
Gestión de ancho de banda y Calidad de Servicio (QoS) en espacios de co-working
Una guía de referencia técnica y autoritativa para administradores de TI, arquitectos de red y directores de operaciones de instalaciones sobre la implementación de marcos robustos de gestión de ancho de banda y Calidad de Servicio (QoS) en entornos de co-working. Esta guía detalla la segmentación de red, la priorización de tráfico, las configuraciones independientes del proveedor y las métricas de ROI del mundo real para ofrecer conectividad de nivel empresarial. Cubre los estándares IEEE 802.11e/WMM, el diseño de VLAN, la limitación de tasa por usuario y las estrategias de resolución de problemas con resultados comerciales medibles.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi multi-inquilino →
Coworking WiFi QoS & Bandwidth Management Advisor
Model member concurrency, WMM 802.11e queuing, WAN oversubscription ratios, and per-tenant rate-limits to eliminate bufferbloat and guarantee Zoom/Teams quality across shared venues.
Tiered Rate Limit Architecture
Throughput & Network Sizing Summary
IEEE 802.11e WiFi Multimedia (WMM) Access Category Matrix
WMM establishes 4 hardware contention queues on the access point radio, ensuring voice and conferencing packets wait shorter contention windows before radio transmission.
| Access Category | Traffic Class | DSCP Marking | WAN Allocation | Contention Profile |
|---|---|---|---|---|
| AC_VO | VoIP & SIP Softphones | EF (DSCP 46) | 150 Mbps (15%) | CWmin=3, CWmax=7, AIFSN=2 |
| AC_VI | Zoom, Teams, Google Meet | AF41 (DSCP 34) | 400 Mbps (40%) | CWmin=7, CWmax=15, AIFSN=2 |
| AC_BE | Web browsing, SaaS, APIs | Default (DSCP 0) | 350 Mbps (35%) | CWmin=15, CWmax=1023, AIFSN=3 |
| AC_BK | File sync, cloud backups | CS1 (DSCP 8) | 100 Mbps (10%) | CWmin=15, CWmax=1023, AIFSN=7 |
Automated Member Onboarding & Passpoint
Purple automates the transition between guest day-pass visitors and permanent resident coworkers without manual IT intervention.
- Zero-Touch Passpoint / Hotspot 2.0: Resident members authenticate seamlessly via secure cryptographic profiles.
- Dynamic Bandwidth Upgrades: Members purchase premium high-bandwidth burst packs directly through the branded splash portal.
- Private Office Micro-VLAN Steering: Automatically steers corporate teams into isolated private VLANs using RADIUS attributes.
- GDPR & CCPA Compliant: Fully audited opt-in consent capturing, self-service privacy portals, and encrypted records.
Occupancy & Venue Analytics
Gain actionable intelligence on space utilisation, peak desk hours, and tenant dwell times to optimise lease pricing and facility layouts.
- Desk & Booth Dwell Time: Track real-time heatmaps of quiet work zones, hot-desk areas, and cafe lounges.
- Meeting Room Utilisation: Correlate booked conference rooms with actual wireless endpoint presence.
- Churn Risk Prediction: Flag declining member physical visitation frequencies before subscription renewals lapse.
! =========================================================
! Cisco Catalyst 9800 WLC & IOS-XE QoS Policy Configuration
! Coworking Multi-Tenant Bandwidth Shaping & WMM Profile
! =========================================================
! 1. Define DSCP Classification Classes
class-map match-any CM-VOICE
 match dscp ef cs5
!
class-map match-any CM-VIDEO-COLLAB
 match dscp af41 af42 af43
!
class-map match-any CM-BACKGROUND-BULK
 match dscp cs1 af11 af12
!
! 2. Build Queuing Policy-Map for Member WLANs
policy-map PM-COWORKING-QOS
 class CM-VOICE
  priority level 1
  police cir percent 15 conform-action transmit exceed-action drop
 class CM-VIDEO-COLLAB
  bandwidth remaining percent 47
  queue-limit 128 packets
 class CM-BACKGROUND-BULK
  bandwidth remaining percent 12
 class class-default
  bandwidth remaining percent 41
  fair-queue
  ! Flow-based fair queueing, the IOS-XE analogue of the fq_codel choice above:
  ! per-flow queues so one bulk transfer cannot own the buffer.
  random-detect dscp-based
!
! 3. Configure Per-Client Rate Limiting Profiles
wireless profile qos QOS-HOTDESK
 client-rate down 12000 up 6000
 edca-profile default-edca
 no call-snoop
!
wireless profile qos QOS-PRIVATE-SUITE
 client-rate down 80000 up 40000
 edca-profile voice-optimised
!
! 4. Apply to Coworking WLAN Profile
wlan Coworking-Member 10 Coworking-Member
 client vlan VLAN-POOL-MEMBERS
 quality-of-service PM-COWORKING-QOS
 radio policy all
 no call-snoop
 wmm require
 no shutdown
Need an enterprise multi-tenant WiFi architecture review?
Our wireless network engineers design custom QoS rate-limiters, dynamic VLAN steering, and Purple integrations for coworking operators.

Resumen Ejecutivo
Los espacios de co-working presentan un entorno de red y RF (radiofrecuencia) único y volátil. A diferencia de las oficinas corporativas tradicionales con un comportamiento de usuario predecible, o de los hotspots públicos con bajas expectativas de ancho de banda, los espacios de co-working deben admitir despliegues multi-inquilino de alta densidad donde los usuarios exigen un rendimiento de nivel empresarial, baja latencia y una confiabilidad excepcional. Un solo inquilino que realice una gran transferencia de datos o ejecute una sincronización de respaldo sin restricciones puede degradar la experiencia de la red inalámbrica para todo el lugar, lo que provoca la pérdida de inquilinos y una pérdida directa de ingresos.
Esta guía proporciona a los arquitectos de red y directores de TI un marco de trabajo práctico y neutral respecto al proveedor para implementar políticas de Administración de Ancho de Banda y Calidad de Servicio (QoS). Al aprovechar la segmentación de red avanzada con Guest WiFi y VLANs seguras, integrar WiFi Analytics para monitorear la utilización en tiempo real y aplicar estándares estrictos IEEE 802.11e/WMM, los operadores pueden garantizar Acuerdos de Nivel de Servicio (SLAs) para inquilinos de alto valor mientras mantienen una experiencia básica fluida para los visitantes casuales.
Análisis Técnico Detallado
El dilema de la red multi-inquilino
En un entorno de co-working multi-inquilino, el principal desafío es la imprevisibilidad del tráfico. En un día cualquiera, la red debe admitir de forma simultánea Comunicaciones Unificadas como Servicio (UCaaS) sensibles a la latencia (como Zoom o Microsoft Teams), sincronizaciones de bases de datos en la nube altamente intermitentes, transferencias de archivos de alto rendimiento y transmisión de video recreativo. Sin una administración activa, la programación "first-in, first-out" (FIFO) de los switches de red y puntos de acceso estándar provocará inevitablemente bufferbloat, un fenómeno en el que los paquetes de alto ancho de banda que no son en tiempo real saturan las colas de búfer, introduciendo jitter y latencia que destruyen la usabilidad de las aplicaciones en tiempo real.
Para mitigar esto, los administradores de red deben ir más allá de la simple limitación de velocidad hacia una arquitectura de Calidad de Servicio (QoS) y modelado de tráfico de múltiples capas. Esto comienza con un diseño de red físico y lógico adecuado, aprovechando hardware de nivel empresarial para segmentar y priorizar el tráfico.
Segmentación de red y diseño de VLAN
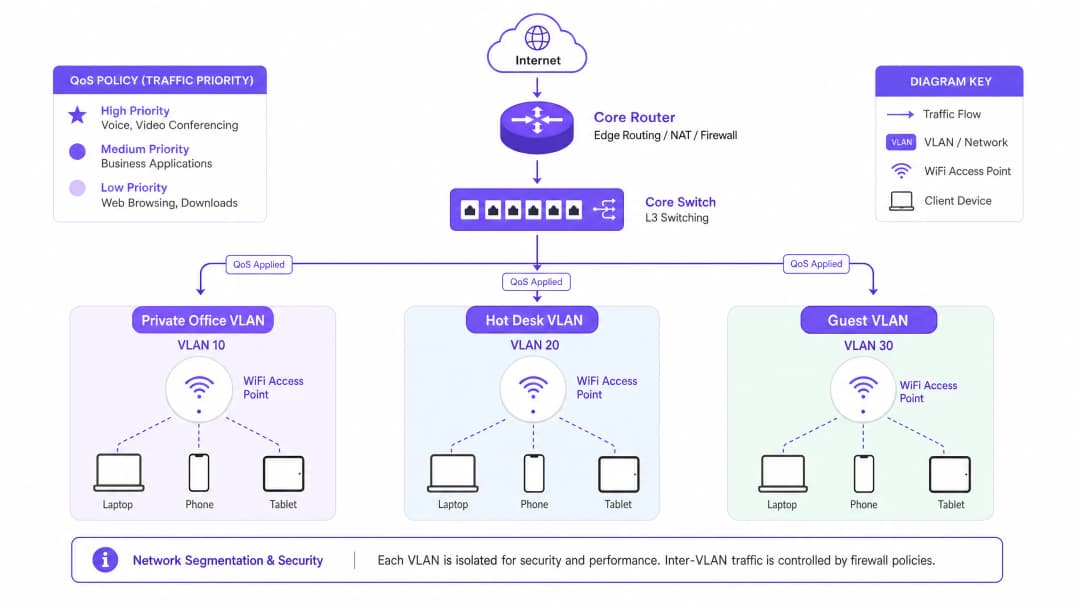
La administración eficaz del ancho de banda es imposible sin un aislamiento lógico estricto de los grupos de inquilinos. Recomendamos desplegar un mínimo de tres Redes de Área Local Virtuales (VLANs) distintas, asignadas a SSIDs separados utilizando Cisco Wireless APs de nivel empresarial o hardware similar:
| VLAN ID | SSID Name | Público Objetivo | Mecanismo de Autenticación | Perfil de QoS |
|---|---|---|---|---|
| VLAN 10 | CoWork_Private |
Inquilinos de oficinas privadas | WPA3-Enterprise (802.1X / Cloud RADIUS) | Platino (Prioridad de Voz/Video) |
| VLAN 20 | CoWork_HotDesk |
Miembros flexibles / hot-desk | WPA3-Enterprise o WPA3-SAE con Portal | Oro (Aplicaciones de negocios) |
| VLAN 30 | CoWork_Guest |
Visitantes de día / invitados | Captive Portal a través de Guest WiFi | Bronce (Mejor esfuerzo / tasa limitada) |
Al segmentar la red, los administradores pueden aplicar perfiles de QoS personalizados en el límite de la VLAN, garantizando que el tráfico de invitados en la VLAN 30 nunca sature el tráfico crítico para el negocio en las VLAN 10 y 20. La implementación de estas políticas de seguridad requiere la integración con una solución robusta de control de acceso a la red (NAC) para asignar dinámicamente las VLAN en función de las credenciales del usuario. Para obtener una guía detallada, consulte nuestra guía completa: Cómo implementar la autenticación 802.1X con Cloud RADIUS.
IEEE 802.11e y WiFi Multimedia (WMM)
En la capa inalámbrica, la QoS se rige por el estándar IEEE 802.11e, conocido comercialmente como WiFi Multimedia (WMM). WMM reemplaza la función de coordinación distribuida (DCF) heredada con el acceso al canal distribuido mejorado (EDCA). EDCA introduce cuatro categorías de acceso (AC), correspondientes a diferentes niveles de prioridad en el medio:
Voz (WMM-AC_VO) tiene la prioridad más alta y está diseñada para VoIP y audio interactivo en tiempo real. Utiliza los temporizadores de desconexión más cortos para minimizar la latencia. Video (WMM-AC_VI) tiene una prioridad alta y está optimizado para videoconferencias y transmisión de medios, equilibrando una baja latencia con un alto rendimiento. Mejor esfuerzo (WMM-AC_BE) es la categoría predeterminada para el tráfico web estándar, correo electrónico y aplicaciones generales. Segundo plano (WMM-AC_BK) tiene la prioridad más baja y está reservado para transferencias de datos que no son urgentes, actualizaciones del sistema y respaldos en segundo plano.
Para mantener la claridad de voz y video en entornos de alta densidad, WMM debe estar habilitado de forma global en todos los puntos de acceso. Además, se deben configurar los mapeos de DSCP (Differentiated Services Code Point) para que las categorías de WMM inalámbricas se traduzcan a paquetes IP cableados a medida que atraviesan switches y routers.
-
Guía de implementación
Implementación paso a paso de modelado de tráfico y QoS
La implementación de la gestión del ancho de banda en un espacio de co-working requiere un enfoque sistemático. Siga estos pasos de implementación independientes del proveedor para establecer una estrategia de modelado de tráfico de nivel empresarial.
Paso 1: Establecer el presupuesto de ancho de banda de la WAN. Antes de configurar los límites internos, determine el rendimiento total de su WAN. Para un espacio de co-working típico de 200 personas, se recomienda una conexión de fibra simétrica de 1 Gbps / 1 Gbps. Reserve un búfer de sobrecarga del 10% en el gateway de la WAN para evitar la saturación de la interfaz y el bufferbloat. Esto deja 900 Mbps de ancho de banda asignable.
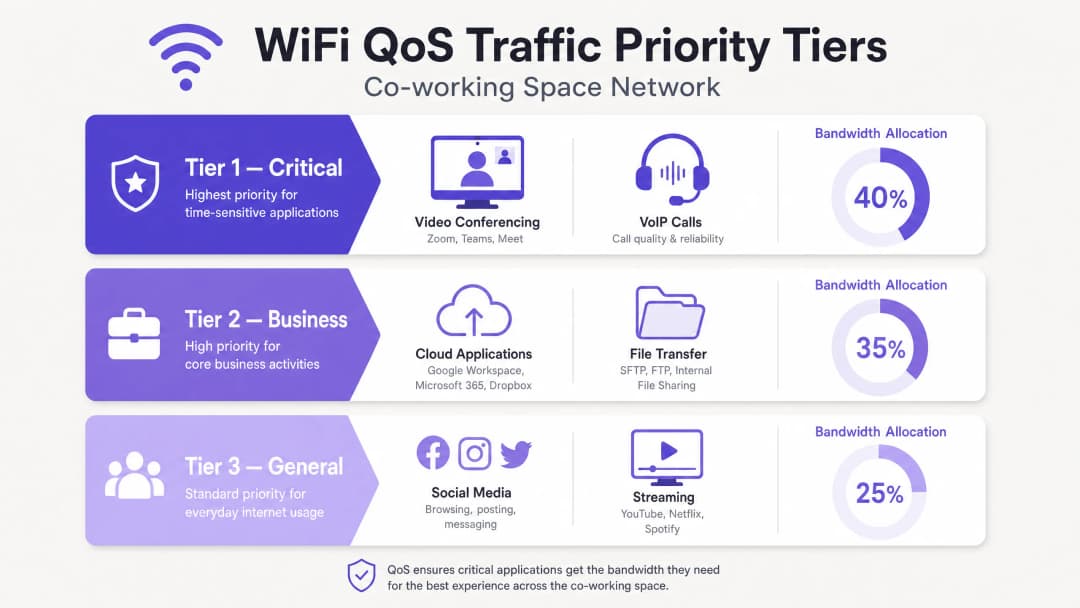
Paso 2: Definir clases de tráfico y colas de prioridad. Configure la cola equitativa ponderada basada en clases (CBWFQ) o la cola de baja latencia (LLQ) en su puerta de enlace/firewall central. Defina tres clases principales basadas en la VLAN de origen y las firmas de aplicaciones. El Nivel 1 (Crítico) asigna un 40% de ancho de banda garantizado al tráfico de VoIP y UCaaS, asignado a DSCP EF. El Nivel 2 (Negocios) asigna un 35% a aplicaciones en la nube y tráfico web, asignado a DSCP AF41. El Nivel 3 (General/Invitados) asigna un 25% con un límite agregado estricto, asignado a DSCP CS1.
Paso 3: Configurar la limitación de velocidad por usuario (asignación dinámica de ancho de banda). Para evitar que los "acaparadores de ancho de banda" degraden la calidad de la red, implemente una limitación de velocidad dinámica por usuario en lugar de límites estáticos siempre que sea posible. La limitación dinámica permite a los usuarios alcanzar velocidades más altas cuando la red está inactiva, pero los reduce a una línea base garantizada durante los periodos de mayor uso. Para el SSID de hot-desk/flexible, configure un límite dinámico de 50 Mbps de descarga / 20 Mbps de carga por cliente, con un mínimo garantizado de 10 Mbps simétricos durante las horas pico de uso. Para el SSID de invitados, aplique un límite estático estricto de 10 Mbps de descarga / 5 Mbps de carga por cliente.
Paso 4: Implementar filtrado a nivel de aplicación (Capa 7). Los firewalls y AP modernos aprovechan la inspección profunda de paquetes (DPI) para identificar aplicaciones independientemente de los puertos que utilicen. Configure reglas de Capa 7 para restringir el intercambio de archivos peer-to-peer (P2P), las descargas de BitTorrent y las copias de seguridad en la nube personal a un máximo de 2 Mbps por usuario. Asegúrese de que los dominios de UCaaS conocidos (por ejemplo, *.zoom.us, *.microsoft.com) se etiqueten automáticamente como DSCP EF o AF41.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Mejores Prácticas
Planificación de RF Rigurosa y Reutilización de Canales
Los espacios de co-working de alta densidad sufren de interferencia de cocanal (CCI) cuando varios puntos de acceso funcionan en el mismo canal. en un espacio de trabajo moderno, migre los dispositivos heredados a las bandas de 5 GHz y 6 GHz. Si se debe mantener activado el 2.4 GHz para IoT, restríngalo a un número pequeño de AP específicos utilizando canales que no se traslapen (1, 6, 11) con la potencia de transmisión mínima. Implemente Wi-Fi 6 o Wi-Fi 7 para aprovechar el espectro de 6 GHz recientemente abierto, que ofrece hasta 14 canales adicionales de 80 MHz y puede eliminar la CCI por completo. Manténgase en un ancho de canal de 40 MHz en la banda de 5 GHz para equilibrar el rendimiento frente a la disponibilidad de canales.
Equidad en el Tiempo de Uso de la Red (Airtime Fairness)
Habilite Airtime Fairness (ATF) en todos los AP de nivel empresarial. ATF asigna a todos los clientes el mismo tiempo de acceso al canal en lugar de un número igual de paquetes. Esto evita que los clientes heredados lentos (que funcionan con 802.11n o estándares anteriores) monopolicen el medio inalámbrico y reduzcan el rendimiento de los clientes modernos de alta velocidad con Wi-Fi 6/7.
Análisis y Monitoreo Continuos
Aproveche WiFi Analytics de clase empresarial para obtener información detallada sobre el comportamiento de los inquilinos, la densidad de dispositivos y el uso de aplicaciones. Al analizar las tendencias de tráfico históricas, los administradores de TI pueden ajustar de manera proactiva las asignaciones de ancho de banda antes de que ocurran cuellos de botella físicos. Lo mismo se aplica a los entornos de Hospitality, implementaciones de Retail y centros de Transport, donde la densidad inalámbrica multiinquilino es un desafío operativo constante.
Solución de problemas y mitigación de riesgos
Incluso con una configuración sólida de QoS, las redes de co-working encontrarán anomalías de rendimiento. La siguiente tabla proporciona una matriz de diagnóstico para las fallas más comunes relacionadas con el ancho de banda.
| Síntoma | Causa raíz | Pasos de diagnóstico | Acción de mitigación |
|---|---|---|---|
| Llamadas de Zoom/Teams entrecortadas en horas pico | Bufferbloat en la puerta de enlace WAN o errores de mapeo DSCP | Realice una prueba de bufferbloat desde un dispositivo cliente; verifique las estadísticas del puerto del switch para detectar paquetes de salida descartados | Habilite LLQ para el tráfico UCaaS en el router; ajuste la reserva de sobrecarga WAN del 10% al 15% |
| Alta latencia y pérdida de paquetes en la banda de 5 GHz | Interferencia de co-canal (CCI) causada por una potencia de transmisión de AP excesiva o canales demasiado anchos | Realice un estudio de cobertura de RF, o revise el mapa de canales y las métricas de interferencia del controlador | Reduzca el ancho del canal de 80 MHz a 40 MHz; habilite la asignación dinámica de canales (DCA) |
| Un inquilino específico reporta velocidades lentas dentro de una oficina privada | Obstrucción física o el dispositivo cliente se queda conectado a un AP lejano (sticky client) | Verifique el RSSI del cliente y la banda conectada en el tablero del controlador inalámbrico | Habilite el roaming rápido 802.11k/r/v; ajuste la tasa básica mínima a 12 Mbps o 24 Mbps |
| El uso de la red de invitados se dispara, desplazando a los inquilinos corporativos | Límites de velocidad de invitados omitidos, o tiempos de espera de sesión del Captive Portal configurados demasiado largos | Verifique el consumo de ancho de banda agregado de la VLAN de invitados en el tablero del firewall | Aplique límites de velocidad estrictos por usuario (10/5 Mbps) en el SSID de invitados; reduzca el tiempo de espera de la sesión a 4 horas |
ROI e impacto comercial
Retención de inquilinos y reducción de la pérdida de clientes
La queja número uno en los espacios de co-working es la mala conectividad de red. En una industria con bajos costos de cambio y abundantes alternativas de espacios flexibles, solo una semana de conectividad inestable puede provocar que un inquilino corporativo de alto valor rescinda su contrato de arrendamiento. Con una arquitectura QoS implementada correctamente, los operadores reportan constantemente que la pérdida anual de inquilinos cae del promedio de la industria del 18-22% a menos del 8%, lo que representa un ingreso por alquiler retenido significativo.
Nuevos ingresos a través de niveles premium
Al aprovechar un núcleo de red robusto, los operadores de co-working pueden transformar su infraestructura de WiFi de un centro de costos a un flujo de ingresos de alto margen. Los operadores pueden ofrecer ventas adicionales a los inquilinos, pasando de planes estándar a paquetes de red premium, ofreciendo VLANs dedicadas, SSIDs privados, ancho de banda simétrico garantizado y direcciones IP estáticas por una prima mensual.
| Nivel de Plan | Funciones | Precios Indicativos |
|---|---|---|
| Estándar | SSID compartido para hot-desk, 50/20 Mbps, QoS de mejor esfuerzo, inicio de sesión en Captive Portal | Incluido en la membresía base |
| Premium | VLAN/SSID dedicado, 100/100 Mbps, QoS Platino (prioridad VoIP), WPA3 | +£150 al mes |
| Enterprise | SSID privado personalizado, 200 Mbps simétricos, integración Cloud RADIUS, IP estática | +£450 al mes |
Eficiencia Operativa
Al automatizar la asignación de ancho de banda y el modelado de tráfico, el volumen diario de tickets de soporte de TI por "red lenta" se puede reducir hasta en un 75%. Esto permite que los administradores de la comunidad en el sitio se concentren en la hospitalidad y las ventas en lugar de solucionar problemas de la red. Los mismos principios se aplican a las instalaciones de atención médica y espacios del sector público, donde la confiabilidad de la red es críticamente operativa. Para obtener más información sobre estrategias de implementación inalámbrica de alta densidad, consulte nuestra guía: WiFi en escuelas: La guía de 2026 para administradores y TI.
-
Escuche: El Podcast de Información Técnica
-
Referencias
[1] Cisco Systems, "High Density WiFi Deployment Guide," 2025. [2] Internet Engineering Task Force (IETF), "Controlled Delay Active Queue Management (CoDel)," RFC 8289, 2018. [3] IEEE Standards Association, "IEEE 802.11e-2005 - Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements," 2005. [4] Aruba Networks, "Airtime Fairness Technology Whitepaper," 2024.
Definiciones clave
Bufferbloat
Alta latencia y fluctuación de fase (jitter) causadas por el almacenamiento excesivo de paquetes en búfer dentro de los equipos de red, particularmente en el límite de la WAN. Cuando el tráfico de gran ancho de banda que no es en tiempo real satura estos búferes, los paquetes en tiempo real (como VoIP y video) se retrasan, provocando una degradación grave del rendimiento.
Los equipos de TI se enfrentan al bufferbloat cuando los usuarios se quejan de videollamadas entrecortadas a pesar de tener internet de fibra de alta velocidad. Se mitiga reservando un 10% de margen de ancho de banda WAN e implementando una gestión activa de colas (AQM) como FQ-CoDel.
Quality of Service (QoS)
Un conjunto de tecnologías y técnicas utilizadas para administrar los recursos de red al priorizar tipos de tráfico específicos. Los mecanismos de QoS permiten a los administradores garantizar el ancho de banda, minimizar la latencia y controlar la fluctuación de fase (jitter) para aplicaciones críticas.
Esencial en espacios de co-working multiinquilino para garantizar que las herramientas de colaboración en tiempo real (Zoom, Teams) tengan prioridad sobre las transferencias de archivos en segundo plano y el streaming recreativo.
WiFi Multimedia (WMM)
Una certificación de interoperabilidad de la WiFi Alliance basada en el estándar IEEE 802.11e. Proporciona funciones de Quality of Service (QoS) a las redes WiFi al priorizar el tráfico en cuatro categorías de acceso: Voz, Video, Mejor esfuerzo (Best Effort) y Segundo plano.
Debe habilitarse de forma global en los access points de co-working para garantizar que los dispositivos inalámbricos puedan priorizar los paquetes de voz y video antes de que se transmitan por el aire.
Differentiated Services Code Point (DSCP)
Un campo de 6 bits en el encabezado de un paquete IP que se utiliza para clasificar y priorizar el tráfico de red en la Capa 3. Las marcas estándar incluyen EF (Expedited Forwarding para voz) y AF (Assured Forwarding para video y aplicaciones comerciales).
Se utiliza para mantener la prioridad de QoS a medida que el tráfico se mueve desde el AP inalámbrico, a través de los switches cableados y hacia fuera mediante el ruteador de la puerta de enlace WAN. Las marcas DSCP deben preservarse de extremo a extremo para que la QoS funcione correctamente.
Airtime Fairness (ATF)
Una función inalámbrica empresarial que asigna el tiempo de transmisión de canales (airtime) de manera equitativa entre los clientes conectados, independientemente de su velocidad de conexión o estándar inalámbrico.
Evita que los dispositivos heredados o distantes con baja intensidad de señal consuman un tiempo excesivo del medio inalámbrico, protegiendo el rendimiento de los dispositivos modernos WiFi 6/7 en entornos de co-working de alta densidad.
Dynamic Bandwidth Allocation
Una técnica de modelado de tráfico que ajusta dinámicamente los límites de ancho de banda de un usuario en función de la utilización de la red en tiempo real, permitiendo altas velocidades de ráfaga cuando la red está inactiva y aplicando límites estrictos durante las horas pico.
Permite a los operadores de co-working ofrecer una experiencia de usuario ágil y de alta velocidad sin arriesgar la saturación total de la red durante las horas pico de trabajo.
Co-Channel Interference (CCI)
Interferencia que ocurre cuando dos o más puntos de acceso inalámbricos muy cercanos operan en el mismo canal de frecuencia, lo que los obliga a compartir el airtime y reduce drásticamente la capacidad inalámbrica general.
Un problema importante en espacios de co-working de alta densidad. Se mitiga mediante una planificación de canales adecuada, reduciendo el ancho de los canales a 40 MHz y utilizando la banda de 6 GHz en implementaciones de WiFi 6E/7.
Client Isolation
Una función de seguridad y rendimiento en los puntos de acceso inalámbricos que evita que los clientes inalámbricos conectados se comuniquen directamente entre sí o escaneen otros dispositivos en la misma subred.
Obligatorio para redes de invitados y SSIDs de hot-desking con el fin de proteger la seguridad de los inquilinos y eliminar el tráfico de difusión inalámbrico innecesario (como ARP y mDNS) que consume airtime.
Ejemplos resueltos
Un espacio de co-working de alta densidad que abarca 15,000 pies cuadrados en dos pisos alberga a 250 miembros activos diarios, incluidos 15 inquilinos de oficinas privadas. Durante las horas pico (de 10:00 AM a 3:00 PM), los usuarios experimentan problemas graves de jitter y pérdida de paquetes en las llamadas de Microsoft Teams y Zoom. El establecimiento cuenta con una conexión de fibra simétrica de 500 Mbps. Diseñe una estrategia de asignación de ancho de banda y QoS independiente del proveedor para resolver este problema.
Para resolver la latencia y el jitter en las horas pico, implemente una estrategia de QoS de tres frentes: encolamiento a nivel de WAN, modelado de tráfico inalámbrico y segmentación lógica.
Limitación de tasa y encolamiento a nivel de WAN: Establezca un límite de ancho de banda WAN en el router de puerta de enlace a 450 Mbps (90% del circuito de 500 Mbps) para evitar el bufferbloat. Configure el encolamiento de baja latencia (LLQ) en la interfaz WAN con una cola de prioridad estricta de 50 Mbps para el tráfico de voz y videoconferencias (identificado mediante firmas DPI de Capa 7 para Zoom, Teams y Webex), asignado a DSCP EF. Configure CBWFQ para los 400 Mbps restantes: la Clase-1 (VLAN 10 de oficina privada) recibe una garantía de ancho de banda del 50% (200 Mbps), con capacidad de ráfaga de hasta 450 Mbps, asignada a DSCP AF41; la Clase-2 (VLAN 20 de hot-desking) recibe una garantía del 35% (140 Mbps), con capacidad de ráfaga de hasta 300 Mbps, asignada a DSCP AF21; la Clase-3 (VLAN 30 de invitados) recibe una garantía del 15% (60 Mbps), limitada estrictamente a un total agregado de 100 Mbps, asignada a DSCP CS1.
Configuración de la capa inalámbrica (WMM y Roaming): Habilite WiFi Multimedia (WMM) de forma global en todos los AP, asignando las colas inalámbricas de voz y video directamente a las marcas DSCP EF y AF41 de la red cableada. Aplique Airtime Fairness (ATF) en todos los AP. Establezca la tasa básica mínima en 24 Mbps en la banda de 5 GHz y desactive la de 2.4 GHz en el 80% de los AP.
Limitación de tasa por usuario: Aplique una limitación dinámica de tasa por usuario en la VLAN 20 (hot-desking): 30 Mbps de descarga / 10 Mbps de subida por cliente, con capacidad de ráfaga de hasta 50 Mbps cuando la utilización total de la red sea inferior al 60%. Aplique límites estáticos estrictos por usuario en la VLAN 30 (invitados): 10 Mbps de descarga / 3 Mbps de subida.
Un operador de co-working empresarial desea realizar una venta incremental a un inquilino de servicios financieros de alto valor que requiere una red dedicada y altamente segura para 30 empleados dentro de una suite de oficinas privadas. Exigen un rendimiento simétrico garantizado de 100 Mbps, un SSID dedicado y un aislamiento estricto de todos los demás inquilinos para cumplir con las regulaciones financieras. Detalle el modelo de configuración y despliegue paso a paso para ofrecer este servicio utilizando una infraestructura física compartida.
Para ofrecer este servicio empresarial premium de manera segura y confiable en una infraestructura compartida, utilice la redirección dinámica de VLAN, el aprovisionamiento de un SSID dedicado y la reserva estricta de ancho de banda mediante QoS.
Segmentación lógica de red y seguridad: cree una VLAN dedicada (VLAN 105) en el switch principal y en el firewall de gateway. Configure un SSID dedicado llamado CoWork_FinSecure que sea transmitido únicamente por los puntos de acceso cercanos a la oficina privada del inquilino. Proteja el SSID utilizando la autenticación WPA3-Enterprise integrada con un servidor Cloud RADIUS. A cada empleado del inquilino se le asignan credenciales 802.1X únicas; tras una autenticación exitosa, el servidor RADIUS devuelve un atributo Tunnel-Private-Group-ID de 105, dirigiendo dinámicamente el dispositivo del usuario a la VLAN 105. Configure ACL estrictas en el firewall de gateway para bloquear todo el tráfico inter-VLAN entre la VLAN 105 y cualquier otra VLAN de inquilinos.
Reserva de ancho de banda y perfilado de QoS: en el gateway WAN, cree una clase de tráfico dedicada para la VLAN 105. Configure una política CBWFQ que garantice un rendimiento WAN simétrico de 100 Mbps exclusivamente para la VLAN 105. Establezca un límite estricto de modelado de tráfico de 100 Mbps en la VLAN 105 para evitar que el inquilino exceda su SLA. Dentro de la VLAN 105, habilite la traducción de etiquetas QoS: asocie las etiquetas DSCP entrantes del cliente (EF para VoIP, AF41 para video) directamente con las colas WAN correspondientes.
Optimización a nivel de cliente: habilite la función de client isolation en el SSID CoWork_FinSecure para evitar que los dispositivos dentro de la VLAN realicen escaneos o se comuniquen entre sí, agregando una capa adicional de cumplimiento regulatorio.
Durante una conferencia tecnológica a gran escala celebrada en el salón de eventos de un espacio de co-working, 150 asistentes se conectan al Guest WiFi de forma simultánea. En 30 minutos, toda la red se detiene por completo. Los miembros de los escritorios compartidos en otras partes del edificio no pueden cargar páginas web básicas y la recepción del establecimiento no puede procesar pagos con tarjeta de crédito. Diagnostique la falla de red y describa los pasos de mitigación de emergencia inmediatos y la solución arquitectónica a largo plazo.
Esta es una falla clásica de tormenta de broadcast y saturación del medio inalámbrico, agravada por la falta de aislamiento de ancho de banda a nivel WAN.
Análisis de diagnóstico: 150 clientes activos en un solo AP de invitados en la sala de eventos saturan el medio inalámbrico. Si los clientes están conectados en la banda de 2.4 GHz o utilizan canales anchos de 80 MHz, la interferencia de canal adyacente (CCI) se dispara, lo que provoca retransmisiones masivas de paquetes. Una avalancha de solicitudes DHCP y tráfico de broadcast (ARP, mDNS) desde la red de invitados satura el CPU del ruteador principal. La red de invitados carece de un límite de ancho de banda agregado, lo que permite que los dispositivos de los asistentes a la conferencia consuman todo el circuito WAN.
Mitigación de emergencia inmediata (resolución en 15 minutos): Inicie sesión en el firewall principal y aplique de inmediato un límite de ancho de banda agregado en la VLAN de invitados (VLAN 30), limitándola a un total de 50 Mbps. Establezca un límite estricto por usuario de 3 Mbps de descarga / 1 Mbps de subida en el SSID de invitados. Habilite Client Isolation en el SSID de invitados para bloquear el tráfico inalámbrico de punto a punto y evitar que los paquetes de broadcast atraviesen el espacio radioeléctrico.
Solución arquitectónica a largo plazo: Despliegue Access Points de alta densidad dedicados (AP WiFi 6E/7 con antenas direccionales) específicamente para la sala de eventos en una VLAN dedicada y separada (VLAN 40 - Espacio de eventos). Configure el firewall principal para priorizar la VLAN 90 (POS/Operaciones) con un mínimo garantizado de 10 Mbps (DSCP CS5) y la VLAN 20 (Hot-Desks) con 200 Mbps garantizados. Aplique un límite agregado estricto y no expandible de 150 Mbps en la VLAN de eventos (VLAN 40).
Preguntas de práctica
Q1. Un operador de co-working nota que la utilización del procesador de su router de gateway principal se eleva al 95% cada martes y jueves por la tarde, coincidiendo con una caída en las velocidades de red para todos los inquilinos. No hay transferencias de archivos grandes activas en ese momento. ¿Cuál es la causa más probable y cómo debería abordarla el arquitecto de red?
Sugerencia: Examine la configuración de seguridad y protocolo en las redes de invitados y hot-desk. Los picos en el procesador sin un alto rendimiento a menudo apuntan a altas tasas de paquetes por segundo (PPS) provenientes del tráfico de difusión o de los protocolos de descubrimiento de dispositivos.
Ver respuesta modelo
La causa más probable es una tormenta de difusión o un exceso de tráfico multicast (como los protocolos de descubrimiento mDNS, ARP o Bonjour) originado desde los SSIDs de Invitados y Hot-Desk. En entornos de alta densidad con cientos de dispositivos, los protocolos de descubrimiento en segundo plano pueden generar miles de paquetes por segundo. Debido a que los paquetes de difusión deben ser procesados por cada dispositivo y por el gateway principal, esto satura el procesador del router sin generar una utilización significativa de ancho de banda.
Para solucionar esto: (1) Habilite Client Isolation de manera global en los SSIDs de Invitados y Hot-Desk. Esto bloquea inmediatamente la comunicación inalámbrica punto a punto y evita que los paquetes de difusión o multicast se repitan en el medio inalámbrico. (2) Habilite IGMP Snooping en todos los switches para restringir el tráfico multicast únicamente a los puertos que lo soliciten activamente, reduciendo la carga del procesador en el switch y el router. (3) Configure el controlador inalámbrico para descartar las tramas de difusión ARP y de otro tipo a nivel de AP, convirtiendo las solicitudes ARP a unicast siempre que sea posible.
Q2. Un administrador de TI desea implementar QoS para un espacio de co-working, pero descubre que sus switches heredados no son compatibles con el mapeo DSCP, sino únicamente con el etiquetado básico de Capa 2 CoS (Class of Service) 802.1p. ¿Cómo deberían adaptar su diseño de QoS para mantener la priorización del tráfico?
Sugerencia: 802.1p CoS opera en la Capa 2 (trama Ethernet), mientras que DSCP opera en la Capa 3 (cabecera IP). Cuando el mapeo de Capa 3 no está disponible, la priorización debe mantenerse dentro del dominio de difusión local utilizando valores CoS.
Ver respuesta modelo
Cuando el mapeo DSCP de Capa 3 no es compatible con los switches de borde, el administrador de TI debe depender del etiquetado de Clase de Servicio (CoS) 802.1p de Capa 2. Configure los Puntos de Acceso inalámbricos para mapear las Categorías de Acceso WMM inalámbricas directamente a las etiquetas CoS 802.1p de Capa 2 a medida que el tráfico ingresa a la red cableada. Por ejemplo: WMM-AC_VO (Voz) se mapea a CoS 6; WMM-AC_VI (Video) se mapea a CoS 5; WMM-AC_BE (Best Effort) se mapea a CoS 0. En los switches heredados, configure la cola de salida según los valores de CoS utilizando Weighted Round Robin (WRR) o cola de prioridad estricta en los puertos de enlace ascendente del switch, asignando CoS 6 y 5 a las colas de mayor prioridad. En el router de gateway central (que admite Capa 3), configure el puerto de switch de entrada para leer las etiquetas CoS de Capa 2 entrantes y volver a marcarlas con los valores DSCP de Capa 3 correspondientes (por ejemplo, CoS 6 a DSCP EF, CoS 5 a DSCP AF41) antes de enrutar el tráfico a través de la interfaz WAN.
Q3. ¿Qué configuración específica de encolamiento y modelado de tráfico se debe aplicar en el gateway WAN de un espacio de co-working que cuenta con una conexión de fibra simétrica de 1 Gbps, donde el operador desea garantizar que una empresa de desarrollo de realidad virtual (VR) que ocupa una suite privada obtenga un rendimiento simétrico de al menos 200 Mbps con menos de 5 ms de latencia, pero también quiere asegurar que si la empresa de VR no utiliza su ancho de banda, otros inquilinos puedan aprovecharlo?
Sugerencia: Considere mecanismos de encolamiento basados en clases que admitan tanto un mínimo garantizado (tasa de información comprometida) como un límite máximo, permitiendo tomar prestado el ancho de banda no utilizado de un grupo principal.
Ver respuesta modelo
Implemente Class-Based Weighted Fair Queueing (CBWFQ) con Hierarchical Token Bucket (HTB) en el gateway WAN. Establezca el modelador principal en 900 Mbps (aplicando la regla de sobrecarga del 10%). Para la Clase de Inquilino VR (VLAN 150), configure una Tasa de Información Comprometida (CIR) de 200 Mbps (ancho de banda garantizado) y una Tasa de Información Pico (PIR) de 500 Mbps (límite máximo de ráfaga), asignada a una cola de alta prioridad con características de baja latencia. Para la Clase de Inquilinos Compartidos (VLANs 10, 20, 30), configure una CIR de 700 Mbps con un límite de ráfaga de 900 Mbps. Habilite el uso compartido (préstamo) de ancho de banda bajo el programador HTB para que cuando la utilización de la empresa de VR sea inferior a 200 Mbps, la capacidad no utilizada se distribuya automáticamente entre las otras clases de inquilinos en función de sus pesos configurados. Tan pronto como la empresa de VR inicie una transferencia de alto rendimiento, el programador recuperará de inmediato el ancho de banda hasta los 200 Mbps garantizados, priorizándola sobre otras clases de tráfico sin necesidad de interrumpir las conexiones activas.
Preguntas frecuentes
Why is Quality of Service (QoS) critical in multi-tenant coworking wireless networks?
Coworking spaces aggregate hundreds of independent professionals, remote teams, and high-bandwidth businesses sharing a common wireless medium. Without QoS, bandwidth-intensive activities such as raw video uploads or software updates consume disproportionate airtime, starving latency-sensitive applications like Zoom, Microsoft Teams, and VoIP. Implementing IEEE 802.11e WiFi Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic shaping guarantees priority queueing for real-time collaboration tools, preventing jitter and dropped connections.
How does WMM (WiFi Multimedia / 802.11e) prioritize traffic over the wireless airtime?
WMM classifies wireless frames into four Access Categories (AC): Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE), and Background (AC_BK). Each category uses distinct Enhanced Distributed Channel Access (EDCA) parameters - namely Arbitrary Inter-Frame Space Number (AIFSN) and Contention Window (CWmin/CWmax) timers. High-priority voice and video frames wait substantially shorter backoff intervals before transmitting, securing transmission rights ahead of background bulk downloads even during peak radio saturation.
What is the optimal oversubscription ratio for commercial coworking WAN connections?
In modern coworking environments, standard provisioning utilizes a 6:1 to 8:1 WAN oversubscription ratio for general hot-desk members, and a tighter 3:1 to 4:1 ratio for dedicated private office suites. Because member bandwidth usage is bursty rather than continuous, dynamic Token Bucket rate limiting and Fair Queueing (such as FQ-CoDel or Cake) ensure full utilization of the ISP uplink while guaranteeing that no single tenant monopolizes available throughput.
How do network engineers mitigate bufferbloat in congested coworking environments?
Bufferbloat occurs when oversized network buffers fill up during high-throughput downloads, creating hundreds of milliseconds of latency for real-time packets. Network engineers eliminate bufferbloat by enabling Active Queue Management (AQM) algorithms like FQ-CoDel or CAKE on edge routers and firewalls. AQM intelligently drops or marks packets before buffers saturate, keeping round-trip latency under 15ms even when the WAN connection operates at 100% link utilization.
Should coworking spaces configure per-user or per-SSID bandwidth limits?
Network architects recommend implementing per-user dynamic rate limiting rather than aggregate per-SSID caps. A single per-SSID limit allows a small cluster of devices to exhaust the total pool, whereas per-user limits ensure equitable airtime distribution across all connected endpoints. Advanced deployments combine per-user limits with dynamic role-based VLAN steering, automatically assigning higher bandwidth allowances to private office leases and enterprise tenants based on RADIUS authentication attributes.
How does Purple integrate with coworking networks to streamline bandwidth management and tenant access?
Purple integrates with enterprise wireless controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi) to automate tenant and visitor network onboarding. Purple assigns members to role-specific VLANs and bandwidth tiers via 802.1X Passpoint or captive portal authentication, enforces fair-use policies, captures tenant feedback, and delivers real-time spatial analytics on desk occupancy and meeting room utilization without adding operational friction.
Continúe leyendo esta serie
Por qué el WiFi para huéspedes estilo hotel falla en los edificios residenciales
Podrá diagnosticar por qué los residentes en bloques BTR, residencias de estudiantes y MDU siguen reportando fallas de WiFi, y elegir el modelo de autenticación que las solucione. La respuesta es una clave iPSK por hogar en sus puntos de acceso existentes, manteniendo una red con Captive Portal independiente para los visitantes.
Diseño de redes WiFi para edificios de oficinas multi-inquilino
Esta guía proporciona a los directores de TI, arquitectos de red y CTO un plano neutral respecto a proveedores para diseñar redes WiFi escalables, seguras e aisladas en edificios de oficinas multi-inquilino. Abarca la segmentación de VLAN bajo IEEE 802.1Q, la asignación dinámica de VLAN a través de 802.1X y RADIUS, la planificación de RF para entornos de alta densidad y consideraciones de cumplimiento bajo GDPR y PCI-DSS. Los operadores de recintos y administradores de edificios encontrarán orientación de arquitectura accionable, casos de estudio del mundo real y errores de configuración que deben evitar antes de la implementación.
Tiempo promedio de inocencia: cómo demostrar que no es un problema de WiFi
El tiempo promedio de inocencia (MTTI) es la métrica crítica que define cuánto tiempo dedican los equipos de TI a demostrar que un problema de red no es su culpa. Esta guía detalla una metodología de observabilidad de cinco pasos para eliminar el juego de culpas en entornos multi-tenant, reemplazando los señalamientos con evidencia compartida para reducir el tiempo promedio de resolución (MTTR).
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.