
Como a Randomização de Endereços MAC Afeta a Análise de WiFi de Convidados
Este guia fornece uma análise técnica aprofundada sobre como a randomização de endereços MAC afeta a análise de WiFi de convidados. Oferece estratégias práticas para líderes de TI e arquitetos de rede restaurarem a visibilidade, garantirem métricas precisas e manterem a conformidade em implementações de grande escala. Abrangendo a mecânica da randomização por rede e efêmera, a arquitetura de resolução de identidade e cenários de implementação no mundo real, este é o guia de referência definitivo para qualquer organização que dependa de dados espaciais derivados de WiFi.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Analytics →
Resumo Executivo
Para gestores de TI, arquitetos de rede e diretores de operações de espaços, a adoção generalizada da aleatorização de endereços MAC em iOS, Android e Windows interrompeu por completo as análises tradicionais de WiFi para convidados. O que antes era um identificador de hardware fiável e permanente tornou-se agora num ponto de dados passageiro, tornando obsoletos os modelos de análise herdados. Este guia de referência técnica explora o funcionamento da aleatorização de MAC, o seu impacto direto em métricas como a contagem de visitantes únicos, o tempo de permanência e as taxas de visitas de retorno, bem como as alterações de arquitetura necessárias para restaurar a integridade dos dados. As organizações nos setores do retalho, hotelaria, saúde e transportes podem manter análises precisas ao mudar de uma monitorização centrada no hardware para modelos de resolução baseados na identidade, respeitando simultaneamente a privacidade do utilizador e os quadros regulamentares como o GDPR e o PCI-DSS.
Análise Técnica Detalhada
Funcionamento da Aleatorização de MAC
Historicamente, um endereço Media Access Control (MAC) era um identificador globalmente único e permanente atribuído a um Network Interface Controller (NIC). Em ambientes anteriores à aleatorização, um dispositivo que transmitisse pedidos de sondagem (probe requests) para descobrir redes disponíveis transmitia o seu endereço MAC permanente gravado no hardware. Isto permitia à infraestrutura de rede monitorizar a presença, a atividade e as visitas de retorno do dispositivo, mesmo que o utilizador nunca se tivesse autenticado na rede.
A partir do iOS 14 e do Android 10, os sistemas operativos móveis introduziram a aleatorização de endereços MAC por predefinição. Em vez de transmitir o MAC de hardware, o dispositivo gera um endereço MAC aleatório e administrado localmente. A sua implementação varia ligeiramente entre diferentes fornecedores, mas geralmente segue dois modelos principais:
- Aleatorização por Rede: O dispositivo gera um endereço MAC único para cada SSID distinto a que se liga. Este MAC permanece consistente para esse SSID específico, permitindo ao dispositivo voltar a ligar-se de forma simples.
- Aleatorização Diária ou Efemera: Algumas implementações alteram o endereço MAC aleatório periodicamente (por exemplo, a cada 24 horas) ou a cada tentativa de ligação, ocultando ainda mais a identidade do dispositivo ao longo do tempo.
Impacto nas Análises de WiFi
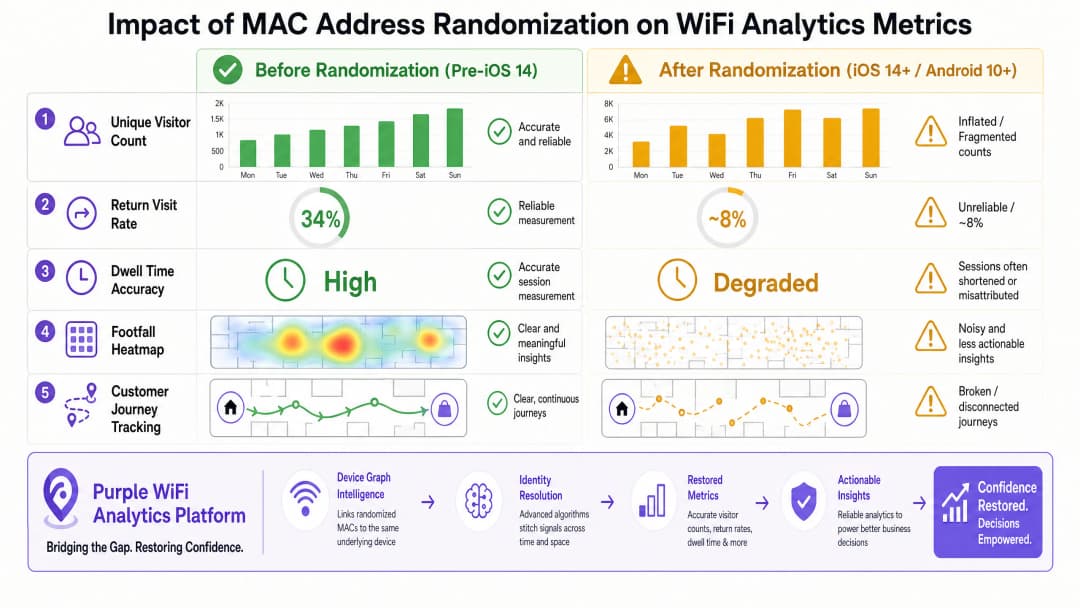
Quando as plataformas de análise legadas encontram endereços MAC aleatórios, a integridade dos dados começa a degradar-se rapidamente. A dependência de um identificador permanente leva a distorções significativas nas principais métricas:
- Contagem de Visitantes Únicos: Uma vez que um único dispositivo físico pode apresentar vários endereços MAC ao longo do tempo (ou em diferentes SSIDs dentro de um espaço), os sistemas legados contarão estes como múltiplos visitantes únicos distintos. Isto inflaciona artificialmente as métricas de afluência.- Taxas de Visitas de Retorno: Se um dispositivo alterar o seu endereço MAC entre visitas, a plataforma de analítica não conseguirá associar a sessão atual à anterior. O utilizador é tratado como um novo visitante, fazendo com que as taxas de visitas de retorno diminuam significativamente.
- Precisão do Tempo de Permanência: Em ambientes onde um dispositivo pode alterar o seu MAC durante uma sessão longa, uma única visita é dividida em múltiplas sessões mais curtas, fazendo com que o tempo médio de permanência pareça inferior.
- Rastreamento da Jornada do Cliente: Rastrear o movimento do utilizador num espaço de grandes dimensões (por exemplo, um estádio ou um complexo comercial com múltiplos SSIDs) torna-se difícil. O seu percurso é interrompido sempre que o endereço MAC muda.
Guia de Implementação
Restaurar a Visibilidade: Arquitetura Centrada na Identidade
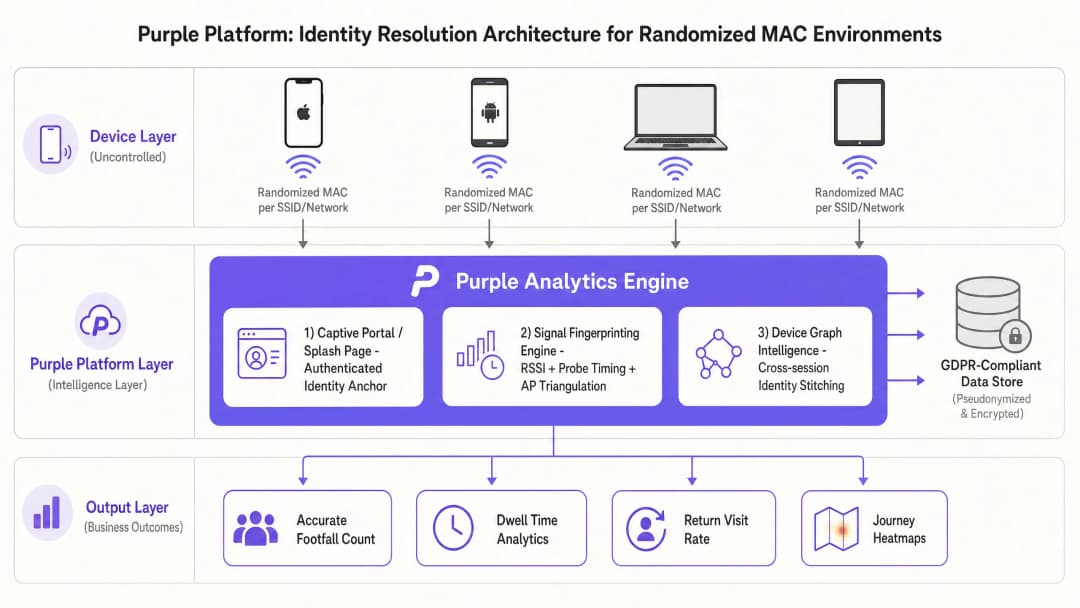
Para ultrapassar as limitações impostas pela randomização de MAC, as equipas de TI devem mudar de um rastreamento baseado em hardware para uma arquitetura centrada na identidade. Isto envolve a implementação de uma camada inteligente que converte múltiplos identificadores efémeros num único perfil de utilizador permanente. As plataformas de Guest WiFi devem evoluir para um motor abrangente de resolução de identidade.
Passo 1: Estabelecer Âncoras de Identidade Autenticadas
A forma mais fiável de estabelecer a identidade é através de um Captive Portal ou splash page. Quando um utilizador se autentica na rede (via email, login social ou SMS), o sistema cria um registo âncora. Este registo associa o endereço MAC atual (randomizado) a uma identidade conhecida e permanente (como um endereço de email ou um ID de utilizador único).
Esta abordagem requer uma plataforma robusta de WiFi analytics capaz de manter um gráfico de dispositivos dinâmico. Quando o utilizador regressa e se autentica novamente (mesmo com um novo MAC randomizado), o sistema atualiza o gráfico de dispositivos, associando o novo MAC ao perfil de utilizador existente.
Passo 2: Implementar Impressão Digital de Sinal (Onde Permitido)
Em cenários onde a autenticação não é necessária ou ainda não ocorreu, as plataformas avançadas utilizam a impressão digital de sinal. Isto envolve analisar características secundárias das transmissões de rádio do dispositivo, tais como:
- Padrões de Indicador de Força de Sinal Recebido (RSSI): Analisar como a força do sinal muda à medida que o dispositivo se move pelo espaço.
- Sincronização e Frequência de Pedidos de Sonda: Os dispositivos apresentam padrões específicos na frequência e no momento em que transmitem pedidos de sonda.
- Triangulação de Pontos de Acesso: Utilizar múltiplos APs para localizar com precisão a posição do dispositivo e rastrear o seu movimento.
Ao combinar estes sinais, o motor de analítica pode construir um modelo probabilístico para interligar sessões fragmentadas, embora esta abordagem seja menos precisa do que a autenticação explícita.
Passo 3: Integrar com Dados do Ecossistema
Para enriquecer ainda mais o gráfico de identidade, a plataforma WiFi deve integrar-se com outros sistemas empresariais. Por exemplo, ligar os dados de autenticação WiFi com bases de dados de programas de fidelização ou sistemas de Ponto de Venda (POS) proporciona uma visão holística do percurso do cliente. O papel da Purple como fornecedor de identidade para serviços como o OpenRoaming sob a licença Connect facilita esta integração contínua em diversos ambientes.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Melhores Práticas
- Priorizar a Autenticação Explícita: Desenhe portais cativos que ofereçam uma troca de valor clara (ex. acesso gratuito de alta velocidade, descontos exclusivos) para incentivar os utilizadores a autenticarem-se. Isto estabelece a âncora de identidade mais forte possível.
- Otimizar a Experiência do Captive Portal: Garanta que o processo de autenticação é contínuo. A implementação de tecnologias que permitem um acesso sem atrito, semelhantes aos conceitos discutidos em Como um Assistente WiFi Permite o Acesso sem Palavra-passe em 2026, reduz as taxas de abandono e aumenta a percentagem de utilizadores conhecidos na rede.
- Aproveitar o Perfil Progressivo: Em vez de solicitar todas as informações do utilizador de imediato, recolha os dados gradualmente ao longo de várias visitas. Isto minimiza o atrito durante a ligação inicial enquanto constrói um perfil abrangente ao longo do tempo.
- Garantir a Conformidade Regulamentar: A transição para a monitorização centrada na identidade exige uma adesão estrita aos regulamentos de privacidade, como o GDPR e a CCPA. Garanta que a sua plataforma anonimiza ou pseudonimiza os dados de forma adequada e fornece opções claras de aceitação/recusa (opt-in/opt-out) para os utilizadores.
- Rever as Configurações de Rede: Certifique-se de que a sua infraestrutura sem fios está configurada para lidar com o aumento de carga de pedidos de autenticação e gestão dinâmica de endereços MAC. Ao planear as atribuições de canais, tenha em atenção os Canais DFS: O Que São e Quando Evitá-los (ou para implementações italianas, Canais DFS: O Que São e Quando Evitá-los) para manter a estabilidade da rede e otimizar o desempenho na recolha de dados analíticos.
Resolução de Problemas e Mitigação de Riscos
Modos de Falha Comuns
- Dependência Excessiva de Dados não Autenticados: Continuar a tomar decisões de negócio com base em dados de sondagem (probe data) brutos e não autenticados num ambiente de MAC aleatório levará a conclusões erradas e à atribuição incorreta de recursos.
- Silos de Identidade Fragmentados: Se a plataforma de análise de WiFi não se integrar com outros sistemas empresariais (ex. CRM, aplicações de fidelização), a organização terá uma visão fragmentada do cliente, reduzindo a eficácia das estratégias de envolvimento personalizado.- Design de Captive Portal Fraco: Um processo de autenticação complexo irá desencorajar os utilizadores de se ligarem, resultando em baixas taxas de adesão e numa amostra reduzida de utilizadores autenticados, o que diminui o valor dos dados de analytics.
Estratégias de Mitigação
- Implementar um Gráfico de Dispositivos: Implementar uma plataforma que utilize algoritmos avançados para interligar sessões fragmentadas e resolver a identidade através de múltiplos endereços MAC.
- Monitorizar as Taxas de Adesão: Acompanhar de perto a percentagem de visitantes que se autenticam na rede em comparação com o número total de dispositivos detetados. Uma taxa de adesão baixa indica a necessidade de otimizar a experiência do captive portal ou a proposta de valor oferecida ao utilizador.
- Auditar Regularmente a Integridade dos Dados: Comparar periodicamente os dados de WiFi analytics com outras fontes de dados (por exemplo, contadores de afluência, dados de POS) para identificar discrepâncias e garantir a precisão do motor de resolução de identidade.
ROI e Impacto no Negócio
A transição para um modelo de WiFi analytics centrado na identidade requer investimento, mas o Retorno do Investimento (ROI) é significativo para as organizações que dependem de dados espaciais precisos.
- Alocação de Recursos Precisa: Métricas fiáveis de afluência e tempo de permanência permitem uma alocação precisa de pessoal e recursos, otimizando a eficiência operacional em ambientes como lojas de retalho e interfaces de transporte.
- Maior Envolvimento do Cliente: Ao compreender a verdadeira jornada do cliente e as taxas de visitas repetidas, as equipas de marketing podem lançar campanhas personalizadas e direcionadas que promovem a fidelização e aumentam as receitas.
- Tomada de Decisões Estratégicas: Dados de alta fidelidade apoiam iniciativas estratégicas, tais como a otimização do layout das lojas, a avaliação da eficácia das campanhas de marketing e a fundamentação de decisões imobiliárias. Iniciativas destinadas a promover a inclusão digital, como descrito em Purple Appoints Iain Fox as VP Growth - Public Sector to Drive Digital Inclusion and Smart City Innovation, dependem fortemente de dados de utilização precisos para medir o impacto.
- Novas Fontes de Receita: Em ambientes como estádios e centros de conferências, dados de localização precisos permitem serviços baseados na localização, tais como publicidade direcionada e marketing de proximidade, criando novas oportunidades de monetização. Funcionalidades como Purple Launches Offline Maps Mode for Seamless, Secure Navigation on WiFi Hotspots aumentam ainda mais a proposta de valor para o utilizador, gerando maior envolvimento e recolha de dados.
Definições Principais
Endereço MAC Administrado Localmente
Um endereço MAC gerado pelo software do dispositivo, em vez de ser atribuído pelo fabricante do hardware. É indicado ao definir o segundo bit menos significativo do primeiro octeto como 1 (por exemplo, x2:xx:xx:xx:xx:xx).
As equipas de TI utilizam esta flag de bit em capturas de pacotes em bruto ou registos RADIUS para identificar quais os dispositivos na rede que estão a utilizar endereços aleatórios em vez de endereços de hardware persistentes. Uma elevada proporção de MACs administrados localmente nos seus registos é um sinal de diagnóstico de que a aleatorização está ativa.
Gráfico de Dispositivos
Uma base de dados dinâmica que mapeia múltiplos identificadores (por exemplo, vários endereços MAC aleatórios, endereços de email, IDs de fidelização) para um único perfil de utilizador persistente.
Esta é a tecnologia principal necessária para restaurar a precisão da análise num ambiente pós-aleatorização, permitindo que as plataformas unam sessões fragmentadas ao longo de múltiplas visitas e rotações de endereços MAC.
Probe Request
Uma trama de gestão enviada por um dispositivo cliente para detetar ativamente redes sem fios disponíveis na sua proximidade. Contém o endereço MAC do dispositivo (que pode ser aleatório).
Historicamente utilizado para monitorização passiva de utilizadores não autenticados. Atualmente, é altamente não fiável para análises a longo prazo devido à aleatorização. Os dados de probe request devem ser tratados apenas como um indicador bruto de afluência, e não como uma fonte de identidade.
Resolução de Identidade
O processo de análise de vários pontos de dados e sinais para determinar que múltiplos identificadores distintos pertencem, de facto, ao mesmo utilizador ou dispositivo físico.
A função crítica realizada por plataformas de análise avançadas para neutralizar a ofuscação causada pela aleatorização de MAC. Transforma pontos de dados fragmentados e efémeros em perfis de utilizador coerentes e acionáveis.
Taxa de Adesão
A percentagem do total de dispositivos detetados num local que concluem com sucesso o processo de autenticação e se ligam à rede.
Uma métrica operacional fundamental para avaliar a eficácia de um Captive Portal. Uma baixa taxa de adesão significa que a plataforma de análise tem uma amostra menor de dados fiáveis e autenticados, impactando diretamente a confiança estatística de todas as análises subsequentes.
Captive Portal
Uma página web que os utilizadores são forçados a visualizar e com a qual devem interagir antes de lhes ser concedido acesso a uma rede WiFi pública, exigindo normalmente uma forma de autenticação ou consentimento.
O mecanismo principal para estabelecer uma Âncora de Identidade, exigindo que os utilizadores forneçam credenciais em troca de acesso à rede. O design e a proposta de valor do Captive Portal determinam diretamente a taxa de adesão.
Impressão Digital de Sinal
Uma técnica que utiliza características secundárias das transmissões de rádio de um dispositivo (como padrões de RSSI, temporização de probes e comportamento dos canais) para o identificar probabilisticamente, em vez de depender exclusivamente do endereço MAC.
Utilizada como um método de monitorização complementar quando a autenticação explícita não está disponível. É menos fiável em ambientes de RF de alta densidade e deve ser tratada como um complemento probabilístico, e não como um substituto, para a resolução de identidade autenticada.
Aleatorização Efémera
Uma forma mais agressiva de aleatorização de MAC em que o dispositivo roda o seu endereço MAC periodicamente (por exemplo, diariamente), mesmo quando ligado ao mesmo SSID, em vez de manter um MAC consistente por rede.
Isto quebra completamente as plataformas de análise que dependem da consistência do MAC por rede. Força a adoção de arquiteturas centradas na identidade e está a tornar-se mais comum à medida que os fornecedores de OS aumentam as proteções de privacidade.
Exemplos Práticos
Uma grande cadeia de retalho com 500 localizações está a registar um aumento súbito e inexplicável de 40% no número de visitantes únicos reportados em todas as lojas, enquanto o volume de transações de POS permanece estável. O Diretor de TI suspeita de um problema com a plataforma de WiFi analytics.
- Diagnóstico: A equipa de TI analisa os registos brutos de endereços MAC e identifica um elevado volume de endereços MAC administrados localmente (indicado pelo facto de o segundo bit menos significativo do primeiro octeto estar definido como 1). Isto confirma que o pico se deve a atualizações do OS móvel que ativam a randomização de MAC, e não a um aumento real de visitantes.
- Mudança de Arquitetura: A cadeia migra da sua ferramenta de análise antiga, centrada no hardware, para a plataforma centrada na identidade da Purple.
- Otimização do Captive Portal: Redesenham a splash page para oferecer um código de desconto de 10% em troca da autenticação por email.
- Resolução de Identidade: O motor de gráfico de dispositivos da Purple começa a associar os endereços MAC randomizados aos perfis de email autenticados.
- Resultado: No prazo de 30 dias, a contagem de visitantes únicos normaliza, refletindo com precisão a verdadeira afluência de público. As taxas de visitas de retorno, que tinham caído para quase zero, são restauradas à medida que a plataforma identifica com sucesso os clientes que regressam, apesar da alteração dos seus endereços MAC.
Um campus corporativo com vários edifícios precisa de monitorizar o movimento de colaboradores e convidados para análise de utilização de espaço. No entanto, os dispositivos estão a rodar os endereços MAC à medida que passam de uns SSIDs para outros (ex. Corp-WiFi e Guest-WiFi).
- Consolidação de Rede (Sempre que Possível): O arquiteto de rede analisa a estratégia de SSID e consolida redes redundantes para minimizar a necessidade de os dispositivos mudarem de SSIDs, reduzindo a frequência de rotação de MAC.
- Autenticação Unificada: O campus implementa uma estrutura de autenticação unificada (ex. 802.1X para colaboradores, um captive portal simplificado para convidados) integrada com um servidor RADIUS central e com a plataforma de analytics da Purple.
- Associação Cross-SSID: A plataforma Purple é configurada para ingerir os registos de autenticação do servidor RADIUS. Quando um dispositivo se autentica no Corp-WiFi utilizando as credenciais de um colaborador e, mais tarde, se autentica no Guest-WiFi, la plataforma utiliza as credenciais de identidade partilhadas para associar as sessões.
- Resultado: A equipa de gestão de instalações recupera a visibilidade precisa sobre a utilização do espaço em todo o campus, permitindo decisões baseadas em dados no que diz respeito à otimização do espaço imobiliário.
Perguntas de Prática
Q1. A sua equipa de marketing reporta que uma nova campanha promocional lançada na semana passada gerou um aumento de 300% na afluência de visitantes únicos à sua loja principal. No entanto, o gerente da loja reporta que o espaço parecia invulgarmente calmo e os dados de vendas mostram uma quebra de 5%. Qual é a explicação técnica mais provável para esta discrepância e qual é o seu passo de diagnóstico imediato?
Dica: Considere qual a métrica que as plataformas de análise herdadas utilizam para contar visitantes únicos e como os sistemas operativos móveis modernos lidam com esse identificador.
Ver resposta modelo
A explicação mais provável é que a plataforma legada de analítica de WiFi está a contar endereços MAC aleatórios como visitantes físicos únicos. Uma atualização recente do OS ou uma alteração no comportamento dos dispositivos nesse ambiente RF específico fez com que os dispositivos passassem a rodar os seus endereços MAC com mais frequência. A plataforma deteta múltiplos MACs do mesmo dispositivo físico e conta cada um como uma pessoa única diferente, levando a uma métrica de afluência artificialmente inflacionada que não se correlaciona com a presença física real ou com os dados de vendas. O passo de diagnóstico imediato consiste em examinar os registos brutos de endereços MAC e calcular a proporção de endereços administrados localmente (segundo bit menos significativo do primeiro octeto definido como 1). Uma proporção elevada confirma que a causa é a aleatorização. A solução é transitar para um modelo de analítica centrado na identidade com um Captive Portal.
Q2. Está a implementar uma nova rede WiFi de convidados num grande campus hospitalar. O objetivo principal é fornecer conectividade fluida para doentes e visitantes, recolhendo simultaneamente dados precisos sobre tempos de permanência em várias áreas de espera. Tem a opção de escolher entre uma rede aberta sem Captive Portal ou uma rede que requer autenticação por e-mail. Qual a abordagem que recomenda e porquê?
Dica: Pense no princípio da Âncora de Identidade e na forma como a aleatorização de MAC afeta a monitorização a longo prazo sem autenticação explícita. Considere também as implicações do GDPR para cada abordagem.
Ver resposta modelo
Recomenda-se vivamente a rede que requer autenticação por e-mail através de um Captive Portal. Uma rede aberta depende inteiramente de pedidos de deteção passiva e de endereços MAC para monitorização. Devido à aleatorização de MAC, os dispositivos aparecerão como novos visitantes sempre que o seu MAC mudar, corrompendo totalmente a analítica de tempo de permanência e impossibilitando o acompanhamento do percurso do doente pelas diferentes áreas de espera ao longo do tempo. Ao exigir a autenticação por e-mail, estabelece uma Âncora de Identidade persistente. A plataforma de analítica pode então utilizar um gráfico de dispositivos para associar o e-mail do utilizador a qualquer MAC aleatório que este esteja a utilizar no momento, garantindo uma monitorização precisa da permanência e do percurso no campus. Do ponto de vista do GDPR, o Captive Portal também fornece um mecanismo claro de consentimento, o qual é legalmente exigido na recolha de dados pessoais. A abordagem de rede aberta, embora pareça menos intrusiva, cria na verdade uma situação de conformidade mais complexa, uma vez que depende de monitorização probabilística sem consentimento explícito.
Q3. O diretor de TI de um estádio pretende monitorizar a movimentação de convidados VIP para otimizar a distribuição de pessoal nos salões premium. Atualmente, utilizam um sistema baseado na recolha de impressões digitais de sinal (padrões RSSI) porque pretendem evitar forçar os VIPs a utilizar um Captive Portal. Os dados estão a revelar-se altamente imprecisos. Qual é a falha arquitetural nesta abordagem e qual é a solução recomendada que mantém uma experiência de utilizador premium?
Dica: Considere a natureza determinante versus probabilística de diferentes métodos de monitorização num ambiente de RF complexo e de alta densidade como um estádio.
Ver resposta modelo
A falha arquitetónica consiste em confiar na digitalização probabilística de sinais (signal fingerprinting) como o método de identificação principal num ambiente de RF complexo e de alta densidade, como um estádio. A digitalização de sinais é imprecisa; os valores de RSSI flutuam drasticamente devido a obstruções físicas (multidões, betão, aço), orientação do dispositivo e fontes de RF concorrentes. Quando combinada com a aleatorização de endereços MAC, o sistema não consegue interligar de forma fiável sessões fragmentadas, produzindo dados de jornada incorretos. O diretor deve implementar uma Âncora de Identidade determinística. Para manter uma experiência premium e sem atrito para os VIPs, a solução recomendada é integrar a autenticação WiFi com a aplicação de bilhética VIP ou de gestão de acessos utilizando uma tecnologia como o Passpoint (Hotspot 2.0 / IEEE 802.11u). Isto permite que o dispositivo se autentique de forma automática e silenciosa com base nas credenciais do perfil do VIP, fornecendo uma monitorização precisa e determinística sem exigir um início de sessão manual num Captive Portal. Isto proporciona a experiência premium que o diretor exige, ao mesmo tempo que restaura a integridade dos dados.
Continue a ler esta série
Medir o ROI de Negócio do Guest WiFi e Location Analytics
Esta referência técnica mostra às equipas de TI e de recintos como medir o ROI do guest WiFi com uma cadeia justificável, desde a saúde da rede e dados consentidos até resultados operacionais ou comerciais validados. Separa as provas mensuráveis das suposições, mapeia o Purple Connect, Capture e Engage para a camada de medição correta e apresenta cenários de planeamento para hotéis, redes de retalho e recintos de eventos.
Privacy by Design: Anonimização de Dados de WiFi para Conformidade com o GDPR
Este guia definitivo detalha a arquitetura técnica e as estratégias de implementação para a anonimização de dados de WiFi, de modo a garantir a conformidade com o GDPR. Fornece aos líderes de TI e arquitetos de rede estruturas práticas para equilibrar análises robustas de locais com requisitos estritos de privacidade de dados.
Heatmapping vs Analytics de Presença: Diferenças Técnicas
Este guia técnico de referência detalha as diferenças operacionais e de arquitetura críticas entre o heatmapping WiFi e os analytics de presença para operadores de espaços empresariais. Oferece aos líderes de TI, arquitetos de rede e diretores de operações estruturas de implementação práticas, cenários de implementação do mundo real e as melhores práticas independentes de fornecedor para extrair o ROI máximo da sua infraestrutura wireless existente.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.