
Configurar Políticas RADIUS para Controlo de Acesso à Rede de Grão Fino
Este guia autoritário fornece aos gestores de TI, arquitetos de rede e diretores de operações de espaços um plano técnico completo para configurar políticas RADIUS para obter um controlo de acesso à rede de grão fino. Abrange a arquitetura 802.1X, atribuição dinâmica de VLAN, seleção de métodos EAP e estratégias de implementação faseada. Cenários de implementação do mundo real nos setores da hotelaria e retalho demonstram como estas técnicas proporcionam conformidade, segurança e ROI operacional mensuráveis.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Empresarial →

Resumo Executivo
Para espaços empresariais - desde grandes complexos de retalho a estádios de alta densidade - a segurança da rede e a experiência do utilizador estão profundamente interligadas. A configuração de políticas RADIUS para controlo de acesso à rede detalhado fornece o mecanismo para segmentar dinamicamente o tráfego, garantindo que os ativos corporativos permanecem isolados das redes de convidados e de dispositivos IoT vulneráveis. Isto já não é uma atualização opcional; é um requisito fundamental impulsionado por mandatos de conformidade, incluindo PCI-DSS e GDPR.
Este guia fornece um modelo técnico aprofundado para implementar o controlo de acesso baseado em RADIUS. Analisamos a arquitetura da autenticação IEEE 802.1X, os mecanismos de atribuição dinâmica de VLAN através de atributos específicos do fornecedor (VSAs) e a integração de fornecedores de identidade, incluindo Active Directory, Entra ID e o fornecedor de identidade OpenRoaming da Purple. Ao ir além das chaves pré-partilhadas básicas (PSKs) em direção à aplicação de políticas baseadas em contextos, os líderes de TI podem mitigar riscos, otimizar operações e potenciar plataformas como a Purple para transformar o WiFi de convidados de um centro de custos num ativo estratégico. O foco principal reside em estratégias práticas e neutras em termos de fornecedor que proporcionam um ROI mensurável e resiliência operacional.
Detalhes Técnicos
Arquitetura de Acesso Sensível ao Contexto
Na sua essência, a configuração de políticas RADIUS para controlo de acesso à rede de grão fino baseia-se no padrão IEEE 802.1X. Esta estrutura facilita o controlo de acesso à rede baseado em portas, garantindo que apenas os dispositivos autenticados e autorizados tenham acesso a segmentos de rede específicos. Esta arquitetura consiste em três componentes principais: o suplicante (dispositivo do cliente), o autenticador (ponto de acesso sem fios ou switch) e o servidor de autenticação (RADIUS).
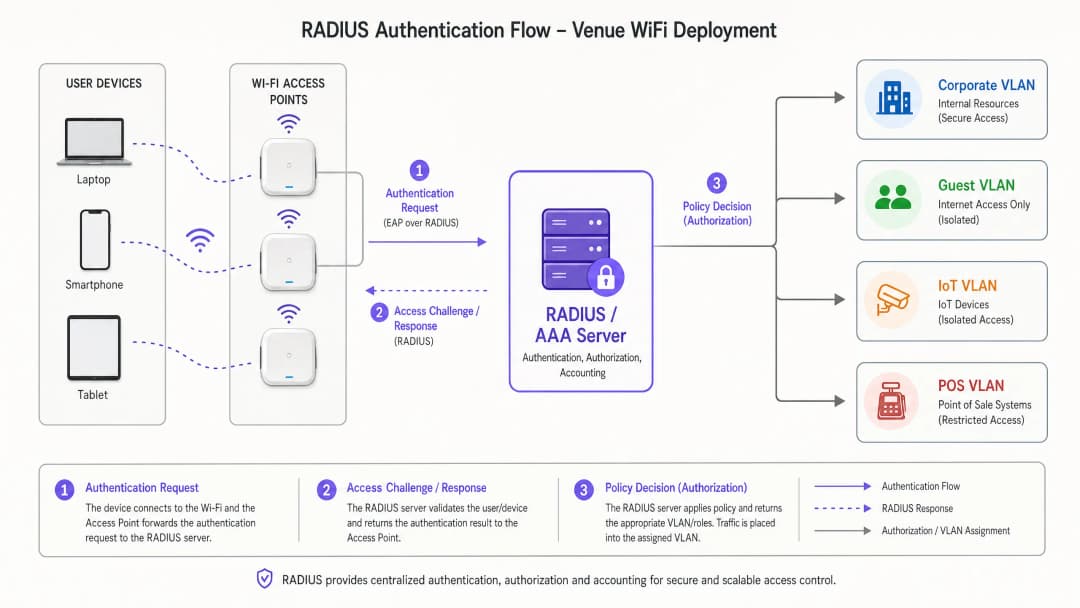
Quando um dispositivo se liga, o autenticador encapsula as mensagens Extensible Authentication Protocol (EAP) e encaminha-as para o servidor RADIUS. O servidor RADIUS avalia as credenciais em relação a um repositório de identidades - como o Active Directory, LDAP ou um fornecedor de identidade baseado na nuvem. Crucialmente, as implementações modernas de RADIUS não devolvem apenas mensagens Access-Accept ou Access-Reject. Devolvem atributos específicos do fornecedor (VSAs) que determinam o contexto de rede do utilizador: atribuição de VLAN, aplicação de listas de controlo de acesso (ACL) e parâmetros de limitação de largura de banda.
Para implementações empresariais, compreender os WiFi Frequencies: A Guide to WiFi Frequencies in 2026 é essencial, uma vez que as características da camada física têm um impacto direto no desempenho dos handshakes de autenticação em ambientes de alta densidade.
Atribuição Dinâmica de VLAN e Micro-segmentação
A aplicação mais poderosa das políticas RADIUS é a atribuição dinâmica de VLAN. Em vez de transmitir múltiplos SSIDs para diferentes grupos de utilizadores - o que degrada o desempenho de RF devido à sobrecarga de beacons - um único SSID compatível com 802.1X pode servir todos os utilizadores corporativos. O servidor RADIUS determina a VLAN apropriada com base na associação ao grupo do utilizador e em fatores contextuais.
Por exemplo, quando um membro da equipa financeira se autentica, o servidor RADIUS instrui o ponto de acesso para colocar o seu tráfego na VLAN 10. Quando um dispositivo IoT se autentica através de MAC Authentication Bypass (MAB), é colocado numa VLAN 40 isolada com ACLs estritas. Esta abordagem reduz significativamente a superfície de ataque, ao mesmo tempo que simplifica o ambiente de RF. Para implementações específicas de fornecedores, consulte How to Configure NAC Policies for VLAN Steering in Cisco Meraki.

Seleção de Métodos EAP
A seleção de métodos EAP tem um impacto significativo tanto no nível de segurança como na complexidade operacional. A tabela abaixo resume as principais opções:
| Método EAP | Mecanismo de Autenticação | Caso de Uso Recomendado | Nível de Segurança |
|---|---|---|---|
| EAP-TLS | Baseado em certificado mútuo | Dispositivos corporativos geridos com MDM | O mais alto |
| PEAP-MSCHAPv2 | Certificado de servidor + utilizador/palavra-passe | BYOD, dispositivos de funcionários | Alto |
| EAP-TTLS | Certificado de servidor + credenciais internas | Ambientes mistos | Alto |
| MAB | Endereço MAC como credencial | IoT sem ecrã, dispositivos legados | Baixo (utilizar com ACLs rigorosas) |
Evite completamente protocolos legados como LEAP e EAP-MD5; são criptograficamente fracos e não devem constar em nenhuma implementação moderna.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
A implementação de uma infraestrutura RADIUS robusta exige um planeamento cuidadoso e uma execução faseada. Os passos seguintes descrevem uma abordagem neutra em termos de fornecedor para configurar políticas RADIUS para um controlo de acesso à rede detalhado.
Passo 1: Integração de Fontes de Identidade
A base de qualquer política é um diretório de identidades limpo e bem estruturado. Quer utilize o Active Directory local ou soluções nativas na nuvem como o Entra ID ou o Okta, os grupos de diretório devem mapear diretamente para os segmentos de rede pretendidos.
- Auditar grupos existentes: Garanta que os grupos de utilizadores são lógicos e mutuamente exclusivos sempre que possível. Remova contas legadas e consolide grupos sobrepostos.
- Definir níveis de acesso: Estabeleça níveis claros - executivos, funcionários, contratantes, convidados, IoT - cada um com direitos de acesso documentados.
- Integrar a Purple como fornecedor de identidade: Para redes abertas ao público, a Purple atua como um fornecedor de identidade gratuito para serviços como o OpenRoaming sob uma licença Connect. Isto faz a ponte de forma contínua entre o acesso público de Guest WiFi e estruturas de autenticação seguras, eliminando a necessidade dos tradicionais Captive Portals para utilizadores recorrentes.
Passo 2: Configuração de Políticas e Mapeamento de Atributos
Configure o servidor RADIUS para avaliar os pedidos recebidos com base em múltiplos fatores contextuais, em vez de apenas nas credenciais.
- Protocolos de autenticação: Exija EAP-TLS para dispositivos corporativos. Implemente PEAP-MSCHAPv2 para BYOD. Imponha estes protocolos através de políticas RADIUS, rejeitando ligações que tentem métodos mais fracos.
- Correspondência de condições: Crie políticas que avaliem o
NAS-IP-Address(o IP do autenticador), oCalled-Station-Id(SSID) e a hora do dia. O perfil de acesso de um contratante às 02:00 deve ser fisicamente diferente do seu perfil às 09:00. - Perfis de imposição: Defina os atributos RADIUS a serem devolvidos. Os atributos padrão de atribuição de VLAN são:
Tunnel-Type=VLAN,Tunnel-Medium-Type=802eTunnel-Private-Group-Id=[VLAN_ID].
Passo 3: Implementação Faseada e Monitorização
Nunca implemente a aplicação de 802.1X em toda a empresa em simultâneo.
- Modo de monitorização: Implemente políticas no modo de monitorização ou auditoria, onde as falhas de autenticação são registadas mas o acesso continua a ser concedido. Isto identifica requerentes mal configurados e dispositivos legados antes de a aplicação começar.
- Aplicação direcionada: Ative a aplicação de políticas por local ou por departamento, resolvendo problemas antes de expandir o âmbito.
- Integração de analytics: Aproveite plataformas como o WiFi Analytics da Purple para monitorizar taxas de sucesso de autenticação, durações de sessão e comportamento de roaming. Estes dados são críticos para identificar lacunas de cobertura e estrangulamentos na autenticação.
Melhores Práticas
Ao configurar políticas RADIUS para controlo de acesso à rede detalhado, a adesão aos padrões do setor garante estabilidade e segurança a longo prazo.
Autenticação baseada em certificados (EAP-TLS): Implemente EAP-TLS sempre que possível. Isto elimina completamente os riscos associados ao roubo de credenciais e à fadiga de palavras-passe. As plataformas de Mobile Device Management (MDM) podem automatizar o fornecimento de certificados à escala.
Mitigar a randomização de MAC: Os sistemas operativos móveis modernos utilizam a randomização de endereços MAC para proteger a privacidade do utilizador. Para implementações de Guest WiFi, certifique-se de que os seus sistemas de Captive Portal e de contabilidade RADIUS lidam com a alteração de endereços MAC sem problemas - por exemplo, dependendo de tokens de sessão gerados durante a integração inicial ou perfis de dispositivos persistentes.
Redundância e failover: O RADIUS é um componente de infraestrutura crítico. Implemente servidores RADIUS em clusters de alta disponibilidade em locais geograficamente diversos. Configure os autenticadores com os IPs dos servidores primário e secundário, e estabeleça valores agressivos de tempo limite e repetição para minimizar os atrasos de autenticação durante eventos de failover.
Aproveitar dados contextuais: Incorpore dados de localização nas decisões de política. Um prestador de serviços externo pode obter acesso a recursos internos quando ligado a um AP no bloco de engenharia, mas ser limitado a acesso exclusivo à internet quando se liga na cafetaria. As tecnologias discutidas em BLE Low Energy Explained for Enterprise podem aumentar este contexto de localização com dados de posicionamento precisos.
Resolução de Problemas e Mitigação de Riscos
A complexidade das implementações 802.1X introduz modos de falha específicos. A mitigação proativa de riscos é essencial para manter o tempo de atividade.
Modos de Falha Comuns
| Modo de Falha | Causa Raiz | Mitigação |
|---|---|---|
| Falha de autenticação em massa | Servidor RADIUS expirado ou certificado CA raiz | Gestão do ciclo de vida dos certificados com alertas automatizados a 90/60/30 dias |
| Falha de dispositivo individual | Configuração incorreta do suplicante ou falta de CA raiz | Perfil sem fios enviado por MDM com o repositório de fidedignidade correto |
| Tempo limite de EAP esgotado | Elevada latência WAN para RADIUS centralizado | Otimizar o caminho WAN; considerar RADIUS distribuído ou proxy RADIUS |
| Falha de dispositivo IoT | O dispositivo não suporta 802.1X | Implementar MAB com isolamento estrito de VLAN e ACLs |
Para empresas distribuídas, a arquitetura discutida em SD WAN vs MPLS: 2026 Enterprise Network Guide é diretamente relevante para garantir conectividade de baixa latência para serviços AAA centralizados em vários locais.
ROI e Impacto de Negócio
Investir o esforço de engenharia necessário para configurar políticas RADIUS para um controlo de acesso à rede detalhado gera retornos substanciais e mensuráveis em múltiplas dimensões.
Redução de custos operacionais: A consolidação de múltiplos SSIDs numa única rede 802.1X com atribuição dinâmica de VLAN reduz a interferência de RF, melhora o tempo de antena disponível e simplifica a gestão contínua. As equipas relatam uma redução significativa nos pedidos de suporte relacionados com a conectividade WiFi após a implementação estável do 802.1X.
Melhoria da conformidade: Para setores como o de Retalho e Saúde, a segmentação rigorosa da rede é um requisito regulamentar - PCI-DSS e HIPAA, respetivamente. As políticas RADIUS fornecem os controlos auditáveis e verificáveis necessários para passar em auditorias de conformidade e evitar pesadas penalizações financeiras. Para organizações do setor público, as obrigações do GDPR relativas à segregação de dados são igualmente abordadas.
Experiência de utilizador melhorada: A autenticação segura e contínua - particularmente via EAP-TLS ou OpenRoaming - elimina a fricção do Captive Portal para utilizadores corporativos frequentes e convidados VIP. Em espaços de Hotelaria e Transportes, isto afeta diretamente as métricas de satisfação e a fidelização.
Definições Principais
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Contabilização (AAA) para utilizadores que se ligam e utilizam um serviço de rede. Definido no RFC 2865.
O motor central para controlo de acesso à rede empresarial, determinando quem acede à rede, ao que pode aceder e registando a atividade para fins de auditoria.
IEEE 802.1X
Uma norma IEEE para Controlo de Acesso à Rede baseado em porta (PNAC). Fornece um mecanismo de autenticação a dispositivos que se pretendem ligar a uma LAN ou WLAN, bloqueando todo o tráfego até que a autenticação esteja concluída.
A norma que obriga um dispositivo a provar a sua identidade antes de lhe ser permitido enviar qualquer tráfego de dados na rede. O mecanismo de aplicação que torna as políticas RADIUS acionáveis.
EAP (Extensible Authentication Protocol)
Uma estrutura de autenticação frequentemente utilizada em redes sem fios e ligações ponto a ponto. Fornece uma camada de transporte para métodos de autenticação (métodos EAP), tais como TLS ou MSCHAPv2.
O envelope que transporta as credenciais de autenticação reais entre o cliente e o servidor RADIUS. A escolha do método EAP determina o nível de segurança da troca de autenticação.
VSA (Vendor-Specific Attribute)
Atributos dentro de uma mensagem RADIUS que permitem aos fornecedores suportar atributos alargados não definidos nos RFCs base do RADIUS. Utilizados para transmitir instruções de política de rede do servidor RADIUS para o autenticador.
O mecanismo através do qual o RADIUS instrui o hardware de rede a atribuir um utilizador a uma VLAN específica, aplicar uma função de firewall ou impor limites de largura de banda. Sem VSAs, o RADIUS apenas pode permitir ou negar o acesso.
Atribuição Dinâmica de VLAN
O processo onde um servidor RADIUS instrui um ponto de acesso ou switch a colocar o tráfego de um utilizador numa Virtual LAN específica com base na sua identidade, pertença a grupos ou atributos contextuais.
A técnica principal para a microsegmentação de rede. Permite que uma única infraestrutura física suporte de forma segura múltiplos grupos de utilizadores distintos sem transmitir múltiplos SSIDs.
Suplicante
O cliente de software num dispositivo de utilizador final (computador portátil, smartphone, dispositivo IoT) que inicia e negoceia a troca de autenticação 802.1X com o autenticador de rede.
Integrado em sistemas operativos modernos (Windows, macOS, iOS, Android). Suplicantes mal configurados - particularmente definições incorretas de fidedignidade de certificados - são a fonte mais comum de problemas de conectividade 802.1X.
Autenticador
O dispositivo de rede (ponto de acesso sem fios ou switch Ethernet) que atua como o ponto de aplicação numa implementação 802.1X. Retransmite mensagens EAP entre o suplicante e o servidor RADIUS, e aplica a decisão de política.
O guardião. O autenticador bloqueia todo o tráfego de uma porta ou associação sem fios até que o servidor RADIUS devolva uma mensagem Access-Accept, momento em que aplica os VSAs devolvidos.
MAB (MAC Authentication Bypass)
Um método de autenticação alternativo onde o endereço MAC do dispositivo de rede é submetido como a sua credencial ao servidor RADIUS. Utilizado para dispositivos que não suportam suplicantes 802.1X.
Uma ferramenta operacional necessária para dispositivos IoT legados e sem interface (headless), mas inerentemente menos segura do que a autenticação criptográfica. Deve ser sempre combinada com isolamento estrito de VLAN e ACLs.
EAP-TLS (EAP Transport Layer Security)
Um método EAP baseado em certificados que fornece autenticação mútua entre o cliente e o servidor RADIUS utilizando certificados X.509. Considerado o método EAP mais seguro disponível.
O método de autenticação recomendado para dispositivos geridos pela empresa. Elimina totalmente os riscos de credenciais baseadas em palavras-passe. Requer uma infraestrutura PKI e MDM para o fornecimento de certificados.
Exemplos Práticos
Um grande centro de conferências precisa de fornecer acesso WiFi seguro e segmentado para a equipa do evento, expositores e participantes em geral. Atualmente, transmitem três SSIDs separados, o que está a causar uma interferência significativa de canal partilhado e um desempenho fraco em pavilhões de exposição de alta densidade.
O espaço faz a transição para um único SSID com suporte para 802.1X chamado "Conference_Secure". Implementam um servidor RADIUS integrado com a sua base de dados de gestão de eventos.
- A equipa do evento autentica-se utilizando as suas credenciais corporativas através de PEAP-MSCHAPv2. A política RADIUS corresponde ao seu grupo do Active Directory e devolve Tunnel-Private-Group-Id=10 (VLAN da Equipa), concedendo acesso a sistemas internos de gestão de AV.
- Os expositores recebem credenciais exclusivas e com limite de tempo associadas à sua reserva de stand. Após a autenticação, o servidor RADIUS devolve Tunnel-Private-Group-Id=20 (VLAN do Expositor), que possui ACLs que permitem o acesso a servidores de apresentação específicos e saída para a internet.
- Os participantes em geral utilizam um SSID aberto separado com um Captive Portal integrado com a Purple para recolha de dados de marketing, gestão de consentimento e acesso básico à internet.
O resultado é uma redução de 40% na sobrecarga de frames de gestão, uma melhoria mensurável no débito nos pavilhões de exposição e um registo de auditoria claro para fins de conformidade.
Uma cadeia de retalho precisa de proteger milhares de terminais de Ponto de Venda (POS) sem fios em 500 localizações. Atualmente utilizam WPA2-PSK e o departamento de TI está preocupado com o risco operacional de rodar a chave pré-partilhada em 500 locais, bem como com as conclusões das auditorias PCI-DSS.
A equipa de TI implementa uma infraestrutura RADIUS centralizada e configura os terminais POS para autenticação EAP-TLS.
- Uma solução MDM envia um certificado de cliente exclusivo para cada terminal POS durante o aprovisionamento.
- Os pontos de acesso sem fios em cada loja são configurados para reencaminhar pedidos de autenticação para os servidores RADIUS centrais através da estrutura SD-WAN.
- A política RADIUS verifica o certificado do cliente em relação à PKI interna e devolve atributos para colocar o dispositivo na VLAN de POS isolada (VLAN 50), satisfazendo os requisitos de segmentação de rede PCI-DSS.
- É mantida uma lista de revogação de certificados (CRL), permitindo que a TI coloque instantaneamente em quarentena um terminal perdido ou roubado através da revogação do seu certificado - sem afetar qualquer outro dispositivo.
Perguntas de Prática
Q1. Um hospital precisa de implementar novas bombas de infusão sem fios em três enfermarias. Estes dispositivos não suportam suplicantes 802.1X. O CISO exige que estes dispositivos fiquem completamente isolados da rede corporativa e apenas comuniquem com o servidor de gestão clínica específico em 10.5.1.20. Como deve configurar a política de controlo de acessos à rede?
Dica: Considere como os dispositivos sem capacidades 802.1X podem ser identificados e o princípio do privilégio mínimo ao definir a ACL.
Ver resposta modelo
Implemente o MAC Authentication Bypass (MAB). Registe os endereços MAC de todas as bombas de infusão na base de dados RADIUS durante o processo de aprovisionamento. Crie uma política RADIUS específica que corresponda a estes endereços MAC e retorne VSAs que os atribuam a uma VLAN de IoT isolada (por exemplo, VLAN 60). Aplique ACLs rigorosas a esta VLAN que permitam tráfego de saída apenas para o endereço 10.5.1.20 nas portas de gestão clínica necessárias, bloqueando todo o restante tráfego inter-VLAN e de internet. Adicionalmente, configure DHCP snooping e dynamic ARP inspection na VLAN de IoT para prevenir ataques de spoofing.
Q2. Após uma aquisição recente, uma empresa possui agora dois domínios de Active Directory distintos: corp.acme.com e corp.legacy.com. Pretende-se que todos os colaboradores de ambas as entidades utilizem o mesmo SSID "ACME_Corporate" sem migrar o domínio legado. Como pode o RADIUS facilitar isto?
Dica: Pense em como o RADIUS lida com o encaminhamento de autenticação com base no domínio de identidade e em como os servidores de políticas podem encaminhar pedidos por proxy para diferentes diretórios de backend.
Ver resposta modelo
Configure a infraestrutura RADIUS (utilizando um servidor de políticas como Cisco ISE, Aruba ClearPass ou um proxy RADIUS) para avaliar o sufixo de domínio fornecido na identidade EAP do utilizador - por exemplo, utilizador@corp.acme.com versus utilizador@corp.legacy.com. Crie políticas de encaminhamento que direcionem os pedidos de autenticação para o domínio de Active Directory de backend adequado com base no domínio. Defina perfis de aplicação normalizados que retornem VSAs de VLAN consistentes, independentemente do domínio de backend, garantindo que os utilizadores de ambas as entidades recebem o posicionamento de rede correto. Esta abordagem evita uma migração de diretório disruptiva enquanto mantém uma experiência de utilizador unificada.
Q3. Está a projetar o WiFi para um estádio com capacidade para 60.000 pessoas. O design atual do cliente especifica 8 SSIDs separados para diferentes funções de funcionários: Bilheteira, Segurança, Restauração, Médica, Imprensa, Operações, VIP e Manutenção. Qual é a sua recomendação e porquê?
Dica: Considere o impacto da sobrecarga de tráfego de tramas de gestão no desempenho sem fios num ambiente de RF de alta densidade.
Ver resposta modelo
Recomenda-se vivamente que não se transmitam 8 SSIDs. Num ambiente de alta densidade, cada SSID gera tramas beacon em todos os pontos de acesso em intervalos regulares, consumindo um tempo de antena significativo e reduzindo a capacidade disponível para o tráfego de dados real. A recomendação é consolidar todas as funções dos funcionários num único SSID com suporte para 802.1X. Utilize a atribuição dinâmica de VLAN por RADIUS para segmentar o tráfego no backend - quando um dispositivo de bilheteira se autentica, o RADIUS coloca-o na VLAN de Bilheteira; quando um dispositivo médico se autentica, vai para la VLAN Médica com as ACLs adequadas. Isto proporciona a separação lógica necessária ao mesmo tempo que otimiza o ambiente de RF físico. Um SSID aberto separado com um Captive Portal pode gerir o acesso do público em geral.
Continue a ler esta série
PPSK WPA3: comparando funcionalidades e modelos de implementação
Este guia de referência técnica compara PPSK e WPA3-SAE, explicando as suas diferenças arquiteturais e modelos de implementação para ambientes multi-tenant. Oferece orientação prática para gestores de TI e promotores imobiliários sobre como obter redes WiFi seguras e isoladas utilizando as soluções baseadas em identidade da Purple.
Gestão de Largura de Banda para WiFi de Colaboradores: Shaping, QoS e Redução de Tráfego
Este guia detalha métodos práticos para gerir a largura de banda para o WiFi de colaboradores em espaços empresariais. Aborda a implementação de traffic shaping, QoS e como a implementação do Purple Shield reduz a carga da rede sem necessidade de atualizações de infraestrutura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
Este guia de referência técnica autoritário explica como as equipas de TI podem eliminar a degradação de desempenho do WiFi causada pelo overhead de beacon de SSID, fundindo múltiplas redes dedicadas num único SSID utilizando PSK por dispositivo (xPSK). Abrange o panorama de fornecedores incluindo Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, com orientações práticas de implementação em atribuição dinâmica de VLAN, onboarding de IoT e conformidade com PCI DSS. Os operadores de espaços em hotelaria, retalho, estádios e organizações do setor público encontrarão orientações de arquitetura acionáveis e exemplos práticos do mundo real.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.