
WiFi Direct speed benchmark & enterprise risk evaluator
Compare real-world transfer speeds between Bluetooth, WiFi Direct, and enterprise guest WiFi, then audit your venue for rogue peer-to-peer AP vulnerabilities.
Limited by Bluetooth radio airtime. Best reserved for lightweight pairing or telemetry under 5 MB.
Uses 80 MHz channel widths on 5 GHz. Fast for ad-hoc displays, but can create unmanaged co-channel noise.
1024-QAM lifts peak rates by 25% over WiFi 5, but the device operates as an autonomous group owner.
Predictable airtime fairness, Layer-2 client isolation and central security logging, coordinated with the venue channel plan.
Audit your venue for unmanaged peer-to-peer risks and rogue AP vulnerabilities
Protect your enterprise network from unmonitored WiFi Direct group owners, captive portal bypasses, and airtime contention. Speak with a Purple wireless security specialist for an RF security audit and guest network policy review.
您正身处会议室,笔记本电脑里存着演示文稿,墙上的屏幕也已准备就绪。突然,宾客 WiFi 断开了。通过蓝牙发送文件慢得令人痛苦,而现在要求 IT 部门立即修复网络又不太现实。您仍然需要将内容呈现在显示屏上、附近的打印机上,或同事的设备上。
在那样的时刻,Wi-Fi Direct 就开始显现出其意义了。
如果您搜索过“什么是 wifi direct”,您可能已经看到了简单版本的解释:它允许设备在没有路由器的情况下直接连接。这确实没错,但它忽略了对场馆运营商、IT团队以及任何负责提供可靠访客或员工连接的人员至关重要的部分。在实际应用中,WiFi Direct 不太像“没有互联网的 WiFi”,而更像是一个由设备为特定任务创建的临时私有网络。
这在酒店、会议空间、零售环境和办公室中非常有用,因为这些场所的设备需要共享文件、打印或投屏,而不依赖于主无线网络。但它也带来了兼容性、控制和安全方面的问题,而普通的消费者指南很少提及这些问题。
如果您想更广泛地了解设备最初是如何连接的,这篇关于 无线连接 的指南是一个有用的参考。目前而言,关键点很简单: Wi-Fi Direct 解决了一个实际问题,但它并不是托管商业网络的替代品。
引言 厘清您的无线连接
偶然遇到 Wi-Fi Direct 是很常见的情况。
宾客试图通过手机向酒店商务中心的打印机打印文件。团队成员希望将演示文稿镜像投影到会议空间的显示屏上。餐厅的平板电脑需要向附近的设备发送内容,而无需依赖拥挤的场所 WiFi。设备完成连接,任务顺利结束,没有人会停下来询问后台发生了什么。
这就是为什么 WiFi Direct 常常让人既感到熟悉又觉得神秘。它使用 WiFi 技术,但其方式与您普通的办公室或场馆网络不同。这可能不涉及互联网接入,中间可能也没有路由器,然而设备仍然可以相互发现并快速交换数据。
最好将 Wi-Fi Direct 理解为用于特定任务的短路径连接,而不是您企业每天所依赖的网络的完整替代品。
这种区别在现代场馆中至关重要。酒店、零售、医疗和多租户场所不仅需要设备进行连接。他们还需要连接是可预测的、可支持的且安全的。会议室中的屏幕投射会话是一回事。而通过不受管理的点对点链路来运行员工访问、访客引导、合规性和报告则是完全不同的另一回事。
因此,当人们问什么是 wifi direct 时,更好的答案是:这是一种基于 WiFi 标准的直接设备到设备连接方法,在不需要路由器或互联网连接时,适用于快速的本地通信。
接下来的故事才真正开始变得有趣。
Wi-Fi Direct 的底层实际工作原理
Wi-Fi Direct 在附近的设备之间创建一个小型的临时 WiFi 网络。这是需要记住的关键概念。这种连接是“直接”的,这意味着它不需要您场所的主无线基础设施来承载流量,但它仍然遵循一套有组织的规则,而不是随意的点对点握手。
临时团队领导者模式
一台设备成为群组所有者(Group Owner,简称 GO)。该设备在会话期间充当临时无线集线器。
在实际应用中,群组所有者(Group Owner)作为软件接入点运行,通常被称为 Soft AP。因此,尽管 WiFi Direct 被描述为设备到设备,但流量通常是使用人们已经从常规 WiFi 中了解到的相同基本模型来组织的。一个端点的行为类似于接入点。另一个或多个设备则加入该临时群组。
这一细节消除了一个常见的误区。Wi-Fi Direct 并不是早期无线网络中许多人所记忆的旧 Ad-hoc 模型。它的行为更像是基础架构 WiFi 的即时临时版本,这也是现代操作系统和硬件在混合设备环境中往往能更稳定地处理它的原因之一。Wi-Fi 联盟的技术方案总结在维基百科的 Wi-Fi Direct 概述 中。
设备在连接前的操作方式
在任何文件传输或屏幕镜像开始之前,设备必须发现彼此并协商角色。它们通过交换管理帧来宣告各自的功能,然后协商哪一个设备来担任群组所有者(Group Owner)角色。
一个有用的类比是工作开始前的一次简短会议。一个人同意主持,其他人同意在何处聚集,然后工作才真正开始。Wi-Fi Direct 遵循同样的逻辑,只是在毫秒级和无线电层面上进行。
角色确定后,组所有者(Group Owner)将呈现场景网络,另一个设备随之加入。从用户的角度来看,这通常显得很简单。但在底层,这是一个定义严密的设置过程,旨在使直接连接的表现符合预期。
实用规则: Wi-Fi Direct 感觉比旧的点对点方法更稳定,因为它借鉴了普通 WiFi 的结构,而不是临时构建一个更松散的连接。
为什么商业环境对此高度关注
对于酒店、场馆、医疗机构或办公室的 IT 团队来说,这种设计具有明显的优势。与不那么熟悉的点对点临时排列相比,设备通常能更好地应对看起来像标准 WiFi 的临时网络。这可能意味着来自不同供应商的打印机、显示器、扫描仪和专业硬件发生的奇怪故障会更少。
它还阐明了 Wi-Fi Direct 在专业环境中的价值和局限性。它对于本地、特定任务的连接非常有用,因为它可以快速工作,而不依赖于大楼的主网络。但同样,这种临时的、由设备主导的模式也意味着该连接处于企业通常希望拥有的可见性和策略控制之外。
这就是底层的技术原理。 WiFi Direct 足够结构化以确保实用性,但又缺乏足够的管理性以替代基于身份的网络服务。对于场馆而言,这种差异对支持、审计、分段和访客接入控制的影响,远比无线电技术本身要大得多。
Wi-Fi Direct 与替代方案的清晰对比
酒店运营经理通常不会问:“哪种无线标准最好?” 实际的问题更具实用性。“哪种连接方法能在解决此任务的同时,避免日后产生支持问题?”
这种框架使 WiFi Direct 更容易定位。它填补了蓝牙和基础设施 WiFi 之间的空白。蓝牙专为配件之间的短距离、轻量级连接而设计。基础设施 WiFi 专为跨建筑的托管覆盖而设计。WiFi Direct 则介于两者之间。当附近的两个设备需要更快的本地连接,而无需通过场馆的主网络路由流量时,它非常有用。
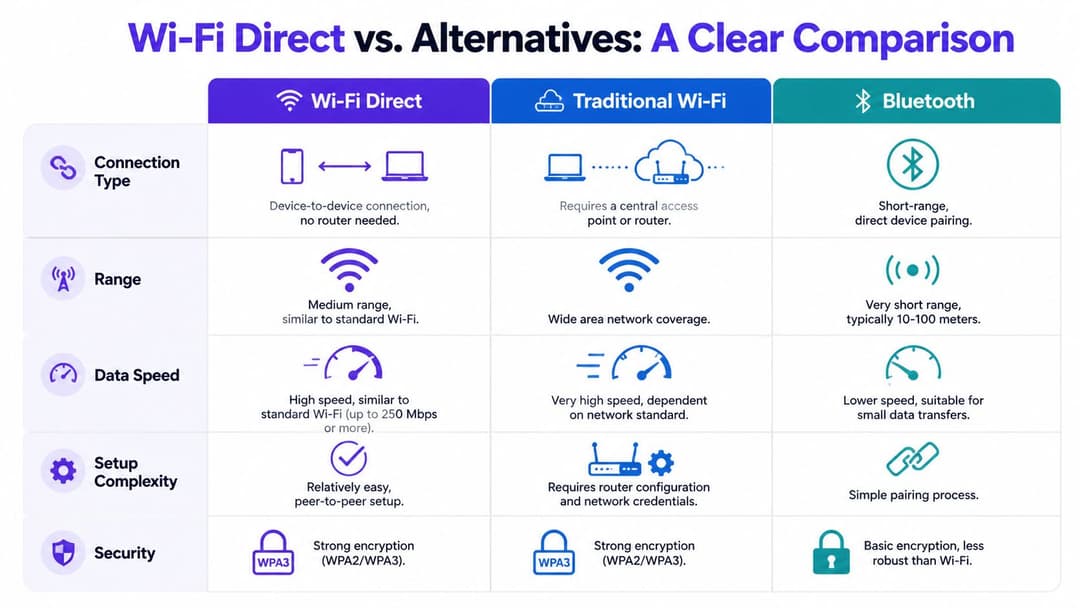
Wi-Fi Direct 的脱颖而出之处
对于更繁重的本地任务(如文件传输、打印和屏幕镜像),Wi-Fi Direct 通常是更合适的选择。而蓝牙更适合外设和低功耗配件,在这些场景中,电池续航比吞吐量更重要。
权衡的结果是控制权。传统的商业 WiFi 网络为 IT 团队提供集中策略、监控、分段和用户级访问规则。WiFi Direct 则不提供这些。它在托管无线服务之外创建了一个临时的设备到设备链路,这正是它在执行快速任务时很方便,但在需要问责制的场馆中却很尴尬的原因。
HP 的概述在一处记录了几个实用的特性:WiFi Direct 可以提供比蓝牙高得多的吞吐量,在有利的条件下传输距离更远,通常使用带 AES 的 WPA2-PSK 来保障链路安全,并且在处于活动状态时通常会消耗更多电量,尽管更快的传输速度可能会缩短无线电保持忙碌的总时间(HP 的 WiFi Direct 概述)。
并排商业对比视角
| 技术 | 速度与覆盖范围特征 | 控制模式 | 主要应用场景 |
|---|---|---|---|
| Wi-Fi Direct | 比蓝牙更快,为附近设备提供更大的空间覆盖 | 设备主导,临时连接 | 本地文件传输、打印、屏幕投屏 |
| 传统 WiFi | 专为通过接入点提供更广泛的场所覆盖而设计 | 由 IT 或场所运营者集中管理 | 互联网接入、员工与访客连接、托管服务 |
| 蓝牙 | 吞吐量较低、短距离、低功耗 | 简单的配对设备模式 | 音频、外设、传感器、小数据交换 |
| WiFi 热点共享 | 共享单个设备的互联网连接 | 用户管理,有限的策略控制 | 通过手机或笔记本电脑进行临时互联网接入 |
| 传统 Ad-hoc WiFi | 较旧的直接组网方式 | 管理极少,且较难适应现代业务运营 | 较旧的点对点网络连接场景 |
适用于场馆的正确对比
对于场所而言,这与其说是原始无线电性能的问题,不如说是运营契合度的问题。
如果会议发言人需要将演示文稿从笔记本电脑发送到附近的显示适配器,使用 Wi-Fi Direct 是完全合理的。但如果酒店希望引导访客入网、应用使用策略、将访客流量与后台系统隔离,并了解谁在何时连接了网络,那么基础架构 WiFi 才是正确的工具。在这些环境中,身份验证与网络连接同样重要,这就是为什么在讨论中需要引入诸如用于企业级 WiFi 访问控制的 WPA2-Enterprise 等托管安全模型的原因。
一个简单的原则会有所帮助:将 Wi-Fi Direct 用于短暂、本地、特定任务的连接;将托管 WiFi 用于影响客户体验、合规性、支持工作量以及整个场所网络可见性的服务。
安全影响 Wi-Fi Direct 对商业安全吗
安全性是许多针对消费者的解释过早停止的地方。
是的, Wi-Fi Direct 可以保护传输中的数据。这很重要。如果两台设备正在本地交换文件或镜像内容,您当然不希望这些流量暴露。但企业不仅仅关心数据是否加密,他们还关心谁连接了、设备是否可信、访问权限是否可以撤销,以及活动以后是否可以被审计。
Wi-Fi Direct 具有良好安全性保护的领域
在连接层面上,Wi-Fi Direct 并非一项不安全的技术。它使用 WiFi 安全机制,而不是默认让流量处于开放状态。对于本地设备到设备的通信,这是一个非常有意义的基线。
如果您的使用场景有限且受控,例如会议室投屏或短暂的打印机使用,那可能就足够了。这种连接是直接的、本地的,并且针对特定任务。
这就是为什么许多人离开时会认为 Wi-Fi Direct 是“安全”的。从狭义上讲,他们是对的。
现代 IT 的局限所在
当您应用零信任思维时,问题就出现了。
正如联想(Lenovo)对该主题的解释,Wi-Fi Direct 缺乏对基于证书的身份验证、设备身份验证以及在设备离开组织时进行集中注销的原生支持。联想还将此与 802.1X、RADIUS 和 OpenRoaming/Passpoint 进行了对比,后者专为具有 HIPAA 等合规性要求的环境中的持续身份验证、可审计的访问控制和每数据包保护而设计。您可以在联想的 Wi-Fi Direct 词汇表条目 中阅读相关内容。
这一差距对于实际的组织机构来说至关重要。
酒店运营商可能需要将访客和员工的接入完全隔离。医疗保健提供商可能需要关于谁在何时连接的更强有力的凭证。多站点零售商可能需要集中执行的策略,而不是根据具体情况去信任本地的、临时的对等会话。
强大的加密并不自动等同于强大的治理。
需要权衡的商业问题
正确的问题不是“WiFi Direct 安全吗?”,而是“对什么来说是安全的?”
对于临时的本地任务,它可能完全合理。但对于以身份驱动的访问控制、合规性和集中式策略执行,它在设计上并不能作为主要的解决方案。
一个简单的表达方式:
- 传输安全: Wi-Fi Direct 可以保护连接本身的安全。
- 身份保障: 它本身无法证明用户或设备符合您组织的信任要求。
- 撤销与控制: 它无法提供与托管企业级接入方式相同的集中注销和策略管理工具。
- 可审计性: 在您需要正式记录和一致的准入控制时,它并不是最合适的选择。
如果您想更广泛地对比无线安全模型,这篇关于 WPA 和 WPA2 Enterprise 的指南为您提供了关于为什么托管认证比简单加密更重要的有用背景信息。
酒店与企业环境中的实际应用场景
当您将 Wi-Fi Direct 视为专业工具时,它是最实用的。
在酒店和企业环境中,它可以消除短暂、本地互动的摩擦。错误在于期望它去承担整个场所网络的重任。
非常适合 Wi-Fi Direct 的场景
以下几个示例展示了它的优势所在:
- 会议室投影: 演讲者将笔记本电脑或平板电脑直接连接到显示器,而无需依赖访客 WiFi。
- 本地打印: 访客在商务酒廊或接待区将手机中的文档发送到附近的打印机。
- 短距离文件交换: 在互联网连接不可用或不需要时,员工在设备之间交换大文件。
- 外设型业务工作流: 平板电脑与附近设备直接进行通信,以执行特定的操作任务。
这些都是“完成一项工作,然后断开连接”的场景。在这些场景中,Wi-Fi Direct 会让人觉得高效而不会显得尴尬。
运营变得复杂的场景
当管理员试图扩大该模式的规模时,麻烦就开始了。
根据 Connectify 对 Wi-Fi Direct 的讨论,由于缺乏关于可扩展性限制以及多并发用户下性能如何下降的明确界定,且不同制造商和操作系统之间的兼容性不一致,这在混合设备环境中造成了碎片化问题。这使得酒店、购物中心、医院和类似环境中的 IT 团队很难进行可预测的部署。Connectify 的文章详细说明了这一观点,请参阅 什么是 Wi-Fi Direct。
这一警告与许多场所运营团队在实践中的体验相一致。在测试室中运行良好的直接连接,当不同的品牌、设备世代和操作系统同时出现在同一栋建筑中时,可能会变得不稳定。
一项技术可能对单个用户非常优秀,但对于繁忙的场所来说仍然是一个糟糕的选择。
简单的场馆测试
在专业环境中依赖 Wi-Fi Direct 之前,请先问自己三个问题:
任务是本地且临时的吗?
如果是,WiFi Direct 可能非常适合。您是否控制设备组合?
如果否,兼容性方面出现意外情况的可能性会增加。您是否需要集中策略、可审计性或保证可重复性?
如果是,托管基础设施方法通常是更安全的运营选择。
这就是为什么许多企业在边缘端使用 Wi-Fi Direct 进行窄范围的交互,同时保持其核心无线服务运行在具有集中管理的架构 WiFi 上。这种划分既在有需要的地方保留了便利性,又在有要求的地方保证了管控。
设置与故障排除 常见 Wi-Fi Direct 问题
大多数 Wi-Fi Direct 问题都很常见。设备之间互相看不到、连接尝试停滞,或者一台设备加入了但预期的服务从未出现。
解决方案通常始于基础步骤,而不是深度的网络取证。
实用清单
请按顺序检查以下各项:
- 确认 WiFi 已开启:Wi-Fi Direct 仍依赖设备的 WiFi 无线电,因此如果禁用了 WiFi,通常会导致发现失败。
- 保持设备足够近:距离、墙壁、金属固定装置和拥挤的无线电环境都会使发现变得不稳定。
- 检查设备支持:并非所有平台都以相同的方式处理 Wi-Fi Direct,某些工作流依赖于特定厂商的实现。
- 更新驱动程序和操作系统软件:无线驱动程序通常是配对不一致或发现失败的隐形原因。
- 在两端重新尝试连接:旧的会话数据可能会产生干扰,特别是在第一次尝试失败之后。
- 寻找冲突的无线行为:热点模式、激进的网络切换或设备管理策略可能会干扰直接配对。
用户经常误解的方面
许多人认为,如果设备具有 WiFi 功能,它就会自动以相同的方式支持所有 Wi-Fi Direct 功能。事实并非如此。支持情况可能因制造商、操作系统和使用场景而异。
另一个常见的误解是期望 Wi-Fi Direct 的行为与加入普通的场所网络一样。它并不会。您创建的是一个临时的直接链路,而不是认证进入该建筑的托管无线服务。
在排除故障时,请考虑“配对和本地无线电链路”,而不是“互联网访问问题”。
如果您的更广泛问题是让用户首先连接到正确的无线服务,一份结构化的 WiFi 设置指南 有助于将设备端的配对问题与基础设施端的入网问题分离开来。
结论:为合适的工作选择合适的连接方式
Wi-Fi Direct 非常有用,因为它能很好地解决特定问题。它允许附近的设备在不依赖路由器或互联网连接的情况下快速连接,这使其在屏幕镜像、本地打印和直接文件传输方面非常有价值。
但这并不能使它成为整个商业连接的合适基础。
它的优势在于便利、快速以及独立于主网络。同样重要的是它的局限性:碎片化的兼容性、在繁忙环境中不确定的可扩展性,以及一个仅能保护链路但无法提供许多组织目前所需的身份识别、控制和审计能力的安全模型。
因此,如果有人问起什么是 Wi-Fi Direct,最务实的回答是:它是一个功能强大的、用于本地任务的点对点无线工具。在每天都对策略和问责制有严格要求的酒店、零售场所、医疗环境或企业园区中,它绝不能替代基于身份的托管无线平台。
如果您的场馆需要比临时设备配对更高级的功能,Purple 可帮助您为访客、员工和多租户环境提供安全的、无密码的连接,并带来基于身份的准入、集中控制以及更流畅的用户体验。



