
WiFi Direct speed benchmark & enterprise risk evaluator
Compare real-world transfer speeds between Bluetooth, WiFi Direct, and enterprise guest WiFi, then audit your venue for rogue peer-to-peer AP vulnerabilities.
Limited by Bluetooth radio airtime. Best reserved for lightweight pairing or telemetry under 5 MB.
Uses 80 MHz channel widths on 5 GHz. Fast for ad-hoc displays, but can create unmanaged co-channel noise.
1024-QAM lifts peak rates by 25% over WiFi 5, but the device operates as an autonomous group owner.
Predictable airtime fairness, Layer-2 client isolation and central security logging, coordinated with the venue channel plan.
Audit your venue for unmanaged peer-to-peer risks and rogue AP vulnerabilities
Protect your enterprise network from unmonitored WiFi Direct group owners, captive portal bypasses, and airtime contention. Speak with a Purple wireless security specialist for an RF security audit and guest network policy review.
आप एक मीटिंग रूम में हैं, आपके लैपटॉप में प्रेजेंटेशन है, और दीवार पर लगा स्क्रीन तैयार है। तभी गेस्ट WiFi बंद हो जाता है। ब्लूटूथ पर फ़ाइल भेजना बेहद धीमा लगता है, और इस समय IT को नेटवर्क ठीक करने के लिए कहना व्यावहारिक नहीं है। आपको अभी भी डिस्प्ले पर, या पास के प्रिंटर पर, या किसी सहकर्मी के डिवाइस पर कंटेंट की आवश्यकता है।
यह उस तरह का क्षण है जहाँ Wi-Fi Direct समझ में आने लगता है।
यदि आपने "what is wifi direct" खोजा है, तो आपने शायद इसका सरल संस्करण देखा होगा: यह बिना किसी राउटर के डिवाइसों को सीधे कनेक्ट होने देता है। यह सच है, लेकिन यह उस हिस्से को छोड़ देता है जो वेन्यू ऑपरेटरों, IT टीमों और विश्वसनीय गेस्ट या स्टाफ कनेक्टिविटी के लिए जिम्मेदार किसी भी व्यक्ति के लिए मायने रखता है। व्यवहार में, Wi-Fi Direct "बिना इंटरनेट के Wi-Fi" जैसा कम और एक अस्थायी निजी नेटवर्क की तरह अधिक है जो डिवाइस किसी विशिष्ट कार्य के लिए बनाते हैं।
यह होटलों, मीटिंग स्थानों, खुदरा वातावरण और कार्यालयों में उपयोगी हो सकता है जहाँ डिवाइसों को मुख्य वायरलेस नेटवर्क पर निर्भर हुए बिना फ़ाइलें साझा करने, प्रिंट करने या स्क्रीन कास्ट करने की आवश्यकता होती है। लेकिन यह अनुकूलता, नियंत्रण और सुरक्षा के बारे में भी सवाल उठाता है जिन्हें बुनियादी उपभोक्ता गाइड शायद ही कभी संबोधित करते हैं।
यदि आप सबसे पहले डिवाइस के कनेक्ट होने के तरीके के बारे में व्यापक आधार चाहते हैं, तो वायरलेस कनेक्शन पर यह गाइड एक सहायक साथी है। अभी के लिए, मुख्य बिंदु सरल है। Wi-Fi Direct एक वास्तविक समस्या का समाधान करता है, लेकिन यह एक प्रबंधित व्यावसायिक नेटवर्क का विकल्प नहीं है।
परिचय: अपने वायरलेस कनेक्शन को सुलझाना
दुर्घटना से Wi-Fi Direct का सामना करना आम बात है।
एक अतिथि फोन से होटल के बिज़नेस-सेंटर प्रिंटर पर प्रिंट करने का प्रयास करता है। एक टीम सदस्य कॉन्फ्रेंस स्पेस में एक डिस्प्ले पर प्रेजेंटेशन को मिरर करना चाहता है। एक रेस्तरां टैबलेट को भीड़भाड़ वाले वेन्यू WiFi पर निर्भर हुए बिना किसी करीबी डिवाइस पर कुछ भेजने की आवश्यकता होती है। डिवाइस कनेक्ट होते हैं, कार्य पूरा होता है, और कोई भी यह पूछने के लिए नहीं रुकता कि बैकग्राउंड में क्या हो रहा है।
यही कारण है कि Wi-Fi Direct अक्सर एक ही समय में परिचित और रहस्यमयी लगता है। यह WiFi तकनीक का उपयोग करता है, लेकिन उस तरह से नहीं जैसे आपका सामान्य कार्यालय या स्थान (venue) नेटवर्क करता है। इसमें कोई इंटरनेट एक्सेस शामिल नहीं हो सकता है। बीच में कोई राउटर नहीं हो सकता है। फिर भी डिवाइस एक-दूसरे को खोजते हैं और तेजी से डेटा का आदान-प्रदान करते हैं।
Wi-Fi Direct को किसी विशिष्ट कार्य के लिए एक शॉर्ट-पाथ कनेक्शन के रूप में सबसे अच्छी तरह समझा जाता है, न कि उस नेटवर्क के पूर्ण प्रतिस्थापन के रूप में जिस पर आपका व्यवसाय हर दिन निर्भर करता है।
यह अंतर आधुनिक वेन्यू में बहुत मायने रखता है। हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और मल्टी-टेनेंट साइटों को केवल डिवाइसों को कनेक्ट करने की आवश्यकता नहीं होती है। उन्हें कनेक्शनों को पूर्वानुमेय, समर्थन योग्य और सुरक्षित बनाने की आवश्यकता होती है। मीटिंग रूम में स्क्रीन-कास्टिंग सेशन एक अलग बात है। अप्रबंधित पीयर-टू-पीयर लिंक के माध्यम से स्टाफ एक्सेस, गेस्ट ऑनबोर्डिंग, अनुपालन और रिपोर्टिंग चलाना पूरी तरह से एक अलग बात है।
इसलिए जब लोग पूछते हैं कि wifi direct क्या है, तो बेहतर उत्तर यह है: यह WiFi मानकों पर निर्मित एक सीधा डिवाइस-टू-डिवाइस तरीका है, जो तेज़ स्थानीय संचार के लिए उपयोगी होता है जब राउटर या इंटरनेट कनेक्शन की आवश्यकता नहीं होती है।
कहानी का बाकी हिस्सा वह जगह है जहाँ यह दिलचस्प हो जाता है।
Wi-Fi Direct वास्तव में बैकएंड पर कैसे काम करता है
Wi-Fi Direct आस-पास के डिवाइस के बीच एक छोटा, अस्थायी WiFi नेटवर्क बनाता है। ध्यान रखने योग्य मुख्य विचार यही है। कनेक्शन इस मायने में सीधा है कि इसके ट्रैफ़िक को ले जाने के लिए आपके वेन्यू के मुख्य वायरलेस इन्फ्रास्ट्रक्चर की आवश्यकता नहीं होती है, लेकिन यह फिर भी एक आकस्मिक पीयर-टू-पीयर हैंडशेक के बजाय नियमों के एक व्यवस्थित सेट का पालन करता है।
अस्थायी टीम लीडर मॉडल
एक डिवाइस Group Owner, या GO बन जाता है। वह डिवाइस सत्र के लिए एक अस्थायी वायरलेस हब की तरह काम करता है।
व्यवहार में, Group Owner एक सॉफ्टवेयर एक्सेस पॉइंट के रूप में कार्य करता है, जिसे अक्सर Soft AP कहा जाता है। इसलिए यद्यपि Wi-Fi Direct को डिवाइस-टू-डिवाइस के रूप में वर्णित किया गया है, ट्रैफ़िक को आमतौर पर उसी बुनियादी मॉडल का उपयोग करके व्यवस्थित किया जाता है जिसे लोग नियमित WiFi से पहले से जानते हैं। एक एंडपॉइंट एक्सेस पॉइंट की तरह व्यवहार करता है। दूसरा डिवाइस, या डिवाइस, उस अल्पकालिक समूह में शामिल हो जाते हैं।
यह विवरण एक आम गलतफहमी को दूर करता है। Wi-Fi Direct वह पुराना एड-हॉक मॉडल नहीं है जो कई लोगों को शुरुआती वायरलेस नेटवर्किंग से याद है। यह इंफ्रास्ट्रक्चर WiFi के एक पॉप-अप संस्करण की तरह अधिक व्यवहार करता है, जो एक कारण है कि आधुनिक ऑपरेटिंग सिस्टम और हार्डवेयर मिश्रित डिवाइस वातावरण में इसे अधिक विश्वसनीयता से संभालने की प्रवृत्ति रखते हैं। Wi-Fi Alliance के तकनीकी दृष्टिकोण को विकिपीडिया पर Wi-Fi Direct अवलोकन में संक्षेपित किया गया है।
कनेक्ट होने से पहले डिवाइस क्या करते हैं
इससे पहले कि कोई फ़ाइलें स्थानांतरित हों या कोई स्क्रीन मिररिंग शुरू हो, डिवाइस को एक-दूसरे को खोजना होगा और भूमिकाओं पर सहमत होना होगा। वे मैनेजमेंट फ़्रेम का आदान-प्रदान करते हैं जो क्षमताओं का विज्ञापन करते हैं, फिर बातचीत करते हैं कि किसे Group Owner की भूमिका लेनी चाहिए।
एक उपयोगी सादृश्य काम शुरू होने से पहले की एक छोटी बैठक है। एक व्यक्ति मेजबानी करने के लिए सहमत होता है, बाकी सभी लोग एकत्र होने के स्थान पर सहमत होते हैं, और केवल तभी काम शुरू होता है। Wi-Fi Direct उसी तर्क का पालन करता है, बस मिलीसेकंड में और रेडियो स्तर पर।
एक बार वह भूमिका तय हो जाने के बाद, Group Owner नेटवर्क प्रस्तुत करता है और दूसरा डिवाइस उससे जुड़ जाता है। उपयोगकर्ता के दृष्टिकोण से, यह अक्सर सरल दिखता है। आंतरिक रूप से, यह एक कसकर परिभाषित सेटअप प्रक्रिया है जिसे सीधे कनेक्शन को अनुमानित तरीके से व्यवहार करने के लिए डिज़ाइन किया गया है।
व्यावहारिक नियम: Wi-Fi Direct पुराने पीयर-टू-पीयर तरीकों की तुलना में अधिक स्थिर महसूस होता है क्योंकि यह एक ढीले कनेक्शन को सुधारने के बजाय सामान्य WiFi की संरचना को अपनाता है।
व्यावसायिक वातावरण क्यों परवाह करते हैं
होटलों, वेन्यू, स्वास्थ्य सेवा स्थलों या कार्यालयों में IT टीमों के लिए, इस डिज़ाइन का एक स्पष्ट लाभ है। डिवाइस आमतौर पर कम परिचित एड-हॉक व्यवस्था की तुलना में एक अस्थायी नेटवर्क के साथ बेहतर ढंग से काम करते हैं जो मानक WiFi जैसा दिखता है। इसका मतलब विभिन्न वेंडरों के प्रिंटर, डिस्प्ले, स्कैनर और विशिष्ट हार्डवेयर के साथ आने वाली अजीब विफलताओं में कमी हो सकता है।
यह पेशेवर परिवेशों में Wi-Fi Direct के महत्व और सीमा दोनों को भी स्पष्ट करता है। यह स्थानीय, कार्य-विशिष्ट कनेक्शन के लिए उपयोगी है क्योंकि यह मुख्य भवन के नेटवर्क पर निर्भर हुए बिना तेज़ी से काम कर सकता है। लेकिन यही अस्थायी, डिवाइस-आधारित मॉडल यह भी दर्शाता है कि यह कनेक्शन उन विज़िबिलिटी और पॉलिसी नियंत्रणों के दायरे से बाहर रहता है जिन्हें उद्यम आमतौर पर चाहते हैं।
यह इसके पीछे की कहानी है। Wi-Fi Direct व्यावहारिक होने के लिए पर्याप्त रूप से संरचित है, लेकिन एक पहचान-आधारित (identity-based) नेटवर्क सेवा को बदलने के लिए पर्याप्त रूप से प्रबंधित नहीं है। एक स्थान (venue) के लिए, यह अंतर रेडियो तकनीक की तुलना में सहायता, ऑडिटिंग, सेगमेंटेशन और अतिथि एक्सेस कंट्रोल को बहुत अधिक प्रभावित करता है।
Wi-Fi Direct बनाम विकल्प: एक स्पष्ट तुलना
एक होटल संचालन प्रबंधक आमतौर पर यह नहीं पूछता है, "कौन सा वायरलेस मानक सबसे अच्छा है?" वास्तविक प्रश्न अधिक व्यावहारिक है। "कौन सा कनेक्शन तरीका बाद में कोई सहायता समस्या पैदा किए बिना इस कार्य को हल करता है?"
यह रूपरेखा Wi-Fi Direct को समझना आसान बनाती है। यह Bluetooth और इंफ्रास्ट्रक्चर WiFi के बीच की कमी को पूरा करता है। Bluetooth को एक्सेसरीज़ के बीच छोटे, हल्के लिंक के लिए बनाया गया है। इंफ्रास्ट्रक्चर WiFi को पूरे भवन में प्रबंधित कवरेज के लिए बनाया गया है। Wi-Fi Direct बीच में आता है। यह तब उपयोगी होता है जब पास के दो डिवाइसों को तेज़ स्थानीय कनेक्शन की आवश्यकता होती है, लेकिन वेन्यू के मुख्य नेटवर्क के माध्यम से ट्रैफ़िक को रूट करने की कोई आवश्यकता नहीं होती है।
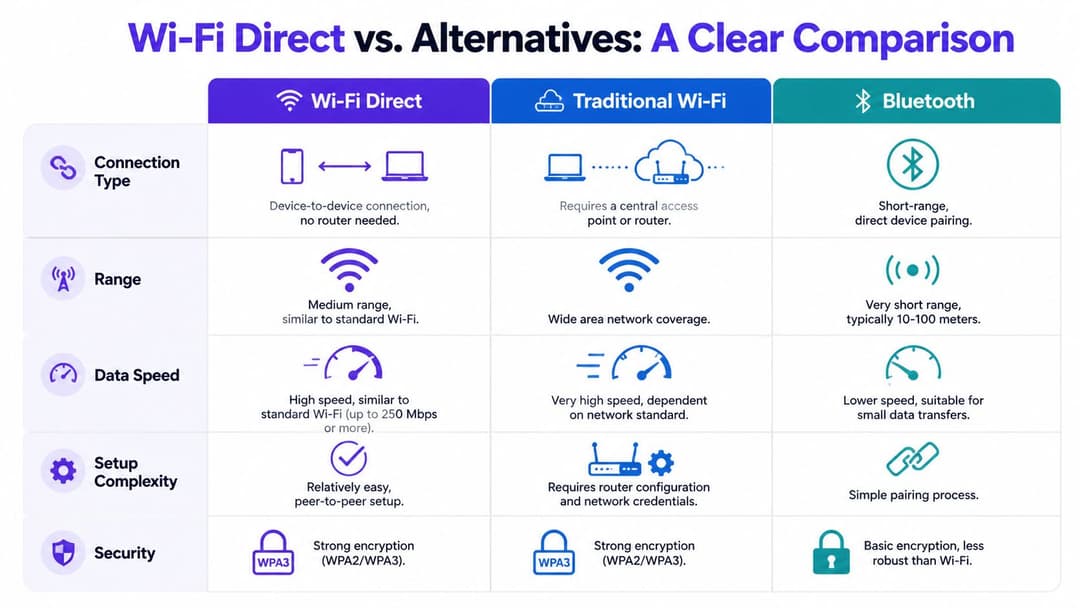
Wi-Fi Direct कहाँ अलग दिखता है
Wi-Fi Direct अक्सर भारी स्थानीय कार्यों जैसे फ़ाइल ट्रांसफर, प्रिंटिंग और स्क्रीन मिररिंग के लिए बेहतर अनुकूल होता है। ब्लूटूथ पेरिफेरल्स और कम-पावर वाले एक्सेसरीज़ के लिए अधिक उपयुक्त है, जहाँ थ्रूपुट की तुलना में बैटरी लाइफ अधिक मायने रखती है।
इसका दूसरा पहलू नियंत्रण है। एक पारंपरिक व्यावसायिक WiFi नेटवर्क IT टीमों को केंद्रीय नीति, निगरानी, विभाजन और उपयोगकर्ता-स्तरीय एक्सेस नियम प्रदान करता है। Wi-Fi Direct ऐसा नहीं करता है। यह प्रबंधित वायरलेस सेवा के बाहर एक अस्थायी डिवाइस-टू-डिवाइस लिंक बनाता है, यही कारण है कि यह त्वरित कार्य के लिए सुविधाजनक हो सकता है और ऐसे वेन्यू में असुविधाजनक हो सकता है जहाँ जवाबदेही की आवश्यकता होती है।
HP का अवलोकन एक ही स्थान पर कई व्यावहारिक विशेषताओं को दर्शाता है: Wi-Fi Direct, Bluetooth की तुलना में बहुत अधिक थ्रूपुट प्रदान कर सकता है, अनुकूल परिस्थितियों में अधिक दूरी तक पहुँच सकता है, आमतौर पर लिंक सुरक्षा के लिए AES के साथ WPA2-PSK का उपयोग करता है, और सक्रिय होने पर आमतौर पर अधिक बिजली की खपत करता है, भले ही तेज़ ट्रांसफर रेडियो के व्यस्त रहने के कुल समय को कम कर सकते हैं (HP’s Wi-Fi Direct overview)।
एक साथ व्यावसायिक तुलनात्मक दृश्य
| तकनीक | स्पीड और रेंज प्रोफ़ाइल | नियंत्रण मॉडल | प्राथमिक उपयोग का मामला |
|---|---|---|---|
| Wi-Fi Direct | Bluetooth से तेज़, पास के डिवाइसों के लिए अधिक कवरेज के साथ | डिवाइस-आधारित, अस्थायी कनेक्शन | लोकल फ़ाइल ट्रांसफर, प्रिंटिंग, स्क्रीन मिररिंग |
| पारंपरिक WiFi | एक्सेस पॉइंट्स के माध्यम से व्यापक साइट कवरेज के लिए निर्मित | IT या स्थल ऑपरेटरों द्वारा केंद्रीय रूप से प्रबंधित | इंटरनेट एक्सेस, स्टाफ और अतिथि कनेक्टिविटी, प्रबंधित सेवाएं |
| Bluetooth | कम थ्रूपुट, कम दूरी, कम शक्ति | सरल पेयर्ड-डिवाइस मॉडल | ऑडियो, पेरिफेरल्स, सेंसर, छोटा डेटा एक्सचेंज |
| WiFi हॉटस्पॉट टेदरिंग | एक डिवाइस के इंटरनेट कनेक्शन को साझा करता है | उपयोगकर्ता द्वारा प्रबंधित, सीमित नीति नियंत्रण | फ़ोन या लैपटॉप से अस्थायी इंटरनेट एक्सेस |
| लिगेसी एड-हॉक WiFi | पुरानी डायरेक्ट नेटवर्किंग पद्धति | न्यूनतम प्रबंधन और आधुनिक संचालन के लिए कम अनुकूल | पुराने पीयर-टू-पीयर नेटवर्किंग परिदृश्य |
स्थानों के लिए सही तुलना
किसी स्थल के लिए, यह कच्चे रेडियो प्रदर्शन के बारे में कम और परिचालन उपयुक्तता के बारे में अधिक है।
यदि किसी कॉन्फ्रेंस स्पीकर को लैपटॉप से पास के डिस्प्ले एडेप्टर पर प्रेजेंटेशन भेजने की आवश्यकता है, तो Wi-Fi Direct बिल्कुल सही हो सकता है। यदि कोई होटल मेहमानों को ऑनबोर्ड करना चाहता है, उपयोग नीतियां लागू करना चाहता है, अतिथि ट्रैफ़िक को बैक-ऑफिस सिस्टम से अलग करना चाहता है, और यह समझना चाहता है कि कौन और कब कनेक्ट हुआ, तो इंफ्रास्ट्रक्चर WiFi सही टूल है। उन वातावरणों में, पहचान उतनी ही मायने रखती है जितनी कि कनेक्टिविटी, यही वजह है कि प्रबंधित सुरक्षा मॉडल जैसे बिजनेस WiFi एक्सेस कंट्रोल के लिए WPA2-Enterprise इस बातचीत का हिस्सा हैं।
एक सरल नियम मदद करता है। संक्षिप्त, स्थानीय, कार्य-विशिष्ट कनेक्शन के लिए Wi-Fi Direct का उपयोग करें। उन सेवाओं के लिए प्रबंधित WiFi का उपयोग करें जो पूरे परिसर में ग्राहक अनुभव, अनुपालन, सहायता वर्कलोड और नेटवर्क दृश्यता को प्रभावित करती हैं।
सुरक्षा निहितार्थ: क्या Wi-Fi Direct व्यवसाय के लिए सुरक्षित है?
सुरक्षा वह जगह है जहाँ कई उपभोक्ता स्पष्टीकरण बहुत जल्दी रुक जाते हैं।
हाँ, Wi-Fi Direct ट्रांजिट के दौरान डेटा की सुरक्षा कर सकता है। यह महत्वपूर्ण है। यदि दो डिवाइस फ़ाइलों का आदान-प्रदान कर रहे हैं या स्थानीय स्तर पर कंटेंट मिरर कर रहे हैं, तो आप नहीं चाहेंगे कि वह ट्रैफ़िक असुरक्षित हो। लेकिन व्यवसाय केवल इस बात की परवाह नहीं करते कि डेटा एन्क्रिप्टेड है या नहीं। वे इस बात की परवाह करते हैं कि किसने कनेक्ट किया, क्या डिवाइस विश्वसनीय था, क्या एक्सेस वापस लिया जा सकता है, और क्या बाद में गतिविधि का ऑडिट किया जा सकता है।
Wi-Fi Direct किसे अच्छी तरह सुरक्षित करता है
कनेक्शन स्तर पर, Wi-Fi Direct कोई लापरवाह तकनीक नहीं है। यह ट्रैफ़िक को डिफ़ॉल्ट रूप से खुला छोड़ने के बजाय WiFi सुरक्षा तंत्र का उपयोग करता है। स्थानीय डिवाइस-टू-डिवाइस संचार के लिए, यह एक सार्थक आधारभूत स्तर है।
यदि आपका उपयोग का मामला सीमित और नियंत्रित है, जैसे कि मीटिंग-रूम स्क्रीन कास्ट या एक छोटा प्रिंटर सत्र, तो यह पर्याप्त हो सकता है। कनेक्शन प्रत्यक्ष, स्थानीय और कार्य-विशिष्ट है।
यही कारण है कि कई लोग यह सोचते हुए चले जाते हैं कि Wi-Fi Direct "सुरक्षित" है। एक संकीर्ण अर्थ में, वे सही हैं।
आधुनिक IT के लिए यह कहाँ कम पड़ जाता है
समस्या तब प्रकट होती है जब आप शून्य-विश्वास (zero-trust) सोच लागू करते हैं।
जैसा कि Lenovo के स्पष्टीकरण में बताया गया है, Wi-Fi Direct में सर्टिफिकेट-आधारित प्रमाणीकरण, डिवाइस पहचान सत्यापन और किसी डिवाइस के संगठन छोड़ने पर केंद्रीकृत निरसन के लिए मूल सपोर्ट का अभाव है। Lenovo इसकी तुलना 802.1X, RADIUS, और OpenRoaming/Passpoint से भी करता है, जो HIPAA जैसी अनुपालन आवश्यकताओं वाले वातावरण में निरंतर प्रमाणीकरण, ऑडिट योग्य एक्सेस नियंत्रण और प्रति-पैकेट सुरक्षा के लिए बनाए गए हैं। आप इसे Lenovo की Wi-Fi Direct शब्दावली प्रविष्टि में पढ़ सकते हैं।
वास्तविक संगठनों में यह अंतर बहुत मायने रखता है।
एक आतिथ्य (hospitality) ऑपरेटर को अतिथि और कर्मचारियों की पहुंच के बीच स्पष्ट अलगाव की आवश्यकता हो सकती है। एक स्वास्थ्य सेवा प्रदाता को इस बात के मजबूत प्रमाण की आवश्यकता हो सकती है कि कौन और कब जुड़ा था। एक बहु-साइट रिटेलर को मामला-दर-मामला आधार पर स्थानीय, अस्थायी पीयर-टू-पीयर सत्रों पर भरोसा करने के बजाय केंद्रीय रूप से लागू नीतियों की आवश्यकता हो सकती है।
मजबूत एन्क्रिप्शन का मतलब स्वचालित रूप से मजबूत शासन नहीं होता है।
पूछा जाने वाला व्यावसायिक प्रश्न
सही सवाल यह नहीं है कि "क्या Wi-Fi Direct सुरक्षित है?" बल्कि यह है कि "किस चीज़ के लिए सुरक्षित है?"
तदर्थ स्थानीय कार्यों के लिए, यह पूरी तरह से उचित हो सकता है। पहचान-संचालित एक्सेस कंट्रोल, अनुपालन और केंद्रीय नीति प्रवर्तन के लिए, इसे प्राथमिक समाधान के रूप में डिज़ाइन नहीं किया गया है।
इसे तैयार करने का एक सरल तरीका:
- ट्रांसपोर्ट सुरक्षा: Wi-Fi Direct कनेक्शन को सुरक्षित रख सकता है।
- पहचान का आश्वासन: यह मूल रूप से यह साबित नहीं करता है कि कोई उपयोगकर्ता या डिवाइस आपके संगठन की ट्रस्ट आवश्यकताओं को पूरा करता है।
- निरसन और नियंत्रण: यह वही केंद्रीय ऑफबोर्डिंग और नीति उपकरण प्रदान नहीं करता है जो प्रबंधित एंटरप्राइज़ एक्सेस विधियां प्रदान करती हैं।
- लेखापरीक्षा क्षमता: यह वहां के लिए सबसे उपयुक्त नहीं है जहां आपको औपचारिक रिकॉर्ड और सुसंगत पहुंच प्रवर्तन की आवश्यकता होती है।
यदि आप अधिक व्यापक रूप से वायरलेस सुरक्षा मॉडल की तुलना कर रहे हैं, तो WPA and WPA2 Enterprise के लिए यह गाइड इस बात पर उपयोगी संदर्भ जोड़ती है कि सरल एन्क्रिप्शन से परे प्रबंधित प्रमाणीकरण क्यों महत्वपूर्ण है।
आतिथ्य और उद्यम में वास्तविक दुनिया के उपयोग के मामले
Wi-Fi Direct सबसे उपयोगी तब होता है जब आप इसे एक विशेषज्ञ उपकरण की तरह मानते हैं।
आतिथ्य और उद्यम सेटिंग्स में, यह छोटे, स्थानीय इंटरैक्शन से घर्षण को दूर कर सकता है। गलती यह उम्मीद करना है कि यह पूरे स्थल नेटवर्क का भार उठाएगा।
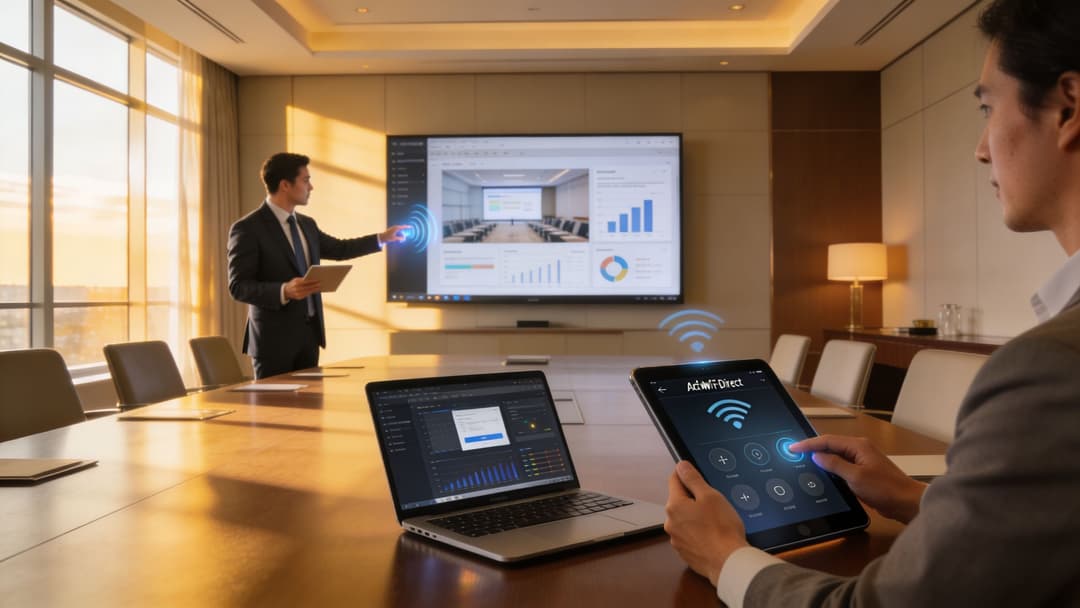
Wi-Fi Direct के लिए अच्छे विकल्प
कुछ उदाहरण दिखाते हैं कि यह कहाँ सबसे बेहतर प्रदर्शन करता है:
- मीटिंग-रूम स्क्रीन कास्टिंग: एक प्रस्तुतकर्ता अतिथि WiFi पर निर्भर हुए बिना लैपटॉप या टैबलेट को सीधे डिस्प्ले से कनेक्ट करता है।
- स्थानीय प्रिंटिंग: एक आगंतुक बिजनेस लाउंज या रिसेप्शन क्षेत्र में फोन से दस्तावेज़ को पास के प्रिंटर पर भेजता है।
- कम दूरी की फ़ाइल एक्सचेंज: इंटरनेट एक्सेस अनुपलब्ध या अनावश्यक होने पर कर्मचारी उपकरणों के बीच बड़ी फ़ाइलें साझा करते हैं।
- पेरिफेरल-स्टाइल बिजनेस वर्कफ़्लो: एक टैबलेट एक संकीर्ण परिचालन कार्य के लिए पास के डिवाइस के साथ सीधे संचार करता है।
ये सभी "एक काम पूरा करें, फिर डिस्कनेक्ट करें" परिदृश्य हैं। यहीं पर Wi-Fi Direct अजीब के बजाय कुशल महसूस होता है।
कहाँ संचालन अव्यवस्थित हो जाता है
परेशानी तब शुरू होती है जब प्रशासक उस मॉडल को स्केल करने का प्रयास करते हैं।
Connectify की Wi-Fi Direct पर चर्चा के अनुसार, स्केलेबिलिटी सीमाओं या कई समवर्ती उपयोगकर्ताओं के साथ प्रदर्शन कैसे कम होता है, इस पर बहुत कम स्पष्टता है, और निर्माताओं और ऑपरेटिंग सिस्टमों में अनुकूलता की विसंगतियां मिश्रित-डिवाइस वातावरण में विखंडन की समस्याएं पैदा करती हैं। यह होटलों, शॉपिंग सेंटरों, अस्पतालों और इसी तरह के वातावरण में IT टीमों के लिए पूर्वानुमानित परिनियोजन को बहुत कठिन बना देता है। यह बिंदु Connectify के Wi-Fi Direct क्या है पर लेख में रेखांकित किया गया है।
वह चेतावनी उसी के अनुरूप है जिसका अनुभव कई वेन्यू टीमें व्यवहार में करती हैं। एक सीधा कनेक्शन जो एक टेस्ट रूम में ठीक से काम करता है, वह तब अविश्वसनीय हो सकता है जब अलग - अलग ब्रांड, डिवाइस जनरेशन और ऑपरेटिंग सिस्टम सभी एक ही इमारत में दिखाई देते हैं।
एक तकनीक एक समय में एक उपयोगकर्ता के लिए उत्कृष्ट हो सकती है और फिर भी एक व्यस्त स्थल के लिए एक खराब विकल्प हो सकती है।
एक सरल स्थान परीक्षण
पेशेवर माहौल में Wi-Fi Direct पर भरोसा करने से पहले तीन सवाल पूछें:
क्या कार्य स्थानीय और अस्थायी है?
यदि हाँ, तो Wi-Fi Direct अच्छी तरह से उपयुक्त हो सकता है।क्या आप डिवाइस मिक्स को नियंत्रित करते हैं?
यदि नहीं, तो संगतता संबंधी समस्याएं आने की संभावना अधिक हो जाती है।क्या आपको केंद्रीय नीति, ऑडिटेबिलिटी या गारंटीकृत पुनरावृत्ति की आवश्यकता है?
यदि हाँ, तो प्रबंधित इंफ्रास्ट्रक्चर दृष्टिकोण आमतौर पर अधिक सुरक्षित परिचालन विकल्प होता है।
यही कारण है कि कई संगठन संकीर्ण संपर्क के लिए एज पर Wi-Fi Direct का उपयोग करते हैं, जबकि अपनी मुख्य वायरलेस सेवा को केंद्रीकृत प्रशासन वाले इंफ्रास्ट्रक्चर WiFi पर बनाए रखते हैं। यह विभाजन सुविधा को वहीं रखता है जहाँ यह मदद करती है और शासन को वहीं रखता है जहाँ इसकी आवश्यकता होती है।
सेटअप और समस्या निवारण: सामान्य Wi-Fi Direct समस्याएं
अधिकांश Wi-Fi Direct समस्याएं सामान्य होती हैं। डिवाइस एक-दूसरे को नहीं देखते हैं, कनेक्शन का प्रयास रुक जाता है, या एक डिवाइस शामिल हो जाता है लेकिन अपेक्षित सेवा कभी दिखाई नहीं देती है।
समाधान आमतौर पर बुनियादी बातों से शुरू होता है, न कि गहन नेटवर्क फॉरेंसिक से।
एक व्यावहारिक चेकलिस्ट
इन्हें क्रम से देखें:
- पुष्टि करें कि WiFi चालू है: Wi-Fi Direct अभी भी डिवाइस के WiFi रेडियो पर निर्भर करता है, इसलिए यदि WiFi अक्षम है, तो खोज अक्सर विफल हो जाती है।
- डिवाइसों को पर्याप्त रूप से पास रखें: दूरी, दीवारें, धातु के फिक्स्चर और भीड़भाड़ वाले रेडियो वातावरण सभी खोज को अस्थिर बना सकते हैं।
- डिवाइस सपोर्ट की जांच करें: प्रत्येक प्लेटफ़ॉर्म Wi-Fi Direct को एक ही तरह से नहीं संभालता है, और कुछ वर्कफ़्लो विक्रेता-विशिष्ट कार्यान्वयन पर निर्भर करते हैं।
- ड्राइवर और ऑपरेटिंग सिस्टम सॉफ़्टवेयर अपडेट करें: वायरलेस ड्राइवर अक्सर असंगत पेयरिंग या विफल खोज का छिपा हुआ कारण होते हैं।
- दोनों सिरों पर कनेक्शन के प्रयास को रीस्टार्ट करें: पुराना सेशन डेटा रास्ते में आ सकता है, खासकर पहली कोशिश विफल होने के बाद।
- परस्पर विरोधी वायरलेस व्यवहार की तलाश करें: हॉटस्पॉट मोड, आक्रामक नेटवर्क स्विचिंग, या डिवाइस प्रबंधन नीतियां डायरेक्ट पेयरिंग में बाधा डाल सकती हैं।
उपयोगकर्ता अक्सर क्या गलत समझते हैं
कई लोग मानते हैं कि यदि किसी डिवाइस में WiFi है, तो वह स्वचालित रूप से प्रत्येक Wi-Fi Direct सुविधा को उसी तरह से सपोर्ट करता है। ऐसा नहीं है। सपोर्ट निर्माता, ऑपरेटिंग सिस्टम और उपयोग के मामले के आधार पर भिन्न हो सकता है।
एक और आम गलतफहमी यह उम्मीद करना है कि Wi-Fi Direct सामान्य वेन्यू नेटवर्क में शामिल होने की तरह व्यवहार करे। ऐसा नहीं होगा। आप एक अल्पकालिक सीधा लिंक बना रहे हैं, न कि इमारत की प्रबंधित वायरलेस सेवा में प्रमाणीकरण कर रहे हैं।
समस्या निवारण करते समय, "पेयरिंग और स्थानीय रेडियो लिंक" सोचें, न कि "इंटरनेट एक्सेस समस्या"।
यदि आपकी व्यापक समस्या उपयोगकर्ताओं को पहली बार में सही वायरलेस सेवा से जोड़ने की है, तो एक संरचित WiFi सेटअप गाइड डिवाइस-साइड पेयरिंग मुद्दों को इन्फ्रास्ट्रक्चर-साइड ऑनबोर्डिंग समस्याओं से अलग करने में मदद करती है।
निष्कर्ष: सही काम के लिए सही कनेक्शन
Wi-Fi Direct उपयोगी है क्योंकि यह एक विशिष्ट समस्या को अच्छी तरह से हल करता है। यह बिना किसी राउटर या इंटरनेट कनेक्शन के पास के डिवाइस को तेज़ी से कनेक्ट करने देता है, जो इसे स्क्रीन मिररिंग, लोकल प्रिंटिंग और सीधे फ़ाइल ट्रांसफर के लिए मूल्यवान बनाता है।
यह इसे समग्र रूप से व्यावसायिक कनेक्टिविटी के लिए सही आधार नहीं बनाता है।
इसकी ताकत इसकी सुविधा, गति और मुख्य नेटवर्क से स्वतंत्रता है। इसकी सीमाएं भी उतनी ही महत्वपूर्ण हैं: खंडित अनुकूलता (fragmented compatibility), व्यस्त वातावरण में अस्पष्ट स्केलेबिलिटी, और एक सुरक्षा मॉडल जो लिंक की तो रक्षा करता है लेकिन वह पहचान, नियंत्रण और ऑडिटेबिलिटी प्रदान नहीं करता है जिसकी कई संगठनों को अब आवश्यकता होती है।
इसलिए यदि कोई पूछता है कि wifi direct क्या है, तो सबसे व्यावहारिक उत्तर यह है। यह स्थानीय कार्यों के लिए एक सक्षम पॉइंट-टू-पॉइंट वायरलेस टूल है। यह होटलों, रिटेल साइटों, स्वास्थ्य सेवा परिवेशों या उद्यम संपत्तियों में एक प्रबंधित, पहचान-आधारित वायरलेस प्लेटफ़ॉर्म का विकल्प नहीं है जहाँ पॉलिसी और जवाबदेही हर दिन मायने रखती है।
यदि आपके स्थान (venue) को एड-हॉक डिवाइस पेयरिंग से अधिक की आवश्यकता है, तो Purple आपको पहचान-आधारित पहुंच, केंद्रीय नियंत्रण और एक सहज उपयोगकर्ता अनुभव के साथ मेहमानों, कर्मचारियों और बहु-किराएदार (multi-tenant) वातावरण के लिए सुरक्षित, पासवर्ड रहित कनेक्टिविटी प्रदान करने में मदद करता है।



