
WiFi Direct speed benchmark & enterprise risk evaluator
Compare real-world transfer speeds between Bluetooth, WiFi Direct, and enterprise guest WiFi, then audit your venue for rogue peer-to-peer AP vulnerabilities.
Limited by Bluetooth radio airtime. Best reserved for lightweight pairing or telemetry under 5 MB.
Uses 80 MHz channel widths on 5 GHz. Fast for ad-hoc displays, but can create unmanaged co-channel noise.
1024-QAM lifts peak rates by 25% over WiFi 5, but the device operates as an autonomous group owner.
Predictable airtime fairness, Layer-2 client isolation and central security logging, coordinated with the venue channel plan.
Audit your venue for unmanaged peer-to-peer risks and rogue AP vulnerabilities
Protect your enterprise network from unmonitored WiFi Direct group owners, captive portal bypasses, and airtime contention. Speak with a Purple wireless security specialist for an RF security audit and guest network policy review.
您身處會議室中,您的筆記型電腦裡有簡報資料,而牆上的螢幕也已準備就緒。接著,賓客 WiFi 斷線了。透過藍牙傳送檔案感覺慢得令人痛苦,而要求 IT 部門現在立即修復網路並不切實際。您仍然需要將內容呈現在顯示器上、或透過附近的印表機列印,又或是傳送到同事的裝置上。
在這種時刻,WiFi Direct 就開始顯現其價值了。
如果您搜尋過「what is wifi direct」,您可能看過簡單的版本:它能讓裝置在沒有路由器的情況下直接連線。這確實沒錯,但卻忽略了對場域營運商、IT 團隊以及任何負責提供穩定顧客或員工連線的人員而言至關重要的部分。在實際應用中,Wi-Fi Direct 不太像「沒有網路的 WiFi」,反而更像裝置為了特定工作而建立的臨時私有網路。
這在飯店、會議空間、零售環境和辦公室中非常實用,因為裝置需要分享檔案、列印或進行螢幕投影,而無需依賴主無線網路。但這也引發了關於相容性、控制與安全性的問題,而一般的消費級指南很少探討這些問題。
如果您想更廣泛地瞭解裝置最初是如何連線的,這篇 無線連線 指南會是一個很有幫助的參考。目前,關鍵點很簡單。 Wi-Fi Direct 解決了實際問題,但它並不能取代託管的企業網路。
導言:理清您的無線連線
不經意間接觸到 WiFi Direct 是很常見的情況。
賓客試圖從手機列印到飯店商務中心的印表機。團隊成員想要將簡報鏡像投影到會議空間的顯示器上。餐廳的平板電腦需要發送資料到附近的裝置,而無需依賴擁擠的場地 WiFi。裝置建立連線、任務完成,沒有人會停下來詢問背景正在發生什麼事。
這就是為什麼 Wi-Fi Direct 常讓人感到既熟悉又神秘。它使用 WiFi 技術,但運作方式與您一般的辦公室或場地網路不同。其中可能不涉及網際網路存取,中間也可能沒有路由器。然而,裝置仍然能互相探索並快速交換資料。
Wi-Fi Direct 最好被理解為用於特定任務的短路徑連線,而不是您企業每天所依賴網路的完整替代方案。
這種區別在現代場域中至關重要。旅宿餐飲、零售、醫療保健和多租戶場所不僅僅需要裝置進行連線。他們需要連線是可預測、可支援且安全的。在會議室中進行螢幕投影是一回事。但透過未經管理的點對點連結來運行員工存取、顧客引導、合規性與報告,則完全是另一回事。
因此,當人們詢問什麼是 WiFi Direct 時,更好的答案是:這是一種基於 WiFi 標準的直接裝置對裝置連線方法,適用於不需要路由器或網路連線時的快速本地通訊。
故事的其餘部分才是最有趣的地方。
Wi-Fi Direct 的底層實際運作原理
Wi-Fi Direct 在附近的裝置之間建立了一個小型、臨時的 WiFi 網路。這是需要記住的關鍵概念。這種連線是直接的,因為它不需要您場地的主無線基礎設施來承載流量,但它仍然遵循一套有組織的規則,而不是隨意的點對點握手。
臨時團隊領導者模式
一個裝置會成為 群組擁有者(Group Owner,簡稱 GO)。該裝置的作用就像是該工作階段的臨時無線集線器。
在實際應用中,群組擁有者會以軟體存取點(通常稱為 Soft AP)的形式運作。因此,雖然 Wi-Fi Direct 被描述為裝置對裝置,但其流量通常是使用人們對一般 WiFi 所熟知的相同基本模型來組織的。其中一個端點的行為就像是存取點。另一個或多個裝置則加入該臨時群組。
這個細節澄清了一個常見的誤解。Wi-Fi Direct 並不是許多人從早期無線網路中所記住的舊 Ad-hoc 模型。它的運作方式更像是基礎架構 WiFi 的快閃版本,這也是現代作業系統和硬體在混合裝置環境中往往能更可靠地處理它的原因之一。Wi-Fi Alliance 的技術方法總結在 Wikipedia 上的 Wi-Fi Direct 概述 中。
裝置在連線前會執行什麼操作
在傳輸任何檔案或開始進行螢幕鏡像之前,裝置必須先互相偵測並協調角色。它們會交換宣告功能的管理框架,然後協商哪一個裝置應該擔任群組擁有者(Group Owner)的角色。
一個實用的比喻是工作開始前的簡短會議。一個人同意主持,其他人同意聚集的地點,然後工作才開始。Wi-Fi Direct 遵循相同的邏輯,只是在毫秒之間以及無線電層級進行。
一旦確定了該角色,群組擁有者(Group Owner)就會呈現該網路,而另一個裝置則會加入它。從使用者的角度來看,這通常顯得非常簡單。但在後台,這是一個定義嚴格的設定程序,旨在讓直接連線以可預測的方式運作。
實用原則:WiFi Direct 感覺比舊版點對點方法更穩定,因為它借用了普通 WiFi 的結構,而不是臨時湊合一個較不嚴密的連線。
為什麼企業環境會在意
對於飯店、會場、醫療場所或辦公室的 IT 團隊來說,這種設計有明顯的好處。裝置通常比不太熟悉的臨機(ad-hoc)部署,更能適應看起來像標準 WiFi 的臨時網路。這可能意味著來自不同廠商的印表機、顯示器、掃描器和專業硬體發生的異常故障會更少。
它也解釋了 Wi-Fi Direct 在專業環境中的價值與限制。它對於本地、特定任務的連線非常有用,因為它可以快速運作,而不依賴大樓的主網路。但同樣地,這種臨時、由裝置引導的模式也意味著該連線不屬於企業通常希望擁有的可視性與原則控制範圍。
這就是背後的運作原理。Wi-Fi Direct 的架構雖然足以應付實際應用,但其管理程度還不足以取代基於身份識別的網路服務。對於場地而言,這種差異對支援、審計、區段劃分和顧客存取控制的影響,遠大於無線電技術本身。
WiFi Direct 與替代方案的清晰對比
飯店營運經理通常不會問「哪種無線標準最好?」,實際的問題更偏向實務面 - 「哪種連線方式既能解決這項任務,事後又不會產生支援問題?」
這樣的定位讓 Wi-Fi Direct 更容易理解。它填補了 Bluetooth 與架構 WiFi 之間的空白。Bluetooth 是專為配件之間短距離、輕量化的連結而設計。架構 WiFi 則是專為整棟建築物內的託管覆蓋而設計。Wi-Fi Direct 則介於兩者之間。當附近的兩個裝置需要更快的本地連線,但不需要透過場域的主網路路由流量時,它就非常有用。
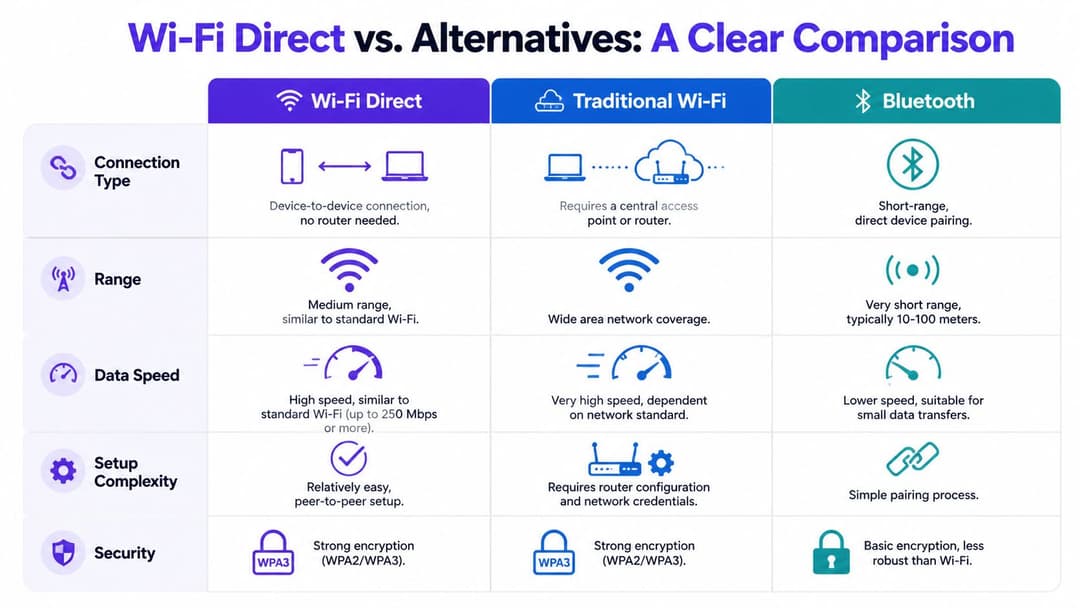
Wi-Fi Direct 的脫穎而出之處
對於檔案傳輸、列印和螢幕鏡像等較重型的本地任務,Wi-Fi Direct 通常是更合適的選擇。藍牙則更適合外接設備和低功耗配件,因為在這些應用中,電池壽命比傳輸速率更重要。
權衡之處在於控制權。傳統的企業 WiFi 網路為 IT 團隊提供了集中式的策略、監控、分段與使用者層級的存取規則。Wi-Fi Direct 則沒有。它在託管的無線服務之外建立了一個臨時的裝置對裝置連結,這正是為什麼它在處理快速任務時很方便,但在需要安全審計責任的場域中卻顯得棘手的原因。
HP 的總覽在同一個地方指出了一些實用的特性:Wi-Fi Direct 可以提供比 Bluetooth 高出許多的傳輸吞吐量,在有利的條件下傳輸距離更遠,通常使用 WPA2-PSK 搭配 AES 來確保連結安全性,而且雖然較快的傳輸可能會縮短無線電保持忙碌的整體時間,但其在作用時通常會消耗更多電力 (HP’s Wi-Fi Direct overview)。
並行的企業視角
| 技術 | 速度與範圍配置 | 控制模式 | 主要應用場景 |
|---|---|---|---|
| Wi-Fi Direct | 比藍牙更快,為附近裝置提供更多空間覆蓋範圍 | 裝置主導、臨時連線 | 本機檔案傳輸、列印、螢幕鏡像 |
| 傳統 WiFi | 專為透過無線基地台實現更廣泛的場地覆蓋而設計 | 由 IT 或場地營運商集中管理 | 網際網路存取、員工與訪客連線、託管服務 |
| 藍牙 | 吞吐量較低、短距離、低功耗 | 簡單的配對裝置模式 | 音訊、周邊設備、感測器、小數據交換 |
| WiFi 熱點分享 | 共享單一裝置的網際網路連線 | 使用者管理、受限的策略控制 | 透過手機或筆記型電腦進行臨時網際網路存取 |
| 傳統 Ad-hoc WiFi | 較舊的直接網路連線方法 | 管理極少,且較不適合現代營運 | 較舊的點對點網路連線場景 |
適合場域的正確比較
對於場域而言,這與原始無線電效能關係較小,而與營運契合度關係較大。
如果會議演講者需要將簡報從筆記型電腦傳送到附近的顯示轉接器,Wi-Fi Direct 是完全合理的。如果飯店想要引導訪客、套用使用原則、將訪客流量與後台系統隔離,並了解誰在何時連線,那麼基礎架構 WiFi 就是正確的工具。在這些環境中,身分與連線能力一樣重要,這就是為什麼像 WPA2-Enterprise for business WiFi access control 這樣受管理的安全性模型應納入討論的原因。
一個簡單的原則很有幫助。將 Wi-Fi Direct 用於短暫、本地且特定任務的連線。將託管 WiFi 用於會影響客戶體驗、合規性、支援工作量以及整個場域網路可視性的服務。
安全性影響:WiFi Direct 對企業安全嗎
安全性是許多針對消費者的解釋過早停止探討的地方。
是的, Wi-Fi Direct 可以保護傳輸中的資料。這很重要。如果兩台裝置在本地交換檔案或鏡像投影內容,您不會希望該流量被暴露。但企業不僅關心資料是否加密,他們還關心是誰連線、裝置是否受信任、存取權限是否可以被撤銷,以及事後是否可以稽核活動。
Wi-Fi Direct 能妥善保護什麼
在連線層級上,Wi-Fi Direct 並非不安全的技術。它使用 WiFi 安全機制,而不是預設讓流量處於不設防狀態。對於本地裝置對裝置的通訊,這是一個實用的基準。
如果您的使用場景有限且可控(例如會議室螢幕投射或短暫的印表機連線),這可能就足夠了。此連線是直接、本地且針對特定任務的。
這就是為什麼許多人會認為 WiFi Direct 很「安全」。從狹義的角度來看,他們是對的。
現代 IT 遭遇瓶頸的地方
當您套用 零信任 思維時,問題就會顯現出來。
正如 Lenovo 對此主題的說明,Wi-Fi Direct 缺乏對憑證型驗證、裝置身分驗證以及當裝置離開組織時集中撤銷的原生支援。Lenovo 還將此與 802.1X、RADIUS 和 OpenRoaming/Passpoint 進行了對比,後者專為在符合 HIPAA 等合規要求的環境中進行持續驗證、可稽核的存取控制和逐封包保護而設計。您可以在 Lenovo 的 Wi-Fi Direct 詞彙表條目 中閱讀相關內容。
這種差距對真實的組織來說至關重要。
旅宿業者可能需要將顧客與員工的存取權限進行徹底隔離。醫療機構可能需要更強而有力的證據,來證明是誰在何時進行了連線。多據點零售商可能需要集中執行原則,而不是依個案信任本地、臨時的對等工作階段。
強大的加密不自動等同於強大的治理。
要問的企業問題
正確的問題不是「Wi-Fi Direct 安全嗎?」,而是「對什麼而言安全?」
對於臨時的本地任務,這完全是合理的。但對於以身分識別為導向的存取控制、合規性與中央策略執行,它在設計上並不是主要的解決方案。
一個簡單的理解方式:
- 傳輸安全:Wi-Fi Direct 可以保護連線本身。
- 身分保證:它本身無法證明使用者或裝置符合您組織的信任要求。
- 撤銷與控制:它無法提供與受管理的企業存取方法相同的集中離職流程和原則工具。
- 可審計性:在您需要正式記錄和一致的存取執行時,它不是最適合的選擇。
如果您想更廣泛地比較無線安全模型,這份關於 WPA 和 WPA2 Enterprise 的指南提供了有用的背景資訊,說明了除了簡單的加密之外,為什麼託管驗證如此重要。
餐旅與企業環境中的實際應用場景
當您將 WiFi Direct 視為專業工具時,它最為實用。
在餐旅和企業環境中,它可以消除短暫、本地互動的摩擦。錯誤在於期望它能承載整個場域網路的重任。
適合 Wi-Fi Direct 的場景
以下幾個例子展示了其優勢所在:
- 會議室螢幕投影:簡報者將筆記型電腦或平板電腦直接連接到顯示器,而無需依賴訪客 WiFi。
- 本地列印:訪客在商務貴賓室或接待區將文件從手機傳送到附近的印表機。
- 短距離檔案交換:在網際網路連線無法使用或不需要時,員工在裝置之間交換大檔案。
- 周邊設備式的商業工作流程:平板電腦直接與附近的裝置進行通訊,以執行狹窄的營運任務。
這些都是「完成一項工作,然後中斷連線」的場景。在這些場景中,WiFi Direct 會讓人感到高效率,而不是尷尬。
營運變得混亂的地方
當管理員試圖擴展該模式時,問題就開始了。
根據 Connectify 對 Wi-Fi Direct 的探討,對於擴充性限制,或效能如何隨多個同時使用者而降級,幾乎沒有明確說明,而且跨製造商和作業系統的相容性不一致在混合裝置環境中造成了破碎化問題。這使得飯店、購物中心、醫院和類似環境中的 IT 團隊更難進行可預測的部署。Connectify 關於 what Wi-Fi Direct is 的文章中概述了這一點。
這項警告與許多場域團隊的實際經驗相符。在測試室中運作良好的直接連線,當不同品牌、裝置世代和作業系統同時出現在同一棟建築物中時,可能會變得不穩定。
一項技術可能對單一使用者來說非常出色,但對繁忙的場域來說仍然是一個糟糕的選擇。
簡單的場域測試
在專業環境中依賴 WiFi Direct 之前,請先思考三個問題:
這項任務是本地且臨時的嗎?
如果是,Wi-Fi Direct 可能非常適合。您能控制裝置的組合嗎?
如果不行,就更有可能出現相容性方面的意外問題。您需要集中式的策略、可審計性或保證的可重複性嗎?
如果是,採用託管式架構的方法通常是更安全的營運選擇。
這就是為什麼許多企業會在邊緣端使用 Wi-Fi Direct 進行簡單的互動,同時將其核心無線服務保留在具有集中管理機制的基礎架構 WiFi 上。這種分流既保留了便利性,又能在需要的地方落實管控。
設定與疑難排解:常見的 WiFi Direct 問題
大多數 WiFi Direct 的問題都很普通:裝置彼此看不見、連線嘗試停滯,或是某個裝置加入了,但預期的服務卻從未出現。
解決方法通常是從最基本的步驟開始,而不是進行深度的網路鑑識。
實用檢核清單
請依序進行以下步驟:
- 確認 WiFi 已開啟: Wi-Fi Direct 仍依賴裝置的 WiFi 無線電,因此如果停用了 WiFi,通常會導致探索失敗。
- 保持裝置距離足夠近: 距離、牆壁、金屬固定裝置和擁擠的無線電環境都可能使探索變得不穩定。
- 檢查裝置支援: 並非每個平台都以相同的方式處理 Wi-Fi Direct,且某些工作流程取決於特定廠商的實作。
- 更新驅動程式和作業系統軟體: 無線驅動程式通常是配對不一致或探索失敗的隱藏原因。
- 在兩端重新嘗試連線: 舊的工作階段資料可能會造成阻礙,尤其是在第一次嘗試失敗之後。
- 尋找衝突的無線行為: 熱點模式、積極的網路切換或裝置管理策略可能會干擾直接配對。
使用者常誤解的地方
許多人認為如果裝置具有 WiFi,它就會自動以相同的方式支援每個 Wi-Fi Direct 功能。事實並非如此。支援程度可能會因製造商、作業系統和使用案例而異。
另一個常見的誤解是期望 Wi-Fi Direct 的運作方式就像加入一般的場域網路一樣。事實並非如此。您建立的是一個短暫的直接連結,而不是登入該場域的託管無線服務並進行驗證。
進行疑難排解時,請思考「配對與本地無線電鏈路」,而不是「網際網路存取問題」。
如果您更廣泛的問題在於如何引導使用者首次進入正確的無線服務,那麼結構化的 WiFi 設定指南 有助於將裝置端的配對問題與基礎架構端的上網上線問題區分開來。
結論 - 適合特定工作的正確連線
Wi-Fi Direct 非常有用,因為它很好地解決了特定問題。它讓鄰近的裝置能夠在不依賴路由器或網路連線的情況下快速連線,這使其在螢幕鏡像、本地列印和直接檔案傳輸方面極具價值。
這並不能使其成為整個商業連線的合適基礎。
它的優勢在於便利、快速,且獨立於主網路之外。而它的限制也同樣顯著:碎片化的相容性、在擁擠環境中不確定的擴充性,以及雖然能保護連線,卻無法提供許多組織目前所需的身份識別、控制與審計能力的安全性模型。
因此,如果有人問什麼是 wifi direct,最務實的回答是:它是一個功能強大的點對點無線工具,適用於本地任務。對於飯店、零售場所、醫療環境或每天都需要注重原則與問責制的企業資產來說,它無法替代託管的、基於身分識別的無線平台。
如果您的場地需要的不僅僅是臨時性的裝置配對,Purple 可協助您為顧客、員工和多租戶環境提供安全、無密碼的連線,並具備基於身份識別的存取、集中控制以及更順暢的使用者體驗。



