
如何在訪客WiFi上實施時間與頻寬限制
關於在企業級訪客WiFi網路中實施時間與頻寬限制的權威技術參考指南。本指南提供實用的架構藍圖、不限廠商的設定,以及實際案例研究,協助IT領導者在網路效能、安全合規性與訪客體驗之間取得平衡。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:訪客WiFi指南 →
Guest WiFi Time & Bandwidth Policy Calculator
Size per-user rate limits, session expiration timers, and DHCP subnets based on venue type and WAN uplink. Generates production CLI configs and RADIUS attributes.
執行摘要
對現代企業而言,提供訪客無線存取已不再是奢侈品,而是一項業務運營的必要條件。然而,未經管理的訪客網路代表著重大的威脅媒介,可能會降低企業網路效能、洩露敏感資料並引入法規合規責任。IT 經理、網路架構師和 CTO 必須擺脫開放式連線模式,轉向高度結構化、由原則驅動的訪客存取層。
本參考指南詳細介紹了在訪客無線網路上實施精確時間和頻寬限制的技術策略。透過虛擬區域網路 (VLAN) 部署邏輯網路分割、利用企業級服務品質 (QoS) 架構,以及整合雲端管理的原則決策點 (PDP),企業組織可以在保護業務關鍵營運的同時,提供高品質的訪客體驗。
透過主動的頻寬限制、工作階段持續時間限制和基於時間的 SSID 排程,網路管理員可以降低「頻寬佔用者」飽和上行鏈路的風險、維持與 PCI-DSS v4.0 和 GDPR 等標準的合規性,並為客戶互動開闢新途徑。無論是管理有 200 間客房的飯店、高密度的體育場,還是多據點的零售物業,部署結構化的訪客網路存取原則都是現代網路基礎架構設計的基石。
技術深入探討
在訪客無線網路上實施時間和頻寬限制需要對無線協定和網路安全性架構有深入的瞭解。為了建置具備彈性的訪客網路,管理員必須跨 OSI 模型的多個層級進行操作,協調存取點、無線控制器、防火牆和驗證伺服器。
1. 頻寬管理與服務品質 (QoS)
實施頻寬限制是為了防止單一用戶端(或整個訪客網路)使場地的 WAN 上行鏈路飽和。這可以透過兩種主要機制來實現:速率限制(限制流量速度)和流量優先順序排定。
在無線層,服務品質受 IEEE 802.11e 標準管轄,該標準引入了 WiFi 多媒體 (WMM) [1]。WMM 將流量優先順序分為四個存取類別 (AC):
- 語音 (AC_VO):最高優先順序、最低延遲(例如:VoIP)。
- 影片 (AC_VI):高優先順序、低延遲(例如:串流媒體)。
- 最佳努力 (AC_BE):中等優先順序、標準流量(例如:網頁瀏覽)。
- 背景 (AC_BK):最低優先順序、高吞吐量資料(例如:檔案下載)。
對於訪客網路,所有流量都應對應到 Best Effort (AC_BE) 或 Background (AC_BK) 類別。這可確保關鍵的企業流量 - 例如銷售點 (POS) 交易或企業 VoIP 通話 - 優先於訪客網頁瀏覽。
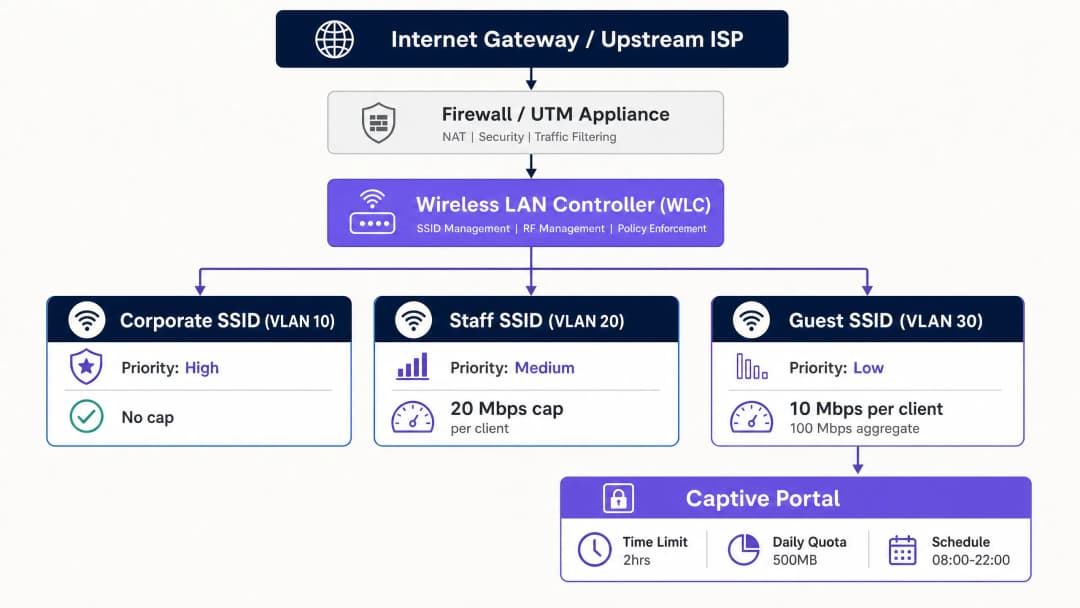
為了執行嚴格的吞吐量限制,管理員會部署每客戶端速率限制和每 SSID 速率限制。每客戶端限制會限制單一裝置的最大下行和上行速度(例如 10 Mbps 下行 / 2 Mbps 上行),而每 SSID 限制則會限制分配給整個訪客網路的總頻寬(例如 總共 100 Mbps)。
2. 基於時間的存取和工作階段管理
基於時間的限制可管理網路並行性並防止未經授權的長期存取。這涉及兩個不同的概念:工作階段逾時和 SSID 排程。
- 工作階段逾時:透過在 Captive Portal 驗證期間傳回的 RADIUS 屬性來執行。RADIUS 伺服器會將
Session-Timeout屬性(RADIUS 屬性 27)傳送至存取點 (AP) 或無線區域網路控制器 (WLC) [2]。此值以秒為單位,決定了在需要重新驗證之前客戶端工作階段保持作用中狀態的時間。 - 閒置逾時:如果在特定視窗(例如 15 分鐘)內未偵測到來自客戶端的流量,則
Idle-Timeout屬性(RADIUS 屬性 28)會終止工作階段。這在高密度場所中對於從非作用中裝置收回 IP 位址至關重要。 - RADIUS 授權變更 (CoA):在 RFC 5176 中定義,CoA 允許 RADIUS 伺服器動態地將原則變更推送到 WLC 或 AP,而不會中斷實體無線連線 [3]。例如,如果訪客用盡了其每日數據配額,RADIUS 伺服器可以傳送 CoA 訊息,將客戶端的頻寬從 20 Mbps 下行限制動態調降至 1 Mbps。
3. 網路分段與合規性
訪客無線架構的一個基本規則是與企業系統完全隔離。這是透過 VLAN 分段來實現的。訪客流量必須存在於專用的 VLAN(例如 VLAN 30)上,與企業 LAN (VLAN 10) 和語音/管理網路 (VLAN 20) 完全隔離。
必須在防火牆層限制跨 VLAN 路由。限制性的防火牆原則應阻擋所有訪客到企業的流量。此外,必須在訪客 SSID 上啟用客戶端隔離(也稱為點對點阻擋)。這可以防止同一訪客網路上的無線客戶端相互通訊,從而降低橫向惡意軟體傳播或中間人 (MITM) 攻擊的風險。
網路分段不僅是最佳實踐 - 更是嚴格的合規要求。根據 PCI DSS v4.0 規範 1.3,企業組織必須實施網路分段,以將持卡人資料環境 (CDE) 與不受信任的網路(包括顧客 WiFi)進行隔離 [4]。若未能對顧客網路進行分段,將使整個顧客基礎架構納入 PCI 稽核範圍,從而大幅增加合規成本與安全風險。
此外,透過 Captive Portal 收集個人資料的組織必須遵守 GDPR。這需要建立合法的資料收集基礎、提供清晰的隱私權聲明,並對工作階段記錄執行嚴格的資料保留限制。
實施指南
在企業級網路上部署時間和頻寬限制需要一個系統化且不受特定廠商限制的流程。以下是為資深網路工程師推薦的逐步實施藍圖。
步驟 1:邏輯網路分段 (VLAN 與 DHCP)
在設定任何無線設定之前,請先在核心交換器和防火牆上建立邏輯網路邊界。
- 建立顧客 VLAN:在核心交換器上設定專屬的 VLAN(例如 VLAN 30),並將其 trunk 至所有存取點。
- 設定 DHCP 範圍:為顧客 VLAN 設定專屬的 DHCP 範圍。使用較短的租約時間(例如 2 至 4 小時),以防止在高流動性環境中發生 IP 位址耗盡。
- 啟用 DHCP 窺探與 ARP 檢測:在交換器上啟用 DHCP snooping 和動態 ARP 檢測 (DAI),以防止惡意 DHCP 伺服器與 MAC 欺騙攻擊。
步驟 2:防火牆策略與流量整形
設定安全性閘道以管制顧客 VLAN 上的流量。
- 阻擋跨 VLAN 路由:建立防火牆規則,明確丟棄所有源自顧客 VLAN (VLAN 30) 且目的地為任何內部子網路(例如 VLAN 10、VLAN 20)的流量。
- 套用流量整形:在防火牆上建立共用的流量整形策略,限制顧客 VLAN 介面的總吞吐量,以保護主要 WAN 鏈路。例如,在 1 Gbps 的光纖線路上,將顧客 VLAN 限制為 150 Mbps。
步驟 3:無線 SSID 設定
在您的無線區域網路控制器 (WLC) 或雲端管理儀表板上設定顧客無線網路。
- 建立顧客 SSID:廣播一個專屬的 SSID(例如 "Venue Guest WiFi")。
- 啟用用戶端隔離:開啟「用戶端隔離 (Client Isolation)」或「對等阻擋 (Peer-to-Peer Blocking)」,以防止顧客裝置之間互相通訊。
- 啟用 WPA3 機會性無線加密 (OWE):為了在沒有共用預先共用金鑰 (PSK) 的情況下提供資料機密性,請設定 WPA3-OWE。這會對每個顧客工作階段的空中傳輸流量進行單獨加密。
步驟 4:RADIUS 與 Captive Portal 整合
將您的無線基礎架構與集中式策略決策點 (PDP)(例如 Guest WiFi)進行整合,以管理驗證與策略執行。1. 設定 RADIUS 伺服器:將您的 WLC/AP 指向雲端 RADIUS 伺服器的 IP 位址。設定安全的共用金鑰。
2. 對應 RADIUS 屬性:設定 RADIUS 設定檔,使其在驗證成功時傳回工作階段限制屬性:
* Session-Timeout = 7200(強制執行 2 小時的工作階段限制)。
* Idle-Timeout = 900(強制執行 15 分鐘的閒置逾時)。
3. 設定 Captive Portal 重新導向:在 WLC/AP 上設定驗證前 ACL,以允許 DNS、DHCP 以及前往 Captive Portal 主機名稱的流量,同時將所有其他 HTTP/HTTPS 流量重新導向至 Portal 登入頁面。
步驟 5:SSID 排程與時間範圍
為了進一步保障網路安全並減少受攻擊面,請設定 SSID 排程,以在非營業時間停用訪客存取。
- 定義排程:在 WLC 或雲端儀表板中,將訪客 SSID 對應至時間設定檔(例如:週一至週日,08:00 至 22:00)。
- 強制徹底關閉:確保 AP 在這些時段之外完全停止廣播訪客 SSID,而不仅仅是阻止關聯。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
最佳實踐
為了確保平衡的部署,在不影響訪客便利性的情況下維持高網路效能,網路架構師應遵循以下行業標準的最佳實踐。
1. 動態頻寬分配與「高載(Bursting)」
在低佔用率期間,靜態頻寬上限有時會給訪客帶來不佳的體驗。強烈建議實施動態頻寬分配或**高載(Bursting)**策略。
- 高載(或加速):允許訪客裝置暫時超過其頻寬上限(例如,在下載的前 15 秒內從 10 Mbps 加速到 30 Mbps),以實現快速網頁載入或影片緩衝,然後平穩地將其限制回基準速率。這由進階控制器和平台(如 Tanaza [5])原生支援。
- 動態調整:根據整體 WAN 使用率調整訪客 SSID 的總頻寬上限。如果公司網路處於閒置狀態,訪客網路可以動態擴大其上限,並在公司流量激增時立即收縮。
2. 按產業垂直領域調整合適的原則
頻寬和時間限制不應在所有環境中都一成不變。必須根據每個垂直領域的特定停留時間和使用者預期進行量身定制。
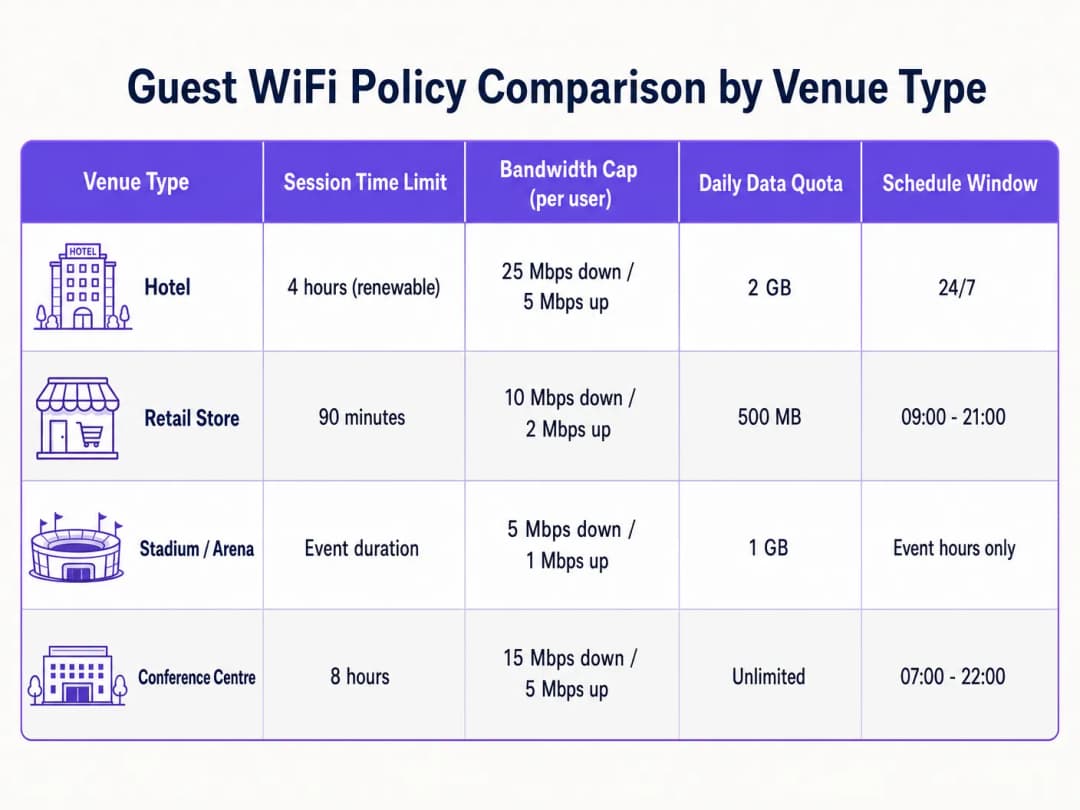
- 旅宿業:飯店訪客期望能有高吞吐量的連線以進行串流傳輸和遠端工作。量身定制原則以支援每間客房至少 25 Mbps 的下載速度,並提供更長的工作階段持續時間(例如 24 小時),以避免頻繁重新驗證帶來的挫折感 [6]。如需更深入的瞭解,請參閱我們的 飯店 WiFi 速度與頻寬規劃 指南。* 零售業:停留時間較短,通常為 30 至 90 分鐘。實施嚴格的 90 分鐘工作階段逾時限制以促進流動率,並在重新驗證時透過 WiFi Analytics 收集行銷數據 [7]。
- 體育場與競技場:擁有數萬名同時線上使用者的超高密度環境。頻寬限制必須非常保守(例如下載 5 Mbps),以防止整個後端傳輸飽和,工作階段持續時間則應與活動長度相匹配 [8]。
3. 利用基於設定檔的分級存取
避免使用「一刀切」的訪客網路。實施分級存取設定檔,以回饋忠誠客戶並將優質連線轉化為收益:
- 免費方案:標準速度(例如下載 5 Mbps)、1 小時工作階段限制、基本的 Captive Portal 登入。
- 優質方案:高速(例如下載 50 Mbps)、24 小時工作階段限制、透過忠誠度憑證、房號或直接付款進行驗證。這通常使用 The 10 Best Network Access Control (NAC) Solutions in 2026 實施,或與 How to Implement 802.1X Authentication with Cloud RADIUS 整合。
疑難排解與風險緩解
營運具有主動限制的訪客無線網路會引入特定的故障模式,IT 團隊必須主動進行監控與緩解。
1. MAC 位址隨機化與工作階段追蹤
現代行動作業系統(iOS 14+、Android 10+)預設採用 MAC 位址隨機化,透過輪替裝置的硬體識別碼來保護使用者隱私。
- 風險:如果您的訪客網路僅依據 MAC 位址來追蹤工作階段逾時或數據配額,則隨機化其 MAC 的裝置將顯示為全新裝置,從而繞過您的時間限制和頻寬限制策略。
- 緩解措施:不要依賴 MAC 位址來取得工作階段狀態。在 Captive Portal 層使用基於身分的驗證模型。將工作階段狀態、時間限制和數據配額連結到 RADIUS 資料庫中經驗證的使用者身分(例如電子郵件地址、經驗證的電話號碼或忠誠度 ID)。
2. 高流動率場所的 IP 位址耗盡
在交通樞紐或零售商場等高人流量場所,較長的 DHCP 租約時間會迅速耗盡可用的 IP 位址池,導致新訪客無法連線。
- 風險:如果 DHCP 租約設定為標準的 24 小時,但訪客平均停留時間為 20 分鐘,則數千個 IP 位址仍將租用給已經離開的裝置,導致作用中使用者缺乏 IP。
- 緩解措施:將訪客範圍內的 DHCP 租約時間縮短至 30 或 60 分鐘。實施更大的子網路遮罩(例如使用
/20或/19代替/24)以擴大可用的 IP 位址池。如果您的無線控制器支援,請啟用 DHCP Release on Disconnect。
3. Captive Portal 重新導向失敗(DNS 與 SSL)
最常遇到的訪客抱怨是「登入頁面無法載入」。這幾乎都是由於設定錯誤的 DNS 或 SSL 憑證問題所導致。
- 風險:如果訪客裝置在驗證前無法解析 DNS 查詢,則 Captive Portal 將無法載入。此外,如果 Captive Portal 重新導向使用的是不受信任或已過期的 SSL 憑證,現代瀏覽器將會封鎖該重新導向並顯示安全性警告。
- 緩解措施:確保預先驗證 ACL (Walled Garden) 明確允許 DNS 流量傳輸至公共解析程式 (例如
1.1.1.1或8.8.8.8) 或本機閘道器 DNS。請務必為您的 Captive Portal 重新導向主機名稱使用有效、受大眾信任的 SSL/TLS 憑證。避免使用自我簽署的憑證。
投資報酬率與商業影響
實施結構化的訪客 WiFi 限制不僅僅是一項技術工作;它能為企業帶來可衡量的財務與營運回報。
1. WAN 成本控制與頻寬節省
未受控制的訪客網路會迫使企業不斷升級其 WAN 線路以因應尖峰需求。藉由實施單一使用者速率限制與總量上限,企業組織可以顯著延長其現有網際網路連線的壽命。
- 情境:一家擁有 500 Mbps 線路的中型飯店,在晚上尖峰時段因少數訪客串流播放 4K 影片而面臨嚴重的延遲。
- 解決方案:實施每位使用者 15 Mbps 的上限,可將尖峰使用率降低 40%,從而無需升級至昂貴的 1 Gbps 線路,每年可節省數千美元的循環 ISP 成本。
2. 增強營運網路的可靠性
在零售業和餐旅業中,相同的實體網際網路連線通常同時支援訪客服務和業務關鍵營運 (例如 POS 系統、後台 ERP 和員工通訊)。
- 商業影響:實施嚴格的 VLAN 切割,並透過 WMM 優先處理企業流量,可確保訪客活動絕不干擾交易。即使訪客網路擠滿了購物者,零售店的刷卡處理仍可保持即時,直接保護銷售點的營收。
3. 行銷變現與第一方數據擷取
執行工作階段時間限制 (例如 90 分鐘) 要求訪客必須定期與 Captive Portal 進行互動。這為擷取寶貴的第一方數據、推動會員註冊以及顯示針對性促銷活動創造了可重複的接觸點。
- 數據擷取:透過要求電子郵件或社群媒體登入來續約工作階段,場域可以為 CRM 和行銷平台建立豐富且合規的客戶資料庫。
- 廣告收益:場域可以透過在重新驗證流程中顯示贊助的歡迎頁面或在地商家促銷活動,將 Captive Portal 的螢幕版面變現,將訪客 WiFi 從營運成本中心轉變為直接的營收來源。
參考資料
[1] IEEE Standard for Information Technology - Telecommunications and Information Exchange Between Systems - Wireless LAN Medium Access Control (MAC) and Physical Layer (PHY) Specifications. Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements. IEEE Std 802.11e-2005。 [2] Rigney, C., et al. Remote Authentication Dial In User Service (RADIUS). RFC 2865, June 2000。 [3] Chiba, M., et al. Dynamic Authorization Extensions to Remote Authentication Dial In User Service (RADIUS). RFC 5176, January 2008。 [4] Payment Card Industry (PCI) Data Security Standard, Requirements and Security Assessment Procedures, Version 4.0. PCI Security Standards Council, March 2022.(PCI-DSS 規範) [5] Tanaza S.p.A. Bandwidth Control per Client on Tanaza Cloud Platform. Tanaza 說明文件,2018。 [6] Purple.ai. 飯店 WiFi 速度與頻寬規劃:IT 經理權威指南。Purple 參考指南,2024。 [7] Purple.ai. 顧客 WiFi 行銷與分析平台:將實體客流量轉化為獲利。Purple 白皮書,2025。 [8] Cox Business. 體育場連線處理解決方案:高密度無線網路部署。Cox Communications 白皮書,2025。
關鍵定義
IEEE 802.11e / WMM
IEEE 802.11 標準的修正案,引入了服務品質(QoS)增強功能,將無線流量優先排序為語音、視訊、盡力傳送和背景類別。
IT 團隊使用 WMM 將訪客無線流量對照到低優先等級,以確保關鍵企業應用程式永遠不會缺乏頻寬。
RADIUS Attribute 27 (Session-Timeout)
由驗證伺服器傳回的標準 RADIUS 屬性,定義了在需要重新驗證之前,使用者工作階段可以保持活動狀態的最大秒數。
在將 Captive Portal 與 RADIUS 整合時會遇到此屬性。它用於對訪客工作階段強制執行嚴格的時間限制(例如,2 小時為 7200 秒)。
RADIUS Attribute 28 (Idle-Timeout)
一個 RADIUS 屬性,指定在網路存取點自動終止連線之前,用戶端工作階段允許的最大非活動期間(以秒為單位)。
在高密度場所中至關重要,用於向已離開該區域且未登出的裝置收回 IP 位址。
RADIUS Change of Authorisation (CoA)
一種協定擴充(RFC 5176),使 RADIUS 伺服器能夠動態修改作用中工作階段的原則(例如頻寬限制或 VLAN 指派),而無需中斷用戶端連線。
用於在訪客超過其每日數據配額時,即時動態限制其頻寬。
Client Isolation
無線存取點上的一項安全功能,可阻止與相同 SSID 關聯的無線用戶端彼此進行通訊。
在訪客網路上必不可少,可防止惡意軟體橫向傳播、裝置窺探和本地中間人攻擊。
WPA3 Opportunistic Wireless Encryption (OWE)
一項經 WiFi 聯盟認證的標準,可為開放式無線網路提供個人化的數據加密,無需共享密碼即可防止被動竊聽。
完全開放式訪客網路的現代替代方案,可在零連線阻力的情況下為訪客提供安全保障與數據隱私。
DHCP 租期
網路設備在 IP 位址被收回至位址池或續約前,由 DHCP 伺服器分配該特定 IP 位址的持續時間。
在流動率極高的訪客網路中,DHCP 租期必須保持極短(例如:1 小時),以防止 IP 位址池耗盡。
網路分段
將實體網路劃分為多個邏輯子網 (VLAN) 的架構實作,每個子網皆透過防火牆規則與安全策略進行隔離。
PCI DSS v4.0 的強制性要求,旨在將不受信任的訪客無線網路與持卡人數據環境 (CDE) 進行隔離。
範例
一間擁有200間客房的奢華飯店希望實施分級的訪客WiFi模式。標準訪客應獲得免費、足夠用於網頁瀏覽的基本連線,而會員和付費訪客則應獲得可串流4K影片的高速優質存取權限。該飯店使用Cisco Catalyst 9800 WLC與Cisco DNA Centre。
部署單一Guest SSID,設定802.1X與MAC驗證繞過 (MAB) 指向集中式RADIUS伺服器(例如 Cloud RADIUS)。設定Captive Portal以驗證使用者。驗證成功後,RADIUS伺服器會評估使用者設定檔:\n1. 標準訪客:RADIUS伺服器傳回Access-Accept,並附帶用於速率限制的Cisco特定廠商屬性 (VSAs):cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000" 與 cisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000"(5 Mbps下載 / 1 Mbps上傳),以及 Session-Timeout = 86400(24小時)。\n2. 優質/會員訪客:RADIUS伺服器傳回用於高速率限制的Cisco VSAs:cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000" 與 cisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000"(50 Mbps下載 / 10 Mbps上傳),以及 Session-Timeout = 604800(7天)。\n此分級模式在單一SSID上動態執行,透過避免使用多個訪客SSID,將射頻開銷降至最低。
一座可容納50,000名觀眾的高密度體育場,需要防止訪客WiFi在現場賽事期間飽和其10 Gbps WAN上行鏈路,同時確保觀眾仍能上傳社群媒體貼文並存取體育場的行動訂購應用程式。
在無線區域網路控制器(例如 HPE Aruba Mobility Conductor)上設定高度結構化、高密度的無線策略:\n1. SSID速率限制:設定嚴格的每用戶端頻寬上限,下載為3 Mbps,上傳為1 Mbps。這足夠用於行動應用程式和文字/圖片上傳,但能阻止高頻寬影片串流。\n2. 聚合頻寬整形:在防火牆(例如 Fortinet FortiGate)上對訪客VLAN套用聚合流量整形合約,將整個訪客網路限制在2 Gbps(總WAN容量的20%),保留8 Gbps給廣播媒體、POS交易和營運人員使用。\n3. 基於時間的存取:將Captive Portal工作階段逾時設定為14,400秒(4小時),與體育賽事的典型持續時間相符。啟用15分鐘(600秒)的主動 Idle-Timeout,以快速回收提早離開體育場觀眾的IP位址。
一家擁有 150 家門市的連鎖零售商希望部署一個訪客 WiFi 網路,該網路可在門市營業時間外自動關閉,以防止安全風險,並避免閒雜人等夜間在停車場擅自使用門市網路。
部署與集中式原則儀表板整合的雲端管理無線架構(例如 Cisco Meraki 或 Juniper Mist):
- 設定 SSID 排程:在雲端管理儀表板中,為「Store Guest」SSID 設定時間排程設定檔。將活動時間設定為與門市營業時間一致,並加上 30 分鐘的緩衝時間(例如:週一至週六 08:30 至 21:30;週日 10:30 至 18:30)。
- 執行完全的 SSID 抑制:確保雲端設定檔設定為在這些時間之外完全停用廣播訪客 SSID 的無線電。這可以防止 SSID 出現在掃描清單中,從而消除夜間暴力破解或探測攻擊的風險。
- 工作階段過期:在 Captive Portal 層設定嚴格的 90 分鐘工作階段逾時(
Session-Timeout = 5400)。這符合零售業的平均停留時間,並在顧客停留更久時提示其重新驗證,從而帶動重複的行銷互動。
練習題
Q1. 一家大型零售購物中心在週末尖峰時段,其訪客 WiFi 網路經常發生 DHCP IP 位址耗盡的情況。目前的配置使用 `/24` 子網路(共 254 個可用 IP),且 DHCP 租期設定為 24 小時。網路架構師應如何在不擴充硬體基礎設施的情況下解決此問題?
提示:請考慮平均停留時間、DHCP 租期與邏輯子網路大小之間的關係。
查看標準答案
網路架構師應立即進行兩項變更:
- 將 DHCP 租期從 24 小時縮短至 30 或 60 分鐘。由於購物中心的平均停留時間為 1 至 2 小時,較短的租期可確保已離開設備的 IP 位址能被快速收回並重新放入位址池中。
- 藉由將子網路遮罩從
/24更改為/21(提供 2,046 個可用 IP)或/20(提供 4,094 個可用 IP)來擴大 DHCP 範圍。這可在不需要任何新實體交換器或存取點的情況下,增加訪客 VLAN 30 上 IP 位址池的邏輯大小。
Q2. 一位 IT 經理注意到,訪客 WiFi 網路上的幾名使用者一直繞過 500 MB 的每日數據限額。該網路使用基於 MAC 的追蹤來強制執行限額。使用者很可能是如何繞過此限制的?推薦的企業級解決方案又是什麼?
提示:現代行動作業系統會自動輪替其實體識別碼。
查看標準答案
使用者是利用 MAC 位址隨機化來繞過限額,這是現代 iOS 與 Android 設備上的原生隱私功能。透過切換 WiFi 連線的開關或修改其設備設定,他們會產生一個新的隨機 MAC 位址,網路存取點會將其視為全新設備,並提供全新的 500 MB 限額。 推薦的解決方案是從基於 MAC 的工作階段追蹤轉換為基於身分的身分驗證工作階段追蹤。設定 Captive Portal 要求使用者進行身分驗證(例如:電子郵件驗證、簡訊 OTP 或社群登入)。在集中式 RADIUS 或策略資料庫中,將數據使用限額與使用者已驗證的身分進行關聯。當使用者連線時,無論其設備呈現何種隨機 MAC 位址,他們都必須登入,且其工作階段將對應至其唯一的身分,從而對其使用的所有 MAC 位址強制執行 500 MB 的每日限制。
Q3. 一家連鎖飯店希望確保其訪客無線網路符合 PCI DSS v4.0 規範。在審計期間,QSA(合格安全評估員)發現飯店的物業管理系統 (PMS) 與訪客 WiFi 處於不同的子網路上,但連接到相同的實體交換器,且沒有阻止子網路間流量的防火牆規則。這存在什麼合規風險,又該如何進行補救?
提示:PCI DSS 要求主動執行邏輯分段,而不僅僅是定義子網路。
查看標準答案
合規風險在於訪客 WiFi 網路與 PMS 所在的持卡人資料環境 (CDE) 未進行隔離。在啟用子網路間路由且無防火牆限制的扁平實體網路中,WiFi 上的任何訪客裝置都可以直接將流量路由到 PMS 伺服器。這會將整個訪客 WiFi 網路納入 PCI 稽核範圍,構成嚴重的非合規審查結果。 若要進行修復:
- 在交換器上執行嚴格的 VLAN 隔離。將訪客 WiFi 分配給專屬的 VLAN (VLAN 30),並將 PMS/CDE 分配給獨立的安全 VLAN (VLAN 100)。
- 在閘道/路由器層級實施防火牆原則。設定明確的存取控制清單 (ACL) 或防火牆規則,捨棄所有從 VLAN 30 發往 VLAN 100 的流量。
- 啟用狀態檢測防火牆並進行定期滲透測試,以驗證沒有訪客裝置可以與 CDE 內的任何裝置建立連線,從而在官方認定上將訪客網路隔離在 PCI 稽核範圍之外。
常見問題
How do I set session time limits for guest WiFi users?
Session time limits are enforced by sending the Session-Timeout RADIUS attribute (RFC 2865) in the Access-Accept packet during captive portal authentication, or by configuring inactivity and session timers directly on your wireless controller (such as Cisco Meraki, ArubaOS, or UniFi). Once the timer expires, the gateway deauthenticates the client or redirects them back to the captive portal for re-authorisation.
What is the recommended bandwidth limit per guest WiFi user?
For high-turnover public venues like cafes and retail stores, 5 Mbps download and 2 Mbps upload per user provides responsive 1080p video streaming, web browsing, and messaging without monopolising airtime. In hospitality or enterprise coworking spaces, offering 15 to 25 Mbps download with 5 to 10 Mbps upload ensures glitch-free video conferencing and VPN performance. Enforcing per-user QoS token buckets prevents single users from consuming the entire WAN uplink.
What is the difference between Session-Timeout and Idle-Timeout in guest WiFi?
Session-Timeout specifies the maximum total duration (in seconds) that an authenticated client may remain on the network before mandatory re-authorisation, regardless of traffic activity. Idle-Timeout (inactivity timer) monitors user data packets and disconnects a device if no traffic is transmitted for a set period (typically 10 to 15 minutes), freeing up DHCP leases and AP association table entries when visitors leave the venue.
How do you prevent guests from bypassing session limits with MAC address randomisation?
Modern mobile devices (iOS, Android, Windows) rotate private MAC addresses. Relying exclusively on physical MAC addresses allows users to cycle their connection and reset timers. Enterprise platforms like Purple tie guest sessions to verified identity credentials (SMS one-time passwords, social logins, or corporate emails) or issue Passpoint (Hotspot 2.0) encrypted profiles, ensuring time and bandwidth quotas persist across hardware address changes.
How does RFC 8910 (Captive Portal API) communicate time and data quotas to client devices?
RFC 8910 standardizes how wireless networks communicate session parameters to client operating systems via DHCP Option 114 and IPv6 Router Advertisements. Rather than intercepting DNS queries or dropping packets upon expiry, the gateway advertises an API endpoint that informs the device of remaining time or byte allowances, allowing native OS notifications and frictionless renewal splash screens.
Which RADIUS attributes enforce bandwidth rate limiting on enterprise access points?
Enterprise access points and controllers parse vendor-specific RADIUS attributes returned in the Access-Accept packet. The most common standard attributes include WISPr-Bandwidth-Max-Down and WISPr-Bandwidth-Max-Up (used by Meraki, Ruckus, and UniFi), Aruba-Bandwidth-Contract (ArubaOS), and Cisco-AVPair='rate-limit:downlink/uplink' (Cisco IOS-XE / Catalyst).
How does Purple automate guest WiFi bandwidth tiering and monetization?
Purple provides a cloud-managed captive portal and identity platform that integrates seamlessly with your existing AP infrastructure. It allows venues to offer tiered access models - such as a free 60-minute basic tier alongside a paid or loyalty-gated high-speed premium tier - automating payment processing, voucher generation, and RADIUS rate-limit assignment without manual network reconfiguration.
繼續閱讀本系列
企業設定訪客 WiFi 指南:安全、分段與速度
本企業技術指南為 IT 主管與網路架構師提供部署安全、分段訪客 WiFi 的實用指導。內容涵蓋 VLAN 架構、WPA3 加密、802.1X 驗證、PCI DSS 與 GDPR 合規性,以及整合 Purple 與硬體無關的 Captive Portal 層。
如何設定賓客 WiFi:企業網路區段劃分指南
本指南詳細說明建立安全、具區段劃分之企業 WiFi 網路所需的技術架構、驗證標準與部署方法。您將學習如何實作三 SSID 模型、部署 802.1X 以進行員工驗證、設定符合 GDPR 規範的 Captive Portal 以供賓客存取,並縮小您的 PCI DSS 評估範圍。
適合家庭的 WiFi:購物中心的最佳實踐
本技術參考指南為在零售環境中的訪客 WiFi 網路實施基於類別的 URL 過濾提供了可行的策略。內容詳述了網路架構、策略定義和風險緩解策略,以確保合規性並保護品牌聲譽。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。