WiFi security and WPA key vulnerability assessment tool
Audit your wireless authentication architecture, calculate credential breach risk, and discover passwordless enterprise alternatives.
Determines compliance thresholds and user density impact.
AES-CCMP 128-bit • 4-Way Handshake (EAPOL)
Affects insider threat risk and employee offboarding exposure.
Larger device pools multiply the blast radius of compromised keys.
High vulnerability. Attackers within radio range can capture 4-way handshake frames (ANonce, SNonce, MIC) and execute offline dictionary attacks at billions of hashes per second without interacting with your access point.
Critical operational exposure. When an employee, contractor, or tenant leaves, revoking their WiFi access requires manually changing the SSID passphrase on every single workstation, smartphone, and IoT device.
Non-compliant with PCI-DSS 4.0 (Requirement 8.3 requires unique identification for all users accessing cardholder networks), HIPAA Security Rule §164.312, and ISO 27001 A.9 access control.
Recommended Architecture for Enterprise
Transition from shared pre-shared keys to Cloud RADIUS with 802.1X and Individual PSK (iPSK). Eliminate password sharing without replacing client hardware.
আপনি সম্ভবত এখন দুটি পরিস্থিতির যেকোনো একটির মুখোমুখি হচ্ছেন। হয় আপনি একটি রাউটার বা অ্যাক্সেস পয়েন্ট ড্যাশবোর্ড খুলে WPA key নামের একটি সেটিং খুঁজে পেয়েছেন, অথবা কোনো ব্যবসায়িক পরিবেশে আপনাকে "WiFi পাসওয়ার্ড" জিজ্ঞাসা করা হয়েছে যেখানে এই সাধারণ উত্তরটি মোটেও সহজ মনে হচ্ছে না।
এই বিভ্রান্তি স্বাভাবিক। দৈনন্দিন ব্যবহারে, লোকেরা WPA কী-কে কেবল পাসওয়ার্ড হিসাবে বিবেচনা করে যা ডিভাইসগুলিকে WiFi-এ সংযুক্ত করে। কারিগরি দিক থেকে, এটি কার্যকর হওয়ার জন্য যথেষ্ট কাছাকাছি। কিন্তু অপারেশনাল দিক থেকে, এটি সেই অংশটিকে বাদ দেয় যা হোটেল, দোকান, অফিস, স্বাস্থ্যসেবা সাইট এবং বহু-ভাড়াটিয়া ভবনের জন্য সবচেয়ে গুরুত্বপূর্ণ: একবার প্রচুর লোক একই কী শেয়ার করলে, সিকিউরিটি এবং ম্যানেজমেন্ট খুব দ্রুত জটিল হয়ে ওঠে।
আপনি যদি what is the wpa key লিখে অনুসন্ধান করে থাকেন, তবে এর উত্তরের দুটি স্তর রয়েছে। প্রথমত, এটি একটি ওয়্যারলেস নেটওয়ার্কে অ্যাক্সেস সুরক্ষিত রাখতে ব্যবহৃত একটি গোপন কোড। দ্বিতীয়ত, এটি একটি অনেক বড় নিরাপত্তা প্রক্রিয়ার সূচনা পয়েন্ট যা এনক্রিপশন, ব্যবহারকারীর জবাবদিহিতা, বাতিলকরণ, সাপোর্ট ওয়ার্কলোড এবং কমপ্লায়েন্সের ঝুঁকিকে প্রভাবিত করে।
আপনার WiFi নেটওয়ার্কের ডিজিটাল দ্বাররক্ষী - WPA কী
আপনার WiFi নেটওয়ার্কটিকে একটি সুরক্ষিত সদর দরজা বিশিষ্ট ভবনের মতো কল্পনা করুন। WPA কী হলো সেই চাবি যা মানুষ ভেতরে ঢোকার জন্য ব্যবহার করে। একটি হোম রাউটারে এর অর্থ সাধারণত লেবেলে প্রিন্ট করা পাসওয়ার্ড বা পরবর্তীতে আপনার পরিবর্তন করা পাসওয়ার্ডটি। একটি ব্যবসায়িক নেটওয়ার্কে, এটি হতে পারে সেই শেয়ার্ড পাসফ্রেজ যা কর্মী এবং অতিথিরা সংযুক্ত হওয়ার সময় ব্যবহার করেন।
এটি একটি সহজ সংস্করণ, এবং শুরু করার জন্য এটিই সঠিক জায়গা। যদি কোনো নেটওয়ার্ক বলে যে এটি পার্সোনাল মোডে WPA, WPA2, বা WPA3 ব্যবহার করে, তবে ব্যবহারকারীরা যা টাইপ করেন তাকে সাধারণত WPA কী, WiFi পাসওয়ার্ড, পাসফ্রেজ বা প্রি-শেয়ার্ড কী বলা হয়। মানুষ প্রায়শই এই শব্দগুলোকে একে অপরের পরিপূরক হিসেবে ব্যবহার করে, যদিও ভেতরের কারিগরি দিক থেকে এগুলো সবসময় হুবহু এক নয়।
বেশিরভাগ মানুষ WPA কি বলতে যা বোঝেন
ব্যবহারিক অর্থে, WPA কি তিনটি কাজ করে:
- অ্যাক্সেস নিয়ন্ত্রণ করে: এটি নির্ধারণ করে যে কে নেটওয়ার্কে যুক্ত হতে পারবে।
- এনক্রিপশন শুরু করে: এটি সেশন কী তৈরি করতে সাহায্য করে যা ডিভাইস এবং অ্যাক্সেস পয়েন্টের মধ্যবর্তী ট্রাফিককে সুরক্ষিত রাখে।
- বিশ্বস্ততার পরিধি নির্ধারণ করে: একই শেয়ার্ড কী ব্যবহারকারী প্রত্যেকে মূলত একই দরজা দিয়ে প্রবেশ করছে।
তৃতীয় পয়েন্টটিতে ব্যবসায়িক পাঠকদের একটু থামা উচিত। একটি শেয়ার্ড কি একটি বাড়িতে পরিচালনা করা সহজ। কিন্তু কর্মী, অতিথি, ঠিকাদার, কিয়স্ক এবং IoT ডিভাইস সহ একটি ভেন্যুতে, এটি ঝুঁকির একটি ধারাবাহিকতা তৈরি করে।
ব্যবহারিক নিয়ম: সবাই যদি একই WiFi পাসওয়ার্ড জানে, তবে কার এখনও অ্যাক্সেস থাকা উচিত এবং কার থাকা উচিত নয় তা আপনি নির্ভরযোগ্যভাবে বলতে পারবেন না।
কেন এই শব্দটি বিভ্রান্তি সৃষ্টি করে
পাঠকরা প্রায়শই বিভ্রান্ত হন কারণ টাইপ করা পাসওয়ার্ডটি সবসময় বাতাসে ব্যবহৃত প্রকৃত এনক্রিপশন কী হয় না। আপনার মনে রাখা পাসওয়ার্ডটি কেবল মানুষের বোঝার সুবিধার্থে একটি ইনপুট মাত্র। WiFi সিস্টেম আসল ট্রাফিক চলাচল শুরু হওয়ার আগে এটিকে আরও শক্তিশালী ক্রিপ্টোগ্রাফিক উপাদানে রূপান্তর করে।
সে কারণেই "WPA কী কী" - এই প্রশ্নের উত্তর একটি মাত্র লাইনের সংজ্ঞা দিয়ে দেওয়া সম্ভব নয়। আপনার এটির সহজ ভাষার ধারণা এবং প্রযুক্তিগত ধারণা - দুই-ই প্রয়োজন। আপনার অপারেশনাল দিকটিও বোঝা দরকার, কারণ ব্যবসায়িক ক্ষেত্রে WPA-এর আসল লুকিয়ে থাকা সমস্যাটি শুধুমাত্র কী-টি কীভাবে কাজ করে তা নয়। এটি হলো কীভাবে মানুষ এটি শেয়ার করে, পরিবর্তন করে, বাতিল করে এবং এর ফলাফলগুলোর মুখোমুখি হয়।
WEP এর ব্যর্থতা থেকে WPA এর ভিত্তি পর্যন্ত
WiFi নিরাপত্তা WPA দিয়ে শুরু হয়নি। এটি শুরু হয়েছিল WEP নামের একটি দুর্বল সিস্টেমের মাধ্যমে, এবং WEP এতটাই খারাপভাবে ব্যর্থ হয়েছিল যে WPA কোনো ছোটখাটো আপগ্রেড হিসেবে নয়, বরং একটি উদ্ধারকারী ব্যবস্থা হিসেবে এসেছিল।
WEP ১৯৯০-এর দশকের শেষের দিকে ব্যাপকভাবে ব্যবহৃত হতো এবং এটি স্ট্যাটিক 64-বিট বা 128-বিট কী-এর ওপর নির্ভর করত যা আক্রমণকারীরা Aircrack-ng-এর মতো টুল ব্যবহার করে মাত্র কয়েক মিনিটে ক্র্যাক করতে পারত। যুক্তরাজ্যে এর ঝুঁকির পরিমাণ ছিল মারাত্মক। ২০০২ সালের মধ্যে, ১.২ মিলিয়নেরও বেশি অসুরক্ষিত হোম Wi-Fi নেটওয়ার্ক আড়িপাতার ঝুঁকিতে ছিল এবং ২০০৩ সালের ব্রিটিশ কম্পিউটার সোসাইটির একটি সমীক্ষা অনুযায়ী, লন্ডনের জরিপকৃত ব্যবসাগুলোর ৬৮% তখনও WEP ব্যবহার করছিল, যা এই Wi-Fi Protected Access-এর পটভূমিতে সংক্ষেপে আলোচনা করা হয়েছে।
WEP কেন এত बुरीভাবে ব্যর্থ হয়েছিল
WEP-এর প্রধান দুর্বলতা ছিল সহজ। এটি স্ট্যাটিক সিক্রেটগুলি খুব বেশি পুনরায় ব্যবহার করত এবং ট্রাফিককে খুব দুর্বলভাবে সুরক্ষিত করত। একবার কোনও আক্রমণকারী পর্যাপ্ত ওয়্যারলেস ট্রাফিক ক্যাপচার করতে পারলে, গণিতটি অনুমান করা এবং ভেঙে ফেলা সহজ হয়ে যেত।
একজন হোম ইউজারের জন্য, এর অর্থ ছিল প্রতিবেশী বা সুযোগসন্ধানী আক্রমণকারীরা ট্রাফিকের ওপর নজরদারি করতে পারত। একটি ব্যবসার জন্য, এর অর্থ ছিল রেডিও রেঞ্জের মধ্যে থাকা যেকোনো ব্যক্তির কাছে আড়ি পাতার বা অনধিকার প্রবেশের একটি বাস্তবসম্মত পথ ছিল।
একটি বাস্তব উদাহরণ এখানে সাহায্য করতে পারে। WEP ছিল এমন যে, প্রত্যেক কর্মী, অতিথি, সরবরাহকারী এবং প্রাক্তন ঠিকাদারকে একই মেটাল চাবি দেওয়া, লকটি কখনও পরিবর্তন না করা এবং এমন একটি লক ডিজাইন ব্যবহার করা যা চোরেরা ইতিমধ্যেই দ্রুত ভাঙতে শিখে গেছে।
WPA যা পরিবর্তন করেছে
২০০৩ সালে Wi-Fi Alliance দ্বারা প্রবর্তিত WPA তৈরি করা হয়েছিল মূলত WEP-এর সেই দুর্বলতাগুলোর সরাসরি সমাধান হিসেবে। স্ট্যাটিক সুরক্ষার ওপর নির্ভর করার পরিবর্তে, WPA নিয়ে আসে TKIP, যা কানেকশন প্রক্রিয়ার সময় একটি ডায়নামিক ২৫৬-বিট পেয়ারওয়াইজ মাস্টার কী থেকে প্রতি প্যাকেটে একটি নতুন ১২৮-বিট কী তৈরি করে।
সেটি ছিল একটি বড় ধারণাগত পরিবর্তন। নেটওয়ার্কটি সিকিউরিটিকে একটি শেয়ার করা স্ট্যাটিক সিক্রেট হিসেবে বিবেচনা করা বন্ধ করে এবং প্রতি-সেশন, প্রতি-প্যাকেট সুরক্ষার দিকে ধাবিত হয়।
এখানে ব্যবহারিক পার্থক্য দেওয়া হলো:
| সমস্যা | WEP | WPA |
|---|---|---|
| কী-এর আচরণ | স্ট্যাটিক | ডায়নামিক |
| আক্রমণ প্রতিরোধ ক্ষমতা | পর্যাপ্ত ট্রাফিক ক্যাপচার করে সহজেই ক্র্যাক করা যায় | প্যাকেট কী পরিবর্তনের মাধ্যমে শক্তিশালী প্রতিরোধ ক্ষমতা |
| ব্যবসায়িক প্রভাব | আড়িপাতার উচ্চ ঝুঁকি | স্বাভাবিক ওয়্যারলেস ব্যবহারের জন্য নিরাপদ বেসলাইন |
WPA গুরুত্বপূর্ণ ছিল কারণ এটি ওয়্যারলেস সিকিউরিটিকে “একটি নির্দিষ্ট গোপন তথ্য সবকিছুকে রক্ষা করে” থেকে “অস্থায়ী কাজের চাবি প্রতিটি কথোপকথনকে রক্ষা করে”-তে পরিবর্তন করেছে।
WPA চূড়ান্ত সমাধান ছিল না। এটি ছিল প্রথম বড় ধরনের সংশোধন। কিন্তু এটি না থাকলে, আধুনিক WiFi নিরাপত্তার ক্ষেত্রে অনিরাপদ প্রাথমিক বছরগুলো থেকে ব্যবসায়িক প্রতিষ্ঠানগুলির বর্তমান নির্ভরযোগ্য সিস্টেমগুলিতে পৌঁছানোর কোনো ব্যবহারযোগ্য উপায় থাকত না।
হ্যান্ডশেকের অন্তরালে: কীভাবে WPA কি আপনার ডেটা সুরক্ষিত রাখে
একজন গেস্ট লবি থেকে আপনার হোটেলের WiFi-এ কানেক্ট করেন। সেই মুহূর্তে, নেটওয়ার্কটিকে খুব দ্রুত দুটি প্রশ্নের উত্তর দিতে হয়। এই ডিভাইসটি কি শেয়ার্ড সিক্রেটটি জানে, এবং কাছাকাছি থাকা অন্য কারো কাছে সেই সিক্রেটটি প্রকাশ না করে আমরা কীভাবে এই সেশনটিকে সুরক্ষিত করব?
সেই কাজটি 4-way handshake দ্বারা সম্পন্ন হয়।
WPA পাসফ্রেজটি কেবল একটি শুরুর পয়েন্ট মাত্র। অ্যাক্সেস পয়েন্ট এবং ক্লায়েন্ট এটি ব্যবহার করে প্রমাণ করে যে তারা নেটওয়ার্কের অংশ এবং সেই নির্দিষ্ট সেশনের জন্য নতুন ওয়ার্কিং কী তৈরি করে। পাসওয়ার্ডটি নিজে বাতাসে প্লেইন টেক্সট হিসেবে পাঠানো হয় না এবং প্রতিটি প্যাকেট এনক্রিপ্ট করতে সরাসরি পুনরায় ব্যবহার করা হয় না।
পাসফ্রেজ থেকে কার্যকরী কি পর্যন্ত
WPA-PSK মোডে, একজন ব্যবহারকারী 8 to 63 ASCII characters-এর একটি পাসফ্রেজ প্রবেশ করান। সেই পাসফ্রেজটিকে একটি 256-bit cryptographic key-তে রূপান্তরিত করা হয় যা Pairwise Master Key নামে পরিচিত, যা WPA কী কাঠামোর শীর্ষে থাকে, যেমনটি WPA key hierarchy-এর এই ব্যাখ্যায় বর্ণনা করা হয়েছে।
সেখান থেকে, WPA লাইভ কানেকশনের জন্য অস্থায়ী চাবি তৈরি করে।
- একজন ব্যবহারকারী WiFi পাসফ্রেজটি প্রবেশ করান।
- সিস্টেমটি সেই পাসফ্রেজ থেকে একটি মাস্টার কী তৈরি করে।
- ক্লায়েন্ট এবং অ্যাক্সেস পয়েন্ট একে অপরের সাথে ননস নামক র্যান্ডম মান আদান-প্রদান করে।
- উভয় পক্ষই সেই শেয়ার্ড ইনপুটগুলো থেকে সেশন-নির্দিষ্ট কী তৈরি করে।
এটিকে সহজভাবে বোঝার একটি ব্যবহারিক উপায় রয়েছে। পাসফ্রেজটি একটি লক সিস্টেমের মাস্টার সিক্রেটের মতো কাজ করে, যেখানে হ্যান্ডশেকটি এই মুহূর্তে খোলা দরজার জন্য অস্থায়ী চাবি তৈরি করে।
হ্যান্ডশেক করার সময় কী ঘটে
উচ্চ স্তরে, অ্যাক্সেস পয়েন্ট একটি র্যান্ডম মান পাঠায় যাকে ANonce বলা হয়। ক্লায়েন্ট তার নিজস্ব র্যান্ডম মান SNonce দিয়ে উত্তর দেয়। উভয় পক্ষই সেই সেশনের জন্য একটি পেয়ারওয়াইজ ট্রানজিয়েন্ট কী তৈরি করতে মাস্টার কী এবং ডিভাইস-নির্দিষ্ট তথ্যের সাথে সেই মানগুলোকে একত্রিত করে।
সেই ট্রানজিয়েন্ট কী-টি তখন বিভিন্ন উদ্দেশ্যে আলাদা আলাদা উপাদানে বিভক্ত হয়, যার মধ্যে হ্যান্ডশেক বার্তা যাচাই করা এবং ব্যবহারকারীর ট্রাফিক এনক্রিপ্ট করা অন্তর্ভুক্ত রয়েছে।
অপারেশনাল দিক থেকে এই ডিজাইনটি অত্যন্ত গুরুত্বপূর্ণ। প্রতিটি ডিভাইস যদি প্রতি প্যাকেটের জন্য সরাসরি শেয়ার্ড পাসফ্রেজ ব্যবহার করত, তবে একটি ফাঁসের ফলে পুরো নেটওয়ার্কের অনেক বেশি ক্ষতি হতে পারত। WPA মানুষের দ্বারা পরিচালিত একটি সিক্রেটকে সেশন-লেভেলের ক্রিপ্টোগ্রাফিক উপাদানে রূপান্তর করে সেই ঝুঁকি হ্রাস করে।
একটি WPA পাসফ্রেজকে কী জেনারেশনের ইনপুট হিসেবে বোঝা সবচেয়ে ভালো, প্রতিটি ফ্রেমকে সুরক্ষিত করার সুনির্দিষ্ট কী হিসেবে নয়।
আরও ব্যাপক অপারেশনাল ভিউয়ের জন্য, secure wireless networking-এর এই গাইডটি WiFi ডিজাইনের সিদ্ধান্তগুলির ক্ষেত্রে অত্যন্ত দরকারী ধারণা প্রদান করে।
বাস্তব পরিবেশে কেন এটি গুরুত্বপূর্ণ
হ্যান্ডশেকটি গাণিতিকভাবে নিখুঁত হতে পারে এবং তবুও একটি ব্যবসাকে ঝুঁকির মুখে ফেলে দিতে পারে। দুর্বল পয়েন্টটি প্রায়শই ক্রিপ্টোগ্রাফি নয়। এটি হলো শেয়ার করা পাসফ্রেজ এবং মানুষ যেভাবে এটি পরিচালনা করে।
যদি কোনও আক্রমণকারী হ্যান্ডশেক ক্যাপচার করে, তবে তারা অফলাইনে পাসফ্রেজটি অনুমান করার চেষ্টা করতে পারে। এটি করার সময় তাদের আপনার নেটওয়ার্কের সাথে সংযুক্ত থাকার প্রয়োজন নেই। এটি হোটেল, অ্যাপার্টমেন্ট, কো-ওয়ার্কিং স্পেস এবং মাল্টি-সাইট ব্যবসার জন্য একটি বাস্তব সমস্যা তৈরি করে যেখানে একই WPA কী ব্যাপকভাবে শেয়ার করা হয়, সাইনেজে লেখা থাকে, বিভিন্ন প্রোপার্টি জুড়ে পুনরায় ব্যবহার করা হয় বা ঠিকাদার এবং প্রাক্তন কর্মীদের দেওয়া হয়।
কি-এর লাইফসাইকেল বা জীবনচক্রের সাথে সাথে ঝুঁকি বাড়ে:
- দুর্বল পাসফ্রেজগুলি হ্যান্ডশেক ক্যাপচার করার পরে অনুমান করা সহজ।
- পুনরায় ব্যবহৃত পাসফ্রেজগুলি একাধিক স্থানে একটি সাধারণ ত্রুটি ছড়িয়ে দেয়।
- শেয়ার্ড পাসফ্রেজগুলি প্রত্যাহার করা কঠিন করে তোলে কারণ কী পরিবর্তন করলে প্রতিটি বৈধ ব্যবহারকারী প্রভাবিত হয়।
- দীর্ঘস্থায়ী পাসফ্রেজগুলি যত বেশি অতিথি, কর্মচারী এবং ডিভাইস সেগুলি জানতে পারে, ততই এক্সপোজার বৃদ্ধি করে।
এটিই হলো শেয়ার্ড-কি WiFi-এর লুকানো সীমাবদ্ধতা। WPA পুরোনো সিস্টেমগুলির চেয়ে অনেক ভালো উপায়ে ট্রাফিক সুরক্ষিত রাখে, কিন্তু দৈনন্দিন নিরাপত্তা এখনও নির্ভর করে কীভাবে কি-টি বিতরণ, পরিবর্তন এবং নিষ্ক্রিয় করা হচ্ছে তার ওপর।
তাই যখন কেউ জিজ্ঞাসা করে wpa key কী, তখন সঠিক উত্তরটি কেবল "WiFi পাসওয়ার্ড"-এর চেয়ে আরও ব্যাপক। এটি হলো সেই শেয়ার্ড সিক্রেট যা হ্যান্ডশেক শুরু করে, কী-জেনারেশন প্রক্রিয়াকে সচল রাখে এবং প্রায়শই ব্যবসায়িক ও মাল্টি-টেন্যান্ট নেটওয়ার্কগুলোতে প্রধান অপারেশনাল দুর্বলতার কারণ হয়ে দাঁড়ায়।
WPA বনাম WPA2 বনাম WPA3 - কোন কী আপনাকে সবচেয়ে ভালো রক্ষা করে
বর্তমানে আপনি যে সমস্ত নেটওয়ার্কের সম্মুখীন হবেন সেগুলোর বেশিরভাগই কেবল "WPA" বলবে না। সেগুলো WPA, WPA2, WPA3, বা একটি মিশ্র সামঞ্জস্য মোড অফার করবে। নামগুলো শুনতে একই রকম হলেও, এগুলো একই স্তরের সুরক্ষা প্রদান করে না।
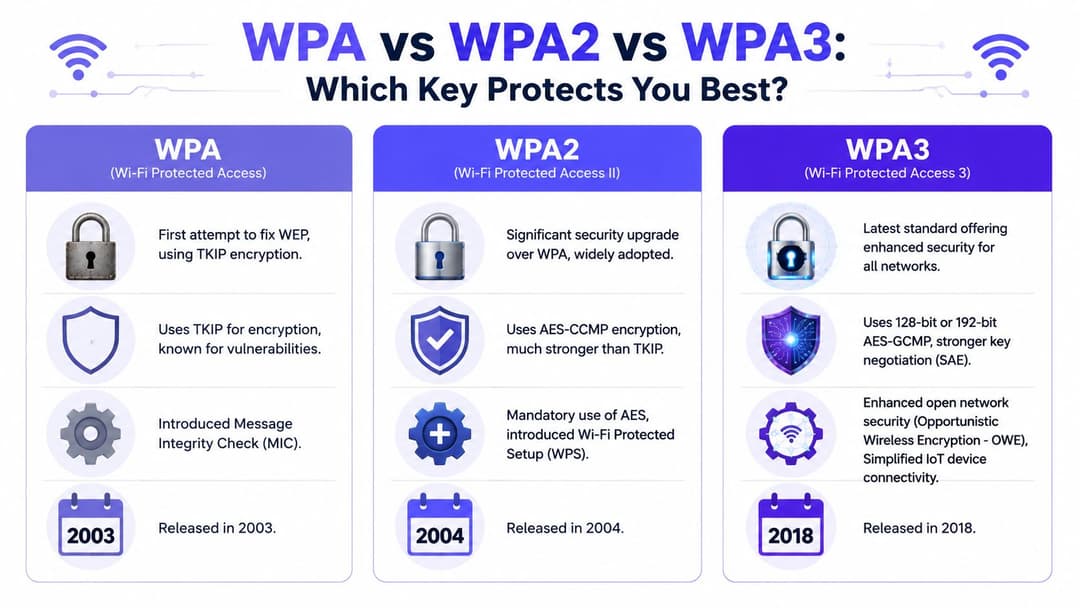
সাধারণ নিয়মটি বেশ সহজ। WPA ছিল মেরামতের কাজ, WPA2 মূলধারার নিরাপদ স্ট্যান্ডার্ডে পরিণত হয়েছে এবং ডিভাইস সমর্থন করলে WPA3 হলো বর্তমানের সবচেয়ে পছন্দের বিকল্প।
প্রজন্মগুলির মধ্যে কী পরিবর্তন হয়েছে
WPA স্ট্যাটিক সুরক্ষাকে TKIP-ভিত্তিক ডাইনামিক কিয়িং দ্বারা প্রতিস্থাপন করে WEP-এর তুলনায় উন্নতি করেছে।
WPA2 WPA-এর পুরোনো পদ্ধতির বাইরে চলে গেছে এবং এটি ব্যাপকভাবে AES-ভিত্তিক এনক্রিপশন-এর সাথে যুক্ত, যা শক্তিশালী এবং আধুনিক ব্যবসায়িক ব্যবহারের জন্য আরও উপযুক্ত।
WPA3 এই নিরাপত্তাকে আরও কঠোর করেছে। পার্সোনাল মোডের জন্য এর সবচেয়ে বড় বাস্তবসম্মত উন্নতি হলো SAE-এর মাধ্যমে অফলাইন পাসওয়ার্ড অনুমান করার বিরুদ্ধে শক্তিশালী সুরক্ষা প্রদান করা, যা আগের প্রি-শেয়ার্ড কী এক্সচেঞ্জ মডেলের ওপর নির্ভর করে না। এটি উন্মুক্ত নেটওয়ার্ক এবং নতুন ডিভাইস ইকোসিস্টেমের নিরাপত্তাও উন্নত করে।
WPA বনাম WPA2 বনাম WPA3 নিরাপত্তা তুলনা
| Feature | WPA | WPA2 | WPA3 |
|---|---|---|---|
| রিলিজের বছর | 2003 | 2004 | 2018 |
| মূল সুরক্ষা | WEP-এর তুলনায় TKIP-ভিত্তিক উন্নত সংস্করণ | আরও শক্তিশালী AES-ভিত্তিক সুরক্ষা | আরও শক্তিশালী কী নেগোসিয়েশন সহ নতুন প্রজন্মের সুরক্ষা |
| পাসওয়ার্ড অ্যাটাক প্রতিরোধ ক্ষমতা | WEP-এর চেয়ে ভালো, তবে সীমিত | সঠিকভাবে কনফিগার করা হলে শক্তিশালী, তবে PSK মোডে এখনও দুর্বলতা রয়েছে | SAE-এর মাধ্যমে উন্নত প্রতিরোধ ক্ষমতা |
| আজকের জন্য সবচেয়ে উপযুক্ত | শুধুমাত্র লেগাসি সিস্টেমের জন্য | সাধারণ এবং এখনও ব্যাপকভাবে ব্যবহৃত | সমর্থিত হলে সেরা বিকল্প |
ব্যবসায়িক পরিবেশে ডেপ্লয়মেন্টের বিকল্পগুলি তুলনা করার জন্য পাঠকদের উদ্দেশ্যে, WPA and WPA2 Enterprise-এর এই ওভারভিউটি অথেন্টিকেশন মডেল সম্পর্কিত প্রয়োজনীয় তথ্য প্রদান করে।
আপনার কী বেছে নেওয়া উচিত
লেবেলগুলোর পেছনে না ছুটে বরং এই সিদ্ধান্তের লেন্সটি ব্যবহার করুন:
- যদি কোনো নেটওয়ার্ক এখনও শুধুমাত্র WPA ব্যবহার করে, তবে এটি প্রতিস্থাপনের সময় অনেক আগেই পার হয়ে গেছে।
- যদি আপনার পরিবেশ WPA2-Personal-এর উপর নির্ভর করে, তবে মূল ঝুঁকিটি প্রায়শই এনক্রিপশন নিজেই নয় বরং এর চারপাশের শেয়ার্ড-পাসওয়ার্ড মডেল।
- যদি আপনার হার্ডওয়্যার WPA3 সমর্থন করে, তবে এটি সাধারণত দীর্ঘমেয়াদী জন্য আরও ভাল দিক, বিশেষ করে নতুন রোলআউটের ক্ষেত্রে।
- যদি আপনি বিভিন্ন ধরনের ডিভাইস বিশিষ্ট কোনো ভেন্যু পরিচালনা করেন, তবে সামঞ্জস্যতার কারণে আপনাকে কিছু সময়ের জন্য একটি ট্রানজিশনাল সেটআপ ব্যবহার করতে হতে পারে।
নতুন প্রোটোকলের নামগুলো খারাপ পরিচালনগত অভ্যাসগুলোকে দূর করে না। একটি নতুন স্ট্যান্ডার্ডে দুর্বলভাবে পরিচালিত শেয়ার করা পাসওয়ার্ড এখনও গুরুতর ব্যবসায়িক ঝুঁকি তৈরি করতে পারে।
অনেক তুলনামূলক নিবন্ধ এই মূল বিষয়টি মিস করে। WPA3 অবশ্যই WPA2-এর চেয়ে ভালো, এবং WPA2 অবশ্যই WPA-এর চেয়ে ভালো। কিন্তু একটি হোটেল যদি স্টাফ, গেস্ট এবং ঠিকাদারদের একটি শেয়ার্ড পাসওয়ার্ড দেয়, তবে এনক্রিপশন স্ট্যান্ডার্ডটি নতুন হলেও সেখানে একটি ম্যানেজমেন্ট সমস্যা থেকেই যায়।
আপনার WPA কি পরিচালনা করার ব্যবহারিক নির্দেশিকা
একটি বাড়ি বা ছোট অফিসের জন্য, WPA কি খুঁজে পাওয়া সাধারণত সহজ। সেটআপের সময় কেউ এটি পরিবর্তন না করে থাকলে, এটি প্রায়শই রাউটারের লেবেলে WiFi নাম এবং ডিফল্ট পাসওয়ার্ডের নিচে প্রিন্ট করা থাকে।
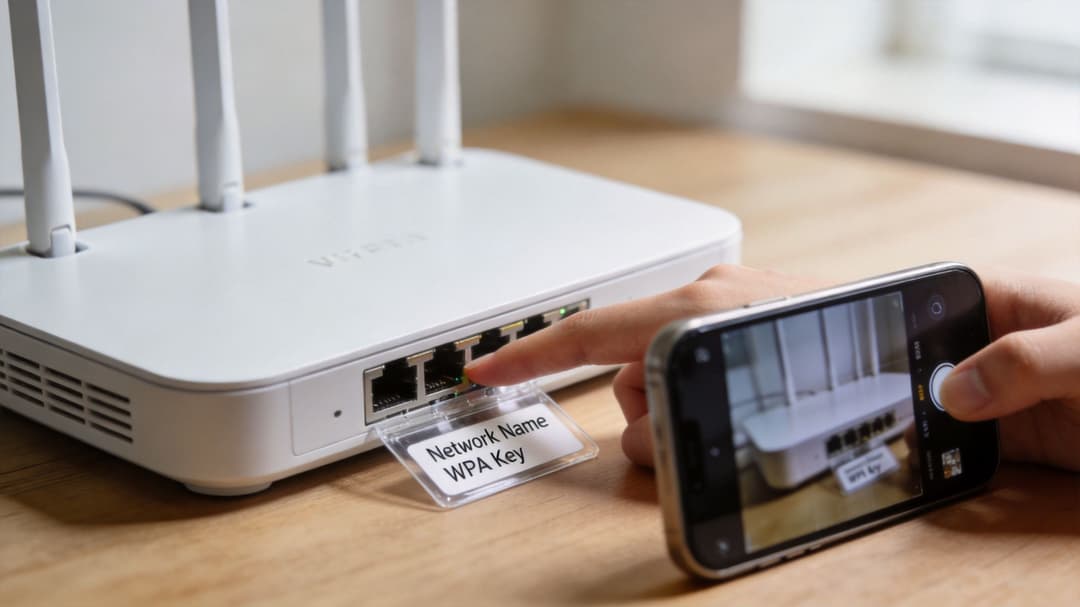
যদি আপনার এটি পরিবর্তন করার প্রয়োজন হয়, তবে সাধারণ প্রক্রিয়াটি TP-Link, Netgear, UniFi, Aruba Instant On বা ISP-সরবরাহকৃত রাউটারের মতো অনেক প্ল্যাটফর্ম জুড়ে একই রকম। আপনি ম্যানেজমেন্ট ইন্টারফেসে লগইন করেন, ওয়্যারলেস সেটিংস খোলেন, SSID বেছে নেন এবং পাসফ্রেজটি আপডেট করেন।
ছোট পরিবেশের জন্য একটি বুদ্ধিমান প্রক্রিয়া
একটি নিরবচ্ছিন্ন WPA কী পরিবর্তন সাধারণত এইরকম দেখায়:
- সক্রিয় SSID-টি খুঁজুন যা আপনি আপডেট করতে চান।
- সিকিউরিটি মোড যাচাই করুন যাতে আপনি জানতে পারেন নেটওয়ার্কটি WPA2, WPA3 নাকি মিক্সড মোড ব্যবহার করছে।
- একটি শক্তিশালী পাসফ্রেজ সেট করুন যা অন্য কোথাও ব্যবহার করা হয়নি।
- পুনরায় সংযোগের শিডিউল তৈরি করুন এবং সংরক্ষণ করুন প্রতিটি প্রভাবিত ডিভাইসের জন্য।
- ডকুমেন্টেশন আপডেট করুন যাতে সাপোর্ট কর্মীরা জানতে পারেন কী পরিবর্তন হয়েছে এবং কখন হয়েছে।
একটি শক্তিশালী পাসফ্রেজ দীর্ঘ, অনন্য হওয়া উচিত এবং ভেন্যুর নাম, কোম্পানির নাম, ঠিকানা বা সাধারণ শব্দের প্যাটার্নের ওপর ভিত্তি করে তৈরি হওয়া উচিত নয়। সেরা ব্যবসায়িক পাসফ্রেজগুলো প্রায়শই অনুমান করা কঠিন করার জন্য যথেষ্ট র্যান্ডম হয় কিন্তু তবুও একটি পাসওয়ার্ড ম্যানেজারের মাধ্যমে পরিচালনা করা সহজ হয়।
যেখানে রুটিন অ্যাডমিন অপারেশনাল যন্ত্রণায় পরিণত হয়
সমস্যাটি হলো স্কেল বা পরিধি। একটি ব্যবসায়িক প্রতিষ্ঠানে, একটি WPA কি শুধুমাত্র একটি সেটিং নয়। এটি ক্যাশ রেজিস্টার, ট্যাবলেট, রুম সিস্টেম, স্ক্যানার, ডিসপ্লে, প্রিন্টার, হ্যান্ডহেল্ড টার্মিনাল এবং ব্যক্তিগত ডিভাইসের সাথে যুক্ত একটি নির্ভরশীলতা।
লুকানো সমস্যাটি সাধারণ WiFi গাইডগুলোতে খুব কমই উল্লেখ করা হয়। বিদ্যমান কন্টেন্টগুলো প্রায়শই WPA কী-কে একটি স্ট্যাটিক ওয়ান-টাইম সেটআপ হিসেবে বিবেচনা করে, কিন্তু বাস্তব পরিবেশে একটি সক্রিয় নেটওয়ার্কে WPA কী রিসেট করলে শত শত ডিভাইস ডিসকানেক্ট হয়ে যেতে পারে, যা স্বাস্থ্যসেবা বা রিটেল ব্যবসায় পরিষেবাকে ব্যাহত করে, এবং সেই একই গাইডগুলো প্রায়শই কোনো নিরাপত্তা লঙ্ঘনের পর কী পরিবর্তনের বিজনেস কন্টিনিউটি এবং কমপ্লায়েন্স সংক্রান্ত প্রভাবগুলোকে এড়িয়ে যায়, যা WEP বনাম WPA অপারেশনাল গ্যাপ-এর এই আলোচনায় উল্লেখ করা হয়েছে।
একটি ব্যস্ত ভেন্যুতে একটি শেয়ার্ড WiFi কি পরিবর্তন করার অর্থ কেবল নিরাপত্তাকে আপডেট করা নয়। এর ফলে সেই SSID-এর ওপর নির্ভরশীল প্রতিটি ডিভাইসে পুনরায় কানেক্ট করার প্রক্রিয়া শুরু হয়ে যায়।
সেখানেই আইটি ম্যানেজাররা উভয় দিক থেকে চাপের মধ্যে পড়েন। কী-টি দীর্ঘ সময় ধরে অপরিবর্তিত রাখলে ঝুঁকি বাড়ে। এটি আক্রমণাত্মকভাবে পরিবর্তন করলে অপারেশন ক্ষতিগ্রস্ত হয়।
যে ব্যবসায়িক প্রশ্নটি বেশিরভাগ টিমের জিজ্ঞাসা করা উচিত
একটি একক পরিবারের বাড়ির জন্য, উত্তরটি প্রায়শই “কেবল পাসওয়ার্ড পরিবর্তন করুন”।
একটি হোটেল, ক্লিনিক, রিটেল চেইন বা শিক্ষার্থী আবাসের জন্য, আরও ভালো প্রশ্নটি আলাদা: এই নেটওয়ার্কের কি আদৌ একটি শেয়ার করা WPA কী-এর ওপর নির্ভর করা উচিত?
আধুনিক ভেন্যুতে শেয়ার্ড WPA কি কেন ব্যর্থ হয়
একজন হোটেল গেস্ট চেক-ইনের সময় WiFi পাসওয়ার্ড জানতে চান। একজন ঠিকাদার রক্ষণাবেক্ষণ দল থেকে একই পাসওয়ার্ড পান। একজন প্রাক্তন কর্মচারীর কাছে এখনও ছয় মাস আগের নোটিশবোর্ডের একটি ছবি রয়েছে। এই তিনজনই প্রায় একইভাবে নেটওয়ার্কে পৌঁছাতে পারেন, এবং এটাই আসল সমস্যা।
একটি শেয়ার্ড WPA কি এমন একটি মাস্টার কি-এর মতো কাজ করে যা অনেক বেশিবার কপি করা হয়েছে। এটি এখনও দরজা খুলতে পারে, কিন্তু কে ভেতরে প্রবেশ করেছে, তাদের এখনও অ্যাক্সেস থাকা উচিত কিনা এবং একটি কপি হারিয়ে গেলে কী করতে হবে তা জানাতে পারে না।
মূল সমস্যাটি হলো আইডেন্টিটি বা পরিচয়। একটি শেয়ার্ড কী প্রমাণ করে যে ডিভাইসটি পাসওয়ার্ড জানে। এটি প্রমাণ করে না যে কোন ব্যক্তি সেই ডিভাইসটি ব্যবহার করছেন, ডিভাইসটি ম্যানেজড কিনা, বা কোনো শিফট, অবস্থান বা চুক্তি শেষ হওয়ার পর অ্যাক্সেসের মেয়াদ শেষ হওয়া উচিত কিনা।
সেই শূন্যতা সবচেয়ে বেশি গুরুত্বপূর্ণ এমন ভেন্যুগুলোতে যেখানে একই প্রোপার্টিতে অনেক গ্রুপ একসাথে কাজ করে। হোটেল, রিটেল সাইট, ক্লিনিক, স্টুডেন্ট হাউজিং এবং বহু-ভাড়াটিয়া অফিসগুলিতে খুব কমই একটি স্থিতিশীল ব্যবহারকারী বেস থাকে। তাদের অতিথি, স্টাফ, সরবরাহকারী, অস্থায়ী কর্মী, বাসিন্দা এবং আনম্যানেজড ব্যক্তিগত ডিভাইস রয়েছে। একটি শেয়ার্ড পাসফ্রেজ এই সমস্ত পার্থক্যকে একটি একক সিদ্ধান্তে নামিয়ে আনে। অ্যাক্সেস অনুমোদিত নাকি অনুমোদিত নয়।
দৈনন্দিন কার্যক্রমে আসলে কী ব্যর্থ হয়
সিকিউরিটির দুর্বলতা কেবল তাত্ত্বিক নয়। এটি রুটিন অ্যাডমিন কাজ এবং ইনসিডেন্ট রেসপন্সের সময় প্রকাশ পায়:
- অ্যাক্সেস কোনো নির্দিষ্ট ব্যক্তির সাথে স্পষ্টভাবে লিঙ্ক করা যায় না: লগগুলো দেখাতে পারে যে একটি ডিভাইস SSID-এ যুক্ত হয়েছে, কিন্তু এর পেছনে কোন স্টাফ মেম্বার, গেস্ট বা ঠিকাদার ছিলেন তা জানা যায় না।
- অ্যাক্সেস বাতিল করা কঠিন হয়ে পড়ে: একজন ব্যবহারকারীকে বাদ দেওয়ার অর্থ সাধারণত সেই নেটওয়ার্কের উপর নির্ভরশীল সকলের পাসওয়ার্ড পরিবর্তন করা।
- পাসওয়ার্ড ছড়িয়ে পড়া একটি স্বাভাবিক আচরণে পরিণত হয়: কর্মীরা এটি লিখে রাখেন, ভেন্ডরদের মেসেজ করেন, বাসিন্দাদের জন্য প্রিন্ট করেন বা বিভিন্ন সাইটে এটি পুনরায় ব্যবহার করেন।
- টেন্যান্টের মধ্যকার সীমানা অস্পষ্ট হয়ে যায়: শেয়ার্ড বিল্ডিং বা মিশ্র-ব্যবহারের ভেন্যুতে, একটি পাসফ্রেজ বিভিন্ন গ্রুপের মধ্যকার সীমানা নষ্ট করতে পারে যাদের আসলে আলাদা রাখা উচিত ছিল।
- তদন্তের গতি ধীর হয়ে যায়: কোনো সন্দেহজনক ট্রাফিক দেখা দিলে, প্রথম বাধাটি সাধারণত শেয়ার্ড ক্রেডেনশিয়াল নিজেই হয়, কারণ বিভিন্ন ব্যক্তি এটি ব্যবহার করে থাকতে পারেন।
একটি হোম নেটওয়ার্ক সেই অস্পষ্টতার কিছুটা সহ্য করতে পারে। একটি ব্যবসায়িক ভেন্যু সাধারণত তা পারে না।
কেন এটি অপারেটরদের জন্য একটি লুকানো ঝুঁকি তৈরি করে
একটি হোটেলের ঘটনার কথা চিন্তা করুন। নেটওয়ার্কের একটি ডিভাইস ইন্টারনাল সিস্টেম স্ক্যান করা বা অস্বাভাবিক ট্রাফিক তৈরি করা শুরু করল। WPA-PSK-এর মাধ্যমে এনক্রিপশন এখনও সঠিকভাবে কাজ করতে পারে, কিন্তু অপারেটরের কাছে একটি অত্যন্ত কঠিন প্রশ্ন চলে আসে। কার কাছে সেই অ্যাক্সেস ছিল এবং তাদের কি এখনও সেটি থাকা উচিত?
শেয়ার্ড লগইন যেভাবে দুর্বলতা তৈরি করে, শেয়ার্ড কী-গুলোও ঠিক একইভাবে দুর্বলতা তৈরি করে। এগুলো প্রথমে সেটআপের ঝামেলা কমায়, কিন্তু পরবর্তীতে অন্যান্য সব ক্ষেত্রে বিভ্রান্তি সৃষ্টি করে। সিকিউরিটি টিমগুলো জবাবদিহিতা হারায়। অপারেশনাল টিমগুলো সুনির্দিষ্ট নিয়ন্ত্রণ হারায়। ম্যানেজাররা কমপ্লায়েন্স এবং দায়বদ্ধতার এমন সব প্রশ্নের সম্মুখীন হন যা তারা আত্মবিশ্বাসের সাথে উত্তর দিতে পারেন না।
এই কারণেই শেয়ার্ড WPA কীগুলি আধুনিক অ্যাক্সেস মডেলগুলির সাথে বিরোধপূর্ণ যেমন zero-trust network access for business environments। জিরো ট্রাস্ট অ্যাক্সেসকে পরিচয়, ডিভাইসের অবস্থা এবং নীতির সাথে সংযুক্ত করে। একটি শেয়ার্ড WiFi পাসওয়ার্ড অ্যাক্সেসকে এমন একটি গোপন কী-এর মালিকানার সাথে যুক্ত করে যা প্রায়শই তার আসল ব্যবহারকারীদের ছাড়িয়ে অনেক দূরে ছড়িয়ে পড়ে।
একটি আধুনিক ভেন্যুতে, WPA-PSK-এর প্রধান দুর্বলতা সাইফার নয়। এটি হলো এটিকে ঘিরে থাকা শেয়ার করা ক্রেডেনশিয়াল মডেল।
মাল্টি-টেন্যান্ট, গেস্ট-ভারী এবং উচ্চ-টার্নওভারের পরিবেশগুলোর জন্য, পাসওয়ার্ডটি যথেষ্ট শক্তিশালী কিনা তা এখন আর মূল সমস্যা নয়। মূল সমস্যা হলো, একটি শেয়ার্ড পাসওয়ার্ড এখনও নিয়ন্ত্রণ বিন্দু হিসেবে থাকা উচিত কিনা।
শেয়ার্ড কি-এর বাইরে জিরো-ট্রাস্ট অ্যাক্সেসে রূপান্তর
শেয়ার্ড-কী সমস্যার একটি ঐতিহ্যগত সমাধান রয়েছে। এটি হলো 802.1X সহ WPA-Enterprise। একটি শেয়ার্ড পাসওয়ার্ডের পরিবর্তে, ব্যবহারকারী বা ডিভাইসগুলো সাধারণত একটি RADIUS সার্ভিসের মাধ্যমে একটি কেন্দ্রীয় সিস্টেমের সাহায্যে আলাদাভাবে অথেন্টিকেট করে। এটি অনেক ভালো জবাবদিহিতা এবং আরও কঠোর অ্যাক্সেস কন্ট্রোল প্রদান করে।
চ্যালেঞ্জটি হল জটিলতা। ঐতিহ্যবাহী এন্টারপ্রাইজ WiFi সার্টিফিকেট ম্যানেজমেন্ট, অনবোর্ডিং জটিলতা, নীতি নির্ধারণ এবং পরিকাঠামোগত অতিরিক্ত কাজের চাপ নিয়ে আসতে পারে যা ছোট আইটি টিম বা ভেন্যু অপারেটররা বহন করতে চায় না। অতিথি, স্টাফ, বাসিন্দা, ঠিকাদার এবং পুরানো ডিভাইস সহ মিশ্র পরিবেশে, সেই অতিরিক্ত কাজের চাপ গ্রহণের গতি কমিয়ে দিতে পারে এমনকি যখন সিকিউরিটি মডেলটি স্পষ্টভাবে আরও ভাল হয়।
আধুনিক অ্যাক্সেস কেমন হওয়া উচিত
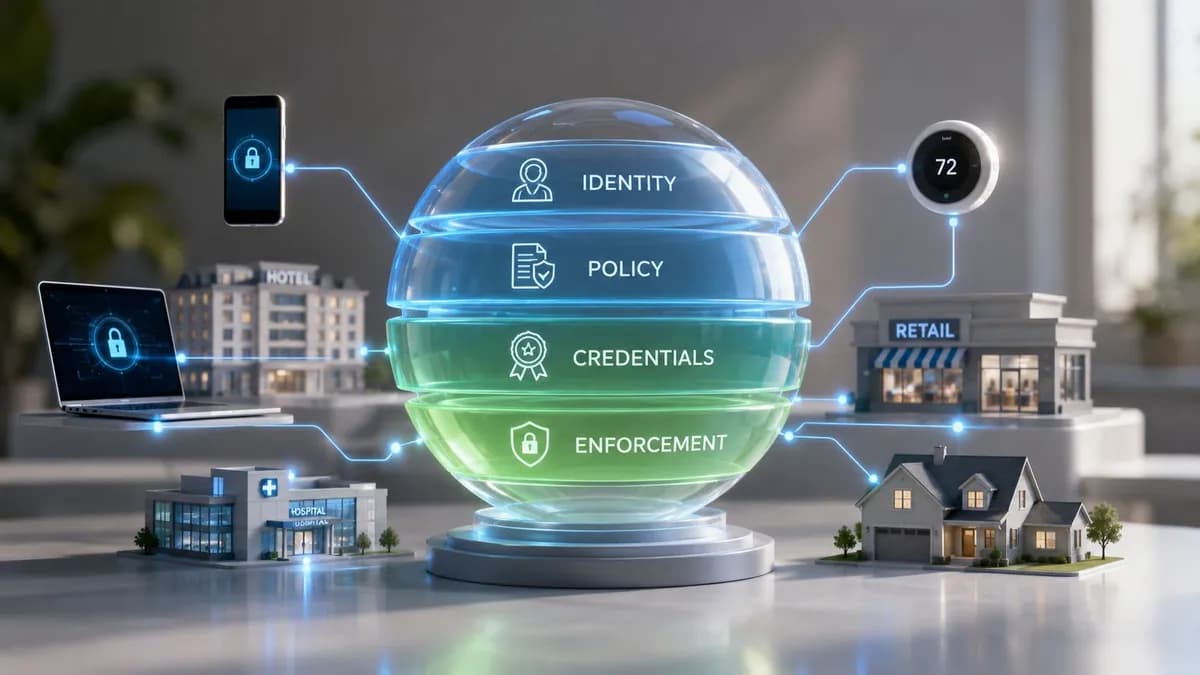
একটি শক্তিশালী মডেল শেয়ার করা সিক্রেটগুলোকে পরিচয়-ভিত্তিক অ্যাক্সেস দিয়ে প্রতিস্থাপন করে। বাস্তবে, এর অর্থ প্রায়শই নিম্নলিখিত বিষয়গুলোর একটি সমন্বয়:
- স্টাফ ডিভাইসের জন্য সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন, যাতে অ্যাক্সেসটি ম্যানেজড আইডেন্টিটি এবং ডিভাইস ট্রাস্টের সাথে লিঙ্ক করা থাকে।
- গেস্টদের জন্য পাসওয়ার্ডবিহীন অনবোর্ডিং, যাতে ব্যবহারকারীরা একটি শেয়ার্ড WiFi পাসওয়ার্ড মুখস্থ বা পুনরায় ব্যবহার না করেই অথেন্টিকেট করতে পারেন।
- লেগাসি সিস্টেমের জন্য প্রতি-ডিভাইস বা প্রতি-টেন্যান্ট ক্রেডেনশিয়াল, যাতে পুরানো হার্ডওয়্যার পুরো নেটওয়ার্ককে একটি শেয়ার্ড-কী ডিজাইনে ফিরে যেতে বাধ্য না করে।
- তাৎক্ষণিক অ্যাক্সেস বাতিলকরণ, যাতে কোনো অ্যাকাউন্ট বা পলিসি নিষ্ক্রিয় করার মাধ্যমে পুরো সাইটের WiFi কী পরিবর্তন না করেই অ্যাক্সেস সরিয়ে নেওয়া যায়।
এটিই হলো পরিচালনগত পরিবর্তন যা গুরুত্বপূর্ণ। লক্ষ্যটি আর “একটি আরও ভালো শেয়ার করা পাসওয়ার্ড বেছে নেওয়া” নয়। লক্ষ্যটি হলো “যেখানে সম্ভব শেয়ার করা পাসওয়ার্ডের ওপর নির্ভর করা বন্ধ করা”।
কেন এটি জিরো ট্রাস্টের সাথে সামঞ্জস্যপূর্ণ
জিরো ট্রাস্ট সবচেয়ে ভালো কাজ করে যখন অ্যাক্সেস প্রাথমিক প্রশ্নগুলোর স্পষ্ট উত্তর দিতে পারে:
| প্রশ্ন | শেয়ার্ড WPA কী | আইডেন্টিটি-ভিত্তিক অ্যাক্সেস |
|---|---|---|
| কে সংযুক্ত হয়েছে | গ্রুপের উত্তর | নির্দিষ্ট ব্যবহারকারী বা ডিভাইস |
| অ্যাক্সেস কি তাৎক্ষণিকভাবে প্রত্যাহার করা যাবে | প্রায়শই বিঘ্ন সৃষ্টিকারী | সাধারণত লক্ষ্যভিত্তিক |
| ভূমিকা অনুযায়ী পলিসি কি সহজে প্রয়োগ করা যায় | সীমিত | অনেক বেশি শক্তিশালী |
ওয়্যারলেস অ্যাক্সেস আধুনিকীকরণকারী ভেন্যুগুলোর জন্য, পাসওয়ার্ডবিহীন এবং সার্টিফিকেট-সমর্থিত পদ্ধতিগুলো সাধারণত WPA-PSK অ্যাডমিনিস্ট্রেশন নিখুঁত করার চেষ্টার চেয়ে বেশি মানানসই হয়। এগুলো জবাবদিহিতা উন্নত করে, পাসওয়ার্ড শেয়ারিং কমায় এবং লাইফসাইকেল ম্যানেজমেন্টকে অনেক বেশি বাস্তবসম্মত করে তোলে।
একটি দরকারী শুরুর বিষয় হলো zero-trust network access কীভাবে WiFi অথেনটিকেশনের ভূমিকাকে "পাসওয়ার্ড জানা" থেকে "পলিসির অধীনে পরিচয় প্রমাণ করা"-তে পরিবর্তন করে তা বোঝা।
WPA key কী তার দীর্ঘমেয়াদী উত্তরটি কিছুটা অস্বস্তিকর হলেও গুরুত্বপূর্ণ। অনেক ব্যবসায়িক ক্ষেত্রে, সবচেয়ে ভালো কৌশল হলো শেয়ার্ড WPA key আরও সাবধানে পরিচালনা করার চেষ্টা করা বন্ধ করা। বরং নেটওয়ার্কগুলোকে এমনভাবে ডিজাইন করা যাতে শেয়ার্ড কী-গুলো আর অ্যাক্সেস কন্ট্রোলের মূল কেন্দ্রবিন্দু না থাকে।
আপনার প্রতিষ্ঠান যদি শেয়ার্ড পাসওয়ার্ডের ঝামেলা ছাড়াই গেস্ট WiFi, কর্মীদের অ্যাক্সেস এবং মাল্টি-ট্যানেন্ট নেটওয়ার্কিং চায়, তবে Purple পাসওয়ার্ডহীন, আইডেন্টিটি-ভিত্তিক অ্যাক্সেসের একটি বাস্তবসম্মত পথ অফার করে। এর মধ্যে রয়েছে গেস্টদের জন্য সুরক্ষিত অনবোর্ডিং, কর্মীদের জন্য আধুনিক অথেন্টিকেশন, এবং লিগ্যাসি ডিভাইসগুলোর জন্য বিকল্প সুবিধা যেগুলোর পুরো ভেন্যুকে একটি শেয়ার্ড WPA কী-এর ঝুঁকিতে না ফেলে এখনও নিয়ন্ত্রিত নেটওয়ার্ক অ্যাক্সেস প্রয়োজন।