WiFi security and WPA key vulnerability assessment tool
Audit your wireless authentication architecture, calculate credential breach risk, and discover passwordless enterprise alternatives.
Determines compliance thresholds and user density impact.
AES-CCMP 128-bit • 4-Way Handshake (EAPOL)
Affects insider threat risk and employee offboarding exposure.
Larger device pools multiply the blast radius of compromised keys.
High vulnerability. Attackers within radio range can capture 4-way handshake frames (ANonce, SNonce, MIC) and execute offline dictionary attacks at billions of hashes per second without interacting with your access point.
Critical operational exposure. When an employee, contractor, or tenant leaves, revoking their WiFi access requires manually changing the SSID passphrase on every single workstation, smartphone, and IoT device.
Non-compliant with PCI-DSS 4.0 (Requirement 8.3 requires unique identification for all users accessing cardholder networks), HIPAA Security Rule §164.312, and ISO 27001 A.9 access control.
Recommended Architecture for Enterprise
Transition from shared pre-shared keys to Cloud RADIUS with 802.1X and Individual PSK (iPSK). Eliminate password sharing without replacing client hardware.
आप शायद अभी दो स्थितियों में से किसी एक से निपट रहे हैं। या तो आपने राउटर या एक्सेस पॉइंट डैशबोर्ड खोला है और आपको WPA key नाम की एक सेटिंग मिली है, या फिर किसी व्यावसायिक वातावरण में आपसे "WiFi पासवर्ड" मांगा गया है, जहां वह सरल उत्तर बिल्कुल भी सरल नहीं लगता।
यह भ्रम होना सामान्य है। रोजमर्रा के उपयोग में, लोग WPA की (key) को केवल उस पासवर्ड के रूप में मानते हैं जो उपकरणों को WiFi पर लाता है। तकनीकी रूप से, यह समझने के लिए पर्याप्त है। लेकिन ऑपरेशनल रूप से, यह उस हिस्से को छोड़ देता है जो होटलों, दुकानों, कार्यालयों, स्वास्थ्य सेवा स्थलों और मल्टी-टीनेंट इमारतों के लिए सबसे अधिक मायने रखता है: एक बार जब बहुत सारे लोग एक ही की (key) साझा करते हैं, तो सुरक्षा और प्रबंधन बहुत तेज़ी से जटिल हो जाता है।
यदि आप खोज रहे हैं कि what is the wpa key, तो इसके उत्तर के दो स्तर हैं। पहला, यह एक वायरलेस नेटवर्क तक पहुंच को सुरक्षित रखने के लिए उपयोग किया जाने वाला सीक्रेट है। दूसरा, यह एक बहुत बड़ी सुरक्षा प्रक्रिया का शुरुआती बिंदु है जो एन्क्रिप्शन, उपयोगकर्ता जवाबदेही, निरसन, सपोर्ट वर्कलोड और अनुपालन जोखिम को प्रभावित करती है।
आपके WiFi नेटवर्क का डिजिटल द्वारपाल - WPA कुंजी
अपने WiFi नेटवर्क को एक सुरक्षित मुख्य दरवाजे वाली इमारत की तरह समझें। WPA key वह कुंजी है जिसका उपयोग लोग अंदर जाने के लिए करते हैं। एक होम राउटर पर, इसका मतलब आमतौर पर लेबल पर प्रिंटेड पासवर्ड या वह पासवर्ड होता है जिसे आपने बाद में बदला था। एक बिजनेस नेटवर्क पर, यह वह शेयर्ड पासफ़्रेज़ हो सकता है जिसे कर्मचारी और मेहमान कनेक्ट करते समय दर्ज करते हैं।
यह इसका सरल रूप है, और शुरुआत करने के लिए यही सही जगह है। यदि कोई नेटवर्क यह कहता है कि वह पर्सनल मोड में WPA, WPA2, या WPA3 का उपयोग करता है, तो उपयोगकर्ता जो टाइप करते हैं उसे आमतौर पर WPA key, WiFi पासवर्ड, पासफ़्रेज़ या प्री-शेयर्ड की कहा जाता है। लोग अक्सर इन शब्दों का एक-दूसरे के स्थान पर उपयोग करते हैं, भले ही तकनीकी रूप से इनका मतलब हमेशा बिल्कुल एक जैसा न हो।
अधिकांश लोगों का WPA कुंजी से क्या मतलब होता है
व्यावहारिक रूप में, WPA कुंजी तीन कार्य करती है:
- एक्सेस को नियंत्रित करता है: यह तय करता है कि कौन नेटवर्क में शामिल हो सकता है।
- एन्क्रिप्शन शुरू करता है: यह उन सेशन कीज़ को बनाने में मदद करता है जो डिवाइस और एक्सेस पॉइंट के बीच ट्रैफ़िक को सुरक्षित रखती हैं।
- ट्रस्ट स्कोप को परिभाषित करता है: एक ही शेयर्ड की का उपयोग करने वाले सभी लोग वास्तव में एक ही दरवाजे से प्रवेश कर रहे हैं।
उस तीसरे बिंदु पर व्यावसायिक पाठकों को थोड़ा रुकना चाहिए। एक साझा कुंजी को एक घर में प्रबंधित किया जा सकता है। कर्मचारियों, अतिथियों, ठेकेदारों, कियोस्क और IoT उपकरणों वाले स्थान पर, यह जोखिम की एक श्रृंखला बनाता है।
व्यावहारिक नियम: यदि सभी को एक ही WiFi पासवर्ड पता है, तो आप विश्वसनीय रूप से यह नहीं बता सकते कि किसके पास अभी भी एक्सेस होना चाहिए और किसके पास नहीं।
इस शब्द से भ्रम क्यों पैदा होता है
पाठक अक्सर भ्रमित हो जाते हैं क्योंकि टाइप किया गया पासवर्ड हमेशा वास्तविक एन्क्रिप्शन की नहीं होता है जिसका उपयोग हवा में किया जाता है। जो पासवर्ड आपको याद है वह इंसानों के अनुकूल एक इनपुट है। वास्तविक ट्रैफ़िक का प्रवाह शुरू होने से पहले WiFi सिस्टम इसे मजबूत क्रिप्टोग्राफिक सामग्री में बदल देता है।
यही कारण है कि "what is the wpa key" का उत्तर एक लाइन की परिभाषा के साथ ठीक से नहीं दिया जा सकता है। आपको सामान्य भाषा वाले दृष्टिकोण और तकनीकी दृष्टिकोण दोनों की आवश्यकता है। आपको ऑपरेशनल दृष्टिकोण की भी आवश्यकता है, क्योंकि बिजनेस में WPA के साथ छिपी हुई समस्या केवल यह नहीं है कि की कैसे काम करती है। बल्कि यह है कि लोग इसे कैसे शेयर करते हैं, बदलते हैं, निरस्त करते हैं, और इसके परिणामों के साथ कैसे रहते हैं।
WEP की विफलता से WPA की नींव तक
WiFi सुरक्षा WPA से शुरू नहीं हुई थी। यह WEP नामक एक कमजोर प्रणाली से शुरू हुई थी, और WEP इतनी बुरी तरह से विफल रही कि WPA एक मामूली अपग्रेड के बजाय एक बचाव उपाय के रूप में आया।
WEP का व्यापक रूप से 1990 के दशक के अंत में उपयोग किया जाता था और यह स्थिर 64-बिट या 128-बिट कुंजियों पर निर्भर करता था जिसे हमलावर Aircrack-ng जैसे टूल का उपयोग करके मिनटों में क्रैक कर सकते थे। यूके में इसके जोखिम का पैमाना गंभीर था। 2002 तक, 12 लाख से अधिक असुरक्षित घरेलू वाई-फाई नेटवर्क ईव्सड्रॉपिंग के प्रति संवेदनशील थे, और 2003 के ब्रिटिश कंप्यूटर सोसाइटी के अध्ययन के अनुसार, सर्वेक्षण में शामिल लंदन के 68% व्यवसाय अभी भी WEP का उपयोग कर रहे थे, जैसा कि इस वाई-फाई प्रोटेक्टेड एक्सेस की पृष्ठभूमि में संक्षेपित किया गया है।
WEP इतनी बुरी तरह क्यों विफल रहा
WEP की मुख्य कमजोरी सरल थी। इसने स्टेटिक सीक्रेट्स का बहुत अधिक उपयोग किया और ट्रैफ़िक को बहुत कमज़ोर तरीके से सुरक्षित किया। एक बार जब किसी हमलावर ने पर्याप्त वायरलेस ट्रैफ़िक कैप्चर कर लिया, तो गणित इसे क्रैक करने के लिए काफी आसान हो गया।
एक घरेलू उपयोगकर्ता के लिए, इसका मतलब था कि पड़ोसी या अवसरवादी हमलावर ट्रैफ़िक की जासूसी कर सकते थे। किसी व्यवसाय के लिए, इसका मतलब था कि रेडियो रेंज के भीतर किसी भी व्यक्ति के पास जासूसी या अनधिकृत प्रवेश का एक वास्तविक रास्ता था।
यहाँ एक भौतिक सादृश्य से समझने में मदद मिलती है। WEP हर कर्मचारी, अतिथि, आपूर्तिकर्ता और पूर्व ठेकेदार को एक ही मेटल की चाबी देने, कभी ताला न बदलने, और एक ऐसे ताले के डिज़ाइन का उपयोग करने जैसा था जिसे चोरों ने पहले ही जल्दी से खोलना सीख लिया था।
WPA ने क्या बदला
WPA को Wi-Fi Alliance द्वारा 2003 में पेश किया गया था, इसे सीधे उन WEP कमजोरियों के जवाब के रूप में बनाया गया था। स्टेटिक सुरक्षा पर भरोसा करने के बजाय, WPA ने TKIP पेश किया, जिसने कनेक्शन प्रक्रिया के दौरान एक डायनामिक 256-bit Pairwise Master Key से प्रति पैकेट एक नई 128-bit key जनरेट की।
वह एक बड़ा वैचारिक बदलाव था। नेटवर्क ने सुरक्षा को एक साझा स्टैटिक सीक्रेट मानना बंद कर दिया और प्रति-सत्र, प्रति-पैकेट सुरक्षा की दिशा में कदम बढ़ाया।
यहाँ व्यावहारिक अंतर दिया गया है:
| समस्या | WEP | WPA |
|---|---|---|
| कुंजी का व्यवहार | स्थिर | गतिशील |
| हमले का प्रतिरोध | पर्याप्त कैप्चर किए गए ट्रैफ़िक के साथ क्रैक करना आसान है | बदलते पैकेट कुंजियों के माध्यम से मजबूत प्रतिरोध |
| व्यावसायिक प्रभाव | गुप्त रूप से सुनने का उच्च जोखिम | सामान्य वायरलेस उपयोग के लिए अधिक सुरक्षित आधार रेखा |
WPA इसलिए महत्वपूर्ण था क्योंकि इसने वायरलेस सुरक्षा को “एक निश्चित सीक्रेट सब कुछ सुरक्षित रखता है” से बदलकर “अस्थायी कार्यशील कुंजियाँ प्रत्येक बातचीत की सुरक्षा करती हैं” में बदल दिया।
WPA अंतिम समाधान नहीं था। यह पहला गंभीर सुधार था। लेकिन इसके बिना, आधुनिक WiFi सुरक्षा के पास असुरक्षित शुरुआती वर्षों से लेकर उन अधिक विश्वसनीय प्रणालियों तक का कोई उपयोगी पुल नहीं होता, जिन पर आज व्यवसाय भरोसा करते हैं।
हैंडशेक के अंदर - WPA कुंजियाँ आपके डेटा को कैसे सुरक्षित रखती हैं
एक अतिथि लॉबी से आपके होटल के WiFi से कनेक्ट होता है। उस क्षण, नेटवर्क को बहुत तेज़ी से दो सवालों के जवाब देने होते हैं। क्या यह डिवाइस साझा रहस्य को जानता है, और हम किसी भी पास में सुनने वाले को उस रहस्य को उजागर किए बिना इस सेशन को कैसे सुरक्षित रखें?
वह काम 4-वे हैंडशेक द्वारा नियंत्रित किया जाता है।
WPA पासफ्रेज केवल एक शुरुआती बिंदु है। एक्सेस पॉइंट और क्लाइंट इसका उपयोग यह साबित करने के लिए करते हैं कि वे नेटवर्क से संबंधित हैं और उस विशिष्ट सत्र के लिए नई वर्किंग कीज तैयार करते हैं। पासवर्ड स्वयं प्लेन टेक्स्ट के रूप में हवा में नहीं भेजा जाता है, और इसका उपयोग हर पैकेट को एन्क्रिप्ट करने के लिए सीधे दोबारा नहीं किया जाता है।
पासफ़्रेज़ से लेकर काम करने वाली कुंजियों तक
WPA-PSK मोड में, एक उपयोगकर्ता 8 से 63 ASCII वर्णों (ASCII characters) का एक पासफ़्रेज़ दर्ज करता है। उस पासफ़्रेज़ को एक 256-बिट क्रिप्टोग्राफिक की (256-bit cryptographic key) में बदल दिया जाता है जिसे Pairwise Master Key कहा जाता है, जो WPA की (key) संरचना में सबसे ऊपर होती है, जैसा कि WPA key hierarchy के इस विवरण में बताया गया है।
वहां से, WPA लाइव कनेक्शन के लिए अस्थायी कुंजियाँ प्राप्त करता है।
- एक उपयोगकर्ता WiFi पासफ़्रेज़ दर्ज करता है।
- सिस्टम उस पासफ़्रेज़ से एक मास्टर की प्राप्त करता है।
- क्लाइंट और एक्सेस पॉइंट नॉनसेस नामक रैंडम वैल्यूज़ का आदान-प्रदान करते हैं।
- दोनों पक्ष शेयर्ड इनपुट से सेशन-विशिष्ट कीज़ जनरेट करते हैं।
इसे देखने का एक व्यावहारिक तरीका बहुत सरल है। पासफ़्रेज़ एक लॉक सिस्टम में मास्टर सीक्रेट की तरह काम करता है, जबकि हैंडशेक अभी खोले जा रहे दरवाज़े के लिए अस्थायी कुंजियाँ बनाता है।
Handshake के दौरान क्या होता है
उच्च स्तर पर, एक्सेस पॉइंट एक रैंडम वैल्यू भेजता है जिसे ANonce कहा जाता है। क्लाइंट अपने स्वयं के रैंडम वैल्यू, SNonce के साथ उत्तर देता है। दोनों पक्ष उस सेशन के लिए Pairwise Transient Key प्राप्त करने के लिए उन वैल्यूज़ को मास्टर की और डिवाइस-विशिष्ट जानकारी के साथ जोड़ते हैं।
उस अस्थायी कुंजी को फिर अलग-अलग उद्देश्यों के लिए अलग-अलग घटकों में विभाजित किया जाता है, जिसमें हैंडशेक संदेशों को सत्यापित करना और उपयोगकर्ता ट्रैफ़िक को एन्क्रिप्ट करना शामिल है।
यह डिज़ाइन ऑपरेशनल रूप से बहुत मायने रखता है। यदि प्रत्येक डिवाइस सीधे प्रत्येक पैकेट के लिए शेयर्ड पासफ़्रेज़ का उपयोग करता है, तो एक बार इसका खुलासा होने पर नेटवर्क का बहुत बड़ा हिस्सा उजागर हो जाएगा। WPA एक मानव-प्रबंधित सीक्रेट को सेशन-लेवल क्रिप्टोग्राफ़िक मटेरियल में बदलकर उस जोखिम को कम करता है।
WPA पासफ़्रेज़ को की जनरेशन (कुंजी निर्माण) के इनपुट के रूप में समझना सबसे अच्छा है, न कि प्रत्येक फ़्रेम को सुरक्षित करने वाली सटीक कुंजी के रूप में।
एक व्यापक परिचालन दृष्टिकोण के लिए, secure wireless networking के लिए यह मार्गदर्शिका WiFi डिज़ाइन निर्णयों के बारे में उपयोगी संदर्भ देती है।
वास्तविक परिवेश में यह क्यों मायने रखता है
हैंडशेक गणितीय रूप से मजबूत हो सकता है और फिर भी व्यवसाय को असुरक्षित छोड़ सकता है। कमज़ोर बिंदु अक्सर क्रिप्टोग्राफी नहीं होती है। यह साझा पासफ़्रेज़ और लोगों द्वारा इसे प्रबंधित करने का तरीका है।
यदि कोई हमलावर हैंडशेक को कैप्चर कर लेता है, तो वे ऑफलाइन रहकर पासफ़्रेज़ का अनुमान लगाने की कोशिश कर सकते हैं। ऐसा करते समय उन्हें आपके नेटवर्क से जुड़े रहने की आवश्यकता नहीं होती है। यह उन होटलों, अपार्टमेंट्स, को-वर्किंग स्पेस और मल्टी-साइट व्यवसायों के लिए एक वास्तविक समस्या पैदा करता है जहाँ एक ही WPA की (key) को व्यापक रूप से साझा किया जाता है, साइनबोर्ड पर लिखा जाता है, विभिन्न संपत्तियों पर दोबारा उपयोग किया जाता है, या ठेकेदारों और पूर्व कर्मचारियों को दे दिया जाता है।
कुंजी के जीवनचक्र के साथ जोखिम बढ़ता जाता है:
- कमजोर पासफ़्रेज़ (Weak passphrases) हैंडशेक कैप्चर के बाद अनुमान लगाने में आसान होते हैं।
- समान पासफ़्रेज़ का बार-बार उपयोग (Reused passphrases) एक गलती को कई स्थानों पर फैला देता है।
- साझा पासफ़्रेज़ (Shared passphrases) रिवोकेशन (निरस्तीकरण) को कठिन बनाते हैं क्योंकि की (key) को बदलने से प्रत्येक वैध उपयोगकर्ता प्रभावित होता है।
- लंबे समय तक चलने वाले पासफ़्रेज़ (Long-lived passphrases) जैसे-जैसे अधिक मेहमानों, कर्मचारियों और उपकरणों को पता चलते हैं, वैसे-वैसे उनका सुरक्षा जोखिम बढ़ता जाता है।
यह साझा-कुंजी WiFi की छिपी हुई सीमा है। WPA पुरानी प्रणालियों की तुलना में ट्रैफ़िक को बेहतर तरीके से सुरक्षित करता है, लेकिन दैनिक सुरक्षा अभी भी इस बात पर निर्भर करती है कि कुंजी को कैसे वितरित, रोटेट और सेवानिवृत्त (retire) किया जाता है।
इसलिए जब कोई पूछता है कि WPA की क्या है, तो सटीक उत्तर "WiFi पासवर्ड" से कहीं अधिक व्यापक है। यह वह साझा रहस्य (shared secret) है जो हैंडशेक शुरू करता है, की-जनरेशन प्रक्रिया को फीड करता है, और अक्सर व्यावसायिक और मल्टी-टेनेंट नेटवर्क में मुख्य परिचालन कमजोरी बन जाता है।
WPA बनाम WPA2 बनाम WPA3 - कौन सी कुंजी आपकी सबसे अच्छी सुरक्षा करती है
आज आपके सामने आने वाले अधिकांश नेटवर्क केवल "WPA" नहीं कहेंगे। वे WPA, WPA2, WPA3, या एक मिश्रित अनुकूलता मोड की पेशकश करेंगे। नाम समान लगते हैं, लेकिन वे सुरक्षा का समान स्तर प्रदान नहीं करते हैं।
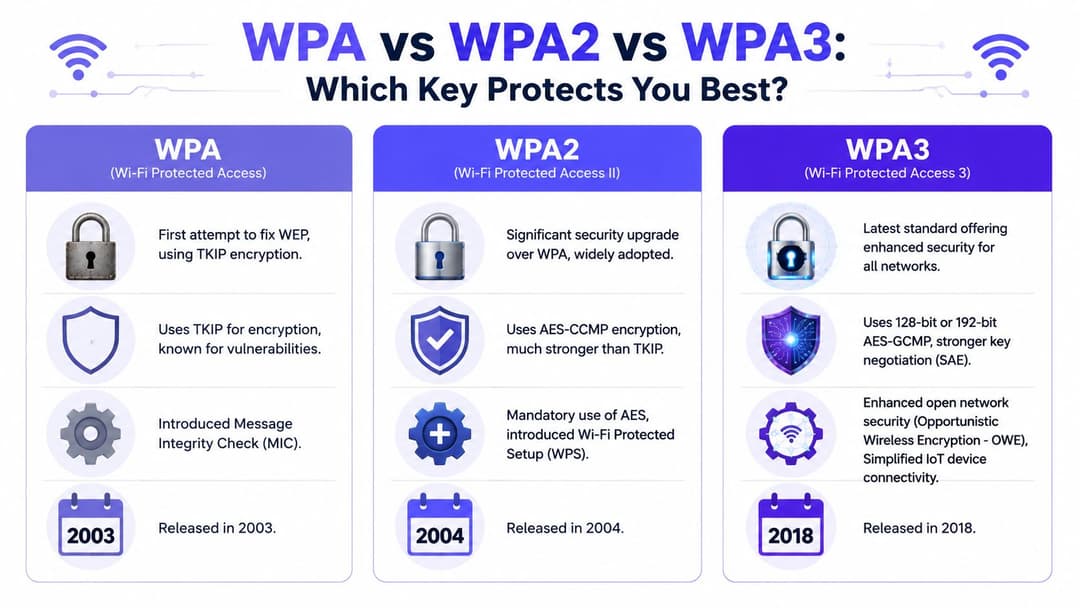
व्यापक नियम सीधा है। WPA सुधार कार्य था, WPA2 मुख्यधारा का सुरक्षित मानक बन गया, और WPA3 आधुनिक पसंदीदा विकल्प है जहाँ डिवाइस समर्थन इसकी अनुमति देता है।
पीढ़ियों के बीच क्या बदलाव आया
WPA ने स्टैटिक सुरक्षा को TKIP-आधारित डायनेमिक कीइंग से बदलकर WEP में सुधार किया।
WPA2, WPA के पुराने दृष्टिकोण से आगे निकल गया और व्यापक रूप से AES-आधारित एन्क्रिप्शन से जुड़ा है, जो मजबूत है और आधुनिक व्यावसायिक उपयोग के लिए बेहतर अनुकूल है।
WPA3 ने सुरक्षा को और भी सख्त कर दिया है। पर्सनल मोड के लिए इसका सबसे बड़ा व्यावहारिक सुधार पुराने प्री-शेयर्ड की एक्सचेंज मॉडल पर निर्भर रहने के बजाय SAE के माध्यम से ऑफलाइन पासवर्ड के अनुमान लगाने के खिलाफ मजबूत सुरक्षा प्रदान करना है। यह ओपन नेटवर्क और नए डिवाइस इकोसिस्टम के लिए भी सुरक्षा में सुधार करता है।
WPA बनाम WPA2 बनाम WPA3 सुरक्षा तुलना
| फ़ीचर | WPA | WPA2 | WPA3 |
|---|---|---|---|
| जारी होने का वर्ष | 2003 | 2004 | 2018 |
| मुख्य सुरक्षा | WEP पर TKIP-आधारित सुधार | मजबूत AES-आधारित सुरक्षा | मजबूत कुंजी बातचीत के साथ नई पीढ़ी |
| पासवर्ड हमले का प्रतिरोध | WEP से बेहतर, लेकिन सीमित | अच्छी तरह से कॉन्फ़िगर होने पर मजबूत, लेकिन PSK मोड में अभी भी कमजोरियां हैं | SAE के माध्यम से बेहतर प्रतिरोध |
| आज के लिए सबसे उपयुक्त | केवल लीगेसी | सामान्य और अभी भी व्यापक रूप से उपयोग किया जाता है | समर्थित होने पर सबसे अच्छा विकल्प |
व्यावसायिक परिवेश में परिनियोजन (deployment) विकल्पों की तुलना करने वाले पाठकों के लिए, WPA and WPA2 Enterprise का यह अवलोकन प्रमाणीकरण मॉडल के बारे में उपयोगी संदर्भ जोड़ता है।
आपको क्या चुनना चाहिए
लेबलों के पीछे भागने के बजाय इस निर्णय लेंस का उपयोग करें:
- यदि कोई नेटवर्क अभी भी केवल WPA का उपयोग करता है, तो इसे बदलने में बहुत देरी हो चुकी है।
- यदि आपका वातावरण WPA2-Personal पर निर्भर करता है, तो मुख्य जोखिम अक्सर एन्क्रिप्शन स्वयं नहीं बल्कि इसके आसपास का साझा-पासवर्ड मॉडल है।
- यदि आपका हार्डवेयर WPA3 का समर्थन करता है, तो यह आमतौर पर लंबे समय के लिए बेहतर दिशा है, विशेष रूप से नए रोलआउट के लिए।
- यदि आप विभिन्न उपकरणों वाले स्थान का संचालन करते हैं, तो अनुकूलता आपको कुछ समय के लिए संक्रमणकालीन सेटअप के लिए मजबूर कर सकती है।
नए प्रोटोकॉल नाम खराब परिचालन आदतों को दूर नहीं करते हैं। नए मानक पर खराब तरीके से प्रबंधित साझा पासवर्ड अभी भी गंभीर व्यावसायिक जोखिम पैदा कर सकता है।
यही वह बिंदु है जिसे कई तुलनात्मक लेख छोड़ देते हैं। WPA3, WPA2 से बेहतर है, और WPA2, WPA से बेहतर है। लेकिन कर्मचारियों, अतिथियों और ठेकेदारों को एक साझा पासवर्ड देने वाले होटल में प्रबंधन की समस्या अभी भी बनी रहेगी, भले ही एन्क्रिप्शन मानक खुद नया क्यों न हो।
आपकी WPA कुंजी को प्रबंधित करने की व्यावहारिक गाइड
घर या छोटे कार्यालय के लिए, WPA कुंजी खोजना आमतौर पर आसान होता है। यह अक्सर राउटर लेबल पर WiFi नाम और डिफ़ॉल्ट पासवर्ड के नीचे प्रिंट होती है, जब तक कि किसी ने सेटअप के दौरान इसे बदला न हो।
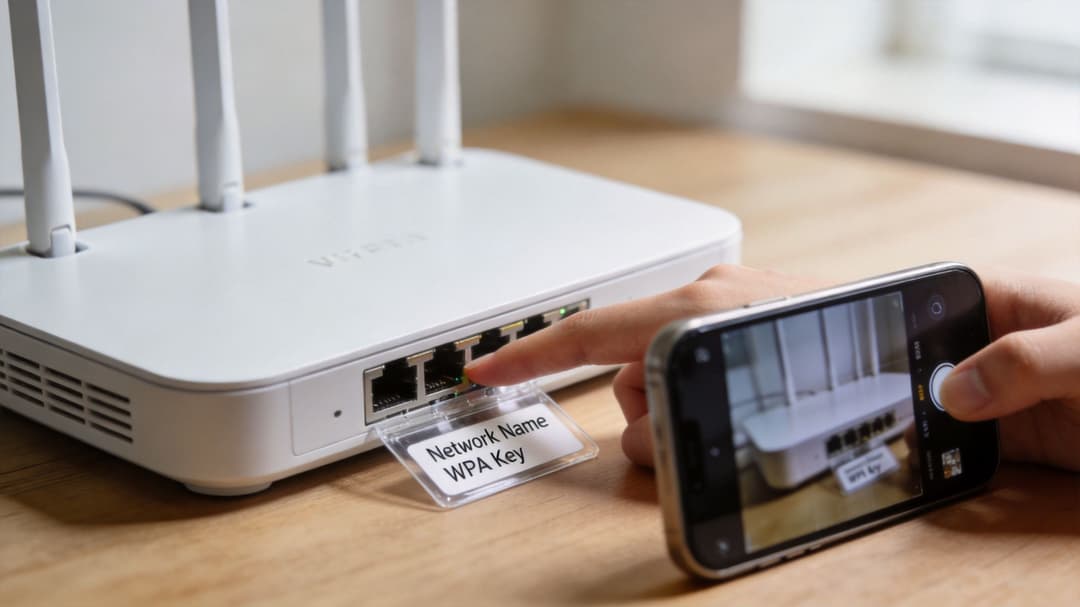
यदि आपको इसे बदलने की आवश्यकता है, तो सामान्य प्रक्रिया कई प्लेटफार्मों जैसे कि TP-Link, Netgear, UniFi, Aruba Instant On, या ISP द्वारा प्रदान किए गए राउटर्स पर समान होती है। आप मैनेजमेंट इंटरफ़ेस में लॉग इन करते हैं, वायरलेस सेटिंग्स खोलते हैं, SSID चुनते हैं, और पासफ़्रेज़ को अपडेट करते हैं।
छोटे वातावरण के लिए एक समझदारी भरी प्रक्रिया
एक स्पष्ट WPA कुंजी परिवर्तन आमतौर पर इस प्रकार दिखता है:
- सक्रिय SSID ढूंढें जिसे आप अपडेट करना चाहते हैं।
- सुरक्षा मोड की जांच करें ताकि आप जान सकें कि नेटवर्क WPA2, WPA3, या मिश्रित मोड का उपयोग कर रहा है या नहीं।
- एक मजबूत पासफ़्रेज़ सेट करें जिसका कहीं और पुनः उपयोग न किया गया हो।
- प्रत्येक प्रभावित डिवाइस के लिए सुरक्षित करें और रीकनेक्ट शेड्यूल करें।
- दस्तावेज़ीकरण अपडेट करें ताकि सहायता कर्मचारियों को पता रहे कि क्या और कब बदला है।
एक मजबूत पासफ़्रेज़ लंबा, अद्वितीय और स्थान के नाम, कंपनी के नाम, पते या सरल शब्दों के पैटर्न पर आधारित नहीं होना चाहिए। सबसे अच्छे व्यावसायिक पासफ़्रेज़ अक्सर इतने यादृच्छिक होते हैं कि उनका अनुमान लगाना कठिन होता है, लेकिन फिर भी वे पासवर्ड मैनेजर के माध्यम से प्रबंधित करने योग्य होते हैं।
जहाँ नियमित एडमिनिस्ट्रेशन परिचालन संबंधी सिरदर्द बन जाता है
समस्या पैमाने की है। किसी व्यवसाय में, WPA कुंजी केवल एक सेटिंग नहीं है। यह बिलिंग मशीनों (tills), टैबलेट, रूम सिस्टम, स्कैनर, डिस्प्ले, प्रिंटर, हैंडहेल्ड टर्मिनल और व्यक्तिगत उपकरणों से जुड़ी एक निर्भरता है।
छिपा हुआ मुद्दा बुनियादी WiFi गाइडों में शायद ही कभी उल्लेख किया जाता है। मौजूदा सामग्री अक्सर WPA कुंजी को एक स्थिर वन-टाइम सेटअप के रूप में मानती है, लेकिन वास्तविक वातावरण में सक्रिय नेटवर्क पर WPA कुंजी को रीसेट करने से सैकड़ों डिवाइस डिस्कनेक्ट हो सकते हैं, जिससे स्वास्थ्य सेवा या खुदरा क्षेत्र में सेवा बाधित हो सकती है, और वही गाइड अक्सर समझौता होने के बाद रोटेशन के व्यावसायिक निरंतरता और अनुपालन निहितार्थों को छोड़ देते हैं, जैसा कि WEP बनाम WPA परिचालन अंतर की इस चर्चा में उल्लेख किया गया है।
एक व्यस्त स्थान पर साझा WiFi कुंजी बदलें और आप केवल सुरक्षा को अपडेट नहीं कर रहे हैं। आप उस SSID पर निर्भर हर चीज में एक रिकनेक्शन इवेंट को ट्रिगर कर रहे हैं।
यहीं पर IT मैनेजर दोनों तरफ से दबाव महसूस करते हैं। कुंजी को बहुत लंबे समय तक अपरिवर्तित छोड़ने पर जोखिम बढ़ता है। इसे आक्रामक रूप से बदलने पर परिचालन प्रभावित होता है।
व्यवसाय से जुड़ा वह प्रश्न जो अधिकांश टीमों को पूछना चाहिए
एक एकल-परिवार के घर के लिए, उत्तर अक्सर “बस पासवर्ड बदलें” होता है।
एक होटल, क्लिनिक, रिटेल चेन, या छात्र आवास के लिए, बेहतर प्रश्न अलग है: क्या इस नेटवर्क को अभी भी साझा WPA कुंजी पर निर्भर रहना चाहिए?
आधुनिक स्थानों में साझा WPA कुंजियाँ क्यों विफल हो जाती हैं
एक होटल का अतिथि चेक-इन के समय WiFi पासवर्ड मांगता है। एक ठेकेदार को मेंटेनेंस विभाग से वही पासवर्ड मिल जाता है। एक पूर्व कर्मचारी के पास अभी भी छह महीने पहले के नोटिस बोर्ड की फोटो है। ये तीनों लगभग एक ही तरह से नेटवर्क तक पहुंच सकते हैं, और यही मुख्य समस्या है।
एक साझा WPA कुंजी एक ऐसी मास्टर कुंजी की तरह काम करती है जिसकी बहुत अधिक प्रतियाँ बनाई गई हों। यह अभी भी दरवाजा खोल सकती है, लेकिन यह आपको यह बताना बंद कर देती है कि कौन अंदर आया, क्या उनके पास अभी भी एक्सेस होना चाहिए, और जब कोई एक प्रति खो जाए तो क्या करना चाहिए।
मूलभूत समस्या पहचान की है। एक साझा कुंजी यह साबित करती है कि डिवाइस पासवर्ड जानता है। यह यह साबित नहीं करती है कि कौन सा व्यक्ति उस डिवाइस का उपयोग कर रहा है, क्या वह डिवाइस प्रबंधित है, या क्या पहुंच एक शिफ्ट, प्रवास या अनुबंध समाप्त होने के बाद समाप्त हो जानी चाहिए।
यह अंतर उन वेन्यू में सबसे अधिक मायने रखता है जहाँ एक ही प्रॉपर्टी पर कई समूह एक साथ मौजूद होते हैं। होटलों, रिटेल स्थलों, क्लीनिकों, छात्र आवासों और मल्टी-टीनेंट कार्यालयों में शायद ही कभी एक स्थिर उपयोगकर्ता आधार होता है। उनके पास मेहमान, कर्मचारी, आपूर्तिकर्ता, अस्थायी कर्मचारी, निवासी और अनमैनेज्ड व्यक्तिगत उपकरण होते हैं। एक साझा पासफ़्रेज़ इन सभी अंतरों को समाप्त करके केवल एक निर्णय में बदल देता है - अनुमति दी गई है या अनुमति नहीं दी गई है।
दैनिक संचालन में वास्तव में क्या विफल होता है
सुरक्षा की कमजोरी केवल सैद्धांतिक नहीं है। यह नियमित व्यवस्थापक कार्य और घटना प्रतिक्रिया में दिखाई देती है:
- एक्सेस को स्पष्ट रूप से किसी व्यक्ति से नहीं जोड़ा जा सकता: लॉग यह दिखा सकते हैं कि कोई डिवाइस SSID में शामिल हुआ, लेकिन यह नहीं कि उसके पीछे कौन सा स्टाफ सदस्य, अतिथि या ठेकेदार था।
- निरस्तीकरण कुंद है: एक उपयोगकर्ता को हटाने का मतलब अक्सर उस नेटवर्क पर निर्भर रहने वाले सभी लोगों के लिए पासवर्ड बदलना होता है।
- पासवर्ड का फैलना सामान्य व्यवहार बन जाता है: स्टाफ इसे लिख लेता है, विक्रेताओं को संदेश भेज देता है, निवासियों के लिए प्रिंट कर देता है, या विभिन्न साइटों पर इसका पुन: उपयोग करता है।
- किरायेदार का अलगाव धुंधला हो जाता है: साझा इमारतों या मिश्रित-उपयोग वाले स्थानों में, एक पासफ़्रेज़ उन समूहों के बीच की सीमा को कमजोर कर सकता है जिन्हें अलग किया जाना चाहिए।
- जांच धीमी हो जाती है: यदि संदिग्ध ट्रैफ़िक दिखाई देता है, तो पहली बाधा अक्सर साझा क्रेडेंशियल ही होती है, क्योंकि कई अलग-अलग लोगों ने इसका उपयोग किया हो सकता है।
एक होम नेटवर्क उस अस्पष्टता को सहन कर सकता है। एक व्यावसायिक स्थल आमतौर पर ऐसा नहीं कर सकता।
यह ऑपरेटरों के लिए छिपा हुआ जोखिम क्यों पैदा करता है
होटल की एक घटना पर विचार करें। नेटवर्क पर एक डिवाइस आंतरिक प्रणालियों को स्कैन करना शुरू करता है या असामान्य ट्रैफ़िक उत्पन्न करता है। WPA-PSK के साथ, एन्क्रिप्शन अभी भी सही ढंग से काम कर रहा हो सकता है, लेकिन ऑपरेटर के पास जवाब देने के लिए एक बहुत कठिन सवाल होता है। वह एक्सेस किसके पास था, और क्या वह अभी भी उनके पास होना चाहिए?
साझा कीज (shared keys) उसी तरह कमजोर होती हैं जैसे साझा स्टाफ लॉगिन कमजोर होते हैं। वे शुरू में सेटअप की झंझटों को कम करते हैं, फिर बाकी हर जगह भ्रम पैदा करते हैं। सुरक्षा टीमें एट्रिब्यूशन खो देती हैं। ऑपरेशन्स टीमें बारीक नियंत्रण खो देती हैं। प्रबंधकों को अनुपालन और जवाबदेही के ऐसे सवाल विरासत में मिलते हैं जिनका वे आत्मविश्वास से उत्तर नहीं दे सकते।
यही कारण है कि साझा WPA कीज़ (keys) आधुनिक एक्सेस मॉडल जैसे कि व्यावसायिक वातावरण के लिए ज़ीरो-ट्रस्ट नेटवर्क एक्सेस के साथ विरोधाभास पैदा करती हैं। ज़ीरो-ट्रस्ट एक्सेस को पहचान, डिवाइस की स्थिति और पॉलिसी से जोड़ता है। एक साझा WiFi पासवर्ड एक्सेस को एक ऐसे गुप्त कोड को जानने से जोड़ता है जो अक्सर अपने मूल प्राप्तकर्ताओं से बहुत आगे तक फैल जाता है।
एक आधुनिक स्थल में, WPA-PSK की मुख्य कमजोरी सिफर नहीं है। यह इसके चारों ओर लिपटा साझा क्रेडेंशियल मॉडल है।
बहु-किरायेदार, भारी अतिथि और उच्च-कारोबार वाले वातावरण के लिए, मुद्दा अब यह नहीं है कि पासवर्ड पर्याप्त मजबूत है या नहीं। मुद्दा यह है कि क्या एक साझा पासवर्ड को अभी भी नियंत्रण बिंदु होना चाहिए।
साझा कुंजियों से आगे बढ़कर ज़ीरो-ट्रस्ट एक्सेस तक पहुंचना
साझा-की (shared-key) की समस्या का एक पारंपरिक समाधान मौजूद है। यह है 802.1X के साथ WPA-Enterprise। एक साझा पासवर्ड के बजाय, उपयोगकर्ता या डिवाइस एक केंद्रीय प्रणाली के माध्यम से व्यक्तिगत रूप से प्रमाणित होते हैं, जो अक्सर एक RADIUS सेवा का उपयोग करते हैं। यह कहीं बेहतर जवाबदेही और सख्त पहुंच नियंत्रण देता है।
चुनौती इसकी जटिलता है। पारंपरिक एंटरप्राइज़ WiFi में सर्टिफिकेट मैनेजमेंट, ऑनबोर्डिंग की मुश्किलें, पॉलिसी डिज़ाइन और इंफ्रास्ट्रक्चर ओवरहेड आ सकते हैं जिन्हें छोटी IT टीमें या वेन्यू ऑपरेटर्स संभालना नहीं चाहते हैं। मेहमानों, कर्मचारियों, निवासियों, ठेकेदारों और पुराने उपकरणों वाले मिश्रित वातावरण में, यह ओवरहेड सुरक्षा मॉडल के स्पष्ट रूप से बेहतर होने पर भी इसे अपनाने की गति को धीमा कर सकता है।
आधुनिक एक्सेस कैसा दिखना चाहिए
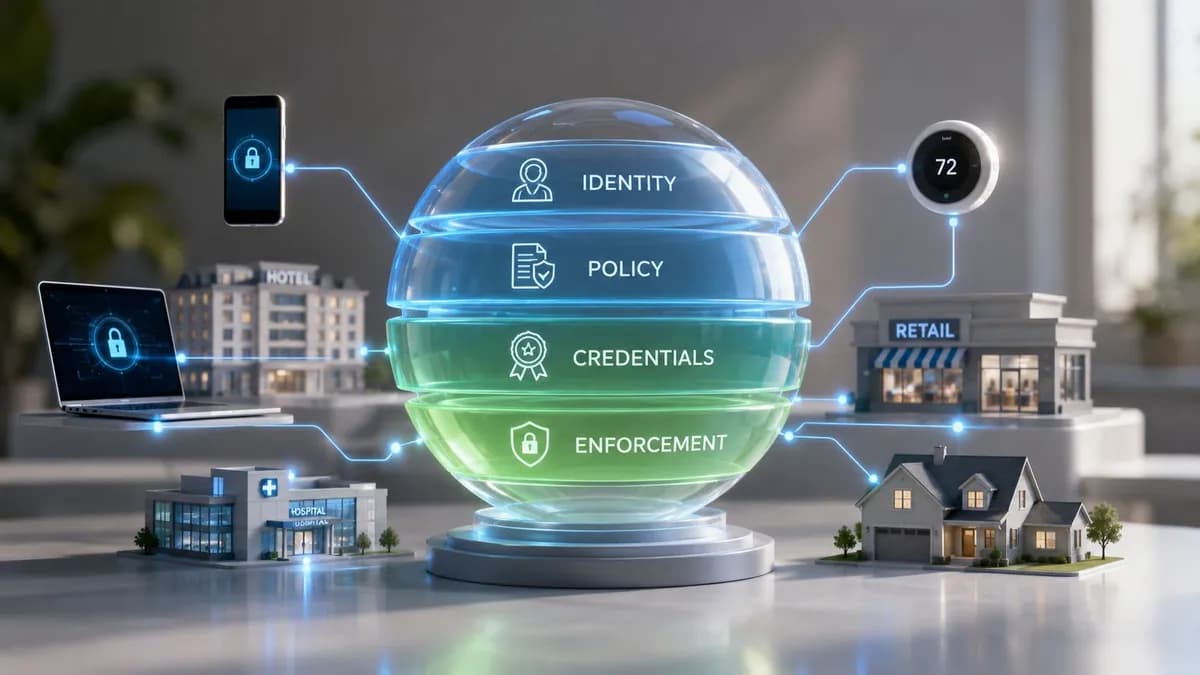
एक मजबूत मॉडल साझा सीक्रेट को पहचान-आधारित एक्सेस से बदल देता है। व्यवहार में, इसका अक्सर अर्थ निम्नलिखित का संयोजन होता है:
- स्टाफ उपकरणों के लिए प्रमाणपत्र-आधारित प्रमाणीकरण, ताकि एक्सेस प्रबंधित पहचान और डिवाइस ट्रस्ट से जुड़ा हो।
- अतिथियों के लिए पासवर्ड रहित ऑनबोर्डिंग, ताकि उपयोगकर्ता किसी साझा WiFi पासवर्ड को सीखे या पुन: उपयोग किए बिना प्रमाणित हो सकें।
- लीगेसी सिस्टम के लिए प्रति-डिवाइस या प्रति-किरायेदार क्रेडेंशियल, ताकि पुराने हार्डवेयर पूरे नेटवर्क को साझा-कुंजी डिज़ाइन पर वापस जाने के लिए मजबूर न करें।
- तत्काल निरस्तीकरण, ताकि किसी खाते या नीति को अक्षम करने से पूरी साइट की WiFi कुंजी को घुमाए बिना पहुंच को हटाया जा सके।
यह वह परिचालन बदलाव है जो मायने रखता है। अब लक्ष्य “एक बेहतर साझा पासवर्ड चुनना” नहीं है। लक्ष्य “जहाँ तक संभव हो साझा पासवर्ड पर निर्भर रहना बंद करना” है।
यह ज़ीरो ट्रस्ट के साथ कैसे संरेखित होता है
जीरो ट्रस्ट सबसे अच्छा तब काम करता है जब एक्सेस बुनियादी सवालों के स्पष्ट जवाब दे सके:
| प्रश्न | साझा WPA कुंजी | पहचान-आधारित पहुंच |
|---|---|---|
| किसने कनेक्ट किया | समूह उत्तर | विशिष्ट उपयोगकर्ता या डिवाइस |
| क्या पहुंच को तुरंत रद्द किया जा सकता है | अक्सर विघटनकारी | आमतौर पर लक्षित |
| क्या भूमिका के अनुसार नीति लागू करना आसान है | सीमित | काफी मजबूत |
वायरलेस एक्सेस को आधुनिक बनाने वाले स्थानों के लिए, WPA-PSK एडमिनिस्ट्रेशन को बेहतर बनाने की कोशिश करने की तुलना में पासवर्डलेस और सर्टिफिकेट-समर्थित दृष्टिकोण आमतौर पर अधिक उपयुक्त होते हैं। वे जवाबदेही में सुधार करते हैं, पासवर्ड साझाकरण को कम करते हैं, और लाइफसाइकिल मैनेजमेंट को कहीं अधिक व्यावहारिक बनाते हैं।
एक उपयोगी शुरुआती बिंदु यह समझना है कि कैसे zero-trust network access WiFi ऑथेंटिकेशन की भूमिका को "पासवर्ड जानने" से बदलकर "नीति के तहत पहचान साबित करने" में बदल देता है।
WPA की क्या है का दीर्घकालिक उत्तर थोड़ा असहज करने वाला लेकिन महत्वपूर्ण है। कई व्यावसायिक सेटिंग्स में, सबसे अच्छी रणनीति एक साझा WPA की को अधिक सावधानी से प्रबंधित करते रहना नहीं है। यह नेटवर्क को इस तरह से डिज़ाइन करना है ताकि साझा कीज पहुंच नियंत्रण का केंद्र न रहें।
यदि आपका संगठन साझा पासवर्ड के झंझटों के बिना अतिथि WiFi, कर्मचारी पहुंच और बहु-किरायेदार नेटवर्किंग चाहता है, तो Purple पासवर्ड रहित, पहचान-आधारित पहुंच का एक व्यावहारिक मार्ग प्रदान करता है। इसमें अतिथियों के लिए सुरक्षित ऑनबोर्डिंग, कर्मचारियों के लिए आधुनिक प्रमाणीकरण और उन पुराने उपकरणों के लिए विकल्प शामिल हैं जिन्हें पूरे स्थान को एक साझा WPA कुंजी के जोखिमों में डाले बिना नियंत्रित नेटवर्क पहुंच की आवश्यकता होती है।