WiFi security and WPA key vulnerability assessment tool
Audit your wireless authentication architecture, calculate credential breach risk, and discover passwordless enterprise alternatives.
Determines compliance thresholds and user density impact.
AES-CCMP 128-bit • 4-Way Handshake (EAPOL)
Affects insider threat risk and employee offboarding exposure.
Larger device pools multiply the blast radius of compromised keys.
High vulnerability. Attackers within radio range can capture 4-way handshake frames (ANonce, SNonce, MIC) and execute offline dictionary attacks at billions of hashes per second without interacting with your access point.
Critical operational exposure. When an employee, contractor, or tenant leaves, revoking their WiFi access requires manually changing the SSID passphrase on every single workstation, smartphone, and IoT device.
Non-compliant with PCI-DSS 4.0 (Requirement 8.3 requires unique identification for all users accessing cardholder networks), HIPAA Security Rule §164.312, and ISO 27001 A.9 access control.
Recommended Architecture for Enterprise
Transition from shared pre-shared keys to Cloud RADIUS with 802.1X and Individual PSK (iPSK). Eliminate password sharing without replacing client hardware.
तुम्ही कदाचित सध्या दोनपैकी एका परिस्थितीचा सामना करत असाल. एकतर तुम्ही राउटर किंवा ॲक्सेस पॉइंट डॅशबोर्ड उघडला असेल आणि तुम्हाला WPA key नावाची सेटिंग सापडली असेल, किंवा बिझनेस वातावरणात तुम्हाला "WiFi पासवर्ड" विचारला गेला असेल जिथे हे साधे उत्तर अजिबात सोपे वाटत नाही.
हा गोंधळ होणे स्वाभाविक आहे. दैनंदिन वापरामध्ये, लोक WPA की ला फक्त पासवर्ड मानतात जो उपकरणांना WiFi शी जोडतो. तांत्रिकदृष्ट्या, हे समजण्यासाठी पुरेसे आहे. परंतु व्यावसायिक दृष्टिकोनातून विचार केल्यास, यामध्ये हॉटेल, दुकाने, कार्यालये, आरोग्य सेवा केंद्रे आणि मल्टि-टेनंट इमारतींसाठी सर्वात महत्त्वाचा असलेला भाग सुटतो: एकदा बऱ्याच लोकांनी एकच की सामायिक केली की, सुरक्षा आणि व्यवस्थापन अत्यंत कठीण होऊन बसते.
तुम्ही what is the wpa key शोधत असल्यास, उत्तराचे दोन स्तर आहेत. पहिला, वायरलेस नेटवर्कच्या प्रवेशाचे संरक्षण करण्यासाठी वापरली जाणारी ही एक गुप्त की आहे. दुसरा, हा एका मोठ्या सुरक्षा प्रक्रियेचा प्रारंभ बिंदू आहे जो एनक्रिप्शन, वापरकर्त्याची जबाबदारी, रद्द करणे, सपोर्टचा कामाचा ताण आणि अनुपालन जोखीम यावर परिणाम करतो.
तुमच्या WiFi नेटवर्कचा डिजिटल द्वारपाल: WPA की
तुमच्या WiFi नेटवर्कचा विचार एखाद्या सुरक्षित मुख्य दरवाजा असलेल्या इमारतीसारखा करा. WPA की ही ती की आहे जी लोक आत जाण्यासाठी वापरतात. होम राउटरवर, याचा अर्थ सहसा लेबलवर छापलेला पासवर्ड किंवा तुम्ही नंतर बदललेला पासवर्ड असा होतो. व्यावसायिक नेटवर्कवर, कर्मचारी आणि पाहुणे कनेक्ट करताना एंटर करत असलेला हा सामायिक पासफ्रेज असू शकतो.
ती एक सोपी आवृत्ती आहे आणि सुरुवात करण्यासाठी ती योग्य जागा आहे. जर एखादे नेटवर्क वैयक्तिक मोडमध्ये WPA, WPA2 किंवा WPA3 वापरत असल्याचे सांगत असेल, तर वापरकर्ते ज्या गोष्टीची नोंद करतात त्याला सहसा WPA की, WiFi पासवर्ड, पासफ्रेज किंवा प्री-शेअर्ड की म्हटले जाते. लोक सहसा हे शब्द एकमेकांऐवजी वापरतात, जरी पडद्यामागे त्यांचा अर्थ नेहमी सारखा नसतो.
बहुतेक लोकांना WPA की द्वारे काय म्हणायचे असते
व्यवहारिक दृष्टिकोनातून, WPA की तीन कामे करते:
- प्रवेश नियंत्रित करते: नेटवर्कमध्ये कोण सामील होऊ शकते हे हे ठरवते.
- एनक्रिप्शन सुरू करते: हे डिव्हाइस आणि ॲक्सेस पॉइंट दरम्यानच्या ट्रॅफिकचे संरक्षण करणाऱ्या सेशन की तयार करण्यात मदत करते.
- विश्वासाची व्याप्ती परिभाषित करते: तीच सामायिक की वापरणारा प्रत्येकजण प्रत्यक्षात एकाच दारातून प्रवेश करत असतो.
त्या तिसऱ्या मुद्द्यावर व्यावसायिक वाचकांनी थांबले पाहिजे. सामायिक केलेली की घरामध्ये व्यवस्थापित करण्यायोग्य आहे. कर्मचारी, पाहुणे, कंत्राटदार, किओस्क आणि IoT उपकरणे असलेल्या ठिकाणी, ते जोखमीची साखळी तयार करते.
व्यावहारिक नियम: जर प्रत्येकाला एकच WiFi पासवर्ड माहित असेल, तर कोणाकडे अद्याप ॲक्सेस असायला हवा आणि कोणाकडे नसावा हे तुम्ही विश्वासाने सांगू शकत नाही.
या संज्ञेमुळे गोंधळ का निर्माण होतो
वाचक बऱ्याचदा गोंधळात पडतात कारण टाईप केलेला पासवर्ड नेहमीच हवेत वापरली जाणारी प्रत्यक्ष एन्क्रिप्शन की नसते. तुम्ही लक्षात ठेवलेला पासवर्ड हे मानवाला समजण्यासारखे इनपुट आहे. प्रत्यक्ष ट्रॅफिक सुरू होण्यापूर्वी WiFi प्रणाली त्याचे अधिक मजबूत क्रिप्टोग्राफिक सामग्रीमध्ये रूपांतर करते.
म्हणूनच "what is the wpa key" चे उत्तर एका ओळीच्या व्याख्येने नीट देता येत नाही. तुम्हाला साध्या भाषेतील दृष्टिकोन आणि तांत्रिक दृष्टिकोन दोन्ही समजून घेणे आवश्यक आहे. तुम्हाला ऑपरेशनल दृष्टिकोनाची देखील गरज आहे, कारण व्यवसायात WPA सह लपलेली खरी समस्या की कशी कार्य करते एवढीच नाही. तर लोक ती कशी शेअर करतात, रोटेट करतात, रद्द करतात आणि त्याच्या परिणामांसह कसे जगतात ही देखील आहे.
WEP च्या अपयशापासून ते WPA च्या पायाभरणीपर्यंत
WiFi सुरक्षेची सुरुवात WPA ने झाली नाही. याची सुरुवात WEP नावाच्या कमकुवत प्रणालीने झाली आणि WEP इतक्या वाईट रीतीने अपयशी ठरले की WPA किरकोळ अपग्रेड ऐवजी बचावात्मक उपाय म्हणून आले.
१९९० च्या दशकाच्या उत्तरार्धात WEP मोठ्या प्रमाणावर वापरले जात होते आणि ते स्टॅटिक ६४-बिट किंवा १२८-बिट की वर अवलंबून होते ज्या हल्लेखोर Aircrack-ng सारखी साधने वापरून काही मिनिटांत क्रॅक करू शकत होते. यूकेमध्ये याचे धोके गंभीर पातळीवर होते. २००२ पर्यंत, १.२ दशलक्षाहून अधिक असुरक्षित होम Wi-Fi नेटवर्क हे गुपचूप माहिती मिळवण्याच्या (eavesdropping) धोक्यात होते, आणि २००३ च्या ब्रिटिश कॉम्प्युटर सोसायटीच्या अभ्यासानुसार, सर्वेक्षण केलेल्या ६८% लंडन मधील व्यवसाय अजूनही WEP वापरत होते, जसे की या Wi-Fi Protected Access च्या पार्श्वभूमीवर सारांशित केले आहे.
WEP इतक्या वाईट रीतीने का अपयशी ठरले
WEP ची मुख्य कमजोरी सोपी होती. यामध्ये स्टॅटिक गुपितांचा अतिवापर केला गेला आणि ट्रॅफिकला अत्यंत कमकुवत सुरक्षा दिली गेली. एकदा का आक्रमणकर्त्याने पुरेशी वायरलेस ट्रॅफिक कॅप्चर केली की, सुरक्षा भेदण्यासाठी गणितीय अंदाज लावणे सोपे व्हायचे.
घरगुती वापरकर्त्यासाठी, याचा अर्थ शेजारी किंवा संधीसाधू हल्लेखोर रहदारीवर पाळत ठेवू शकत होते. व्यवसायासाठी, याचा अर्थ असा होता की रेडिओ रेंजमधील कोणाकडेही गुप्तपणे ऐकण्याचा किंवा घुसखोरीचा वास्तविक मार्ग होता.
येथे एक शारीरिक साधर्म्य मदत करते. WEP म्हणजे प्रत्येक कर्मचाऱ्याला, पाहुण्याला, पुरवठादाराला आणि माजी कंत्राटदाराला एकच धातूची किल्ली देण्यासारखे होते, लॉक कधीही न बदलणे आणि चोरांनी आधीच त्वरीत उघडायला शिकलेली लॉक डिझाइन वापरणे.
WPA ने काय बदलले
Wi-Fi Alliance द्वारे 2003 मध्ये सादर केलेले WPA, त्या WEP च्या त्रुटींना थेट प्रतिसाद म्हणून तयार केले गेले होते. स्थिर संरक्षणावर अवलंबून राहण्याऐवजी, WPA ने TKIP सादर केले, ज्याने कनेक्शन प्रक्रियेदरम्यान डायनॅमिक 256-bit Pairwise Master Key वरून प्रति पॅकेट नवीन 128-bit की तयार केली.
हा एक मोठा वैचारिक बदल होता. नेटवर्कने सुरक्षेला एक शेअर केलेले स्टॅटिक गुपित मानणे बंद केले आणि प्रत्येक सेशन व प्रत्येक पॅकेटच्या संरक्षणाकडे पाऊल टाकले.
येथे व्यावहारिक फरक दिला आहे:
| समस्या | WEP | WPA |
|---|---|---|
| की वर्तन | स्थिर | डायनॅमिक |
| हल्ल्याचा प्रतिकार | पुरेशा कॅप्चर केलेल्या ट्रॅफिकसह क्रॅक करणे सोपे | बदलत्या पॅकेट की द्वारे मजबूत प्रतिकार |
| व्यावसायिक प्रभाव | इव्हसड्रॉपिंगचा उच्च धोका | सामान्य वायरलेस वापरासाठी अधिक सुरक्षित बेसलाइन |
WPA महत्त्वाचा ठरला कारण त्याने वायरलेस सुरक्षा "एक निश्चित गुपित सर्वकाही सुरक्षित करते" वरून "तात्पुरत्या कार्यरत कीज प्रत्येक संभाषणाचे रक्षण करतात" मध्ये बदलली.
WPA हे अंतिम उत्तर नव्हते. ती पहिली गंभीर सुधारणा होती. परंतु त्याशिवाय, आधुनिक WiFi सुरक्षेला असुरक्षित सुरुवातीच्या वर्षांपासून ते आज व्यवसाय ज्या अधिक विश्वासार्ह प्रणालींवर अवलंबून आहेत त्याकडे जाण्यासाठी कोणताही उपयुक्त पूल मिळाला नसता.
हँडशेकच्या आत WPA की आपला डेटा कसा सुरक्षित करतात
एक पाहुणा लॉबीमधून तुमच्या हॉटेलच्या WiFi शी कनेक्ट होतो. त्याच क्षणी, नेटवर्कला दोन प्रश्नांची उत्तरे अतिशय वेगाने द्यावी लागतात. या डिव्हाइसला शेअर्ड सिक्रेट माहित आहे का, आणि जवळच ऐकणाऱ्या कोणालाही ते सिक्रेट उघड न करता आम्ही हे सेशन सुरक्षित कसे ठेवू शकतो?
हे काम 4-way handshake द्वारे केले जाते.
WPA पासफ्रेज हा केवळ एक सुरवातीचा बिंदू आहे. ॲक्सेस पॉइंट आणि क्लायंट त्याचा वापर ते नेटवर्कचे भाग आहेत हे सिद्ध करण्यासाठी आणि त्या विशिष्ट सत्रासाठी नवीन कार्यरत की तयार करण्यासाठी करतात. पासवर्ड स्वतः हवेतून प्लेन टेक्स्ट म्हणून पाठवला जात नाही आणि प्रत्येक पॅकेट कूटबद्ध (encrypt) करण्यासाठी त्याचा थेट पुन्हा वापर केला जात नाही.
पासफ्रेजपासून ते कार्यरत कीजपर्यंत
WPA-PSK मोडमध्ये, वापरकर्ता 8 ते 63 ASCII वर्ण असलेला पासफ्रेज प्रविष्ट करतो. त्या पासफ्रेजचे रूपांतर 256-bit क्रिप्टोग्राफिक की मध्ये केले जाते ज्याला Pairwise Master Key म्हटले जाते, जी WPA की संरचनेच्या शीर्षस्थानी असते, जसे की WPA की श्रेणीचे स्पष्टीकरण (WPA key hierarchy) यामध्ये वर्णन केले आहे.
तिथून पुढे, WPA थेट कनेक्शनसाठी तात्पुरत्या कीज मिळवते.
- वापरकर्ता WiFi पासफ्रेज एंटर करतो.
- सिस्टम त्या पासफ्रेजमधून एक मास्टर की मिळवते.
- क्लायंट आणि ॲक्सेस पॉइंट नॉनसेस नावाच्या यादृच्छिक मूल्यांची देवाणघेवाण करतात.
- दोन्ही बाजू सामायिक केलेल्या इनपुटमधून सेशन-विशिष्ट की तयार करतात.
हे पाहण्याचा एक व्यावहारिक आणि सोपा दृष्टिकोन आहे. पासफ्रेज हा एखाद्या लॉक सिस्टममधील मास्टर सीक्रेटसारखा काम करतो, तर हँडशेक सध्या उघडल्या जाणाऱ्या दरवाजासाठी तात्पुरत्या कीज तयार करतो.
हँडशेक दरम्यान काय घडते
उच्च पातळीवर, ॲक्सेस पॉइंट एक यादृच्छिक मूल्य पाठवतो ज्याला ANonce म्हणतात. क्लायंट स्वतःच्या यादृच्छिक मूल्यासह उत्तर देतो, ज्याला SNonce म्हणतात. दोन्ही बाजू त्या सत्रासाठी Pairwise Transient Key मिळवण्यासाठी त्या मूल्यांना मास्टर की आणि डिव्हाइस-विशिष्ट माहितीसह एकत्र करतात.
त्यानंतर ती ट्रान्झिएंट की वेगवेगळ्या हेतूंसाठी स्वतंत्र घटकांमध्ये विभागली जाते, ज्यामध्ये हँडशेक मेसेज प्रमाणित करणे आणि वापरकर्त्याच्या ट्रॅफिकचे एन्क्रिप्शन करणे समाविष्ट आहे.
हे डिझाइन ऑपरेशनल दृष्टीने महत्त्वाचे आहे. जर प्रत्येक डिव्हाइसने प्रत्येक पॅकेटसाठी थेट सामायिक पासफ्रेज वापरला, तर एक प्रकटीकरण संपूर्ण नेटवर्कला मोठ्या प्रमाणात उघड करेल. WPA मानवी पातळीवर व्यवस्थापित केलेल्या एका गुप्त की ला सेशन-स्तरीय क्रिप्टोग्राफिक साहित्यात रूपांतरित करून ती जोखीम कमी करते.
WPA पासफ्रेज हा प्रत्येक फ्रेमचे रक्षण करणारी अचूक की नसून, की जनरेशनसाठी लागणारा इनपुट आहे, हे समजून घेणे सर्वात सोयीचे ठरेल.
विस्तृत कार्यात्मक दृष्टिकोनासाठी, सुरक्षित वायरलेस नेटवर्किंग चे हे मार्गदर्शक WiFi डिझाइन निर्णयांबद्दल उपयुक्त संदर्भ देते.
वास्तविक वातावरणात हे का महत्त्वाचे आहे
हँडशेक गणितीयदृष्ट्या सुरक्षित असू शकतो आणि तरीही व्यवसाय असुरक्षित राहू शकतो. कमकुवतपणा अनेकदा क्रिप्टोग्राफीमध्ये नसतो. तो शेअर केलेल्या पासफ्रेजमध्ये आणि लोक त्याचे व्यवस्थापन कशा प्रकारे करतात यामध्ये असतो.
जर एखाद्या आक्रमणकर्त्याने हँडशेक कॅप्चर केला, तर ते ऑफलाइन असताना पासफ्रेजचा अंदाज लावण्याचा प्रयत्न करू शकतात. हे करत असताना त्यांना तुमच्या नेटवर्कशी कनेक्ट राहण्याची गरज नसते. यामुळे हॉटेल्स, अपार्टमेंट्स, को-वर्किंग स्पेस आणि मल्टि-साइट व्यवसायांसाठी एक मोठी समस्या निर्माण होते जेथे तीच WPA की मोठ्या प्रमाणावर सामायिक केली जाते, साईनबोर्डवर लिहिली जाते, वेगवेगळ्या मालमत्तांवर पुन्हा वापरली जाते किंवा कंत्राटदार आणि माजी कर्मचाऱ्यांना दिली जाते.
की च्या लाइफसायकल दरम्यान जोखीम वाढत जाते:
- कमकुवत पासफ्रेजेस (Weak passphrases) हँडशेक कॅप्चर केल्यानंतर सहज ओळखता येऊ शकतात.
- पुन्हा वापरलेले पासफ्रेजेस (Reused passphrases) एकाच चुकीचा प्रसार अनेक ठिकाणांवर करतात.
- सामायिक केलेले पासफ्रेजेस (Shared passphrases) रिव्होकेशन करणे कठीण बनवतात कारण की बदलल्याने प्रत्येक कायदेशीर वापरकर्त्यावर परिणाम होतो.
- दीर्घकाळ टिकणारे पासफ्रेजेस (Long-lived passphrases) अधिकाधिक पाहुणे, कर्मचारी आणि उपकरणांना त्यांची माहिती मिळाल्यामुळे त्यांचे उघड होण्याचे प्रमाण वाढते.
ही सामायिक-की WiFi ची छुपी मर्यादा आहे. WPA जुन्या प्रणालींपेक्षा खूप चांगल्या प्रकारे रहदारीचे रक्षण करते, परंतु दैनंदिन सुरक्षा अजूनही की कशा प्रकारे वितरित, फिरवली आणि सेवानिवृत्त केली जाते यावर अवलंबून असते.
त्यामुळे जेव्हा कोणी विचारते की wpa key काय आहे, तेव्हा त्याचे अचूक उत्तर "WiFi पासवर्ड" पेक्षा अधिक व्यापक आहे. हा तो सामायिक केलेला गुप्त कोड आहे जो हँडशेक सुरू करतो, की-जनरेशन प्रक्रियेला गती देतो आणि बऱ्याचदा बिझनेस आणि मल्टि-टेनंट नेटवर्कमध्ये मुख्य ऑपरेशनल कमकुवतपणा ठरतो.
WPA विरुद्ध WPA2 विरुद्ध WPA3: कोणती की तुमचे सर्वोत्तम रक्षण करते
आज तुम्हाला आढळणाऱ्या बहुतांश नेटवर्कवर केवळ "WPA" असे लिहिलेले नसेल. ते WPA, WPA2, WPA3 किंवा मिक्स कॉम्पॅटिबिलिटी मोड ऑफर करतील. ही नावे ऐकायला सारखी वाटली तरी ती एकाच पातळीची सुरक्षा देत नाहीत.
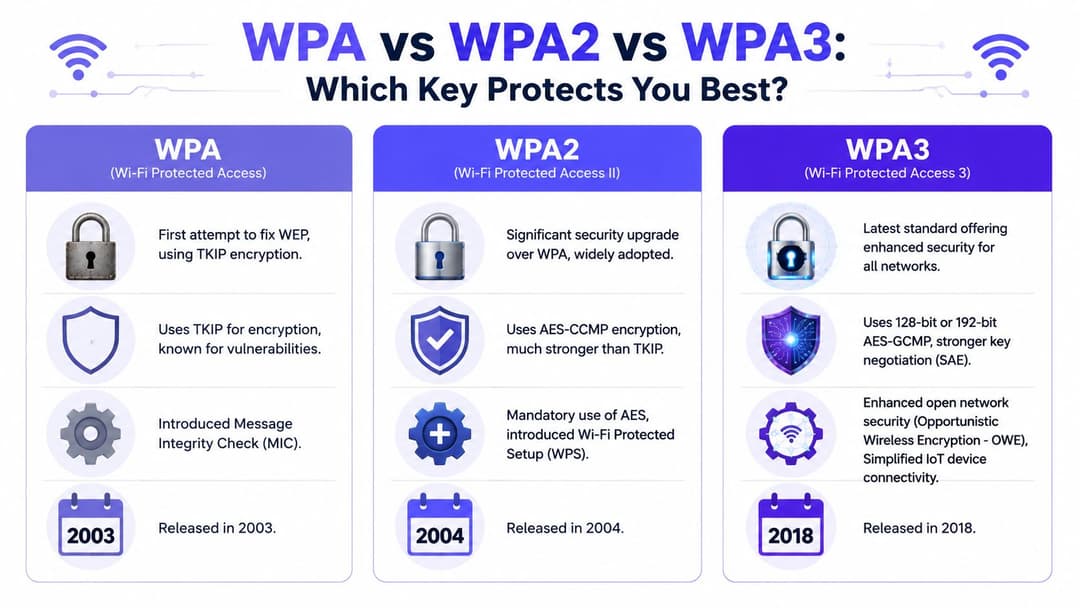
व्यापक नियम सरळ आहे. WPA हे दुरुस्तीचे काम होते, WPA2 हा मुख्य प्रवाहातील सुरक्षित मानक बनला आणि जिथे डिव्हाइस सपोर्ट परवानगी देतो तिथे WPA3 हा आधुनिक पसंतीचा पर्याय आहे.
पिढ्यानपिढ्यांमध्ये काय बदलले
WPA ने स्टॅटिक संरक्षणाच्या जागी TKIP-आधारित डायनॅमिक कीइंग आणून WEP मध्ये सुधारणा केली.
WPA2 हा WPA च्या जुन्या दृष्टिकोनाच्या पुढे गेला आणि तो मोठ्या प्रमाणावर AES-आधारित एन्क्रिप्शनशी जोडला गेला आहे, जो अधिक मजबूत आहे आणि आधुनिक व्यावसायिक वापरासाठी अधिक योग्य आहे.
WPA3 ने गोष्टी अधिक सुरक्षित केल्या आहेत. पर्सनल मोडसाठी त्याची सर्वात मोठी व्यावहारिक सुधारणा म्हणजे जुन्या प्री-शेअर्ड की एक्सचेंज मॉडेलवर अवलंबून राहण्याऐवजी SAE च्या माध्यमातून ऑफलाइन पासवर्डचा अंदाज लावण्याविरुद्ध अधिक मजबूत संरक्षण देणे. हे ओपन नेटवर्क आणि नवीन डिव्हाइस इकोसिस्टमसाठी सुरक्षा देखील सुधारते.
WPA विरुद्ध WPA2 विरुद्ध WPA3 सुरक्षा तुलना
| वैशिष्ट्य | WPA | WPA2 | WPA3 |
|---|---|---|---|
| लाँच वर्ष | 2003 | 2004 | 2018 |
| मुख्य सुरक्षा | WEP पेक्षा सुधारित TKIP-आधारित सुरक्षा | अधिक मजबूत AES-आधारित सुरक्षा | अधिक मजबूत की निगोशिएशनसह नवीन पिढीची सुरक्षा |
| पासवर्ड हल्ल्यांचा प्रतिकार | WEP पेक्षा चांगले, परंतु मर्यादित | चांगल्या प्रकारे कॉन्फिगर केल्यास मजबूत, परंतु PSK मोडमध्ये अद्याप त्रुटी आहेत | SAE द्वारे सुधारित प्रतिकार |
| आजच्या काळासाठी सर्वात योग्य | केवळ जुन्या सिस्टीम्ससाठी | सामान्य आणि अद्याप मोठ्या प्रमाणावर वापरले जाणारे | सपोर्ट उपलब्ध असल्यास सर्वोत्तम पर्याय |
व्यवसाय वातावरणात उपयोजन पर्यायांची तुलना करणाऱ्या वाचकांसाठी, WPA आणि WPA2 Enterprise चे हे विहंगावलोकन प्रमाणीकरण मॉडेल्सभोवती उपयुक्त संदर्भ जोडते.
तुम्ही काय निवडले पाहिजे
लेबलच्या मागे लागण्याऐवजी या निर्णय घेण्याच्या दृष्टिकोनाचा वापर करा:
- जर नेटवर्क अजूनही केवळ WPA वापरत असेल, तर ते बदलण्याची वेळ निघून गेली आहे.
- जर तुमचे वातावरण WPA2-Personal वर अवलंबून असेल, तर मुख्य धोका हा स्वतः एन्क्रिप्शनचा नसून त्याभोवती असलेल्या शेअर केलेल्या-पासवर्ड मॉडेलचा असतो.
- जर तुमचे हार्डवेअर WPA3 ला सपोर्ट करत असेल, तर हा सहसा दीर्घकालीन उत्तम मार्ग आहे, विशेषतः नवीन रोलआउट्ससाठी.
- जर तुम्ही विविध डिव्हाइसेस असलेले ठिकाण चालवत असाल, तर सुसंगततेमुळे काही काळासाठी संक्रमणकालीन सेटअप वापरावा लागू शकतो.
नवीन प्रोटोकॉलची नावे वाईट ऑपरेशनल सवयी दूर करत नाहीत. नवीन मानकावर देखील खराब व्यवस्थापन केलेला शेअर केलेला पासवर्ड गंभीर व्यावसायिक जोखीम निर्माण करू शकतो.
अनेक तुलनात्मक लेखांमध्ये नेमका हाच मुद्दा सुटतो. WPA3 हे WPA2 पेक्षा चांगले आहे आणि WPA2 हे WPA पेक्षा चांगले आहे. परंतु, एखादे हॉटेल कर्मचारी, पाहुणे आणि कॉन्ट्रॅक्टर्सना एकच शेअर्ड पासवर्ड देत असेल, तर एन्क्रिप्शन स्टँडर्ड नवीन असले तरीही मॅनेजमेंटची समस्या कायमच राहते.
तुमची WPA की व्यवस्थापित करण्यासाठी व्यावहारिक मार्गदर्शक
घर किंवा लहान ऑफिससाठी, WPA की शोधणे सहसा सोपे असते. सेटअप दरम्यान कोणीतरी ती बदलली नसल्यास, ती बऱ्याचदा WiFi नाव आणि डीफॉल्ट पासवर्डच्या खाली राउटर लेबलवर प्रिंट केलेली असते.
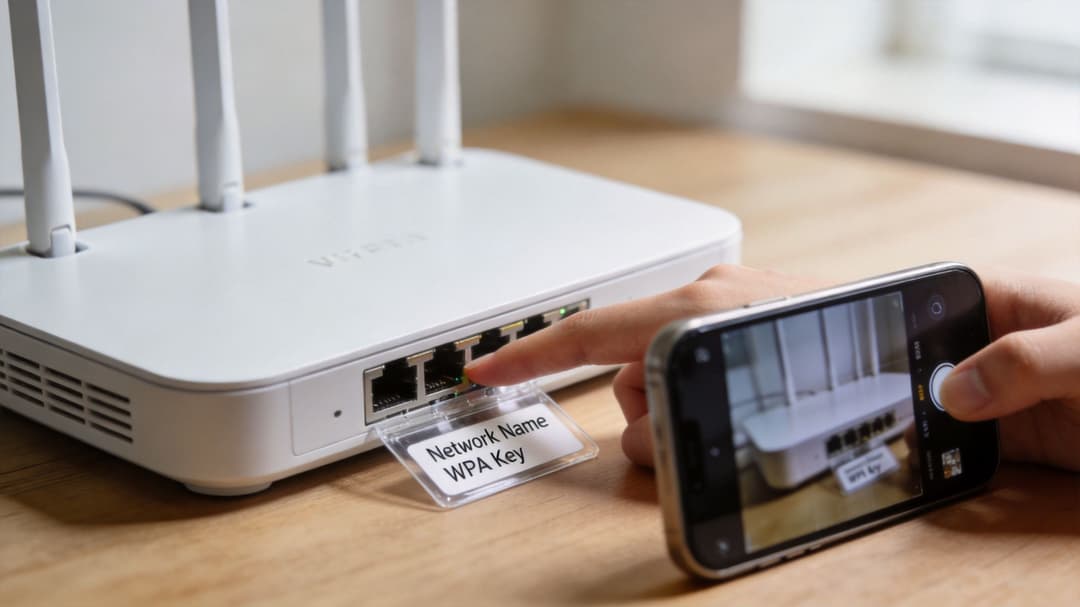
तुम्हाला तो बदलावा लागल्यास, TP-Link, Netgear, UniFi, Aruba Instant On किंवा ISP कडून मिळणारे राऊटर्स यांसारख्या अनेक प्लॅटफॉर्मवर त्याची नेहमीची प्रक्रिया सारखीच असते. तुम्ही मॅनेजमेंट इंटरफेसमध्ये लॉग इन करता, वायरलेस सेटिंग्ज उघडता, SSID निवडता आणि पासफ्रेज अपडेट करता.
लहान वातावरणासाठी एक सोपी आणि योग्य प्रक्रिया
एक सुरक्षित आणि सुरळीत WPA की बदल सहसा असा दिसतो:
- सक्रिय SSID शोधा जे तुम्ही अपडेट करू इच्छिता.
- सुरक्षा मोड तपासा जेणेकरून तुम्हाला कळेल की नेटवर्क WPA2, WPA3 किंवा मिश्रित मोड वापरत आहे का.
- एक मजबूत पासफ्रेज सेट करा जो इतर कुठेही वापरला गेला नसेल.
- प्रत्येक प्रभावित डिव्हाइससाठी रिकनेक्ट्स सेव्ह करा आणि शेड्यूल्ड करा.
- डॉक्युमेंटेशन अपडेट करा जेणेकरून सपोर्ट स्टाफला काय आणि कधी बदलले हे कळेल.
एक मजबूत पासफ्रेज लांब, युनिक असावा आणि तो ठिकाणाचे नाव, कंपनीचे नाव, पत्ता किंवा साध्या शब्दांच्या पॅटर्नवर आधारित नसावा. सर्वोत्तम व्यावसायिक पासफ्रेजेस सहसा अंदाज लावण्यास कठीण असतात, परंतु पासवर्ड मॅनेजरद्वारे सहज मॅनेज केले जाऊ शकतात.
जिथे नियमित प्रशासन हे ऑपरेशनल डोकेदुखी बनते
समस्या स्केलची आहे. व्यवसायात, WPA की ही केवळ एक सेटिंग नाही. ती कॅश रजिस्टर्स, टॅब्लेट, रूम सिस्टम, स्कॅनर, डिस्प्ले, प्रिंटर, हँडहेल्ड टर्मिनल्स आणि वैयक्तिक उपकरणांशी जोडलेली अवलंबित्व आहे.
हा छुपा प्रश्न मूलभूत WiFi मार्गदर्शकांमध्ये क्वचितच नमूद केला जातो. सद्य सामग्री अनेकदा WPA की कडे एक स्थिर एक-वेळची सेटअप म्हणून पाहते, परंतु वास्तविक वातावरणात सक्रिय नेटवर्कवर WPA की रीसेट केल्याने शेकडो डिव्हाइसेस डिस्कनेक्ट होऊ शकतात, ज्यामुळे आरोग्य सेवा किंवा किरकोळ व्यवसायातील सेवेमध्ये व्यत्यय येतो, आणि हेच मार्गदर्शक अनेकदा तडजोड झाल्यानंतर रोटेशनच्या व्यावसायिक सातत्य आणि अनुपालनाच्या परिणामांना वगळतात, जसे की WEP vs WPA मधील ऑपरेशनल त्रुटी या चर्चेत नमूद केले आहे.
व्यस्त ठिकाणी सामायिक केलेली WiFi की बदला आणि तुम्ही केवळ सुरक्षा अद्यतनित करत नाही. तुम्ही त्या SSID वर अवलंबून असलेल्या प्रत्येक गोष्टीमध्ये पुन्हा जोडणीची प्रक्रिया सुरू करत आहात.
येथेच IT व्यवस्थापक दोन्ही बाजूंनी अडचणीत येतात. की बऱ्याच काळासाठी न बदलल्यास जोखीम वाढते. ती वारंवार बदलल्यास ऑपरेशन्स विस्कळीत होतात.
बऱ्याच टीम्सनी विचारला पाहिजे असा व्यावसायिक प्रश्न
एका स्वतंत्र कुटुंबाच्या घरासाठी, याचे उत्तर सहसा "फक्त पासवर्ड बदलणे" एवढेच असते.
एखादे हॉटेल, क्लिनिक, रिटेल चेन किंवा विद्यार्थ्यांच्या वसतिगृहासाठी, अधिक चांगला प्रश्न वेगळा आहे: हे नेटवर्क अद्याप शेअर केलेल्या WPA की वरच अवलंबून असले पाहिजे का?
आधुनिक ठिकाणांमध्ये शेअर्ड WPA कीज का अयशस्वी ठरतात
हॉटेलमधील पाहुणा चेक-इन करताना WiFi पासवर्ड विचारतो. कॉन्ट्रॅक्टरला तोच पासवर्ड मेंटेनन्स टीमकडून मिळतो. सहा महिन्यांपूर्वीच्या नोटीस बोर्डचा फोटो एका माजी कर्मचाऱ्याकडे अजूनही आहे. हे तिघेही साधारण एकाच मार्गाने नेटवर्कवर पोहोचू शकतात, आणि हीच खरी समस्या आहे.
सामायिक केलेली WPA की खूप वेळा कॉपी केलेल्या मास्टर की सारखी काम करते. ती अजूनही दरवाजा उघडू शकते, परंतु आत कोण आले, त्यांच्याकडे अजूनही प्रवेश असावा का आणि एक प्रत गहाळ झाल्यावर काय करावे हे सांगणे ती थांबवते.
मूलभूत समस्या ही आयडेंटिटीची (ओळख) आहे. शेअर्ड की हे सिद्ध करते की डिव्हाइसला पासवर्ड माहित आहे. परंतु ती व्यक्ती कोण आहे, ते डिव्हाइस मॅनेज्ड आहे की नाही, किंवा शिफ्ट, मुक्काम किंवा कॉन्ट्रॅक्ट संपल्यानंतर तो ॲक्सेस बंद झाला पाहिजे की नाही, हे यावरून सिद्ध होत नाही.
हा फरक अशा वेन्यूजमध्ये सर्वात महत्त्वाचा ठरतो जेथे एकाच मालमत्तेवर अनेक गट एकत्र येतात. हॉटेल्स, रिटेल साइट्स, क्लिनिक, विद्यार्थी वसतिगृहे आणि मल्टि-टेनंट कार्यालयांमध्ये क्वचितच एकच स्थिर वापरकर्ता वर्ग असतो. त्यांच्याकडे पाहुणे, कर्मचारी, पुरवठादार, तात्पुरते कामगार, रहिवासी आणि अनमॅनेज्ड वैयक्तिक उपकरणे असतात. सामायिक केलेला पासफ्रेज या सर्व फरकांना एकाच निर्णयामध्ये मर्यादित करतो - परवानगी आहे किंवा परवानगी नाही.
दैनंदिन ऑपरेशन्समध्ये प्रत्यक्षात काय अयशस्वी होते
सुरक्षेची कमतरता केवळ सैद्धांतिक नाही. ती नियमित ॲडमिन काम आणि इन्सिडंट रिस्पॉन्स दरम्यान दिसून येते:
- प्रवेश स्पष्टपणे एखाद्या व्यक्तीशी जोडला जाऊ शकत नाही: लॉग हे दाखवू शकतात की एखादे डिव्हाइस SSID शी जोडले गेले आहे, परंतु त्यामागे कोणता कर्मचारी, अतिथी किंवा कंत्राटदार होता हे समजत नाही.
- प्रवेश रद्द करणे कठीण असते: एका वापरकर्त्याला काढून टाकण्याचा अर्थ अनेकदा त्या नेटवर्कवर अवलंबून असलेल्या प्रत्येकाचा पासवर्ड बदलणे असा होतो.
- पासवर्ड पसरवणे हे सामान्य वर्तन बनते: कर्मचारी तो लिहून ठेवतात, विक्रेत्यांना मेसेज करतात, रहिवाशांसाठी प्रिंट करतात किंवा वेगवेगळ्या साईट्सवर तोच पासवर्ड पुन्हा वापरतात.
- भाडेकरू विभाजन अस्पष्ट होते: सामायिक इमारतींमध्ये किंवा मिश्र-वापर असलेल्या ठिकाणी, एक पासफ्रेज अशा गटांमधील सीमा कमकुवत करू शकतो ज्यांना प्रत्यक्षात वेगळे ठेवले पाहिजे.
- तपास संथ होतो: संशयास्पद ट्रॅफिक आढळल्यास, पहिली अडचण अनेकदा सामायिक केलेले क्रेडेंशियल हीच असते, कारण अनेक वेगवेगळ्या लोकांनी ते वापरलेले असू शकते.
घरगुती नेटवर्क अशा प्रकारची संदिग्धता सहन करू शकते. परंतु व्यावसायिक ठिकाणे सहसा करू शकत नाहीत.
यामुळे ऑपरेटर्ससाठी छुपी जोखीम का निर्माण होते
हॉटेलमधील एका घटनेचा विचार करा. नेटवर्कवरील एखादे डिव्हाइस अंतर्गत प्रणाली स्कॅन करू लागते किंवा असामान्य ट्रॅफिक निर्माण करू लागते. WPA-PSK सह, कूटबद्धीकरण (encryption) अजूनही योग्यरित्या कार्य करत असेल, परंतु ऑपरेटरसमोर एक कठीण प्रश्न असतो. तो ॲक्सेस कोणाकडे होता आणि तो अजूनही त्यांच्याकडे असायला हवा का?
सामायिक केलेल्या स्टाफ लॉगइनप्रमाणेच सामायिक केलेल्या की (shared keys) देखील कमकुवत असतात. त्या सुरुवातीला सेटअपमधील अडथळे कमी करतात, पण नंतर इतर सर्व ठिकाणी गोंधळ निर्माण करतात. सुरक्षा टीम्सचे उत्तरदायित्व नाहीसे होते. ऑपरेशन्स टीम्सचे सूक्ष्म नियंत्रण सुटते. व्यवस्थापकांसमोर अनुपालन आणि दायित्वाचे असे प्रश्न उभे राहतात ज्यांचे ते आत्मविश्वासाने उत्तर देऊ शकत नाहीत.
याच कारणामुळे सामायिक केलेल्या WPA की या व्यावसायिक वातावरणासाठी झिरो-ट्रस्ट नेटवर्क ॲक्सेस (zero-trust network access for business environments) सारख्या आधुनिक ॲक्सेस मॉडेल्सशी जुळत नाहीत. झिरो-ट्रस्ट हा ॲक्सेसला ओळख, उपकरणाची स्थिती आणि पॉलिसीशी जोडतो. तर सामायिक केलेला WiFi पासवर्ड अशा गुपितावर ॲक्सेस प्रदान करतो जो अनेकदा त्याच्या मूळ मर्यादेच्या पलीकडे पसरतो.
आधुनिक ठिकाणी, WPA-PSK ची मुख्य कमजोरी सायफर नाही. तर त्याभोवती असलेले शेअर केलेले क्रेडेंशियल मॉडेल आहे.
बहु-भाडेकरू, अतिथींची जास्त वर्दळ आणि जलद बदल होणाऱ्या वातावरणासाठी, पासवर्ड पुरेसा मजबूत आहे की नाही हा आता मुद्दा राहिलेला नाही. मुख्य मुद्दा हा आहे की सामायिक पासवर्ड हा अद्यापही नियंत्रणाचा मुख्य बिंदू असावा की नाही.
शेअर्ड कीजच्या पलीकडे जाऊन झिरो-ट्रस्ट ॲक्सेसकडे वाटचाल
सामायिक केलेल्या की च्या समस्येवर एक पारंपारिक उत्तर आहे. ते म्हणजे 802.1X सह WPA-Enterprise. एका सामायिक पासवर्डऐवजी, युजर्स किंवा डिव्हाइसेस एका मध्यवर्ती प्रणालीद्वारे स्वतंत्रपणे प्रमाणीकृत होतात, ज्यासाठी बऱ्याचदा RADIUS सेवेचा वापर केला जातो. यामुळे अधिक चांगले उत्तरदायित्व आणि कडक प्रवेश नियंत्रण मिळते.
यातील सर्वात मोठे आव्हान म्हणजे जटिलता. पारंपारिक एंटरप्राइझ WiFi मध्ये सर्टिफिकेट व्यवस्थापन, ऑनबोर्डिंगमधील अडचणी, पॉलिसी डिझाईन आणि इन्फ्रास्ट्रक्चरचा अतिरिक्त भार येऊ शकतो जो लहान आयटी टीम्स किंवा वेन्यू ऑपरेटर्सना सांभाळायचा नसतो. पाहुणे, कर्मचारी, रहिवासी, कंत्राटदार आणि जुनी उपकरणे असणाऱ्या मिश्रित वातावरणात, सुरक्षा मॉडेल स्पष्टपणे अधिक चांगले असूनही हा अतिरिक्त भार वापर सुरू करण्याच्या प्रक्रियेला संथ करू शकतो.
आधुनिक ॲक्सेस कसा असावा
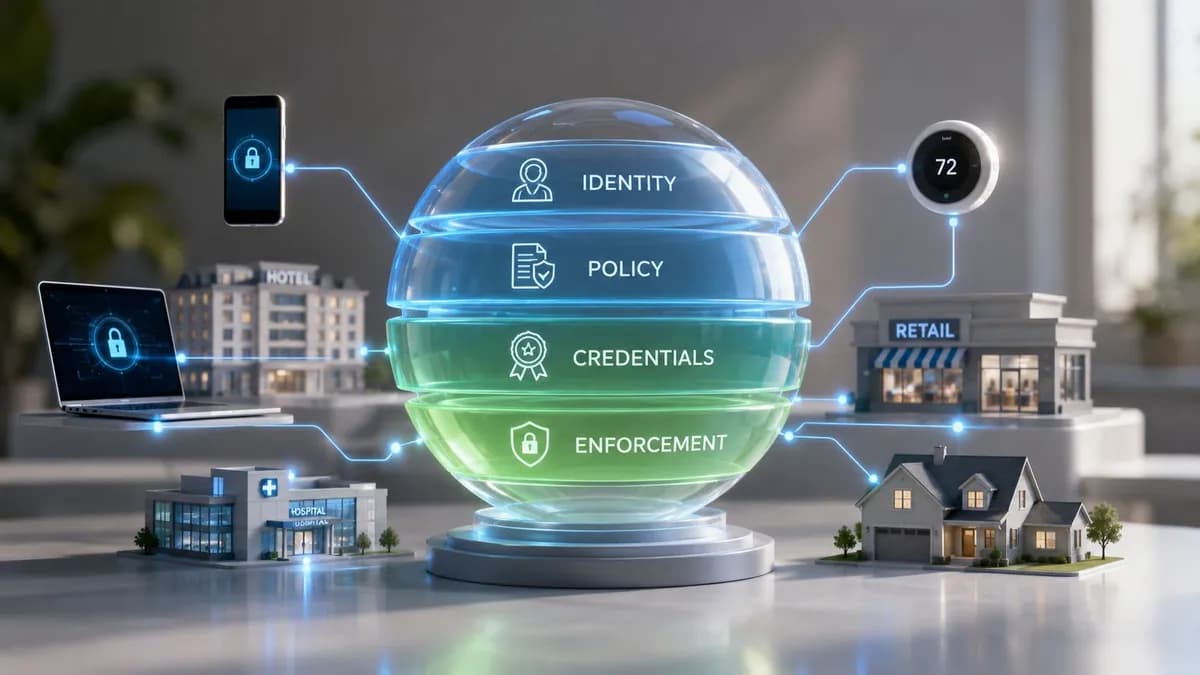
एक मजबूत मॉडेल शेअर केलेल्या गुपितांच्या ऐवजी ओळख-आधारित ॲक्सेस वापरते. व्यवहारात, याचा अर्थ सहसा खालील गोष्टींचे संयोजन असतो:
- कर्मचार्यांच्या डिव्हाइसेससाठी प्रमाणपत्र-आधारित प्रमाणीकरण, ज्यामुळे प्रवेश व्यवस्थापित ओळख आणि डिव्हाइस विश्वासाशी जोडला जातो.
- अतिथींसाठी पासवर्डशिवाय ऑनबोर्डिंग, जेणेकरून वापरकर्ते कोणताही सामायिक केलेला WiFi पासवर्ड न शिकता किंवा पुन्हा न वापरता प्रमाणीकरण करू शकतात.
- जुन्या सिस्टीम्ससाठी प्रति-डिव्हाइस किंवा प्रति-भाडेकरू क्रेडेंशियल्स, जेणेकरून जुन्या हार्डवेअरमुळे संपूर्ण नेटवर्कला पुन्हा सामायिक-की डिझाइनवर जावे लागणार नाही.
- तात्काळ प्रवेश रद्द करणे, जेणेकरून एखादे खाते किंवा पॉलिसी निष्क्रिय केल्यास संपूर्ण साइटची WiFi की न बदलता प्रवेश काढून टाकता येतो.
हाच तो ऑपरेशनल बदल आहे जो महत्त्वाचा ठरतो. आता "अधिक चांगला शेअर केलेला पासवर्ड निवडणे" हे ध्येय राहिलेले नाही. तर "शक्य तिथे शेअर केलेल्या पासवर्डवर अवलंबून राहणे बंद करणे" हे ध्येय आहे.
हे झिरो ट्रस्टशी कसे सुसंगत आहे
Zero trust सर्वोत्तम काम करते जेव्हा ॲक्सेस मूलभूत प्रश्नांची स्पष्ट उत्तरे देऊ शकतो:
| प्रश्न | शेअर केलेली WPA की | ओळख-आधारित प्रवेश |
|---|---|---|
| कोण कनेक्ट झाले | ग्रुप उत्तर | विशिष्ट युझर किंवा डिव्हाइस |
| प्रवेश त्वरित रद्द केला जाऊ शकतो का | बऱ्याचदा व्यत्यय आणणारा | सहसा लक्ष्यित |
| भूमिकेनुसार पॉलिसी लागू करणे सोपे आहे का | मर्यादित | खूप मजबूत |
वायरलेस ॲक्सेसचे आधुनिकीकरण करणाऱ्या ठिकाणांसाठी, पासवर्डशिवाय आणि सर्टिफिकेट-बॅक्ड पध्दती सहसा WPA-PSK ॲडमिनिस्ट्रेशन अचूक बनवण्याचा प्रयत्न करण्यापेक्षा जास्त सोयीस्कर ठरतात. यामुळे अकाउंटेबिलिटी सुधारते, पासवर्ड शेअरिंग कमी होते आणि लाइफसायकल मॅनेजमेंट खूपच व्यावहारिक बनते.
एक उपयुक्त सुरुवात म्हणजे zero-trust network access हे WiFi ऑथेंटिकेशनची भूमिका "पासवर्ड माहित असणे" वरून बदलून "पॉलिसीनुसार आयडेंटिटी सिद्ध करणे" मध्ये कशी बदलते हे समजून घेणे होय.
wpa key काय आहे या प्रश्नाचे दीर्घकालीन उत्तर थोडे अस्वस्थ करणारे पण महत्त्वाचे आहे. बऱ्याच बिझनेस वातावरणात, सर्वोत्तम धोरण सामायिक केलेली WPA key अधिक काळजीपूर्वक व्यवस्थापित करणे हे नाही. तर नेटवर्कची रचना अशी करणे आहे जेणेकरून सामायिक की प्रवेश नियंत्रणाचा मुख्य केंद्रबिंदू राहणार नाहीत.
जर तुमच्या संस्थेला शेअर केलेल्या पासवर्डच्या त्रासाशिवाय अतिथी WiFi, कर्मचारी प्रवेश आणि मल्टी-टेनंट नेटवर्किंग हवे असेल, तर Purple पासवर्डशिवाय, ओळख-आधारित प्रवेशाचा व्यावहारिक मार्ग प्रदान करते. यामध्ये अतिथींसाठी सुरक्षित ऑनबोर्डिंग, कर्मचाऱ्यांसाठी आधुनिक ऑथेंटिकेशन आणि एका शेअर केलेल्या WPA की च्या जोखमींना संपूर्ण ठिकाण उघड न करता नियंत्रित नेटवर्क प्रवेशाची आवश्यकता असलेल्या जुन्या डिव्हाइसेससाठी पर्याय समाविष्ट आहेत.