WiFi security and WPA key vulnerability assessment tool
Audit your wireless authentication architecture, calculate credential breach risk, and discover passwordless enterprise alternatives.
Determines compliance thresholds and user density impact.
AES-CCMP 128-bit • 4-Way Handshake (EAPOL)
Affects insider threat risk and employee offboarding exposure.
Larger device pools multiply the blast radius of compromised keys.
High vulnerability. Attackers within radio range can capture 4-way handshake frames (ANonce, SNonce, MIC) and execute offline dictionary attacks at billions of hashes per second without interacting with your access point.
Critical operational exposure. When an employee, contractor, or tenant leaves, revoking their WiFi access requires manually changing the SSID passphrase on every single workstation, smartphone, and IoT device.
Non-compliant with PCI-DSS 4.0 (Requirement 8.3 requires unique identification for all users accessing cardholder networks), HIPAA Security Rule §164.312, and ISO 27001 A.9 access control.
Recommended Architecture for Enterprise
Transition from shared pre-shared keys to Cloud RADIUS with 802.1X and Individual PSK (iPSK). Eliminate password sharing without replacing client hardware.
您现在可能正面临以下两种情况之一。要么您打开了路由器或接入点的仪表板并发现了一个名为 WPA key 的设置,要么您在业务环境中被索要 “WiFi 密码”,而在这个环境下,这个简单的回答感觉一点也不简单。
这种困惑很常见。在日常使用中,人们习惯将 WPA 密钥简单地视为接入 WiFi 的密码。从技术角度来说,这种理解勉强说得通。但在实际运营中,它忽略了对酒店、商铺、办公室、医疗场所和多租户建筑至关重要的一点:一旦许多人共享同一个密钥,网络安全和管理就会迅速变得混乱不堪。
如果您正在搜索什么是 wpa key,答案有两个层面。首先,它是用于保护无线网络访问的机密凭证。其次,它是一个更庞大的安全流程的起点,该流程会影响到加密、用户可追溯性、凭证撤销、支持工作量以及合规风险。
您 WiFi 网络的数字门卫:WPA 密钥
把您的 WiFi 网络想象成一栋带有安全前门的大楼。WPA 密钥就是人们用来进入的钥匙。在普通家用路由器上,这通常是指印在标签上的密码或您后来修改的密码。在企业网络中,它可能是员工和访客在连接时输入的共享密码短语。
这是简化的版本,也是最适合开始了解的地方。如果一个网络声明在个人模式下使用 WPA、WPA2 或 WPA3,用户输入的内容通常被称为 WPA 密钥、WiFi 密码、密码短语或预共享密钥。人们经常混用这些术语,尽管在底层技术上它们的含义并不完全相同。
大多数人所说的 WPA 密钥是什么
在实际应用中,WPA 密钥承担了三项任务:
- 控制访问:它决定了谁可以加入网络。
- 启动加密:它有助于生成保护设备与接入点之间流量的会话密钥。
- 定义信任范围:所有使用相同共享密钥的用户实际上都是从同一扇门进入。
这第三点是企业读者应该停下来思考的地方。在家庭中,共享密钥是可控的。但在拥有员工、访客、承包商、自助服务终端和物联网设备的场所中,它会建立一个风险链。
实用规则: 如果每个人都知道同一个 WiFi 密码,您就无法可靠地判断谁应该继续拥有访问权限,谁不应该拥有。
为什么该术语会引起混淆
读者经常会感到困惑,因为输入的密码并不总是空中传输所使用的实际加密密钥。您记住的密码是便于人类记忆的输入。WiFi 系统在实际流量开始传输之前,会将其转化为更强大的加密材料。
这就是为什么“什么是 wpa key”无法用一句简单定义来解释清楚。您需要通俗易懂的视角,也需要技术层面的分析。同时,您还需要从运营的角度来看待它,因为在企业中,WPA 带来的隐藏问题不仅在于密钥如何工作,还在于人们如何分享、轮换、撤销它,以及如何应对由此带来的后果。
从 WEP 的失败到 WPA 的诞生
WiFi 安全并非始于 WPA。它始于一个名为 WEP 的较弱系统,而 WEP 的失败非常严重,以至于 WPA 的出现是作为一种抢救措施,而不仅仅是一次小升级。
WEP 在 20 世纪 90 年代末被广泛使用,它依赖于静态 64 位或 128 位密钥,攻击者使用 Aircrack-ng 等工具几分钟内即可将其破解。在英国,这种暴露的规模非常严重。到 2002 年,超过 120 万个不安全的家庭 WiFi 网络面临被窃听的风险。根据英国电脑学会 2003 年的一项研究,接受调查的伦敦企业中有 68% 仍在沿用 WEP,详情可参见这篇关于 WiFi Protected Access 的背景介绍。
为什么 WEP 如此轻易被破解
WEP 的核心漏洞很简单:它过度重复使用静态机密,且对流量的保护力度太弱。一旦攻击者捕获了足够多的无线流量,其数学规律就会变得可预测,从而极易被破解。
对于家庭用户来说,这意味着邻居或投机取巧的攻击者可以窃听网络流量。对于企业来说,这意味着任何处于无线电信号范围内的人都有可能进行窃听或入侵。
这里可以用一个物理上的类比。WEP 就像是给每个员工、访客、供应商和前承包商都发放同一把金属钥匙,从不更换锁芯,而且使用了一个盗贼早已学会快速撬开的锁具设计。
WPA 带来了哪些改变
WPA 由 Wi-Fi Alliance 于 2003 年推出,是专门为了应对 WEP 的漏洞而设计的。WPA 不再依赖静态保护,而是引入了 TKIP。在连接过程中,TKIP 会从动态的 256-bit Pairwise Master Key 中为每个数据包生成一个新的 128-bit 密钥。
这是一个重大的概念转变。网络不再将安全视为一个共享的静态秘密,而是转向针对每个会话、每个数据包的保护。
以下是实际的区别:
| 问题 | WEP | WPA |
|---|---|---|
| 密钥行为 | 静态 | 动态 |
| 抗攻击能力 | 捕获足够的数据包后极易被破解 | 通过不断变化的包密钥提供更强的抗攻击能力 |
| 业务影响 | 面临极高的窃听风险 | 为日常无线使用提供更安全的基线保障 |
WPA 至关重要,因为它将无线安全从“一个固定的秘密保护所有内容”转变为“临时工作密钥保护每次会话”。
WPA 并不是终极答案。它是第一个严肃的修复方案。但如果没有它,现代 WiFi 安全就无法从早期不安全的年代顺利过渡到如今企业赖以生存、更为可靠的系统。
握手过程探秘:WPA 密钥如何保障您的数据安全
宾客在酒店大堂连接您的 WiFi。在那个瞬间,网络必须非常快速地回答两个问题。该设备是否知道这个共享密钥?以及我们如何在不向附近任何监听者泄露该密钥的情况下保护此会话的安全?
该工作由 4次握手 处理。
WPA 密码短语仅仅是起点。接入点和客户端使用它来证明它们属于该网络,并为该特定会话创建全新的工作密钥。密码本身不会以明文形式在空中传输,也不会直接重复用于加密每个数据包。
从密码短语到工作密钥
在 WPA-PSK 模式下,用户需要输入 8 到 63 个 ASCII 字符的密码。该密码会被转换为一个 256 位的加密密钥,称为成对主密钥(Pairwise Master Key),它位于 WPA 密钥结构的最顶端,正如这篇关于 WPA 密钥体系结构解析 中所述。
从此开始,WPA 为当前连接导出临时密钥。
- 用户输入 WiFi 密码短语。
- 系统根据该密码短语派生出一个主密钥。
- 客户端与接入点交换被称为 nonce 的随机值。
- 双方根据共享的输入生成特定于会话的密钥。
一个实用的看待方式很简单。密码就像锁系统中的主密钥,而握手则为当前正在打开的门创建临时密钥。
握手过程中发生了什么
在更高层面上,接入点发送一个名为 ANonce 的随机值。客户端则回复其自身的随机值 SNonce。双方将这些值与主密钥以及设备特定的信息结合起来,从而为该会话派生出一个 Pairwise Transient Key。
然后,该临时密钥被拆分为用于不同目的的独立组件,包括验证握手消息和加密用户流量。
这种设计在运营中至关重要。如果每个设备都在每个数据包中直接使用共享的密码短语,那么一次泄露就会使整个网络面临大得多的暴露风险。WPA 通过将一个由人工管理的机密凭证转化为会话级别的加密材料,从而降低了这种风险。
将 WPA 预共享密钥理解为生成密钥的输入最为贴切,而不是将其视为直接保护每个数据帧的精确密钥。
为了获得更广泛的运营视角,本篇关于 安全无线网络 的指南为 WiFi 设计决策提供了有用的背景信息。
为什么这在实际环境中至关重要
握手在数学上可能是完善的,但仍会让企业面临风险。薄弱环节通常不是密码学。而是共享密码以及人们管理它的方式。
如果攻击者捕获了握手过程,他们就可以在离线状态下尝试破解密码。在此期间,他们不需要保持与您网络的连接。对于酒店、公寓、联合办公空间和多分支机构而言,这是一个棘手的问题,因为这些地方的 WPA 密钥往往被广泛共享、写在标识牌上、跨场所重复使用,或流传给承包商及离职员工。
安全风险随着密钥生命周期的延长而增加:
- 弱密码在握手捕获后更容易被破解。
- 重复使用的密码会将单一漏洞蔓延至多个场所。
- 共享的密码使撤销变得极其困难,因为更改密钥会影响到每一个合法用户。
- 长期使用的密码随着越来越多的访客、员工和设备获取,累积的泄露风险也随之增加。
这是共享密钥 WiFi 的隐形限制。WPA 保护流量的效果远好于旧系统,但日常安全仍然取决于密钥是如何分发、轮换和废弃的。
因此,当有人询问什么是 WPA 密钥时,准确的答案比 "WiFi 密码" 更广泛。它是启动握手、为密钥生成过程提供支持的共享密钥,而且往往会成为企业和多租户网络中主要的运营弱点。
WPA 对比 WPA2 对比 WPA3:哪种密钥能给您最强的保护
您今天遇到的大多数网络不会只显示 “WPA”。它们会提供 WPA、WPA2、WPA3 或混合兼容模式。这些名称听起来很相似,但它们提供的保护级别却不尽相同。
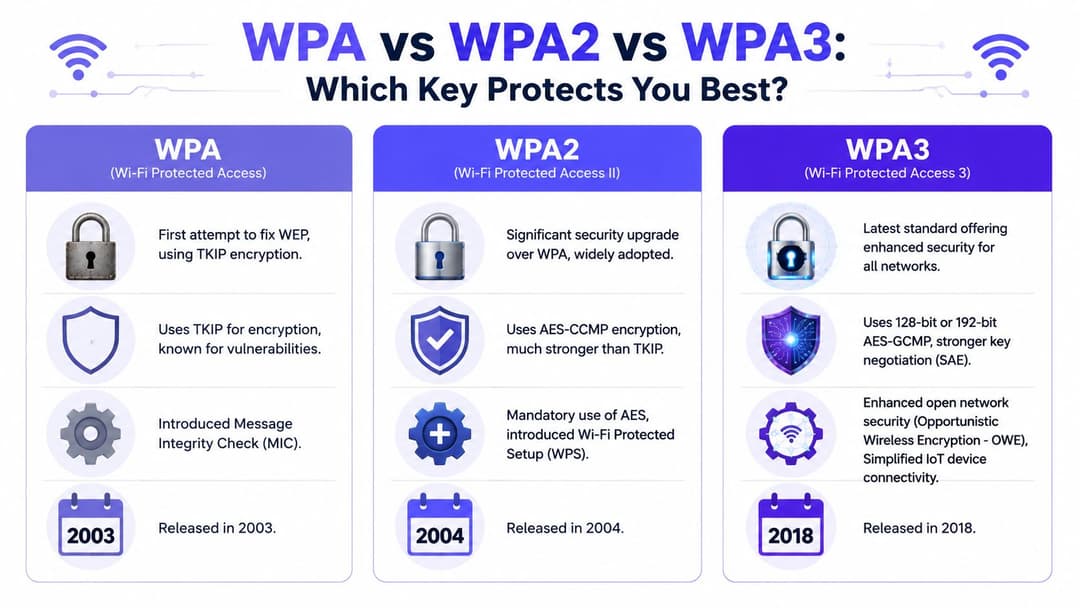
大体上的规则非常简单。WPA 是修复工作,WPA2 成为了主流的安全标准,而 WPA3 则是只要设备支持就首选的现代选择。
各代技术之间的变化
WPA 通过使用基于 TKIP 的动态密钥取代静态保护,对 WEP 进行了改进。
WPA2 超越了 WPA 的旧方法,并与基于 AES 的加密 广泛关联,后者更强大,更适合现代商业用途。
WPA3 进一步收紧了安全限制。它在个人模式下最大的实际改进是通过 SAE 提供了更强大的防离线密码猜测保护,而不是依赖较旧的预共享密钥交换模型。它还提高了开放网络和较新设备生态系统的安全性。
WPA 对比 WPA2 对比 WPA3 安全性比较
| 功能 | WPA | WPA2 | WPA3 |
|---|---|---|---|
| 发布年份 | 2003 | 2004 | 2018 |
| 核心防护 | 基于 TKIP 相对 WEP 的改进 | 基于更强 AES 的防护 | 采用更强密钥协商的新一代防护 |
| 密码攻击抵御能力 | 优于 WEP,但仍然有限 | 如果配置得当则性能强劲,但 PSK 模式仍存在漏洞 | 通过 SAE 提高了抵御能力 |
| 当今最佳适用场景 | 仅用于遗留系统 | 常见且仍被广泛使用 | 支持时的最佳选择 |
对于想要在业务环境中比较部署选择的读者,这篇关于 WPA 和 WPA2 Enterprise 的概述为身份验证模型提供了有用的背景信息。
您应该如何选择
使用这种决策视角,而不是一味追求协议标签:
- 如果网络仍在使用纯 WPA,则早就应该进行更换。
- 如果您的环境依赖 WPA2-Personal,主要风险通常不是加密本身,而是围绕其构建的共享密码模式。
- 如果您的硬件支持 WPA3,这通常是更好的长期方向,尤其是对于新部署而言。
- 如果您的场所拥有各种不同类型的设备,兼容性可能会迫使您暂时采用过渡性设置。
较新的协议名称并不能消除不良的操作习惯。在新标准上管理不善的共享密码仍会带来严重的企业风险。
这正是许多对比文章所忽略的关键点。WPA3 优于 WPA2,而 WPA2 优于 WPA。但是,如果一家酒店向员工、宾客和承包商提供同一个共享密码,那么即使加密标准本身更新,它仍然存在管理上的问题。
WPA 密钥管理实用指南
对于家庭或小型办公室,找到 WPA 密钥通常很容易。除非有人在设置过程中更改了它,否则它通常会打印在路由器标签上的 WiFi 名称和默认密码下方。
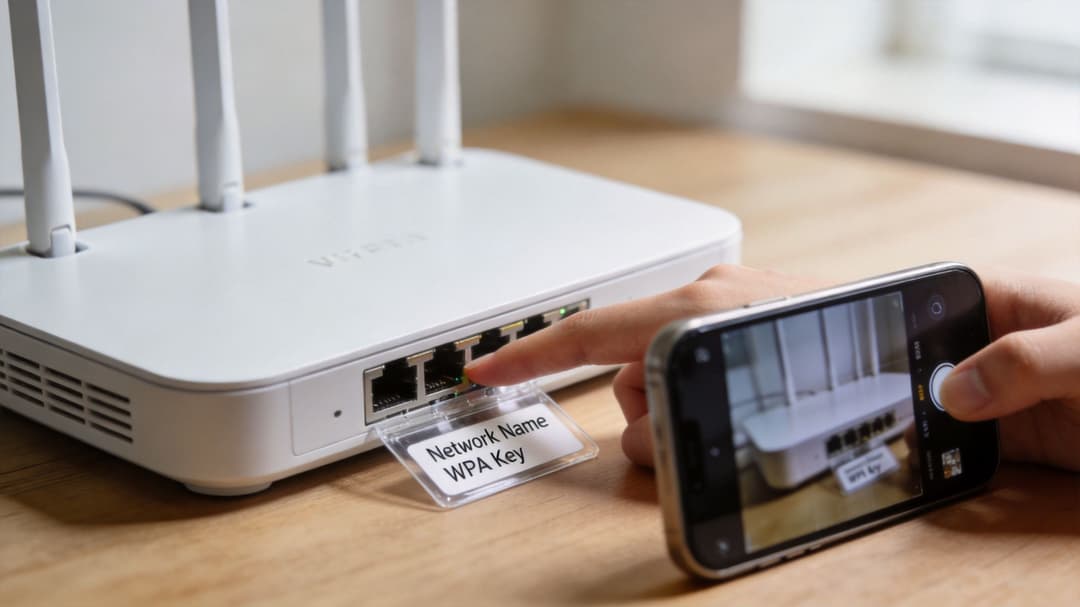
如果您需要更改密码,在许多平台上的常规操作流程都是类似的,例如 TP-Link、Netgear、UniFi、Aruba Instant On 或运营商提供的路由器。您只需登录管理界面,打开无线设置,选择 SSID,然后更新预共享密钥即可。
适用于小型环境的合理管理流程
一次规范的 WPA 密钥更改流程通常如下:
- 找到您想要更新的活动 SSID。
- 检查安全模式,以便了解网络使用的是 WPA2、WPA3 还是混合模式。
- 设置一个强密码,且不要在其他地方重复使用。
- 保存并为每台受影响的设备安排重新连接。
- 更新文档,以便支持人员了解更改的内容和时间。
强密码应当足够长、具有唯一性,并且不基于场所名称、公司名称、地址或简单的词语组合模式。最适合企业的预共享密钥通常具有足够的随机性以防止破解,但同时仍可通过密码管理器进行管理。
常规管理演变为运维痛点之处
问题在于规模。在企业中,WPA 密钥不仅仅是一个设置。它是一个与收银机、平板电脑、会议室系统、扫描枪、显示器、打印机、手持终端和个人设备紧密相连的依赖项。
基础 WiFi 指南中很少提及这个隐藏的问题。现有内容通常将 WPA 密钥视为静态的一次性设置,但在实际环境中,在活动网络上重置 WPA 密钥可能会断开数百台设备的连接,从而中断医疗或零售服务的正常运行,而且这些指南往往会忽略泄露后进行轮换对业务连续性和合规性的影响,正如关于 WEP 与 WPA 运营差距 的讨论中所指出的那样。
在繁忙的场所更改共享 WiFi 密钥,您不仅仅是在更新安全设置。您是在触发所有依赖该 SSID 的设备重新进行连接。
这就是 IT 管理员面临两难境地的地方。长期不更改密钥,风险就会增加。频繁轮换密钥,业务运营又会受到影响。
大多数团队应该考虑的业务问题
对于单户住宅,答案往往是“直接更改密码”。
对于酒店、诊所、零售连锁店或学生公寓,更好的问题是:这个网络是否还应该依赖共享的 WPA 密钥?
为什么共享 WPA 密钥在现代场所中不再适用
酒店宾客在办理入住时询问 WiFi 密码。承包商从维保人员那里获得了相同的密码。前员工的手机里还保存着六个月前公告栏的照片。这三者都能以几乎完全相同的方式接入网络,而这正是问题所在。
共享的 WPA 密钥就像是被复制了太多次的万能钥匙。它仍然可以打开大门,但却无法再告诉你谁进来了、他们是否还应该拥有访问权限,以及在其中一把钥匙丢失时该怎么办。
根本性问题在于身份。共享密钥只能证明设备知道密码。它无法证明是哪个人在使用该设备、该设备是否属于受管设备,也无法在班次、住宿或合同结束时让其访问权限过期。
这种安全隐患在多人群聚集的场所尤为突出。酒店、零售场所、诊所、学生公寓和多租户办公室极少拥有单一、稳定的用户群。他们有访客、员工、供应商、临时工、住户以及不受管理的个人设备。共享的密码将所有这些差异简化为非黑即白的单一抉择:允许接入或不允许接入。
日常运维中实际失效的情况
安全漏洞不仅仅是理论上的。它会体现在日常管理工作和事件响应中:
- 无法将访问权限明确绑定到个人: 日志可能显示某个设备加入了 SSID,但无法确定是哪位员工、访客或承包商在使用该设备。
- 撤销机制过于生硬: 删除一个用户往往意味着要为依赖该网络的所有人更改密码。
- 密码传播成为常态: 员工会写下密码、发给供应商、打印给居民,或在不同场所重复使用。
- 租户隔离变得模糊: 在共享建筑或多用途场所中,一个密码可能会破坏本应隔离的群体之间的界限。
- 调查效率低下: 如果出现可疑流量,第一个障碍通常是共享凭据本身,因为可能有许多不同的人都在使用它。
家庭网络可以容忍这种不确定性。但商业场所通常无法容忍。
为什么这会给运营商带来隐性风险
以酒店发生的一起事件为例。网络上的一台设备开始扫描内部系统或产生异常流量。在 WPA-PSK 模式下,加密可能仍在正常工作,但运营商却面临着一个更难回答的问题:谁拥有该访问权限,他们现在是否仍应拥有该权限?
共享密钥的脆弱性与共享员工登录凭据的脆弱性如出一辙。它们起初虽然减少了设置摩擦,但随后却在其他所有方面带来了混乱。安全团队失去了追溯归因能力。运营团队失去了细粒度的控制力。管理层则面临着他们无法自信回答的合规与责任问题。
这也是共享的 WPA 密钥与现代访问控制模型(如 适用于商业环境的零信任网络访问)产生冲突的原因。零信任将访问权限与身份、设备状态和安全策略紧密结合。而共享的 WiFi 密码则将访问权限绑定于一个经常扩散到预设范围之外的加密凭证。
在现代场所中,WPA-PSK 的主要弱点不是密码算法本身。而是围绕它构建的共享凭据模型。
对于多租户、访客密集和人员流动率高的环境,问题不再是密码是否足够强,而是共享密码是否还应该继续作为控制点。
超越共享密钥,迈向零信任接入
针对共享密钥问题,有一个传统的解决方案。那就是结合 802.1X 的 WPA-Enterprise。用户或设备不再使用同一个共享密码,而是通过一个中央系统(通常使用 RADIUS 服务)进行单独身份验证。这带来了好得多的问责制和更严格的访问控制。
挑战在于其复杂性。传统的企业级 WiFi 会带来证书管理、入网阻碍、策略设计以及基础设施开销等难题,这是小型 IT 团队或场所运营者不愿承担的。在包含访客、员工、住户、承包商和老旧设备的混合环境中,即使安全模型明显更佳,这些额外的管理开销也会减缓其普及速度。
现代接入方式应有的形态
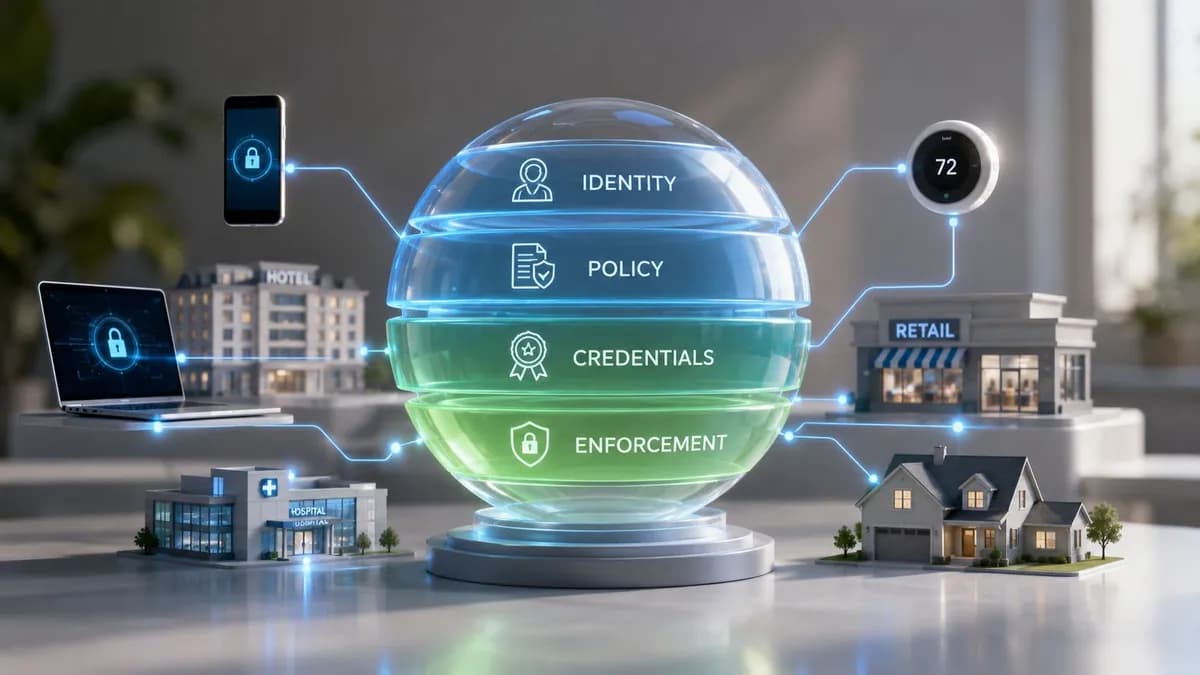
更强大的模型用基于身份的访问取代了共享秘密。在实践中,这通常意味着以下方式的结合:
- 针对员工设备的基于证书的身份验证,使访问权限与托管身份和设备信任相关联。
- 针对访客的无密码入网引导,使用户无需得知或重复使用共享的 WiFi 密码即可进行身份验证。
- 针对遗留系统的单设备或单租户凭据,避免旧硬件迫使整个网络退回到共享密钥设计。
- 即时撤销,禁用某个帐户或策略即可直接取消其访问权限,无需轮换整个场所的 WiFi 密钥。
这是至关重要的操作转变。目标不再是“选择一个更好的共享密码”。目标是“尽可能停止依赖共享密码”。
为什么这符合零信任原则
当访问控制能够清晰地回答以下基本问题时,零信任的效果最好:
| 问题 | 共享 WPA 密钥 | 基于身份的访问 |
|---|---|---|
| 谁连接了网络 | 群组答案 | 特定用户或设备 |
| 能否立即使访问权限失效 | 通常会造成网络中断 | 通常可进行针对性失效 |
| 是否易于按角色应用策略 | 受限 | 强得多 |
对于正在实现无线接入现代化的场所而言,无密码和基于证书的方法通常比试图完善 WPA-PSK 管理更为适用。它们能够提高问责制,减少密码共享,并使生命周期管理变得更加切实可行。
一个有用的切入点是了解 零信任网络准入 如何将 WiFi 认证的角色从“知道密码”转变为“在策略下证明身份”。
关于什么是 WPA 密钥的长期答案可能会让人有些不适,但却至关重要。在许多业务场景中,最佳策略并不是更仔细地去管理共享的 WPA 密钥,而是重新设计网络,让共享密钥不再成为访问控制的核心。
如果您的组织希望实现访客 WiFi、员工访问和多租户网络,而又不想为共享密码而烦恼,Purple 可为您提供实现无密码、基于身份访问的实用途径。这包括为访客提供安全入网、为 staff 提供现代身份验证,以及为仍需受控网络访问的传统设备提供选项,而无需让整个场所面临单个共享 WPA 密钥带来的安全风险。