WiFi security and WPA key vulnerability assessment tool
Audit your wireless authentication architecture, calculate credential breach risk, and discover passwordless enterprise alternatives.
Determines compliance thresholds and user density impact.
AES-CCMP 128-bit • 4-Way Handshake (EAPOL)
Affects insider threat risk and employee offboarding exposure.
Larger device pools multiply the blast radius of compromised keys.
High vulnerability. Attackers within radio range can capture 4-way handshake frames (ANonce, SNonce, MIC) and execute offline dictionary attacks at billions of hashes per second without interacting with your access point.
Critical operational exposure. When an employee, contractor, or tenant leaves, revoking their WiFi access requires manually changing the SSID passphrase on every single workstation, smartphone, and IoT device.
Non-compliant with PCI-DSS 4.0 (Requirement 8.3 requires unique identification for all users accessing cardholder networks), HIPAA Security Rule §164.312, and ISO 27001 A.9 access control.
Recommended Architecture for Enterprise
Transition from shared pre-shared keys to Cloud RADIUS with 802.1X and Individual PSK (iPSK). Eliminate password sharing without replacing client hardware.
您目前可能正處於以下兩種情況之一:要麼您打開了路由器或無線基地台的儀表板,發現了一個名為 WPA key 的設定;要麼在企業環境中被詢問「WiFi 密碼」,但在該環境下,這個簡單的回答感覺一點也不簡單。
這種混淆很常見。在日常使用中,人們會把 WPA 金鑰單純當作讓設備連上 WiFi 的密碼。技術上來說,這樣的理解算足夠實用。但在營運層面上,這忽略了對飯店、商店、辦公室、醫療場所和多租戶大樓最關鍵的部分:一旦眾多人共用同一個金鑰,安全防護與管理將會迅速變得極其混亂。
如果您正在搜尋什麼是 wpa 金鑰,答案有兩個層面。首先,它是用於保護無線網路存取權限的秘密。其次,它是更大規模安全程序的起點,該程序會影響加密、使用者責任歸屬、撤銷、支援工作量以及合規風險。
您的 WiFi 網路數位門衛 - WPA 金鑰
把您的 WiFi 網路想像成一棟設有安全大門的建築。WPA 金鑰就是人們用來進入的鑰匙。在家用路由器上,這通常是指印在標籤上的密碼或您後來修改的密碼。在企業網路上,它可能是員工和訪客在連線時輸入的共用密碼片語。
這是簡單的版本,也是一個很好的起點。如果一個網路表示其在個人模式下使用 WPA、WPA2 或 WPA3,使用者輸入的內容通常被稱為 WPA 金鑰、WiFi 密碼、密碼片語或預共用金鑰。人們經常混用這些術語,即使它們在底層技術上的含義並不完全相同。
大多數人所指的 WPA 金鑰含意
實際而言,WPA 金鑰扮演了三種角色:
- 控制存取:它決定誰可以加入網路。
- 啟動加密:它有助於建立保護裝置與存取點之間流量的工作階段金鑰。
- 定義信任範圍:所有使用相同共用金鑰的人,實際上都是從同一扇門進入。
第三點是企業讀者需要停下來思考的地方。共享密鑰在家庭中是易於管理的。但在一個擁有員工、訪客、承包商、自助服務機和 IoT 裝置的場所中,它會創造出一條風險鏈。
實用原則:如果每個人都知道同一個 WiFi 密碼,您就無法確實分辨誰應該繼續擁有存取權限,而誰不應該。
為何這個名詞會引起混淆
讀者常感到困惑,因為輸入的密碼並不總是實際在空中使用的加密金鑰。您記住的密碼是便於人類使用的人性化輸入。WiFi 系統會在實際流量開始流動之前,將其轉換為更強的加密材料。
這就是為什麼「什麼是 wpa 金鑰」無法用單一行的定義來完美回答。您需要通俗易懂的視角以及技術視角。您還需要營運視角,因為企業使用 WPA 的隱藏問題不僅僅在於金鑰如何運作,還包括人們如何共用它、輪換它、撤銷它以及承擔其後果。
從 WEP 的失敗到 WPA 的基石
WiFi 安全性並非始於 WPA。它始於一個名為 WEP 的較弱系統,而 WEP 的失敗非常嚴重,以致於 WPA 的出現是作為一項救援措施,而非小幅度的升級。
WEP 在 1990 年代後期被廣泛使用,並依賴靜態 64 位元或 128 位元密鑰,攻擊者使用 Aircrack-ng 等工具在幾分鐘內即可破解。在英國,暴露的規模非常嚴重。到 2002 年,超過 120 萬個不安全的家用 Wi-Fi 網路面臨被竊聽的風險,而根據 2003 年英國電腦學會的一項調查研究,68% 受訪的倫敦企業仍在使用 WEP,這在關於 Wi-Fi Protected Access 背景資訊 中有所概述。
為何 WEP 會面臨如此嚴重的失敗
WEP 的核心弱點非常簡單。它過度重複使用靜態祕密,且對流量的保護過於薄弱。一旦攻擊者擷取了足夠的無線流量,其背後的數學邏輯就會變得容易預測而遭到破解。
對於家庭用戶而言,這意味著鄰居或投機的攻擊者可以竊聽網路流量。對於企業而言,這意味著任何在無線電訊號範圍內的人,都有可行的途徑來進行竊聽或入侵。
這裡可以用一個實體的例子來比喻。WEP 就像是給每位員工、訪客、供應商和前承包商發放同一把金屬鑰匙,而且從不更換鎖頭,同時使用的鎖頭設計還是竊賊早已學會快速撬開的款式。
WPA 改變了什麼
WPA 由 Wi-Fi Alliance 於 2003 年推出,是為了直接應對 WEP 的弱點而設計。WPA 不再依賴靜態保護,而是引入了 TKIP,在連線過程中從動態的 256-bit 成對主金鑰中,為每個封包生成一個新的 128-bit 金鑰。
這是一個重大的觀念轉變。網路不再將安全視為單一的共用靜態機密,而是轉向針對每個工作階段、每個封包的保護。
以下是實際的差異:
| 問題 | WEP | WPA |
|---|---|---|
| 金鑰行為 | 靜態 | 動態 |
| 抗攻擊能力 | 如果捕獲足夠的流量,很容易被破解 | 透過變更封包金鑰提供更強的抗攻擊能力 |
| 業務影響 | 面臨極高的竊聽風險 | 為日常無線使用提供更安全的基準 |
WPA 的重要性在於它將無線安全從「單一固定機密保護所有內容」轉變為「臨時工作金鑰保護每次通話」。
WPA 並不是最終的答案。它是第一個嚴肅的修正方案。但如果沒有它,現代 WiFi 安全性就無法擁有一個可用的橋樑,從早期不安全的安全環境過渡到如今企業所依賴、更可靠的系統。
握手協定內部剖析:WPA 密鑰如何保護您的資料
住客從大廳連線到您的飯店 WiFi。此時,網路必須非常快速地回答兩個問題:此裝置是否知道該共享金鑰?以及我們如何在不向附近監聽的任何人洩露該金鑰的情況下保護此工作階段?
該工作是由 4-way handshake(四向交握)來處理。
WPA 通行密碼只是起點。無線基地台和用戶端使用它來證明自己屬於該網路,並為該特定工作階段建立全新的工作金鑰。密碼本身不會以明文形式在空中傳輸,也不會直接重複用於加密每個封包。
從密碼片語到可用金鑰
在 WPA-PSK 模式下,使用者輸入一個長度為 8 至 63 個 ASCII 字元的密碼。該密碼會轉換為一個 256 位元的密碼學金鑰,稱為成對主金鑰 (Pairwise Master Key),它位於 WPA 金鑰結構的最頂層,如這篇關於 WPA 金鑰階層的說明 所述。
從那裡,WPA 會為即時連線衍生出臨時金鑰。
- 使用者輸入 WiFi 密碼片語。
- 系統從該密碼片語衍生出一個主金鑰。
- 用戶端與存取點交換稱為 Nonce 的隨機值。
- 雙方從共用的輸入內容中生成工作階段專用的金鑰。
一個實用的理解方式很簡單:密碼路徑就像鎖具系統中的主金鑰,而交握程序則會為當前正在開啟的門建立臨時金鑰。
交握期間發生的程式運作
在高階層面上,存取點會發送一個稱為 ANonce 的隨機值。用戶端則回覆其專屬的隨機值 SNonce。雙方將這些值與主金鑰以及裝置專屬資訊相結合,以衍生出該工作階段的成對暫時金鑰。
該過渡金鑰隨後會被分割為用於不同目的的獨立元件,包括驗證交握訊息和加密使用者流量。
此設計在營運上至關重要。如果每個裝置都直接將共用密碼片語用於每個封包,那麼一旦洩露,將會暴露更多的網路內容。WPA 透過將一個由人工管理的秘密轉換為工作階段層級的密碼編譯素材,從而降低了該風險。
將 WPA 密碼金鑰理解為產生金鑰的輸入,而不是保護每個訊框的確切金鑰,是最好的理解方式。
若想了解更廣泛的運營視角,這篇 secure wireless networking 指南為 WiFi 設計決策提供了實用的背景資訊。
為何這在實際環境中至關重要
交握程序在數學上可能完美無缺,但仍可能讓企業面臨風險。漏洞通常不在於密碼學,而在於共用密碼以及人們管理密碼的方式。
如果攻擊者擷取了交握過程,他們就可以在離線狀態下嘗試破解密碼。在此過程中,他們不需要保持與您網路的連線。這對於飯店、公寓、共享辦公空間和擁有多個據點的企業來說是一個切實的問題,因為在這些場所中,同一個 WPA 金鑰會被廣泛共用、寫在告示牌上、在不同據點重複使用,或者提供給承包商和前員工。
風險會隨著金鑰的生命週期而增加:
- 弱複雜度密碼在遭擷取交握後更容易被破解。
- 重複使用的密碼會將單一漏洞擴散至多個位置。
- 共用的密碼會導致撤銷變得困難,因為變更金鑰會影響到每一位合法的使用者。
- 長期不變的密碼隨著越來越多訪客、員工及設備取得而累積外洩風險。
這就是共享密鑰 WiFi 隱藏的限制。WPA 保護流量的效果遠好於舊系統,但日常的安全性仍取決於該密鑰是如何分發、輪替和停用的。
因此,當有人詢問什麼是 WPA 金鑰時,準確的回答比「WiFi 密碼」更為廣泛。它是啟動交握、提供金鑰生成過程的共享密鑰,且往往會成為企業和多租戶網路中主要的營運弱點。
WPA vs WPA2 vs WPA3 - 哪種金鑰最能保護您
您今天遇到的大多數網路都不會只寫「WPA」。它們會提供 WPA、WPA2、WPA3 或混合相容模式。這些名稱聽起來很像,但它們提供的保護級別並不相同。
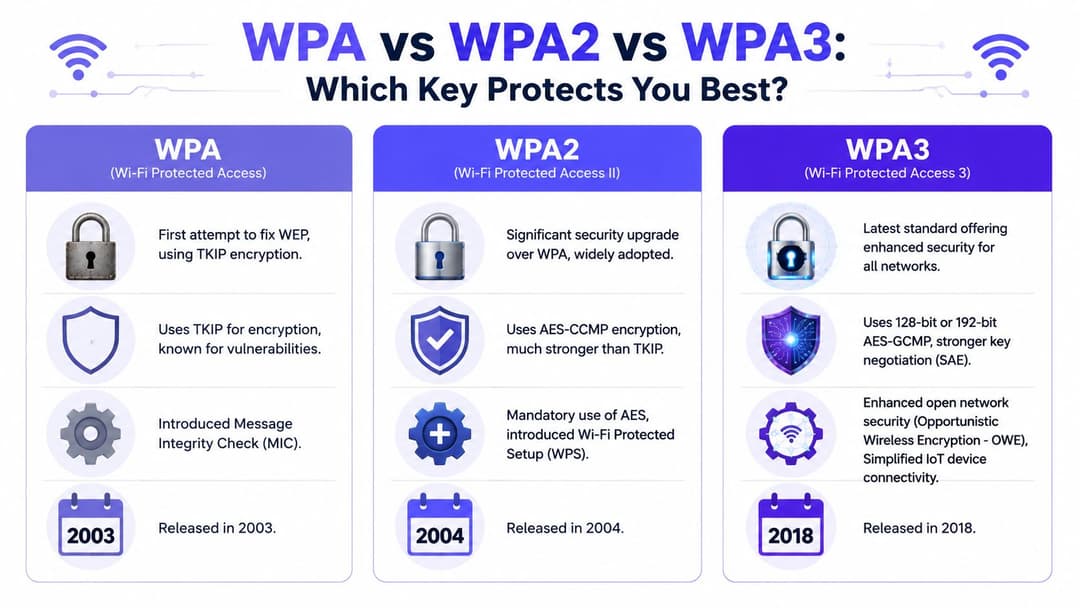
寬泛的規則很簡單。WPA 是修復工作,WPA2 成為了主流的安全標準,而 WPA3 則是只要裝置支援允許,現代首選的選擇。
世代之間的變革
WPA 比起 WEP 有所改進,它以基於 TKIP 的動態金鑰取代了靜態保護。
WPA2 超越了 WPA 較舊的方法,並廣泛與 AES-based encryption(基於 AES 的加密)連結,這種加密更強大,也更適合現代企業使用。
WPA3 進一步收緊了安全限制。其針對個人模式最大的實用改進,是透過 SAE 對離線密碼猜測提供更強的保護,而不是依賴舊有的預共用金鑰交換模型。它還提高了開放式網路和較新裝置生態系統的安全安全性。
WPA、WPA2 與 WPA3 安全性比較
| 功能 | WPA | WPA2 | WPA3 |
|---|---|---|---|
| 發布年份 | 2003 | 2004 | 2018 |
| 核心保護 | 基於 TKIP 改善 WEP | 更強大的基於 AES 保護 | 具備更強密鑰協商的新一代保護 |
| 防密碼攻擊能力 | 優於 WEP,但仍有限 | 若配置得當則強度高,但 PSK 模式仍有弱點 | 透過 SAE 提高防禦能力 |
| 目前最佳適用場景 | 僅限舊版系統 | 常見且仍被廣泛使用 | 受支援時的最佳選擇 |
對於在商業環境中比較部署選擇的讀者,這篇關於 WPA and WPA2 Enterprise 的概述為身分驗證模型提供了實用的背景資訊。
您應該如何選擇
請使用這個決策視角,而不是盲目追求標籤:
- 如果網路仍僅使用 WPA,則早就該進行更換了。
- 如果您的環境依賴 WPA2-Personal,主要風險通常不是加密本身,而是圍繞其建構的共享密碼模式。
- 如果您的硬體支援 WPA3,這通常是更好的長期方向,特別是對於新部署。
- 如果您的場所擁有各種不同的設備,相容性可能會迫使您在一段時間內採用過渡性設定。
更新的協定名稱並不能消除不良的營運習慣。在新標準上若管理不善共用密碼,仍會帶來嚴重的企業風險。
這正是許多比較文章忽略的重點。WPA3 比 WPA2 好,而 WPA2 比 WPA 好。但是,一家飯店如果向員工、住客和承包商提供同一個共享密碼,即使加密標準本身更新,也仍然存在管理問題。
管理 WPA 金鑰的實用指南
對於家庭或小型辦公室,尋找 WPA 密鑰通常很容易。除非有人在設定過程中進行了變更,否則它通常會印在路由器標籤上 WiFi 名稱和預設密碼的下方。
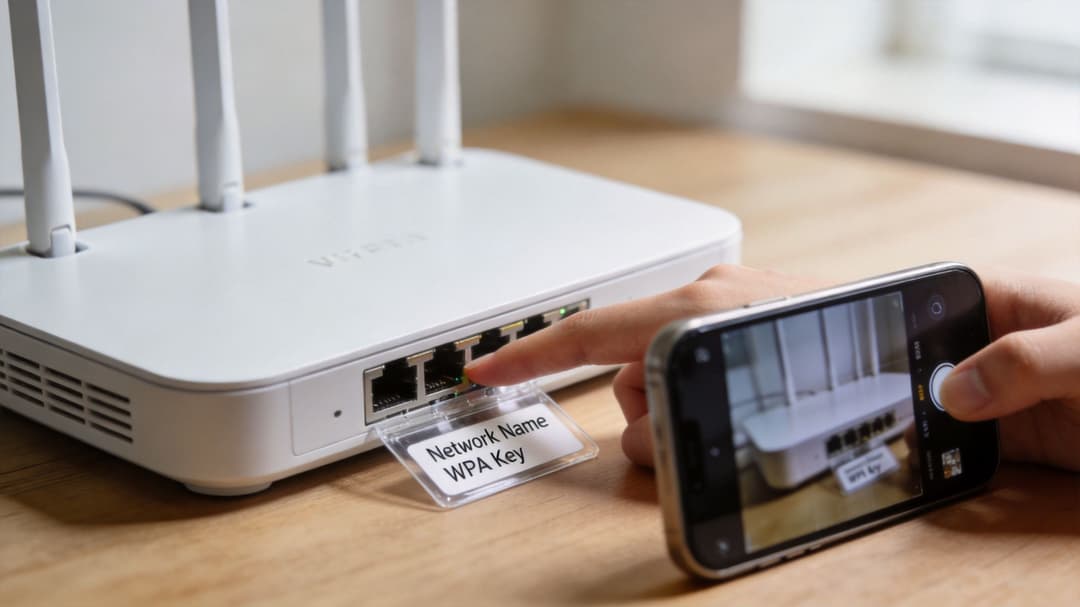
如果您需要變更它,許多平台(例如 TP-Link、Netgear、UniFi、Aruba Instant On 或 ISP 提供的路由器)的通常步驟都非常相似。您登入管理介面,開啟無線設定,選擇 SSID,然後更新密碼金鑰。
適用於小型環境的合理流程
一次乾淨的 WPA 金鑰變更通常如下所示:
- 找到您想要更新的作用中 SSID。
- 檢查安全性模式,以便了解網路是使用 WPA2、WPA3 還是混合模式。
- 設定一個強密碼,且不與其他地方重複使用。
- 儲存並為每台受影響的設備安排重新連線。
- 更新文件,以便支援人員了解變更的內容和時間。
強密碼金鑰應該要長、獨特,且不以場所名稱、公司名稱、地址或簡單的字詞模式為基礎。最適合企業的密碼金鑰通常足夠隨機以防被猜中,但仍可透過密碼管理器進行管理。
日常管理成為營運痛點之處
問題在於規模。在企業中,WPA 密鑰不單單只是一個設定,它是一個與收銀機、平板電腦、會議室系統、掃描器、顯示器、印表機、手持終端機和個人裝置綁在一起的相依項。
這個隱藏的問題在基本的 WiFi 指南中很少被提及。現有的內容通常將 WPA 金鑰視為靜態的一次性設定,但在實際環境中,在作用中的網路上重設 WPA 金鑰可能會中斷數百台設備的連線,從而干擾醫療保健或零售業的服務。正如這篇關於 WEP 與 WPA 營運差距 的討論中所指出的,那些指南往往也忽略了金鑰遭破解後進行輪換對業務連續性和合規性的影響。
在繁忙的場所中更改共享的 WiFi 密鑰,您不只是在更新安全性。您正在觸發所有依賴該 SSID 的設備進行重新連線。
這正是 IT 主管兩頭為難的地方。太久不更換金鑰,風險就會增加;頻繁更換,營運又會受到影響。
大多數團隊應該思考的商業問題
對於單一家庭來說,答案通常是「直接更改密碼」。
對於飯店、診所、零售連鎖店或學生宿舍來說,更好的問題截然不同:這個網路究竟還應該依賴共用 WPA 金鑰嗎?
為何共享 WPA 金鑰在現代場域中會失效
一位飯店住客在辦理入住時詢問 WiFi 密碼。一位承包商從維護人員那裡拿到同一個密碼。一位前員工手機裡還存有六個月前公告欄的照片。這三者都能以大致相同的方式連上網路,而這正是問題所在。
共享的 WPA 密鑰就像是被複製了太多次的萬能鑰匙。它雖然仍能打開大門,但卻無法再告訴您誰進來了、他們是否仍應擁有存取權限,以及在其中一把鑰匙遺失時該怎麼辦。
根本問題在於身分。共享金鑰只能證明裝置知道密碼。它無法證明是誰在使用該裝置、該裝置是否受到管理,或者存取權限是否應該在輪班、住宿或合約結束後過期。
對於擁有多個不同群體重疊在同一個場域的場所而言,這種漏洞影響最深。飯店、零售據點、診所、學生宿舍和多租戶辦公室很少有單一且穩定的使用者群體。他們擁有訪客、員工、供應商、臨時工、住戶以及未託管的個人設備。共用密碼將所有這些差異簡化為單一的二分法決策:允許或不允許。
日常營運中真正失效的環節
安全漏洞不僅僅是理論上的,它會顯現在日常的管理工作與事件回應中:
- 無法將存取權限精確關聯到個人:記錄可能顯示某個裝置加入了 SSID,但無法顯示是哪位員工、訪客或承包商在使用。
- 撤銷機制過於粗放:移除單一使用者通常意味著必須為所有依賴該網路的人變更密碼。
- 密碼外洩成為常態行為:員工會寫下密碼、透過訊息傳送給廠商、列印給住戶,或跨據點重複使用。
- 租戶隔離變得模糊:在共享大樓或混合用途的場域中,單一密碼可能會破壞本應隔離的群組之間的邊界。
- 調查進度緩慢:如果出現可疑流量,首要障礙通常是共享憑證本身,因為可能有許多不同的人都使用過它。
家庭網路可以容忍這種模糊性,但商業場域通常無法容忍。
為何這會為營運商帶來潛在風險
以飯店發生的事件為例。網路上的某個裝置開始掃描內部系統或產生異常流量。使用 WPA-PSK 時,加密可能仍在正常運作,但營運人員面臨著一個更難回答的問題:誰擁有該存取權限,以及他們現在是否仍應擁有該權限?
共享金鑰之所以脆弱,其原因與共用員工登入資訊相同。它們起初減少了設定上的摩擦,卻在其他所有環節帶來混亂。安全團隊失去了歸因能力;營運團隊失去了細粒度的控制;管理人員則承接了無法抱持信心回答的合規性與責任問題。
這也是為什麼共用 WPA 金鑰會與現代存取模型(例如 企業環境的零信任網路存取)產生衝突的原因。零信任將存取權限與身分識別、設備安全狀態和策略綁定。而共用的 WiFi 密碼,則將存取權限綁定在持有一個經常傳播到原始目標對象之外的祕密之上。
在現代場域中,WPA-PSK 的主要弱點不在於密碼演算法,而在於圍繞其建構的共用憑證模型。
對於多租戶、訪客眾多以及人員流動率高的環境,問題已不再是密碼強度是否足夠。問題在於共享密碼是否還應該作為控制點。
超越共享金鑰,邁向零信任存取
針對共享金鑰問題,有一個傳統的解決方案,那就是 採用 802.1X 的 WPA-Enterprise。使用者或裝置不再使用單一的共享密碼,而是透過中央系統(通常使用 RADIUS 服務)進行個別驗證。這帶來了更好的問責制和更嚴格的存取控制。
挑戰在於其複雜性。傳統企業級 WiFi 可能會帶來憑證管理、註冊引導阻力、策略設計以及基礎架構負擔,而這正是較小型 IT 團隊或場所營運商不希望承擔的。在混合了訪客、員工、住戶、承包商和舊型設備的環境中,即使安全模型明顯更好,這些管理負擔也會拖慢採用的步伐。
現代化存取應有的樣貌
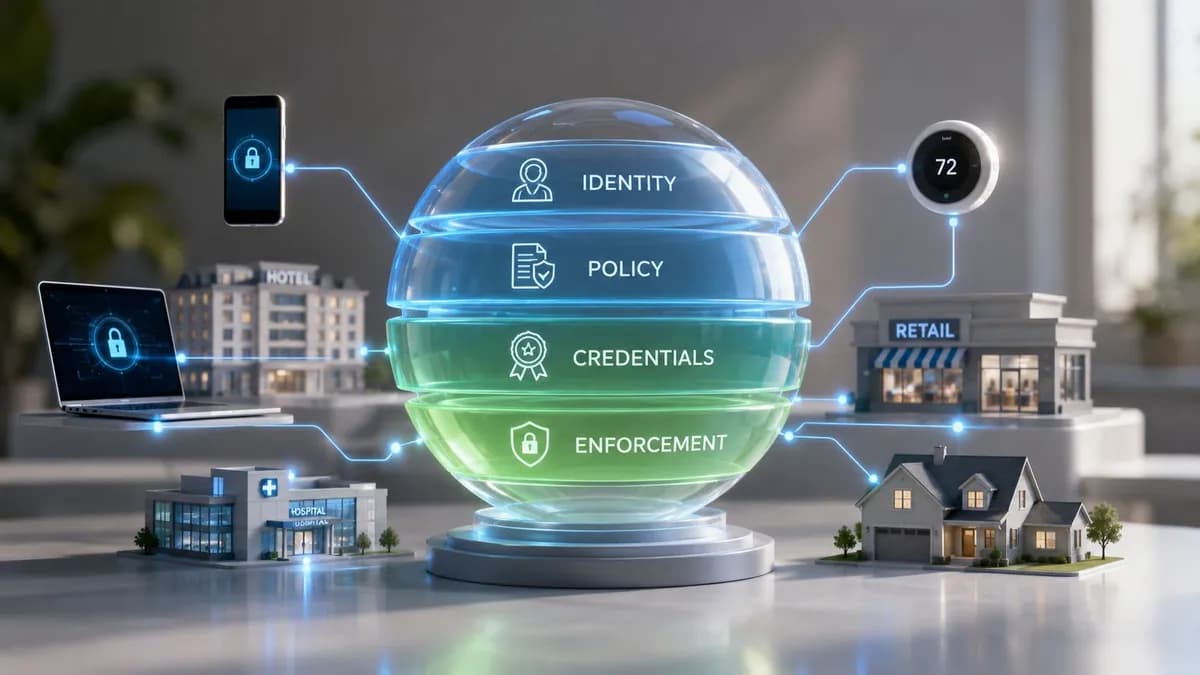
更強大的模型會以基於身分的存取取代共用機密。在實務上,這通常意味著結合:
- 針對員工裝置採用憑證型驗證,將存取權限與託管身分及裝置信任相結合。
- 針對訪客提供無密碼上網體驗,讓使用者無需學習或重複使用共享的 WiFi 密碼即可進行驗證。
- 針對舊版系統採用單一裝置或單一租戶憑證,避免老舊硬體迫使整個網路退回共享密鑰設計。
- 立即撤銷權限,停用帳戶或策略即可移除存取權限,無需輪換整個據點的 WiFi 密鑰。
這才是至關重要的營運轉變。目標不再是「選擇一個更好的共用密碼」,目標是「盡可能停止依賴共用密碼」。
為何這符合零信任原則
零信任在存取權限能夠清楚回答以下基本問題時最有效:
| 問題 | 共享 WPA 金鑰 | 基於身分的存取 |
|---|---|---|
| 誰連線了 | 群組答案 | 特定使用者或設備 |
| 能否立即撤銷存取權限 | 通常會造成中斷 | 通常具有針對性 |
| 是否易於按角色套用原則 | 有限 | 強大得多 |
對於正在實現無線存取現代化的場所,無密碼和憑證支援的方法通常比試圖完善 WPA-PSK 管理更合適。它們提高了問責性、減少了密碼共用,並使生命週期管理變得更加實用。
一個有用的出發點是了解 零信任網路存取 如何將 WiFi 驗證的角色從「知道密碼」轉變為「在策略下證明身分」。
針對什麼是 WPA 金鑰的長期答案雖然有些令人困擾,但非常重要。在許多企業場景中,最佳策略並非更仔細地管理共享 WPA 金鑰,而是設計網路架構,讓共享金鑰不再是存取控制的核心。
如果您的組織希望在沒有共享密碼困擾的情況下,提供訪客 WiFi、員工存取和多租戶網路,Purple 提供了無密碼、基於身分存取的實用途徑。這包括為訪客提供安全上網引導、為員工提供現代驗證,以及為仍需要受控網路存取的老舊設備提供選項,而無需讓整個場所暴露在單一共享 WPA 金鑰的風險之中。