
Captive Portal বনাম Splash Page
এই নির্ভরযোগ্য গাইডটি গেস্ট WiFi নেটওয়ার্কে captive portals এবং splash pages এর মধ্যে গুরুত্বপূর্ণ পার্থক্য বিশদভাবে ব্যাখ্যা করে। এটি কীভাবে নেটওয়ার্ক ইন্টারসেপশন প্রক্রিয়াটি ভিজ্যুয়াল গেস্ট ইন্টারফেসের সাথে একযোগে কাজ করে তা পরিষ্কার করে, যা আইটি লিডার এবং ভেন্যু অপারেটরদের সঠিক আর্কিটেকচারাল এবং প্রকিউরমেন্ট সিদ্ধান্ত নিতে সাহায্য করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Captive Portals এর চূড়ান্ত গাইড →
Captive portal vs splash page architecture evaluator
Evaluate network enforcement boundaries, size concurrent guest device capacity, audit RFC 8908 walled gardens, and export controller configurations.
Technical layer differentiation matrix
| Dimension | Captive portal (network gate) | Splash page (user presentation) | Architectural verdict |
|---|---|---|---|
| Enforcement layer | L2/L3 network layer (gateway, wireless controller, eBPF firewall) | L7 application and presentation layer (HTML/CSS responsive web viewport) | Captive portal enforces boundaries; splash page displays user interface. |
| Traffic intercept | DNS interception, HTTP 302 redirect, RFC 8908 CAPPORT API JSON endpoint | Standard web application GET and POST forms within browser or CNA | Network intercepts unauthenticated packets to trigger the splash page. |
| Walled garden control | Stateful IP and FQDN allowlist enforced at gateway routing level | Asset hosting paths for logos, CSS, and third-party scripts | Portal restricts non-allowlisted traffic until authentication completes. |
| Authentication and AAA | RADIUS Access-Request (RFC 2865/6614), dynamic VLAN, ACL push | Collects credentials, social OAuth tokens, SMS OTP, or marketing consent | Splash collects user data; portal transmits RADIUS payloads to authorize access. |
| Session management | Hardware MAC tracking, RADIUS CoA disconnect (RFC 3576), DHCP lease bound | Browser session cookies, local storage, CRM profile syncing tokens | Network controls device uptime and bandwidth; splash stores profile telemetry. |
| Regulatory compliance | Cryptographic MAC hashing, network audit logging, HIPAA/PCI VLAN isolation | GDPR/CCPA unticked consent checkboxes, privacy policy acceptance links | Both layers work together to provide end-to-end data privacy compliance. |
Learn how to deploy hardware-agnostic captive portals with automated walled gardens, dynamic VLAN steering, and CRM integrations.
Explore the captive portal guideSpeak with a Purple technical architect to design compliant guest WiFi onboarding tailored to your controllers.
এক্সিকিউটিভ সামারি
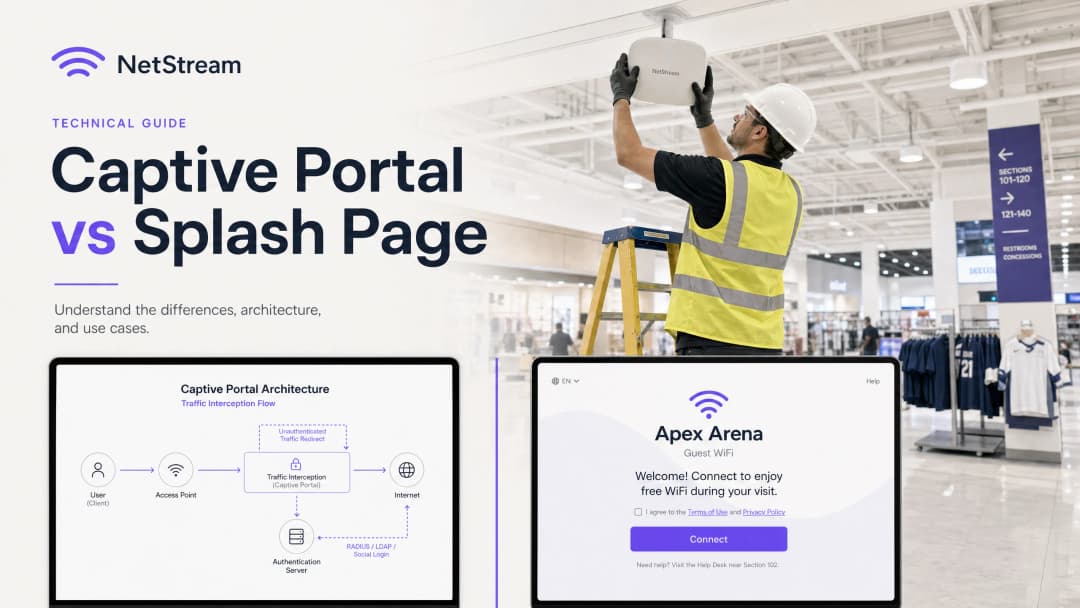
IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশনস ডিরেক্টরদের জন্য, গেস্ট WiFi এখন আর কেবল কোনো সুবিধা নয় - এটি ফার্স্ট-পার্টি ডেটা সংগ্রহ, মার্কেটিং এনগেজমেন্ট এবং নেটওয়ার্ক সুরক্ষার জন্য একটি অত্যন্ত গুরুত্বপূর্ণ মাধ্যম। তবুও RFP (রিকোয়েস্ট ফর প্রপোজাল) এবং ডিপ্লয়মেন্ট সংক্রান্ত আলোচনায় একটি ক্রমাগত বিভ্রান্তির কারণ হলো Captive Portal-এর সাথে splash pages-এর গুলিয়ে ফেলা।
এই গাইডের উদ্দেশ্য হলো এই মৌলিক পার্থক্যটি স্পষ্ট করা। Captive Portal হলো একটি নেটওয়ার্ক-লেয়ার কন্ট্রোল মেকানিজম যা ট্রাফিক ইন্টারসেপ্ট করে, ইন্টারনেট অ্যাক্সেস ব্লক করে এবং নিরাপদ অথেন্টিকেশন পরিচালনা করে। অপরদিকে, splash page হলো অ্যাপ্লিকেশন-লেয়ারের ভিজ্যুয়াল ইন্টারফেস - এটি সেই ওয়েব পেজ যা অতিথিরা দেখেন, ইন্টারঅ্যাক্ট করেন এবং অথেন্টিকেশনের জন্য ব্যবহার করেন।
এই দুটি উপাদানকে গুলিয়ে ফেলার ফলে সংগ্রহ এবং বাস্তবায়নে বড় ধরনের ঝুঁকি তৈরি হতে পারে, যেমন অনিরাপদ ব্যাকএন্ড কন্ট্রোল সহ একটি সুন্দর ডিজাইন করা splash page কেনা, অথবা একটি অত্যন্ত নিরাপদ Captive Portal ডিপ্লয় করা যার ইউজার ইন্টারফেস খুবই জটিল ও ব্র্যান্ডবিহীন, যা অতিথিদের দূরে সরিয়ে দেয়। এই প্রযুক্তিগুলো কীভাবে একসাথে কাজ করে তা বোঝার মাধ্যমে, প্রতিষ্ঠানগুলো একটি নিরাপদ, নিয়ম মেনে চলা এবং অত্যন্ত আকর্ষক গেস্ট WiFi অভিজ্ঞতা প্রদান করতে Purple-এর মতো প্ল্যাটফর্ম ব্যবহার করতে পারে যা পরিমাপযোগ্য ব্যবসায়িক মূল্য তৈরি করে।

টেকনিক্যাল ডিপ-ডাইভ
Captive Portal: নেটওয়ার্ক-লেয়ার ট্রাফিক ইন্টারসেপশন
Captive Portal অ্যাক্সেস কন্ট্রোল প্রয়োগ করতে OSI মডেলের লোয়ার লেয়ারে (সাধারণত লেয়ার ২ এবং ৩) কাজ করে। যখন একটি গেস্ট ডিভাইস কোনো ওপেন SSID-এর সাথে সংযোগ স্থাপন করে, তখন লোকাল DHCP সার্ভার এটিকে একটি IP অ্যাড্রেস, সাবনেট মাস্ক এবং ডিফল্ট গেটওয়ে অ্যাসাইন করে। তবে, ওয়্যারলেস অ্যাক্সেস পয়েন্ট (AP) বা গেটওয়ে কন্ট্রোলার সেই ডিভাইসের MAC অ্যাড্রেসটিকে ফায়ারওয়ালের সেশন টেবিলের মধ্যে একটি আন-অথেন্টিকেটেড অবস্থায় রাখে।
এই অবস্থায়, ফায়ারওয়াল সমস্ত আউটবাউন্ড IP ট্রাফিক ব্লক করে দেয়, শুধুমাত্র DNS এবং DHCP-এর মতো প্রয়োজনীয় নেটওয়ার্ক পরিষেবাগুলো ছাড়া। যখন অতিথি কোনো বাহ্যিক ওয়েবসাইট ভিজিট করার চেষ্টা করেন, তখন Captive Portal মূলত দুটি পদ্ধতির একটি ব্যবহার করে ট্রাফিক ইন্টারসেপ্ট করে:
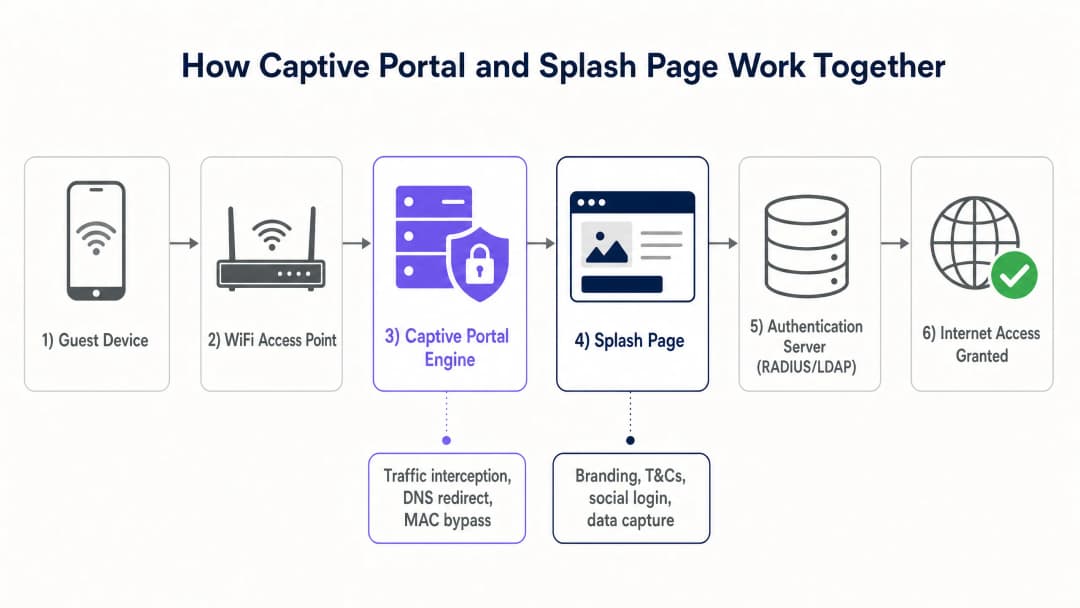
- HTTP রিডাইরেকশন (302 রিডাইরেক্ট): গেটওয়ে প্রাথমিক HTTP রিকোয়েস্ট ইন্টারসেপ্ট করে এবং একটি HTTP 302 Found রেসপন্স রিটার্ন করে, যা ক্লায়েন্ট ব্রাউজারকে splash page URL-এ রিডাইরেক্ট করে।
- DNS হাইজ্যাকিং: গেটওয়ে DNS কোয়েরি ইন্টারসেপ্ট করে এবং সমস্ত ডোমেন নেম লোকাল splash page সার্ভারের IP অ্যাড্রেসে রিসলভ করে। সহজ হলেও, DNSSEC এবং ব্রাউজার-স্তরের সিকিউরিটি ওয়ার্নিংয়ের কারণে এই পদ্ধতিটি ধীরে ধীরে বাতিল করা হয়েছে।
আধুনিক মোবাইল অপারেটিং সিস্টেমগুলি Captive Network Assistant (CNA) নামক একটি বিল্ট-ইন ডেমন ব্যবহার করে। একটি নেটওয়ার্কের সাথে সংযুক্ত হওয়ার পরে, CNA একটি পরিচিত, আনএনক্রিপ্টেড HTTP এন্ডপয়েন্টে (যেমন, Apple-এর
captive.apple.comবা Google-এরconnectivitycheck.gstatic.com) পৌঁছানোর চেষ্টা করে। যদি সেই রেসপন্সটি ইন্টারসেপ্ট এবং রিডাইরেক্ট করা হয়, তবে অপারেটিং সিস্টেমটি সনাক্ত করে যে এটি একটি Captive Portal-এর অধীনে রয়েছে এবং স্বয়ংক্রিয়ভাবে একটি ডেডিকেটেড সিস্টেম ব্রাউজার উইন্ডোতে Splash Page প্রদর্শন করে, যার ফলে ব্যবহারকারীর ম্যানুয়ালি একটি ওয়েব ব্রাউজার খোলার প্রয়োজন হয় না।
একবার ব্যবহারকারী Splash Page-এ অথেনটিকেশন ফ্লো সম্পন্ন করলে, অথেনটিকেশন সার্ভার (সাধারণত একটি RADIUS সার্ভার) নেটওয়ার্ক কন্ট্রোলারের কাছে একটি Access-Accept প্যাকেট পাঠায়। কন্ট্রোলার তখন সেই ডিভাইসের MAC অ্যাড্রেসকে সম্পূর্ণ ইন্টারনেট অ্যাক্সেস দেওয়ার জন্য তার ফায়ারওয়াল নিয়মগুলি আপডেট করে, সাধারণত একটি নির্দিষ্ট সেশন মেয়াদের জন্য ডিভাইসটি মনে রাখতে MAC Address Bypass (MAB) ব্যবহার করে।
Splash Page: অ্যাপ্লিকেশন-লেয়ার ইউজার এক্সপেরিয়েন্স
Captive Portal-এর বিপরীতে, Splash Page হল একটি স্ট্যান্ডার্ড ওয়েব অ্যাপ্লিকেশন যা লেয়ার ৭ (অ্যাপ্লিকেশন লেয়ার) এ কাজ করে। এটি স্ট্যান্ডার্ড ওয়েব টেকনোলজি (HTML, CSS এবং JavaScript) দিয়ে তৈরি এবং হয় লোকাল গেটওয়ে কন্ট্রোলারে অথবা আরও সাধারণভাবে, Purple-এর মতো একটি ক্লাউড প্ল্যাটফর্মে হোস্ট করা হয়।
Splash Page অতিথিদের ভিজ্যুয়াল ইন্টারফেস এবং ব্র্যান্ড টাচপয়েন্ট হিসেবে কাজ করে। এর প্রাথমিক প্রযুক্তিগত কাজগুলোর মধ্যে রয়েছে:
- আইডেন্টিটি ফেডারেশন: OAuth 2.0 প্রোটোকল ব্যবহার করে সোশ্যাল লগইন (Google, Facebook, Apple) সহজতর করা।
- ডেটা ক্যাপচার: অতিথিদের বিবরণ যেমন ইমেল ঠিকানা, নাম এবং লয়্যালটি প্রোগ্রাম নম্বর সংগ্রহ করা।
- সম্মতি ব্যবস্থাপনা: মার্কেটিংয়ের জন্য স্পষ্ট অপ্ট-ইন সম্মতি নেওয়ার পাশাপাশি পরিষেবার শর্তাবলী এবং গোপনীয়তা নীতিগুলির চুক্তি সংগ্রহ করা, যা GDPR [1] এবং CCPA-এর মতো নিয়মগুলির সাথে সম্মতি নিশ্চিত করে।
- বিজ্ঞাপন প্রদান এবং ব্র্যান্ডিং: ফিজিক্যাল স্পেস থেকে মনিটাইজ করার জন্য নির্দিষ্ট প্রমোশনাল ব্যানার, ভিডিও বিজ্ঞাপন বা সংযোগ-পরবর্তী রিডাইরেক্ট পেজ প্রদর্শন করা।
যেহেতু Splash Page একটি ওয়েব অ্যাপ্লিকেশন, তাই এটিকে অত্যন্ত রেসপন্সিভ এবং মোবাইল ডিভাইসের জন্য অপ্টিমাইজড হতে হবে, যা অতিথি WiFi সংযোগের ৮০%-এরও বেশির জন্য দায়ী।
ইমপ্লিমেন্টেশন গাইড
একটি এন্টারপ্রাইজ-গ্রেড অতিথি WiFi সলিউশন ডেপ্লয় করার জন্য নেটওয়ার্ক ইনফ্রাস্ট্রাকচার এবং ক্লাউড সফ্টওয়্যারের মধ্যে ঘনিষ্ঠ সমন্বয় প্রয়োজন। নিচে একটি Captive Portal এবং Splash Page সিস্টেম ইমপ্লিমেন্ট করার জন্য একটি ভেন্ডর-নিরপেক্ষ আর্কিটেকচারাল গাইড দেওয়া হল।
ধাপে ধাপে ডেপ্লয়মেন্ট আর্কিটেকচার
১. নেটওয়ার্ক সেগমেন্টেশন: অভ্যন্তরীণ কর্পোরেট নেটওয়ার্ক, পয়েন্ট-অফ-সেল (POS) টার্মিনাল এবং IoT ডিভাইস থেকে অতিথিদের ট্রাফিক আলাদা করতে আপনার সুইচ এবং অ্যাক্সেস পয়েন্টগুলিতে একটি ডেডিকেটেড গেস্ট VLAN কনফিগার করুন। এটি PCI-DSS কমপ্লায়েন্সের [2] জন্য একটি মূল প্রয়োজনীয়তা।2. SSID configuration: একটি ওপেন SSID কনফিগার করুন যেখানে আপনার হার্ডওয়্যার এটি সাপোর্ট করলে Opportunistic Wireless Encryption (OWE) সক্রিয় থাকে, অথবা একটি স্ট্যান্ডার্ড ওপেন SSID কনফিগার করুন। আপনার ওয়্যারলেস কন্ট্রোলারের (যেমন, Cisco Catalyst, Aruba Instant On, বা Ruckus SmartZone) SSID প্রোফাইলের মধ্যে Captive Portal রিডাইরেকশন সক্রিয় করুন।
3. Walled Garden (ACL) configuration: অথেন্টিকেশনের আগে, গেস্ট ডিভাইসগুলোকে নির্দিষ্ট কিছু এক্সটার্নাল ডোমেইনে অ্যাক্সেস করার অনুমতি দিতে হবে যাতে Splash পেজটি সঠিকভাবে রেন্ডার হতে পারে। এটি "Walled Garden" বা অ্যাক্সেস কন্ট্রোল লিস্ট (ACL) নামে পরিচিত। আপনাকে অবশ্যই এগুলো অন্তর্ভুক্ত করতে হবে:
* আপনার ক্লাউড-হোস্টেড Splash পেজের ডোমেইন (যেমন, *.purple.ai)।
* সোশ্যাল লগইন প্রোভাইডারদের OAuth এন্ডপয়েন্ট (যেমন, *.facebook.com, *.google.com, *.apple.com)।
* প্রয়োজনীয় অ্যাসেট (ফন্ট, স্টাইলশিট, ইমেজ) হোস্ট করা কনটেন্ট ডেলিভারি নেটওয়ার্কসমূহ (CDNs)।
4. RADIUS server integration: অথেন্টিকেশন এবং অ্যাকাউন্টিং (802.1X / AAA) এর জন্য একটি এক্সটার্নাল RADIUS সার্ভার (যেমন Purple এর ক্লাউড RADIUS) ব্যবহার করতে ওয়্যারলেস কন্ট্রোলারটি কনফিগার করুন [3]।
5. Splash page customisation: Purple পোর্টালের মধ্যে Splash পেজটি ডিজাইন করুন, যা ব্র্যান্ডের সামঞ্জস্যতা, মোবাইল রেসপন্সিভনেস এবং স্পষ্ট আইনি সম্মতি চেকবক্স নিশ্চিত করে।
6. Session and bandwidth policies: নেটওয়ার্কের অপব্যবহার রোধ করতে এবং সকল গেস্টদের জন্য ন্যায্য অ্যাক্সেস নিশ্চিত করতে নেটওয়ার্ক কন্ট্রোলারে সেশন টাইমআউট (যেমন, ৮ ঘণ্টা), আইডল টাইমআউট (যেমন, ৩০ মিনিট), এবং প্রতি ব্যবহারকারীর ব্যান্ডউইথ সীমা (যেমন, ৫ Mbps ডাউন, ২ Mbps আপ) নির্ধারণ করুন।
| টেকনিক্যাল প্যারামিটার | Captive Portal (নেটওয়ার্ক গেটওয়ে) | Splash Page (ক্লাউড অ্যাপ্লিকেশন) |
|---|---|---|
| OSI Layer | লেয়ার ২ / লেয়ার ৩ (নেটওয়ার্ক/ডাটা লিঙ্ক) | লেয়ার ৭ (অ্যাপ্লিকেশন) |
| Primary Protocols | RADIUS, DHCP, HTTP (৩০২ রিডাইরেক্ট) | HTTP, HTTPS, HTML5, CSS3, OAuth 2.0 |
| Core Functions | ট্রাফিক ইন্টারসেপশন, অ্যাক্সেস কন্ট্রোল, ব্যান্ডউইথ শেপিং | ইউজার ইন্টারফেস, ডাটা কালেকশন, সম্মতি, ব্র্যান্ডিং |
| User Visibility | সম্পূর্ণ অদৃশ্য (ব্যাকএন্ড মেকানিজম) | ১০০% দৃশ্যমান (ভিজ্যুয়াল ওয়েলকাম স্ক্রিন) |
| Security Standards | IEEE 802.1X, WPA3, OWE, PCI-DSS | HTTPS, SSL/TLS, GDPR, CCPA |
| Typical Hardware | ওয়্যারলেস APs, গেটওয়ে রাউটার, কন্ট্রোলার | ক্লাউড সার্ভার, CDNs |
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
সর্বোত্তম অনুশীলন (Best Practices)
উচ্চ মাত্রায় উপলব্ধ, সুরক্ষিত এবং আইনগতভাবে সম্মত একটি গেস্ট WiFi নেটওয়ার্ক নিশ্চিত করতে, আইটি (IT) টিমগুলোর এই ইন্ডাস্ট্রি-নেতৃস্থানীয় অনুশীলনগুলো অনুসরণ করা উচিত:
১. HTTPS এবং SSL/TLS সার্টিফিকেট প্রয়োগ করা
গেস্ট ডিভাইস এবং স্প্ল্যাশ পেজের মধ্যবর্তী সমস্ত ট্রাফিক অবশ্যই HTTPS ব্যবহার করে এনক্রিপ্ট করা উচিত। কোনো আন-এনক্রিপ্টেড HTTP-র মাধ্যমে স্প্ল্যাশ পেজ চালানো হলে তা গেস্টের ডাটা - যার মধ্যে লগইন ক্রেডেন্সিয়াল এবং ইমেল অ্যাড্রেস অন্তর্ভুক্ত - প্যাকেট স্নিফিং এবং ম্যান-ইন-দ্য-মিডল অ্যাটাকের ঝুঁকির মুখে ফেলে। আপনার স্প্ল্যাশ পেজ ডোমেনে একটি বৈধ, পাবলিকলি বিশ্বস্ত SSL/TLS সার্টিফিকেট রয়েছে কিনা তা নিশ্চিত করুন। সেলফ-স্বাক্ষরিত (Self-signed) সার্টিফিকেটগুলো ব্রাউজারে মারাত্মক ওয়ার্নিং তৈরি করে যার ফলে গেস্টরা কানেকশন বিচ্ছিন্ন করে দেয়।
২. নেটওয়ার্ক আইসোলেশন কার্যকর করা
গেস্ট WiFi ট্রাফিককে কখনই কর্পোরেট অ্যাসেটের মতো একই VLAN বা সাবনেটে রাউট করবেন না। গেস্ট ট্রাফিককে কঠোর ফায়ারওয়াল নিয়মের সাহায্যে একটি "শুধুমাত্র গেস্টদের জন্য" (guest-only) VLAN-এ আলাদা করা উচিত যা ইন্টারনাল সাবনেটের দিকে যেকোনো ক্রস-VLAN রাউটিংকে প্রতিরোধ করে। এটি ম্যালওয়্যার ছড়িয়ে পড়ার এবং সংবেদনশীল কর্পোরেট ডাটায় অননুমোদিত অ্যাক্সেসের ঝুঁকি হ্রাস করে।
৩. GDPR এবং CCPA কমপ্লায়েন্স নিশ্চিত করা
যদি আপনার ভেন্যুটি UK, EU বা ক্যালিফোর্নিয়ার নাগরিকদের সেবা দেয় বা সেখানে পরিচালিত হয়, তবে আপনার স্প্ল্যাশ পেজটি অবশ্যই কঠোর ডাটা প্রাইভেসি আইন মেনে চলবে:
- স্বেচ্ছায় প্রদত্ত সম্মতি: মার্কেটিং অপ্ট-ইন চেকবক্সগুলো ডিফল্টভাবে আনটিক করা থাকতে হবে। ইন্টারনেট ব্যবহারের পূর্বশর্ত হিসেবে মার্কেটিং যোগাযোগের সম্মতি চাওয়া যাবে না।
- স্পষ্ট প্রাইভেসি পলিসি: স্প্ল্যাশ পেজে আপনার প্রাইভেসি পলিসির একটি সরাসরি, সহজে অ্যাক্সেসযোগ্য লিঙ্ক প্রদান করুন।
- ভুলে যাওয়ার অধিকার (Right to be forgotten/right to erasure): আপনার গেস্ট WiFi প্ল্যাটফর্মটি (যেমন Purple) যেন গেস্টদের পার্সোনাল ডাটা মুছে ফেলার অনুরোধের ক্ষেত্রে স্বয়ংক্রিয় ওয়ার্কফ্লো সমর্থন করে তা নিশ্চিত করুন।
৪. মোবাইল ডিভাইস এবং CNA-এর জন্য অপ্টিমাইজ করা
স্প্ল্যাশ পেজটি যেন হালকা এবং অত্যন্ত রেসপনসিভ হয় তা নিশ্চিত করুন। ভারী ভিডিও ব্যাকগ্রাউন্ড বা বড় আনকম্প্রেসড ছবি ব্যবহার করা এড়িয়ে চলুন, যা পেজ লোডের গতি ধীর করে দেয় - বিশেষ করে স্টেডিয়াম বা কনফারেন্স সেন্টারের মতো অত্যন্ত হাই-ডেনসিটি পরিবেশে। নেটিভ Captive Network Assistant (CNA) ব্রাউজারের মধ্যে যেন নির্বিঘ্ন রেন্ডারিং নিশ্চিত হয় সেজন্য বিভিন্ন মোবাইল অপারেটিং সিস্টেমে স্প্ল্যাশ পেজটি পরীক্ষা করুন।
ট্রাবলশুটিং এবং ঝুঁকি হ্রাসকরণ
সাধারণ ব্যর্থতার ধরণ এবং তা হ্রাস করার কৌশল
- CNA পপআপ প্রদর্শিত হতে ব্যর্থ হওয়া: যদি Captive Portal রিডাইরেক্টটি ডিভাইসের CNA-কে ট্রিগার করতে ব্যর্থ হয়, তবে গেস্টরা কোনো ইন্টারনেট অ্যাক্সেস এবং লগইন করার স্পষ্ট উপায় ছাড়াই SSID-এর সাথে সংযুক্ত থাকতে পারে।
- সমাধান: DHCP-র মাধ্যমে গেস্টদের জন্য অ্যাসাইন করা DNS সার্ভারগুলো পুরোপুরি সচল এবং এক্সটার্নাল ডোমেনগুলো রিসলভ করতে সক্ষম কিনা তা নিশ্চিত করুন। যদি DNS রেজোলিউশন ব্যর্থ হয়, তবে CNA তার কানেক্টিভিটি চেক সম্পাদন করতে পারে না এবং রিডাইরেক্টটি কখনই ট্রিগার হয় না।
- Walled Garden ভুল কনফিগারেশন: OAuth লগইন পেজ লোড হতে ব্যর্থ হওয়ায় বা কানেকশন এরর প্রদর্শন করার কারণে গেস্টরা সোশ্যাল মিডিয়া লগইন সম্পন্ন করতে পারে না।
- Mitigation: গেটওয়ের Walled Garden ACL দুবার চেক করুন। সোশ্যাল লগইন প্রদানকারীরা প্রায়শই তাদের IP রেঞ্জ এবং ডোমেন পরিবর্তন করে। Purple-এর মতো একটি ক্লাউড-ম্যানেজড গেস্ট WiFi প্ল্যাটফর্ম ব্যবহার করলে তা নিশ্চিত করে যে Walled Garden ডোমেনগুলি স্বয়ংক্রিয়ভাবে আপডেট হয় এবং আপনার হার্ডওয়্যারের সাথে সিঙ্ক থাকে।* CNA ব্রাউজারের সীমাবদ্ধতা: মোবাইল ডিভাইসের নেটিভ CNA ব্রাউজারে Safari বা Chrome-এর মতো স্ট্যান্ডার্ড ব্রাউজারের তুলনায় সীমিত কার্যকারিতা থাকে। এটি কুকিজ, পপআপ বা বাহ্যিক রিডাইরেক্ট ব্লক করতে পারে।
- Mitigation: স্প্ল্যাশ পেজে জটিল JavaScript বা থার্ড-পার্টি ইন্টিগ্রেশন এড়িয়ে চলুন যার জন্য কুকি পারসিস্টেন্স বা ব্রাউজার পপআপের প্রয়োজন হয়। অথেন্টিকেশন ফ্লো যতটা সম্ভব সহজ এবং প্রত্যক্ষ রাখুন।
ROI এবং ব্যবসায়িক প্রভাব
Captive Portal এবং স্প্ল্যাশ পেজের মধ্যকার পার্থক্য বোঝা প্রতিষ্ঠানগুলিকে তাদের গেস্ট WiFi নেটওয়ার্কের নেটওয়ার্ক পারফরম্যান্স এবং বাণিজ্যিক উপযোগিতা উভয়ই অপ্টিমাইজ করে বিনিয়োগের রিটার্ন (ROI) সর্বাধিক করতে সাহায্য করে।
একটি ডুয়াল-অপ্টিমাইজড সমাধানের ব্যবসায়িক মূল্য
- গেস্টদের সম্পৃক্ততা বৃদ্ধি: একটি সাধারণ, ব্র্যান্ডহীন স্বাগত পৃষ্ঠার তুলনায়, একটি পেশাদারভাবে ডিজাইন করা স্প্ল্যাশ পেজ - যখন Purple-এর মূল প্রোডাক্ট যেমন Guest WiFi এবং WiFi Analytics [4] [5]-এর সাথে যুক্ত করা হয় - গেস্ট লগইন হার ৪০% পর্যন্ত বাড়িয়ে দিতে পারে।
- সমৃদ্ধ ফার্স্ট-পার্টি ডেটা সংগ্রহ: নির্বিঘ্ন সোশ্যাল মিডিয়া লগইন এবং কাঠামোগত ফর্ম ফিল্ড অফার করে, Retail, Hospitality, Healthcare, এবং Transport-এর মতো খাতের ভেন্যুগুলি পরিষ্কার, যাচাইকৃত ইমেল ঠিকানা, ডেমোগ্রাফিক ডেটা এবং ভিজিটের ফ্রিকোয়েন্সি ডেটা সংগ্রহ করতে পারে।
- মনিটাইজেশনের সুযোগ: রিটেল মিডিয়া মনিটাইজেশনের জন্য স্প্ল্যাশ পেজ ব্যবহার করার মাধ্যমে ভেন্যুগুলি কানেকশনের ঠিক মুহূর্তে গেস্টদের টার্গেটেড বিজ্ঞাপন দেখাতে পারে, যা দ্রুত বর্ধনশীল ডিজিটাল বিজ্ঞাপন বাজারের সুবিধা গ্রহণ করে।
- অপারেশনাল দক্ষতা: একটি শক্তিশালী Captive Portal ডিভাইস অনবোর্ডিং স্বয়ংক্রিয় করে, সেশন টাইমআউট পরিচালনা করে এবং নেটওয়ার্কের ভিড় রোধ করতে ব্যান্ডউইথ সীমা প্রয়োগ করে IT সাপোর্ট টিকিটের সংখ্যা কমিয়ে দেয়।
Purple-এর এন্টারপ্রাইজ-গ্রেড সলিউশন স্থাপন করার মাধ্যমে, ভেন্যুগুলি নিশ্চিত করতে পারে যে তাদের নেটওয়ার্ক আর্কিটেকচার নিরাপদ এবং কমপ্লায়েন্ট, পাশাপাশি তাদের মার্কেটিং টিমকে সুন্দর, উচ্চ-রূপান্তরকারী স্প্ল্যাশ পেজ ডিজাইন করার পূর্ণ সৃজনশীল স্বাধীনতা প্রদান করে যা কাস্টমার লয়্যালটি তৈরি করে এবং রাজস্ব বাড়ায়।
তথ্যসূত্র
- [1] Regulation (EU) 2016/679 (General Data Protection Regulation)
- [2] PCI Security Standards Council - PCI DSS Quick Reference Guide
- [3] IEEE 802.1X Port-Based Network Access Control Standard
- [4] Cisco Wireless APs: 2026 Guide to Products & Deployment
- [5] 10 Best Network Access Control (NAC) Solutions for 2026
- [6] WiFi in Schools: The 2026 Administrator & IT Guide
- [7] কীভাবে ক্লাউড RADIUS এর সাথে 802.1X অথেন্টিকেশন বাস্তবায়ন করবেন
মূল সংজ্ঞাসমূহ
Captive Portal
একটি নেটওয়ার্ক-লেয়ার মেকানিজম যা ক্লায়েন্ট ট্র্যাফিককে বাধা দেয় এবং অথেন্টিকেশনের শর্ত পূরণ না হওয়া পর্যন্ত ইন্টারনেট অ্যাক্সেস সীমিত রাখে।
অননুমোদিত MAC অ্যাড্রেসগুলো রিডাইরেক্ট করতে ওয়্যারলেস কন্ট্রোলার, গেটওয়ে বা ফায়ারওয়াল কনফিগার করার সময় IT টিমগুলো এর মুখোমুখি হয়।
Splash Page
অতিথির ব্রাউজারে রেন্ডার হওয়া ভিজ্যুয়াল, ওয়েব-ভিত্তিক ল্যান্ডিং পেজ যা অথেন্টিকেশন, ডেটা ক্যাপচার এবং ব্র্যান্ড এনগেজমেন্ট সহজতর করে।
ব্যবহারকারীদের অনবোর্ডিং অভিজ্ঞতা ডিজাইন করতে এবং গ্রাহকের ডেটা সংগ্রহ করতে মার্কেটিং এবং ভেন্যু অপারেশনস টিম দ্বারা পরিচালিত হয়।
Captive Network Assistant (CNA)
মোবাইল ডিভাইসে থাকা একটি বিল্ট-ইন অপারেটিং সিস্টেম ফিচার যা স্বয়ংক্রিয়ভাবে একটি Captive Portal সনাক্ত করে এবং সিস্টেম ব্রাউজার উইন্ডোতে Splash Page খুলে দেয়।
ব্যবহারকারীর অভিজ্ঞতার জন্য অত্যন্ত গুরুত্বপূর্ণ, কারণ এটি অতিথিদের লগইন করার জন্য ম্যানুয়ালি ব্রাউজার খোলার প্রয়োজনীয়তা এড়িয়ে যায়।
Walled Garden (ACL)
IP অ্যাড্রেস বা ডোমেনের একটি তালিকা যা নেটওয়ার্কে লগইন করার আগে একজন অননুমোদিত ব্যবহারকারী অ্যাক্সেস করার অনুমতি পান।
Splash Page এবং সোশ্যাল লগইন OAuth ফ্লো লোড করার অনুমতি দিতে ওয়্যারলেস গেটওয়েতে এটি সঠিকভাবে কনফিগার করা আবশ্যক।
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা নেটওয়ার্কের সাথে যুক্ত হওয়া ব্যবহারকারীদের জন্য সেন্ট্রালাইজড অথেন্টিকেশন, অথরাইজেশন এবং অ্যাকাউন্টিং (AAA) ম্যানেজমেন্ট প্রদান করে।
ডাটাবেসের বিপরীতে অতিথির ক্রেডেনশিয়াল যাচাই করতে এবং নেটওয়ার্ক অ্যাক্সেস মঞ্জুর করতে Captive Portal দ্বারা ব্যবহৃত হয়।
MAC Address Bypass (MAB)
একটি মেকানিজম যা কোনো ডিভাইসের হার্ডওয়্যার MAC অ্যাড্রেস মনে রাখার মাধ্যমে পরবর্তী সংযোগগুলোতে তাকে Captive Portal লগইন স্ক্রিন এড়িয়ে যাওয়ার অনুমতি দেয়।
বারবার লগইন করার প্রয়োজনীয়তা দূর করে ফিরে আসা অতিথিদের জন্য একটি নিরবচ্ছিন্ন অভিজ্ঞতা তৈরি করতে ব্যবহৃত হয়।
Opportunistic Wireless Encryption (OWE)
একটি WiFi স্ট্যান্ডার্ড (WPA3-এর অংশ) যা কোনো শেয়ার করা পাসওয়ার্ডের প্রয়োজন ছাড়াই ওপেন নেটওয়ার্কগুলোতে এনক্রিপশন প্রদান করে।
Captive Portal রিডাইরেকশনের অনুমতি দেওয়ার পাশাপাশি পাবলিক গেস্ট নেটওয়ার্কগুলোতে নিরাপদ ডেটা ট্রান্সমিশন সক্ষম করে।
VLAN Segmentation
ট্র্যাফিক আলাদা রাখতে Layer 2-তে একটি ফিজিক্যাল নেটওয়ার্ককে একাধিক লজিক্যাল নেটওয়ার্কে বিভক্ত করার প্রক্রিয়া।
গেস্ট ট্র্যাফিক যাতে নিরাপদ কর্পোরেট নেটওয়ার্ক থেকে সম্পূর্ণ আলাদা থাকে তা নিশ্চিত করতে গেস্ট WiFi ডেপ্লয়মেন্টের জন্য অপরিহার্য।
সমাধানকৃত উদাহরণসমূহ
১৫০টি স্টোর সহ একটি জাতীয় রিটেইল চেইন এমন একটি গেস্ট WiFi নেটওয়ার্ক চালু করতে চায় যা মার্কেটিং উদ্দেশ্যে কাস্টমারদের ইমেল সংগ্রহ করবে, কিন্তু তাদের আইটি সিকিউরিটি টিম গেস্ট ট্রাফিক যাতে কর্পোরেট পয়েন্ট-অব-সেল (POS) সিস্টেমগুলোতে অ্যাক্সেস করতে না পারে তা নিয়ে চিন্তিত। এটি কীভাবে আর্কিটেক্ট করা উচিত?
১. সব ১৫০টি স্টোরের সব সুইচ এবং অ্যাক্সেস পয়েন্টে একটি ডেডিকেটেড গেস্ট VLAN (যেমন, VLAN 50) কনফিগার করুন, যা ফায়ারওয়াল ACLs ব্যবহার করে কর্পোরেট POS VLAN (VLAN 10) থেকে সম্পূর্ণ আলাদা থাকবে। ২. গেস্ট SSID-তে captive portal রিডাইরেকশন সক্ষম করুন, রিডাইরেক্ট URL-টিকে Purple-এর সুরক্ষিত ক্লাউড-হোস্টেড splash page-এর দিকে নির্দেশ করে। ৩. VLAN 50-এ সমস্ত প্রি-অথেন্টিকেটেড ট্রাফিক সীমিত করতে নেটওয়ার্ক গেটওয়ে কনফিগার করুন, যাতে শুধুমাত্র DNS, DHCP এবং Purple-এর Walled Garden ডোমেনগুলোতে অ্যাক্সেসের অনুমতি থাকে। ৪. RADIUS-এর মাধ্যমে গেস্টদের অথেন্টিকেট করতে ওয়্যারলেস কন্ট্রোলারের সাথে Purple-এর ইন্টিগ্রেশন ব্যবহার করুন, যেখানে গেস্ট splash page-এ একটি ভেরিফায়েড ইমেল অ্যাড্রেস দেওয়ার এবং টার্মস অফ সার্ভিস মেনে নেওয়ার পরেই কেবল ইন্টারনেট অ্যাক্সেস দেওয়া হবে।
একটি ৫০,০০০ আসনের স্পোর্টস স্টেডিয়াম ইভেন্ট চলাকালীন ফ্রি WiFi দিতে চায়। অপারেশন টিম গেম শুরু হওয়ার সময় নেটওয়ার্ক জ্যাম এড়াতে একটি নির্বিঘ্ন লগইন অভিজ্ঞতা চায়, আর মার্কেটিং টিম splash page-এ স্পন্সর ভিডিও অ্যাড দেখাতে চায়। আপনি কীভাবে এই প্রয়োজনীয়তাগুলোর ভারসাম্য বজায় রাখবেন?
১. হাই-ডেনসিটি অ্যাক্সেস পয়েন্ট স্থাপন করুন এবং ৩০ দিনের জন্য MAC Address Bypass (MAB) সেট করে একটি captive portal কনফিগার করুন, যাতে ফিরে আসা ফ্যানদের প্রতিবার ভিজিট করার সময় splash page দেখতে না হয়। ২. নতুন কানেকশনের জন্য, মোবাইল ডিভাইসে দ্রুত লোড হওয়ার উপযোগী একটি আল্ট্রা-লাইটওয়েট splash page ডিজাইন করুন। ৩. splash page-এ সরাসরি প্লে হওয়া একটি ছোট, ৫-সেকেন্ডের স্পন্সর ভিডিও অ্যাড যুক্ত করুন, সাথে একটি 'Skip and Connect' বাটন রাখুন যা সাথে সাথে captive portal অথেন্টিকেশন চালু করবে। ৪. মসৃণ ভিডিও স্ট্রিমিং এবং ওয়েব ব্রাউজিং নিশ্চিত করতে প্রতি ইউজারের জন্য একটি পর্যাপ্ত ব্যান্ডউইথ প্রোফাইল (যেমন, 10 Mbps) বরাদ্দ করতে captive portal কনফিগার করুন।
একটি বড় পাবলিক হাসপাতাল রোগী এবং ভিজিটরদের জন্য গেস্ট WiFi দিতে চায়। কমপ্লায়েন্স টিমের প্রয়োজনীয়তা হলো নেটওয়ার্কটিকে অবশ্যই হেলথকেয়ার ডাটা প্রাইভেসি স্ট্যান্ডার্ড মেনে চলতে হবে এবং রোগীরা যাতে ক্ষতিকারক বা অনুপযুক্ত ওয়েব কন্টেন্ট অ্যাক্সেস করতে না পারে। এর জন্য প্রস্তাবিত ডেপ্লয়মেন্ট স্ট্র্যাটেজি কী?
১. ইউজারদের এমন একটি splash page-এ রিডাইরেক্ট করতে captive portal কনফিগার করুন যাতে একটি স্পষ্ট হেলথকেয়ার-নির্দিষ্ট প্রাইভেসি নোটিশ এবং টার্মস অফ সার্ভিস থাকে। ২. অ্যাডাল্ট কন্টেন্ট, ম্যালওয়্যার এবং ফিশিং সাইটগুলোতে অ্যাক্সেস স্বয়ংক্রিয়ভাবে ব্লক করতে একটি ক্লাউড-ভিত্তিক DNS ফিল্টারিং সার্ভিস (যেমন Cisco Umbrella বা Webroot) এর সাথে captive portal গেটওয়েটি ইন্টিগ্রেট করুন। ৩. অপ্রয়োজনীয় ব্যক্তিগত তথ্য সংগ্রহ এড়াতে সোশ্যাল লগইন অপশনগুলো নিষ্ক্রিয় করুন, তার পরিবর্তে একটি সাধারণ 'Accept and Connect' বাটন বা একটি বেসিক ইমেল ভেরিফিকেশন ফর্মের ওপর নির্ভর করুন। ৪. গেস্ট স্ট্রিমিং ট্রাফিকের চেয়ে ক্লিনিকাল অ্যাপ্লিকেশন এবং হাসপাতালের IoT ডিভাইসগুলোকে অগ্রাধিকার দিতে captive portal-এ কঠোর ব্যান্ডউইথ শেপিং প্রয়োগ করুন।
অনুশীলনী প্রশ্নসমূহ
Q1. একজন IT ম্যানেজার লক্ষ্য করলেন যে অতিথিরা গেস্ট WiFi SSID-এর সাথে সংযোগ করছেন, কিন্তু ব্র্যান্ডেড Splash Page প্রদর্শিত হচ্ছে না এবং ব্যবহারকারীরা ইন্টারনেট অ্যাক্সেস করতে পারছেন না। এই সমস্যার সবচেয়ে সম্ভাব্য প্রযুক্তিগত কারণ কী এবং এটি কীভাবে নির্ণয় করা উচিত?
ইঙ্গিত: Captive Portal রিডাইরেকশন প্রক্রিয়ায় DNS-এর ভূমিকা বিবেচনা করুন।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য কারণ হলো DNS রেজোলিউশন প্রক্রিয়ার ব্যর্থতা। যখন কোনো ডিভাইস সংযুক্ত হয়, তখন ওয়েলকাম স্ক্রিন লোড করার জন্য এটিকে অবশ্যই Splash Page ডোমেন নেম রেজোলিউট করতে হবে। যদি গেস্ট VLAN-এর জন্য অ্যাসাইন করা DNS সার্ভার বন্ধ থাকে, ভুলভাবে কনফিগার করা থাকে বা গেটওয়ের প্রি-অথেন্টিকেশন ফায়ারওয়াল নিয়মের দ্বারা ব্লক করা থাকে, তবে ডিভাইসটি ডোমেন রেজোলিউট করতে পারবে না এবং রিডাইরেক্ট ব্যর্থ হবে। সমস্যা নির্ণয় করতে, SSID-এর সাথে একটি টেস্ট ডিভাইস সংযুক্ত করুন, DHCP-এর মাধ্যমে এটি একটি বৈধ IP এবং DNS সার্ভার অ্যাড্রেস পাচ্ছে কিনা তা যাচাই করুন এবং একটি পাবলিক ডোমেন পিং বা রেজোলিউট করার চেষ্টা করুন। যদি DNS ব্যর্থ হয়, তবে DNS সার্ভারের স্ট্যাটাস চেক করুন এবং নিশ্চিত করুন যে গেটওয়ের প্রি-অথেন্টিকেশন ACL-এ DNS ট্র্যাফিক (UDP পোর্ট 53) অনুমোদিত রয়েছে।
Q2. একটি রিটেইল ভেন্যু অতিথিদের তাদের Facebook অ্যাকাউন্ট ব্যবহার করে লগইন করার অনুমতি দিতে চায়। তবে, ব্যবহারকারীরা যখন Splash Page-এ Facebook লগইন বাটনে ক্লিক করেন, তখন তারা একটি 'Connection Refused' ত্রুটি দেখতে পান। Splash Page-এর বাকি অংশ নিখুঁতভাবে লোড হচ্ছে। সমস্যাটি কী এবং আপনি কীভাবে এটি সমাধান করবেন?
ইঙ্গিত: একটি প্রি-অথেন্টিকেটেড ডিভাইস কোন কোন বাহ্যিক রিসোর্স অ্যাক্সেস করার অনুমতি পায় সে সম্পর্কে চিন্তা করুন।
মডেল উত্তর দেখুন
সমস্যাটি হলো গেটওয়ের প্রি-অথেন্টিকেশন Walled Garden Access Control List (ACL)-এ Facebook অথেন্টিকেশন ডোমেনগুলো অন্তর্ভুক্ত করা নেই। ব্যবহারকারী এখনও অথেন্টিকেট না হওয়ায়, Captive Portal সমস্ত এক্সটার্নাল ট্রাফিক ব্লক করে দেয়। যখন ব্যবহারকারী Facebook বাটনে ক্লিক করেন, তখন ব্রাউজার Facebook-এর OAuth সার্ভারে পৌঁছানোর চেষ্টা করে, যা গেটওয়ে দ্বারা ব্লকড থাকে। এটি সমাধান করতে, IT টিমকে অবশ্যই প্রয়োজনীয় Facebook OAuth ডোমেনগুলো (যেমন, *.facebook.com, *.facebook.net) ওয়্যারলেস কন্ট্রোলার বা গেটওয়ের Walled Garden ACL-এ যুক্ত করতে হবে।
Q3. একটি হসপিটালিটি ভেন্যুতে একটি গেস্ট WiFi নেটওয়ার্ক স্থাপন করা হয়েছে। মার্কেটিং টিম অতিথিদের ইমেল অ্যাড্রেস সংগ্রহ করতে এবং অবিলম্বে একটি স্বাগত নিউজলেটার পাঠাতে চায়। তবে, লিগ্যাল টিম সম্মতি সংক্রান্ত GDPR কমপ্লায়েন্স নিয়ে চিন্তিত। উভয় টিমের প্রয়োজনীয়তা মেটাতে কীভাবে স্প্ল্যাশ পেজ এবং Captive Portal কনফিগার করা উচিত?
ইঙ্গিত: GDPR-এর অধীনে মার্কেটিংয়ের জন্য সম্মতি অবশ্যই স্বতঃস্ফূর্তভাবে দিতে হবে এবং এটি পরিষেবার কোনো শর্ত হতে পারবে না।
মডেল উত্তর দেখুন
GDPR-এর অধীনে মার্কেটিং এবং লিগ্যাল উভয় টিমের প্রয়োজনীয়তা মেটাতে: ১. স্প্ল্যাশ পেজে মার্কেটিং অপ্ট-ইন ('আমি মার্কেটিং ইমেল পেতে সম্মত আছি') এর জন্য একটি স্পষ্ট, আনচেকড চেকবক্স থাকতে হবে। ২. Terms of Service এবং Privacy Policy-তে সম্মত হওয়ার বিষয়টি একটি আলাদা চেকবক্স হতে হবে অথবা ফ্রি নেটওয়ার্ক ব্যবহারের শর্ত হিসেবে স্পষ্টভাবে উল্লেখ থাকতে হবে। ৩. মার্কেটিং চেকবক্সটি চেক বা আনচেক যাই থাকুক না কেন, ইন্টারনেট অ্যাক্সেস দেওয়ার জন্য মূল Captive Portal এবং স্প্ল্যাশ পেজ সিস্টেমটি কনফিগার করতে হবে। কোনো ব্যবহারকারী মার্কেটিং বক্স আনচেক রেখেও যদি Terms of Service গ্রহণ করেন, তবে সিস্টেমটিকে অবশ্যই নেটওয়ার্ক কন্ট্রোলারে একটি Access-Accept প্যাকেট পাঠাতে হবে। এটি সম্মতি স্বতঃস্ফূর্তভাবে দেওয়া নিশ্চিত করে GDPR মেনে চলে, এবং একই সাথে যারা অপ্ট-ইন করছেন তাদের থেকে মার্কেটিং টিমকে ইমেল সংগ্রহের সুযোগ দেয়।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What is the technical difference between a captive portal and a splash page?
A captive portal operates at the network layer (L2/L3) through a gateway, access point, or wireless LAN controller that intercepts unauthenticated client traffic, enforces a walled garden, and manages RADIUS AAA sessions. A splash page is the presentation layer (L7) - the responsive web interface displayed inside the client browser or Captive Network Assistant (CNA) that captures guest credentials, terms acceptance, and marketing consent.
How does a network firewall intercept guest traffic before splash page authentication?
Prior to authentication, the wireless gateway blocks all outbound IP traffic except for explicitly defined walled garden IP/FQDN rules and DNS resolution. When the client attempts to reach an external web resource, the gateway intercepts port 80 HTTP requests or DHCP Option 114 (RFC 8910) advertisements, returning an HTTP 302 redirect or RFC 8908 JSON payload that directs the device browser to the splash page URL.
What is RFC 8908 and why is it replacing legacy HTTP interception?
RFC 8908 defines a standardized Captive Portal API that allows client operating systems (iOS, Android, Windows) to query a JSON endpoint directly to discover captivity state, user session duration, and portal endpoints. This eliminates the need for brute-force HTTPS interception, which causes browser SSL/TLS certificate warnings, while providing deterministic portal closure upon successful authentication.
What domains and network services belong in a captive portal walled garden?
A secure walled garden allowlist includes the splash page hosting FQDN, static CDN asset endpoints, DNS resolvers, and external identity provider authentication URLs (such as Apple ID, Google OAuth, and Microsoft Entra) with their CRL and OCSP validation paths. Crucially, OS captive probe hostnames must be excluded from allowlists so the device operating system reliably identifies captivity and launches the login sheet.
How does Purple integrate captive portal network isolation with custom branded splash pages?
Purple decouples network hardware enforcement from visitor experience design. The platform integrates natively with enterprise controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) via RADIUS and cloud APIs to enforce dynamic VLANs and bandwidth controls, while serving high-converting, mobile-responsive splash pages with real-time CRM synchronization, GDPR compliance tracking, and marketing automation.
এই সিরিজে পড়া চালিয়ে যান
Ubiquiti UniFi গেস্ট পোর্টাল রিডাইরেক্ট হচ্ছে না: কারণ এবং সমাধান
এই নির্দেশিকাটি গেস্ট স্টেট, রিডাইরেক্ট, প্রি-অথোরাইজেশন রুট এবং কন্ট্রোলার অথোরাইজেশন ধারাবাহিকভাবে অনুসরণ করে একটি UniFi গেস্ট পোর্টাল রিডাইরেক্ট ব্যর্থতা আলাদা করে চিহ্নিত করে। এটি ভেন্যু আইটি টিমগুলোকে গেস্ট নেটওয়ার্ক বনাম Hotspot বিভ্রান্তি, এক্সটার্নাল পোর্টাল হ্যান্ড-অফ, বর্তমান UniFi OS অ্যাকাউন্ট প্রয়োজনীয়তা এবং DNS আইসোলেশন টেস্টিং সমাধানের জন্য একটি বিশ্বস্ত পদ্ধতি প্রদান করে।
Cisco Meraki splash page কাজ করছে না: একটি ট্রাবলশুটিং ফ্লোচার্ট
এই ব্যবহারিক ডে-টু গাইডটি সনাক্ত করে যে ঠিক কোথায় একটি Cisco Meraki splash ফ্লো ব্যর্থ হয়েছে: ক্লায়েন্ট অথরাইজেশন, HTTP রিডাইরেক্ট ইনিশিয়েশন, walled-garden রিচিবিলিটি বা RADIUS সাইন-অন। এটি ভেন্যু আইটি টিমগুলিকে একটি নিয়ন্ত্রিত প্রমাণ পথ প্রদান করে, যাতে তারা একটি লাইভ এস্টেটে বড় কোনো পরিবর্তন না করেই Guest WiFi পুনরুদ্ধার করতে পারে।
Enterprise Guest WiFi সেটআপ নির্দেশিকা: VLAN Segmentation, নিরাপত্তা এবং Captive Portals
এই প্রযুক্তিগত নির্দেশিকাটি IT টিমগুলোকে দেখায় কীভাবে VLAN segmentation, firewall policy এবং একটি captive portal ব্যবহার করে Guest WiFi-কে একটি নিয়ন্ত্রিত ইন্টারনেট-অ্যাক্সেস পরিষেবা হিসেবে সেট আপ করতে হয়। এটি আরও ব্যাখ্যা করে যে কীভাবে Purple-এর রেজিস্ট্রেশন ফর্ম এবং অনবোর্ডিং নিয়ন্ত্রণগুলো স্টাফ, পেমেন্ট এবং অপারেশনাল সিস্টেমের চারপাশের সীমানাকে দুর্বল না করে একটি আনুপাতিক ভিজিটর অভিজ্ঞতা প্রদান করতে সহায়তা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।