School WiFi capacity and architecture planner
Model access point density, peak student device concurrency, WAN bandwidth requirements, and CIPA-compliant network segmentation for your educational campus.
The 6 GHz band adds 500 MHz in the UK and EU (1,200 MHz in the US), which sharply reduces co-channel contention during full-school hall assemblies and digital testing.
স্কুলের সাধারণ WiFi অভিযোগটি “আমাদের ইন্টারনেট প্রয়োজন” এমন নয়। এটি হল “অষ্টম শ্রেণীর শিক্ষার্থীরা কুইজ লোড করতে পারছে না, অ্যাসেম্বলির সময় হলের নেটওয়ার্ক চলে যাচ্ছে, ভিজিটর লগইন কাজ না করায় অতিথিরা রিসেপশনে লাইনে দাঁড়িয়ে আছেন এবং হেল্পডেস্ক এখনও গত টার্মের শেয়ার্ড পাসওয়ার্ড রিসেট করছে”।
স্কুলের WiFi নেটওয়ার্কের বর্তমান অবস্থা ঠিক এমনই। সমস্যাটি খুব কম সময়ই একটি ভাঙা অ্যাক্সেস পয়েন্টের কারণে হয়। আসল সমস্যাটি হলো নেটওয়ার্কটি যে কাজের জন্য তৈরি করা হয়েছিল এবং বর্তমানে স্কুল এর থেকে যা প্রত্যাশা করছে - এই দুটির মধ্যকার ব্যবধান।
অধিকাংশ স্কুল এখন আর শুধু একটি গোছানো ডেস্কটপ ল্যাব পরিচালনা করে না। তারা কর্মীদের ল্যাপটপ, ম্যানেজড শিক্ষার্থীর ডিভাইস, ব্যক্তিগত ফোন, ক্লাসরুম ডিসপ্লে, প্রিন্টার, ক্যামেরা, সুরক্ষা ব্যবস্থা এবং গেস্টদের একটি অবিরাম প্রবাহকে সাপোর্ট করছে। অ্যাক্সেস যদি এখনও আলমারির দরজার ভেতরের পাশে আঠা দিয়ে লাগানো কোনো শেয়ার্ড কী-এর ওপর নির্ভর করে, তবে নেটওয়ার্কটি কেবল পুরানোই নয়, এটি প্রতিদিনের কাজের গতিও কমিয়ে দিচ্ছে।
কেন স্কুলের WiFi এখন মিশন-ক্রিটিক্যাল অবকাঠামো
একটি স্কুল ধীরগতির ফটোকপিয়ার সহ্য করতে পারে। এটি শিক্ষাদানের জায়গাগুলিতে নির্ভরযোগ্যতাহীন WiFi সহ্য করতে পারে না। একবার পাঠ, রেজিস্টার, সেফগার্ডিং ওয়ার্কফ্লো, ডিভাইস ম্যানেজমেন্ট এবং অভিভাবকদের মুখোমুখি হওয়া পরিষেবাগুলি সংযোগের উপর নির্ভর করতে শুরু করলে, ওয়্যারলেস কেবল একটি সুবিধার স্তর না হয়ে মূল পরিকাঠামো হয়ে ওঠে।
সেই পরিবর্তন দ্রুত ঘটেছে। Our World in Data-এর মাধ্যমে প্রকাশিত OECD ডেটা দেখায় যে পাঠদানের জন্য ইন্টারনেট থাকা ইউকে-র প্রাথমিক বিদ্যালয়গুলির হার ১৯৯০-এর দশকের শেষের দিকে ০% থেকে বেড়ে ২০১০-এর দশকের মধ্যে প্রায় সর্বজনীন কভারেজে পৌঁছেছে। মূল বিষয়টি কেবল এটি নয় যে বিদ্যালয়গুলি অনলাইন হয়েছে। বিষয়টি হল প্রত্যাশা এখন কম্পিউটার রুমের মাঝে মাঝে অ্যাক্সেস থেকে বদলে গিয়ে যেখানেই শেখার কাজ চলে সেখানে সার্বক্ষণিক অ্যাক্সেসে রূপান্তরিত হয়েছে।
কম্পিউটার ল্যাব মডেল থেকে ক্যাম্পাস মডেলে রূপান্তর
পুরনো স্কুলের নেটওয়ার্কগুলো তৈরি হয়েছিল সীমাবদ্ধতার কথা মাথায় রেখে। মাত্র কয়েকটি ডেস্কটপ। কয়েকটি নির্দিষ্ট ক্লাসরুম। একটি মাত্র ইন্টারনেট ব্রেকআউট। ওয়্যারলেস ব্যবস্থা যদি থেকে থাকে, তবে তা সাধারণত ক্লাসরুমের চেয়ে স্টাফদের এলাকাতেই আগে দেওয়া হতো।
আধুনিক ব্যবহারের ক্ষেত্রে এই মডেলটি ব্যর্থ হয়। একটি মাত্র ক্লাস একসাথে নেটওয়ার্কে কয়েক ডজন সক্রিয় ডিভাইস যুক্ত করতে পারে। এর সাথে যুক্ত করুন কর্মীদের হ্যান্ডহেল্ড ডিভাইস, ক্লাসরুমের ডিসপ্লে, ক্লাউড অ্যাপস, ভয়েস ট্রাফিক এবং ব্যাকগ্রাউন্ড ডিভাইস আপডেট।
স্কেল সম্পর্কে আপনার কোনো সন্দেহ দূর করতে চাইলে, শুধুমাত্র কতজন শিক্ষার্থী নথিভুক্ত আছে তা না ভেবে, আধুনিক পরিবেশে কতগুলি ডিভাইস ইন্টারনেটের সাথে সংযুক্ত থাকে সেই দৃষ্টিকোণ থেকে চিন্তা করা সাহায্য করে।
ব্যবহারিক নিয়ম: সমসাময়িক অ্যাক্টিভিটির পরিকল্পনা করুন, সামগ্রী তালিকার মোটের নয়। একটি আলমারি ভর্তি ট্যাবলেট থাকার চেয়ে একই সাথে তিনটি সংলগ্ন ক্লাসরুমে স্ট্রিমিং, সিঙ্ক এবং প্রমাণীকরণ শুরু হলে কী ঘটবে তা বেশি গুরুত্বপূর্ণ।
বাস্তবে ব্যর্থতা কেমন দেখায়
স্কুল পরিচালকরা প্রায়শই বুঝতে পারেন না যে ঠিক কতগুলি ব্যর্থতার জন্য "ইন্টারনেট"-কে দায়ী করা হয়, যেখানে আসল সমস্যাটি আসলে স্থানীয় ওয়্যারলেস ডিজাইন বা দুর্বল অ্যাক্সেস কন্ট্রোল।
সাধারণ লক্ষণগুলোর মধ্যে রয়েছে:
- পাঠদান ব্যাহত হওয়া: শিক্ষার্থীরা ধীরে সংযোগ পায়, ক্লাসরুমের মধ্যে রোমিংয়ের সময় সমস্যা হয়, বা লাইভ অ্যাক্টিভিটির সময় সেশন হারিয়ে ফেলে।
- সুরক্ষা সংক্রান্ত জটিলতা: একটি নেটওয়ার্কে ফিল্টারিং কাজ করে কিন্তু অন্যটিতে করে না কারণ অতিথি, কর্মী এবং শিক্ষার্থীদের ট্রাফিক স্পষ্টভাবে আলাদা করা থাকে না।
- সাপোর্টের অতিরিক্ত চাপ: শেয়ার্ড পাসওয়ার্ডের মেয়াদ শেষ হয়ে যায়, ফাঁস হয় বা নির্দিষ্ট দলের বাইরে ছড়িয়ে পড়ে।
- দুর্বল দর্শনার্থী অভিজ্ঞতা: সরবরাহকারী কর্মী, অভিভাবক, গভর্নিং বডি এবং ঠিকাদাররা এমন একটি Captive Portal-এর মুখোমুখি হন যা উচ্চ টার্নওভারের জন্য ডিজাইন করা হয়নি।
কেন কাঁচা গতির চেয়ে আইডেন্টিটি বেশি গুরুত্বপূর্ণ
অনেক স্কুলের WiFi প্রকল্প এখনও হার্ডওয়্যার দিয়ে শুরু হয়। আরও বেশি APs। নতুন সুইচ। আরও ভালো সিগন্যাল বার। সেগুলি গুরুত্বপূর্ণ, তবে যথেষ্ট নয়।
কঠিন সমস্যাটি হলো নির্ধারণ করা যে নেটওয়ার্কে কে আছেন, তারা কী অ্যাক্সেস করতে পারবেন এবং IT-এর জন্য কোনো লাইনের সৃষ্টি না করে তারা কীভাবে অথেন্টিকেট করবেন। স্কুলগুলিতে, সবচেয়ে পরিচ্ছন্ন ডিজাইনগুলি ব্রড, শেয়ার্ড অ্যাক্সেস থেকে দূরে সরে যাচ্ছে এবং কর্মী, শিক্ষার্থী ও গেস্টদের জন্য আইডেন্টিটি-ভিত্তিক পলিসির দিকে ধাবিত হচ্ছে। সেখানেই অবশেষে নির্ভরযোগ্যতা, নিরাপত্তা এবং ব্যবহারের সহজতা একে অপরের সাথে লড়াই করা বন্ধ করে দেয়।
ক্লাসরুম থেকে শুরু করে আপনার নেটওয়ার্কের পরিকল্পনা করা
বাজেট নষ্ট করার দ্রুততম উপায় হলো বিক্রেতার উদ্ধৃতি দিয়ে শুরু করা। পরিবর্তে টিচিং স্পেস দিয়ে শুরু করুন। স্কুলের ভালো WiFi ডিজাইন করা হয় প্রান্ত থেকে কেন্দ্রের দিকে - ক্লাসরুম, হল, লাইব্রেরি এবং রিসেপশন এরিয়া থেকে কোরের দিকে।
ফ্লোর প্ল্যান দিয়ে নয়, শিক্ষণ আচরণের মাধ্যমে শুরু করুন
ব্রাউজার-ভিত্তিক হোমওয়ার্ক চেক করার জন্য ব্যবহৃত একটি ক্লাসরুমের প্রোফাইল একটি ডিজাইন রুম, সিক্সথ-ফর্ম স্টাডি স্পেস, বা ওপেন ইভনিং-এ অভিভাবকদের ভিড় থাকা হলের চেয়ে সম্পূর্ণ আলাদা। আপনি যদি সমস্ত স্থানকে অভিন্ন মনে করেন, তবে তার ফলাফল সাধারণত কিছু জায়গায় অতিরিক্ত এবং সবচেয়ে গুরুত্বপূর্ণ জায়গাগুলিতে দুর্বল হয়ে পড়ে।
বিভাগীয় প্রধান এবং শিক্ষকদের ব্যবহারিক প্রশ্ন জিজ্ঞাসা করুন:
- WiFi সমস্যায় পড়লে কোন অ্যাপগুলি প্রথমে ব্যর্থ হয়? ভিডিও, ক্লাউড ডকুমেন্ট, টেস্টিং প্ল্যাটফর্ম, ভয়েস টুল এবং ডিভাইস সিঙ্ক সবই নেটওয়ার্কের উপর ভিন্ন ভিন্ন ভাবে চাপ সৃষ্টি করে।
- কখন সমস্যাটি ঘটে? প্রথম পিরিয়ডের লগইন ঝড়, বিরতির সময় জমায়েত, সমাবেশ এবং পরীক্ষার সময়গুলি প্রায়শই ত্রুটিগুলি উন্মুক্ত করে দেয়।
- কোন রুমগুলি অপারেশনের জন্য গুরুত্বপূর্ণ? অভ্যর্থনা কক্ষ, সেফগার্ডিং অফিস, স্টাফ ওয়ার্করুম এবং SEN স্পেসগুলি প্রায়শই সাধারণ করিডোর কভারেজের চেয়ে বেশি গুরুত্বপূর্ণ হয়।
জায়গাগুলো চিহ্নিত করুন, তারপর ঘনত্বের মানচিত্র তৈরি করুন
একটি সাইট সার্ভে মানে কেবল সিগন্যালের শক্তি পরিমাপ করা নয়। এটি হলো ব্যবহারকারীর ঘনত্ব, দেয়ালের উপাদান, জটিল অবকাঠামো এবং "কানেক্ট হওয়া" ও "সঠিকভাবে কাজ করা"-র মধ্যকার পার্থক্যটি বুঝতে পারা।
ঐতিহাসিক ভবন, স্পোর্টস হল, অস্থায়ী ক্লাসরুম এবং পুরু অভ্যন্তরীণ দেয়াল সবই একটি চমৎকার কাগজের নকশাকে বিকৃত করতে পারে। চূড়ান্ত স্থাপনার সিদ্ধান্তের আগে, সাইটের জন্য একটি সঠিক WiFi হিট ম্যাপ তৈরি বা পর্যালোচনা করুন এবং এটিকে প্রকৃত পাঠের প্যাটার্নের সাথে তুলনা করুন।
একটি সহজ প্ল্যানিং গ্রিড ব্যবহার করুন:
| এলাকা | প্রধান ব্যবহারকারী | সাধারণ ডিভাইসের মিশ্রণ | WiFi ব্যর্থ হলে ঝুঁকি |
|---|---|---|---|
| শ্রেণীকক্ষ | শিক্ষার্থী এবং শিক্ষক | পরিচালিত ল্যাপটপ, ট্যাবলেট, কর্মীদের ফোন | পাঠদান ব্যাহত হওয়া |
| রিসেপশন | দর্শনার্থী এবং অফিসের কর্মী | অতিথিদের ফোন, অ্যাডমিন ডিভাইস | দুর্বল অনবোর্ডিং, অ্যাডমিন কার্যক্রমে ধীরগতি |
| হল এবং লাইব্রেরি | বড় মিশ্র দল | উচ্চ-ঘনত্বের মোবাইল ডিভাইস | ভিড় এবং রোমিং সংক্রান্ত সমস্যা |
| স্টাফ রুম এবং অফিস | কর্মী | ল্যাপটপ, ফোন, প্রিন্টার | কার্যক্রম পরিচালনায় বিলম্ব |
কেবল এন্ডপয়েন্ট নয়, অভিজ্ঞতার ধরন গণনা করুন
আইটি টিম প্রায়শই জিজ্ঞাসা করে, "আমাদের কতগুলি ডিভাইস আছে?" এর চেয়ে আরও ভালো প্রশ্ন হলো, "আমাদের কতগুলি ডিভাইস অভিজ্ঞতাকে সমর্থন করতে হবে?"
একটি স্কুলে সাধারণত একসাথে বেশ কয়েকটি থাকে:
- ম্যানেজড স্টুডেন্ট ডিভাইস: সাধারণত নিয়ন্ত্রণ করা সবচেয়ে সহজ যদি তারা MDM এর মাধ্যমে নথিভুক্ত হয়।
- কর্মী ডিভাইস: আরও শক্তিশালী অ্যাক্সেস, স্থিতিশীল রোমিং এবং সহজ অনবোর্ডিং প্রয়োজন।
- BYOD: সাধারণত সবচেয়ে জটিল বিভাগ। মিশ্র অপারেটিং সিস্টেম, অসঙ্গতিপূর্ণ ভঙ্গি এবং দুর্বল সাপোর্ট সীমানা।
- গেস্ট: উচ্চ টার্নওভার, স্বল্পমেয়াদী অ্যাক্সেস এবং আইসোলেশনের জোরালো প্রয়োজন।
যদি আপনার ডিজাইন চারটি গ্রুপকেই একইভাবে বিবেচনা করে, তবে হেল্পডেস্ককে পরবর্তীতে এই জটিলতার বোঝা বহন করতে হবে।
যেকোনো কিছু কেনার আগে একটি সংক্ষিপ্ত পরিষেবা সংজ্ঞা লিখুন
ব্র্যান্ড বা অ্যাক্সেস পয়েন্ট সংখ্যা নিয়ে আলোচনা করার আগে, সহজ বাংলায় পরিষেবাটি সংজ্ঞায়িত করুন। এটি নির্দিষ্ট হলে এক পৃষ্ঠাই যথেষ্ট।
এই ধরণের পয়েন্টগুলো অন্তর্ভুক্ত করুন:
- কভারেজের প্রত্যাশা: কোন অভ্যন্তরীণ এবং বাহ্যিক স্থানগুলিতে নির্ভরযোগ্য ওয়্যারলেস অ্যাক্সেস থাকতে হবে।
- অথেন্টিকেশন মডেল: ব্যবহারকারীরা স্কুলের আইডেন্টিটি, গেস্ট ওয়ার্কফ্লো নাকি ডিভাইস সার্টিফিকেটের মাধ্যমে সাইন ইন করবেন।
- অ্যাপ্লিকেশনের অগ্রাধিকার: ব্যস্ত সময়ে কোন ট্রাফিক সচল রাখতে হবে।
- সাপোর্ট মডেল: নতুন শিক্ষার্থী, নতুন কর্মী এবং ভিজিটরদের জন্য অনবোর্ডিং প্রক্রিয়া কেমন হওয়া উচিত।
এই ডকুমেন্টটি প্রকল্পটিকে একটি অস্পষ্ট লক্ষ্য হিসেবে কেবল "উন্নত WiFi"-এর দিকে চলে যাওয়া থেকে বিরত রাখে। স্কুলের কোনো অস্পষ্টতার প্রয়োজন নেই। তাদের প্রয়োজন এমন একটি নেটওয়ার্ক যা তাদের প্রতিদিনের কাজের সাথে সামঞ্জস্যপূর্ণ হয়।
ভবিষ্যতের উপযোগী নেটওয়ার্ক আর্কিটেকচার ডিজাইন করা
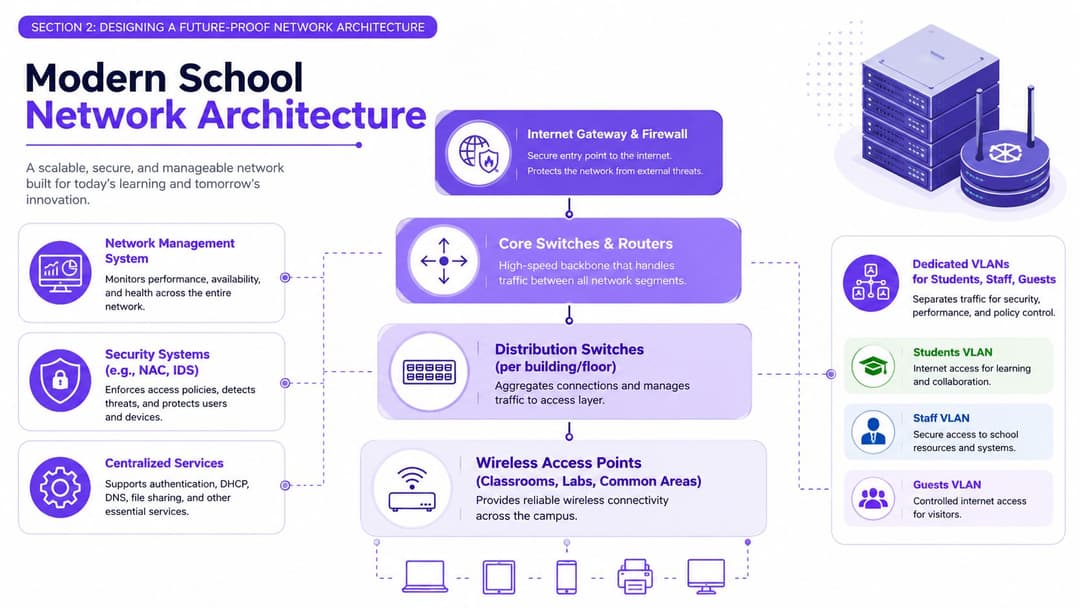
একটি স্কুলের নেটওয়ার্ক হলো একটি বিল্ডিং সিস্টেম, এক গাদা বাক্স নয়। ইন্টারনেট গেটওয়ে হলো সদর দরজা এবং নিরাপত্তা ডেস্ক। কোর সুইচ হলো প্ল্যান্ট রুম। ডিস্ট্রিবিউশন সুইচিং হলো রাইজার এবং ফ্লোর ওয়্যারিং। অ্যাক্সেস পয়েন্টগুলি হলো সেই সকেট যা শিক্ষার্থীরা এবং কর্মীরা ব্যবহার করেন। এই কাঠামোটি ভুল হলে, আরও চকচকে এন্ডপয়েন্ট যুক্ত করে কোনো লাভ হবে না।
প্রথমে সেপারেশনকে কেন্দ্র করে তৈরি করুন
স্কুলের WiFi আর্কিটেকচারের সবচেয়ে গুরুত্বপূর্ণ সিদ্ধান্তটি AP-এর ব্র্যান্ড দেখে নেওয়া নয়। সিদ্ধান্তটি হলো নেটওয়ার্কটি বিভিন্ন ব্যবহারকারী গ্রুপ এবং ডিভাইসের ধরনকে স্পষ্টভাবে আলাদা করতে পারছে কিনা।
ইংল্যান্ডের শিক্ষা বিভাগ (Department for Education) বলেছে যে যখন কোনো স্কুল বা কলেজের ওয়্যারলেস আপগ্রেডের প্রয়োজন হয়, তখন সেই সমাধানের জন্য কমপক্ষে Wi-Fi 7 (802.11be) ব্যবহার করা উচিত, যার সাথে AP আপলিঙ্ক সাধারণত 1 Gbps, 2.5 Gbps, 5 Gbps, বা 10 Gbps সাইজের হতে হবে, এবং ওয়্যারলেস ডিজাইনে নেটওয়ার্ক সেগ্রিগেশন, QoS, এবং ব্যক্তিগত প্রমাণীকরণ (individual authentication) প্রয়োজন, যা DfE wireless network core standard-এ উল্লেখ করা হয়েছে।
সেই নির্দেশনাটি গুরুত্বপূর্ণ কারণ এটি স্কুলগুলোকে ফ্ল্যাট নেটওয়ার্ক থেকে দূরে সরিয়ে দেয়। বাস্তবে, আপনি এগুলোর জন্য পৃথক লজিক্যাল স্পেস চান:
- শিক্ষার্থী
- কর্মী
- অতিথি
- IoT এবং অপারেশনাল ডিভাইস যেমন প্রিন্টার, ডিসপ্লে, সাইনেজ এবং বিল্ডিং সিস্টেম
কোনো অতিথির ফোন কখনই একজন শিক্ষকের ল্যাপটপের মতো একই ট্রাস্ট লেভেলে থাকা উচিত নয়। একটি ক্লাসরুম ডিসপ্লের পলিসি কখনই একটি সুরক্ষিত ওয়ার্কস্টেশনের মতো হওয়া উচিত নয়।
Wi-Fi 7 কী পরিবর্তন করে এবং কী করে না তা বুঝুন
Wi-Fi 7 দরকারী, তবে এটি সঠিক ডিজাইনের প্রয়োজনীয়তা দূর করে না। এটিকে রাস্তা প্রশস্ত করার সাথে তুলনা করা যেতে পারে। যদি জংশনগুলি খারাপভাবে পরিচালিত হয়, তবে ট্রাফিক জ্যাম লেগেই থাকবে।
একটি আধুনিক স্ট্যান্ডার্ডের সাথে যা উন্নত হয় তা হলো হেডরুম। যার জন্য এখনও ডিজাইনের শৃঙ্খলা প্রয়োজন তা হলো:
- Backhaul capacity: AP আপলিংক ব্যাহত হলে দ্রুতগতির রেডিওগুলি অকেজো হয়ে যায়।
- Channel planning: ঘন স্থাপনার ক্ষেত্রেও সমন্বয়ের প্রয়োজন হয়।
- Client behaviour: পুরনো ডিভাইসগুলি হঠাৎ করেই নতুনের মতো আচরণ শুরু করে না।
- Authentication flow: একটি দুর্বল লগইন পদ্ধতি একটি দ্রুতগতির নেটওয়ার্ককেও ধীরগতির মনে করাতে পারে।
Quality of Service-কে সেখানেই রাখুন যেখানে এটি সবচেয়ে কার্যকর
কোয়ালিটি অফ সার্ভিস বিষয়টি কাল্পনিক মনে হতে পারে যতক্ষণ না আপনি কোনো লাইভ ক্লাসকে ব্যাকগ্রাউন্ড সিঙ্ক ট্রাফিকের সাথে লড়াই করতে দেখছেন। স্কুলে, QoS হলো ট্রাফিকের অগ্রাধিকার নির্ধারণ করা। সময়-সংবেদনশীল ট্রাফিক সহজেই পার হয়ে যায়। কম গুরুত্বপূর্ণ কাজগুলি তাদের সুযোগের জন্য অপেক্ষা করে।
একটি বুদ্ধিমান স্কুল পলিসি প্রায়শই এগুলোকে অগ্রাধিকার দেয়:
| ট্রাফিকের ধরন | সাধারণ অগ্রাধিকার |
|---|---|
| ভয়েস এবং লাইভ ক্লাসরুম ইন্টারঅ্যাকশন | উচ্চ |
| টিচিং এবং অ্যাসেসমেন্ট প্ল্যাটফর্ম | উচ্চ |
| সাধারণ ওয়েব ব্রাউজিং | মাঝারি |
| বাল্ক আপডেট এবং ব্যাকগ্রাউন্ড সিঙ্ক | নিম্নতর |
একটি স্কুলের নেটওয়ার্কে প্রতিটি প্যাকেটকে সমানভাবে ট্রিট করার প্রয়োজন নেই। ভবনটি যখন ব্যস্ত হয়ে ওঠে তখন সঠিক প্যাকেটগুলিকে সুরক্ষিত করার প্রয়োজন হয়।
জটিল বিল্ডিং এবং পর্যায়ক্রমিক আপগ্রেডের জন্য ডিজাইন করুন
অনেক স্কুলেরই একদম নতুন করে শুরু করার মতো বাড়তি সুযোগ থাকে না। তাদের একটি ব্লকে হয়তো পুরনো ক্যাবলিং রয়েছে, অন্য ব্লকে হয়তো মোটামুটি মানের সুইচিং রয়েছে, আর নেটওয়ার্কের আসল বাজেট পাস হওয়ার পর এসেছে সম্প্রসারণের পরিকল্পনা।
এটি স্বাভাবিক। সঠিক প্রতিক্রিয়া হলো পর্যায়ক্রমিক আর্কিটেকচার, আর্কিটেকচারাল আপস নয়।
একটি ব্যবহারিক সিকোয়েন্স প্রায়শই এইরকম দেখায়:
- কোর এবং সুইচিং পাথ স্থিতিশীল করুন। যদি APগুলি উচ্চতর থ্রুপুটের জন্য প্রস্তুত থাকে কিন্তু সুইচিং লেয়ার না থাকে, তবে ব্যবহারকারীর অভিজ্ঞতা এখনও ব্যাহত হবে।
- প্রথমেই আইডেন্টিটি এবং ট্রাফিক সেগমেন্ট করুন। প্রতিটি AP প্রতিস্থাপন করার আগেই, আইসোলেশন এবং পলিসি উন্নত করুন।
- শিক্ষাদানের অগ্রাধিকার অনুযায়ী এজ কভারেজ রিফ্রেশ করুন। যেসব রুমে দুর্বল WiFi পাঠদানে ব্যাঘাত ঘটায় সেগুলো আগে ঠিক করুন।
- শেয়ার্ড-পাসওয়ার্ড SSID-গুলি বাতিল করুন। এগুলি খুব দীর্ঘ সময় ধরে সক্রিয় রাখা সহজ।
টার্ম টাইমে টিকে থাকার মতো সহজ ম্যানেজমেন্ট রাখুন
স্কুলগুলির এমন কোনো জটিলতার প্রয়োজন নেই যা কেবল একজন পরামর্শদাতা উপস্থিত থাকলেই কাজ করে। তাদের এমন একটি আর্কিটেকচার দরকার যা আইটি টিম নভেম্বরের কোনো এক মঙ্গলবারের সকালে সহজেই পরিচালনা করতে পারে।
এর অর্থ এমন কন্ট্রোল বেছে নেওয়া যা সাধারণ সাপোর্টের প্রশ্নের দ্রুত উত্তর দিতে পারে:
- কোন AP অতিরিক্ত লোড হয়ে রয়েছে?
- কোন ব্যবহারকারী গ্রুপ প্রমাণীকরণ করতে ব্যর্থ হচ্ছে?
- কোন ডিভাইসগুলি গেস্ট নেটওয়ার্কের অন্তর্ভুক্ত?
- কোন ক্লাসরুমগুলিতে দুর্বল রোমিং দেখা যাচ্ছে?
- কোন পলিসিটি ভুল জিনিস ব্লক করছে?
ভবিষ্যত-উপযোগী করার অর্থ এই নয় যে সম্ভাব্য নতুন কিট কেনা। এর আসল অর্থ হলো এমন একটি নেটওয়ার্ক ডিজাইন করা যা প্রতিটি বাজেট চক্রে রিডিজাইনের চাপ না বাড়িয়েই নতুন ডিভাইস, আরও শক্তিশালী আইডেন্টিটি কন্ট্রোল এবং ক্লাসরুমের অতিরিক্ত চাহিদা সামাল দিতে পারে।
শিক্ষার্থী, কর্মী এবং অতিথিদের জন্য নিরাপদ অ্যাক্সেস নিশ্চিত করা
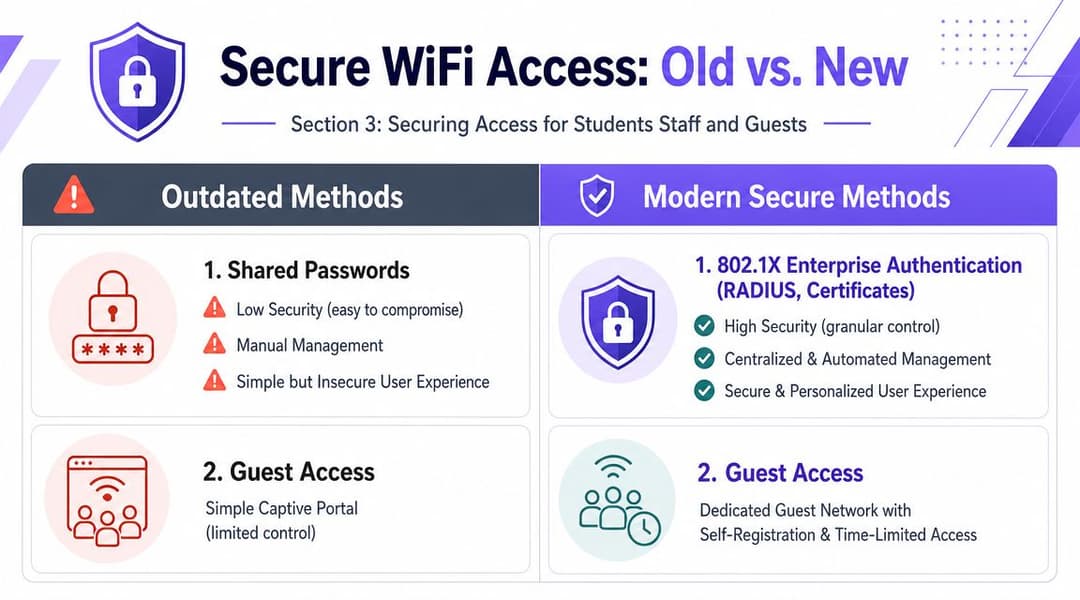
স্কুলের বেশিরভাগ WiFi নিরাপত্তা সমস্যা শুরু হয় এমন একটি শর্টকাট দিয়ে যা সেই সময়ে ক্ষতিকারক মনে হয়নি। স্টাফদের জন্য একটি শেয়ার্ড পাসওয়ার্ড। শিক্ষার্থীদের জন্য আরেকটি। দর্শকদের জন্য একটি Captive Portal। সম্ভবত সিক্সথ ফর্মের জন্য এমন একটি SSID যা কেউ স্পর্শ করতে চায় না কারণ এটি কীভাবে সেট আপ করা হয়েছিল তা কেউ ঠিকমতো মনে করতে পারে না।
এই ব্যবস্থাটি ঠিকঠাক কাজ করে যতক্ষণ না এটি ভেঙে পড়ে। পাসওয়ার্ড ছড়িয়ে পড়ে। কর্মীরা চাকরি ছেড়ে দেন। দর্শনার্থীরা পুরোনো ক্রেডেন্সিয়াল নিয়ে ফিরে আসেন। শিক্ষার্থীরা উদ্দেশ্যপ্রণোদিত গ্রুপের বাইরেও অ্যাক্সেস শেয়ার করে। IT টিম নেটওয়ার্ক চালানোর চেয়ে ব্যতিক্রমসমূহ পরিচালনা করতেই বেশি সময় ব্যয় করে।
স্কুলে শেয়ার করা পাসওয়ার্ড কেন ব্যর্থ হয়
একটি প্রি-শেয়ার্ড কি সহজ মনে হয় কারণ এটি দ্রুত সেটআপ করা যায়। অপারেশনালি, এটি ব্যয়বহুল।
যখন কোনো একজন ব্যক্তির অ্যাক্সেস আর থাকা উচিত নয়, তখন আপনি শুধু তাকে প্রত্যাহার করতে পারবেন না। আপনাকে পাসওয়ার্ড পরিবর্তন করতে হবে এবং অন্য সবার জন্য বিঘ্ন সৃষ্টি করতে হবে। বিদ্যালয়গুলিতে, এর অর্থ সাধারণত স্টাফ ডিভাইস, শিক্ষাদানের ডিভাইস এবং এমন কিছু বিশেষ ডিভাইসগুলির পেছনে ছোটা যা কেবল ক্লাস শুরু হওয়ার পরেই সামনে আসে।
একটি Captive Portal-এর ভিন্ন সমস্যা রয়েছে। এটি মাঝে মাঝে আসা ভিজিটরদের জন্য প্রায়শই গ্রহণযোগ্য, তবে প্রতিদিনের ব্যবহারকারীদের জন্য এটি অত্যন্ত ঝামেলার। এটি "WiFi-এর সাথে সংযুক্ত" এবং "সম্পূর্ণ অনলাইন" এর মধ্যে একটি ডেড জোন তৈরি করার প্রবণতা রাখে, যা ঠিক সেই ধরণের ঝামেলা যা ছাত্র এবং কর্মীরা একটি ত্রুটিযুক্ত নেটওয়ার্ক হিসাবে মনে করে।
আইডেন্টিটি-ভিত্তিক অ্যাক্সেস দেখতে কেমন হয়
আরও পরিচ্ছন্ন মডেল হলো identity-based networking। ব্যবহারকারীরা পাসওয়ার্ড জানার কারণে সংযুক্ত হন না। তারা সংযুক্ত হন কারণ নেটওয়ার্ক তাদের পরিচয় শনাক্ত করতে পারে অথবা তাদের দেওয়া কোনো বিশ্বস্ত ডিভাইসকে চিনে নিতে পারে।
সাধারণত এর অর্থ হলো এগুলোর একটি সমন্বয়:
- 802.1X এন্টারপ্রাইজ অথেন্টিকেশন
- Microsoft Entra ID, Google Workspace, অথবা Okta-এর সাথে ডিরেক্টরি ইন্টিগ্রেশন
- পরিচালিত ডিভাইসগুলির জন্য সার্টিফিকেট-ভিত্তিক অনবোর্ডিং
- নিয়ন্ত্রিত সময়কাল এবং আইসোলেশন সহ পৃথক গেস্ট ওয়ার্কফ্লো
এর ব্যবহারিক সুবিধা অনেক। অ্যাক্সেস নির্দিষ্ট, প্রত্যাহারযোগ্য এবং স্বয়ংক্রিয় করা সহজ হয়ে ওঠে।
| পদ্ধতি | ব্যবহারকারীর অভিজ্ঞতা | নিরাপত্তা নিয়ন্ত্রণ | IT ওভারহেড |
|---|---|---|---|
| শেয়ার্ড পাসওয়ার্ড | প্রথমে সহজ, পরে জটিল | দুর্বল | সময়ের সাথে সাথে বৃদ্ধি পায় |
| Captive Portal | অতিথিদের জন্য পরিচিত, দৈনিক ব্যবহারকারীদের জন্য দুর্বল | সীমিত | মাঝারি |
| identity সহ 802.1X | সেটআপের পর নির্বিঘ্ন | শক্তিশালী | একবার স্ট্যান্ডার্ডাইজড হয়ে গেলে কম |
| সার্টিফিকেট-ভিত্তিক অ্যাক্সেস | পরিচালিত ডিভাইসে অত্যন্ত মসৃণ | ডিভাইসের বিশ্বস্ততার জন্য সবচেয়ে শক্তিশালী | প্রাথমিক সেটআপের সময় বেশি |
SSO যেখানে সাহায্য করে
সিঙ্গেল সাইন-অন রেডিওর সমস্যাগুলি সমাধান করবে না, তবে এটি অনবোর্ডিংয়ের অনেক ঝামেলা দূর করতে পারে। কর্মীরা যদি ইতিমধ্যে তাদের স্কুলের অ্যাকাউন্টের জন্য Google Workspace বা Entra ID ব্যবহার করেন, তবে WiFi-এর জন্য একই আইডেন্টিটি ফ্রেমওয়ার্ক ব্যবহার করা অনুলিপি হ্রাস করে এবং "নতুন শিক্ষার্থী" থেকে "কার্যকর ডিভাইস" পর্যন্ত পথটিকে সংক্ষিপ্ত করে।
এটি স্কুলে অত্যন্ত গুরুত্বপূর্ণ কারণ টার্মের শুরুটা বিশৃঙ্খল থাকে। নতুন কর্মীরা আসেন। শিক্ষার্থীদের গ্রুপ পরিবর্তিত হয়। ঠিকাদারদের সাময়িক অ্যাক্সেসের প্রয়োজন হয়। আপনার WiFi যত বেশি ম্যানুয়াল অ্যাকাউন্ট পরিচালনার ওপর নির্ভর করবে, আপনার সাপোর্ট ডেস্কের তত বেশি বটলেনেক হয়ে ওঠার আশঙ্কা থাকবে।
ডিজাইন টিপস: HR বা MIS যদি কোনো ব্যবহারকারীর স্ট্যাটাস পরিবর্তন করে, তবে নেটওয়ার্ক অ্যাক্সেসও স্বয়ংক্রিয়ভাবে পরিবর্তিত হওয়া উচিত। ম্যানুয়াল অফবোর্ডিংয়ের কারণেই মূলত পুরনো পারমিশনগুলো রয়ে যায়।
জটিল পরিভাষা ছাড়াই Passpoint এবং OpenRoaming
Passpoint-কে WiFi-এর জন্য একটি বিশ্বস্ত কর্মী ব্যাজ হিসেবে বিবেচনা করাই সবচেয়ে ভালো। একটি ডিভাইস একবার সঠিকভাবে কনফিগার হয়ে গেলে, এটি অনুমোদিত নেটওয়ার্কটিকে সনাক্ত করে এবং প্রথম প্যাকেট থেকেই এনক্রিপশন সহ স্বয়ংক্রিয়ভাবে সংযুক্ত হয়। ব্যবহারকারীকে বারবার শংসাপত্র টাইপ করতে হয় না, এবং নেটওয়ার্কটিকে কোনো বিস্তৃত শেয়ার্ড সিক্রেটের ওপর নির্ভর করতে হয় না।
এই কারণেই Passpoint-কে পুরনো "SSID সিলেক্ট করুন এবং আবার সাইন ইন করুন" মডেলের চেয়ে আলাদা মনে হয়। এটি অনেকটা মোবাইল রোমিংয়ের মতো কাজ করে। ডিভাইসটি জানে বিশ্বস্ত সার্ভিস কোনটি এবং স্বয়ংক্রিয়ভাবে সেটির সাথে যুক্ত হয়ে যায়।
স্কুলের জন্য, এর দুটি শক্তিশালী ব্যবহার রয়েছে:
- কর্মী এবং পরিচালিত ডিভাইসগুলি অনেক কম দৈনিক ঝুটঝামেলা ছাড়াই নিরাপদে সংযোগ করতে পারে।
- অতিথি বা প্রত্যাবর্তনকারী ব্যবহারকারীরা সমর্থিত স্থানে Captive Portal-এর ধাপগুলি পুনরাবৃত্তি করার পরিবর্তে আরও অনুমানযোগ্য অভিজ্ঞতা পেতে পারেন।
অ-প্রযুক্তিগত স্টেকহোল্ডারদের জন্য যদি আপনার সহজ ভাষায় ব্যাখ্যার প্রয়োজন হয়, তবে এটিকে একটি এয়ারপোর্ট ফাস্ট-ট্র্যাক লেনের সাথে তুলনা করুন। ঐতিহ্যবাহী গেস্ট WiFi প্রত্যেককে প্রতিবার ভিজিটে লাইনে দাঁড় করায় এবং কাগজপত্র দেখায়। Passpoint ভ্রমণকারীকে আগে থেকেই যাচাই করে নেয় যাতে বাধাটি স্বয়ংক্রিয়ভাবে খুলে যায়, পাশাপাশি কে প্রবেশ করেছে তাও রেকর্ড করে।
প্ল্যাটফর্মের জন্য, স্কুলগুলো সাধারণত Aruba, Cisco Meraki, Juniper Mist, Ruckus, এবং UniFi-এর মতো ভেন্ডর-নেটিভ অপশন এবং ওভারলে আইডেন্টিটি প্ল্যাটফর্মগুলো মূল্যায়ন করে। একাধিক নেটওয়ার্ক ভেন্ডরজুড়ে, Purple-এর WiFi অনবোর্ডিং এবং অ্যাক্সেস মডেল হলো এমন একটি প্ল্যাটফর্মের উদাহরণ যা আইডেন্টিটি-ভিত্তিক অ্যাক্সেস, গেস্ট ওয়ার্কফ্লো এবং Passpoint-স্টাইলের অভিজ্ঞতা সমর্থন করে।
প্রতিটি শ্রোতাকে একটি ভিন্ন জার্নি দিন
সবচেয়ে বড় ভুল হলো একটিমাত্র অ্যাক্সেস পদ্ধতি দিয়ে সবাইকে পরিষেবা দেওয়ার চেষ্টা করা।
একটি আরও ভালো বিভাজন এইরকম দেখায়:
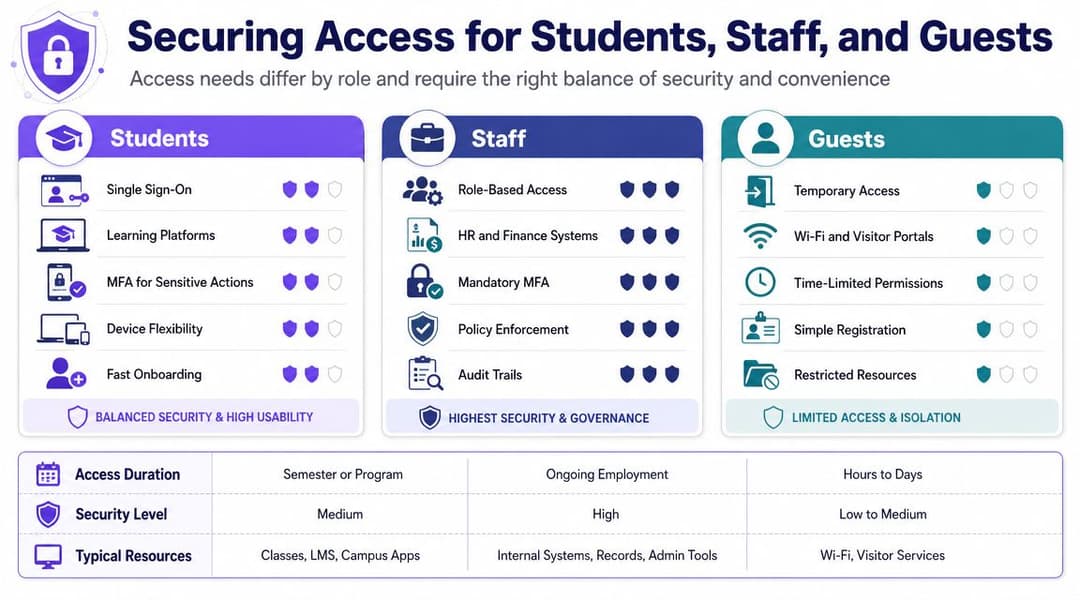
- স্টাফ: শক্তিশালী পলিসি নিয়ন্ত্রণ সহ SSO-ব্যাকড বা সার্টিফিকেট-ব্যাকড অ্যাক্সেস
- শিক্ষার্থী: স্পষ্ট ভূমিকা-ভিত্তিক বিধিনিষেধ সহ যেখানে সম্ভব পরিচালিত অনবোর্ডিং
- অতিথি: সেলফ-সার্ভিস রেজিস্ট্রেশন, প্রয়োজন হলে স্পনসর অনুমোদন, স্বল্পমেয়াদী ক্রেডেনশিয়াল, কঠোর আইসোলেশন
- লেগ্যাসি ডিভাইস: নিয়ন্ত্রিত ফলব্যাক পদ্ধতি যেমন ডিভাইস-নির্দিষ্ট ক্রেডেনশিয়াল বা আইসোলেটেড পলিসি গ্রুপ
ব্যাকএন্ড যখন আরও নিখুঁত হয়, তখন ব্যবহারকারীদের কাছে নেটওয়ার্কটিকে অনেক সহজ মনে হয়। এই বিষয়টাই অনেক স্কুল বুঝতে ভুল করে। উন্নত আইডেন্টিটি ডিজাইন মানে সাধারণত কম সাপোর্ট কল, বেশি জটিলতা নয়।
ডিভাইস পরিচালনা এবং সেফগার্ডিংয়ের জন্য কন্টেন্ট ফিল্টার করা
ব্যবহারকারীদের নেটওয়ার্কে যুক্ত করা কাজের অর্ধেক মাত্র। একবার সংযুক্ত হয়ে গেলে, ডিভাইসগুলির সঠিক নীতি, সঠিক অ্যাক্সেস সীমানা এবং সঠিক সেফগার্ডিং নিয়ন্ত্রণ প্রয়োজন। অনেক স্কুলের WiFi প্রকল্প পরবর্তীতে সমস্যায় পড়ে, কারণ ওয়্যারলেস রোলআউট সফল হলেও প্রতিদিনের অপারেটিং মডেলটি অপরিকল্পিত থেকে যায়।
ডিভাইসগুলোকে অপারেশনাল ক্লাসে সাজান
"সব ডিভাইস"-কে একটি বিভাগ হিসেবে পরিচালনা করবেন না। স্কুলে, এটি প্রায় সাথে সাথেই পলিসিগত বিরোধ তৈরি করে।
পরিবর্তে ব্যবহারিক ক্লাস ব্যবহার করুন:
- স্কুল-পরিচালিত শিক্ষার্থীদের ডিভাইস: সাধারণত MDM-এর মাধ্যমে লক করা থাকে এবং শিক্ষার্থীর নেটওয়ার্ক পলিসির সাথে মেলানো থাকে।
- কর্মীদের এন্ডপয়েন্ট: আরও বিস্তৃত অ্যাক্সেস, শক্তিশালী বিশ্বস্ততা এবং আরও ভালো অডিটযোগ্যতার প্রয়োজন।
- ব্যক্তিগত ডিভাইস: প্রায়শই কোনো না কোনোভাবে অনুমতি দেওয়া হয়, তবে সেগুলোর আরও কঠোর সেগমেন্টেশন প্রয়োজন।
- অতিথি এবং দর্শনার্থী: শুধুমাত্র স্বল্পমেয়াদী অ্যাক্সেস, অভ্যন্তরীণ সিস্টেমে প্রবেশের কোনো পথ ছাড়াই।
- শেয়ার্ড এবং হেডলেস ডিভাইস: প্রিন্টার, ডিসপ্লে, সেন্সর, সাইনেজ এবং বিশেষ কিট যা ল্যাপটপের মতো প্রমাণীকরণ করতে পারে না।
প্রতিটি ক্লাসের নিজস্ব অনবোর্ডিং রুট, নীতি সেট এবং সমস্যা সমাধানের পথ থাকা উচিত। কোন নিয়মটি প্রযোজ্য তা যদি একজন টেকনিশিয়ানকে অনুমান করতে হয়, তবে মডেলটি অত্যন্ত শিথিল।
ডিভাইস ম্যানেজমেন্টের সাথে WiFi পলিসি যুক্ত করুন
একটি শক্তিশালী ওয়্যারলেস ডিজাইন অনেক সহজ হয়ে যায় যখন এটি MDM-কে এড়িয়ে না গিয়ে বরং তার সাথে কাজ করে। ব্যবহারকারী লিড খোলার আগেই পরিচালিত ডিভাইসগুলি সার্টিফিকেট, বিশ্বস্ত সেটিংস, পরিচিত SSID এবং কমপ্লায়েন্স পলিসি পেয়ে যেতে পারে।
এটি সমর্থনকে "আপনার স্ক্রিনে কোথায় ট্যাপ করবেন তা আমাকে বলুন" থেকে "ডিভাইসটির ইতিমধ্যে জানা উচিত কোথায় এবং কীভাবে সংযোগ করতে হবে"-এ পরিবর্তন করে।
একটি ব্যবহারিক ওয়ার্কফ্লো দেখতে এইরকম হয়:
- ডিভাইস ইস্যু বা এনরোল করুন
- MDM-এর মাধ্যমে ওয়্যারলেস সেটিংস পুশ করুন
- সঠিক পরিচয় এবং সার্টিফিকেট প্রয়োগ করুন
- ডিভাইসটিকে সঠিক নেটওয়ার্ক সেগমেন্টে যুক্ত করুন
- ব্যবহারকারী, ডিভাইসের ধরণ এবং সাইট অনুযায়ী ব্যর্থতার ওপর নজর রাখুন
যদি অনবোর্ডিং একটি মুদ্রিত নির্দেশপত্রের উপর নির্ভর করে, তবে সেটি কোনো অনবোর্ডিং নয়। এটি বারবার ঘটে চলা একটি সাপোর্ট সংক্রান্ত সমস্যা।
ফিল্টারিং এবং মনিটরিংকে সেফগার্ডিং বাস্তবতার সাথে সামঞ্জস্যপূর্ণ করুন
স্কুলগুলির এমন ফিল্টারিং এবং মনিটরিং প্রয়োজন যা নেটওয়ার্কের গতি ধীর না করে সুরক্ষাকে সমর্থন করে। আসল কৌশলটি হলো সঠিক স্থানে পলিসি প্রয়োগ করা।
সাধারণ ভুলগুলোর মধ্যে রয়েছে সব কিছু একটি মাত্র সাধারণ নিয়মের মাধ্যমে ফিল্টার করা, কর্মী ও শিক্ষার্থীদের জন্য একই ধরনের নিষেধাজ্ঞা প্রয়োগ করা, অথবা এত বেশি ব্যতিক্রম তৈরি করা যে শেষ পর্যন্ত নিয়মের সেটটি কেউ আর বুঝিয়ে বলতে পারে না।
একটি শক্তিশালী মডেলের মধ্যে সাধারণত অন্তর্ভুক্ত থাকে:
| গ্রুপ | সাধারণ ফিল্টারিং অবস্থান | মনিটরিংয়ের প্রয়োজনীয়তা |
|---|---|---|
| শিক্ষার্থীবৃন্দ | কঠোর ক্যাটাগরি নিয়ন্ত্রণ | উচ্চ |
| কর্মীদল | পেশাদার ব্যবহারের অনুমতিসহ আরও ব্যাপক অ্যাক্সেস | মাঝারি থেকে উচ্চ |
| অতিথিবৃন্দ | বেসিক নিরাপদ ব্রাউজিং এবং কঠোর আইসোলেশন | নিম্ন থেকে মাঝারি |
| অপারেশনাল ডিভাইস | যেখানে সম্ভব ন্যূনতম ইন্টারনেট অ্যাক্সেস | অস্বাভাবিকতা সনাক্তকরণে ফোকাস |
নেটওয়ার্ক টিম, সেফগার্ডিং লিড এবং সিনিয়র লিডারশিপের উচিত নীতিটি বাস্তবে কীভাবে কাজ করবে সে বিষয়ে একমত হওয়া। কে ব্যতিক্রমগুলি অনুমোদন করে? কীভাবে ঘটনাগুলি উচ্চতর কর্তৃপক্ষের কাছে পাঠানো হয়? কোন লগগুলি গুরুত্বপূর্ণ? এই সিদ্ধান্তগুলি যে টেকনিশিয়ান টিকিট পেয়েছেন তার দ্বারা তাৎক্ষণিকভাবে নেওয়া উচিত নয়।
গেস্ট অ্যাক্সেস সহজ কিন্তু সুরক্ষিত রাখুন
বিদ্যালয়গুলিতে গেস্ট WiFi এর জন্য “তাদের এক দিনের জন্য স্টাফ কোড দেওয়া” এর চেয়ে ভালো মানের প্রয়োজন। দর্শনার্থীরা স্কুল জীবনের একটি স্বাভাবিক অংশ। সাপ্লাই টিচার, গভর্নিং বডি, থেরাপিস্ট, ঠিকাদার, অভিভাবক এবং ইভেন্টে অংশগ্রহণকারী সকলেরই বিভিন্ন স্তরের সুবিধা এবং নিরাপত্তার প্রয়োজন হয়।
একটি কার্যকর গেস্ট মডেলের মধ্যে সাধারণত অন্তর্ভুক্ত থাকে:
- সেলফ-রেজিস্ট্রেশন বা স্পন্সরড রেজিস্ট্রেশন
- সময়-সীমিত অ্যাক্সেস
- শুধুমাত্র-ইন্টারনেট পলিসি
- অভ্যন্তরীণ রিসোর্সগুলিতে কোনো পার্শ্ববর্তী ভিজিবিলিটি না রাখা
- গেস্ট পরিচয় বা স্পন্সর ওয়ার্কফ্লোর সাথে যুক্ত স্পষ্ট লগিং
এটি রিসেপশন এবং আইটি টিমকে একটি পুনরাবৃত্তিযোগ্য প্রক্রিয়া দেয়। এটি স্কুলকে সেই বিশৃঙ্খলা থেকেও রক্ষা করে যা প্রতিবার অতিথি অ্যাক্সেসকে ব্যতিক্রম হিসেবে বিবেচনা করার ফলে তৈরি হয়।
এমন পলিসি তৈরি করুন যা কর্মীরা বাস্তবে মেনে চলতে পারেন
সুরক্ষা নিয়ন্ত্রণগুলি তখনই ব্যর্থ হয় যখন সেগুলি এতটাই বিঘ্নকারী হয় যে কর্মীরা বিকল্প পথ খুঁজতে শুরু করেন। শিক্ষকেরা তখন ফোনের হটস্পট ব্যবহার করবেন। বিভিন্ন বিভাগ আলাদা নেটওয়ার্কের দাবি জানাবে। অস্থায়ী ব্যতিক্রমগুলি স্থায়ী বিশৃঙ্খলায় পরিণত হবে।
সঠিক ভারসাম্য সাধারণত সাধারণ হয়, যা ভালো। শিক্ষকরা ন্যূনতম ঝামেলায় সংযোগ করেন। শিক্ষার্থীরা স্বয়ংক্রিয়ভাবে সঠিক ফিল্টার করা নীতিতে চলে যায়। অতিথিরা অভ্যন্তরীণ সিস্টেম স্পর্শ না করেই ইন্টারনেট পান। IT দেখতে পারে কে, কোথায় এবং কোন আইডেন্টিটির অধীনে সংযুক্ত হয়েছে। শান্ত সিস্টেমগুলি সাধারণত সুপরিকল্পিত সিস্টেম হয়।
বাজেটিং ফান্ডিং এবং বাস্তব জীবনের স্কুলের উদাহরণ
বেশিরভাগ স্কুলের WiFi প্রকল্প প্রকিউরমেন্ট বন্ধ হওয়ার আগেই জয়ী বা পরাজিত হয়। প্রযুক্তিটি অস্পষ্ট হওয়ার কারণে নয়, বরং বাজেট ডিজাইনের প্রয়োজনের কেবল আংশিক কভার করে বলে। স্কুলগুলি প্রায়শই অ্যাক্সেস পয়েন্টের মূল্য নির্ধারণ করে এবং সুইচিং, ক্যাবলিং, অথেনটিকেশন, সার্ভে করা, গেস্ট অ্যাক্সেস ওয়ার্কফ্লো এবং সাপোর্ট টাইম ভুলে যায়।
কেবল দৃশ্যমান হার্ডওয়্যারের জন্য নয়, সম্পূর্ণ পরিষেবার জন্য বাজেট করুন
একটি কম দামি অ্যাক্সেস পয়েন্টও শেষ পর্যন্ত ব্যয়বহুল বিকল্পে পরিণত হতে পারে যদি সেটি ম্যানুয়াল অনবোর্ডিং, জটিল গেস্ট ম্যানেজমেন্ট বা দুর্বল সেগমেন্টেশনের সৃষ্টি করে। এক্ষেত্রে ইনভয়েসের খরচ হয়তো কম দেখায়, কিন্তু পরিচালনার খরচ অনেক বেড়ে যায়।
প্রস্তাবগুলো পর্যালোচনা করার সময়, খরচগুলোকে এই ভাগে বিভক্ত করুন:
- ওয়্যারলেস এজ: অ্যাক্সেস পয়েন্ট, মাউন্টিং, প্রযোজ্য ক্ষেত্রে লাইসেন্সিং
- ওয়্যার্ড পাথ: সুইচিং, PoE সক্ষমতা, আপলিঙ্ক, প্যাচিং, ক্যাবলিং সমাধান
- আইডেন্টিটি এবং অ্যাক্সেস: 802.1X, ডিরেক্টরি ইন্টিগ্রেশন, গেস্ট ওয়ার্কফ্লো, সার্টিফিকেট সার্ভিস
- অপারেশনস: সার্ভে করা, কনফিগারেশন, মাইগ্রেশন, ট্রেনিং, সাপোর্ট
এটি আপোসগুলিকে আরও স্পষ্ট করে তোলে। স্কুলগুলি তখন সিদ্ধান্ত নিতে পারে যে তারা একটি ঐচ্ছিক বর্ধন স্থগিত করছে নাকি একটি গুরুত্বপূর্ণ নির্ভরশীলতা মুছে ফেলছে।
ফান্ডিং প্রোগ্রামগুলো ডিজাইন চয়েস নির্ধারণ করতে পারে
মার্কিন যুক্তরাষ্ট্রের স্কুলগুলির জন্য, FCC-এর E-rate প্রোগ্রাম বার্ষিক বিলিয়ন ডলারের তহবিল সরবরাহ করে, যা যোগ্য পরিষেবা যেমন WiFi অ্যাক্সেস পয়েন্ট এবং নেটওয়ার্ক সুইচ এর জন্য ৯০% পর্যন্ত খরচ বহন করতে পারে, এবং ২০২৫ অর্থ বছরে ৪ বিলিয়ন ডলারের বেশি তহবিল উপলব্ধ ছিল। আপনি যদি একটি E-rate সমর্থিত পরিবেশের জন্য ডিজাইন করেন, তবে সেই অর্থায়নের মডেলটি প্রায়শই সময় নির্ধারণ, রিফ্রেশ চক্র এবং কোনটিকে প্রথমে অগ্রাধিকার দেওয়া হবে তা প্রভাবিত করে।
সেই সিস্টেমের বাইরের স্কুলগুলির জন্যও এই শিক্ষাটি প্রযোজ্য। অর্থায়নের নিয়মগুলি প্রায়শই যোগ্য পরিকাঠামোকে পুরস্কৃত করে কিন্তু স্কুলগুলিকে মাইগ্রেশনের প্রচেষ্টা এবং আইডেন্টিটি রিডিজাইনের মতো সফট খরচগুলি নিজেদের বহন করতে বাধ্য করে। অর্থায়নকৃত হার্ডওয়্যারকে একটি দুর্বল অপারেটিং মডেল নির্ধারণ করতে দেবেন না।
উদাহরণ এক, একটি প্রাইমারী স্কুল যেখানে শেয়ার্ড-কি WiFi নির্ভরযোগ্য নয়
একটি ছোট প্রাইমারি স্কুলে ক্লাসরুমের ট্যাবলেট, কর্মীদের ল্যাপটপ এবং একটি অতিথি নেটওয়ার্ক ছিল যা কেবল রিসেপশনের কাছেই নির্ভরযোগ্যভাবে কাজ করত। পুরোনো পদ্ধতিটি দেখতে সহজ লাগছিল। কর্মীদের একটি পাসওয়ার্ড, শিক্ষার্থীদের একটি পাসওয়ার্ড এবং দর্শনার্থীদের জন্য অ্যাড-হক ব্যতিক্রমসমূহ।
যা কার্যকর হয়েছিল তা কোনো নাটকীয় রিডিজাইন ছিল না। স্কুলটি সেই মডেলটিকে সেগমেন্টেড SSIDs, একটি সঠিক গেস্ট পথ এবং স্কুলের মালিকানাধীন ডিভাইসগুলির জন্য পরিচালিত অনবোর্ডিং দ্বারা প্রতিস্থাপন করেছিল। এর ব্যবহারিক লাভ শুধুমাত্র হেডলাইন স্পিড ছিল না। এটি ছিল ধারাবাহিকতা। শিক্ষকদের ক্লাসের শুরুতে সময় নষ্ট হওয়া বন্ধ হয়েছিল, এবং সাপোর্ট টিমকে পাসওয়ার্ড পরিবর্তনের পেছনে প্রতিনিয়ত ঘুরতে হতো না।
উদাহরণ দুই, অনেক বেশি লগইন জার্নি সহ একটি বড় সেকেন্ডারি সাইট
একটি বড় মাধ্যমিক বিদ্যালয়ের বিপরীত সমস্যা ছিল। কভারেজ মোটামুটি গ্রহণযোগ্য ছিল, কিন্তু ব্যবহারকারীর যাত্রাটি বিশৃঙ্খল ছিল। স্টাফরা একভাবে যুক্ত হতেন, শিক্ষার্থীরা অন্যভাবে এবং দর্শনার্থীরা তৃতীয় আরেকটি উপায়ে। কেউ গেস্ট প্রসেসটি পছন্দ করত না এবং প্রতিটি টার্ম শুরু হতো অথেন্টিকেশন টিকিট দিয়ে।
এর সমাধান ছিল পরিচয়-ভিত্তিক অ্যাক্সেসের দিকে এগিয়ে যাওয়া। কর্মীদের ডিভাইসগুলি ডিরেক্টরি-ব্যাকড অনবোর্ডিং ব্যবহার করত, শিক্ষার্থীদের ডিভাইসগুলি একটি নিয়ন্ত্রিত এনরোলমেন্ট পথ অনুসরণ করত এবং অতিথিদের একটি পৃথক ওয়ার্কফ্লোর মাধ্যমে আলাদা রাখা হয়েছিল। Passpoint-স্টাইল অ্যাক্সেস এই ধরণের এস্টেটে বিশেষভাবে সহায়ক কারণ নিয়মিত ব্যবহারকারীদের বারবার একই পোর্টাল লজিকের মধ্য দিয়ে যেতে হয় না।
এমন জায়গায় খরচ করুন যা বারবার করতে হওয়া পরিশ্রম দূর করে। স্কুলের আইটির ক্ষেত্রে, যে ডিজাইনটি প্রতিদিন সকালে কিছু সময় বাঁচায়, তা স্পেসিফিকেশন শিটে দেখতে সুন্দর লাগা ডিজাইনের চেয়ে অনেক বেশি কার্যকর।
সাফল্য পরিমাপ করা এবং পরবর্তী পদক্ষেপের জন্য প্রস্তুতি নেওয়া
একটি স্কুলের WiFi প্রকল্প তখন শেষ হয় না যখন AP লাইটগুলি সবুজ হয়ে যায়। এটি তখন শেষ হয় যখন শিক্ষকরা নেটওয়ার্কের দিকে খেয়াল করা বন্ধ করে দেন, শিক্ষার্থীরা কোনো ঝামেলা ছাড়াই সংযোগ করতে পারে, স্টাফদের হস্তক্ষেপ ছাড়াই অতিথিরা অনলাইনে যেতে পারেন এবং আইটি বিভাগ সাইটে না গিয়েই কী ঘটছে তা প্রমাণ করতে পারে।
ব্যবহারকারীরা আসলে যা অনুভব করেন তা পরিমাপ করুন
স্কুলগুলো প্রায়শই হেডলাইন থ্রুপুটের উপর অতিরিক্ত মনোযোগ দেয়। গতি গুরুত্বপূর্ণ, তবে ক্লাসরুমের অভিজ্ঞতার একক পরিমাপ হিসেবে এটি একটি দুর্বল মাধ্যম।
উন্নত সূচকগুলোর মধ্যে অন্তর্ভুক্ত রয়েছে:
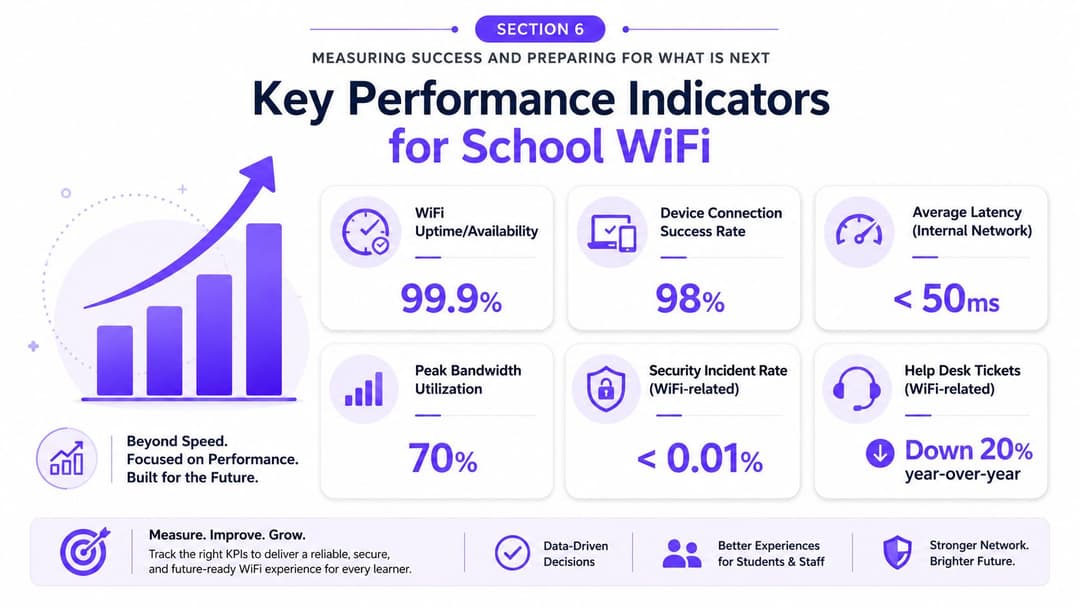
- কানেকশন সাফল্যের হার: ব্যবহারকারী এবং ডিভাইসগুলি কি প্রথমবারেই সফলভাবে যুক্ত হচ্ছে?
- অথেন্টিকেশন ব্যর্থতার ধরন: কোনো নির্দিষ্ট গ্রুপ বা ভবনে কি সমস্যা হচ্ছে?
- রোমিং গুণমান: কল, লাইভ ক্লাস বা অ্যাপ সেশনগুলি কি চলাচলের সময় সচল থাকে?
- অ্যাপ্লিকেশন রেসপন্সিভনেস: সাইটে ব্যস্ততা বাড়লে কোন প্ল্যাটফর্মগুলি ধীরগতির হয়ে যায়?
- হেল্পডেস্ক ট্রেন্ড লাইন: কোন WiFi সমস্যাগুলি টার্ম, রুম বা ব্যবহারকারীর ধরন অনুযায়ী বারবার ঘটছে?
একটি সুস্থ নেটওয়ার্ক টিম এই মেট্রিকগুলি পরিস্থিতি অনুযায়ী পর্যালোচনা করে। রেজিস্ট্রেশনের সময়ে ব্যর্থতার সংখ্যা হঠাৎ বৃদ্ধি পাওয়ার অর্থ আর অতিথি-বহুল একটি সান্ধ্য অনুষ্ঠানের সময়ে ব্যর্থতার সংখ্যা বৃদ্ধি পাওয়ার অর্থ এক নয়।
ফল্ট আইসোলেশন সংক্ষেপ করতে অ্যানালিটিক্স ব্যবহার করুন
অ্যানালিটিক্স ছাড়া স্কুলের WiFi সাপোর্ট শেষ পর্যন্ত করিডোরের গুজবে পরিণত হয়। "সায়েন্স ব্লকে সবসময় সমস্যা থাকে।" "দুপুরের পর লাইব্রেরিতে নেটওয়ার্ক ড্রপ করে।" "গেস্ট WiFi আইফোন অপছন্দ করে।" এর কিছু কথা সত্য হতে পারে। তবে বেশিরভাগেরই প্রমাণের প্রয়োজন আছে।
ভালো ভিজিবিলিটি টিমকে ব্যবহারিক প্রশ্নগুলোর দ্রুত উত্তর দিতে সাহায্য করে:
| প্রশ্ন | টিমের যা দেখতে পাওয়ার সক্ষমতা থাকা উচিত |
|---|---|
| ব্যর্থতাগুলি কি স্থানীয় নাকি সাইট-জুড়ে? | AP, বিল্ডিং, বা SSID প্যাটার্ন |
| এটি কি কভারেজের সমস্যা নাকি আইডেন্টিটির সমস্যা? | সিগন্যাল ডেটা বনাম প্রমাণীকরণ (auth) লগ |
| অতিথিরা কি পাঠদান ট্রাফিকের উপর প্রভাব ফেলছে? | বিভক্ত ব্যবহার এবং পলিসি ভিউ |
| কোনো একটি নির্দিষ্ট ডিভাইস ক্লাস কি গোলযোগ সৃষ্টি করছে? | ক্লায়েন্ট-টাইপ আচরণ এবং পুনরায় চেষ্টার হার |
নেতৃত্বের কাছে নিজের কাজের গুরুত্ব প্রমাণ করার উপায়ও এটাই। কোনো কাল্পনিক দাবি দিয়ে নয়, বরং কম বিঘ্ন, পরিষ্কার অ্যাক্সেস কন্ট্রোল এবং কম ম্যানুয়াল সাপোর্টের একটি বাস্তব চিত্র তুলে ধরে।
সেরা স্কুল নেটওয়ার্ক রিপোর্টগুলি কেবল এটাই বলে না যে WiFi সচল আছে। তারা দেখায় যে সঠিক ব্যক্তিরা সঠিক জায়গায় সঠিক অ্যাক্সেস পেয়েছেন কিনা।
পরবর্তী চ্যালেঞ্জটি কেবল ক্যাম্পাসের মধ্যে সীমাবদ্ধ নয়
বিদ্যালয় পরিচালকদের জন্য সবচেয়ে গুরুত্বপূর্ণ বাস্তবতার একটি বিষয় ভবনের বাইরে অবস্থান করে। Ofcom-এর ২০২৪ সালের ডেটা উল্লেখ করে New America দ্বারা আলোচিত গবেষণা অনুসারে জানা গেছে যে ইউকে-র শিশুসহ পরিবারগুলির ৬% শতাংশের ঘরে হোম ব্রডব্যান্ড ছিল না। এটি গুরুত্বপূর্ণ কারণ একটি বিদ্যালয় চমৎকার অন-সাইট ওয়্যারলেস তৈরি করতে পারে কিন্তু তবুও কিছু শিক্ষার্থী বাড়িতে হোমওয়ার্কের ব্যবধানের সম্মুখীন হতে পারে।
এটি কৌশলগত প্রশ্নটিকে পরিবর্তন করে। আরও ভাল ক্যাম্পাস WiFi এখনও গুরুত্বপূর্ণ, তবে এটি সম্পূর্ণ ইক্যুইটি উত্তর নয়। স্কুলগুলিকে ব্যবহারিক অফ-সাইট সংযোগের বিকল্প, কমিউনিটি অ্যাক্সেস, লোনার ডিভাইস এবং বিশ্বস্ত আইডেন্টিটি মডেলগুলি নিয়ন্ত্রিত উপায়ে ক্যাম্পাসের বাইরে সুরক্ষিত অ্যাক্সেস প্রসারিত করতে পারে কিনা তা নিয়েও ভাবতে হবে।
কেবল আরও ডিভাইস নয়, আরও আইডেন্টিটির জন্য প্রস্তুতি নিন
বিদ্যালয়গুলিতে WiFi এর পরবর্তী ধাপে আরও বেশি পরিচালিত ডিভাইস, আরও স্বয়ংক্রিয়তা এবং ব্যবহারকারী কে ও ডিভাইসটি কী ভূমিকা পালন করছে তার সাথে যুক্ত আরও বেশি নীতিগত সিদ্ধান্ত আসবে। এই কারণেই পরিচয়-ভিত্তিক নেটওয়ার্কিং এত গুরুত্বপূর্ণ। এটি শেয়ার্ড সিক্রেটের চেয়ে অনেক ভালোভাবে প্রশাসনিক নিয়ন্ত্রণকে স্কেল করে।
আমি যদি কোনো স্কুলের আইটি ডিরেক্টরকে পরবর্তীতে কোথায় মনোযোগ দিতে হবে সে বিষয়ে পরামর্শ দিতাম, তবে সেটি হতো এই সংক্ষিপ্ত তালিকাটি:
- বেনামী অ্যাক্সেস পাথ হ্রাস করুন
- যেখানে সম্ভব নেটওয়ার্ক পলিসিকে ডিরেক্টরি আইডেন্টিটির সাথে যুক্ত করুন
- গেস্ট অ্যাক্সেসকে একটি ম্যানেজড সার্ভিস হিসেবে বিবেচনা করুন, কোনো বিকল্প সমাধান হিসেবে নয়
- শুধুমাত্র সিগন্যালের শক্তি নয়, অনবোর্ডিংয়ের জটিলতা এবং সাপোর্টের প্রচেষ্টা পরিমাপ করুন
- অফ-সাইট অ্যাক্সেসের প্রয়োজনের দিকে নজর রাখুন, কারণ ব্যবহারকারীর যাত্রা গেটেই শেষ হয়ে যায় না
একটি স্কুলের নেটওয়ার্ক তখনই বিশ্বাস অর্জন করে যখন এটি অনুমানযোগ্য হয়ে ওঠে। যেখানে প্রয়োজন সেখানে নিরাপদ। যেখানে থাকা উচিত সেখানে সহজ। সব জায়গায় পরিমাপযোগ্য।
আপনি যদি স্কুলের WiFi অ্যাক্সেসকে কীভাবে আধুনিকীকরণ করা যায় তা পর্যালোচনা করেন, তবে আপনার বিদ্যমান ওয়্যারলেস ভেন্ডর স্ট্যাকের পাশাপাশি আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং, গেস্ট অ্যাক্সেস এবং পাসওয়ার্ডহীন অনবোর্ডিংয়ের জন্য মূল্যায়ন করার একটি বিকল্প হল Purple। এটি বিবেচনা করা মূল্যবান যখন আপনার মূল সমস্যাটি কেবল কভারেজ নয়, বরং শেয়ার করা পাসওয়ার্ড, Captive Portal এবং স্টাফ, শিক্ষার্থী ও ভিজিটরদের জন্য খণ্ডিত অ্যাক্সেস জার্নির পরিচালনগত বোঝা।