La queja habitual sobre el WiFi escolar no es "necesitamos internet". Es "el grupo de 2º de la ESO no puede cargar el cuestionario, el salón de actos pierde la conexión durante la asamblea, los visitantes hacen cola en recepción porque el inicio de sesión de invitados no funciona y el servicio de asistencia sigue restableciendo contraseñas compartidas del trimestre pasado".
Ese es el estado del WiFi en las escuelas. El problema rara vez es un punto de acceso estropeado. Es la brecha entre el propósito para el que se construyó la red y lo que la escuela espera ahora de ella.
La mayoría de los centros educativos ya no dan servicio a una ordenada sala de ordenadores de sobremesa. Ahora dan soporte a portátiles del personal, dispositivos gestionados de alumnos, teléfonos personales, pantallas de aulas, impresoras, cámaras, sistemas de protección de menores y un flujo constante de invitados. Si el acceso todavía depende de una clave compartida pegada con cinta adhesiva en la puerta de un armario, la red no solo está obsoleta, sino que está generando un lastre operativo cada día.
Por qué el WiFi escolar es ahora una infraestructura de misión crítica
Una escuela puede tolerar una fotocopiadora lenta. No puede tolerar un WiFi inestable en las áreas de enseñanza. Una vez que las clases, los registros de asistencia, los flujos de trabajo de protección, la gestión de dispositivos y los servicios dirigidos a los padres dependen de la conectividad, la red inalámbrica deja de ser un servicio de conveniencia y se convierte en infraestructura principal.
Ese cambio se produjo rápidamente. Los datos de la OCDE publicados a través de Our World in Data muestran que la proporción de escuelas primarias del Reino Unido con internet para la enseñanza pasó de un 0 % a finales de la década de 1990 a una cobertura casi universal en la década de 2010. El titular no es simplemente que las escuelas se conectaron. Es que las expectativas cambiaron de tener un acceso ocasional en un aula de informática a disponer de un acceso constante en cualquier lugar donde se imparta el aprendizaje.
De un modelo de aula de informática a un modelo de campus
Las redes escolares más antiguas se diseñaron en torno a la escasez. Unos pocos ordenadores de sobremesa. Unos pocos espacios de enseñanza fijos. Una única salida a Internet. La conexión inalámbrica, si existía, a menudo cubría primero las áreas del personal y después las aulas.
Ese modelo no sirve para el uso actual. Una sola clase puede introducir docenas de dispositivos activos en la red a la vez. A eso hay que añadir los dispositivos portátiles del personal, las pantallas de las aulas, las aplicaciones en la nube, el tráfico de voz y las actualizaciones de los dispositivos en segundo plano.
Si necesita comprobar si la escala es realista, es útil pensar en términos de cuántos dispositivos se conectan a internet en los entornos modernos, no solo cuántos alumnos hay matriculados.
Regla práctica: planifique para la actividad concurrente, no para los totales de inventario. Un armario lleno de tabletas importa menos que lo que sucede cuando tres aulas contiguas comienzan a transmitir, sincronizar y autenticarse a la vez.
Cómo se traduce un fallo en la práctica
Los directores de los colegios suelen subestimar cuántos fallos se achacan a "Internet" cuando el problema real es el diseño inalámbrico local o un control de acceso débil.
Los síntomas comunes incluyen:
- Interrupción de las clases: Los estudiantes se conectan lentamente, tienen problemas de itinerancia entre aulas o pierden las sesiones durante las actividades en directo.
- Fricción en la protección de menores: El filtrado funciona en una red pero no en otra porque el tráfico de invitados, personal y estudiantes no está separado de forma limpia.
- Sobrecarga de soporte: Las contraseñas compartidas caducan, se filtran o se difunden mucho más allá del grupo previsto.
- Mala experiencia de los visitantes: El personal de sustitución, los padres, los miembros del consejo escolar y los contratistas se topan con un Captive Portal que nunca se diseñó para una alta rotación.
Por qué la identidad importa más que la velocidad pura
Muchos proyectos de WiFi escolar todavía comienzan con el hardware. Más puntos de acceso. Nuevos switches. Mejores barras de señal. Eso importa, pero no es suficiente.
El problema más difícil es decidir quién está en la red, a qué debe acceder y cómo se autentica sin generar colas de espera para el equipo de TI. En los centros educativos, los diseños más limpios se están alejando del acceso compartido generalizado para adoptar políticas basadas en la identidad para el personal, los estudiantes y los invitados. Ahí es donde la fiabilidad, la seguridad y la usabilidad dejan de estar en conflicto.
Planificación de su red desde el aula hacia fuera
La forma más rápida de desperdiciar el presupuesto es empezar con el presupuesto de un proveedor. Empiece en su lugar por los espacios de enseñanza. Un buen WiFi en las escuelas se diseña desde el extremo hacia el interior: desde el aula, el salón de actos, la biblioteca y la zona de recepción hacia el núcleo de la red.
Empiece por el comportamiento en la enseñanza, no por los planos de planta
Un aula que se utiliza para controles de tareas basados en el navegador tiene un perfil diferente al de una sala de diseño, un espacio de estudio de bachillerato o un salón lleno de familias en una jornada de puertas abiertas. Si se tratan todos los espacios como idénticos, el resultado suele ser una infraestructura sobredimensionada en algunos lugares y débil en los que más duele.
Haga preguntas prácticas a los directores de departamento y a los profesores:
- ¿Qué aplicaciones fallan primero cuando el WiFi tiene problemas? Los vídeos, los documentos en la nube, las plataformas de examen, las herramientas de voz y la sincronización de dispositivos ejercen una presión diferente sobre la red.
- ¿Cuándo se producen los problemas? Las avalanchas de inicio de sesión a primera hora, las aglomeraciones en los recreos, las asambleas y las épocas de exámenes suelen revelar fallos.
- ¿Qué salas son operativamente críticas? La recepción, las oficinas de protección de menores, las salas de trabajo del personal y los espacios de NEE a menudo importan más que la cobertura genérica de los pasillos.
Planifique los espacios y luego la densidad
Un estudio de cobertura no consiste solo en la intensidad de la señal. Se trata de la densidad de usuarios, los materiales de las paredes, los edificios complejos y la diferencia entre "se conecta" y "funciona correctamente".
Los edificios históricos, los pabellones deportivos, las aulas temporales y las paredes internas gruesas pueden distorsionar un diseño impecable sobre el papel. Antes de tomar las decisiones finales de ubicación, elabore o revise un mapa de calor WiFi adecuado para el sitio y compárelo con los patrones reales de las clases.
Utilice una cuadrícula de planificación sencilla:
| Área | Usuarios principales | Combinación habitual de dispositivos | Riesgo si falla el WiFi |
|---|---|---|---|
| Aulas | Estudiantes y profesores | Portátiles gestionados, tabletas, teléfonos del personal | Interrupción de las clases |
| Recepción | Visitantes y personal de oficina | Teléfonos de invitados, dispositivos de administración | Mal proceso de incorporación, ralentización administrativa |
| Salón de actos y biblioteca | Grupos mixtos numerosos | Dispositivos móviles de alta densidad | Congestión y problemas de itinerancia |
| Salas de profesores y oficinas | Personal | Portátiles, teléfonos, impresoras | Retraso operativo |
Cuente los tipos de experiencia, no solo los puntos de conexión
Los equipos de TI suelen preguntar: "¿Cuántos dispositivos tenemos?". La mejor pregunta es: "¿Cuántas experiencias de dispositivo necesitamos admitir?".
Un colegio suele tener varios a la vez:
- Dispositivos de estudiantes gestionados: Por lo general, son los más fáciles de controlar si se registran a través de MDM.
- Dispositivos del personal: Necesitan un acceso más robusto, un roaming estable y una incorporación sencilla.
- BYOD: Suele ser la categoría más compleja. Sistemas operativos mixtos, postura de seguridad inconsistente y límites de soporte difusos.
- Invitados: Alta rotación, acceso de corta duración y una gran necesidad de aislamiento.
Si su diseño trata a los cuatro grupos por igual, el servicio de asistencia técnica acabará asumiendo la complejidad más adelante.
Escriba una breve definición del servicio antes de comprar nada
Antes de hablar de marcas o de recuentos de puntos de acceso, defina el servicio en un lenguaje sencillo. Una sola página es suficiente si es específica.
Incluya puntos como estos:
- Expectativa de cobertura: Qué espacios interiores y exteriores deben tener un acceso inalámbrico fiable.
- Modelo de autenticación: Si los usuarios inician sesión con la identidad del centro educativo, un flujo de trabajo para invitados o certificados de dispositivo.
- Prioridad de aplicaciones: Qué tráfico debe seguir funcionando durante los periodos de mayor actividad.
- Modelo de soporte: Cómo debe ser la incorporación de nuevos alumnos, nuevo personal y visitantes.
Ese documento evita que el proyecto se diluya en el vago objetivo de "un mejor WiFi". Las escuelas no necesitan vaguedades. Necesitan una red que se adapte a su día a día.
Diseño de una arquitectura de red a prueba de futuro
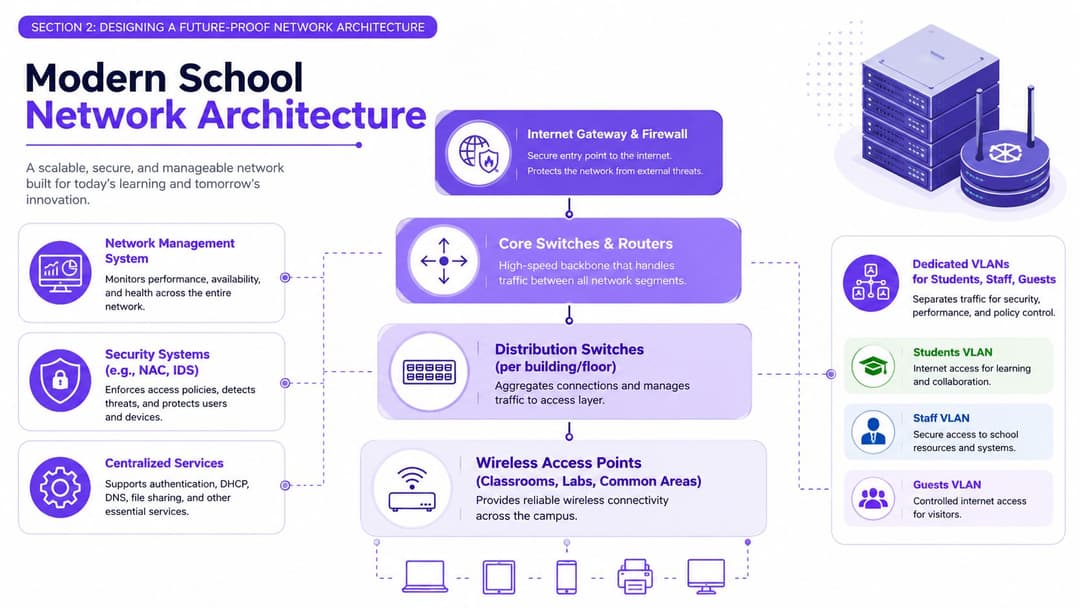
La red de un centro educativo es el sistema de un edificio, no un montón de cajas. La puerta de enlace a internet es la entrada principal y el mostrador de seguridad. El switch principal es la sala de máquinas. La distribución de switches representa las bajantes y el cableado de las plantas. Los puntos de acceso son las tomas que utilizan los alumnos y el personal. Si la estructura es incorrecta, añadir puntos finales más modernos no lo solucionará.
Construya primero en torno a la separación
La elección de arquitectura más importante en el WiFi escolar no es la marca del punto de acceso. Es si la red separa limpiamente los diferentes grupos de usuarios y tipos de dispositivos.
El Departamento de Educación de Inglaterra afirma que cuando un centro educativo necesita una actualización inalámbrica, la solución debe utilizar Wi-Fi 7 (802.11be) como mínimo, con enlaces ascendentes de AP dimensionados normalmente a 1 Gbps, 2.5 Gbps, 5 Gbps o 10 Gbps, y requiere segregación de red, QoS y autenticación individual en el diseño inalámbrico, tal como se establece en la norma principal de redes inalámbricas del DfE.
Esa orientación es importante porque aleja a las escuelas de las redes planas. En la práctica, lo ideal es disponer de espacios lógicos independientes para:
- Estudiantes
- Personal
- Invitados
- Dispositivos IoT y operativos como impresoras, pantallas, señalización y sistemas del edificio
El teléfono de un invitado nunca debería estar en el mismo nivel de confianza que el portátil de un profesor. Una pantalla de aula no debería heredar la misma directiva que una estación de trabajo de protección de menores.
Comprenda qué cambia con Wi-Fi 7 y qué no
Wi-Fi 7 es útil, pero no elimina la necesidad de un diseño sólido. Esto se puede comparar con la ampliación de una carretera. Si los cruces están mal gestionados, el tráfico se sigue congestionando.
Lo que mejora con un estándar moderno es el margen de maniobra. Lo que sigue requiriendo disciplina de diseño es:
- Capacidad de red de transporte (backhaul): Las radios rápidas se desperdician si los enlaces ascendentes de los AP se saturan.
- Planificación de canales: Los despliegues densos sigan requiriendo coordinación.
- Comportamiento del cliente: Los dispositivos antiguos no empiezan a comportarse de repente como si fueran nuevos.
- Flujo de autenticación: Un método de inicio de sesión deficiente puede hacer que una red rápida parezca lenta.
Aplique la calidad de servicio donde realmente aporte valor
La calidad de servicio suena abstracta hasta que se ve una lección en directo competir con el tráfico de sincronización en segundo plano. En las escuelas, la QoS es el triaje del tráfico: el tráfico sensible al tiempo pasa limpiamente, mientras que las tareas de menor valor esperan su turno.
Una política escolar sensata suele priorizar:
| Tipo de tráfico | Prioridad típica |
|---|---|
| Voz e interacción en directo en el aula | Alta |
| Plataformas de enseñanza y evaluación | Alta |
| Navegación web general | Media |
| Actualizaciones masivas y sincronización en segundo plano | Baja |
La red de un colegio no necesita que cada paquete se trate por igual. Necesita que los paquetes correctos estén protegidos cuando el edificio se llena.
Diseño para edificios complejos y actualizaciones por fases
Muchas escuelas no tienen el lujo de empezar de cero. Tienen cableado antiguo en un edificio, conmutación decente en otro y planes de expansión que llegaron después de que se aprobara el presupuesto de red original.
Eso es normal. La respuesta correcta es una arquitectura por fases, no un compromiso que afecte al diseño general.
Una secuencia práctica suele estructurarse así:
- Estabilizar el núcleo y la ruta de conmutación. Si los AP están listos para un mayor rendimiento pero la capa de conmutación no lo está, la experiencia de usuario seguirá viéndose afectada.
- Segmentar identidades y tráfico de forma temprana. Incluso antes de reemplazar cada AP, mejore el aislamiento y las políticas.
- Renovar la cobertura del extremo según la prioridad docente. Solucione primero las aulas donde un WiFi deficiente interrumpa la enseñanza.
- Retirar los SSID con contraseñas compartidas. Es fácil mantenerlos activos durante demasiado tiempo.
Mantenga la gestión lo suficientemente sencilla como para sobrevivir al periodo lectivo
Los colegios no necesitan una sofisticación que solo funcione cuando hay un consultor presente. Necesitan una arquitectura que el equipo de TI pueda operar un martes por la mañana en noviembre.
Esto significa elegir controles que respondan rápidamente a las preguntas habituales de soporte:
- ¿Qué AP está sobrecargado?
- ¿Qué grupo de usuarios no consigue autenticarse?
- ¿Qué dispositivos corresponden a la red de invitados?
- ¿Qué aulas experimentan un roaming deficiente?
- ¿Qué política está bloqueando lo que no debe?
Prepararse para el futuro no consiste en comprar el equipamiento más nuevo posible. Consiste en diseñar una red que pueda absorber nuevos dispositivos, controles de identidad más sólidos y una mayor demanda en las aulas sin obligar a rediseñarla en cada ciclo presupuestario.
Garantizar el acceso seguro de alumnos, personal y visitas
La mayoría de los problemas de seguridad de WiFi en las escuelas comienzan con un atajo que parecía inofensivo en su momento. Una contraseña compartida para el personal. Otra para los estudiantes. Un Captive Portal para los visitantes. Tal vez un SSID para bachillerato que nadie quiere tocar porque nadie recuerda muy bien cómo se configuró.
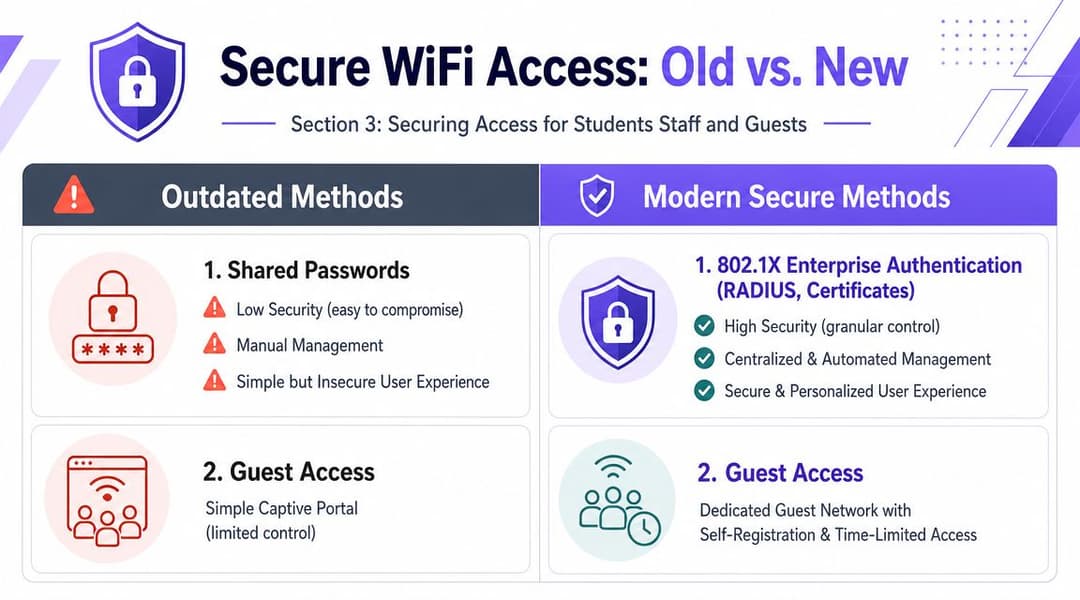
Esa estructura funciona hasta que deja de hacerlo. Las contraseñas se difunden. El personal se va. Los visitantes regresan con credenciales antiguas. Los estudiantes comparten el acceso fuera del grupo previsto. El departamento de TI pasa más tiempo gestionando excepciones que administrando la red.
Por qué las contraseñas compartidas fallan en los colegios
Una clave precompartida parece sencilla porque la configuración es rápida. Operativamente, resulta costosa.
Cuando una persona ya no debería tener acceso, no se puede revocar solo a ella. Hay que cambiar la contraseña e interrumpir el servicio para todos los demás. En las escuelas, esto suele significar tener que configurar de nuevo los dispositivos del personal, los dispositivos de enseñanza y los casos particulares que solo salen a la luz una vez que comienza la clase.
Un Captive Portal presenta un problema diferente. A menudo es aceptable para visitantes ocasionales, pero resulta engorroso para los usuarios diarios. También tiende a crear una zona muerta entre "conectado al WiFi" y "totalmente en línea", que es exactamente el tipo de fricción que los alumnos y el personal interpretan como una red caída.
En qué consiste el acceso basado en la identidad
El modelo más limpio es la red basada en la identidad. Los usuarios no se conectan porque conocen una contraseña. Se conectan porque la red reconoce quiénes son o reconoce un dispositivo de confianza que se les ha asignado.
Eso normalmente implica alguna combinación de:
- Autenticación empresarial 802.1X
- Integración de directorio con Microsoft Entra ID, Google Workspace u Okta
- Registro basado en certificados para dispositivos gestionados
- Flujos de trabajo independientes para invitados con duración controlada y aislamiento
La ventaja práctica es enorme. El acceso se vuelve específico, revocable y automatizable.
| Método | Experiencia de usuario | Control de seguridad | Carga de trabajo de TI |
|---|---|---|---|
| Contraseña compartida | Fácil al principio, caótica después | Débil | Alta con el tiempo |
| Captive Portal | Familiar para invitados, deficiente para usuarios diarios | Limitado | Moderada |
| 802.1X con identidad | Fluida tras la configuración | Fuerte | Menor una vez estandarizada |
| Acceso mediante certificado | Muy fluida en dispositivos gestionados | La más sólida para la confianza del dispositivo | Configuración inicial intensiva |
En qué ayuda el SSO
El inicio de sesión único no resolverá los problemas de radio, pero puede eliminar gran parte de la fricción de incorporación. Si el personal ya utiliza Google Workspace o Microsoft Entra ID para su cuenta escolar, el uso de ese mismo marco de identidad para el WiFi reduce la duplicidad y acorta el camino desde el "nuevo empleado" hasta el "dispositivo operativo".
Esto es importante en las escuelas porque el inicio del trimestre es caótico. Llega personal nuevo. Los alumnos cambian de grupo. Los contratistas necesitan acceso temporal. Cuanto más dependa su WiFi de la gestión manual de cuentas, más probable será que su servicio de soporte técnico se convierta en un cuello de botella.
Clave de diseño: Si el departamento de Recursos Humanos o el sistema de información de gestión (MIS) cambia el estado de un usuario, el acceso a la red debería actualizarse automáticamente. El proceso de baja manual es donde las antiguas autorizaciones se quedan latentes.
Passpoint y OpenRoaming explicados sin tecnicismos
La mejor manera de entender Passpoint es como una credencial de personal de confianza para WiFi. Una vez que el dispositivo está configurado correctamente, reconoce la red autorizada y se conecta automáticamente con cifrado desde el primer paquete. El usuario no tiene que volver a introducir sus credenciales y la red no necesita depender de un secreto compartido global.
Por eso Passpoint se siente diferente del antiguo modelo de "elegir el SSID e iniciar sesión de nuevo". Se comporta más como el roaming móvil. El dispositivo sabe cómo es un servicio de confianza y se conecta a él automáticamente.
Para los colegios, esto tiene dos usos fundamentales:
- El personal y los dispositivos gestionados pueden conectarse de forma segura con mucha menos fricción diaria.
- Los invitados o usuarios que regresan pueden tener una experiencia más predecible allí donde sea compatible, en lugar de tener que repetir los pasos del Captive Portal.
Si necesita una explicación sencilla para partes interesadas no técnicas, compárelo con el carril rápido de un aeropuerto. El WiFi de invitados tradicional hace que todos hagan cola y muestren documentación en cada visita. Passpoint verifica previamente al viajero para que la barrera se abra automáticamente, al tiempo que registra quién ha pasado.
Para las plataformas, los centros educativos suelen evaluar las opciones nativas de proveedores como Aruba, Cisco Meraki, Juniper Mist, Ruckus y UniFi, además de plataformas de identidad superpuestas. En entornos mixtos, el modelo de acceso e incorporación a la red WiFi de Purple es un ejemplo de plataforma que admite el acceso basado en la identidad, los flujos de trabajo de invitados y las experiencias de tipo Passpoint en múltiples proveedores de red.
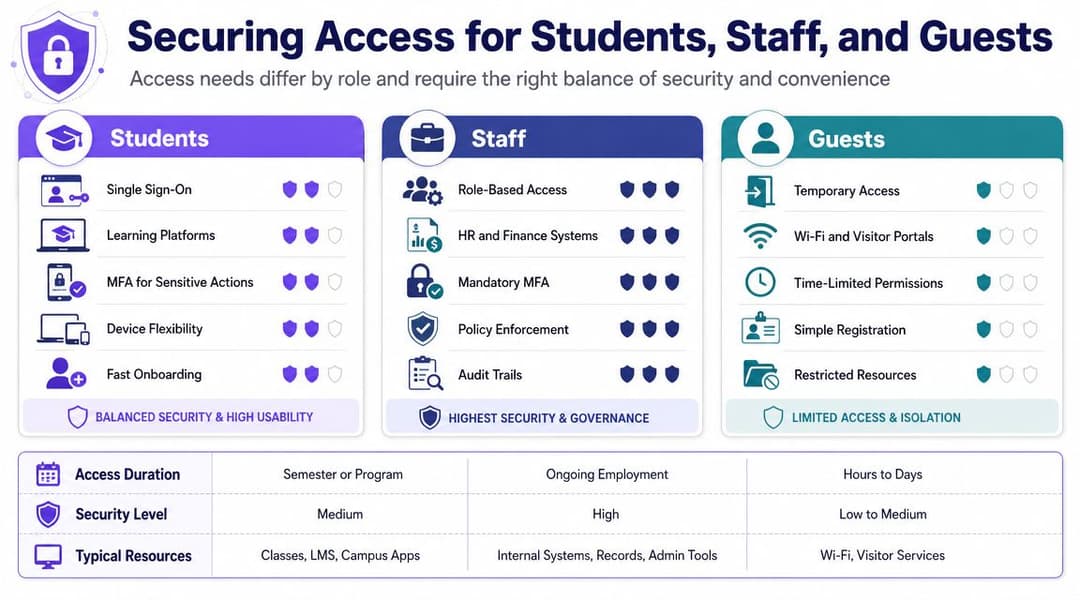
Ofrezca un trayecto diferente a cada público
El mayor error es intentar que un único método de acceso sirva para todos.
Una división mejor se estructura así:
- Personal: Acceso respaldado por SSO o certificados con un sólido control de políticas
- Estudiantes: Incorporación gestionada siempre que sea posible, con restricciones claras basadas en roles
- Invitados: Registro de autoservicio, aprobación de patrocinadores si es necesario, credenciales de corta duración y aislamiento estricto
- Dispositivos heredados: Métodos de respaldo controlados, como credenciales específicas del dispositivo o grupos de políticas aislados
La red les parece más sencilla a los usuarios cuando el backend es más preciso. Esa es la paradoja que muchas escuelas pasan por alto. Un mejor diseño de la identidad suele traducirse en menos llamadas de soporte, no en más complejidad.
Gestión de dispositivos y filtrado de contenidos para la protección de menores
Conseguir que los usuarios se conecten a la red es solo la mitad del trabajo. Una vez conectados, los dispositivos necesitan la política adecuada, los límites de acceso correctos y los controles de protección oportunos. Muchos proyectos de WiFi escolar acaban teniendo problemas porque el despliegue inalámbrico tiene éxito, pero el modelo operativo diario sigue siendo improvisado.
Clasifique los dispositivos en categorías operativas
No gestione "todos los dispositivos" como una única categoría. En las escuelas, eso genera conflictos de políticas casi de inmediato.
Utilice categorías prácticas en su lugar:
- Dispositivos de alumnos gestionados por el centro: Normalmente bloqueados mediante MDM y adaptados a la política de red de los estudiantes.
- Dispositivos finales del personal: Necesitan un acceso más amplio, mayor confianza y una mejor capacidad de auditoría.
- Dispositivos personales: A menudo se toleran de alguna forma, pero requieren una segmentación más estricta.
- Invitados y visitantes: Solo acceso a corto plazo, sin ruta de entrada a los sistemas internos.
- Dispositivos compartidos y sin pantalla: Impresoras, pantallas, sensores, señalización y equipos especializados que no pueden autenticarse como un portátil.
Cada clase debe tener su propio proceso de incorporación, conjunto de políticas y ruta de resolución de problemas. Si un técnico tiene que adivinar qué regla se aplica, el modelo es demasiado impreciso.
Asocie la política de WiFi con la gestión de dispositivos
Un diseño inalámbrico robusto resulta mucho más fácil cuando funciona con el MDM en lugar de eludirlo. Los dispositivos gestionados pueden recibir certificados, configuraciones de confianza, SSIDs conocidos y políticas de cumplimiento antes incluso de que el usuario abra la tapa.
Eso cambia el soporte técnico de un "dime qué pulsar en tu pantalla" a un "el dispositivo ya debería saber dónde y cómo conectarse".
Un flujo de trabajo práctico tiene este aspecto:
- Emitir o registrar el dispositivo
- Insertar los ajustes de red inalámbrica a través de MDM
- Aplicar la identidad y el certificado correctos
- Ubicar el dispositivo en el segmento de red adecuado
- Supervisar los fallos por usuario, tipo de dispositivo y sitio
Si la incorporación depende de una hoja de instrucciones impresa, no es una incorporación. Es un evento de soporte recurrente.
Hacer que el filtrado y la monitorización se adapten a la realidad de la protección de menores
Los colegios necesitan filtros y supervisión que apoyen la protección de menores sin ralentizar la red en exceso. El truco consiste en aplicar la directiva en el lugar adecuado.
Los errores comunes incluyen filtrar todo a través de una única vía general, aplicar restricciones idénticas al personal y a los estudiantes, o crear tantas excepciones que nadie pueda explicar el conjunto de reglas final.
Un modelo más sólido suele incluir:
| Grupo | Postura de filtrado típica | Necesidad de monitorización |
|---|---|---|
| Estudiantes | Controles de categoría más estrictos | Alta |
| Personal | Acceso más amplio con permisos para uso profesional | Moderada a alta |
| Invitados | Navegación segura básica y aislamiento estricto | Baja a moderada |
| Dispositivos operativos | Acceso mínimo a Internet cuando sea posible | Foco en la detección de anomalías |
El equipo de red, el responsable de protección al menor y la dirección del centro deben acordar cómo funcionan las políticas en la práctica. ¿Quién aprueba las excepciones? ¿Cómo se escalan las incidencias? ¿Qué registros son importantes? Esas decisiones no deberían tomarse de forma improvisada por cualquier técnico que reciba el ticket.
Mantenga el acceso de invitados simple pero acotado
El WiFi de invitados en las escuelas necesita un estándar mejor que "darles el código del personal por un día". Los visitantes son una parte normal de la vida escolar. Los profesores sustitutos, los miembros del consejo escolar, los terapeutas, los contratistas, las familias y los asistentes a eventos necesitan diferentes niveles de comodidad y seguridad.
Un modelo de invitados útil suele incluir:
- Autorregistro o registro patrocinado
- Acceso limitado en el tiempo
- Política de acceso exclusivo a internet
- Sin visibilidad lateral hacia los recursos internos
- Registro (logging) claro vinculado a la identidad del invitado o al flujo de trabajo del patrocinador
Eso proporciona a la recepción y al departamento de TI un proceso repetible. También protege al colegio de la desorganización que se produce cuando el acceso de invitados se gestiona como una excepción cada vez.
Cree políticas con las que el personal pueda convivir en la práctica
Los controles de protección y seguridad (safeguarding) fallan cuando resultan tan molestos que el personal busca soluciones alternativas. Los profesores compartirán datos desde sus teléfonos. Los departamentos solicitarán redes secundarias. Las excepciones temporales se convierten en un caos permanente.
El equilibrio adecuado suele ser aburrido, lo cual es bueno. Los profesores se conectan con la mínima fricción. Los estudiantes entran automáticamente en la política de filtrado correcta. Los invitados acceden a internet sin tocar los sistemas internos. El departamento de TI puede ver quién se ha conectado, dónde y bajo qué identidad. Los sistemas silenciosos suelen ser sistemas bien diseñados.
Presupuestos, financiación y ejemplos reales en centros educativos
La mayoría de los proyectos de WiFi escolar se ganan o se pierden antes de que se cierre la adquisición. No porque la tecnología no esté clara, sino porque el presupuesto solo cubre una parte de lo que requiere el diseño. Las escuelas a menudo calculan el precio de los puntos de acceso y se olvidan de la conmutación, el cableado, la autenticación, el estudio de cobertura, los flujos de trabajo de acceso de invitados y el tiempo de soporte.
Presupueste para todo el servicio, no solo para el hardware visible
Un punto de acceso más barato puede convertirse en la opción cara si obliga a un registro manual, un manejo de invitados incómodo o una segmentación débil. El importe de la factura es menor, pero el coste operativo es mayor.
Al revisar las propuestas, divida el gasto en estas categorías:
- Extremo inalámbrico: Puntos de acceso, montaje, licencias si corresponde
- Ruta cableada: Conmutación, capacidad PoE, enlaces ascendentes, parcheo, adecuación del cableado
- Identidad y acceso: 802.1X, integración de directorios, flujos de trabajo de invitados, servicios de certificados
- Operaciones: Análisis de cobertura, configuración, migración, formación, soporte
Eso hace que las compensaciones sean más claras. Los colegios pueden decidir entonces si están posponiendo una mejora opcional o eliminando una dependencia crítica.
Los programas de financiación pueden condicionar las decisiones de diseño
Para los centros educativos de EE. UU., el programa E-rate de la FCC proporciona miles de millones en financiación anual, puede cubrir hasta el 90 % de los costes de servicios elegibles como puntos de acceso WiFi y switches de red, y contó con más de 4000 millones de dólares disponibles en el año de financiación 2025. Si diseña para un entorno respaldado por E-rate, ese modelo de financiación suele influir en los plazos, los ciclos de renovación y lo que se prioriza primero.
Para las escuelas que no forman parte de ese sistema, la lección sigue siendo válida. Las normas de financiación a menudo subvencionan la infraestructura elegible, pero dejan que las escuelas absorban costes indirectos como el esfuerzo de migración y el rediseño de la identidad. No permita que el hardware financiado dicte un modelo operativo débil.
Ejemplo uno: una escuela de primaria con una red WiFi de clave compartida inestable
Una pequeña escuela de primaria tenía tabletas en las aulas, portátiles para el personal y una red de invitados que solo funcionaba de forma fiable cerca de la recepción. El enfoque tradicional parecía sencillo: una contraseña para el personal, otra para los alumnos y excepciones puntuales para las visitas.
Lo que funcionó no fue un rediseño radical. El centro educativo sustituyó ese modelo por SSIDs segmentados, una ruta de invitados adecuada y un registro gestionado para los dispositivos propiedad del centro. La ganancia práctica no fue una velocidad espectacular, sino la consistencia. Los profesores dejaron de perder tiempo al principio de las clases y el soporte técnico dejó de girar en torno al cambio constante de contraseñas.
Ejemplo dos: un centro de secundaria más grande con demasiados procesos de inicio de sesión
Un centro de secundaria más grande tenía el problema opuesto. La cobertura era bastante aceptable, pero la experiencia de usuario era caótica. El personal se conectaba de una manera, los estudiantes de otra y los visitantes de una tercera. A nadie le gustaba el proceso de invitados, y cada trimestre comenzaba con incidencias de autenticación.
La solución fue avanzar hacia un acceso basado en la identidad. Los dispositivos del personal utilizaban un registro respaldado por el directorio, los dispositivos de los estudiantes seguían una ruta de inscripción controlada y los invitados quedaban aislados con un flujo de trabajo independiente. El acceso al estilo Passpoint resulta especialmente útil en este tipo de instalaciones porque los usuarios recurrentes no necesitan volver a pasar por la misma lógica de portal.
Invierta donde se elimine el trabajo repetitivo. En el departamento de TI de una escuela, un diseño que ahorra minutos cada mañana a menudo supera a uno que solo se ve mejor en una hoja de especificaciones.
Medir el éxito y prepararse para lo que viene
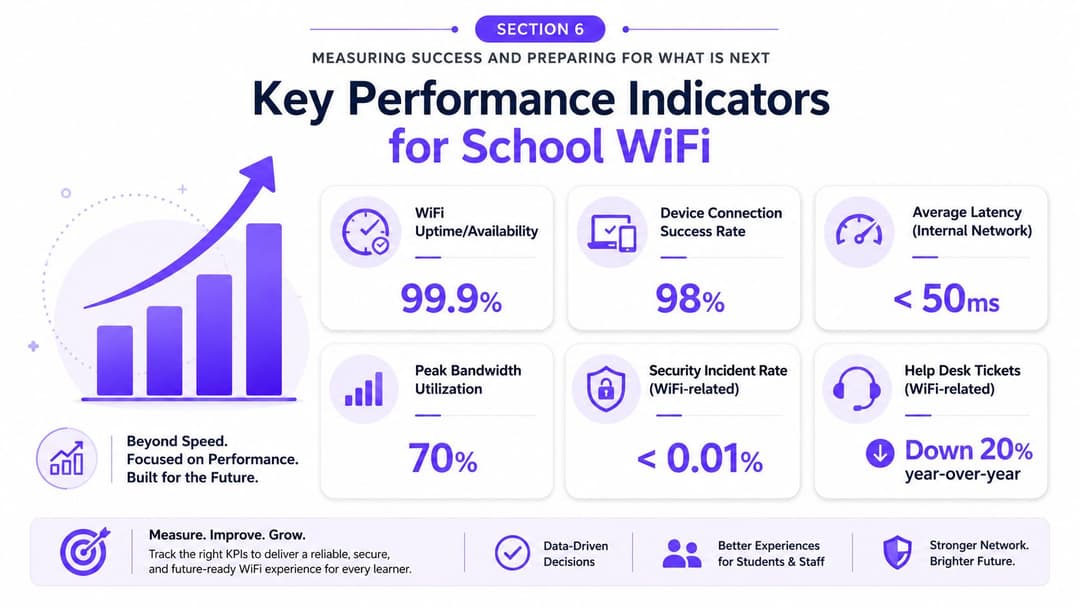
Un proyecto de WiFi escolar no termina cuando las luces del AP se ponen en verde. Termina cuando los profesores dejan de notar la red, los estudiantes se conectan sin dramas, los invitados pueden acceder a internet sin la intervención del personal y el departamento de TI puede demostrar lo que está ocurriendo sin tener que recorrer las instalaciones.
Mida lo que los usuarios realmente experimentan
Las escuelas suelen centrarse demasiado en el rendimiento máximo nominal. La velocidad importa, pero es una mala medida por sí sola para evaluar la experiencia en el aula.
Los mejores indicadores incluyen:
- Tasa de éxito de conexión: ¿Los usuarios y dispositivos se conectan correctamente a la primera?
- Patrones de fallos de autenticación: ¿Tiene problemas un grupo o edificio específico?
- Calidad de roaming: ¿Sobreviven las llamadas, las clases en directo o las sesiones de aplicaciones al movimiento?
- Capacidad de respuesta de las aplicaciones: ¿Qué plataformas se ralentizan cuando el centro se llena?
- Tendencias del servicio de asistencia: ¿Qué problemas de WiFi se repiten por trimestre, aula o tipo de usuario?
Un equipo de redes saludable revisa estas métricas en su contexto. Un aumento repentino en los fallos en el momento del registro significa algo muy diferente de un aumento repentino durante un evento nocturno con gran afluencia de invitados.
Utilice la analítica para reducir el tiempo de aislamiento de fallos
Sin analíticas, el soporte de WiFi escolar se convierte en leyendas de pasillo: "El pabellón de ciencias siempre va mal", "La biblioteca se desconecta después de comer", "El WiFi de invitados no soporta los iPhones". Algo de eso puede ser cierto, pero la mayor parte necesita pruebas.
Una buena visibilidad permite al equipo responder rápidamente a preguntas prácticas:
| Pregunta | Lo que el equipo debería poder ver |
|---|---|
| ¿Los fallos son locales o de todo el centro? | Patrones de AP, edificio o SSID |
| ¿Se trata de un problema de cobertura o de identidad? | Datos de señal frente a registros de autenticación |
| ¿El tráfico de invitados está afectando al docente? | Uso segmentado y vista de políticas |
| ¿Hay una clase de dispositivo en particular que cause ruido? | Comportamiento según el tipo de cliente y tasas de reintento |
Así es como también se demuestra el valor ante la dirección. No con afirmaciones abstractas, sino con una historia más clara de menos interrupciones, un control de acceso más limpio y menos soporte manual.
Los mejores informes de red escolares no se limitan a decir que el WiFi funciona. Muestran si las personas adecuadas obtuvieron el acceso adecuado en los lugares adecuados.
El próximo reto no está únicamente dentro del campus
Una de las realidades más importantes para los líderes escolares se encuentra fuera del edificio. La investigación analizada por New America, que cita datos de Ofcom de 2024, reveló que el 6 % de los hogares del Reino Unido con niños carecía de banda ancha en casa. Esto es importante porque una escuela puede construir una excelente red inalámbrica en sus instalaciones y, aun así, dejar a algunos alumnos desfavorecidos a la hora de hacer los deberes en casa.
Esto cambia la pregunta estratégica. Un mejor WiFi en el campus sigue siendo importante, pero no es la respuesta completa a la equidad. Los centros educativos también deben pensar en opciones prácticas de conectividad fuera del campus, acceso comunitario, dispositivos de préstamo y si los modelos de identidad de confianza podrían ampliar el acceso seguro más allá del campus de forma controlada.
Prepárese para gestionar más identidades, no solo más dispositivos
La siguiente fase de WiFi en las escuelas traerá más dispositivos gestionados, más automatización y más decisiones de políticas vinculadas a quién es el usuario y qué rol desempeña el dispositivo. Por eso la red basada en la identidad es tan importante. Escala el control administrativo mucho mejor de lo que jamás lo harán los secretos compartidos.
Si tuviera que aconsejar a un director de TI de un centro educativo sobre dónde centrar sus esfuerzos a continuación, esta sería la lista de prioridades:
- Reducir las vías de acceso anónimas
- Vincular la política de red a la identidad del directorio siempre que sea posible
- Tratar el acceso de invitados como un servicio gestionado, no como una solución temporal
- Medir la fricción en la incorporación y el esfuerzo de soporte, no solo la intensidad de la señal
- Vigilar las necesidades de acceso fuera de las instalaciones, porque la experiencia del usuario no termina en la puerta de entrada
La red de un colegio gana confianza cuando se vuelve predecible. Segura donde debe serlo. Sencilla donde debe estar. Medible en todas partes.
Si está evaluando cómo modernizar el acceso WiFi escolar, Purple es una opción a valorar para la red basada en la identidad, el acceso de invitados y la incorporación sin contraseña junto con su ecosistema de red inalámbrica existente. Vale la pena considerarlo cuando su problema principal no es solo la cobertura, sino la carga operativa de las contraseñas compartidas, los Captive Portals y los procesos de acceso fragmentados para el personal, los estudiantes y las visitas.