School WiFi capacity and architecture planner
Model access point density, peak student device concurrency, WAN bandwidth requirements, and CIPA-compliant network segmentation for your educational campus.
The 6 GHz band adds 500 MHz in the UK and EU (1,200 MHz in the US), which sharply reduces co-channel contention during full-school hall assemblies and digital testing.
स्कूलों में आमतौर पर WiFi की शिकायत यह नहीं होती कि "हमें इंटरनेट चाहिए"। यह होती है कि "ईयर 8 क्विज़ लोड नहीं कर पा रहा है, असेंबली के दौरान हॉल में कनेक्शन टूट जाता है, मेहमान रिसेप्शन पर कतार में खड़े हैं क्योंकि गेस्ट लॉगिन काम नहीं कर रहा है, और हेल्पडेस्क अभी भी पिछले टर्म से साझा किए गए पासवर्ड रीसेट कर रहा है"।
स्कूलों में WiFi की स्थिति यही है। समस्या शायद ही कभी एक खराब एक्सेस पॉइंट की होती है। यह उस अंतर की है जिसके लिए नेटवर्क बनाया गया था और जो स्कूल अब इससे उम्मीद करता है।
अधिकांश स्कूल अब केवल एक व्यवस्थित डेस्कटॉप लैब तक सीमित नहीं हैं। वे स्टाफ के लैपटॉप, प्रबंधित छात्र डिवाइस, व्यक्तिगत फोन, क्लासरूम डिस्प्ले, प्रिंटर, कैमरे, सुरक्षा प्रणालियों और मेहमानों के निरंतर प्रवाह का समर्थन कर रहे हैं। यदि एक्सेस अभी भी अलमारी के दरवाजे के अंदर चिपकाई गई किसी साझा कुंजी (shared key) पर निर्भर है, तो नेटवर्क केवल पुराना नहीं है, बल्कि यह हर दिन परिचालन में बाधा उत्पन्न कर रहा है।
स्कूल WiFi अब मिशन-क्रिटिकल इन्फ्रास्ट्रक्चर क्यों है
एक स्कूल धीमी फोटोकॉपी मशीन को सहन कर सकता है। यह शिक्षण स्थानों में अविश्वसनीय WiFi को सहन नहीं कर सकता। एक बार जब पाठ, रजिस्टर, सुरक्षा वर्कफ़्लो, डिवाइस प्रबंधन और अभिभावकों से जुड़ी सेवाएं सभी कनेक्टिविटी पर निर्भर हो जाती हैं, तो वायरलेस केवल एक सुविधा नहीं रह जाता बल्कि मुख्य बुनियादी ढांचा बन जाता है।
वह बदलाव तेजी से हुआ। Our World in Data के माध्यम से प्रकाशित OECD डेटा दर्शाता है कि शिक्षण के लिए इंटरनेट वाले यूके के प्राथमिक स्कूलों का हिस्सा 1990 के दशक के अंत में 0% से बढ़कर 2010 के दशक तक लगभग सार्वभौमिक कवरेज तक पहुंच गया। मुख्य बात केवल यह नहीं है कि स्कूल ऑनलाइन हो गए। बात यह है कि उम्मीदें कंप्यूटर रूम में कभी-कभार मिलने वाली पहुंच से बदलकर हर उस जगह निरंतर पहुंच में बदल गईं जहां सीखने की प्रक्रिया होती है।
कंप्यूटर लैब मॉडल से कैंपस मॉडल तक
पुराने स्कूल नेटवर्क कमी के इर्द-गिर्द डिज़ाइन किए गए थे। कुछ डेस्कटॉप। कुछ निश्चित शिक्षण स्थान। एक इंटरनेट ब्रेकआउट। वायरलेस, यदि मौजूद था, तो अक्सर पहले कर्मचारी क्षेत्रों और बाद में कक्षाओं को कवर करता था।
यह मॉडल आधुनिक उपयोग के तहत टूट जाता है। एक अकेली कक्षा एक साथ दर्जनों सक्रिय उपकरणों को नेटवर्क पर ला सकती है। फिर स्टाफ के हैंडहेल्ड, क्लासरूम डिस्प्ले, क्लाउड ऐप्स, वॉयस ट्रैफ़िक और बैकग्राउंड डिवाइस अपडेट जोड़ें।
यदि आपको स्केल पर वास्तविकता की जांच करने की आवश्यकता है, तो यह सोचने में मदद करता है कि आधुनिक परिवेश में कितने डिवाइस इंटरनेट से कनेक्ट होते हैं, न कि केवल इस बात पर कि रोल पर कितने छात्र हैं।
व्यावहारिक नियम: समवर्ती (concurrent) गतिविधि के लिए योजना बनाएं, न कि कुल इन्वेंट्री के लिए। टैबलेट से भरी अलमारी से कम फर्क पड़ता है, बजाय इसके कि तब क्या होता है जब तीन आस-पास की कक्षाएं एक ही समय में स्ट्रीमिंग, सिंक और प्रमाणीकरण शुरू कर देती हैं।
व्यावहारिक रूप से विफलता कैसी दिखती है
स्कूल के लीडर अक्सर कम आंकते हैं कि कितनी विफलताओं के लिए "इंटरनेट" को दोषी ठहराया जाता है, जबकि वास्तविक समस्या स्थानीय वायरलेस डिज़ाइन या कमजोर एक्सेस कंट्रोल होती है।
सामान्य लक्षणों में शामिल हैं:
- पाठ में व्यवधान: छात्र धीरे-धीरे कनेक्ट होते हैं, कमरों के बीच खराब तरीके से रोम करते हैं, या लाइव गतिविधियों के दौरान सेशन खो देते हैं।
- सुरक्षा घर्षण: फ़िल्टरिंग एक नेटवर्क पर काम करती है लेकिन दूसरे पर नहीं क्योंकि गेस्ट, स्टाफ और छात्र ट्रैफ़िक को सफाई से अलग नहीं किया गया है।
- सपोर्ट ओवरलोड: साझा पासवर्ड समाप्त हो जाते हैं, लीक हो जाते हैं, या इच्छित समूह से बहुत आगे तक फैल जाते हैं।
- खराब आगंतुक अनुभव: आपूर्ति कर्मचारी, माता-पिता, गवर्नर और ठेकेदार एक ऐसे Captive Portal पर आते हैं जिसे कभी भी उच्च टर्नओवर के लिए डिज़ाइन नहीं किया गया था।
पहचान कच्ची गति से अधिक महत्वपूर्ण क्यों है
कई स्कूल WiFi प्रोजेक्ट्स अभी भी हार्डवेयर से शुरू होते हैं। अधिक APs। नए स्विच। बेहतर सिग्नल बार। वे मायने रखते हैं, लेकिन वे पर्याप्त नहीं हैं।
अधिक कठिन समस्या यह तय करना है कि नेटवर्क पर कौन है, वे कहां तक पहुंच सकते हैं, और IT के लिए कतारें लगाए बिना वे कैसे प्रमाणित होते हैं। स्कूलों में, सबसे स्पष्ट डिज़ाइन व्यापक, साझा एक्सेस से दूर जा रहे हैं और स्टाफ, छात्रों व मेहमानों के लिए पहचान-आधारित नीतियों को अपना रहे हैं। यहीं पर विश्वसनीयता, सुरक्षा और उपयोगिता आखिरकार एक-दूसरे के अनुकूल काम करती हैं।
क्लासरूम से बाहर की ओर अपने नेटवर्क की योजना बनाना
बजट बर्बाद करने का सबसे तेज़ तरीका विक्रेता के कोटेशन से शुरुआत करना है। इसके बजाय शिक्षण स्थानों से शुरुआत करें। स्कूलों में अच्छा WiFi किनारे से अंदर की ओर डिजाइन किया जाता है - कक्षा, हॉल, लाइब्रेरी और रिसेप्शन क्षेत्र से वापस कोर तक।
शिक्षण व्यवहार से शुरुआत करें, न कि फ़्लोर प्लान से
ब्राउज़र-आधारित होमवर्क चेक के लिए उपयोग किए जाने वाले क्लासरूम का प्रोफ़ाइल एक डिज़ाइन रूम, सिक्स्थ-फ़ॉर्म स्टडी स्पेस या ओपन इवनिंग पर माता-पिता से भरे हॉल से अलग होता है। यदि आप सभी स्थानों को एक जैसा मानते हैं, तो इसका परिणाम आमतौर पर कुछ जगहों पर अत्यधिक निर्माण और उन जगहों पर कमज़ोरी के रूप में होता है जो सबसे अधिक नुकसान पहुँचाती हैं।
विभाग प्रमुखों और शिक्षकों से व्यावहारिक प्रश्न पूछें:
- जब WiFi संघर्ष करता है तो कौन से ऐप्स सबसे पहले विफल होते हैं? वीडियो, क्लाउड दस्तावेज़, परीक्षण प्लेटफ़ॉर्म, वॉयस टूल और डिवाइस सिंक सभी नेटवर्क पर अलग-अलग तरह से दबाव डालते हैं।
- परेशानी कब होती है? पहले पीरियड के लॉगिन की भारी भीड़, ब्रेक के समय इकट्ठा होना, सभाएं और परीक्षा के समय अक्सर कमियों को उजागर करते हैं।
- कौन से कमरे परिचालन की दृष्टि से महत्वपूर्ण हैं? रिसेप्शन, सुरक्षा कार्यालय, स्टाफ वर्क रूम और SEN स्थान अक्सर सामान्य कॉरिडोर कवरेज की तुलना में अधिक मायने रखते हैं।
स्थानों का नक्शा बनाएं, फिर डेंसिटी का नक्शा बनाएं
एक साइट सर्वेक्षण केवल सिग्नल की ताकत के बारे में नहीं है। यह उपयोगकर्ता घनत्व, दीवार की सामग्री, अजीब इमारत निर्माण, और "कनेक्ट होने" और "ठीक से काम करने" के बीच के अंतर के बारे में है।
ऐतिहासिक इमारतें, खेल के मैदान, अस्थायी कक्षाएं, और मोटी आंतरिक दीवारें एक साफ-सुथरे कागजी डिजाइन को बिगाड़ सकती हैं। अंतिम प्लेसमेंट निर्णयों से पहले, साइट के लिए एक उचित WiFi heat map बनाएं या उसकी समीक्षा करें और वास्तविक पाठ पैटर्न के साथ इसकी तुलना करें।
एक सरल योजना ग्रिड का उपयोग करें:
| क्षेत्र | मुख्य उपयोगकर्ता | सामान्य डिवाइस मिक्स | WiFi विफल होने पर जोखिम |
|---|---|---|---|
| कक्षाएं | छात्र और शिक्षक | प्रबंधित लैपटॉप, टैबलेट, स्टाफ फोन | पाठ में व्यवधान |
| रिसेप्शन | आगंतुक और कार्यालय स्टाफ | गेस्ट फोन, एडमिन डिवाइस | खराब ऑनबोर्डिंग, एडमिन कार्य में मंदी |
| हॉल और लाइब्रेरी | बड़े मिश्रित समूह | उच्च घनत्व वाले मोबाइल डिवाइस | भीड़भाड़ और रोमिंग की समस्याएं |
| स्टाफ रूम और कार्यालय | स्टाफ | लैपटॉप, फोन, प्रिंटर | परिचालन में देरी |
केवल एंडपॉइंट्स ही नहीं, बल्कि अनुभव के प्रकारों को भी गिनें
IT टीमें अक्सर पूछती हैं, "हमारे पास कितने डिवाइस हैं?" बेहतर सवाल यह है, "हमें कितने डिवाइस अनुभवों को सपोर्ट करने की आवश्यकता है?"
एक स्कूल में आमतौर पर एक साथ कई होते हैं:
- प्रबंधित छात्र डिवाइस: यदि वे MDM के माध्यम से नामांकित होते हैं, तो आमतौर पर इन्हें नियंत्रित करना सबसे आसान होता है।
- स्टाफ डिवाइस: इसके लिए अधिक मजबूत एक्सेस, स्थिर रोमिंग और सरल ऑनबोर्डिंग की आवश्यकता होती है।
- BYOD: आमतौर पर सबसे जटिल श्रेणी। मिश्रित ऑपरेटिंग सिस्टम, असंगत पोस्चर और कमजोर सपोर्ट सीमाएं।
- मेहमान (Guests): उच्च टर्नओवर, अल्पकालिक एक्सेस और आइसोलेशन की सख्त आवश्यकता।
यदि आपका डिज़ाइन चारों समूहों को एक समान मानता है, तो हेल्पडेस्क को बाद में उस जटिलता का बोझ उठाना पड़ेगा।
कुछ भी खरीदने से पहले एक संक्षिप्त सेवा परिभाषा लिखें
इससे पहले कि आप ब्रांड्स या एक्सेस पॉइंट की संख्या पर चर्चा करें, सेवा को सरल हिंदी में परिभाषित करें। यदि यह विशिष्ट है तो एक पृष्ठ ही पर्याप्त है।
इन जैसे बिंदुओं को शामिल करें:
- कवरेज की अपेक्षा: किन इनडोर और आउटडोर स्थानों में भरोसेमंद वायरलेस एक्सेस होना आवश्यक है।
- प्रमाणीकरण (Authentication) मॉडल: क्या उपयोगकर्ता स्कूल आईडी, गेस्ट वर्कफ्लो, या डिवाइस सर्टिफिकेट के साथ साइन इन करते हैं।
- एप्लिकेशन प्राथमिकता: व्यस्त समय के दौरान किस ट्रैफ़िक का चालू रहना आवश्यक है।
- सपोर्ट मॉडल: नए छात्रों, नए स्टाफ और आगंतुकों के लिए ऑनबोर्डिंग प्रक्रिया कैसी होनी चाहिए।
यह दस्तावेज़ परियोजना को एक अस्पष्ट लक्ष्य के रूप में "बेहतर WiFi" की ओर बढ़ने से रोकता है। स्कूलों को अस्पष्टता की आवश्यकता नहीं है। उन्हें एक ऐसे नेटवर्क की आवश्यकता है जो उनके दैनिक संचालन के अनुकूल हो।
भविष्य के अनुकूल नेटवर्क आर्किटेक्चर को डिज़ाइन करना
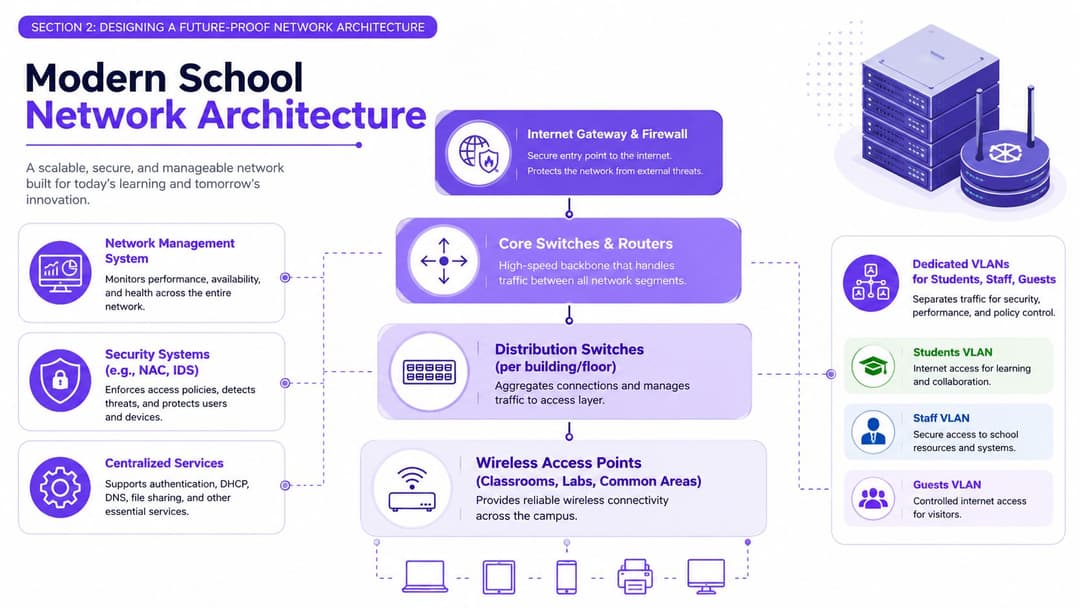
एक स्कूल नेटवर्क एक पूरी इमारत प्रणाली की तरह है, न कि केवल बक्सों का ढेर। इंटरनेट गेटवे मुख्य प्रवेश द्वार और सुरक्षा डेस्क है। कोर स्विच प्लांट रूम है। डिस्ट्रिब्यूशन स्विचिंग रिसर और फ्लोर वायरिंग है। एक्सेस पॉइंट्स वे सॉकेट हैं जिनका उपयोग छात्र और कर्मचारी करते हैं। यदि यह संरचना ही गलत है, तो अधिक चमकदार एंडपॉइंट्स जोड़ने से यह ठीक नहीं होगा।
सबसे पहले अलगाव के आधार पर निर्माण करें
स्कूल WiFi में सबसे महत्वपूर्ण आर्किटेक्चरल विकल्प AP पर लगा बैज नहीं है। यह है कि क्या नेटवर्क विभिन्न उपयोगकर्ता समूहों और डिवाइस प्रकारों को स्पष्ट रूप से अलग करता है।
इंग्लैंड के शिक्षा विभाग का कहना है कि जब किसी स्कूल या कॉलेज को वायरलेस अपग्रेड की आवश्यकता होती है, तो समाधान में कम से कम Wi-Fi 7 (802.11be) का उपयोग किया जाना चाहिए, जिसमें AP अपलिंक आमतौर पर 1 Gbps, 2.5 Gbps, 5 Gbps, या 10 Gbps आकार के होने चाहिए, और इसके वायरलेस डिज़ाइन में नेटवर्क पृथक्करण, QoS, और व्यक्तिगत प्रमाणीकरण की आवश्यकता होती है, जैसा कि DfE वायरलेस नेटवर्क कोर मानक में निर्धारित किया गया है।
यह मार्गदर्शन महत्वपूर्ण है क्योंकि यह स्कूलों को फ्लैट नेटवर्क से दूर ले जाता है। व्यावहारिक रूप से, आप इनके लिए अलग तार्किक स्थान चाहते हैं:
- छात्र
- कर्मचारी
- अतिथि (Guests)
- IoT और परिचालन उपकरण जैसे प्रिंटर, डिस्प्ले, साइनेज, और बिल्डिंग सिस्टम
एक गेस्ट फोन को कभी भी शिक्षक के लैपटॉप के समान ट्रस्ट लेवल पर नहीं होना चाहिए। एक क्लासरूम डिस्प्ले को कभी भी सुरक्षित वर्कस्टेशन जैसी ही नीति विरासत में नहीं मिलनी चाहिए।
समझें कि Wi-Fi 7 क्या बदलता है, और क्या नहीं
Wi-Fi 7 उपयोगी है, लेकिन यह ठोस डिज़ाइन की आवश्यकता को समाप्त नहीं करता है। इसकी तुलना सड़क को चौड़ा करने से की जा सकती है। यदि जंक्शनों का प्रबंधन खराब तरीके से किया जाता है, तो ट्रैफ़िक अभी भी जाम रहेगा।
एक आधुनिक मानक के साथ जो बेहतर होता है वह है हेडरूम। जिसके लिए अभी भी डिज़ाइन अनुशासन की आवश्यकता है वह है:
- बैकहॉल क्षमता: यदि AP अपलिंक चोक हो जाते हैं, तो तेज़ रेडियो बेकार हो जाते हैं।
- चैनल योजना: घने नेटवर्क डिप्लॉयमेंट में अभी भी समन्वय की आवश्यकता होती है।
- क्लाइंट व्यवहार: पुराने डिवाइस अचानक नए डिवाइस की तरह काम नहीं करने लगते हैं।
- प्रमाणीकरण (Authentication) प्रवाह: एक खराब लॉगिन तरीका तेज़ नेटवर्क को भी धीमा महसूस करा सकता है।
Quality of Service को वहाँ रखें जहाँ यह वास्तव में उपयोगी साबित हो
सेवा की गुणवत्ता (Quality of Service) तब तक अमूर्त लगती है जब तक कि आपने पृष्ठभूमि सिंक ट्रैफ़िक के साथ लाइव पाठ को संघर्ष करते हुए न देखा हो। स्कूलों में, QoS ट्रैफ़िक ट्राइएज है। समय-संवेदनशील ट्रैफ़िक आसानी से निकल जाता है। कम मूल्य वाले कार्य अपनी बारी का इंतज़ार करते हैं।
एक समझदारी भरी स्कूल नीति अक्सर इन्हें प्राथमिकता देती है:
| ट्रैफ़िक का प्रकार | सामान्य प्राथमिकता |
|---|---|
| वॉइस और लाइव क्लासरूम इंटरैक्शन | उच्च |
| शिक्षण और मूल्यांकन प्लेटफॉर्म | उच्च |
| सामान्य वेब ब्राउज़िंग | मध्यम | निम्न |
एक स्कूल नेटवर्क में हर पैकेट को समान रूप से ट्रीट करने की आवश्यकता नहीं होती है। जब बिल्डिंग व्यस्त हो, तो सही पैकेटों को सुरक्षित रखने की आवश्यकता होती है।
अजीब इमारतों और चरणबद्ध अपग्रेड के लिए डिज़ाइन करें
कई स्कूलों के पास एक खाली शीट से शुरुआत करने की विलासिता नहीं होती है। उनके पास एक ब्लॉक में पुरानी केबलिंग होती है, दूसरे में अच्छी स्विचिंग होती है, और विस्तार योजनाएं होती हैं जो मूल नेटवर्क बजट स्वीकृत होने के बाद आती हैं।
यह सामान्य है। सही प्रतिक्रिया चरणबद्ध आर्किटेक्चर है, न कि आर्किटेक्चरल समझौता।
एक व्यावहारिक क्रम अक्सर इस प्रकार दिखाई देता है:
- कोर और स्विचिंग पथ को स्थिर करें। यदि APs उच्च थ्रूपुट के लिए तैयार हैं लेकिन स्विचिंग लेयर नहीं है, तो उपयोगकर्ता अनुभव अभी भी प्रभावित होता है।
- पहचानों और ट्रैफ़िक को जल्दी विभाजित करें। प्रत्येक AP को बदलने से पहले ही, अलगाव और नीति में सुधार करें।
- शिक्षण प्राथमिकता के आधार पर एज कवरेज को रीफ्रेश करें। उन कमरों को पहले ठीक करें जहां खराब WiFi शिक्षण में बाधा डालता है।
- साझा-पासवर्ड SSIDs को हटा दें। इन्हें बहुत लंबे समय तक चालू रखना आसान होता है।
प्रबंधन को इतना सरल रखें कि वह स्कूल के कार्यकाल के दौरान सुचारू रूप से चल सके
स्कूलों को ऐसी जटिलता की आवश्यकता नहीं है जो केवल तब काम करे जब कोई सलाहकार ऑनसाइट हो। उन्हें एक ऐसे आर्किटेक्चर की आवश्यकता है जिसे IT टीम नवंबर में मंगलवार की सुबह आसानी से संचालित कर सके।
इसका मतलब है कि ऐसे नियंत्रणों को चुनना जो सामान्य सहायता प्रश्नों के उत्तर तेजी से दें:
- कौन सा AP ओवरलोड है?
- किस उपयोगकर्ता समूह का प्रमाणीकरण विफल हो रहा है?
- कौन से डिवाइस अतिथि नेटवर्क से संबंधित हैं?
- किन कक्षाओं में खराब रोमिंग देखी जा रही है?
- कौन सी नीति गलत चीज़ को ब्लॉक कर रही है?
फ्यूचर-प्रूफिंग का मतलब सबसे नया उपकरण खरीदना नहीं है। यह एक ऐसे नेटवर्क को डिजाइन करने के बारे में है जो हर बजट चक्र में रीडिजाइन के लिए मजबूर किए बिना नए डिवाइस, मजबूत पहचान नियंत्रण और भारी कक्षा की मांग को संभाल सके।
छात्रों, कर्मचारियों और मेहमानों के लिए सुरक्षित एक्सेस सुनिश्चित करना
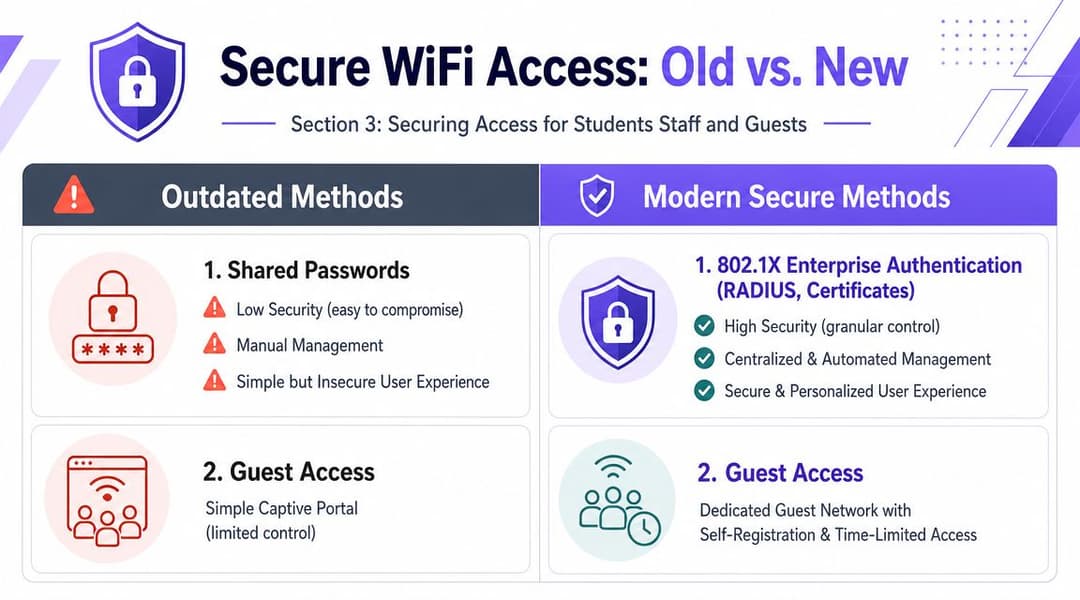
स्कूल के अधिकांश WiFi सुरक्षा मुद्दे एक शॉर्टकट के साथ शुरू होते हैं जो उस समय हानिरहित लगता था। कर्मचारियों के लिए एक साझा पासवर्ड। छात्रों के लिए दूसरा। आगंतुकों के लिए एक Captive Portal। शायद सिक्स्थ-फ़ॉर्म के लिए एक SSID जिसे कोई छूना नहीं चाहता क्योंकि किसी को ठीक से याद नहीं है कि इसे कैसे सेट किया गया था।
वह व्यवस्था तब तक काम करती है जब तक कि यह बंद न हो जाए। पासवर्ड फैल जाते हैं। स्टाफ चले जाते हैं। आगंतुक पुराने क्रेडेंशियल के साथ लौटते हैं। छात्र लक्षित समूह के बाहर पहुंच साझा करते हैं। IT नेटवर्क चलाने के बजाय अपवादों को प्रबंधित करने में अधिक समय बिताता है।
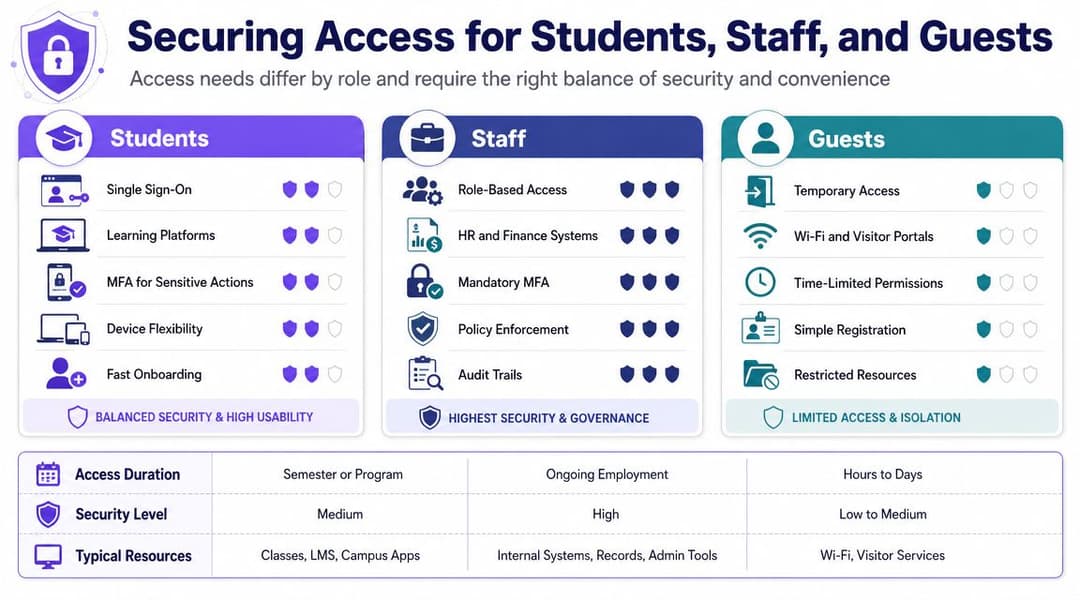
स्कूलों में शेयर्ड पासवर्ड क्यों विफल हो जाते हैं
एक प्री-शेयर्ड कुंजी सरल लगती है क्योंकि सेटअप त्वरित होता है। परिचालन संबंधी दृष्टि से, यह खर्चीला है।
जब किसी एक व्यक्ति की पहुंच समाप्त करनी हो, तो आप केवल उसे निरस्त नहीं कर सकते। आप पासवर्ड बदलते हैं और बाकी सभी के लिए व्यवधान पैदा करते हैं। स्कूलों में, इसका मतलब आमतौर पर कर्मचारियों के डिवाइस, शिक्षण डिवाइस और ऐसे मामलों के पीछे भागना होता है जो पाठ शुरू होने के बाद ही सामने आते हैं।
एक Captive Portal के साथ एक अलग समस्या है। यह अक्सर कभी-कभार आने वाले आगंतुकों के लिए स्वीकार्य होता है, लेकिन दैनिक उपयोगकर्ताओं के लिए यह बोझिल होता है। यह "WiFi से जुड़े" और "पूरी तरह से ऑनलाइन" के बीच एक मृत क्षेत्र भी बनाता है, जो कि ठीक उसी तरह की बाधा है जिसे छात्र और कर्मचारी एक टूटे हुए नेटवर्क के रूप में देखते हैं।
पहचान-आधारित एक्सेस कैसा दिखता है
अधिक स्पष्ट मॉडल identity-based networking है। उपयोगकर्ता इसलिए नहीं जुड़ते क्योंकि वे कोई पासवर्ड जानते हैं। वे इसलिए जुड़ते हैं क्योंकि नेटवर्क पहचानता है कि वे कौन हैं या उन्हें जारी किए गए किसी विश्वसनीय डिवाइस को पहचानता है।
इसका आमतौर पर मतलब निम्न का कुछ संयोजन होता है:
- 802.1X एंटरप्राइज़ प्रमाणीकरण (Authentication)
- Microsoft Entra ID, Google Workspace, या Okta के साथ डायरेक्टरी इंटीग्रेशन
- प्रबंधित डिवाइसेस के लिए प्रमाणपत्र-आधारित ऑनबोर्डिंग
- नियंत्रित अवधि और आइसोलेशन के साथ अलग गेस्ट वर्कफ़्लो
व्यावहारिक लाभ बहुत बड़ा है। एक्सेस विशिष्ट, निरस्त करने योग्य और स्वचालित हो जाता है।
| तरीका | उपयोगकर्ता अनुभव | सुरक्षा नियंत्रण | IT ओवरहेड |
|---|---|---|---|
| साझा पासवर्ड | शुरुआत में आसान, बाद में गड़बड़ | कमजोर | समय के साथ उच्च |
| Captive Portal | मेहमानों के लिए परिचित, दैनिक उपयोगकर्ताओं के लिए खराब | सीमित | मध्यम |
| 802.1X पहचान के साथ | सेटअप के बाद निर्बाध | मजबूत | मानकीकृत होने के बाद कम |
| प्रमाणपत्र-आधारित एक्सेस | प्रबंधित उपकरणों पर बहुत सहज | डिवाइस ट्रस्ट के लिए सबसे मजबूत | शुरुआती सेटअप लोड |
SSO कहाँ मदद करता है
सिंगल साइन-ऑन रेडियो समस्याओं का समाधान नहीं करेगा, लेकिन यह ऑनबोर्डिंग की बहुत सारी बाधाओं को दूर कर सकता है। यदि कर्मचारी पहले से ही अपने स्कूल खाते के लिए Google Workspace या Microsoft Entra ID का उपयोग करते हैं, तो WiFi के लिए उसी पहचान ढांचे का उपयोग करने से दोहराव कम होता है और "नया स्टार्टर" से "काम करने वाला डिवाइस" तक का रास्ता छोटा हो जाता है।
स्कूलों में यह मायने रखता है क्योंकि टर्म की शुरुआत अव्यवस्थित होती है। नया स्टाफ आता है। छात्र समूह बदलते हैं। ठेकेदारों को अस्थायी पहुंच की आवश्यकता होती है। आपका WiFi जितना अधिक मैन्युअल खाता हैंडलिंग पर निर्भर करता है, उतनी ही अधिक संभावना है कि आपका सहायता डेस्क बाधा बन जाएगा।
डिज़ाइन संकेत: यदि HR या MIS किसी उपयोगकर्ता की स्थिति को बदलता है, तो नेटवर्क एक्सेस स्वचालित रूप से बदल जाना चाहिए। मैन्युअल ऑफबोर्डिंग वह जगह है जहां पुरानी अनुमतियां बनी रहती हैं।
बिना किसी तकनीकी जटिल शब्दावली के Passpoint और OpenRoaming
Passpoint को WiFi के लिए एक विश्वसनीय स्टाफ बैज के रूप में समझा जाना सबसे अच्छा है। एक बार जब कोई डिवाइस सही ढंग से कॉन्फ़िगर हो जाता है, तो यह स्वीकृत नेटवर्क को पहचान लेता है और पहले पैकेट से ही एन्क्रिप्शन के साथ स्वचालित रूप से कनेक्ट हो जाता है। उपयोगकर्ता को बार-बार क्रेडेंशियल टाइप नहीं करने पड़ते हैं, और नेटवर्क को एक व्यापक शेयर्ड सीक्रेट पर निर्भर रहने की आवश्यकता नहीं होती है।
यही कारण है कि Passpoint पुराने "SSID चुनें और फिर से साइन इन करें" मॉडल से अलग महसूस होता है। यह मोबाइल रोमिंग की तरह अधिक व्यवहार करता है। डिवाइस जानता है कि विश्वसनीय सेवा कैसी दिखती है और यह स्वचालित रूप से इससे जुड़ जाता है।
स्कूलों के लिए, इसके दो महत्वपूर्ण उपयोग हैं:
- स्टाफ और प्रबंधित डिवाइस (managed devices) बहुत कम दैनिक घर्षण के साथ सुरक्षित रूप से कनेक्ट हो सकते हैं।
- अतिथि या लौटने वाले उपयोगकर्ता वहां अधिक अनुमानित अनुभव प्राप्त कर सकते हैं जहां यह समर्थित है, बजाय कैप्टिव पोर्टल (Captive Portal) चरणों को बार-बार दोहराने के।
यदि आपको गैर-तकनीकी हितधारकों के लिए सरल भाषा में समझाने की आवश्यकता है, तो इसकी तुलना हवाई अड्डे के फास्ट-ट्रैक लेन से करें। पारंपरिक अतिथि WiFi हर बार सभी को कतार में खड़ा करता है और कागजी कार्रवाई दिखाता है। Passpoint यात्री को पहले से सत्यापित कर लेता है ताकि बाधा स्वचालित रूप से खुल जाए, और साथ ही यह भी रिकॉर्ड रखता है कि कौन अंदर आया।
प्लेटफ़ॉर्म के लिए, स्कूल आम तौर पर Aruba, Cisco Meraki, Juniper Mist, Ruckus, और UniFi के वेंडर-नेटिव विकल्पों के साथ-साथ ओवरले पहचान प्लेटफ़ॉर्म का मूल्यांकन करते हैं। मिश्रित संपत्तियों में, Purple का WiFi ऑनबोर्डिंग और एक्सेस मॉडल एक ऐसे प्लेटफ़ॉर्म का उदाहरण है जो कई नेटवर्क विक्रेताओं के बीच पहचान-आधारित पहुंच, गेस्ट वर्कफ़्लो और Passpoint-शैली के अनुभवों का समर्थन करता है।
प्रत्येक ऑडियंस को एक अलग जर्नी प्रदान करें
सबसे बड़ी गलती एक ही एक्सेस विधि से सभी को सेवा देने का प्रयास करना है।
एक बेहतर विभाजन इस तरह दिखता है:
- स्टाफ: मजबूत नीति नियंत्रण के साथ SSO-समर्थित या प्रमाणपत्र-समर्थित पहुंच
- छात्र: जहां संभव हो प्रबंधित ऑनबोर्डिंग, स्पष्ट भूमिका-आधारित प्रतिबंधों के साथ
- मेहमान: सेल्फ-सर्विस पंजीकरण, आवश्यकता पड़ने पर प्रायोजक की स्वीकृति, अल्पकालिक क्रेडेंशियल, सख्त अलगाव
- लिगेसी डिवाइस: नियंत्रित फ़ॉलबैक तरीके जैसे कि डिवाइस-विशिष्ट क्रेडेंशियल या पृथक नीति समूह
जब बैकएंड अधिक सटीक होता है तो नेटवर्क उपयोगकर्ताओं के लिए अधिक सरल महसूस होता है। यही वह विरोधाभास है जिसे कई स्कूल याद कर देते हैं। बेहतर पहचान डिज़ाइन का आमतौर पर अर्थ कम सहायता कॉल होता है, न कि अधिक जटिलता।
सुरक्षा के लिए डिवाइसेस का प्रबंधन और सामग्री को फ़िल्टर करना
उपयोगकर्ताओं को नेटवर्क पर लाना केवल आधा काम है। एक बार कनेक्ट होने के बाद, डिवाइसों को सही नीति, सही पहुंच सीमाओं और सही सुरक्षा नियंत्रणों की आवश्यकता होती है। स्कूल के कई WiFi प्रोजेक्ट बाद में मुश्किल में पड़ जाते हैं, क्योंकि वायरलेस रोलआउट तो सफल हो जाता है लेकिन दिन-प्रतिदिन का ऑपरेटिंग मॉडल कामचलाऊ ही बना रहता है।
डिवाइसेस को ऑपरेशनल क्लासेज में सॉर्ट करें
"सभी डिवाइसेस" को एक ही श्रेणी के रूप में प्रबंधित न करें। स्कूलों में, इससे लगभग तुरंत ही नीतियों में टकराव होने लगता है।
इसके बजाय व्यावहारिक क्लासेज का उपयोग करें:
- स्कूल द्वारा प्रबंधित छात्र उपकरण: आमतौर पर MDM के माध्यम से लॉक होते हैं और छात्र नेटवर्क नीति से मेल खाते हैं।
- स्टाफ एंडपॉइंट्स: इन्हें व्यापक पहुंच, मजबूत विश्वास और बेहतर ऑडिटेबिलिटी की आवश्यकता होती है।
- व्यक्तिगत उपकरण: अक्सर किसी न किसी रूप में अनुमति दी जाती है, लेकिन उन्हें कड़े अलगाव की आवश्यकता होती है।
- मेहमान और आगंतुक: केवल अल्पकालिक पहुंच, आंतरिक प्रणालियों में प्रवेश का कोई मार्ग नहीं।
- साझा और हेडलेस डिवाइस: प्रिंटर, डिस्प्ले, सेंसर, साइनेज और विशेषज्ञ किट जो लैपटॉप की तरह प्रमाणित नहीं हो सकते।
प्रत्येक वर्ग के पास अपना ऑनबोर्डिंग मार्ग, नीति सेट और समस्या निवारण पथ होना चाहिए। यदि किसी तकनीशियन को यह अनुमान लगाने की आवश्यकता है कि कौन सा नियम लागू होता है, तो मॉडल बहुत ढीला है।
WiFi पॉलिसी को डिवाइस मैनेजमेंट के साथ जोड़ें
एक मजबूत वायरलेस डिज़ाइन तब बहुत आसान हो जाता है जब यह MDM के साथ मिलकर काम करता है न कि इसके विपरीत। उपयोगकर्ता द्वारा ढक्कन खोलने से पहले ही प्रबंधित उपकरणों को प्रमाणपत्र, विश्वसनीय सेटिंग्स, ज्ञात SSID और अनुपालन नीतियां प्राप्त हो सकती हैं।
यह सपोर्ट को "मुझे बताओ कि अपनी स्क्रीन पर कहाँ टैप करना है" से बदलकर "डिवाइस को पहले से ही पता होना चाहिए कि कहाँ और कैसे कनेक्ट करना है" में बदल देता है।
एक व्यावहारिक वर्कफ़्लो इस तरह दिखता है:
- डिवाइस जारी करें या नामांकित करें
- MDM के माध्यम से वायरलेस सेटिंग्स पुश करें
- सही पहचान और प्रमाणपत्र लागू करें
- डिवाइस को सही नेटवर्क सेगमेंट में डालें
- उपयोगकर्ता, डिवाइस के प्रकार और साइट के आधार पर विफलताओं की निगरानी करें
यदि ऑनबोर्डिंग किसी प्रिंटेड निर्देश शीट पर निर्भर है, तो यह ऑनबोर्डिंग नहीं है। यह एक बार-बार होने वाली सपोर्ट समस्या है।
फ़िल्टरिंग और मॉनिटरिंग को सुरक्षा की वास्तविकता के अनुकूल बनाएं
स्कूलों को ऐसी फ़िल्टरिंग और मॉनिटरिंग की आवश्यकता होती है जो नेटवर्क को धीमा किए बिना सुरक्षा का समर्थन करे। इसका तरीका सही जगह पर नीति लागू करना है।
आम गलतियों में सब कुछ एक ही कुंद पथ से फ़िल्टर करना, कर्मचारियों और छात्रों पर समान प्रतिबंध लागू करना, या इतने सारे अपवाद बनाना शामिल है कि कोई भी अंतिम नियम सेट को स्पष्ट नहीं कर सकता है।
एक मजबूत मॉडल में आमतौर पर शामिल होता है:
| समूह | सामान्य फ़िल्टरिंग दृष्टिकोण | निगरानी की आवश्यकता |
|---|---|---|
| छात्र | कड़े श्रेणी नियंत्रण | उच्च |
| स्टाफ | व्यावसायिक-उपयोग भत्तों के साथ व्यापक पहुंच | मध्यम से उच्च |
| अतिथि | बुनियादी सुरक्षित ब्राउज़िंग और सख्त अलगाव | निम्न से मध्यम |
| परिचालन उपकरण | जहाँ तक संभव हो न्यूनतम इंटरनेट पहुँच | विसंगति का पता लगाने पर ध्यान केंद्रित करें |
नेटवर्क टीम, सुरक्षा प्रमुख और वरिष्ठ नेतृत्व को इस बात पर सहमत होना चाहिए कि नीति व्यावहारिक रूप से कैसे काम करती है। अपवादों को कौन मंजूरी देता है? घटनाओं को कैसे आगे बढ़ाया जाता है? कौन से लॉग मायने रखते हैं? वे निर्णय किसी भी तकनीशियन द्वारा तदर्थ रूप से नहीं लिए जाने चाहिए जिसे टिकट मिलता है।
गेस्ट एक्सेस को सरल लेकिन सीमित रखें
स्कूलों में गेस्ट WiFi को "उन्हें एक दिन के लिए स्टाफ कोड दे दें" की तुलना में एक बेहतर मानक की आवश्यकता है। आगंतुक स्कूल जीवन का एक सामान्य हिस्सा हैं। आपूर्ति शिक्षक, गवर्नर, थेरेपिस्ट, ठेकेदार, माता-पिता और कार्यक्रम के उपस्थित लोगों को सुविधा और आश्वासन के विभिन्न स्तरों की आवश्यकता होती है।
एक उपयोगी गेस्ट मॉडल में आमतौर पर शामिल होता है:
- स्व-पंजीकरण या प्रायोजित पंजीकरण
- समय-सीमित एक्सेस
- केवल-इंटरनेट नीति
- आंतरिक संसाधनों में कोई लेटरल विजिबिलिटी न होना
- गेस्ट पहचान या प्रायोजक वर्कफ़्लो से जुड़ा स्पष्ट लॉगिंग
यह रिसेप्शन और IT को एक दोहराने योग्य प्रक्रिया देता है। यह स्कूल को उस अव्यवस्था से भी बचाता है जो तब होती है जब गेस्ट एक्सेस को हर बार एक अपवाद के रूप में संभाला जाता है।
ऐसी नीतियां बनाएं जिन्हें कर्मचारी वास्तव में आसानी से अपना सकें
सुरक्षात्मक नियंत्रण तब विफल हो जाते हैं जब वे इतने बाधक होते हैं कि कर्मचारी वैकल्पिक रास्ते ढूंढने लगते हैं। शिक्षक फोन को हॉटस्पॉट बना लेंगे। विभाग अलग नेटवर्क की मांग करेंगे। अस्थायी अपवाद स्थायी अव्यवस्था बन जाते हैं।
सही संतुलन आमतौर पर नीरस होता है, जो कि अच्छी बात है। शिक्षक न्यूनतम बाधा के साथ कनेक्ट होते हैं। छात्र स्वचालित रूप से सही फ़िल्टर की गई नीति के अंतर्गत आ जाते हैं। मेहमान आंतरिक प्रणालियों को छुए बिना इंटरनेट प्राप्त करते हैं। IT देख सकता है कि कौन, कहाँ, और किस पहचान के तहत कनेक्ट हुआ। शांत प्रणालियाँ आमतौर पर अच्छी तरह से डिज़ाइन की गई प्रणालियाँ होती हैं।
बजट फंडिंग और वास्तविक दुनिया के स्कूलों के उदाहरण
अधिकांश स्कूल WiFi प्रोजेक्ट खरीद प्रक्रिया समाप्त होने से पहले ही सफल या असफल हो जाते हैं। इसलिए नहीं कि तकनीक स्पष्ट नहीं है, बल्कि इसलिए कि बजट केवल उस हिस्से को कवर करता है जिसकी डिजाइन को आवश्यकता होती है। स्कूल अक्सर एक्सेस पॉइंट्स की कीमत तय करते हैं और स्विचिंग, केबलिंग, प्रमाणीकरण, सर्वेक्षण, अतिथि पहुंच वर्कफ़्लो और सपोर्ट समय को भूल जाते हैं।
पूरी सेवा के लिए बजट बनाएं, न कि केवल दिखाई देने वाले हार्डवेयर के लिए
एक सस्ता एक्सेस पॉइंट महंगा विकल्प बन सकता है यदि यह मैन्युअल ऑनबोर्डिंग, अजीब अतिथि प्रबंधन, या कमजोर सेगमेंटेशन के लिए मजबूर करता है। इनवॉइस लाइन कम होती है। परिचालन लागत अधिक होती है।
प्रस्तावों की समीक्षा करते समय, खर्च को इन श्रेणियों में विभाजित करें:
- वायरलेस एज: एक्सेस पॉइंट्स, माउंटिंग, और यदि लागू हो तो लाइसेंसिंग
- वायर्ड पाथ: स्विचिंग, PoE क्षमता, अपलिंक्स, पैचिंग, और केबलिंग सुधार
- पहचान और एक्सेस: 802.1X, डायरेक्टरी एकीकरण, गेस्ट वर्कफ्लो, और सर्टिफिकेट सेवाएं
- संचालन (Operations): सर्वेक्षण, कॉन्फ़िगरेशन, माइग्रेशन, प्रशिक्षण, और सपोर्ट
यह विकल्पों के बीच के अंतर को स्पष्ट करता है। इसके बाद स्कूल निर्णय ले सकते हैं कि वे किसी वैकल्पिक सुधार को टाल रहे हैं या किसी महत्वपूर्ण आवश्यकता को समाप्त कर रहे हैं।
फंडिंग कार्यक्रम डिज़ाइन विकल्पों को आकार दे सकते हैं
अमेरिकी स्कूलों के लिए, FCC का E-rate कार्यक्रम वार्षिक फंडिंग में अरबों डॉलर प्रदान करता है, जो WiFi एक्सेस पॉइंट्स और नेटवर्क स्विचेस जैसी योग्य सेवाओं के लिए लागत का 90% तक कवर कर सकता है, और इसके पास 2025 फंडिंग वर्ष में $4 बिलियन से अधिक उपलब्ध थे। यदि आप E-rate-समर्थित वातावरण के लिए डिज़ाइन कर रहे हैं, तो वह फंडिंग मॉडल अक्सर समय, रीफ्रेश चक्र और सबसे पहले किसे प्राथमिकता दी जाती है, इसे प्रभावित करता है।
उस प्रणाली से बाहर के स्कूलों के लिए भी यह सबक लागू होता है। फंडिंग नियम अक्सर योग्य बुनियादी ढांचे को पुरस्कृत करते हैं लेकिन स्कूलों को माइग्रेशन प्रयास और पहचान रीडिजाइन जैसी सॉफ्ट लागतों को खुद वहन करने के लिए छोड़ देते हैं। वित्त पोषित हार्डवेयर को एक कमजोर ऑपरेटिंग मॉडल तय न करने दें।
उदाहरण एक, एक प्राथमिक विद्यालय जिसमें अविश्वसनीय शेयर्ड-की WiFi है
एक छोटे प्राथमिक स्कूल में कक्षा के टैबलेट, स्टाफ के लैपटॉप और एक अतिथि नेटवर्क था जो केवल रिसेप्शन के पास ही विश्वसनीय रूप से काम करता था। पुराना दृष्टिकोण सरल दिखता था। एक स्टाफ पासवर्ड, एक छात्र पासवर्ड, और आगंतुकों के लिए तदर्थ (ad hoc) अपवाद।
जिस चीज़ ने काम किया वह कोई बड़ा बदलाव नहीं था। स्कूल ने उस मॉडल को सेगमेंटेड SSIDs, एक उचित गेस्ट पाथ और स्कूल के स्वामित्व वाले डिवाइसेस के लिए प्रबंधित ऑनबोर्डिंग से बदल दिया। व्यावहारिक लाभ केवल दिखाने वाली स्पीड नहीं थी। यह निरंतरता थी। शिक्षकों ने पाठों की शुरुआत में समय गंवाना बंद कर दिया, और सपोर्ट का काम केवल पासवर्ड बदलने के इर्द-गिर्द घूमना बंद हो गया।
उदाहरण दो, एक बड़ा माध्यमिक परिसर जिसमें बहुत सारी लॉगिन यात्राएँ हैं
एक बड़े माध्यमिक विद्यालय को इसके विपरीत समस्या थी। कवरेज व्यापक रूप से स्वीकार्य था, लेकिन उपयोगकर्ता यात्रा अराजक थी। कर्मचारी एक तरह से जुड़ते थे, छात्र दूसरे तरीके से और आगंतुक तीसरे तरीके से। किसी को भी गेस्ट प्रक्रिया पसंद नहीं थी, और प्रत्येक टर्म की शुरुआत ऑथेंटिकेशन टिकटों के साथ होती थी।
इसका समाधान पहचान-आधारित एक्सेस की ओर बढ़ना था। स्टाफ डिवाइसेस ने डायरेक्टरी-समर्थित ऑनबोर्डिंग का उपयोग किया, छात्रों के डिवाइसेस ने एक नियंत्रित नामांकन पथ का पालन किया, और मेहमानों को एक अलग वर्कफ़्लो के साथ अलग रखा गया। इस प्रकार के नेटवर्क परिवेश में Passpoint शैली का एक्सेस विशेष रूप से मददगार है क्योंकि बार-बार आने वाले उपयोगकर्ताओं को बार-बार उसी पोर्टल लॉजिक से गुजरने की आवश्यकता नहीं होती है।
वहां खर्च करें जहां यह बार-बार होने वाले श्रम को हटाता है। स्कूल IT में, एक ऐसा डिज़ाइन जो हर सुबह मिनट बचाता है, अक्सर उस डिज़ाइन से बेहतर होता है जो केवल एक स्पेसिफिकेशन शीट में बेहतर दिखता है।
सफलता को मापना और आगे आने वाली चीज़ों के लिए तैयारी करना
एक स्कूल WiFi प्रोजेक्ट तब समाप्त नहीं होता जब AP लाइटें हरी हो जाती हैं। यह तब समाप्त होता है जब शिक्षक नेटवर्क पर ध्यान देना बंद कर देते हैं, छात्र बिना किसी ड्रामे के कनेक्ट हो जाते हैं, मेहमान कर्मचारियों के हस्तक्षेप के बिना ऑनलाइन हो सकते हैं, और IT बिना साइट पर जाए यह साबित कर सकता है कि क्या हो रहा है।
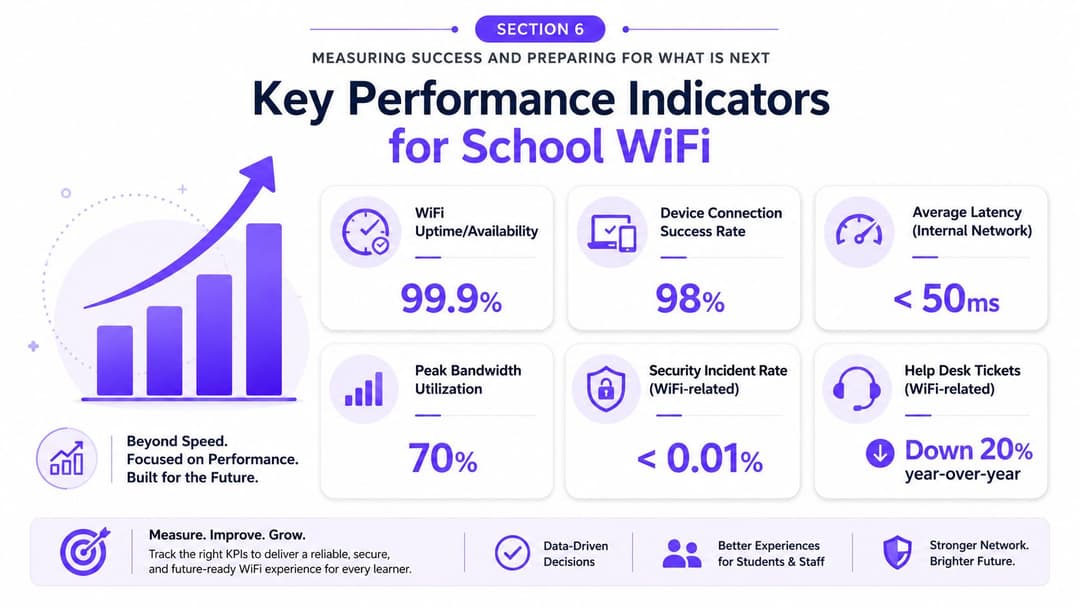
उन चीज़ों को मापें जिन्हें यूज़र्स वास्तव में महसूस करते हैं
स्कूल अक्सर हेडलाइन थ्रूपुट पर अत्यधिक ध्यान केंद्रित करते हैं। गति मायने रखती है, लेकिन यह क्लासरूम के अनुभव को मापने का एक खराब पैमाना है।
बेहतर संकेतकों में शामिल हैं:
- कनेक्शन सफलता दर: क्या उपयोगकर्ता और डिवाइस पहली बार में आसानी से जुड़ रहे हैं?
- प्रमाणीकरण विफलता पैटर्न: क्या किसी विशिष्ट समूह या भवन को समस्या हो रही है?
- रोमिंग गुणवत्ता: क्या कॉल, लाइव पाठ, या ऐप सत्र आवाजाही के दौरान चलते रहते हैं?
- एप्लिकेशन प्रतिक्रियाशीलता: साइट व्यस्त होने पर कौन से प्लेटफॉर्म धीमे हो जाते हैं?
- हेल्पडेस्क ट्रेंड लाइन्स: सत्र, कमरे, या उपयोगकर्ता प्रकार के आधार पर कौन सी WiFi समस्याएं बार-बार उत्पन्न होती हैं?
एक स्वस्थ नेटवर्क टीम संदर्भ के साथ इन मैट्रिक्स की समीक्षा करती है। रजिस्ट्रेशन के समय विफलताओं में उछाल का मतलब उस उछाल से अलग होता है जो मेहमानों से भरी शाम के कार्यक्रम के दौरान होता है।
त्रुटियों को शीघ्रता से अलग करने के लिए एनालिटिक्स का उपयोग करें
एनालिटिक्स के बिना, स्कूल WiFi सहायता कॉरिडोर के लोककथाओं में बदल जाती है। "साइंस ब्लॉक हमेशा खराब रहता है।" "लंच के बाद लाइब्रेरी का कनेक्शन टूट जाता है।" "गेस्ट WiFi को iPhones पसंद नहीं हैं।" इसमें से कुछ सच हो सकता है। अधिकांश को प्रमाण की आवश्यकता होती है।
अच्छी दृश्यता टीम को व्यावहारिक प्रश्नों के त्वरित उत्तर देने में मदद करती है:
| प्रश्न | टीम को क्या देखने में सक्षम होना चाहिए |
|---|---|
| क्या विफलताएं स्थानीय हैं या पूरे साइट पर हैं? | एपी, बिल्डिंग, या SSID पैटर्न |
| क्या यह कवरेज की समस्या है या पहचान की समस्या है? | सिग्नल डेटा बनाम ऑथ लॉग |
| क्या मेहमान शिक्षण ट्रैफ़िक को प्रभावित कर रहे हैं? | सेगमेंटेड उपयोग और नीति दृश्य |
| क्या एक ही डिवाइस क्लास शोर का कारण बन रही है? | क्लाइंट-प्रकार का व्यवहार और पुनः प्रयास दरें |
इस तरह आप नेतृत्व के सामने भी मूल्य साबित करते हैं। अमूर्त दावों के साथ नहीं, बल्कि कम व्यवधानों, स्पष्ट एक्सेस नियंत्रण, और कम मैन्युअल सहायता की एक स्पष्ट कहानी के साथ।
सबसे बेहतरीन स्कूल नेटवर्क रिपोर्ट केवल यह नहीं बताती कि WiFi चालू है। वे यह दिखाती हैं कि क्या सही लोगों को सही जगहों पर सही एक्सेस मिला है।
अगली चुनौती केवल कैंपस तक सीमित नहीं है
स्कूल लीडर्स के लिए सबसे महत्वपूर्ण वास्तविकताओं में से एक इमारत के बाहर मौजूद है। Ofcom के 2024 के डेटा का हवाला देते हुए New America द्वारा चर्चा की गई रिसर्च में पाया गया कि बच्चों वाले 6% यूके के घरों में घरेलू ब्रॉडबैंड की कमी थी। यह इसलिए मायने रखता है क्योंकि एक स्कूल बेहतरीन ऑन-साइट वायरलेस का निर्माण कर सकता है और फिर भी कुछ छात्रों को घर पर होमवर्क गैप का सामना करना पड़ सकता है।
यह रणनीतिक सवाल को बदल देता है। बेहतर कैंपस WiFi अभी भी मायने रखता है, लेकिन यह संपूर्ण समानता का समाधान नहीं है। स्कूलों को व्यावहारिक ऑफ-साइट कनेक्टिविटी विकल्पों, सामुदायिक पहुंच, लोन पर मिलने वाले डिवाइसों, और इस बात पर भी विचार करने की आवश्यकता है कि क्या विश्वसनीय पहचान मॉडल नियंत्रित तरीके से कैंपस से परे सुरक्षित पहुंच का विस्तार कर सकते हैं।
अधिक पहचानों के लिए तैयार रहें, न कि केवल अधिक डिवाइसेस के लिए
स्कूलों में WiFi का अगला चरण अधिक प्रबंधित डिवाइस, अधिक ऑटोमेशन और अधिक नीतिगत निर्णय लाएगा जो इस बात से जुड़े होंगे कि उपयोगकर्ता कौन है और डिवाइस की क्या भूमिका है। यही कारण है कि पहचान-आधारित नेटवर्किंग इतनी महत्वपूर्ण है। यह साझा रहस्यों की तुलना में प्रशासनिक नियंत्रण को बेहतर तरीके से स्केल करती है।
यदि मैं किसी स्कूल के IT निदेशक को सलाह दे रहा होता कि आगे कहाँ ध्यान केंद्रित करना है, तो वह यह संक्षिप्त सूची होगी:
- अनाम (anonymous) एक्सेस पाथ को कम करें
- जहां संभव हो नेटवर्क पॉलिसी को डायरेक्टरी पहचान से जोड़ें
- गेस्ट एक्सेस को एक प्रबंधित सेवा के रूप में मानें, न कि एक वैकल्पिक समाधान के रूप में
- केवल सिग्नल की शक्ति को नहीं, बल्कि ऑनबोर्डिंग की कठिनाई और सपोर्ट के प्रयासों को मापें
- ऑफ-साइट एक्सेस आवश्यकताओं पर नज़र रखें, क्योंकि उपयोगकर्ता का सफर गेट पर समाप्त नहीं होता है
एक स्कूल नेटवर्क तब विश्वास अर्जित करता है जब वह पूर्वानुमानित हो जाता है। जहाँ आवश्यकता हो वहाँ सुरक्षित। जहाँ होना चाहिए वहाँ सरल। हर जगह मापने योग्य।
यदि आप स्कूल के WiFi एक्सेस को आधुनिक बनाने के तरीकों की समीक्षा कर रहे हैं, तो आपके मौजूदा वायरलेस वेंडर स्टैक के साथ पहचान-आधारित नेटवर्किंग, गेस्ट एक्सेस और पासवर्डलेस ऑनबोर्डिंग के लिए आकलन करने के लिए Purple एक विकल्प है। इस पर विचार करना तब उचित है जब आपकी मुख्य समस्या केवल कवरेज न हो, बल्कि स्टाफ, छात्रों और आगंतुकों के लिए साझा पासवर्ड, Captive Portal और खंडित एक्सेस अनुभवों का परिचालन बोझ हो।