School WiFi capacity and architecture planner
Model access point density, peak student device concurrency, WAN bandwidth requirements, and CIPA-compliant network segmentation for your educational campus.
The 6 GHz band adds 500 MHz in the UK and EU (1,200 MHz in the US), which sharply reduces co-channel contention during full-school hall assemblies and digital testing.
शाळेतील सामान्य WiFi ची तक्रार "आम्हाला इंटरनेट हवे आहे" अशी नसते. ती असते "इयत्ता ८ वी च्या विद्यार्थ्यांना क्विझ लोड करता येत नाही, असेंब्ली दरम्यान हॉलमधील कनेक्शन तुटते, पाहुणे स्वागत कक्षात रांगेत उभे आहेत कारण गेस्ट लॉगिन चालत नाही, आणि हेल्पडेस्क अजूनही गेल्या टर्ममधील शेअर्ड पासवर्ड रिसेट करत आहे".
शाळांमधील WiFi ची हीच खरी परिस्थिती आहे. अडचण क्वचितच एखाद्या खराब झालेल्या ऍक्सेस पॉईंटची असते. खरी अडचण नेटवर्क ज्या कामासाठी बनवले गेले होते आणि आता शाळा त्याकडून काय अपेक्षा ठेवत आहे, यातील अंतरामध्ये असते.
बहुतेक शाळा आता केवळ नीटनेटक्या डेस्कटॉप लॅबपुरत्या मर्यादित राहिलेल्या नाहीत. त्या कर्मचाऱ्यांचे लॅपटॉप, मॅनेज्ड विद्यार्थी डिव्हाइसेस, वैयक्तिक फोन्स, क्लासरूम डिस्प्ले, प्रिंटर, कॅमेरे, सुरक्षा प्रणाली आणि पाहुण्यांच्या सतत येणाऱ्या प्रवाहाला सपोर्ट करत आहेत. जर प्रवेश अजूनही कपाटाच्या दरवाजाच्या आत चिकटवलेल्या सामायिक की वर अवलंबून असेल, तर नेटवर्क केवळ जुनेच झालेले नाही, तर ते दररोजच्या कामकाजात अडथळा निर्माण करत आहे.
शाळेचे WiFi आता मिशन-क्रिटिकल पायाभूत सुविधा का आहे
शाळा संथ फोटोकॉपीयर सहन करू शकते. परंतु ती शिकवण्याच्या जागांवर अविश्वसनीय WiFi सहन करू शकत नाही. एकदा का धडे, हजेरीपट, सुरक्षा वर्कफ्लो, डिव्हाइस मॅनेजमेंट आणि पालकाभिमुख सेवा या सर्व गोष्टी कनेक्टिव्हिटीवर अवलंबून राहिल्या की, वायरलेस ही केवळ एक सोय न राहता मुख्य पायाभूत सुविधा बनते.
तो बदल वेगाने झाला. Our World in Data द्वारे प्रकाशित OECD डेटा दर्शवतो की शिकवण्यासाठी इंटरनेट असलेल्या UK मधील प्राथमिक शाळांचा वाटा १९९० च्या दशकाच्या उत्तरार्धात ०% वरून २०१० च्या दशकापर्यंत जवळजवळ सार्वत्रिक कव्हरेजवर पोहोचला आहे. मुख्य बातमी केवळ शाळा ऑनलाईन झाल्या ही नाही. तर अपेक्षा कॉम्प्युटर रूममधील अधूनमधून प्रवेशावरून बदलून शिक्षण जेथे घडते तेथे सर्वत्र सतत प्रवेशावर गेल्या आहेत.
कॉम्प्युटर लॅब मॉडेलपासून कॅम्पस मॉडेलपर्यंत
जुन्या शाळांचे नेटवर्क टंचाईचा विचार करून डिझाइन केले गेले होते. काही मोजके डेस्कटॉप. काही ठराविक अध्यापन जागा. एक इंटरनेट ब्रेकआउट. वायरलेस, जर अस्तित्वात असेल, तर ते सहसा आधी कर्मचारी क्षेत्रांसाठी आणि नंतर वर्गखोल्यांसाठी उपलब्ध असायचे.
हा मॉडेल आधुनिक वापरामध्ये अयशस्वी ठरतो. एकच क्लास एकाच वेळी नेटवर्कवर डझनभर सक्रिय डिव्हाइसेस आणू शकतो. त्यात पुन्हा कर्मचाऱ्यांचे हँडहेल्ड्स, क्लासरूम डिस्प्ले, क्लाउड ॲप्स, व्हॉइस ट्रॅफिक आणि बॅकग्राउंड डिव्हाइस अपडेट्स जोडले जातात.
तुम्हाला स्केल तपासण्याची गरज असल्यास, फक्त किती विद्यार्थी नोंदणीकृत आहेत याचा विचार न करता, आधुनिक वातावरणात किती डिव्हाइसेस इंटरनेटशी कनेक्ट होतात या संदर्भात विचार करणे उपयुक्त ठरते.
प्रायोगिक नियम: एकाच वेळी होणाऱ्या उपक्रमांचे नियोजन करा, एकूण इन्व्हेंटरीचे नाही. तीन शेजारील वर्गखोल्या जेव्हा एकाच वेळी स्ट्रीमिंग, सिंक आणि ऑथेंटिकेशन करू लागतात, तेव्हा काय घडते याला जास्त महत्त्व आहे, कपाटात भरलेल्या टॅब्लेट्सना नाही.
What failure looks like in practice
शाळेचे प्रमुख अनेकदा हे समजून घेण्यात चूक करतात की अनेक अपयशांचे खापर "इंटरनेट" वर फोडले जाते, तर प्रत्यक्षात खरी समस्या स्थानिक वायरलेस डिझाइन किंवा कमकुवत ऍक्सेस कंट्रोलची असते.
सामान्य लक्षणांमध्ये खालील गोष्टींचा समावेश होतो:
- पाठात व्यत्यय: विद्यार्थी हळूहळू कनेक्ट होतात, वेगवेगळ्या खोल्यांमध्ये फिरताना रोमिंगमध्ये अडचण येते किंवा थेट क्रियाकलापांदरम्यान त्यांचे सत्र खंडित होते.
- संरक्षणामध्ये अडथळा: अतिथी, कर्मचारी आणि विद्यार्थ्यांच्या ट्रॅफिकचे व्यवस्थित वर्गीकरण न केल्यामुळे फिल्टरिंग एका नेटवर्कवर कार्य करते परंतु दुसऱ्या नेटवर्कवर करत नाही.
- सपोर्ट ओव्हरलोड: सामायिक केलेले पासवर्ड कालबाह्य होतात, लीक होतात किंवा इच्छित गटाबाहेर पसरतात.
- खराब अभ्यागत अनुभव: पुरवठा कर्मचारी, पालक, गव्हर्नर आणि कंत्राटदारांना अशा Captive Portal चा सामना करावा लागतो जो कधीही उच्च संख्येसाठी डिझाइन केलेला नव्हता.
केवळ गतीपेक्षा ओळख (identity) का अधिक महत्त्वाची आहे
अनेक शाळांचे WiFi प्रोजेक्ट्स अजूनही हार्डवेअरपासून सुरू होतात. अधिक APs. नवीन स्विचेस. चांगले सिग्नल बार. या गोष्टी महत्त्वाच्या आहेत, पण त्या पुरेशा नाहीत.
अधिक कठीण समस्या ही ठरवणे आहे की नेटवर्कवर कोण आहे, त्यांनी कुठे पोहोचले पाहिजे आणि आयटीसाठी रांगा न लावता ते कसे ऑथेंटिकेट करतात. शाळांमध्ये, सर्वात सुटसुटीत डिझाईन्स व्यापक, सामायिक प्रवेशापासून दूर जाऊन कर्मचारी, विद्यार्थी आणि गेस्ट यांच्यासाठी ओळख-आधारित पॉलिसींकडे वळत आहेत. तिथेच विश्वासार्हता, सुरक्षा आणि वापरयोग्यता अखेरीस एकमेकांशी संघर्ष करणे थांबवतात.
वर्गखोलीपासून सुरुवात करून तुमच्या नेटवर्कचे नियोजन करणे
बजेट वाया घालवण्याचा सर्वात जलद मार्ग म्हणजे व्हेंडरच्या कोटेशनपासून सुरुवात करणे. त्याऐवजी शिकवण्याच्या जागांपासून सुरुवात करा. शाळांमधील चांगले WiFi हे बाहेरील बाजूकडून आतल्या बाजूला डिझाइन केले जाते - वर्गखोली, हॉल, लायब्ररी आणि रिसेप्शन एरियापासून ते कोर नेटवर्कपर्यंत.
फ्लोअर प्लॅन्सऐवजी शिकवण्याच्या पद्धतीपासून सुरुवात करा
ब्राउझर-आधारित गृहपाठ तपासणीसाठी वापरल्या जाणाऱ्या वर्गाचे प्रोफाईल हे डिझाइन रूम, सहाव्या फॉर्मचा अभ्यास कक्ष किंवा खुल्या संध्याकाळी पालकांनी भरलेल्या हॉलपेक्षा वेगळे असते. आपण सर्व जागांना समान समजल्यास, काही ठिकाणी गरज नसताना अधिक सोयी मिळतील आणि जिथे सर्वात जास्त गरज आहे तिथे नेटवर्क कमकुवत असेल.
विभागप्रमुख आणि शिक्षकांना व्यावहारिक प्रश्न विचारा:
- जेव्हा WiFi संघर्ष करते तेव्हा कोणते ॲप्स सर्वात आधी अपयशी ठरतात? व्हिडिओ, क्लाउड दस्तऐवज, चाचणी प्लॅटफॉर्म, व्हॉइस टूल्स आणि डिव्हाइस सिंक हे सर्व नेटवर्कवर वेगळ्या पद्धतीने ताण आणतात.
- त्रास केव्हा होतो? पहिल्या तासातील लॉगिन वादळे, सुट्टीच्या वेळेतील गर्दी, सभा आणि परीक्षेचे काळ अनेकदा त्रुटी समोर आणतात.
- कोणत्या खोल्या कार्यात्मकदृष्ट्या गंभीर आहेत? रिसेप्शन, सुरक्षा कार्यालये, कर्मचारी कार्यकक्ष आणि SEN जागा सामान्य कॉरिडॉर कव्हरेजपेक्षा अधिक महत्त्वाच्या असतात.
Map places, then map density
साइट सर्व्हे म्हणजे केवळ सिग्नलची क्षमता तपासणे नव्हे. तो युजरची घनता, भिंतींचे साहित्य, इमारतीची गुंतागुंतीची रचना, आणि "कनेक्ट होणे" व "व्यवस्थित काम करणे" यातील फरक समजून घेण्याबद्दल आहे.
ऐतिहासिक इमारती, क्रीडा दालन, तात्पुरते वर्ग आणि जाड अंतर्गत भिंती या सर्व गोष्टी कागदावरील सुव्यवस्थित डिझाइन बिघडू शकतात. अंतिम जागेचे निर्णय घेण्यापूर्वी, साइटसाठी योग्य WiFi हीट मॅप तयार करा किंवा त्याचे पुनरावलोकन करा आणि प्रत्यक्ष धड्यांच्या पद्धतींशी त्याची तुलना करा.
एक साधा नियोजन चार्ट वापरा:
| क्षेत्र | मुख्य वापरकर्ते | विशिष्ट डिव्हाइस मिश्रण | WiFi अयशस्वी झाल्यास जोखीम |
|---|---|---|---|
| वर्गखोल्या | विद्यार्थी आणि शिक्षक | व्यवस्थापित लॅपटॉप, टॅब्लेट, कर्मचारी फोन | पाठात व्यत्यय |
| स्वागत कक्ष | पाहुणे आणि कार्यालयीन कर्मचारी | अतिथी फोन, प्रशासकीय उपकरणे | खराब ऑनबोर्डिंग, प्रशासकीय कामाचा वेग मंदावणे | मोठे मिश्र गट | उच्च-घनता असलेले मोबाइल डिव्हाइसेस | गर्दी आणि रोमिंगच्या समस्या |
| कर्मचारी खोल्या आणि कार्यालये | कर्मचारी | लॅपटॉप, फोन, प्रिंटर | कार्यात्मक विलंब |
फक्त एंडपॉइंट्स न मोजता, अनुभवांचे प्रकार मोजा
IT टीम्स सहसा विचारतात, "आमच्याकडे किती डिव्हाइसेस आहेत?" यापेक्षा चांगला प्रश्न असा आहे, "आम्हाला किती डिव्हाइस अनुभवांना सपोर्ट करण्याची गरज आहे?"
एका शाळेमध्ये सहसा एकाच वेळी अनेक गोष्टी असतात:
- मॅनेज्ड विद्यार्थी डिव्हाइसेस: जर ते MDM द्वारे एनरोल झाले तर सामान्यतः नियंत्रित करणे सर्वात सोपे असते.
- कर्मचारी डिव्हाइसेस: अधिक मजबूत प्रवेश, स्थिर रोमिंग आणि सोप्या ऑनबोर्डिंगची आवश्यकता असते.
- BYOD: सामान्यतः सर्वात गोंधळलेली श्रेणी. मिश्रित ऑपरेटिंग सिस्टम, विसंगत पोश्चर आणि कमकुवत सपोर्ट मर्यादा.
- गेस्ट: जास्त उलाढाल, अल्पायुषी प्रवेश आणि आयसोलेशनची तीव्र गरज.
जर तुमचे डिझाइन चारही गटांना समान वागणूक देत असेल, तर शेवटी हेल्पडेस्कलाच नंतर त्या गुंतागुंतीचा भार सोसावा लागेल.
काहीही खरेदी करण्यापूर्वी एक लहान सेवा व्याख्या लिहा
तुम्ही ब्रँड्स किंवा ॲक्सेस पॉइंटच्या संख्येवर चर्चा करण्यापूर्वी, सेवा सोप्या भाषेत परिभाषित करा. ती विशिष्ट असल्यास एक पान पुरेसे आहे.
यांसारख्या मुद्द्यांचा समावेश करा:
- कव्हरेजची अपेक्षा: कोणत्या अंतर्गत आणि बाह्य जागांमध्ये विश्वासार्ह वायरलेस प्रवेश असणे आवश्यक आहे.
- ऑथेंटिकेशन मॉडेल: वापरकर्ते शाळेची ओळख, गेस्ट वर्कफ्लो किंवा डिव्हाइस सर्टिफिकेट वापरून साइन इन करतात की नाही.
- ॲप्लिकेशन प्राथमिकता: व्यस्त वेळेत कोणती ट्रॅफिक वापरण्यायोग्य राहिली पाहिजे.
- सपोर्ट मॉडेल: नवीन विद्यार्थी, नवीन कर्मचारी आणि अभ्यागतांसाठी ऑनबोर्डिंग कसे असावे.
तो दस्तऐवज या प्रकल्पाला केवळ "चांगले WiFi" या एका अस्पष्ट ध्येयामध्ये वाहून जाण्यापासून वाचवतो. शाळांना अस्पष्टता नको असते. त्यांना त्यांच्या दैनंदिन कामकाजाशी सुसंगत असणारे नेटवर्क हवे असते.
भविष्यासाठी सुरक्षित नेटवर्क आर्किटेक्चर डिझाइन करणे
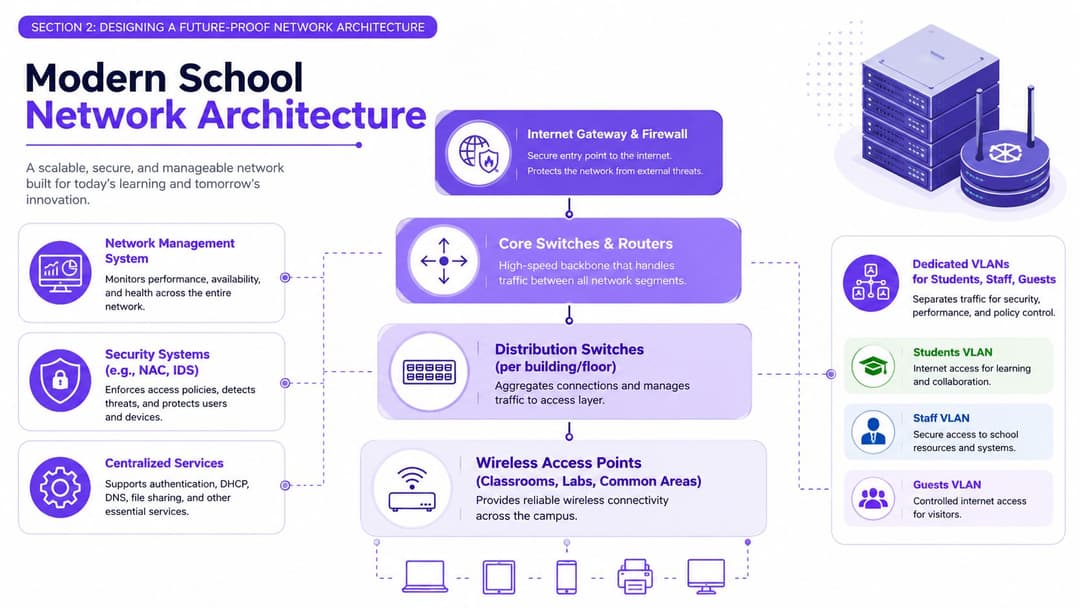
शाळेचे नेटवर्क ही एक इमारत प्रणाली आहे, केवळ बॉक्सचा ढीग नाही. इंटरनेट गेटवे हे मुख्य प्रवेशद्वार आणि सुरक्षा डेस्क आहे. कोअर स्विच हे प्लांट रूम आहे. डिस्ट्रिब्युशन स्विचिंग हे रायझर आणि फ्लोअर वायरिंग आहे. ऍक्सेस पॉईंट्स हे विद्यार्थी आणि कर्मचारी वापरत असलेले सॉकेट्स आहेत. जर रचनाच चुकीची असेल, तर अधिक चमकदार एंडपॉइंट्स जोडल्याने ती सुधारणार नाही.
Build around separation first
शाळांच्या WiFi मधील सर्वात महत्त्वाची आर्किटेक्चरल निवड म्हणजे AP वरील ब्रँडचे नाव नाही. तर नेटवर्क विविध युजर ग्रुप्स आणि डिव्हाइसचे प्रकार स्पष्टपणे वेगळे करते की नाही, ही आहे.
इंग्लंडच्या शिक्षण विभागाचे (Department for Education) असे म्हणणे आहे की जेव्हा एखाद्या शाळेला किंवा कॉलेजला वायरलेस अपग्रेडची आवश्यकता असते, तेव्हा त्या सोल्यूशनमध्ये किमान Wi-Fi 7 (802.11be) चा वापर केला पाहिजे, ज्यामध्ये AP अपलिंक्स सामान्यतः 1 Gbps, 2.5 Gbps, 5 Gbps, किंवा 10 Gbps आकाराचे असावेत, आणि वायरलेस डिझाइनमध्ये नेटवर्क पृथक्करण (network segregation), QoS, आणि वैयक्तिक प्रमाणीकरण (individual authentication) आवश्यक आहे, जसे की DfE wireless network core standard मध्ये नमूद केले आहे.
ते मार्गदर्शन महत्त्वाचे आहे कारण ते शाळांना फ्लॅट नेटवर्क्स वापरण्यापासून परावृत्त करते. व्यवहारात, तुम्हाला पुढील गोष्टींसाठी स्वतंत्र लॉजिकल स्पेस हव्या आहेत:
- विद्यार्थी
- कर्मचारी
- पाहुणे (Guests)
- प्रिंटर, डिस्प्ले, सायनेज आणि बिल्डिंग सिस्टीम यांसारखे IoT आणि ऑपरेशनल डिव्हाइसेस
पाहुण्यांचा फोन कधीही शिक्षकांच्या लॅपटॉपसारख्या समान ट्रस्ट लेव्हलवर नसावा. वर्गखोलीतील डिस्प्लेला सुरक्षितता राखणाऱ्या वर्कस्टेशनसारखीच पॉलिसी लागू होऊ नये.
Wi-Fi 7 काय बदलते आणि काय बदलत नाही ते समजून घ्या
Wi-Fi 7 हे उपयुक्त आहे, परंतु यामुळे चांगल्या डिझाइनची आवश्यकता संपत नाही. याची तुलना रस्ता रुंद करण्याशी केली जाऊ शकते. जर जंक्शनचे व्यवस्थापन खराब असेल, तर वाहतूक कोंडी अजूनही होतेच.
आधुनिक मानकांमुळे काय सुधारते ते म्हणजे हेडरूम. तरीही डिझाइन शिस्तीची आवश्यकता असणाऱ्या गोष्टी पुढीलप्रमाणे आहेत:
- Backhaul capacity: AP अपलिंक्स चोक झाल्यास वेगवान रेडिओ निरुपयोगी ठरतात.
- चॅनल प्लॅनिंग: दाट नेटवर्क डेप्लॉयमेंटमध्ये देखील समन्वयाची आवश्यकता असते.
- क्लायंटचे वर्तन: जुनी उपकरणे अचानक नवीन उपकरणांप्रमाणे वर्तन करत नाहीत.
- ऑथेंटिकेशन फ्लो: खराब लॉगिन पद्धत वेगवान नेटवर्कला देखील संथ बनवू शकते.
Quality of Service ला अशा ठिकाणी वापरा जिथे ते खरोखर उपयुक्त ठरेल
लाइव्ह क्लास सुरू असताना बॅकग्राउंड सिंक ट्रॅफिकमुळे येणारा अडथळा तुम्ही स्वतः अनुभवत नाही, तोपर्यंत क्वालिटी ऑफ सर्व्हिस ही संकल्पना अमूर्त वाटते. शाळांमध्ये, QoS म्हणजे ट्रॅफिकचे वर्गीकरण करणे होय. वेळेचे बंधन असणारे महत्त्वाचे ट्रॅफिक सुरळीतपणे पुढे जाते. कमी महत्त्वाची कामे त्यांच्या पाळीची वाट पाहतात.
शाळेचे एक समंजस धोरण सहसा या गोष्टींना प्राधान्य देते:
| ट्रॅफिकचा प्रकार | ठराविक प्राथमिकता |
|---|---|
| आवाज आणि थेट क्लासरूम संवाद | उच्च |
| अध्यापन आणि मूल्यमापन प्लॅटफॉर्म | उच्च | मध्यम |
| मोठ्या प्रमाणावरील अपडेट्स आणि पार्श्वभूमी सिंक | कमी |
शाळेच्या नेटवर्कला प्रत्येक पॅकेटला समान वागणूक देण्याची गरज नसते. जेव्हा इमारतीमध्ये गर्दी होते तेव्हा योग्य पॅकेट्स सुरक्षित राहणे गरजेचे असते.
अडचणीच्या इमारती आणि टप्प्याटप्प्याने होणाऱ्या अपग्रेडसाठी डिझाइन करा
अनेक शाळांकडे सुरुवातीपासून अगदी नवीन नेटवर्क उभारण्याची चैन नसते. त्यांच्याकडे एका ब्लॉकमध्ये जुनी केबलिंग असते, दुसऱ्या ब्लॉकमध्ये बऱ्यापैकी switching असते, आणि मूळ नेटवर्क बजेट मंजूर झाल्यानंतर विस्तार योजना आलेल्या असतात.
हे सामान्य आहे. योग्य प्रतिसाद हा टप्प्याटप्प्याने केलेली आर्किटेक्चर रचना आहे, आर्किटेक्चरशी तडजोड करणे नाही.
एक व्यावहारिक क्रम सहसा असा दिसतो:
- कोअर आणि स्विचिंग मार्ग स्थिर करा. जर APs उच्च थ्रुपुटसाठी तयार असतील परंतु स्विचिंग लेयर नसेल, तर वापरकर्त्याच्या अनुभवावर तरीही परिणाम होतो.
- ओळख आणि ट्रॅफिक आधीच विभाजित करा. प्रत्येक AP बदलण्यापूर्वीच, आयसोलेशन आणि पॉलिसी सुधारा.
- अध्यापन प्राधान्यानुसार एज कव्हरेज रिफ्रेश करा. ज्या खोल्यांमध्ये खराब WiFi मुळे अध्यापनात व्यत्यय येतो त्या खोल्या आधी दुरुस्त करा.
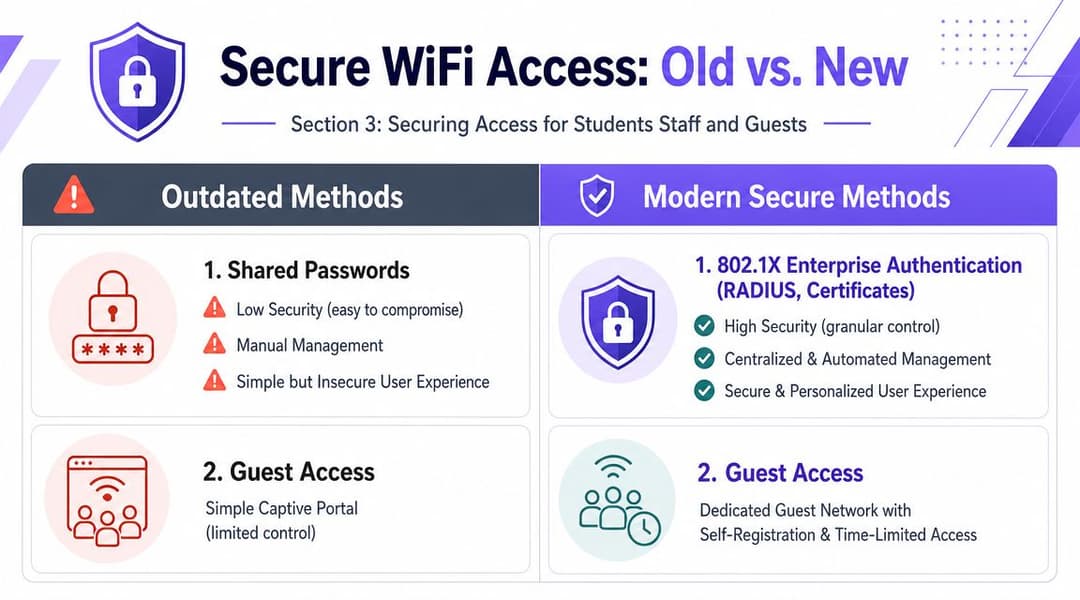
- सामायिक-पासवर्ड असलेले SSID बंद करा. ते खूप जास्त काळ चालू ठेवणे सोपे असते, पण ते टाळावे.
व्यवस्थापन इतके सोपे ठेवा की ते शैक्षणिक वर्षात सहज टिकून राहील
शाळांना अशा भव्यतेची गरज नसते जी केवळ कन्सल्टंट ऑनसाईट असतानाच काम करते. त्यांना अशा आर्किटेक्चरची गरज असते जे IT टीम नोव्हेंबरमधील मंगळवारच्या सकाळी देखील सहज चालवू शकेल.
याचा अर्थ असा की जे सामान्य सपोर्ट प्रश्नांची जलद उत्तरे देतात अशा नियंत्रणांची निवड करणे:
- कोणता AP ओव्हरलोड झाला आहे?
- कोणत्या वापरकर्ता गटाचे प्रमाणीकरण (authenticate) अयशस्वी होत आहे?
- कोणते डिव्हाइसेस गेस्ट नेटवर्कवर असायला हवेत?
- कोणत्या वर्गखोल्यांमध्ये खराब रोमिंग दिसून येत आहे?
- कोणती पॉलिसी चुकीची गोष्ट ब्लॉक करत आहे?
भविष्यासाठी सज्ज असणे म्हणजे फक्त नवीन उपकरणे खरेदी करणे नाही. तर प्रत्येक बजेट सायकलमध्ये पुन्हा नवीन डिझाइन करण्याची वेळ न आणता, नवीन डिव्हाइसेस, मजबूत ओळख नियंत्रणे आणि क्लासरूममधील वाढती मागणी पेलू शकणारे नेटवर्क डिझाइन करणे होय.
विद्यार्थी, कर्मचारी आणि पाहुण्यांसाठी सुरक्षित ॲक्सेस सुनिश्चित करणे
शाळेतील बहुतेक WiFi सुरक्षिततेच्या समस्या अशा शॉर्टकटने सुरू होतात जे त्या वेळी निरुपद्रवी वाटले होते. कर्मचाऱ्यांसाठी एक शेअर्ड पासवर्ड. विद्यार्थ्यांसाठी दुसरा. पाहुण्यांसाठी Captive Portal. कदाचित सहाव्या फॉर्मसाठी एक SSID ज्याला कोणी हात लावू इच्छित नाही कारण ते कसे सेट केले होते हे कोणालाच नीट आठवत नाही.
ती व्यवस्था काम करेपर्यंत ठीक चालते. पासवर्ड्स इतरत्र पसरतात. कर्मचारी नोकरी सोडतात. भेट देणारे जुन्या क्रेडेंशियल्ससह परत येतात. विद्यार्थी ठरवून दिलेल्या ग्रुपबाहेर ऍक्सेस शेअर करतात. IT टीम नेटवर्क चालवण्यापेक्षा अपवाद व्यवस्थापित करण्यातच जास्त वेळ घालवते.
Why shared passwords fail in schools
प्रि-शेअर्ड की सोपी वाटते कारण सेटअप जलद होतो. ऑपरेशनल दृष्टीने, हे खर्चिक आहे.
जेव्हा एखाद्या व्यक्तीला यापुढे प्रवेश नसावा, तेव्हा आपण केवळ त्यांचा प्रवेश रद्द करू शकत नाही. आपल्याला पासवर्ड बदलावा लागतो आणि त्यामुळे इतरांना नाहक त्रास होतो. शाळांमध्ये, याचा अर्थ सहसा कर्मचाऱ्यांची साधने, अध्यापनाची साधने आणि केवळ तास सुरू झाल्यावर समोर येणाऱ्या अडचणी सोडवत बसणे असा होतो.
Captive Portal ची वेगळी समस्या आहे. हे अधूनमधून येणाऱ्या अभ्यागतांसाठी बर्याचदा स्वीकार्य असते, परंतु दररोजच्या वापरकर्त्यांसाठी ते गैरसोयीचे ठरते. हे "WiFi शी कनेक्ट केलेले" आणि "पूर्णपणे ऑनलाइन" यांच्यामध्ये एक डेड झोन तयार करते, ज्या प्रकारच्या त्रासाला विद्यार्थी आणि कर्मचारी बिघडलेले नेटवर्क समजतात.
What identity-based access looks like
अधिक सुटसुटीत मॉडेल म्हणजे identity-based networking. युजर्स पासवर्ड माहित असल्यामुळे कनेक्ट होत नाहीत. तर नेटवर्क त्यांची ओळख पटवू शकते किंवा त्यांना जारी केलेले एक विश्वसनीय डिव्हाइस ओळखू शकते म्हणून ते कनेक्ट होतात.
त्यामध्ये सहसा खालील गोष्टींचे काही संयोजन समाविष्ट असते:
- 802.1X एंटरप्राइझ ऑथेंटिकेशन
- Microsoft Entra ID, Google Workspace, किंवा Okta सोबत डिरेक्टरी इंटिग्रेशन
- मॅनेज केलेल्या उपकरणांसाठी प्रमाणपत्र-आधारित (certificate-based) ऑनबोर्डिंग
- नियंत्रित कालावधी आणि अलगाव (isolation) सह स्वतंत्र गेस्ट वर्कफ्लो
याचा व्यावहारिक फायदा खूप मोठा आहे. ॲक्सेस विशिष्ट, रद्द करण्यायोग्य आणि स्वयंचलित बनतो.
| पद्धत | वापरकर्ता अनुभव | सुरक्षा नियंत्रण | IT ओव्हरहेड |
|---|---|---|---|
| सामायिक पासवर्ड | सुरुवातीला सोपे, नंतर गोंधळाचे | कमकुवत | काळानुसार उच्च |
| Captive Portal | पाहुण्यांसाठी परिचित, दररोजच्या वापरकर्त्यांसाठी खराब | मर्यादित | मध्यम |
| ओळख माहितीसह 802.1X | सेटअपनंतर विनाव्यत्यय | मजबूत | एकदा प्रमाणीकरण केल्यावर कमी |
| प्रमाणपत्र-आधारित प्रवेश | व्यवस्थापित उपकरणांवर अत्यंत सुरळीत | डिव्हाइस विश्वासासाठी सर्वात मजबूत | सुरुवातीचा सेटअप जास्त |
Where SSO helps
सिंगल साइन-ऑनमुळे रेडिओच्या समस्या सुटणार नाहीत, परंतु ते ऑनबोर्डिंगमधील बराचसा त्रास दूर करू शकते. कर्मचारी आधीच त्यांच्या शाळेच्या खात्यासाठी Google Workspace किंवा Microsoft Entra ID वापरत असल्यास, WiFi साठी त्याच आयडेंटिटी फ्रेमवर्कचा वापर केल्याने दुप्पट काम कमी होते आणि "नवीन कर्मचारी" ते "सुरू असलेले उपकरण" यामधील मार्ग सुलभ होतो.
शाळांमध्ये हे महत्त्वाचे आहे कारण नवीन शैक्षणिक वर्षाची सुरुवात गोंधळाची असते. नवीन कर्मचारी येतात. विद्यार्थ्यांचे ग्रुप्स बदलतात. कंत्राटदारांना तात्पुरत्या ऍक्सेसची आवश्यकता असते. तुमचे WiFi मॅन्युअल अकाउंट हँडलिंगवर जितके जास्त अवलंबून असेल, तितकी तुमची सपोर्ट डेस्क अडथळा ठरण्याची शक्यता वाढते.
डिझाइन संकेत: जर HR किंवा MIS ने युजरचे स्टेटस बदलले, तर नेटवर्क ऍक्सेस आपोआप बदलला पाहिजे. मॅन्युअल ऑफबोर्डिंगमुळेच जुने परमिशन तसेच पडून राहतात.
तांत्रिक क्लिष्टतेशिवाय Passpoint आणि OpenRoaming
Passpoint कडे WiFi साठी एक विश्वसनीय कर्मचारी ओळखपत्र म्हणून पाहिले पाहिजे. एकदा डिव्हाइस योग्यरित्या प्रोव्हिजन झाल्यानंतर, ते मंजूर नेटवर्क ओळखते आणि पहिल्या पॅकेटपासूनच एन्क्रिप्शनसह स्वयंचलितपणे कनेक्ट होते. वापरकर्त्याला पुन्हा पुन्हा क्रेडेंशियल्स टाईप करावे लागत नाहीत आणि नेटवर्कला व्यापक सामायिक गुप्त की (shared secret) वर अवलंबून राहण्याची आवश्यकता नसते.
म्हणूनच Passpoint हे जुन्या "SSID निवडा आणि पुन्हा साइन इन करा" या मॉडेलपेक्षा वेगळे वाटते. हे मोबाईल रोमिंगसारखे अधिक काम करते. डिव्हाइसला माहित असते की विश्वसनीय सेवा कशी दिसते आणि ते त्यात आपोआप सामील होते.
शाळांसाठी, याचे दोन महत्त्वपूर्ण उपयोग आहेत:
- कर्मचारी आणि मॅनेज्ड डिव्हाइसेस खूपच कमी त्रासाने सुरक्षितपणे कनेक्ट होऊ शकतात.
- गेस्ट किंवा परत येणारे युजर्स जेथे सपोर्ट असेल तिथे कॅप्टिव्ह पोर्टलच्या पायऱ्यांची पुनरावृत्ती न करता अधिक चांगला अनुभव घेऊ शकतात.
तांत्रिक नसलेल्या भागधारकांसाठी तुम्हाला साध्या भाषेतील स्पष्टीकरणाची आवश्यकता असल्यास, त्याची तुलना विमानतळावरील फास्ट-ट्रॅक लेनशी करा. पारंपारिक गेस्ट WiFi प्रत्येकाला प्रत्येक भेटीत रांगेत उभे राहण्यास आणि कागदपत्रे दाखवण्यास भाग पाडते. Passpoint प्रवाशाची आधीच पडताळणी करते जेणेकरून अडथळा आपोआप उघडतो, आणि तरीही कोण आले याची नोंद ठेवली जाते.
प्लॅटफॉर्मसाठी, शाळा सहसा Aruba, Cisco Meraki, Juniper Mist, Ruckus, आणि UniFi कडील वेंडर-नेटिव्ह पर्यायांचे, तसेच ओव्हरले ओळख प्लॅटफॉर्मचे मूल्यांकन करतात. मिश्र मालमत्तांमध्ये, Purple चे WiFi ऑनबोर्डिंग आणि प्रवेश मॉडेल हे एका अशा प्लॅटफॉर्मचे उदाहरण आहे जे एकाधिक नेटवर्क वेंडरमध्ये ओळख-आधारित प्रवेश, अतिथी वर्कफ्लो आणि Passpoint-शैलीतील अनुभवांना समर्थन देते.
Give each audience a different journey
सर्वात मोठी चूक म्हणजे एकाच ऍक्सेस पद्धतीद्वारे प्रत्येकाची गरज भागवण्याचा प्रयत्न करणे.
एक चांगली विभागणी खालीलप्रमाणे दिसते:
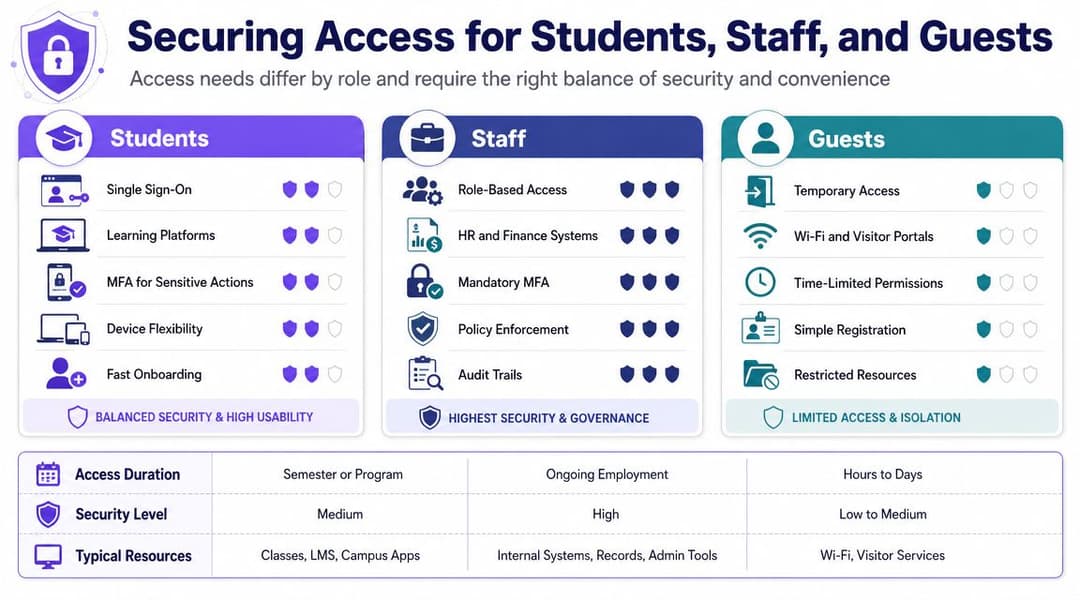
- कर्मचारी: मजबूत धोरण नियंत्रणासह SSO-समर्थित किंवा प्रमाणपत्र-समर्थित प्रवेश
- विद्यार्थी: जेथे शक्य असेल तेथे व्यवस्थापित ऑनबोर्डिंग, स्पष्ट भूमिका-आधारित निर्बंधांसह
- पाहुणे: सेल्फ-सर्व्हिस नोंदणी, आवश्यक असल्यास प्रायोजक मंजुरी, अल्पायुषी क्रेडेन्शियल, कडक अलगाव
- जुनी डिव्हाइसेस: नियंत्रित फॉलबॅक पद्धती जसे की डिव्हाइस-विशिष्ट क्रेडेन्शियल किंवा विलग धोरण गट
जेव्हा बॅकएंड अधिक अचूक असते, तेव्हा युजर्सना नेटवर्क वापरणे सोपे वाटते. हाच तो विरोधाभास आहे जो अनेक शाळांच्या लक्षात येत नाही. चांगल्या आयडेंटिटी डिझाइनचा अर्थ सहसा कमी सपोर्ट कॉल्स असा होतो, अधिक गुंतागुंत नाही.
सुरक्षिततेसाठी डिव्हाइसेस व्यवस्थापित करणे आणि कंटेंट फिल्टर करणे
वापरकर्त्यांना नेटवर्कवर आणणे हे केवळ निम्मे काम आहे. एकदा कनेक्ट झाल्यानंतर, उपकरणांना योग्य धोरण, योग्य प्रवेश मर्यादा आणि योग्य सुरक्षा नियंत्रणे आवश्यक असतात. अनेक शाळांचे WiFi प्रकल्प नंतर अडचणीत येतात, कारण वायरलेस रोलआउट यशस्वी होतो परंतु दैनंदिन ऑपरेटिंग मॉडेल तात्पुरत्या स्वरूपाचे राहते.
Sort devices into operational classes
"सर्व डिव्हाइसेस" चे व्यवस्थापन एकच श्रेणी म्हणून करू नका. शाळांमध्ये, यामुळे लगेचच पॉलिसीमध्ये संघर्ष निर्माण होतो.
त्याऐवजी व्यावहारिक वर्गांचा वापर करा:
- शाळेद्वारे व्यवस्थापित विद्यार्थ्यांची उपकरणे: सामान्यतः MDM द्वारे लॉक केलेले आणि विद्यार्थ्यांच्या नेटवर्क पॉलिसीशी जुळणारे असतात.
- कर्मचाऱ्यांचे एंडपॉइंट्स: अधिक व्यापक प्रवेश, अधिक मजबूत विश्वास आणि चांगल्या ऑडिटिंगची आवश्यकता असते.
- वैयक्तिक उपकरणे: बऱ्याचदा विशिष्ट प्रमाणात स्वीकारली जातात, परंतु त्यांना कठोर विभाजनाची आवश्यकता असते.
- अतिथी आणि अभ्यागत: केवळ अल्पकालीन प्रवेश, अंतर्गत प्रणालींमध्ये प्रवेशाचा कोणताही मार्ग नाही.
- सामायिक आणि स्क्रीन नसलेली उपकरणे: प्रिंटर, डिस्प्ले, सेन्सर्स, संकेत फलक आणि विशिष्ट किट्स जे लॅपटॉपप्रमाणे प्रमाणित करू शकत नाहीत.
प्रत्येक वर्गाचा स्वतःचा ऑनबोर्डिंग मार्ग, धोरण संच आणि ट्रबलशूटिंग मार्ग असावा. कोणता नियम लागू होतो याचा अंदाज तंत्रज्ञाला लावावा लागत असेल, तर हे मॉडेल खूपच सैल आहे.
Pair WiFi policy with device management
जेव्हा मजबूत वायरलेस डिझाइन हे MDM सोबत काम करते, तेव्हा ते अधिक सोपे होते. युजरने डिव्हाइस उघडण्यापूर्वीच मॅनेज्ड डिव्हाइसेसना सर्टिफिकेट्स, विश्वसनीय सेटिंग्ज, ओळखीचे SSIDs आणि कम्प्लायन्स पॉलिसी मिळू शकतात.
त्यामुळे सपोर्टमध्ये बदल होतो - "तुमच्या स्क्रीनवर कुठे टॅप करायचे ते मला सांगा" या ऐवजी "डिव्हाइसला आधीच माहीत असावे की कुठे आणि कसे कनेक्ट करायचे".
एक व्यावहारिक कार्यप्रवाह खालीलप्रमाणे दिसतो:
- डिव्हाइस जारी करा किंवा त्याची नोंदणी करा
- MDM द्वारे वायरलेस सेटिंग्ज पुश करा
- योग्य ओळख आणि प्रमाणपत्र लागू करा
- डिव्हाइसला योग्य नेटवर्क सेगमेंटमध्ये समाविष्ट करा
- वापरकर्ता, डिव्हाइस प्रकार आणि साइटनुसार अयशस्वी प्रयत्नांचे निरीक्षण करा
जर ऑनबोर्डिंग हे प्रिंट केलेल्या सूचना पत्रकावर अवलंबून असेल, तर ते ऑनबोर्डिंग नाही. तो वारंवार उद्भवणारा सपोर्टचा त्रास आहे.
फिल्टरिंग आणि मॉनिटरिंग सुरक्षिततेच्या वास्तवाशी सुसंगत बनवा
शाळांना अशा फिल्टरिंग आणि मॉनिटरिंगची आवश्यकता असते जे नेटवर्कला संथ न करता सुरक्षिततेला पाठबळ देते. खरी युक्ती योग्य ठिकाणी पॉलिसी लागू करणे ही आहे.
सामान्य चुकांमध्ये सर्व काही एकाच ढोबळ मार्गावरून फिल्टर करणे, कर्मचारी आणि विद्यार्थ्यांना समान निर्बंध लागू करणे, किंवा इतके अपवाद तयार करणे की शेवटी तयार झालेला नियमसंच कोणालाही स्पष्टपणे सांगता येत नाही, यांचा समावेश होतो.
एक मजबूत मॉडेलमध्ये सहसा खालील गोष्टींचा समावेश होतो:
| गट | सामान्य फिल्टरिंग भूमिका | मॉनिटरिंगची आवश्यकता |
|---|---|---|
| विद्यार्थी | अधिक कडक श्रेणी नियंत्रणे | उच्च |
| कर्मचारी | व्यावसायिक वापराच्या सवलतींसह अधिक व्यापक प्रवेश | मध्यम ते उच्च |
| पाहुणे (Guests) | मूलभूत सुरक्षित ब्राउझिंग आणि कठोर आयसोलेशन | कमी ते मध्यम |
| ऑपरेशनल डिव्हाइसेस | शक्य तिथे किमान इंटरनेट प्रवेश | विसंगती शोधण्यावर (anomaly detection) लक्ष केंद्रित करणे |
नेटवर्क टीम, सुरक्षा प्रमुख आणि वरिष्ठ नेतृत्व यांनी धोरण प्रत्यक्षात कसे कार्य करेल यावर सहमत असावे. अपवादांना मंजुरी कोण देते? घटना कशा हाताळल्या जातात? कोणते लॉग महत्त्वाचे आहेत? हे निर्णय ज्या तंत्रज्ञाला तिकीट मिळते त्याने तात्पुरते घेऊ नयेत.
Keep guest access simple but contained
शाळांमधील गेस्ट WiFi ला "त्यांना एका दिवसासाठी कर्मचाऱ्यांचा कोड द्या" यापेक्षा चांगल्या दर्जाची गरज आहे. पाहुणे हे शालेय जीवनाचा एक सामान्य भाग आहेत. पर्यायी शिक्षक, गव्हर्नर्स, थेरपिस्ट, कंत्राटदार, पालक आणि कार्यक्रमाला उपस्थित राहणारे या सर्वांना सोयीच्या आणि खात्रीच्या वेगवेगळ्या पातळ्यांची आवश्यकता असते.
एका उपयुक्त अतिथी मॉडेलमध्ये सहसा खालील गोष्टींचा समावेश होतो:
- स्वयं-नोंदणी किंवा प्रायोजित नोंदणी
- मर्यादित कालावधीचा ऍक्सेस
- केवळ-इंटरनेट पॉलिसी
- अंतर्गत संसाधनांमध्ये कोणतीही लॅटरल व्हिझिबिलिटी नाही
- गेस्टची ओळख किंवा स्पॉन्सर वर्कफ्लोशी जोडलेले स्पष्ट लॉगिंग
त्यामुळे रिसेप्शन आणि IT ला एक पुनरावृत्ती करता येणारी प्रक्रिया मिळते. प्रत्येक वेळी पाहुण्यांच्या ऍक्सेसला अपवाद म्हणून हाताळले गेल्यावर निर्माण होणाऱ्या गोंधळापासून हे शाळेचे रक्षण देखील करते.
अशा पॉलिसी तयार करा ज्यांचे कर्मचारी प्रत्यक्षात पालन करू शकतील
सुरक्षा नियंत्रण उपाय जेव्हा इतके त्रासदायक ठरतात की कर्मचारी त्यावर पर्यायी मार्ग शोधू लागतात, तेव्हा ते अयशस्वी होतात. शिक्षक फोनचे हॉटस्पॉट सुरू करतील. विभाग स्वतंत्र बाजूच्या नेटवर्कची मागणी करतील. तात्पुरते अपवाद हे कायमस्वरूपी गोंधळ बनतील.
योग्य संतुलन सहसा साधे आणि सोपे असते, जे चांगले आहे. शिक्षक कमीत कमी त्रासासह कनेक्ट होतात. विद्यार्थी आपोआप योग्य फिल्टर केलेल्या धोरणात पोहोचतात. पाहुण्यांना अंतर्गत प्रणालींना स्पर्श न करता इंटरनेट मिळते. IT टीम कोण, कुठे आणि कोणत्या ओळखीअंतर्गत कनेक्ट झाले आहे हे पाहू शकते. शांतपणे चालणाऱ्या प्रणाली सहसा चांगल्या प्रकारे डिझाइन केलेल्या प्रणाली असतात.
बजेटिंग, निधी आणि वास्तविक जगातील शाळांची उदाहरणे
बहुतेक शाळांचे WiFi प्रकल्प खरेदी प्रक्रिया बंद होण्यापूर्वीच यशस्वी किंवा अयशस्वी ठरतात. तंत्रज्ञान अस्पष्ट आहे म्हणून नाही, तर बजेटमध्ये डिझाइनसाठी आवश्यक असलेल्या गोष्टींचा केवळ काही भागच समाविष्ट असतो म्हणून. शाळा अनेकदा ऍक्सेस पॉईंट्सची किंमत मोजतात आणि स्विचिंग, केबलिंग, ऑथेंटिकेशन, सर्वेक्षण, गेस्ट ऍक्सेस वर्कफ्लो आणि सपोर्ट वेळेकडे दुर्लक्ष करतात.
फक्त दिसणाऱ्या हार्डवेअरसाठी नव्हे, तर संपूर्ण सेवेसाठी बजेट तयार करा
स्वस्त ऍक्सेस पॉईंट हा एक महागडा पर्याय ठरू शकतो जर यामुळे मॅन्युअल ऑनबोर्डिंग करावे लागत असेल, पाहुण्यांचे व्यवस्थापन कठीण होत असेल, किंवा कमकुवत सेगमेंटेशन होत असेल. इनव्हॉइसची किंमत कमी असते, पण परिचालन खर्च जास्त असतो.
प्रस्तावांचे पुनरावलोकन करताना, खर्चाची विभागणी या घटकांमध्ये करा:
- वायरलेस एज: ॲक्सेस पॉइंट्स, माउंटिंग, लागू असल्यास लायसन्सिंग
- वायर्ड पाथ: स्विचिंग, PoE क्षमता, अपलिंक्स, पॅचिंग, केबलिंग दुरुस्ती
- ओळख आणि प्रवेश: 802.1X, डायरेक्टरी इंटिग्रेशन, गेस्ट वर्कफ्लो, सर्टिफिकेट सेवा
- ऑपरेशन्स: सर्वेक्षण, कॉन्फिगरेशन, मायग्रेशन, प्रशिक्षण, सपोर्ट
यामुळे तडजोड करणे अधिक स्पष्ट होते. शाळा नंतर ठरवू शकतात की त्या एखाद्या पर्यायी सुधारणेला पुढे ढकलत आहेत की एखाद्या महत्त्वपूर्ण गरजेला काढून टाकत आहेत.
निधीचे कार्यक्रम डिझाइनच्या निवडी ठरवू शकतात
अमेरिकेतील शाळांसाठी, FCC चा E-rate कार्यक्रम वार्षिक अब्जावधींचा निधी प्रदान करतो, जो पात्र सेवा जसे की WiFi ऍक्सेस पॉइंट्स आणि नेटवर्क स्विचेस साठी ९०% पर्यंतचा खर्च कव्हर करू शकतो, आणि २०२५ च्या निधी वर्षात ४ अब्ज डॉलर्सपेक्षा जास्त निधी उपलब्ध होता. जर तुम्ही E-rate समर्थित वातावरणासाठी डिझाइन करत असाल, तर ते फंडिंग मॉडेल अनेकदा वेळेचे नियोजन, रिफ्रेश सायकल्स आणि कोणत्या गोष्टीला पहिले प्राधान्य द्यायचे यावर परिणाम करते.
त्या प्रणालीबाहेर असलेल्या शाळांसाठीही हा धडा लागू होतो. निधीचे नियम अनेकदा पात्र पायाभूत सुविधांना मदत करतात परंतु शाळांना स्थलांतरणाचे प्रयत्न आणि आयडेंटिटी रिडिझाइन यांसारखे मऊ खर्च स्वतः सहन करावे लागतात. निधी मिळालेल्या हार्डवेअरला कमकुवत ऑपरेटिंग मॉडेल ठरवू देऊ नका.
उदाहरण एक, अविश्वसनीय शेअर्ड-की WiFi असलेली प्राथमिक शाळा
एका लहान प्रायमरी शाळेत क्लासरूम टॅब्लेट्स, कर्मचाऱ्यांचे लॅपटॉप्स आणि एक गेस्ट नेटवर्क होते जे फक्त रिसेप्शनजवळ नीट चालायचे. जुना दृष्टिकोन सोपा वाटायचा. एक स्टाफ पासवर्ड, एक स्टुडंट पासवर्ड आणि भेट देणाऱ्यांसाठी तात्पुरते अपवाद.
कार्यक्षम ठरलेली गोष्ट म्हणजे कोणताही नाट्यमय बदल नव्हता. शाळेने त्या मॉडेलच्या ऐवजी सेगमेंटेड SSID, एक योग्य गेस्ट पाथ आणि शाळेच्या मालकीच्या उपकरणांसाठी व्यवस्थापित (managed) ऑनबोर्डिंगचा वापर केला. याचा व्यावहारिक फायदा केवळ जाहिरात करण्याजोगा वेग हा नव्हता, तर सातत्य हा होता. शिक्षकांचा धड्यांच्या सुरुवातीला वाया जाणारा वेळ वाचू लागला, आणि सपोर्ट टीमचे काम पासवर्ड बदलण्याच्या चक्राभोवती फिरणे थांबले.
उदाहरण दोन, खूप जास्त लॉगिन प्रक्रिया असलेली मोठी माध्यमिक शाळा
एका मोठ्या माध्यमिक शाळेत याच्या उलट समस्या होती. कव्हरेज सर्वसाधारणपणे स्वीकार्य होते, परंतु युझरचा प्रवास गोंधळाचा होता. कर्मचारी एका मार्गाने, विद्यार्थी दुसऱ्या मार्गाने आणि पाहुणे तिसऱ्या मार्गाने जोडले जात होते. कोणालाही पाहुण्यांची प्रक्रिया आवडत नव्हती आणि प्रत्येक टर्मची सुरुवात ऑथेंटिकेशन तिकिटांनी व्हायची.
यावर उपाय म्हणजे ओळख-आधारित (identity-led) ऍक्सेसकडे वळणे हा होता. कर्मचारी उपकरणांनी डिरेक्टरी-बॅक असलेल्या ऑनबोर्डिंगचा वापर केला, विद्यार्थ्यांच्या उपकरणांनी नियंत्रित नावनोंदणी मार्ग वापरला, आणि पाहुण्यांना वेगळ्या वर्कफ्लोसह वेगळे (isolate) केले गेले. या प्रकारच्या मालमत्तेमध्ये Passpoint-आधारित ऍक्सेस विशेषतः उपयुक्त ठरतो कारण वारंवार येणाऱ्या वापरकर्त्यांना पुन्हा पुन्हा त्याच पोर्टल लॉजिकमधून जाण्याची आवश्यकता नसते.
तिथे खर्च करा जिथे वारंवार करावी लागणारी मॅन्युअल कामे वाचतील. स्कूल आयटी (IT) मध्ये, दररोज सकाळी काही मिनिटे वाचवणारे डिझाइन हे केवळ स्पेसिफिकेशन शीटमध्ये चांगले दिसणाऱ्या डिझाइनपेक्षा नेहमीच सरस ठरते.
यश मोजणे आणि पुढील आव्हानांसाठी तयार राहणे
शाळेचा WiFi प्रकल्प AP चे दिवे हिरवे झाल्यावर संपत नाही. तो तेव्हा संपतो जेव्हा शिक्षक नेटवर्ककडे दुर्लक्ष करू लागतात (ते सुरळीत चालल्यामुळे), विद्यार्थी कोणत्याही त्रासाशिवाय कनेक्ट होतात, पाहुणे कर्मचाऱ्यांच्या हस्तक्षेपाशिवाय ऑनलाइन जाऊ शकतात, आणि IT टीम प्रत्यक्ष जागेवर न जाता काय घडत आहे हे सिद्ध करू शकते.
Measure the things users actually feel
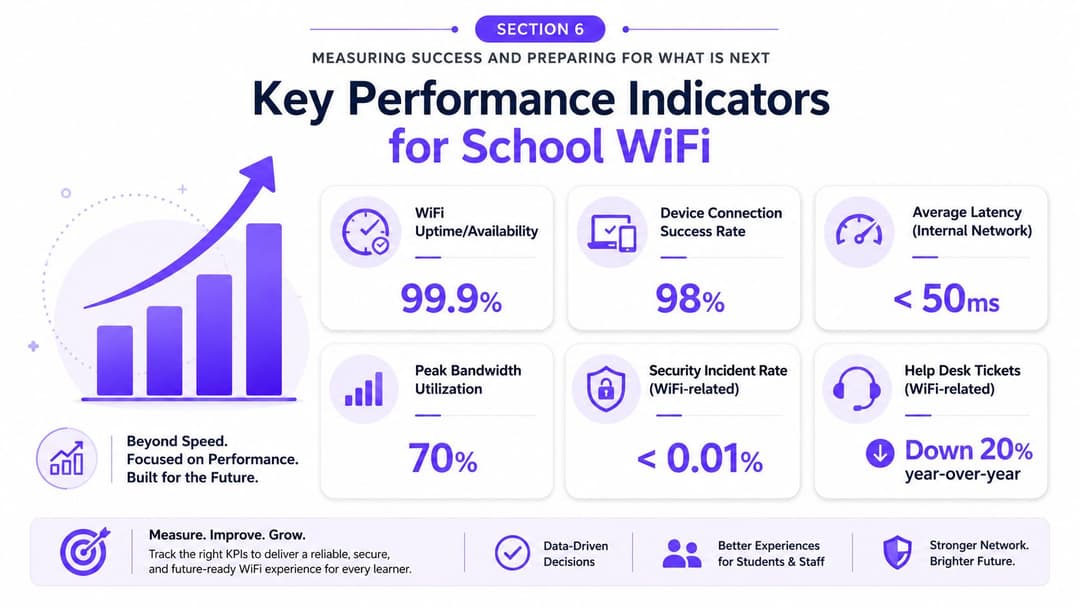
शाळा अनेकदा मुख्य थ्रूपुटवर जास्त लक्ष केंद्रित करतात. गती महत्त्वाची आहे, परंतु वर्गखोलीतील अनुभवाचे ते एकच एकमेव मोजमाप असू शकत नाही.
अधिक चांगल्या निर्देशकांमध्ये खालील गोष्टींचा समावेश होतो:
- कनेक्शन यश दर (Connection success rate): वापरकर्ते आणि डिव्हाइसेस पहिल्याच वेळी सुरळीतपणे जोडले जात आहेत का?
- प्रमाणीकरण अपयशाचे पॅटर्न (Authentication failure patterns): एखाद्या विशिष्ट गटाला किंवा इमारतीला त्रास होत आहे का?
- रोमिंग गुणवत्ता (Roaming quality): हालचाल करताना कॉल्स, थेट धडे किंवा ॲप सेशन्स सुरू राहतात का?
- ॲप्लिकेशन प्रतिसादक्षमता (Application responsiveness): साईटवर गर्दी झाल्यावर कोणते प्लॅटफॉर्म मंदावतात?
- हेल्पडेस्क ट्रेंड लाइन्स: सत्र (term), खोली किंवा वापरकर्त्याच्या प्रकारानुसार कोणते WiFi प्रश्न वारंवार उद्भवतात?
एक निरोगी नेटवर्क टीम या मेट्रिक्सचे संदर्भासहित पुनरावलोकन करते. नोंदणीच्या वेळेस अपयशांमध्ये झालेली वाढ ही पाहुण्यांची संख्या जास्त असलेल्या संध्याकाळच्या कार्यक्रमादरम्यान झालेल्या वाढीपेक्षा काहीतरी वेगळे दर्शवते.
त्रुटी शोधण्याचा काळ कमी करण्यासाठी ॲनालिटिक्सचा वापर करा
ॲनालिटिक्सशिवाय, शाळेच्या WiFi सपोर्टचे रूपांतर कॉरिडॉरमधील अफवांमध्ये होते. "सायन्स ब्लॉक नेहमी खराब असतो." "दुपारच्या जेवणानंतर लायब्ररीचे नेटवर्क सुटते." "गेस्ट WiFi ला iPhones आवडत नाहीत." यातील काही गोष्टी खऱ्या असू शकतात. पण बहुतांश गोष्टींसाठी पुराव्याची गरज असते.
उत्तम दृश्यमानतेमुळे टीमला व्यावहारिक प्रश्नांची उत्तरे जलद मिळतात:
| प्रश्न | टीम काय पाहण्यास सक्षम असावी |
|---|---|
| बिघाड स्थानिक आहेत की संपूर्ण साईटवर आहेत? | AP, इमारत किंवा SSID पॅटर्न |
| हा कव्हरेजचा प्रश्न आहे की ओळखीचा प्रश्न आहे? | सिग्नल डेटा विरुद्ध प्रमाणीकरण लॉग |
| पाहुणे शिकवण्याच्या ट्रॅफिकवर परिणाम करत आहेत का? | विभाजित वापर आणि धोरण दृश्य |
| एक डिव्हाइस वर्ग गोंधळ निर्माण करत आहे का? | क्लायंट-प्रकारचे वर्तन आणि पुन्हा प्रयत्न करण्याचे दर |
याच पद्धतीने तुम्ही व्यवस्थापनाला त्याचे महत्त्व पटवून देऊ शकता. कोणत्याही अमूर्त दाव्यांऐवजी, कमी व्यत्यय, सुटसुटीत ऍक्सेस कंट्रोल आणि कमी मॅन्युअल सपोर्टची स्पष्ट कहाणी मांडून तुम्ही हे सिद्ध करू शकता.
सर्वोत्तम शाळा नेटवर्क रिपोर्ट केवळ WiFi सुरू असल्याचे सांगत नाहीत. ते योग्य लोकांना योग्य ठिकाणी योग्य ऍक्सेस मिळाला की नाही हे दर्शवतात.
पुढील आव्हान केवळ कॅम्पसपुरते मर्यादित नाही
शाळेच्या नेत्यांसाठी सर्वात महत्त्वाच्या वास्तवांपैकी एक वास्तव इमारतीच्या बाहेर आहे. Ofcom च्या २०२४ च्या डेटाचा हवाला देत, New America द्वारे चर्चा केलेल्या संशोधनात असे दिसून आले आहे की मुले असलेल्या ६% UK कुटुंबांकडे घरगुती ब्रॉडबँड नव्हते. हे महत्त्वाचे आहे कारण शाळा उत्कृष्ट ऑन-साइट वायरलेस तयार करू शकते आणि तरीही काही विद्यार्थ्यांना घरी गृहपाठाच्या अंतराला सामोरे जावे लागू शकते.
हे धोरणात्मक प्रश्नाला बदलते. उत्तम कॅम्पस WiFi अजूनही महत्त्वाचे आहे, परंतु ते समतेचे संपूर्ण उत्तर नाही. शाळांना व्यावहारिक ऑफ-साइट कनेक्टिव्हिटी पर्याय, समुदाय प्रवेश, तात्पुरती वापरण्यासाठी दिलेली उपकरणे आणि विश्वासार्ह ओळख मॉडेल नियंत्रित पद्धतीने कॅम्पसच्या पलीकडे सुरक्षित प्रवेश वाढवू शकतात का, याचा देखील विचार करणे आवश्यक आहे.
केवळ अधिक डिव्हाइसेससाठीच नाही, तर अधिक ओळखींसाठी (identities) तयार रहा
शाळांमधील WiFi च्या पुढील टप्प्यामध्ये अधिक व्यवस्थापित साधने, अधिक ऑटोमेशन आणि युझर कोण आहे व त्या साधनाची काय भूमिका आहे यावर आधारित अधिक धोरणात्मक निर्णय समाविष्ट असतील. म्हणूनच आयडेंटिटी-बेस्ड नेटवर्किंग इतके महत्त्वाचे आहे. हे शेअर्ड सिक्रेट्सच्या तुलनेत प्रशासकीय नियंत्रण अधिक चांगल्या प्रकारे वाढवते.
जर मी एखाद्या शाळेच्या IT संचालकांना पुढे कशावर लक्ष केंद्रित करायचे याबद्दल सल्ला देत असतो, तर ती ही छोटी यादी असेल:
- अनामित प्रवेश मार्ग कमी करा
- शक्य तिथे नेटवर्क पॉलिसी डायरेक्टरी ओळखीशी जोडा
- गेस्ट प्रवेशाला एक तात्पुरता उपाय न समजता मॅनेज्ड सेवा म्हणून हाताळा
- केवळ सिग्नलची ताकद मोजण्याऐवजी ऑनबोर्डिंगमधील अडथळे आणि सपोर्टचा प्रयत्न मोजा
- ऑफ-साइट प्रवेशाच्या गरजांवर लक्ष ठेवा, कारण वापरकर्त्याचा प्रवास गेटपाशी संपत नाही
शाळेचे नेटवर्क जेव्हा अंदाज लावण्यायोग्य बनते तेव्हा ते विश्वास संपादन करते. जिथे गरज आहे तिथे सुरक्षित. जिथे असावे तिथे सोपे. सर्वत्र मोजण्यायोग्य.
जर तुम्ही शाळेच्या WiFi प्रवेशाचे आधुनिकीकरण कसे करायचे याचे पुनरावलोकन करत असाल, तर तुमच्या विद्यमान वायरलेस व्हेंडर स्टॅकसह ओळख-आधारित नेटवर्किंग, अतिथी प्रवेश आणि पासवर्डशिवाय ऑनबोर्डिंगचे मूल्यांकन करण्यासाठी Purple हा एक पर्याय आहे. जेव्हा तुमची मुख्य समस्या केवळ कव्हरेजची नसते, तर सामायिक केलेले पासवर्ड, Captive Portal आणि कर्मचारी, विद्यार्थी आणि अभ्यागतांसाठी विखुरलेले प्रवेश मार्ग यांचा कार्यात्मक भार ही असते, तेव्हा याचा विचार करणे योग्य आहे.