A queixa habitual sobre o WiFi escolar não é "precisamos de internet". É "o 8.º ano não consegue carregar o questionário, a ligação no pavilhão falha durante a assembleia, os visitantes estão em fila na receção porque o início de sessão de convidado não funciona e o suporte técnico ainda está a repor palavras-passe partilhadas do período passado".
Esse é o estado do WiFi nas escolas. O problema raramente é um ponto de acesso avariado. É a diferença entre aquilo para que a rede foi construída e o que a escola espera agora dela.
A maioria das escolas já não serve apenas um laboratório de computadores fixos organizado. Suportam portáteis de funcionários, dispositivos geridos de alunos, telemóveis pessoais, ecrãs de sala de aula, impressoras, câmaras, sistemas de segurança e um fluxo constante de convidados. Se o acesso ainda depender de uma chave partilhada colada no interior da porta de um armário, a rede não está apenas desatualizada - está a criar uma sobrecarga operacional todos os dias.
Por que o WiFi Escolar É Agora uma Infraestrutura Crítica para a Missão
Uma escola pode tolerar uma fotocopiadora lenta. Não pode tolerar um WiFi não fiável nos espaços de ensino. Assim que as aulas, as pautas, os fluxos de trabalho de salvaguarda, a gestão de dispositivos e os serviços direcionados aos pais passam a depender da conectividade, a rede sem fios deixa de ser uma camada de conveniência e passa a ser infraestrutura essencial.
Essa transição aconteceu rapidamente. Os dados da OCDE publicados através do Our World in Data mostram que a percentagem de escolas primárias do Reino Unido com internet para ensino passou de 0% no final dos anos 1990 para uma cobertura quase universal na década de 2010. A grande notícia não é apenas o facto de as escolas terem ficado online. É o facto de as expectativas terem mudado de um acesso ocasional numa sala de informática para um acesso constante em todos os locais onde a aprendizagem acontece.
De um modelo de laboratório de informática para um modelo de campus
As redes escolares mais antigas foram concebidas em torno da escassez. Alguns computadores de secretária. Alguns espaços de ensino fixos. Uma saída de internet. O sem-fios, se existisse, cobria frequentemente as áreas dos funcionários primeiro e as salas de aula em segundo lugar.
Esse modelo falha sob o uso moderno. Uma única turma pode trazer dezenas de dispositivos ativos para a rede de uma só vez. Adicione a isso os dispositivos móveis dos funcionários, ecrãs de sala de aula, aplicações na nuvem, tráfego de voz e atualizações de dispositivos em segundo plano.
Se precisar de validar a escala, ajuda pensar em termos de quantos dispositivos se ligam à internet em ambientes modernos, e não apenas quantos alunos estão matriculados.
Regra prática: Planeie para atividade simultânea, não para totais de inventário. Um armário cheio de tablets importa menos do que o que acontece quando três salas de aula adjacentes começam todas a transmitir, sincronizar e autenticar ao mesmo tempo.
Como se caracteriza a falha na prática
Os líderes escolares subestimam frequentemente a quantidade de falhas que são atribuídas à "internet" quando o verdadeiro problema reside no design sem fios local ou num controlo de acesso fraco.
Os sintomas comuns incluem:
- Interrupção das aulas: Os alunos ligam-se lentamente, têm problemas de roaming entre salas ou perdem sessões durante atividades ao vivo.
- Atrito na salvaguarda: A filtragem funciona numa rede mas não noutra porque o tráfego de convidados, do pessoal e dos alunos não está devidamente separado.
- Sobrecarga de suporte: As palavras-passe partilhadas expiram, são divulgadas ou espalham-se muito para além do grupo pretendido.
- Má experiência do visitante: Professores substitutos, pais, encarregados de educação e prestadores de serviços deparam-se com um Captive Portal que nunca foi concebido para uma elevada rotação.
Por que a identidade importa mais do que a velocidade bruta
Muitos projetos de WiFi escolar ainda começam pelo hardware. Mais APs. Novos switches. Melhores barras de sinal. Isso é importante, mas não é suficiente.
O problema mais complexo é decidir quem está na rede, o que deve aceder e como se autentica sem criar filas de espera para o departamento de TI. Nas escolas, os designs mais eficientes estão a afastar-se de acessos amplos e partilhados, aproximando-se de políticas baseadas em identidade para funcionários, alunos e convidados. É aí que a fiabilidade, a segurança e a usabilidade finalmente deixam de competir entre si.
Planear a Sua Rede a Partir da Sala de Aula
A forma mais rápida de desperdiçar orçamento é começar com um orçamento de fornecedor. Comece, em vez disso, pelas áreas de ensino. Um bom WiFi nas escolas é desenhado de fora para dentro, da sala de aula, pavilhão, biblioteca e área de receção de volta ao núcleo.
Comece pelo comportamento de ensino, não pelas plantas baixas
Uma sala de aula utilizada para verificações de trabalhos de casa no navegador tem um perfil diferente de uma sala de design, de um espaço de estudo do ensino secundário ou de um pavilhão cheio de pais numa noite de portas abertas. Se tratar todos os espaços como idênticos, o resultado é geralmente uma infraestrutura sobredimensionada em alguns locais e fraca nos pontos onde a dor é maior.
Faça perguntas práticas aos diretores de departamento e professores:
- Que aplicações falham primeiro quando o WiFi tem dificuldades? Vídeo, documentos na nuvem, plataformas de testes, ferramentas de voz e sincronização de dispositivos sobrecarregam a rede de formas diferentes.
- Quando ocorre o problema? Picos de login no primeiro período, aglomerações nos intervalos, assembleias e períodos de exames revelam frequentemente falhas.
- Quais as salas que são operacionalmente críticas? Receção, gabinetes de apoio ao aluno, salas de trabalho dos funcionários e espaços de NEE são muitas vezes mais importantes do que a cobertura genérica dos corredores.
Mapeie os locais e, em seguida, a densidade
Uma auditoria ao local não serve apenas para avaliar a força do sinal. Trata-se da densidade de utilizadores, materiais das paredes, edifícios complexos e a diferença entre "liga-se" e "funciona corretamente".
Edifícios históricos, pavilhões desportivos, salas de aula temporárias e paredes interiores espessas podem distorcer um design limpo no papel. Antes das decisões finais de posicionamento, crie ou reveja um mapa de calor WiFi adequado para o local e compare-o com os padrões reais das aulas.
Utilize uma grelha de planeamento simples:
| Área | Utilizadores principais | Mistura típica de dispositivos | Risco se o WiFi falhar |
|---|---|---|---|
| Salas de aula | Alunos e professores | Portáteis geridos, tablets, telemóveis do pessoal | Interrupção das aulas |
| Receção | Visitantes e pessoal de escritório | Telemóveis de convidados, dispositivos administrativos | Integração deficiente, lentidão administrativa |
| Polivalente e biblioteca | Grandes grupos mistos | Dispositivos móveis de alta densidade | Congestionamento e problemas de roaming |
| Salas de professores e gabinetes | Pessoal | Portáteis, telemóveis, impressoras | Atraso operacional |
Conte tipos de experiência, não apenas dispositivos finais
As equipas de TI perguntam frequentemente: "Quantos dispositivos temos?" A melhor pergunta é: "Quantas experiências de dispositivos precisamos de suportar?"
Uma escola costuma ter várias em simultâneo:
- Dispositivos geridos de alunos: Geralmente os mais fáceis de controlar se forem registados através de MDM.
- Dispositivos de funcionários: Necessitam de um acesso mais robusto, roaming estável e uma integração simples.
- BYOD: Geralmente a categoria mais complexa. Sistemas operativos mistos, postura de segurança inconsistente e limites de suporte frágeis.
- Convidados: Elevada rotatividade, acesso de curta duração e uma forte necessidade de isolamento.
Se o seu design tratar os quatro grupos da mesma forma, a equipa de suporte acabará por carregar com a complexidade mais tarde.
Escreva uma definição de serviço curta antes de comprar o quer que seja
Antes de discutir marcas ou contagens de pontos de acesso, defina o serviço em português simples. Uma página é suficiente se for específica.
Inclua pontos como estes:
- Expectativa de cobertura: Quais espaços interiores e exteriores devem ter acesso sem fios fiável.
- Modelo de autenticação: Se os utilizadores iniciam sessão com a identidade da escola, um fluxo de trabalho de convidado ou certificados de dispositivos.
- Prioridade de aplicações: Que tráfego deve permanecer utilizável durante os períodos de maior movimento.
- Modelo de suporte: Como deve ser o processo de integração para novos alunos, novos funcionários e visitantes.
Esse documento impede que o projeto se desvie para um "melhor WiFi" como um objetivo vago. As escolas não precisam de indefinições. Precisam de uma rede que se adeque ao seu dia a dia.
Projetar uma Arquitetura de Rede À Prova de Futuro
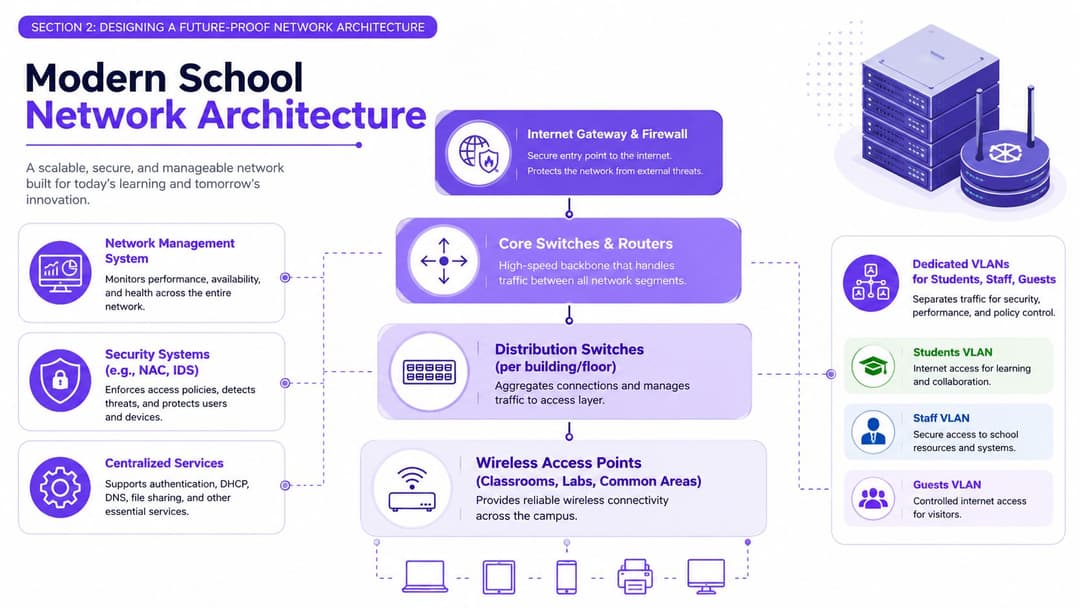
A rede de uma escola é um sistema estrutural, não um amontoado de caixas. O gateway de internet é a entrada principal e a receção de segurança. O comutador central é a sala de máquinas. A comutação de distribuição é a cablagem vertical e de piso. Os pontos de acesso são as tomadas que os alunos e funcionários utilizam. Se a estrutura estiver incorreta, adicionar terminais mais modernos não irá resolver o problema.
Construa primeiro em torno da separação
A escolha arquitetónica mais importante no WiFi escolar não é a marca no AP. É saber se a rede separa de forma limpa os diferentes grupos de utilizadores e tipos de dispositivos.
O Department for Education de Inglaterra afirma que quando uma escola ou faculdade necessita de uma atualização sem fios, a solução deve utilizar, no mínimo, o Wi-Fi 7 (802.11be), com os uplinks de AP tipicamente dimensionados para 1 Gbps, 2.5 Gbps, 5 Gbps ou 10 Gbps, e exige segregação de rede, QoS e autenticação individual no design sem fios, conforme estabelecido na norma principal de rede sem fios do DfE.
Essa orientação é importante porque afasta as escolas de redes planas. Na prática, pretendem-se espaços lógicos separados para:
- Alunos
- Funcionários
- Convidados
- Dispositivos IoT e operacionais como impressoras, ecrãs, sinalética e sistemas de edifícios
O telemóvel de um convidado nunca deve ter o mesmo nível de confiança que o portátil de um professor. Um ecrã de sala de aula não deve herdar a mesma política que uma estação de trabalho de segurança infantil.
Compreenda o que o Wi-Fi 7 muda e o que não muda
O Wi-Fi 7 é útil, mas não elimina a necessidade de um design sólido. Isto pode ser comparado ao alargamento de uma estrada. Se os cruzamentos forem mal geridos, o trânsito continuará a congestionar.
O que melhora com uma norma moderna é a margem de manobra. O que ainda exige disciplina de design é:
- Capacidade de backhaul: Os rádios rápidos são desperdiçados se as ligações ascendentes dos APs ficarem congestionadas.
- Planeamento de canais: As implementações densas continuam a necessitar de coordenação.
- Comportamento do cliente: Os dispositivos antigos não passam a comportar-se subitamente como se fossem novos.
- Fluxo de autenticação: Um método de início de sessão deficiente pode fazer com que uma rede rápida pareça lenta.
Coloque a Qualidade de Serviço onde ela é realmente necessária
A Qualidade de Serviço parece abstrata até ver uma aula ao vivo a competir com tráfego de sincronização em segundo plano. Nas escolas, QoS é triagem de tráfego. O tráfego sensível ao tempo passa sem problemas. As tarefas de menor valor aguardam a sua vez.
Uma política escolar sensata prioriza frequentemente:
| Tipo de tráfego | Prioridade típica |
|---|---|
| Voz e interação em direto na sala de aula | Alta |
| Plataformas de ensino e avaliação | Alta |
| Navegação web geral | Média |
| Atualizações em massa e sincronização em segundo plano | Mais baixa |
Uma rede escolar não precisa que todos os pacotes sejam tratados de forma igual. Precisa que os pacotes certos sejam protegidos quando o edifício fica movimentado.
Projete para edifícios complexos e atualizações faseadas
Muitas escolas não têm o luxo de começar do zero. Têm cablagem antiga num bloco, switching razoável noutro e planos de expansão que surgiram após o orçamento original de rede ter sido aprovado.
Isso é normal. A resposta certa é uma arquitetura faseada, não o compromisso arquitetónico.
Uma sequência prática assemelha-se frequentemente a isto:
- Estabilizar o núcleo e o caminho de comutação. Se os APs estiverem prontos para um maior rendimento mas a camada de comutação não estiver, a experiência do utilizador continua a ser afetada.
- Segmentar identidades e tráfego desde cedo. Mesmo antes de todos os APs serem substituídos, melhore o isolamento e as políticas.
- Renovar a cobertura periférica por prioridade de ensino. Corrija primeiro as salas onde o WiFi fraco prejudica o ensino.
- Descontinuar SSIDs com palavra-passe partilhada. São fáceis de manter ativos durante demasiado tempo.
Mantenha a gestão suficientemente simples para sobreviver ao período letivo
As escolas não precisam de uma elegância que só funciona quando um consultor está no local. Precisam de uma arquitetura que a equipa de TI consiga operar numa manhã de terça-feira em novembro.
Isso significa escolher controlos que respondam rapidamente a perguntas de suporte comuns:
- Qual é o AP que está sobrecarregado?
- Qual é o grupo de utilizadores que não consegue autenticar-se?
- Que dispositivos pertencem à rede de convidados?
- Quais são as salas de aula que estão a registar um roaming fraco?
- Qual é a política que está a bloquear a coisa errada?
Preparar para o futuro não significa comprar o equipamento mais recente possível. Trata-se de desenhar uma rede que consiga absorver novos dispositivos, controlos de identidade mais fortes e maior exigência na sala de aula sem forçar uma nova configuração a cada ciclo orçamental.
Garantir o Acesso Seguro para Alunos, Funcionários e Convidados
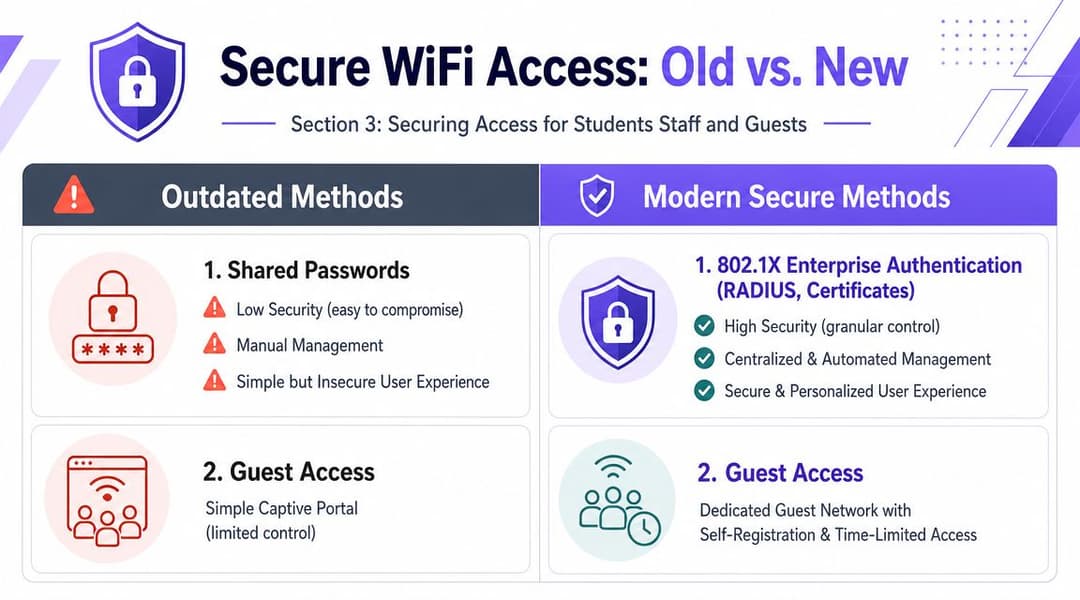
A maioria dos problemas de segurança de WiFi nas escolas começa com um atalho que parecia inofensivo na altura. Uma palavra-passe partilhada para os funcionários. Outra para os alunos. Um Captive Portal para os visitantes. Talvez um SSID para o ensino secundário em que ninguém quer mexer porque ninguém se lembra bem de como foi configurado.
Essa configuração funciona até deixar de funcionar. As palavras-passe espalham-se. Funcionários saem. Visitantes regressam com credenciais antigas. Alunos partilham o acesso fora do grupo pretendido. O departamento de TI passa mais tempo a gerir exceções do que a gerir a rede.
Porque é que as palavras-passe partilhadas falham nas escolas
Uma chave pré-partilhada parece simples porque a configuração é rápida. Operacionalmente, é dispendiosa.
Quando uma pessoa deixa de dever ter acesso, não é possível revogar o acesso apenas dessa pessoa. É necessário alterar a palavra-passe e criar perturbações para todos os outros. Nas escolas, isso traduz-se geralmente em andar atrás de dispositivos de funcionários, dispositivos de ensino e casos específicos que só surgem quando a aula começa.
Um Captive Portal tem um problema diferente. É frequentemente aceitável para visitantes ocasionais, mas é pouco prático para utilizadores diários. Também tende a criar uma zona morta entre estar "ligado ao WiFi" e "totalmente online", que é exatamente o tipo de atrito que os alunos e funcionários interpretam como uma rede avariada.
Como se caracteriza o acesso baseado em identidade
O modelo mais limpo é a rede baseada em identidade. Os utilizadores não se ligam porque sabem uma palavra-passe. Ligam-se porque a rede reconhece quem são ou reconhece um dispositivo fidedigno que lhes foi atribuído.
Isso geralmente significa uma combinação de:
- Autenticação empresarial 802.1X
- Integração de diretório com Microsoft Entra ID, Google Workspace ou Okta
- Integração baseada em certificados para dispositivos geridos
- Fluxos de trabalho de convidados separados com duração controlada e isolamento
A vantagem prática é enorme. O acesso torna-se específico, revogável e automatizável.
| Método | Experiência do utilizador | Controlo de segurança | Sobrecarga de TI |
|---|---|---|---|
| Palavra-passe partilhada | Fácil ao início, confusa mais tarde | Fraca | Elevada ao longo do tempo |
| Captive Portal | Familiar para convidados, má para utilizadores diários | Limitada | Moderada |
| 802.1X com identidade | Transparente após a configuração | Forte | Mais baixa após a padronização |
| Acesso baseado em certificados | Muito fluida em dispositivos geridos | A mais forte para a confiança do dispositivo | Configuração inicial pesada |
Onde o SSO ajuda
O Single Sign-On não vai resolver problemas de rádio, mas pode remover muito do atrito de integração. Se a equipa já utiliza o Google Workspace ou o Microsoft Entra ID para a sua conta escolar, utilizar esse mesmo modelo de identidade para o WiFi reduz a duplicação e encurta o caminho entre "novo funcionário" e "dispositivo funcional".
Isto importa nas escolas porque os inícios de período são caóticos. Novo pessoal chega. Os alunos mudam de turma. Os prestadores de serviços precisam de acesso temporário. Quanto mais o seu WiFi depender da gestão manual de contas, mais provável é que a sua equipa de suporte se torne o gargalo.
Dica de design: Se os Recursos Humanos ou o MIS alterarem o estado de um utilizador, o acesso à rede deve seguir automaticamente. A desativação manual é onde as permissões antigas persistem.
Passpoint e OpenRoaming sem o jargão técnico
O Passpoint deve ser visto como um cartão de identificação fidedigno de funcionário para WiFi. Assim que um dispositivo é configurado corretamente, reconhece a rede aprovada e liga-se automaticamente com encriptação a partir do primeiro pacote. O utilizador não precisa de reintroduzir constantemente as credenciais e a rede não necessita de depender de um segredo partilhado genérico.
É por isso que o Passpoint parece diferente do antigo modelo "escolher o SSID e iniciar sessão novamente". Funciona mais como o roaming móvel. O dispositivo sabe como é um serviço fidedigno e liga-se a ele de forma automática.
Para as escolas, isso tem duas utilidades fortes:
- Pessoal e dispositivos geridos podem ligar-se de forma segura com muito menos atrito diário.
- Convidados ou utilizadores recorrentes podem ter uma experiência mais previsível onde suportado, em vez de repetir os passos do Captive Portal.
Se precisar de uma explicação em linguagem simples para partes interessadas não técnicas, compare-o com uma via rápida de aeroporto. O WiFi de convidados tradicional obriga todos a fazer fila e a apresentar documentos em cada visita. O Passpoint pré-verifica o viajante para que a barreira se abra automaticamente, continuando a registar quem passou.
Para plataformas, as escolas avaliam tipicamente as opções nativas de fornecedores como a Aruba, Cisco Meraki, Juniper Mist, Ruckus e UniFi, além de plataformas de identidade sobrepostas. Em parques informáticos mistos, o modelo de integração e acesso WiFi da Purple é um exemplo de uma plataforma que suporta acesso baseado em identidade, fluxos de trabalho de convidados e experiências do tipo Passpoint em vários fornecedores de rede.
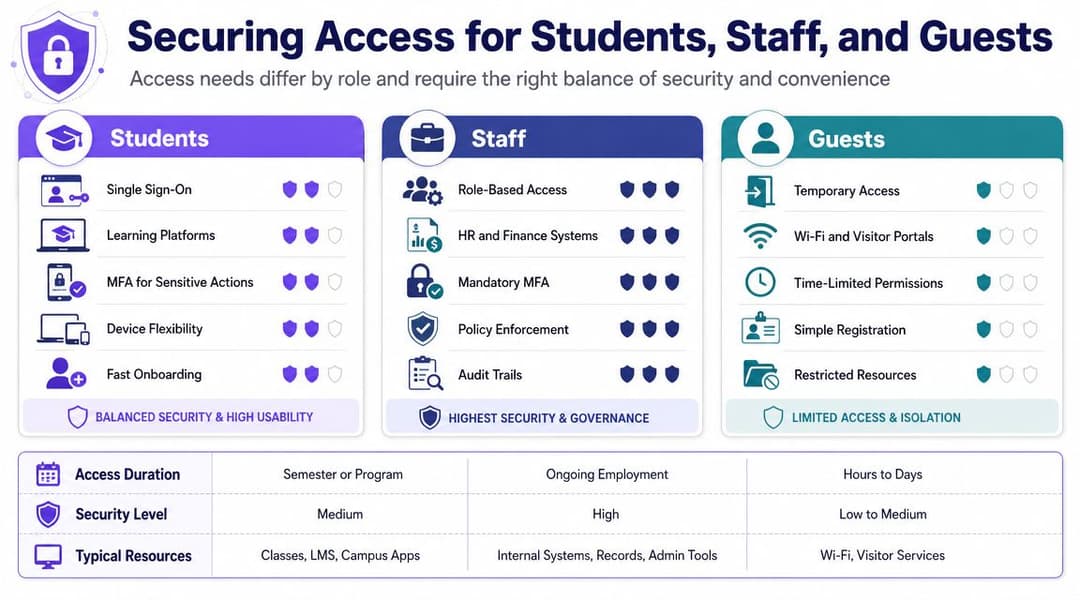
Proporcione a cada público uma jornada diferente
O maior erro é tentar fazer com que um único método de acesso sirva para todos.
Uma divisão melhor assemelha-se a isto:
- Funcionários: Acesso baseado em SSO ou certificado com forte controlo de políticas
- Alunos: Integração gerida sempre que possível, com restrições claras baseadas em funções
- Convidados: Registo em self-service, aprovação de patrocinador se necessário, credenciais de curta duração, isolamento rigoroso
- Dispositivos antigos: Métodos de recurso controlados, tais como credenciais específicas do dispositivo ou grupos de políticas isolados
A rede parece mais simples para os utilizadores quando o backend é mais preciso. Esse é o paradoxo que muitas escolas não percebem. Um melhor design de identidade traduz-se normalmente em menos chamadas de suporte, e não em mais complexidade.
Gerir Dispositivos e Filtrar Conteúdo para Salvaguarda
Colocar os utilizadores na rede é apenas metade do trabalho. Uma vez ligados, os dispositivos precisam da política correta, dos limites de acesso corretos e dos controlos de salvaguarda corretos. Muitos projetos de WiFi escolar acabam por se deparar com problemas mais tarde, porque a implementação sem fios é bem-sucedida, mas o modelo operacional do dia a dia continua a ser improvisado.
Classifique os dispositivos em classes operacionais
Não gira "todos os dispositivos" como uma única categoria. Nas escolas, isso cria conflitos de políticas quase de imediato.
Em vez disso, utilize classes práticas:
- Dispositivos de alunos geridos pela escola: Geralmente bloqueados através de MDM e associados à política de rede de estudantes.
- Endpoints do pessoal: Necessitam de um acesso mais amplo, maior confiança e melhor capacidade de auditoria.
- Dispositivos pessoais: Muitas vezes tolerados de alguma forma, mas necessitam de uma segmentação mais rigorosa.
- Convidados e visitantes: Apenas acesso a curto prazo, sem rota para os sistemas internos.
- Dispositivos partilhados e headless: Impressoras, ecrãs, sensores, sinalização e equipamentos especializados que não conseguem autenticar-se como um portátil.
Cada classe deve ter a sua própria rota de integração, conjunto de políticas e caminho de resolução de problemas. Se um técnico precisar de adivinhar qual a regra que se aplica, o modelo é demasiado vago.
Combine a política de WiFi com a gestão de dispositivos
Um desenho sem fios forte torna-se muito mais fácil quando funciona com o MDM em vez de o contornar. Os dispositivos geridos podem receber certificados, configurações de confiança, SSIDs conhecidos e políticas de conformidade antes mesmo de o utilizador abrir o ecrã.
Isso muda o suporte de "diga-me em que tocar no seu ecrã" para "o dispositivo já deve saber onde e como se ligar".
Um fluxo de trabalho prático assemelha-se a isto:
- Emitir ou registar o dispositivo
- Instalar as definições sem fios através de MDM
- Aplicar a identidade e o certificado corretos
- Colocar o dispositivo no segmento de rede correto
- Monitorizar falhas por utilizador, tipo de dispositivo e site
Se o onboarding depende de uma folha de instruções impressa, não é onboarding. É um evento de suporte recorrente.
Faça a filtragem e a monitorização corresponderem à realidade da salvaguarda
As escolas precisam de filtragem e monitorização que apoiem a segurança infantil sem tornar a rede lenta. O segredo está em aplicar a política no local correto.
Os erros comuns incluem filtrar tudo através de um único caminho genérico, aplicar restrições idênticas a funcionários e alunos, ou criar tantas exceções que ninguém consegue explicar o conjunto de regras final.
Um modelo mais forte geralmente inclui:
| Grupo | Postura típica de filtragem | Necessidade de monitorização |
|---|---|---|
| Alunos | Controlos de categoria mais rigorosos | Alta |
| Funcionários | Acesso mais amplo com tolerâncias para uso profissional | Moderada a alta |
| Convidados | Navegação segura básica e isolamento estrito | Baixa a moderada |
| Dispositivos operacionais | Acesso mínimo à Internet sempre que possível | Foco na deteção de anomalias |
A equipa de rede, o responsável pela segurança escolar e a liderança sénior devem acordar sobre como a política funciona na prática. Quem aprova as exceções? Como são escalados os incidentes? Quais os registos importantes? Essas decisões não devem ser tomadas de forma ad-hoc por qualquer técnico que receba o pedido de suporte.
Mantenha o acesso de convidados simples, mas contido
O WiFi de convidados nas escolas precisa de um padrão melhor do que "dar-lhes o código dos funcionários por um dia". Os visitantes são uma parte normal da vida escolar. Professores de substituição, diretores, terapeutas, prestadores de serviços, pais e participantes em eventos precisam todos de diferentes níveis de conveniência e garantia.
Um modelo de convidado útil geralmente inclui:
- Autorregisto ou registo patrocinado
- Acesso limitado no tempo
- Política de acesso exclusivo à Internet
- Sem visibilidade lateral para recursos internos
- Registo de logs claro associado à identidade do convidado ou ao fluxo de trabalho do patrocinador
Isso proporciona à receção e à TI um processo repetível. Também protege a escola da desorganização que ocorre quando o acesso de convidados é tratado como uma exceção de cada vez.
Crie políticas com as quais a equipa consiga realmente conviver
Os controlos de proteção de menores falham quando são tão disruptivos que os funcionários procuram alternativas. Os professores criarão pontos de acesso partilhados através dos telemóveis. Os departamentos solicitarão redes paralelas. As exceções temporárias tornam-se numa desorganização permanente.
O equilíbrio certo costuma ser aborrecido, o que é bom. Os professores ligam-se com o mínimo de atrito. Os alunos entram automaticamente na política de filtragem correta. Os convidados acedem à Internet sem tocar nos sistemas internos. A TI consegue ver quem se ligou, onde e sob que identidade. Sistemas silenciosos são, geralmente, sistemas bem concebidos.
Orçamentação, Financiamento e Exemplos Práticos de Escolas
A maioria dos projetos de WiFi escolar ganha-se ou perde-se antes do encerramento do aprovisionamento. Não porque a tecnologia não seja clara, mas porque o orçamento apenas cobre parte do que o design exige. As escolas frequentemente orçamentam os pontos de acesso e esquecem-se da comutação, cablagem, autenticação, levantamento técnico, fluxos de trabalho de acesso de convidados e tempo de suporte.
Orçamente para todo o serviço, não para o hardware visível
Um ponto de acesso mais barato pode tornar-se na opção mais cara se forçar a integração manual, um processamento de convidados complexo ou uma segmentação fraca. A linha da fatura é mais baixa. O custo operacional é mais alto.
Ao analisar propostas, divida o investimento nestas categorias:
- Wireless edge: Pontos de acesso, montagem, licenciamento se aplicável
- Caminho com fios: Comutação, capacidade PoE, uplinks, patching, correção de cablagem
- Identidade e acesso: 802.1X, integração de diretório, fluxos de trabalho de convidados, serviços de certificados
- Operações: Levantamento técnico, configuração, migração, formação, suporte
Isso torna os compromissos mais claros. As escolas podem então decidir se estão a adiar uma melhoria opcional ou a eliminar uma dependência crítica.
Os programas de financiamento podem moldar as escolhas de design
Para as escolas dos EUA, o programa E-rate da FCC fornece milhares de milhões em financiamento anual, pode cobrir até 90% dos custos para serviços elegíveis, tais como pontos de acesso WiFi e switches de rede, e teve mais de 4 mil milhões de dólares disponíveis no ano de financiamento de 2025. Se está a desenhar para um ambiente apoiado pelo E-rate, esse modelo de financiamento afeta frequentemente os prazos, os ciclos de renovação e o que é prioritário em primeiro lugar.
Para as escolas fora desse sistema, a lição continua a aplicar-se. As regras de financiamento frequentemente recompensam a infraestrutura elegível, mas deixam as escolas com a responsabilidade de absorver custos indiretos, como o esforço de migração e a reformulação de identidades. Não deixe que o hardware financiado dite um modelo operacional fraco.
Exemplo um, uma escola primária com WiFi de chave partilhada instável
Uma pequena escola primária tinha tablets de sala de aula, portáteis de funcionários e uma rede de convidados que apenas funcionava de forma fiável perto da receção. A abordagem antiga parecia simples. Uma palavra-passe para funcionários, uma palavra-passe para alunos e exceções ad hoc para visitantes.
O que funcionou não foi uma reformulação dramática. A escola substituiu esse modelo por SSIDs segmentados, um percurso de convidado adequado e uma integração gerida para dispositivos propriedade da escola. O ganho prático não foi a velocidade de destaque - foi a consistência. Os professores deixaram de perder tempo no início das aulas e o suporte deixou de girar em torno da rotação de palavras-passe.
Exemplo dois, um site secundário maior com demasiados fluxos de início de sessão
Uma escola secundária de maior dimensão tinha o problema oposto. A cobertura era amplamente aceitável, mas a experiência do utilizador era caótica. Os funcionários ligavam-se de uma forma, os alunos de outra e os visitantes de uma terceira. Ninguém gostava do processo de convidados e cada período letivo começava com pedidos de suporte de autenticação.
A solução passou por transitar para um acesso baseado na identidade. Os dispositivos dos funcionários utilizavam uma integração associada ao diretório, os dispositivos dos alunos seguiam um percurso de registo controlado e os convidados eram isolados com um fluxo de trabalho separado. O acesso de estilo Passpoint é especialmente útil neste tipo de instalações porque os utilizadores recorrentes não precisam de passar continuamente pela mesma lógica de Captive Portal.
Invista onde isso elimine o trabalho repetitivo. No departamento de TI das escolas, um design que poupa minutos todas as manhãs supera frequentemente um que apenas parece melhor numa folha de especificações.
Medir o Sucesso e Preparar o Futuro
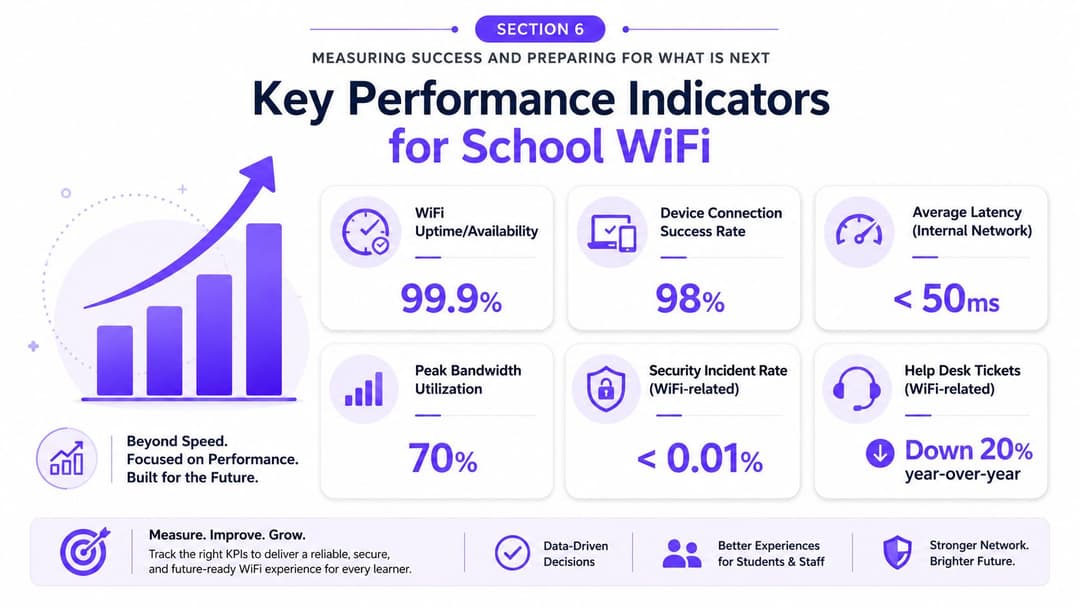
Um projeto de WiFi escolar não está terminado quando as luzes dos pontos de acesso ficam verdes. Está terminado quando os professores deixam de notar a rede, os alunos se ligam sem dramas, os convidados conseguem aceder à internet sem intervenção dos funcionários e a equipa de TI consegue provar o que está a acontecer sem ter de se deslocar pelo local.
Meça o que os utilizadores realmente sentem
As escolas focam-se frequentemente em demasia na taxa de transferência principal. A velocidade importa, mas é uma métrica fraca quando isolada para avaliar a experiência na sala de aula.
Indicadores melhores incluem:
- Taxa de sucesso de ligação: Os utilizadores e dispositivos estão a ligar-se corretamente à primeira?
- Padrões de falha de autenticação: Um grupo ou edifício específico está a ter problemas?
- Qualidade de roaming: As chamadas, aulas em direto ou sessões de aplicações sobrevivem ao movimento?
- Capacidade de resposta das aplicações: Que plataformas abrandam quando o local fica ocupado?
- Linhas de tendência do suporte técnico: Que problemas de WiFi recorrem por período letivo, sala ou tipo de utilizador?
Uma equipa de rede saudável analisa estas métricas em contexto. Um pico de falhas no momento do registo significa algo diferente de um pico durante um evento noturno com forte presença de convidados.
Utilize análises para encurtar o isolamento de falhas
Sem analítica, o suporte de WiFi escolar transforma-se em folclore de corredor. "O bloco de ciências está sempre mau." "A biblioteca falha depois do almoço." "O WiFi de convidados não gosta de iPhones." Algumas destas afirmações podem ser verdadeiras. A maioria precisa de provas.
Uma boa visibilidade permite que a equipa responda rapidamente a perguntas práticas:
| Pergunta | O que a equipa deve ser capaz de ver |
|---|---|
| As falhas são locais ou de todo o site? | Padrões de AP, edifício ou SSID |
| Trata-se de um problema de cobertura ou de identidade? | Dados de sinal versus registos de autenticação |
| Os convidados estão a afetar o tráfego de ensino? | Visualização segmentada de utilização e de políticas |
| Uma classe de dispositivos está a causar ruído? | Comportamento do tipo de cliente e taxas de repetição |
É assim que também se prova o valor à liderança. Não com alegações abstratas, mas com uma história mais clara de menos interrupções, um controlo de acesso mais limpo e menos suporte manual.
Os melhores relatórios de rede escolar não dizem apenas que o WiFi está ativo. Eles mostram se as pessoas certas obtiveram o acesso correto nos locais adequados.
O próximo desafio não está apenas no campus
Uma das realidades mais importantes para os líderes escolares situa-se fora do edifício. A investigação analisada pela New America, citando dados da Ofcom de 2024, revelou que 6% dos lares do Reino Unido com crianças não tinham banda larga em casa. Isto é importante porque uma escola pode construir uma excelente rede sem fios no local e, ainda assim, deixar alguns alunos confrontados com uma lacuna nos trabalhos de casa quando estão em casa.
Isto muda a questão estratégica. Um melhor WiFi no campus continua a ser importante, mas não é a resposta completa para a equidade. As escolas também precisam de pensar em opções práticas de conectividade fora do local, acesso comunitário, dispositivos de empréstimo e se os modelos de identidade fidedignos poderiam alargar o acesso seguro para lá do campus de forma controlada.
Prepare-se para mais identidades, não apenas mais dispositivos
A próxima fase do WiFi nas escolas trará mais dispositivos geridos, mais automatização e mais decisões de políticas associadas a quem é o utilizador e a qual é o papel desempenhado pelo dispositivo. É por isso que a rede baseada em identidade é tão importante. Esta escala o controlo administrativo muito melhor do que as chaves partilhadas alguma vez conseguirão.
Se eu estivesse a aconselhar um diretor de TI de uma escola sobre onde se focar a seguir, seria nesta lista curta:
- Reduzir os caminhos de acesso anónimo
- Associar a política de rede à identidade do diretório sempre que possível
- Tratar o acesso de convidados como um serviço gerido e não como uma solução de recurso
- Medir a fricção na integração e o esforço de suporte, não apenas a força do sinal
- Manter a atenção nas necessidades de acesso fora do campus, porque a jornada do utilizador não termina no portão
Uma rede escolar ganha confiança quando se torna previsível. Segura onde precisa de ser. Simples onde deve ser. Mensurável em todo o lado.
Se está a analisar como modernizar o acesso WiFi escolar, a Purple é uma opção a avaliar para redes baseadas em identidade, acesso de convidados e integração sem palavra-passe, em conjunto com o seu fornecedor de rede sem fios atual. Vale a pena considerar quando o seu principal problema não é apenas a cobertura, mas sim a carga operacional de palavras-passe partilhadas, Captive Portals e jornadas de acesso fragmentadas para funcionários, alunos e visitantes.