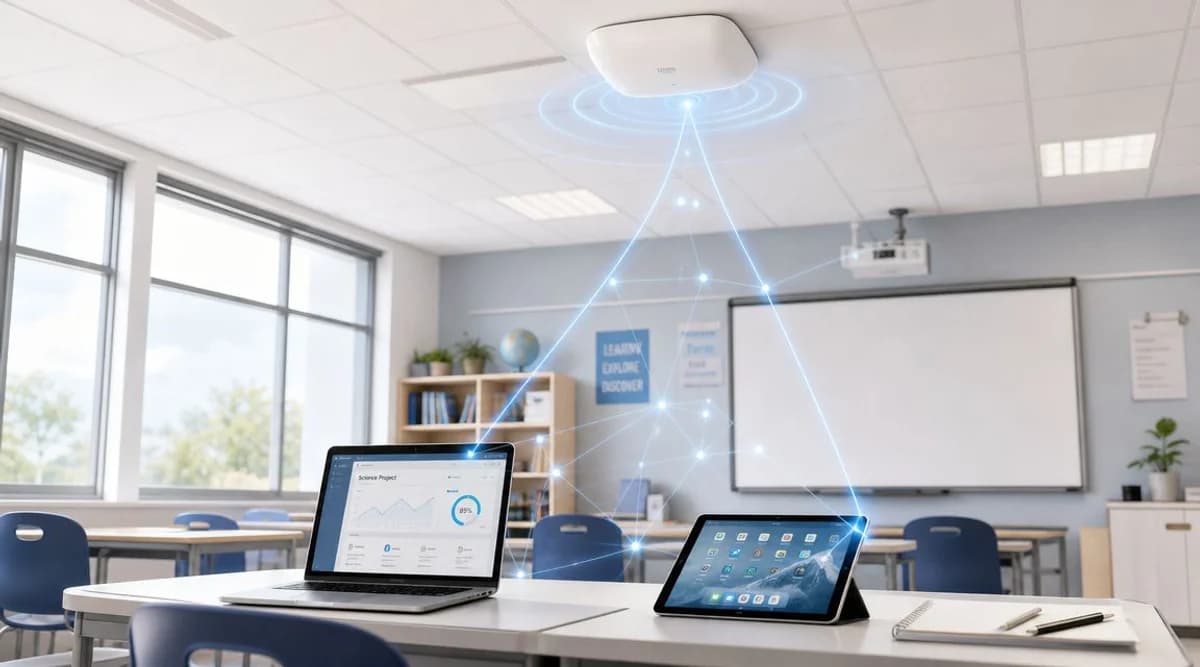
La solita lamentela sul WiFi scolastico non è "abbiamo bisogno di internet". È "la classe terza non riesce a caricare il quiz, il segnale in aula magna cade durante l'assemblea, i visitatori sono in coda alla reception perché il login per gli ospiti non funziona e l'helpdesk sta ancora reimpostando le password condivise del trimestre scorso".
Questo è lo stato del WiFi nelle scuole. Il problema è raramente un singolo access point guasto. È il divario tra ciò per cui la rete è stata costruita e ciò che la scuola si aspetta ora da essa.
La maggior parte delle scuole non serve più solo un ordinato laboratorio desktop. Supportano laptop del personale, dispositivi gestiti degli alunni, telefoni personali, schermi delle aule, stampanti, telecamere, sistemi di sicurezza e un flusso costante di ospiti. Se l'accesso dipende ancora da una chiave condivisa attaccata con il nastro adesivo all'interno dell'anta di un armadio, la rete non è solo datata. Sta creando un rallentamento operativo ogni singolo giorno.
Perché il WiFi Scolastico è Ora un'Infrastruttura Mission-Critical
Una scuola può tollerare una fotocopiatrice lenta. Non può tollerare un WiFi inaffidabile all'interno degli spazi didattici. Quando le lezioni, i registri, i flussi di lavoro di salvaguardia, la gestione dei dispositivi e i servizi rivolti ai genitori dipendono tutti dalla connettività, il wireless smette di essere un livello di comodità e diventa un'infrastruttura fondamentale.
Questo cambiamento è avvenuto rapidamente. I dati OCSE pubblicati tramite Our World in Data mostrano che la percentuale di scuole primarie del Regno Unito con accesso a Internet per la didattica è passata dallo 0% alla fine degli anni '90 a una copertura quasi universale entro gli anni 2010. La notizia principale non è solo che le scuole si sono connesse a Internet. È che le aspettative sono cambiate: dall'accesso occasionale in un'aula computer all'accesso costante ovunque si svolga l'apprendimento.
Dal modello basato sulle aule informatiche al modello di campus
Le reti scolastiche più vecchie erano progettate in base alla scarsità di risorse. Pochi computer desktop. Pochi spazi didattici fissi. Un unico breakout internet. Il wireless, se presente, spesso copriva prima le aree del personale e poi le aule scolastiche.
Questo modello non regge l'usura del traffico moderno. Una singola classe può portare contemporaneamente decine di dispositivi attivi sulla rete. Aggiungi poi i dispositivi portatili del personale, gli schermi delle aule, le app in cloud, il traffico vocale e gli aggiornamenti dei dispositivi in background.
Se hai bisogno di un riscontro pratico sulla scalabilità, è utile pensare in termini di quanti dispositivi si connettono a internet negli ambienti moderni, non solo di quanti alunni sono iscritti.
Regola pratica: Pianifica per attività simultanee, non per il totale dei dispositivi a inventario. Un armadio pieno di tablet conta meno di quello che succede quando tre aule adiacenti iniziano a trasmettere in streaming, sincronizzare e autenticarsi contemporaneamente.
Come si presenta un disservizio nella pratica
I dirigenti scolastici spesso sottovalutano quanti malfunzionamenti vengano attribuiti a "Internet" quando il problema effettivo risiede nella progettazione wireless locale o in un controllo degli accessi debole.
I sintomi comuni includono:
- Interruzione delle lezioni: Gli studenti si connettono lentamente, riscontrano problemi di roaming tra le aule o perdono le sessioni durante le attività dal vivo.
- Attriti nella tutela dei minori: Il filtraggio funziona su una rete ma non su un'altra perché il traffico di ospiti, personale e studenti non è nettamente separato.
- Sovraccarico del supporto: Le password condivise scadono, vengono divulgate o si diffondono ben oltre il gruppo previsto.
- Scadente esperienza dei visitatori: Personale supplente, genitori, membri del consiglio d'istituto e appaltatori si imbattono in un Captive Portal che non è mai stato progettato per un turnover elevato.
Perché l'identità conta più della pura velocità
Molti progetti WiFi scolastici iniziano ancora dall'hardware. Più AP. Nuovi switch. Barrette del segnale migliori. Questi elementi contano, ma non sono sufficienti.
Il problema più difficile è decidere chi si trova sulla rete, cosa deve raggiungere e come si autentica senza creare code per il reparto IT. Nelle scuole, i progetti più puliti si stanno allontanando da un accesso ampio e condiviso per orientarsi verso policy basate sull'identità per personale, studenti e ospiti. È qui che affidabilità, sicurezza e usabilità smettono finalmente di ostacolarsi a vicenda.
Pianificare la Rete Partendo dalla Classe
Il modo più rapido per sprecare il budget è partire dal preventivo di un fornitore. Parti invece dagli spazi didattici. Un buon WiFi nelle scuole si progetta dal perimetro verso l'interno - dalle aule, dall'aula magna, dalla biblioteca e dalla reception fino al nucleo centrale.
Iniziare dai comportamenti didattici, non dalle planimetrie
Un'aula utilizzata per la verifica dei compiti tramite browser ha un profilo diverso da un'aula di progettazione, uno spazio di studio per l'ultimo anno o un'aula magna piena di genitori durante un open day. Se tratti tutti gli spazi allo stesso modo, il risultato sarà solitamente sovradimensionato in alcuni punti e debole in quelli in cui fa più male.
Ponete a coordinatori didattici e insegnanti domande pratiche:
- Quali app falliscono per prime quando il WiFi è in difficoltà? Video, documenti in cloud, piattaforme di test, strumenti vocali e sincronizzazione dei dispositivi sollecitano la rete in modi diversi.
- Quando si verifica il problema? Picchi di accesso alla prima ora, assembramenti durante la ricreazione, assemblee e sessioni d'esame spesso evidenziano i difetti.
- Quali aule sono di fondamentale importanza operativa? La reception, gli uffici di tutela dei minori, le sale docenti e gli spazi per bisogni educativi speciali (SEN) spesso contano più della copertura generica dei corridoi.
Mappa gli spazi, poi mappa la densità
Un site survey non riguarda solo la potenza del segnale. Riguarda la densità di utenti, i materiali delle pareti, gli edifici complessi e la differenza tra "connesso" e "funzionante correttamente".
Edifici storici, palestre, aule temporanee e spessi muri interni possono alterare un progetto teorico perfetto. Prima di prendere decisioni definitive sul posizionamento, create o esaminate una mappa di calore WiFi (o wifi heat map) accurata per il sito e confrontatela con l'effettivo andamento delle lezioni.
Utilizzate una griglia di pianificazione semplice:
| Area | Utenti principali | Mix tipico di dispositivi | Rischio in caso di guasto del WiFi |
|---|---|---|---|
| Aule | Studenti e insegnanti | Laptop gestiti, tablet, telefoni del personale | Interruzione delle lezioni |
| Reception | Visitatori e personale amministrativo | Telefoni degli ospiti, dispositivi amministrativi | Onboarding scadente, rallentamento amministrativo |
| Aula magna e biblioteca | Grandi gruppi misti | Dispositivi mobili ad alta densità | Problemi di congestione e roaming |
| Sale docenti e uffici | Personale | Laptop, telefoni, stampanti | Ritardo operativo |
Valutare le tipologie di esperienza, non solo i dispositivi finali
I team IT si chiedono spesso: "Quanti dispositivi abbiamo?". La domanda migliore è: "Quante esperienze di dispositivo dobbiamo supportare?".
Una scuola di solito ne gestisce diversi contemporaneamente:
- Dispositivi gestiti degli studenti: Di solito i più facili da controllare se registrati tramite MDM.
- Dispositivi del personale: Richiedono un accesso più forte, un roaming stabile e un onboarding semplice.
- BYOD: Solitamente la categoria più complessa. Sistemi operativi misti, postura di sicurezza incoerente e confini di supporto labili.
- Ospiti: Elevato turnover, accesso di breve durata e una forte necessità di isolamento.
Se il vostro design tratta i quattro gruppi allo stesso modo, la complessità finirà per ricadere in un secondo momento sull'helpdesk.
Scrivere una breve definizione del servizio prima di acquistare qualsiasi cosa
Prima di discutere di marchi o di numero di access point, definite il servizio in termini semplici. Una pagina è sufficiente se è specifica.
Includi punti come questi:
- Aspettative di copertura: Quali spazi interni ed esterni devono disporre di un accesso wireless affidabile.
- Modello di autenticazione: Se gli utenti accedono con l'identità scolastica, con un flusso di lavoro per ospiti o con certificati di dispositivo.
- Priorità delle applicazioni: Quale traffico deve rimanere utilizzabile durante i periodi di picco.
- Modello di supporto: Come deve essere strutturato l'onboarding per nuovi alunni, nuovo personale e visitatori.
Questo documento impedisce al progetto di scivolare verso un "WiFi migliore" come obiettivo vago. Le scuole non hanno bisogno di vaghezza. Hanno bisogno di una rete all'altezza della loro giornata lavorativa.
Progettare un'Architettura di Rete a Prova di Futuro
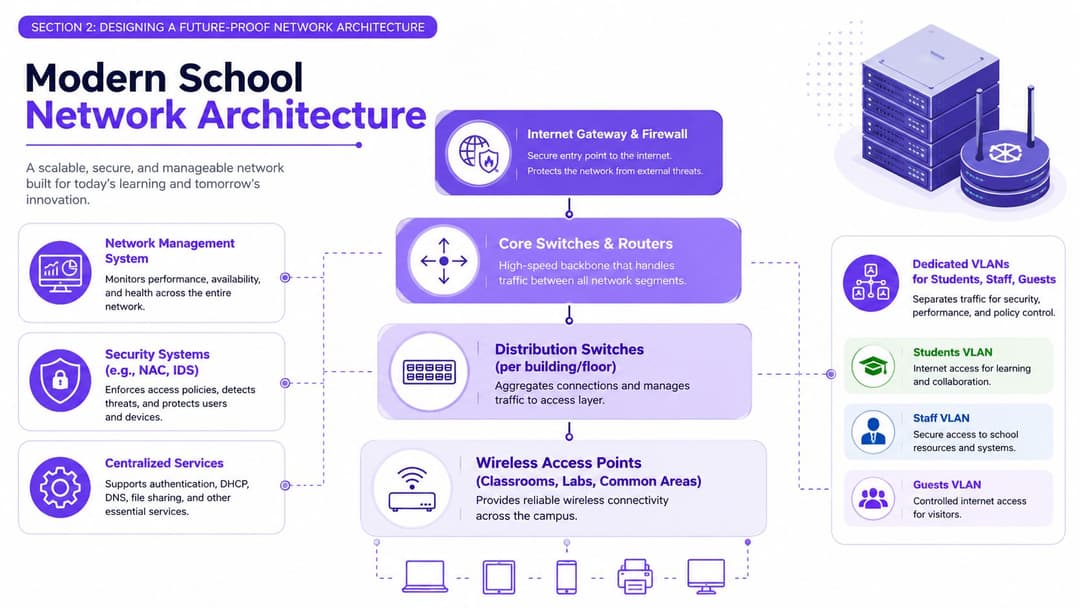
La rete di una scuola è un sistema strutturale, non un insieme di scatole. Il gateway Internet è l'ingresso principale e la reception della sicurezza. Lo switch centrale è la sala tecnica. Gli switch di distribuzione sono i montanti e il cablaggio di piano. Gli access point sono le prese utilizzate da alunni e personale. Se la struttura è errata, aggiungere endpoint più moderni non risolverà il problema.
Sviluppa partendo prima dalla separazione
La scelta architetturale più importante nel WiFi scolastico non è il marchio dell'AP. È se la rete separa nettamente i diversi gruppi di utenti e tipi di dispositivi.
Il Dipartimento per l'Istruzione inglese afferma che quando una scuola o un college ha bisogno di un aggiornamento wireless, la soluzione dovrebbe utilizzare come minimo il Wi-Fi 7 (802.11be), con uplink AP tipicamente dimensionati a 1 Gbps, 2.5 Gbps, 5 Gbps o 10 Gbps, e richiede segregazione della rete, QoS e autenticazione individuale nella progettazione wireless, come stabilito nel DfE wireless network core standard.
Questa guida è importante perché allontana le scuole dalle reti piatte. In pratica, è opportuno avere spazi logici separati per:
- Studenti
- Personale
- Ospiti
- Dispositivi IoT e operativi come stampanti, schermi, segnaletica e sistemi dell'edificio
Il telefono di un ospite non dovrebbe mai trovarsi sullo stesso livello di attendibilità del laptop di un insegnante. Uno schermo di classe non dovrebbe ereditare la stessa policy di una workstation dedicata alla tutela degli studenti.
Comprendere cosa cambia con il Wi-Fi 7 e cosa no
Il Wi-Fi 7 è utile, ma non elimina la necessità di una progettazione solida. Questo può essere paragonato all'ampliamento di una strada. Se gli incroci sono gestiti male, il traffico si blocca comunque.
Ciò che migliora con uno standard moderno è il margine di gestione. Ciò che richiede ancora disciplina di progettazione è:
- Capacità di backhaul: I canali radio veloci sono inutili se gli uplink degli AP si intasano.
- Pianificazione dei canali: Le distribuzioni dense richiedono comunque coordinamento.
- Comportamento dei client: I vecchi dispositivi non si comportano all'improvviso come quelli nuovi.
- Flusso di autenticazione: Un metodo di accesso inefficiente può far sembrare lenta anche una rete veloce.
Applicare la Quality of Service dove serve davvero
La Qualità del Servizio (QoS) sembra un concetto astratto finché non vedi una lezione dal vivo lottare contro il traffico di sincronizzazione in background. Nelle scuole, la QoS equivale a una gestione delle priorità del traffico. Il traffico sensibile ai tempi di latenza passa senza problemi. Le attività a minor valore aggiunto attendono il proprio turno.
Una politica scolastica sensata spesso dà priorità a:
| Tipo di traffico | Priorità tipica |
|---|---|
| Voce e interazione dal vivo in aula | Alta |
| Piattaforme di insegnamento e valutazione | Alta |
| Navigazione web generale | Media |
| Aggiornamenti massivi e sincronizzazione in background | Bassa |
In una rete scolastica non serve che ogni pacchetto sia trattato allo stesso modo. È necessario che i pacchetti giusti siano protetti quando l'edificio diventa affollato.
Progettare per edifici complessi e aggiornamenti graduali
Molte scuole non hanno il lusso di partire da un foglio bianco. Hanno vecchi cablaggi in un blocco, uno switching discreto in un altro e piani di espansione arrivati dopo l'approvazione del budget di rete originale.
È normale. La risposta corretta è un'architettura a fasi, non un compromesso architetturale.
Una sequenza pratica si presenta spesso così:
- Stabilizzare il core e il percorso di switching. Se gli AP sono pronti per un throughput più elevato ma il livello di switching non lo è, l'esperienza utente ne risentirà comunque.
- Segmentare le identità e il traffico tempestivamente. Anche prima che ogni AP venga sostituito, è importante migliorare l'isolamento e le policy.
- Aggiornare la copertura edge in base alla priorità didattica. Risolvere prima i problemi nelle aule in cui un WiFi scadente interrompe l'insegnamento.
- Eliminare gli SSID con password condivisa. È troppo facile mantenerli attivi per troppo tempo.
Mantenere la gestione abbastanza semplice da sopravvivere al periodo scolastico
Le scuole non hanno bisogno di un'eleganza che funziona solo quando un consulente è in sede. Hanno bisogno di un'architettura che il team IT possa gestire in un normale martedì mattina di novembre.
Ciò significa scegliere strumenti di controllo che rispondano rapidamente alle normali domande di supporto:
- Quale AP è sovraccarico?
- Quale gruppo di utenti non riesce ad autenticarsi?
- Quali dispositivi appartengono alla rete ospiti?
- In quali aule si riscontra un roaming scadente?
- Quale policy sta bloccando l'elemento sbagliato?
Essere pronti per il futuro non significa acquistare i dispositivi più recenti sul mercato. Significa progettare una rete in grado di accogliere nuovi dispositivi, controlli d'identità più efficaci e una maggiore richiesta nelle aule senza dover ricorrere a una riprogettazione a ogni ciclo di budget.
Garantire un Accesso Sicuro per Studenti, Personale e Ospiti
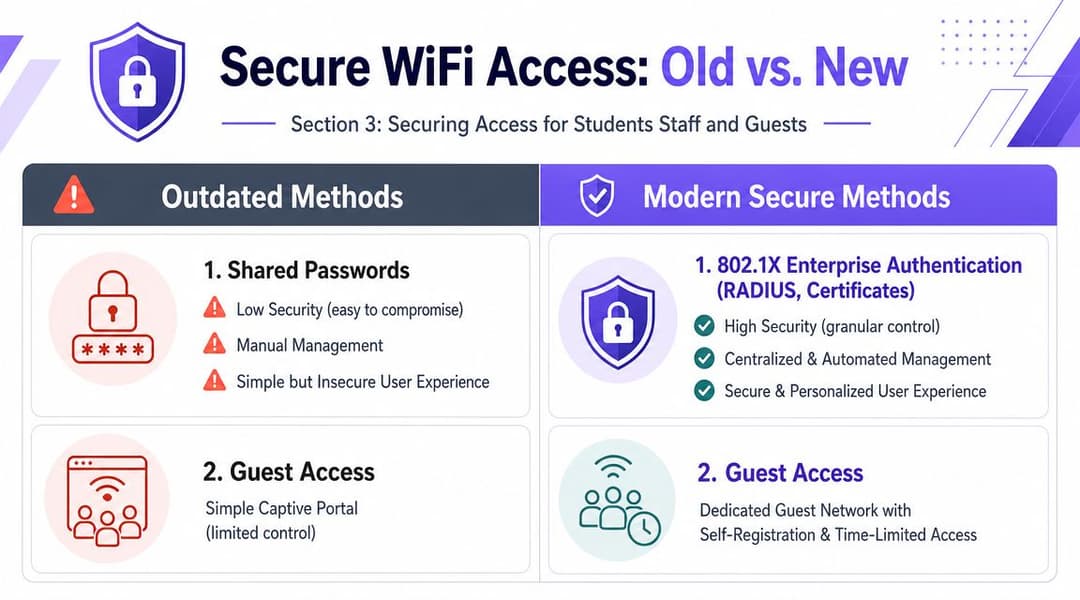
La maggior parte dei problemi di sicurezza del WiFi scolastico inizia con una scorciatoia che all'epoca sembrava innocua. Una password condivisa per il personale. Un'altra per gli studenti. Un Captive Portal per i visitatori. Forse un SSID dedicato all'ultimo anno che nessuno vuole toccare perché nessuno si ricorda bene come è stato configurato.
Questa configurazione funziona solo fino a un certo punto. Le password si diffondono. Il personale se ne va. I visitatori ritornano con le vecchie credenziali. Gli studenti condividono l'accesso al di fuori del gruppo previsto. Il team IT finisce per dedicare più tempo a gestire le eccezioni che a far funzionare la rete.
Perché le password condivise non funzionano nelle scuole
Una chiave pre-condivisa sembra semplice perché la configurazione è rapida. Dal punto di vista operativo, è costosa.
Quando una persona non deve più avere l'accesso, non è possibile revocare solo lei. Si finisce per dover cambiare la password e creare disagi a tutti gli altri. Nelle scuole, questo di solito significa rincorrere i dispositivi del personale, quelli per la didattica e i casi particolari che emergono solo all'inizio delle lezioni.
Un Captive Portal presenta un problema diverso. Spesso è accettabile per i visitatori occasionali, ma risulta macchinoso per gli utenti quotidiani. Tende inoltre a creare una zona morta tra "connesso al WiFi" e "completamente online", che è esattamente il tipo di attrito che studenti e personale interpretano come una rete guasta.
Come si presenta l'accesso basato sull'identità
Il modello più pulito è il networking basato sull'identità. Gli utenti non si collegano perché conoscono una password. Si collegano perché la rete riconosce chi sono o riconosce un dispositivo affidabile assegnato a loro.
Ciò di solito comporta una combinazione di:
- Autenticazione enterprise 802.1X
- Integrazione della directory con Microsoft Entra ID, Google Workspace o Okta
- Onboarding basato su certificati per i dispositivi gestiti
- Flussi di lavoro separati per gli ospiti con durata controllata e isolamento
Il vantaggio pratico è enorme. L'accesso diventa specifico, revocabile e automatizzabile.
| Metodo | Esperienza utente | Controllo di sicurezza | Carico di lavoro IT |
|---|---|---|---|
| Password condivisa | Facile all'inizio, caotica in seguito | Debole | Elevato nel tempo |
| Captive Portal | Familiare per gli ospiti, scadente per gli utenti quotidiani | Limitato | Moderato |
| 802.1X con identità | Trasparente dopo la configurazione | Forte | Inferiore una volta standardizzato |
| Accesso basato su certificati | Estremamente fluido sui dispositivi gestiti | Il più forte per l'affidabilità dei dispositivi | Configurazione iniziale impegnativa |
I vantaggi dell'integrazione SSO
Il Single Sign-On non risolverà i problemi radio, ma può eliminare molti attriti in fase di onboarding. Se il personale utilizza già Google Workspace o Microsoft Entra ID per il proprio account scolastico, l'utilizzo di quello stesso framework di identità per il WiFi riduce le duplicazioni e accorcia il percorso da "nuovo collaboratore" a "dispositivo funzionante".
Questo è fondamentale nelle scuole perché l'inizio dell'anno scolastico è sempre caotico. Arriva nuovo personale. Gli studenti cambiano gruppo. I collaboratori esterni hanno bisogno di accessi temporanei. Più il tuo WiFi si affida alla gestione manuale degli account, più è probabile che il tuo help desk diventi un imbuto.
Suggerimento di progettazione: Se le risorse umane o il sistema MIS cambiano lo stato di un utente, l'accesso alla rete dovrebbe adeguarsi automaticamente. L'offboarding manuale è il punto in cui permangono i vecchi permessi.
Passpoint e OpenRoaming senza gergo tecnico
Il modo migliore per pensare a Passpoint è come a un badge aziendale affidabile per il WiFi. Una volta configurato correttamente, il dispositivo riconosce la rete approvata e si connette automaticamente con crittografia fin dal primo pacchetto. L'utente non deve continuare a digitare le credenziali e la rete non deve fare affidamento su una chiave segreta condivisa generica.
Ecco perché Passpoint si differenzia dal vecchio modello "scegli lo SSID e accedi di nuovo". Si comporta più come il roaming mobile. Il dispositivo riconosce il servizio attendibile e si connette automaticamente.
Per le scuole, questo ha due importanti utilità:
- Il personale e i dispositivi gestiti possono connettersi in modo sicuro con molto meno attrito quotidiano.
- Gli ospiti o gli utenti abituali possono godere di un'esperienza più fluida e prevedibile dove supportata, invece di dover ripetere ogni volta i passaggi del Captive Portal.
Se avete bisogno di una spiegazione in parole semplici per gli stakeholder non tecnici, paragonatelo alla corsia preferenziale fast-track di un aeroporto. Il WiFi per gli ospiti tradizionale costringe tutti a fare la fila e a mostrare i documenti a ogni visita. Passpoint verifica preventivamente il viaggiatore in modo che la barriera si apra automaticamente, pur registrando chi è passato.
Per quanto riguarda le piattaforme, le scuole valutano solitamente le opzioni native dei vendor come Aruba, Cisco Meraki, Juniper Mist, Ruckus e UniFi, oltre a piattaforme di identità sovrapposte. In contesti infrastrutturali misti, il modello di onboarding e accesso WiFi di Purple è un esempio di piattaforma che supporta l'accesso basato sull'identità, i flussi di lavoro per gli ospiti e le esperienze in stile Passpoint tra più vendor di rete.
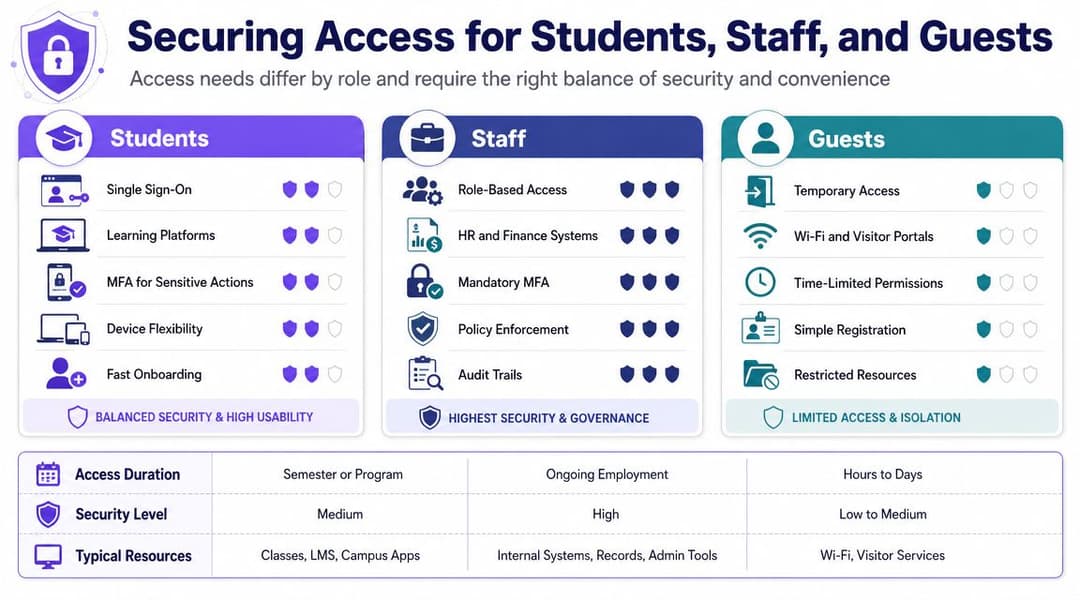
Offri un percorso personalizzato per ogni pubblico
Il più grande errore è cercare di far sì che un unico metodo di accesso serva per tutti.
Una migliore suddivisione si presenta così:
- Personale: Accesso basato su SSO o certificati con un rigido controllo delle policy
- Studenti: Onboarding gestito ove possibile, con chiare restrizioni basate sui ruoli
- Ospiti: Registrazione self-service, approvazione del promotore se necessaria, credenziali temporanee, isolamento rigoroso
- Dispositivi legacy: Metodi di fallback controllati come credenziali specifiche per dispositivo o gruppi di policy isolati
La rete appare più semplice agli utenti quando il backend è più preciso. Questo è il paradosso che sfugge a molte scuole. Una migliore progettazione dell'identità di solito si traduce in un minor numero di richieste di supporto, non in una maggiore complessità.
Gestione dei Dispositivi e Filtraggio dei Contenuti per la Tutela dei Minori
Portare gli utenti sulla rete è solo metà del lavoro. Una volta connessi, i dispositivi hanno bisogno della policy corretta, dei giusti limiti di accesso e dei controlli di salvaguardia adeguati. Molti progetti WiFi scolastici finiscono successivamente per riscontrare problemi perché il rollout del wireless ha successo, ma il modello operativo quotidiano rimane improvvisato.
Suddividi i dispositivi in classi operative
Non gestite "tutti i dispositivi" come un'unica categoria. Nelle scuole, questo crea conflitti di policy quasi immediatamente.
Utilizza invece classi pratiche:
- Dispositivi degli alunni gestiti dalla scuola: Solitamente bloccati tramite MDM e allineati alle policy di rete degli studenti.
- Endpoint del personale: Richiedono un accesso più ampio, una maggiore affidabilità e una migliore tracciabilità.
- Dispositivi personali: Spesso tollerati in qualche forma, ma richiedono una segmentazione più rigida.
- Ospiti e visitatori: Solo accesso a breve termine, senza alcuna via d'accesso ai sistemi interni.
- Dispositivi condivisi e headless: Stampanti, display, sensori, segnaletica e apparecchiature specializzate che non possono autenticarsi come un laptop.
Ogni classe dovrebbe avere il proprio percorso di onboarding, il proprio set di policy e il proprio percorso di risoluzione dei problemi. Se un tecnico deve indovinare quale regola applicare, il modello è troppo vago.
Associa la policy WiFi alla gestione dei dispositivi
Una progettazione wireless solida diventa molto più semplice quando lavora in sinergia con l'MDM anziché aggirarlo. I dispositivi gestiti possono ricevere certificati, impostazioni attendibili, SSID noti e policy di conformità ancora prima che l'utente apra lo schermo.
Questo trasforma il supporto da "dimmi cosa toccare sullo schermo" a "il dispositivo deve già sapere dove e come connettersi".
Un flusso di lavoro pratico si presenta così:
- Emettere o registrare il dispositivo
- Inviare le impostazioni wireless tramite MDM
- Applicare l'identità e il certificato corretti
- Inserire il dispositivo nel segmento di rete corretto
- Monitorare i guasti per utente, tipo di dispositivo e sito
Se l'onboarding dipende da un foglio di istruzioni stampato, non si tratta di onboarding. È un ticket di supporto ricorrente.
Adeguare il filtraggio e il monitoraggio alla realtà della tutela dei minori
Le scuole hanno bisogno di filtri e monitoraggio che supportino la sicurezza degli studenti senza rallentare drasticamente la rete. Il segreto consiste nell'applicare le policy nel punto giusto.
Gli errori comuni includono il filtraggio di tutto attraverso un unico percorso rigido, l'applicazione di restrizioni identiche a personale e studenti o la creazione di così tante eccezioni che nessuno riesce a spiegare il set di regole finale.
Un modello più robusto di solito include:
| Gruppo | Approccio tipico di filtraggio | Esigenza di monitoraggio |
|---|---|---|
| Studenti | Controlli di categoria più restrittivi | Alta |
| Personale | Accesso più ampio con concessioni per uso professionale | Da moderata ad alta |
| Ospiti | Navigazione sicura di base e isolamento rigoroso | Da bassa a moderata |
| Dispositivi operativi | Accesso a internet minimo ove possibile | Focus sul rilevamento delle anomalie |
Il team di rete, il responsabile della salvaguardia e la dirigenza scolastica dovrebbero concordare come funziona la policy nella pratica. Chi approva le eccezioni? Come vengono gestiti gli incidenti? Quali log sono importanti? Queste decisioni non dovrebbero essere prese ad hoc dal tecnico che si ritrova in mano il ticket.
Mantieni l'accesso guest semplice ma isolato
Il WiFi per gli ospiti nelle scuole ha bisogno di uno standard migliore rispetto a "dare loro il codice del personale per un giorno". I visitatori sono una parte normale della vita scolastica. Insegnanti supplenti, membri del consiglio d'istituto, terapeuti, appaltatori, genitori e partecipanti agli eventi necessitano tutti di livelli diversi di praticità e sicurezza.
Un modello guest efficace di solito include:
- Autoregistrazione o registrazione sponsorizzata
- Accesso a tempo limitato
- Policy di solo accesso a Internet
- Nessuna visibilità laterale sulle risorse interne
- Registrazione dei log chiara e associata all'identità dell'ospite o al flusso di lavoro dello sponsor
Questo offre alla reception e al reparto IT un processo ripetibile. Inoltre, protegge la scuola dalla disorganizzazione che si crea quando l'accesso degli ospiti viene gestito ogni volta come un'eccezione.
Creare policy con cui il personale possa effettivamente convivere
I controlli di tutela della sicurezza falliscono quando sono così invasivi che il personale cerca soluzioni alternative. Gli insegnanti utilizzeranno gli hotspot dei telefoni. I dipartimenti richiederanno reti parallele. Le eccezioni temporanee si trasformeranno in un disordine permanente.
Il giusto equilibrio di solito è noioso, il che è un bene. Gli insegnanti si connettono con il minimo attrito. Gli studenti rientrano automaticamente nella corretta policy con filtri applicati. Gli ospiti accedono a internet senza toccare i sistemi interni. Il reparto IT può vedere chi si è connesso, dove e con quale identità. I sistemi silenziosi di solito sono sistemi ben progettati.
Pianificazione del Budget, Finanziamenti ed Esempi Reali di Scuole
La maggior parte dei progetti WiFi scolastici si vince o si perde prima della chiusura degli acquisti. Non perché la tecnologia sia poco chiara, ma perché il budget copre solo una parte di ciò di cui il progetto ha bisogno. Le scuole spesso calcolano il prezzo degli access point e dimenticano switching, cablaggio, autenticazione, rilevamenti sul campo, flussi di lavoro per l'accesso degli ospiti e ore di supporto.
Pianificare il budget per l'intero servizio, non solo per l'hardware visibile
Un access point più economico può trasformarsi nell'opzione più costosa se costringe a un onboarding manuale, a una gestione complessa degli ospiti o a una segmentazione debole. La cifra in fattura è più bassa. Il costo operativo è più alto.
Quando esaminate le proposte, dividete la spesa in queste categorie:
- Wireless edge: Access point, montaggio, licenze se applicabili
- Percorso cablato: Switching, funzionalità PoE, uplink, patching, bonifica del cablaggio
- Identità e accesso: 802.1X, integrazione della directory, flussi di lavoro per ospiti, servizi di certificati
- Operazioni: Analisi del sito, configurazione, migrazione, formazione, supporto
In questo modo i compromessi risultano più chiari. Le scuole possono quindi decidere se stanno rimandando un miglioramento opzionale o eliminando una dipendenza critica.
I programmi di finanziamento possono influenzare le scelte di progettazione
Per le scuole statunitensi, il programma E-rate della FCC fornisce miliardi di finanziamenti annuali, può coprire fino al 90% dei costi per servizi idonei come access point WiFi e switch di rete, e disponeva di oltre 4 miliardi di dollari disponibili nell'anno di finanziamento 2025. Se si progetta per un ambiente supportato da E-rate, questo modello di finanziamento influisce spesso sulle tempistiche, sui cicli di aggiornamento e su ciò che viene prioritizzato per primo.
Per le scuole al di fuori di quel sistema, la lezione rimane valida. Le regole di finanziamento spesso premiano l'infrastruttura idonea, ma lasciano che le scuole assorbano i costi indiretti come l'impegno per la migrazione e la riprogettazione dell'identità. Non lasciare che l'hardware finanziato imponga un modello operativo debole.
Esempio uno, una scuola primaria con un WiFi a chiave condivisa inaffidabile
Una piccola scuola primaria disponeva di tablet per le aule, laptop per il personale e una rete ospiti che funzionava in modo affidabile solo vicino alla reception. L'approccio legacy sembrava semplice. Una password per il personale, una password per gli studenti e una gestione eccezionale e ad hoc per i visitatori.
La soluzione vincente non è stata una riprogettazione radicale. La scuola ha sostituito quel modello con SSID segmentati, un percorso ospiti adeguato e un onboarding gestito per i dispositivi di proprietà della scuola. Il guadagno pratico non è stato una velocità da record, ma la coerenza. Gli insegnanti hanno smesso di perdere tempo all'inizio delle lezioni e l'assistenza ha smesso di ruotare attorno al continuo rinnovo delle password.
Esempio due, una scuola secondaria più grande con troppi percorsi di login
Una scuola secondaria più grande aveva il problema opposto. La copertura era ampiamente accettabile, ma l'esperienza utente era caotica. Il personale si connetteva in un modo, gli studenti in un altro e i visitatori in un terzo. A nessuno piaceva la procedura per gli ospiti e ogni trimestre iniziava con ticket di autenticazione.
La soluzione è stata quella di passare a un accesso basato sull'identità. I dispositivi del personale utilizzavano un onboarding supportato dalla directory, i dispositivi degli studenti seguivano un percorso di registrazione controllato e gli ospiti erano isolati con un flusso di lavoro separato. L'accesso in stile Passpoint è particolarmente utile in questo tipo di proprietà perché gli utenti abituali non devono continuare a ripetere la stessa logica del portale.
Investite dove si elimina il lavoro ripetitivo. Nell'IT scolastico, un progetto che fa risparmiare minuti ogni mattina spesso supera uno che sembra migliore solo sulla carta delle specifiche tecniche.
Misurare il Successo e Prepararsi per il Futuro
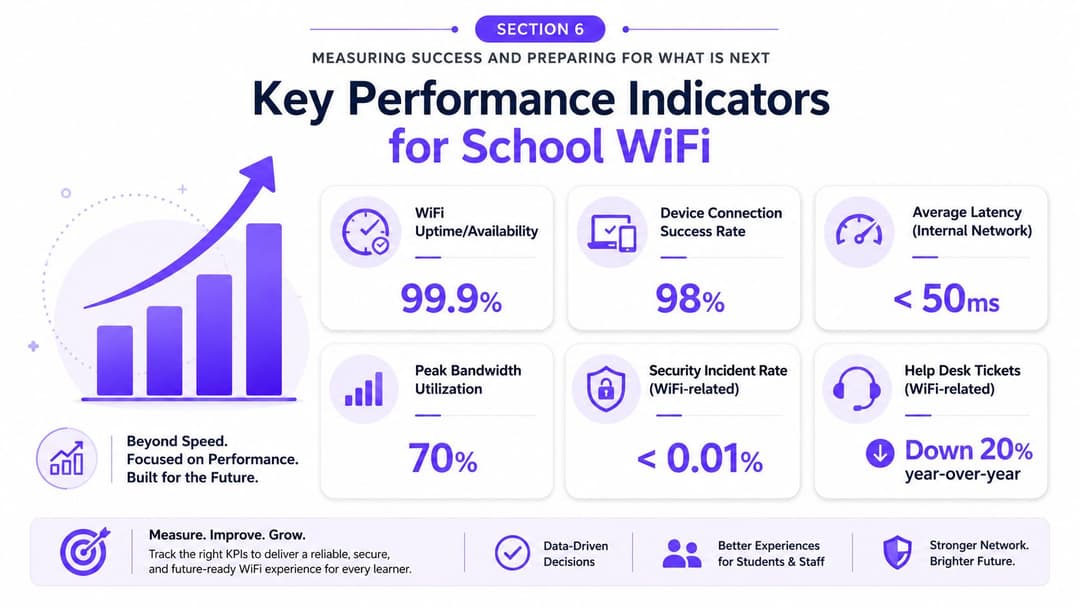
Un progetto WiFi scolastico non è finito quando i LED degli AP diventano verdi. È finito quando gli insegnanti smettono di notare la rete, gli studenti si connettono senza problemi, gli ospiti possono accedere online senza l'intervento del personale e l'IT può verificare cosa sta succedendo senza dover girare per l'istituto.
Misura ciò che gli utenti percepiscono realmente
Le scuole spesso si concentrano troppo sulla velocità di trasmissione teorica. La velocità conta, ma è un indicatore limitato dell'esperienza reale in classe.
Indicatori migliori includono:
- Tasso di successo della connessione: gli utenti e i dispositivi si connettono correttamente al primo tentativo?
- Pattern di errore di autenticazione: un gruppo o un edificio specifico riscontra problemi?
- Qualità del roaming: le chiamate, le lezioni in diretta o le sessioni delle app resistono agli spostamenti?
- Reattività delle applicazioni: quali piattaforme rallentano quando il sito diventa affollato?
- Linee di tendenza dell'helpdesk: quali problemi di WiFi si ripetono per trimestre, aula o tipo di utente?
Un team di rete efficiente analizza queste metriche contestualizzandole. Un picco di errori al momento della registrazione ha un significato diverso rispetto a un picco durante un evento serale ad alta densità di ospiti.
Utilizzare l'analisi dei dati per ridurre i tempi di isolamento dei guasti
Senza l'analisi dei dati, il supporto WiFi scolastico si trasforma in leggenda metropolitana da corridoio. "La connessione nell'edificio di scienze va sempre male." "La biblioteca si disconnette dopo pranzo." "Il WiFi ospiti non va d'accordo con gli iPhone." Alcune di queste affermazioni potrebbero essere vere. Ma la maggior parte richiede prove concrete.
Una buona visibilità consente al team di rispondere rapidamente a domande pratiche:
| Domanda | Cosa dovrebbe essere in grado di vedere il team |
|---|---|
| I guasti sono locali o estesi a tutto il sito? | Pattern di AP, edificio o SSID |
| Si tratta di un problema di copertura o di identità? | Dati di segnale rispetto ai log di autenticazione |
| Gli ospiti influiscono sul traffico didattico? | Visualizzazione segmentata dell'utilizzo e delle policy |
| C'è una classe di dispositivi che causa disturbi? | Comportamento del tipo di client e tassi di tentativi di connessione |
Questo è anche il modo in cui si dimostra il valore ai dirigenti. Non con affermazioni astratte, ma con una storia chiara di minori interruzioni, un controllo degli accessi più pulito e meno supporto manuale.
I migliori report sulla rete scolastica non si limitano a dire che il WiFi è attivo. Mostrano se le persone giuste hanno ottenuto l'accesso corretto nei posti giusti.
La prossima sfida non riguarda solo il campus
Una delle realtà più importanti per i dirigenti scolastici si trova al di fuori dell'edificio. Le ricerche discusse da New America, che citano i dati di Ofcom del 2024, hanno rilevato che il 6% delle famiglie del Regno Unito con bambini non dispone di banda larga a casa. Questo è importante perché una scuola può creare un'eccellente infrastruttura wireless interna e lasciare comunque alcuni alunni a fare i conti con un divario digitale a casa per lo svolgimento dei compiti.
Questo cambia la domanda strategica. Un WiFi di campus migliore è ancora importante, ma non rappresenta l'intera risposta in termini di equità. Le scuole devono anche pensare a opzioni pratiche di connettività fuori sede, all'accesso alla comunità, ai dispositivi in prestito e alla possibilità che modelli di identità affidabili possano estendere l'accesso sicuro oltre il campus in modo controllato.
Prepararsi a gestire più identità, non solo più dispositivi
La prossima fase del WiFi nelle scuole porterà più dispositivi gestiti, più automazione e più decisioni di policy legate all'identità dell'utente e al ruolo del dispositivo. Ecco perché il networking basato sull'identità è così importante. Consente di scalare il controllo amministrativo molto meglio di quanto potranno mai fare i segreti condivisi.
Se dovessi consigliare a un direttore IT scolastico su cosa concentrarsi in seguito, suggerirei questo breve elenco:
- Ridurre i percorsi di accesso anonimi
- Collegare la policy di rete all'identità della directory ove possibile
- Trattare l'accesso ospiti come un servizio gestito, non come un ripiego
- Misurare l'attrito dell'onboarding e lo sforzo di supporto, non solo la potenza del segnale
- Tenere d'occhio le esigenze di accesso fuori sede, perché il percorso dell'utente non si ferma al cancello
Una rete scolastica conquista la fiducia quando diventa prevedibile. Sicura dove serve. Semplice dove deve esserlo. Misurabile ovunque.
Se state valutando come modernizzare l'accesso WiFi scolastico, Purple è un'opzione da considerare per il networking basato sull'identità, l'accesso ospiti e l'onboarding senza password in combinazione con il vostro ecosistema wireless esistente. Vale la pena prenderlo in considerazione quando il vostro problema principale non è solo la copertura, ma il carico operativo legato a password condivise, Captive Portal e percorsi di accesso frammentati per personale, studenti e visitatori.