Die typische Beschwerde über das WiFi in Schulen lautet nicht "wir brauchen Internet". Sie lautet vielmehr "Klasse 8 kann das Quiz nicht laden, die Aula hat während der Versammlung Verbindungsabbrüche, Besucher stehen in der Warteschlange an der Rezeption, weil der Gast-Login nicht funktioniert, und der Helpdesk setzt immer noch geteilte Passwörter vom letzten Halbjahr zurück".
Das ist der Zustand von WiFi an Schulen. Das Problem ist selten ein einzelner defekter Access Point. Es ist die Lücke zwischen dem, wofür das Netzwerk gebaut wurde, und dem, was die Schule heute von ihm erwartet.
Die meisten Schulen bedienen heute keinen ordentlichen Desktop-Computerraum mehr. Sie unterstützen Laptops von Mitarbeitern, verwaltete Schülergeräte, private Smartphones, Displays im Klassenzimmer, Drucker, Kameras, Schutzsysteme und einen ständigen Strom von Gästen. Wenn der Zugriff immer noch von einem gemeinsamen Schlüssel abhängt, der an einer Schranktür klebt, ist das Netzwerk nicht nur veraltet. Es bremst den täglichen Betrieb aus.
Warum Schul-WiFi jetzt eine geschäftskritische Infrastruktur ist
Eine Schule kann mit einem langsamen Kopierer leben. Sie kann jedoch kein unzuverlässiges WiFi in den Unterrichtsräumen tolerieren. Sobald Unterricht, Klassenbücher, Schutzmaßnahmen, Geräteverwaltung und an Eltern gerichtete Dienste von der Konnektivität abhängen, ist die drahtlose Verbindung kein Komfortmerkmal mehr, sondern Kerninfrastruktur.
Dieser Wandel vollzog sich rasant. OECD-Daten, veröffentlicht von Our World in Data, zeigen, dass der Anteil der britischen Grundschulen mit Internetzugang für den Unterricht von 0 % in den späten 1990er Jahren auf eine nahezu flächendeckende Versorgung in den 2010er Jahren gestiegen ist. Die entscheidende Nachricht ist nicht nur, dass Schulen online gingen. Es ist die Tatsache, dass sich die Erwartungen von einem gelegentlichen Zugriff im Computerraum hin zu einem ständigen Zugriff überall dort verlagert haben, wo gelernt wird.
Vom Computerkabinett-Modell zum Campus-Modell
Ältere Schulnetzwerke wurden für knappe Ressourcen konzipiert. Einige wenige Desktops. Ein paar feste Unterrichtsräume. Ein Internetzugang. Kabelloses WiFi, sofern vorhanden, deckte oft zuerst die Mitarbeiterbereiche und erst in zweiter Linie die Klassenzimmer ab.
Dieses Modell stößt bei moderner Nutzung an seine Grenzen. Eine einzige Klasse kann Dutzende aktiver Geräte gleichzeitig in das Netzwerk bringen. Hinzu kommen Mobilgeräte der Lehrkräfte, interaktive Tafeln, Cloud-Apps, Sprachdaten und Hintergrund-Updates der Geräte.
Wenn Sie eine Orientierungshilfe für die Skalierung benötigen, hilft es, sich vor Augen zu führen, wie viele Geräte sich in modernen Umgebungen mit dem Internet verbinden - und nicht nur, wie viele Schüler angemeldet sind.
Praktische Regel: Planen Sie für die gleichzeitige Aktivität, nicht für den Inventarbestand. Ein Schrank voller Tablets ist weniger wichtig als das, was passiert, wenn drei benachbarte Klassenzimmer gleichzeitig streamen, synchronisieren und authentifizieren.
Wie ein Systemausfall in der Praxis aussieht
Schulleitungen unterschätzen oft, wie viele Störungen dem „Internet“ zugeschrieben werden, obwohl das eigentliche Problem in der lokalen Wireless-Planung oder einer schwachen Zugriffskontrolle liegt.
Typische Symptome sind unter anderem:
- Unterrichtsstörung: Schüler verbinden sich langsam, wechseln schlecht zwischen Räumen oder verlieren Sitzungen bei Live-Aktivitäten.
- Sicherheitskonflikte: Die Filterung funktioniert in einem Netzwerk, aber nicht in einem anderen, weil Gast-, Mitarbeiter- und Schülertraffic nicht sauber getrennt sind.
- Support-Überlastung: Gemeinsame Passwörter laufen ab, werden weitergegeben oder verbreiten sich weit über die eigentliche Zielgruppe hinaus.
- Schlechte Besuchererfahrung: Vertretungskräfte, Eltern, Vorstandsmitglieder und externe Dienstleister stoßen auf ein Captive Portal, das nie für eine hohe Fluktuation ausgelegt war.
Warum Identität wichtiger ist als reine Geschwindigkeit
Viele WiFi-Projekte an Schulen beginnen immer noch mit der Hardware. Mehr APs. Neue Switches. Bessere Signalbalken. Das ist zwar wichtig, reicht aber nicht aus.
Das schwierigere Problem ist die Entscheidung, wer im Netzwerk ist, worauf diese Personen zugreifen dürfen und wie sie sich authentifizieren, ohne Warteschlangen für die IT zu verursachen. In Schulen verabschieden sich die saubersten Konzepte von breiten, gemeinsam genutzten Zugriffen und bewegen sich hin zu identitätsbasierten Richtlinien für Mitarbeiter, Schüler und Gäste. An diesem Punkt hören Zuverlässigkeit, Sicherheit und Benutzerfreundlichkeit endlich auf, sich gegenseitig zu bekämpfen.
Planung Ihres Netzwerks aus dem Klassenzimmer heraus
Der schnellste Weg, Budget zu verschwenden, ist, mit einem Angebot eines Anbieters zu beginnen. Beginnen Sie stattdessen mit den Unterrichtsräumen. Gutes WiFi in Schulen wird von den Endpunkten nach innen geplant - vom Klassenzimmer, der Aula, der Bibliothek und dem Empfangsbereich zurück zum Kernnetzwerk.
Beginnen Sie beim Unterrichtsverhalten, nicht bei den Raumplänen
Ein Klassenzimmer, das für browserbasierte Hausaufgabenkontrollen genutzt wird, hat ein anderes Profil als ein Designraum, ein Arbeitsbereich für die Oberstufe oder eine Aula voller Eltern am Elternabend. Wenn Sie alle Bereiche gleich behandeln, ist das Ergebnis meist an einigen Stellen überdimensioniert und an den entscheidenden Stellen zu schwach.
Stellen Sie Fachbereichsleitern und Lehrkräften praktische Fragen:
- Welche Apps fallen zuerst aus, wenn das WiFi überlastet ist? Video, Cloud-Dokumente, Testplattformen, Sprachtools und Gerätesynchronisation belasten das Netzwerk auf unterschiedliche Weise.
- Wann treten Probleme auf? Login-Spitzen in der ersten Stunde, Menschenansammlungen in den Pausen, Versammlungen und Prüfungsphasen decken Schwachstellen oft schonungslos auf.
- Welche Räume sind betriebskritisch? Der Empfang, Büros für Kinderschutz, Personalzimmer und sonderpädagogische Bereiche sind oft wichtiger als die allgemeine Abdeckung auf den Fluren.
Zuerst Standorte erfassen, dann die Dichte ermitteln
Bei einer Standortanalyse geht es nicht nur um die Signalstärke. Es geht um die Benutzerdichte, Wandmaterialien, schwierige Bausubstanz und den Unterschied zwischen "verbindet" und "funktioniert einwandfrei".
Historische Gebäude, Sporthallen, temporäre Klassenzimmer und dicke Innenwände können einen theoretischen Entwurf schnell zunichte machen. Erstellen oder überprüfen Sie vor den endgültigen Platzierungsentscheidungen eine ordentliche WiFi Heatmap für den Standort und vergleichen Sie diese mit den tatsächlichen Unterrichtsabläufen.
Nutzen Sie ein einfaches Planungsraster:
| Bereich | Hauptnutzer | Typischer Gerätemix | Risiko bei WiFi-Ausfall |
|---|---|---|---|
| Klassenzimmer | Schüler und Lehrer | Verwaltete Laptops, Tablets, Mitarbeiter-Telefone | Unterrichtsstörung |
| Empfang | Besucher und Büro-Mitarbeiter | Gast-Telefone, Admin-Geräte | Schlechtes Onboarding, Verzögerungen in der Verwaltung |
| Aula und Bibliothek | Große gemischte Gruppen | Mobilgeräte mit hoher Dichte | Überlastung und Roaming-Probleme |
| Lehrerzimmer und Büros | Mitarbeiter | Laptops, Telefone, Drucker | Betriebliche Verzögerungen |
Zählen Sie die Arten von Erlebnissen, nicht nur die Endpunkte
IT-Teams fragen oft: „Wie viele Geräte haben wir?“ Die bessere Frage lautet: „Wie viele verschiedene Geräte-Erlebnisse müssen wir unterstützen?“
In einer Schule gibt es meist mehrere davon gleichzeitig:
- Verwaltete Schülergeräte: Normalerweise am einfachsten zu kontrollieren, wenn sie über ein MDM registriert werden.
- Mitarbeitergeräte: Benötigen stärkeren Zugriff, stabiles Roaming und einfaches Onboarding.
- BYOD: Meist die unübersichtlichste Kategorie. Gemischte Betriebssysteme, inkonsistenter Sicherheitsstatus und unklare Supportgrenzen.
- Gäste: Hohe Fluktuation, kurzlebiger Zugriff und ein starkes Bedürfnis nach Isolierung.
Wenn Ihre Planung alle vier Gruppen gleich behandelt, wird das Helpdesk später die daraus resultierende Komplexität auffangen müssen.
Schreiben Sie eine kurze Service-Definition, bevor Sie etwas kaufen
Bevor Sie über Marken oder die Anzahl der Access Points sprechen, definieren Sie den Service in einfachen Worten. Eine Seite reicht aus, wenn sie präzise ist.
Berücksichtigen Sie Punkte wie diese:
- Abdeckungserwartung: Welche Innen- und Außenbereiche über einen zuverlässigen drahtlosen Zugang verfügen müssen.
- Authentifizierungsmodell: Ob sich Benutzer mit der Schulidentität, einem Gast-Workflow oder Gerätezertifikaten anmelden.
- Anwendungspriorität: Welcher Datenverkehr in Stoßzeiten nutzbar bleiben muss.
- Supportmodell: Wie das Onboarding für neue Schüler, neue Mitarbeiter und Besucher aussehen soll.
Dieses Dokument verhindert, dass das Projekt in Richtung "besseres WiFi" als vages Ziel abdriftet. Schulen brauchen nichts Vages. Sie brauchen ein Netzwerk, das zu ihrem Alltag passt.
Entwurf einer zukunftssicheren Netzwerkarchitektur
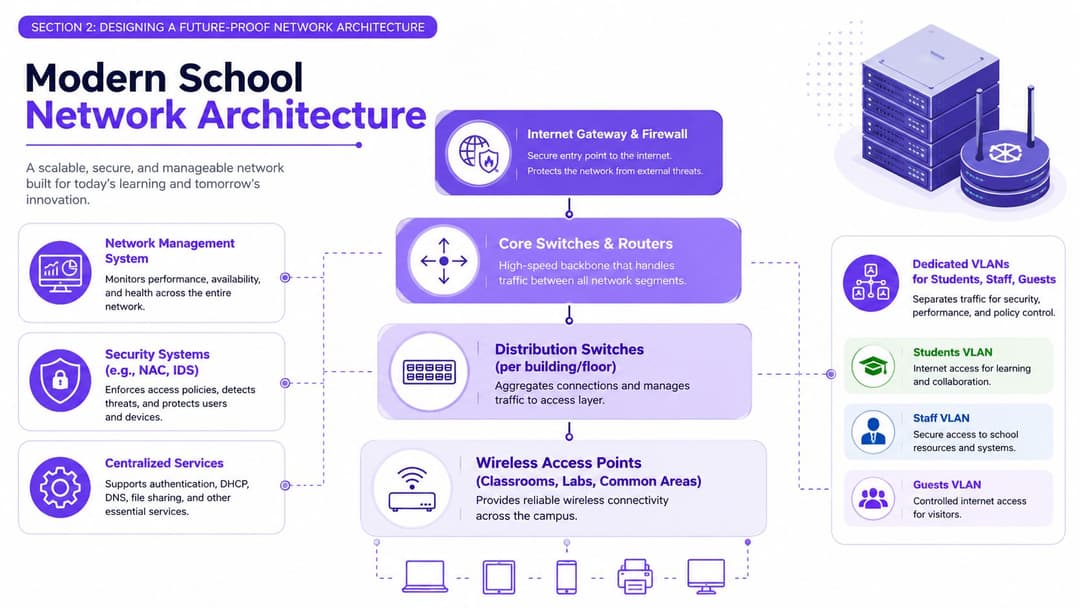
Ein Schulnetzwerk ist ein Gebäudesystem, kein Haufen von Kisten. Das Internet-Gateway ist der Haupteingang und der Sicherheitsdienst. Der Core-Switch ist der Technikraum. Die Distribution-Switches sind die Steigleitungen und die Etagenverkabelung. Access Points sind die Steckdosen, die Schüler und Mitarbeiter nutzen. Wenn diese Struktur fehlerhaft ist, hilft es auch nicht, modernere Endgeräte hinzuzufügen.
Bauen Sie primär auf Segmentierung auf
Die wichtigste architektonische Entscheidung beim WiFi an Schulen ist nicht die Marke des Access Points. Es ist die Frage, ob das Netzwerk verschiedene Benutzergruppen und Gerätetypen sauber voneinander trennt.
Das englische Bildungsministerium (Department for Education) empfiehlt, dass bei einem anstehenden Wireless-Upgrade in Schulen oder Colleges die Lösung mindestens Wi-Fi 7 (802.11be) nutzen sollte. Dabei sollten die AP-Uplinks in der Regel auf 1 Gbps, 2.5 Gbps, 5 Gbps oder 10 Gbps ausgelegt sein. Zudem erfordert das Wireless-Design eine Netzwerksegmentierung, QoS und individuelle Authentifizierung, wie im DfE-Standard für drahtlose Netzwerke festgelegt.
Diese Orientierungshilfe ist wichtig, da sie Schulen von flachen Netzwerken abbringt. In der Praxis wünscht man sich separate logische Bereiche für:
- Schüler
- Mitarbeiter
- Gäste
- IoT und betriebliche Geräte wie Drucker, Displays, Beschilderungen und Gebäudesysteme
Das Telefon eines Gastes sollte niemals die gleiche Vertrauensstufe haben wie das Laptop einer Lehrkraft. Ein Display im Klassenzimmer sollte nicht dieselbe Richtlinie erben wie eine Arbeitsstation für den Jugendschutz.
Verstehen, was sich mit Wi-Fi 7 ändert und was nicht
Wi-Fi 7 ist nützlich, ersetzt aber keine solide Planung. Das lässt sich mit dem Ausbau einer Straße vergleichen. Wenn die Kreuzungen schlecht geregelt sind, kommt es trotzdem zum Stau.
Was sich mit einem modernen Standard verbessert, ist der Spielraum (Headroom). Was immer noch Planungsdisziplin erfordert, ist:
- Backhaul-Kapazität: Schnelle Funkmodule sind nutzlos, wenn die AP-Uplinks überlastet sind.
- Kanalplanung: Dichte Bereitstellungen erfordern weiterhin Abstimmung.
- Client-Verhalten: Alte Geräte verhalten sich nicht plötzlich wie neue.
- Authentifizierungs-Ablauf: Eine schlechte Login-Methode kann ein schnelles Netzwerk langsam wirken lassen.
Setzen Sie Quality of Service dort ein, wo es sich wirklich auszahlt
Quality of Service klingt abstrakt, bis man erlebt hat, wie eine Live-Unterrichtsstunde mit Hintergrund-Synchronisationsverkehr kämpft. In Schulen ist QoS die Priorisierung des Datenverkehrs. Zeitkritische Daten kommen reibungslos durch. Aufgaben mit geringerer Priorität müssen warten, bis sie an der Reihe sind.
Eine vernünftige Schulrichtlinie priorisiert oft:
| Verkehrstyp | Typische Priorität |
|---|---|
| Sprachübertragung und Live-Interaktion im Klassenzimmer | Hoch |
| Lehr- und Bewertungsplattformen | Hoch |
| Allgemeines Surfen im Web | Mittel |
| Massen-Updates und Hintergrundsynchronisierung | Niedriger |
In einem Schulnetzwerk muss nicht jedes Datenpaket gleich behandelt werden. Es müssen die richtigen Pakete geschützt werden, wenn es im Gebäude hektisch wird.
Planung für verwinkelte Gebäude und schrittweise Upgrades
Viele Schulen haben nicht den Luxus, auf der grünen Wiese zu planen. Sie haben alte Verkabelungen in einem Trakt, ordentliche Switches in einem anderen und Expansionspläne, die erst nach der Freigabe des ursprünglichen Netzwerkbudgets beschlossen wurden.
Das ist normal. Die richtige Reaktion ist eine phasenweise Architektur, keine architektonischen Kompromisse.
Ein praktischer Ablauf sieht oft so aus:
- Stabilisieren Sie den Core und den Switching-Pfad. Wenn APs für einen höheren Durchsatz bereit sind, der Switching-Layer jedoch nicht, leidet die Benutzererfahrung weiterhin.
- Segmentieren Sie Identitäten und Datenverkehr frühzeitig. Verbessern Sie die Isolation und die Richtlinien, noch bevor jeder einzelne AP ausgetauscht wird.
- Aktualisieren Sie die Edge-Abdeckung nach Unterrichtspriorität. Beheben Sie zuerst die Probleme in den Räumen, in denen schlechtes WiFi den Unterricht stört.
- Schaffen Sie SSIDs mit gemeinsam genutzten Passwörtern ab. Diese werden oft viel zu lange beibehalten.
Halten Sie das Management so einfach, dass es den Schulalltag übersteht
Schulen brauchen keine Eleganz, die nur funktioniert, wenn ein Berater vor Ort ist. Sie benötigen eine Architektur, die das IT-Team auch an einem Dienstagmorgen im November problemlos betreiben kann.
Das bedeutet die Auswahl von Kontrollmechanismen, die alltägliche Support-Fragen schnell beantworten:
- Welcher AP ist überlastet?
- Bei welcher Benutzergruppe schlägt die Authentifizierung fehl?
- Welche Geräte gehören in das Gastnetzwerk?
- In welchen Klassenzimmern läuft das Roaming schlecht?
- Welche Richtlinie blockiert fälschlicherweise die falschen Inhalte?
Zukunftssicherheit bedeutet nicht, die allerneueste Hardware zu kaufen. Es geht darum, ein Netzwerk so zu konzipieren, dass es neue Geräte, stärkere Identitätskontrollen und eine höhere Auslastung im Unterricht bewältigen kann, ohne dass bei jedem Budgetzyklus eine komplette Neugestaltung erforderlich ist.
Sicheren Zugang für Schüler, Mitarbeiter und Gäste gestalten
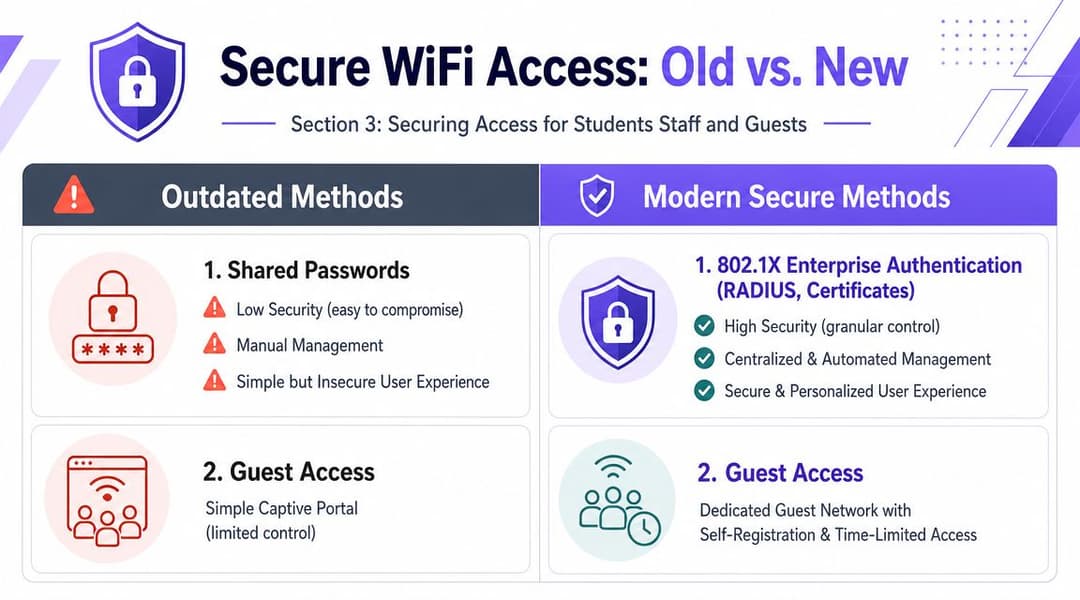
Die meisten Sicherheitsfaktoren beim WiFi in Schulen beginnen mit einer Abkürzung, die damals harmlos erschien. Ein geteiltes Passwort für das Personal. Ein anderes für die Schüler. Ein Captive Portal für Besucher. Vielleicht eine SSID für die Oberstufe, die niemand anrühren möchte, weil sich keiner mehr genau daran erinnert, wie sie eingerichtet wurde.
Diese Regelung funktioniert so lange, bis sie scheitert. Passwörter sprechen sich herum. Mitarbeiter gehen. Besucher kehren mit alten Zugangsdaten zurück. Schüler teilen den Zugang außerhalb der vorgesehenen Gruppe. Die IT verbringt mehr Zeit mit der Verwaltung von Ausnahmen als mit dem Betrieb des Netzwerks selbst.
Warum gemeinsam genutzte Passwörter in Schulen scheitern
Ein Pre-shared Key fühlt sich einfach an, weil die Einrichtung schnell geht. Betrieblich gesehen ist er teuer.
Wenn eine Person keinen Zugriff mehr haben soll, können Sie nicht nur diese eine Person sperren. Sie müssen das Passwort ändern und sorgen damit für Störungen bei allen anderen. In Schulen bedeutet das meist, dass man Mitarbeitergeräten, Lehrgeräten und Grenzfällen hinterherlaufen muss, die erst bei Unterrichtsbeginn auffallen.
Ein Captive Portal hat ein anderes Problem. Für gelegentliche Besucher ist es oft akzeptabel, für tägliche Nutzer jedoch unpraktisch. Zudem führt es häufig zu einer Totzone zwischen "mit dem WiFi verbunden" und "vollständig online" - genau die Art von Reibung, die Schüler und Lehrkräfte als Netzwerkausfall interpretieren.
Wie identitätsbasierter Zugriff aussieht
Das sauberere Modell ist das identitätsbasierte Netzwerk. Benutzer treten nicht bei, weil sie ein Passwort kennen. Sie treten bei, weil das Netzwerk erkennt, wer sie sind, oder ein ihnen zugewiesenes, vertrauenswürdiges Gerät identifiziert.
Das bedeutet in der Regel eine Kombination aus:
- 802.1X Enterprise-Authentifizierung
- Verzeichnis-Integration mit Microsoft Entra ID, Google Workspace oder Okta
- Zertifikatsbasiertes Onboarding für verwaltete Geräte
- Separate Gäste-Workflows mit kontrollierter Dauer und Isolation
Der praktische Vorteil ist enorm. Der Zugriff wird spezifisch, widerrufbar und automatisierbar.
| Methode | Nutzererfahrung | Sicherheitskontrolle | IT-Aufwand |
|---|---|---|---|
| Gemeinsames Passwort | Anfangs einfach, später unübersichtlich | Schwach | Langfristig hoch |
| Captive Portal | Bekannt für Gäste, unpraktisch für tägliche Nutzer | Eingeschränkt | Moderat |
| 802.1X mit Identität | Nahtlos nach der Einrichtung | Stark | Niedriger nach Standardisierung |
| Zertifikatsbasierter Zugriff | Sehr reibungslos auf verwalteten Geräten | Am stärksten für Gerätevertrauen | Aufwand im Vorfeld |
Wo SSO hilft
Single Sign-On löst zwar keine Funkprobleme, kann aber den Onboarding-Prozess erheblich vereinfachen. Wenn Lehrkräfte bereits Google Workspace oder Entra ID für ihr Schulkonto nutzen, reduziert die Verwendung desselben Identitäts-Frameworks für das WiFi Redundanzen und verkürzt den Weg vom "neuen Mitarbeiter" zum "arbeitsbereiten Gerät".
Das ist in Schulen deshalb so wichtig, weil der Schuljahresbeginn chaotisch ist. Neue Mitarbeiter kommen. Schüler wechseln die Klassen. Externe Dienstleister benötigen vorübergehenden Zugriff. Je mehr Ihr WiFi auf manueller Kontenverwaltung basiert, desto eher wird Ihr Support-Desk zum Nadelöhr.
Design-Hinweis: Wenn die Personalabteilung oder das MIS den Status eines Benutzers ändert, sollte der Netzwerkzugriff automatisch folgen. Manuelles Offboarding ist der Grund, warum alte Berechtigungen bestehen bleiben.
Passpoint und OpenRoaming ohne Fachjargon erklärt
Passpoint lässt sich am besten als ein vertrauenswürdiger Mitarbeiterausweis für WiFi beschreiben. Sobald ein Gerät korrekt eingerichtet ist, erkennt es das zugelassene Netzwerk und verbindet sich ab dem ersten Paket automatisch verschlüsselt. Der Benutzer muss seine Anmeldedaten nicht ständig neu eingeben und das Netzwerk muss sich nicht auf einen breit genutzten Shared Key verlassen.
Deshalb fühlt sich Passpoint anders an als das alte Modell nach dem Motto "SSID auswählen und erneut anmelden". Es verhält sich eher wie mobiles Roaming. Das Gerät weiß, wie ein vertrauenswürdiger Dienst aussieht, und verbindet sich automatisch.
Für Schulen hat dies zwei wesentliche Vorteile:
- Mitarbeiter und verwaltete Geräte können sich mit weitaus weniger täglichem Aufwand sicher verbinden.
- Gäste oder wiederkehrende Benutzer erhalten eine berechenbarere Erfahrung, wo dies unterstützt wird, anstatt die Schritte im Captive Portal ständig wiederholen zu müssen.
Wenn Sie eine leicht verständliche Erklärung für nicht-technische Stakeholder benötigen, vergleichen Sie es mit einer Fast-Track-Spur am Flughafen. Herkömmliches Gast-WiFi zwingt jeden dazu, bei jedem Besuch Schlange zu stehen und Dokumente vorzulegen. Passpoint verifiziert den Reisenden vorab, sodass sich die Schranke automatisch öffnet, während gleichzeitig protokolliert wird, wer das Tor passiert hat.
Für Plattformen bewerten Schulen in der Regel anbieterspezifische Optionen von Aruba, Cisco Meraki, Juniper Mist, Ruckus und UniFi sowie übergeordnete Identitätsplattformen. In gemischten Umgebungen ist das WiFi-Onboarding- und Zugriffsmodell von Purple ein Beispiel für eine Plattform, die identitätsbasierten Zugriff, Gast-Workflows und Passpoint-ähnliche Erlebnisse über mehrere Netzwerkanbieter hinweg unterstützt.
Bieten Sie jeder Zielgruppe eine eigene Journey
Der größte Fehler besteht darin, zu versuchen, alle Anforderungen mit einer einzigen Zugriffsmethode abzudecken.
Eine bessere Aufteilung sieht so aus:
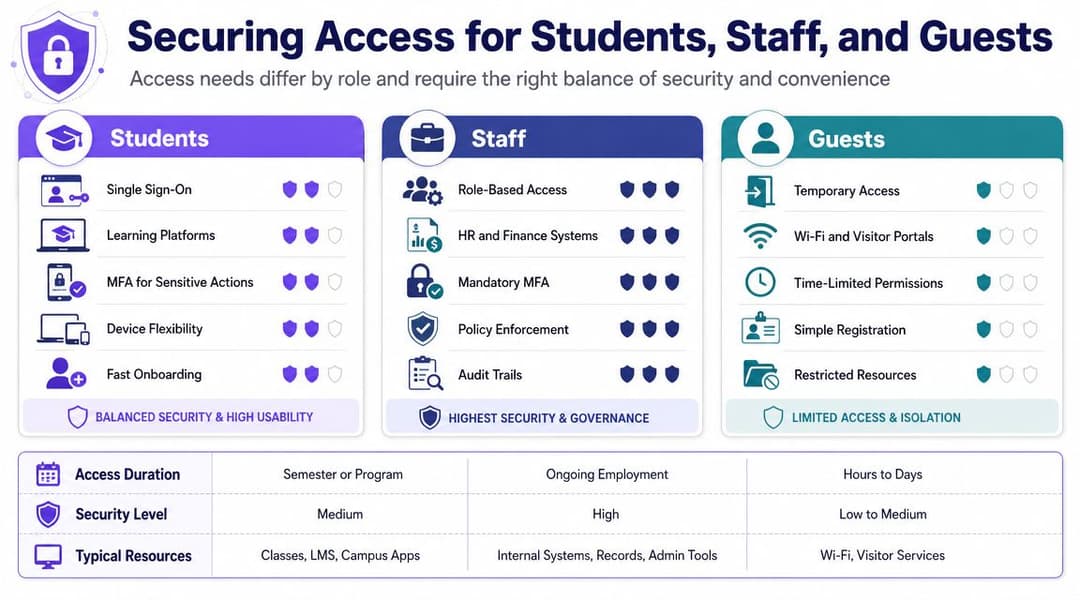
- Mitarbeiter: SSO-gestützter oder zertifikatsbasierter Zugriff mit strenger Richtlinienkontrolle
- Schüler: Verwaltetes Onboarding, wo möglich, mit klaren rollenbasierten Einschränkungen
- Gäste: Selbstregistrierung, bei Bedarf mit Genehmigung durch einen Paten, kurzlebige Zugangsdaten und strikte Isolierung
- Legacy-Geräte: Kontrollierte Fallback-Methoden wie gerätespezifische Zugangsdaten oder isolierte Richtliniengruppen
Das Netzwerk fühlt sich für die Benutzer einfacher an, wenn das Backend präziser ist. Das ist das Paradoxon, das viele Schulen übersehen. Ein besseres Identitätsdesign bedeutet in der Regel weniger Support-Anrufe, nicht mehr Komplexität.
Geräteverwaltung und Inhaltsfilterung für den Jugendschutz
Die Benutzer in das Netzwerk zu bringen, ist nur die halbe Miete. Einmal verbunden, benötigen Geräte die richtige Richtlinie, die richtigen Zugriffsgrenzen und die passenden Schutzmaßnahmen. Viele WiFi-Projekte an Schulen geraten nachträglich in Schwierigkeiten, weil die drahtlose Bereitstellung zwar erfolgreich ist, das tägliche Betriebsmodell jedoch improvisiert bleibt.
Geräte in Betriebsklassen einteilen
Verwalten Sie nicht "alle Geräte" als eine einzige Kategorie. In Schulen führt das fast sofort zu Richtlinienkonflikten.
Nutzen Sie stattdessen praktische Klassen:
- Vom der Schule verwaltete Schülergeräte: Meist über MDM gesperrt und an die Netzwerkrichtlinie für Schüler angepasst.
- Mitarbeiter-Endpunkte: Benötigen breiteren Zugriff, stärkeres Vertrauen und bessere Auditierbarkeit.
- Persönliche Geräte: Werden oft in gewisser Form toleriert, erfordern jedoch eine engere Segmentierung.
- Gäste und Besucher: Nur kurzfristiger Zugriff, ohne Zugriffsmöglichkeit auf interne Systeme.
- Gemeinsam genutzte und Headless-Geräte: Drucker, Displays, Sensoren, Beschilderungen und Spezialgeräte, die sich nicht wie ein Laptop authentifizieren können.
Jede Klasse sollte ihren eigenen Onboarding-Pfad, Richtliniensatz und Fehlerbehebungsprozess haben. Wenn ein Techniker raten muss, welche Regel gilt, ist das Modell zu ungenau.
Koppeln Sie die WiFi-Richtlinien mit der Geräteverwaltung
Ein solides Wireless-Design wird viel einfacher, wenn es Hand in Hand mit dem MDM arbeitet, anstatt daran vorbei. Verwaltete Geräte können Zertifikate, vertrauenswürdige Einstellungen, bekannte SSIDs und Compliance-Richtlinien erhalten, noch bevor der Benutzer das Gerät überhaupt öffnet.
Das ändert den Support von "Sagen Sie mir, worauf Sie auf Ihrem Bildschirm tippen müssen" hin zu "Das Gerät sollte bereits wissen, wo und wie es sich verbindet".
Ein praxistauglicher Workflow sieht wie folgt aus:
- Gerät ausgeben oder registrieren
- Drahtloseinstellungen über MDM bereitstellen
- Die richtige Identität und das richtige Zertifikat anwenden
- Das Gerät in das korrekte Netzwerksegment verschieben
- Fehler nach Benutzer, Gerätetyp und Standort überwachen
Wenn das Onboarding von einer gedruckten Anleitung abhängt, ist es kein Onboarding. Es ist ein dauerhaftes Support-Problem.
Filterung und Überwachung an die Realität des Jugendschutzes anpassen
Schulen benötigen Filterung und Überwachung, die den Jugendschutz unterstützen, ohne das Netzwerk extrem zu verlangsamen. Der Trick besteht darin, Richtlinien genau an der richtigen Stelle durchzusetzen.
Zu den häufigen Fehlern gehören das Filtern aller Inhalte über einen einzigen, pauschalen Pfad, die Anwendung identischer Einschränkungen auf Mitarbeiter und Schüler oder das Erstellen so vieler Ausnahmen, dass niemand mehr das endgültige Regelwerk erklären kann.
Ein stärkeres Modell umfasst in der Regel:
| Gruppe | Typische Filterrichtlinie | Überwachungsbedarf |
|---|---|---|
| Schüler | Strengere Kategoriekontrollen | Hoch |
| Personal | Breiterer Zugriff mit Freigaben für die berufliche Nutzung | Moderat bis hoch |
| Gäste | Einfaches sicheres Surfen und strikte Isolation | Niedrig bis moderat |
| Betriebliche Geräte | Minimaler Internetzugang wo möglich | Fokus auf Anomalieerkennung |
Das Netzwerk-Team, der Jugendschutzbeauftragte und die Schulleitung sollten sich darauf einigen, wie Richtlinien in der Praxis funktionieren. Wer genehmigt Ausnahmen? Wie werden Vorfälle eskaliert? Welche Protokolle sind wichtig? Diese Entscheidungen sollten nicht ad hoc von dem Techniker getroffen werden, der gerade das Ticket zieht.
Gastzugang einfach, aber isoliert halten
Das Gast-WiFi in Schulen benötigt einen besseren Standard als "geben Sie ihnen einfach für einen Tag das Passwort für die Mitarbeiter". Besucher sind ein normaler Teil des Schullebens. Vertretungskräfte, Aufsichtsräte, Therapeuten, Dienstleister, Eltern und Event-Teilnehmer benötigen alle ein unterschiedliches Maß an Komfort und Sicherheit.
Ein praktisches Gastmodell umfasst in der Regel:
- Selbstregistrierung oder gesponserte Registrierung
- Zeitlich begrenzter Zugriff
- Reine Internet-Richtlinie
- Keine laterale Sichtbarkeit in interne Ressourcen
- Eindeutige Protokollierung, die an die Gästeidentität oder den Sponsor-Workflow gekoppelt ist
Das gibt dem Empfang und der IT-Abteilung einen wiederholbaren Prozess an die Hand. Zudem schützt es die Schule vor dem Wildwuchs, der entsteht, wenn Gastzugriffe jedes Mal als Ausnahme behandelt werden.
Erstellen Sie Richtlinien, mit denen die Mitarbeiter tatsächlich leben können
Sicherheitskontrollen versagen, wenn sie so störend sind, dass Mitarbeiter nach Umgehungslösungen suchen. Lehrer erstellen Hotspots über ihre Telefone. Abteilungen fordern Behelfsnetzwerke an. Temporäre Ausnahmen entwickeln sich zu einem dauerhaften Chaos.
Die richtige Balance ist meist unspektakulär, was gut ist. Lehrkräfte verbinden sich mit minimalem Aufwand. Schüler landen automatisch in der richtig gefilterten Richtlinie. Gäste erhalten Internetzugang, ohne interne Systeme zu berühren. Die IT kann sehen, wer sich wo und unter welcher Identität verbunden hat. Ruhige Systeme sind in der Regel gut konzipierte Systeme.
Budgetierung, Finanzierung und Praxisbeispiele aus Schulen
Die meisten WiFi-Projekte an Schulen werden entschieden, bevor die Beschaffung abgeschlossen ist. Nicht weil die Technologie unklar ist, sondern weil das Budget nur einen Teil dessen abdeckt, was das Design erfordert. Schulen kalkulieren oft die Preise für Access Points und vergessen dabei Switching, Verkabelung, Authentifizierung, Vermessung, Arbeitsabläufe für den Gastzugang und Supportzeiten.
Planen Sie das Budget für den gesamten Service, nicht nur für die sichtbare Hardware
Ein günstigerer Access Point kann zur teuren Option werden, wenn er manuelles Onboarding, umständliche Gästeabwicklung oder schwache Segmentierung erzwingt. Der Rechnungsbetrag ist niedriger. Die Betriebskosten sind höher.
Wenn Sie Angebote prüfen, teilen Sie die Ausgaben in diese Kategorien auf:
- Wireless Edge: Access Points, Montage, Lizenzierung falls zutreffend
- Kabelgebundener Pfad: Switching, PoE-Kapazität, Uplinks, Patching, Verkabelungsoptimierung
- Identität und Zugriff: 802.1X, Verzeichnisintegration, Gast-Workflows, Zertifikatsdienste
- Betrieb: Messungen, Konfiguration, Migration, Schulung, Support
Das macht Kompromisse deutlicher sichtbar. Schulen können dann entscheiden, ob sie eine optionale Verbesserung aufschieben oder eine kritische Abhängigkeit entfernen.
Förderprogramme können Design-Entscheidungen beeinflussen
Für US-Schulen stellt das E-rate-Programm der FCC jährliche Fördermittel in Milliardenhöhe bereit. Es kann bis zu 90 % der Kosten für förderfähige Dienste wie WiFi Access Points und Netzwerk-Switches abdecken, wobei für das Förderjahr 2025 über 4 Milliarden US-Dollar zur Verfügung standen. Wenn Sie für eine durch E-rate unterstützte Umgebung planen, beeinflusst dieses Finanzierungsmodell oft den Zeitplan, die Aktualisierungszyklen und die Priorisierung von Projekten.
Für Schulen außerhalb dieses Systems gilt die Lektion gleichermaßen. Förderrichtlinien belohnen oft die förderfähige Infrastruktur, lassen Schulen jedoch auf den weicheren Kosten wie Migrationsaufwand und Identitäts-Redesign sitzen. Lassen Sie nicht zu, dass die geförderte Hardware ein schwaches Betriebsmodell diktiert.
Beispiel eins: Eine Grundschule mit unzuverlässigem Shared-Key WiFi
Eine kleine Grundschule hatte Tablets in den Klassenzimmern, Laptops für die Lehrkräfte und ein Gastnetzwerk, das nur in der Nähe des Empfangs zuverlässig funktionierte. Der herkömmliche Ansatz wirkte einfach: Ein Passwort für Mitarbeiter, ein Passwort für Schüler und Ad-hoc-Ausnahmen für Besucher.
Was letztendlich funktionierte, war keine dramatische Neugestaltung. Die Schule ersetzte dieses Modell durch segmentierte SSIDs, einen ordentlichen Gästepfad und ein verwaltetes Onboarding für schuleigene Geräte. Der praktische Gewinn war nicht die reine Höchstgeschwindigkeit. Es war die Beständigkeit. Lehrer verloren keine Zeit mehr zu Beginn des Unterrichts und der Support drehte sich nicht mehr ständig um das Zurücksetzen von Passwörtern.
Beispiel zwei: Eine größere weiterführende Schule mit zu vielen Login-Pfaden
Eine größere weiterführende Schule hatte das gegenteilige Problem. Die Abdeckung war weitgehend akzeptabel, aber die User Journey war chaotisch. Mitarbeiter meldeten sich auf einem Weg an, Schüler auf einem anderen und Besucher auf einem dritten. Niemand mochte den Prozess für Gäste, und jedes neue Halbjahr begann mit einer Flut an Support-Tickets zur Authentifizierung.
Die Lösung bestand darin, auf einen identitätsbasierten Zugriff umzustellen. Mitarbeitergeräte nutzten ein verzeichnisgestütztes Onboarding, Schülergeräte folgten einem kontrollierten Registrierungspfad und Gäste wurden durch einen separaten Workflow isoliert. Ein Zugriff im Passpoint-Stil ist in einer solchen Umgebung besonders hilfreich, da wiederkehrende Benutzer nicht ständig denselben Captive Portal-Ablauf durchlaufen müssen.
Investieren Sie dort, wo sich wiederholende Arbeit vermieden wird. In der Schul-IT ist ein Design, das jeden Morgen Minuten spart, oft besser als eines, das nur auf dem Datenblatt besser aussieht.
Erfolg messen und auf das Kommende vorbereiten
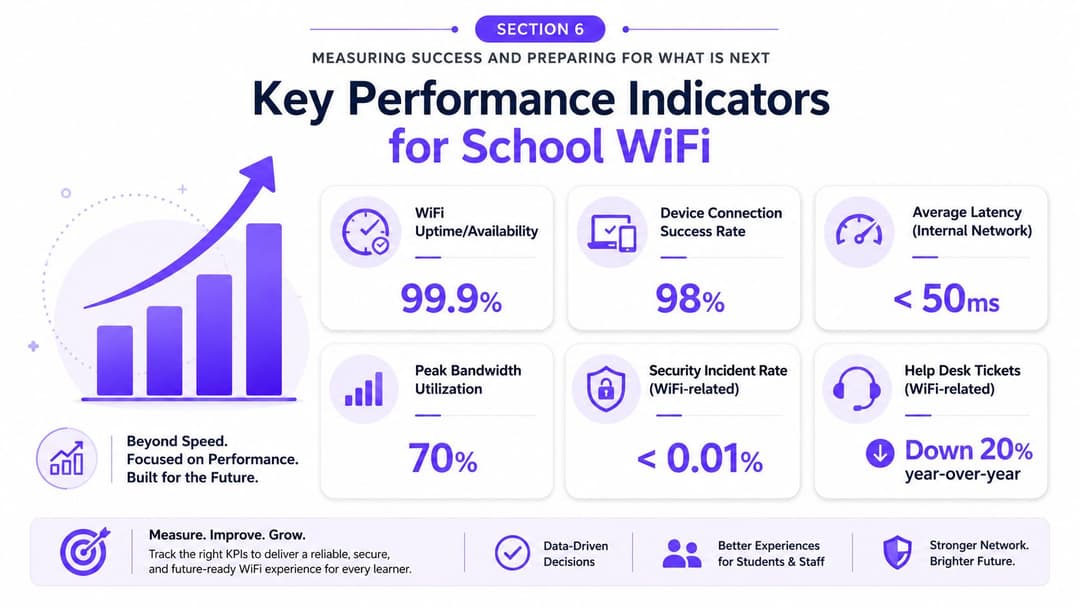
Ein WiFi-Projekt an einer Schule ist nicht abgeschlossen, wenn die LEDs der Access Points grün leuchten. Es ist abgeschlossen, wenn Lehrer das Netzwerk gar nicht mehr bemerken, Schüler sich ohne Probleme verbinden, Gäste ohne Hilfe des Personals online gehen können und die IT-Abteilung nachweisen kann, was passiert, ohne das Gelände ablaufen zu müssen.
Messen Sie das, was Nutzer tatsächlich wahrnehmen
Schulen konzentrieren sich oft zu sehr auf den maximalen Durchsatz. Geschwindigkeit ist wichtig, aber sie ist ein unzureichendes Solokriterium für das Erlebnis im Klassenzimmer.
Bessere Indikatoren sind unter anderem:
- Erfolgsquote bei Verbindungen: Verbinden sich Benutzer und Geräte direkt beim ersten Versuch reibungslos?
- Muster bei Authentifizierungsfehlern: Gibt es Probleme bei einer bestimmten Gruppe oder in einem bestimmten Gebäude?
- Roaming-Qualität: Bleiben Anrufe, Live-Unterricht oder App-Sitzungen bei Bewegung bestehen?
- Reaktionszeit von Anwendungen: Welche Plattformen verlangsamen sich, wenn die Auslastung vor Ort steigt?
- Helpdesk-Trendlinien: Welche WiFi-Probleme treten je nach Halbjahr, Raum oder Benutzertyp wiederholt auf?
Ein gesundes Netzwerkteam bewertet diese Kennzahlen immer im Kontext. Ein plötzlicher Anstieg von Fehlern bei der Registrierung bedeutet etwas anderes als ein Anstieg während einer abendlichen Veranstaltung mit vielen Gästen.
Nutzen Sie Analysen, um die Fehlersuche zu verkürzen
Ohne Analysen wird der WiFi-Support an Schulen zu Flurgossip. „Im Naturwissenschaftsblock ist es immer schlecht.“ „Die Bibliothek fliegt nach der Mittagspause raus.“ „Das Gast-WiFi mag keine iPhones.“ Manches davon mag stimmen. Das meiste davon erfordert jedoch handfeste Belege.
Gute Transparenz ermöglicht es dem Team, praktische Fragen schnell zu beantworten:
| Frage | Was das Team sehen können sollte |
|---|---|
| Handelt es sich um lokale oder standortweite Ausfälle? | Muster bei AP, Gebäude oder SSID |
| Handelt es sich um ein Abdeckungsproblem oder ein Identitätsproblem? | Signaldaten im Vergleich zu Authentifizierungsprotokollen |
| Beeinträchtigt der Gastzugang den Unterrichtsverkehr? | Segmentierte Auslastung und Richtlinienansicht |
| Verursacht eine bestimmte Geräteklasse Störungen? | Verhalten nach Client-Typ und Wiederholungsraten |
So beweisen Sie auch der Schulleitung den Mehrwert. Nicht mit abstrakten Behauptungen, sondern mit einer klaren Darstellung von weniger Störungen, sauberer Zugriffskontrolle und weniger manuellem Support.
Die besten Berichte über Schulnetzwerke sagen nicht einfach nur aus, dass das WiFi funktioniert. Sie zeigen, ob die richtigen Personen den richtigen Zugriff am richtigen Ort erhalten haben.
Die nächste Herausforderung liegt nicht nur auf dem Campus
Eine der wichtigsten Realitäten für Schulleiter liegt außerhalb des Gebäudes. Untersuchungen von New America unter Berufung auf Ofcom-Daten aus dem Jahr 2024 ergaben, dass 6 % der britischen Haushalte mit Kindern kein Breitband zu Hause hatten. Das ist deshalb von Bedeutung, weil eine Schule zwar ein hervorragendes drahtloses Netzwerk vor Ort aufbauen kann, einige Schüler zu Hause aber dennoch mit einer Hausaufgaben-Lücke konfrontiert sind.
Dies verändert die strategische Fragestellung. Besseres Campus-WiFi ist nach wie vor wichtig, aber es ist nicht die vollständige Antwort auf die Frage der Chancengleichheit. Schulen müssen auch über praktische Konnektivitätsoptionen außerhalb des Standorts, Community-Zugang, Leihgeräte und die Frage nachdenken, ob vertrauenswürdige Identitätsmodelle den sicheren Zugang über den Campus hinaus auf kontrollierte Weise erweitern können.
Bereiten Sie sich auf mehr Identitäten vor, nicht nur auf mehr Geräte
Die nächste Phase von WiFi an Schulen wird mehr verwaltete Geräte, mehr Automatisierung und mehr Richtlinienentscheidungen mit sich bringen, die darauf basieren, wer der Benutzer ist und welche Rolle das Gerät spielt. Genau aus diesem Grund ist identitätsbasiertes Networking so wichtig. Es skaliert die administrative Kontrolle weitaus besser als es geteilte Passwörter jemals könnten.
Wenn ich einen IT-Leiter einer Schule beraten müsste, worauf er sich als Nächstes konzentrieren sollte, wäre es diese kurze Liste:
- Anonyme Zugriffspfade reduzieren
- Netzwerkrichtlinien wo möglich an die Verzeichnisidentität koppeln
- Gastzugang als verwalteten Service behandeln, nicht als Behelfslösung
- Onboarding-Reibung und Supportaufwand messen, nicht nur die Signalstärke
- Den Zugriffsbedarf außerhalb des Campus im Auge behalten, da die User Journey nicht am Schultor endet
Ein Schulnetzwerk gewinnt Vertrauen, wenn es berechenbar wird. Sicher, wo es sein muss. Einfach, wo es sein sollte. Messbar an jeder Stelle.
Wenn Sie die Modernisierung des WiFi-Zugangs an Schulen prüfen, ist Purple eine Option, die Sie für identitätsbasiertes Networking, Gastzugang und passwortloses Onboarding zusammen mit Ihrer bestehenden Wireless-Infrastruktur evaluieren sollten. Dies ist besonders dann in Betracht zu ziehen, wenn Ihr Hauptproblem nicht die Abdeckung ist, sondern der betriebliche Aufwand durch gemeinsam genutzte Passwörter, Captive Portale und fragmentierte Abläufe für Mitarbeiter, Schüler und Besucher.