La plainte habituelle concernant le WiFi scolaire n'est pas « nous avons besoin d'Internet ». C'est plutôt « les élèves de 4ème ne peuvent pas charger le quiz, la connexion coupe dans la salle de réunion pendant l'assemblée, les visiteurs font la queue à la réception parce que la connexion invité ne fonctionne pas, et le support technique passe encore son temps à réinitialiser les mots de passe partagés du trimestre dernier ».
Voilà où en est le WiFi dans les écoles. Le problème vient rarement d'un unique point d'accès défaillant. Il réside dans le décalage entre l'usage pour lequel le réseau a été conçu et les attentes actuelles de l'école.
La plupart des écoles ne gèrent plus un simple parc d'ordinateurs de bureau fixes. Elles prennent en charge les ordinateurs portables du personnel, les appareils gérés des élèves, les téléphones personnels, les écrans de classe, les imprimantes, les caméras, les systèmes de protection et un flux constant d'invités. Si l'accès dépend encore d'une clé partagée scotchée à l'intérieur d'un placard, le réseau n'est pas seulement obsolète. Il crée chaque jour un frein opérationnel.
Pourquoi le WiFi scolaire est désormais une infrastructure critique
Une école peut tolérer un photocopieur lent. Elle ne peut pas tolérer un WiFi instable dans les espaces d'enseignement. Une fois que les cours, les registres, les processus de protection, la gestion des appareils et les services destinés aux parents dépendent tous de la connectivité, le sans fil cesse d'être un service de confort pour devenir une infrastructure centrale.
Cette transition s'est opérée rapidement. Les données de l'OCDE publiées par Our World in Data montrent que la proportion d'écoles primaires britanniques disposant d'un accès internet pour l'enseignement est passée de 0 % à la fin des années 1990 à une couverture quasi universelle dans les années 2010. L'information clé n'est pas seulement que les écoles se sont connectées, mais que les attentes ont évolué : on est passé d'un accès occasionnel dans une salle informatique à un accès constant partout où l'apprentissage a lieu.
Du modèle de la salle informatique au modèle de campus connecté
Les réseaux scolaires plus anciens ont été conçus autour de la rareté. Quelques ordinateurs de bureau. Quelques espaces d'enseignement fixes. Un seul accès Internet. Le sans-fil, lorsqu'il existait, couvrait souvent les zones réservées au personnel en priorité, et les salles de classe ensuite.
Ce modèle ne tient plus face aux usages modernes. Une seule classe peut connecter simultanément des dizaines d'appareils actifs au réseau. Ajoutez à cela les terminaux mobiles du personnel, les écrans de classe, les applications SaaS, le trafic vocal et les mises à jour d'appareils en arrière-plan.
Si vous avez besoin de valider votre échelle, il est utile de réfléchir en termes de nombre d'appareils connectés à internet dans les environnements modernes, et non pas seulement de nombre d'élèves inscrits.
Règle pratique : Prévoyez en fonction de l'activité simultanée, et non du stock total de matériel. Un placard rempli de tablettes importe moins que ce qui se passe lorsque trois salles de classe adjacentes commencent toutes à diffuser, à se synchroniser et à s'authentifier en même temps.
À quoi ressemble un échec en pratique
Les responsables scolaires sous-estiment souvent le nombre de pannes attribuées à « Internet » alors que le véritable problème réside dans la conception du réseau sans fil local ou dans un contrôle d'accès défaillant.
Les symptômes courants comprennent :
- Interruption des cours : Les élèves se connectent lentement, ont une mauvaise itinérance entre les salles ou perdent leur session pendant les activités en direct.
- Friction de protection des mineurs : Le filtrage fonctionne sur un réseau mais pas sur un autre car les flux des invités, du personnel et des élèves ne sont pas clairement séparés.
- Surcharge du support : Les mots de passe partagés expirent, fuitent ou se diffusent bien au-delà du groupe visé.
- Mauvaise expérience visiteur : Le personnel remplaçant, les parents, les administrateurs et les prestataires se heurtent à un Captive Portal qui n'a jamais été conçu pour un renouvellement rapide.
Pourquoi l'identité importe plus que le débit brut
De nombreux projets WiFi scolaires commencent encore par le matériel. Plus de points d'accès. De nouveaux commutateurs. Un meilleur signal. Tout cela est important, mais ce n'est pas suffisant.
Le problème le plus difficile est de décider qui est sur le réseau, ce qu'ils peuvent atteindre et comment ils s'authentifient sans créer de files d'attente pour le service informatique. Dans les écoles, les conceptions les plus nettes s'éloignent d'un accès partagé et généralisé pour s'orienter vers des politiques basées sur l'identité pour le personnel, les élèves et les invités. C'est là que la fiabilité, la sécurité et la convivialité cessent enfin de s'affronter.
Planifier votre réseau en partant de la salle de classe
Le moyen le plus rapide de gaspiller votre budget est de commencer par un devis fournisseur. Commencez plutôt par les espaces d'apprentissage. Un bon WiFi dans les écoles se conçoit de la périphérie vers l'intérieur, de la classe, du hall, de la bibliothèque et de l'accueil vers le cœur du réseau.
Partir des usages pédagogiques, pas des plans de masse
Une salle de classe utilisée pour des vérifications de devoirs sur navigateur a un profil différent d'une salle de conception, d'un espace d'étude pour les lycéens ou d'un hall rempli de parents lors d'une soirée portes ouvertes. Si vous traitez tous les espaces comme s'ils étaient identiques, le résultat est généralement surdimensionné à certains endroits et insuffisant là où cela fait le plus mal.
Posez des questions concrètes aux chefs de département et aux enseignants :
- Quelles applications échouent en premier lorsque le WiFi sature ? La vidéo, les documents cloud, les plateformes d'évaluation, les outils vocaux et la synchronisation des appareils sollicitent le réseau de manières différentes.
- Quand les dysfonctionnements surviennent-ils ? Les pics de connexion lors de la première heure de cours, les rassemblements pendant les récréations, les assemblées et les périodes d'examens révèlent souvent les faiblesses du réseau.
- Quelles salles sont cruciales pour le fonctionnement ? L'accueil, les bureaux de protection de l'enfance, les salles de travail du personnel et les espaces de besoins éducatifs particuliers sont souvent plus importants qu'une couverture générique des couloirs.
Cartographiez les lieux, puis la densité
Une étude de site ne se limite pas à mesurer la puissance du signal. Elle doit prendre en compte la densité d'utilisateurs, les matériaux des murs, les structures de bâtiments complexes et la différence entre "être connecté" et "fonctionner correctement".
Les bâtiments historiques, les gymnases, les salles de classe temporaires et les murs intérieurs épais peuvent tous fausser une conception théorique parfaite. Avant de prendre des décisions finales d'emplacement, créez ou examinez une véritable carte de chaleur WiFi pour le site et comparez-la avec l'organisation réelle des cours.
Utilisez une grille de planification simple :
| Zone | Utilisateurs principaux | Mix d'appareils type | Risque en cas de panne WiFi |
|---|---|---|---|
| Salles de classe | Élèves et enseignants | Ordinateurs portables gérés, tablettes, téléphones du personnel | Interruption des cours |
| Réception | Visiteurs et personnel de bureau | Téléphones des invités, appareils administratifs | Mauvaise intégration, ralentissement administratif |
| Hall et bibliothèque | Grands groupes mixtes | Appareils mobiles à haute densité | Problèmes de congestion et d'itinérance |
| Salles du personnel et bureaux | Personnel | Ordinateurs portables, téléphones, imprimantes | Retard opérationnel |
Prendre en compte la diversité des usages, pas seulement le nombre de terminaux
Les équipes informatiques demandent souvent : « Combien d'appareils avons-nous ? » La bonne question est plutôt : « Combien d'expériences d'appareils différentes devons-nous prendre en charge ? »
Une école en compte généralement plusieurs à la fois :
- Appareils gérés des étudiants : Généralement les plus faciles à contrôler s'ils s'enregistrent via un MDM.
- Appareils du personnel : Nécessitent un accès plus robuste, un itinérance stable et une intégration simple.
- BYOD : Généralement la catégorie la plus complexe. Systèmes d'exploitation mixtes, posture de sécurité incohérente et limites de support floues.
- Invités : Taux de rotation élevé, accès de courte durée et un fort besoin d'isolation.
Si votre conception traite ces quatre groupes de la même manière, c'est le support technique qui finira par gérer la complexité par la suite.
Rédiger une brève définition de service avant tout achat
Avant de parler de marques ou de nombre de points d'accès, définissez le service en termes simples. Une seule page suffit si elle est précise.
Intégrez des points comme ceux-ci :
- Attentes de couverture : Quels espaces intérieurs et extérieurs doivent disposer d'un accès sans fil fiable.
- Modèle d'authentification : Si les utilisateurs se connectent avec l'identité de l'école, un flux de travail invité ou des certificats de périphériques.
- Priorité des applications : Quel trafic doit rester fluide pendant les périodes d'affluence.
- Modèle de support : À quoi doit ressembler l'intégration pour les nouveaux élèves, le nouveau personnel et les visiteurs.
Ce document évite que le projet ne dérive vers l'objectif trop flou d'un "meilleur WiFi". Les écoles n'ont pas besoin de flou. Elles ont besoin d'un réseau adapté à leur quotidien réel.
Concevoir une architecture réseau évolutive
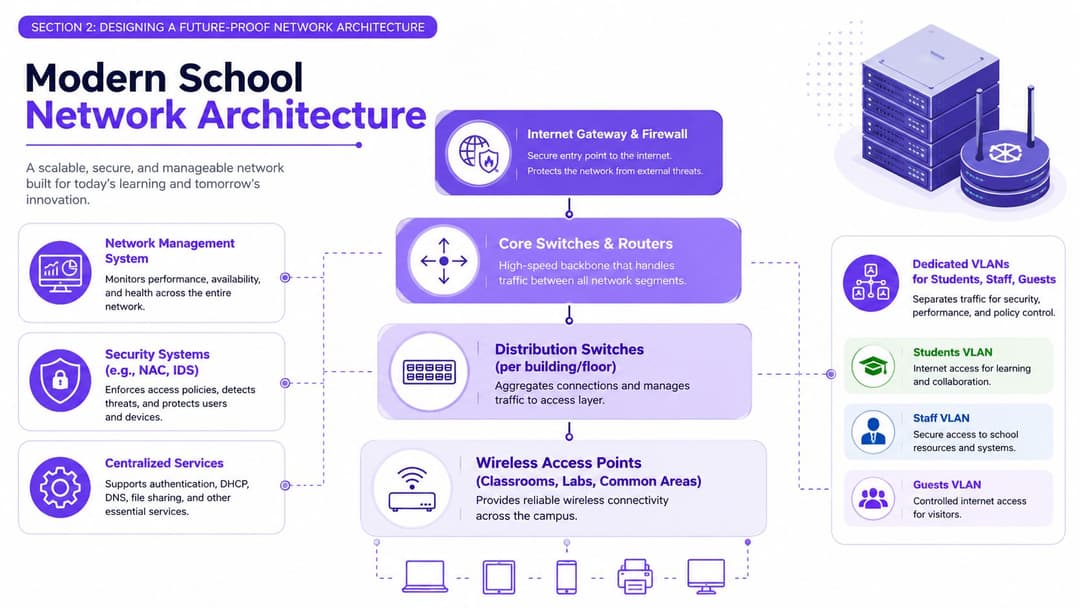
Un réseau scolaire est l'infrastructure d'un bâtiment, pas un simple empilement de boîtiers. La passerelle internet est l'entrée principale et le bureau de sécurité. Le commutateur central est la salle technique. La commutation de distribution correspond aux colonnes montantes et au câblage des étages. Les points d'accès sont les prises que les élèves et le personnel utilisent. Si la structure est défaillante, l'ajout d'équipements terminaux plus rutilants ne résoudra rien.
Construisez d'abord autour de la séparation
Le choix d'architecture le plus important pour le WiFi d'une école n'est pas la marque du point d'accès. C'est sa capacité à séparer clairement les différents groupes d'utilisateurs et types d'appareils.
Le ministère de l'Éducation d'Angleterre indique que lorsqu'un établissement scolaire a besoin d'une mise à niveau de son réseau sans fil, la solution doit utiliser le Wi-Fi 7 (802.11be) au minimum, avec des liaisons montantes d'AP généralement dimensionnées à 1 Gbps, 2,5 Gbps, 5 Gbps ou 10 Gbps, et exige une ségrégation du réseau, de la QoS et une authentification individuelle dans la conception du réseau sans fil, comme défini dans la norme de base du réseau sans fil du DfE.
Ces directives sont importantes car elles incitent les écoles à éviter les réseaux plats. En pratique, il convient de séparer logiquement les espaces pour :
- Élèves
- Personnel
- Invités
- Appareils IoT et opérationnels tels que les imprimantes, les écrans, la signalisation et les systèmes du bâtiment
Le téléphone d'un invité ne devrait jamais se trouver sur le même niveau de confiance que l'ordinateur portable d'un enseignant. Un écran de classe ne devrait pas hériter de la même politique qu'un poste de travail dédié à la protection des mineurs.
Comprendre ce que le Wi-Fi 7 change, et ce qu'il ne change pas
Le Wi-Fi 7 est utile, mais il ne remplace pas une conception solide. On peut comparer cela à l'élargissement d'une route. Si les carrefours sont mal gérés, les embouteillages persistent.
Ce qu'une norme moderne améliore, c'est la marge de manœuvre disponible. Ce qui nécessite toujours une discipline de conception stricte, c'est :
- Capacité du réseau de raccordement : Des points d'accès rapides ne servent à rien si les liaisons montantes saturent.
- Planification des canaux : Les déploiements denses nécessitent toujours une coordination rigoureuse.
- Comportement des clients : Les anciens appareils ne se comportent pas soudainement comme des neufs.
- Flux d'authentification : Une méthode de connexion fastidieuse peut donner l'impression qu'un réseau rapide est lent.
Placer la qualité de service là où elle est vraiment utile
La qualité de service (QoS) semble abstraite jusqu'à ce que vous assistiez à un cours en direct perturbé par le trafic de synchronisation en arrière-plan. Dans les écoles, la QoS permet de trier le trafic. Le trafic sensible au facteur temps passe sans encombre. Les tâches de moindre importance attendent leur tour.
Une politique scolaire de bon sens priorise souvent :
| Type de trafic | Priorité type |
|---|---|
| Voix et interaction en classe en direct | Élevée |
| Plateformes d'enseignement et d'évaluation | Élevée |
| Navigation web générale | Moyenne |
| Mises à jour massives et synchronisation en arrière-plan | Basse |
Un réseau scolaire n'a pas besoin que chaque paquet soit traité de la même manière. Il a besoin que les bons paquets soient protégés lorsque le bâtiment est très fréquenté.
Concevoir pour des bâtiments complexes et des déploiements progressifs
De nombreuses écoles n'ont pas le luxe de repartir d'une feuille blanche. Elles disposent d'un câblage obsolète dans un bâtiment, de commutateurs corrects dans un autre, et de projets d'extension arrivés après la validation du budget réseau initial.
C'est normal. La bonne réponse est une architecture progressive, pas un compromis sur l'architecture globale.
Une approche progressive suit généralement cette logique :
- Stabiliser le cœur de réseau et le routage de commutation. Si les AP sont prêts pour des débits plus élevés mais que la couche de commutation ne l'est pas, l'expérience utilisateur en souffrira toujours.
- Segmenter les identités et le trafic rapidement. Même avant de remplacer chaque AP, améliorez l'isolation et les politiques de sécurité.
- Renouveler la couverture en priorité selon l'enseignement. Corrigez d'abord les salles où un mauvais WiFi perturbe les cours.
- Supprimer les SSIDs à mot de passe partagé. Ils sont trop souvent maintenus actifs inutilement.
Garder la gestion assez simple pour survivre au rythme de l'année scolaire
Les établissements scolaires n'ont pas besoin d'une élégance qui ne fonctionne que lorsqu'un consultant est sur place. Ils ont besoin d'une architecture que l'équipe informatique peut exploiter un mardi matin de novembre.
Cela signifie qu'il faut choisir des contrôles permettant de répondre rapidement aux questions d'assistance courantes :
- Quel AP est surchargé ?
- Quel groupe d'utilisateurs ne parvient pas à s'authentifier ?
- Quels appareils doivent être sur le réseau invité ?
- Quelles salles de classe connaissent un mauvais roaming ?
- Quelle politique bloque le mauvais élément ?
Pérenniser votre infrastructure ne consiste pas à acheter le matériel le plus récent possible. Il s'agit de concevoir un réseau capable d'absorber de nouveaux appareils, des contrôles d'identité plus stricts et une demande accrue dans les salles de classe sans imposer une refonte à chaque cycle budgétaire.
Sécuriser l'accès pour les élèves, le personnel et les invités
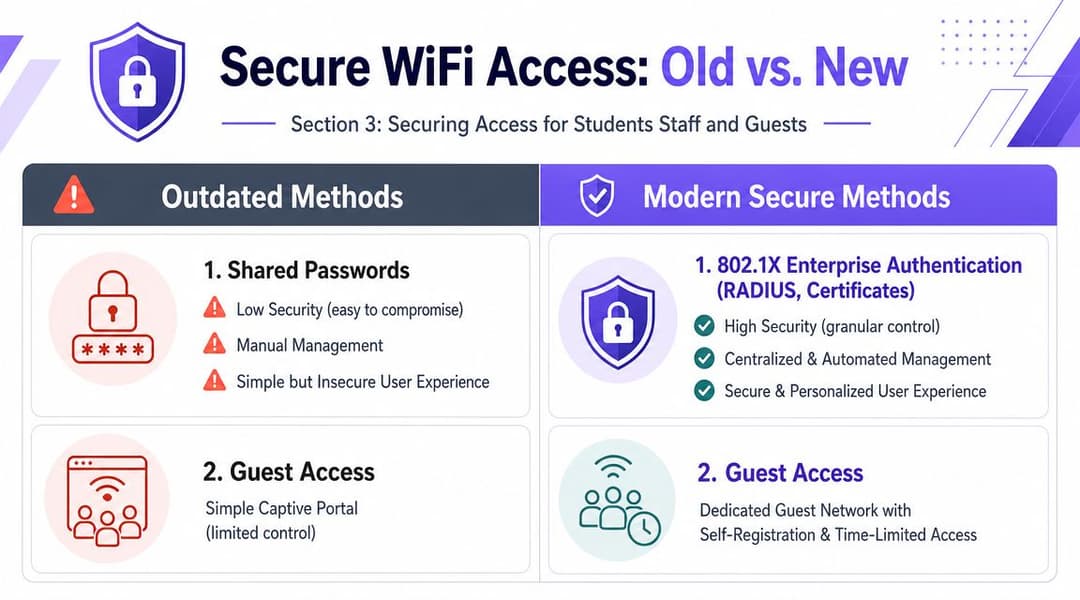
La plupart des problèmes de sécurité du WiFi scolaire commencent par un raccourci qui semblait inoffensif sur le moment. Un mot de passe partagé pour le personnel. Un autre pour les élèves. Un Captive Portal pour les visiteurs. Peut-être un SSID pour les lycéens auquel personne ne veut toucher parce que personne ne se rappelle vraiment comment il a été configuré.
Cette configuration fonctionne jusqu'au jour où ce n'est plus le cas. Les mots de passe se propagent. Le personnel s'en va. Les visiteurs reviennent avec d'anciens identifiants. Les élèves partagent leur accès en dehors du groupe prévu. Le service informatique passe plus de temps à gérer les exceptions qu'à administrer le réseau.
Pourquoi les mots de passe partagés échouent dans les écoles
Une clé pré-partagée semble simple car sa configuration est rapide. Sur le plan opérationnel, elle s'avère très coûteuse.
Lorsqu'une personne ne doit plus avoir d'accès, vous ne pouvez pas révoquer uniquement ses droits. Vous devez modifier le mot de passe général et perturber tous les autres utilisateurs. Dans les écoles, cela signifie généralement devoir reconfigurer les appareils du personnel, les outils pédagogiques et gérer les cas particuliers qui n'apparaissent qu'une fois le cours commencé.
Un Captive Portal pose un problème différent. Il est souvent acceptable pour les visiteurs occasionnels, mais s'avère fastidieux pour les utilisateurs quotidiens. Il a également tendance à créer une zone morte entre "connecté au WiFi" et "pleinement en ligne", ce qui correspond exactement au type de friction que les élèves et le personnel interprètent comme un réseau en panne.
À quoi ressemble un accès basé sur l'identité
Le modèle le plus propre est la gestion de réseau basée sur l'identité. Les utilisateurs ne s'y connectent pas parce qu'ils connaissent un mot de passe. Ils s'y connectent parce que le réseau reconnaît leur identité ou identifie un appareil de confiance qui leur a été attribué.
Cela se traduit généralement par une combinaison de :
- Authentification entreprise 802.1X
- Intégration d'annuaire avec Microsoft Entra ID, Google Workspace ou Okta
- Enregistrement basé sur des certificats pour les appareils gérés
- Flux de travail invités distincts avec durée contrôlée et isolation
L'avantage pratique est immense. L'accès devient nominatif, révocable et automatisable.
| Méthode | Expérience utilisateur | Contrôle de la sécurité | Surcharge informatique |
|---|---|---|---|
| Mot de passe partagé | Facile au début, chaotique plus tard | Faible | Élevée au fil du temps |
| Captive Portal | Familier pour les invités, médiocre pour les utilisateurs quotidiens | Limité | Modérée |
| 802.1X avec identité | Fluide après configuration | Fort | Plus faible une fois standardisé |
| Accès par certificat | Très fluide sur les appareils gérés | Le plus fort pour la confiance des appareils | Configuration initiale importante |
Là où le SSO s'avère utile
L'authentification unique ne résoudra pas les problèmes de fréquence radio, mais elle peut éliminer une grande partie des frictions liées à l'intégration. Si le personnel utilise déjà Google Workspace ou Microsoft Entra ID pour son compte scolaire, utiliser ce même cadre d'identité pour le WiFi réduit les doublons et raccourcit le parcours entre "nouvel arrivant" et "appareil opérationnel".
Cela est crucial dans les écoles car les rentrées scolaires sont chaotiques. De nouveaux membres du personnel arrivent. Les élèves changent de groupe. Les prestataires externes ont besoin d'un accès temporaire. Plus votre WiFi repose sur une gestion manuelle des comptes, plus votre support technique risque de devenir un goulot d'étranglement.
Règle de conception : Si les ressources humaines ou le système d'information de gestion modifient le statut d'un utilisateur, l'accès au réseau doit s'adapter automatiquement. Les processus de départ manuels sont la cause de la persistance d'anciennes autorisations.
Passpoint et OpenRoaming sans le jargon technique
Le Passpoint doit être considéré comme un badge d'employé de confiance pour le WiFi. Une fois qu'un appareil est correctement configuré, il reconnaît le réseau approuvé et se connecte automatiquement avec un chiffrement dès le premier paquet. L'utilisateur n'a pas à saisir à nouveau ses identifiants et le réseau n'a pas besoin de s'appuyer sur une clé partagée globale.
C'est pourquoi Passpoint offre une expérience différente de l'ancien modèle "choisir le SSID et s'identifier à nouveau". Son comportement se rapproche davantage du roaming mobile. L'appareil identifie le service de confiance et s'y connecte automatiquement.
Pour les écoles, cela présente deux avantages majeurs :
- Le personnel et les appareils gérés peuvent se connecter en toute sécurité avec beaucoup moins de frictions quotidiennes.
- Les invités ou les utilisateurs réguliers peuvent bénéficier d'une expérience plus prévisible là où elle est prise en charge, au lieu de répéter les étapes du Captive Portal.
Si vous avez besoin d'une explication en langage clair pour des parties prenantes non techniques, comparez cela à une file d'accès rapide à l'aéroport. Le WiFi invité traditionnel oblige tout le monde à faire la queue et à présenter des documents à chaque visite. Passpoint pré-vérifie le voyageur pour que la barrière s'ouvre automatiquement, tout en enregistrant qui est passé.
Pour les plateformes, les écoles évaluent généralement les options natives des fournisseurs comme Aruba, Cisco Meraki, Juniper Mist, Ruckus et UniFi, ainsi que les plateformes d'identité superposées. Dans les parcs mixtes, le modèle d'accès et d'intégration WiFi de Purple est un exemple de plateforme prenant en charge l'accès basé sur l'identité, les flux de travail invités et les expériences de type Passpoint chez de multiples fournisseurs réseau.
Offrez un parcours différent à chaque public
La plus grande erreur consiste à essayer d'utiliser une seule méthode d'accès pour tout le monde.
Une meilleure répartition ressemble à ceci :
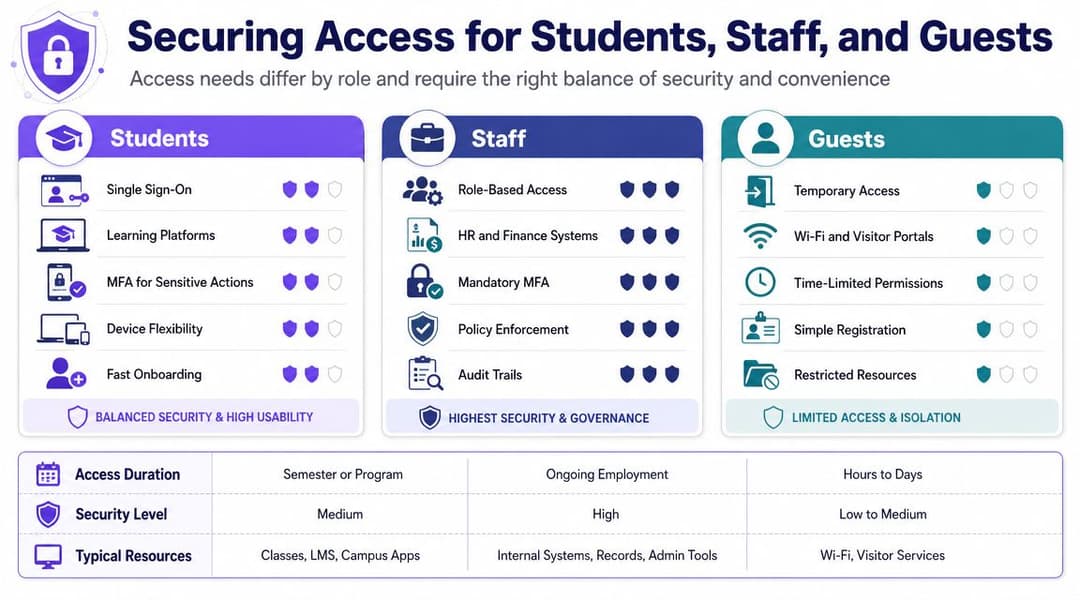
- Personnel : Accès basé sur le SSO ou sur des certificats avec un contrôle strict des politiques
- Élèves : Intégration managée dans la mesure du possible, avec des restrictions claires basées sur les rôles
- Invités : Enregistrement en libre-service, approbation par un parrain si nécessaire, identifiants temporaires et isolation stricte
- Appareils obsolètes : Méthodes de secours contrôlées telles que des identifiants spécifiques par appareil ou des groupes de politiques isolés
Le réseau semble plus simple pour les utilisateurs lorsque l'infrastructure backend est plus précise. C'est le paradoxe que beaucoup d'écoles ignorent. Une meilleure conception de l'identité se traduit généralement par moins d'appels au support, et non par une complexité accrue.
Gérer les appareils et filtrer le contenu pour la protection des élèves
Connecter les utilisateurs au réseau n'est que la moitié du travail. Une fois connectés, les appareils ont besoin de la bonne politique, des bonnes limites d'accès et des bons contrôles de protection. De nombreux projets WiFi scolaires finissent par dériver, car le déploiement du réseau sans fil réussit mais le modèle opérationnel quotidien reste improvisé.
Triez les appareils par catégories opérationnelles
Ne gérez pas « tous les appareils » comme une seule et unique catégorie. Dans les écoles, cela crée presque immédiatement des conflits de règles.
Utilisez plutôt des catégories pratiques :
- Appareils des élèves gérés par l'école : Généralement verrouillés via MDM et alignés sur la politique réseau des élèves.
- Appareils du personnel : Nécessitent un accès plus large, une confiance accrue et une meilleure traçabilité.
- Appareils personnels : Souvent tolérés sous une certaine forme, mais nécessitent une segmentation plus stricte.
- Invités et visiteurs : Accès à court terme uniquement, sans aucune passerelle vers les systèmes internes.
- Appareils partagés et sans écran : Imprimantes, écrans, capteurs, affichage dynamique et équipements spécialisés qui ne peuvent pas s'authentifier comme un ordinateur portable.
Chaque profil doit avoir son propre parcours d'intégration, son ensemble de politiques et sa méthode de dépannage. Si un technicien doit deviner quelle règle s'applique, le modèle est trop lâche.
Associez la politique WiFi à la gestion des appareils
Une conception sans fil robuste devient beaucoup plus simple lorsqu'elle fonctionne en synergie avec le MDM plutôt que de le contourner. Les appareils gérés peuvent recevoir des certificats, des paramètres de confiance, des SSID connus et des politiques de conformité avant même que l'utilisateur n'ouvre son ordinateur.
Cela transforme le support : au lieu de « dites-moi sur quoi appuyer sur votre écran », on passe à « l'appareil doit déjà savoir où et comment se connecter ».
Un flux de travail pratique ressemble à ceci :
- Attribuer ou enregistrer l'appareil
- Déployer les paramètres sans fil via MDM
- Appliquer l'identité et le certificat appropriés
- Placer l'appareil dans le bon segment de réseau
- Surveiller les anomalies par utilisateur, type d'appareil et site
Si l'intégration dépend d'une fiche d'instructions imprimée, ce n'est pas de l'intégration. C'est un problème d'assistance technique récurrent.
Adapter le filtrage et la surveillance aux réalités de la protection des mineurs
Les écoles ont besoin d'un filtrage et d'une surveillance qui soutiennent la protection des mineurs sans ralentir le réseau à l'extrême. L'astuce consiste à appliquer la politique de sécurité au bon endroit.
Les erreurs courantes consistent à tout filtrer via un canal unique et rigide, à appliquer des restrictions identiques au personnel et aux élèves, ou à créer tellement d'exceptions que plus personne ne sait expliquer les règles finales.
Un modèle plus robuste comprend généralement :
| Groupe | Niveau de filtrage type | Besoin de surveillance |
|---|---|---|
| Élèves | Contrôles de catégories plus stricts | Élevé |
| Personnel | Accès élargi avec autorisations pour usage professionnel | Modéré à élevé |
| Invités | Navigation sécurisée de base et isolation stricte | Faible à modéré |
| Appareils opérationnels | Accès internet minimal lorsque possible | Accent sur la détection des anomalies |
L'équipe réseau, le responsable de la protection des mineurs et la direction générale doivent s'accorder sur le fonctionnement concret des politiques. Qui approuve les exceptions ? Comment les incidents sont-ils remontés ? Quels journaux de connexion sont importants ? Ces décisions ne doivent pas être prises au cas par cas par le premier technicien qui reçoit le ticket.
Simplifiez l'accès invité tout en le confinant
Le WiFi invité dans les écoles exige un meilleur niveau d'exigence que « leur donner le code du personnel pour la journée ». Les visiteurs font partie intégrante de la vie scolaire. Les enseignants remplaçants, les membres du conseil d'administration, les thérapeutes, les prestataires, les parents et les participants aux événements ont tous besoin de niveaux de simplicité et de sécurité différents.
Un modèle d'invité efficace comprend généralement :
- Auto-enregistrement ou enregistrement par parrainage
- Accès limité dans le temps
- Politique d'accès internet uniquement
- Aucune visibilité latérale sur les ressources internes
- Journalisation claire liée à l'identité de l'invité ou au flux de travail du parrain
Cela offre à la réception et au service informatique un processus reproductible. Cela protège également l'établissement contre l'anarchie qui s'installe lorsque l'accès des invités est traité comme une exception systématique.
Établir des règles de sécurité réalistes pour le personnel
Les contrôles de protection échouent lorsqu'ils sont si contraignants que le personnel cherche des solutions de contournement. Les enseignants utiliseront le partage de connexion de leur téléphone. Les départements demanderont des réseaux secondaires. Les exceptions temporaires se transforment en un désordre permanent.
Le bon équilibre est généralement simple et sans histoire, ce qui est une bonne chose. Les enseignants se connectent avec un minimum de friction. Les élèves sont automatiquement orientés vers la bonne politique de filtrage. Les invités accèdent à Internet sans toucher aux systèmes internes. Le service informatique peut voir qui s'est connecté, où et sous quelle identité. Les systèmes silencieux sont généralement des systèmes bien conçus.
Budgétisation, financements et exemples concrets en milieu scolaire
La plupart des projets WiFi scolaires se gagnent ou se perdent avant la clôture des achats. Non pas parce que la technologie est floue, mais parce que le budget ne couvre qu'une partie des besoins de conception. Les écoles évaluent souvent le coût des points d'accès et oublient les commutateurs, le câblage, l'authentification, les études de site, les flux d'accès invité et le temps de support.
Budgétiser l'ensemble du service, pas seulement le matériel visible
Un point d'accès moins cher peut s'avérer coûteux s'il impose une configuration manuelle, une gestion laborieuse des invités ou une segmentation insuffisante. La facture initiale est plus basse, mais le coût opérationnel est plus élevé.
Lors de l'analyse des propositions, répartissez les dépenses dans ces différentes catégories :
- Périphérie sans fil : Points d'accès, montage, licences si applicables
- Chemin filaire : Commutation, capacité PoE, liaisons montantes, brassage, correction du câblage
- Identité et accès : 802.1X, intégration d'annuaire, flux de travail invités, services de certificats
- Opérations : Enquêtes sur site, configuration, migration, formation, support
Cela permet de clarifier les compromis à faire. Les établissements peuvent alors décider s'ils reportent une amélioration facultative ou s'ils suppriment une dépendance essentielle.
Les programmes de financement peuvent orienter les choix technologiques
Pour les écoles américaines, le programme E-rate de la FCC fournit des milliards de financements annuels, peut couvrir jusqu'à 90 % des coûts des services éligibles tels que les points d'accès WiFi et les commutateurs réseau, et disposait de plus de 4 milliards de dollars en 2025. Si vous concevez un projet pour un environnement soutenu par E-rate, ce modèle de financement affecte souvent le calendrier, les cycles de renouvellement et les priorités de déploiement.
Pour les écoles hors de ce système, la leçon reste valable. Les règles de financement récompensent souvent les infrastructures éligibles mais laissent les écoles absorber les coûts indirects tels que l'effort de migration et la refonte de la gestion des identités. Ne laissez pas le matériel financé imposer un modèle d'exploitation défaillant.
Exemple un : une école primaire avec un WiFi à clé partagée instable
Une petite école primaire disposait de tablettes de classe, d'ordinateurs portables pour le personnel et d'un réseau invité qui ne fonctionnait de manière fiable qu'à proximité de la réception. L'approche existante semblait simple. Un mot de passe pour le personnel, un mot de passe pour les élèves, et des exceptions ponctuelles pour les visiteurs.
Ce qui a fonctionné n'a pas été une refonte spectaculaire. L'école a remplacé ce modèle par des SSID segmentés, un parcours invité digne de ce nom et un enregistrement géré pour les appareils appartenant à l'école. Le gain pratique n'était pas une vitesse record - c'était la régularité. Les enseignants ont cessé de perdre du temps au début des cours, et le support technique a arrêté de tourner autour du renouvellement continuel des mots de passe.
Exemple deux : un établissement secondaire plus grand avec trop de parcours de connexion
Un grand établissement secondaire a rencontré le problème inverse. La couverture était globalement acceptable, mais le parcours utilisateur était chaotique. Le personnel se connectait d'une manière, les élèves d'une autre, et les visiteurs d'une troisième. Personne n'appréciait le processus invité, et chaque rentrée commençait par une avalanche de tickets d'assistance pour l'authentification.
La solution a consisté à s'orienter vers un accès basé sur l'identité. Les appareils du personnel utilisaient un enregistrement adossé à l'annuaire, les appareils des élèves suivaient un parcours d'inscription contrôlé, et les invités étaient isolés grâce à un flux de travail distinct. L'accès de type Passpoint est particulièrement utile dans ce type de domaine car les utilisateurs réguliers n'ont pas besoin de repasser constamment par la logique du portail.
Investissez là où cela élimine les tâches répétitives. Dans l'informatique scolaire, une conception qui fait gagner quelques minutes chaque matin l'emporte souvent sur celle qui est seulement plus séduisante sur une fiche technique.
Mesurer la réussite et préparer l'avenir
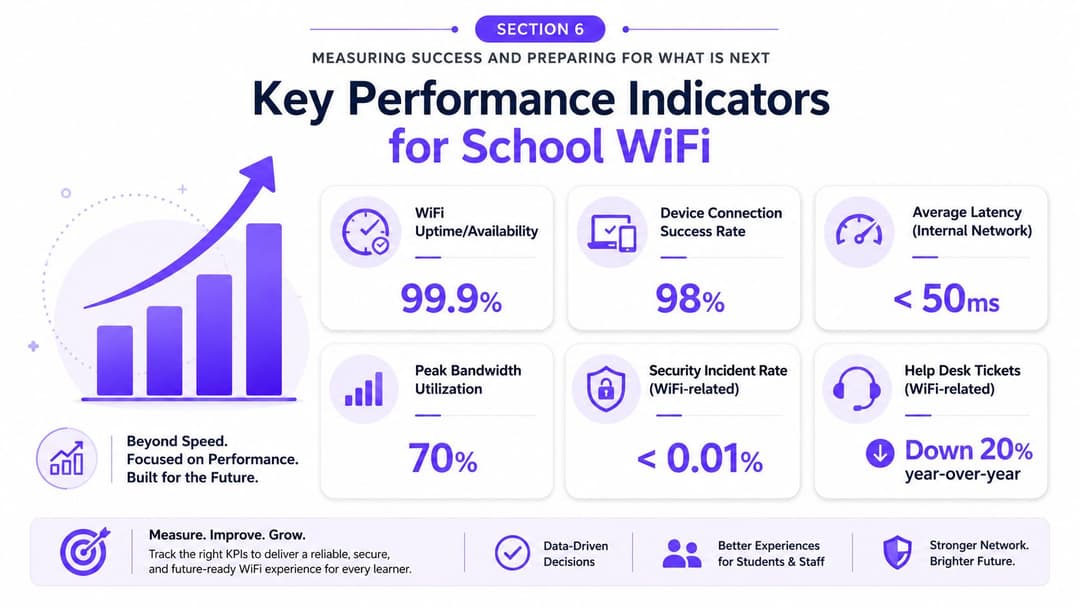
Un projet WiFi scolaire n'est pas terminé lorsque les voyants des points d'accès passent au vert. Il est terminé lorsque les enseignants ne remarquent plus le réseau, que les élèves se connectent sans encombre, que les invités peuvent se connecter sans l'intervention du personnel et que le service informatique peut prouver ce qui se passe sans avoir à se déplacer sur le site.
Mesurez ce que les utilisateurs ressentent réellement
Les écoles se focalisent souvent trop sur les débits théoriques. La vitesse compte, mais c'est un bien mauvais indicateur unique pour mesurer l'expérience réelle en classe.
Les meilleurs indicateurs comprennent :
- Taux de réussite de connexion : Les utilisateurs et les appareils se connectent-ils correctement dès la première tentative ?
- Modèles d'échec d'authentification : Un groupe ou un bâtiment spécifique rencontre-t-il des difficultés ?
- Qualité du roaming : Les appels, les cours en direct ou les sessions d'applications résistent-ils aux déplacements ?
- Réactivité des applications : Quelles plateformes ralentissent lorsque le site est très fréquenté ?
- Tendances du centre d'assistance : Quels problèmes WiFi se répètent par trimestre, par classe ou par type d'utilisateur ?
Une équipe réseau performante analyse ces indicateurs en contexte. Un pic d'échecs au moment des inscriptions n'a pas la même signification qu'un pic lors d'une soirée accueillant de nombreux invités.
Utiliser les données d'analyse pour isoler rapidement les pannes
Sans outils d'analyse, l'assistance WiFi de l'école se transforme en rumeurs de couloir. "Le bâtiment des sciences est toujours lent." "La bibliothèque subit des déconnexions après le déjeuner." "Le WiFi invité déteste les iPhones." Certaines de ces affirmations peuvent être vraies. La plupart ont besoin d'être étayées par des preuves.
Une bonne visibilité permet aux équipes de répondre rapidement à des questions pratiques :
| Question | Ce que l'équipe doit être en mesure de voir |
|---|---|
| Les pannes sont-elles locales ou à l'échelle du site ? | Modèles de comportement par point d'accès, bâtiment ou SSID |
| S'agit-il d'un problème de couverture ou d'identité ? | Données de signal par rapport aux journaux d'authentification |
| Les invités perturbent-ils le trafic d'enseignement ? | Usage segmenté et vue des politiques de sécurité |
| Une classe d'appareils particulière génère-t-elle des perturbations ? | Comportement par type de client et taux de tentative de reconnexion |
C'est également ainsi que vous démontrez la valeur du projet à la direction. Non pas avec des affirmations théoriques, mais avec des faits clairs - moins d'interruptions, un contrôle d'accès mieux défini et moins d'interventions manuelles du support.
Les meilleurs rapports sur les réseaux scolaires ne se contentent pas de dire que le WiFi fonctionne. Ils démontrent si les bonnes personnes ont obtenu le bon accès aux bons endroits.
Le prochain défi ne se limite pas à l'enceinte de l'école
L'une des réalités les plus importantes pour les chefs d'établissement se situe en dehors des murs de l'école. Une étude analysée par New America, citant les données 2024 d'Ofcom, a révélé que 6 % des foyers britanniques avec enfants manquaient d'une connexion haut débit à domicile. C'est un point crucial car un établissement peut déployer un excellent réseau sans fil sur site tout en laissant certains élèves confrontés à une fracture numérique pour leurs devoirs à la maison.
Cela modifie la question stratégique. Un meilleur WiFi sur le campus reste important, mais ce n'est pas toute la réponse en matière d'équité. Les écoles doivent également réfléchir aux options de connectivité pratiques hors site, à l'accès communautaire, aux appareils de prêt et à la possibilité d'étendre l'accès sécurisé au-delà du campus grâce à des modèles d'identité de confiance, de manière contrôlée.
Se préparer à gérer plus d'identités, et pas seulement plus d'appareils
La prochaine phase du WiFi dans les écoles apportera plus d'appareils gérés, plus d'automatisation et plus de décisions de politique liées à l'identité de l'utilisateur et au rôle de l'appareil. C'est pourquoi la mise en réseau basée sur l'identité est si importante. Elle permet de faire évoluer le contrôle administratif bien mieux que les secrets partagés ne le feront jamais.
Si je devais conseiller un directeur informatique d'école sur les priorités absolues, ce serait cette courte liste :
- Réduire les chemins d'accès anonymes
- Lier la politique réseau à l'identité de l'annuaire lorsque cela est possible
- Traiter l'accès invité comme un service géré, et non comme une solution de contournement
- Mesurer les frictions d'intégration et l'effort de support, pas seulement la force du signal
- Garder un œil sur les besoins d'accès hors site, car le parcours de l'utilisateur ne s'arrête pas au portail
Un réseau scolaire gagne la confiance des utilisateurs lorsqu'il devient prévisible. Sécurisé là où c'est nécessaire. Simple là où il doit l'être. Mesurable partout.
Si vous étudiez comment moderniser l'accès WiFi au sein de votre établissement, Purple constitue une option intéressante à évaluer pour la gestion réseau basée sur l'identité, l'accès invité et l'intégration sans mot de passe, en complément de vos équipements réseau sans fil existants. Cette solution est particulièrement pertinente lorsque votre problématique principale ne concerne pas uniquement la couverture, mais plutôt la charge opérationnelle liée aux mots de passe partagés, aux Captive Portals et aux parcours d'accès fragmentés pour le personnel, les élèves et les visiteurs.