
MAC Address Authentication কী? কখন এটি ব্যবহার করবেন এবং কখন এড়িয়ে চলবেন
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটি এন্টারপ্রাইজ WiFi পরিবেশে MAC address authentication নিয়ে আলোচনা করে - কীভাবে Layer 2-এ RADIUS-ভিত্তিক MAC authentication কাজ করে, এর সহজাত সিকিউরিটি দুর্বলতাগুলি (যার মধ্যে MAC spoofing এবং OS-স্তরের MAC randomisation-এর প্রভাব অন্তর্ভুক্ত), এবং সুনির্দিষ্ট অপারেশনাল ক্ষেত্র যেখানে IoT এবং হেডলেস ডিভাইসগুলি পরিচালনা করার জন্য এটি একটি কার্যকর টুল হিসেবে রয়ে গেছে। এটি আতিথেয়তা, খুচরা বিক্রেতা, স্বাস্থ্যসেবা এবং পাবলিক-সেক্টর ভেন্যু জুড়ে IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য বাস্তবসম্মত ডেপ্লয়মেন্ট নির্দেশিকা প্রদান করে, যার সাথে রয়েছে বাস্তব-ভিত্তিক কাজের উদাহরণ, সিদ্ধান্ত গ্রহণের ফ্রেমওয়ার্ক এবং Purple-এর গেস্ট WiFi এবং অ্যানালিটিক্স প্ল্যাটফর্মের জন্য ইন্টিগ্রেশন প্রসঙ্গ।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Enterprise WiFi Security Guide →
MAC Authentication vs 802.1X and Passpoint Decision Engine
Model your venue's device inventory to evaluate MAC spoofing risks, assess OS randomisation impact, and configure compensating network controls.
Compensating controls (VLAN segmentation + Layer 2 isolation) effectively restrict the blast radius of spoofed frames.
Guest room smart TVs and cast devices require headless onboarding, but guest smartphones break under legacy MAC caching due to rotating private MACs.
Recommended Architectural Standard
Deploy a Multi-SSID Architecture: 802.1X for corporate laptops, Purple Captive Portal + Passpoint for guests, and MPSK for headless IoT.
Cisco Meraki Configuration Blueprint
- SSID Association: Set SSID to MAC-based access control (no splash page) or Identity PSK (IPSK) without RADIUS.
- Dynamic VLAN: Under Access control, enable RADIUS override and enforce Tunnel-Private-Group-ID.
- Client Isolation: In Bridge mode enable Layer 2 LAN isolation (or use NAT mode) to prevent peer-to-peer scanning, and enable Mandatory DHCP so clients cannot bypass assignment with a static IP.
- Purple Integration: Direct guest traffic to the Purple Cloud Splash Page API using Meraki walled garden IP exemptions.
Need architecture validation for your venue?
Our senior WiFi systems architects can audit your RADIUS infrastructure, review your IoT micro-segmentation policies, and deploy automated Passpoint and guest captive portal authentication.
এক্সিকিউটিভ সামারি
বিশাল হোটেল প্রপার্টি ও রিটেইল চেইন থেকে শুরু করে স্টেডিয়াম এবং সরকারি খাতের সুবিধার মতো জটিল ভেন্যু পরিচালনাকারী এন্টারপ্রাইজ IT লিডারদের জন্য - অনিয়ন্ত্রিত ডিভাইসের সংখ্যা বৃদ্ধির কারণে নেটওয়ার্ক অ্যাক্সেস সুরক্ষিত করা একটি অত্যন্ত গুরুত্বপূর্ণ অপারেশনাল চ্যালেঞ্জ। একটি একক সিকিউরিটি প্রোটোকল হিসেবে MAC অ্যাড্রেস অথেন্টিকেশনের কিছু মৌলিক সীমাবদ্ধতা থাকলেও, IoT ডিভাইস, লেগ্যাসি হার্ডওয়্যার এবং হেডলেস সিস্টেমের মতো 802.1X বা Captive Portal সমর্থন করতে পারে না এমন ডিভাইসগুলোর অনবোর্ডিং প্রক্রিয়া সহজ করতে এটি এখনও একটি অপরিহার্য মাধ্যম।
এই গাইডে RADIUS ভিত্তিক MAC অথেন্টিকেশনের আর্কিটেকচার বিশ্লেষণ করা হয়েছে এবং এর অন্তর্নিহিত সিকিউরিটি দুর্বলতার বিপরীতে এর অপারেশনাল কার্যকারিতা মূল্যায়ন করা হয়েছে। অপারেশন সহজ করতে কখন MAC অথেন্টিকেশন ব্যবহার করবেন, ঝুঁকি কমাতে কখন এটি এড়িয়ে চলবেন এবং আধুনিক এন্টারপ্রাইজ WiFi প্ল্যাটফর্মগুলো কীভাবে কানেক্টিভিটির সাথে আপস না করে শক্তিশালী সিকিউরিটি বজায় রাখতে এই নিয়ন্ত্রণগুলো সমন্বয় করে, তা আমরা বিস্তারিতভাবে আলোচনা করেছি। মূল নীতিটি হলো: MAC অথেন্টিকেশন একটি নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল মেকানিজম, কোনো সিকিউরিটি প্রোটোকল নয়। সেই অনুযায়ী এটি ব্যবহার করুন।
টেকনিক্যাল ডিপ-ডাইভ
MAC অ্যাড্রেস অথেন্টিকেশন যেভাবে কাজ করে
MAC (মিডিয়া অ্যাক্সেস কন্ট্রোল) অ্যাড্রেস অথেন্টিকেশন OSI মডেলের Layer 2-এ কাজ করে। IEEE 802.1X - যা ক্লায়েন্ট ডিভাইসে PEAP-MSCHAPv2 বা EAP-TLS-এর মতো EAP পদ্ধতি ব্যবহার করে ক্রেডেন্সিয়াল যাচাইয়ের জন্য একটি সাপ্লিক্যান্টের প্রয়োজন হয় - তার থেকে ভিন্নভাবে, MAC অথেন্টিকেশন সম্পূর্ণভাবে ডিভাইসের হার্ডওয়্যার অ্যাড্রেসের ওপর নির্ভর করে, যা আইডেন্টিফায়ার এবং ক্রেডেন্সিয়াল উভয় হিসেবে কাজ করে।
অথেন্টিকেশন প্রক্রিয়াটি যেভাবে কাজ করে: যখন কোনো ডিভাইস একটি ওয়্যারলেস অ্যাক্সেস পয়েন্ট (AP)-এর সাথে যুক্ত হওয়ার চেষ্টা করে, তখন AP সেই রিকোয়েস্টটি ইন্টারসেপ্ট করে এবং ক্লায়েন্টের MAC অ্যাড্রেস (ম্যানুফ্যাকচারার দ্বারা নেটওয়ার্ক ইন্টারফেস কার্ড (NIC)-এ দেওয়া অনন্য 48-বিট আইডেন্টিফায়ার) সংগ্রহ করে। AP, একটি RADIUS ক্লায়েন্ট হিসেবে কাজ করে, RADIUS সার্ভারে একটি Access-Request মেসেজ পাঠায়। একটি সাধারণ ইমপ্লিমেন্টেশনে, MAC অ্যাড্রেসটি ইউজারনেম এবং পাসওয়ার্ড উভয় হিসেবে সাবমিট করা হয়, যা সাধারণত কোনো ডিলিমিটার ছাড়াই ফর্ম্যাট করা হয় (যেমন A4CF12388E7F), যদিও ভেন্ডর ভেদে এর প্রয়োগ ভিন্ন হতে পারে। RADIUS সার্ভার তার ব্যাকএন্ড - সাধারণত একটি LDAP ডিরেক্টরি, Active Directory, বা একটি ডেডিকেটেড আইডেন্টিটি স্টোর - যাচাই করে দেখে যে MAC অ্যাড্রেসটি অ্যালাউলিস্টে আছে কিনা। যদি ম্যাচিং সফল হয়, তবে একটি Access-Accept মেসেজ পাঠানো হয়, AP নেটওয়ার্ক অ্যাক্সেসের অনুমতি দেয় এবং ঐচ্ছিকভাবে একটি নির্দিষ্ট VLAN বরাদ্দ করা যেতে পারে। ম্যাচিং ব্যর্থ হলে, একটি Access-Reject পাঠানো হয় এবং ডিভাইসটির অ্যাসোসিয়েশন প্রত্যাখ্যান করা হয় অথবা সেটিকে একটি সীমাবদ্ধ কোয়ারেন্টাইন VLAN-এ রাখা হয়।

সিকিউরিটি সীমাবদ্ধতা এবং দুর্বলতা
MAC authentication-এর মৌলিক ত্রুটি হলো IEEE 802.11 ম্যানেজমেন্ট ফ্রেমের মধ্যে MAC ঠিকানাগুলি ক্লিয়ারটেক্সটে স্থানান্তরিত হয়। বেসিক প্যাকেট অ্যানালাইসিস টুল - যেমন Wireshark, Kismet বা অনুরূপ কিছু আছে এমন যেকোনো আক্রমণকারী কোনো সক্রিয় অনুপ্রবেশ ছাড়াই নেটওয়ার্কে যোগাযোগকারী বৈধ MAC ঠিকানাগুলি পরোক্ষভাবে ক্যাপচার করতে পারে। একবার একটি বৈধ MAC ঠিকানা চিহ্নিত হয়ে গেলে, আক্রমণকারী তার নিজস্ব নেটওয়ার্ক কার্ডকে ক্যাপচার করা ঠিকানার সাথে মেলানোর জন্য macchanger (Linux) বা বিল্ট-ইন অপারেটিং সিস্টেম ইউটিলিটির মতো টুল ব্যবহার করে স্পুফ করতে পারে।
যেহেতু RADIUS সার্ভার কোনো ক্রিপ্টোগ্রাফিক চ্যালেঞ্জ-রেসপন্স সম্পাদন করে না - এটি কেবল স্ট্রিংটি একটি ডেটাবেস এন্ট্রির সাথে মেলে কিনা তা পরীক্ষা করে - তাই স্পুফ করা ডিভাইসটিকে বৈধ ডিভাইসের মতোই ঠিক একই নেটওয়ার্ক সুবিধা দেওয়া হয়। এটি কোনো তাত্ত্বিক আক্রমণ নয়; এটি সম্পাদন করতে কোনো বিশেষজ্ঞ জ্ঞানের প্রয়োজন হয় না এবং এটি করতে দুই মিনিটেরও কম সময় লাগে।
তদুপরি, MAC authentication ডেটা পেলোডের কোনো এনক্রিপশন প্রদান করে না। SSID যদি WPA2-PSK, WPA3-SAE বা Opportunistic Wireless Encryption (OWE) দ্বারা সুরক্ষিত না হয়, তবে সমস্ত ট্রাফিক ইন্টারসেপশনের জন্য ঝুঁকিপূর্ণ থাকে। তাই MAC authentication-কে সর্বদা নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (NAC)-এর একটি রূপ হিসাবে বুঝতে হবে, কোনো সিকিউরিটি বাউন্ডারি বা নিরাপত্তা সীমানা হিসেবে নয়।
MAC address র্যান্ডমাইজেশনের ব্যাপক গ্রহণের ফলে একটি অতিরিক্ত অপারেশনাল জটিলতা দেখা দিয়েছে। Apple iOS 14 (2020)-এ প্রতি নেটওয়ার্কের জন্য র্যান্ডমাইজড MAC address প্রবর্তন করেছে, এবং Android এর অনুকরণ করেছে Android 10-এ। Windows 11 ডিফল্টরূপে র্যান্ডমাইজেশন সক্ষম করে। যখন কোনো কনজিউমার ডিভাইস একটি নেটওয়ার্কে সংযুক্ত হয়, তখন এটি তার হার্ডওয়্যার-বার্নড ঠিকানার পরিবর্তে একটি র্যান্ডমাইজড, ক্ষণস্থায়ী MAC address প্রদর্শন করে। এটি সরাসরি এমন যেকোনো সিস্টেমকে ভেঙে দেয় যা ফিরে আসা ব্যবহারকারীদের সনাক্ত বা যাচাই করতে MAC address-এর ওপর নির্ভর করে - যার মধ্যে Guest WiFi নেটওয়ার্কে Captive Portal এড়ানোর জন্য ব্যবহৃত MAC ক্যাশিংও অন্তর্ভুক্ত রয়েছে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
ইমপ্লিমেন্টেশন গাইড
কখন MAC Authentication ব্যবহার করবেন
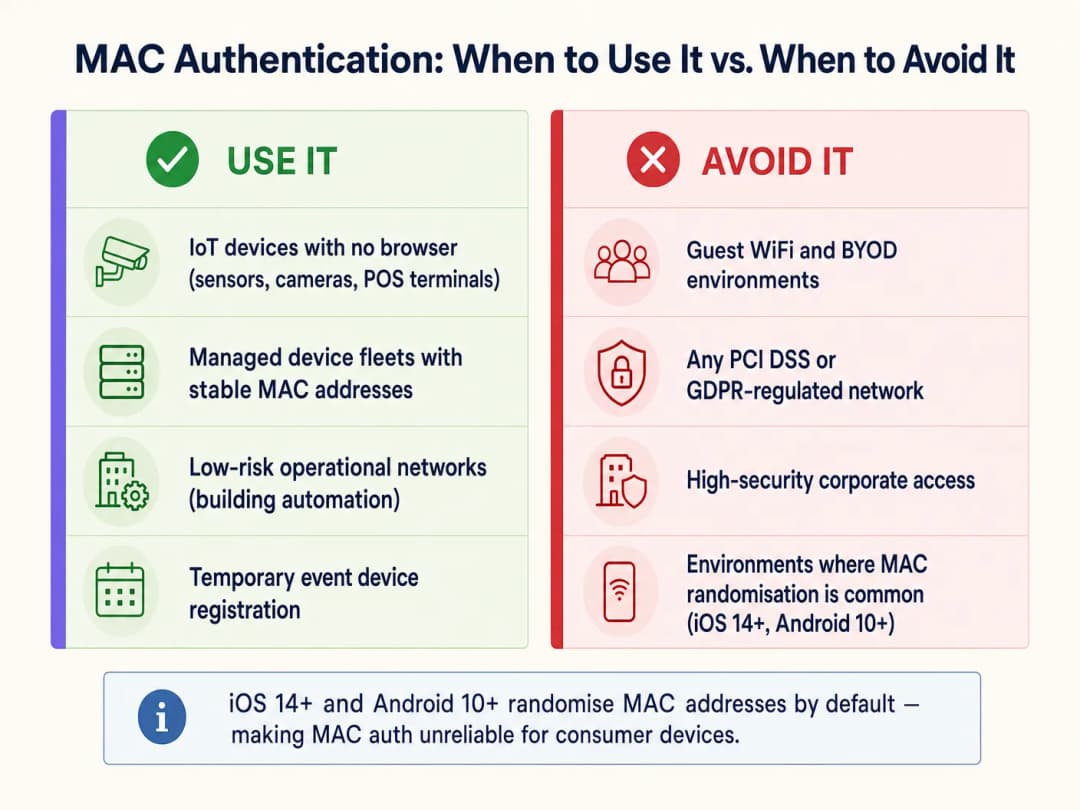
MAC authentication শুধুমাত্র সেইসব ডিভাইস ক্লাসের জন্য উপযুক্ত যেগুলির আরও শক্তিশালী পদ্ধতির মাধ্যমে যাচাই করার ক্ষমতা নেই। প্রাথমিক ব্যবহারের ক্ষেত্রগুলি হলো:
| ডিভাইস ক্লাস | উদাহরণ | যৌক্তিকতা |
|---|---|---|
| হেডলেস IoT ডিভাইস | স্মার্ট টিভি, সিসিটিভি ক্যামেরা, এনভায়রনমেন্টাল সেন্সর | কোনো ব্রাউজার বা সাপ্লিক্যান্ট ক্ষমতা নেই |
| অপারেশনাল টেকনোলজি (OT) | HVAC কন্ট্রোলার, BMS, ডোর অ্যাক্সেস কন্ট্রোল প্যানেল | 802.1X সমর্থনহীন লেগ্যাসি প্রোটোকল |
| লেগ্যাসি POS টার্মিনাল | পুরানো রিটেল পেমেন্ট টার্মিনাল | শুধুমাত্র WPA2-PSK; MAC ফিল্টারিং একটি দুর্বল সেকেন্ডারি লেয়ার যোগ করে |
| ম্যানেজড ডিভাইস ফ্লিট | প্রিন্টার, ভিওআইপি ফোন, বারকোড স্ক্যানার | স্থিতিশীল, পরিচিত MAC address; কেন্দ্রীয়ভাবে পরিচালিত |
কখন MAC অথেন্টিকেশন এড়িয়ে চলবেন
IT আর্কিটেক্টদের অবশ্যই বেশ কয়েকটি গুরুত্বপূর্ণ ক্ষেত্রে সক্রিয়ভাবে MAC অথেন্টিকেশন এড়িয়ে চলতে হবে:
গেস্ট WiFi এবং BYOD নেটওয়ার্ক। এটি বর্তমানে ভেন্যু অপারেটরদের মুখোমুখি হওয়া সবচেয়ে গুরুত্বপূর্ণ অপারেশনাল সমস্যা। আধুনিক মোবাইল অপারেটিং সিস্টেমগুলি ডিফল্টরূপে MAC অ্যাড্রেস র্যান্ডমাইজ করে। যদি একটি Guest WiFi স্থাপনা ফিরে আসা ভিজিটরদের নির্বিঘ্ন রি-অথেন্টিকেশন প্রদানের জন্য MAC ক্যাশিংয়ের উপর নির্ভর করে, তবে এটি বেশিরভাগ আধুনিক ডিভাইসের ক্ষেত্রে ব্যর্থ হবে। ভিজিটরের ডিভাইস প্রতিবার ভিজিটের সময় একটি নতুন র্যান্ডম MAC প্রদর্শন করে, নেটওয়ার্ক তাদের নতুন ব্যবহারকারী হিসাবে বিবেচনা করে এবং তারা প্রতিবার captive portal এর মাধ্যমে প্রবেশ করতে বাধ্য হয়। এটি ব্যবহারকারীর অভিজ্ঞতাকে ব্যাহত করে এবং WiFi Analytics প্ল্যাটফর্মগুলিতে ফিরে আসা ভিজিটরদের ডেটা নষ্ট করে। এর সমাধান হল Passpoint (Hotspot 2.0) বা পারসিস্টেন্ট সেশন টোকেন সহ একটি সুরক্ষিত captive portal ব্যবহার করা।
উচ্চ-সুরক্ষাযুক্ত কর্পোরেট নেটওয়ার্ক। সংবেদনশীল কর্পোরেট ডেটা পরিচালনা করে এমন যেকোনো নেটওয়ার্ক সেগমেন্টে অবশ্যই ন্যূনতম EAP-TLS (সার্টিফিকেট-ভিত্তিক) বা PEAP-MSCHAPv2 সহ 802.1X ব্যবহার করতে হবে। বিস্তারিত স্থাপনা নির্দেশিকার জন্য, How to Set Up Enterprise WiFi on iOS and macOS with 802.1X দেখুন। MAC অথেন্টিকেশন কর্পোরেট অবকাঠামোতে অভ্যন্তরীণ হুমকি বা লক্ষ্যযুক্ত আক্রমণের বিরুদ্ধে কোনো অর্থপূর্ণ সুরক্ষা প্রদান করে না।
PCI DSS দ্বারা পরিচালিত পরিবেশ। PCI DSS v4.0 এর রিকোয়ারমেন্ট 8 কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট (CDE)-এর মধ্যে থাকা সমস্ত সিস্টেমের জন্য শক্তিশালী অথেন্টিকেশন নিয়ন্ত্রণের নির্দেশ দেয়। MAC অথেন্টিকেশন শক্তিশালী অথেন্টিকেশনের সংজ্ঞার সাথে মেলে না এবং পেমেন্ট ডেটা স্পর্শ করে এমন কোনো সিস্টেমের জন্য প্রাথমিক অ্যাক্সেস নিয়ন্ত্রণ হিসেবে কাজ করতে পারে না। VLAN সেগমেন্টেশন CDE থেকে MAC-অথেন্টিকেটেড ডিভাইসগুলিকে আলাদা করতে পারে, তবে পেমেন্ট নেটওয়ার্কটিতে অবশ্যই 802.1X বা সমমানের অথেন্টিকেশন ব্যবহার করতে হবে।
GDPR দ্বারা পরিচালিত ডেটা পরিবেশ। ব্যক্তিগত ডেটা আইডেন্টিফায়ার (যা GDPR এর আর্টিকেল 4 এর অধীনে হতে পারে) হিসেবে MAC অ্যাড্রেস সংরক্ষণ করার জন্য একটি বৈধ ভিত্তি এবং উপযুক্ত নিরাপত্তা ব্যবস্থার প্রয়োজন। ব্যক্তিগত ডেটা প্রসেস করে এমন নেটওয়ার্কগুলিতে অথেন্টিকেশন ক্রেডেনশিয়াল হিসেবে MAC অ্যাড্রেস ব্যবহার করা নিরাপত্তা এবং কমপ্লায়েন্স উভয় ঝুঁকিই তৈরি করে।
স্থাপনার সর্বোত্তম অনুশীলন
যেসব ডিভাইসের ক্লাসের জন্য MAC অথেনটিকেশন প্রয়োজন, সেগুলো প্রয়োগ করার সময় নিম্নলিখিত ভেন্ডর-নিরপেক্ষ নিয়মগুলি অখণ্ডনীয়: VLAN সেগমেন্টেশন। কর্পোরেট ব্যবহারকারী, সার্ভার বা পেমেন্ট সিস্টেমের মতো একই VLAN-এ কখনও MAC-অথেনটিকেটেড ডিভাইস রাখবেন না। এগুলোকে একটি ডেডিকেটেড IoT VLAN-এ অ্যাসাইন করুন যেখানে কঠোর ফায়ারওয়াল ACL থাকবে, যা শুধুমাত্র তাদের প্রয়োজনীয় নির্দিষ্ট পরিষেবাগুলিতে অ্যাক্সেস সীমিত করবে। এটি সবচেয়ে গুরুত্বপূর্ণ ক্ষতিপূরণমূলক নিয়ন্ত্রণ। নেটওয়ার্ক-স্তরের নিরাপত্তা আর্কিটেকচার সম্পর্কে আরও নির্দেশনার জন্য দেখুন, Access Point Security: Your 2026 Enterprise Guide এবং Protect Your Network with Strong DNS and Security।
WPA2/WPA3 এনক্রিপশনের সাথে সমন্বয় করুন। ওয়্যারলেস পেলোড এনক্রিপ্ট করতে সর্বদা WPA2-PSK বা WPA3-SAE সহ SSID কনফিগার করুন। MAC অথেনটিকেশন নিয়ন্ত্রণ করে কে নেটওয়ার্কে যোগ দিতে পারবে; আর এনক্রিপশন তাদের ট্রান্সমিট করা ডেটা সুরক্ষিত করে।
ডিভাইস প্রোফাইলিং এবং অ্যানোমালি ডিটেকশন। এমন NAC সলিউশন প্রয়োগ করুন যা ডিভাইস প্রোফাইলিং অন্তর্ভুক্ত করে। যদি কোনও ডিভাইস নিবন্ধিত স্মার্ট টিভির MAC অ্যাড্রেস দিয়ে অথেনটিকেট করে কিন্তু সেটি Windows ওয়ার্কস্টেশনের মতো ট্র্যাফিক প্যাটার্ন দেখায় (যেমন DNS কোয়েরি, SMB ট্র্যাফিক, HTTP ব্রাউজিং), তবে তদন্তের অপেক্ষায় সিস্টেমের উচিত সেটিকে গতিশীলভাবে কোয়ারেন্টাইনে পাঠানো।
Allowlist লাইফসাইকেল ম্যানেজমেন্ট। MAC allowlist-এর জন্য একটি কঠোর লাইফসাইকেল বজায় রাখুন। বাতিল করা ডিভাইসগুলি অবিলম্বে সরিয়ে ফেলতে হবে। পুরনো এন্ট্রিগুলি স্পুফিং-এর জন্য সরাসরি একটি অ্যাটাক ভেক্টর। যেখানে সম্ভব অডিট প্রক্রিয়াটি স্বয়ংক্রিয় করুন এবং ৯০ দিনের বেশি সময় ধরে নেটওয়ার্কে দেখা না যাওয়া MAC এন্ট্রিগুলি চিহ্নিত করুন।
প্রতিটি ডিভাইস ক্লাসের জন্য আলাদা SSID। একই SSID-তে IoT ডিভাইস এবং ব্যবহারকারীর ডিভাইসগুলি একসাথে রাখা এড়িয়ে চলুন। IoT, কর্পোরেট এবং গেস্ট ট্রাফিকের জন্য ডেডিকেটেড SSID ব্যবহার করুন, যার প্রতিটি নিজস্ব VLAN এবং উপযুক্ত নিরাপত্তা নীতির সাথে ম্যাপ করা থাকবে।
-
সর্বোত্তম অনুশীলন
নিম্নলিখিত টেবিলটি ডিভাইস ক্লাস এবং কমপ্লায়েন্সের প্রেক্ষাপট অনুযায়ী প্রস্তাবিত অথেনটিকেশন পদ্ধতির সংক্ষিপ্ত বিবরণ প্রদান করে:
| পরিস্থিতি | প্রস্তাবিত অথেনটিকেশন পদ্ধতি | MAC অথেনটিকেশন ভূমিকা |
|---|---|---|
| কর্পোরেট ল্যাপটপ এবং স্মার্টফোন | 802.1X (EAP-TLS বা PEAP) | কোনোটিই নয় |
| অতিথি স্মার্টফোন এবং ট্যাবলেট | Captive Portal / Passpoint | কোনোটিই নয় (MAC র্যান্ডমাইজেশন এটিকে অবিশ্বাস্য করে তোলে) |
| হেডলেস IoT (ক্যামেরা, সেন্সর) | MAC Auth + WPA2/3-PSK | প্রাথমিক (একমাত্র কার্যকর বিকল্প) |
| লেগ্যাসি POS টার্মিনাল | MAC Auth + WPA2-PSK + VLAN আইসোলেশন | সেকেন্ডারি (ক্ষতিপূরণমূলক নিয়ন্ত্রণ) |
| মেডিকেল ডিভাইস (HIPAA) | যেখানে সম্ভব 802.1X; তা না হলে MAC Auth + কঠোর VLAN | সর্বোচ্চ সেগমেন্টেশন সহ শেষ অবলম্বন |
| ইভেন্ট/অস্থায়ী ডিভাইস | সময়-সীমিত VLAN অ্যাক্সেস সহ MAC Auth | স্বল্পমেয়াদী, নিয়ন্ত্রিত স্থাপনার জন্য উপযুক্ত |
Transport হাব এবং পাবলিক-সেক্টর সুবিধাসহ একাধিক সেক্টর জুড়ে কাজ করা সংস্থাগুলির জন্য নীতিটি একই থাকে: ডিভাইস ক্লাসটিকে তার সমর্থিত সবচেয়ে শক্তিশালী পদ্ধতি দিয়ে অথেনটিকেট করুন এবং দুর্বল পদ্ধতিগুলির জন্য নেটওয়ার্ক-স্তরের নিয়ন্ত্রণ দিয়ে ক্ষতিপূরণ দিন।
-
ট্রাবলশুটিং ও ঝুঁকি প্রশমন
উপসর্গ: MAC-authenticated ডিভাইসগুলি মাঝে মাঝে সংযোগ করতে ব্যর্থ হচ্ছে।
মূল কারণ: ডিভাইসের NIC ফার্মওয়্যার সম্ভবত এলোমেলো বা স্থানীয়ভাবে পরিচালিত MAC অ্যাড্রেস তৈরি করছে। ডিভাইসটি তার বার্ন-ইন হার্ডওয়্যার MAC ব্যবহার করার জন্য কনফিগার করা হয়েছে কিনা তা নিশ্চিত করুন। Access-Reject বার্তার জন্য RADIUS সার্ভার লগ চেক করুন এবং অনুমোদিত তালিকার (allowlist) ফরম্যাটের সাথে ক্রস-রেফারেন্স করুন (কিছু RADIUS সার্ভার কোলন-বিভক্ত ফরম্যাট AA:BB:CC:DD:EE:FF আশা করে; অন্যগুলি কোনো বিভাজক আশা করে না)।
উপসর্গ: স্থিতিশীল ফুটফল থাকা সত্ত্বেও ফিরে আসা ভিজিটরদের মেট্রিক্স হ্রাস পাচ্ছে। মূল কারণ: iOS 14+/Android 10+ ডিভাইসে MAC র্যান্ডমাইজেশন। আধুনিক ভোক্তা ডিভাইসগুলির জন্য MAC ক্যাশিং মেকানিজম আর নির্ভরযোগ্য নয়। সঠিক WiFi Analytics ডেটা পুনরুদ্ধার করতে সেশন-টোকেন-ভিত্তিক রি-অথেন্টিকেশন বা Passpoint-এ স্থানান্তর করুন।
উপসর্গ: IoT VLAN-এ অপ্রত্যাশিত ডিভাইস দেখা যাচ্ছে। মূল কারণ: MAC স্পুফিং বা সম্প্রতি অডিট না করা একটি অনুমোদিত তালিকা (allowlist)। প্রত্যাশিত ডিভাইস আচরণ এবং প্রকৃত ট্রাফিক প্যাটার্নের মধ্যে অমিল সনাক্ত করতে ডিভাইস প্রোফাইলিং প্রয়োগ করুন। অস্বাভাবিক সেশন সময়কাল বা ডেটা ভলিউমের জন্য RADIUS অ্যাকাউন্টিং রেকর্ড পর্যালোচনা করুন।
উপসর্গ: পিক আওয়ারে RADIUS সার্ভারের কার্যক্ষমতা হ্রাস। মূল কারণ: বড় IoT ফ্লিট থেকে প্রচুর পরিমাণে Access-Request বার্তা। 802.1X হ্যান্ডেলকারী প্রাথমিক অথেন্টিকেশন সার্ভারগুলির লোড কমাতে MAC অথেন্টিকেশনের জন্য RADIUS প্রক্সি ক্যাশিং বা একটি ডেডিকেটেড RADIUS ইনস্ট্যান্স প্রয়োগ করুন।
ROI এবং ব্যবসায়িক প্রভাব
MAC অথেন্টিকেশন ব্যাপকভাবে প্রয়োগ না করে কৌশলগতভাবে মোতায়েন করা হলে তা সরাসরি কর্মক্ষম দক্ষতা এবং সুরক্ষার উপর প্রভাব ফেলে। ২,০০০-এর বেশি ইন-রুম IoT ডিভাইস পরিচালনা করা একটি বড় হসপিটালিটি ভেন্যুর জন্য, একটি প্রি-প্রোভিশনড MAC অনুমোদিত তালিকার (allowlist) মাধ্যমে স্মার্ট টিভি, থার্মোস্ট্যাট এবং IP ফোনের স্বয়ংক্রিয় অনবোর্ডিং করা হলে ম্যানুয়াল প্রতি-ডিভাইস কনফিগারেশনের প্রয়োজন হয় না। এর ফলে ম্যানুয়াল ক্রেডেনশিয়াল এন্ট্রির তুলনায় স্থাপনের সময় প্রায় ৬০ - ৭০% হ্রাস পায়। RADIUS অ্যাট্রিবিউটের মাধ্যমে ডিভাইসগুলিকে ধারাবাহিকভাবে সঠিক VLAN-এ বরাদ্দ করা হলে সাধারণত IoT সংযোগ সম্পর্কিত সাপোর্ট টিকিট ৩৫ - ৪৫% কমে যায়।
বিপরীতভাবে, গেস্ট নেটওয়ার্কের জন্য MAC অথেন্টিকেশন ব্যবহারের চেষ্টা করা হলে পরিমাপযোগ্য নেতিবাচক ফলাফল তৈরি হয়। যেসব ভেন্যু Captive Portal বাইপাসের জন্য MAC ক্যাশিংয়ের উপর নির্ভর করে, তারা দেখেছে যে যেসব নেটওয়ার্কে বেশিরভাগ ব্যবহারকারী আধুনিক iOS বা Android ডিভাইস ব্যবহার করেন, সেখানে ফিরে আসা ভিজিটর সনাক্তকরণের হার ৭০ - ৮০% থেকে ২০%-এর নিচে নেমে গেছে। এটি সরাসরি একটি Guest WiFi Marketing & Analytics Platform-এর ROI-কে ক্ষতিগ্রস্ত করে, যেখানে ফিরে আসা ভিজিটরদের ডেটা ব্যক্তিগতকৃত মার্কেটিং ক্যাম্পেইন এবং লয়্যালটি এনগেজমেন্ট পরিচালনা করে।
ব্যবসায়িক কেসটি স্পষ্ট: প্রতিটি ডিভাইস ক্লাসের জন্য সঠিক অথেন্টিকেশন মেকানিজমে বিনিয়োগ করুন। IoT ডিভাইসের জন্য MAC অথেন্টিকেশন কর্মক্ষম ওভারহেড কমায়। গেস্ট ডিভাইসের জন্য সুরক্ষিত Captive Portal এবং Passpoint অ্যানালিটিক্সের সততা এবং কমপ্লায়েন্স রক্ষা করে। এই দুটিকে কখনই একসাথে গুলিয়ে ফেলা উচিত নয়।
মূল সংজ্ঞাসমূহ
MAC Address (Media Access Control Address)
প্রস্তুতকারক দ্বারা একটি নেটওয়ার্ক ইন্টারফেস কন্ট্রোলার (NIC) কে দেওয়া একটি অনন্য 48-বিট হার্ডওয়্যার আইডেন্টিফায়ার, যা সাধারণত হেক্সাডেসিমেল ডিজিটের ছয়টি জোড়া হিসাবে উপস্থাপিত হয় (যেমন, A4:CF:12:38:8E:7F)।
RADIUS সার্ভারে প্রেরিত ইউজারনেম এবং পাসওয়ার্ড উভয় হিসাবেই MAC অথেন্টিকেশনে ব্যবহৃত হয়। 802.11 ম্যানেজমেন্ট ফ্রেমে এর ক্লিয়ারটেক্সট ট্রান্সমিশন এটিকে সহজেই ক্যাপচারযোগ্য করে তোলে।
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা কোনও নেটওয়ার্ক পরিষেবার সাথে সংযোগকারী ব্যবহারকারী এবং ডিভাইসগুলির জন্য কেন্দ্রীভূত অথেন্টিকেশন, অথরাইজেশন এবং অ্যাকাউন্টিং (AAA) ব্যবস্থাপনা প্রদান করে।
MAC অথেন্টিকেশনের সার্ভার-সাইড উপাদান। এটি অ্যাক্সেস পয়েন্ট থেকে Access-Request বার্তাগুলি গ্রহণ করে, MAC অনুমতি তালিকা জিজ্ঞাসা করে এবং Access-Accept বা Access-Reject প্রতিক্রিয়া ফেরত দেয়।
MAC Spoofing
নেটওয়ার্কের অন্য একটি ডিভাইসের ছদ্মবেশ ধারণ করার জন্য একটি নেটওয়ার্ক ইন্টারফেসের ফ্যাক্টরি-বরাদ্দকৃত MAC ঠিকানা পরিবর্তন করার কাজ।
MAC অথেন্টিকেশনের বিরুদ্ধে প্রাথমিক অ্যাটাক ভেক্টর। এর জন্য কোনো বিশেষজ্ঞ সরঞ্জাম বা জ্ঞানের প্রয়োজন নেই - স্ট্যান্ডার্ড অপারেটিং সিস্টেম ইউটিলিটি বা বিনামূল্যে উপলব্ধ সফ্টওয়্যার (যেমন, Linux-এ macchanger) এটি দুই মিনিটেরও কম সময়ে সম্পন্ন করতে পারে।
MAC Address Randomisation
আধুনিক অপারেটিং সিস্টেমের (iOS 14+, Android 10+, Windows 11) একটি গোপনীয়তা বৈশিষ্ট্য যা ডিভাইসের হার্ডওয়্যার-বার্নড ঠিকানা ব্যবহার করার পরিবর্তে WiFi-তে সংযোগ করার সময় প্রতি-নেটওয়ার্কের জন্য একটি অস্থায়ী, র্যান্ডম MAC ঠিকানা তৈরি করে।
গেস্ট নেটওয়ার্কে আধুনিক কনজিউমার ডিভাইসগুলির জন্য MAC অথেন্টিকেশন এবং MAC ক্যাশিং ব্যর্থ হওয়ার কারণ। এটি ফিরে আসা ভিজিটর অ্যানালিটিক্স এবং নির্বিঘ্ন রি-অথেন্টিকেশন ওয়ার্কফ্লোকে সরাসরি প্রভাবিত করে।
Headless Device
একটি কম্পিউটিং ডিভাইস যা মনিটর, গ্রাফিক্যাল ইউজার ইন্টারফেস, কিবোর্ড বা অন্যান্য ইনপুট পেরিফেরাল ছাড়াই কাজ করে।
MAC অথেন্টিকেশনের জন্য প্রাথমিক বৈধ ব্যবহারের ক্ষেত্র। Headless ডিভাইসগুলি (স্মার্ট টিভি, আইপি ক্যামেরা, সেন্সর) Captive Portal-এর সাথে ইন্টারঅ্যাক্ট করতে বা 802.1X ক্রেডেন্সিয়াল ইনপুট করতে পারে না, যার ফলে MAC অথেন্টিকেশনই একমাত্র কার্যকর অনবোর্ডিং প্রক্রিয়া হয়ে ওঠে।
VLAN Segmentation
একটি ফিজিক্যাল নেটওয়ার্ককে যুক্তিগতভাবে একাধিক বিচ্ছিন্ন ভার্চুয়াল নেটওয়ার্কে (VLANs) বিভক্ত করার প্রক্রিয়া, যার প্রতিটির নিজস্ব ট্রাফিক নীতি এবং ফায়ারওয়াল নিয়ম রয়েছে।
MAC অথেন্টিকেশন স্থাপনের জন্য গুরুত্বপূর্ণ ক্ষতিপূরণমূলক নিয়ন্ত্রণ। MAC-অথেন্টিকেটেড ডিভাইসগুলিকে একটি সীমাবদ্ধ VLAN-এর মধ্যে সীমাবদ্ধ রেখে, একটি সফল MAC Spoofing আক্রমণের প্রভাব এলাকা সংকুচিত করা হয়।
IEEE 802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য একটি IEEE স্ট্যান্ডার্ড যা Extensible Authentication Protocol (EAP) ব্যবহার করে ক্রিপ্টোগ্রাফিক অথেন্টিকেশন প্রদান করে, যার জন্য ক্লায়েন্ট ডিভাইসে একটি সাপ্লিক্যান্ট, একটি অথেন্টিকেটর (AP) এবং একটি অথেন্টিকেশন সার্ভার (RADIUS) প্রয়োজন হয়।
সমস্ত সক্ষম ডিভাইসের জন্য MAC অথেন্টিকেশনের একটি নিরাপদ বিকল্প। করপোরেট ডিভাইস, পরিচালিত এন্ডপয়েন্ট এবং সংবেদনশীল ডেটা হ্যান্ডেলকারী যেকোনো ডিভাইসের জন্য এটি ডিফল্ট অথেন্টিকেশন পদ্ধতি হওয়া উচিত।
Passpoint (Hotspot 2.0)
একটি WiFi Alliance সার্টিফিকেশন প্রোগ্রাম (IEEE 802.11u-এর উপর ভিত্তি করে) যা Captive Portal ইন্টারঅ্যাকশনের প্রয়োজন ছাড়াই ডিজিটাল সার্টিফিকেট বা সিম ক্রেডেন্সিয়াল ব্যবহার করে WiFi নেটওয়ার্কে স্বয়ংক্রিয়, নিরাপদ অথেন্টিকেশন সক্ষম করে।
গেস্ট নেটওয়ার্কে MAC ক্যাশিংয়ের কৌশলগত প্রতিস্থাপন। MAC ঠিকানার উপর নির্ভর না করেই ফিরে আসা ব্যবহারকারীদের জন্য নির্বিঘ্ন রি-অথেন্টিকেশন প্রদান করে, যা MAC randomisation সমস্যার সমাধান করে।
Network Access Control (NAC)
একটি নিরাপত্তা পদ্ধতি যা নেটওয়ার্ক রিসোর্স অ্যাক্সেস করতে চাওয়া ডিভাইসগুলির উপর নীতি প্রয়োগ করে, যার মধ্যে প্রি-অ্যাডমিশন চেক (ডিভাইসের স্বাস্থ্য, অথেন্টিকেশন) এবং পোস্ট-অ্যাডমিশন মনিটরিং (ট্রাফিক আচরণ, অসঙ্গতি সনাক্তকরণ) অন্তর্ভুক্ত রয়েছে।
বৃহত্তর বিভাগ যার অধীনে MAC অথেন্টিকেশন পড়ে। MAC অথেন্টিকেশন হল NAC-এর একটি মৌলিক রূপ; অর্থপূর্ণ নিরাপত্তা মূল্যের জন্য এন্টারপ্রাইজ স্থাপনায় এটিকে ডিভাইস প্রোফাইলিং এবং অসঙ্গতি সনাক্তকরণের সাথে স্তরযুক্ত করা উচিত।
WPA3-SAE (Simultaneous Authentication of Equals)
WPA3 Personal মোডে ব্যবহৃত অথেন্টিকেশন হ্যান্ডশেক, যা WPA2 ফোর-ওয়ে হ্যান্ডশেককে আরও সুরক্ষিত Dragonfly কী এক্সচেঞ্জ দ্বারা প্রতিস্থাপন করে যা অফলাইন ডিকশনারি অ্যাটাক প্রতিরোধ করে।
IoT SSID-গুলিতে MAC অথেন্টিকেশনের সাথে যুক্ত করার জন্য প্রস্তাবিত এনক্রিপশন স্ট্যান্ডার্ড, এটি নিশ্চিত করে যে কোনও ডিভাইসের MAC Spoofing করা হলেও, ট্রাফিক ডিক্রিপ্ট করতে আক্রমণকারীর সঠিক PSK-এর প্রয়োজন হবে।
সমাধানকৃত উদাহরণসমূহ
একটি জাতীয় খুচরা বিক্রেতা চেইন তার দোকানগুলিতে ৫০০টি নতুন ডিজিটাল সাইনেজ ডিসপ্লে ডেপ্লয় করছে। ডিসপ্লেগুলি একটি স্ট্রিপড-ডাউন Linux OS-এ চলে যা 802.1X supplicants বা Captive Portal ইন্টারঅ্যাকশন সমর্থন করে না। নেটওয়ার্ক আর্কিটেক্টকে করপোরেট বা গেস্ট নেটওয়ার্কের ক্ষতি না করে সেগুলিকে সুরক্ষিতভাবে সংযুক্ত করতে হবে।
ডিজিটাল সাইনেজ ফ্লিটের জন্য একচেটিয়াভাবে একটি ডেডিকেটেড SSID ডেপ্লয় করুন, যা WPA3-SAE (অথবা ডিসপ্লে হার্ডওয়্যার দ্বারা WPA3 অসমর্থিত হলে WPA2-PSK) দিয়ে সুরক্ষিত। এই SSID-এ MAC address authentication সক্ষম করুন। ডিভাইস সংগ্রহের ম্যানিফেস্ট থেকে প্রাপ্ত সমস্ত ৫০০টি MAC address সেন্ট্রাল RADIUS সার্ভারের allowlist-এ প্রাক-নিবন্ধিত করুন। RADIUS সার্ভারটিকে এমনভাবে কনফিগার করুন যাতে সমস্ত অথেন্টিকেটেড ডিসপ্লে একটি ডেডিকেটেড IoT VLAN-এ (যেমন, VLAN 50) অ্যাসাইন করা হয়। VLAN 50-এ কঠোর ফায়ারওয়াল ACLs প্রয়োগ করুন যা কেবল নির্দিষ্ট CMS ক্লাউড এন্ডপয়েন্ট এবং NTP সার্ভারে আউটবাউন্ড HTTPS ট্রাফিকের অনুমতি দেয়। সমস্ত ইনবাউন্ড সংযোগ এবং অন্যান্য VLAN-এ সমস্ত ল্যাটারাল ট্রাফিক ব্লক করুন। ডিকমিশন করা ডিসপ্লে এন্ট্রিগুলি সরাতে একটি ত্রৈমাসিক RADIUS allowlist অডিটের পরিকল্পনা করুন।
একটি ৪০০ রুমের হোটেল রিপোর্ট করছে যে ফিরে আসা গেস্টদের প্রতিবার পরিদর্শনের সময় Captive Portal-এর মুখোমুখি হতে বাধ্য করা হচ্ছে, যদিও পোর্টালটি MAC address caching ব্যবহার করে ৯০ দিনের জন্য ডিভাইস মনে রাখার জন্য কনফিগার করা হয়েছে। গেস্ট WiFi নেটওয়ার্কটি কোনো সমস্যা ছাড়াই তিন বছর ধরে এভাবে কাজ করছিল, কিন্তু গত ১৮ মাসে অভিযোগ তীব্রভাবে বৃদ্ধি পেয়েছে।
এর মূল কারণ হলো MAC address randomisation, যা iOS 14 (সেপ্টেম্বর ২০২০) এবং Android 10-এ একটি ডিফল্ট বৈশিষ্ট্য হিসেবে চালু করা হয়েছে। ১৮ মাসের এই সময়সীমাটি গেস্ট বেস জুড়ে এই OS সংস্করণগুলির ব্যাপক গ্রহণের সাথে মিলে যায়। আধুনিক কনজিউমার ডিভাইসের জন্য MAC caching মেকানিজম এখন আর নির্ভরযোগ্য নয়। এর তাত্ক্ষণিক সমাধান হলো রি-অথেন্টিকেশন মেকানিজম হিসেবে MAC caching সরিয়ে ফেলা এবং তার পরিবর্তে Captive Portal ব্যাকএন্ডে সংরক্ষিত একটি পার্সিস্টেন্ট সেশন টোকেন ব্যবহার করা, যা ব্যবহারকারীর MAC address-এর পরিবর্তে তাদের ইমেল ঠিকানা বা লয়্যালটি অ্যাকাউন্টের সাথে যুক্ত থাকবে। মধ্যমেয়াদী সমাধান হলো Passpoint (Hotspot 2.0) ক্রেডেনশিয়াল ডেপ্লয় করা, যা MAC address নির্বিশেষে ফিরে আসা ব্যবহারকারীদের সনাক্ত করতে ক্রিপ্টোগ্রাফিক সার্টিফিকেট ব্যবহার করে, যা কোনো Captive Portal ইন্টারঅ্যাকশন ছাড়াই নির্বিঘ্ন রি-অথেন্টিকেশন প্রদান করে।
অনুশীলনী প্রশ্নসমূহ
Q1. একজন স্টেডিয়াম অপারেশনস ডিরেক্টর কনসেশন ভেন্ডরদের জন্য ২০০টি ওয়্যারলেস পয়েন্ট অফ সেল (POS) টার্মিনাল স্থাপন করতে চান। টার্মিনালগুলি কেবল WPA2-PSK এবং MAC অথেন্টিকেশন সমর্থন করে। ডিরেক্টর নেটওয়ার্ক পরিচালনা সহজ করতে সেগুলিকে প্রধান কর্পোরেট SSID-তে রাখার পরামর্শ দেন। আপনার সুপারিশ কী, এবং কমপ্লায়েন্সের ক্ষেত্রে এর প্রভাবগুলি কী কী?
ইঙ্গিত: PCI-DSS Requirement 8 (শক্তিশালী অথেন্টিকেশন) এবং কার্ডহোল্ডার ডেটা এনভায়রনমেন্টের জন্য নেটওয়ার্ক সেগমেন্টেশন প্রয়োজনীয়তাগুলি বিবেচনা করুন।
মডেল উত্তর দেখুন
প্রস্তাবটি অবিলম্বে প্রত্যাখ্যান করুন। কর্পোরেট SSID-তে POS টার্মিনাল রাখা PCI-DSS নেটওয়ার্ক সেগমেন্টেশন প্রয়োজনীয়তা লঙ্ঘন করে এবং একটি MAC-স্পুফযোগ্য ডিভাইস থেকে সরাসরি কর্পোরেট নেটওয়ার্কে প্রবেশের পথ তৈরি করে। সঠিক আর্কিটেকচার হলো: POS টার্মিনালগুলির জন্য একটি ডেডিকেটেড SSID তৈরি করুন, যা WPA2-PSK এবং MAC অথেন্টিকেশন দ্বারা সুরক্ষিত থাকবে এবং একটি ডেডিকেটেড POS VLAN-এ ম্যাপ করা থাকবে। এমন ফায়ারওয়াল নিয়ম প্রয়োগ করুন যা কেবল HTTPS (পোর্ট 443) এর মাধ্যমে পেমেন্ট গেটওয়ে প্রসেসরের কাছে আউটবাউন্ড ট্রাফিকের অনুমতি দেয়। POS VLAN এবং কর্পোরেট বা গেস্ট VLAN-গুলির মধ্যে সমস্ত ইন্টার-VLAN রাউটিং ব্লক করুন। PCI-DSS QSA অডিটের জন্য এই সেগমেন্টেশনটি ডকুমেন্ট করুন। MAC অথেন্টিকেশন একটি মৌলিক অ্যাক্সেস কন্ট্রোল স্তর প্রদান করে; VLAN এবং ফায়ারওয়াল নিয়মগুলি প্রকৃত নিরাপত্তা সীমানা প্রদান করে।
Q2. আপনার WiFi অ্যানালিটিক্স ড্যাশবোর্ড দেখাচ্ছে যে আপনার রিটেল ভেন্যুগুলিতে স্ট্যাবল ফুট ট্রাফিক থাকা সত্ত্বেও গত ১২ মাসে ফিরে আসা ভিজিটর সনাক্তকরণের হার ৭৪% থেকে কমে ১৮% হয়েছে। নেটওয়ার্কটি ফিরে আসা ভিজিটরদের জন্য Captive Portal বাইপাস করতে MAC অ্যাড্রেস ক্যাশিং ব্যবহার করে। এর মূল কারণ কী, এবং এটি সমাধানের উপায় কী?
ইঙ্গিত: প্রধান মোবাইল OS আপডেটগুলির টাইমলাইন এবং তাদের প্রাইভেসি ফিচারগুলি বিবেচনা করুন।
মডেল উত্তর দেখুন
মূল কারণ হলো MAC অ্যাড্রেস র্যান্ডমাইজেশন। iOS 14 (সেপ্টেম্বর ২০২০) এবং Android 10 একটি ডিফল্ট প্রাইভেসি ফিচার হিসেবে প্রতি-নেটওয়ার্ক র্যান্ডমাইজড MAC অ্যাড্রেস চালু করেছে। যেহেতু গেস্ট ডিভাইসের বেস এই OS সংস্করণগুলিতে আপগ্রেড হয়েছে, MAC ক্যাশিং মেকানিজমটি ক্রমান্বয়ে ব্যর্থ হয়েছে, যার ফলে অ্যানালিটিক্স প্ল্যাটফর্ম ফিরে আসা ভিজিটরদের নতুন ব্যবহারকারী হিসাবে বিবেচনা করছে। অবিলম্বে সমাধান: MAC ক্যাশিংকে একটি পার্সিস্টেন্ট সেশন টোকেন সিস্টেম দিয়ে প্রতিস্থাপন করুন, যেখানে Captive Portal ব্যবহারকারীর ইমেল অ্যাড্রেস বা লয়্যালটি অ্যাকাউন্টের সাথে যুক্ত একটি দীর্ঘস্থায়ী কুকি বা টোকেন সংরক্ষণ করে, যা পোর্টালটিকে MAC অ্যাড্রেসের ওপর নির্ভর না করেই ফিরে আসা ব্যবহারকারীদের চিনতে সাহায্য করে। কৌশলগত সমাধান: নিরবচ্ছিন্ন, সার্টিফিকেট-ভিত্তিক রি-অথেন্টিকেশন প্রদানের জন্য Passpoint (Hotspot 2.0) স্থাপন করুন যা সম্পূর্ণভাবে MAC অ্যাড্রেস থেকে স্বাধীন।
Q3. একজন হাসপাতাল আইটি ম্যানেজারকে ক্লিনিকাল WiFi নেটওয়ার্কে ৫০টি লেগাসি ইনফিউশন পাম্প সংযুক্ত করতে হবে। পাম্পগুলি Captive Portal বা 802.1X সাপ্লিক্যান্ট পরিচালনা করতে পারে না। ম্যানেজার একমাত্র অ্যাক্সেস কন্ট্রোল হিসাবে MAC অথেন্টিকেশন সহ একটি ওপেন SSID স্থাপন করার পরিকল্পনা করছেন। এর গুরুতর নিরাপত্তা ত্রুটি কী এবং আর্কিটেকচারটি কীভাবে সংশোধন করা উচিত?
ইঙ্গিত: MAC অথেন্টিকেশন অ্যাক্সেস নিয়ন্ত্রণ করে; এটি ট্রানজিটে ডেটা সুরক্ষিত করে না। ডেটা এনক্রিপশনের জন্য HIPAA নিরাপত্তা নিয়মের প্রয়োজনীয়তা বিবেচনা করুন।
মডেল উত্তর দেখুন
গুরুতর ত্রুটিটি হলো ওয়্যারলেস এনক্রিপশনের অনুপস্থিতি। একটি ওপেন SSID বাতাসের মাধ্যমে সমস্ত ডেটা ক্লিয়ারটেক্সটে প্রেরণ করে। রেডিও রেঞ্জের মধ্যে থাকা যেকোনো আক্রমণকারী একটি স্ট্যান্ডার্ড প্যাকেট অ্যানালাইজার ব্যবহার করে ইনফিউশন পাম্প থেকে সমস্ত ট্রাফিক - যার মধ্যে রোগীর ডেটা, ডোজ কমান্ড এবং ডিভাইসের টেলিমেট্রি অন্তর্ভুক্ত - ক্যাপচার করতে পারে। এটি একটি প্রত্যক্ষ HIPAA নিরাপত্তা নিয়ম লঙ্ঘন (45 CFR § 164.312(e)(2)(ii) - ট্রানজিটে ePHI এর এনক্রিপশন)। সংশোধিত আর্কিটেকচারে ওয়্যারলেস পেলোড এনক্রিপ্ট করা নিশ্চিত করতে MAC অথেন্টিকেশনের পাশাপাশি SSID-তে WPA2-PSK (অথবা WPA3-SAE) ব্যবহার করতে হবে। পাম্পগুলিকে একটি ডেডিকেটেড ক্লিনিকাল ডিভাইস VLAN-এ স্থাপন করতে হবে এবং ফায়ারওয়াল নিয়মের মাধ্যমে ট্রাফিক কেবল সেই নির্দিষ্ট ক্লিনিকাল ইনফরমেশন সিস্টেমে সীমাবদ্ধ করতে হবে যার সাথে তারা যোগাযোগ করে। PSK-টি জটিল হতে হবে, নেটওয়ার্ক ম্যানেজমেন্ট সিস্টেমে সংরক্ষিত থাকতে হবে এবং একটি নির্দিষ্ট সময়সূচী অনুযায়ী রোটেট করতে হবে।
Q4. একটি কনফারেন্স সেন্টার IT টিম একক অথেন্টিকেশন পদ্ধতির মাধ্যমে পরিচালনা সহজ করার জন্য গেস্ট নেটওয়ার্ক, প্রদর্শক নেটওয়ার্ক এবং AV ইকুইপমেন্ট নেটওয়ার্ক সহ সমস্ত SSID জুড়ে MAC অথেন্টিকেশন প্রয়োগ করার পরিকল্পনা করছে। এই প্রস্তাবটি মূল্যায়ন করুন।
ইঙ্গিত: প্রতিটি নেটওয়ার্কের বিভিন্ন ডিভাইস ক্লাস এবং ব্যবহারকারীর ধরন এবং গেস্ট নেটওয়ার্কে MAC র্যান্ডমাইজেশনের প্রভাব বিবেচনা করুন।
মডেল উত্তর দেখুন
প্রস্তাবটি তিনটি নেটওয়ার্কের মধ্যে দুটির জন্য অনুপযুক্ত। AV ইকুইপমেন্ট নেটওয়ার্কের (হেডলেস ডিভাইস, স্ট্যাবল MAC অ্যাড্রেস) জন্য, MAC অথেন্টিকেশন একটি বৈধ এবং ব্যবহারিক পদ্ধতি - এটিকে WPA2/3 এবং একটি ডেডিকেটেড VLAN এর সাথে যুক্ত করুন। প্রদর্শক নেটওয়ার্কের (কর্পোরেট ল্যাপটপ, ট্যাবলেট) জন্য, MAC অথেন্টিকেশন যথেষ্ট নয়; প্রদর্শকদের ডিভাইসগুলি 802.1X সমর্থন করে এবং একটি সুরক্ষিত সার্টিফিকেট বা ক্রেডেনশিয়াল-ভিত্তিক পদ্ধতির মাধ্যমে অনবোর্ড করা উচিত। গেস্ট নেটওয়ার্কের (ভোক্তা স্মার্টফোন এবং ট্যাবলেট) জন্য, MAC র্যান্ডমাইজেশনের কারণে MAC অথেন্টিকেশন সক্রিয়ভাবে বিপরীতমুখী ফলাফল দেবে - এটি অধিকাংশ আধুনিক ডিভাইসের জন্য ব্যর্থ হবে এবং গেস্টদের অভিজ্ঞতাকে ব্যাহত করবে। সঠিক আর্কিটেকচারে তিনটি পৃথক অথেন্টিকেশন পদ্ধতি ব্যবহার করা হয়: AV ইকুইপমেন্টের জন্য MAC অথেন্টিকেশন, প্রদর্শকদের জন্য 802.1X বা একটি সুরক্ষিত পোর্টাল এবং গেস্টদের জন্য সেশন-টোকেন-ভিত্তিক রি-অথেন্টিকেশন সহ একটি Captive Portal।
এই সিরিজে পড়া চালিয়ে যান
Portnox-এর বিকল্পসমূহ: সম্পূর্ণ NAC ছাড়াই Cloud RADIUS
একটি তিন প্রশ্নের পরীক্ষার মাধ্যমে আপনি সিদ্ধান্ত নিতে পারবেন যে আপনার এস্টেটের জন্য সম্পূর্ণ NAC প্রয়োজন নাকি শুধুমাত্র WiFi-এর জন্য cloud RADIUS প্রয়োজন। এরপর আপনি তারযুক্ত এনফোর্সমেন্ট, পশ্চার চেক, সার্টিফিকেট, গেস্ট অ্যাক্সেস এবং তিন বছরের রানিং কস্টের ভিত্তিতে Portnox, Purple, SecureW2 এবং JumpCloud-এর মধ্যে তুলনা করতে পারবেন এবং সাইট-বাই-সাইট পাইলট প্ল্যান করতে পারবেন।
iOS এবং macOS 802.1X ট্রাবলশুটিং: Intune, Jamf এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
iPhones, iPads এবং Macs কেন Intune বা Jamf Pro-তে 802.1X ব্যর্থ হয় তা সনাক্ত করতে এই চেকলিস্টটি ব্যবহার করুন। প্রতিটি ব্যর্থতার পিছনে চারটি কারণের যেকোনো একটি থাকে: সার্ভার ট্রাস্ট, আইডেন্টিটি সার্টিফিকেট, macOS মোড বা Entra ID গ্রুপ স্কোপিং। আপনি eapolclient এবং RADIUS লগ থেকে এর কারণ নিশ্চিত করবেন, সমাধান প্রয়োগ করবেন এবং ভবিষ্যতের সার্টিফিকেট রোটেশন পরিচালনা করবেন।
Intune WiFi প্রোফাইল সার্ভার ট্রাস্ট: Microsoft Entra ID -এর জন্য সার্টিফিকেট সার্ভার নাম এবং রুট CA চেকলিস্ট
আপনি একটি Intune WiFi প্রোফাইলের সার্ভার ভ্যালিডেশন অংশটি কনফিগার করতে পারবেন যাতে Windows, Apple এবং Android -এ EAP-TLS এবং PEAP কানেক্ট হয়। আপনি RADIUS সার্টিফিকেটের সাথে সার্টিফিকেট সার্ভারের নাম মেলাতে পারবেন, সঠিক রুট CA ডেপ্লয় করতে পারবেন, Microsoft Entra ID গ্রুপ অ্যাসাইনমেন্ট অ্যালাইন করতে পারবেন এবং সার্টিফিকেট রিনিউয়াল কানেকশন বন্ধ করার আগেই সেটিকে প্রস্তুত করতে পারবেন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।