
RadSec: কীভাবে TLS এর মাধ্যমে RADIUS, WiFi অথেনটিকেশন সিকিউরিটি উন্নত করে
এই প্রামাণিক প্রযুক্তিগত রেফারেন্সটি ব্যাখ্যা করে কীভাবে RadSec (RFC 6614) ঐতিহ্যগত RADIUS ট্রাফিককে TLS এনক্রিপশনে আবৃত করে এন্টারপ্রাইজ WiFi অথেনটিকেশন সুরক্ষিত করে। IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য ডিজাইন করা এই নির্দেশিকায় কর্পোরেট এবং গেস্ট নেটওয়ার্ক জুড়ে আনএনক্রিপ্টেড UDP RADIUS ট্রাফিকের ঝুঁকি প্রশমিত করার জন্য আর্কিটেকচার, ডিপ্লয়মেন্ট কৌশল এবং ব্যবহারিক পদক্ষেপগুলি কভার করা হয়েছে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: এন্টারপ্রাইজ WiFi সিকিউরিটি গাইড →
RadSec Architecture Advisor: RADIUS over TLS Evaluator
Model TCP port 2083 TLS encapsulation overhead against legacy UDP RADIUS across WAN circuits. Calculate EAP-TLS handshake latencies, eliminate packet fragmentation black holes, and audit RFC 6614 trust.
Protocol Architecture: RadSec (RFC 6614) vs Legacy RADIUS (RFC 2865)
| Security & Network Vector | RadSec (RFC 6614 / TLS 1.3) | Legacy RADIUS (RFC 2865 / UDP) |
|---|---|---|
| Transport & Port | TCP Port 2083 (Stateful stream) | UDP Ports 1812 / 1813 (Stateless datagrams) |
| Payload Cryptography | TLS 1.3 Mutual Authentication (mTLS) with AEAD ciphers | Pre-Shared Key with MD5 hashing (RFC 2865 BlastRADIUS exposure) |
| MTU & Packet Fragmentation | TCP PMTU Discovery eliminates UDP fragmentation black holes | Large EAP-TLS certificate chains fragment over 1500 bytes and drop on WAN |
| Firewall Traversal & NAT | Single outbound TCP connection; state table persists cleanly | Requires bi-directional UDP NAT pinholes prone to 30s timeout aging |
| Packet Loss Recovery | TCP fast retransmission within 1 to 2 RTTs (~70 ms) | Controller retry timeout (typically 3,000 to 5,000 ms per drop) |
| Connection Model | Long-lived persistent TCP connection pool with keep-alive | Per-packet datagrams with independent identifier tracking |
The BlastRADIUS vulnerability exploits MD5 collisions in standard RFC 2865 Access-Request packets to forge an Access-Accept without the shared secret. RadSec protects the entire RADIUS protocol inside TLS 1.3 encryption, rendering man-in-the-middle packet injection impossible across untrusted internet WAN links.
Migrating Enterprise WiFi to Cloud RADIUS & RadSec?
Purple Cloud RADIUS delivers turnkey RFC 6614 RadSec termination, automated Intune and Jamf SCEP certificate enrolment, and zero on-prem server maintenance.
এক্সিকিউটিভ সামারি
UDP-এর মাধ্যমে প্রথাগত RADIUS (পোর্ট 1812/1813) আধুনিক এন্টারপ্রাইজ থ্রেট ল্যান্ডস্কেপের জন্য ডিজাইন করা হয়নি। সম্পূর্ণভাবে একটি শেয়ার্ড সিক্রেট এবং MD5 হ্যাশিংয়ের উপর নির্ভর করে এটি অথেন্টিকেশন ক্রেডেনশিয়াল এবং সেশন অ্যাট্রিবিউটগুলিকে ইন্টারসেপ্ট হওয়ার ঝুঁকিতে ফেলে দেয়, বিশেষ করে যখন পাবলিক নেটওয়ার্ক বা হসপিটালিটি এবং রিটেল চেইনের মতো বড় ডিস্ট্রিবিউটেড এস্টেট অতিক্রম করে। RadSec (RADIUS over TLS, RFC 6614) পোর্ট 2083-এর মাধ্যমে একটি TCP-ভিত্তিক TLS 1.3 টানেলের মধ্যে RADIUS ট্রাফিককে এনক্যাপসুলেট করে এই মৌলিক সিকিউরিটি গ্যাপটি সমাধান করে।
CTO এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য, RadSec ডেপ্লয় করা এখন আর কেবল একটি বেস্ট প্র্যাকটিস নয় - এটি corporate wifi সুরক্ষিত করার জন্য, PCI-DSS 4.0 কমপ্লায়েন্স বজায় রাখার জন্য এবং OpenRoaming-এর মতো আধুনিক ফেডারেল রোমিং ফ্রেমওয়ার্কগুলিতে অংশ নেওয়ার জন্য একটি অত্যন্ত গুরুত্বপূর্ণ প্রয়োজনীয়তা। এই গাইডটি আপনার অথেন্টিকেশন ইনফ্রাস্ট্রাকচার সুরক্ষিত করার জন্য আর্কিটেকচার, ইমপ্লিমেন্টেশন প্যাটার্ন এবং অপারেশনাল প্রয়োজনীয়তাগুলি বিস্তারিতভাবে বর্ণনা করে।
টেকনিক্যাল ডিপ-ডাইভ: RADIUS বনাম RadSec
প্রথাগত RADIUS-এর দুর্বলতা
একটি স্ট্যান্ডার্ড 802.1X ডেপ্লয়মেন্টে, অ্যাক্সেস পয়েন্ট (অথেন্টিকেটর) ক্লায়েন্ট ক্রেডেনশিয়ালগুলি RADIUS সার্ভারে (অথেন্টিকেশন সার্ভার) ফরোয়ার্ড করে। প্রথাগত RADIUS-এ, এই পে-লোডটি UDP-এর মাধ্যমে পাঠানো হয়। এর একমাত্র সুরক্ষা হলো একটি প্রি-শেয়ার্ড কি (PSK) যা MD5-এর মাধ্যমে পাসওয়ার্ড অস্পষ্ট করার জন্য ব্যবহৃত হয়।
এই আর্কিটেকচার তিনটি বড় ঝুঁকি তৈরি করে: ১. ট্রান্সপোর্ট এনক্রিপশনের অভাব: ইউজার অ্যাট্রিবিউট, MAC অ্যাড্রেস এবং সেশন ডেটা ক্লিয়ারটেক্সটে ট্রান্সমিট করা হয়। ২. ক্রিপ্টোগ্রাফিক দুর্বলতা: কোনো আক্রমণকারী ট্রাফিক ক্যাপচার করলে MD5 অফলাইন ডিকশনারি অ্যাটাকের জন্য ঝুঁকিপূর্ণ। ৩. কোনো মিউচুয়াল অথেন্টিকেশন নেই: অ্যাক্সেস পয়েন্ট ক্রিপ্টোগ্রাফিকভাবে যাচাই করতে পারে না যে এটি বৈধ RADIUS সার্ভারের সাথে কথা বলছে কি না, যা রোগ সার্ভার অ্যাটাক সক্ষম করে।
RadSec আর্কিটেকচার (RFC 6614)
RadSec ট্রান্সপোর্ট লেয়ারকে UDP থেকে TCP-তে স্থানান্তরিত করে এবং সম্পূর্ণ পে-লোডকে TLS-এ মুড়িয়ে এই ত্রুটিগুলি দূর করে।
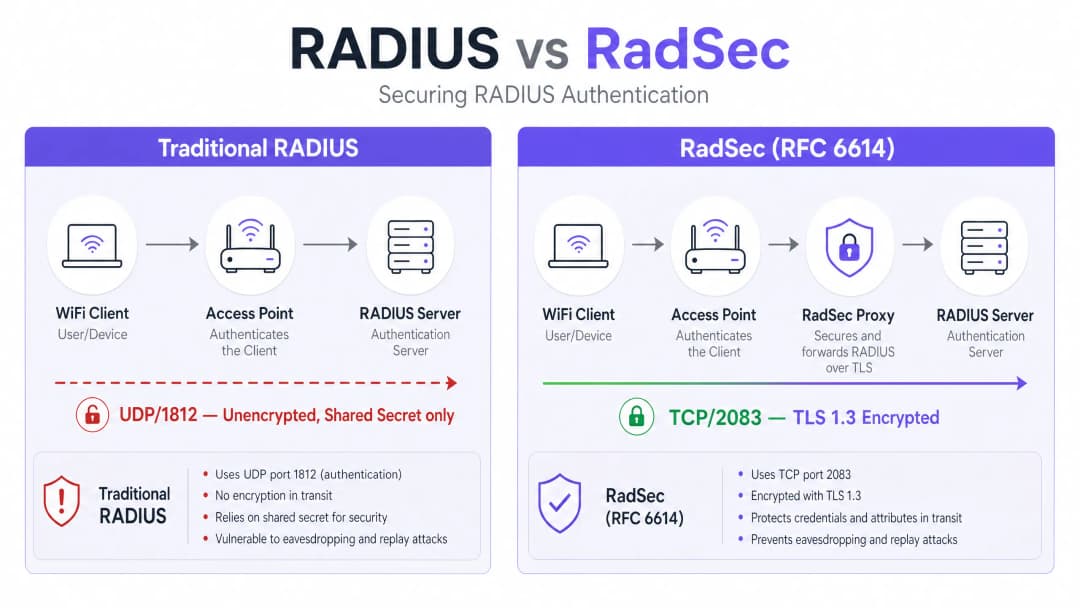
- ট্রান্সপোর্ট: TCP পোর্ট 2083 নির্ভরযোগ্য ডেলিভারি এবং স্টেটফুল কানেকশন নিশ্চিত করে, যা উচ্চ-লেটেন্সিযুক্ত পরিবেশে পারফরম্যান্স উন্নত করে।
- এনক্রিপশন: TLS 1.2 বা 1.3 সমস্ত RADIUS অ্যাট্রিবিউটের শক্তিশালী, এন্ড-টু-এন্ড এনক্রিপশন প্রদান করে।
- মিউচুয়াল অথেন্টিকেশন: RADIUS ক্লায়েন্ট (বা প্রক্সি) এবং সার্ভার উভয়কেই একটি বিশ্বস্ত সার্টিফিকেট অথরিটি (CA) দ্বারা ইস্যু করা বৈধ X.509 সার্টিফিকেট উপস্থাপন করতে হবে। শেয়ার্ড সিক্রেটটি কেবল ব্যাকওয়ার্ড কমপ্যাটিবিলিটির জন্য ধরে রাখা হয়; TLS আসল সিকিউরিটি প্রদান করে।এই আর্কিটেকচারটি ডিস্ট্রিবিউটেড এনভায়রনমেন্টের জন্য অত্যন্ত প্রয়োজনীয়, যেমন খুচরা চেইন বা আতিথেয়তা ভেন্যু, যেখানে অ্যাক্সেস পয়েন্টগুলি পাবলিক ইন্টারনেটের মাধ্যমে একটি সেন্ট্রাল বা ক্লাউড-হোস্টেড RADIUS সার্ভারে ব্যাকহল অথেন্টিকেশন রিকোয়েস্ট পাঠায়।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
বাস্তবায়ন নির্দেশিকা
RadSec ডিপ্লয়মেন্ট সাধারণত দুটি প্যাটার্নের একটি অনুসরণ করে: নেটিভ সাপোর্ট অথবা প্রক্সি-ভিত্তিক।
প্যাটার্ন ১: নেটিভ RadSec
যদি আপনার ইনফ্রাস্ট্রাকচার এটি নেটিভভাবে সাপোর্ট করে (যেমন, FreeRADIUS 3.0+, Cisco ISE, Aruba ClearPass), তাহলে আপনি সরাসরি RADIUS সার্ভার এবং অ্যাক্সেস পয়েন্ট/কন্ট্রোলারগুলিতে TLS সার্টিফিকেট কনফিগার করতে পারেন। এটি এজ থেকে কোর পর্যন্ত প্রকৃত এন্ড-টু-এন্ড এনক্রিপশন প্রদান করে।
প্যাটার্ন ২: RadSec প্রক্সি
অনেক লেগ্যাসি RADIUS সার্ভার (বিশেষ করে Microsoft NPS) নেটিভভাবে RadSec সাপোর্ট করে না। এই এনভায়রনমেন্টগুলিতে, একটি প্রক্সি (যেমন radsecproxy) ডিপ্লয় করা হয়।
১. লোকাল লেগ: AP স্থানীয় প্রক্সিতে স্ট্যান্ডার্ড UDP RADIUS পাঠায়। ২. WAN লেগ: প্রক্সি ট্রাফিককে TLS-এ এনক্যাপসুলেট করে এবং TCP 2083-এর মাধ্যমে আপস্ট্রিম সার্ভারে পাঠায়।
এই প্যাটার্নটি আপনাকে লেগ্যাসি ইনফ্রাস্ট্রাকচার পরিবর্তন না করেই ওয়াইড-এরিয়া ট্রাফিক সুরক্ষিত করতে দেয়।
Purple-এর সাথে ইন্টিগ্রেশন
Purple-এর Guest WiFi এবং WiFi Analytics প্ল্যাটফর্মগুলি এন্টারপ্রাইজ RADIUS ইনফ্রাস্ট্রাকচারের সাথে নিরবচ্ছিন্নভাবে ইন্টিগ্রেট হয়। Purple Connect লাইসেন্সের অধীনে, Purple OpenRoaming-এর জন্য একটি ফ্রি আইডেন্টিটি প্রোভাইডার হিসেবে কাজ করে, যেখানে ভেন্যু এবং সেন্ট্রাল হাবের মধ্যে ফেডারেশন ট্রাফিক সুরক্ষিত করার জন্য RadSec একটি বাধ্যতামূলক প্রয়োজনীয়তা।
সর্বোত্তম অনুশীলনসমূহ
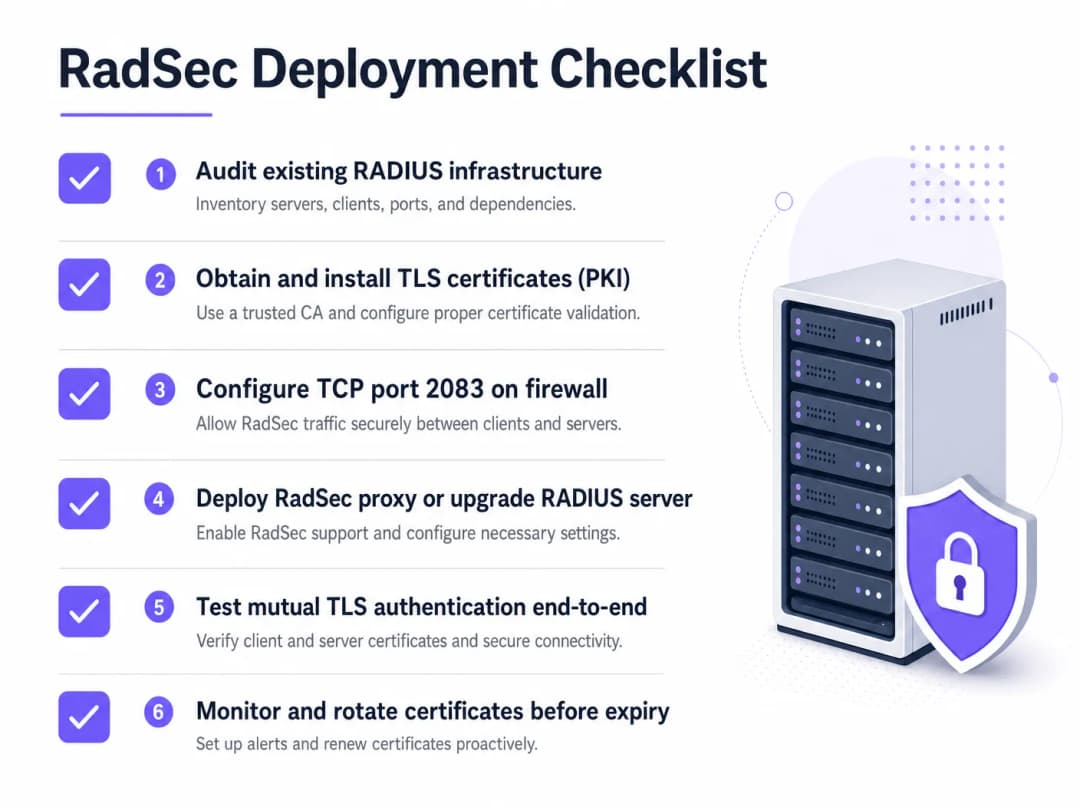
১. সার্টিফিকেট লাইফসাইকেল ম্যানেজমেন্ট: মিউচুয়াল TLS বৈধ সার্টিফিকেটের উপর নির্ভর করে। অটোমেটেড রিনিউয়াল (যেমন ACME-এর মাধ্যমে) এবং কঠোর মনিটরিং বাস্তবায়ন করুন। একটি মেয়াদোত্তীর্ণ সার্টিফিকেট সম্পূর্ণ অথেন্টিকেশন বিভ্রাট ঘটাতে পারে। ২. ফায়ারওয়াল কনফিগারেশন: ভেন্যু থেকে আউটবাউন্ড এবং RADIUS সার্ভারে ইনবাউন্ড উভয় ক্ষেত্রেই TCP পোর্ট 2083 স্পষ্টভাবে অনুমোদিত কিনা তা নিশ্চিত করুন। বিদ্যমান UDP 1812 নিয়মগুলি প্রযোজ্য হবে বলে ধরে নেবেন না। ৩. উচ্চ-ঝুঁকিপূর্ণ ট্রাফিককে অগ্রাধিকার দিন: স্থানীয় ম্যানেজমেন্ট VLANs-এ স্থানান্তরিত হওয়ার আগে পাবলিক ইন্টারনেট বা বিশ্বস্ত নয় এমন WANs অতিক্রমকারী লিঙ্কগুলিতে ডিপ্লয়মেন্ট শুরু করুন।
এজ সুরক্ষিত করার বিষয়ে আরও জানতে, আমাদের Access Point Security: Your 2026 Enterprise Guide গাইডটি পড়ুন।
ট্রাবলশুটিং এবং ঝুঁকি হ্রাসকরণ
যখন RadSec ব্যর্থ হয়, তখন এটি খুব কমই একটি অথেন্টিকেশন সমস্যা হয়; এটি প্রায় সবসময়ই একটি TLS বা TCP সমস্যা।
- লক্ষণ: অ্যাক্সেস পয়েন্টগুলি RADIUS সার্ভার থেকে বিচ্ছিন্ন দেখায়।
- পরীক্ষা করুন: TCP 2083-এর জন্য ফায়ারওয়াল নিয়ম। ঐতিহ্যগত RADIUS UDP ব্যবহার করে; নেটওয়ার্ক টিমগুলি প্রায়শই TCP পোর্ট খুলতে ভুলে যায়।
- লক্ষণ: TCP কানেকশন প্রতিষ্ঠিত হয়, কিন্তু অথেন্টিকেশন অবিলম্বে ব্যর্থ হয়।
- চেক করুন: সার্টিফিকেট ভ্যালিডেশন। Common Name (CN) অথবা Subject Alternative Name (SAN) মিলছে কিনা, সার্টিফিকেটের মেয়াদ শেষ হয়েছে কিনা এবং ক্লায়েন্ট সাইনিং CA-কে ট্রাস্ট করে কিনা তা যাচাই করুন। হ্যান্ডশেক ডিবাগ করতে
openssl s_client -connect <server>:2083ব্যবহার করুন।
- চেক করুন: সার্টিফিকেট ভ্যালিডেশন। Common Name (CN) অথবা Subject Alternative Name (SAN) মিলছে কিনা, সার্টিফিকেটের মেয়াদ শেষ হয়েছে কিনা এবং ক্লায়েন্ট সাইনিং CA-কে ট্রাস্ট করে কিনা তা যাচাই করুন। হ্যান্ডশেক ডিবাগ করতে
আপনার নেটওয়ার্কের মৌলিক বিষয়গুলো ঠিক আছে কিনা তা নিশ্চিত করুন। আমাদের এই পরামর্শটি দেখে নিন: Protect Your Network with Strong DNS and Security।
ROI ও ব্যবসায়িক প্রভাব
RadSec ইমপ্লিমেন্ট করা একটি ঝুঁকি হ্রাসের বিনিয়োগ। এর ROI পরিমাপ করা হয় ডেটা ব্রিচ, কমপ্লায়েন্স জরিমানা (PCI-DSS, GDPR) এবং সুনামহানির হাত থেকে বাঁচার মাধ্যমে। এছাড়া, এটি OpenRoaming এর মতো আধুনিক রোমিং ফেডারেশনগুলোতে অংশ নেওয়ার সুযোগ দেয়, যা Healthcare এবং Transport পরিবেশের গেস্ট এক্সপেরিয়েন্সকে অনেক উন্নত করতে পারে।
ব্রিফিং শুনুন
RadSec ডেপ্লয় করার বাস্তব অভিজ্ঞতা সম্পর্কে আরও বিস্তারিত জানতে, আমাদের ১০ মিনিটের এই টেকনিক্যাল ব্রিফিংটি শুনুন:
ক্লায়েন্ট ডিভাইসের নির্দিষ্ট কনফিগারেশন ধাপগুলোর জন্য, How to Set Up Enterprise WiFi on iOS and macOS with 802.1X নির্দেশিকাটি দেখুন।
মূল সংজ্ঞাসমূহ
RadSec
RADIUS প্রোটোকলের একটি এক্সটেনশন যা TCP পোর্ট 2083 এর মাধ্যমে একটি TLS টানেলের মধ্যে RADIUS ট্রাফিককে এনক্যাপসুলেট করে।
অবিশ্বস্ত নেটওয়ার্ক অতিক্রম করার সময় অথেনটিকেশন ট্রাফিক সুরক্ষিত করতে ব্যবহৃত হয়, যা ক্রেডেনশিয়াল ইন্টারসেপশন প্রতিরোধ করে।
Mutual TLS (mTLS)
একটি সিকিউরিটি প্রক্রিয়া যেখানে ক্লায়েন্ট এবং সার্ভার উভয়ই একটি এনক্রিপ্টেড সংযোগ স্থাপনের আগে একে অপরের পরিচয় যাচাই করতে X.509 সার্টিফিকেট প্রদর্শন করে।
RadSec এর মূল অথেনটিকেশন মেকানিজম, যা স্ট্যাটিক শেয়ার্ড সিক্রেটের উপর নির্ভরতা প্রতিস্থাপন করে।
802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের জন্য IEEE স্ট্যান্ডার্ড, যা একটি LAN বা WLAN-এ সংযোগ করার চেষ্টা করা ডিভাইসগুলিকে অথেনটিকেট করতে ব্যবহৃত হয়।
এমন একটি ফ্রেমওয়ার্ক যা একটি ডিরেক্টরির বিপরীতে ব্যবহারকারীর ক্রেডেনশিয়াল যাচাই করতে RADIUS (এবং সম্প্রসারণের মাধ্যমে, RadSec) এর উপর নির্ভর করে।
radsecproxy
একটি ওপেন-সোর্স ডেমন যা প্রক্সি হিসাবে কাজ করে, স্ট্যান্ডার্ড UDP RADIUS ট্রাফিককে RadSec (TCP এর উপর TLS) এবং এর বিপরীতে রূপান্তরিত করে।
অ্যাক্সেস পয়েন্ট বা লেগ্যাসি RADIUS সার্ভার যেমন Microsoft NPS-এ নেটিভ RadSec সমর্থন না থাকলে এটি স্থাপন করা হয়।
OpenRoaming
WiFi Alliance দ্বারা তৈরি একটি ফেডারেশন স্ট্যান্ডার্ড যা ব্যবহারকারীদের বিশ্বব্যাপী অংশগ্রহণকারী WiFi নেটওয়ার্কগুলিতে নির্বিঘ্নে এবং সুরক্ষিতভাবে সংযোগ করতে দেয়।
OpenRoaming ভেন্যু এবং আইডেন্টিটি প্রোভাইডারদের মধ্যে অথেনটিকেশন ট্রাফিক সুরক্ষিত করতে RadSec ব্যবহার বাধ্যতামূলক করে।
Shared Secret
ঐতিহ্যগত RADIUS-এ পাসওয়ার্ড গোপন করতে এবং অনুরোধের উৎস যাচাই করতে ব্যবহৃত একটি স্ট্যাটিক টেক্সট স্ট্রিং।
ব্যাকওয়ার্ড সামঞ্জস্যের জন্য RadSec কনফিগারেশনে এখনও টেকনিক্যালি উপস্থিত থাকলেও, এটি TLS এনক্রিপশন দ্বারা প্রতিস্থাপিত হয়।
FreeRADIUS
একটি বহুল ব্যবহৃত ওপেন-সোর্স RADIUS সার্ভার যা RadSec এর জন্য নেটিভ সমর্থন প্রদান করে।
এর নমনীয়তা এবং নেটিভ TLS ক্ষমতার কারণে এটি প্রায়শই এন্টারপ্রাইজ পরিবেশ এবং রোমিং ফেডারেশনে ব্যবহৃত হয়।
PKI (Public Key Infrastructure)
ডিজিটাল সার্টিফিকেট তৈরি, পরিচালনা, বিতরণ এবং বাতিল করার জন্য প্রয়োজনীয় ভূমিকা, নীতি এবং সফ্টওয়্যারের কাঠামো।
RadSec স্থাপনের জন্য একটি পূর্বশর্ত, কারণ আপনাকে অবশ্যই সমস্ত RADIUS ক্লায়েন্ট এবং সার্ভারের জন্য সার্টিফিকেট ইস্যু এবং পরিচালনা করতে হবে।
সমাধানকৃত উদাহরণসমূহ
একটি ২০০টি প্রপার্টি বিশিষ্ট হোটেল গ্রুপ স্টাফ অথেনটিকেশনের জন্য কেন্দ্রীয়ভাবে Microsoft NPS ব্যবহার করে। প্রতিটি হোটেলের অ্যাক্সেস পয়েন্টগুলি বর্তমানে পাবলিক ইন্টারনেটের মাধ্যমে UDP 1812 পোর্টে RADIUS অনুরোধ পাঠায়। CTO সমস্ত অথেনটিকেশন ট্রাফিকের জন্য এনক্রিপশন বাধ্যতামূলক করেছেন, তবে এই বছর NPS পরিবর্তন করা কোনো বিকল্প নয়।
প্রতিটি হোটেল সাইটে একটি RadSec প্রক্সি (যেমন radsecproxy) এবং NPS সার্ভারের সামনে সেন্ট্রাল ডেটা সেন্টারে একটি অনুরূপ প্রক্সি স্থাপন করুন। স্থানীয় AP গুলি স্থানীয় প্রক্সিতে UDP RADIUS পাঠায়। স্থানীয় প্রক্সি ইন্টারনেটের মাধ্যমে সেন্ট্রাল প্রক্সির সাথে TCP 2083 পোর্টের উপর একটি মিউচুয়াল TLS টানেল স্থাপন করে। সেন্ট্রাল প্রক্সি TLS টানেলটি শেষ করে এবং NPS সার্ভারে স্ট্যান্ডার্ড UDP RADIUS ফরওয়ার্ড করে।
একটি বড় বিশ্ববিদ্যালয় তাদের ক্যাম্পাসে ওপেনরোমিং ডিপ্লয় করছে যাতে ভিজিটিং শিক্ষাবিদদের নিরবচ্ছিন্ন অ্যাক্সেস প্রদান করা যায়। তারা FreeRADIUS 3.0 ব্যবহার করছে।
FreeRADIUS এর মধ্যে নেটিভ RadSec সক্রিয় করুন। OpenRoaming ফেডারেশন দ্বারা বিশ্বস্ত CA থেকে X.509 সার্টিফিকেট জেনারেট করুন। ফেডারেশন হাবগুলিতে ইনবাউন্ড এবং আউটবাউন্ড TCP 2083 ট্রাফিকের অনুমতি দেওয়ার জন্য ক্যাম্পাসের ফায়ারওয়াল কনফিগার করুন। সমস্ত ফেডারেশন-মুখী অথেনটিকেশন অনুরোধের জন্য RadSec ব্যবহার করতে ওয়্যারলেস LAN কন্ট্রোলারগুলি কনফিগার করুন।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনার টিম রিমোট ব্রাঞ্চ অ্যাক্সেস পয়েন্ট এবং সেন্ট্রাল FreeRADIUS সার্ভারের মধ্যে নেটিভ RadSec স্থাপন করেছে। AP-গুলি সার্ভারকে পিং করতে পারছে, কিন্তু অথেনটিকেশন রিকোয়েস্টগুলির টাইম আউট হয়ে যাচ্ছে এবং RADIUS লগ-এ কোনো ট্রাফিক দেখা যাচ্ছে না।
ইঙ্গিত: RadSec প্রথাগত RADIUS-এর চেয়ে ভিন্ন ট্রান্সপোর্ট প্রোটোকল এবং পোর্ট ব্যবহার করে।
মডেল উত্তর দেখুন
ফায়ারওয়াল সম্ভবত TCP পোর্ট 2083 ব্লক করছে। প্রথাগত RADIUS-এ অভ্যস্ত নেটওয়ার্ক টিমগুলি প্রায়শই কেবল UDP পোর্ট 1812/1813 অনুমোদন করে। আপনাকে অবশ্যই ব্রাঞ্চ থেকে আউটবাউন্ড এবং RADIUS সার্ভারে ইনবাউন্ড হিসেবে TCP 2083 স্পষ্টভাবে অনুমতি দিতে হবে।
Q2. আপনি একজন রিটেল ক্লায়েন্টের WiFi আর্কিটেকচার অডিট করছেন। তারা কেন্দ্রীয়ভাবে Microsoft NPS ব্যবহার করে। তাদের স্টোরের AP-গুলি IPsec VPN-এর মাধ্যমে ইন্টারনেটে অথেনটিকেশন রিকোয়েস্ট পাঠায়। এখানে কি RadSec প্রয়োজন?
ইঙ্গিত: ইতিমধ্যে চালু থাকা এনক্রিপশন লেয়ারগুলির কথা বিবেচনা করুন।
মডেল উত্তর দেখুন
যদিও RadSec একটি সর্বোত্তম অনুশীলন, IPsec VPN ইতিমধ্যেই অনিরাপদ ইন্টারনেটে UDP RADIUS ট্রাফিকের জন্য ট্রান্সপোর্ট লেয়ার এনক্রিপশন প্রদান করছে। এখানে RadSec স্থাপন করলে ডিফেন্স-ইন-ডেপ্থ (বহুস্তরের নিরাপত্তা) নিশ্চিত হবে, তবে ট্রাফিক সরাসরি ইন্টারনেটের মাধ্যমে যাতায়াত করার চেয়ে এটি কম জরুরি।
Q3. একটি সফল RadSec প্রক্সি স্থাপনের এক সপ্তাহ পর, সোমবার সকাল ০৯:০০ টায় পুরো এন্টারপ্রাইজ জুড়ে সমস্ত WiFi অথেনটিকেশন একসাথে ব্যর্থ হয়। নেটওয়ার্ক টিম নিশ্চিত করেছে যে ফায়ারওয়াল নিয়মে কোনো পরিবর্তন করা হয়নি।
ইঙ্গিত: TLS টানেলের মূল অথেনটিকেশন মেকানিজম কী?
মডেল উত্তর দেখুন
মিউচুয়াল TLS অথেনটিকেশনের জন্য ব্যবহৃত X.509 সার্টিফিকেটগুলির মেয়াদ সম্ভবত শেষ হয়ে গেছে। সার্টিফিকেটের মেয়াদ শেষ হলে, TLS হ্যান্ডশেক ব্যর্থ হয়, TCP কানেকশন বিচ্ছিন্ন হয়ে যায় এবং RADIUS ট্রাফিক প্রবাহিত হতে পারে না। এটি প্রতিরোধ করতে স্বয়ংক্রিয় সার্টিফিকেট পর্যবেক্ষণ এবং রোটেশন বাস্তবায়ন করুন।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
RadSec (RFC 6614) কী এবং এটি লেগাসি RADIUS থেকে কীভাবে আলাদা?
RadSec মূলত TCP পোর্ট 2083-এর মাধ্যমে একটি সুরক্ষিত TLS 1.3 টানেলের ভেতরে স্ট্যান্ডার্ড RADIUS অথেনটিকেশন, অথরাইজেশন এবং অ্যাকাউন্টিং (AAA) ডেটাগ্রামগুলিকে এনক্যাপসুলেট করে। লেগাসি RADIUS (RFC 2865) মূলত MD5-হ্যাশড shared secrets সহ কানেকশনহীন UDP পোর্ট 1812 এবং 1813-এর উপর নির্ভর করে, যা প্যাকেটগুলিকে আড়ি পাতা, প্যাকেট পরিবর্তন এবং UDP ফ্র্যাগমেন্টেশনের ঝুঁকিতে ফেলে। RadSec মূলত ওয়্যারলেস কন্ট্রোলার এবং ক্লাউড RADIUS সার্ভারের মধ্যে মিউচুয়াল TLS (mTLS) সার্টিফিকেট যাচাইকরণ, কানেকশন কিপ-অ্যালাইভ এবং এনক্রিপ্ট করা WAN ট্রান্সপোর্ট চালু করে।
কীভাবে RadSec এন্টারপ্রাইজ WiFi-কে BlastRADIUS দুর্বলতার বিরুদ্ধে সুরক্ষিত করে?
BlastRADIUS (CVE-2024-3596) লিগ্যাসি RFC 2865 Access-Request প্যাকেটে MD5 ক্রিপ্টোগ্রাফিক কোলিশন কাজে লাগায়, যার ফলে WAN পাথে থাকা আক্রমণকারীরা শেয়ারড সিক্রেট না জেনেই বৈধ Access-Accept রেসপন্স জাল করতে পারে। যেহেতু RadSec সম্পূর্ণ RADIUS সেশনকে একটি অথেন্টিকেটেড, এনক্রিপ্টেড TLS 1.3 স্ট্রিমের মধ্যে আবৃত করে, তাই আক্রমণকারীরা প্যাকেট পে-লোড বা অ্যাট্রিবিউট পর্যবেক্ষণ বা ম্যানিপুলেট করতে পারে না, যা MD5 জালিয়াতি এবং ম্যান-ইন-দ্য-মিডল আক্রমণকে নিষ্ক্রিয় করে দেয়।
কেন RadSec WAN লিঙ্ক জুড়ে EAP-TLS প্যাকেট ফ্র্যাগমেন্টেশন সমস্যা দূর করে?
সার্টিফিকেট-ভিত্তিক 802.1X EAP-TLS অথেন্টিকেশনে, ক্লায়েন্ট এবং ইন্টারমিডিয়েট সার্টিফিকেট চেইনগুলো প্রায়শই স্ট্যান্ডার্ড ১৫০০-বাইট Ethernet MTU অতিক্রম করে। UDP-এর মাধ্যমে ফ্র্যাগমেন্টেড RADIUS প্যাকেটগুলো ইন্টারমিডিয়েট ইন্টারনেট সার্ভিস প্রোভাইডার, কর্পোরেট ফায়ারওয়াল এবং ক্যারিয়ার NAT গেটওয়ে দ্বারা নিয়মিত ড্রপ করা হয়। RadSec TCP Path MTU Discovery (PMTU) এবং TCP সেগমেন্টেশন ব্যবহার করে, যা প্যাকেট লস বা কন্ট্রোলার টাইমআউট ছাড়াই বড় সার্টিফিকেট চেইন নির্বিঘ্নে স্থানান্তর করা নিশ্চিত করে।
কীভাবে RadSec-এ পার্সিস্টেন্ট TCP কানেকশন পুলিং অথেন্টিকেশন লেটেন্সি হ্রাস করে?
প্রতিটি অথেন্টিকেশন রিকোয়েস্টের জন্য নতুন TCP থ্রি-ওয়ে হ্যান্ডশেক এবং TLS কি এক্সচেঞ্জ করার পরিবর্তে, আধুনিক এন্টারপ্রাইজ কন্ট্রোলার এবং RadSec প্রক্সিগুলো পার্সিস্টেন্ট কানেকশন পুল স্থাপন করে। একবার এটি প্রতিষ্ঠিত হয়ে গেলে, একাধিক 802.1X অথেন্টিকেশন ওপেন TLS সকেটটি পুনরায় ব্যবহার করে। WAN-এ কোনো প্যাকেট ড্রপ হলে, TCP সিলেক্টিভ অ্যাকনলেজমেন্ট (SACK) ১ থেকে ২ রাউন্ড ট্রিপের মধ্যে (~৭০ মিলি সেকেন্ড) হারিয়ে যাওয়া সেগমেন্টটি পুনরায় ট্রান্সমিট করে, যা UDP RADIUS-এ সাধারণ মাল্টি-সেকেন্ড অ্যাপ্লিকেশন টাইমআউট স্টল এড়ায়।
RadSec ডিপ্লয় করার জন্য কী ধরনের মিউচুয়াল সার্টিফিকেট অথেন্টিকেশন (mTLS) প্রয়োজন?
RFC 6614 দ্বিমুখী X.509 সার্টিফিকেট ভ্যালিডেশন বাধ্যতামূলক করে। ওয়্যারলেস অ্যাক্সেস কন্ট্রোলার একটি বিশ্বস্ত এন্টারপ্রাইজ CA বান্ডেল ব্যবহার করে ক্লাউড RADIUS FQDN (radius1.purplewifi.net)-এর বিপরীতে সার্ভার সার্টিফিকেট Subject Alternative Name (SAN) যাচাই করে। বিপরীতভাবে, ক্লাউড RADIUS সার্ভারটি কন্ট্রোলার ক্লায়েন্ট সার্টিফিকেট এবং প্রাইভেট কি যাচাই করে, যা নিশ্চিত করে যে কেবল অনুমোদিত নেটওয়ার্ক হার্ডওয়্যারই অথেন্টিকেশন রিকোয়েস্ট জমা দিতে পারবে।
RadSec ডিপ্লয়মেন্টের জন্য কোন ফায়ারওয়াল নিয়ম এবং নেটওয়ার্ক পোর্ট প্রয়োজন?
নেটওয়ার্ক অ্যাডমিনিস্ট্রেটরদের অবশ্যই ওয়্যারলেস LAN কন্ট্রোলার বা এজ অ্যাক্সেস পয়েন্ট থেকে ক্লাউড RADIUS এন্ডপয়েন্টে আউটবাউন্ড TCP পোর্ট ২০৮৩ ট্রাফিক অনুমোদন করতে হবে। লিগ্যাসি UDP RADIUS-এর মতো নয় - যার জন্য UDP ১৮১২ এবং ১৮১৩-এ স্টেটফুল NAT পিনহোলের প্রয়োজন হয় যা প্রায়শই ৩০ সেকেন্ডের নিষ্ক্রিয়তার পরে বন্ধ হয়ে যায় - RadSec একটি একক আউটবাউন্ড TCP স্ট্রিম ব্যবহার করে যা স্বয়ংক্রিয় অ্যাপ্লিকেশন-লেয়ার কিপ-অ্যালাইভ প্রোব দ্বারা বজায় রাখা হয়।
এই সিরিজে পড়া চালিয়ে যান
CIPA compliance: ভেন্যু অপারেটরদের জন্য একটি কমপ্লায়েন্স চেকলিস্ট
আপনি সিদ্ধান্ত নিতে পারবেন CIPA আপনার WiFi-কে বাধ্য করে কিনা, তারপর নেটওয়ার্ক সেগমেন্ট করতে পারবেন, Purple Shield-এর মাধ্যমে DNS রাউট করতে পারবেন এবং বাইপাস রুট বন্ধ করতে পারবেন। Form 486 বা Form 479 সার্টিফিকেশনের জন্য কী প্রমাণ রাখতে হবে তাও আপনি জানতে পারবেন। এই চেকলিস্টটি প্রতিটি প্রয়োজনীয়তার জন্য একজন দায়িত্বশীল ব্যক্তি নির্ধারণ করে, যাতে আপনার পরবর্তী ফান্ডিং বছরের সার্টিফিকেশনে কোনো কিছুই বাদ না পড়ে।
WPA3 transition mode কানেকশন ব্যর্থতা: Cisco Meraki, HPE Aruba এবং Ruckus-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
ডিভাইসগুলো কেন একটি WPA3 SAE transition mode SSID-তে ব্যর্থ হচ্ছে তা নির্ণয় করতে এবং Cisco Meraki, HPE Aruba বা Ruckus-এ এটি সমাধান করতে এই চেকলিস্টটি ব্যবহার করুন। আপনি 802.11 স্ট্যাটাস কোডগুলোর সাথে কারণগুলো মেলাবেন, PMF, 802.11r এবং 6GHz সমস্যাগুলো আলাদা করবেন এবং কখন একটি WPA3-only SSID-তে স্থানান্তরিত হতে হবে তা সিদ্ধান্ত নেবেন।
সেরা DNS filtering: ব্যবসার জন্য একটি বিস্তৃত নির্দেশিকা
এই প্রযুক্তিগত রেফারেন্স নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে এন্টারপ্রাইজ DNS filtering কোনো সংযোগ স্থাপন করার আগেই রেজোলিউশন স্তরে ক্ষতিকারক ডোমেনগুলিকে ব্লক করে পাবলিক নেটওয়ার্কগুলিকে সুরক্ষিত করে। এটি আইটি ডিরেক্টর, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন টিমকে ডেপ্লয়মেন্ট আর্কিটেকচার, ফায়ারওয়াল কনফিগারেশন এবং কমপ্লায়েন্স প্রসঙ্গ প্রদান করে যা তাদের আতিথেয়তা, খুচরা বিক্রয় এবং পাবলিক সেক্টরের পরিবেশ জুড়ে Guest WiFi সুরক্ষিত করতে প্রয়োজন। Purple Shield ৮০,০০০+ লাইভ ভেন্যু জুড়ে DNS স্তরে ম্যালওয়্যার, বটনেট এবং অনুপযুক্ত সামগ্রী ব্লক করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।