
কারিগরি WiFi নির্দেশিকা
গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।
46 guides in Authentication
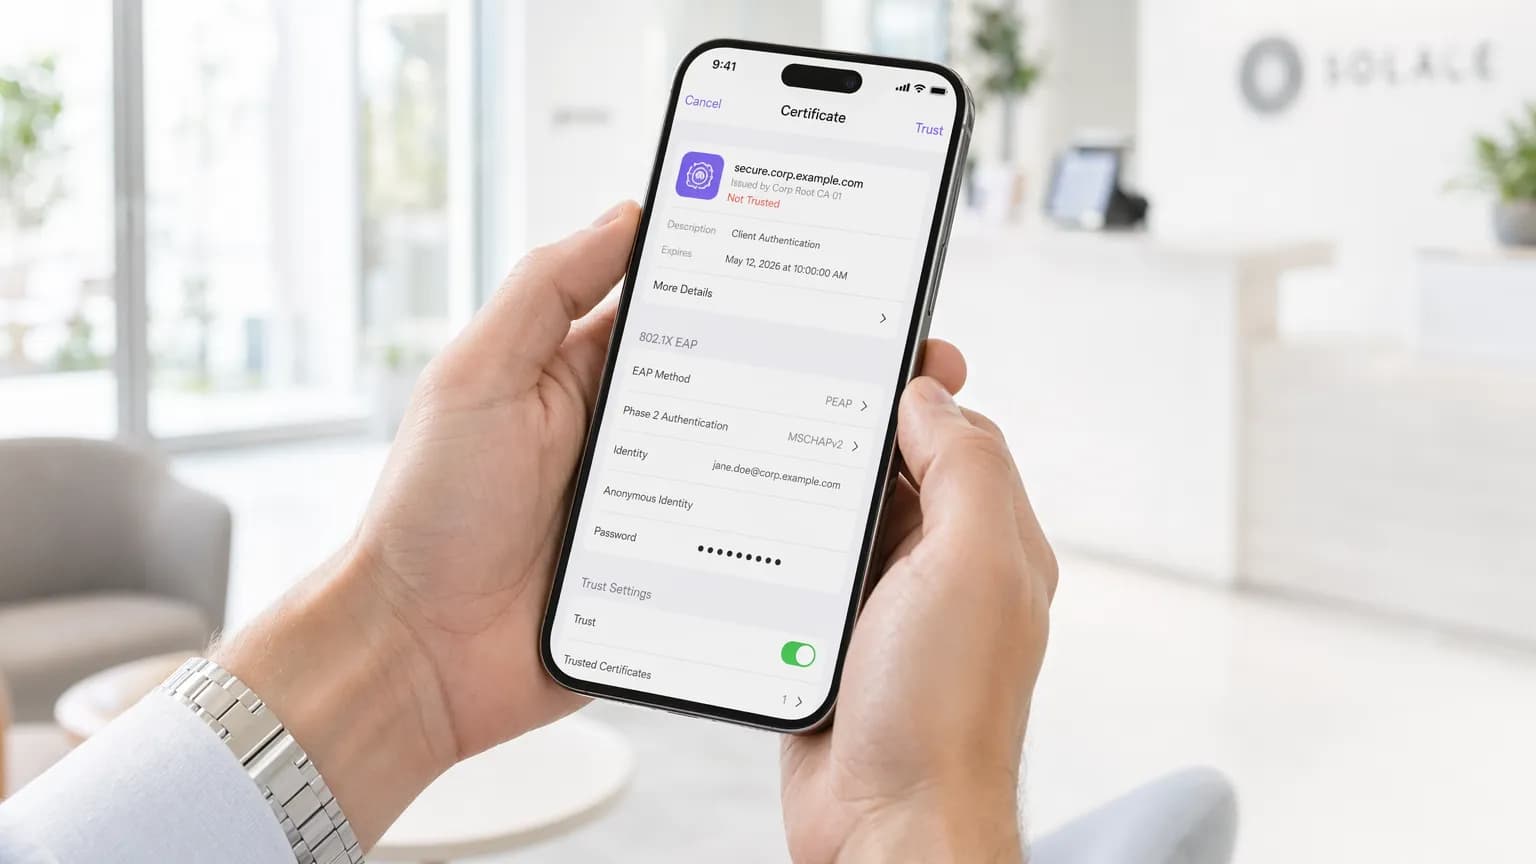
মোবাইল ডিভাইসে 802.1X প্রমাণীকরণ বাস্তবায়ন করা
এই বিস্তারিত নির্দেশিকাটি আইটি লিডারদের iOS এবং Android ডিভাইসে 802.1X প্রমাণীকরণ বাস্তবায়নের জন্য একটি প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। নিরাপদ এবং স্কেলযোগ্য মোবাইল নেটওয়ার্ক অ্যাক্সেস নিশ্চিত করতে এটি আর্কিটেকচার, EAP পদ্ধতি নির্বাচন, MDM প্রভিশনিং এবং ট্রাবলশুটিং কভার করে।

WiFi সার্টিফিকেট অথেন্টিকেশন: ডিজিটাল সার্টিফিকেট যেভাবে ওয়্যারলেস নেটওয়ার্ক সুরক্ষিত করে
এই নির্ভরযোগ্য গাইডটিতে বিস্তারিত আলোচনা করা হয়েছে কীভাবে X.509 ডিজিটাল সার্টিফিকেট এবং EAP-TLS এন্টারপ্রাইজ WiFi-এ দুর্বল পাসওয়ার্ডগুলিকে প্রতিস্থাপন করে। এটি নেটওয়ার্ক আর্কিটেক্ট এবং IT ম্যানেজারদের ব্যবহারিক ইমপ্লিমেন্টেশন পদক্ষেপ, PKI আর্কিটেকচার ডিজাইন এবং ব্যবসায়িক ROI বিশ্লেষণ প্রদান করে।

WPA2 বনাম 802.1X: পার্থক্য কী?
এই নির্দেশিকাটি WPA2 এনক্রিপশন এবং IEEE 802.1X অথেনটিকেশন ফ্রেমওয়ার্কের মধ্যকার সম্পর্ককে স্পষ্ট করে - দুটি পরিপূরক স্ট্যান্ডার্ড যা প্রায়শই ভেন্ডর ডকুমেন্টেশন এবং নেটওয়ার্ক ডিজাইন আলোচনায় গুলিয়ে ফেলা হয়। এটি IT ডিরেক্টর, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশনস লিডারদের এই প্রোটোকলগুলো কীভাবে ইন্টারঅ্যাক্ট করে তার একটি স্পষ্ট প্রযুক্তিগত বিশ্লেষণ, হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টর পরিবেশে ব্যবহারিক ডিপ্লয়মেন্ট কৌশল এবং কমপ্লায়েন্স, ঝুঁকি হ্রাস এবং গেস্ট WiFi ইন্টিগ্রেশনের বিষয়ে কার্যকরী গাইডেন্স প্রদান করে।

EAP-TLS বনাম PEAP: আপনার নেটওয়ার্কের জন্য কোন অথেন্টিকেশন প্রোটোকলটি সঠিক?
আপনার নেটওয়ার্কের প্রতিটি ডিভাইস গ্রুপের কোন 802.1X পদ্ধতি ব্যবহার করা উচিত তা নির্ধারণ করুন: কর্পোরেট মালিকানাধীন ডিভাইস যা এনরোল করা সম্ভব সেগুলির জন্য EAP-TLS, ব্যক্তিগত ও ঠিকাদার ডিভাইসের জন্য লকড সার্ভার সার্টিফিকেট ভ্যালিডেশন সহ PEAP, এবং অতিথিদের জন্য একটি Captive Portal বা OpenRoaming। আপনি একটি মাইগ্রেশনের পরিকল্পনাও করতে পারেন যা কোনো ডাউনটাইম ছাড়াই একটি RADIUS সার্ভিসে উভয় পদ্ধতি একসাথে পরিচালনা করে।

কী এই PEAP অথেন্টিকেশন? কীভাবে PEAP আপনার WiFi-কে নিরাপদ রাখে
আপনি এটি সিদ্ধান্ত নিতে সক্ষম হবেন যে PEAP-MSCHAPv2 এখনও আপনার কর্মীদের WiFi-এর জন্য উপযুক্ত কিনা, এটিকে এমনভাবে কনফিগার করতে পারবেন যাতে ডিভাইসগুলি বিশ্বস্ত নয় এমন RADIUS সার্ভারকে প্রত্যাখ্যান করে, এবং EAP-TLS বা iPSK-এ স্থানান্তরিত হওয়ার পথ পরিকল্পনা করতে পারবেন। আপনি এটিও দেখতে পাবেন যে কেন অতিথিদের একটি আলাদা ক্যাপটিভ পোর্টাল নেটওয়ার্কে রাখা উচিত, এবং কীভাবে Windows 11 Credential Guard এবং ক্লাউড আইডেন্টিটি এই সিদ্ধান্তে পরিবর্তন আনে।

EAP-TLS কী? সার্টিফিকেট-ভিত্তিক WiFi অথেন্টিকেশন বিশ্লেষণ
এই নির্দেশিকাটি এন্টারপ্রাইজ WiFi-এর জন্য উপলব্ধ সবচেয়ে নিরাপদ 802.1X অথেন্টিকেশন পদ্ধতি EAP-TLS (Extensible Authentication Protocol with Transport Layer Security) সম্পর্কে একটি ব্যাপক প্রযুক্তিগত রেফারেন্স প্রদান করে। এটিতে প্রয়োজনীয় X.509 সার্টিফিকেট ইনফ্রাস্ট্রাকচার, মিউচুয়াল অথেন্টিকেশন হ্যান্ডশেক এবং হসপিটালিটি, রিটেইল, হেলথকেয়ার ও পাবলিক-সেক্টর পরিবেশের জন্য ব্যবহারিক ডেপ্লয়মেন্ট প্যাটার্ন আলোচনা করা হয়েছে। IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-রা PKI ডিজাইন, MDM-ইন্টিগ্রেটেড সার্টিফিকেট প্রভিশনিং, RADIUS কনফিগারেশন এবং PCI-DSS ও GDPR-এর সাথে কমপ্লায়েন্স অ্যালাইনমেন্টের বিষয়ে কার্যকর নির্দেশিকা পাবেন।

802.1X অথেনটিকেশন কী? এটি কীভাবে কাজ করে এবং কেন এটি গুরুত্বপূর্ণ
IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য IEEE 802.1X অথেনটিকেশনের উপর একটি ব্যাপক প্রযুক্তিগত রেফারেন্স গাইড। এই গাইডে এর অন্তর্নিহিত আর্কিটেকচার, ইমপ্লিমেন্টেশন কৌশল, PSK-এর তুলনায় সিকিউরিটি সুবিধা এবং গেস্ট WiFi সলিউশনের পাশাপাশি এন্টারপ্রাইজ-গ্রেড অ্যাক্সেস কন্ট্রোল কীভাবে কার্যকরভাবে স্থাপন করা যায় তা আলোচনা করা হয়েছে।

WPA2 Enterprise: একটি সম্পূর্ণ নির্দেশিকা
এই নির্দেশিকাটি WPA2-Enterprise-এর জন্য একটি বিস্তৃত প্রযুক্তিগত রেফারেন্স প্রদান করে, যা এন্টারপ্রাইজ পরিবেশের জন্য 802.1X আর্কিটেকচার, EAP পদ্ধতি নির্বাচন এবং পর্যায়ভিত্তিক ডেপ্লয়মেন্ট কৌশল কভার করে। এটি আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের জন্য ডিজাইন করা হয়েছে যাদের শেয়ার্ড-কী WiFi থেকে একটি স্কেলেবল, অডিটেবল এবং কমপ্লায়েন্স-প্রস্তুত অথেন্টিকেশন মডেলে স্থানান্তর করা প্রয়োজন। Purple-এর প্ল্যাটফর্মটি স্কেলে নিরাপদ গেস্ট এবং স্টাফ WiFi ডেপ্লয় করা ভেন্যুগুলির জন্য একটি ব্যবহারিক আইডেন্টিটি ম্যানেজমেন্ট লেয়ার হিসেবে অবস্থান করছে।
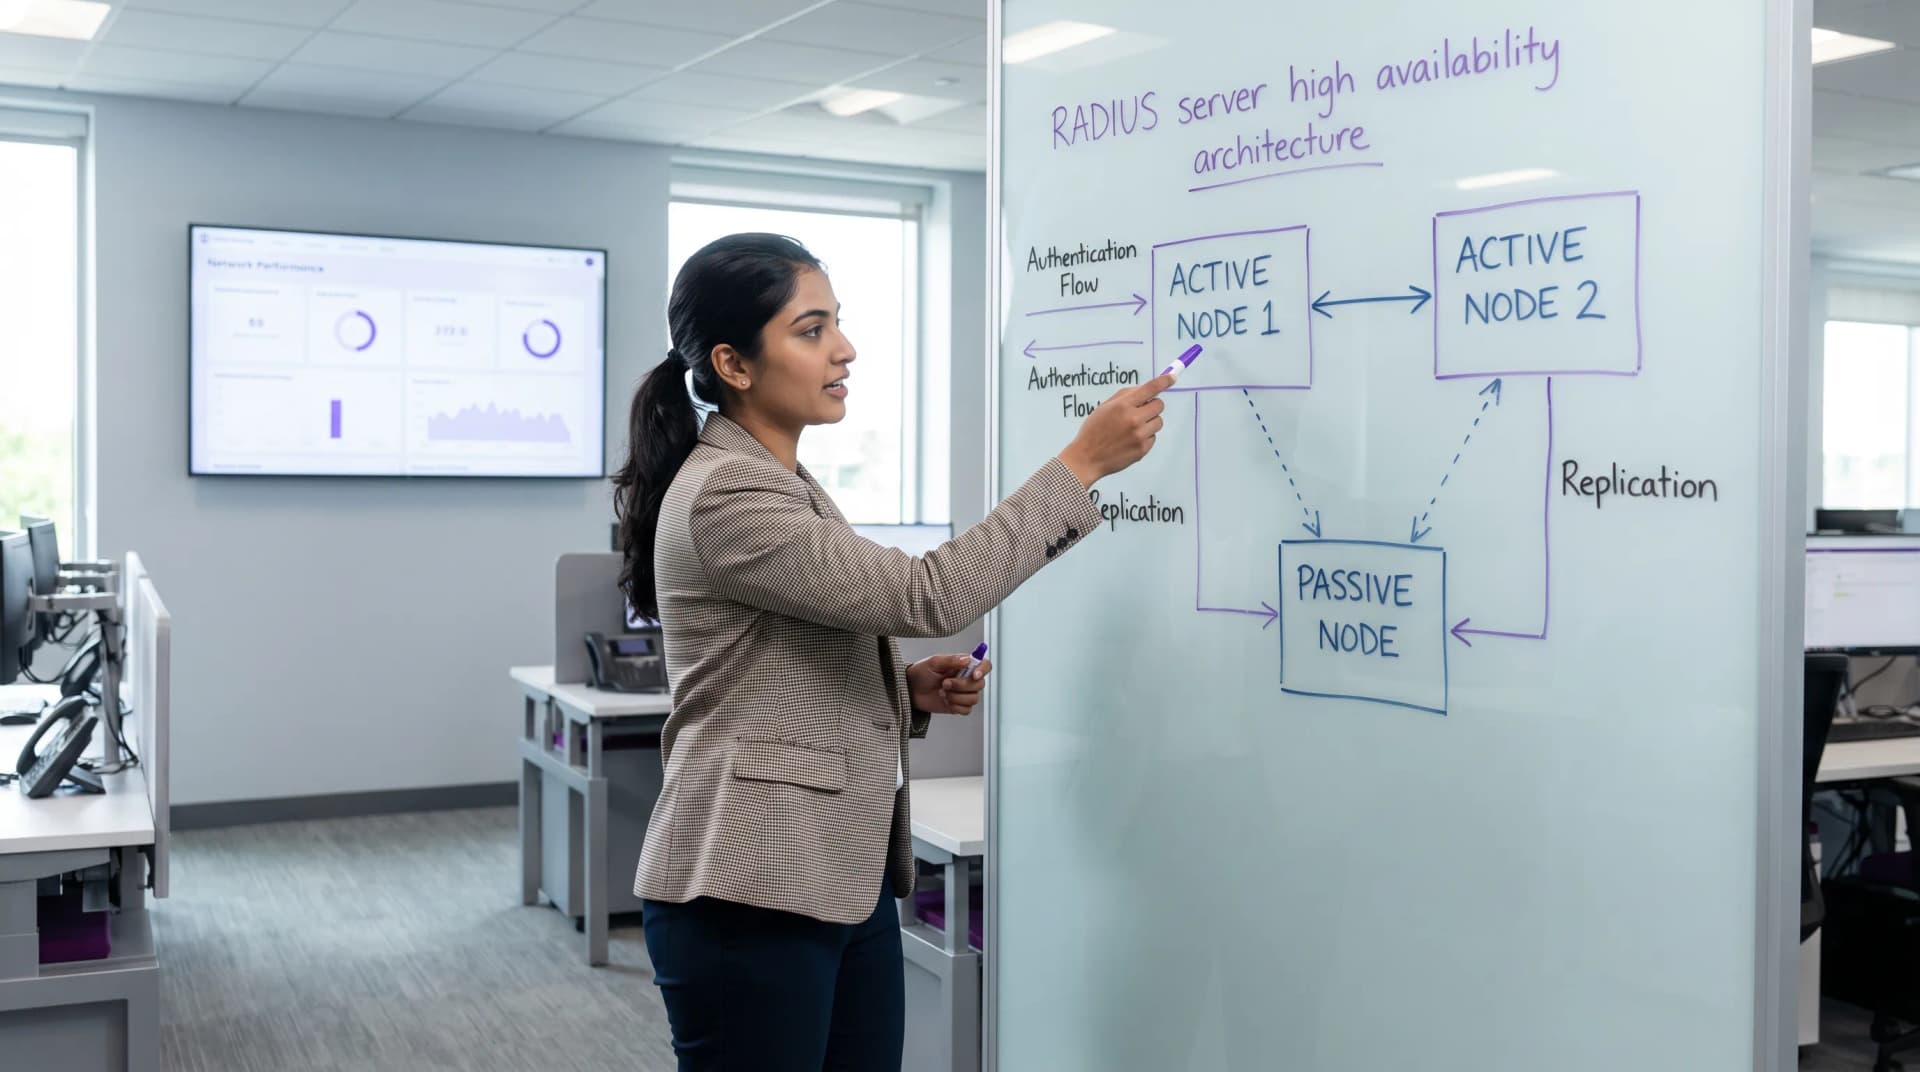
RADIUS সার্ভার হাই অ্যাভেইলেবিলিটি: অ্যাক্টিভ-অ্যাক্টিভ বনাম অ্যাক্টিভ-প্যাসিভ
RADIUS হাই অ্যাভেইলেবিলিটি আর্কিটেকচার মূল্যায়নকারী আইটি ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য একটি চূড়ান্ত টেকনিক্যাল রেফারেন্স গাইড। এটি অ্যাক্টিভ-অ্যাক্টিভ এবং অ্যাক্টিভ-প্যাসিভ ডিপ্লয়মেন্টের তুলনা করে, ডেটাবেস রেপ্লিকেশনের প্রয়োজনীয়তা বিস্তারিতভাবে বর্ণনা করে এবং ব্যাখ্যা করে যে কীভাবে ক্লাউড RADIUS এন্টারপ্রাইজ ভেন্যুগুলোর জন্য ফেইলওভার ল্যাটেন্সি কমায়।

পাসওয়ার্ডবিহীন WiFi অথেন্টিকেশন: প্রি-শেয়ার্ড কী-এর বাইরে যাওয়া
এই নির্দেশিকাটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশনস ডিরেক্টরদের শেয়ার্ড WiFi পাসওয়ার্ড বাদ দিতে এবং আইডেন্টিটি-ভিত্তিক, সার্টিফিকেট-চালিত অথেন্টিকেশনে মাইগ্রেট করার জন্য একটি ব্যবহারিক রোডম্যাপ প্রদান করে। এটি PSK-ভিত্তিক নেটওয়ার্কগুলির সিকিউরিটি এবং কমপ্লায়েন্স ব্যর্থতা, 802.1X এবং EAP-TLS-এর টেকনিক্যাল আর্কিটেকচার এবং IoT ও লেগাসি ডিভাইসগুলির জন্য একটি গুরুত্বপূর্ণ ট্রানজিশন প্রযুক্তি হিসাবে আইডেন্টিটি PSK (iPSK)-এর ভূমিকা কভার করে। হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টরের ভেন্যু অপারেটররা এই বিনিয়োগের যৌক্তিকতা প্রমাণ করার জন্য কার্যকর মাইগ্রেশন কৌশল, বাস্তব-বিশ্বের ইমপ্লিমেন্টেশন সিনারিও এবং পরিমাপযোগ্য ব্যবসায়িক ফলাফল পাবেন।

Cloud RADIUS বনাম on-premise RADIUS: IT টিমের জন্য সিদ্ধান্ত নেওয়ার গাইড
এন্টারপ্রাইজ 802.1X WiFi সিকিউরিটির জন্য Cloud RADIUS এবং on-premise RADIUS (FreeRADIUS, NPS) এর মধ্যে তুলনা করুন। আর্কিটেকচারাল তুলনা, TCO বিশ্লেষণ, SCEP EAP-TLS ইন্টিগ্রেশন এবং WAN রেজিলিয়েন্স।

BYOD WiFi অনবোর্ডিং: হোটেল এবং রিটেইল ব্যবসায় অনিয়ন্ত্রিত ডিভাইস পরিচালনা
এই টেকনিক্যাল রেফারেন্স গাইডটি সম্পূর্ণ MDM এনরোলমেন্টের প্রয়োজন ছাড়াই হসপিটালিটি এবং রিটেইল পরিবেশে এন্টারপ্রাইজ WiFi নেটওয়ার্কে কর্মচারীদের নিজস্ব (BYOD) ডিভাইসগুলো অনবোর্ড করার জন্য কার্যকর স্ট্র্যাটেজি প্রদান করে। এটি অনিয়ন্ত্রিত ডিভাইসগুলোর নিরাপদ অ্যাক্সেস নিশ্চিত করতে সেলফ-সার্ভিস সার্টিফিকেট এনরোলমেন্ট ফ্লো, 802.1X অথেন্টিকেশন এবং পলিসি প্রয়োগের বিষয়গুলো কভার করে।

EAP পদ্ধতির তুলনা (PEAP, EAP-TLS, EAP-TTLS, EAP-FAST): Enterprise 802.1X নির্দেশিকা
এন্টারপ্রাইজ 802.1X EAP প্রমাণীকরণ প্রোটোকল তুলনা করুন: WPA3-Enterprise এর জন্য নিরাপত্তা স্তর, ক্লায়েন্ট সার্টিফিকেট প্রয়োজনীয়তা, PKI জটিলতা এবং RADIUS ইন্টিগ্রেশন।

802.1X অথেন্টিকেশন: আধুনিক ডিভাইসে নেটওয়ার্ক অ্যাক্সেস সুরক্ষিত করা
এই নির্দেশিকাটি সিনিয়র আইটি পেশাদার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য IEEE 802.1X অথেন্টিকেশনের একটি ব্যাপক এবং কার্যকর ওভারভিউ প্রদান করে। এটি ঝুঁকি হ্রাস করতে, সম্মতি নিশ্চিত করতে এবং একটি নির্বিঘ্ন, নিরাপদ ব্যবহারকারীর অভিজ্ঞতা প্রদান করতে ব্যবহারিক, ভেন্ডর-নিরপেক্ষ ডেপ্লয়মেন্ট নির্দেশিকার উপর দৃষ্টি নিবদ্ধ করে বিভিন্ন এন্টারপ্রাইজ পরিবেশে নেটওয়ার্ক অ্যাক্সেস সুরক্ষিত করার গুরুত্বপূর্ণ পদক্ষেপগুলি বিস্তারিতভাবে বর্ণনা করে।

MD5 কলিশন অ্যাটাক (BlastRADIUS) এর বিরুদ্ধে RADIUS সুরক্ষিত করা
CVE-2024-3596 BlastRADIUS অ্যাটাক প্রশমিত করুন। RADIUS Message-Authenticator প্রয়োগ করুন, FreeRADIUS ও Cisco ISE প্যাচ করুন এবং 802.1X EAP-TLS-এ মাইগ্রেট করুন।

Passpoint (Hotspot 2.0): নিরাপদ এবং নিরবচ্ছিন্ন WiFi রোমিংয়ের একটি বিস্তৃত নির্দেশিকা
এই নির্দেশিকাটি আইটি লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য Passpoint (Hotspot 2.0)-এর একটি বিস্তৃত প্রযুক্তিগত ওভারভিউ প্রদান করে, যা IEEE 802.11u স্ট্যান্ডার্ড, GAS/ANQP ডিসকভারি প্রোটোকল, WPA3-Enterprise নিরাপত্তা এবং WBA OpenRoaming ফেডারেশনকে কভার করে। এটি পর্যায়ক্রমিক ডিপ্লয়মেন্ট নির্দেশিকা, হসপিটালিটি এবং রিটেইল থেকে বাস্তব-বিশ্বের কেস স্টাডি এবং এন্টারপ্রাইজ ভেন্যু অপারেটরদের জন্য ROI এবং কমপ্লায়েন্স সুবিধাগুলোর একটি স্পষ্ট বিশ্লেষণসহ একটি ভেন্ডর-নিরপেক্ষ ইমপ্লিমেন্টেশন ফ্রেমওয়ার্ক প্রদান করে।

WiFi-এর জন্য SMS Authentication: এটি কীভাবে কাজ করে এবং কখন এটি ব্যবহার করবেন
SMS-ভিত্তিক WiFi অথেটিকেশন ইমপ্লিমেন্ট করার বিষয়ে আইটি ম্যানেজার এবং ভেন্যু অপারেটরদের জন্য একটি টেকনিক্যাল রেফারেন্স। এই গাইডটি টেকনিক্যাল ওয়ার্কফ্লো বিস্তারিতভাবে বর্ণনা করে, সোশ্যাল লগইনের সাথে এর তুলনা করে এবং হোটেল, রিটেইল এবং স্টেডিয়ামের মতো এন্টারপ্রাইজ পরিবেশে ডিপ্লয়মেন্টের জন্য কার্যকর বেস্ট প্র্যাকটিস প্রদান করে।

গেস্ট WiFi-এর জন্য সোশ্যাল লগইন: Facebook, Google, Apple এবং LinkedIn
এই গাইডটি গেস্ট WiFi নেটওয়ার্কগুলোতে সোশ্যাল লগইন ডিপ্লয় করা আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেটরদের জন্য একটি ব্যাপক প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি Facebook, Google, Apple এবং LinkedIn প্রমাণীকরণের ভিত্তি হিসেবে কাজ করা OAuth 2.0 Authorization Code Flow, প্রতিটি প্ল্যাটফর্ম যে নির্দিষ্ট ডেটা প্রদান করে এবং Captive Portal পরিবেশে Google OAuth-কে প্রভাবিত করা গুরুত্বপূর্ণ iOS সামঞ্জস্যতার সীমাবদ্ধতাগুলো কভার করে। এই ত্রৈমাসিকে বাস্তবায়নের সিদ্ধান্তগুলোকে সমর্থন করার জন্য UK GDPR-এর অধীনে কমপ্লায়েন্স বাধ্যবাধকতা, প্ল্যাটফর্ম নির্বাচন ফ্রেমওয়ার্ক এবং হসপিটালিটি ও রিটেইল থেকে বাস্তব-বিশ্বের ডিপ্লয়মেন্ট কেস স্টাডি অন্তর্ভুক্ত করা হয়েছে।

স্টাফ WiFi-এর জন্য SAML অথেন্টিকেশন
এই গাইডটি এন্টারপ্রাইজ-গ্রেড স্টাফ WiFi অথেন্টিকেশনের জন্য SAML ২.০ ব্যবহারের একটি টেকনিক্যাল ডিপ-ডাইভ প্রদান করে, যার মধ্যে প্রোটোকল আর্কিটেকচার, আইডেন্টিটি প্রোভাইডার ইন্টিগ্রেশন এবং ডেপ্লয়মেন্টের বেস্ট প্র্যাকটিস অন্তর্ভুক্ত রয়েছে। এটি IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের অনিরাপদ প্রি-শেয়ার্ড কি-গুলোকে শক্তিশালী, আইডেন্টিটি-চালিত অ্যাক্সেস কন্ট্রোল দ্বারা প্রতিস্থাপন করতে Azure AD বা Okta-কে Purple WiFi ইন্টেলিজেন্স প্ল্যাটফর্মের সাথে সংযুক্ত করার বিষয়ে কার্যকর নির্দেশনা প্রদান করে। এর ফলে হোটেল, রিটেল চেইন, স্টেডিয়াম এবং পাবলিক-সেক্টর ভেন্যুগুলোতে সিকিউরিটি পোশ্চার, কমপ্লায়েন্স প্রস্তুতি এবং অপারেশনাল দক্ষতার একটি পরিমাপযোগ্য উন্নতি ঘটে।

802.1X বনাম PSK বনাম Open WiFi: আপনার জন্য কোন অথেন্টিকেশন পদ্ধতিটি সঠিক?
এই গাইডটি হসপিটালিটি, রিটেইল, ইভেন্ট এবং পাবলিক সেক্টরের আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং সিটিওদের (CTO) জন্য তৈরি করা হয়েছে, যা তিনটি প্রধান WiFi অথেন্টিকেশন পদ্ধতির - 802.1X (WPA2/3-Enterprise), Pre-Shared Key (PSK) এবং Open WiFi - একটি সুনির্দিষ্ট, ভেন্ডর-নিরপেক্ষ তুলনা প্রদান করে। এটি প্রযুক্তিগত জটিলতা দূর করে কার্যকরী ডিপ্লয়মেন্ট গাইডেন্স, বাস্তব-বিশ্বের কেস স্টাডি এবং স্টাফ ও গেস্ট উভয় নেটওয়ার্ক সুরক্ষিত করার জন্য একটি পরিষ্কার সিদ্ধান্ত গ্রহণের ফ্রেমওয়ার্ক প্রদান করে। কোন অথেন্টিকেশন মডেল ডিপ্লয় করতে হবে তা বোঝা কেবল একটি প্রযুক্তিগত পছন্দ নয়; এটি একটি কৌশলগত ব্যবসায়িক সিদ্ধান্ত যার সরাসরি প্রভাব রয়েছে সিকিউরিটি পোসচার, রেগুলেটরি কমপ্লায়েন্স, অপারেশনাল দক্ষতা এবং আপনার WiFi ইনফ্রাস্ট্রাকচার থেকে বাণিজ্যিক ভ্যালু বের করার ক্ষমতার ওপর।

RADIUS Authentication কী এবং এটি কীভাবে কাজ করে?
এই গাইডটি এন্টারপ্রাইজ এবং গেস্ট WiFi ডিপ্লয়মেন্ট পরিচালনাকারী আইটি লিডারদের জন্য RADIUS অথেনটিকেশনের উপর একটি সুনির্দিষ্ট টেকনিক্যাল রেফারেন্স প্রদান করে। এটি AAA প্রোটোকলকে সহজবোধ্য করে, 802.1X এবং EAP পদ্ধতিগুলো কীভাবে একসাথে কাজ করে তা ব্যাখ্যা করে এবং হোটেল, রিটেইল চেইন, স্টেডিয়াম এবং পাবলিক-সেক্টর সংস্থাগুলোর জন্য Purple-এর ক্লাউড-ভিত্তিক প্ল্যাটফর্ম কীভাবে ডিপ্লয়মেন্টকে সহজ করে তার বিস্তারিত বিবরণ দেয়। পাঠকরা একটি স্পষ্ট ইমপ্লিমেন্টেশন রোডম্যাপ, বাস্তব-বিশ্বের কেস স্টাডি এবং অনিরাপদ প্রি-শেয়ার্ড কী থেকে একটি শক্তিশালী, আইডেন্টিটি-চালিত নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল আর্কিটেকচারে মাইগ্রেট করার জন্য প্রয়োজনীয় সিদ্ধান্ত গ্রহণের ফ্রেমওয়ার্ক পাবেন।

IPSK ব্যাখ্যা: WiFi অ্যাক্সেসের জন্য Identity Pre-Shared Keys
এই গাইডটি আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের WiFi অ্যাক্সেসের জন্য Identity Pre-Shared Keys (IPSK)-এর ওপর একটি ডেফিনিটিভ টেকনিক্যাল রেফারেন্স প্রদান করে - যেখানে আর্কিটেকচার ব্যাখ্যা করা হয়েছে, স্ট্যান্ডার্ড PSK এবং 802.1X Enterprise-এর সাথে এর তুলনা করা হয়েছে, এবং হসপিটালিটি, রিটেইল, ইভেন্ট এবং পাবলিক-সেক্টর পরিবেশের জন্য অ্যাকশনেবল ডিপ্লয়মেন্ট গাইডেন্স দেওয়া হয়েছে। এটি একটি সম্পূর্ণ 802.1X ডিপ্লয়মেন্টের ইনফ্রাস্ট্রাকচার ওভারহেড ছাড়াই মিক্সড-ডিভাইস ফ্লিটগুলোতে - IoT এবং হেডলেস ডিভাইস সহ - সুরক্ষিত, ব্যক্তিগতভাবে-পরিচালিত WiFi অ্যাক্সেস প্রদানের ক্রিটিক্যাল অপারেশনাল চ্যালেঞ্জের সমাধান করে। Purple-এর প্ল্যাটফর্মকে এমন একটি অর্কেস্ট্রেশন লেয়ার হিসেবে পজিশন করা হয়েছে যা স্কেলে IPSK কী লাইফসাইকেল ম্যানেজমেন্ট অটোমেট করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
