
কারিগরি নির্দেশিকা
গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।
482 guides
গেস্ট WiFi ক্যাপটিভ পোর্টাল-এর সাথে WeChat অথেন্টিকেশন ইন্টিগ্রেট করা
এই গাইডটি ব্যাখ্যা করে কীভাবে এন্টারপ্রাইজ গেস্ট WiFi ক্যাপটিভ পোর্টাল-এ WeChat OAuth 2.0 অথেন্টিকেশন ইন্টিগ্রেট করতে হয়। এতে ডুয়াল-প্ল্যাটফর্ম রেজিস্ট্রেশনের প্রয়োজনীয়তা, ফার্স্ট-পার্টি ডেটা সংগ্রহের জন্য স্কোপ নির্বাচন, RADIUS Change of Authorization-এর মাধ্যমে নেটওয়ার্ক প্রয়োগ এবং GDPR ও চীনের PIPL-এর সাথে কমপ্লায়েন্সের বিষয়গুলো আলোচনা করা হয়েছে। হসপিটালিটি, রিটেইল এবং ইভেন্ট খাতের ভেন্যু অপারেটররা এখানে স্কেলে WeChat লগইন গেস্ট WiFi স্থাপন করার জন্য সুনির্দিষ্ট বাস্তবায়ন পদক্ষেপ, বাস্তব-জগতের কেস স্টাডি এবং সিকিউরিটি হার্ডেনিং গাইডলাইন পাবেন।
Cisco SUDI বোঝা: নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলে হার্ডওয়্যার ভিত্তিক ডিভাইস পরিচিতি
এই নির্দেশিকাটি Cisco SUDI-এর প্রযুক্তিগত আর্কিটেকচার বিস্তারিতভাবে ব্যাখ্যা করে, কীভাবে হার্ডওয়্যার-অ্যাঙ্কর্ড পরিচিতি নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সুরক্ষিত করে তা আলোচনা করে। এটি এন্টারপ্রাইজ ভেন্যু জুড়ে 802.1X EAP-TLS প্রমাণীকরণ স্থাপন এবং জিরো টাচ প্রভিশনিং স্বয়ংক্রিয় করতে IT লিডারদের জন্য কার্যকর বাস্তবায়ন পদক্ষেপ সরবরাহ করে।
এন্টারপ্রাইজ WiFi সিকিউরিটি অটোমেট করা: SCEP সার্টিফিকেট ডেপ্লয়মেন্ট গাইড
এই টেকনিক্যাল গাইডটি ব্যাখ্যা করে কীভাবে SCEP সার্টিফিকেট ডেপ্লয়মেন্ট ব্যবহার করে এন্টারপ্রাইজ WiFi সিকিউরিটি অটোমেট করা যায়। এটি কর্পোরেট এবং গেস্ট নেটওয়ার্ক জুড়ে 802.1X EAP-TLS অথেন্টিকেশন ডেপ্লয় করার জন্য একটি বিস্তারিত আর্কিটেকচারাল ব্লুপ্রিন্ট এবং ইমপ্লিমেন্টেশন স্টেপ প্রদান করে।
The Compliance Playbook: GDPR এবং Guest WiFi ডেটা প্রাইভেসি
এই ব্যাপক নির্দেশিকাটি IT ম্যানেজার এবং ভেন্যু অপারেটরদের GDPR-সম্মত guest WiFi নেটওয়ার্ক আর্কিটেক্ট করার জন্য একটি প্রযুক্তিগত কাঠামো প্রদান করে। এটি সম্মতি মেকানিক্স, নেটওয়ার্ক সেগমেন্টেশন, স্বয়ংক্রিয় ডেটা রিটেনশন এবং কীভাবে সম্মতিকে একটি নিয়ন্ত্রক দায়বদ্ধতা থেকে একটি ডিফেন্সিবল ফার্স্ট-পার্টি ডেটা অ্যাসেটে রূপান্তর করা যায় তা বিস্তারিতভাবে বর্ণনা করে।
কীভাবে Guest WiFi সেট আপ করবেন: একটি সুরক্ষিত এন্টারপ্রাইজ কনফিগারেশন গাইড
এই নির্ভরযোগ্য গাইডটি IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের সুরক্ষিত এন্টারপ্রাইজ guest WiFi স্থাপনের জন্য একটি সুনির্দিষ্ট ব্লুপ্রিন্ট প্রদান করে। এটি কমপ্লায়েন্ট ফার্স্ট-পার্টি ডেটা সংগ্রহ করার সাথে সাথে অভ্যন্তরীণ সিস্টেমগুলিকে সুরক্ষিত রাখতে প্রয়োজনীয় আর্কিটেকচার, WPA3 মাইগ্রেশন, VLAN সেগমেন্টেশন এবং captive portal ইন্টিগ্রেশন কভার করে।
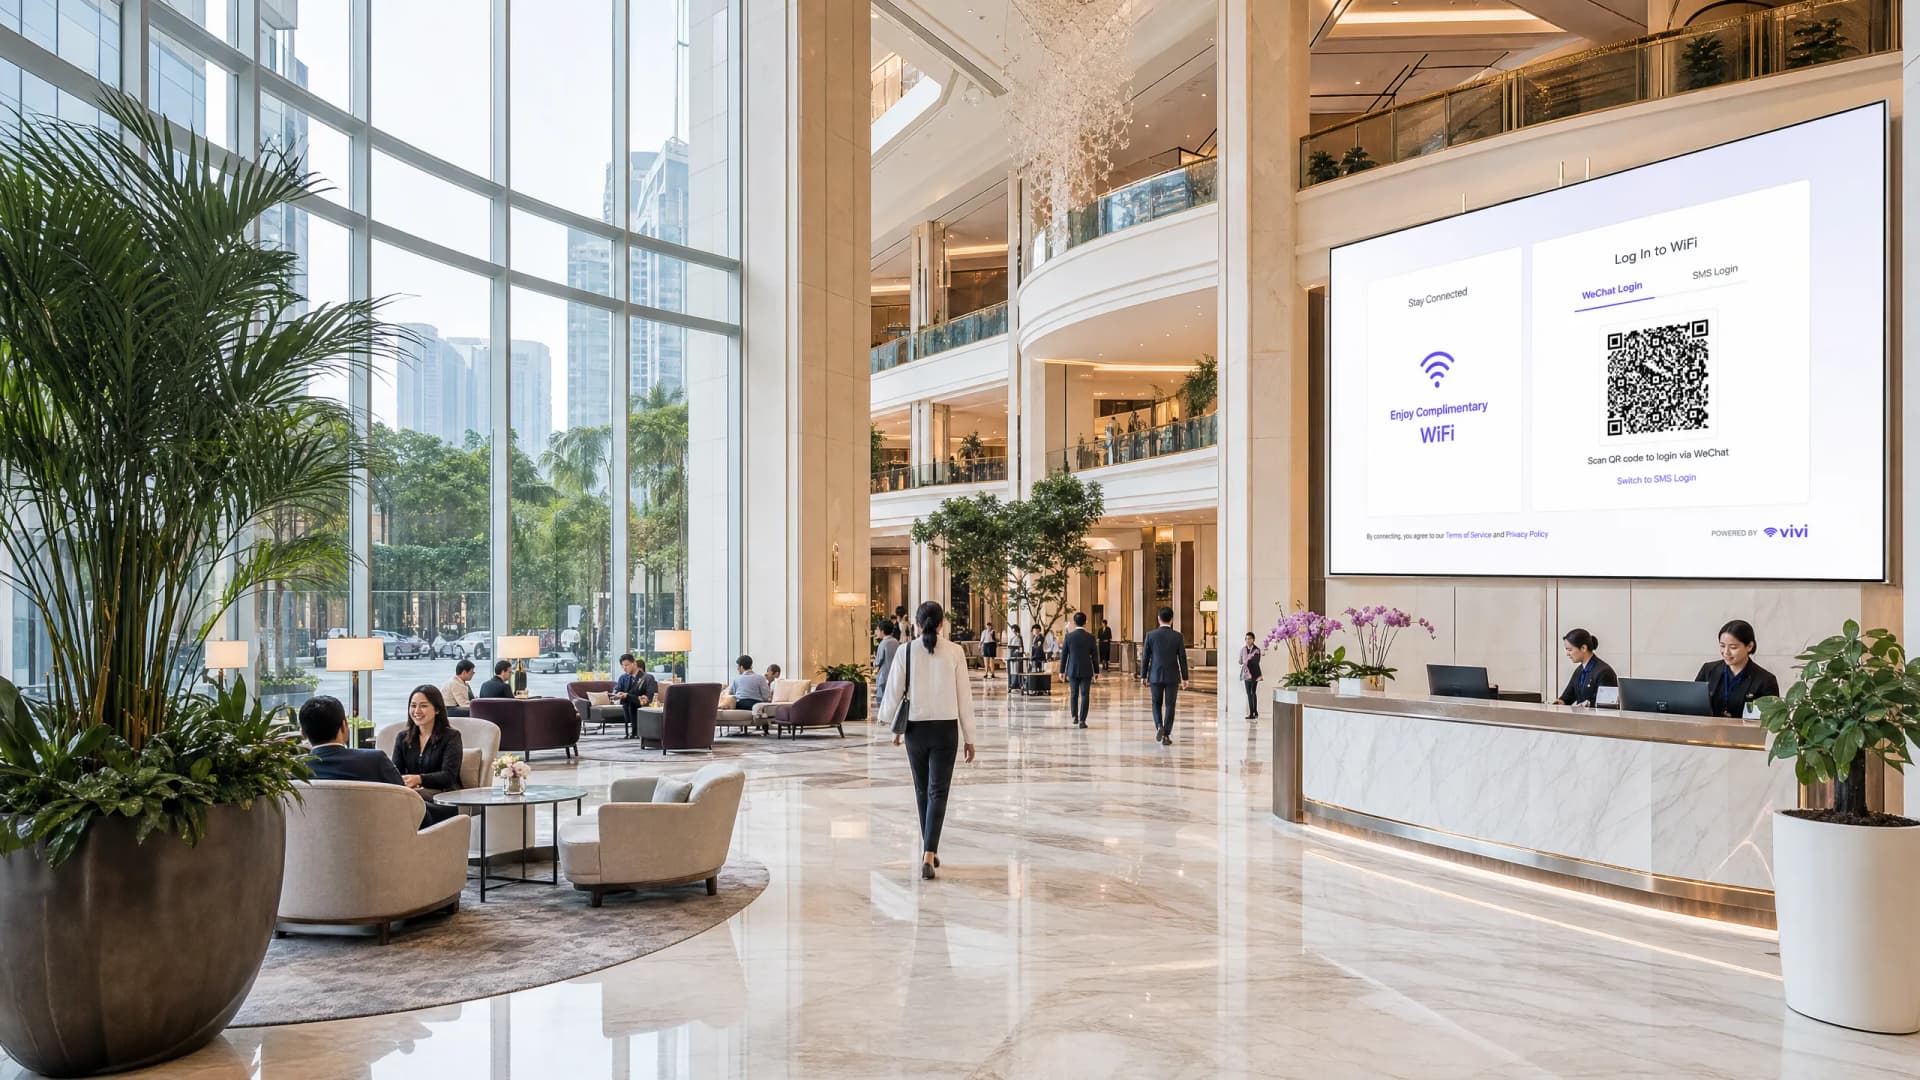
WeChat WiFi অথেন্টিকেশন ইন্টিগ্রেশন: APAC গ্রাহকদের জন্য Captive Portal অনবোর্ডিং
WeChat-এর ১.৪১ বিলিয়ন মাসিক সক্রিয় ব্যবহারকারী রয়েছে, যা এটিকে বিশ্বব্যাপী চীনা গ্রাহকদের জন্য প্রাথমিক ডিজিটাল পরিচয় হিসেবে গড়ে তুলেছে। এই নির্দেশিকাতে ব্যাখ্যা করা হয়েছে কীভাবে APAC ভেন্যুগুলির জন্য এন্টারপ্রাইজ captive portals-এ WeChat OAuth 2.0 অথেন্টিকেশন ইন্টিগ্রেট করবেন, যার মধ্যে রয়েছে প্ল্যাটফর্ম রেজিস্ট্রেশন, স্কোপ সিলেকশন, RADIUS Change of Authorisation এনফোর্সমেন্ট, এবং GDPR ও চীনের PIPL-এর সাথে ডুয়াল-ফ্রেমওয়ার্ক কমপ্লায়েন্স। এটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের লক্ষ্য করে তৈরি করা হয়েছে যাদের এই ত্রৈমাসিকে কাজ করতে হবে।

এন্টারপ্রাইজ নেটওয়ার্ক কন্ট্রোলারে ক্যাপটিভ পোর্টাল রিডাইরেকশন কনফিগার করা
এই নির্ভরযোগ্য গাইডটি এন্টারপ্রাইজ নেটওয়ার্ক কন্ট্রোলারে ক্যাপটিভ পোর্টাল রিডাইরেকশন বাস্তবায়নের জন্য প্রয়োজনীয় প্রযুক্তিগত আর্কিটেকচার এবং ভেন্ডর-নির্দিষ্ট কনফিগারেশন ধাপগুলি বিস্তারিতভাবে বর্ণনা করে। এটি IT টিমগুলির জন্য ওয়াল্ড গার্ডেন কনফিগার করা, RADIUS প্রমাণীকরণ একীভূত করা এবং GDPR ও PCI-DSS-এর সাথে কমপ্লায়েন্স নিশ্চিত করার বিষয়ে কার্যকর নির্দেশনা প্রদান করে।
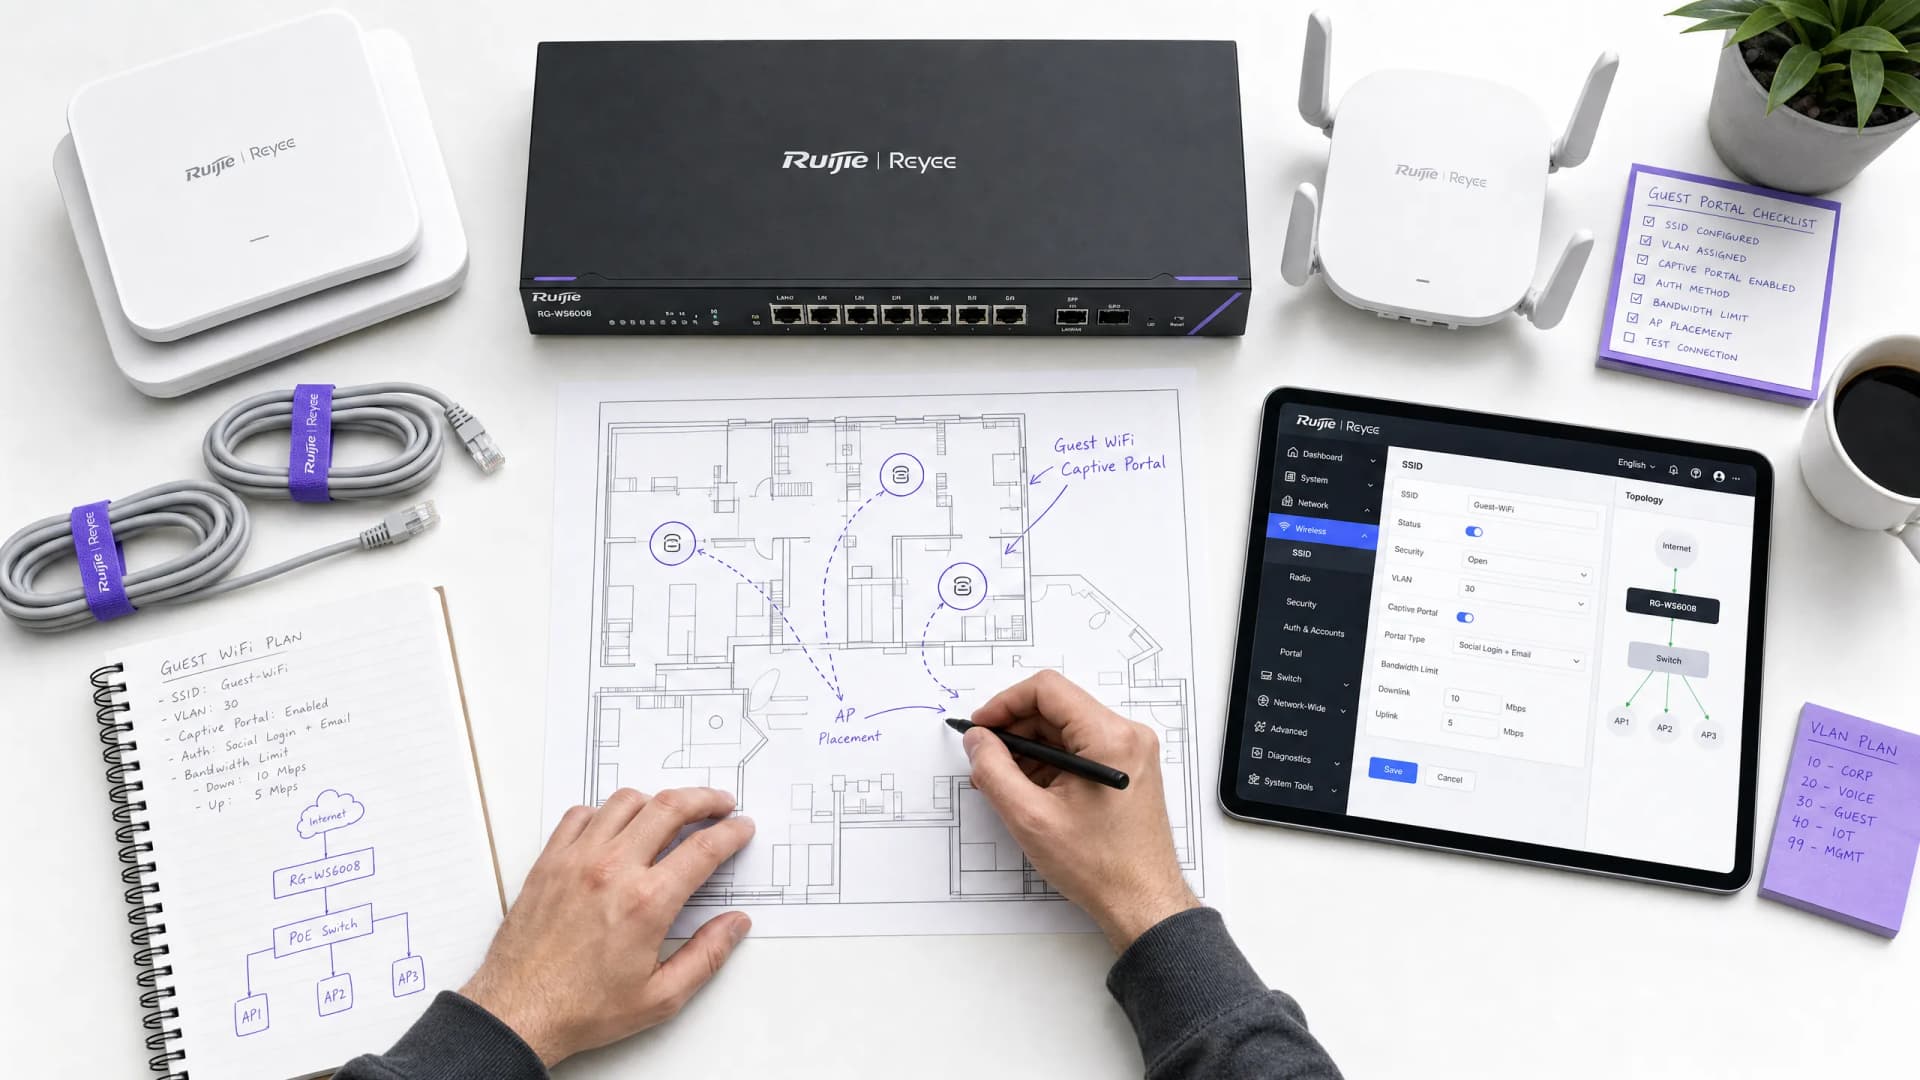
ধাপে ধাপে নির্দেশিকা: গেস্ট WiFi ক্যাপティブ পোর্টাল-এর জন্য Ruijie ওয়্যারলেস কন্ট্রোলার কনফিগার করা
এই নির্দেশিকাটি এন্টারপ্রাইজ-গ্রেড গেস্ট WiFi ক্যাপটিভ পোর্টাল স্থাপনের জন্য Ruijie ওয়্যারলেস কন্ট্রোলার এবং গেটওয়ে কনফিগার করার একটি সম্পূর্ণ প্রযুক্তিগত ওয়াকথ্রু প্রদান করে। এটি VLAN সেগমেন্টেশন, WISPr প্রোটোকলের মাধ্যমে এক্সটার্নাল RADIUS অথেন্টিকেশন, Walled Garden কনফিগারেশন এবং হসপিটালিটি, রিটেইল ও পাবলিক-সেক্টর পরিবেশ জুড়ে ফার্স্ট-পার্টি ডেটা সংগ্রহ করতে এবং পরিমাপযোগ্য ব্যবসায়িক মূল্য তৈরি করতে Purple-এর আইডেন্টিটি-ভিত্তিক নেটওয়ার্ক প্ল্যাটফর্মের সাথে নির্বিঘ্ন একীকরণ কভার করে।
সুরক্ষিত BYOD এবং 802.1X নেটওয়ার্ক অথেন্টিকেশনের জন্য কীভাবে SCEP কনফিগার করবেন
এই নির্দেশিকাটি সার্টিফিকেট-ভিত্তিক 802.1X নেটওয়ার্ক অথেন্টিকেশন স্থাপন করার জন্য SCEP কনফিগার করার একটি বিস্তারিত প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি শেয়ার করা পাসওয়ার্ড থেকে EAP-TLS-এ আর্কিটেকচারাল পরিবর্তন, মোবাইল ডিভাইস ম্যানেজমেন্ট ইন্টিগ্রেশন এবং এন্টারপ্রাইজ পরিবেশে সুরক্ষিত BYOD অ্যাক্সেসের জন্য কঠোর নেটওয়ার্ক সেগমেন্টেশন কভার করে।
স্টাফ WiFi ব্যবহারের শর্তাবলী: আইনি এবং কমপ্লায়েন্সের প্রয়োজনীয় বিষয়সমূহ
এই গাইডটি এন্টারপ্রাইজ ভেন্যুগুলোর জন্য স্টাফ WiFi ব্যবহারের শর্তাবলী খসড়া এবং প্রয়োগ করার আইনি ও প্রযুক্তিগত প্রয়োজনীয় বিষয়গুলো কভার করে। এটি একটি Acceptable Use Policy (AUP)-তে কী অন্তর্ভুক্ত করতে হবে, কীভাবে GDPR এবং PCI DSS-এর প্রয়োজনীয়তাগুলো পূরণ করতে হবে এবং কর্পোরেট সম্পদ রক্ষা করতে কীভাবে পরিচয়-ভিত্তিক প্রমাণীকরণ এবং নেটওয়ার্ক সেগমেন্টেশন স্থাপন করতে হবে তা বিস্তারিতভাবে বর্ণনা করে। হোটেল, রিটেইল চেইন, স্টেডিয়াম এবং পাবলিক-সেক্টর প্রতিষ্ঠানের IT ম্যানেজার, HR টিম এবং অপারেশন ডিরেক্টররা এখানে কার্যকর নির্দেশিকা পাবেন যা তারা এই ত্রৈমাসিকেই বাস্তবায়ন করতে পারবেন।
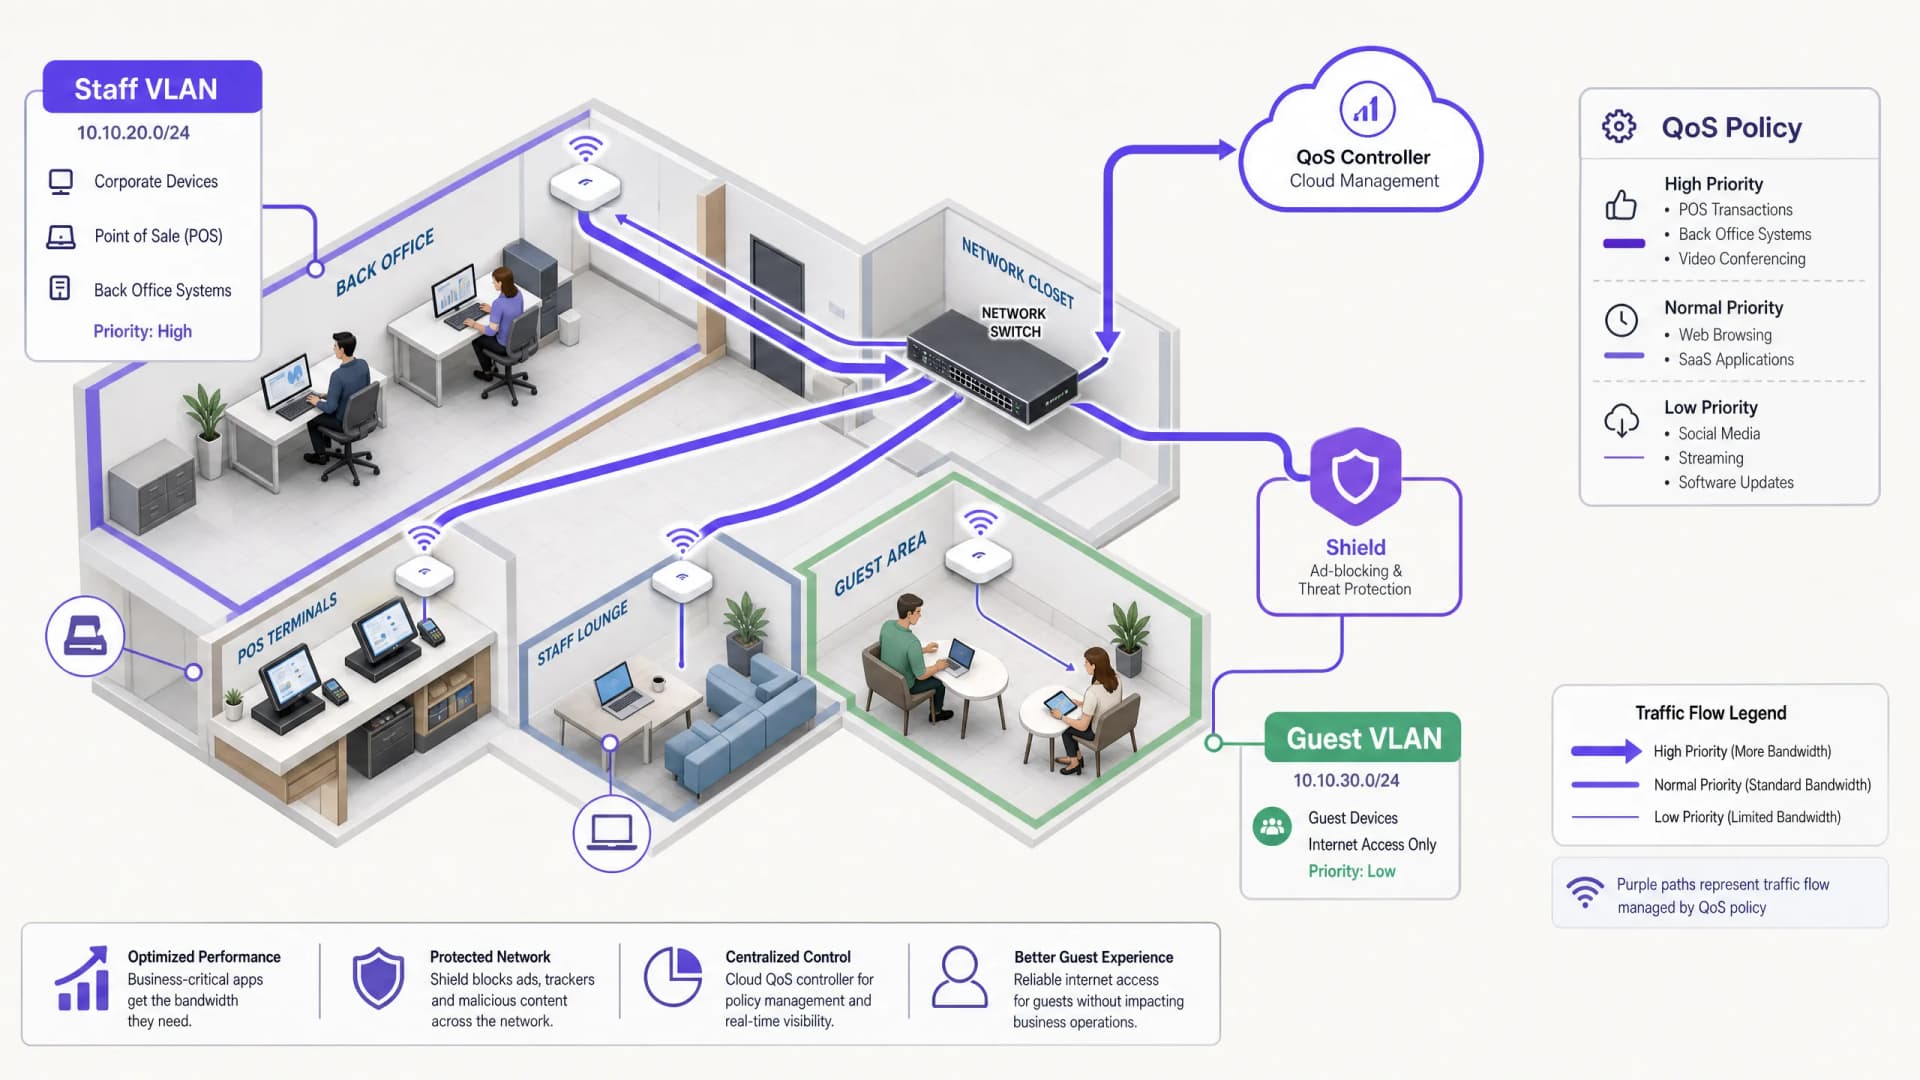
কর্মীদের WiFi-এর জন্য ব্যান্ডউইথ পরিচালনা: শেপিং, QoS এবং ট্রাফিক কমানো
এই নির্দেশিকাটি এন্টারপ্রাইজ ভেন্যুতে কর্মীদের WiFi-এর জন্য ব্যান্ডউইথ পরিচালনার ব্যবহারিক পদ্ধতিগুলো বিশদভাবে বর্ণনা করে। এটি ট্রাফিক শেপিং, QoS বাস্তবায়ন এবং কীভাবে কোনো অবকাঠামোগত আপগ্রেড ছাড়াই Purple Shield মোতায়েন নেটওয়ার্ক লোড কমায় তা কভার করে।
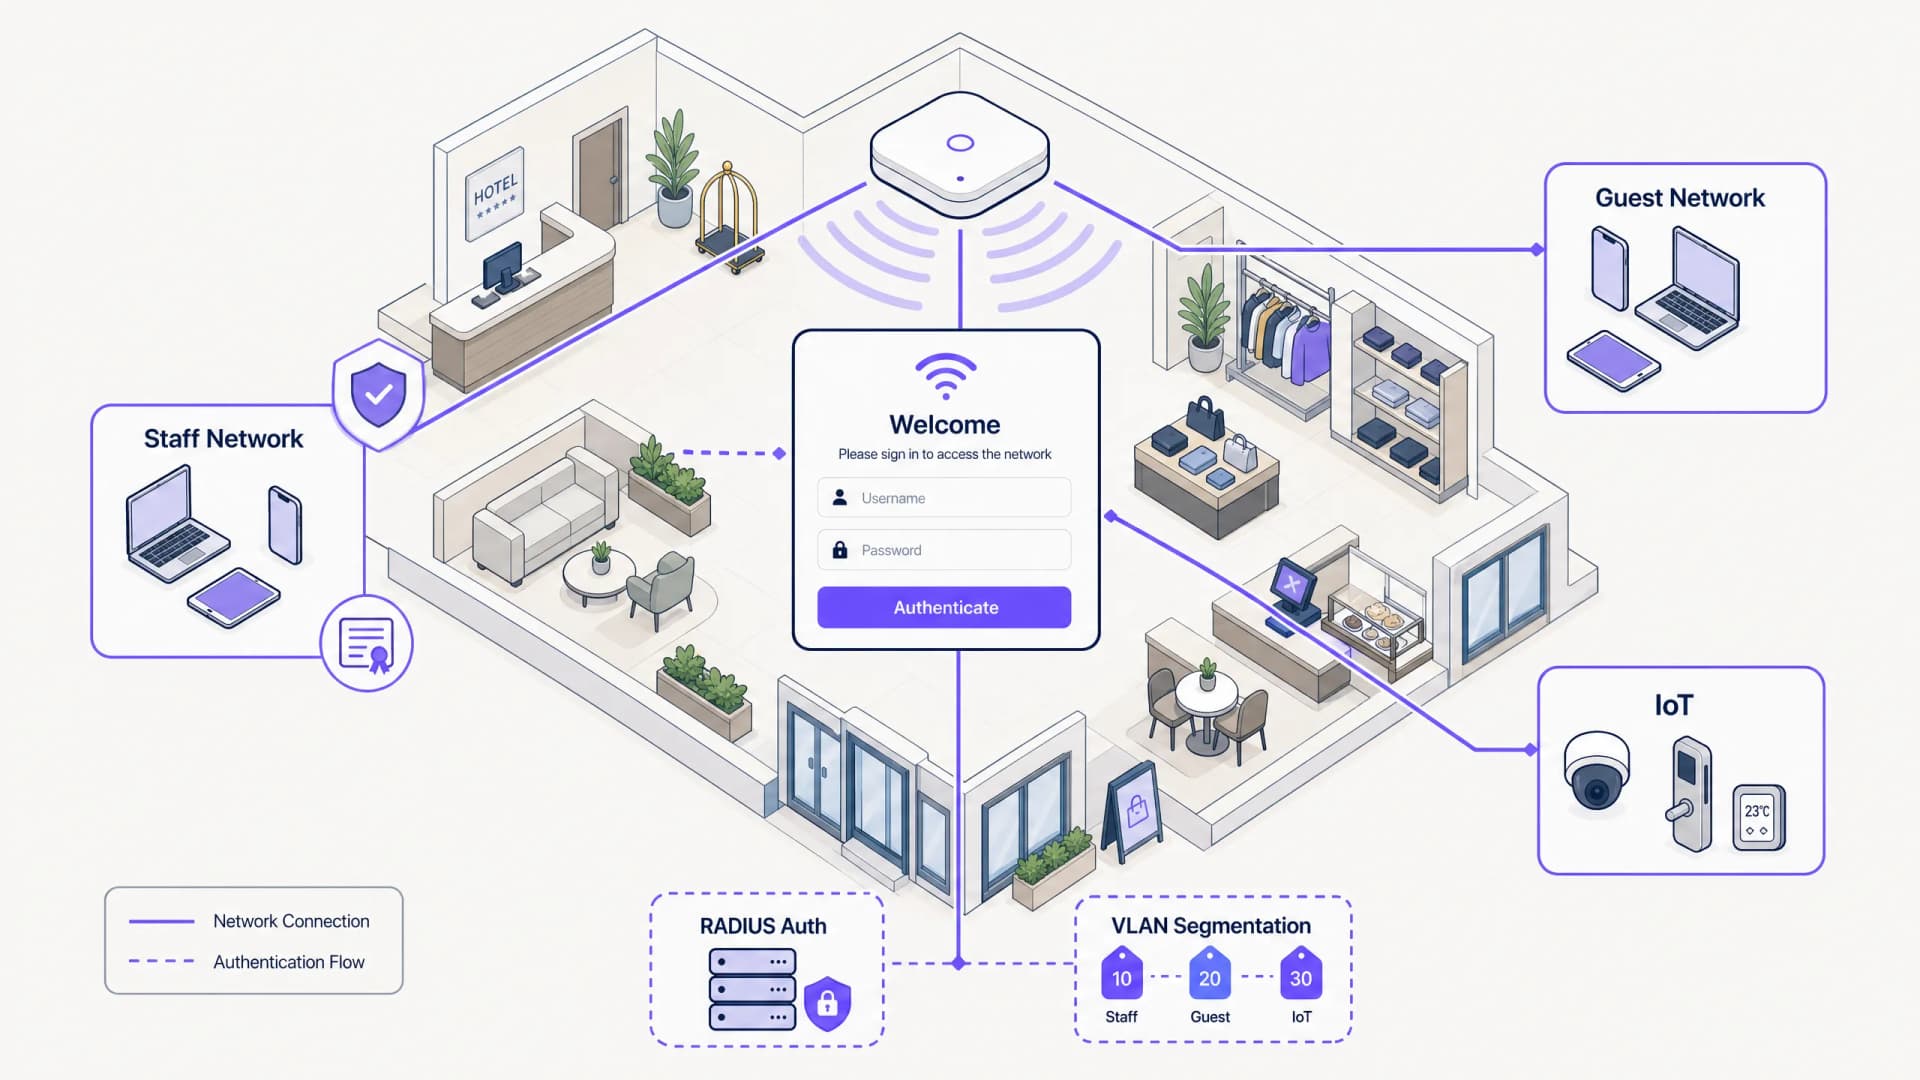
স্টাফ WiFi ক্যাপটিভ পোর্টাল: কর্মীদের অনবোর্ডিং এবং প্রমাণীকরণ
স্টাফ WiFi ক্যাপটিভ পোর্টাল ডিজাইন এবং স্থাপনের বিষয়ে IT লিডারদের জন্য একটি বিস্তৃত টেকনিক্যাল রেফারেন্স। এই নির্দেশিকাটিতে অপারেশনাল দক্ষতা বাড়াতে এবং নিরাপত্তা ঝুঁকি কমাতে EAP-TLS অথেন্টিকেশন, BYOD অনবোর্ডিং, VLAN সেগমেন্টেশন এবং ব্যান্ডউইথ ম্যানেজমেন্ট অন্তর্ভুক্ত করা হয়েছে।
রিটেইলের জন্য স্টাফ WiFi পলিসি: ব্যাক-অফ-হাউস নেটওয়ার্ক সুরক্ষিত করা
এই গাইডটি রিটেইল ব্যাক-অফ-হাউস WiFi নেটওয়ার্ক সুরক্ষিত করার জন্য গুরুত্বপূর্ণ টেকনিক্যাল এবং পলিসি প্রয়োজনীয়তাগুলো কভার করে - VLAN সেগমেন্টেশন এবং PCI DSS 4.0 কমপ্লায়েন্স থেকে শুরু করে শপ ফ্লোরে কর্মচারীদের BYOD পরিচালনা করা পর্যন্ত। এটি আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং অপারেশনস ডিরেক্টরদের একটি ব্যবহারিক, ভেন্ডর-নিরপেক্ষ ব্লুপ্রিন্ট দেয় যা তারা এই কোয়ার্টারেই কার্যকর করতে পারেন।
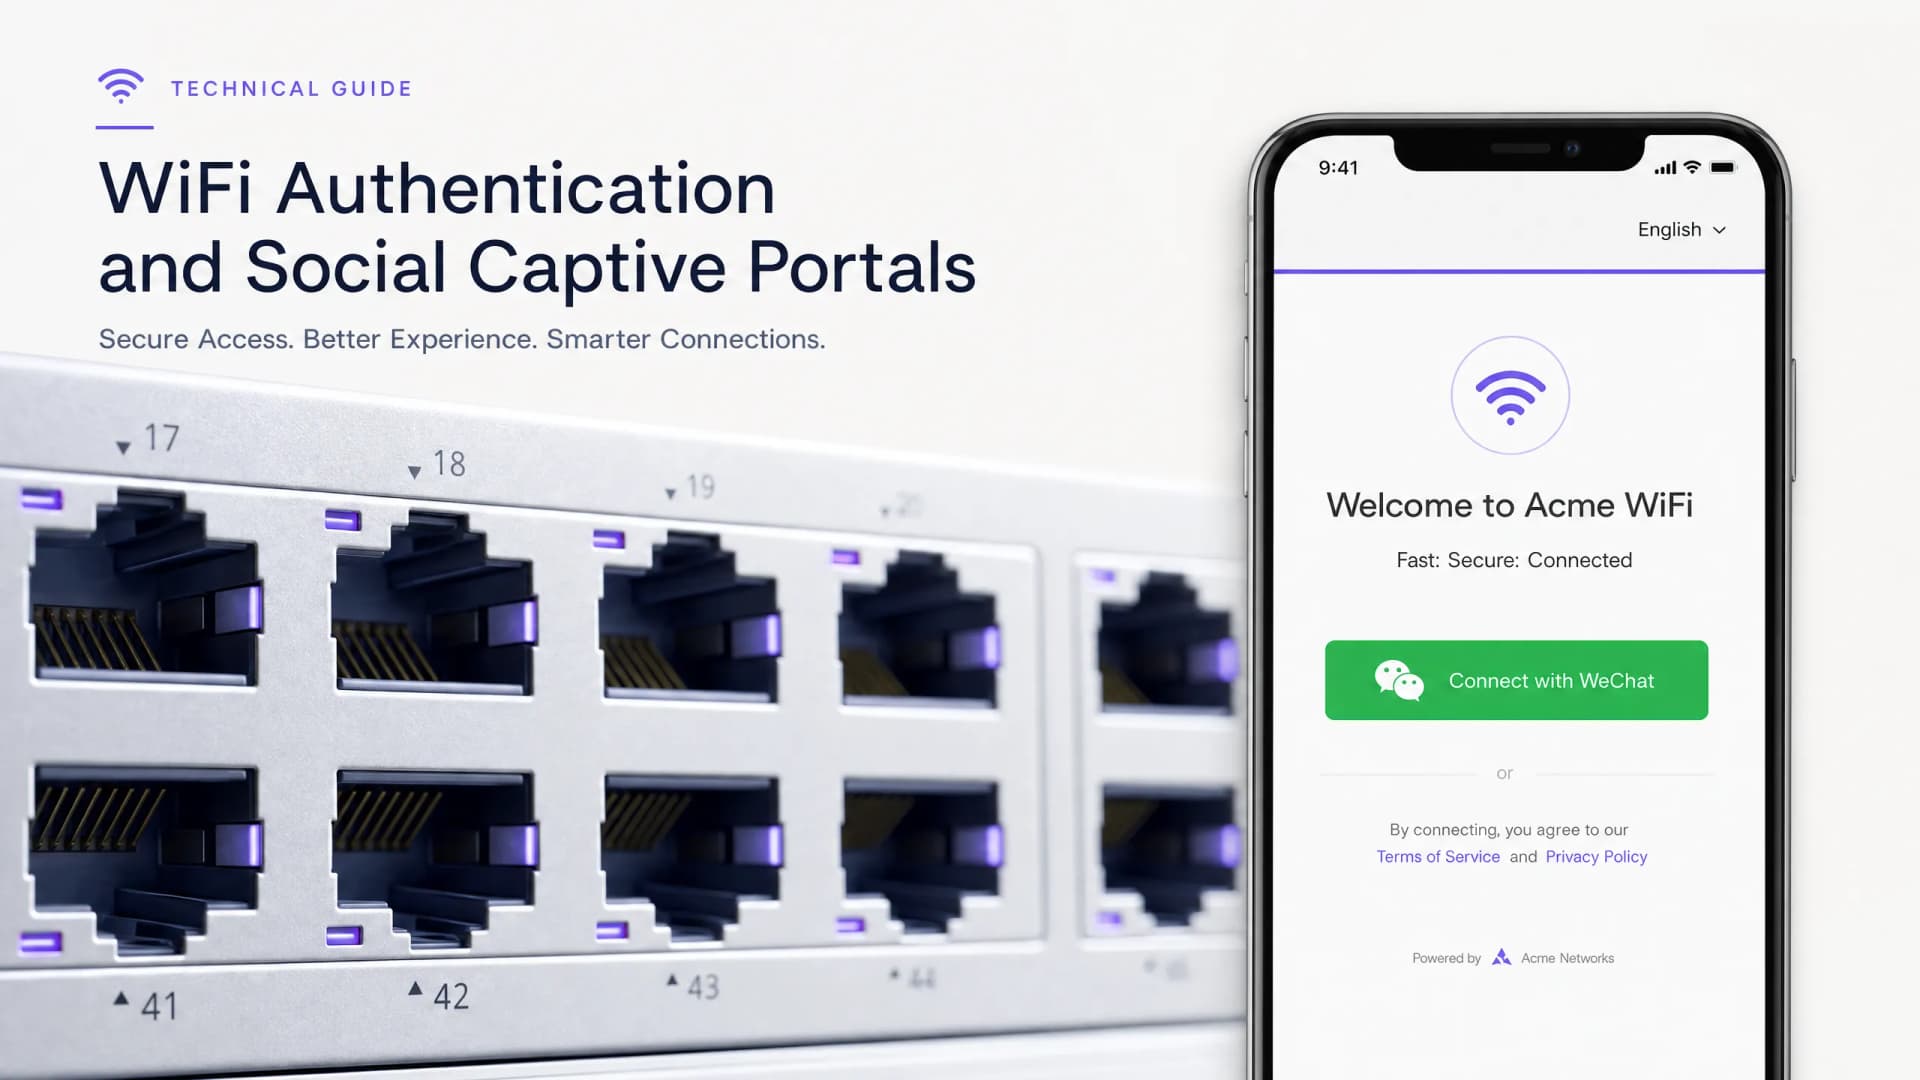
WeChat WiFi লগইন ইন্টিগ্রেট করা: সোশ্যাল Captive Portals-এর মাধ্যমে এনগেজমেন্ট ক্যাপচার করা
এই গাইডে এন্টারপ্রাইজ captive portals-এ কীভাবে WeChat WiFi অথেনটিকেশন ইন্টিগ্রেট করতে হয় তা বিস্তারিত আলোচনা করা হয়েছে, যার মধ্যে রয়েছে OAuth 2.0 আর্কিটেকচার, RADIUS ইন্টিগ্রেশন এবং Cisco Meraki, HPE Aruba এবং Juniper Mist হার্ডওয়্যারে ধাপে ধাপে ডেপ্লয়মেন্ট। এটি IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের WeChat-এর ১.৩ বিলিয়ন ব্যবহারকারীদের কাছ থেকে ফার্স্ট-পার্টি ডেটা ক্যাপচার করার পাশাপাশি Official Account ফলো এবং পোস্ট-লগইন রিডাইরেক্টের মাধ্যমে এনগেজমেন্ট বাড়ানোর জন্য একটি ব্যবহারিক ফ্রেমওয়ার্ক প্রদান করে।
WiFi GDPR অনুপালন: কীভাবে ক্যাপটিভ পোর্টাল-এর মাধ্যমে নিরাপদে অতিথিদের ডেটা সংগ্রহ করবেন
এই টেকনিক্যাল গাইডটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের গেস্ট WiFi ডেপ্লয়মেন্ট জুড়ে GDPR অনুপালন অর্জনের জন্য একটি ব্যবহারিক ফ্রেমওয়ার্ক প্রদান করে। ক্যাপটিভ পোর্টালগুলো কীভাবে ব্যক্তিগত ডেটা সংগ্রহ করে, কীভাবে স্পষ্ট সম্মতি নিশ্চিত করতে হয় এবং কীভাবে স্বয়ংক্রিয় ডেটা সংরক্ষণের নীতিগুলো ইমপ্লিমেন্ট করতে হয় যা আপনার সংস্থাকে বিশ্বব্যাপী টার্নওভারের ৪% পর্যন্ত নিয়ন্ত্রক জরিমানা থেকে রক্ষা করে, তা এতে কভার করা হয়েছে। Purple-এর গেস্ট WiFi প্ল্যাটফর্ম সম্মতি লগিং থেকে শুরু করে এক-ক্লিকে ডেটা মুছে ফেলা পর্যন্ত প্রতিটি অনুপালন প্রয়োজনীয়তার সাথে সরাসরি সামঞ্জস্যপূর্ণ।
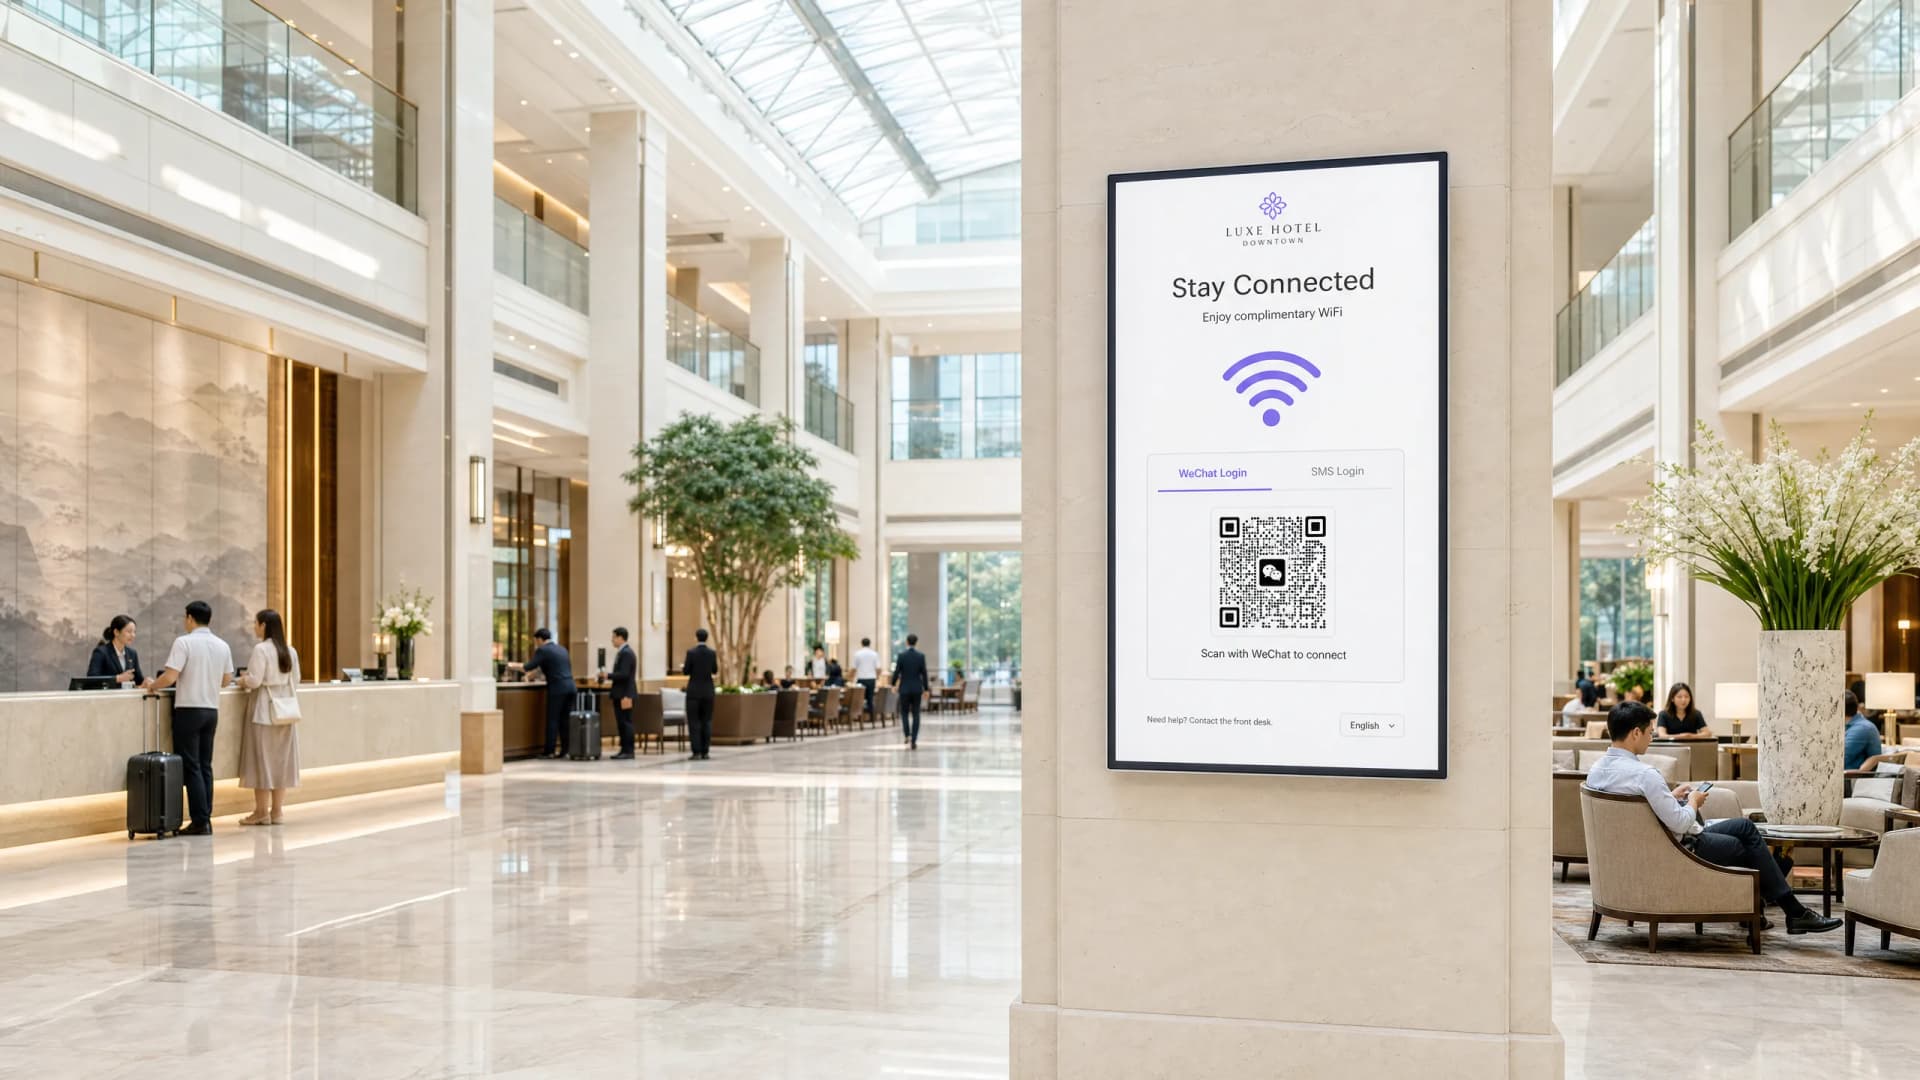
কীভাবে Captive Portal-এর জন্য WeChat OAuth অথেন্টিকেশন কনফিগার করবেন
এই টেকনিক্যাল গাইডে কীভাবে Captive Portal-এর জন্য WeChat OAuth অথেন্টিকেশন কনফিগার করতে হয় তা ব্যাখ্যা করা হয়েছে। এতে প্ল্যাটফর্ম রেজিস্ট্রেশন, OAuth 2.0 ফ্লো, স্কোপ সিলেকশন এবং চীনা ভিজিটরদের কাছ থেকে সুরক্ষিতভাবে ফার্স্ট-পার্টি ডেটা সংগ্রহ করার জন্য প্রয়োজনীয় নেটওয়ার্ক এনফোর্সমেন্ট মেকানিজম বিস্তারিতভাবে আলোচনা করা হয়েছে।
Enterprise SCEP সেটআপ গাইড: উচ্চ শিক্ষা এবং বৃহৎ নেটওয়ার্কের জন্য সার্টিফিকেট-ভিত্তিক WiFi অথেন্টিকেশন
এই নির্দেশিকাটি SCEP ব্যবহার করে সার্টিফিকেট-ভিত্তিক WiFi অথেন্টিকেশন বাস্তবায়নের জন্য একটি ব্যাপক প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। এটি প্রি-শেয়ার্ড কি থেকে EAP-TLS-এ আর্কিটেকচারাল রূপান্তর, MDM প্ল্যাটফর্ম জুড়ে ডেপ্লয়মেন্ট সিকোয়েন্স এবং বৃহৎ-স্কেল নেটওয়ার্কের জন্য গুরুত্বপূর্ণ ঝুঁকি প্রশমনের কৌশলগুলি কভার করে।
Active Directory বা অন-প্রেম (on-prem) সার্ভার ছাড়াই এন্টারপ্রাইজ WiFi অথেন্টিকেশন
এই গাইডটি ব্যাখ্যা করে যে কীভাবে একটি অন-প্রেমিসেস Active Directory, Windows NPS, বা RADIUS সার্ভার ছাড়াই সুরক্ষিত WPA2/3-Enterprise WiFi অথেন্টিকেশন ডিপ্লয় করা যায়। এটি ক্লাউড আইডেন্টিটি প্রোভাইডার এবং 802.1X-এর মধ্যে প্রোটোকলের অমিল, PEAP-MSCHAPv2-এর পরিবর্তে EAP-TLS ব্যবহারের যৌক্তিকতা এবং কীভাবে Microsoft Entra ID, Okta, বা Google Workspace-এর বিপরীতে MDM-ইস্যুকৃত সার্টিফিকেট সহ ক্লাউড RADIUS ডিপ্লয় করতে হয় তা কভার করে। এটি ক্লাউড-ফার্স্ট এবং Mac/Chromebook-নির্ভর প্রতিষ্ঠানের আইটি প্রধানদের জন্য লেখা হয়েছে যারা অন-প্রেমিসেস অবকাঠামো বাদ দিতে প্রস্তুত।
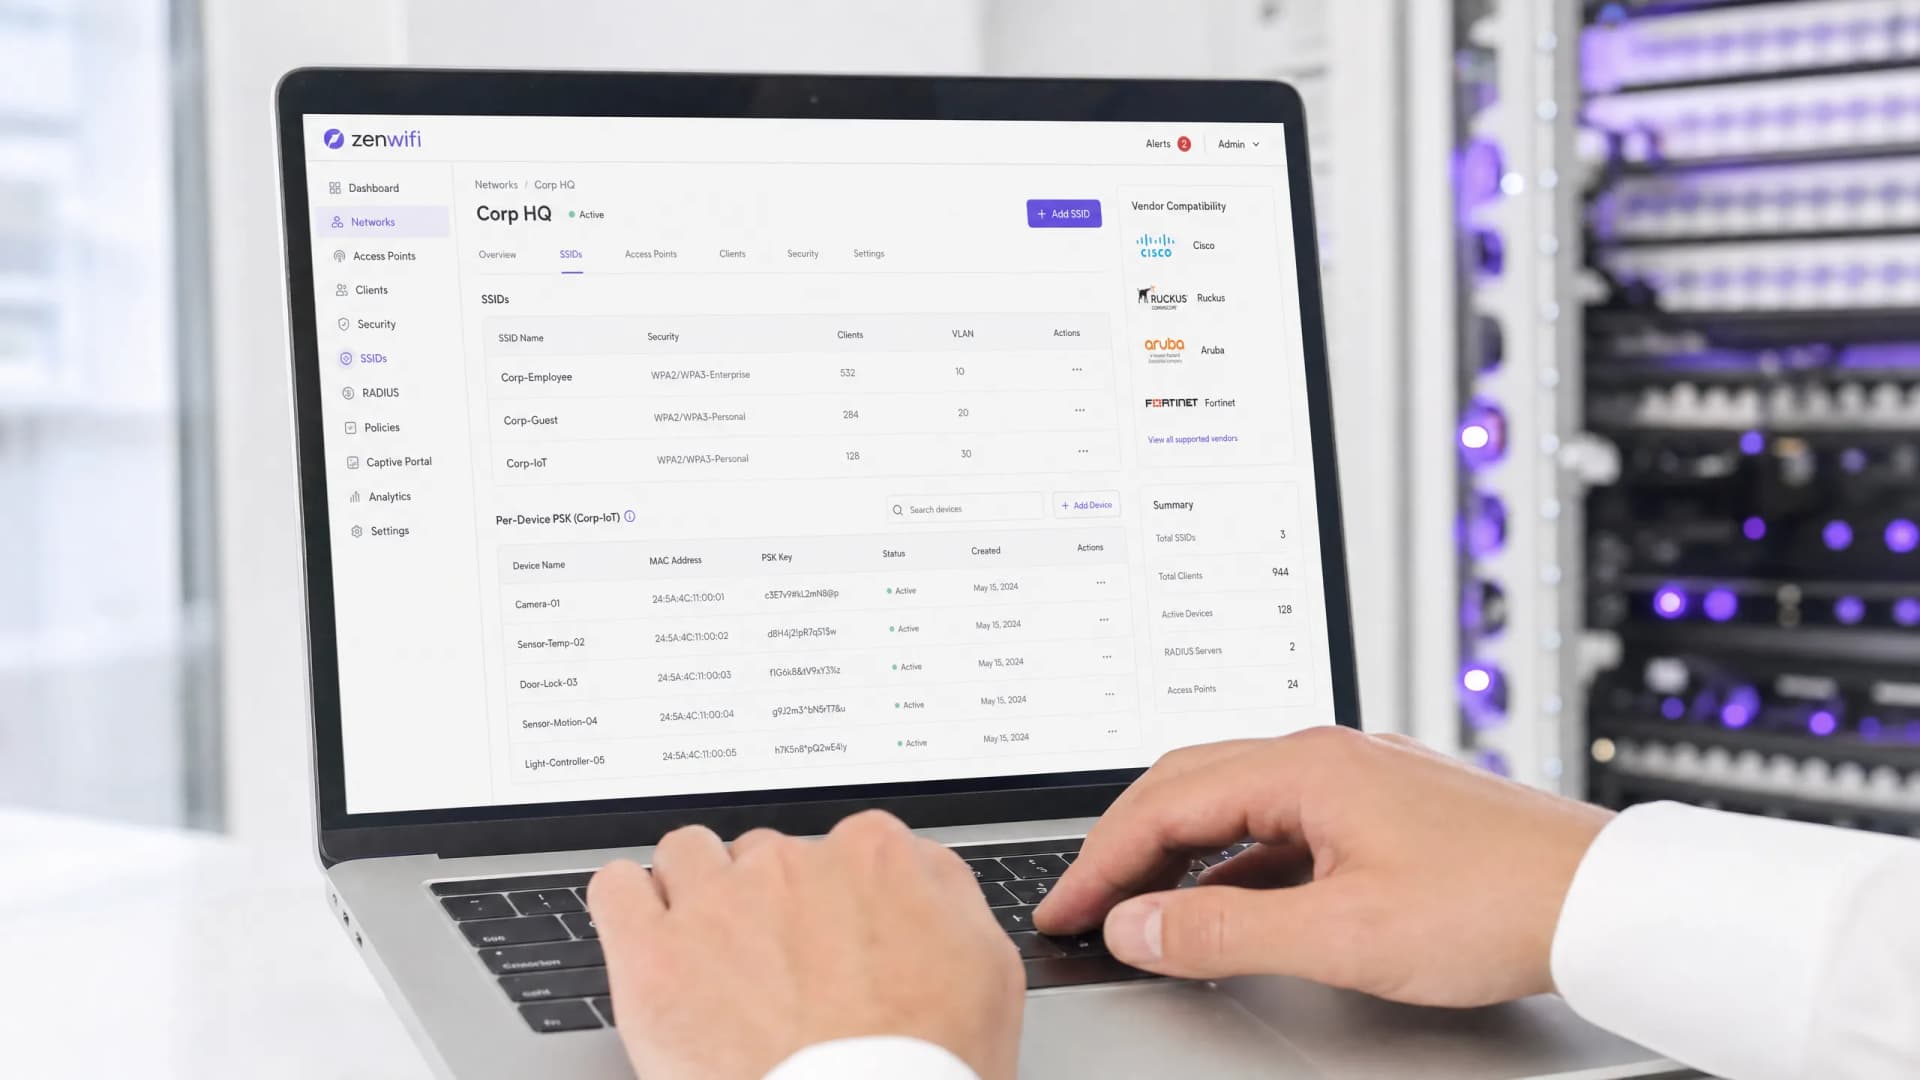
ভেন্ডর অনুযায়ী Per-Device PSK: iPSK, DPSK, MPSK এবং PPSK এর তুলনা (এবং WPA3 সাপোর্ট)
Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet এবং Ubiquiti UniFi এর মধ্যে per-device PSK ইমপ্লিমেন্টেশনের একটি বিস্তারিত তুলনা। জানুন কীভাবে WPA3-SAE per-device কী স্ট্র্যাটেজিকে প্রভাবিত করে এবং কখন ট্রানজিশন মোড ডিপ্লয় করতে হবে বনাম 802.1X এ চলে যেতে হবে।
প্রতি-ডিভাইস PSK (iPSK, DPSK, MPSK) ব্যবহার করে WiFi SSID-এর সংখ্যা কীভাবে কমানো যায়
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটি ব্যাখ্যা করে যে কীভাবে IT টিমগুলো প্রতি-ডিভাইস PSK (xPSK) ব্যবহার করে একাধিক নির্দিষ্ট উদ্দেশ্যে তৈরি নেটওয়ার্ককে একটি একক SSID-এ নিয়ে এসে SSID বিকন ওভারহেডের কারণে সৃষ্ট WiFi পারফরম্যান্সের অবনতি দূর করতে পারে। এটি Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK এবং Ubiquiti UniFi PPSK জুড়ে ভেন্ডর ল্যান্ডস্কেপ কভার করে, যার সাথে ডাইনামিক VLAN অ্যাসাইনমেন্ট, IoT অনবোর্ডিং এবং PCI DSS কমপ্লায়েন্সের ব্যবহারিক ইমপ্লিমেন্টেশন গাইডলাইন রয়েছে। হসপিটালিটি, রিটেইল, স্টেডিয়াম এবং সরকারি খাতের ভেন্যু অপারেটররা এখানে কার্যকর আর্কিটেকচার গাইডেন্স এবং বাস্তব জীবনের কাজের উদাহরণ পাবেন।
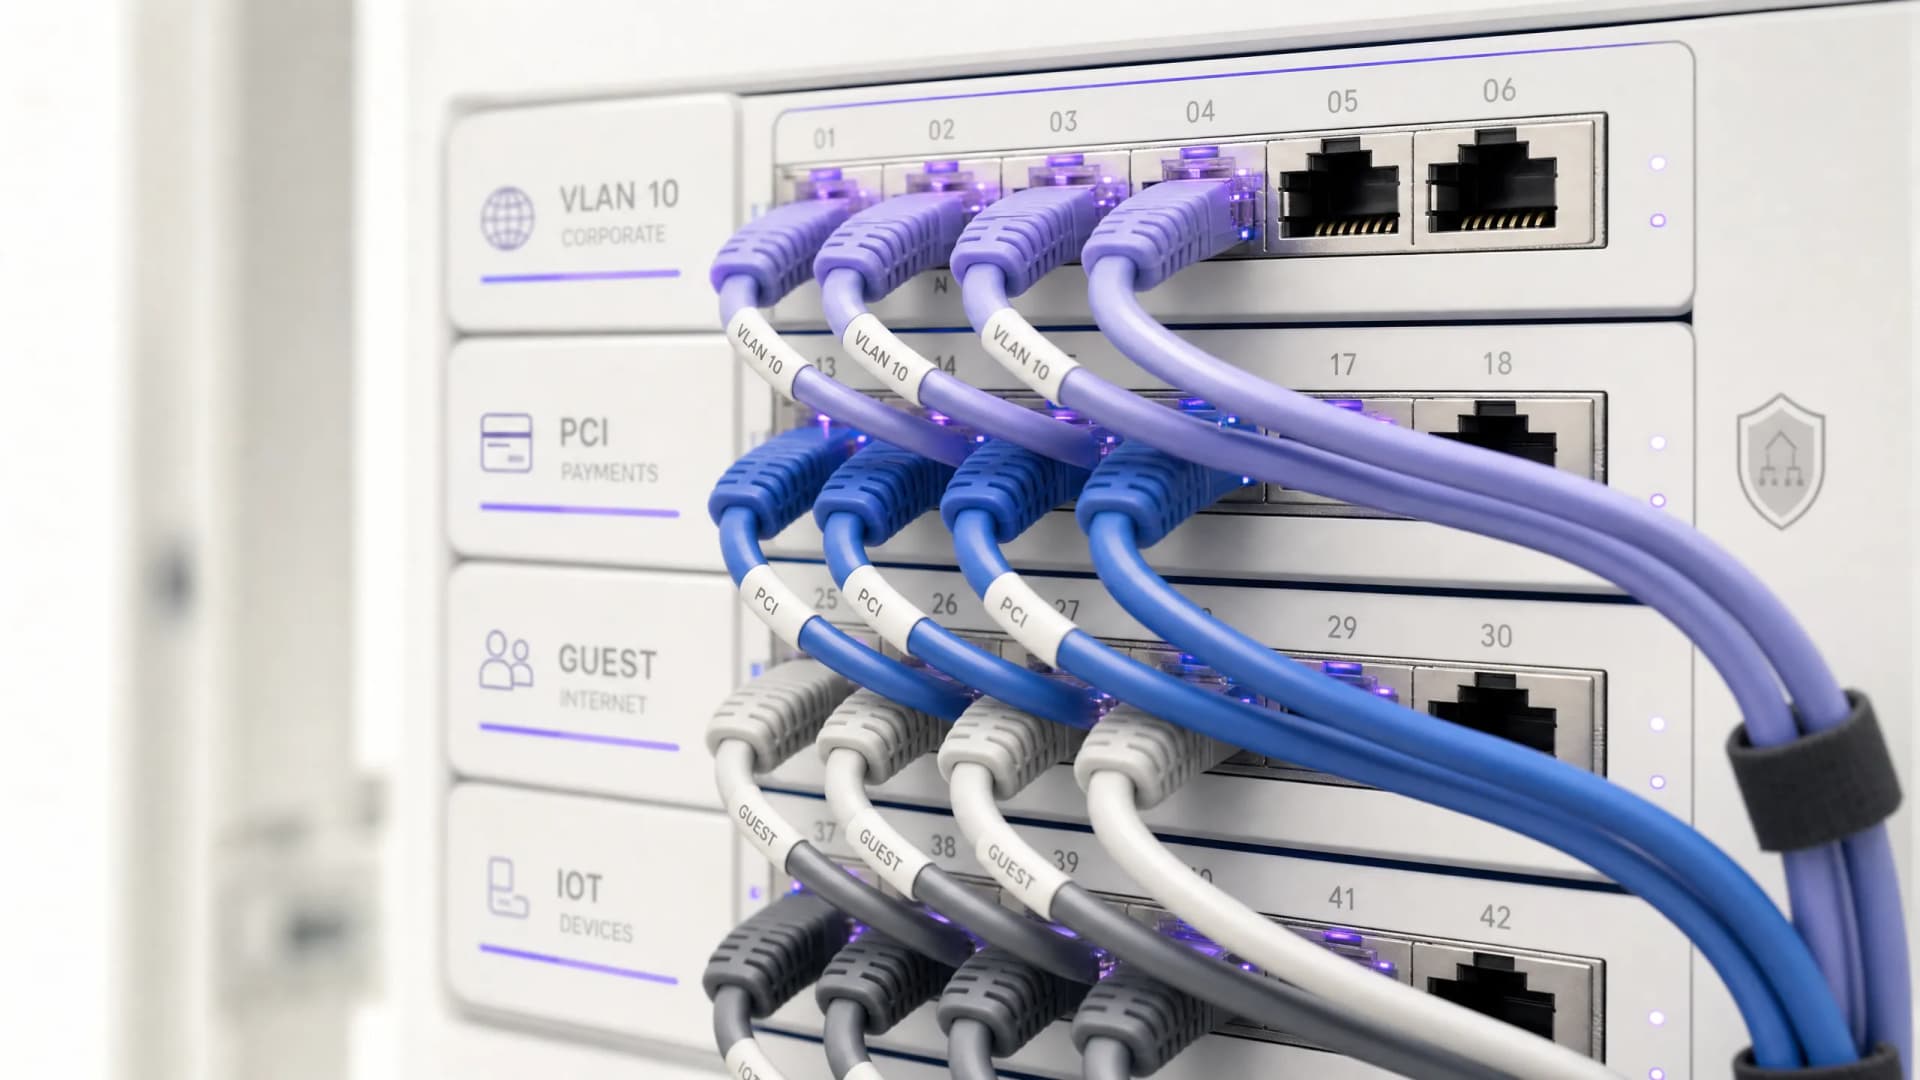
ভাগ করা WiFi পরিকাঠামোর আইনি এবং সম্মতি সংক্রান্ত প্রয়োজনীয়তা
এই নির্ভরযোগ্য প্রযুক্তিগত রেফারেন্স গাইডটি ভাগ করা WiFi পরিকাঠামো স্থাপন এবং পরিচালনার জন্য অত্যন্ত গুরুত্বপূর্ণ আইনি, নিয়ন্ত্রণমূলক এবং আর্কিটেকচারাল প্রয়োজনীয়তার রূপরেখা প্রদান করে। এটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেটরদের এন্টারপ্রাইজ মানদণ্ড ব্যবহার করে শক্তিশালী ডেটা সুরক্ষা, কঠোর পেমেন্ট নিরাপত্তা সম্মতি এবং উচ্চ-ক্ষমতাসম্পন্ন টেন্যান্ট আইসোলেশন নিশ্চিত করার জন্য কার্যকর ফ্রেমওয়ার্ক সরবরাহ করে।
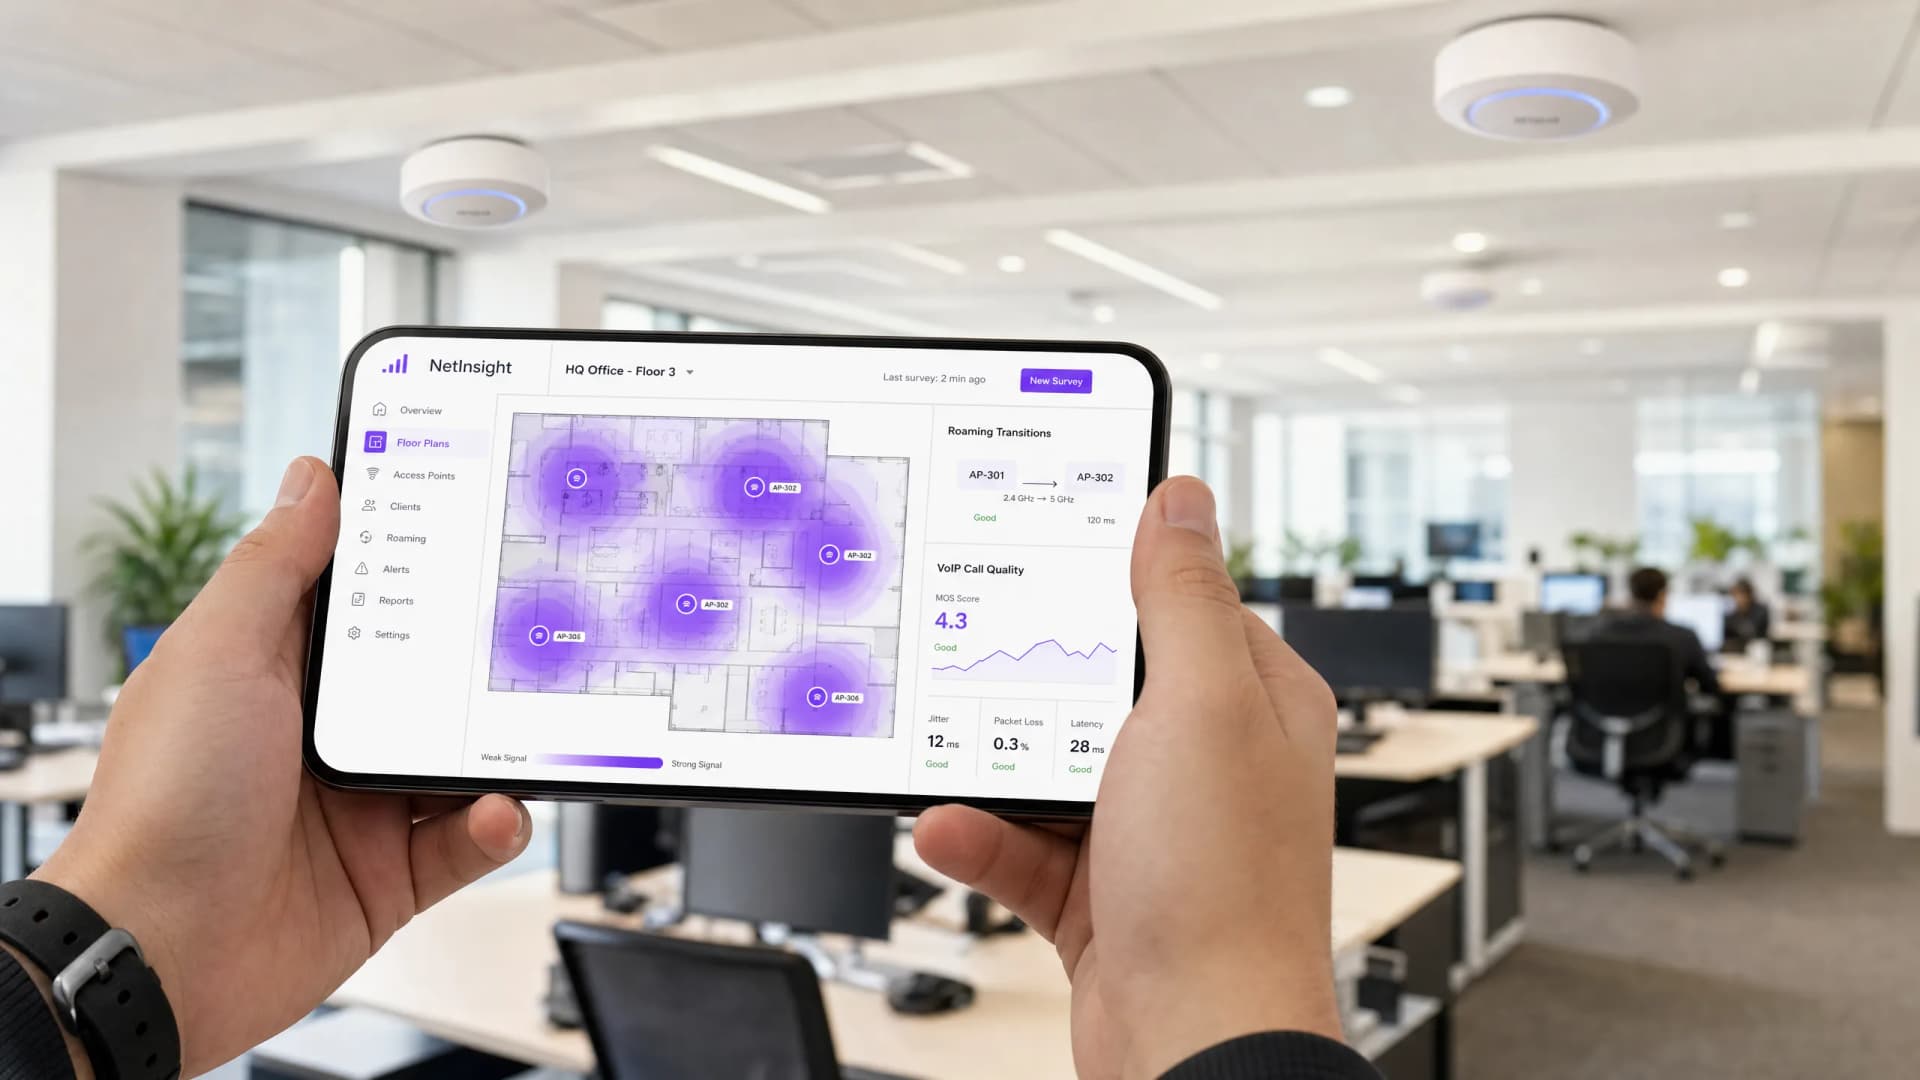
কর্পোরেট WiFi-এ VoIP এবং ভিডিও কলের জন্য রোমিং অপ্টিমাইজেশন
এই গাইডটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের কর্পোরেট স্টাফ নেটওয়ার্কে নির্বিঘ্ন VoIP এবং ভিডিও কল সমর্থন করার জন্য WiFi রোমিং অপ্টিমাইজ করার একটি বিস্তৃত, ভেন্ডর-নিরপেক্ষ ব্লুপ্রিন্ট প্রদান করে। এতে ৫০ms-এর কম হ্যান্ডঅফ লেটেন্সি অর্জনের জন্য প্রয়োজনীয় IEEE 802.11k/r/v প্রোটোকল স্ট্যাক, WMM QoS কনফিগারেশন, RF সেল ডিজাইন এবং এন্ড-টু-এন্ড তারযুক্ত QoS ম্যাপিং কভার করা হয়েছে। হোটেল, রিটেইল, চিকিৎসা এবং বড় ভেন্যু পরিবেশের জন্য প্রযোজ্য এই রেফারেন্সে বাস্তব-জগতের বাস্তবায়ন পরিস্থিতি, ট্রাবলশুটিং ফ্রেমওয়ার্ক এবং একটি পরিমাপযোগ্য ROI বিশ্লেষণ অন্তর্ভুক্ত রয়েছে।
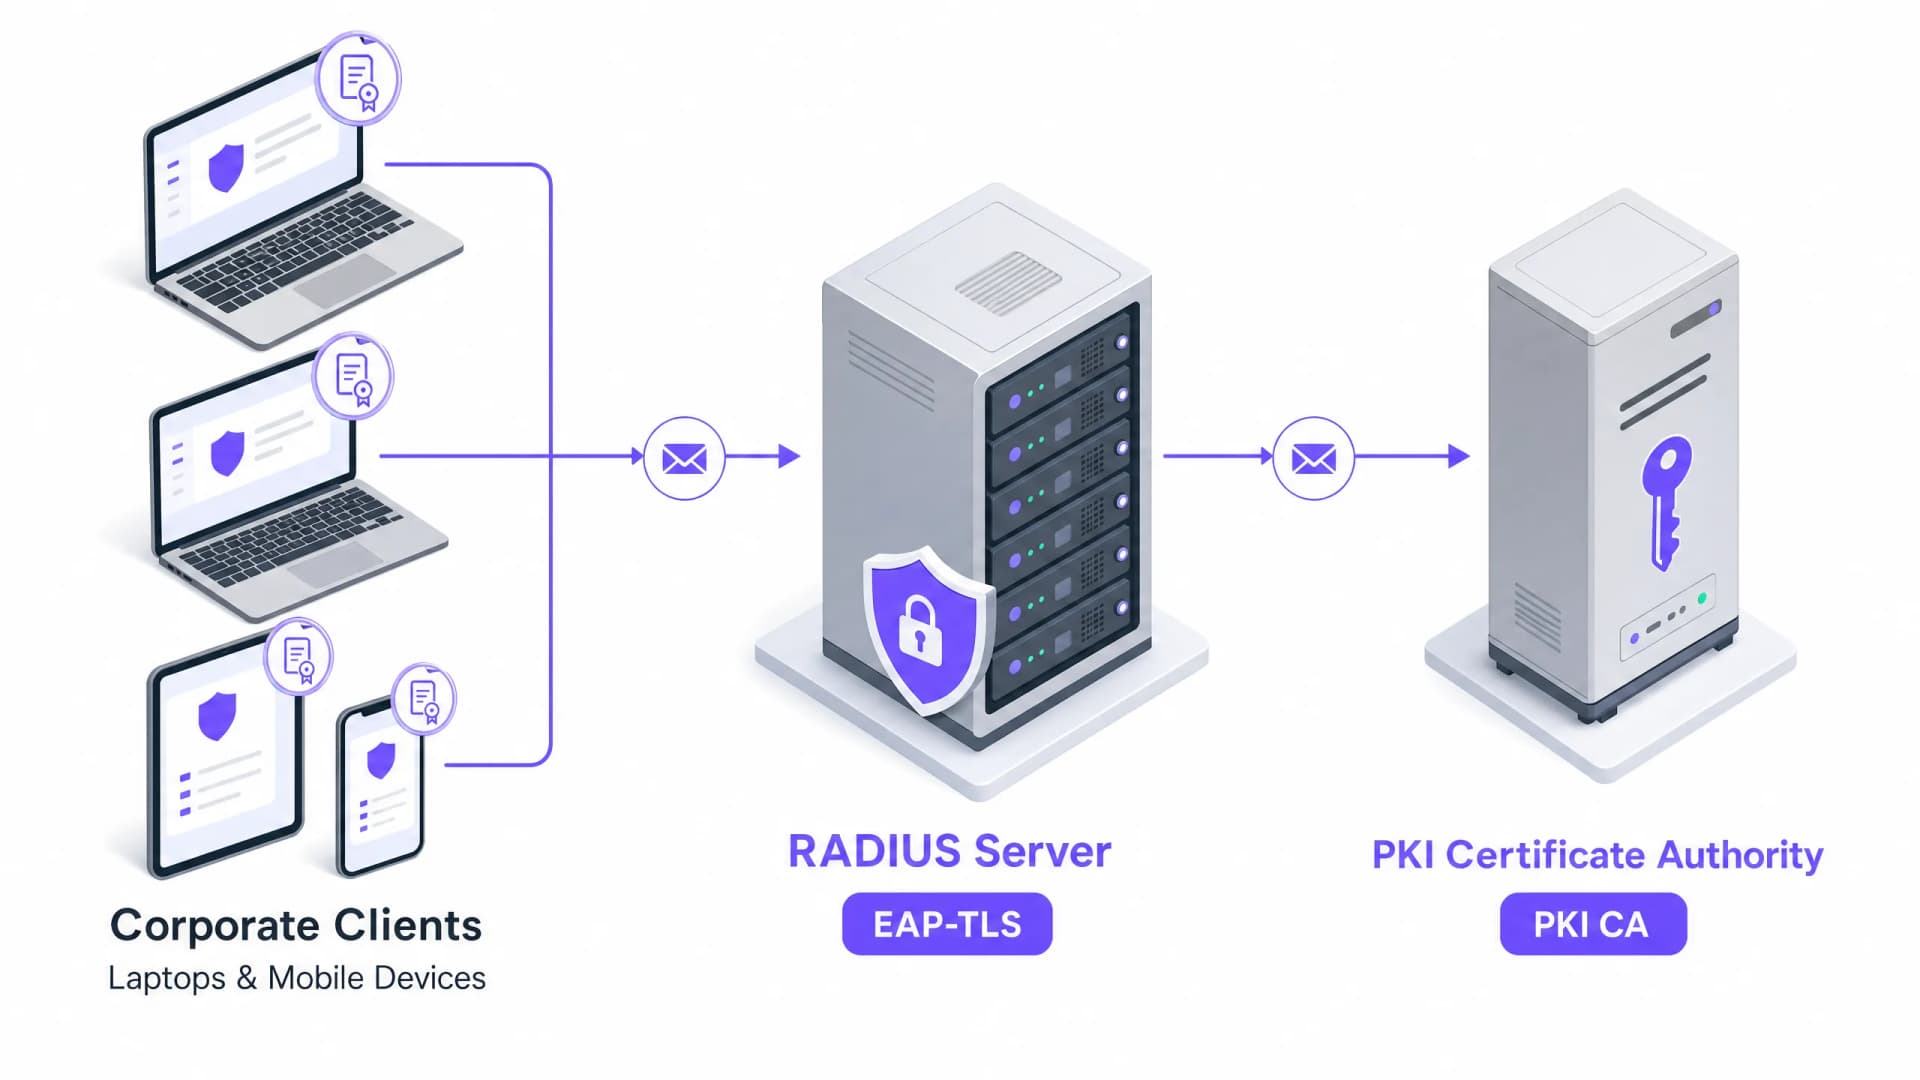
কর্পোরেট ডিভাইসের জন্য সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ (EAP-TLS)
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডে কর্পোরেট ডিভাইসের জন্য EAP-TLS সার্টিফিকেট-ভিত্তিক প্রমাণীকরণের আর্কিটেকচার, ডেপ্লয়মেন্ট এবং অপারেশনাল সেরা অনুশীলনগুলো কভার করা হয়েছে। IT আর্কিটেক্ট এবং ভেন্যু অপারেশন লিডারদের জন্য ডিজাইন করা এই গাইডটি পাসওয়ার্ড-ভিত্তিক ক্রেডেনশিয়ালের ঝুঁকি দূর করতে এবং মাল্টি-সাইট এন্টারপ্রাইজ পরিবেশে শক্তিশালী 802.1X নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল অর্জন করতে একটি ব্যবহারিক রোডম্যাপ প্রদান করে।
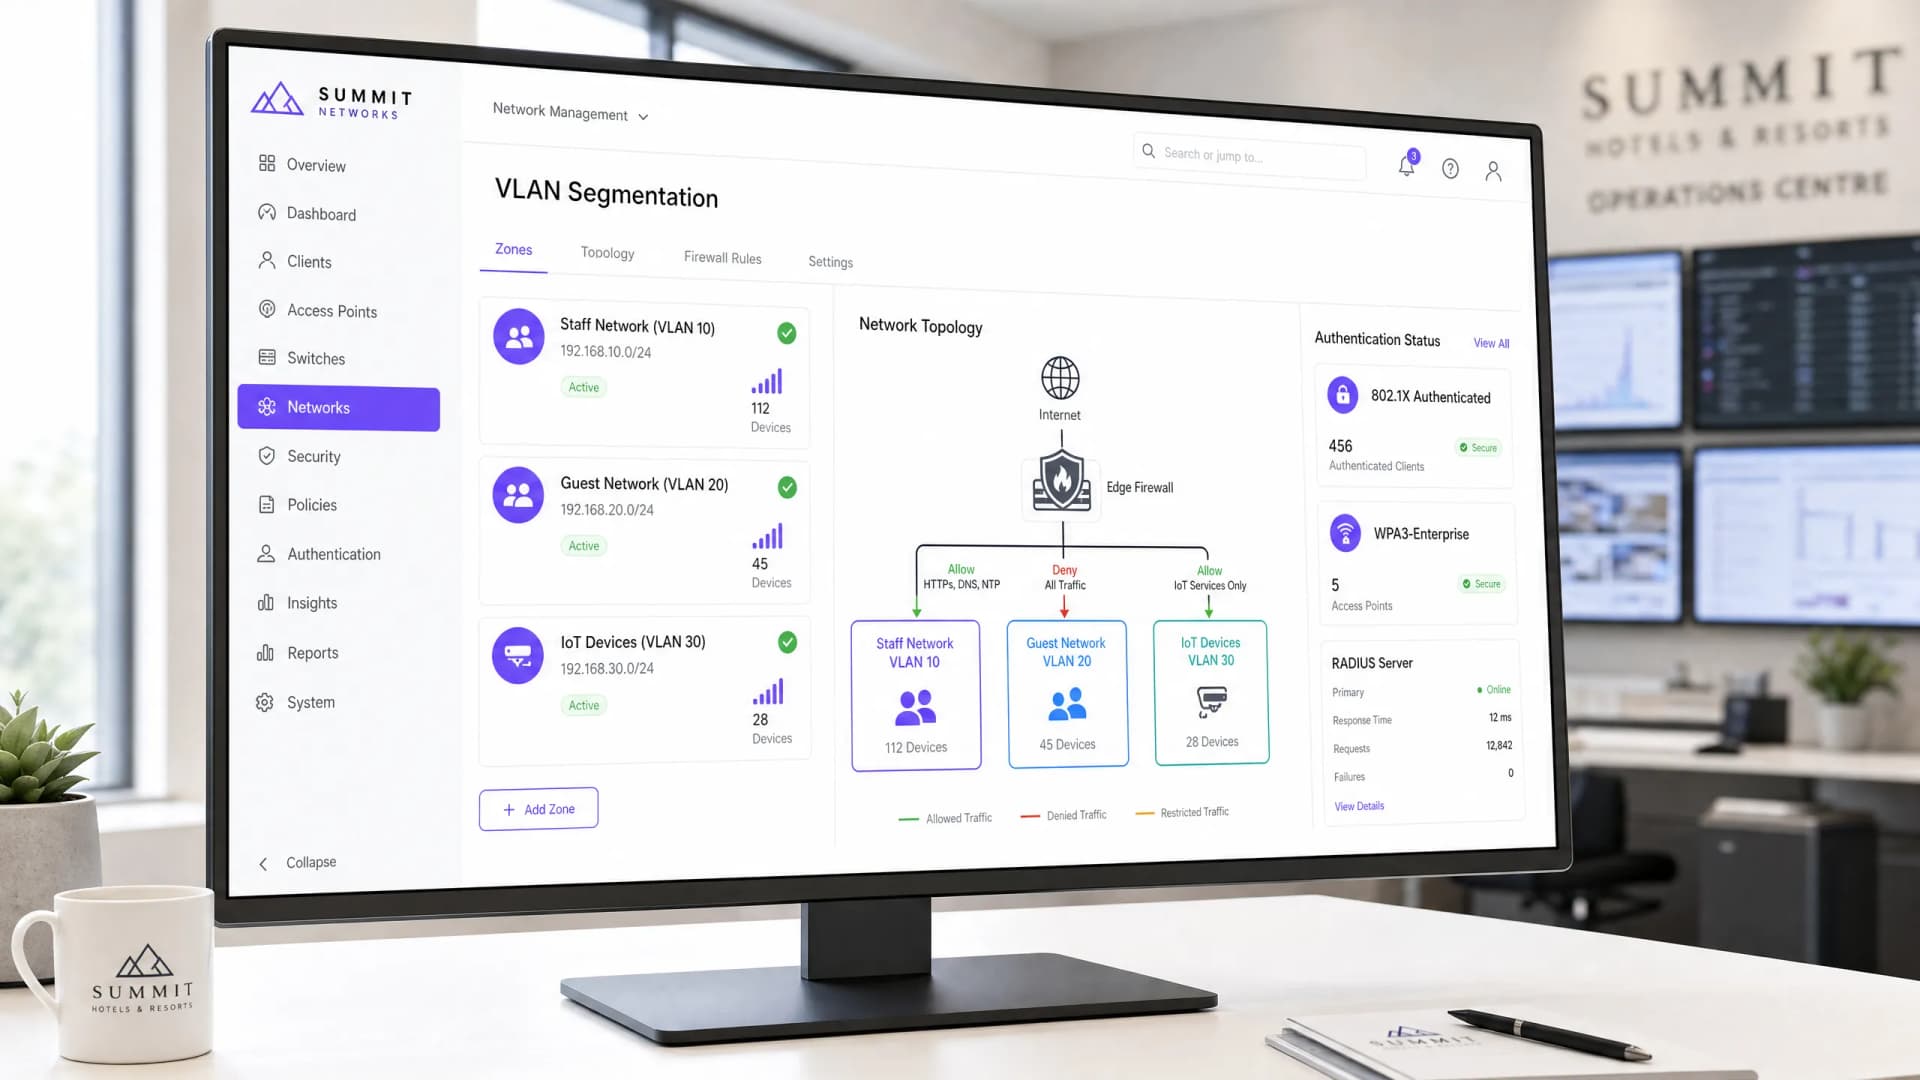
গেস্ট ট্রাফিক থেকে পৃথক করা সুরক্ষিত স্টাফ WiFi নেটওয়ার্ক ডিজাইন করা
নেটওয়ার্ক আর্কিটেক্ট এবং IT লিডারদের জন্য একটি নির্ভরযোগ্য প্রযুক্তিগত রেফারেন্স গাইড যা সুরক্ষিত, উচ্চ-ক্ষমতাসম্পন্ন স্টাফ WiFi নেটওয়ার্ক ডিজাইন করার বিষয়ে বিস্তারিত আলোচনা করে। এটি কমপ্লায়েন্স ম্যান্ডেট (PCI-DSS, GDPR) সন্তুষ্ট করতে এবং ল্যাটারাল মুভমেন্টের সুরক্ষাজনিত ঝুঁকিগুলি দূর করতে VLAN, 802.1X অথেন্টিকেশন এবং WPA3-Enterprise ব্যবহার করে পাবলিক গেস্ট নেটওয়ার্ক থেকে অপারেশনাল ট্রাফিকের লজিক্যাল এবং ফিজিক্যাল সেগমেন্টেশনের বিস্তারিত বিবরণ দেয়।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
