
কারিগরি WiFi নির্দেশিকা
গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।
473 guides
ক্লাউড-ম্যানেজড WiFi সমাধান: ব্যবসায়িক স্থাপনা গাইড | Purple
মাল্টি-টেন্যান্ট এবং বাণিজ্যিক ভবন জুড়ে ক্লাউড-ম্যানেজড WiFi স্থাপন করুন। আর্কিটেকচার তুলনা করুন, iPSK এবং VLAN আইসোলেশন কনফিগার করুন এবং TCO ও অ্যামেনিটি ROI মডেল করুন।
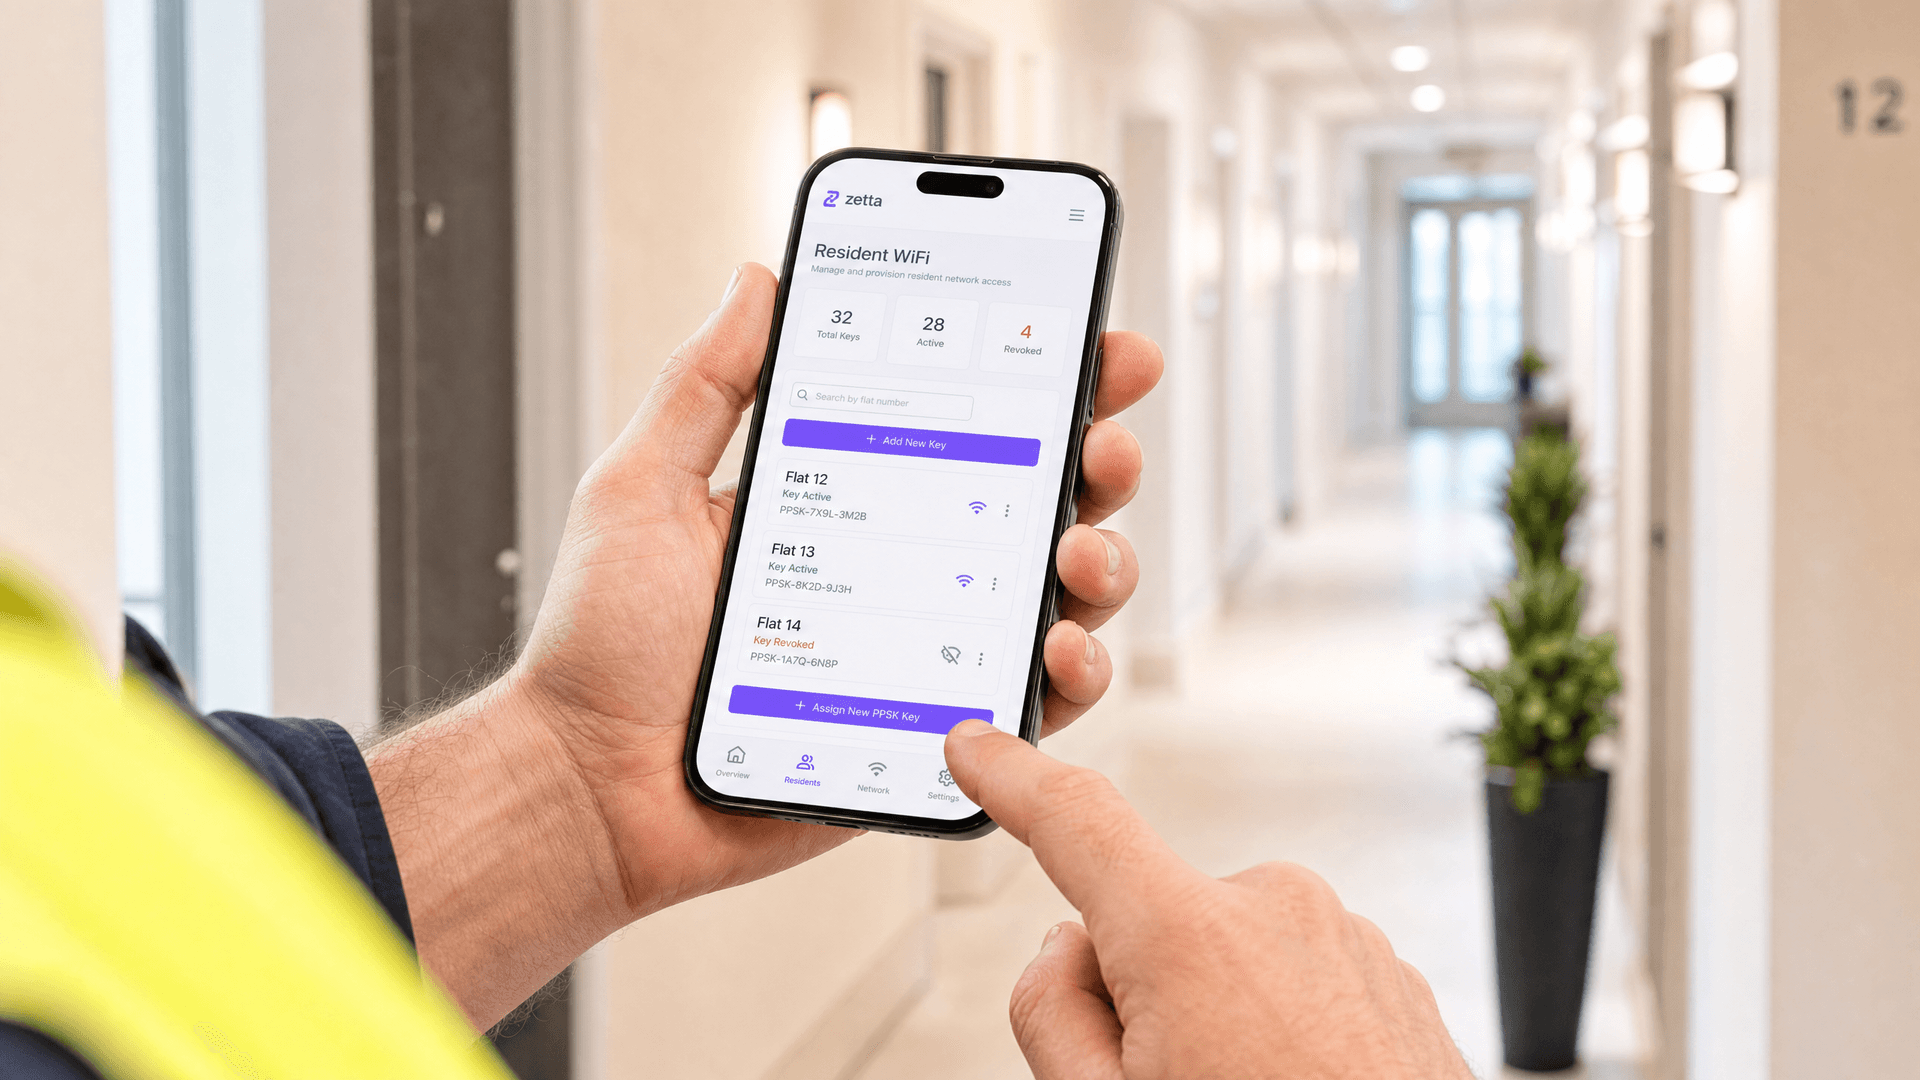
PPSK WiFi: বৈশিষ্ট্য এবং ডিপ্লয়মেন্ট মডেলের তুলনা
Private Pre-Shared Key (PPSK) এবং iPSK আর্কিটেকচারের টেকনিক্যাল গাইড: ডায়নামিক VLAN সেগমেন্টেশন, mDNS আইসোলেশন এবং ওয়াইফাই এয়ারটাইম রিকভারি।
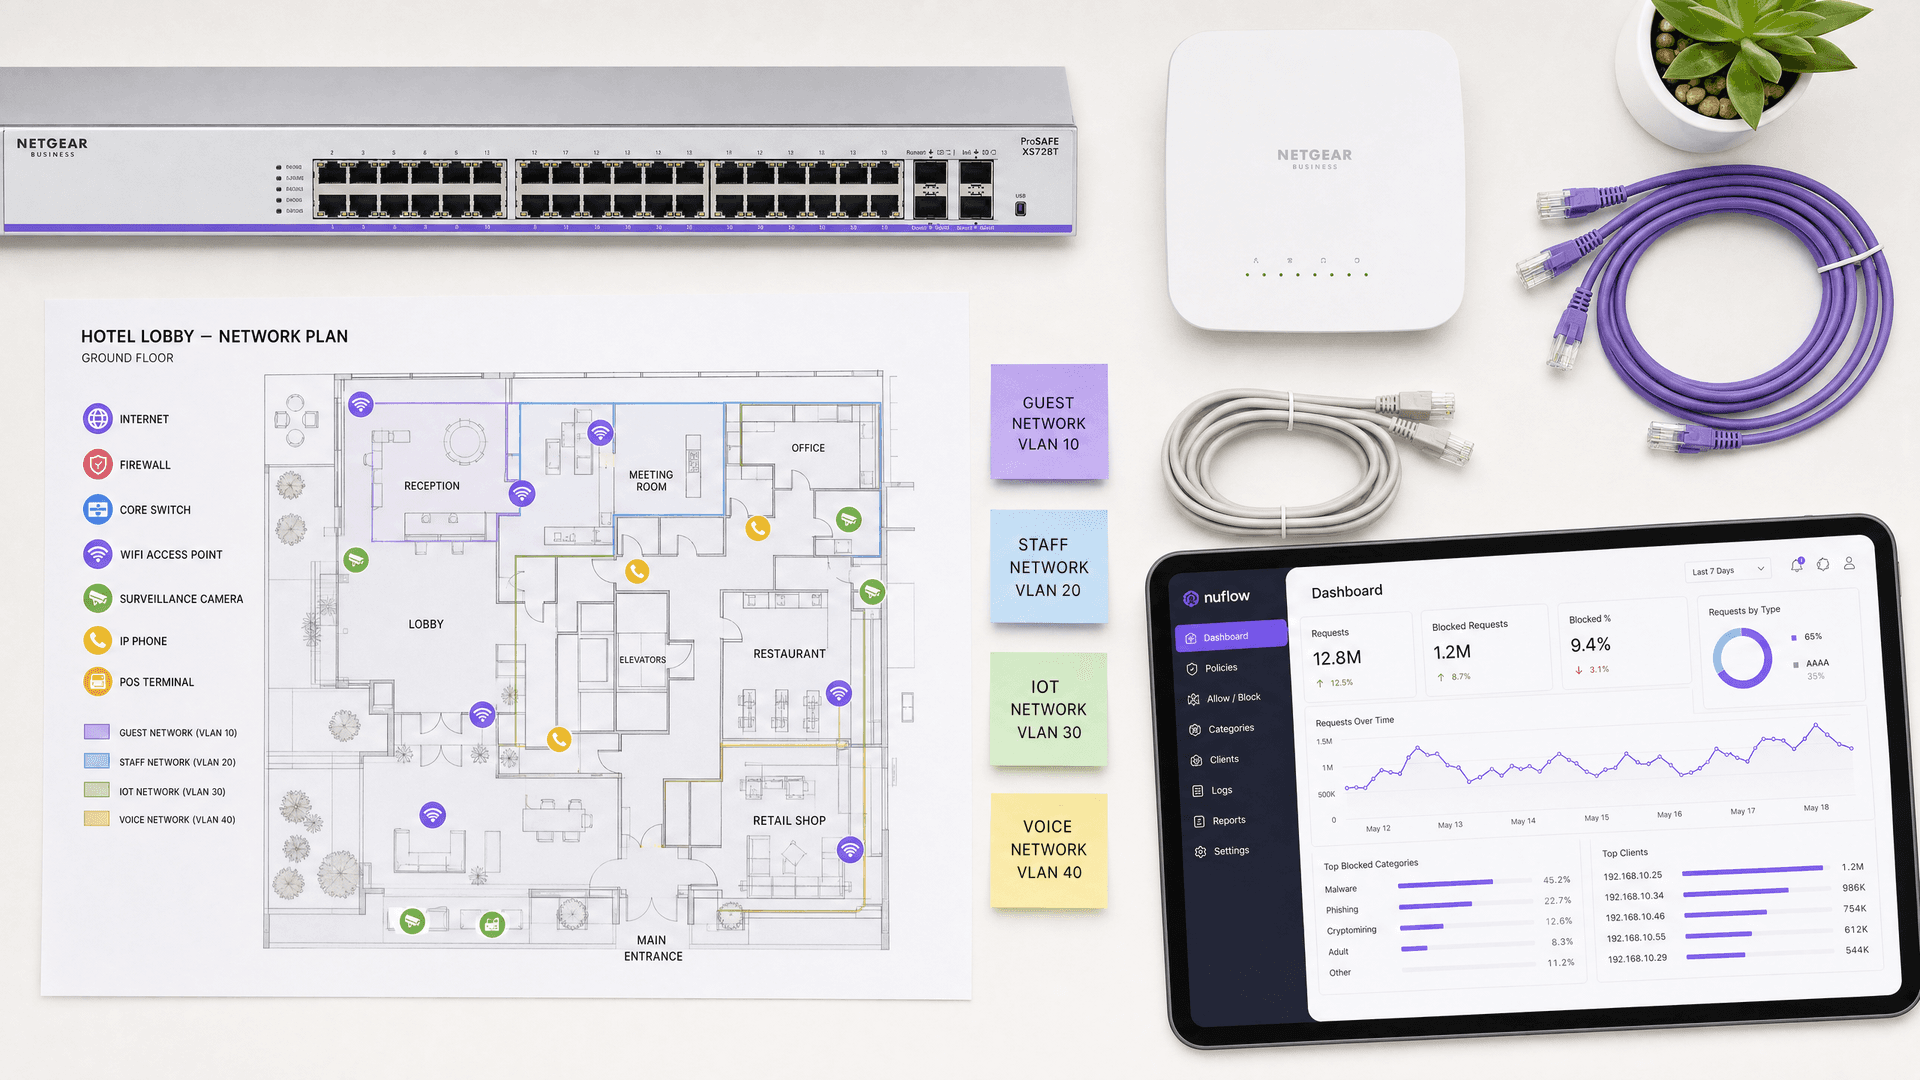
সেরা DNS filtering: ব্যবসার জন্য একটি বিস্তৃত নির্দেশিকা
এই প্রযুক্তিগত রেফারেন্স নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে এন্টারপ্রাইজ DNS filtering কোনো সংযোগ স্থাপন করার আগেই রেজোলিউশন স্তরে ক্ষতিকারক ডোমেনগুলিকে ব্লক করে পাবলিক নেটওয়ার্কগুলিকে সুরক্ষিত করে। এটি আইটি ডিরেক্টর, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন টিমকে ডেপ্লয়মেন্ট আর্কিটেকচার, ফায়ারওয়াল কনফিগারেশন এবং কমপ্লায়েন্স প্রসঙ্গ প্রদান করে যা তাদের আতিথেয়তা, খুচরা বিক্রয় এবং পাবলিক সেক্টরের পরিবেশ জুড়ে Guest WiFi সুরক্ষিত করতে প্রয়োজন। Purple Shield ৮০,০০০+ লাইভ ভেন্যু জুড়ে DNS স্তরে ম্যালওয়্যার, বটনেট এবং অনুপযুক্ত সামগ্রী ব্লক করে।
সবকিছুর জন্য তিনটি SSID: guest, Passpoint, এবং IoT WiFi সেটআপ গাইড
এই প্রযুক্তিগত গাইডটি এন্টারপ্রাইজ ভেন্যু জুড়ে থ্রি-SSID WiFi ডিজাইন বাস্তবায়নের জন্য একটি নির্দিষ্ট ব্লুপ্রিন্ট প্রদান করে। এটি সম্পূর্ণ VLAN সেগমেন্টেশন এবং জিরো-ট্রাস্ট নেটওয়ার্ক অ্যাক্সেস অর্জনের জন্য একটি ওপেন Guest WiFi পোর্টাল কনফিগারেশন, স্বয়ংক্রিয় Passpoint অনবোর্ডিং এবং প্রতি ডিভাইসে xPSK প্রমাণীকরণ বিস্তারিতভাবে আলোচনা করে।
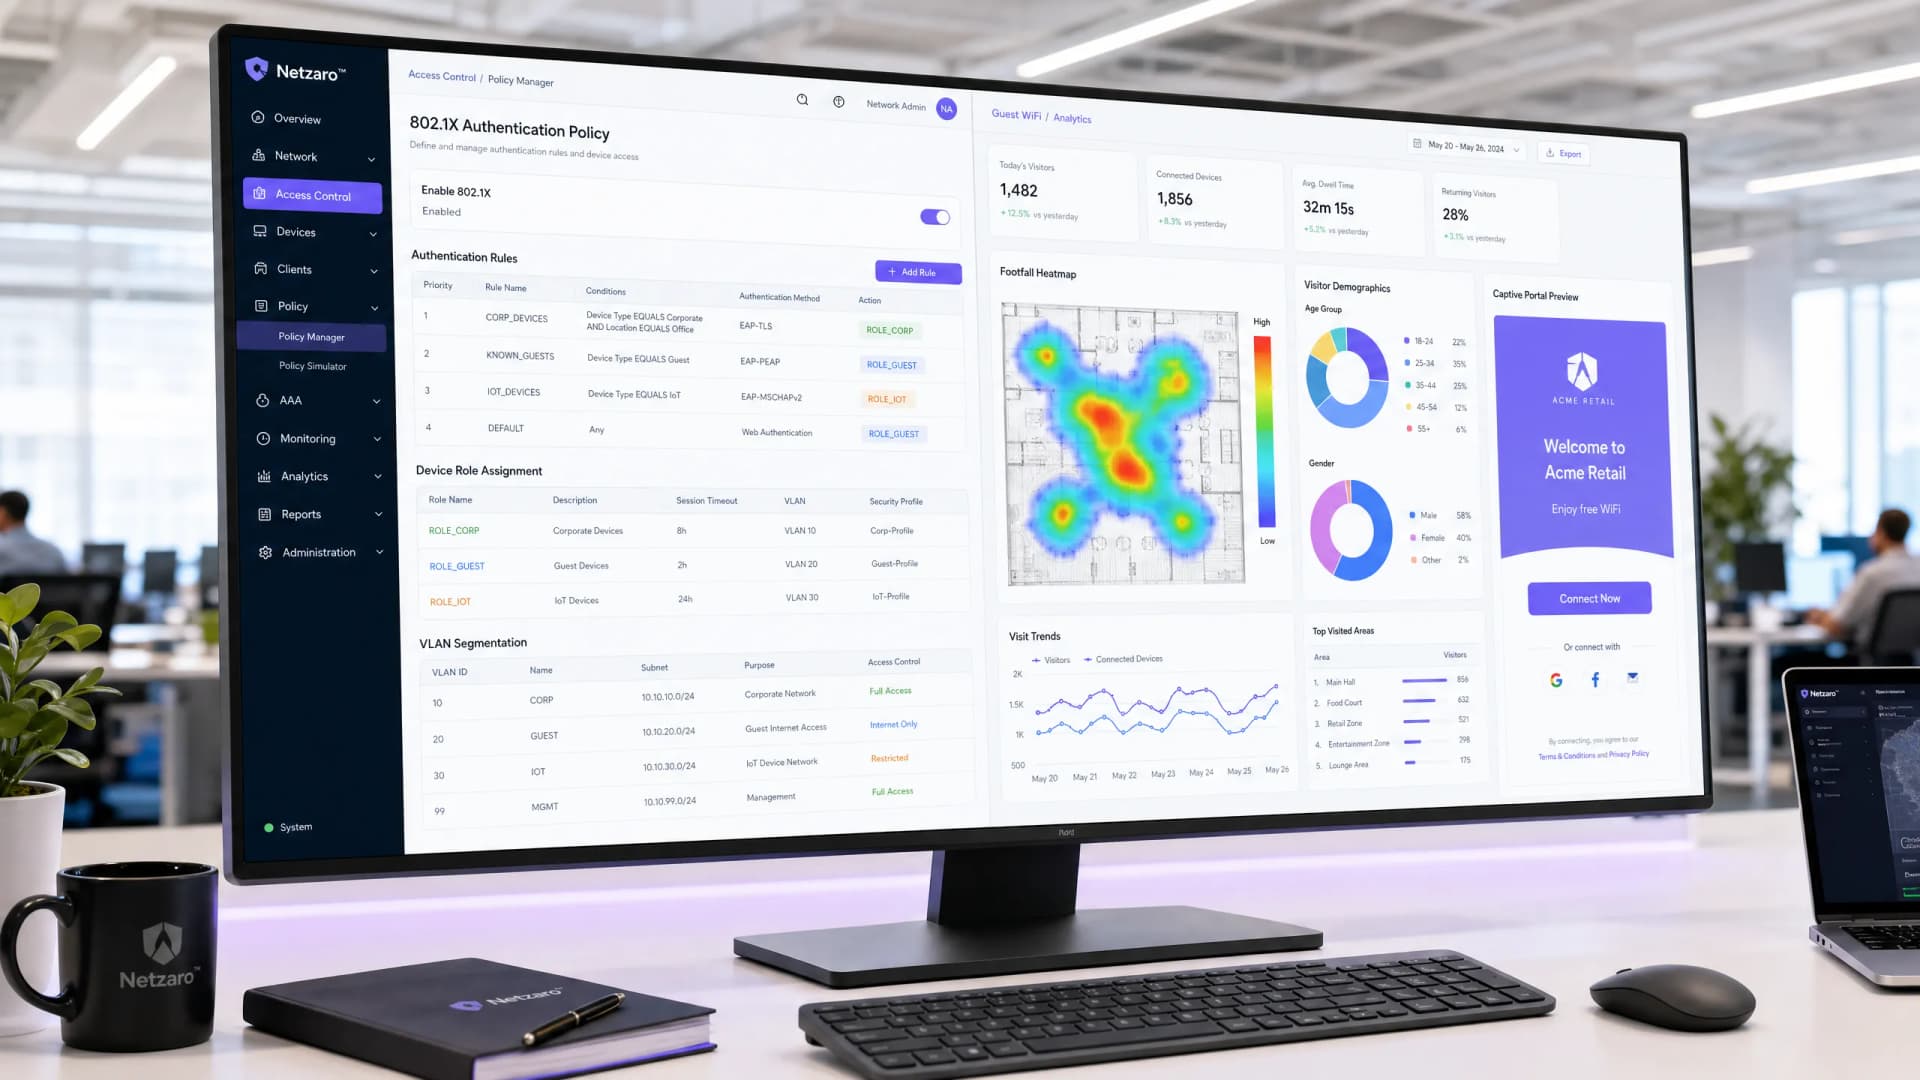
Aruba ClearPass বনাম Purple WiFi: বৈশিষ্ট্য এবং সহ-স্থাপনার তুলনা
Aruba ClearPass এবং Purple WiFi-এর সহ-স্থাপনা আর্কিটেকচারের বিস্তারিত বিবরণ সম্বলিত একটি ব্যাপক প্রযুক্তিগত নির্দেশিকা। এটিতে RADIUS প্রক্সি কনফিগারেশন, ডাইনামিক VLAN অ্যাসাইনমেন্ট এবং এন্টারপ্রাইজ NAC-এর পাশাপাশি নিরাপদ, অ্যানালিটিক্স-চালিত গেস্ট নেটওয়ার্ক প্রদানের সর্বোত্তম অনুশীলনগুলি অন্তর্ভুক্ত রয়েছে।
Cisco ISE বনাম Purple WiFi: কীভাবে তারা তুলনা করে এবং একসাথে কাজ করে
এই নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে Cisco ISE এবং Purple WiFi এন্টারপ্রাইজ নেটওয়ার্কে আলাদা কিন্তু পরিপূরক ভূমিকা পালন করে। এটি নিরাপদ 802.1X কর্পোরেট অ্যাক্সেসের জন্য Cisco ISE কীভাবে ব্যবহার করবেন তা বিস্তারিতভাবে বর্ণনা করে, পাশাপাশি GDPR-সম্মত গেস্ট WiFi, মার্কেটিং অ্যানালিটিক্স এবং CRM ইন্টিগ্রেশনের জন্য Purple-কে কাজে লাগায়।
EAP-TLS বনাম EAP-TTLS: আপনার কোন সার্টিফিকেট-ভিত্তিক WiFi প্রোটোকলটি বেছে নেওয়া উচিত?
ডিভাইসটির মালিক কে, তার ওপর ভিত্তি করে আপনি আপনার এস্টেটের প্রতিটি ডিভাইস গ্রুপকে EAP-TLS, EAP-TTLS বা iPSK-এর সাথে ম্যাপ করতে সক্ষম হবেন। এই প্রতিটি পদ্ধতি কীভাবে ক্রেডেনশিয়াল চুরি, চাকরি ছেড়ে যাওয়া কর্মীদের অ্যাক্সেস অপসারণ, PCI DSS প্রমাণ এবং রানিং খরচকে প্রভাবিত করে তাও আপনি দেখতে পাবেন। আপনি যে পদ্ধতিই বেছে নিন না কেন, তার জন্য প্রযোজ্য কনফিগারেশন নিয়মগুলো দিয়ে নির্দেশিকাটি সমাপ্ত করা হয়েছে।
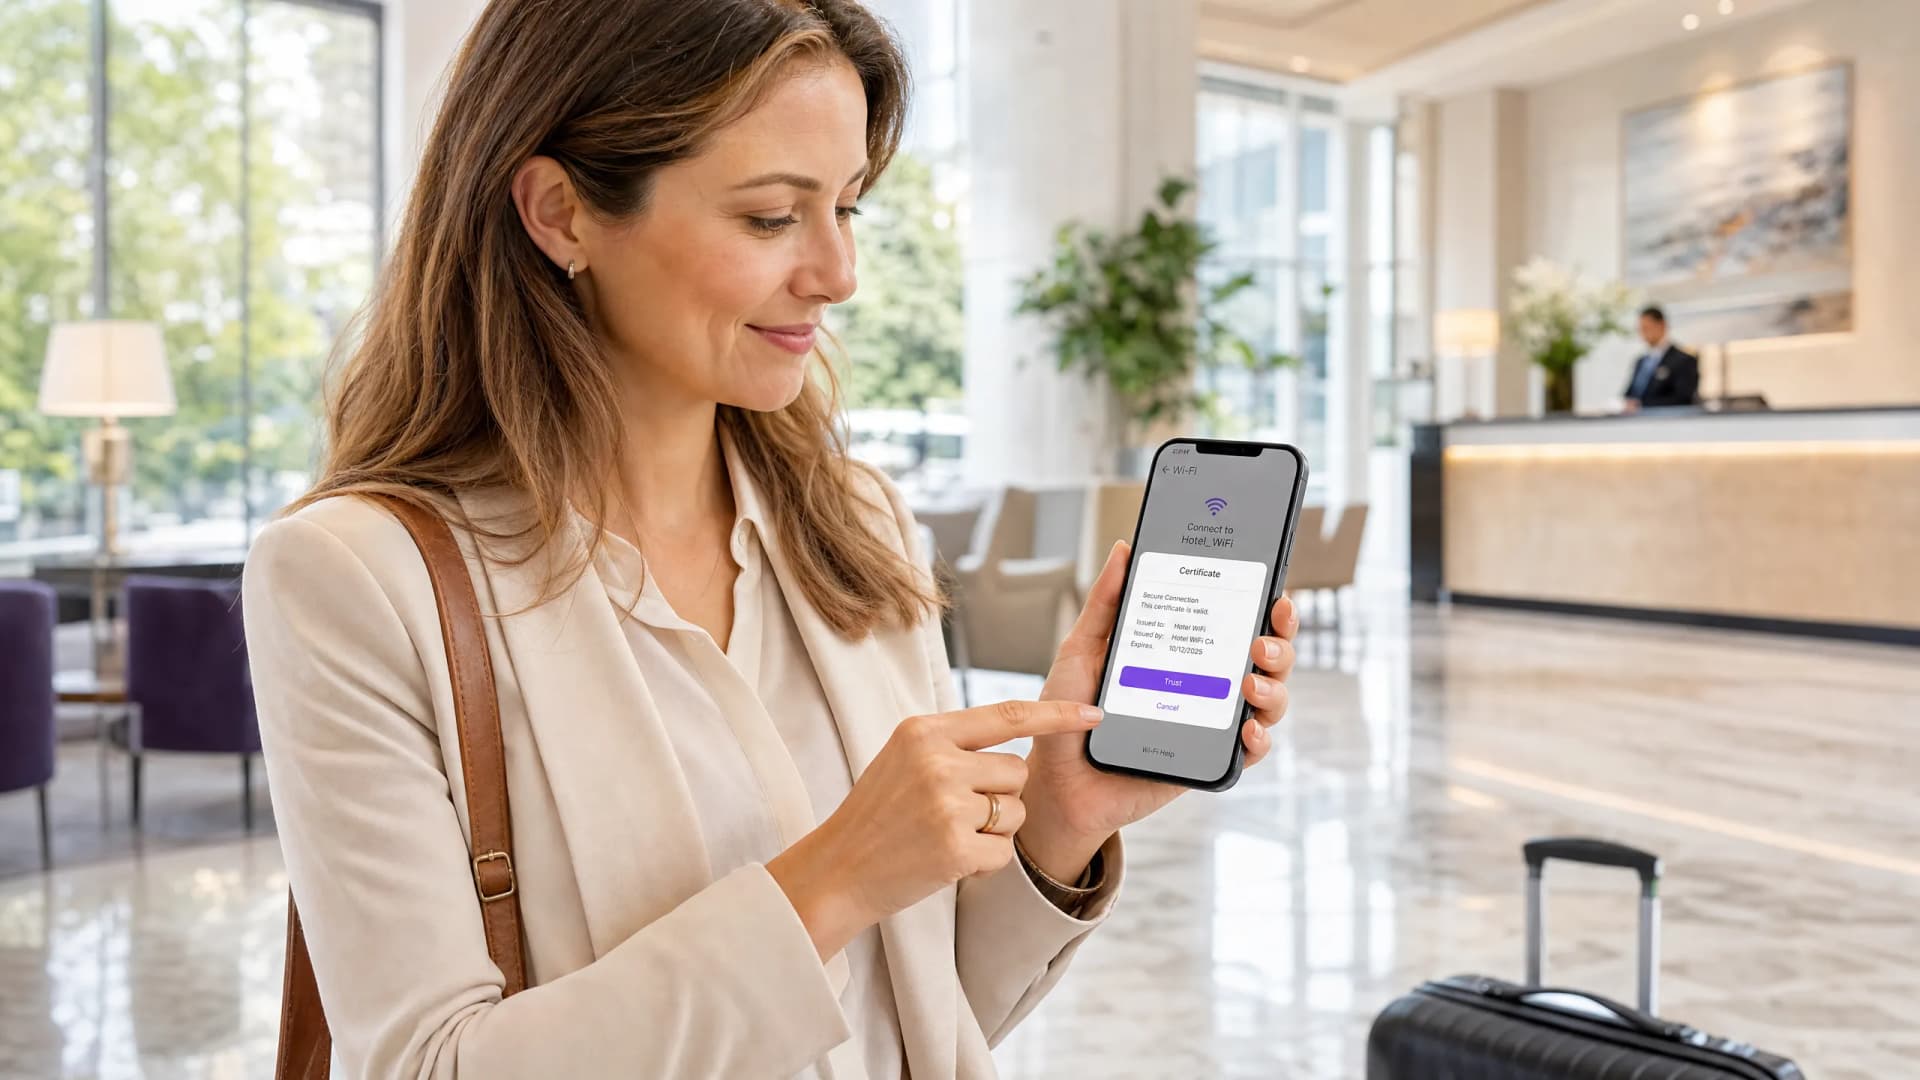
802.1X Supplicant কী? ক্লায়েন্টের ধরন এবং ডিভাইস কনফিগারেশন
এই গাইডটি এন্টারপ্রাইজ WiFi অথেন্টিকেশনে 802.1X Supplicant এর ভূমিকা ব্যাখ্যা করে। এটি প্রযুক্তিগত আর্কিটেকচার কভার করে, থার্ড-পার্টি ক্লায়েন্টদের সাথে নেটিভ OS supplicants এর তুলনা করে এবং EAP-TLS ও PEAP মোতায়েনকারী IT টিমের জন্য ব্যবহারিক কনফিগারেশন নির্দেশনা প্রদান করে।
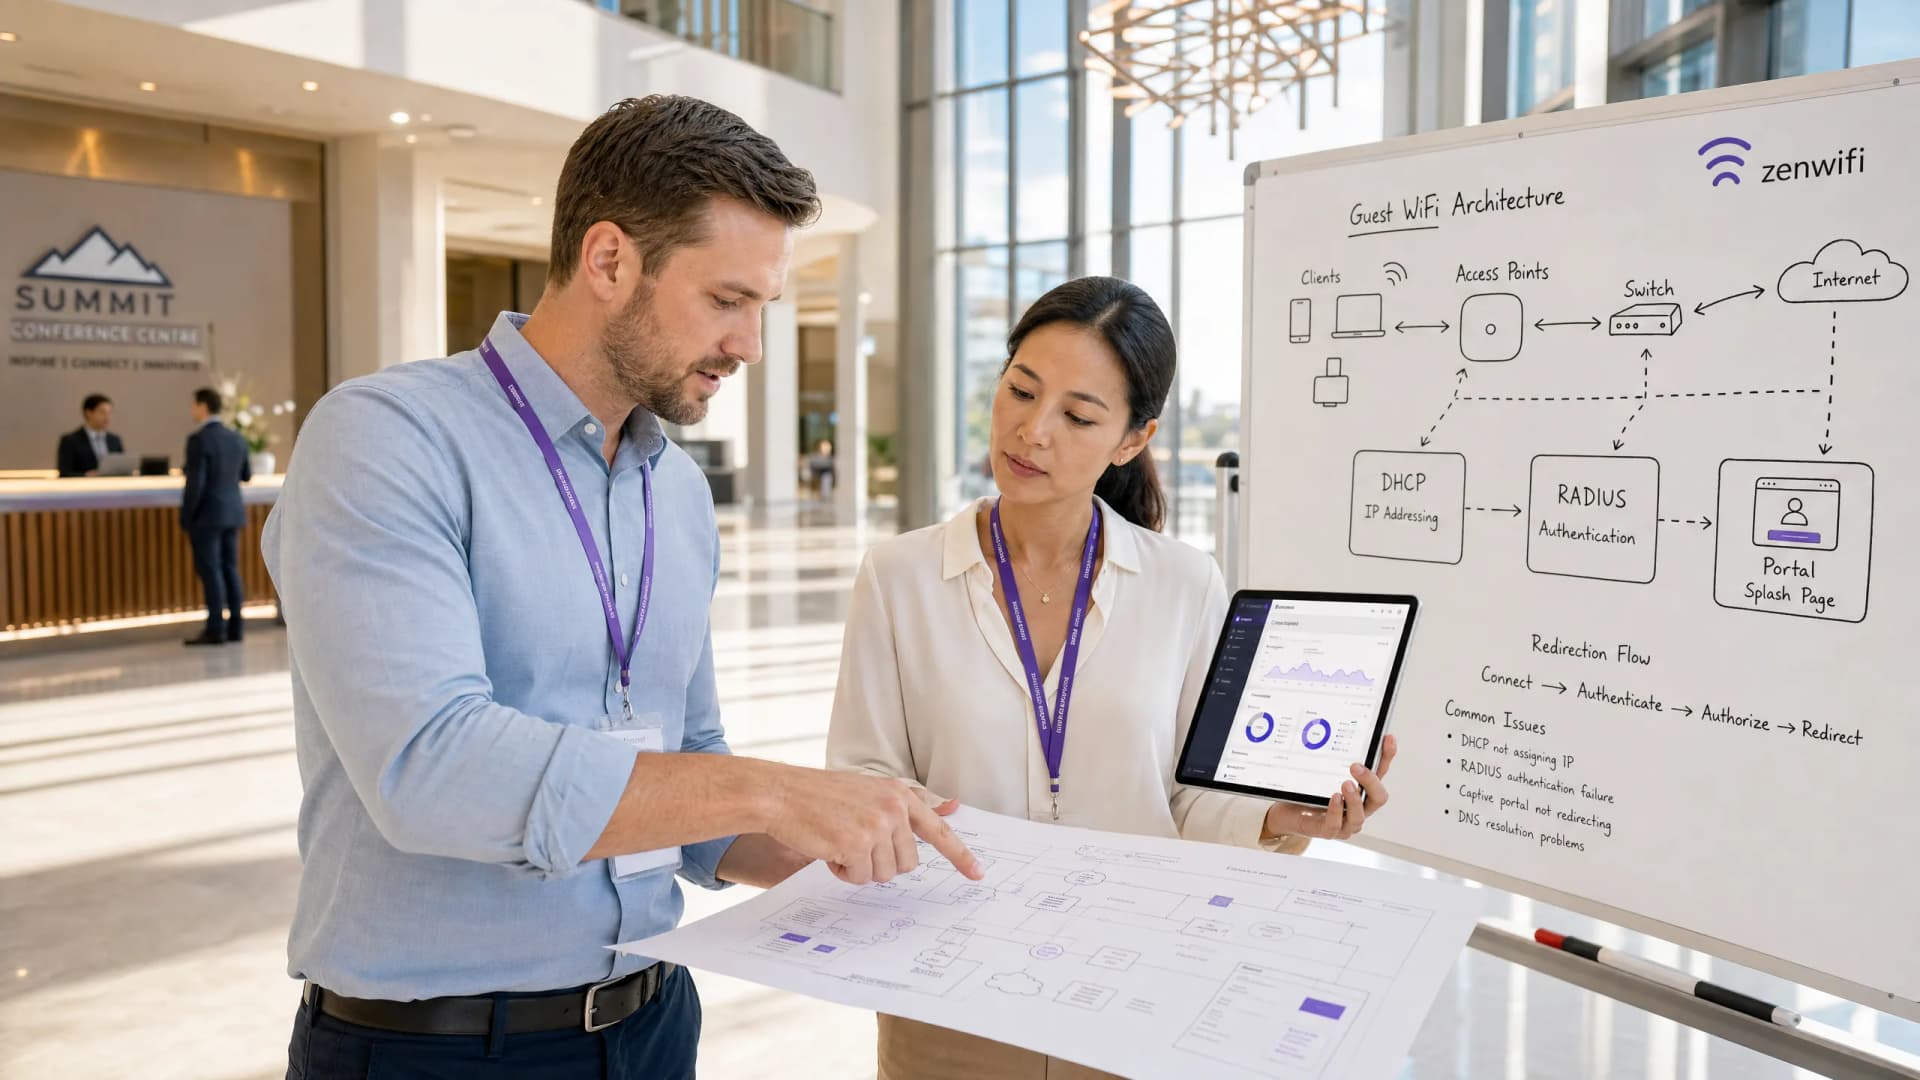
Public WiFi ট্রাবলশুটিং: 'Connected, No Internet' এবং স্প্ল্যাশ পেজ রিডাইরেকশন ব্যর্থতা সমাধান করা
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স নির্দেশিকাটি captive portal সনাক্তকরণের অন্তর্নিহিত মেকানিজম ব্যাখ্যা করে এবং গেস্ট WiFi সংযোগে বাধা সৃষ্টিকারী ছয়টি প্রাথমিক ব্যর্থতার মোড বিস্তারিতভাবে আলোচনা করে। এটি IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের HTTP রিডাইরেক্ট সমস্যা, DNS দ্বন্দ্ব এবং MAC র্যান্ডমাইজেশন চ্যালেঞ্জগুলি সমাধান করার জন্য একটি ব্যবহারিক ট্রাবলশুটিং ফ্রেমওয়ার্ক প্রদান করে।
ক্যাপটিভ পোর্টাল আর্কিটেকচার: নিরাপত্তা, রিডাইরেকশন এবং সর্বোত্তম অনুশীলনসমূহ
এন্টারপ্রাইজ ক্যাপটিভ পোর্টাল আর্কিটেকচারের উপর একটি সুনির্দিষ্ট প্রযুক্তিগত রেফারেন্স। এই গাইডটি সুরক্ষিত, ডেটা-সমৃদ্ধ গেস্ট WiFi নেটওয়ার্ক স্থাপনকারী IT লিডারদের জন্য নেটওয়ার্ক আইসোলেশন, DNS রিডাইরেকশন, RADIUS অথেন্টিকেশন এবং সিকিউরিটি কমপ্লায়েন্স উন্মোচন করে।
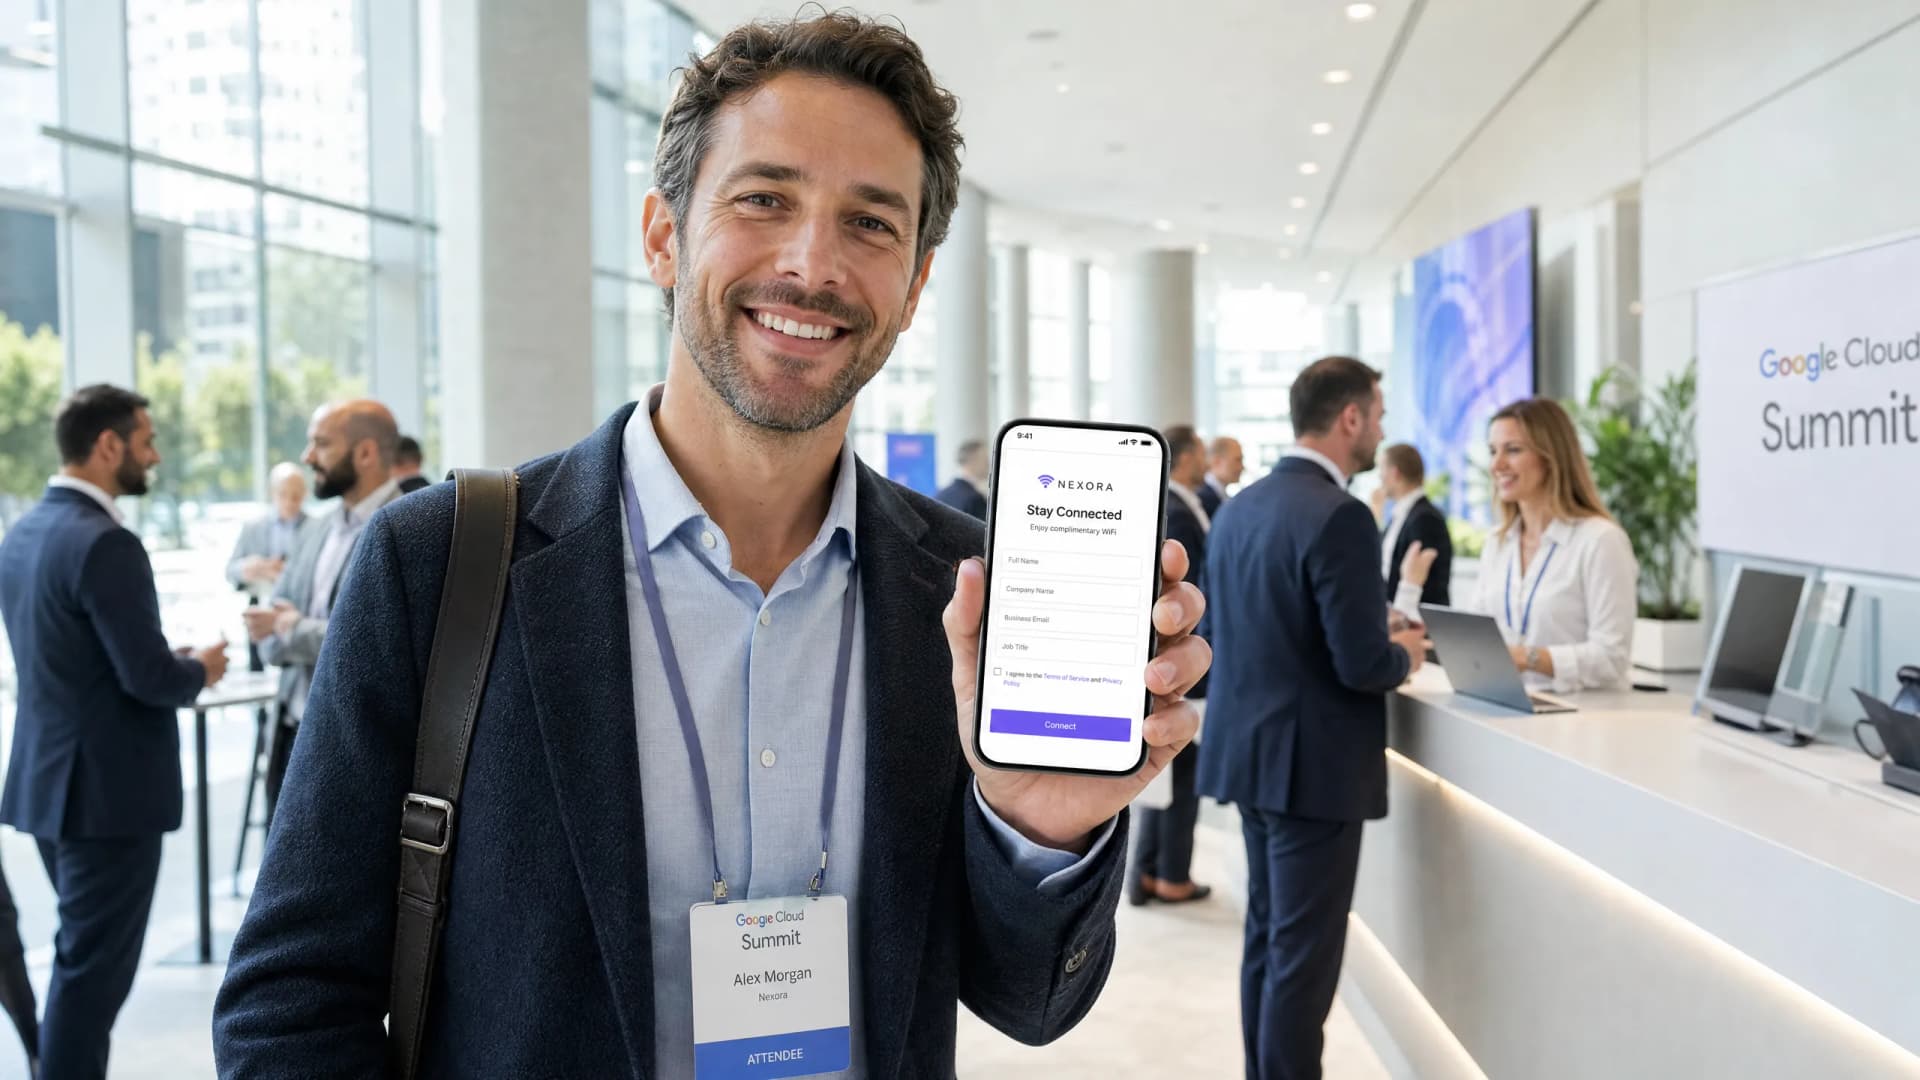
B2B Captive Portals অপ্টিমাইজ করা: কোম্পানির নাম এবং পেশাদার ডেটা সংগ্রহ করা
এই নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টররা WiFi লগইনের সময় পেশাদার ডেটা - কোম্পানির নাম, চাকরির পদবি এবং ব্যবসায়িক ইমেল ঠিকানা - সংগ্রহ করতে B2B captive portals কনফিগার করতে পারেন। এটি VLAN আইসোলেশন এবং RADIUS অথেনটিকেশন থেকে শুরু করে Salesforce এবং HubSpot-এর সাথে CRM ইন্টিগ্রেশন পর্যন্ত সম্পূর্ণ প্রযুক্তিগত আর্কিটেকচার কভার করে, যার মধ্যে GDPR এবং CCPA কমপ্লায়েন্স বিল্ট-ইন রয়েছে। যে ভেন্যুগুলো এটি সঠিকভাবে স্থাপন করে তারা তাদের গেস্ট WiFi নেটওয়ার্ককে একটি ফার্স্ট-পার্টি ডেটা ইঞ্জিন এবং স্বয়ংক্রিয় লিড জেনারেশন সিস্টেমে রূপান্তরিত করে।
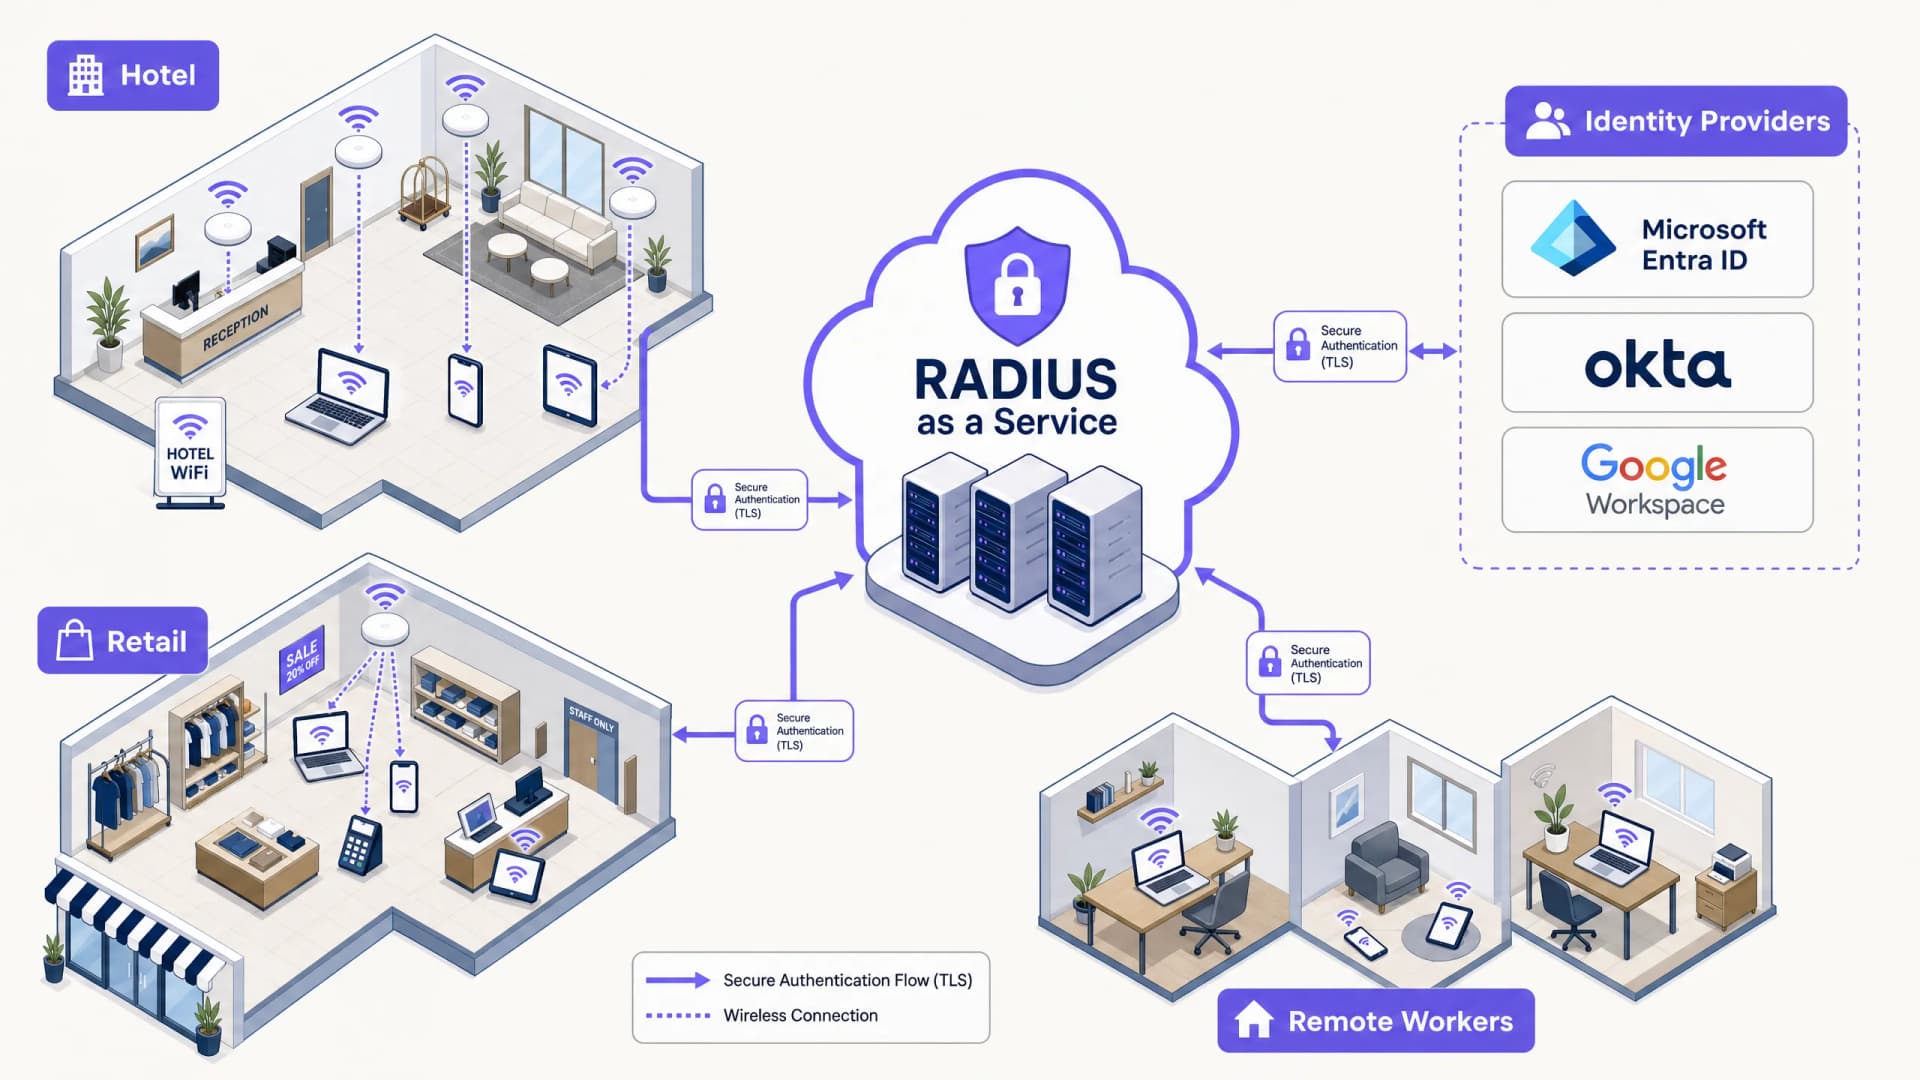
হাইব্রিড ওয়ার্কফোর্সের জন্য RADIUS as a Service-এর সুরক্ষাজনিত সুবিধাসমূহ
এই প্রযুক্তিগত রেফারেন্স গাইডটি ব্যাখ্যা করে যে কীভাবে RADIUS as a Service বিভিন্ন স্থানে ছড়িয়ে থাকা হাইব্রিড ওয়ার্কফোর্সের জন্য নেটওয়ার্ক অ্যাক্সেস সুরক্ষিত করে। এটি অন-প্রিমিসেস RADIUS ইনফ্রাস্ট্রাকচারকে একটি ক্লাউড-পরিচালিত অথেন্টিকেশন পরিষেবা দিয়ে প্রতিস্থাপন করার আর্কিটেকচার, সুরক্ষাজনিত সুবিধা এবং ডেপ্লয়মেন্টের ধাপগুলো কভার করে। হোটেল, রিটেল চেইন, স্টেডিয়াম এবং পাবলিক সেক্টর প্রতিষ্ঠানের IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য, এই গাইডটি এই ত্রৈমাসিকে ক্লাউড RADIUS মাইগ্রেশন মূল্যায়ন এবং কার্যকর করার জন্য প্রয়োজনীয় প্রমাণ সরবরাহ করে।
ক্লাউড ডিরেক্টরি (Azure AD এবং Google Workspace)-এর সাথে RADIUS as a Service একীকরণ করা
এই টেকনিক্যাল রেফারেন্স গাইডটিতে এন্টারপ্রাইজ WiFi অথেন্টিকেশনের জন্য ক্লাউড ডিরেক্টরি - Microsoft Entra ID এবং Google Workspace - এর সাথে RADIUS as a Service কীভাবে একীভূত করতে হয় তা বিস্তারিতভাবে আলোচনা করা হয়েছে। এটি অন-প্রেমিস NPS থেকে ক্লাউড-নেটিভ RADIUS-এ আর্কিটেকচারাল স্থানান্তর, সার্টিফিকেট-ভিত্তিক EAP-TLS অথেন্টিকেশনের ডেপ্লয়মেন্ট এবং হসপিটালিটি, রিটেল এবং পাবলিক-সেক্টর এনভায়রনমেন্ট জুড়ে ওয়্যারলেস অ্যাক্সেস সুরক্ষিত করার জন্য অপারেশনাল সেরা অনুশীলনগুলো কভার করে। ইতিমধ্যে ক্লাউড আইডেন্টিটিতে বিনিয়োগকারী IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য, এই গাইডটি ডিরেক্টরি ম্যানেজমেন্ট এবং ফিজিক্যাল নেটওয়ার্ক সিকিউরিটির মধ্যকার ব্যবধান দূর করে।
Multi-Tenant অফিস বিল্ডিংয়ের জন্য WiFi নেটওয়ার্ক ডিজাইন করা
এই নির্দেশিকাটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের মাল্টি-টেন্যান্ট অফিস বিল্ডিং জুড়ে স্কেলযোগ্য, নিরাপদ এবং বিচ্ছিন্ন WiFi নেটওয়ার্ক ডিজাইন করার জন্য একটি ভেন্ডর-নিরপেক্ষ ব্লুপ্রিন্ট প্রদান করে। এতে IEEE 802.1Q-এর অধীনে VLAN সেগমেন্টেশন, 802.1X এবং RADIUS-এর মাধ্যমে ডাইনামিক VLAN অ্যাসাইনমেন্ট, উচ্চ-ঘনত্বের পরিবেশের জন্য RF প্ল্যানিং এবং GDPR ও PCI-DSS-এর অধীনে কমপ্লায়েন্স সংক্রান্ত বিষয়গুলো কভার করা হয়েছে। ভেন্যু অপারেটর এবং বিল্ডিং ম্যানেজাররা এখানে কার্যকর আর্কিটেকচারাল নির্দেশিকা, বাস্তব-জগতের কেস স্টাডি এবং ডেপ্লয়মেন্টের আগে এড়ানোর মতো কনফিগারেশন ত্রুটিগুলো খুঁজে পাবেন।
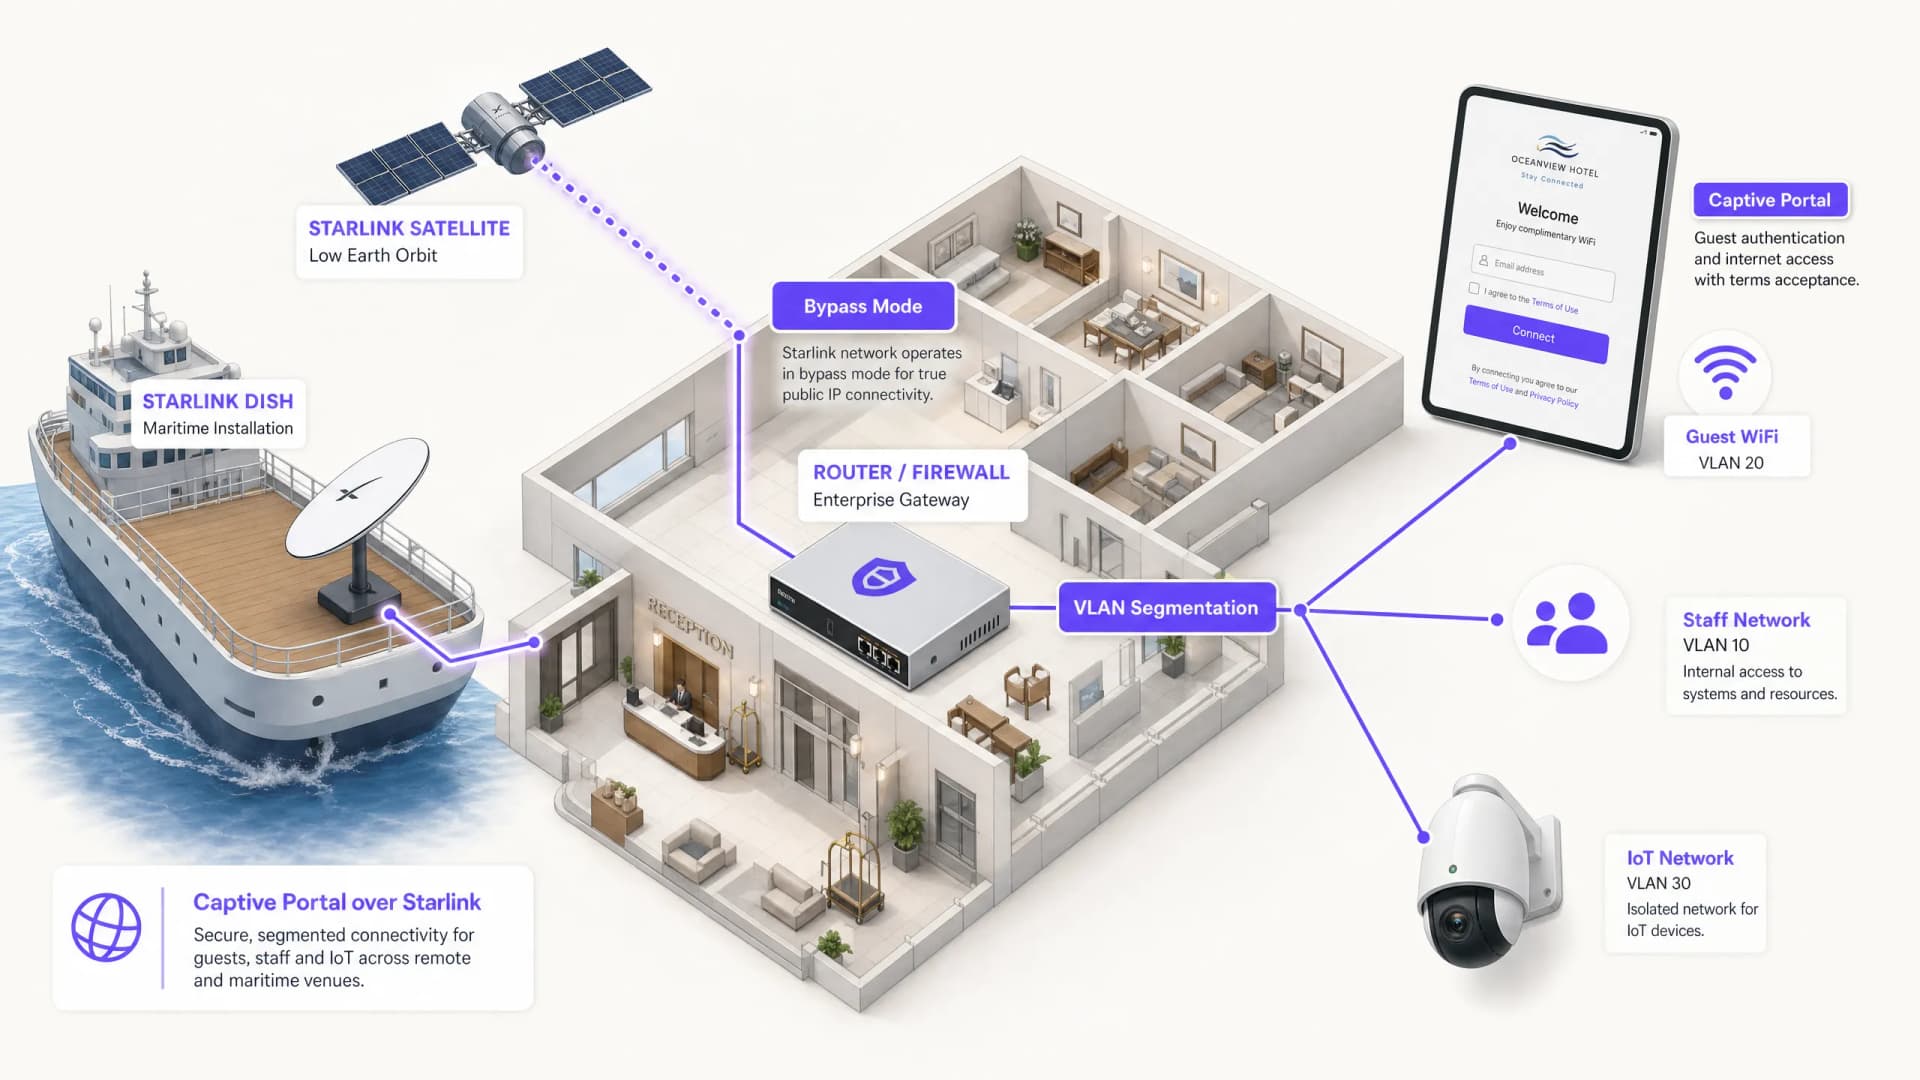
Starlink-এ কীভাবে একটি Captive Portal সেট আপ করবেন: দূরবর্তী এবং সামুদ্রিক ভেন্যুগুলোর জন্য একটি নির্দেশিকা
এই নির্দেশিকাটিতে কীভাবে নেটিভ Starlink হার্ডওয়্যার বাইপাস করা যায় এবং এন্টারপ্রাইজ রাউটিং সরঞ্জাম ব্যবহার করে একটি ক্লাউড-ম্যানেজড captive portal সংহত করা যায় তা বিস্তারিত আলোচনা করা হয়েছে। আপনি কীভাবে CGNAT সীমাবদ্ধতা কাটিয়ে উঠবেন, VLAN সেগমেন্টেশন প্রয়োগ করবেন, স্যাটেলাইট ব্যান্ডউইথ সীমাবদ্ধতা পরিচালনা করবেন এবং নিয়ন্ত্রক সম্মতি নিশ্চিত করবেন তা শিখবেন।
Captive Portal ব্যবহারের সেরা নিয়মাবলি: উচ্চ কনভার্সন এবং কমপ্লায়েন্সের জন্য ডিজাইন
এই টেকনিক্যাল গাইডটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশনস ডিরেক্টরদের জন্য Captive Portal স্থাপনের একটি সম্পূর্ণ ব্লুপ্রিন্ট প্রদান করে, যা উচ্চ ব্যবহারকারী কনভার্সনের সাথে নেটওয়ার্ক সিকিউরিটির ভারসাম্য বজায় রাখে। এটি VLAN সেগমেন্টেশন এবং RADIUS অথেনটিকেশন থেকে শুরু করে GDPR-কমপ্লায়েন্ট সম্মতি ডিজাইন এবং অথেনটিকেশন পদ্ধতি নির্বাচন পর্যন্ত সম্পূর্ণ আর্কিটেকচার কভার করে। ২০২৪ সালে ৮০,০০০+ ভেন্যু এবং ৪৪০ মিলিয়ন লগইন জুড়ে Purple-এর অপারেশনাল অভিজ্ঞতা থেকে নেওয়া প্রতিটি সুপারিশ বাস্তব ডেটার উপর ভিত্তি করে তৈরি করা হয়েছে।
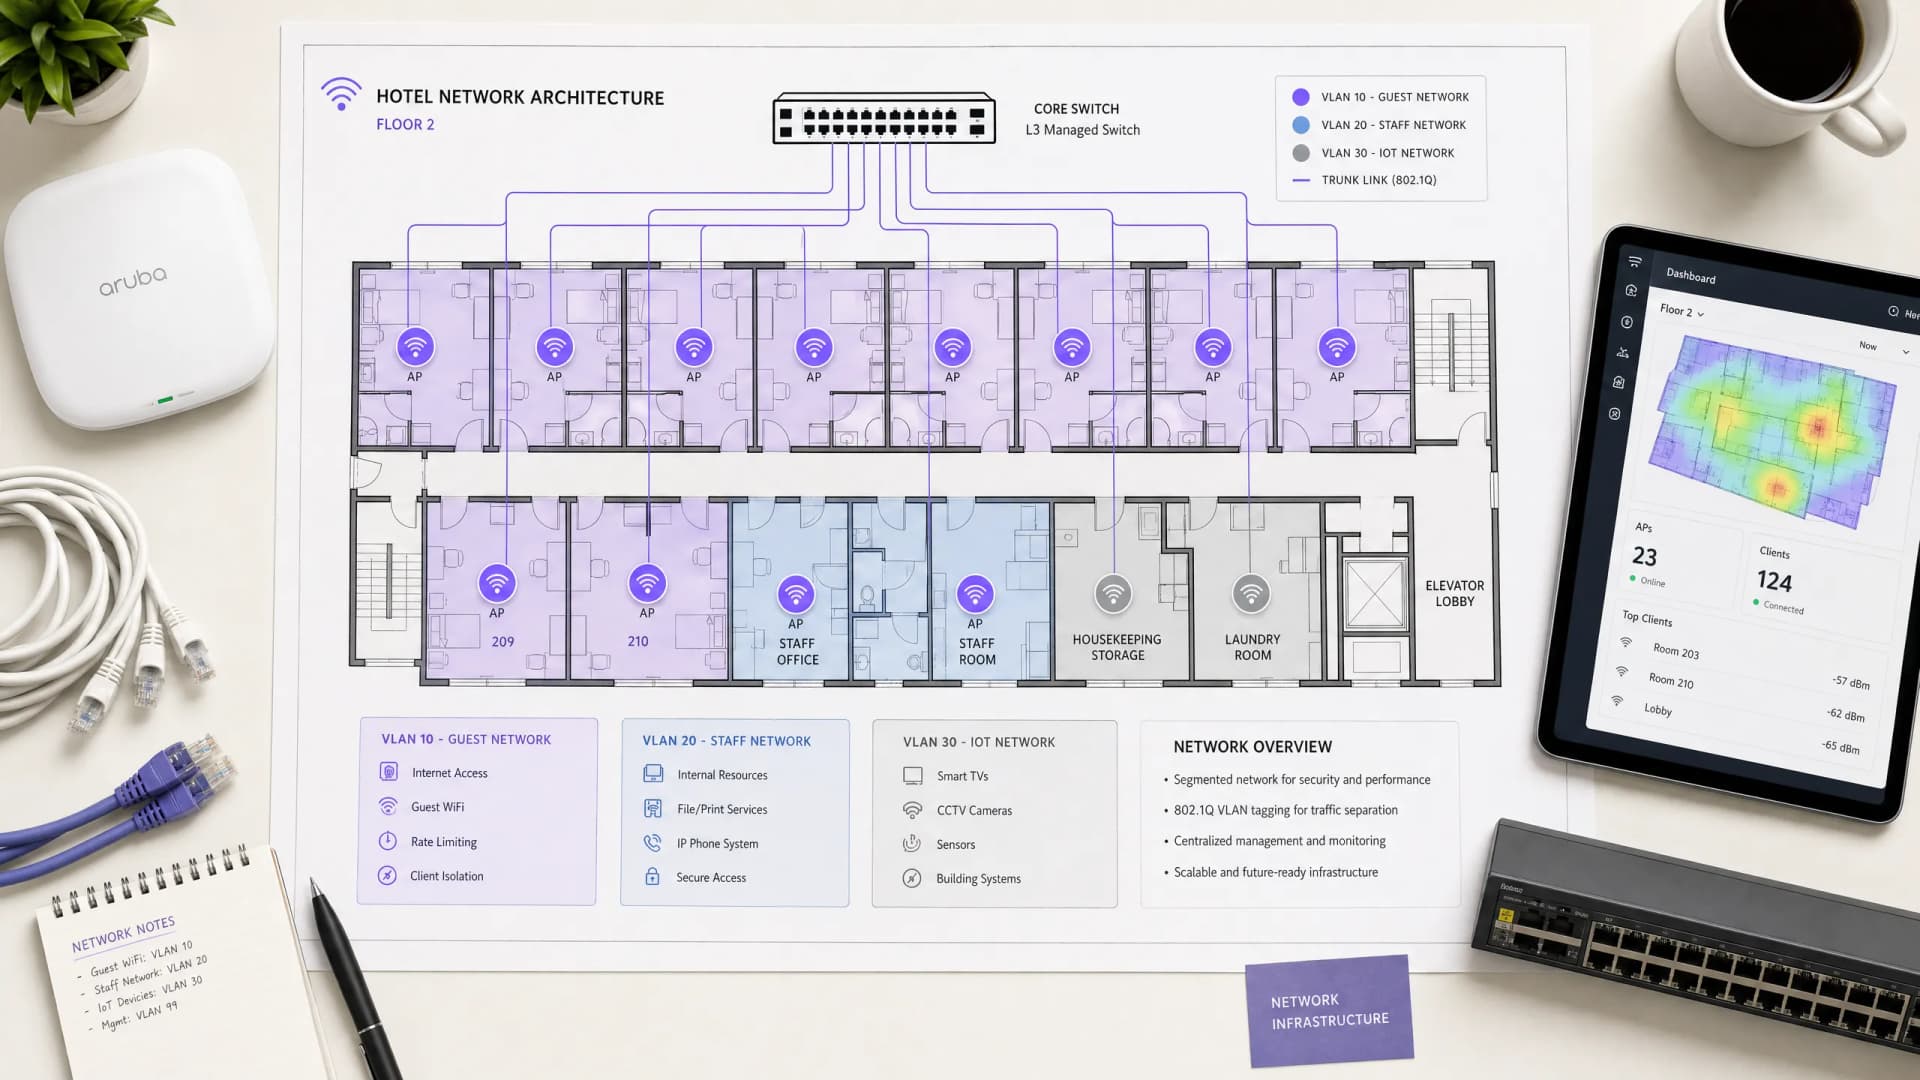
Hotel Guest WiFi Architecture: PMS Integration, Captive Portals, এবং Bandwidth Control
এই নির্দেশিকাটি এন্টারপ্রাইজ-গ্রেড হোটেল WiFi নেটওয়ার্ক আর্কিটেক্ট করার জন্য একটি বিস্তৃত কাঠামো প্রদান করে। এটি নিরাপত্তা, সম্মতি এবং সর্বোত্তম পারফরম্যান্স নিশ্চিত করতে VLAN সেগমেন্টেশন, FIAS-এর মাধ্যমে PMS ইন্টিগ্রেশন, captive portal ডিজাইন এবং প্রতি ক্লায়েন্ট bandwidth নিয়ন্ত্রণের জন্য প্রযুক্তিগত প্রয়োজনীয়তা বিস্তারিতভাবে বর্ণনা করে।
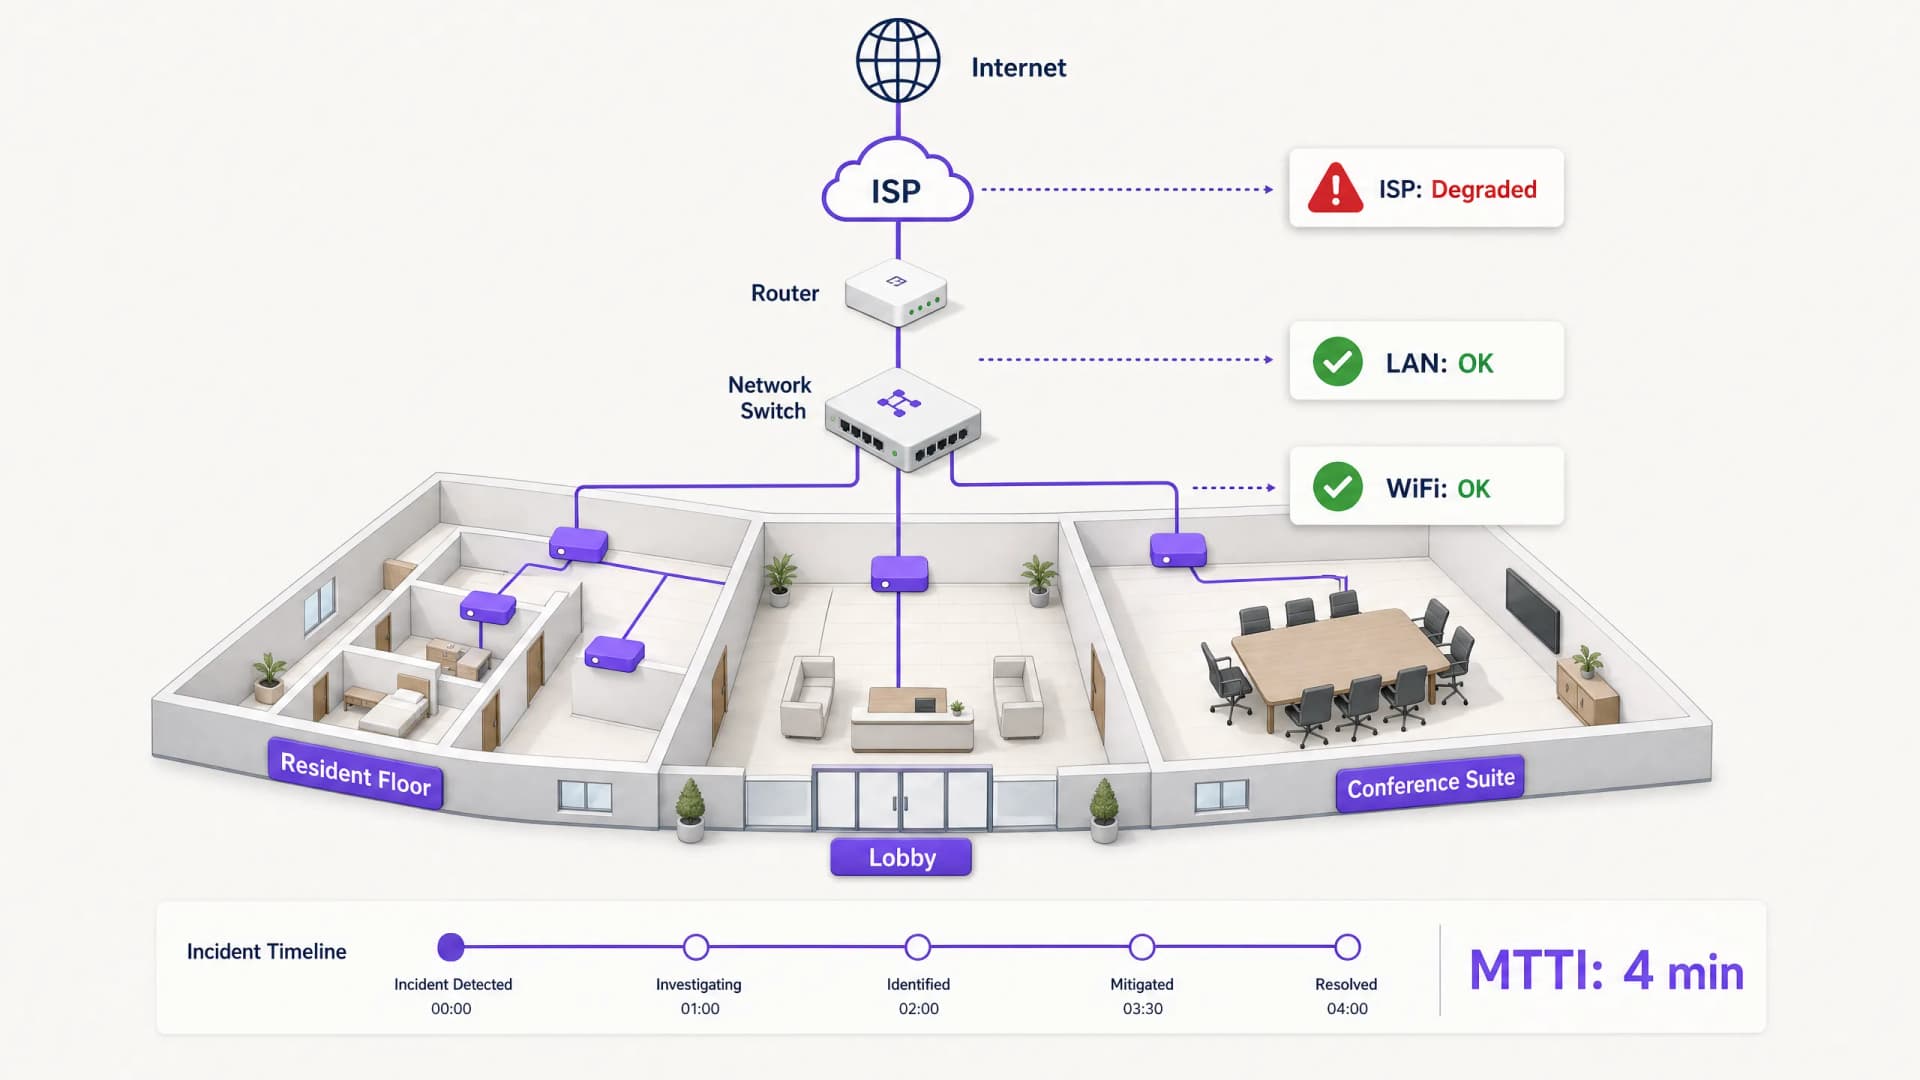
Mean time to innocence: কীভাবে প্রমাণ করবেন যে এটি WiFi এর সমস্যা নয়
Mean time to innocence (MTTI) হলো একটি গুরুত্বপূর্ণ মেট্রিক যা নির্ধারণ করে যে IT টিমগুলো একটি নেটওয়ার্ক সমস্যা তাদের কারণে ঘটেনি তা প্রমাণ করতে কতটা সময় ব্যয় করে। এই নির্দেশিকাটি মাল্টি-টেন্যান্ট পরিবেশে দোষারোপের খেলা বন্ধ করতে এবং পারস্পরিক প্রমাণের মাধ্যমে সমাধান করার গড় সময় (MTTR) কমিয়ে আনতে একটি পাঁচ ধাপের অবজারভেবিলিটি পদ্ধতি বিস্তারিতভাবে আলোচনা করে।
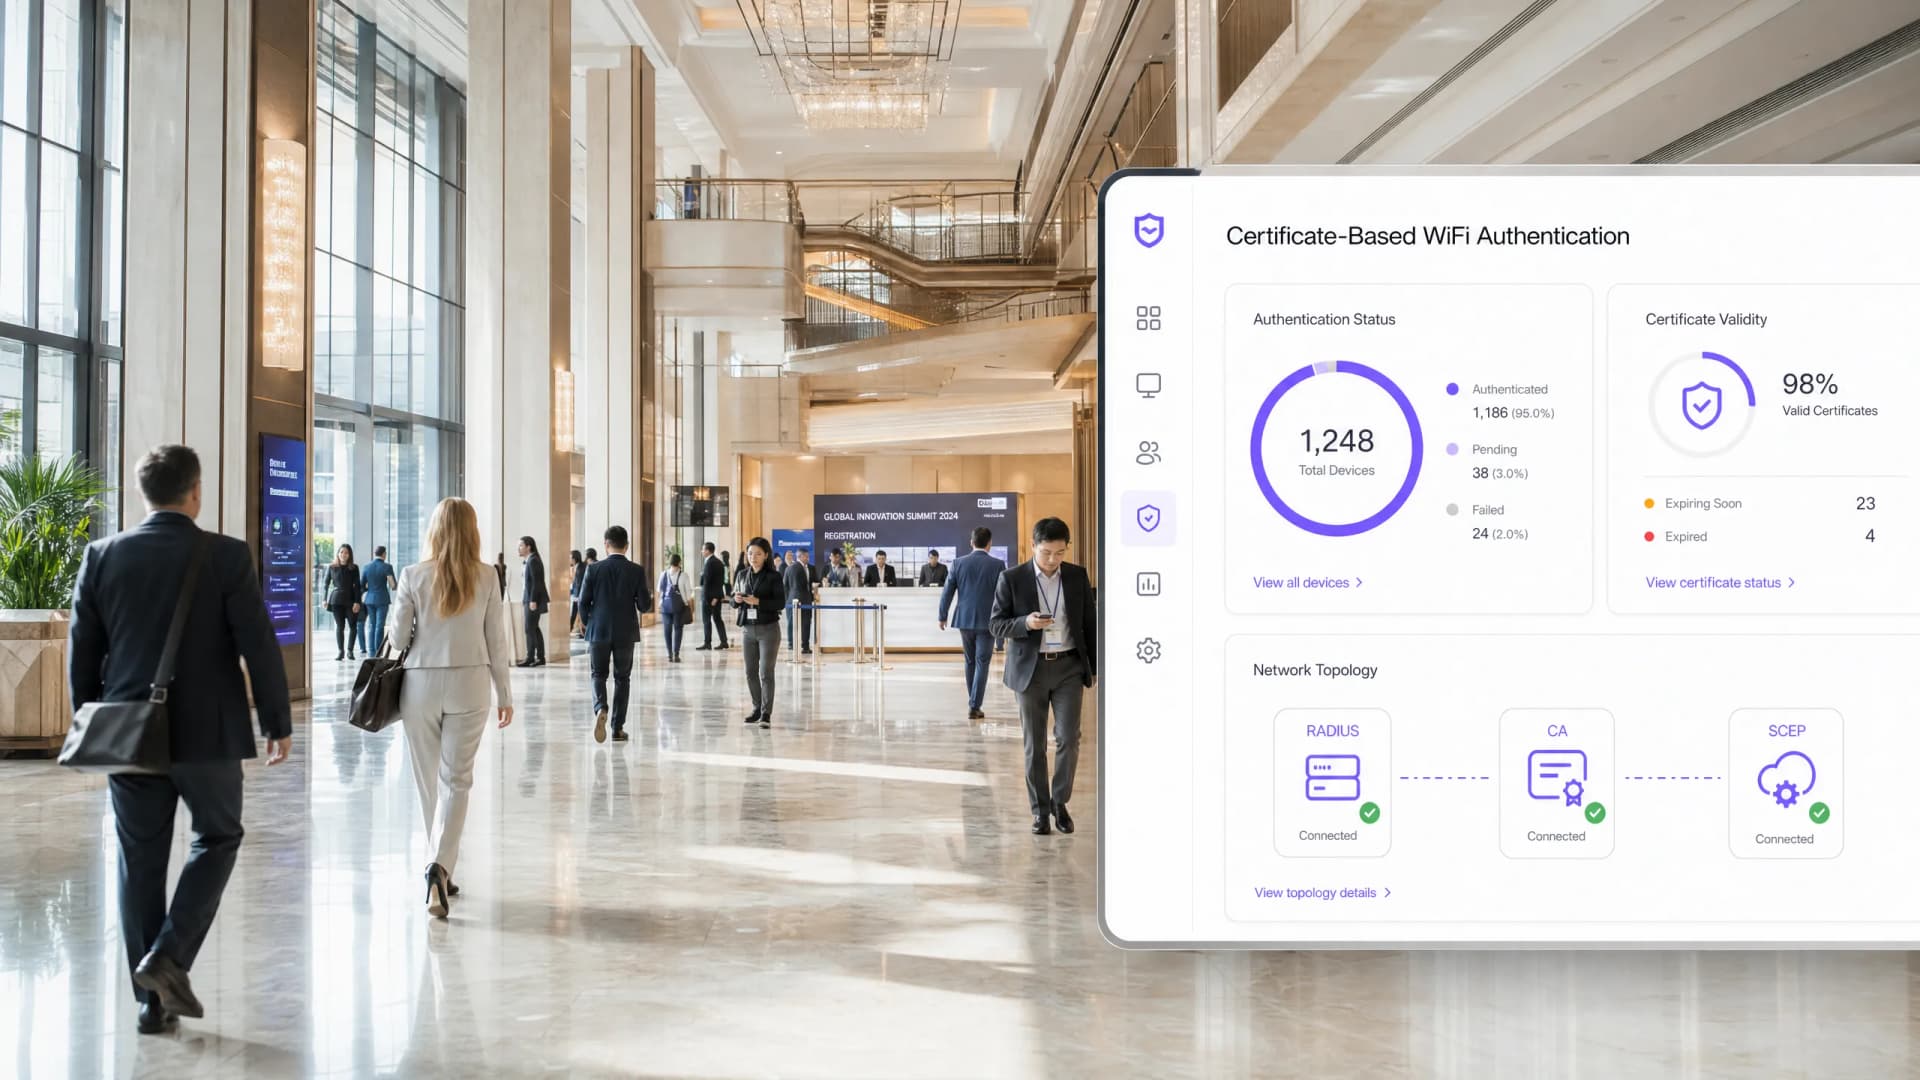
SCEP-এর এন্টারপ্রাইজ গাইড: স্বয়ংক্রিয় ক্যাম্পাস WiFi সুরক্ষার জন্য Simple Certificate Enrollment Protocol স্থাপন করা
এই প্রযুক্তিগত রেফারেন্স গাইডটি SCEP ব্যবহার করে এন্টারপ্রাইজ WiFi সার্টিফিকেট স্থাপনের জন্য একটি চূড়ান্ত আর্কিটেকচারাল ব্লুপ্রিন্ট এবং ধাপে ধাপে বাস্তবায়নের কৌশল প্রদান করে। এটি SCEP এবং PKCS-এর মধ্যে গুরুত্বপূর্ণ পার্থক্য, সফলতার জন্য প্রয়োজনীয় সঠিক স্থাপনার ক্রম এবং IT লিডারদের জন্য বাস্তব-জগতের ঝুঁকি প্রশমন কৌশলগুলি কভার করে।
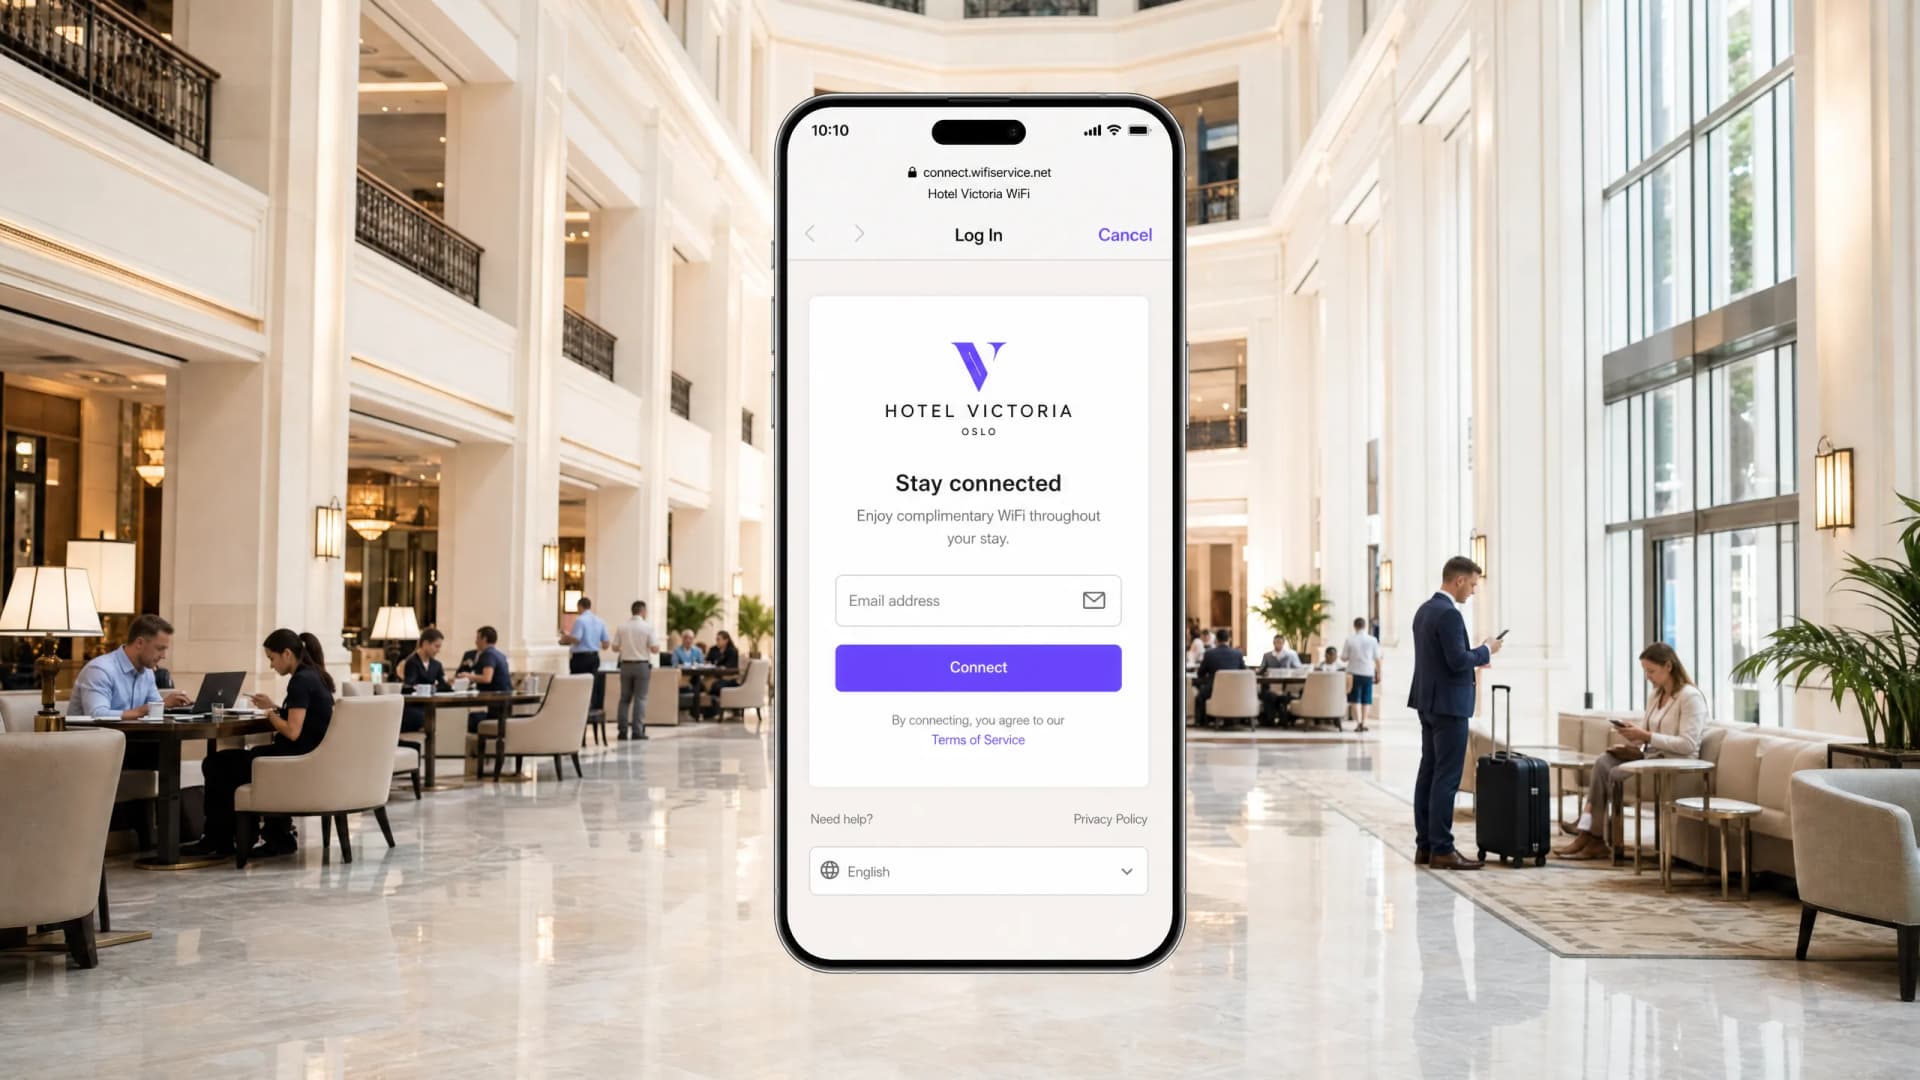
কেন আমার গেস্ট WiFi কানেক্ট হচ্ছে না? captive portal-এর সমস্যা সমাধান করা
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স নির্দেশিকাটি captive portal সনাক্তকরণের অন্তর্নিহিত মেকানিজম ব্যাখ্যা করে এবং গেস্ট WiFi কানেক্ট হতে বাধা প্রদানকারী ছয়টি প্রধান ব্যর্থতার ধরণ বিস্তারিতভাবে আলোচনা করে। এটি IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের একটি ব্যবহারিক সমস্যা সমাধানের ফ্রেমওয়ার্ক প্রদান করে যার মাধ্যমে HTTP রিডাইরেক্ট সমস্যা, DNS দ্বন্দ্ব এবং MAC র্যান্ডমাইজেশনের চ্যালেঞ্জগুলি সমাধান করা সম্ভব হয়।
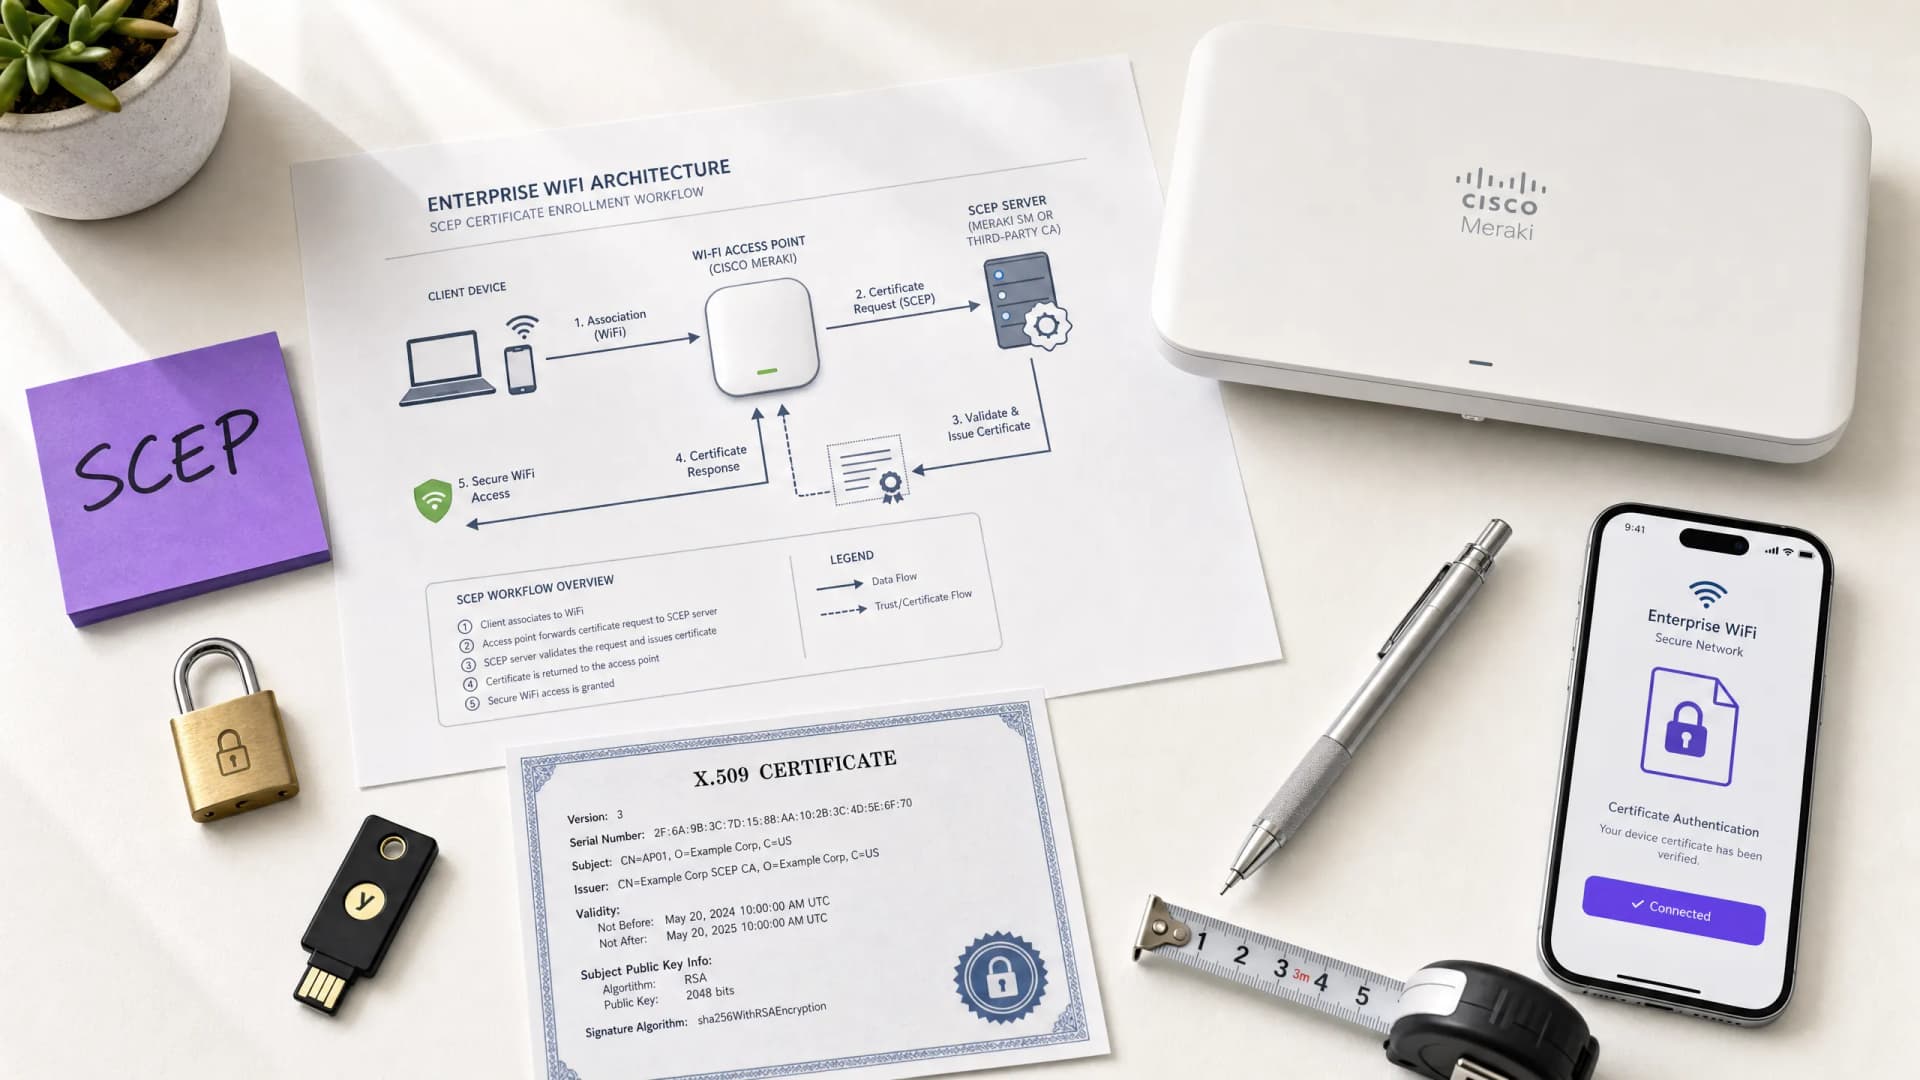
স্বয়ংক্রিয় WiFi সার্টিফিকেট এনরোলমেন্টের জন্য কীভাবে SCEP বাস্তবায়ন করবেন
এই নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে এন্টারপ্রাইজ ভেন্যু জুড়ে স্বয়ংক্রিয় WiFi সার্টিফিকেট এনরোলমেন্টের জন্য SCEP (Simple Certificate Enrollment Protocol) বাস্তবায়ন করা যায়। এটি PKI ডিজাইন এবং MDM ইন্টিগ্রেশন থেকে শুরু করে বাধ্যতামূলক তিন-ধাপের স্থাপনা অনুক্রম পর্যন্ত সম্পূর্ণ আর্কিটেকচারাল ব্লুপ্রিন্ট কভার করে - এবং IT ম্যানেজার ও নেটওয়ার্ক আর্কিটেক্টদের দেখায় কীভাবে শেয়ার্ড শংসাপত্রগুলো দূর করা যায়, সার্টিফিকেট লাইফসাইকেল ম্যানেজমেন্ট স্বয়ংক্রিয় করা যায় এবং স্কেলে PCI DSS এবং GDPR প্রয়োজনীয়তাগুলো পূরণ করা যায়।
Cisco SUDI বোঝা: নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলে হার্ডওয়্যার ভিত্তিক ডিভাইস পরিচিতি
এই নির্দেশিকাটি Cisco SUDI-এর প্রযুক্তিগত আর্কিটেকচার বিস্তারিতভাবে ব্যাখ্যা করে, কীভাবে হার্ডওয়্যার-অ্যাঙ্কর্ড পরিচিতি নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সুরক্ষিত করে তা আলোচনা করে। এটি এন্টারপ্রাইজ ভেন্যু জুড়ে 802.1X EAP-TLS প্রমাণীকরণ স্থাপন এবং জিরো টাচ প্রভিশনিং স্বয়ংক্রিয় করতে IT লিডারদের জন্য কার্যকর বাস্তবায়ন পদক্ষেপ সরবরাহ করে।
কীভাবে Guest WiFi সেট আপ করবেন: একটি সুরক্ষিত এন্টারপ্রাইজ কনফিগারেশন গাইড
এই নির্ভরযোগ্য গাইডটি IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের সুরক্ষিত এন্টারপ্রাইজ guest WiFi স্থাপনের জন্য একটি সুনির্দিষ্ট ব্লুপ্রিন্ট প্রদান করে। এটি কমপ্লায়েন্ট ফার্স্ট-পার্টি ডেটা সংগ্রহ করার সাথে সাথে অভ্যন্তরীণ সিস্টেমগুলিকে সুরক্ষিত রাখতে প্রয়োজনীয় আর্কিটেকচার, WPA3 মাইগ্রেশন, VLAN সেগমেন্টেশন এবং captive portal ইন্টিগ্রেশন কভার করে।

এন্টারপ্রাইজ নেটওয়ার্ক কন্ট্রোলারে ক্যাপটিভ পোর্টাল রিডাইরেকশন কনফিগার করা
এই নির্ভরযোগ্য গাইডটি এন্টারপ্রাইজ নেটওয়ার্ক কন্ট্রোলারে ক্যাপটিভ পোর্টাল রিডাইরেকশন বাস্তবায়নের জন্য প্রয়োজনীয় প্রযুক্তিগত আর্কিটেকচার এবং ভেন্ডর-নির্দিষ্ট কনফিগারেশন ধাপগুলি বিস্তারিতভাবে বর্ণনা করে। এটি IT টিমগুলির জন্য ওয়াল্ড গার্ডেন কনফিগার করা, RADIUS প্রমাণীকরণ একীভূত করা এবং GDPR ও PCI-DSS-এর সাথে কমপ্লায়েন্স নিশ্চিত করার বিষয়ে কার্যকর নির্দেশনা প্রদান করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
