
Die versteckten Kosten von Telemetriedaten in Unternehmens-WLANs
Dieser Leitfaden beschreibt die versteckten Bandbreiten- und Compliance-Kosten von ungefragter IoT-Telemetrie in Unternehmens-WLANs. Er bietet praxistaugliche Architekturstrategien, einschließlich VLAN-Segmentierung und DNS-Edge-Filtering, um Risiken zu minimieren und Durchsatz für geschäftskritische Dienste zurückzugewinnen.
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Guest WiFi Guide →
Management-Zusammenfassung
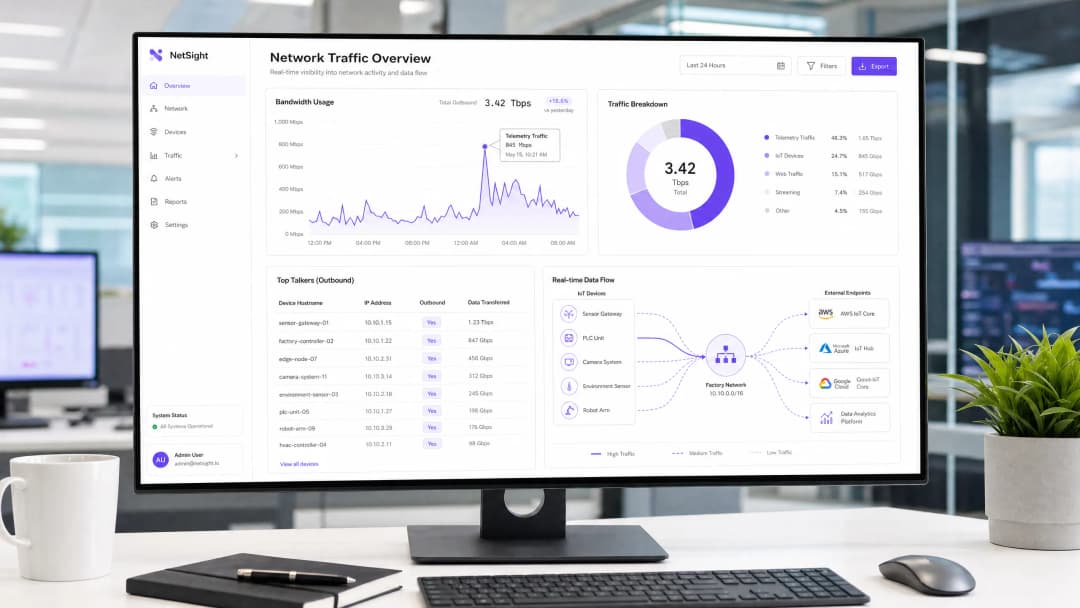
Für CTOs und Netzwerkarchitekten, die hochfrequentierte Umgebungen im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor verwalten, hat die rasche Verbreitung von IoT-Geräten eine versteckte Belastung für Unternehmens-WLANs mit sich gebracht: ungefragte Telemetriedaten. Jedes Smart-TV, jede HLK-Steuerung und jedes POS-Terminal sendet kontinuierlich Diagnosedaten, Nutzungsstatistiken und Firmware-Prüfungen an Vendor-Endpunkte. In der Summe kann dieser Datenverkehr bis zu 48 % der ausgehenden Bandbreite verbrauchen und damit das reguläre Guest WiFi sowie den Geschäftsbetrieb erheblich beeinträchtigen. Neben der Reduzierung des Durchsatzes stellt unverwalteter Telemetrieverkehr ein erhebliches Compliance-Risiko gemäß GDPR und PCI-DSS dar, da er ungeprüfte Kanäle für Datenabflüsse schafft. Dieser Leitfaden bietet ein technisches Konzept zur Identifizierung, Isolierung und Filterung von Telemetriedaten an der Edge, um IT-Teams dabei zu unterstützen, Bandbreite zurückzugewinnen, Sicherheitsrichtlinien durchzusetzen und den gesamten Netzwerk-ROI zu verbessern, ohne wichtige Gerätefunktionen zu beeinträchtigen.
Technische Detailanalyse
Die größte Herausforderung bei IoT-Telemetriedaten besteht darin, dass sie autonom außerhalb der standardmäßigen Netzwerkrichtlinien operieren. Geräte sind fest darauf programmiert, mit vom Hersteller kontrollierten Endpunkten zu kommunizieren, und nutzen oft eine aggressive Wiederholungslogik, wenn die Verbindung unterbrochen wird.
Anatomie des Telemetrieverkehrs
Die Telemetrie-Nutzdaten variieren je nach Hersteller, umfassen jedoch in der Regel Metriken zum Gerätezustand, Fehlerprotokolle und Nutzungsmuster. Ein Smart-TV in einem Hotelzimmer beispielsweise pingt alle paar Minuten Server von Samsung oder LG an. Obwohl jedes einzelne Paket klein ist, ist das kumulierte Volumen bei Tausenden von Geräten erheblich. Unsere Analysen zeigen, dass ein durchschnittliches Enterprise-IoT-Gerät täglich etwa 340 MB an ausgehendem Datenverkehr erzeugt.

Sicherheits- und Compliance-Auswirkungen
Ungefilterter Telemetrieverkehr führt zu einem blinden Fleck in der Netzwerksicherheit. Wenn Geräte organisatorische Kontrollen umgehen, um nach außen zu kommunizieren, verstoßen sie gegen das Prinzip der minimalen Rechtevergabe. Dies ist besonders in Umgebungen problematisch, die strengen regulatorischen Rahmenbedingungen unterliegen.
Unter PCI-DSS v4.0 fällt jedes Gerät, das ein Netzwerksegment mit der Cardholder Data Environment (CDE) teilt, in den Geltungsbereich der Compliance. Wenn ein POS-Terminal ausgehende Telemetrie generiert, muss es strikt isoliert werden. Ebenso schreibt die GDPR Artikel 32 die Implementierung angemessener technischer Maßnahmen zur Datensicherung vor. Ungeprüfte ausgehende Verbindungen, selbst wenn sie harmlos erscheinen, erfüllen diesen Standard nicht. Während 802.1X eine robuste Authentifizierung auf Port-Ebene bietet, inspiziert oder kontrolliert es nicht den Payload authentifizierter Geräte. WPA3 sichert die drahtlose Übertragung, verhindert jedoch nicht, dass ein Gerät Telemetrieverbindungen initiiert.
Die Notwendigkeit von Edge-Filterung
Um dieses Problem zu lösen, müssen Unternehmen eine Filterung am Netzwerkrand implementieren. Dies erfordert einen mehrschichtigen Ansatz: DNS-Sinkholing zum Abfangen von Auflösungsanfragen für bekannte Telemetriedomänen und Deep Packet Inspection (DPI) mit FQDN-Blocklisten, um hartcodierte IP-Kommunikation zu erfassen. Diese Architektur stellt sicher, dass nur autorisierter Geschäftsverkehr das Internet-Gateway passiert, wie in unserem Leitfaden zur Verbesserung der WiFi-Geschwindigkeit durch Blockieren von Werbenetzwerken am Edge ausführlich beschrieben.

Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Die Bereitstellung einer robusten Architektur zur Telemetriefilterung erfordert einen systematischen Ansatz, um sicherzustellen, dass der legitime Betriebsverkehr nicht gestört wird.
Phase 1: Netzwerksegmentierung
Der primäre Schritt ist eine strikte VLAN-Segmentierung. IoT-Geräte sollten sich niemals im selben Subnetz wie Unternehmensnutzer, Gastnetzwerke oder Systeme im PCI-Geltungsbereich befinden. Erstellen Sie dedizierte IoT-VLANs mit strengen Access Control Lists (ACLs), die das Inter-VLAN-Routing standardmäßig verweigern.
Phase 2: Traffic-Audit und Baselining
Erstellen Sie eine Baseline für den Datenverkehr, bevor Sie Blockierungen erzwingen. Implementieren Sie Flow-Analyse-Tools (NetFlow/sFlow) oder nutzen Sie eine umfassende WiFi-Analytics-Plattform, um ausgehende Verbindungen zu überwachen. Identifizieren Sie die aktivsten Sender und ordnen Sie deren Ziel-Endpunkte zu. Dieses Audit wird das wahre Ausmaß des Telemetrieproblems aufdecken.
Phase 3: DNS-Sinkholing
Konfigurieren Sie den DHCP-Bereich für das IoT-VLAN so, dass ein interner, richtlinienerzwingender DNS-Resolver zugewiesen wird. Implementieren Sie kategoriebasiertes Blockieren für bekannte Telemetrie- und Diagnose-Endpunkte. Nutzen Sie von der Community kuratierte Blocklisten oder kommerzielle Threat-Intelligence-Feeds. Überwachen Sie die Protokolle 72 Stunden lang im Modus "Nur Berichterstellung", um potenzielle Fehlalarme zu identifizieren, bevor Sie Blockierungen aktivieren.
Phase 4: Egress-Filterung und DPI
Für Geräte, die DNS durch die Verwendung von hartcodierten IP-Adressen umgehen, implementieren Sie eine Egress-Filterung an der Perimeter-Firewall. Konfigurieren Sie DPI-Regeln, um Telemetriesignaturen zu identifizieren und zu verwerfen. Stellen Sie sicher, dass diese Regeln regelmäßig aktualisiert werden, um mit Änderungen in der Infrastruktur der Anbieter Schritt zu halten.
Best Practices
- Führen Sie ein Default-Deny-Prinzip für IoT ein: Standardmäßig sollten IoT-VLANs keinen Internetzugang haben. Setzen Sie explizit nur die FQDNs und Ports auf die Whitelist, die für die Kernfunktion des Geräts erforderlich sind (z. B. NTP, spezifische API-Endpunkte).
- Implementieren Sie Ratenbegrenzung: Auch autorisierter Traffic sollte einer Bandbreitenbegrenzung unterliegen. Wenden Sie QoS-Richtlinien an, um den maximalen Durchsatz für IoT-Segmente zu begrenzen, damit diese bei massenhaften Firmware-Updates nicht den Uplink überlasten.
- Regelmäßige Pflege der Blockliste: Telemetrie-Endpunkte ändern sich. Automatisieren Sie das Einlesen aktualisierter FQDN-Blocklisten in Ihre Edge-Filtering-Engine, um die Effektivität aufrechtzuerhalten.
- Überwachen Sie Gastnetzwerke: Wenden Sie ähnliche Filterprinzipien auf Gastnetzwerke an. Sie können zwar die Gastgeräte nicht kontrollieren, aber Sie können verhindern, dass deren Telemetrie die Qualität der gemeinsam genutzten Verbindung beeinträchtigt.
Fehlerbehebung und Risikominderung
Das größte Risiko bei der Telemetriefilterung ist das Überblockieren, was die Gerätefunktionalität beeinträchtigen kann. Beispielsweise kann das Blockieren des CDN eines Anbieters unbeabsichtigt kritische Sicherheitsupdates verhindern.
- Symptom: Geräte zeigen in der Verwaltungskonsole einen Offline-Status an.
- Abhilfe: Überprüfen Sie die DNS-Protokolle auf blockierte Anfragen von der IP-Adresse des betroffenen Geräts. Setzen Sie die blockierte Domain vorübergehend auf die Whitelist und prüfen Sie, ob die Funktionalität wiederhergestellt ist. Häufig nutzen Anbieter separate Subdomains für Telemetrie und Verwaltung (z. B.
telemetry.vendor.comim Vergleich zuapi.vendor.com).
Ein weiterer häufiger Fehler ist eine unvollständige Segmentierung, bei der ein Management-VLAN unbeabsichtigt das IoT-Segment mit dem Unternehmensnetzwerk verbindet. Regelmäßige Penetrationstests und VLAN-Audits sind unerlässlich, um die Isolation zu überprüfen.
ROI und geschäftliche Auswirkungen
Die Implementierung von Telemetriefilterung führt zu sofortigen und messbaren Ergebnissen.
- Bandbreitenrückgewinnung: Unternehmen verzeichnen in der Regel eine Reduzierung der ausgehenden WAN-Auslastung um 15 bis 30 %, wodurch kostspielige Bandbreiten-Upgrades aufgeschoben werden können.
- Verbessertes Nutzererlebnis: Die zurückgewonnene Bandbreite führt direkt zu einer schnelleren, zuverlässigeren Konnektivität für Gäste und Mitarbeiter, was die Zufriedenheitswerte in den Bereichen Hospitality und Retail verbessert.
- Risikominderung: Die Eliminierung unbefugter ausgehender Verbindungen reduziert die Angriffsfläche erheblich, vereinfacht Compliance-Audits und senkt das Risiko von Bußgeldern.
In Projekten des öffentlichen Sektors, wo Budgets knapp sind und eine strenge Kontrolle herrscht, sind diese Effizienzsteigerungen entscheidend für die Bereitstellung zuverlässiger Dienste im Einklang mit Initiativen zur Förderung der digitalen Teilhabe, wie in unserer jüngsten Ankündigung beschrieben: Purple Appoints Iain Fox as VP Growth - Public Sector to Drive Digital Inclusion and Smart City Innovation.
Hören Sie sich das Briefing an
Um tiefer in die architektonischen Aspekte einzutauchen, hören Sie sich unser 10-minütiges technisches Briefing an:
Schlüsseldefinitionen
Telemetriedaten
Automatisierte Übertragung von Betriebs-, Diagnose- oder Nutzungsdaten von einem verbundenen Gerät zurück an seinen Hersteller oder einen Cloud-Dienst eines Drittanbieters.
Werden oft ohne explizite IT-Genehmigung übertragen, was Bandbreite verbraucht und tote Winkel bei der Compliance schafft.
DNS-Sinkhole
Ein DNS-Server, der so konfiguriert ist, dass er falsche IP-Adressen (oft 0.0.0.0) für bestimmte Domainnamen ausgibt, was Geräte effektiv daran hindert, eine Verbindung zu diesen Domains herzustellen.
Wird als ressourcenschonende, hochwirksame Methode eingesetzt, um bekannte Telemetrie- und Tracking-Endpunkte am Netzwerkrand zu blockieren.
Deep Packet Inspection (DPI)
Erweiterte Filterung von Netzwerkpaketen, bei der der Datenteil (und eventuell der Header) eines Pakets beim Passieren eines Kontrollpunkts untersucht wird, um nach Protokollverletzungen, Viren, Spam, Eindringversuchen oder definierten Kriterien zu suchen.
Erforderlich zur Identifizierung und Blockierung von Telemetrie-Traffic, der hartcodierte IP-Adressen oder nicht-standardmäßige Ports verwendet und damit DNS-Kontrollen umgeht.
FQDN-Sperrliste
Eine Liste von Fully Qualified Domain Names (z. B. telemetry.vendor.com), denen der Zugriff über das Netzwerk-Gateway oder den DNS-Resolver explizit verweigert wird.
Präziser als die IP-Sperrung, da Cloud-gehostete Telemetrie-Endpunkte häufig ihre IP-Adressen ändern, aber konsistente Domänennamen beibehalten.
VLAN-Segmentierung
Die Praxis der Aufteilung eines physischen Netzwerks in mehrere logische Netzwerke, um den Datenverkehr zu isolieren, die Leistung zu verbessern und die Sicherheit zu erhöhen.
Der entscheidende erste Schritt bei der Verwaltung von IoT-Geräten, um sicherzustellen, dass ihr Telemetrieverkehr keine Unternehmens- oder PCI-begrenzten Netzwerksegmente durchqueren kann.
Egress-Filterung
Die Praxis der Überwachung und potenziellen Einschränkung des ausgehenden Informationsflusses von einem Netzwerk in ein anderes, in der Regel ins Internet.
Entscheidend für die Verhinderung von unbefugtem Datenabfluss und die Durchsetzung der "Default-Deny"-Haltung für IoT-Segmente.
PCI DSS Scope
Alle Systemkomponenten, Personen und Prozesse, die in der Karteninhaber-Datenumgebung (CDE) enthalten oder mit ihr verbunden sind.
Unkontrollierte Telemetriedaten von Geräten im selben Netzwerksegment wie Zahlungsterminals können diese Geräte unbeabsichtigt in den Audit-Umfang bringen.
IEEE 802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle (PNAC), der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung mit einem LAN oder WLAN herstellen möchten.
Es sichert zwar den Netzwerkzugang, inspiziert oder kontrolliert jedoch nicht die von authentifizierten Geräten gesendeten Telemetrie-Nutzdaten.
Ausgearbeitete Beispiele
Ein Resort mit 400 Zimmern verzeichnet jeden Morgen zwischen 2:00 Uhr und 4:00 Uhr starke Netzwerküberlastungen, was sich negativ auf Frühaufsteher-Gäste und Back-Office-Aktivitäten auswirkt. Das Netzwerkteam vermutet, dass die kürzlich installierten Smart-TVs in jedem Zimmer dafür verantwortlich sind. Wie sollten sie dies diagnostizieren und beheben?
- Diagnose: Richten Sie einen NetFlow-Collector auf dem Core-Switch ein, um den Datenverkehr während des Überlastungsfensters zu analysieren. Die Analyse zeigt, dass alle 400 Fernseher gleichzeitig Firmware-Updates herunterladen und aggregierte tägliche Nutzungs-Telemetriedaten in das CDN des Herstellers hochladen. 2. Behebung: Stellen Sie zunächst sicher, dass sich die Fernseher in einem dedizierten IoT-VLAN befinden. Implementieren Sie zweitens eine QoS-Richtlinie auf der Firewall, um den ausgehenden und eingehenden Datenverkehr für das IoT-VLAN auf 10 % der gesamten WAN-Verbindungskapazität zu begrenzen. Implementieren Sie drittens DNS-Sinkholing, um die spezifischen FQDNs zu blockieren, die für den Telemetrie-Upload verwendet werden, während die FQDNs für Firmware-Updates zugelassen werden. Staffeln Sie schließlich die Update-Fenster, sofern die Managementkonsole des Herstellers dies zulässt.
Eine große Einzelhandelskette mit 200 Standorten nutzt eine Mischung aus älteren und modernen POS-Systemen. Während eines PCI DSS Audits stellt der Prüfer fest, dass mehrere moderne POS-Terminals ausgehenden HTTPS-Traffic an unbekannte Cloud-Endpunkte erzeugen. Wie sollte der Netzwerkarchitekt diesen Befund beheben?
- Sofortige Eindämmung: Überprüfen Sie, ob sich die POS-Terminals in einem streng isolierten CDE-VLAN (Cardholder Data Environment) befinden. 2. Traffic-Analyse: Führen Sie Paketanalysen (PCAP) an der Egress-Schnittstelle des CDE-VLANs durch. Identifizieren Sie die Ziel-IP-Adressen und versuchen Sie eine Reverse-DNS-Abfrage, um den Anbieter zu ermitteln. 3. Richtliniendurchsetzung: Implementieren Sie eine "Default-Deny"-Egress-Regel auf der Firewall für das CDE-VLAN. Setzen Sie nur die IP-Adressen und Ports explizit auf die Whitelist, die für die Zahlungsabwicklung und den autorisierten Management-Traffic erforderlich sind. 4. Dokumentation: Dokumentieren Sie die freigegebenen Endpunkte und die jeweilige geschäftliche Begründung in der Firewall-Regelbasis und stellen Sie diese Dokumentation dem PCI-Prüfer zur Verfügung.
Übungsfragen
Q1. Sie stellen eine neue Flotte intelligenter HLK-Steuerungen auf einem Unternehmenscampus bereit. Der Anbieter gibt an, dass die Steuerungen Internetzugang benötigen, um Diagnosedaten für den Garantiesupport an seine Cloud-Plattform zu melden. Wie integrieren Sie diese Geräte sicher?
Hinweis: Berücksichtigen Sie das Prinzip der minimalen Rechtevergabe und die Abwägung zwischen betrieblichen Anforderungen und Sicherheitskontrollen.
Musterlösung anzeigen
- Platzieren Sie die HLK-Steuerungen in einem dedizierten, isolierten IoT-VLAN. 2. Fordern Sie die für die Diagnoseberichte erforderlichen spezifischen FQDNs und Ports vom Anbieter an. 3. Konfigurieren Sie die Perimeter-Firewall mit einer standardmäßigen Egress-Sperregel (Default-Deny) für das IoT-VLAN. 4. Erstellen Sie eine explizite Freigaberegel nur für die vom Anbieter bereitgestellten FQDNs und Ports. 5. Implementieren Sie eine Ratenbegrenzung auf dem VLAN, um zu verhindern, dass die Steuerungen übermäßige Bandbreite verbrauchen.
Q2. Bei einer routinemäßigen Protokollüberprüfung stellen Sie fest, dass ein erhebliches Volumen an DNS-Anfragen aus dem IoT-VLAN durch das DNS-Sinkhole blockiert wird. Das Betriebsteam meldet jedoch, dass die digitalen Informationstafeln ihre Inhalte nicht mehr aktualisieren. Was ist die wahrscheinliche Ursache und wie sieht die Behebung aus?
Hinweis: Denken Sie darüber nach, wie Anbieter ihre Cloud-Dienste oft strukturieren und welche Risiken eine übermäßige Sperrung birgt.
Musterlösung anzeigen
Die wahrscheinliche Ursache ist eine Überblockierung. Der Anbieter verwendet wahrscheinlich dieselbe Domäne (oder eine eng verwandte Subdomäne) sowohl für die Telemetrieberichterstattung als auch für die Bereitstellung von Inhalten. Behebung: 1. Identifizieren Sie die spezifisch blockierte Domäne in den DNS-Protokollen. 2. Setzen Sie die Domäne vorübergehend auf die Whitelist. 3. Verwenden Sie Paketaufzeichnung, um den Datenverkehr zu dieser Domäne zu analysieren. 4. Verwenden Sie nach Möglichkeit DPI auf der Firewall, um die spezifischen Telemetrie-URI-Pfade zu blockieren, während die Pfade für Inhaltsaktualisierungen zugelassen werden, oder arbeiten Sie mit dem Anbieter zusammen, um separate FQDNs für jede Funktion zu definieren.
Q3. Der IT-Leiter eines Stadions möchte eine Telemetriefilterung implementieren, ist jedoch besorgt über den Verarbeitungsaufwand auf der Core-Firewall an Spieltagen, wenn 50.000 Fans verbunden sind. Welche Architektur bietet die effizienteste Filterung?
Hinweis: Welche Filtermethode verbraucht die wenigsten CPU-Zyklen auf der Firewall?
Musterlösung anzeigen
Der effizienteste Ansatz besteht darin, sich für den Großteil der Filterung stark auf DNS-Sinkholing zu verlassen. Indem die DHCP-Server so konfiguriert werden, dass sie Client-Geräte an einen internen DNS-Resolver verweisen, der bekannte Telemetriedomänen blockiert, wird der Datenverkehr verworfen, noch bevor ein Verbindungsaufbau versucht wird. Dies spart Einträge in der Firewall-Zustandstabelle und DPI-Verarbeitungszyklen. Die Firewall sollte nur als sekundäre Maßnahme für fest codierte IPs oder hochspezifische Blockierungsregeln verwendet werden.
Weiterlesen in dieser Reihe
Wie man auf WiFi-Interferenzen scannt und den besten Kanal findet
Dieser umfassende technische Leitfaden bietet IT-Leitern in Unternehmen praxisnahe Methoden zur Identifizierung von RF-Interferenzen und zur Auswahl der optimalen 5GHz-Kanäle. Er behandelt Spektrumsanalysen, DFS-Überlegungen und praktische Bereitstellungsstrategien, um den Durchsatz zu maximieren und Latenzzeiten zu reduzieren, ohne dass neue Hardware-Investitionen erforderlich sind.
Wie Sie die WiFi Geschwindigkeit verbessern, ohne neue Access Points zu kaufen
Dieser Leitfaden beschreibt, wie Unternehmen über 30 % ihrer WiFi Bandbreite zurückgewinnen können, ohne neue Access Points anschaffen zu müssen. Durch die Implementierung von DNS-Filterung, Band Steering und QoS-Richtlinien können IT-Teams die Lebensdauer ihrer Hardware verlängern, CapEx senken sowie die Netzwerkleistung und -sicherheit verbessern.
Reduzierung der Latenz in High-Density WiFi Netzwerken
Dieser Leitfaden beschreibt detailliert, wie die Eliminierung unnötiger DNS-Abfragen für Tracking-Domains die Latenz in High-Density WiFi Netzwerken drastisch senkt. Er bietet praxisnahe Anleitungen zu Architektur, Implementierung und ROI für IT-Verantwortliche, die stark ausgelastete Veranstaltungsorte verwalten.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.