Ya ha visto este despliegue antes. Los puntos de acceso están montados, el controlador dice que todo funciona correctamente y el mapa de calor se ve limpio. Luego empiezan a llegar los tickets de soporte. Los invitados pueden ver el SSID pero no pueden conectarse a internet. El personal experimenta un mal roaming entre plantas. Un terminal de pago se queda enganchado al punto de acceso equivocado. Alguien dice: "pero si tengo todas las barras".
Ahí es cuando descubre si probó una red WiFi o si simplemente la contempló.
Más allá de las barras de señal: por qué importan las pruebas exhaustivas de WiFi
Las cinco barras de cobertura solo indican una cosa: que un cliente puede recibir señal. No indican si el usuario puede autenticarse de forma limpia, realizar el roaming en el momento adecuado, mantener una llamada o completar un proceso de inicio de sesión sin fricciones.
Esa diferencia importa porque las expectativas de los usuarios son implacables. En el Reino Unido, el 28% de los hogares experimentaron problemas de conectividad WiFi al menos una vez a la semana, según los datos relacionados con Ofcom citados por MetricFire. En un hogar, eso es molesto. En un hotel, clínica, tienda o bloque de alojamiento para estudiantes, se convierte rápidamente en un problema operativo.
El sector minorista es un buen ejemplo. La misma fuente señala que una intensidad de señal óptima de -30 a -50 dBm se correlaciona con un tiempo de permanencia un 25% mayor en las tiendas. Eso nos recuerda que el rendimiento del WiFi no es solo una métrica de TI. Puede influir en cuánto tiempo se quedan los clientes, si completan una visita y si el personal puede utilizar las herramientas de las que depende.
Lo que omiten las pruebas básicas
La mayoría de las comprobaciones rápidas tras la instalación se centran en tres preguntas:
- ¿Puedo ver el SSID?: Útil, pero incompleto.
- ¿Puedo conectarme una vez?: Un único éxito no demuestra la coherencia.
- ¿Se ve bien una prueba de velocidad?: Eso dice poco sobre la itinerancia, la congestión o los flujos de trabajo de identidad.
Un flujo de trabajo de prueba adecuado para puntos de acceso tiene que validar toda la cadena. La cobertura de radio es solo una capa. Las otras son la capacidad, el comportamiento de roaming, el estado del canal, la estabilidad de la latencia y la ruta de autenticación que utiliza el usuario.
Regla práctica: si el trayecto del usuario depende de la identidad, pruebe la identidad. No se detenga en la RF.
Eso significa comprobar algo más que el propio punto de acceso. Debe validar el diseño de la red, la experiencia del cliente y el flujo de incorporación. En entornos modernos, esto puede incluir Passpoint, SSO, acceso basado en certificados e incorporación aislada para dispositivos heredados. Si solo prueba las barras de señal, no detectará los fallos de los que más se quejan los usuarios.
Un WiFi fiable es un sistema de negocio
En el sector hotelero, un WiFi deficiente se traduce en malas opiniones. En el sector sanitario, interrumpe la movilidad del personal y el acceso de los pacientes. En las propiedades multiinquilino, un aislamiento débil genera costes de soporte y problemas de seguridad. La red ya no es un servicio secundario - es parte del servicio.
Por eso también resulta útil pensar con claridad de qué es responsable un AP dentro del diseño general. Una explicación concisa sobre la función de los puntos de acceso inalámbrico es de gran utilidad para los administradores principiantes que han heredado una implementación y necesitan separar el trabajo del AP de las funciones del controlador, la conmutación, la identidad y el extremo de Internet.
Un proceso de validación sólido le permite pasar de una resolución de problemas reactiva a una optimización basada en evidencias. Dejará de adivinar si los usuarios están descontentos debido a una señal baja, canales congestionados, un roaming lento o un flujo de identidad que falla en condiciones reales. Probará cada elemento de forma deliberada.
Montar su kit de herramientas de pruebas para puntos de acceso
La configuración de un probador de puntos de acceso no necesita ser extravagante, pero sí debe tener alcance. El objetivo es responder a diferentes preguntas, y una sola herramienta no servirá para todas. Un escáner que descubre SSID no le dirá cómo se comporta un flujo de SSO del personal. Una prueba de velocidad por sí sola no mostrará el solapamiento de canales ni los fallos de itinerancia.
Comience con un kit pequeño que cubra el descubrimiento, la visibilidad de RF, las pruebas de rendimiento y la validación en el extremo.
Software que se gana su lugar
Para el trabajo de análisis diario, los analizadores basados en portátiles son el punto de partida más práctico.
- NetSpot: Bueno para visualizar la cobertura, detectar AP cercanos y comprobar el uso de canales en las bandas comunes.
- Acrylic WiFi: Útil cuando se desea una visión más clara de las redes vecinas, los ajustes de seguridad y la ocupación de canales.
- inSSIDer o analizadores ligeros similares: Prácticos para comprobaciones rápidas cuando se necesita una lectura ágil de la señal y la congestión.
- iperf3: La opción adecuada para pruebas de rendimiento controladas. Le permite probar la WLAN en las condiciones que usted defina, en lugar de depender de la variabilidad de la velocidad de Internet.
El valor de las herramientas de análisis no es teórico. Un estudio de referencia de WiFi en el Reino Unido de 2025 reveló que el 22% de los puntos de acceso funcionaban en canales saturados, lo que provocaba una degradación del rendimiento de entre el 30% y el 50%. Corregir la selección de canales con herramientas como NetSpot o Acrylic WiFi aumentó las velocidades en un promedio del 45%, según el resumen de NetSpot sobre los resultados del estudio de referencia del Reino Unido.
Por eso, cualquier administrador junior debería sentirse cómodo leyendo los resultados de un escaneo, y no solo limitarse a lanzar un estudio y exportar una imagen. La congestión de canales, las discrepancias de seguridad y el solapamiento de celdas suelen aparecer ahí antes de que los usuarios puedan describir el problema con claridad.
Si necesita un repaso rápido sobre lo que debe revelar un escaneo práctico, esta guía para un escaneo WiFi es una excelente introducción.
Hardware que ahorra tiempo en el sitio
El software ayuda mucho, pero el hardware ligero sigue siendo importante.
Un kit de campo sensato suele incluir:
- Un ordenador portátil con un chipset de WiFi estable: Preferiblemente uno de su confianza y que conozca bien. La consistencia es más importante que la novedad.
- Un adaptador WiFi USB externo de calidad: Útil cuando se necesita una mejor capacidad de captura o compatibilidad con el modo de monitorización.
- Un segundo dispositivo de cliente: Un teléfono o tableta ayuda a validar el roaming y los flujos de identidad o de Captive Portal en otra plataforma.
- Un comprobador de mano de la clase Fluke LinkIQ: Útil cuando necesita una herramienta portátil que pueda comprobar las condiciones físicas y de red inalámbrica sin tener que arrastrar todo un equipo de medición por el edificio.
Por qué los analizadores portátiles siguen siendo importantes
Hay una razón por la que los ingenieros profesionales siguen llevando unidades de mano diseñadas específicamente para ello. Reducen las fricciones. Si está validando una sola planta de un hotel, la instalación de una tienda o una zona conflictiva en una residencia de estudiantes, un analizador de mano le permite avanzar más rápido que con un flujo de trabajo que dependa de un portátil.
Este tipo de herramienta es especialmente útil para comprobar:
- Intensidad de señal por ubicación
- Latencia y capacidad de respuesta básica
- BSSID visibles y estado de seguridad
- Condiciones específicas de banda en las radios de los puntos de acceso
- Si el problema es inalámbrico, por cable o ambos
No lleve todo su laboratorio a cada ubicación. Lleve el equipo suficiente para demostrar o descartar el problema rápidamente.
Un kit de herramientas, diferentes tareas
Un error común es esperar que todas las herramientas sean igual de buenas para todas las tareas. No lo son.
| Tipo de herramienta | Mejor uso | Punto débil |
|---|---|---|
| Aplicación analizadora de WiFi | Detección, comprobación de canales y visibilidad de redes vecinas | Validación de rendimiento controlada |
| Software de estudio de mapas de calor | Visualización de cobertura y solapamiento | Pruebas de flujos de trabajo de identidad |
| iperf3 | Medición de rendimiento repetible | Detección de RF |
| Comprobador de mano | Validación rápida sobre el terreno y comprobaciones puntuales | Informes detallados de múltiples escenarios |
| Dispositivo de cliente secundario | Comprobación de la experiencia real del usuario | Diagnóstico de RF detallado |
Si el presupuesto es ajustado, comience con un software analizador, iperf3 y dos dispositivos cliente diferentes. Añada un analizador de mano cuando necesite un diagnóstico in situ más rápido o cuando gestione varias propiedades y desee realizar comprobaciones puntuales repetibles sin tener que reconstruir el entorno de prueba cada vez.
Definición de las métricas y líneas de base de sus pruebas WiFi
Antes de recorrer un sitio, defina qué significa "bueno". Si no lo hace, acabará persiguiendo capturas de pantalla aisladas y anécdotas de usuarios en lugar de validar la red frente a una línea de base.
La intensidad de la señal es importante, pero es solo una parte del panorama. El flujo de trabajo de un probador de puntos de acceso adecuado debe analizar la cobertura, el ruido, la capacidad de respuesta, la coherencia y el comportamiento de itinerancia.
Las métricas que realmente importan
Comience con estas mediciones principales:
- RSSI o fuerza de la señal: Indica con qué intensidad el cliente recibe el AP. Es útil, pero es fácil sobrevalorarlo.
- SNR: Relación señal-ruido. A menudo resulta más informativo que la señal por sí sola, ya que una señal fuerte en un entorno con ruido seguirá ofreciendo un rendimiento deficiente.
- Rendimiento (Throughput): Lo que el cliente puede transferir a través del enlace en condiciones de prueba.
- Latencia: La rapidez con la que los paquetes realizan el viaje de ida y vuelta.
- Jitter: La estabilidad de esa latencia a lo largo del tiempo.
- Comportamiento de itinerancia: Si los clientes se desplazan de forma limpia entre los AP cuando corresponde.
- Éxito de autenticación: Si el usuario puede completar la ruta de inicio de sesión prevista de manera consistente.
Un RSSI alto con una SNR deficiente puede seguir provocando reintentos, una calidad de voz deficiente y un comportamiento lento de las aplicaciones. Una prueba de velocidad respetable puede seguir ocultando una transición de roaming deficiente cuando el usuario camina de un pasillo a una habitación. Por eso las referencias base necesitan contexto.
El problema del cliente pegajoso
Uno de los problemas de itinerancia más comunes es el problema del cliente pegajoso (sticky client). A menudo ocurre cuando la potencia de transmisión del AP se configura demasiado alta, por lo que los dispositivos de los clientes siguen recibiendo un AP lejano con la fuerza suficiente para mantenerse conectados en lugar de cambiarse a uno más cercano. La guía de Purple para medir el rendimiento de la red WiFi señala que los estudios de RF profesionales recomiendan reducir la potencia de transmisión para crear celdas más pequeñas y bien definidas que fomenten una itinerancia adecuada.
Ese consejo es sencillo, pero soluciona muchas implementaciones deficientes. Muchos administradores reaccionan a las quejas aumentando la potencia. En entornos densos, eso puede empeorar la itinerancia en lugar de mejorarla.
Si los clientes no realizan roaming, no culpe únicamente al terminal. Compruebe si los límites de sus celdas son demasiado grandes y confusos.
Las líneas de base deben adaptarse al espacio
Una oficina tranquila y un vestíbulo concurrido no necesitan el mismo perfil. Lo que importa es si la red soporta la tarea del usuario en esa ubicación.
Aquí tiene una tabla práctica de referencia rápida.
| Métrica | Qué mide | Bueno | Aceptable | Deficiente |
|---|---|---|---|---|
| Fuerza de la señal | Qué tan fuerte escucha el cliente el AP | Fuerte y estable en el área del usuario | Utilizable pero inconsistente cerca de los límites | Cortes frecuentes o cobertura débil en áreas de trabajo |
| SNR | Calidad de la señal frente al ruido de fondo | Suficientemente limpia para un uso confiable de aplicaciones y voz | Utilizable para navegación general y correo electrónico | Suficientemente ruidosa como para causar reintentos e inestabilidad |
| Rendimiento (Throughput) | Rendimiento de transferencia real bajo prueba | Consistente con las expectativas de diseño para el espacio | Funciona para tareas comunes con cierta ralentización | Cae drásticamente bajo un uso normal |
| Latencia | Retraso de ida y vuelta del paquete | Estable y suficientemente baja para aplicaciones interactivas | Perceptible pero manejable | Respuesta retrasada y mala experiencia de la aplicación |
| Jitter | Variación en el retraso a lo largo del tiempo | Suficientemente fluido para voz y uso en tiempo real | Inconsistencia menor | Ráfagas, interrupciones y sesiones inestables |
| Roaming | Movimiento del cliente entre APs | Las transferencias son oportunas y discretas | Pequeñas pausas que los usuarios toleran | Los clientes se aferran, se desconectan o se reautentican de forma incorrecta |
Defina pruebas de referencia antes de la optimización
No ajuste nada hasta haber capturado una línea de base limpia. De lo contrario, no sabrá si sus cambios ayudaron o simplemente modificaron el síntoma.
Una línea de base útil suele incluir:
- Rendimiento de referencia cableado desde la misma ruta de red, para saber que no se está culpando a la WLAN de un cuello de botella ascendente.
- Pruebas estáticas en ubicaciones clave como la recepción, escritorios, puntos de pago, entradas de salas, vestíbulos de ascensores y espacios comunes.
- Pruebas en movimiento que crucen los límites de roaming previstos.
- Pruebas de autenticación para cada SSID o método de acceso contemplado.
- Comprobaciones puntuales con múltiples dispositivos porque un teléfono, un ordenador portátil y un dispositivo final especializado no se comportarán de la misma manera.
No use un único perfil de cliente para todo
Un solo portátil moderno puede hacer que un diseño deficiente parezca correcto. Puede tener mejores antenas, controladores más nuevos y un comportamiento de roaming más limpio que el parque de dispositivos que usted soporta. Pruebe con lo que los usuarios realmente llevan consigo. Si el sitio depende de dispositivos de mano más antiguos, tabletas o dispositivos integrados, inclúyalos.
Esto es especialmente importante cuando la red admite tanto el acceso habitual de los usuarios como los flujos de trabajo basados en la identidad. No se está midiendo solo la RF. Se está midiendo si todo el entorno se comporta de manera coherente con los clientes que importan.
Crear su plan de pruebas de WiFi integral
Las mejores pruebas de WiFi se organizan antes de llegar al sitio. Las pruebas improvisadas suelen seguir la queja más ruidosa. Las pruebas planificadas siguen el recorrido del usuario.
Tome un plano de planta y marque cada punto de acceso, cada fuente probable de interferencias y cada área crítica para el negocio. No se limite a marcar las zonas sin cobertura. Marque los lugares donde un fallo resulta costoso. Las mesas de recepción, los puntos de venta, los controles de enfermería, los escritorios de las habitaciones, las zonas de asientos de los vestíbulos, los huecos de los ascensores, los almacenes, las oficinas del personal y los pasillos de servicio se comportan de manera diferente.
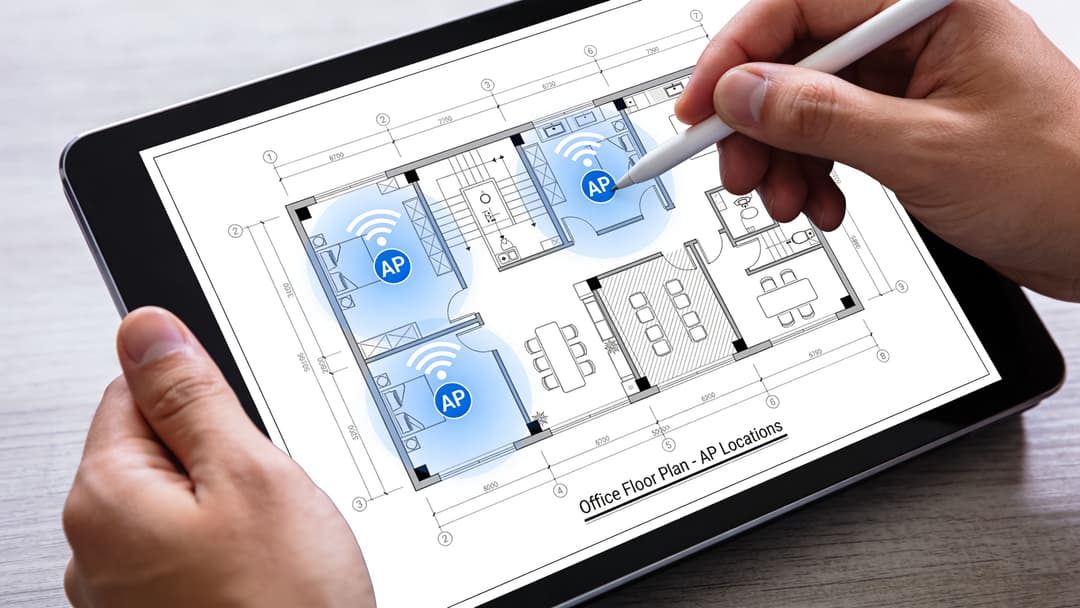
Un paso de planificación visual ayuda. Un mapa de calor de WiFi es útil para ver el solapamiento previsto y los posibles puntos débiles, pero es solo el principio. Un mapa de calor es una ayuda para el diseño, no una prueba de que la experiencia del usuario funcione.
Seleccione las ubicaciones según su importancia empresarial
Un administrador junior a menudo comienza donde la señal parece más débil. Eso no siempre es incorrecto, pero no es suficiente.
Construya sus puntos de prueba en torno a estas categorías:
- Ubicaciones de servicios críticos: Mostradores de facturación, cajas registradoras, puestos de enfermería, mostradores de conserjería.
- Áreas de alta densidad: Vestíbulos, salas de reuniones, bares, zonas de restauración, espacios de conferencias.
- Zonas de transición: Pasillos, huecos de escaleras, salidas de ascensores, zonas de puertas donde aparecen los problemas de roaming.
- Áreas límite y conflictivas: Sótanos, esquinas, espacios adyacentes a instalaciones técnicas, salas de paredes gruesas.
- Espacios internos o de personal: Las áreas exclusivas para el personal es donde los problemas operativos suelen aparecer primero.
Ese enfoque cambia la calidad de los hallazgos. Una red puede parecer correcta en espacios promedio y aun así fallar donde más importa.
Redacte casos de prueba, no intenciones vagas
"Comprobar el WiFi de invitados" no es un caso de prueba. Un caso de prueba útil nombra al cliente, la ubicación, el SSID, el método de autenticación, el patrón de movimiento o carga y el resultado esperado.
Un plan de pruebas práctico suele incluir elementos como:
| Caso de prueba | Cliente | Ubicación | Resultado esperado |
|---|---|---|---|
| Registro de invitado | Smartphone | Asientos del vestíbulo | Se conecta limpiamente y accede a internet sin solicitudes repetidas |
| Acceso SSO de empleados | Portátil gestionado | Oficina del primer piso | El usuario accede a los recursos corporativos sin retrasos ni errores de acceso |
| Conexión de dispositivo heredado | IoT o punto final especializado | Área de servicio | El dispositivo se une al segmento asignado y se mantiene aislado adecuadamente |
| Prueba de itinerancia en movimiento | Smartphone con sesión activa | Pasillo a sala de reuniones | La sesión sobrevive al traspaso sin interrupciones evidentes |
Las pruebas con múltiples clientes deben ser deliberadas
Las pruebas con un solo cliente ofrecen un resultado favorecedor. Le indican lo que un cliente capacitado puede hacer en condiciones de poca carga. No le dicen lo que ven los invitados cuando un espacio se llena.
La metodología de Alethea Communications es clara en este punto. Las pruebas con un solo cliente proporcionan una base de referencia engañosa. La métrica crítica es la degradación del rendimiento a medida que aumenta el número de clientes, y un AP de calidad no debería mostrar una caída drástica del rendimiento cuando se conecta el quinto o décimo cliente, según se explica en la metodología de pruebas de puntos de acceso de Alethea.
Esto tiene dos consecuencias para su plan:
- Defina las etapas de carga de clientes con antelación. No añada clientes de forma aleatoria.
- Mida tanto el comportamiento de descarga como el de subida. Los entornos concurridos a menudo exponen los problemas en una sola dirección primero.
Una red que le parece rápida a un ingeniero que está solo puede parecer deficiente a diez invitados que llegan a la vez.
Una secuencia de pruebas práctica
Utilice una secuencia repetible para que sus informes sean comparables de un sitio a otro.
Verifique la línea base cableada
Confirme que la ruta ascendente esté en buen estado antes de probar el rendimiento de la red inalámbrica.Realice un escaneo pasivo de RF
Tome nota de los AP vecinos, el uso de canales y las superposiciones sospechosas.Lleve a cabo pruebas de ubicación estática
Registre la calidad de la señal, el comportamiento de la latencia y la capacidad de respuesta de las aplicaciones en cada área marcada.Ejecute pruebas de desplazamiento y roaming
Muévase a través de las transiciones mientras mantiene una sesión activa.Realice pruebas de carga de múltiples clientes
Incremente el número de clientes en pasos planificados y observe los patrones de degradación.Valide cada ruta de autenticación
Pruebe el acceso de invitados, del personal y de dispositivos específicos por separado.Repita después de realizar cambios
Si ajusta la potencia, los canales o las políticas, vuelva a ejecutar los casos afectados. No confíe en la memoria.
Informes que un equipo puede utilizar
Un buen informe no abruma a las personas con capturas de pantalla. Expone el síntoma, la evidencia, la causa raíz probable y la siguiente acción. Los informes más útiles también separan los problemas de diseño de los problemas de configuración.
Por ejemplo, "mal roaming en el pasillo este" es impreciso. "El cliente sigue asociado al punto de acceso anterior mientras entra en una celda adyacente más fuerte, lo que sugiere celdas sobredimensionadas y un desequilibrio de potencia" es algo sobre lo que se puede actuar. La segunda afirmación le dice al siguiente ingeniero dónde buscar y qué probar primero.
Pruebas en escenarios multiinquilino y basados en identidad
Un despliegue de WiFi puede parecer excelente en un estudio y, aun así, fallar el primer día. El personal se encuentra en la oficina con señal completa y no puede acceder a través del SSO. Los invitados llegan con perfiles Passpoint y siguen encontrando mensajes confusos. Los residentes de un edificio multi-inquilino se conectan y luego descubren la política incorrecta, el segmento equivocado o ninguna mitigación de aislamiento en absoluto.
Ese punto de fallo se sitúa entre la RF, la identidad y las políticas. Un proceso de prueba de puntos de acceso tiene que verificar todo el recorrido del usuario, desde el descubrimiento y la conexión hasta la autenticación, la autorización y el acceso real a los recursos correctos.
Passpoint y acceso de invitados sin fricciones
Passpoint cambia el objetivo de la prueba. La pregunta es si un dispositivo apto encuentra la red correcta, se conecta automáticamente, completa las comprobaciones de confianza limpiamente y obtiene un acceso utilizable sin esfuerzo adicional por parte del usuario.
Pruébelo como un servicio de invitados real, no como una demostración de laboratorio:
- Descubrimiento y elegibilidad: Confirme que el terminal reconoce el SSID o perfil correcto en el recinto previsto.
- Conexión automática: Verifique que los dispositivos aprobados se conecten sin necesidad de seleccionar la red manualmente.
- Gestión de confianza y certificados: Compruebe si hay advertencias de certificados, interrupciones del Captive Portal o solicitudes inconsistentes entre sistemas operativos.
- Primer tráfico útil: Confirme que el cliente puede acceder al destino de internet o de la aplicación esperado inmediatamente después de la autenticación.
- Comportamiento en visitas recurrentes: Salga de la zona de cobertura, espere, regrese y verifique que el dispositivo se vuelva a conectar como se espera.
- Consistencia entre sitios: Si el mismo perfil debe funcionar en múltiples edificios o zonas, pruebe cada uno de ellos.
Un error común es demostrar únicamente el primer registro correcto en un solo teléfono. Los usuarios juzgan el servicio en la segunda y tercera visita, en condiciones normales, con las pantallas bloqueadas, perfiles antiguos almacenados en caché e historial de roaming ya guardado en el dispositivo.
Acceso del personal mediante SSO y directorios
El WiFi para el personal vinculado a SSO necesita la misma disciplina aplicada a un despliegue de plataforma de identidad o VPN. Un único inicio de sesión correcto demuestra muy poco. Lo que importa es si la asignación de permisos, el estado del dispositivo y las políticas se comportan correctamente a lo largo de todo el ciclo de vida de la cuenta.
Utilice cuentas de prueba que reflejen las operaciones reales:
Nueva incorporación
El usuario recibe acceso después de que se le otorgue el derecho, sin que nadie tenga que entregarle una contraseña compartida.Usuario habitual
Una reconexión de rutina funciona limpiamente y no recurre a un método más débil o a una política obsoleta en caché.Cambio de rol
Mover a un usuario entre grupos cambia la VLAN, ACL o asignación de rol de la manera prevista en el diseño.Acceso revocado
Eliminar el derecho interrumpe el acceso dentro del plazo de tiempo esperado.Combinación de dispositivos
Pruebe endpoints gestionados con Windows y macOS, luego pruebe tabletas, teléfonos BYOD y dispositivos con gestión ligera. Los fallos a menudo aparecen solo en los casos extremos.Certificados caducados o reemplazados Confirme lo que ven los usuarios cuando un certificado ha caducado o una máquina ha sido reinstalada. Esto suele hacer que aumenten las colas de soporte.
El objetivo práctico es simple. El usuario correcto en el dispositivo correcto obtiene acceso fácilmente. El usuario incorrecto, el dispositivo incorrecto o una identidad revocada no lo consiguen.
iPSK en propiedades multiinquilino
El WiFi multi-inquilino expone los atajos de diseño muy rápidamente. Las residencias de estudiantes, los edificios de alquiler residencial de obra nueva y las propiedades de uso mixto suelen tener una radiofrecuencia densa, dispositivos de consumo no gestionados y equipos de soporte que se encargan de todo, desde teléfonos hasta impresoras o televisiones inteligentes. La señal puede ser buena mientras que el modelo de arrendamiento falla por debajo.
Elimine la métrica débil y pruebe el límite de la política en sí. Para implementaciones iPSK, demuestre que cada residente o unidad recibe el alcance de acceso correcto, que las claves se asignan de forma predecible y que un inquilino no puede ver ni interferir con los dispositivos de otro inquilino.
Céntrese en los resultados que importan en las operaciones:
- El aislamiento de los residentes se mantiene bajo un uso normal
- Cada clave asignada sitúa al dispositivo en la política de inquilino correcta
- El registro de IoT heredado no obliga a aplicar una seguridad más débil en toda la propiedad
- El personal de soporte puede identificar fallos de registro sin exponer a los inquilinos vecinos
- Los espacios compartidos, como salones, gimnasios y recepción, siguen una política distinta a la de las unidades residenciales
El equilibrio es real. iPSK a menudo facilita la incorporación de dispositivos no gestionados, pero una gestión deficiente de las claves o un mapeo de políticas débil pueden convertir un diseño ordenado en un problema de soporte y seguridad.
Casos prácticos de prueba de iPSK
Realice pruebas de escenarios con tipos de dispositivos reales, no solo con un teléfono moderno y un ordenador portátil.
| Escenario | Qué validar | Patrón de fallo a vigilar |
|---|---|---|
| Registro de teléfono de residente | El dispositivo se une a la red asignada y obtiene el acceso esperado | Bucles al unirse, segmento incorrecto, solicitudes repetidas |
| Registro de dispositivo inteligente heredado | El dispositivo puede conectarse utilizando el método compatible con sistemas heredados previsto | El dispositivo solo funciona con ajustes de seguridad debilitados |
| Aislamiento de vecinos | Un inquilino no puede descubrir ni interferir con los recursos de otro inquilino | Visibilidad cruzada o acceso lateral accidental |
| Acceso a servicios compartidos | Los dispositivos en salas de estar o áreas comunes se comportan según la política | Las políticas residenciales y comunitarias se filtran entre sí |
Añada una comprobación más que los equipos suelen saltarse. Reutilice una clave antigua, una clave revocada o una clave asignada a una unidad diferente, y confirme que el sistema deniega o contiene el acceso exactamente como se diseñó.
Las pruebas de Zero Trust implican seguir la ruta de decisión
El éxito de la asociación es solo un paso. El WiFi basado en la identidad tiene que responder a cuatro preguntas cada vez: Quién es el usuario, qué dispositivo es, qué política se aplica y qué cambia cuando cambia la identidad o el estado del dispositivo.
Para validar eso correctamente, recopile pruebas de varios lugares:
- Comportamiento del lado del cliente
- Registros de asociación e itinerancia
- Registros de RADIUS o autenticación
- Estado de políticas o del directorio
- Acceso observado a los recursos previstos tras la conexión
No se detenga en el estado "conectado" en la interfaz de usuario del cliente. He visto radiofrecuencia limpia, buen DHCP y un rendimiento saludable que ocultaban un mapeo de grupos roto que enviaba a los usuarios de finanzas a una política de invitados y bloqueaba las aplicaciones que necesitaban. Desde la perspectiva del usuario, eso es un fallo del WiFi. Su proceso de prueba debería detectarlo antes que ellos.
Interpretación de resultados y resolución de problemas comunes
Los datos de WiFi brutos no solucionan nada. La interpretación sí lo hace. El error que cometen muchos equipos es confiar en la primera métrica que parece incorrecta, normalmente la intensidad de la señal, y luego cambiar la potencia o los canales antes de haber identificado el fallo real.
Trate los malos resultados como síntomas. Luego, asocie cada síntoma a una causa probable y a una solución controlada.
Síntoma uno: señal fuerte pero mala experiencia
Si el cliente reporta una señal saludable pero las aplicaciones se sienten lentas, no asuma que el estudio es incorrecto. Busque congestión, reintentos o un uso deficiente del tiempo de aire. Compruebe también si el problema aparece únicamente cuando hay más clientes activos.
Las causas probables incluyen:
- Saturación de canales
- Entorno de RF ruidoso
- Incompatibilidad de capacidades del cliente
- Cuellos de botella en el enlace de retorno (backhaul) o en la conmutación
- Retraso en la autenticación que se confunde con un WiFi deficiente
En la práctica, los administradores júnior suelen perder un tiempo excesivo. Siguen reposicionando los puntos de acceso cuando el problema subyacente es un plan de canales débil o un usuario que espera el control de acceso.
Síntoma dos: fallos de roaming en zonas con buena cobertura
Si las llamadas se cortan o las sesiones se pausan cuando los usuarios caminan, piense en la itinerancia antes que en la cobertura. Compruebe si el cliente se mantiene conectado a un AP lejano durante demasiado tiempo, si las celdas adyacentes se solapan de forma sensata y si los ajustes de potencia están empujando a los clientes a tomar decisiones incorrectas.
Use una lista de verificación:
- ¿Permanece el cliente asociado más tiempo de lo esperado?
- ¿Tienen los AP adyacentes límites difusos?
- ¿Son coherentes los ajustes de banda e itinerancia?
- ¿Afectan los fallos más a un tipo de cliente que a otros?
Un buen roaming suele parecer aburrido. Si los usuarios notan las transferencias, es probable que algo falle.
Síntoma tres: el registro se realiza correctamente una vez y luego deja de ser fiable
Esto suele deberse al estado de identidad o de las políticas, no a un problema puramente de RF. El primer inicio de sesión puede funcionar porque la prueba siguió la ruta esperada. Sin embargo, las visitas de retorno, los cambios en los derechos de acceso, los certificados caducados o una propagación incoherente de las políticas pueden dejar al descubierto la debilidad subyacente.
Comprobar:
- Registros de autenticación para patrones de denegación o reintento
- Asignación de políticas o grupos de directorio
- Si el dispositivo está recurriendo a otra red guardada
- Si el problema sigue al usuario, al dispositivo o a la ubicación
Una matriz de diagnóstico práctica
| Síntoma | Diagnóstico probable | Primera acción correctiva |
|---|---|---|
| Buena señal, bajo rendimiento de las aplicaciones | Congestión, ruido o cuello de botella ascendente | Compare los hallazgos de RF con la línea base cableada y el comportamiento de carga de clientes |
| Cortes durante el desplazamiento | Cliente pegajoso (sticky client) o mal diseño de celda | Revise la potencia de transmisión y los límites de roaming |
| Un tipo de dispositivo tiene dificultades | Problema de perfil o capacidad específica del cliente | Realice pruebas con dispositivos idénticos y compare el método de autenticación |
| El acceso de invitados parece inconsistente | Ruta de autenticación o discrepancia de políticas | Rastree el proceso de inicio de sesión y revise las decisiones de acceso |
| Un dispositivo heredado se conecta con dificultad | Método de incorporación incorrecto para el endpoint | Valide el diseño de acceso específico del dispositivo en lugar de forzar el flujo de trabajo estándar |
No cambie cinco cosas a la vez
La forma más rápida de perder el control es alterar la potencia, los canales, las tarifas mínimas, la política de autenticación y el comportamiento de la VLAN, todo en una misma ventana de cambio. Si el resultado mejora, no sabrá por qué. Si empeora, no sabrá qué revertir.
Cambie una clase de variable a la vez. Luego vuelva a ejecutar el caso de prueba que expuso el problema. Esa disciplina es lo que convierte a un probador de puntos de acceso de un simple dispositivo a un proceso de ingeniería.
Un último punto es importante aquí. No todas las quejas se deben a un problema de WiFi. Algunas son retrasos en las aplicaciones, problemas en la ruta de Internet o desconfiguraciones de identidad que resultan manifestarse primero en el WiFi. Los datos de las pruebas deben ayudarle a demostrar dónde reside el fallo, no solo dónde se originó la queja.
Valide implementaciones de AP y puertos de switch con NetForge
Probar los puntos de acceso requiere algo más que verificar la intensidad de la señal inalámbrica. Una vez montado un AP, los técnicos de red deben verificar las conexiones de los puertos del switch de Capa 2, confirmar las subredes VLAN y garantizar un enrutamiento de baja latencia de vuelta a la puerta de enlace principal.
NetForge de Purple es una herramienta múltiple gratuita y sin conexión que complementa a los analizadores de hardware de AP. Con detección nativa de switches de Capa 2, seguimiento continuo de la latencia de ruta y calculadoras de subredes IP, NetForge permite a los ingenieros de redes validar el estado de los puertos cableados y la latencia salto a salto directamente desde su portátil. Funciona 100% sin conexión, no requiere suscripción ni creación de cuenta, y almacena todos los datos de diagnóstico en su dispositivo local.
Explore la aplicación gratuita de diagnóstico de red NetForge para escritorio.
Conclusión: De los datos de prueba a una red de confianza
Una implementación de WiFi no termina cuando los puntos de acceso se activan. Termina cuando los usuarios pueden conectarse, moverse, autenticarse y trabajar sin fricciones en los lugares que más importan.
Eso requiere una perspectiva más amplia de la finalidad de un probador de puntos de acceso. No está ahí solo para mostrar la señal. Está para validar la calidad de la radio, el comportamiento del cliente, la salud de los canales, la gestión de la carga, la itinerancia y todo el proceso de identidad. En los entornos modernos, esta última parte importa tanto como la RF.
Los equipos que obtienen resultados fiables suelen hacer bien las mismas cosas. Definen las líneas de base antes de realizar ajustes. Prueban con tipos de clientes realistas. Simulan la carga de usuarios reales en lugar de confiar en el resultado de un único portátil. Y tratan el proceso de incorporación y el control de acceso como parte de la validación de la red, no como una idea de último momento.
Si trabaja de esa manera, sus informes serán más precisos, sus soluciones más rápidas y su WiFi comenzará a respaldar a la organización en lugar de generar ruido en el soporte.
Si está diseñando una red WiFi para invitados, personal o multi-inquilino que necesite funcionar a la perfección con acceso sin contraseña, SSO, Passpoint y registro seguro de dispositivos heredados, vale la pena echar un vistazo a Purple. Está diseñada para redes basadas en la identidad en entornos de hostelería, comercio, sanidad, transporte y residencial, con integraciones que ayudan a los equipos a sustituir las contraseñas compartidas y los incómodos Captive Portal por una experiencia de usuario más fiable.