
Enterprise Office WiFi Capacity & Architecture Advisor
Model access point density, 802.1X and guest VLAN segmentation, RF channel widths, and bandwidth uplinks for modern high-density hybrid offices.
- Coverage Sizing: Requires 18 APs to cover 45,000 sq ft (2500 sq ft per AP).
- Density Sizing: Requires 18 APs to serve 800 concurrent clients.
- Design Driver: Coverage-constrained environment.
- Airtime Utilization: Estimated at 63% during peak hours.
- Floors: 3 total floor(s) with ~6 APs assigned per floor.
- Employee Workstations: 750 devices (250 staff @ 3 devices).
- Visitor Capacity: 50 concurrent guest devices supported.
- Uplink Headroom: 10 Gbps Ethernet switch ports recommended per AP.
| Segment Name | VLAN | Subnet / CIDR | Security Authentication | Peer Isolation |
|---|---|---|---|---|
| Corporate Staff (Primary) | 20 | 10.20.0.0/21 | WPA3-Enterprise 802.1X (EAP-TLS / PEAP) | Bridged |
| Visitor & Guest WiFi | 50 | 172.16.50.0/22 | Purple Cloud Captive Portal with Self-Service SMS/Email | Enforced |
| IoT & Workplace AV Facilities | 70 | 10.70.0.0/23 | WPA3/WPA2-PSK with MPSK / iPSK Device Profiling | Enforced |
| Network Out-of-Band Management | 99 | 10.99.0.0/24 | Secured Management Wire / Dedicated VLAN | Bridged |
# Enterprise Office WiFi Controller Configuration Runbook
# Generated by Purple Office WiFi Architecture Advisor
# Architecture: 18 Access Points across 3 Floor(s)
# Total Concurrent Clients: 800

# 1. Radio Resource Management & Roaming Thresholds
config wlan bss-min-rssi 1 enable
config wlan bss-min-rssi-threshold 1 -67
config wlan 802.11k enable 1
config wlan 802.11v enable 1
config wlan 802.11r enable 1

# 2. RF Spectrum & Channel Bonding Policy
# 2.4 GHz Band Policy:
config advanced 802.11b channel-width 20
config advanced 802.11b tx-power-level-min 9
config advanced 802.11b tx-power-level-max 15

# 5 GHz Band Policy:
config advanced 802.11a channel-width 40
config advanced 802.11a tx-power-level-min 12
config advanced 802.11a tx-power-level-max 18
config advanced 802.11a dfs enable

# 3. VLAN & Subnet Isolation Rules
interface vlan 20
  description "Corporate Staff (Primary)"
  ip address 10.20.0.0 255.255.252.0
  client-isolation disable

interface vlan 50
  description "Visitor & Guest WiFi"
  ip address 172.16.50.0 255.255.252.0
  client-isolation enable

interface vlan 70
  description "IoT & Workplace AV Facilities"
  ip address 10.70.0.0 255.255.252.0
  client-isolation enable

interface vlan 99
  description "Network Out-of-Band Management"
  ip address 10.99.0.0 255.255.252.0
  client-isolation disable

# 4. Guest Captive Portal Gateway Redirect (Purple Integration)
ip access-list extended GUEST-PRE-AUTH
  permit udp any any eq domain
  permit udp any eq bootps any eq bootpc
  permit tcp any host portal.purplewifi.net eq www
  permit tcp any host portal.purplewifi.net eq 443
  deny ip any 10.0.0.0 0.255.255.255
  deny ip any 172.16.0.0 0.15.255.255
  deny ip any 192.168.0.0 0.0.255.255
  permit tcp any any eq www
  permit tcp any any eq 443
exit
- Your deployment is coverage-driven across 45,000 sq ft. Ensure AP placement achieves -67 dBm signal boundary overlap at desk heights.
- Automated guest onboarding eliminates front-desk IT friction, providing compliant consent collection, branded splash pages, and real-time footfall telemetry.
- Set client roaming transition thresholds to -67 dBm RSSI with 802.11k neighbor lists and 802.11v BSS transition management to prevent sticky clients during desk hopping.
Deep dive into 802.1X RADIUS configuration, rogue AP containment, dynamic VLAN tagging, and zero-trust perimeter enforcement.
Explore Enterprise WiFi Security GuideUpgrade your corporate offices with Purple cloud guest captive portals, Entra ID SSO integration, and real-time floor occupancy insights.
Los problemas de WiFi en la oficina que frustran a los equipos rara vez se deben a las barras de señal. Comienzan cuando la red ya no se adapta a la forma de trabajar de la gente.
El personal entra cargando con un portátil y un teléfono. Algunos traen una tableta. Las salas de reuniones se llenan de invitados que necesitan acceso ya, no después de un intercambio de mensajes con el servicio de asistencia. Los contratistas necesitan conectividad a corto plazo sin convertirse en residentes permanentes de la red interna. Las impresoras, pantallas, sensores, cámaras y otros dispositivos conectados se multiplican en segundo plano. Lo que parecía correcto cuando la oficina tenía un puñado de dispositivos predecibles se vuelve caótico rápidamente.
La mayoría de las organizaciones siguen intentando gestionar ese desorden con un conjunto de herramientas familiar: una contraseña compartida, un SSID de invitados básico y un Captive Portal que los usuarios toleran más que aprecian. Esa configuración puede mantener a la gente en línea, pero genera fricción operativa, una rendición de cuentas débil y riesgos innecesarios. Si todo el mundo comparte el mismo secreto, nadie puede afirmar con seguridad quién estaba en la red en un momento dado, a qué se le debería haber permitido acceder o con qué rapidez se puede revocar el acceso cuando cambian las circunstancias.
El desafío del WiFi en la oficina moderna
Al entrar en una oficina típica un día laborable ajetreado, se suelen detectar los síntomas antes de que alguien abra una incidencia. Las videollamadas se congelan en la sala de reuniones de la esquina. Un visitante pide en recepción la contraseña de invitados. Un contratista accede al SSID del personal porque es más rápido que crear un flujo de trabajo temporal adecuado. Alguien cambia la clave compartida tras un incidente y pasa el resto del día reconectando dispositivos que, para empezar, nunca deberían haber dependido de un secreto compartido.
Ese es el estado normal en más oficinas de las que muchos equipos quieren admitir.
El problema de fondo no es solo el rendimiento. Es que la WiFi de la oficina se ha tratado como un servicio básico de infraestructura cuando ahora actúa más como un plano de control para el lugar de trabajo. Afecta a la seguridad, la incorporación, el cumplimiento, la experiencia de las visitas y la credibilidad diaria de TI.
Dónde fallan los viejos modelos de WiFi de oficina
El modelo antiguo asumía un interior seguro y un exterior no seguro. Una vez que un usuario accedía a la red inalámbrica, se consideraba que la parte difícil estaba hecha. Ese enfoque falla en entornos con mesas calientes, edificios compartidos, oficinas flexibles y cualquier espacio de trabajo donde las identidades y los dispositivos cambian constantemente.
Algunos puntos de fallo prácticos aparecen de forma repetitiva:
- Credenciales compartidas demasiado difundidas: El personal, los invitados, los exempleados y los terceros suelen conocer la misma contraseña.
- El acceso de invitados se convierte en un proceso de excepción: Recepción o TI acaban actuando como intermediarios manuales de acceso.
- Los dispositivos IoT se agrupan de forma deficiente: Los dispositivos con soporte de autenticación limitado a menudo se colocan en segmentos de red amplios porque resulta cómodo.
- La auditoría es débil: Los equipos saben que un dispositivo se conectó, pero no siempre quién lo usó o si ese acceso aún tenía sentido.
Una red inalámbrica que solo responde a la pregunta "¿puede conectarse este dispositivo?" se queda corta ante las necesidades de una oficina moderna. La pregunta más difícil es "¿quién es este usuario, a qué debería acceder y durante cuánto tiempo?"
El WiFi ahora es parte de las operaciones comerciales
Un enfoque más sólido trata el entorno inalámbrico tanto como infraestructura como superficie de identidad. La cobertura sigue importando. La capacidad sigue importando. Pero también la capacidad de vincular el acceso a una persona real, un dispositivo gestionado, un inquilino o una clase específica de endpoint.
Ese cambio transforma las decisiones de diseño. Cambia qué puntos de acceso compra, cómo segmenta el tráfico, cómo incorpora a los usuarios y qué pruebas puede aportar cuando los equipos de seguridad o cumplimiento normativo pregunten quién tuvo acceso y cuándo.
Cuando la WiFi de la oficina se diseña de este modo, deja de ser un servicio de fondo que la gente solo nota cuando falla. Se convierte en parte de la forma en que la oficina se mantiene segura, utilizable y medible.
Diseño de una arquitectura de red preparada para el futuro
El rediseño de una red suele aprobarse tras un fallo visible. Las llamadas del lunes por la mañana se cortan en la sala de juntas, un cliente visitante no puede mantener la conexión en recepción y se culpa al departamento de TI por tener un "mal WiFi", a pesar de que el mapa de calor se veía bien durante el despliegue. El problema de fondo suele ser arquitectónico. El diseño atendía a la intensidad de la señal, pero la empresa necesitaba una capacidad predecible, la aplicación de directivas y margen de crecimiento.
Ese cambio es importante. El WiFi de la oficina ya no es solo una capa de transporte para portátiles. Ahora soporta dispositivos gestionados del personal, dispositivos personales no gestionados, sistemas de salas, impresoras, sensores, tráfico de inquilinos y acceso de invitados. Si el diseño inalámbrico no puede separar, identificar y escalar esas sesiones de forma limpia, los controles de seguridad se vuelven más difíciles de aplicar y los costes de soporte aumentan rápidamente.
Diseñe en torno a la concurrencia y el margen de políticas
La cobertura es el requisito de entrada. La capacidad es lo que perciben los usuarios.
En la práctica, los problemas aparecen primero en los espacios compartidos. Las salas de reuniones, las plantas diáfanas, la recepción y las zonas de colaboración generan picos de tráfico concurrente, eventos de itinerancia y congestión del tiempo de uso. Un sitio puede mostrar una señal fuerte y, aun así, ofrecer una experiencia de usuario deficiente debido a que demasiados clientes compiten en las mismas celdas al mismo tiempo.
Las preguntas de diseño deberían ser operativas:
- ¿Dónde se agrupan los usuarios en las horas punta? Las salas de juntas y las zonas de paso rápido requieren un diseño distinto al de los despachos cerrados.
- ¿Cuántos tipos de terminales comparten el espacio radioeléctrico? Portátiles, teléfonos, barras de colaboración y dispositivos de IoT crean patrones de congestión y requisitos de políticas diferentes.
- ¿Qué aplicaciones fallan con un alto coste? La voz, las videoconferencias, el uso compartido de pantalla y los flujos de autenticación en la nube ponen en evidencia rápidamente una planificación deficiente del tiempo de aire.
- ¿Cuánta segmentación necesitará la empresa? El personal, los invitados, los contratistas y los dispositivos propiedad de la empresa suelen requerir un tratamiento diferente desde el primer día.
Ese último punto suele pasarse por alto. El acceso centrado en la identidad aporta control, pero también aumenta las exigencias arquitectónicas. Tener más SSID no es la solución. La respuesta está en una mejor segmentación, una asignación de políticas más clara y una infraestructura dimensionada para tomar esas decisiones.
La ubicación sigue decidiendo si el diseño funciona
La selección de los puntos de acceso importa, pero un mal diseño de RF desperdiciará un buen hardware.
La ubicación debe adaptarse al comportamiento de los usuarios y a las limitaciones del edificio, no a un patrón de techo simétrico. Los escritorios densos, las salas de reuniones, los vestíbulos de ascensores, los almacenes, las salas de instalaciones y los interiores con mucho cristal alteran los límites de las celdas de una forma que el plano de planta no muestra con claridad. Por estos motivos, los estudios de cobertura, la validación y el ajuste posterior al despliegue demuestran su valor.
Algunas reglas de diseño se mantienen firmes:
- Coloque los AP donde se produzca la congestión. Las salas de alta densidad y los espacios compartidos merecen un diseño de celdas deliberado.
- Trate los materiales de construcción como factores de primer orden. El hormigón, el acero, el vidrio y las estanterías alteran la propagación lo suficiente como para romper cualquier suposición inicial.
- Evite el sobrediseño. Demasiados AP con una configuración deficiente pueden aumentar la interferencia de cocanal y el comportamiento de clientes adherentes.
- Mantenga los canales conservadores en oficinas densas. Un tiempo de uso de canal más limpio suele ser mejor que unos canales más anchos y unas promesas de rendimiento exageradas.
Vale la pena exponer esa compensación con claridad. Los canales anchos pueden resultar atractivos en una hoja de especificaciones, pero los entornos empresariales densos suelen funcionar mejor cuando el tiempo de emisión es reutilizable y predecible.
Compre para el próximo plano de control, no solo para el número de dispositivos actual
Prepararse para el futuro se trata en parte del rendimiento de radio, pero también de lo que se le exigirá a la red el próximo año. Si la capa inalámbrica va a soportar acceso basado en roles, segmentación dinámica, perfilado de dispositivos y requisitos de auditoría más completos, las decisiones de renovación de hardware deben reflejarlo.
Las funciones asociadas a las plataformas más recientes, como una mejor gestión de clientes concurrentes y una mayor eficiencia en entornos densos, respaldan esta dirección. No se trata de buscar siglas de funciones por el mero hecho de tenerlas. El objetivo es evitar un ciclo de renovación en el que el punto de acceso pueda transmitir tráfico pero tenga dificultades una vez que se añaden las políticas, las analíticas y el acceso basado en la identidad.
Para los equipos que planifican esa transición, las opciones de arquitectura de WiFi sin contraseña son un ejemplo útil de por qué el diseño de la infraestructura y de la autenticación deben planificarse juntos en lugar de como proyectos independientes.
Una comparación sencilla ayuda:
| Decisión de diseño | Lo que se sostiene | Lo que genera problemas después |
|---|---|---|
| Selección de AP | Hardware elegido para alta densidad de clientes concurrentes y crecimiento de políticas | Comprar basándose únicamente en el rendimiento máximo |
| Distribución | Ubicación basada en la densidad de usuarios y patrones de tráfico reales | Espaciado uniforme sin contexto operativo |
| Estrategia de canales | Tiempo de aire más estrecho y reutilizable en zonas de oficina concurridas | Canales anchos en todas las instalaciones |
| Vía de actualización | Renovación vinculada a objetivos de seguridad, segmentación y analítica | Tratar la renovación de WiFi como una sustitución cosmética de hardware |
Preparado para el futuro significa menos rediseños
Un diseño de WiFi para oficinas preparado para el futuro puede absorber más usuarios, más tipos de dispositivos y más decisiones de acceso sin volverse frágil o costoso de operar. Ese es el resultado de negocio.
Cuando la capa física se diseña teniendo en cuenta la identidad, la segmentación y la observabilidad, la WiFi deja de ser un servicio básico del que la empresa solo se percata cuando falla. Se convierte en un punto de aplicación fiable para el acceso zero-trust y en una fuente de datos operativos más limpia.
Ir más allá de las contraseñas con la autenticación moderna
La parte más débil de muchos entornos de WiFi de oficina no es el diseño de radio. Es la autenticación.
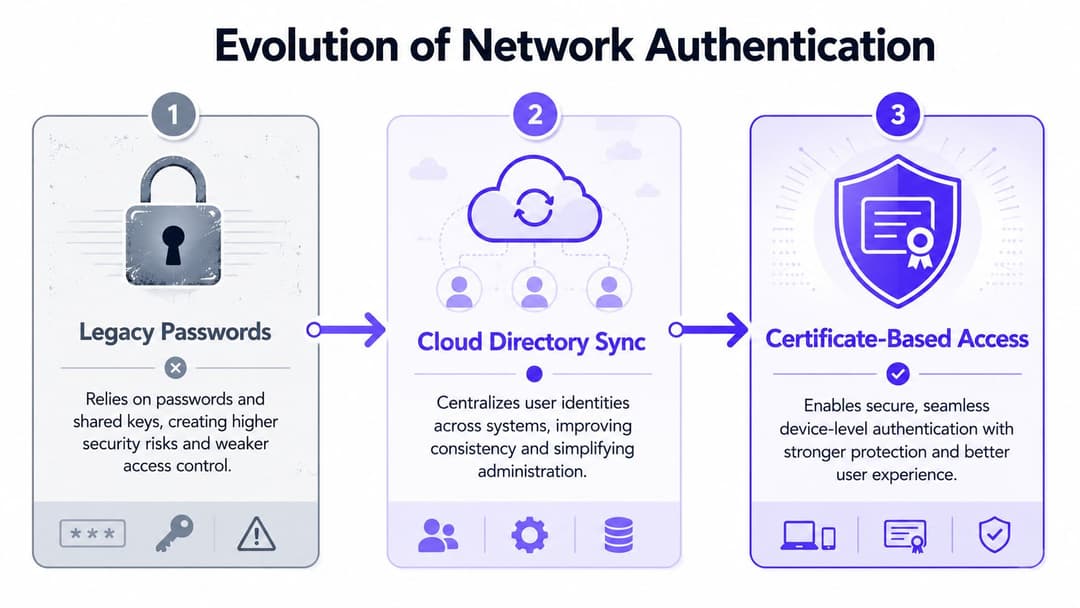
Las contraseñas compartidas sobreviven porque resultan familiares. También generan un riesgo evitable. Una vez que una contraseña se imprime en una nota en el mostrador de recepción, se entrega a un contratista o la recuerda alguien que dejó la empresa hace meses, deja de ser un control para convertirse en una amenaza. Los sistemas de Captive Portal tradicionales no son mucho mejores si generan fricción sin proporcionar al departamento de TI un registro de identidad fiable.
La mayor parte de la orientación sobre WiFi para oficinas sigue dependiendo en gran medida del hardware, pero a menudo pasa por alto el problema del acceso de invitados. La mayoría de las pymes del Reino Unido carecen de políticas formales de acceso de invitados, lo que genera una brecha de seguridad y cumplimiento bajo el GDPR y NIS2. La autenticación sin contraseña y las redes basadas en la identidad son importantes porque crean un registro auditable de quién está en la red, tal como se señala en este debate sobre la cobertura WiFi y las brechas en las políticas de acceso de invitados.
Métodos antiguos frente a métodos modernos
La comparación práctica se ve así:
| Método | Experiencia de usuario | Postura de seguridad | Impacto operativo |
|---|---|---|---|
| Contraseña WPA compartida | Sencilla al principio, caótica con el tiempo | Atribución débil, revocación compleja | Los cambios de contraseña repercuten en múltiples dispositivos |
| Captive Portal básico | Familiar para invitados, a menudo engorroso | Mejor que el acceso abierto, pero puede seguir siendo superficial | Carga de soporte para recepción y TI |
| Acceso de personal respaldado por directorio | Fluido una vez registrado | Vinculado a identidades y políticas reales | Gestión de altas, bajas y cambios más sencilla |
| Acceso basado en certificados | Impecable tras la configuración | Modelo sólido de confianza en dispositivos y usuarios | Menor coste de administración a largo plazo |
| iPSK para dispositivos limitados | Adecuado para casos extremos | Mejor aislamiento que una sola clave compartida | Útil para entornos heredados y de IoT |
Dónde encaja cada método
La autenticación moderna funciona mejor cuando se deja de buscar un único método universal y se empiezan a adaptar los métodos a los tipos de usuario.
Personal y dispositivos gestionados
Para los dispositivos del personal, vincular el acceso inalámbrico a la misma plataforma de identidad utilizada en el resto de la empresa suele ser la opción más limpia. Microsoft Entra ID, Google Workspace y Okta ya definen quién es el usuario y si esa identidad está activa. Extender esa lógica a la red elimina una gran cantidad de administración manual de WiFi.
El acceso basado en certificados mejora aún más las cosas. Reduce las solicitudes repetidas de contraseña, refuerza la confianza a nivel de dispositivo y ofrece a los equipos de seguridad una forma más limpia de alinear el acceso con los cambios en el ciclo de vida del usuario.
Invitados y visitantes habituales
El acceso de invitados debe ser sencillo sin llegar a ser anónimo. Passpoint y OpenRoaming avanzan en la dirección correcta porque reducen las fricciones de conexión que los usuarios detestan, al tiempo que admiten una conectividad cifrada desde el inicio de la sesión. Para los centros con visitantes recurrentes, esto puede convertir una tarea de soporte repetitiva en algo mucho más parecido a una experiencia de servicio gestionado.
Para ver de forma práctica cómo el acceso de invitados sin contraseña cambia la experiencia, consulte la explicación de Purple sobre WiFi sin contraseña.
Equipos heredados e IoT
No todos los dispositivos admiten la autenticación empresarial moderna. Ahí es donde iPSK se gana su lugar. Ofrece una forma de asignar credenciales y directivas distintas a dispositivos que, de otro modo, acabarían en una red compartida generalizada por no ser compatibles con métodos más robustos.
Eso es importante en oficinas con impresoras, pantallas, sensores, equipos especializados o hardware propiedad de contratistas que se sitúan a medio camino entre la comodidad del consumidor y los estándares empresariales.
El objetivo no es eliminar todas las claves precompartidas. Es dejar de utilizar una única clave precompartida como respuesta a todos los problemas de acceso.
Lo que ya no funciona
Algunos patrones generan problemas de manera constante:
- Una única red de invitados para todos: Los visitantes, inquilinos, contratistas y dispositivos no gestionados no deben pertenecer al mismo grupo de políticas.
- La rotación de contraseñas como control principal: La rotación solo ayuda después de la exposición. No crea identidad.
- Caducidad de acceso manual: Si el departamento de TI tiene que acordarse de eliminar el acceso, este perdurará en el tiempo.
- Portales cautivos sin integración posterior: Si el Captive Portal no se conecta con los sistemas de identidad, CRM o políticas, se convierte en una interfaz meramente cosmética.
Una pila de autenticación moderna debe reducir la fricción para los usuarios legítimos a la vez que aumenta la precisión para los administradores. Cuando ambas cosas ocurren a la vez, la adopción suele darse de forma natural porque los usuarios dejan de luchar contra la red y el departamento de TI deja de tener que supervisarla constantemente.
Cómo crear su estrategia zero trust para WiFi
El Zero Trust en la WiFi de la oficina no es una capa de marketing que se aplica a posteriori. Es una decisión de diseño sobre lo que la red debe asumir.
El antiguo modelo de "castillo y foso" confiaba demasiado una vez que alguien lograba entrar. Un usuario se conectaba al SSID correcto, introducía la contraseña correcta y heredaba una amplia confianza por parte del sistema. Esto tenía cierto sentido cuando las oficinas eran estáticas, los dispositivos eran predecibles y las redes internas eran más fáciles de definir. Sin embargo, tiene mucho menos sentido en entornos de trabajo flexibles repletos de dispositivos no gestionados, usuarios temporales y aplicaciones enfocadas prioritariamente en la nube.
No confíe nunca en el extremo de la red
Un modelo de confianza cero viable asume que no se debe confiar en ningún usuario o dispositivo de forma predeterminada por el hecho de haber accedido a la red inalámbrica. El acceso debe verificarse de forma continua y vincularse a la identidad, el estado del dispositivo y la política.
En términos inalámbricos, eso cambia la base de referencia:
- Cada conexión se evalúa de forma individual
- El acceso depende de la identidad, no de la ubicación
- El cifrado comienza de inmediato, no después de un flujo de conexión débil
- La revocación se gestiona mediante el estado del directorio, no por memoria ni por colas de soporte
Por eso el acceso basado en certificados es importante desde el punto de vista operativo y no solo académico. Admite un modelo en el que la confianza se establece por dispositivo y por sesión de usuario, en lugar de heredarse de una contraseña compartida.
Cómo se ve el zero trust en la práctica
Los diseños más robustos suelen tener tres capas trabajando juntas:
Identidad
Una fuente de identidad real decide si el usuario está activo y a qué grupo o rol pertenece.
Confianza en el dispositivo
Los dispositivos gestionados demuestran su valor a través de métodos de autenticación más robustos que una contraseña memorizada.
Segmentación
La red sigue necesitando límites de políticas. La autenticación sin segmentación solo crea una mejor visibilidad de un problema plano.
Una prueba concisa ayuda en este caso:
| Pregunta | Modelo débil | Modelo zero trust |
|---|---|---|
| ¿Quién se conecta? | Posiblemente conocido | Verificado explícitamente |
| ¿Qué dispositivo es? | A menudo no está claro | Asociado a un método de confianza |
| ¿A qué debería acceder? | Acceso predeterminado amplio | Acceso basado en políticas |
| ¿Qué ocurre si cambia el estado? | Limpieza manual | Revocación automática mediante flujos de trabajo de identidad |
Si un antiguo empleado aún puede conectarse porque nadie ha cambiado la contraseña de la WiFi, la red no está aplicando la confianza. Está esperando que haya una buena administración.
Por qué las operaciones mejoran a medida que mejora la seguridad
Este es el punto que muchos equipos pasan por alto. Un enfoque zero trust a menudo reduce la carga de administración una vez que se implementa correctamente.
Cuando el acceso sigue al directorio corporativo, las nuevas incorporaciones no necesitan una gestión de WiFi a medida. Los empleados que cambian de puesto heredan la política correcta a través de los cambios de grupo. Las bajas pierden el acceso cuando su identidad cambia de estado. Esto es mucho más limpio que recordar qué SSIDs, contraseñas y excepciones se concedieron a lo largo del tiempo.
Si necesita un marco de trabajo más amplio para ese modelo, Purple dispone de un útil resumen sobre el acceso a la red de confianza cero.
El equilibrio práctico implica un esfuerzo inicial. Se necesitan datos de identidad limpios, una segmentación sensata y una vía de incorporación realista para los dispositivos antiguos. Pero una vez asentada esa base, la red inalámbrica deja de ser el punto débil del acceso a la oficina y empieza a comportarse como el resto de una pila de seguridad moderna.
Diseñar experiencias fluidas para invitados y abonados
La prueba más clara del diseño de WiFi de una oficina es lo que sucede cuando diferentes grupos de usuarios comparten el mismo edificio.
Una sede central puede albergar a empleados, clientes, socios de distribución, consultores y asistentes a eventos en un mismo día. Una propiedad de uso mixto puede combinar a inquilinos de oficinas, personal del edificio, contratistas de mantenimiento y visitantes. Un hotel con espacio de coworking añade otra capa más. Un diseño incorrecto trata a todas esas personas como variaciones del mismo usuario. El diseño correcto las trata como trayectorias de confianza y de experiencia totalmente independientes.
Un invitado busca velocidad, no un flujo de trabajo
A un visitante que llega a una reunión no le importa lo elegante que sea su plan de VLAN. Le importa si puede conectarse rápidamente y si la experiencia parece profesional.
Si el proceso de conexión depende de que alguien lea una contraseña, la escriba incorrectamente dos veces y luego abra un Captive Portal que no se visualiza bien en dispositivos móviles, la red ya ha generado fricción. En espacios con tráfico recurrente, esa fricción se acumula porque los usuarios que regresan esperan que la segunda visita sea más fácil que la primera.
Passpoint y OpenRoaming ayudan en este aspecto porque acercan el acceso de invitados a una experiencia de roaming en lugar de a un ritual de inicio de sesión único. Esto es especialmente útil en sectores donde el WiFi forma parte de la experiencia del servicio y no es solo un servicio básico.
Un abonado quiere simplicidad con aislamiento
Los edificios multiinquilino plantean un problema diferente. Los inquilinos quieren una experiencia de tipo doméstico para sus usuarios, pero los propietarios y operadores necesitan un aislamiento de nivel empresarial entre los ocupantes.
Eso significa evitar dos extremos perjudiciales:
- Un único servicio compartido gigante que expone a todos a los errores de los demás
- Una red totalmente a medida por inquilino que resulta costosa y compleja de operar
El punto medio ideal es una infraestructura compartida con separación basada en la identidad. El personal puede autenticarse contra la fuente de identidad de su propia organización. El tráfico de invitados puede permanecer aislado. Los dispositivos heredados pueden utilizar métodos como iPSK cuando sea necesario. A nivel operativo, esto permite a los equipos de gestión de la propiedad ofrecer un servicio uniforme sin tener que unificar a todos los inquilinos bajo el mismo conjunto de políticas.
Para ver ejemplos de cómo se gestionan estos entornos, el artículo de Purple sobre soluciones de WiFi para invitados ofrece un contexto útil.
Tres usuarios, tres expectativas diferentes
Considere el mismo edificio a través de tres enfoques:
El invitado de la oficina
Necesita un acceso a internet rápido y sin fricciones para una reunión. No necesita visibilidad de las aplicaciones de negocio y no debería heredar la confianza del personal por proximidad.El empleado inquilino Espera un acceso ininterrumpido todos los días, idealmente vinculado a la plataforma de identidad que ya utiliza para el trabajo.
El operador del edificio
Necesita una supervisión central, una separación clara y un modelo de soporte que no requiera volver a diseñar la red para cada nuevo ocupante.
Por eso, la experiencia de usuario y la seguridad no pueden diseñarse por separado. La arquitectura debe dar soporte a ambas al mismo tiempo.
Una buena WiFi para invitados e inquilinos parece sencilla desde el lado del usuario porque la complejidad se ha gestionado correctamente en el diseño.
Qué funciona mejor que un modelo de "SSID para invitados más esperanza"
Un modelo operativo práctico suele incluir:
- Vías de incorporación independientes: El personal, los invitados y los dispositivos no gestionados no deben pasar por el mismo proceso.
- Políticas por grupo de identidad: Los contratistas y los inquilinos suelen requerir un tratamiento diferente, incluso si se encuentran en el mismo vestíbulo.
- Aislamiento por defecto: Los edificios compartidos exigen límites más estrictos que las oficinas tradicionales de un solo inquilino.
- Un modelo de soporte repetible: Recepción, instalaciones y TI deben saber con exactitud qué hacer cuando falla el acceso.
Esa combinación es lo que convierte al servicio inalámbrico en parte de la experiencia del espacio físico, en lugar de ser un motivo recurrente de irritación.
Convertir el análisis de WiFi en información útil
Una vez que la autenticación mejora, la red deja de ser solo una capa de transporte. Se convierte en una fuente de datos operativos de primera mano.
Esto es importante porque el WiFi de la oficina detecta comportamientos que muchos otros sistemas pasan por alto. Puede mostrar cuándo llegan las personas, con qué frecuencia regresan, qué espacios atraen una presencia repetida y dónde difieren los patrones de uso de lo que la empresa había asumido. En el caso de las oficinas, esto puede servir para la planificación del espacio de trabajo. En entornos de hostelería y del sector de la distribución, puede influir en las decisiones sobre el personal, la distribución y la interacción.
De eventos de inicio de sesión a señales operativas
La autenticación genera contexto. Los datos de presencia añaden una forma de comportamiento. Utilizados con cuidado, estos datos pueden responder a preguntas prácticas como:
- Qué días son los más concurridos en las zonas de oficinas compartidas
- Si las zonas con gran volumen de reuniones están atrayendo un uso repetido mayor de lo esperado
- Cómo se compara el tráfico de visitantes entre las diferentes entradas o plantas
- Si las visitas recurrentes coinciden con la actividad de campañas o eventos
Esto no es solo para los equipos de marketing. Los equipos de gestión de instalaciones pueden usarlo para comprender la demanda de espacio. Los equipos de entorno de trabajo pueden comparar los patrones de asignación de mesas planificados con el comportamiento real de ocupación. Los directores de operaciones pueden detectar dónde divergen la experiencia digital y la experiencia física.
El valor aparece cuando los sistemas se conectan
Los análisis de WiFi son más útiles cuando no se quedan atrapados dentro de un panel de control inalámbrico. Las configuraciones más sólidas conectan los datos de autenticación con CRM, automatización de marketing, registros de clientes o sistemas del establecimiento para que los equipos puedan actuar en función de lo que aprenden.
Una síntesis sencilla se ve así:
| Señal de datos | Pregunta comercial útil | Posible acción |
|---|---|---|
| Inicio de sesión de nuevo visitante | ¿Quién entra por primera vez? | Activar un flujo de trabajo de bienvenida |
| Patrón de visitas repetidas | ¿Quién regresa con regularidad? | Personalizar la interacción o el servicio |
| Comportamiento de permanencia | ¿Qué espacios captan la atención? | Ajustar la distribución o el personal |
| Tendencias de presencia del personal | ¿Cómo se utilizan realmente los espacios de oficina? | Perfeccionar la planificación del lugar de trabajo |
La analítica sin el contexto de la identidad produce ruido. La identidad sin analítica pierde valor. La capa útil se encuentra donde ambas se unen.
Mantener la gobernanza a la vista
Esto solo funciona si la privacidad se gestiona correctamente. El GDPR no es una casilla que marcar después de la recopilación de datos. Afecta al consentimiento, la retención, la limitación del propósito y quién tiene acceso a la información resultante.
El estándar práctico es sencillo: recopile lo que tenga un propósito claro, haga que ese propósito sea comprensible y asegúrese de que los equipos que utilizan los datos conozcan la diferencia entre la mejora del servicio y el exceso en la recopilación.
Cuando se aplica esa disciplina, la WiFi moderna de la oficina se convierte en algo más que conectividad. Se convierte en una de las formas más limpias de entender cómo se utiliza un espacio.
Su lista de comprobación para la implementación de WiFi en la oficina
Un despliegue sólido de WiFi en la oficina es más fácil de gestionar si se trata como un ciclo de vida en lugar de como una renovación de hardware. Los despliegues más problemáticos suelen fallar porque se omitió, se aceleró o se entregó una etapa al equipo equivocado.
Planificar el entorno correctamente
Comience antes de la adquisición.
- Analizar el espacio: Validar las condiciones de RF, los materiales de construcción, las zonas de alta densidad de usuarios y las áreas problemáticas como salas de reuniones y espacios compartidos.
- Modelar la capacidad, no solo el alcance: Contabilizar los tipos de usuarios, las demandas de las aplicaciones y las clases de dispositivos. No diseñe pensando en una oficina vacía.
- Mapear los flujos de identidad desde el principio: Decidir cómo se autenticarán el personal, los invitados, los contratistas y los dispositivos sin usuario antes de definir los SSIDs.
Si está diseñando para oficinas gestionadas o espacios de trabajo flexibles, también resulta útil comprender cómo los operadores empaquetan la conectividad dentro de unos servicios de espacio de trabajo más amplios. Un punto de referencia como las inclusiones de oficina plug and play puede ayudar a definir lo que los usuarios finales esperan cada vez más de un entorno de oficina listo para usar.
Seguro por diseño
Muchos equipos todavía dependen de hábitos que ya no son escalables.
- Elegir primero el origen de identidad. Si Microsoft Entra ID, Okta o Google Workspace ya controlan el acceso en otros ámbitos, la red inalámbrica debe alinearse con ellos.
- Separar los flujos de usuario. El personal, los invitados, los inquilinos y los dispositivos IoT necesitan diferentes modelos de confianza.
- Definir reglas de revocación. La eliminación del acceso debe seguir automáticamente los cambios de identidad y de directivas siempre que sea posible.
Implementar en fases controladas
Las transiciones drásticas en redes inalámbricas generan ruido en el soporte técnico.
- Realizar pruebas piloto con grupos de usuarios mixtos: Pruebe las rutas de incorporación para el personal, invitados, contratistas y dispositivos.
- Verificar la interoperabilidad de los proveedores: Los puntos de acceso, los sistemas de identidad, las directivas NAC y los dispositivos cliente deben comportarse de forma coherente.
- Documentar las rutas de contingencia: Aparecerán clientes heredados y casos particulares. Planifique para ellos sin permitir que dicten el diseño principal.
Operar y mejorar continuamente
El trabajo no termina con la puesta en marcha.
| Etapa | Qué revisar periódicamente |
|---|---|
| Salud de la red | Puntos calientes de capacidad, problemas de itinerancia, saturación del tiempo de uso (airtime) |
| Control de acceso | Intentos de conexión fallidos, registros de dispositivos obsoletos, excepciones a las políticas |
| Experiencia de usuario | Fricción de invitados, fallos de incorporación, carga de trabajo de recepción |
| Información empresarial | Tendencias de presencia, visitas recurrentes, señales de uso del espacio |
Los mejores entornos inalámbricos se mantienen como sistemas vivos. La identidad cambia, el comportamiento de los usuarios cambia y el uso de los edificios cambia. Su estrategia de WiFi tiene que adaptarse al mismo ritmo.
Si su equipo está sustituyendo las contraseñas compartidas por un acceso basado en la identidad, reforzando los flujos de trabajo de los invitados o vinculando el acceso inalámbrico a una directiva de confianza cero, vale la pena evaluar Purple como plataforma de esa infraestructura. Se centra en la autenticación WiFi sin contraseña, redes basadas en la identidad, acceso de invitados y analíticas en entornos de oficinas, hostelería, comercio minorista, sanidad y multiinquilino.



