
La mayoría de los consejos de marketing de WiFi para retail empiezan con la pregunta equivocada: ¿cómo podemos recopilar más direcciones de correo electrónico a través de un Captive Portal? Ese enfoque trata la conectividad como un ejercicio de rellenar formularios, crea fricción en la entrada y a menudo produce una lista de contactos que nadie puede asociar con una compra o una nueva visita.
Un modelo más sólido trata el WiFi como una capa de identidad y eventos de origen (first-party). La red debe registrar las conexiones autenticadas, el estado del consentimiento, la zona de la tienda, la hora de la visita, las estimaciones de tiempo de permanencia, la exposición y el canje de ofertas, y luego transferir esos eventos a los sistemas donde ya trabajan los equipos comerciales y de marketing. El objetivo no es el volumen bruto de inicios de sesión. Es una identidad utilizable, un consentimiento limpio y una ruta de atribución que pueda resistir cualquier escrutinio.
Los compradores del Reino Unido llevan tiempo considerando la conectividad como parte de la experiencia de compra. Un estudio de YouGov de 2015 sobre tecnología minorista en el Reino Unido reveló que el 35% de los consumidores deseaba WiFi gratuito en las tiendas como estándar, mientras que el 30% lo calificaba como la tecnología más persuasiva a la hora de elegir un minorista frente a otro. Esto hace que el marketing WiFi para el sector minorista sea más que un complemento promocional. Puede respaldar la experiencia que atrae a los compradores y el modelo de datos que ayuda a los minoristas a comprender qué ocurre tras su llegada.
Ir más allá del Captive Portal
El Captive Portal se hizo popular porque permitía explicar el WiFi para invitados de forma sencilla a nivel interno. Un comprador se conecta, ve una página de bienvenida con la imagen de marca, introduce una dirección de correo electrónico y recibe acceso a internet. El departamento de marketing obtiene un nuevo contacto, el de TI mantiene el control de la red y el proyecto parece completado.
En la práctica, el modelo suele quedarse ahí. Un formulario largo, un intercambio de valor poco claro y las solicitudes repetidas de inicio de sesión desincentivan la conexión. La dirección de correo electrónico resultante puede acabar en un panel de WiFi sin un historial de consentimiento, sin el contexto de la visita o sin un enlace a un perfil de CRM. Una base de datos llena de identidades desconectadas no es un activo de marketing. Es una responsabilidad operativa.
Regla práctica: Diseñe el recorrido de WiFi hacia atrás a partir de la decisión que desea tomar, no desde el campo que desea recopilar.
La conectividad debe generar eventos
Un programa eficaz de marketing por WiFi para retail comienza por definir el modelo de eventos. Una conexión no es simplemente el inicio de una sesión. Puede incluir:
- Identidad autenticada: El registro o identificador de cliente asociado con la conexión.
- Estado del consentimiento: Qué aceptó el comprador, cuándo lo aceptó y qué aviso se aplicaba.
- Contexto físico: Tienda, zona o área del establecimiento, siempre que la medición sea adecuada y lícita.
- Tiempos de visita: Señales de entrada, conexión, retorno y desconexión.
- Interacción: Exposición a la oferta, interacción y canje.
- Vínculo comercial: Una coincidencia en el CRM o un evento de TPV que ayuda a comprobar si el marketing influyó en la acción.
Este enfoque transforma el WiFi de un servicio básico en un punto de contacto observable con el cliente. El mismo flujo puede respaldar la estimación de la afluencia, el análisis de la permanencia a nivel de zona y la mensajería del ciclo de vida, pero solo si el minorista decide de antemano cómo se activará cada evento.
El enfoque de datos propios para el WiFi de invitados resulta útil en este caso porque define la red como parte del patrimonio de datos propios de la organización. Eso no significa recopilarlo todo. Significa recopilar únicamente las señales que tienen un destino, un propietario y una regla de retención claros.
La fricción es un problema de calidad de los datos
Un flujo de incorporación difícil no solo reduce la participación, sino que altera la composición del conjunto de datos. Los compradores que toleran rellenar varios campos y un consentimiento poco claro no son necesariamente representativos de la audiencia general, por lo que los equipos pueden confundir la compleción del portal con un conocimiento real del cliente.
Las pruebas del sector minorista del Reino Unido refuerzan lo que está en juego a nivel comercial. Retail Systems informó que la mala conectividad WiFi y 4G era la mayor frustración móvil para los compradores, mientras que el 87% había utilizado un smartphone conectado en su última visita de compras. El mismo informe sobre la cobertura de conectividad en centros comerciales del Reino Unido resumió las conclusiones de la encuesta indicando que el 55% compraría en otro lugar si no hubiera WiFi gratuito y el 66% se marcharía debido a una mala conectividad en la tienda.
La lección es clara. Ofrezca primero una conexión fiable, pida después información proporcionada y haga visible el intercambio de valor. Un portal que maximiza los campos del formulario a la vez que degrada el acceso perjudica tanto la experiencia del cliente como la calidad de los datos que debía generar.
La arquitectura del acceso sin contraseña
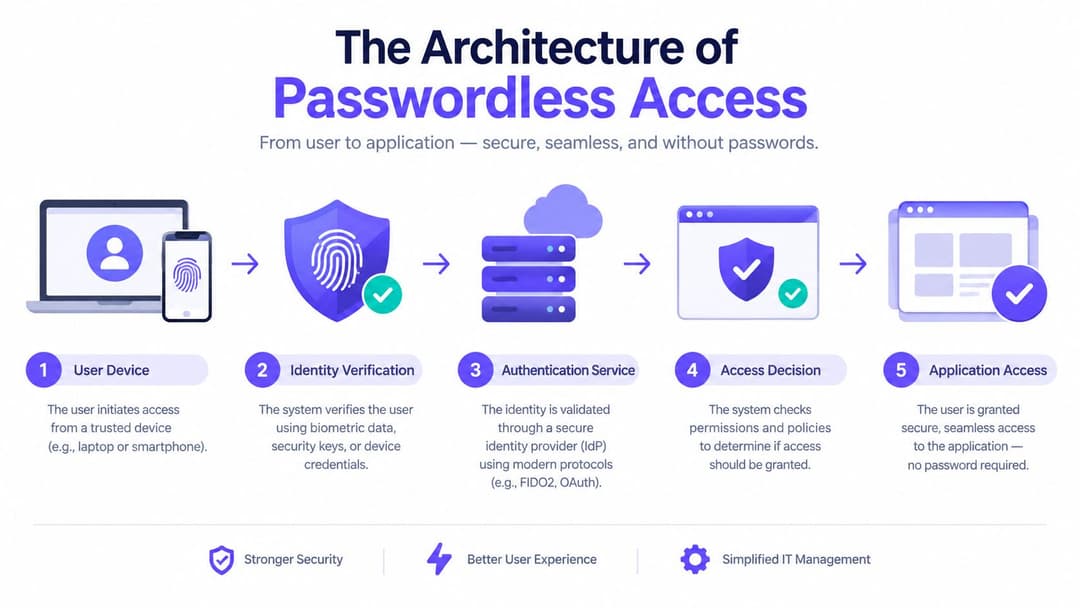
El acceso sin contraseña cambia el papel del portal. En lugar de hacer que cada visita comience con un formulario web, el retailer establece una relación de confianza segura que permite que un dispositivo o identidad se autentique automáticamente cuando regresa. El cliente experimenta continuidad. El departamento de TI obtiene un control de acceso más sólido. El departamento de marketing recibe un evento de conexión fiable sin forzar una interacción repetida.
Las tecnologías clave son Passpoint, también conocida como Hotspot 2.0, y OpenRoaming. Passpoint permite que los dispositivos compatibles descubran y se autentiquen en redes WiFi de confianza de forma automática. OpenRoaming amplía ese principio a través de proveedores de identidad y operadores de red adheridos, de modo que un perfil reconocido puede funcionar en todos los establecimientos compatibles.
Qué ocurre sin la página de bienvenida
Un flujo típico sin contraseña separa la interacción del cliente del proceso de autenticación de la red:
- Descubrimiento: el dispositivo identifica una red compatible y de confianza.
- Selección de credenciales: selecciona un perfil instalado o un proveedor de identidad disponible.
- Autenticación: la red valida la identidad a través del intercambio seguro correspondiente.
- Aplicación de políticas: el servicio de acceso asigna los permisos de red y la segmentación correctos.
- Entrega de eventos: la plataforma registra la conexión autenticada y envía los eventos relevantes a los sistemas descendentes.
La distinción importante radica entre la autenticación web y la autenticación de red. Un Captive Portal puede ser útil para una experiencia inicial de consentimiento o registro, pero no es la única forma de autenticar a un cliente. Passpoint puede establecer un acceso cifrado desde el primer paquete, evitando la experiencia abierta y de preautenticación asociada a muchas redes de invitados convencionales.
El modelo de WiFi sin contraseña también hace que las visitas recurrentes sean más útiles. Una vez que el cliente tiene un perfil aprobado, la red puede reconocer la conexión sin exigir otra contraseña ni repetir un formulario. Esto reduce el abandono y mejora la continuidad de los registros de visitas en todas las tiendas o establecimientos, sujeto a las reglas de consentimiento e identidad del retailer.
Los entornos multi-inquilino necesitan políticas, no contraseñas compartidas
Los centros comerciales, los grandes almacenes y los espacios de uso mixto ponen de manifiesto las limitaciones de tener una única contraseña compartida para invitados. Es posible que los inquilinos necesiten informes, experiencias de marca y responsabilidades de datos independientes, mientras que el operador del espacio sigue necesitando una seguridad y un gobierno de red coherentes.
Una arquitectura sin contraseñas puede separar esas responsabilidades. El equipo de redes controla la política de acceso y la segmentación. Cada operador puede recibir solo los datos de eventos y los permisos de clientes relevantes para su función. El equipo de marketing puede analizar el recorrido de una visita sin dar a cada empresa acceso sin restricciones a los registros de red sin procesar.
Aquí es también donde importa la compatibilidad con sistemas heredados. Algunos dispositivos, quioscos y equipos operativos no admitirán el registro moderno, por lo que la arquitectura puede necesitar mecanismos como claves individuales previamente compartidas o identidades de servicio con un alcance muy limitado. El diseño debe preservar el aislamiento en lugar de obligar a todos los dispositivos a seguir el mismo patrón de acceso.
El beneficio comercial no es solo un inicio de sesión más fluido. Es una relación más limpia entre identidad, acceso y captura de eventos. Cuando estas capas colaboran, el retailer puede reducir la fricción para el cliente sin sacrificar la seguridad ni los datos necesarios para medir la interacción.
Navegando por la privacidad y el cumplimiento normativo
La analítica de WiFi en una tienda física puede revelar la presencia, el movimiento y el comportamiento de repetición. Esto convierte el diseño de la privacidad en un requisito fundamental del producto, no en una revisión legal añadida después de instalar la red. Los identificadores de dispositivos pueden seguir siendo relevantes para el análisis de privacidad incluso cuando los teléfonos aleatorizan las direcciones MAC, especialmente cuando las señales se combinan con otra información.
Los programas del Reino Unido deben tener en cuenta el UK GDPR y el PECR, determinando la base exacta y las obligaciones de comunicación según la actividad de procesamiento. El error práctico es tratar cada señal como si tuviera el mismo valor. La mayoría de los retailers no necesitan registros sin procesar ilimitados para comprender el rendimiento de las campañas, y conservarlos indefinidamente aumenta la exposición sin mejorar necesariamente las decisiones.
Comience con un mapa de objetivos
Antes del despliegue, documente cada campo propuesto junto con su finalidad comercial:
- Campos de identidad: Capture solo la información necesaria para autenticar, asociar o comunicarse con el cliente.
- Señales de ubicación: Defina las zonas de la tienda que respaldan una decisión real de merchandising, personal o campaña.
- Eventos de interacción: Registre la exposición y el canje únicamente cuando el equipo pueda actuar sobre el resultado.
- Registros técnicos: Restrinja el acceso a los datos operativos necesarios para la seguridad, resolución de problemas o gestión del servicio.
- Resultados agregados: Utilice resúmenes para los informes cuando los detalles a nivel individual no aporten valor.
La guía de WiFi para el sector minorista del Reino Unido de Lever describe cómo estos programas pueden revelar divisiones de visitantes nuevos y recurrentes, usuarios registrados, afluencia de público, comportamiento móvil y señales demográficas. Esas funciones son útiles precisamente porque pueden influir en las decisiones sobre tiendas y segmentación. También son un recordatorio para definir el propósito y el límite de acceso de cada categoría antes de que comience la recopilación.
El consentimiento debe ser útil y defendible
El cliente debe comprender qué ocurre cuando se conecta. Separe las condiciones requeridas para el acceso a la red de los permisos de marketing opcionales, utilice avisos claros y facilite la revocación. Registre la redacción y la versión presentadas en el momento de dar el consentimiento, no solo un valor de sí o no.
Un modelo operativo defendible también debería incluir:
- Una base jurídica documentada: Los responsables legales, de privacidad y de marketing deben acordar cómo se justifica cada actividad de procesamiento.
- Una evaluación de impacto de protección de datos (DPIA) cuando corresponda: El análisis de ubicación o presencia puede requerir una evaluación estructurada de riesgos y salvaguardas.
- Acceso basado en roles: Los equipos de tienda, analistas de marketing y administradores de red no deben ver los mismos datos sin procesar.
- Controles de retención: Elimine, agregue o anonimice la información cuando ya no sirva para el propósito establecido.
- Gobernanza del encargado del tratamiento: Los contratos deben definir la seguridad, los subencargados del tratamiento, el soporte para la eliminación y las responsabilidades en caso de incidentes.
Un mejor diseño del consentimiento suele mejorar la utilidad de marketing. Las opciones claras reducen los registros ambiguos, preservan la confianza del cliente y hacen que la asociación de identidad sea más fiable. Por el contrario, el consentimiento agrupado puede generar una audiencia aparentemente mayor, pero deja al comerciante con la incertidumbre de quién puede recibir legalmente cada mensaje.
La pregunta correcta no es si el cumplimiento normativo ralentiza el marketing de WiFi en el sector retail. Es si la organización ha diseñado una señal que sea de confianza, activable y defendible.
Integración de datos de WiFi con sistemas CRM
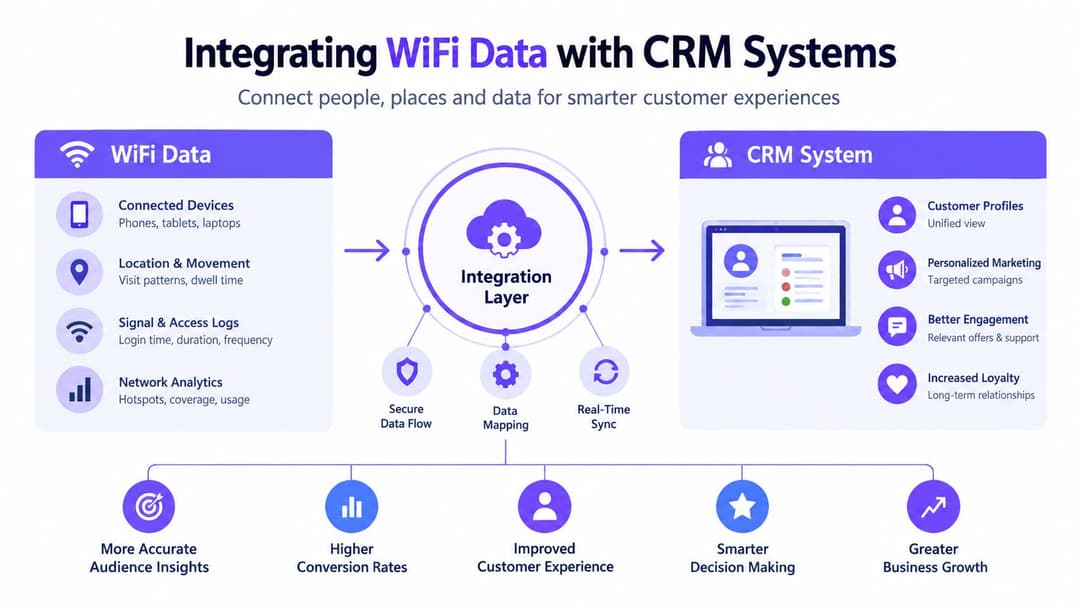
El panel de control de una red puede indicar a un ingeniero que un dispositivo se ha conectado. Por sí mismo, no puede decirle a un profesional del marketing si esa persona es miembro de un programa de fidelización, si una oferta era adecuada o si se realizó una compra tras la visita. Ese valor solo aparece cuando los eventos autenticados de WiFi entran en el CRM, la automatización de marketing, la plataforma de datos de clientes y el ecosistema de POS con su contexto intacto.
Construya el contrato de eventos antes que el conector
Los equipos suelen empezar preguntando si un proveedor dispone de un conector para Salesforce, HubSpot o correo electrónico. Eso importa, pero la pregunta más difícil es qué envía realmente ese conector. Defina un contrato de eventos que cubra el nombre del evento, el identificador, la marca de tiempo, la tienda, la zona, el estado del consentimiento, la fuente, el nivel de confianza y la categoría de retención.
Un evento práctico podría tener un aspecto conceptual como este:
| Evento | Contexto útil | Acción posible |
|---|---|---|
| Conexión autenticada | Tienda, estado de identidad, versión del consentimiento | Crear o actualizar un perfil |
| Presencia en zona | Zona, sincronización, fiabilidad de la medición | Segmentar un recorrido o investigar la distribución |
| Exposición a la oferta | Campaña, ubicación, marca de tiempo | Suprimir mensajes duplicados |
| Canje de oferta | Oferta, referencia de TPV, tienda | Atribuir un resultado comercial |
| Visita recurrente | Señal de retorno, coincidencia de identidad, sincronización | Activar mensajes de retención o fidelización |
La tasa de coincidencia de identidad debería ser el principal KPI técnico. El volumen bruto de conexiones puede crecer mientras que la proporción vinculada a un cliente conocido sigue siendo débil. Si la tasa de coincidencia es baja, los segmentos posteriores dejan de ser fiables y la atribución de POS se vuelve selectiva de formas que pueden distorsionar los informes.
Envíe los eventos a donde los equipos ya trabajan
El patrón de integración debe admitir tanto informes por lotes como activadores operativos. Una conexión con consentimiento puede actualizar un perfil de CRM. Una visita recurrente puede situar a un cliente en un segmento de ciclo de vida. El canje de una oferta puede registrarse de vuelta en el registro de la campaña y en el historial del cliente vinculado al TPV.
Los equipos que evalúen su infraestructura general de datos de clientes pueden encontrar útil esta guía de CRM para pequeñas empresas de Brisbane como referencia en un lenguaje sencillo sobre cómo los sistemas CRM organizan la información de los clientes y los flujos de trabajo. Los retailers empresariales deben aplicar el mismo principio a mayor escala: el sistema necesita una fuente única de verdad clara, un mapeo de campos controlado y un responsable de la calidad de los datos.
No envíe todos los registros de red sin procesar a todas las plataformas. Un modelo más eficiente consiste en procesar los eventos de forma centralizada, publicar los atributos aprobados y exponer únicamente lo que cada sistema necesita. Marketing puede necesitar un segmento de visitas y el estado del consentimiento. TI puede necesitar diagnósticos de autenticación. Un equipo de ciencia de datos puede necesitar patrones de movimiento agregados. Se trata de requisitos de acceso diferentes.
Conecte la identidad con la realidad comercial
El enlace con el TPV es donde el marketing de WiFi para retail demuestra su rentabilidad. Utilice un identificador estable y autorizado, como una referencia de fidelidad o el ID de cliente del CRM, y luego defina cómo gestionará la organización las compras no emparejadas, las cuentas compartidas, las transacciones sin conexión y la sincronización diferida.
El resultado no será una atribución perfecta. Será una capa de medición más honesta que un informe de red que muestra inicios de sesión sin resultados. Los eventos de tienda, consentimiento, visita, campaña y compra deben ser lo suficientemente trazables como para que los equipos puedan explicar qué ha sucedido, y lo bastante cautelosos como para evitar afirmar que cada transacción correlacionada ha sido causada por el WiFi.
Activación y medición de campañas
Un retailer con eventos limpios puede hacer mucho más que enviar un correo electrónico de bienvenida genérico. Puede diseñar una secuencia de activación basada en el contexto. Un cliente recurrente de fidelización que entra en un departamento relevante podría recibir una oferta permitida. Un nuevo visitante puede ver un recorrido de bienvenida específico para esa tienda. Un comprador que ha visto una oferta pero no la ha canjeado puede ser gestionado de forma diferente a alguien que ya la ha utilizado.
Esas acciones deben comenzar con una hipótesis, no con un activador por novedad. Por ejemplo, un retailer podría probar si un mensaje específico de una zona es más útil que una promoción general de la tienda para los clientes que han optado por recibir marketing. El grupo de control recibe el recorrido existente, mientras que el grupo de prueba recibe la versión contextual. La ventana de medición y el público elegible se definen antes del lanzamiento.
Trate las métricas como referencias básicas, no como objetivos universales
Los formatos de retail varían. Una tienda compacta, unos grandes almacenes y un centro comercial de uso mixto generan patrones de movimiento, condiciones de cobertura y oportunidades de conexión muy diferentes. Un único criterio de aceptación o de tiempo de permanencia puede ocultar esas diferencias.
La guía de analítica de WiFi de Purple destaca la afluencia, la duración de la estancia y el movimiento entre zonas, al tiempo que señala controles de privacidad como la rotación de direcciones MAC encriptadas, las evaluaciones de impacto de la protección de datos (DPIA) y la señalización visible. Estas medidas solo son útiles cuando el minorista comprende con qué precisión reflejan el entorno físico.
Valide los análisis frente a una fuente de datos reales:
- Elegir una referencia independiente: utilice un contador de puerta existente, una muestra observada manualmente, un patrón de tráfico de POS u otra medida operativa aprobada.
- Comparar por formato: pruebe las entradas, las plantas, los departamentos y las áreas de uso mixto por separado en lugar de hacer una media de todo el establecimiento.
- Registrar el error y la confianza: informe de los puntos en los que la estimación de WiFi diverge y bajo qué condiciones.
- Investigar las causas: busque solapamiento de cobertura, dispositivos no conectados, dispositivos del personal, áreas de espera y señales repetidas.
- Establecer un umbral de decisión: acuerde qué nivel de confianza es suficiente para las decisiones de presupuesto, personal o distribución.
Mida el recorrido completo
Realice un seguimiento de la tasa de aceptación de la página de bienvenida, el tiempo de permanencia por zona, la tasa de coincidencia de identidad, la exposición a ofertas, los canjes y las visitas recurrentes como métricas relativas. Establézcalas como base por formato de tienda y luego mejore el proceso mediante cambios controlados en la incorporación, los mensajes, la señalización y el diseño de las ofertas.
Un equipo de retail podría descubrir que un flujo de registro más corto aumenta las conexiones autenticadas pero reduce la proporción de visitantes que aceptan recibir marketing. Esto no es un fracaso. Es una decisión de compromiso que debe evaluarse en función del valor del alcance con consentimiento obtenido, la calidad de la identidad y el posterior canje de ofertas.
Para la planificación financiera, una calculadora de ROI de marketing de WiFi puede ayudar a los equipos a estructurar las hipótesis antes de asignar un presupuesto. El resultado debe respaldar, no sustituir, un plan experimental. Informe de los resultados incrementales con cautela, distinga la correlación de la causalidad y mantenga visible la línea de base original.
Selección de proveedores y realidades del despliegue
Los proyectos heredados de WiFi para retail suelen centrarse en un servidor RADIUS local, un portal específico del controlador y una configuración manual en cada ubicación. Ese diseño puede cubrir la autenticación básica, pero impone una pesada carga operativa a los equipos de redes cuando el patrimonio abarca muchas tiendas, operadores o marcas.
Las plataformas de identidad nativas de la nube trasladan la gestión de políticas, identidades y eventos a un servicio gobernado de forma centralizada. Los puntos de acceso siguen aplicando la conexión de red, pero la plataforma puede coordinar la autenticación, los cambios de directorio, los registros de consentimiento y las integraciones de marketing sin necesidad de convertir cada tienda en un proyecto de ingeniería independiente.
Compare los modelos operativos
| Requisito | Enfoque RADIUS heredado | Enfoque de identidad nativo de la nube |
|---|---|---|
| Incorporación de invitados | A menudo guiada por portal y específica del sitio | Puede combinar portal, Passpoint y OpenRoaming |
| Acceso del personal | Credenciales manuales o administración local | SSO a través de Entra ID, Okta o Google Workspace |
| Control multiinquilino | Más configuración a nivel de establecimiento | Política centralizada con límites específicos por inquilino |
| Dispositivos heredados | Requiere un diseño de red independiente | Puede admitir iPSK o un acceso aislado equivalente |
| Datos de marketing | A menudo exportados desde una herramienta de red | Diseñado en torno a eventos, conectores y APIs |
| Despliegue | Depende del trabajo de infraestructura local | Las plantillas centralizadas pueden acelerar el despliegue |
La elección no es puramente técnica. Una plataforma que ofrece un portal muy cuidado pero un aislamiento de red débil crea un riesgo para el departamento de TI. Un producto de acceso seguro que carece de una vía utilizable de CRM o POS deja al equipo de marketing con otro silo de información. El departamento de compras debería exigir tanto controles de red como activación posterior.
Pruebe los casos extremos de la integración
Pida a los proveedores que demuestren algo más que un primer inicio de sesión correcto. Pruebe los usuarios recurrentes, la retirada del consentimiento, las identidades duplicadas, los límites entre inquilinos, la actividad de POS sin conexión, el desaprovisionamiento de directorios y un evento de autenticación fallido. Confirme quién es el propietario de los datos, cómo se pueden exportar y cómo se propaga la eliminación a través de los sistemas conectados.
Purple puede evaluarse como una opción para el acceso sin contraseña de invitados y empleados, la red multiinquilino, los datos de WiFi propios y la analítica para retail. Su compatibilidad de red declarada incluye proveedores como Meraki, Aruba, Ruckus, Mist y UniFi, pero el comerciante debe validar su propio hardware, proveedores de identidad y políticas de seguridad durante una prueba piloto técnica.
Las promesas de despliegue también deben contrastarse con la realidad. Un "despliegue rápido" significa poco si los estudios de cobertura de las instalaciones, los cambios de backhaul, la revisión legal, el mapeo de CRM y la formación del personal se quedan sin planificar. Los proveedores más sólidos ayudan a los equipos a estandarizar los procesos repetibles mientras hacen visibles las excepciones antes de que lleguen a producción.
Lista de control para el despliegue estratégico
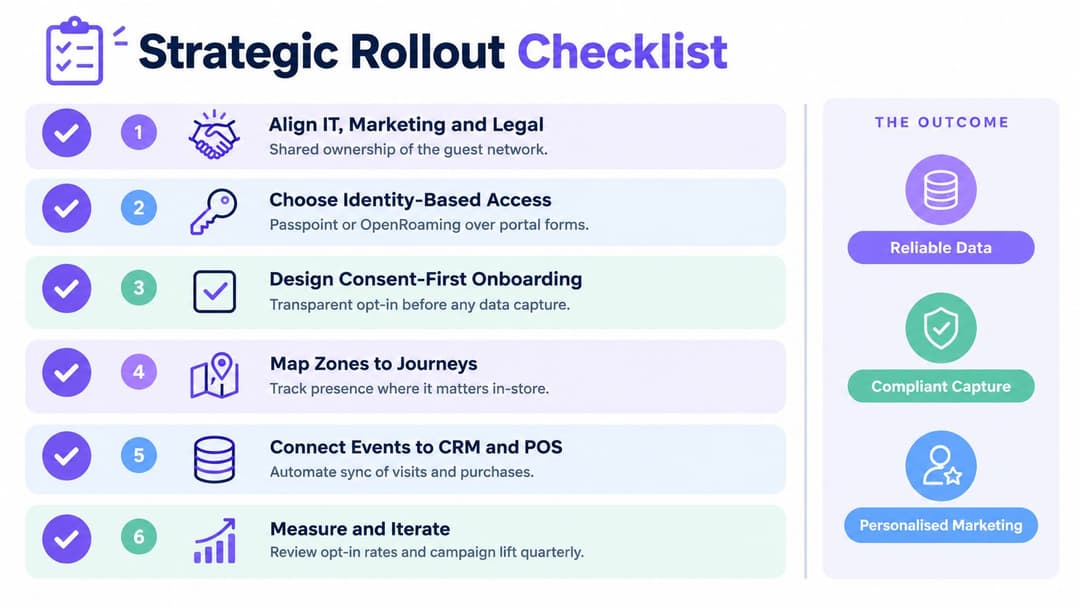
El marketing de WiFi en el sector retail tiene éxito cuando los departamentos de TI, marketing y legal comparten la responsabilidad desde el principio. Marketing define los procesos y los resultados comerciales. TI controla la seguridad, la disponibilidad y la integración. Los equipos legales y de privacidad establecen los límites que hacen que los datos sean utilizables.
Utilice un piloto para probar el modelo operativo, no solo la señal de red. Seleccione una tienda o establecimiento representativo, documente el recorrido actual del cliente y acuerde qué resultados importan antes de cambiar la experiencia.
Alinee el trabajo antes del lanzamiento
- Auditar la red: compruebe la cobertura, la segmentación, la capacidad y las tecnologías de acceso compatibles.
- Definir el modelo de identidad: decida qué se considera un cliente conocido y cómo se asocian las identidades.
- Redactar la experiencia de consentimiento: separe el acceso de los permisos de marketing y la retención de documentos.
- Mapear zonas significativas: realice el seguimiento solo de las áreas conectadas a una decisión operativa o de comercialización real.
- Especificar eventos: nombre los campos, los propietarios, los destinos y los controles de calidad para cada evento.
- Conectar el CRM y el POS: pruebe la creación de perfiles, las actualizaciones, los canjes, los registros no coincidentes y la eliminación.
- Establecer la línea base de la analítica: compare las mediciones de WiFi con una referencia operativa independiente.
- Ejecutar una activación controlada: comience con un recorrido pequeño, defina un grupo de control y revise el resultado con los responsables de finanzas y privacidad.
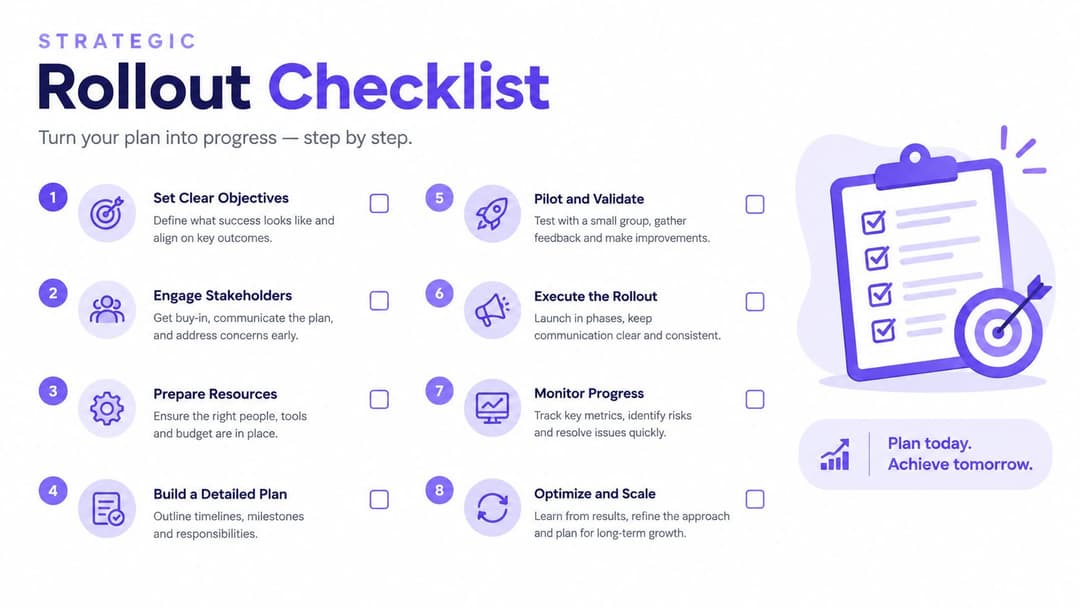
La prueba definitiva para los directivos es sencilla: ¿puede el equipo explicar quién se conectó, qué consentimiento se aplicó, qué ocurrió en la tienda, qué mensaje se envió a continuación y si se observó un resultado comercial? Si la respuesta depende de exportar hojas de cálculo de sistemas independientes, el programa aún no está listo para escalar.
Purple proporciona WiFi sin contraseña para clientes y empleados, captura de datos de origen basada en el consentimiento, analítica e integraciones que pueden conectar los eventos de la tienda con los flujos de trabajo de marketing minorista. Visite Purple para evaluar cómo una arquitectura WiFi basada en la identidad podría respaldar un proyecto piloto seguro con resultados comerciales y de clientes medibles.


