Coffee Shop WiFi Architecture & ROI Planner
Model access point density, bandwidth QoS shaping, PCI-DSS payment segmentation, and guest data capture projections for modern cafes.
Segmentation posture: Strongest of the three: terminals on a physically separate wired VLAN, outside the wireless broadcast domain entirely. PCI-DSS compliance depends on far more than the link the terminals sit on, so treat this as the network half of a scope assessment rather than a verdict on it.
Triple-VLAN Architecture with PCI-DSS Isolation
Never mix customer smartphones with point-of-sale card terminals on the same subnet. Card payment standards (PCI-DSS 4.0 Requirement 1) mandate strict firewall isolation between cardholder data environments and public guest WiFi.
- Dedicated subnet: 192.168.20.0/24
- Zero inter-VLAN routing to Guest WiFi
- Direct outbound HTTPS to payment processor
- Ethernet or WPA3-Enterprise only
- Subnet pool: /23 (510 usable host IPs)
- Short DHCP lease: 1 hour(s)
- Layer 2 peer-to-peer blocking enabled
- DNS content filtering enabled
- Dedicated subnet: 192.168.10.0/24
- Manager laptops, CCTV, Sonos, printers
- Encrypted pre-shared key or 802.1X
- Prioritized over Guest traffic
Ready to deploy enterprise guest WiFi across your coffee shops?
Purple provides hardware-agnostic guest WiFi, captive portals, customer analytics, and marketing automation for hospitality venues.
Suele empezar de la misma manera. Un cliente pide la contraseña del WiFi mientras sostiene con dificultad un café flat white y un portátil. La contraseña ha vuelto a cambiar, o la versión de la pizarra es incorrecta, o la señal cerca de los asientos de la ventana es débil. Diez minutos más tarde, un miembro del personal está solucionando un problema de conexión en lugar de atender la cola.
La mayoría de los operadores tratan el WiFi de las cafeterías como una factura de servicios públicos con luces parpadeantes. Esa mentalidad es cara. En una cadena de cafeterías con varios locales, el WiFi afecta a la retención de clientes, la productividad del personal, la exposición a la seguridad y la calidad de sus datos de clientes de primera mano. Si se hace mal, crea fricciones. Si se hace bien, pasa a formar parte del modelo de servicio.
El error que veo con más frecuencia es sencillo. Los propietarios compran acceso a internet, instalan un router, comparten una contraseña y asumen que el trabajo está terminado. No es así. Una buena configuración de WiFi para cafeterías tiene que rendir bajo la presión de la hora del almuerzo, proteger los sistemas empresariales y facilitar las visitas recurrentes, no dificultarlas.
Por qué el WiFi de tu cafetería te está fallando
En las horas punta, un WiFi débil no pasa desapercibido al fallar. Falla a la vista de todos.
Un invitado no puede cargar el enlace de una reunión. Otro es rechazado por una página de inicio de sesión que no para de actualizarse. Un cliente habitual desiste de pedir la contraseña porque cambia cada semana. Ninguno de estos momentos parece crítico por sí solo, pero juntos determinan cómo valora la gente el establecimiento. Si el café es excelente pero la experiencia digital es deficiente, el local parecerá menos fiable que el que está al final de la calle.
Esto es importante porque el WiFi de las cafeterías ya no es un extra secundario. Los informes de Connected Nations de Ofcom muestran cientos de miles de puntos de acceso WiFi públicos en todo el Reino Unido, razón por la cual los clientes ahora consideran la conectividad como un servicio básico en lugar de un beneficio adicional, según el resumen de esta tendencia en el análisis de InformationWeek sobre las expectativas del WiFi en las cafeterías.
La configuración antigua falla de formas predecibles
La mayoría de los establecimientos con bajo rendimiento tienen una de estas configuraciones:
- Un router doméstico en el mostrador: ideal para un piso pequeño, pero poco fiable para un local de hostelería concurrido.
- Una única contraseña compartida para todos: fácil de entregar, pero difícil de controlar e imposible de gestionar de forma limpia a gran escala.
- Un Captive Portal lento y tosco: parece profesional al principio, pero luego frustra a los clientes cuando la página no se carga correctamente.
- Sin separación entre usuarios y dispositivos: las tablets del personal, los sistemas de música, los dispositivos de oficina y los invitados comparten el mismo entorno.
Cada elección genera un problema diferente. El hardware barato crea una cobertura irregular. Las contraseñas compartidas se difunden más allá del local. Un diseño deficiente del portal añade fricción antes de que el cliente llegue a conectarse. Las redes planas convierten un servicio sencillo en un riesgo de seguridad.
El WiFi defectuoso de las cafeterías rara vez falla por un único error garrafal. Falla porque se van acumulando muchos pequeños atajos.
Lo que los clientes realmente notan
Los clientes no inspeccionan su política de firewall ni preguntan qué proveedor de puntos de acceso utiliza. Lo que notan es si el WiFi parece instantáneo, si se vuelve a conectar cuando regresan y si confían en él lo suficiente como para quedarse más tiempo.
Para una cadena con varias ubicaciones, esto significa que la pregunta no es "¿ofrecemos WiFi gratuito?". La pregunta clave es si la red respalda el tipo de experiencia que su marca quiere ofrecer. Si su posicionamiento depende de la comodidad, el confort y la repetición de visitas, un acceso de invitados poco fiable funciona en contra de las tres cosas.
Los buenos operadores ya no tratan el WiFi como un problema técnico de trastienda. Lo gestionan igual que la distribución de las mesas, el flujo de las colas y la rapidez de los pagos. Es parte del recorrido del cliente, y los clientes ya esperan que funcione.
Diseño de la base de su red
Antes de elegir un método de inicio de sesión o pensar en analíticas, asiente correctamente las bases físicas y lógicas. Si la red subyacente es débil, cualquier mejora de cara al cliente se construirá sobre un cuello de botella.
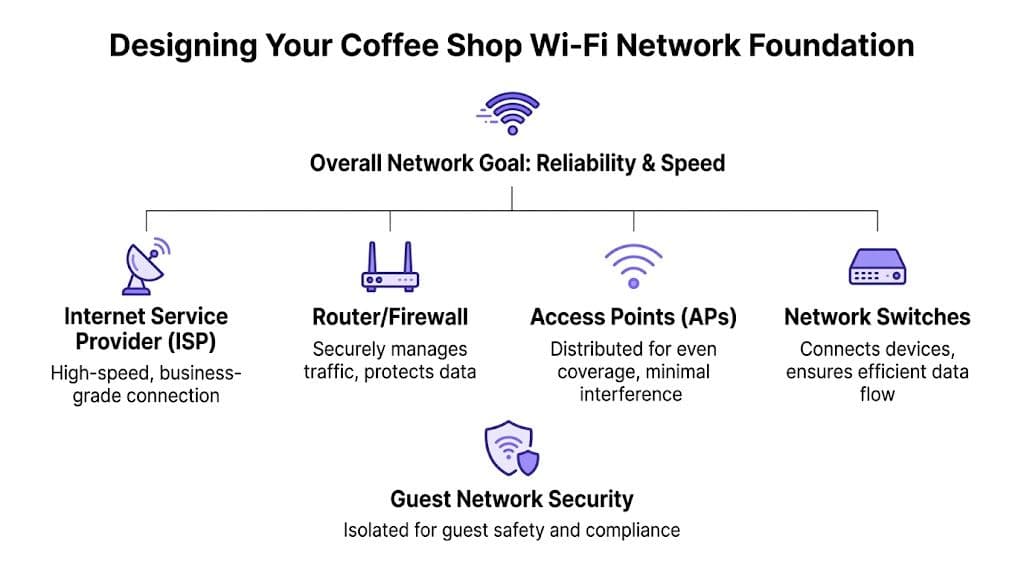
Comienza con el uso real, no con expectativas poco realistas
Una cafetería tiene una demanda mixta. Un cliente consulta el correo electrónico durante diez minutos. Otro se queda media jornada en videollamadas. Los dispositivos del personal ejecutan pagos, pedidos, inventario y música al mismo tiempo. Si dimensiona la red para el caso de uso más ligero, toda la cafetería se ralentizará cuando el local se llene.
Planifique en función de estas variables:
- Distribución de los asientos: una disposición densa de mesas requiere una cobertura diferente a la de una cafetería alargada y estrecha con taburetes frente al ventanal.
- Combinación de dispositivos: la mayoría de los invitados llevan más de un dispositivo, aunque solo utilicen activamente uno.
- Saturación en horas puntas: su red debe ser capaz de soportar los momentos de máxima afluencia, no solo las horas de menor actividad.
- Tráfico operativo: los TPV, tablets, impresoras, cámaras, altavoces inteligentes y dispositivos de oficina compiten por el ancho de banda si se lo permite.
Una revisión sencilla de la distribución del local suele revelar el problema de fondo. Los puntos de acceso se ocultan en almacenes, encima de neveras o detrás de mamparas decorativas porque nadie quiere verlos. Eso es estético, pero es un diseño de radio deficiente.
Los equipos de consumo cuestan menos al principio, pero más después
Los pequeños operadores suelen empezar con routers proporcionados por el ISP o con equipos mesh de consumo. Eso puede funcionar en un espacio muy sencillo, pero se desmorona cuando se tienen múltiples ubicaciones, responsabilidades compartidas de resolución de problemas y la necesidad de aplicar políticas coherentes.
Los puntos de acceso empresariales de fabricantes como Cisco Meraki, Aruba, Ruckus, Mist o UniFi están diseñados para una gestión centralizada, un mejor comportamiento de itinerancia, una segmentación más limpia y un soporte predecible. También permiten que su equipo de redes vea lo que está ocurriendo sin tener que enviar a nadie al local para cada incidencia.
Regla práctica: Si un establecimiento cuenta con WiFi para invitados, dispositivos del personal y sistemas empresariales, trátelo como una red de sucursal gestionada, no como una configuración de banda ancha doméstica.
Si está abriendo o reformando locales, es útil coordinar las decisiones de red con el plan de lanzamiento general. Este recurso de ADS para cafeterías del Reino Unido es útil porque sitúa las decisiones de infraestructura en el contexto más amplio de la preparación del local, el equipamiento y las operaciones.
Coloca los puntos de acceso donde realmente se sientan los clientes
Una buena cobertura no consiste en comprar más hardware del necesario. Consiste en colocar el hardware adecuado en el lugar correcto.
Los errores comunes de ubicación incluyen:
- Instalaciones en salas traseras que dejan la zona de clientes con una señal débil.
- Esquinas del techo que crean una cobertura desigual y zonas sin cobertura.
- Demasiados AP demasiado cerca entre sí, lo que provoca interferencias en lugar de mejoras.
- Ignorar los materiales de construcción, especialmente paredes gruesas, estanterías metálicas, espejos y unidades de refrigeración.
Para los operadores con múltiples sedes, estandarice los principios de diseño incluso si las distribuciones de planta difieren. El equipo exacto puede variar según el tamaño de la sede, pero la lógica de diseño no debería cambiar. La entrega independiente de ISP, el firewall empresarial, la conmutación gestionada y los AP correctamente ubicados deberían ser la norma.
Si desea una referencia práctica para la parte de arquitectura, esta guía para un WiFi de cafetería seguro y monetizado detalla los componentes en los que los operadores suelen tener que pensar antes del despliegue.
Implementación de un acceso seguro y segmentado
La forma más rápida de crear un problema a largo plazo es poner a los invitados, al personal y a los sistemas comerciales en la misma red y llamarlo comodidad.
Ese atajo sigue siendo habitual en las cafeterías. Alguien instala un único SSID, da a todo el mundo la misma contraseña y asume que el riesgo es teórico. No lo es. En el sector de la hostelería, la segmentación es uno de los pocos controles que resulta tanto práctico como crítico.
Mantén a los invitados alejados de los sistemas comerciales
Su red de invitados nunca debe estar en el mismo carril que sus terminales de pago, tabletas del personal, impresoras, cámaras o dispositivos de oficina. Incluso el equipo que parece de bajo riesgo, como los reproductores de música o las pantallas de menú digital, pertenece a su propio segmento controlado si interactúa con las operaciones comerciales.
Como mínimo, una cadena de cafeterías debería separar:
- Acceso de invitados: solo internet, aislado de los sistemas internos.
- Acceso del personal: para miembros autorizados del equipo y dispositivos de trabajo gestionados.
- Dispositivos operativos: POS, impresoras, equipos de oficina y tecnología de la ubicación.
- Dispositivos heredados o problemáticos: equipos que no admiten los métodos de identidad modernos y necesitan un acceso estrictamente controlado.
Esto protege al negocio de dos maneras. En primer lugar, reduce la exposición si el dispositivo de un invitado se ve comprometido. En segundo lugar, facilita la resolución de problemas porque permite ver claramente dónde reside el fallo.
El acceso abierto crea un problema de confianza
El WiFi público sufre un problema de percepción por una buena razón. El National Cyber Security Centre del Reino Unido aconseja a los usuarios evitar transacciones confidenciales en puntos de acceso no fiables, tal como se resume en este resumen sobre seguridad en redes WiFi públicas. Para los operadores de cafeterías, esto significa que una pegatina de "WiFi gratuito" en la ventana ya no genera confianza de forma automática.
Los clientes ahora se hacen preguntas muy lógicas. ¿Es seguro para usar la banca online? ¿Funcionará bien la VPN de mi trabajo? ¿Es auténtica esta página de inicio de sesión? Si la respuesta es «la contraseña está en el ticket», no transmitirá tranquilidad a nadie.
Encontrará una explicación muy útil sobre los riesgos para el consumidor en esta guía de seguridad para WiFi de cafeterías, especialmente para los operadores que intentan comprender por qué la confianza importa tanto como la comodidad.
Si un cliente duda antes de conectarse a tu red, el problema no es solo la seguridad. Es la hospitalidad.
Contraseña compartida frente a autenticación moderna
Los antiguos modelos de acceso para invitados sobreviven porque parecen sencillos. En la práctica, generan una seguridad débil, una mala experiencia de usuario o, a veces, ambas cosas.
| Característica | Contraseña compartida | Captive Portal | Sin contraseña (Passpoint/OpenRoaming) |
|---|---|---|---|
| Facilidad para invitados de primera vez | Sencilla si el personal la comparte correctamente | A menudo más lenta y más inestable | Fluida una vez configurada correctamente |
| Nivel de seguridad | Débil, especialmente cuando la contraseña se difunde | Mejor que el acceso abierto, pero varía según la implementación | Más sólida porque el acceso está autenticado y cifrado desde el principio |
| Control operativo | Bajo | Moderado | Alto |
| Experiencia en visitas repetidas | Normalmente reintroducción manual | A menudo repetitiva | Reconexión automática para usuarios recurrentes |
| Carga de soporte | Alta cuando las contraseñas cambian o se filtran | Alta cuando los portales fallan en los dispositivos | Menor una vez desplegada correctamente |
| Impresión de marca | Funcional en el mejor de los casos | Puede resultar tosca | Se siente moderna e intencionada |
Las contraseñas compartidas son herramientas poco sofisticadas. Un Captive Portal puede ser útil, especialmente cuando se requiere la aceptación de condiciones y flujos de consentimiento, pero es propenso a fallos de redirección, problemas de compatibilidad según el dispositivo y sesiones abandonadas. El acceso autenticado sin contraseña, que incluye modelos como Passpoint y OpenRoaming, resuelve una clase de problema diferente, reduciendo la fricción y mejorando la seguridad al mismo tiempo.
Lo que funciona en el mundo real
Para la mayoría de las cadenas, el modelo práctico es el siguiente:
- Utilice SSIDs segmentados o una separación de políticas equivalente
- Mantenga aisladas las operaciones de pago y las principales
- Evite el acceso de invitados totalmente abierto
- Prescinda de las contraseñas siempre que sea posible
- Admita la autenticación cifrada moderna para dispositivos compatibles
- Proporcione una vía de contingencia para terminales más antiguos sin degradar todo el entorno
Este es el punto del ecosistema tecnológico donde la elección de la plataforma cobra importancia. Algunos operadores utilizan herramientas nativas del fabricante. Otros integran sistemas de identidad. Purple es un ejemplo de plataforma compatible con el acceso de invitados sin contraseña y la gestión de redes basada en la identidad sobre la infraestructura inalámbrica existente, lo que resulta muy útil cuando una cadena desea un registro seguro sin depender de contraseñas compartidas o de complejas configuraciones locales.
Creación de una experiencia de invitado fluida
Un invitado no entra a su establecimiento pensando en métodos de autenticación. Lo que quiere es sentarse, pedir rápido, abrir su ordenador portátil y conectarse a internet sin interrupciones.
La mejor experiencia de WiFi en una cafetería se siente casi invisible.
La fricción aparece antes que la red
Observe lo que ocurre en una cafetería típica con un flujo de portal antiguo. Un nuevo cliente activa su teléfono, busca en la lista de redes, elige el SSID más probable, espera a que aparezca una ventana emergente en el navegador y luego se queda atascado porque la página de bienvenida no se carga. Desactiva los datos móviles, vuelve a intentarlo, pide ayuda al personal y comienza la interacción ligeramente irritado.
Eso no es solo un fallo técnico. Cambia el tono emocional de la visita.
Si necesita un recordatorio de por qué las experiencias de portal suelen causar problemas, esta explicación sobre qué es un Captive Portal resulta de utilidad. El mecanismo es familiar, pero familiar no significa fluido.
La mejor experiencia es corta y clara
Un recorrido de invitado sólido consta de solo unas pocas partes móviles:
- Señalización clara: Un único nombre de red, sin variantes confusas.
- Registro simplificado: Código QR, pulsar para conectar o un registro inicial sencillo.
- Reconexión rápida: Los invitados que regresan no deberían tener que empezar desde cero.
- Sin dependencia del personal: El equipo de caja no debería actuar como soporte técnico.
En la práctica, la experiencia ideal es la siguiente. Quien nos visita por primera vez ve un cartel discreto cerca del mostrador o de la zona de asientos, escanea un código QR, acepta las condiciones y se conecta de forma segura. En la siguiente visita, su dispositivo se vuelve a conectar automáticamente si el marco de autenticación lo admite.
La buena hostelería elimina las pequeñas frustraciones antes de que los clientes tengan que mencionarlas.
Las pequeñas decisiones de diseño importan
Los operadores suelen centrarse en la configuración del backend y se olvidan de la experiencia física en el local. La señalización debe ser legible, con la marca corporativa y colocada donde los clientes se detienen de forma natural. No esconda las instrucciones de conexión detrás de la vitrina de la bollería ni las meta a la fuerza en un tablón de anuncios lleno de carteles que no tienen relación.
Algunos hábitos prácticos ayudan:
- Asigne un nombre claro al SSID: Utilice el nombre de la marca o de la sede, no una etiqueta de hardware genérica.
- Siga instrucciones breves: Dos pasos son suficientes para la mayoría de los invitados.
- Realice pruebas en dispositivos comunes: Se deben revisar periódicamente los dispositivos iPhone, Android, Windows y Mac.
- Forme brevemente al personal: Necesitan una vía de escalada sencilla, no una conferencia de redes.
Las configuraciones de WiFi para cafeterías más fluidas admiten un ritmo familiar. Entrar, pedir, sentarse, conectarse, volver, reconectarse. Cuando esa secuencia funciona sin fricciones, los invitados recuerdan el local como organizado y fácil de usar. Eso importa más de lo que la mayoría de los operadores creen.
Conversión de datos de WiFi en crecimiento comercial
La mayoría de las cafeterías ya pagan por su conectividad. Sin embargo, muy pocas consiguen extraer valor comercial de ella.
Esa es la brecha entre utilidad y activo. Una red de invitados básica conecta a la gente. Una red de invitados basada en la identidad ofrece a los operadores una visión más clara de con qué frecuencia vuelve la gente, cuánto tiempo se queda y si la infraestructura WiFi respalda los objetivos comerciales.
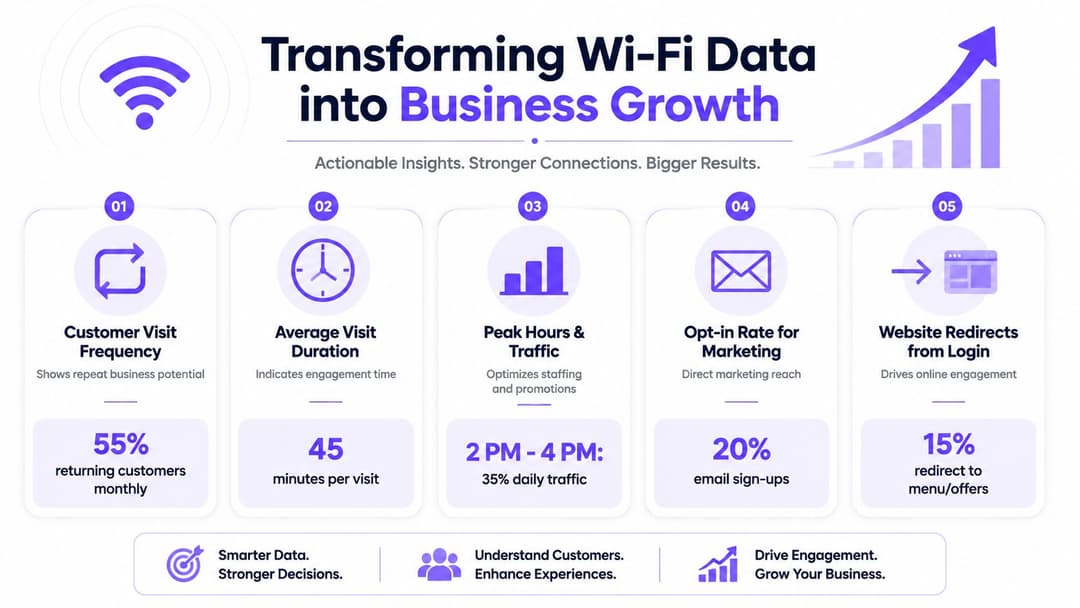
Las métricas útiles son de comportamiento, no de vanidad
La pregunta comercial no es si un local tiene WiFi o no. Es si ese WiFi contribuye al gasto, la fidelidad y a una toma de decisiones más inteligente.
Como se señala en este análisis sobre el WiFi en cafeterías y el ROI, el WiFi para invitados basado en la identidad proporciona métricas como la frecuencia de las sesiones y las tasas de visitas repetidas, lo que permite alimentar sistemas CRM y plataformas de automatización de marketing. Esta es la diferencia fundamental entre una contraseña compartida y un modelo de acceso gestionado.
Las medidas útiles incluyen:
- Frecuencia de las sesiones: con qué frecuencia regresan los invitados conocidos.
- Patrones de visitas repetidas: qué ubicaciones generan tráfico habitual.
- Calidad del consentimiento (opt-in): si los invitados aceptan comunicaciones futuras.
- Tendencias de permanencia: cuánto tiempo se quedan los visitantes en diferentes periodos comerciales.
- Comparación de ubicaciones: qué sucursales convierten a los usuarios primerizos en visitantes recurrentes.
Estas métricas importan porque conectan la inversión en la red con un comportamiento sobre el que se puede actuar.
Qué pueden hacer los operadores con los datos
Una cadena con acceso de invitados autenticado puede tomar decisiones comerciales mucho mejores que una cadena que utiliza una única contraseña en todos sus locales.
Algunos ejemplos incluyen:
Seguimiento de fidelización
Si un invitado acepta las condiciones, los equipos de marketing pueden conectar el comportamiento de la visita con los flujos de fidelización en lugar de enviar el mismo mensaje genérico a todo el mundo.Resolución de problemas a nivel de sitio
Si una sucursal tiene un uso repetido deficiente en comparación con sitios similares, el problema puede deberse a la distribución del espacio, la calidad de la señal, la fricción en el registro o las operaciones locales.Sincronización de campañas
Los patrones de visitas ayudan a los equipos a decidir cuándo es más probable que las promociones tengan éxito, especialmente para las franjas horarias más lentas o las ubicaciones infrautilizadas.Justificación de la inversión
Las actualizaciones de red son más fáciles de defender cuando producen datos de interacción más limpios y respaldan actividades de retención medibles.
Las analíticas solo importan si alguien puede actuar en función de ellas. Si sus datos de WiFi no sirven para mejorar las operaciones, el marketing o la planificación de los establecimientos, solo estará recopilando ruido.
Lo que no funciona
Muchos operadores intentan "hacer marketing" con el WiFi obligando a cada cliente a rellenar un formulario de inicio de sesión pesado. Eso suele salir mal. Demasiada fricción al conectarse reduce las altas, molesta a los clientes y de todos modos le proporciona datos de baja calidad.
Un modelo mejor es la confianza progresiva. Facilite la conexión. Pida únicamente lo que necesite. Sea transparente con el consentimiento. Después, utilice los datos de primera mano resultantes de forma responsable en el CRM, la segmentación de audiencias y las lógicas de campaña.
Para las cadenas con múltiples sedes, el WiFi para invitados deja de ser una partida de TI. Se convierte en parte de la infraestructura de datos de los clientes. La red le indica quién regresa, qué ubicaciones generan fidelidad y si su entorno favorece el tipo de visitas recurrentes de las que depende su marca.
Garantizar el cumplimiento normativo y la privacidad de los invitados
Una vez que recopila datos de clientes a través del WiFi de la cafetería, va más allá de la comodidad y entra en el terreno de la responsabilidad. Los operadores suelen subestimar esta parte porque el flujo de incorporación parece sencillo. Las implicaciones legales y de confianza no lo son.
La norma práctica es sencilla. Recopile solo lo que necesite, explique por qué lo necesita, protéjalo adecuadamente y no esconda los detalles bajo un lenguaje ambiguo.
Integra los aspectos legales básicos en el flujo de conexión
Si el proceso de acceso de tus invitados recopila datos personales, tus condiciones y la información de privacidad deben ser fáciles de encontrar y de entender.
Una buena base de referencia incluye:
- Condiciones de servicio claras: explique el uso aceptable y lo que el invitado está aceptando.
- Un aviso de privacidad visible: indique qué datos recopila, por qué y durante cuánto tiempo los conserva.
- Consentimiento explícito cuando sea necesario: especialmente para comunicaciones de marketing.
- Una identidad clara del responsable del tratamiento de datos: los invitados deben saber qué entidad comercial es la responsable.
No obligue a los clientes a rebuscar en el pie de página de un sitio web una vez que se hayan conectado. Coloque los avisos pertinentes en el propio proceso de acceso o justo al lado de este.
Mantén unos hábitos de datos proporcionados
Los operadores suelen recopilar demasiada información porque la plataforma lo hace técnicamente posible. Ese es el criterio equivocado. El criterio correcto es si la información es necesaria para el acceso, la seguridad, la gestión del consentimiento o un propósito comercial claramente explicado.
Use una lista de verificación interna sencilla:
- Finalidad: ¿por qué recopilamos este dato?
- Retención: ¿durante cuánto tiempo lo necesitamos?
- Acceso: ¿qué perfiles de personal pueden consultarlo?
- Eliminación: ¿podemos borrarlo de forma limpia si se nos solicita?
- Evaluación de proveedores: ¿nuestros proveedores gestionan los datos de una manera que podamos defender legalmente bajo normativas como el GDPR?
Para los equipos que reflexionan de manera más amplia sobre las expectativas de seguridad orientadas al cliente y la divulgación de información, este artículo sobre seguridad y aspectos legales de Vendmoore Enterprises es un recordatorio útil de que la tecnología de cara al público genera tanto obligaciones de cumplimiento como dudas sobre la confianza, incluso cuando la tecnología parece rutinaria.
El lenguaje sobre privacidad debe sonar como el de un operador responsable que habla con claridad, no como el de un abogado que oculta la respuesta.
La confianza es parte de la oferta
Los invitados están más dispuestos a participar cuando el intercambio de datos les parece justo. Si comprenden lo que ocurre después de conectarse, es menos probable que se sientan engañados por correos posteriores o que desconfíen de la marca.
Esto es especialmente importante para las cadenas. Una mala experiencia de privacidad en un único establecimiento puede dañar la confianza en todo el grupo. Estandarice la política, simplifique el lenguaje y asegúrese de que operaciones, marketing y TI trabajen bajo las mismas reglas.
Gestión de operaciones y medición del éxito
Una vez que la red está activa, el trabajo pasa de la instalación a la disciplina. El WiFi de una cafetería falla con el tiempo cuando nadie se hace cargo de la rutina. El firmware se desactualiza, los puntos de acceso se desconectan, los portales se rompen tras las actualizaciones y las quejas de los invitados llegan a los gerentes de las tiendas antes que al departamento de TI.
La solución es el ritmo operativo. No es nada complicado. Solo debe ser constante.
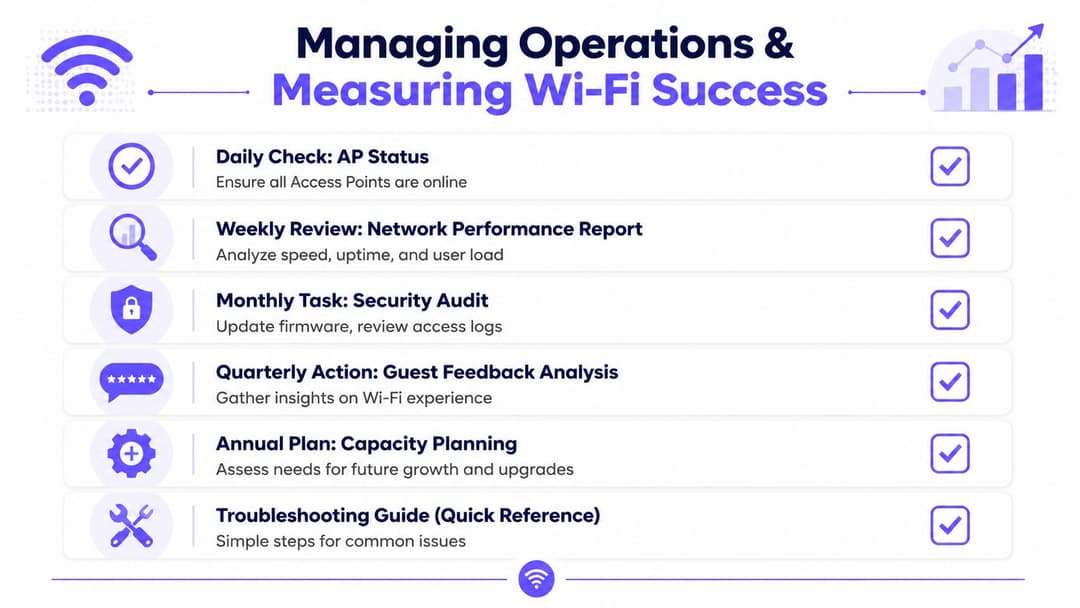
Gestiona la red como un sistema comercial más
En una cadena de cafeterías con múltiples establecimientos, el WiFi para invitados debe gestionarse con la misma disciplina interna que el TPV y los pagos. Alguien debe asumir una responsabilidad clara sobre la disponibilidad, el control de cambios, las incidencias con proveedores y los informes.
Un ritmo operativo viable tiene este aspecto:
- Controles diarios: Confirmar que los AP están online y que se señalan los problemas obvios del sitio.
- Revisiones semanales: Analizar las tendencias de rendimiento, los intentos de conexión fallidos y los patrones de carga inusuales.
- Tareas de seguridad mensuales: Revisar el estado del firmware, los cambios en las políticas de acceso y la configuración de autenticación.
- Comentarios trimestrales del sitio: Comparar los datos técnicos con las quejas a nivel de tienda y las observaciones del personal.
- Planificación de capacidad anual: Reevaluar las necesidades de las sucursales tras reformas, cambios en el menú, variaciones en la distribución o cambios en el modelo comercial.
Soluciona problemas en el orden correcto
Cuando el personal informa de que «el WiFi no funciona», la causa suele ser un problema menor. Forme a los equipos de los establecimientos para que aporten datos útiles en lugar de quejas imprecisas.
Un flujo sencillo de clasificación ayuda:
Comprobar el alcance
¿El problema afecta a un solo cliente, a una zona de la tienda o a todo el establecimiento?Comprobar las dependencias
¿Funciona la conexión de banda ancha? ¿Los dispositivos del personal también están afectados o solo los de los invitados?Comprobar cambios recientes
¿Se ha movido algún equipo, se ha sustituido el router del ISP o se ha modificado la distribución del local?Comprobar patrones
¿La ralentización ocurre solo en las horas puntas? Eso suele indicar problemas de capacidad o saturación del espectro radioeléctrico, no un fallo total.
Mide los resultados comerciales y técnicos de forma conjunta
Demasiados equipos miden únicamente el tiempo de actividad. Eso es necesario, pero incompleto. Una red puede estar técnicamente disponible y, aun así, ser deficiente a nivel comercial si el proceso de acceso es engorroso o el uso recurrente es bajo.
Utiliza un cuadro de mando integral que incluya:
- Salud técnica: tiempo de actividad de los AP, estabilidad del enlace de retorno, comportamiento del roaming, tendencias de autenticación fallida.
- Experiencia del invitado: tasa de éxito de conexión, facilidad de reconexión, motivos recurrentes de queja.
- Métricas de negocio: usuarios únicos, visitas recurrentes, calidad del consentimiento, idoneidad para campañas.
- Eficiencia operativa: tiempo de resolución de incidencias, número de escalaciones a nivel de tienda, coherencia entre diferentes establecimientos.
Una red fiable no es el objetivo final. La meta es un sistema que fomente la fidelidad de los clientes, proteja al negocio y ofrezca a la cadena información más clara sobre cómo la gente utiliza sus espacios.
Si su cadena de cafeterías se ha quedado pequeña para las contraseñas compartidas, los portales inestables y el acceso de invitados genérico, vale la pena evaluar Purple como parte de una renovación de red más amplia. Es compatible con la autenticación segura de invitados, el acceso basado en la identidad y la capa de análisis que los operadores necesitan cuando quieren que el WiFi de la cafetería contribuya a la fidelización, el marketing y un ROI medible, en lugar de limitarse a proporcionar acceso a internet.