Un responsable de planta le aborda al final de un turno. Tres familiares en el mismo pasillo no consiguen mantener una videollamada, la tablet de un paciente no deja de redirigir a la página de inicio de sesión y alguien ha escrito «el WiFi es una basura» en la pizarra. Los puntos de acceso funcionan, el portal está activo y nada en el panel de control parece fallar.
Esa diferencia entre estar conectado y estar funcional es donde se estancan la mayoría de los proyectos de WiFi para invitados WiFi en los hospitales. El plan de radiofrecuencia se aprobó antes de que alguien contara cuánta gente se sienta en consultas externas a las diez de la mañana. El método de inicio de sesión lo eligió quien tuviera la plantilla abierta. Y los consejos de seguridad que necesitan los visitantes, ya sea para realizar gestiones bancarias o unirse a una cita por vídeo, nunca salieron del registro de riesgos para llegar a la página de bienvenida.
Esas tres decisiones van de la mano. La señal, la identidad y las expectativas publicadas forman un único diseño, no una infraestructura de red con un aviso legal añadido a posteriori. Así es como estructuraría el proceso, desde el estudio de cobertura de radio hasta la planta piloto, junto con las alternativas que conviene plantear al comité de gobernanza clínica antes de activar el primer punto de acceso.
La referencia nacional ya está establecida. A finales de marzo de 2019, el Programa NHS WiFi había introducido NHS WiFi gratuito en el 98 % de los trusts de NHS y había llegado a más de 8000 centros de atención al paciente, ofreciendo a más de 63 millones de pacientes visitantes acceso a conectividad gratuita. El acceso para visitantes ya no es un proyecto secundario en un VLAN de repuesto. Es parte de la infraestructura.
Planifique la capacidad y los objetivos de radio antes de adquirir el hardware
Tres números determinan si el WiFi para invitados de un hospital se mantiene en una planta concurrida: la señal primaria, la latencia y la carga del canal. La personalización del portal viene después, porque nada de eso importa si la asociación se interrumpe cuando la sala se llena.
NHS England recomienda un RSSI primario de al menos -65 dBm en los entornos de NHS, y describe la latencia aceptable en aproximadamente 20 a 250 ms, señalando que ninguna de las dos cifras es definitiva y que ambas deben validarse con las aplicaciones en uso (guía de NHS England sobre la evaluación de métricas de rendimiento de WiFi). Considere esto un límite mínimo más que una especificación. Una lectura de -65 dBm junto a la cama del paciente demuestra que el enlace se asociará. No dice nada sobre si cuarenta personas en la misma sala pueden mantener una videollamada cada una a las ocho de la tarde.
Inspeccione el edificio real del que dispone
Recorra cada planta con una herramienta de inspección antes de emitir la orden de compra. Tome nota de lo que bloquea la señal: salas de radiología plomadas, mamparas de camas que se mueven durante el pase de visita, núcleos de servicios de hormigón o el pasillo del sótano donde los familiares esperan un taxi. Inspeccione también los accesos exteriores, ya que ahí es donde las personas se ubican al darles el alta para intentar pedir un transporte.
La elección de la banda es una decisión de capacidad, no una preferencia. NHS Inglaterra identifica los 2,4 GHz como la banda para invitados públicos y dispositivos antiguos, que necesitan alcance más que rendimiento, y los 5 GHz para la capacidad siempre que los clientes y puntos de acceso lo admitan. Bloquear los 2,4 GHz perjudica a los teléfonos más antiguos; ejecutar todo en 2,4 GHz cede su tiempo de emisión a quien tenga la radio más potente.
Planifique para el pico, no para la media. Una red medida a las 10:00 de un martes favorece a cualquier diseño. La lectura que importa es la que se toma a las siete de la tarde en una noche de visitas.
A continuación, mida lo que hacen los visitantes en la red: clientes concurrentes por punto de acceso, utilización del canal, pérdida de paquetes, respuesta de DHCP y DNS, y la velocidad a la que se completa la autenticación. Realice pruebas de carga con vídeo y mensajería en lugar de un ping, y repita el ejercicio después de cada traslado de planta o cambio en el edificio, porque un nuevo equipo o un área reorganizada vuelve a trazar el mapa de cobertura.
| Métrica | Objetivo | Notas |
|---|---|---|
| Señal principal (RSSI) | -65 dBm o más fuerte | Objetivo de NHS England en todas las áreas de atención al paciente |
| Latencia | Entre 20 y 250 ms aproximadamente | Validar con videollamadas y mensajería |
| Banda para dispositivos públicos y heredados | 2.4 GHz | Mayor alcance, menor capacidad |
| Banda para capacidad | 5 GHz | Utilizar donde los clientes y los puntos de acceso lo admitan |
| Clientes concurrentes en hora punta | Contar por punto de acceso durante una hora de visita activa y diseñar por encima de esa cifra | Su número de visitantes, no la cifra de un proveedor |
| Utilización del canal | Investigar cualquier lectura alta sostenida realizada durante el horario de visita | Las lecturas en periodos de poca actividad ocultan la saturación |
| Pérdida de paquetes | Establezca su propio umbral durante las pruebas de carga | Volver a probar en hora punta, no durante la noche |
Cada cifra de esa tabla es algo que se vuelve a medir, no algo que se aprueba una sola vez. Si está creando el plan de pruebas desde cero, una guía sobre el estudio de RF y la planificación de canales aborda la mecánica del estudio con más detalle.
Elija el método de inicio de sesión adecuado para cada zona
El dilema que toma por sorpresa a los equipos no es el cifrado ni el coste. Es cuántos visitantes no llegan a completar el inicio de sesión.
Una contraseña compartida en un cartel plastificado parece una solución económica hasta que se observa a una cola de familiares escribirla con un solo pulgar en una pantalla rota. No aporta identidad por usuario ni cifrado por dispositivo, por lo que su lugar está en un evento de un solo día y no en una planta hospitalaria donde alguien podría permanecer conectado durante seis horas.
El registro por correo electrónico a través de un portal cautivo es el modelo que eligieron la mayoría de los trusts. Queen Victoria Hospital NHS Foundation Trust instaló WiFi gratuito en las salas de hospitalización, áreas de espera de consultas externas, su cafetería y restaurante en noviembre de 2014; los usuarios registraban una dirección de correo electrónico a cambio de una contraseña, y la transmisión en streaming y las descargas de música se restringían para proteger la capacidad de todos los demás (NHS blog de transformación del NHS de Inglaterra sobre la conexión de pacientes a servicios digitales). Identidad, términos y control de ancho de banda en un solo flujo. La tecnología ha avanzado; el patrón no.
| Método | Esfuerzo de configuración | Cifrado | Identidad del visitante | Caso de uso idóneo |
|---|---|---|---|---|
| Red abierta con página de términos | Bajo | Ninguno | Ninguna más allá de la aceptación | Salas de espera con necesidades de datos mínimas |
| Contraseña compartida en cartelería | Bajo | Solo clave compartida | Ninguna por usuario | Eventos breves, no salas hospitalarias |
| Portal cautivo con correo electrónico | Medio | Abierta a menos que se aplique WPA2/WPA3 | Correo electrónico capturado con consentimiento | Acceso general de visitantes |
| Passpoint (Hotspot 2.0) | Alto | WPA2/3-Enterprise | Cuenta o perfil | Visitantes habituales y dispositivos proporcionados por el personal |
| Aplicación o cuenta con imagen de marca | Medio | Define el nivel de protección de la red sobre la que opera | Cuenta | Visitantes que vuelven con frecuencia |
Dónde falla el portal y quién lo detecta
Algunos dispositivos ni siquiera pueden completar un portal cautivo. Los teléfonos Android más antiguos, los portátiles de trabajo bloqueados y los lectores electrónicos se quedarán en la página de bienvenida y nunca la resolverán, y ninguna cantidad de ajuste del portal solucionará un navegador que se niega a abrirse. Es una cuestión tanto de personal como técnica. Alguien en la planta necesita una vía para registrar un dispositivo, y el mensaje de error necesita un número de teléfono de la planta en lugar de un código de error genérico.
Passpoint se gana su lugar allí donde regresan las mismas personas. Tras la instalación de un perfil por una única vez, el dispositivo se conecta automáticamente con protección de nivel empresarial, lo que resulta idóneo para pacientes ambulatorios frecuentes y tabletas asignadas al personal. Requiere puntos de acceso y una ruta de aprovisionamiento compatibles, y no sustituye al teléfono que no puede aceptar un perfil.
Sea cual sea el método que elija, publique los límites donde los visitantes puedan leerlos. Nottinghamshire Healthcare informa a los visitantes de que es posible que el NHS WiFi no esté disponible en todas las zonas y que no sea adecuado para la transmisión de televisión o para llamadas de voz y vídeo (Página de WiFi gratuito de Nottinghamshire Healthcare). Esa es la versión honesta, y supera con creces a una página de bienvenida que promete una experiencia de cine.
Cualquier captura de correo electrónico o cuenta requiere un paso de consentimiento claro bajo el UK GDPR, y los datos solo deben conservarse para la finalidad indicada en el momento de la recogida. Las páginas de inicio de sesión con texto grande y compatibles con lectores de pantalla son más importantes aquí que en cualquier red comercial. La estructura de la página de bienvenida y los flujos de consentimiento se abordan con más detalle en esta guía de diseño de portales cautivos.
Cómo separar el tráfico de invitados de los sistemas clínicos
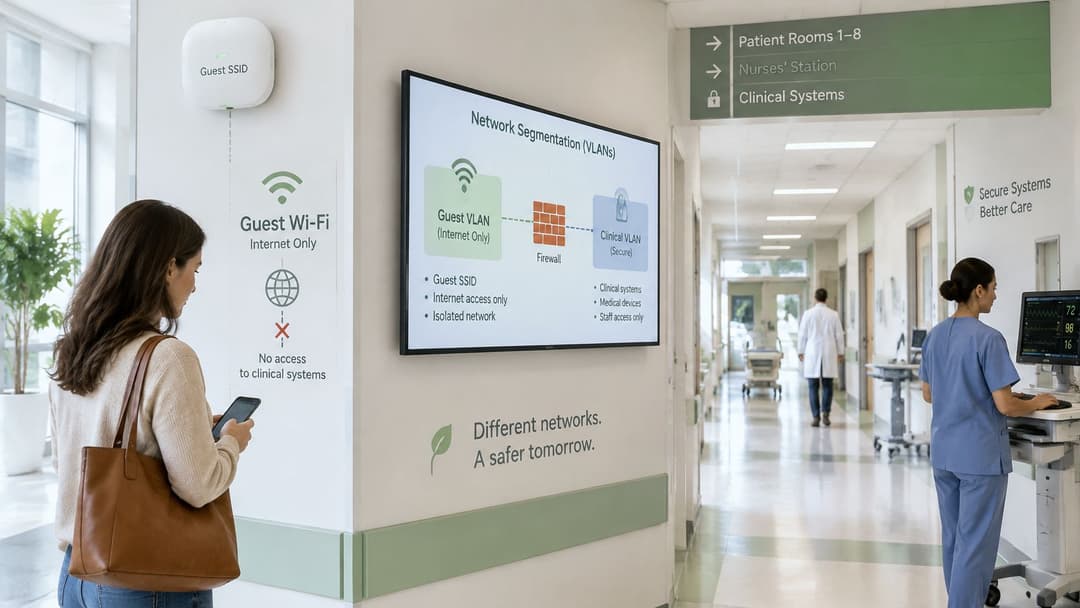
Trate el acceso de invitados como un servicio de internet no confiable que casualmente se encuentra en su edificio. La guía de configuración de NHS England exige directivas locales documentadas sobre filtrado de contenidos, uso aceptable, normas para el uso de dispositivos personales (BYOD) y supervisión de la capacidad, además de una política de uso aceptable y el bloqueo de contenido ilegal o inapropiado. Los controles de red son lo primero, ya que un documento de directivas no impide que un teléfono comprometido rastree una subred de radiología.
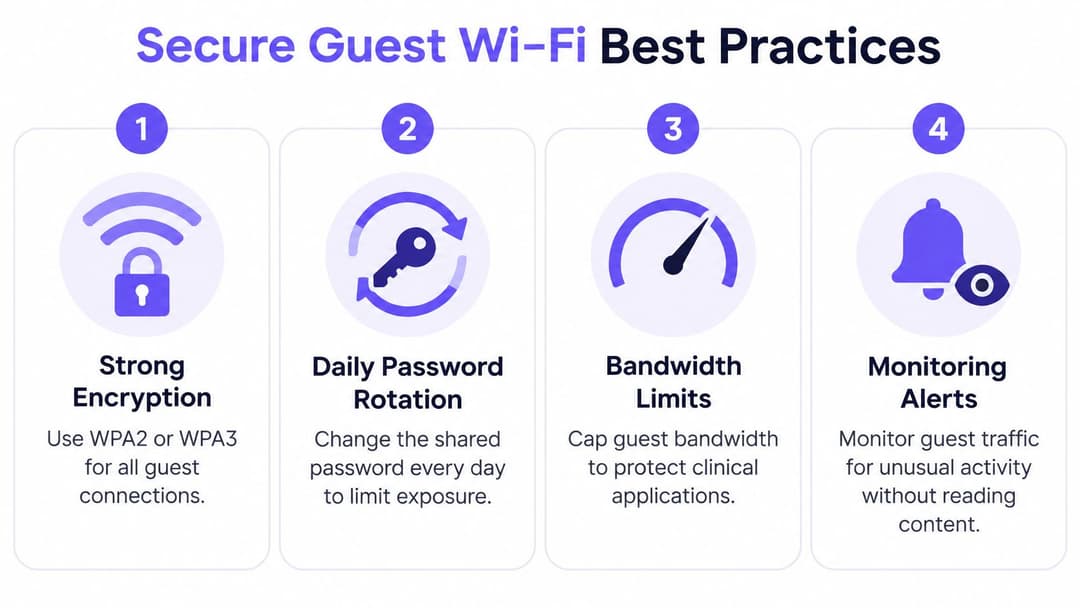
- Coloque a los invitados en su propia SSID, VLAN y zona de cortafuegos. Un dispositivo de usuario comprometido debería acabar en un callejón sin salida sin acceso a ninguna ubicación de interés. El error habitual es compartir una VLAN de invitados con una sala de reuniones o el sistema de recepción por ser más rápido de configurar en el momento.
- Deniegue el acceso lateral a las subredes clínicas, biomédicas, de gestión e impresoras. Sin excepciones por motivos de conveniencia. La brecha habitual en el muro es el acceso a la impresora concedido para que el personal pueda imprimir desde sus teléfonos personales, lo que abre una vía a un servidor de impresión situado dentro del rango de gestión.
- Permita solo los servicios salientes que los invitados necesiten. Eso normalmente significa tráfico web más DNS, con los requisitos de VPN y aplicaciones modernas gestionados de forma deliberada en lugar de darlo por sentado. Una regla general que permita todo el tráfico saliente convierte su VLAN de invitados en la plataforma de ataque de un tercero.
- Filtre, limite la velocidad, aísle y establezca la caducidad. Filtrado de DNS y contenido, límites de velocidad por cliente, aislamiento de clientes para que los visitantes no puedan verse entre sí y una caducidad de sesión configurada para cumplir con su propia directiva de gobernanza en lugar de tomar prestada la configuración de otro trust. Las directrices sobre la configuración de NHS WiFi exigen que el aislamiento se demuestre con pruebas de penetración autenticadas y no autenticadas, así que incorpore esa prueba en el diseño en lugar de adaptarla a posteriori tras recibir una reclamación.
- Registre la autenticación, DHCP, NAT y eventos de seguridad según una directiva por escrito de retención y acceso que pueda presentar cuando se le solicite. El registro sin una regla de retención documentada es una responsabilidad disfrazada de prueba.
- Pruebe las reglas de zona antes de que la página de inicio de sesión se haga pública. Cualquier ruta de invitado a clínica que responda requiere una corrección inmediata, no un elemento para la lista de tareas pendientes.
Los visitantes toman mejores decisiones cuando se les dice la verdad. Algunos avisos de confianza advierten claramente que el tráfico de invitados puede ser interceptado por otro usuario inalámbrico y no garantiza la privacidad. Esa es exactamente la frase que una contraseña compartida le permite evitar escribir, y exactamente la frase que los visitantes necesitan leer.
Una clave compartida cifra el tráfico, pero no ofrece identidad por usuario: resulta imposible distinguir a una persona que conoce la frase de paso de cualquier otra que también la conozca, lo que hace que la advertencia anterior sea honesta y no alarmista. Si el diseño asume que los visitantes utilizarán HTTPS con dispositivos actualizados y su propia protección de endpoints, indíquelo así en las condiciones que acepten, y mida la finalización en el portal, los contactos con soporte, los eventos de directivas bloqueadas y los resultados de las pruebas de aislamiento como los indicadores operativos que realmente importan. Para conocer la arquitectura global, esta guía de seguridad WiFiempresarial detalla los patrones de segmentación y control de acceso.
Qué pueden hacer los visitantes de forma segura en el WiFi para invitados
Esta es la pregunta que se hacen los pacientes y cuidadores, y a la que la mayoría de las páginas de los hospitales no responden: ¿puedo realizar operaciones bancarias, unirme a una cita por vídeo o abrir archivos de trabajo en esta red?
Que sea gratuito no significa que sea seguro, y los avisos de confianza así lo demuestran. Algunos describen el NHS WiFi como una red pública compartida y aconsejan precaución con la información personal o confidencial, mientras que otros describen el acceso simplemente como seleccionar la red y aceptar las condiciones (Página de entretenimiento y WiFi de King's College Hospital). Se trata de dos mensajes distintos sobre el mismo tipo de servicio, y los visitantes reciben aquel que su organismo sanitario haya decidido publicar. Redacte el suyo durante la fase de diseño, junto con la SSID y el método de inicio de sesión, en lugar de hacerlo tras el lanzamiento.
Lo que está en juego va más allá de la comodidad. La falta de un WiFi fiable es una de las barreras que dificulta que algunas personas puedan utilizar los servicios de salud digitales. Una red de invitados que funciona para navegar pero no para iniciar sesión en una aplicación del NHS deja sin nada a las personas que más dependen de ella.
| Tarea | Dictamen para WiFiinvitados | Alternativa recomendada |
|---|---|---|
| Navegación habitual, noticias y mapas a través de HTTPS | Aceptable | WiFi para WiFiinvitados |
| Mensajería con familiares a través de HTTPS | Aceptable; evite detalles confidenciales | WiFi para WiFiinvitados |
| Banca en línea | Evitar | Datos móviles |
| Inicio de sesión en la aplicación NHS con datos de salud personales | Evitar | Datos móviles |
| Consulta por vídeo | Evitar | Datos móviles |
| Sistemas y archivos de trabajo | Evitar | Acceso facilitado por el personal |
Lo que cambia la respuesta es el cifrado, y el nombre de la red no dice nada al respecto a los visitantes. HTTPS protege el contenido de la página, pero en una red abierta o de clave compartida, los metadatos de la conexión siguen siendo visibles y es posible la intercepción, motivo por el cual los avisos de confianza varían tanto en su tono. Una red basada en claves por dispositivo cambia ese panorama; una abierta no lo hace, por muy tranquilizadora que parezca la página de bienvenida. De modo que la respuesta honesta a «qué puedo hacer aquí de forma segura» viene fijada por una decisión de diseño tomada antes de que se conecte el primer visitante. Si su arquitectura solo admite la navegación segura por HTTPS, publique esa respuesta con claridad y mencione al mismo tiempo las alternativas disponibles.
La regla que vale la pena imprimir en la página de inicio de sesión: si la información le perjudicaría en la pantalla de un desconocido, no la envíe a través del WiFi para invitados.
En su lugar, ofrezca a los usuarios una alternativa. Los datos móviles cubren la banca, los accesos a aplicaciones de salud y las videoconsultas. Una VPN personal ayuda en algunos sistemas corporativos pero interrumpe otros, por lo que debe explicar sus límites en lugar de recomendarla categóricamente. Un miembro del personal que pueda ayudar desde un ordenador de planta, junto con un número de teléfono para quienes no dispongan de un dispositivo adecuado, resuelve el problema de los visitantes que no pueden gestionarlo por sí mismos.
Pruebe, monitorice y responda cuando el WiFi para invitados falle
Antes del lanzamiento, ejecute pruebas de aislamiento desde dos puntos de partida: una sesión de invitado autenticada y una no autenticada. Desde cada una, intente acceder a las subredes clínica, biomédica, de gestión y de impresoras. Cualquier acceso con éxito debe corregirse el mismo día, ya que el modo de fallo que está probando corresponde a una regla que se redactó pero nunca se aplicó.
Tras el lanzamiento, cinco señales operativas le indicarán si el diseño está funcionando. Las solicitudes de soporte son lo más importante y suelen revelar un fallo antes de que lo detecte el sistema de monitorización, especialmente en las dos semanas posteriores al traslado de una planta o a un cambio en el edificio. Vincule cada métrica a un activador para que una alerta incluya una instrucción clara en lugar de un simple gráfico.
| Métrica | Por qué importa | Desencadenante de revisión |
|---|---|---|
| Tasa de finalización del portal | Muestra si los visitantes pueden conectarse realmente | Caída sostenida durante el horario de visitas |
| Duración de la sesión | Confirma que la configuración de caducidad funciona según lo diseñado | Sesiones más largas de lo que permite la directiva |
| Eventos de directivas bloqueadas | Muestra que el filtrado está afectando al tráfico real | Pico repentino en una zona concreta |
| Fallos en la prueba de aislamiento | Confirma que los invitados no pueden acceder a las subredes clínicas | Cualquier fallo, el mismo día |
| Contactos de soporte | Revela fallos ocultos a tiempo | Un aumento tras un cambio en una sala o edificio |
Decida la secuencia de incidentes antes de que la necesite
Deje por escrito quién puede revocar sesiones de invitados, quién puede aislar la red SSID para invitados, cómo se gestiona el dispositivo infectado de un visitante y quién registra el evento según la política de retención. Cuatro nombres en una página superan a un debate a las siete de la tarde. Recomiendo practicar la secuencia una vez con los equipos de control de infecciones y de instalaciones, porque un fallo en la red WiFi para invitados durante el horario de visitas es también un problema de comunicación con los pacientes, y los familiares en el pasillo necesitan un mensaje tanto como el equipo de red.
El control de cambios es donde las redes de invitados se echan a perder. La sustitución de un conmutador, un nuevo conjunto de reglas de cortafuegos o el recableado de una planta pueden volver a abrir una ruta que se cerró durante el lanzamiento, y nadie se da cuenta hasta que se vuelve a realizar una prueba de aislamiento. Añada el aislamiento de invitados a la lista de comprobación estándar posterior a los cambios en lugar de confiar en la revisión anual.
La monitorización justifica su inversión cuando un número creciente de llamadas al soporte técnico se trata como un incidente y no como ruido de fondo.
Observe también el tipo de quejas. Un goteo constante en un pasillo es un problema de cobertura. Una oleada sobre inicios de sesión en todo un centro suele ser un problema de autenticación o DNS. Un grupo de quejas en una sala tras la llegada de un nuevo equipamiento no es ninguna de las dos cosas, y la solución corresponde al departamento de instalaciones y no al controlador inalámbrico.
Realice una prueba piloto antes del lanzamiento definitivo
Una planta, una semana de visitas y un aprobado o suspenso por escrito para cada decisión tomada anteriormente. Ese es el criterio que establecería antes de un despliegue en todo el edificio, porque un piloto cuesta una fracción de lo que cuesta un mal lanzamiento y aporta pruebas sobre las que un grupo de dirección puede actuar.
Empiece por la radio. Mida la señal primaria en una habitación de paciente, una sala de espera y un acceso exterior durante un horario de visitas real, y confirme que se mantiene el objetivo de -65 dBm en lugar de asumir que el estudio fue representativo. Después, realice el proceso de inicio de sesión de principio a fin en tres dispositivos: un smartphone actual, un teléfono más antiguo que quizás nunca complete un portal y un portátil. Registre cuánto tiempo tarda cada uno y en qué punto abandona el usuario, ya que esos abandonos constituirán su caso práctico para la asistencia del personal.
A continuación vienen las pruebas de aislamiento, desde sesiones autenticadas y no autenticadas, sin aceptar cero fallos. Confirme que el aviso de uso seguro en lenguaje sencillo sea visible en la página de inicio de sesión antes de que alguien se autentique, y que las políticas de uso aceptable, de uso de dispositivos personales (BYOD) y de retención de datos estén aprobadas y no en borrador. Establezca los activadores de revisión desde su tabla de monitorización y asigne un responsable a cada uno.
Si el acceso del personal y el de invitados coinciden en las mismas instalaciones, este es el momento de seleccionar proveedores en lugar de hacerlo tras recibir el hardware. Purple ejecuta la red WiFi para invitados, la seguridad de la red 802.1X del personal y las redes de área privada en una sola plataforma en la nube, con métodos de conexión para invitados que abarcan portal cautivo, Passpoint y una aplicación, y una autenticación del personal que funciona con Entra ID, Google y Okta. Compare esto con su configuración de controlador e identidad existente y, a continuación, reserve la prueba piloto en una sala antes de comprometerse con algo a mayor escala.
Un piloto que apruebe en señal, aislamiento, finalización de inicio de sesión y expectativas publicadas le ofrece algo que un plan de negocio raras veces tiene: una semana de tráfico real de visitantes que respalda la decisión. Amplíe a la siguiente planta solo cuando se aprueben los cuatro puntos.
Purple ofrece a los hospitales una forma de gestionar el acceso de invitados de manera que los visitantes puedan completarlo fácilmente, con un portal cautivo personalizado, soporte Passpoint y consentimiento por visitante integrados en la misma plataforma que gestiona la autenticación del personal, de modo que la señal, la identidad y los avisos publicados se planifiquen conjuntamente en lugar de añadirse tras el lanzamiento. Si está evaluando un proyecto piloto en una sala o sustituyendo una contraseña compartida que ha dejado de ser útil, visite Purple para ver cómo encajan las redes de invitados y del personal en los puntos de acceso que ya posee.