
Cómo configurar WPA2-Enterprise en plataformas comunes de puntos de acceso (Cisco, Aruba, Ubiquiti)
Esta guía de referencia técnica proporciona a los profesionales de TI sénior y arquitectos de redes un recorrido definitivo y específico de cada fabricante para implementar WPA2-Enterprise en plataformas Cisco, Aruba y Ubiquiti. Detalla la arquitectura, la integración de RADIUS, los requisitos de cumplimiento y los escenarios de implementación reales en entornos corporativos y recintos.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: La guía de seguridad de WiFi corporativo →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
Resumen ejecutivo
Implementar WPA2-Enterprise ya no es una actualización de seguridad opcional: es el punto de partida esencial para cualquier red inalámbrica de nivel empresarial. Para los responsables de TI y arquitectos de redes que operan en entornos de hostelería, comercio minorista y sector público, la transición de las claves precompartidas hacia la autenticación 802.1X viene impulsada por estrictos mandatos de cumplimiento, incluidos PCI-DSS y GDPR. Esta guía de referencia técnica proporciona pasos de configuración concretos, prácticos y específicos de cada plataforma para los tres principales proveedores de puntos de acceso: Cisco, Aruba y Ubiquiti.
Al realizar la transición a WPA2-Enterprise, las organizaciones empresariales pueden eliminar los riesgos asociados con las credenciales compartidas, obtener registros de auditoría detallados por sesión y permitir una segmentación dinámica de la red. Cuando se implementa correctamente, esta arquitectura no solo protege el perímetro corporativo, sino que también se integra perfectamente con las redes de visitas gestionadas a través de una plataforma integral de Guest WiFi. Las siguientes secciones detallan la arquitectura técnica, los pasos de implementación y las estrategias de mitigación de riesgos necesarias para un despliegue exitoso.
Análisis técnico detallado
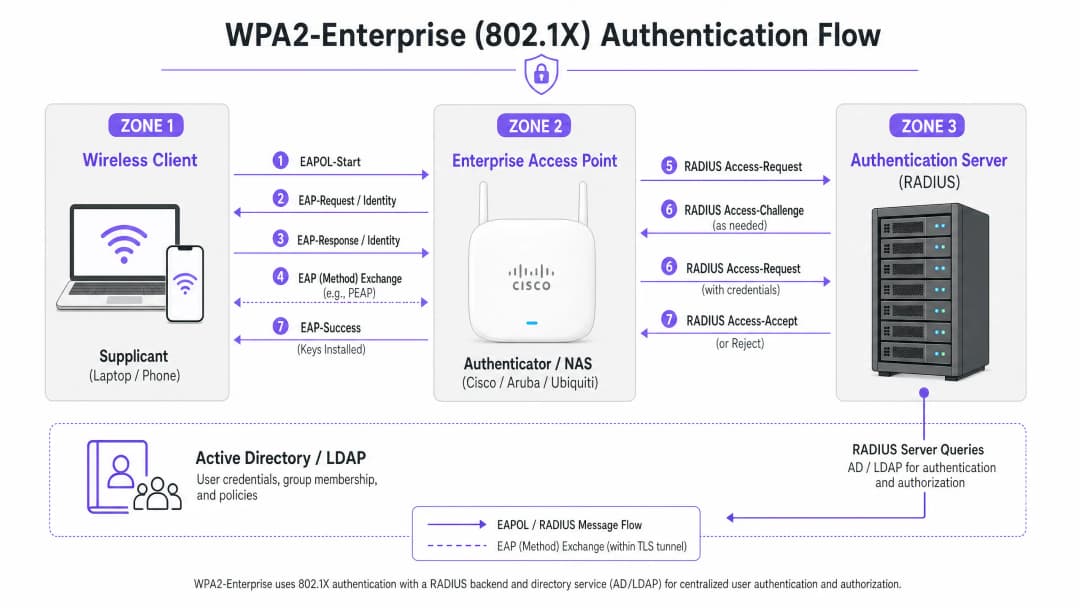
WPA2-Enterprise se basa en el estándar IEEE 802.1X para ofrecer un control de acceso a la red basado en puertos. A diferencia de WPA2-Personal, que utiliza una clave precompartida (PSK) estática, WPA2-Enterprise requiere que cada suplicante (dispositivo cliente) se autentique individualmente contra un servidor de autenticación externo - normalmente un servidor RADIUS - antes de que se le conceda acceso a la red.
La arquitectura consta de tres componentes principales:
- El suplicante: El dispositivo cliente que intenta conectarse a la red.
- El autenticador: El punto de acceso de nivel empresarial o controlador de LAN inalámbrica (por ejemplo, un Cisco WLC o Aruba Mobility Controller) que facilita el proceso de autenticación.
- El servidor de autenticación: El servidor RADIUS back-end (por ejemplo, Cisco ISE, Aruba ClearPass o Windows NPS), que valida las credenciales contra un servicio de directorio como Active Directory o LDAP.
El proceso de intercambio EAP
El proceso de autenticación utiliza el Protocolo de autenticación extensible sobre LAN (EAPOL). Durante la fase inicial, el autenticador actúa puramente como un proxy transparente. Una vez que el servidor RADIUS ha validado las credenciales, devuelve un mensaje Access-Accept al autenticador, que luego deriva las claves de cifrado necesarias para proteger la sesión inalámbrica.
La elección del método EAP es crítica. PEAP-MSCHAPv2 es el método más extendido porque es compatible con la autenticación tradicional por contraseña de Active Directory, al tiempo que protege el intercambio dentro de un túnel TLS establecido por el certificado del servidor. Sin embargo, para obtener la máxima seguridad, se recomienda EAP-TLS. EAP-TLS requiere una autenticación de certificado mutua (tanto el servidor como el cliente deben presentar certificados válidos), lo que protege contra el robo de credenciales pero exige una infraestructura de clave pública (PKI) robusta o una solución de gestión de dispositivos móviles (MDM) para la distribución de certificados.
Guía de implementación
Los principios fundamentales para configurar WPA2-Enterprise son coherentes en todos los proveedores, pero la ejecución varía según la interfaz de gestión y el ecosistema.

Cisco (Catalyst y Meraki)
Los entornos Cisco suelen abarcar desde implantaciones en campus hasta redes empresariales distribuidas.
Cisco Catalyst (WLC/DNA Center):
- Defina los servidores RADIUS: Navegue hasta la pestaña "Security", seleccione "AAA" y configure los servidores RADIUS de autenticación y contabilidad principales y secundarios. Asegúrese de que el secreto compartido coincida con la configuración del servidor RADIUS.
- Cree un perfil de WLAN: En la pestaña "WLANs", cree un nuevo perfil.
- Configure la política de seguridad: Establezca Layer 2 Security en WPA+WPA2 y habilite 802.1X como método de gestión de claves de autenticación (AKM).
- Vincule los servidores AAA: Asocie los servidores RADIUS previamente definidos al perfil de WLAN. Si se requiere la asignación dinámica de VLAN, habilite "AAA Override".
Cisco Meraki:
- Configuración de SSID: En el panel de Meraki, navegue a Wireless > SSIDs y seleccione la red de destino.
- Control de acceso: Establezca el requisito de asociación en "WPA2-Enterprise con mi servidor RADIUS".
- Ajustes de RADIUS: Introduzca la dirección IP de su infraestructura RADIUS, el puerto de autenticación (normalmente 1812), el puerto de contabilidad (1813) y el secreto compartido. El panel de Meraki incluye una herramienta de prueba integrada para verificar la conectividad RADIUS antes del despliegue.
Aruba Networks
Aruba es la plataforma dominante en Hostelería y educación superior, haciendo un uso extensivo de su ClearPass Policy Manager para el control de acceso avanzado.
- Defina un perfil AAA: En Aruba Central o en la interfaz de usuario de Mobility Controller, cree un nuevo perfil AAA. Este perfil determina cómo se gestiona la autenticación.
- Configure un grupo de servidores RADIUS: Añada sus servidores RADIUS a un grupo de servidores, especificando las reglas de conmutación por error y los valores de tiempo de espera. Adjunte este grupo al perfil AAA.
- Configuración de AP virtual: cree o modifique el perfil de AP virtual (SSID). Establezca el tipo de seguridad en WPA2-Enterprise.
- Vincular los perfiles: vincule el perfil AAA al perfil de AP virtual. Si utiliza ClearPass, asegúrese de que el puerto RADIUS CoA (Cambio de autorización) (3799) esté permitido a través de cualquier cortafuegos intermedio para habilitar la aplicación dinámica de políticas.
Ubiquiti (UniFi)
Ubiquiti, a través de UniFi Network Controller, ofrece una solución rentable para entornos de Retail y pymes.
- Crear un perfil RADIUS: vaya a Settings > Profiles > RADIUS. Cree un nuevo perfil utilizando la dirección IP, los puertos (1812/1813) y el secreto compartido de su servidor RADIUS externo.
- Configuración de SSID: vaya a Settings > WiFi y cree una nueva red inalámbrica.
- Ajustes de seguridad: seleccione "WPA2 Enterprise" como protocolo de seguridad y vincule el perfil RADIUS recién creado.
- Consideraciones de arquitectura RADIUS: a diferencia de las controladoras de nivel empresarial que pueden ofrecer supervivencia RADIUS local, UniFi depende en gran medida de servidores externos (por ejemplo, FreeRADIUS o Windows NPS). Garantice una conectividad fiable entre los AP de UniFi y el back-end de RADIUS.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Buenas prácticas
Para garantizar que el despliegue sea tanto resiliente como seguro, los arquitectos de red deben seguir varias buenas prácticas críticas:
- Forzar la validación de certificados: los dispositivos cliente deben estar configurados explícitamente para validar el certificado del servidor RADIUS frente a una Entidad de Certificación (CA) de confianza. No hacerlo expone a la red a ataques de "Evil Twin", lo que permite que un punto de acceso no autorizado recopile las credenciales de los usuarios.
- Implementar redundancia RADIUS: el servidor RADIUS se encuentra en la ruta crítica para el acceso a la red. Configure siempre servidores RADIUS principales y secundarios. En entornos distribuidos, considere una solución RADIUS alojada en la nube para obtener alta disponibilidad.
- Aprovechar la asignación dinámica de VLAN: utilice los atributos de RADIUS (como
Tunnel-Pvt-Group-ID) para asignar dinámicamente a los usuarios a VLANs específicas en función de su pertenencia a grupos de Active Directory. Esto impone la segmentación de red sin necesidad de emitir múltiples SSIDs. - Habilitar RADIUS Accounting: no configure únicamente la autenticación. RADIUS Accounting (puerto 1813) es obligatorio para generar los registros de auditoría requeridos por los marcos de cumplimiento normativo.
- Proteger el extremo de la red: obtenga más información sobre cómo proteger su infraestructura en nuestra guía Protecting Your Network with Robust DNS and Security.
Resolución de problemas y mitigación de riesgos
Incluso con una planificación minuciosa, los despliegues pueden presentar problemas. Los fallos más comunes incluyen:
- Discordancia en el secreto compartido: una simple errata en el secreto compartido de RADIUS provoca fallos de autenticación silenciosos. Verifique el secreto tanto en el autenticador como en el servidor RADIUS.
- Errores de sincronización horaria: la validación de certificados requiere marcas de tiempo precisas. Asegúrese de que todos los APs, controladoras y servidores RADIUS estén sincronizados a través de una fuente NTP fiable.
- Cortafuegos que bloquean el tráfico RADIUS: Asegúrese de que los puertos UDP 1812 (autenticación) y 1813 (accounting) estén abiertos entre los AP/controladoras y los servidores RADIUS. Si utiliza CoA, asegúrese de que el puerto UDP 3799 esté abierto.
- Error de configuración del cliente: El problema más común es que los dispositivos cliente no estén configurados para confiar en la CA que emitió el certificado del servidor RADIUS. Utilice MDM o directivas de grupo para aplicar el perfil de WiFi correcto en los dispositivos corporativos.
Para comprender mejor el protocolo de autenticación, consulte Cómo configurar la autenticación WiFi 802.1X: guía paso a paso.
ROI e impacto empresarial
Más allá de la mejora tangible en la seguridad, la transición a WPA2-Enterprise aporta un valor empresarial significativo.
- Reducción de riesgos: La eliminación de las contraseñas compartidas reduce drásticamente la superficie de ataque y el riesgo de una filtración de datos, lo que puede acarrear graves consecuencias financieras y de reputación.
- Eficiencia operativa: La integración de la autenticación WiFi con su proveedor de identidad existente (como Active Directory) permite automatizar la incorporación y desvinculación del personal. Cuando un empleado se marcha, al desactivar su cuenta de AD se revoca instantáneamente su acceso a la WiFi.
- Cumplimiento normativo: Los registros de auditoría detallados y la autenticación por usuario son requisitos previos para el cumplimiento de PCI-DSS e ISO 27001.
- Infraestructura unificada: Mediante el uso de la asignación dinámica de VLAN, los establecimientos pueden gestionar de forma segura el tráfico corporativo, interno y de IoT en el mismo hardware físico utilizado para el acceso de invitados. Posteriormente, la red de invitados se puede monetizar y analizar mediante una solución dedicada de WiFi Analytics, maximizando el retorno de la inversión en hardware. Asegúrese de disponer de suficiente ancho de banda consultando ¿Qué es una línea dedicada? Internet dedicado para empresas.
Definiciones clave
WPA2-Enterprise
Un protocolo de seguridad para redes inalámbricas que utiliza IEEE 802.1X para proporcionar autenticación por usuario a través de un servidor externo, en lugar de una única contraseña compartida.
El estándar obligatorio para proteger redes WiFi corporativas y operativas en entornos empresariales.
802.1X
Un estándar IEEE para el control de acceso a la red basado en puertos que proporciona un mecanismo de autenticación a los dispositivos que desean conectarse a una LAN o WLAN.
El marco subyacente que hace posible el funcionamiento de WPA2-Enterprise.
RADIUS
Remote Authentication Dial-In User Service; un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA).
El componente del servidor que valida las credenciales de los usuarios frente a una base de datos como Active Directory.
Suplicante
El cliente de software en un dispositivo (portátil, smartphone) que se comunica con el autenticador para solicitar acceso a la red.
El extremo que debe configurarse con los ajustes de EAP y la confianza de certificado correctos.
Autenticador
El dispositivo de red (punto de acceso o switch) que facilita el proceso de autenticación transmitiendo mensajes entre el suplicante y el servidor de autenticación.
El hardware de Cisco, Aruba o Ubiquiti gestionado por el equipo de TI.
EAP (Protocolo de Autenticación Extensible)
Un marco de autenticación utilizado con frecuencia en redes inalámbricas y conexiones de punto a punto, que admite múltiples métodos de autenticación.
El protocolo utilizado para encapsular el intercambio de credenciales.
PEAP-MSCHAPv2
Un método EAP que encapsula el intercambio de contraseñas MSCHAPv2 dentro de un túnel TLS seguro establecido por el certificado del servidor.
El método de implementación más común, ya que equilibra la seguridad con la comodidad de utilizar contraseñas estándar de AD.
Asignación dinámica de VLAN
El proceso mediante el cual un servidor RADIUS indica al punto de acceso que sitúe a un usuario autenticado en una VLAN específica en función de su identidad o pertenencia a un grupo.
Crucial para la segmentación de red, lo que permite que diferentes tipos de usuarios compartan de forma segura los mismos AP físicos.
Ejemplos prácticos
Un hotel de 200 habitaciones necesita implementar WiFi seguro para su personal de servicio (limpieza, administración) utilizando los puntos de acceso Aruba existentes, manteniendo el tráfico del personal estrictamente separado de la red de invitados.
El equipo de TI configura un único SSID 'Hotel_Staff' usando WPA2-Enterprise. Integran Aruba ClearPass con el Active Directory del hotel. En ClearPass, configuran políticas de cumplimiento: si un usuario está en el grupo de AD 'Management', ClearPass devuelve un atributo RADIUS que lo asigna a la VLAN 10 (red de administración). Si el usuario está en el grupo 'Housekeeping', se le asigna a la VLAN 20 (red de operaciones). Los AP se configuran para aplicar estas asignaciones de VLAN dinámicas.
Una cadena minorista nacional con 50 ubicaciones utiliza Cisco Meraki. Necesitan proteger sus terminales de punto de venta (POS) a través de WiFi para cumplir con la normativa PCI-DSS, reemplazando su antigua configuración WPA2-Personal.
El arquitecto de redes implementa un servicio RADIUS alojado en la nube para evitar la implementación de servidores locales en cada tienda. En el panel de Meraki, configuran el SSID 'Retail_POS' para WPA2-Enterprise y lo apuntan a las IP de RADIUS en la nube. Generan certificados de cliente únicos para cada terminal POS a través de su plataforma MDM y configuran el servidor RADIUS para requerir EAP-TLS. Los AP de Meraki se configuran para enviar tanto los datos de autenticación como los de contabilidad de RADIUS al servicio en la nube.
Preguntas de práctica
Q1. ¿Su organización está implementando WPA2-Enterprise mediante puntos de acceso Ubiquiti UniFi. Durante las pruebas, los clientes pueden conectarse correctamente, pero el equipo de cumplimiento normativo señala que no hay registros de la duración de las sesiones de usuario ni del uso de datos en el sistema de registro central. ¿Cuál es la omisión de configuración más probable?
Sugerencia: La autenticación concede acceso, pero otro proceso realiza el seguimiento del uso.
Ver respuesta modelo
El puerto de RADIUS Accounting (1813) no se ha configurado o está siendo bloqueado por un firewall. Aunque la autenticación (puerto 1812) funciona, es necesario habilitar explícitamente Accounting para generar registros de auditoría de las sesiones.
Q2. Un usuario informa que no puede conectarse a la red corporativa WPA2-Enterprise. Al revisar los registros del Cisco WLC, observa que el AP transmite la solicitud EAP-Request, pero los registros del servidor RADIUS muestran un "Access-Reject" debido a una "CA desconocida". ¿Qué se debe solucionar?
Sugerencia: Piense en la relación de confianza establecida durante la configuración del túnel TLS.
Ver respuesta modelo
El suplicante del dispositivo cliente no está configurado para confiar en la Entidad de Certificación (CA) que emitió el certificado del servidor RADIUS. El cliente interrumpe la conexión para evitar un posible ataque Evil Twin. Se debe distribuir el certificado de la CA al dispositivo cliente.
Q3. Está diseñando una red para un estadio. Debe ofrecer soporte para el personal corporativo, los terminales de venta de entradas y el WiFi para invitados. ¿Cómo debería diseñar la arquitectura de los SSID para minimizar la interferencia de RF manteniendo la seguridad?
Sugerencia: Evite transmitir un SSID para cada caso de uso individual.
Ver respuesta modelo
Implemente un máximo de dos SSID. Un SSID para invitados que utilice un Captive Portal (como Purple). Un segundo SSID para todas las operaciones corporativas que utilice WPA2-Enterprise. Utilice la asignación dinámica de VLAN mediante el servidor RADIUS para segmentar al personal corporativo en una VLAN y a los terminales de venta de entradas en otra según sus credenciales de autenticación.
Preguntas frecuentes
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
Continúe leyendo esta serie
Alternativas a Portnox: Cloud RADIUS sin todo el NAC
Podrá decidir si su parque tecnológico necesita un NAC completo o solo cloud RADIUS para WiFi, utilizando una prueba de tres preguntas. Después podrá comparar Portnox, Purple, SecureW2 y JumpCloud en cuanto a control por cable, comprobación de estado de seguridad (posture), certificados, acceso de invitados y costes de funcionamiento a tres años, y planificar un piloto sede por sede.
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de despliegue para Intune, Jamf y Microsoft Entra ID
Utilice esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectar con 802.1X en Intune o Jamf Pro. Cada fallo se asocia a una de estas cuatro causas: confianza en el servidor, certificado de identidad, modo macOS o ámbito de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y organizará las futuras rotaciones de certificados.
Confianza en el servidor del perfil de WiFi de Intune: nombres de servidor de certificados y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la mitad de la validación del servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de los servidores de certificados con el certificado de RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y preparará las renovaciones de certificados antes de que interrumpan silenciosamente las conexiones.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.