
So konfigurieren Sie WPA2-Enterprise auf gängigen Access Point Plattformen (Cisco, Aruba, Ubiquiti)
Dieser technische Leitfaden bietet erfahrenen IT-Spezialisten und Netzwerkarchitekten eine definitive, herstellerspezifische Anleitung für die Bereitstellung von WPA2-Enterprise auf Plattformen von Cisco, Aruba und Ubiquiti. Er beschreibt detailliert die Architektur, die RADIUS-Integration, Compliance-Anforderungen und reale Einsatzszenarien in Unternehmens- und Veranstaltungsbereichen.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Das Handbuch für Enterprise WiFi Sicherheit →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
Executive Summary
Die Bereitstellung von WPA2-Enterprise ist kein optionales Sicherheits-Upgrade mehr, sondern die unverzichtbare Basis für jedes drahtlose Netzwerk der Enterprise-Klasse. Für IT-Manager und Netzwerkarchitekten in den Bereichen Hotellerie, Einzelhandel und im öffentlichen Sektor wird die Abkehr von Pre-Shared Keys hin zur 802.1X-Authentifizierung durch strenge Compliance-Vorgaben wie PCI-DSS und GDPR vorangetrieben. Dieses technische Referenzhandbuch bietet konkrete, umsetzbare und plattformspezifische Konfigurationsschritte für die drei führenden Access-Point-Anbieter: Cisco, Aruba und Ubiquiti.
Durch den Wechsel zu WPA2-Enterprise können Enterprise-Unternehmen die mit gemeinsam genutzten Anmeldedaten verbundenen Risiken eliminieren, granulare Audit-Trails pro Sitzung erhalten und eine dynamische Netzwerksegmentierung ermöglichen. Bei korrekter Implementierung sichert diese Architektur nicht nur den Unternehmensbereich, sondern lässt sich auch nahtlos in Besuchernetzwerke integrieren, die über eine umfassende Guest WiFi Plattform verwaltet werden. Die folgenden Abschnitte beschreiben die technische Architektur, die Bereitstellungsschritte und die Strategien zur Risikominderung, die für eine erfolgreiche Einführung erforderlich sind.
Technischer Deep-Dive
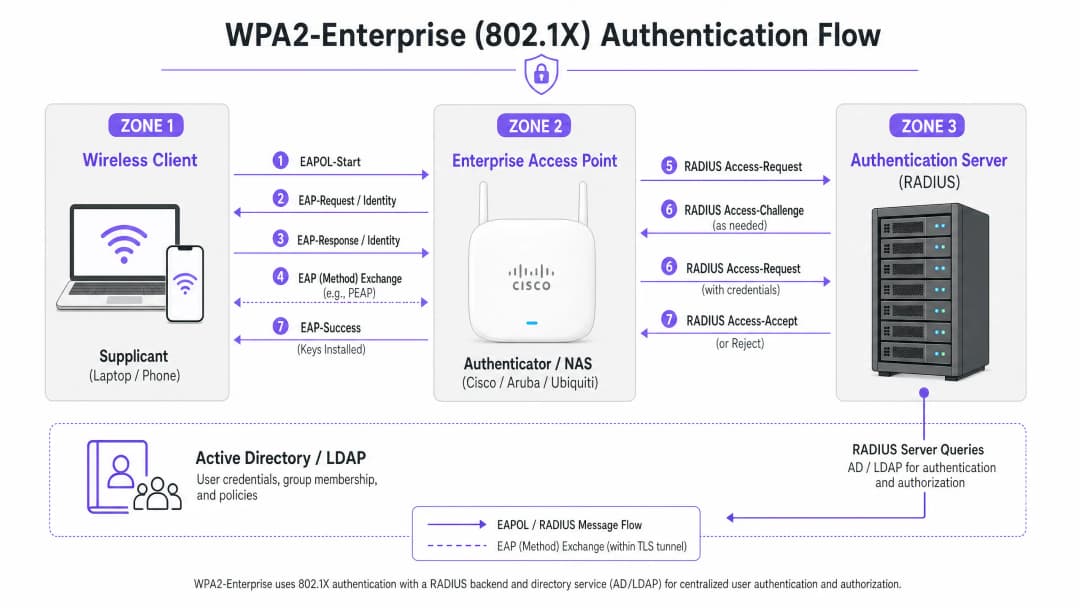
WPA2-Enterprise basiert auf dem Standard IEEE 802.1X, um eine portbasierte Netzwerkzugriffskontrolle bereitzustellen. Im Gegensatz zu WPA2-Personal, das einen statischen Pre-Shared Key (PSK) verwendet, erfordert WPA2-Enterprise, dass sich jeder Supplicant (Client-Gerät) individuell an einem externen Authentifizierungsserver - in der Regel ein RADIUS-Server - authentifiziert, bevor Zugriff auf das Netzwerk gewährt wird.
Die Architektur besteht aus drei Hauptkomponenten:
- Der Supplicant: Das Client-Gerät, das versucht, eine Verbindung zum Netzwerk herzustellen.
- Der Authenticator: Der Access Point der Enterprise-Klasse oder der Wireless LAN Controller (z. B. ein Cisco WLC oder Aruba Mobility Controller), der den Authentifizierungsprozess ermöglicht.
- Der Authentication Server: Der Back-End-RADIUS-Server (z. B. Cisco ISE, Aruba ClearPass oder Windows NPS), der die Anmeldedaten mit einem Verzeichnisdienst wie Active Directory oder LDAP abgleicht.
Der EAP-Austauschprozess
Der Authentifizierungsprozess nutzt das Extensible Authentication Protocol over LAN (EAPOL). In der Anfangsphase fungiert der Authenticator lediglich als transparenter Proxy. Sobald der RADIUS-Server die Anmeldedaten validiert hat, sendet er eine Access-Accept-Nachricht an den Authenticator zurück, der dann die zur Sicherung der WiFi-Sitzung erforderlichen Verschlüsselungsschlüssel ableitet.
Die Wahl der EAP-Methode ist entscheidend. PEAP-MSCHAPv2 ist die am weitesten verbreitete Methode, da sie die herkömmliche Active Directory-Passwortauthentifizierung unterstützt und gleichzeitig den Austausch innerhalb eines durch das Serverzertifikat eingerichteten TLS-Tunnels schützt. Für maximale Sicherheit wird jedoch EAP-TLS empfohlen. EAP-TLS erfordert eine gegenseitige Zertifikatsauthentifizierung (sowohl der Server als auch der Client müssen gültige Zertifikate vorlegen), was vor dem Diebstahl von Anmeldedaten schützt, jedoch eine robuste Public Key Infrastructure (PKI) oder eine Mobile Device Management (MDM) Lösung für die Zertifikatsverteilung erfordert.
Implementierungshandbuch
Die grundlegenden Prinzipien der Konfiguration von WPA2-Enterprise sind herstellerübergreifend einheitlich, die Ausführung variiert jedoch je nach Verwaltungsoberfläche und Ökosystem.

Cisco (Catalyst und Meraki)
Cisco-Umgebungen reichen in ihrer Größe typischerweise von Campus-Bereitstellungen bis hin zu verteilten Unternehmensnetzwerken.
Cisco Catalyst (WLC/DNA Center):
- RADIUS-Server definieren: Navigieren Sie zur Registerkarte "Sicherheit", wählen Sie "AAA" und konfigurieren Sie primäre und sekundäre RADIUS-Authentifizierungs- und Accounting-Server. Stellen Sie sicher, dass das Shared Secret mit der Konfiguration des RADIUS-Servers übereinstimmt.
- Ein WLAN-Profil erstellen: Erstellen Sie auf der Registerkarte "WLANs" ein neues Profil.
- Die Sicherheitsrichtlinie konfigurieren: Stellen Sie die Layer-2-Sicherheit auf WPA+WPA2 ein und aktivieren Sie 802.1X als Methode für das Authentication Key Management (AKM).
- Die AAA-Server binden: Ordnen Sie die zuvor definierten RADIUS-Server dem WLAN-Profil zu. Wenn eine dynamische VLAN-Zuweisung erforderlich ist, aktivieren Sie "AAA Override".
Cisco Meraki:
- SSID-Konfiguration: Navigieren Sie im Meraki-Dashboard zu "Wireless > SSIDs" und wählen Sie das Zielnetzwerk aus.
- Zugriffskontrolle: Stellen Sie die Zuordnungsanforderung auf "WPA2-Enterprise mit meinem RADIUS-Server" ein.
- RADIUS-Einstellungen: Geben Sie die IP-Adresse Ihrer RADIUS-Infrastruktur, den Authentifizierungsport (typischerweise 1812), den Accounting-Port (1813) und das Shared Secret ein. Das Meraki-Dashboard enthält ein integriertes Testtool, um die RADIUS-Konnektivität vor der Bereitstellung zu überprüfen.
Aruba Networks
Aruba ist die dominierende Plattform im Bereich Hotellerie und im Hochschulwesen und nutzt seinen ClearPass Policy Manager intensiv für eine fortschrittliche Zugriffskontrolle.
- Ein AAA-Profil definieren: Erstellen Sie in Aruba Central oder der Benutzeroberfläche des Mobility Controllers ein neues AAA-Profil. Dieses Profil bestimmt, wie die Authentifizierung gehandhabt wird.
- Eine RADIUS-Servergruppe konfigurieren: Fügen Sie Ihre RADIUS-Server einer Servergruppe hinzu und legen Sie Failover-Regeln sowie Timeout-Werte fest. Verknüpfen Sie diese Gruppe mit dem AAA-Profil.
- Virtuelle AP-Konfiguration: Erstellen oder ändern Sie das virtuelle AP-Profil (SSID). Stellen Sie den Sicherheitstyp auf WPA2-Enterprise ein.
- Profile binden: Binden Sie das AAA-Profil an das virtuelle AP-Profil. Wenn Sie ClearPass verwenden, stellen Sie sicher, dass der RADIUS CoA (Change of Authorization) Port (3799) durch alle zwischengeschalteten Firewalls zugelassen ist, um eine dynamische Durchsetzung von Richtlinien zu ermöglichen.
Ubiquiti (UniFi)
Ubiquiti bietet über den UniFi Network Controller eine kostengünstige Lösung für den Einzelhandel und KMU-Umgebungen.
- RADIUS-Profil erstellen: Navigieren Sie zu Einstellungen > Profile > RADIUS. Erstellen Sie ein neues Profil unter Verwendung der IP-Adresse, der Ports (1812/1813) und des Shared Secret Ihres externen RADIUS-Servers.
- SSID-Konfiguration: Gehen Sie zu Einstellungen > WiFi und erstellen Sie ein neues drahtloses Netzwerk.
- Sicherheitseinstellungen: Wählen Sie "WPA2 Enterprise" als Sicherheitsprotokoll und binden Sie das neu erstellte RADIUS-Profil.
- Überlegungen zur RADIUS-Architektur: Im Gegensatz zu Controllern der Enterprise-Klasse, die möglicherweise ein lokal ausfallsicheres RADIUS bieten, verlässt sich UniFi stark auf externe Server (z. B. FreeRADIUS oder Windows NPS). Stellen Sie eine zuverlässige Verbindung zwischen den UniFi APs und dem RADIUS-Backend sicher.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Um sicherzustellen, dass die Bereitstellung sowohl ausfallsicher als auch sicher ist, müssen Netzwerkarchitekten mehrere wichtige Best Practices befolgen:
- Zertifikatsvalidierung erzwingen: Client-Geräte müssen explizit so konfiguriert werden, dass sie das Zertifikat des RADIUS-Servers gegen eine vertrauenswürdige Zertifizierungsstelle (CA) validieren. Andernfalls ist das Netzwerk anfällig für "Evil Twin" Angriffe, bei denen ein betrügerischer Access Point Benutzeranmeldedaten abfangen kann.
- RADIUS-Redundanz implementieren: Der RADIUS-Server befindet sich im kritischen Pfad für den Netzwerkzugriff. Konfigurieren Sie immer primäre und sekundäre RADIUS-Server. In verteilten Umgebungen sollten Sie eine in der Cloud gehostete RADIUS-Lösung für hohe Verfügbarkeit in Betracht ziehen.
- Dynamische VLAN-Zuweisung nutzen: Verwenden Sie RADIUS-Attribute (wie
Tunnel-Pvt-Group-ID), um Benutzer basierend auf ihrer Active Directory Gruppenmitgliedschaft dynamisch bestimmten VLANs zuzuweisen. Dies erzwingt eine Netzwerksegmentierung, ohne dass mehrere SSIDs ausgestrahlt werden müssen. - RADIUS-Accounting aktivieren: Konfigurieren Sie nicht nur die Authentifizierung. RADIUS-Accounting (Port 1813) ist obligatorisch, um die von Compliance-Richtlinien geforderten Audit-Protokolle zu erstellen.
- Sichern Sie den Netzwerkrand: Erfahren Sie mehr über den Schutz Ihrer Infrastruktur in unserem Leitfaden Schutz Ihres Netzwerks mit robustem DNS und Sicherheit.
Fehlerbehebung und Risikominderung
Selbst bei sorgfältiger Planung kann es bei Bereitstellungen zu Problemen kommen. Häufige Fehlerquellen sind:
- Fehlerhaftes Shared Secret: Ein einfacher Tippfehler im RADIUS Shared Secret führt zu lautlosen Authentifizierungsfehlern. Überprüfen Sie das Secret sowohl auf dem Authentifikator als auch auf dem RADIUS-Server.
- Fehler bei der Zeitsynchronisation: Die Zertifikatsvalidierung erfordert genaue Zeitstempel. Stellen Sie sicher, dass alle APs, Controller und RADIUS-Server über eine zuverlässige NTP-Quelle synchronisiert sind.
- Firewalls blockieren RADIUS-Traffic: Stellen Sie sicher, dass die UDP-Ports 1812 (Authentifizierung) und 1813 (Accounting) zwischen den APs/Controllern und den RADIUS-Servern geöffnet sind. Wenn Sie CoA verwenden, stellen Sie sicher, dass UDP 3799 geöffnet ist.
- Fehlkonfiguration auf Clientseite: Das häufigste Problem ist, dass Client-Geräte nicht so konfiguriert sind, dass sie der CA vertrauen, die das Zertifikat des RADIUS-Servers ausgestellt hat. Nutzen Sie MDM oder Gruppenrichtlinien, um das richtige Wireless-Profil an Unternehmensgeräte zu verteilen.
Für ein breiteres Verständnis des Authentifizierungsprotokolls lesen Sie How to Configure 802.1X WiFi Authentication: A Step-by-Step Guide.
ROI und geschäftlicher Nutzen
Über die spürbare Erhöhung der Sicherheit hinaus bietet der Wechsel zu WPA2-Enterprise einen erheblichen geschäftlichen Mehrwert.
- Risikominderung: Die Eliminierung gemeinsam genutzter Passwörter reduziert die Angriffsfläche und das Risiko von Datenpannen, die schwerwiegende finanzielle und rufschädigende Folgen haben können, drastisch.
- Operative Effizienz: Die Integration der WiFi-Authentifizierung in Ihren bestehenden Identity Provider (wie Active Directory) ermöglicht ein automatisiertes Onboarding und Offboarding von Mitarbeitern. Wenn ein Mitarbeiter das Unternehmen verlässt, entzieht die Deaktivierung seines AD-Kontos sofort auch den WiFi-Zugriff.
- Einhaltung von Compliance-Vorgaben: Detaillierte Audit-Trails und eine Authentifizierung pro Benutzer sind Voraussetzungen für die Einhaltung von PCI-DSS und ISO 27001.
- Einheitliche Infrastruktur: Durch die Nutzung dynamischer VLAN-Zuweisung können Unternehmen ihren Unternehmens-, Back-of-House- und IoT-Traffic sicher auf derselben physischen Hardware betreiben, die auch für den Gastzugang genutzt wird. Das Gastnetzwerk kann dann mithilfe einer dedizierten WiFi Analytics-Lösung monetarisiert und analysiert werden, um die Rendite der Hardware-Investition zu maximieren. Stellen Sie sicher, dass Sie über ausreichend Bandbreite verfügen, indem Sie sich mit dem Thema What Is a Leased Line? Dedicated Business Internet vertraut machen.
Schlüsseldefinitionen
WPA2-Enterprise
Ein Sicherheitsprotokoll für drahtlose Netzwerke, das IEEE 802.1X nutzt, um eine Authentifizierung pro Benutzer über einen externen Server anstelle eines einzelnen gemeinsam genutzten Passworts bereitzustellen.
Der obligatorische Standard zur Sicherung von Unternehmens- und Betriebs-WiFi-Netzwerken in Enterprise-Umgebungen.
802.1X
Ein IEEE-Standard für die portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung mit einem LAN oder WLAN herstellen möchten.
Das zugrunde liegende Framework, das die Funktionsweise von WPA2-Enterprise ermöglicht.
RADIUS
Remote Authentication Dial-In User Service - ein Netzwerkprotokoll, das eine zentrale Verwaltung von Authentifizierung, Autorisierung und Accounting (AAA) bietet.
Die Serverkomponente, welche die Benutzeranmeldedaten mit einer Datenbank wie dem Active Directory abgleicht.
Supplicant
Der Software-Client auf einem Gerät (Laptop, Smartphone), der mit dem Authentifikator kommuniziert, um Netzwerkzugriff anzufordern.
Das Endgerät, das mit den korrekten EAP-Einstellungen und dem entsprechenden Zertifikatsvertrauen konfiguriert werden muss.
Authenticator
Das Netzwerkgerät (Access Point oder Switch), das den Authentifizierungsprozess erleichtert, indem es Nachrichten zwischen dem Supplicant und dem Authentifizierungsserver weiterleitet.
Die vom IT-Team verwaltete Cisco-, Aruba- oder Ubiquiti-Hardware.
EAP (Extensible Authentication Protocol)
Ein Authentifizierungs-Framework, das häufig in drahtlosen Netzwerken und Point-to-Point-Verbindungen verwendet wird und mehrere Authentifizierungsmethoden unterstützt.
Das Protokoll, das zur Kapselung des Austauschprozesses der Anmeldedaten verwendet wird.
PEAP-MSCHAPv2
Eine EAP-Methode, die den MSCHAPv2-Passwortaustausch in einem sicheren TLS-Tunnel kapselt, der durch das Serverzertifikat aufgebaut wird.
Die gängigste Bereitstellungsmethode, da sie ein ausgewogenes Verhältnis zwischen Sicherheit und der komfortablen Nutzung standardmäßiger AD-Passwörter bietet.
Dynamic VLAN Assignment
Der Prozess, bei dem ein RADIUS-Server den Access Point anweist, einen authentifizierten Benutzer basierend auf seiner Identität oder Gruppenmitgliedschaft in ein bestimmtes VLAN einzustufen.
Entscheidend für die Netzwerksegmentierung, damit verschiedene Benutzertypen dieselben physischen APs sicher gemeinsam nutzen können.
Ausgearbeitete Beispiele
Ein Hotel mit 200 Zimmern muss ein sicheres WiFi für seine Back-of-House-Mitarbeiter (Reinigung, Management) über bestehende Aruba Access Points einrichten und gleichzeitig den Datenverkehr der Mitarbeiter streng vom Gästenetzwerk trennen.
Das IT-Team konfiguriert eine einzelne "Hotel_Staff" SSID mit WPA2-Enterprise. Sie integrieren Aruba ClearPass in das Active Directory des Hotels. In ClearPass konfigurieren sie Richtlinien zur Durchsetzung: Wenn sich ein Benutzer in der AD-Gruppe "Management" befindet, gibt ClearPass ein RADIUS-Attribut zurück, das ihn dem VLAN 10 (Management-Netzwerk) zuweist. Befindet sich der Benutzer in der Gruppe "Housekeeping", wird er dem VLAN 20 (Betriebsnetzwerk) zugewiesen. Die APs sind so konfiguriert, dass sie diese dynamischen VLAN-Zuweisungen erzwingen.
Eine nationale Einzelhandelskette mit 50 Standorten nutzt Cisco Meraki. Sie muss ihre Point-of-Sale (POS) Terminals über WiFi absichern, um die PCI-DSS-Compliance zu erfüllen, und ihre alte WPA2-Personal-Einrichtung ersetzen.
Der Netzwerkarchitekt stellt einen Cloud-basierten RADIUS-Dienst bereit, um die Einrichtung lokaler Server in jeder Filiale zu vermeiden. Im Meraki-Dashboard konfiguriert er die "Retail_POS" SSID für WPA2-Enterprise und verweist auf die Cloud-RADIUS-IPs. Über die eigene MDM-Plattform generiert er eindeutige Client-Zertifikate für jedes POS-Terminal und konfiguriert den RADIUS-Server so, dass EAP-TLS zwingend erforderlich ist. Die Meraki APs sind so konfiguriert, dass sie sowohl RADIUS-Authentifizierungs- als auch Accounting-Daten an den Cloud-Dienst senden.
Übungsfragen
Q1. Ihre Organisation implementiert WPA2-Enterprise unter Verwendung von Ubiquiti UniFi Access Points. Während des Tests können sich Clients erfolgreich verbinden, aber das Compliance-Team stellt fest, dass im zentralen Protokollierungssystem keine Protokolle über die Sitzungsdauer von Benutzern oder die Datennutzung vorhanden sind. Was ist das wahrscheinlichste Versäumnis bei der Konfiguration?
Hinweis: Die Authentifizierung gewährt den Zugriff, aber ein anderer Prozess erfasst die Nutzung.
Musterlösung anzeigen
Der RADIUS-Accounting-Port (1813) wurde nicht konfiguriert oder wird von einer Firewall blockiert. Während die Authentifizierung (Port 1812) funktioniert, muss Accounting explizit aktiviert werden, um Protokolle zur Sitzungsüberwachung zu generieren.
Q2. Ein Benutzer meldet, dass er keine Verbindung zum WPA2-Enterprise-Netzwerk des Unternehmens herstellen kann. Sie überprüfen die Cisco WLC-Protokolle und sehen, dass der AP den EAP-Request weiterleitet. Die RADIUS-Serverprotokolle zeigen jedoch ein "Access-Reject" aufgrund einer "Unknown CA" an. Was muss behoben werden?
Hinweis: Denken Sie an das Vertrauensverhältnis, das während des Aufbaus des TLS-Tunnels hergestellt wird.
Musterlösung anzeigen
Der Supplicant des Client-Geräts ist nicht so konfiguriert, dass er der Zertifizierungsstelle (CA) vertraut, die das Zertifikat des RADIUS-Servers ausgestellt hat. Der Client trennt die Verbindung, um einen potenziellen Evil-Twin-Angriff zu verhindern. Das CA-Zertifikat muss auf das Client-Gerät übertragen werden.
Q3. Sie entwerfen ein Netzwerk für ein Stadion. Sie müssen Mitarbeiter, Ticket-Terminals und Gast-WiFi unterstützen. Wie sollten Sie die SSIDs strukturieren, um RF-Interferenzen zu minimieren und gleichzeitig die Sicherheit aufrechtzuerhalten?
Hinweis: Vermeiden Sie es, für jeden einzelnen Anwendungsfall eine eigene SSID auszustrahlen.
Musterlösung anzeigen
Implementieren Sie maximal zwei SSIDs. Eine SSID für Gäste mit einem Captive Portal (wie Purple). Eine zweite SSID für alle Unternehmensabläufe unter Verwendung von WPA2-Enterprise. Verwenden Sie Dynamic VLAN Assignment über den RADIUS-Server, um die Unternehmensmitarbeiter auf ein VLAN und die Ticket-Terminals auf ein anderes VLAN basierend auf ihren Authentifizierungsdaten zu segmentieren.
Häufig gestellte Fragen
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
Weiterlesen in dieser Reihe
Portnox Alternativen: Cloud RADIUS ohne das vollständige NAC
Mithilfe eines Drei-Fragen-Tests können Sie entscheiden, ob Ihr Unternehmen ein vollständiges NAC oder lediglich ein Cloud RADIUS für WiFi benötigt. Anschließend können Sie Portnox, Purple, SecureW2 und JumpCloud in den Bereichen kabelgebundene Durchsetzung, Posture-Prüfungen, Zertifikate, Gastzugang sowie dreijährige Betriebskosten vergleichen und ein standortbezogenes Pilotprojekt planen.
iOS und macOS 802.1X Fehlerbehebung: Eine Bereitstellungs-Checkliste für Intune, Jamf und Microsoft Entra ID
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum iPhones, iPads und Macs die 802.1X Authentifizierung bei Intune oder Jamf Pro verweigern. Jeder Fehler lässt sich auf eine von vier Ursachen zurückführen: Server-Vertrauensstellung, Identitätszertifikat, macOS Modus oder Microsoft Entra ID Gruppenzuweisung. Sie bestätigen die Ursache anhand von eapolclient- und RADIUS-Protokollen, wenden den Fix an und planen zukünftige Zertifikatsrotationen.
Intune WiFi-Profil Server-Vertrauensstellung: Zertifikat-Servernamen und Stamm-CA-Checkliste für Entra ID
Sie können die Servervalidierungsseite eines Intune WiFi-Profils so konfigurieren, dass EAP-TLS und PEAP unter Windows, Apple und Android eine Verbindung herstellen. Sie gleichen Zertifikat-Servernamen mit dem RADIUS-Zertifikat ab, stellen die richtige Stamm-CA bereit, richten Entra ID-Gruppenzuweisungen aus und planen Zertifikatsverlängerungen, bevor Verbindungen unbemerkt abbrechen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.