
Implementación de WPA3-Enterprise para una seguridad inalámbrica mejorada
Esta guía de referencia técnica proporciona una hoja de ruta completa y práctica para los líderes de TI que realizan la transición de WPA2 a WPA3-Enterprise. Cubre los cambios arquitectónicos, las mejoras de seguridad obligatorias como EAP-TLS y PMF, y las estrategias prácticas de despliegue para proteger las redes corporativas en entornos empresariales complejos.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →

Resumen ejecutivo
Para los líderes de TI empresariales, la transición a WPA3-Enterprise ya no es un elemento de la hoja de ruta futura; es un requisito operativo actual. WPA3 ha sido obligatorio para todos los dispositivos Wi-Fi CERTIFIED desde 2020, pero muchas redes corporativas (que abarcan hoteles, tiendas y espacios del sector público) siguen utilizando WPA2. Esa brecha representa una exposición al riesgo significativa, especialmente a medida que los marcos de cumplimiento como PCI-DSS 4.0 y el GDPR exigen cada vez más controles de seguridad de red sólidos y de última generación.
Esta guía proporciona un desglose técnico detallado de WPA3-Enterprise, centrándose en sus mejoras arquitectónicas fundamentales con respecto a WPA2. Detallamos el cambio obligatorio a un cifrado más sólido (GCMP-256), la necesidad de las Tramas de Gestión Protegidas (PMF) y la implementación crítica de la autenticación mutua basada en certificados a través de EAP-TLS. Escrito para arquitectos de red y directores de tecnología, este documento evita la teoría académica en favor de estrategias de despliegue prácticas, metodologías de resolución de problemas y casos de estudio reales para garantizar una infraestructura WiFi segura, escalable y conforme con las normativas.
Escuche el podcast informativo técnico complementario para obtener una descripción ejecutiva:
Análisis técnico profundo: arquitectura WPA3-Enterprise
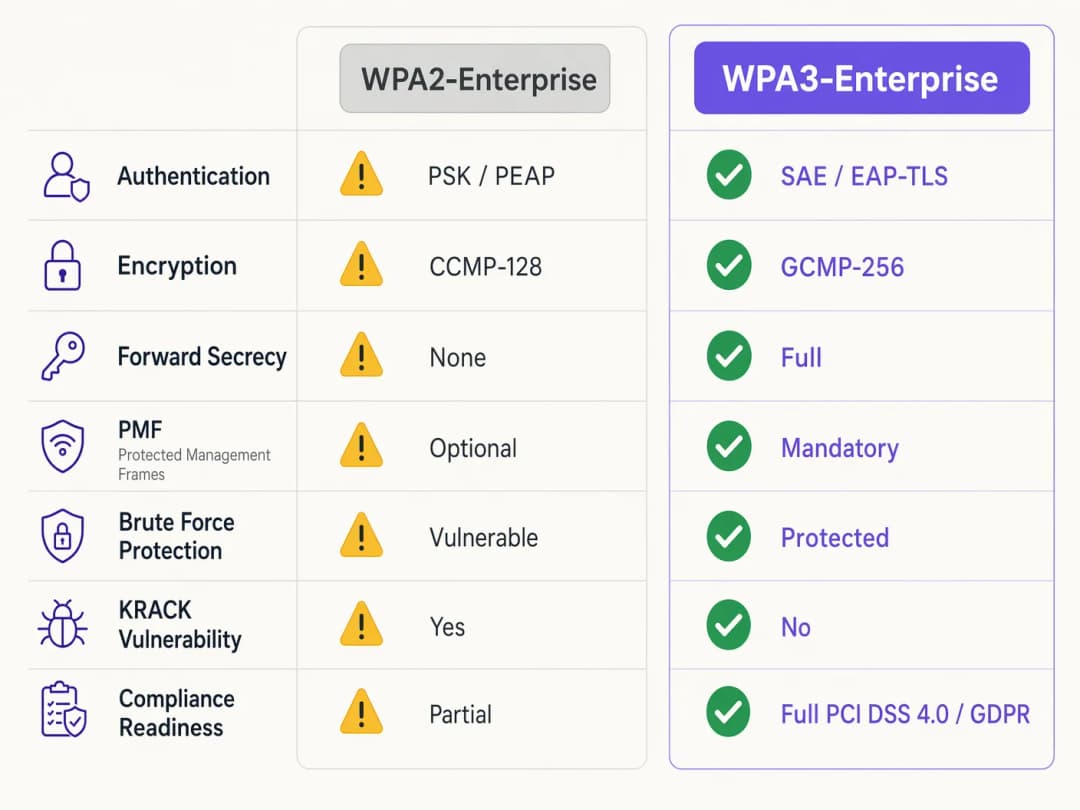
La diferencia fundamental entre WPA2 y WPA3-Enterprise no radica en el marco subyacente 802.1X, que sigue siendo el estándar para el control de acceso a redes basado en puertos, sino en los protocolos criptográficos y las protecciones de tramas de gestión integradas en él. WPA3 aborda las vulnerabilidades sistémicas de su predecesor, dirigiéndose específicamente a los ataques de diccionario fuera de línea y a la manipulación de tramas de gestión.
Autenticación e intercambio de claves
WPA2-Enterprise se basa en un saludo de 4 vías para derivar las claves de sesión, un proceso que ha demostrado ser vulnerable a los ataques de reinstalación de claves (KRACK) y a la fuerza bruta de diccionarios fuera de línea cuando se utilizan credenciales débiles. WPA3 mitiga esto implementando Simultaneous Authentication of Equals (SAE), un protocolo de intercambio de claves basado en Diffie-Hellman. SAE garantiza la confidencialidad directa perfecta; incluso si un atacante obtiene la clave a largo plazo, no puede descifrar retroactivamente el tráfico capturado, porque cada sesión utiliza claves efímeras y únicas.
Para entornos de gran empresa, el mecanismo de autenticación central se desplaza decisivamente hacia EAP-TLS (Extensible Authentication Protocol-Transport Layer Security). Mientras que WPA2 permitía métodos basados en credenciales más débiles como PEAP o EAP-TTLS, WPA3-Enterprise recomienda encarecidamente - y en su modo de alta seguridad de 192 bits exige - EAP-TLS. Esto requiere una autenticación mutua basada en certificados, eliminando por completo las contraseñas y neutralizando el robo de credenciales como vector de ataque.
Mejoras de cifrado
WPA2 utiliza CCMP-128 (Counter Mode with Cipher Block Chaining Message Authentication Code Protocol) basado en AES-128. WPA3-Enterprise introduce un conjunto de seguridad opcional pero muy recomendado de 192 bits alineado con el conjunto del Algoritmo de Seguridad Nacional Comercial (CNSA). Este modo exige GCMP-256 (Galois/Counter Mode Protocol con claves de 256 bits) para un cifrado robusto, junto con criptografía de curva elíptica de 384 bits para el establecimiento y la gestión de claves.
Protected Management Frames (PMF)
Bajo IEEE 802.11w, Protected Management Frames asegura la señalización de control que gobierna la asociación, desasociación y autenticación de clientes. En WPA2, PMF era opcional, dejando las redes expuestas a tramas de desautenticación falsificadas - un precursor común para los ataques de denegación de servicio o de intermediario (man-in-the-middle). WPA3 exige PMF para todas las conexiones, cerrando fundamentalmente este vector de ataque.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación: despliegue de WPA3-Enterprise
La transición de una red corporativa a lo largo de cientos de establecimientos minoristas o un complejo hotelero en expansión exige un enfoque estructurado y por fases. Los siguientes pasos describen una estrategia de despliegue independiente del proveedor.
\n"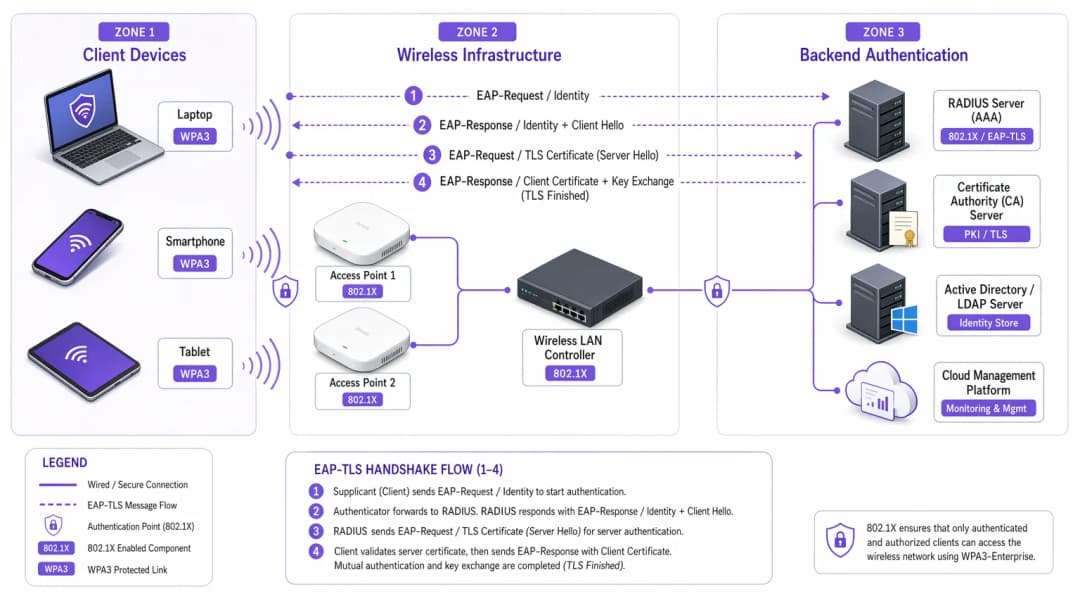
Fase 1: auditoría de infraestructura y preparación de PKI
El requisito previo para implementar WPA3-Enterprise - especialmente con EAP-TLS - es una infraestructura de clave pública (PKI) robusta.
- Evaluar la capacidad de RADIUS: asegúrese de que sus servidores RADIUS (por ejemplo, Cisco ISE, Aruba ClearPass, FreeRADIUS) admitan los parámetros de WPA3 y estén configurados para EAP-TLS.
- Establecer una Autoridad de Certificación (CA): implemente una CA interna (como Microsoft AD CS) o aproveche un servicio de PKI basado en la nube.
- Integración con MDM: utilice una plataforma de gestión de dispositivos móviles (MDM) (como Intune o Jamf) para automatizar el despliegue de certificados de cliente en los dispositivos gestionados. Esto es fundamental para la escalabilidad.
Para obtener más información sobre el despliegue de certificados, consulte WiFi Certificate Authentication: How Digital Certificates Secure Wireless Networks.
Fase 2: habilitar el modo de transición WPA3
En entornos empresariales diversos, un cambio drástico raramente es viable. La mayoría de los controladores de red LAN inalámbrica empresarial admiten el modo de transición WPA3, lo que permite que un único SSID acepte clientes WPA2 y WPA3 simultáneamente.
- Configurar el SSID de transición: habilite el modo de transición WPA3 en el SSID corporativo.
- Supervisar las asociaciones de clientes: utilice el panel de control de gestión inalámbrica para supervisar las conexiones de los clientes. Verifique que los dispositivos modernos negocien correctamente WPA3 mientras que los dispositivos más antiguos recurren a WPA2.
- Abordar los problemas de compatibilidad: identifique los dispositivos que no logran asociarse. Con frecuencia, los controladores inalámbricos más antiguos tienen dificultades con el requisito obligatorio de PMF de WPA3, incluso en el modo de transición. Actualice los controladores siempre que sea posible.
Fase 3: segmentación de red y aislamiento de dispositivos heredados
No todos los dispositivos serán compatibles con WPA3. Los dispositivos IoT heredados, los sistemas de punto de venta más antiguos o el equipamiento médico especializado en entornos de salud (healthcare) a menudo carecen de las actualizaciones de hardware o firmware necesarias.
- Aislar dispositivos heredados: cree una VLAN aislada y dedicada, y un SSID independiente exclusivo para WPA2 para estos dispositivos.
- Implementar controles de acceso estrictos: aplique reglas de firewall rigurosas a esta VLAN heredada para evitar el movimiento lateral hacia la red corporativa segura WPA3.
Fase 4: aplicación total de WPA3
Una vez que la gran mayoría de los dispositivos corporativos utilicen con éxito WPA3 y los dispositivos heredados se hayan segmentado, configure el SSID corporativo principal de modo que admita exclusivamente WPA3-Enterprise.
Buenas prácticas para entornos empresariales
Implementar la tecnología es solo la mitad de la batalla; mantener su integridad requiere una disciplina operativa continua.
- Automatice la gestión del ciclo de vida de los certificados: La causa más común de fallo en EAP-TLS es la expiración de los certificados. Implemente procesos de renovación automatizados y alertas que señalen los certificados del servidor RADIUS 90, 60 y 30 días antes de que expiren.
- Garantice la redundancia de RADIUS: Un único servidor RADIUS es un punto único de fallo. Despliegue servidores RADIUS primarios y secundarios en ubicaciones geográficamente distintas, con una conmutación por error (failover) fluida configurada en los controladores inalámbricos.
- Separe las redes de invitados de las corporativas: Nunca combine la política de seguridad corporativa con el acceso de invitados. La red corporativa exige WPA3-Enterprise con EAP-TLS. Las redes de invitados deben utilizar una VLAN aislada, gestionada normalmente a través de un Captive Portal. La solución de Guest WiFi de Purple ofrece un acceso de invitados seguro y conforme a la normativa, al tiempo que captura valiosos datos de WiFi Analytics.
- Aproveche OpenRoaming: Para una conectividad fluida y segura en diferentes instalaciones, considere la implementación de Passpoint/Hotspot 2.0. Purple actúa como un proveedor de identidad gratuito para servicios como OpenRoaming bajo su licencia Connect, facilitando un acceso seguro y sin fricciones sin comprometer los estándares de seguridad empresariales.
Resolución de problemas y mitigación de riesgos
Incluso con una planificación meticulosa, los despliegues encuentran fricciones. A continuación se presentan los modos de fallo comunes y las estrategias de mitigación.
Síntoma: los clientes no logran conectarse cuando el Modo de Transición está habilitado.
Causa raíz: Los controladores de cliente más antiguos suelen fallar cuando encuentran las tramas PMF (Protected Management Frames) obligatorias que los puntos de acceso transmiten en modo de transición, incluso cuando intentan una conexión WPA2. Mitigación: Actualice los controladores de la interfaz de red inalámbrica (NIC) del cliente. Si no hay ninguna actualización disponible, el dispositivo debe trasladarse al SSID aislado exclusivo para WPA2.
Síntoma: fallos de autenticación generalizados en todos los dispositivos.
Causa raíz: El certificado del servidor RADIUS ha caducado, o el certificado de la CA raíz ha sido revocado o eliminado de los almacenes de confianza de los clientes. Mitigación: Renueve y despliegue el certificado del servidor RADIUS de inmediato. Revise sus alertas de gestión automatizada del ciclo de vida para evitar que vuelva a ocurrir.
Síntoma: alta latencia al realizar itinerancia (roaming) entre puntos de acceso.
Causa raíz: 802.11r (Fast BSS Transition) está mal configurado o es incompatible con el método EAP específico en uso. Mitigación: Asegúrese de que 802.11r esté explícitamente habilitado y sea compatible con el SSID WPA3 tanto por el controlador WLAN como por los dispositivos cliente. Pruebe el rendimiento del roaming durante una ventana de mantenimiento.
ROI e impacto empresarial
La transición a WPA3-Enterprise exige una inversión en servicios profesionales, posibles actualizaciones de hardware e infraestructura de PKI. El retorno, sin embargo, se mide en la mitigación de riesgos y el cumplimiento normativo. Para una gran cadena de retail, el coste de una filtración de datos que afecte a la información de las tarjetas de pago supera con creces el coste de un despliegue de WPA3. El cumplimiento de PCI-DSS 4.0 requiere un cifrado y una autenticación sólidos; WPA3-Enterprise satisface directamente estos requisitos, simplificando las auditorías de cumplimiento y evitando posibles multas.
Además, una infraestructura WiFi modernizada proporciona una base estable y de alto rendimiento para futuras iniciativas digitales, ya sea el despliegue de sensores IoT avanzados en el sector de la hospitality o la habilitación de sistemas de punto de venta móviles seguros. El impacto empresarial es una arquitectura de red resiliente, conforme a las normativas y preparada para el futuro.
Definiciones clave
WPA3-Enterprise
El estándar actual para la seguridad inalámbrica empresarial, que exige un cifrado más fuerte, tramas de gestión protegidas y confidencialidad directa perfecta, desplegado habitualmente con 802.1X y RADIUS.
Obligatorio para el cumplimiento de normativas (PCI DSS, GDPR) y para proteger los datos corporativos contra ataques criptográficos modernos.
EAP-TLS (Extensible Authentication Protocol-Transport Layer Security)
Un marco de autenticación que requiere que tanto el cliente como el servidor RADIUS presenten certificados digitales para verificar la identidad del otro.
El estándar de oro para la autenticación WPA3-Enterprise, que elimina la dependencia de contraseñas de usuario vulnerables.
PMF (Protected Management Frames)
Un estándar de seguridad (802.11w) que cifra las tramas de control utilizadas para la asociación y desasociación de clientes.
Obligatorio en WPA3, PMF evita que los atacantes falsifiquen paquetes de desautenticación para desconectar a los usuarios de la red o ejecutar ataques de intermediario (man-in-the-middle).
SAE (Simultaneous Authentication of Equals)
Un protocolo seguro de establecimiento de claves utilizado en WPA3 que reemplaza al vulnerable saludo de 4 vías de WPA2.
SAE proporciona secreto perfecto hacia adelante (forward secrecy) y protege contra ataques de diccionario offline, garantizando que incluso si una contraseña es débil, no se pueda descifrar el saludo mediante fuerza bruta.
GCMP-256 (Galois/Counter Mode Protocol)
Un protocolo de cifrado eficiente y altamente seguro que utiliza claves de 256 bits.
Obligatorio para la suite de seguridad WPA3-Enterprise de 192 bits, necesario para entornos que manejan datos altamente sensibles como registros gubernamentales o financieros.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red centralizado que proporciona gestión de autenticación, autorización y contabilidad (AAA) para los usuarios que se conectan a un servicio de red.
El servidor backend principal en un despliegue de WPA3-Enterprise que valida las credenciales o certificados de los clientes antes de otorgar acceso a la red.
Secreto perfecto hacia adelante (Forward Secrecy)
Una característica criptográfica que garantiza que las claves de sesión sean efímeras; comprometer una clave a largo plazo en el futuro no permitirá a un atacante descifrar sesiones pasadas grabadas.
Una mejora crítica en WPA3 proporcionada por el saludo SAE, que protege los datos históricos.
PKI (Public Key Infrastructure)
El marco de funciones, políticas, hardware, software y procedimientos necesarios para crear, gestionar, distribuir, utilizar, almacenar y revocar certificados digitales.
La infraestructura previa y necesaria para desplegar la autenticación EAP-TLS en un entorno WPA3-Enterprise.
Ejemplos prácticos
Un hotel de lujo de 200 habitaciones va a actualizar su red corporativa a WPA3-Enterprise. Disponen de una combinación de ordenadores portátiles corporativos modernos, iPads utilizados por el personal de conserjería y cerraduras de puertas heredadas con conexión WiFi que solo admiten WPA2. ¿Cómo debería el arquitecto de red diseñar los SSID y las VLAN para garantizar la máxima seguridad sin romper la funcionalidad operativa?
El arquitecto debe emplear la segmentación de red.
- Crear un SSID corporativo principal ('HotelCorp_Secure') configurado únicamente para WPA3-Enterprise, utilizando EAP-TLS. Desplegar certificados en todos los ordenadores portátiles corporativos e iPads a través de la solución MDM del hotel. Asignar este SSID a la VLAN corporativa principal.
- Crear un SSID secundario y oculto ('Hotel_IoT_Legacy') configurado para WPA2-Personal (PSK) o WPA2-Enterprise (si las cerraduras lo admiten), utilizando una frase de contraseña compleja y rotativa o la omisión de autenticación MAC (MAB).
- Asignar el SSID heredado a una VLAN aislada y fuertemente restringida. Configurar reglas de cortafuegos para permitir que las cerraduras de las puertas se comuniquen ÚNICAMENTE con el servidor de gestión de puertas específico (local o en la nube), bloqueando todo movimiento lateral hacia la VLAN corporativa o internet.
Una organización del sector público ha desplegado WPA3-Enterprise con EAP-TLS. Un lunes por la mañana, ningún miembro del personal puede conectarse a la red inalámbrica. El controlador inalámbrico muestra que los clientes se están asociando, pero la autenticación RADIUS falla. ¿Cuál es la causa más probable y cuál es el paso inmediato de remediación?
La causa más probable es un certificado de servidor RADIUS caducado. Dado que EAP-TLS se basa en la autenticación mutua, si el servidor presenta un certificado caducado, los clientes rechazarán inmediatamente la conexión y finalizarán el intercambio de señales.
Remediación inmediata: El equipo de TI debe generar una nueva Solicitud de Firma de Certificado (CSR) desde el servidor RADIUS, hacer que la CA interna la firme y vincular el nuevo certificado a la política de autenticación EAP-TLS en el servidor RADIUS. A continuación, se deben reiniciar los servicios.
Preguntas de práctica
Q1. Usted es el arquitecto de red de una gran cadena de tiendas que está implementando WPA3-Enterprise. Durante la fase piloto en tres tiendas que utilizan el modo de transición WPA3, varios escáneres de códigos de barras antiguos se desconectan con frecuencia de la red y requieren reinicios manuales para volver a conectarse. Las tablets modernas se conectan sin problemas. ¿Cuál es la respuesta arquitectónica más adecuada?
Sugerencia: Considere cómo gestionan los controladores inalámbricos antiguos las tramas de gestión no familiares transmitidas en el modo de transición.
Ver respuesta modelo
Es probable que los escáneres de códigos de barras se estén bloqueando debido a las tramas de gestión protegidas (PMF) obligatorias que transmiten los AP en el modo de transición. La respuesta adecuada es descartar el modo de transición para estos dispositivos. Cree un SSID exclusivo, oculto y solo para WPA2 asignado a una VLAN aislada específicamente para los escáneres, y configure el SSID corporativo principal solo en WPA3-Enterprise para las tablets modernas.
Q2. Un CTO exige el despliegue de WPA3-Enterprise en todas las oficinas corporativas en un plazo de 60 días para cumplir con los nuevos requisitos de conformidad. El entorno actual utiliza WPA2-Enterprise con PEAP-MSCHAPv2 (usuario/contraseña). Actualmente la organización no dispone de una Autoridad de Certificación (CA) interna ni de una solución de gestión de dispositivos móviles (MDM). ¿Es realista este plazo y cuál es la ruta crítica?
Sugerencia: Evalúe los requisitos previos para el método de autenticación WPA3 recomendado (EAP-TLS).
Ver respuesta modelo
El plazo de 60 días es muy poco realista. Para implementar correctamente WPA3-Enterprise, la organización debería migrar a EAP-TLS para eliminar las vulnerabilidades de las credenciales. La ruta crítica requiere diseñar y desplegar una PKI (Autoridad de Certificación) e implementar una solución MDM para distribuir los certificados de cliente. Crear esta infraestructura desde cero, probarla e inscribir todos los dispositivos corporativos superará casi con seguridad los 60 días. El arquitecto debe comunicar esta dependencia al CTO.
Q3. Durante una auditoría de seguridad, un examinador observa que sus servidores RADIUS están configurados para EAP-TLS, pero la función de 'comprobación de la lista de revocación de certificados (CRL)' está desactivada en los controladores inalámbricos y en los servidores RADIUS. ¿Por qué es este un hallazgo de seguridad importante en un entorno WPA3?
Sugerencia: ¿Qué ocurre si se roba un ordenador portátil corporativo pero su certificado aún no ha caducado?
Ver respuesta modelo
Sin la comprobación CRL o OCSP habilitada, el servidor RADIUS no tiene forma de saber si un certificado presentado ha sido revocado por la CA antes de su fecha de caducidad natural. Si se pierde un dispositivo o se despide a un empleado, su certificado debe ser revocado. Si la comprobación de revocación está deshabilitada, ese certificado comprometido aún se puede utilizar para autenticarse correctamente y acceder a la red WPA3-Enterprise, anulando por completo el propósito de la autenticación mutua.
Continúe leyendo esta serie
Cyber Essentials y WiFi para el personal: Cómo superar los cinco controles en su red inalámbrica
Podrá mapear cada uno de los cinco controles de Cyber Essentials en el WiFi de su personal y cerrar las brechas que encuentren los evaluadores. Después, podrá elegir entre 802.1X, iPSK y una red WPA2-PSK segregada para cada clase de dispositivo. Por último, sabrá cómo preparar los puntos de acceso, las controladoras y los dispositivos BYOD para una auditoría de Cyber Essentials Plus.
Analíticas de presencia de HPE Aruba Central: configuración, exportaciones y límites
Podrá habilitar las analíticas de presencia de Aruba Central por sitio, calibrar el umbral de RSSI y los límites de permanencia frente a un recuento real sobre el terreno, y exportar agregados a nivel de sitio a través de la API REST de Central. También conocerá dónde terminan las analíticas de presencia nativas y cuándo una capa de plataforma independiente del hardware como Purple se gana su lugar en sus puntos de acceso Aruba existentes.
Cumplimiento con CIPA: lista de verificación para operadores de establecimientos
Podrá decidir si CIPA vincula su WiFi, segmentar redes, enrutar DNS a través de Purple Shield y cerrar rutas de derivación. También sabrá qué pruebas conservar para la certificación del Formulario 486 o del Formulario 479. La lista de verificación asigna un responsable a cada requisito, para que no falte nada en la certificación de su próximo año de financiación.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.