
Integración del inicio de sesión de WeChat WiFi: capturar el engagement a través de portales cautivos sociales
Esta guía detalla cómo integrar la autenticación de WeChat WiFi en portales cautivos empresariales, abarcando la arquitectura OAuth 2.0, la integración de RADIUS y la implementación paso a paso en hardware Cisco Meraki, HPE Aruba y Juniper Mist. Proporciona a los responsables de TI y arquitectos de red un marco práctico para capturar datos de primera mano de los 1.300 millones de usuarios de WeChat, al tiempo que impulsa el engagement mediante el seguimiento de cuentas oficiales y redirecciones tras el inicio de sesión.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Captive Portal →
Resumen Ejecutivo
La integración del inicio de sesión de WeChat WiFi transforma un Captive Portal estándar en un motor estratégico de datos de primera mano para los visitantes chinos y el ecosistema de WeChat en general. Para los responsables de TI y arquitectos de redes, implementar el inicio de sesión de WeChat a través de OAuth 2.0 y RADIUS requiere equilibrar un acceso de invitados sin fricciones con una recopilación de datos segura y conforme a las normativas. Esta guía detalla la arquitectura técnica, los pasos de implementación y las consideraciones de seguridad para desplegar la autenticación WeChat WiFi en hardware de red empresarial que incluye Cisco Meraki, HPE Aruba, Ruckus y Juniper Mist. Muestra cómo la plataforma de Guest WiFi de Purple media en el flujo OAuth, mapea los datos de perfil con su CRM e impulsa la interacción mediante redirecciones posteriores al inicio de sesión hacia su cuenta oficial de WeChat.
WeChat cuenta con más de 1.300 millones de usuarios activos mensuales, y los datos de la Organización Mundial del Turismo indican que se preveía que los viajeros chinos gastaran 255.000 millones de dólares a nivel internacional en 2023. Para hoteles, tiendas minoristas de lujo, aeropuertos y centros de conferencias, ofrecer el inicio de sesión de WeChat WiFi es un canal directo hacia ese grupo demográfico. Purple opera en más de 80.000 establecimientos activos y registró 440 millones de inicios de sesión en 2024, lo que nos proporciona una perspectiva directa de lo que funciona y lo que falla en los despliegues de producción.
Análisis Técnico Detallado
Cómo funciona la autenticación WeChat WiFi
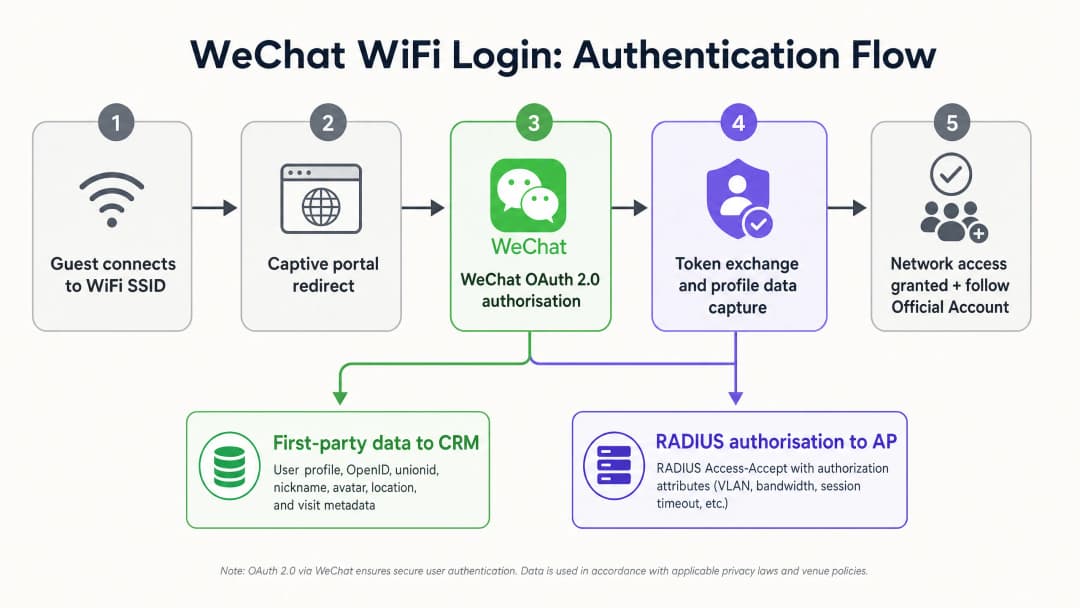
La autenticación WeChat WiFi sustituye la introducción manual de datos en formularios por un flujo OAuth 2.0 integrado directamente en la experiencia del Captive Portal. La secuencia involucra a cinco componentes que se comunican en un orden definido:
- El dispositivo del invitado se conecta al SSID del establecimiento.
- El punto de acceso (AP) intercepta el tráfico HTTP no autenticado y redirige el dispositivo a un Captive Portal alojado por Purple.
- El usuario selecciona la opción de inicio de sesión de WeChat en la página del portal.
- El portal inicia una solicitud de autorización OAuth 2.0 a la API de la plataforma abierta de WeChat, enviando el AppID del establecimiento y la URI de redirección.
- El cliente de WeChat se abre en el dispositivo y solicita al usuario que autorice la conexión.
- WeChat devuelve un código de autorización a la URI de redirección.
- La plataforma Purple intercambia el código de autorización por un token de acceso y recupera los datos de perfil del usuario: OpenID, unionid, apodo, avatar y ubicación registrada.
- Purple indica al servidor RADIUS que envíe un mensaje Access-Accept al punto de acceso.
- El punto de acceso concede acceso a internet y aplica las políticas configuradas (asignación de VLAN, límites de ancho de banda, tiempo de espera de la sesión).
- El portal redirige al usuario a la cuenta oficial de WeChat del establecimiento o a una página de destino personalizada.
Requisitos del tipo de cuenta
Este es el punto único de fallo más común en los despliegues de WeChat WiFi. Debe utilizar una Service Account (服务号) de WeChat verificada. Las Subscription Accounts no exponen las API de autorización web OAuth 2.0 requeridas para la integración con el Captive Portal. La siguiente tabla resume las diferencias clave:
| Característica | Service Account | Subscription Account |
|---|---|---|
| Inicio de sesión WiFi con OAuth 2.0 | Sí | No |
| Nivel de acceso a la API | Total | Restringido |
| Mensajes push al mes | 4 | 30 |
| Ubicación en la lista de chats | Sí (como contacto) | No (agrupado en la carpeta de suscripciones) |
| Integración con WeChat Pay | Sí | No |
| Verificación requerida | Sí | Sí |
Para obtener una Service Account verificada se requiere una licencia comercial china o un proceso de solicitud especial para el extranjero a través de Tencent, lo que conlleva una tasa de verificación anual de 99 $ y un periodo de revisión de dos a cuatro semanas.
El Walled Garden: La configuración de red más crítica
El walled garden (también conocido como lista blanca de preautenticación) define las direcciones IP y los dominios a los que un dispositivo puede acceder antes de completar la autenticación del Captive Portal. Si los dominios de la API de WeChat no están en el walled garden, el dispositivo no podrá iniciar el saludo OAuth y el inicio de sesión fallará de forma silenciosa en segundo plano.
Como mínimo, se debe incluir en la lista blanca los siguientes dominios:
*.weixin.qq.com*.wechat.com*.wx.qq.comres.wx.qq.commp.weixin.qq.com- Los rangos de IP de la CDN de WeChat (consulte la documentación de rangos de IP publicada por Tencent, ya que cambian periódicamente)
En Cisco Meraki, configure esto en Wireless > Access Control > Walled Garden. En HPE Aruba, utilice la lista blanca del Captive Portal Profile. En Juniper Mist, configure la lista de dominios permitidos del Guest Portal.
Integración de RADIUS y aplicación de políticas
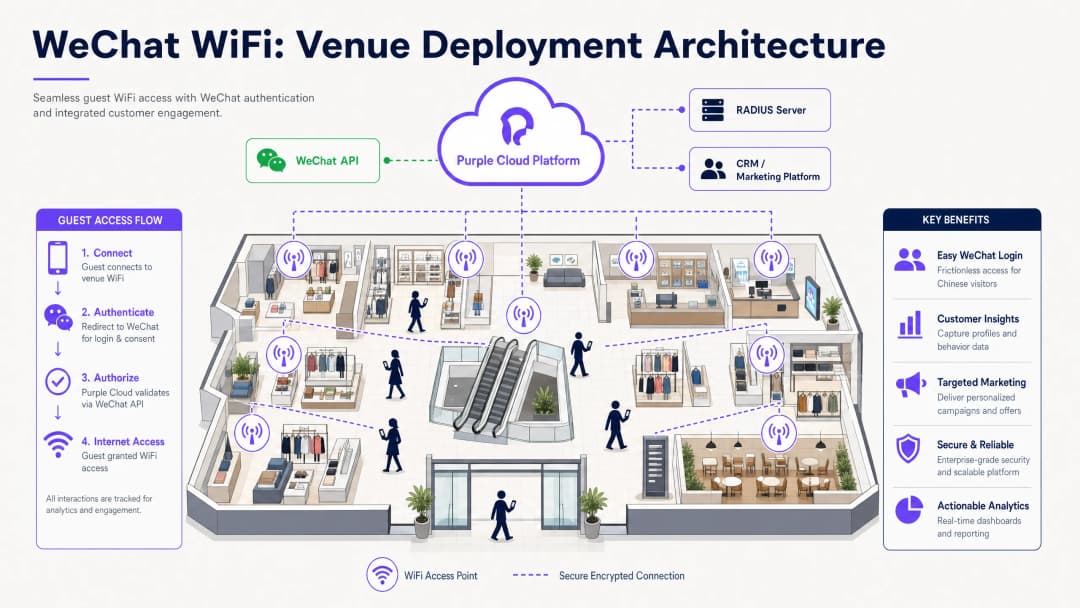
En esta arquitectura, Purple funciona como un proxy RADIUS. Tras un intercambio OAuth de WeChat exitoso, Purple envía un mensaje RADIUS Access-Accept al controlador inalámbrico del establecimiento. El mensaje Access-Accept puede contener atributos RADIUS estándar para aplicar políticas por usuario:
Tunnel-TypeyTunnel-Private-Group-IDpara la asignación de VLAN (aislando el tráfico de invitados de la red corporativa, de acuerdo con las mejores prácticas de segmentación IEEE 802.1X)Session-Timeoutpara la desconexión automática tras un periodo definidoWISPr-Bandwidth-Max-UpyWISPr-Bandwidth-Max-Downpara la limitación del ancho de banda
La arquitectura es independiente del hardware. Purple se integra con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks y Fortinet sin necesidad de realizar cambios en el firmware ni de instalar servidores locales.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
Paso 1: Configurar la cuenta de desarrollador de WeChat
Inicie sesión en la plataforma de cuentas oficiales de WeChat (mp.weixin.qq.com). Vaya a Ajustes y desarrollo > Centro de seguridad > Dominios de autorización web. Habilite la autorización web OAuth 2.0 y añada el dominio de su Captive Portal como un dominio de devolución de llamada autorizado (por ejemplo, wifi.yourvenue.com). WeChat solo devolverá los códigos de autorización a los dominios registrados aquí; una discrepancia provocará fallos silenciosos.
Obtenga su AppID y AppSecret en el panel de Ajustes y desarrollo > Configuración básica. Guarde el AppSecret de forma segura; trátelo como una clave privada.
Paso 2: Configurar Purple
En el portal de Purple, vaya a Autenticación > Inicio de sesión social y habilite WeChat. Introduzca el AppID y el AppSecret. Diseñe la página de bienvenida de su Captive Portal utilizando el editor de arrastrar y soltar de Purple. Coloque el botón de inicio de sesión de WeChat como la llamada a la acción (CTA) principal en la parte superior de la página.
Configure la redirección posterior a la autenticación. Las opciones incluyen:
- La página de seguimiento de la cuenta oficial de WeChat del establecimiento (recomendado para fomentar la interacción)
- Una página de destino promocional alojada en un Mini Programa de WeChat
- Una página de encuesta que utilice las herramientas de WiFi Analytics de Purple
- Una página de inscripción en el programa de fidelización
Habilite la memoria caché de direcciones MAC en Autenticación > Ajustes de visitas recurrentes. Establezca la duración de la caché para que coincida con la frecuencia típica de sus visitas (se recomiendan 7 días para tiendas, y 30 días para hoteles). Los visitantes recurrentes se conectarán automáticamente sin tener que volver a ver el portal, mientras que su visita seguirá quedando registrada en el panel de analíticas.
Paso 3: Configurar el hardware de red
En su controlador inalámbrico, configure el SSID de invitados para utilizar un Captive Portal externo. Introduzca la URL del portal de Purple como la URL de la página de bienvenida. Añada los dominios de WeChat al jardín vallado (walled garden). Configure la dirección IP del servidor RADIUS y el secreto compartido proporcionados por Purple.
Antes de la puesta en marcha, pruebe el flujo completo con un dispositivo móvil. En concreto:
- Conéctese al SSID de invitados.
- Confirme que el Captive Portal se carga en el micro-navegador del asistente del Captive Portal (CPA).
- Toque el botón de inicio de sesión de WeChat y confirme que se abre el cliente de WeChat.
- Autorice la conexión y confirme que se concede acceso a internet.
- Confirme que la redirección posterior al inicio de sesión se ejecuta correctamente.
Buenas prácticas
Optimice el jardín vallado (walled garden). Un jardín vallado mal configurado es la causa principal de los fallos de inicio de sesión de WeChat en entornos de producción. Realice pruebas antes del lanzamiento y vuelva a probar después de cualquier actualización de firmware de red, ya que algunos controladores restablecen las entradas de la lista blanca durante las actualizaciones.Impulse la interacción tras el inicio de sesión. El momento posterior a la autenticación es el punto de máxima atención en la experiencia de WiFi para invitados. Redirija a los usuarios a la página de seguimiento de su cuenta oficial. Los visitantes que sigan su cuenta seguirán estando localizables mediante notificaciones push mucho después de haber abandonado el establecimiento.
Implemente el almacenamiento en caché de MAC para los visitantes recurrentes. Exigir una autenticación repetida en cada visita degrada la experiencia. El almacenamiento en caché de MAC elimina la fricción para los visitantes recurrentes, al tiempo que registra la visita para los análisis. Consulte WiFi Analytics de Purple para obtener informes sobre el tiempo de permanencia y las visitas recurrentes.
Aplique la minimización de datos. Solicite únicamente los campos del perfil de WeChat que su CRM utilice realmente. Solicitar permisos innecesarios aumenta la tasa de abandono de la autorización y añade complejidad al cumplimiento del GDPR. Para la mayoría de los establecimientos, el OpenID, el apodo y el avatar son suficientes para la personalización.
Aísle el tráfico de invitados mediante VLANs. Asigne a los invitados autenticados a través de WeChat a una VLAN dedicada, aislada de sus redes corporativas o de TPV. Esto cumple con los requisitos de aislamiento de red de PCI DSS y limita el radio de impacto de cualquier incidente de seguridad por parte de los invitados. Para una descripción completa de la arquitectura de seguridad WiFi, consulte nuestra guía de seguridad WiFi para empresas.
Cumpla con el GDPR y la PIPL. Muestre un aviso de privacidad claro en el Captive Portal antes de que el usuario inicie el flujo de OAuth de WeChat. El aviso debe identificar al responsable del tratamiento de los datos, enumerar las categorías de datos recopiladas de WeChat, indicar la base jurídica del tratamiento y enlazar a la política de privacidad completa. Para obtener una guía detallada, consulte nuestra guía de cumplimiento de GDPR para WiFi.
-
Resolución de problemas y mitigación de riesgos
Discrepancia en la redirección de OAuth
Si la URL de retorno registrada en la consola de desarrolladores de WeChat no coincide exactamente con la URL que utiliza Purple para la redirección, WeChat devuelve un código de error y bloquea la autorización. Compruebe si hay discrepancias de protocolo (HTTP frente a HTTPS), barras diagonales al final de la URL y diferencias en los subdominios. El dominio registrado debe coincidir exactamente con la cadena de texto.
Interferencia del asistente del Captive Portal (CPA)
Los sistemas operativos móviles utilizan mininavegadores CPA para detectar y gestionar las redes con Captive Portal. Estos mininavegadores a menudo carecen de la capacidad de abrir aplicaciones nativas, lo que interrumpe la transferencia a la aplicación de WeChat en el flujo de OAuth. Las medidas de mitigación incluyen:
- Implementar una redirección de JavaScript que detecte el entorno CPA y abra el navegador completo del sistema antes de iniciar el flujo de OAuth.
- Mostrar instrucciones claras en el Captive Portal que indiquen a los usuarios que abran la página en un navegador completo si el botón de WeChat no responde.
Caducidad de tokens y sesiones obsoletas
Los tokens de acceso de WeChat caducan después de dos horas. Si su plataforma no actualiza el token, el registro del CRM del usuario dejará de actualizarse después de la sesión inicial. Configure los ajustes de actualización de tokens de Purple para mantener un token activo durante toda la visita del invitado.
Riesgo geopolítico y regulatorio
WeChat está sujeto a la regulación del gobierno chino y a la política de la plataforma Tencent. El acceso a la API puede suspenderse o modificarse sin previo aviso. Para mitigar este riesgo, asegúrese de que su Captive Portal admita múltiples métodos de autenticación (correo electrónico, SMS, otros inicios de sesión sociales) para que una interrupción de la API de WeChat no deje fuera de servicio todo su WiFi de invitados. Los portales multicanal de Purple admiten de forma nativa esta arquitectura de respaldo.
ROI e impacto empresarial
El despliegue de la autenticación WiFi de WeChat ofrece un rendimiento cuantificable en tres dimensiones.
Mayores tasas de captura de datos. El inicio de sesión social elimina la fricción de rellenar formularios. Los establecimientos que utilizan las opciones de inicio de sesión social de Purple informan de tasas de finalización de autenticación entre un 20 % y un 30 % más altas que los portales comparables que solo utilizan correo electrónico (datos internos de Purple, 2024). En un establecimiento que gestiona 500 conexiones de WiFi de invitados al día, un aumento del 25 % significa 125 perfiles verificados adicionales capturados diariamente.
Crecimiento de seguidores de la cuenta oficial. Redirigir a los usuarios autenticados a la página de seguimiento de la Cuenta Oficial convierte la afluencia de público transitorio en una audiencia digital accesible. Un hotel con 200 visitantes autenticados a través de WeChat al día que consiga una tasa de seguimiento del 40 % gana 80 nuevos seguidores de la Cuenta Oficial diariamente; seguidores que pueden recibir notificaciones push segmentadas sobre ofertas para volver a visitarlo, actualizaciones de programas de fidelización y promociones estacionales.
Visibilidad operativa. La plataforma WiFi Analytics de Purple correlaciona las sesiones autenticadas de WeChat con el tiempo de permanencia, la frecuencia de las visitas y los datos de movimiento a nivel de zona. Esto proporciona a los directores de operaciones de los establecimientos los datos necesarios para optimizar el personal, la distribución y los tiempos de las promociones. Para los establecimientos de hostelería, estos datos se integran directamente con los sistemas PMS para enriquecer los perfiles de los huéspedes.
Para los entornos de comercio minorista, la autenticación de WeChat combinada con la plataforma de analítica de Purple replica la riqueza de datos de nivel de comercio electrónico en un entorno de tienda física; una capacidad que adquiere cada vez más valor a medida que la desaparición de las cookies de terceros reduce la eficacia de la retargeting digital.
Para obtener orientación relacionada, consulte nuestra guía de cumplimiento de GDPR para WiFi y nuestra guía de seguridad WiFi para empresas. Para saber cómo se implementa Purple en sectores específicos, visite nuestras páginas de hotelería, comercio minorista, atención médica y transporte.
Definiciones clave
OAuth 2.0
Un protocolo de autorización estándar del sector que permite a un usuario conceder a una aplicación de terceros acceso a los datos de su cuenta en otro servicio sin compartir su contraseña. En la autenticación de WeChat WiFi, el Captive Portal es la aplicación de terceros y WeChat es el proveedor de identidad.
El mecanismo subyacente para todo inicio de sesión social a la WiFi. Los equipos de TI lo encuentran al configurar el AppID, AppSecret y la URI de redirección en la consola de desarrollador de WeChat y en la plataforma Purple.
Captive portal
Una página web que intercepta el tráfico de red de un dispositivo y requiere que el usuario se autorice o acepte los términos antes de concederle acceso a internet. Funciona redirigiendo todas las solicitudes HTTP a la URL del portal hasta que se completa la autenticación.
El componente de cara al usuario del sistema de inicio de sesión de WeChat WiFi. Purple aloja y gestiona el Captive Portal como una capa en la nube sobre el hardware existente del establecimiento.
Walled garden
Una lista blanca de preautenticación de direcciones IP y dominios a los que un dispositivo puede acceder antes de completar el inicio de sesión en el Captive Portal. Es necesaria para permitir que el dispositivo se comunique con los servidores de autenticación de WeChat durante el flujo de OAuth.
El elemento que más comúnmente se configura de manera errónea en los despliegues de WeChat WiFi. Debe configurarse a nivel de SSID en la controladora inalámbrica.
RADIUS
Remote Authentication Dial-In User Service. Un protocolo de red que proporciona autenticación, autorización y contabilidad centralizadas para el acceso a la red. Tras un intercambio OAuth de WeChat exitoso, Purple envía un mensaje RADIUS Access-Accept al punto de acceso para conceder acceso a internet.
El protocolo que conecta la plataforma de identidad de Purple con el hardware de red del establecimiento. Los equipos de TI configuran las direcciones IP de los servidores RADIUS y los secretos compartidos en la controladora inalámbrica.
Cuenta de servicio de WeChat (服务号)
Una categoría de cuenta oficial de WeChat diseñada para empresas que ofrece acceso completo a la API, incluida la autorización de páginas web mediante OAuth 2.0. Aparece como un contacto en la lista de chats del usuario. Requiere el registro de la empresa en China o una verificación en el extranjero.
El tipo de cuenta obligatorio para el inicio de sesión de WeChat WiFi. Las cuentas de suscripción no se pueden utilizar para este fin.
OpenID
Un identificador único asignado por WeChat a un usuario específico para una cuenta oficial concreta. Dos cuentas oficiales diferentes recibirán OpenIDs distintos para el mismo usuario.
La clave principal utilizada por el CRM para identificar y realizar el seguimiento de usuarios individuales en las diferentes sesiones de WiFi.
Unionid
Un identificador único asignado por WeChat a un usuario específico en todas las cuentas oficiales y Mini Programas registrados bajo la misma cuenta de la plataforma abierta de WeChat. Permite el reconocimiento de usuarios entre diferentes productos.
Relevante para marcas con múltiples puntos de contacto de WeChat (por ejemplo, una cadena de tiendas que cuenta tanto con un portal WiFi como con un Mini Programa de compras) que desean unificar el perfil de usuario en todas las interacciones.
Caché de direcciones MAC
Una función de red que almacena el identificador de hardware único de un dispositivo (dirección MAC) tras la autenticación inicial, lo que permite a la red conceder acceso automáticamente en conexiones posteriores sin tener que presentar el Captive Portal de nuevo.
Se utiliza para mejorar la experiencia de los visitantes recurrentes. Purple registra la visita recurrente para fines analíticos incluso cuando no se muestra el portal.
Asistente de Captive Portal (CPA)
El mininavegador que inician automáticamente iOS y Android cuando detectan una red que requiere autenticación mediante Captive Portal. Los CPA tienen una funcionalidad limitada y es posible que no admitan las llamadas a aplicaciones nativas necesarias para el flujo OAuth de WeChat.
Los equipos de TI deben probar el flujo de inicio de sesión de WeChat específicamente dentro del entorno del CPA e implementar la detección de JavaScript para redirigir al navegador completo del sistema si es necesario.
VLAN
Virtual Local Area Network. Un segmento de red lógico que aísla el tráfico de otros segmentos en la misma infraestructura física. Se utiliza para separar el tráfico WiFi de invitados de las redes corporativas o de TPV.
Los atributos RADIUS devueltos por Purple pueden asignar a los invitados autenticados a través de WeChat a una VLAN específica, cumpliendo con los requisitos de segmentación de red de PCI-DSS.
Ejemplos prácticos
Una marca de venta al por menor de lujo en Londres quiere ofrecer WiFi de forma fluida a los turistas chinos, al tiempo que aumenta los seguidores en su cuenta oficial de WeChat. Actualmente utilizan puntos de acceso Cisco Meraki y un portal estándar de captura de correo electrónico. Su equipo de TI tiene dos semanas para implementarlo antes de una importante campaña del Año Nuevo Chino.
Semana uno: registrar y verificar una cuenta de servicio de WeChat si aún no se ha hecho (prever de dos a cuatro semanas para la aprobación de Tencent, por lo que este paso debería haber comenzado antes - si no es así, utilizar una entidad china de terceros verificada como medida provisional). Configurar la consola de desarrollador de WeChat con el dominio de devolución de llamada que coincida con la URL del portal de Purple. En la plataforma Purple, habilitar el inicio de sesión social de WeChat, introducir el AppID y el AppSecret, y diseñar la splash page con WeChat como opción principal de inicio de sesión. Configurar la redirección posterior a la autenticación a la página de seguimiento de la cuenta oficial de WeChat de la marca. Semana dos: en el panel de control de Meraki, actualizar el SSID de invitados para que apunte a la URL del portal de Purple. Añadir todos los dominios de la API de WeChat al walled garden de Meraki en Wireless > Access Control. Configurar los detalles del servidor RADIUS. Probar todo el flujo de extremo a extremo desde un dispositivo iOS y Android. Habilitar la caché de MAC para el reconocimiento de visitantes recurrentes durante 30 días. Publicar.
Un estadio con capacidad para 15.000 personas acoge una serie de eventos internacionales con una gran afluencia de asistentes de habla china. El director de TI informa de que el 35% de los invitados abandonan el formulario de inicio de sesión de la WiFi antes de completarlo. La red cuenta con puntos de acceso HPE Aruba gestionados a través de Aruba Central.
Implementar el Captive Portal de Purple con WeChat como opción principal de inicio de sesión social, junto con alternativas de correo electrónico y SMS. Configurar el perfil del Captive Portal de Aruba Central para redirigir a Purple y añadir los dominios de WeChat a la lista de permitidos. Implementar un script de detección de CPA de JavaScript en la splash page para forzar el flujo de OAuth en el navegador nativo del sistema, evitando el mini-navegador CPA de Aruba. Configurar los atributos de RADIUS para asignar a los aficionados autenticados a una VLAN de invitados dedicada, aislada de la red operativa del estadio. Establecer el tiempo de espera de la sesión en cuatro horas para cubrir la duración típica de un evento sin necesidad de volver a autenticarse. Tras la autenticación, redirigir a los aficionados a un programa de WeChat Mini Programme que albergue el programa del evento, los resultados en directo y un servicio de pedido de comida.
Preguntas de práctica
Q1. ¿Por qué podría estar fallando el nuevo inicio de sesión de WeChat WiFi en su establecimiento? Los clientes pulsan el botón de WeChat en la splash page, pero la página agota el tiempo de espera antes de que se abra la aplicación WeChat. El panel de Cisco Meraki muestra que el SSID está activo y la URL del portal de Purple está configurada correctamente. ¿Cuál es la causa más probable y cómo se soluciona?
Sugerencia: Piense en el acceso a la red que tiene el dispositivo antes de que complete la autenticación.
Ver respuesta modelo
El walled garden en el SSID de Meraki está mal configurado. El dispositivo no puede acceder a los dominios de la API de WeChat antes de la autenticación, por lo que no se puede iniciar el proceso de autorización OAuth. Solución: vaya a Wireless > Access Control en el panel de Meraki, busque la sección de Walled Garden y añada los dominios de WeChat requeridos, incluidos *.weixin.qq.com, *.wechat.com y *.wx.qq.com. Realice una prueba intentando iniciar sesión de nuevo desde un dispositivo que no se haya conectado previamente al SSID.
Q2. Un director de marketing quiere utilizar su cuenta de suscripción de WeChat (订阅号) existente para habilitar el inicio de sesión WiFi, ya que le permite publicar artículos diariamente para sus seguidores. Le pide que configure la integración. ¿Cómo respondería?
Sugerencia: Revise los niveles de acceso a la API para los diferentes tipos de cuenta de WeChat.
Ver respuesta modelo
Inórmele de que no se puede utilizar una cuenta de suscripción para la autenticación WiFi. Las API de autorización de páginas web OAuth 2.0 necesarias para la integración con el Captive Portal solo están disponibles para cuentas de servicio (服务号) verificadas. Tendrán que registrar una cuenta de servicio. Esto requiere una licencia comercial china o una solicitud en el extranjero a través del proceso especial de Tencent, que tarda de dos a cuatro semanas y cuesta 99 USD anuales. La cuenta de suscripción puede seguir activa para la publicación de contenidos; ambos tipos de cuenta sirven para fines distintos y pueden coexistir.
Q3. Tras un despliegue exitoso de WeChat WiFi, el equipo de TI observa que los usuarios que se autenticaron hace tres semanas ya no aparecen en el CRM con datos de visitas actualizados, a pesar de que se están conectando a la red. ¿Cuál es la causa probable?
Sugerencia: Tenga en cuenta los ajustes de gestión de sesiones configurados en Purple y la duración de la caché de MAC.
Ver respuesta modelo
Es probable que la duración de la caché de MAC esté configurada en un valor inferior a tres semanas (por ejemplo, 14 días), por lo que a los usuarios que regresan se les concede acceso a través de la caché de MAC sin que se genere un nuevo evento de autenticación o actualización en el CRM. Alternativamente, el token de acceso de WeChat para esos usuarios ha caducado y la plataforma no lo está renovando. Solución: amplíe la duración de la caché de MAC a 30 días en la configuración de visitantes recurrentes de Purple y asegúrese de que la configuración de renovación de tokens esté activa. Confirme también que Purple está registrando las visitas por caché de MAC como eventos de visita recurrente en el panel de análisis, incluso cuando no se muestra el portal.
Q4. Su establecimiento opera tanto en el Reino Unido como en China continental. Quiere desplegar un sistema unificado de autenticación de WeChat WiFi. ¿Qué obligaciones de cumplimiento normativo debe abordar antes de la puesta en marcha?
Sugerencia: Se aplican dos regímenes de privacidad distintos a ambas geografías.
Ver respuesta modelo
Debe cumplir tanto con el GDPR (aplicable a los usuarios del Reino Unido y la UE) como con la Ley de Protección de Información Personal de China (PIPL, aplicable a los usuarios de China continental). Los requisitos clave incluyen: mostrar un aviso de privacidad claro en la splash page antes de iniciar el flujo de OAuth, identificar al controlador de datos y enumerar las categorías de datos recopilados de WeChat, especificar la base legal para el procesamiento bajo cada régimen (intereses legítimos o consentimiento bajo el GDPR; consentimiento bajo la PIPL), proporcionar un mecanismo para que los usuarios retiren el consentimiento y soliciten la eliminación, y garantizar que existan mecanismos de transferencia de datos si los datos del perfil de WeChat fluyen entre jurisdicciones. Consulte la guía de cumplimiento de GDPR de Purple y a su asesor legal para conocer los requisitos específicos de cada jurisdicción.
Continúe leyendo esta serie
El portal de invitados Ubiquiti UniFi no redirige: causas y soluciones
Esta guía aísla los fallos de redirección del portal de invitados de UniFi analizando en secuencia el estado del invitado, la redirección, la ruta de preautorización y la autorización del controlador. Ofrece a los equipos de TI de los establecimientos un método estructurado para resolver la confusión entre red de invitados y Hotspot, integraciones con portales externos, los requisitos actuales de las cuentas de UniFi OS y pruebas de aislamiento de DNS.
La página de splash de Cisco Meraki no funciona: diagrama de flujo para la resolución de problemas
Esta guía práctica de mantenimiento aísla el punto exacto donde ha fallado un flujo de splash de Cisco Meraki: autorización del cliente, inicio de redirección HTTP, accesibilidad del walled garden o inicio de sesión RADIUS. Proporciona a los equipos de TI de los establecimientos una ruta de pruebas controlada para restablecer el WiFi de invitados sin realizar cambios drásticos en una red en producción.
Guía de configuración de WiFi para invitados empresariales: segmentación por VLAN, seguridad y Captive Portals
Esta guía técnica muestra a los equipos de TI cómo configurar el WiFi de invitados como un servicio controlado de acceso a internet, mediante segmentación por VLAN, políticas de firewall y un Captive Portal. También explica cómo los formularios de registro y los controles de incorporación de Purple admiten una experiencia de visitante proporcionada sin debilitar el límite en torno a los sistemas de personal, pago y operativos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.