
La lista de comprobación para migrar de un NAC heredado a un NAC nativo de la nube
Esta guía de referencia técnica autorizada proporciona una lista de comprobación estructurada en tres fases para migrar de un Control de Acceso a la Red (NAC) heredado a una arquitectura nativa de la nube. Equipa a los responsables de TI y arquitectos de red con estrategias prácticas para gestionar la integración de la identidad, la paridad de políticas y el cumplimiento sin interrumpir las operaciones del recinto.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Enterprise WiFi Security Guide →
Resumen ejecutivo
Migrar de un Network Access Control (NAC) heredado a una arquitectura nativa de la nube ya no es una actualización opcional; es un requisito fundamental para mantener la seguridad, la escalabilidad y el cumplimiento normativo en los entornos empresariales modernos. Los sistemas heredados, que a menudo dependen de hardware local obsoleto y estructuras de directorio rígidas, tienen dificultades para soportar el crecimiento explosivo de los dispositivos IoT, la movilidad dinámica del personal y las estrictas exigencias del acceso de invitados moderno. Para los directores de operaciones de instalaciones y los responsables de TI de los sectores de la hostelería, el comercio minorista y el sector público, la transición a un NAC nativo de la nube mitiga los riesgos de fallos de hardware y la fragmentación de políticas, al tiempo que permite la automatización impulsada por API.
Esta guía técnica de referencia proporciona una lista de comprobación exhaustiva para ejecutar esta migración. En ella se detalla un enfoque estructurado en tres pasos: evaluación previa a la migración, ejecución y validación en paralelo, y transición completa y optimización. Al desacoplar la aplicación de políticas del hardware y federar los almacenes de identidades, las organizaciones pueden lograr un aprovisionamiento sin intervención, una aplicación sólida de IEEE 802.1X y una integración fluida con las herramientas del ecosistema. De manera crucial, esta guía detalla cómo aprovechar plataformas como Purple para integrar la identidad de los invitados y la política de red, garantizando que la migración ofrezca un ROI operativo inmediato y una postura de seguridad mejorada.
Análisis técnico detallado
El cambio fundamental al pasar de un NAC heredado a uno nativo de la nube es la separación del plano de control del plano de datos. Las arquitecturas heredadas suelen depender de servidores RADIUS monolíticos y dispositivos físicos desplegados en el extremo o centralizados en un centro de datos principal. Este modelo genera cuellos de botella, aumenta la latencia para las sedes distribuidas y exige una intervención manual constante para mantener la coherencia de las políticas.
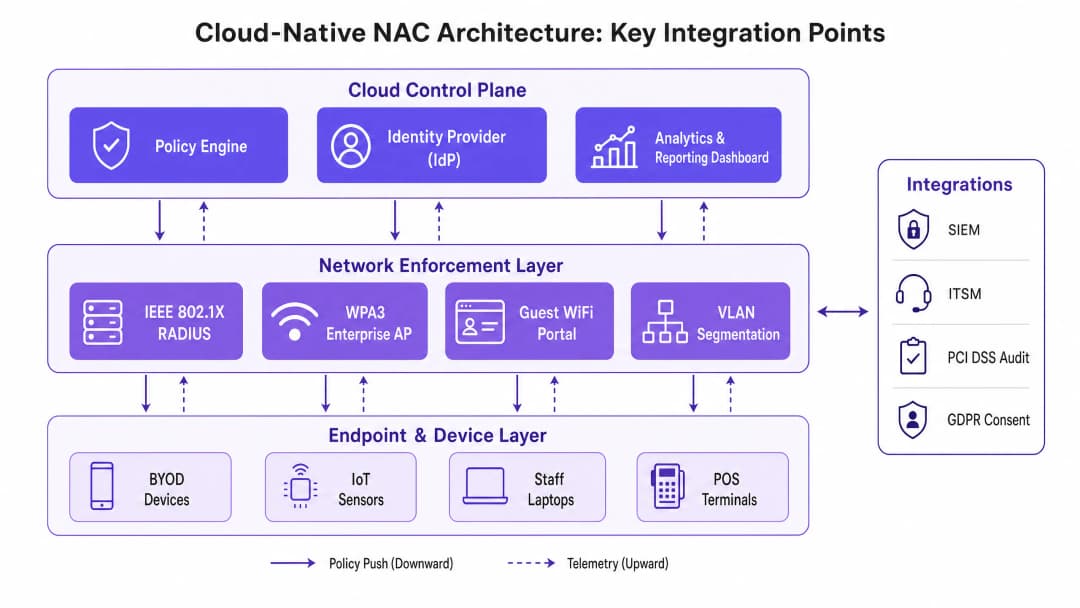
El NAC nativo de la nube abstrae el motor de políticas y el proveedor de identidad (IdP) en un entorno de nube escalable. La aplicación se desplaza al extremo, ya sea a través de agentes de software ligeros o mediante la integración directa de API con puntos de acceso y conmutadores modernos. Esta arquitectura cambia radicalmente la forma en que se procesan la autenticación y la autorización.
Federacion de identidades y RADIUS
En el centro de la migración se encuentra la transición de la gestión de identidades. El NAC heredado a menudo depende de enlaces LDAP directos al Active Directory local. Las soluciones nativas de la nube prefieren la integración de SAML o OIDC con proveedores de identidad en la nube como Azure AD o Okta. Al migrar, la infraestructura RADIUS debe modernizarse. Los servicios de RADIUS en la nube gestionan la autenticación IEEE 802.1X a nivel global (por ejemplo, EAP-TLS, PEAP-MSCHAPv2), reduciendo la latencia al enrutar las solicitudes al punto de presencia geográfico más cercano. Es fundamental documentar cada método de Protocolo de Autenticación Extensible (EAP) en uso actualmente. No admitir los tipos de EAP existentes en el nuevo entorno provocará fallos de autenticación inmediatos en los terminales. Además, para el acceso de invitados, la integración de una plataforma de Guest WiFi robusta como Purple permite la aplicación de políticas basadas en la nube, eliminando la complejidad del Cambio de Autorización (CoA) de RADIUS y la asignación de VLAN del hardware local.
Segmentación de red y cumplimiento normativo
El NAC moderno no se limita al acceso; consiste en la segmentación dinámica. En entornos sujetos a PCI-DSS o GDPR, la capacidad de asignar VLAN de forma dinámica o aplicar políticas de microsegmentación basadas en el rol del usuario, el estado del dispositivo y la ubicación es primordial. El NAC nativo de la nube evalúa el contexto (quién, qué, dónde y cuándo) antes de conceder el acceso.
Durante la migración, las asignaciones estáticas de VLAN existentes deben asignarse a políticas dinámicas. Por ejemplo, un terminal TPV debe estar aislado de la red de invitados y de la red general del personal. El motor de políticas en la nube evalúa la dirección MAC del dispositivo (o, idealmente, un certificado de dispositivo) e indica a la infraestructura de red que lo ubique en una zona segura que cumpla con PCI-DSS.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
Llevar a cabo la migración requiere un enfoque disciplinado y por fases para minimizar las interrupciones en los centros activos y en las operaciones empresariales críticas.
Fase 1: Evaluación previa a la migración
Antes de cambiar cualquier configuración, es obligatorio realizar un inventario completo del ecosistema NAC existente. Esto incluye mapear todos los servidores RADIUS, configuraciones de suplicantes, esquemas de VLAN e integraciones de terceros (como plataformas SIEM o ITSM).
- Auditar fuentes de identidad: Identifique todos los directorios y bases de datos utilizados para la autenticación. Limpie las cuentas heredadas y aplique MFA en las identidades con privilegios.
- Mapear métodos EAP: Documente todos los métodos 802.1X de IEEE en uso en las redes cableadas e inalámbricas.
- Analizar flujos de invitados: Documente las integraciones de Captive Portal actuales. Evalúe cómo una solución moderna de Guest WiFi puede agilizar este proceso.
- Revisar dispositivos IoT: Identifique los dispositivos que dependen de la omisión de autenticación MAC (MAB) y planifique la autenticación basada en certificados siempre que sea posible.
Fase 2: Ejecución paralela y validación
La estrategia más eficaz es desplegar el NAC nativo de la nube en modo sombra junto al sistema heredado. Esto permite la validación de políticas sin afectar al tráfico de producción.
- Desplegar Cloud RADIUS: Configure el NAC en la nube para recibir solicitudes de autenticación en paralelo con el sistema heredado.
- Validar la paridad de políticas: Compare las decisiones de acceso (Rol, VLAN, ACL) tomadas por ambos sistemas. Cualquier discrepancia debe ser investigada y resuelta.3. Probar la latencia: asegúrese de que las solicitudes de autenticación en la nube se completen dentro de los umbrales aceptables (normalmente por debajo de los 100 ms).
- Grupos piloto: migre un pequeño subconjunto de usuarios (por ejemplo, el personal de TI) o un SSID específico no crítico al nuevo sistema para validar la funcionalidad de extremo a extremo.
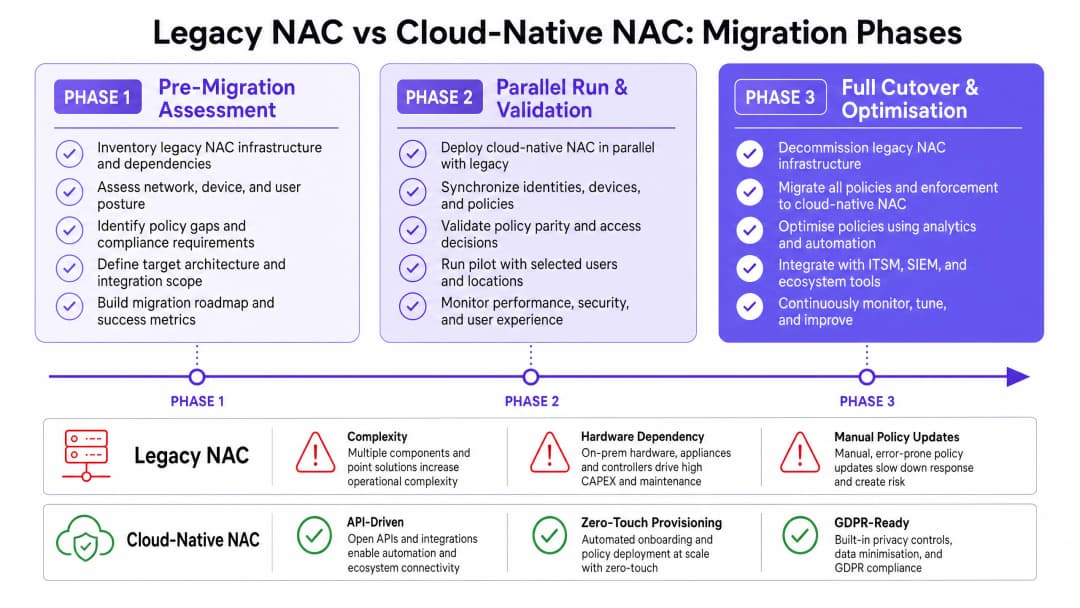
Fase 3: transición completa y optimización
Una vez confirmada la paridad, ejecute la transición durante una ventana de mantenimiento programada.
- Secuenciar la transición: comience con las redes de menor riesgo. Migre primero la red de invitados, seguida de la red WiFi del personal, la red cableada 802.1X y, finalmente, las redes de IoT/OT.
- Supervisar la telemetría: utilice la visibilidad avanzada de la plataforma en la nube para supervisar las tasas de éxito de la autenticación e identificar comportamientos anómalos.
- Integrar la analítica: envíe la telemetría a una plataforma de WiFi Analytics para obtener información sobre los tiempos de permanencia de los dispositivos, los patrones de conexión y la utilización espacial.
- Desmantelar el hardware heredado: una vez lograda la estabilidad, borre de forma segura y desmantele los dispositivos NAC heredados.
Mejores prácticas
Para garantizar un despliegue resiliente y escalable, siga estas mejores prácticas del sector:
- Adoptar WPA3-Enterprise: siempre que el hardware lo admita, exija WPA3-Enterprise con modo de 192 bits para redes de alta seguridad (por ejemplo, finanzas, recursos humanos). Esto se alinea con los últimos estándares de seguridad de Wi-Fi Alliance. Para comprender mejor los estándares inalámbricos modernos, consulte nuestra guía sobre Frecuencias WiFi: una guía sobre las frecuencias WiFi en 2026.
- Federar la identidad de los invitados: no gestione las cuentas de invitados en el directorio corporativo. Utilice una plataforma diseñada específicamente como Purple para gestionar la incorporación de invitados, la gestión del consentimiento y la residencia de datos, garantizando el cumplimiento del GDPR.
- Implementar principios de Zero Trust: deje atrás la confianza implícita basada en la ubicación de la red. Implemente una evaluación continua del estado de seguridad para todos los endpoints antes de conceder el acceso.
- Automatizar la incorporación de IoT: abandone el MAB implementando el aprovisionamiento automatizado de certificados para dispositivos sin interfaz de usuario (headless).
Para obtener más información sobre la evolución de la seguridad de la red, revise The Future of WiFi Security: AI-Driven NAC and Threat Detection y su equivalente en español, El Futuro de la Seguridad WiFi: NAC Impulsado por IA y Detección de Amenazas.
Resolución de problemas y mitigación de riesgos
La migración conlleva riesgos intrínsecos. Anticipar los modos de fallo comunes es fundamental para una transición sin contratiempos.
Modo de fallo: problemas de sincronización de identidad Si el IdP en la nube no se sincroniza con el directorio local, la autenticación fallará. Mitigación: Implemente una monitorización sólida en los agentes de sincronización de directorios. Configure conectores de sincronización redundantes en diferentes sitios físicos.
Modo de fallo: Alta latencia de autenticación El enrutamiento de tráfico RADIUS a una región de la nube remota puede provocar tiempos de espera en el suplicante del endpoint. Mitigación: Seleccione una región de la nube geográficamente cercana a los recintos. Implemente proxies RADIUS locales o dispositivos de sucursal con capacidad de supervivencia para sitios críticos, como grandes tiendas de Retail o centros de Healthcare.
Modo de fallo: Pérdida de conectividad IoT Los dispositivos IoT heredados suelen tener configuraciones de red predefinidas o carecen de soporte para los métodos EAP modernos. Mitigación: Mantenga un SSID dedicado y aislado con fallback de MAB específicamente para dispositivos IoT heredados hasta que puedan reemplazarse. Asegúrese de que esta VLAN tenga ACL estrictas que limiten el movimiento lateral.
ROI e impacto empresarial
La transición a un NAC nativo de la nube ofrece un valor empresarial medible más allá de la seguridad mejorada.
- Eficiencia operativa: El aprovisionamiento sin intervención (zero-touch) y la gestión centralizada de políticas reducen significativamente las horas de ingeniería necesarias para movimientos, adiciones y cambios (MAC).
- Ahorro en hardware: El desmantelamiento de los dispositivos locales elimina los costes asociados de energía, refrigeración y contratos de mantenimiento.
- Experiencia de invitado mejorada: La integración del NAC con una plataforma moderna de Guest WiFi reduce la fricción en el registro, lo que se traduce en mayores tasas de participación y una recopilación de datos más completa para los equipos de marketing en los sectores de Hospitality y Transport.
- Reducción de riesgos: Los informes de cumplimiento automatizados y la segmentación dinámica reducen la probabilidad y el impacto potencial de las brechas de datos, disminuyendo las primas de los ciberseguros y protegiendo la reputación de la marca.
Definiciones clave
Network Access Control (NAC)
Una solución de seguridad que aplica políticas a los dispositivos y usuarios que intentan acceder a una red.
Esencial para garantizar que solo los dispositivos autorizados y conformes se conecten a las redes corporativas o de invitados.
Arquitectura nativa de la nube
Diseño de aplicaciones específicamente para aprovechar los modelos de computación en la nube, utilizando habitualmente microservicios y APIs.
Permite que el NAC se escale de forma infinita y desacople la gestión de políticas de las limitaciones del hardware local.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de Autenticación, Autorización y Contabilización (AAA).
El protocolo principal utilizado por los switches de red y los APs para comunicarse con el motor de políticas del NAC.
IEEE 802.1X
Un estándar de la IEEE para el Control de Acceso a la Red basado en puertos, que proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una LAN o WLAN.
El estándar de oro para la autenticación de red segura y de nivel empresarial para los dispositivos del personal.
MAC Authentication Bypass (MAB)
Un método para conceder acceso a la red basado en la dirección MAC del dispositivo en lugar de un nombre de usuario/contraseña o certificado.
Comúnmente utilizado para dispositivos IoT sin interfaz de usuario (impresoras, cámaras) que no admiten 802.1X, aunque es inherentemente menos seguro.
Segmentación dinámica
La capacidad de asignar políticas de acceso a la red (como VLANs o ACLs) de forma dinámica en función de la identidad del usuario, el tipo de dispositivo o el contexto.
Crucial para aislar diferentes tipos de tráfico (por ejemplo, mantener los terminales POS separados de la WiFi de invitados).
Identity Provider (IdP)
Una entidad del sistema que crea, mantiene y gestiona la información de identidad de los principales y proporciona servicios de autenticación.
El NAC nativo de la nube se basa en IdPs modernos (Azure AD, Okta) en lugar de los servidores LDAP locales tradicionales.
Change of Authorisation (CoA)
Una extensión de RADIUS que permite al servidor NAC cambiar dinámicamente los permisos de acceso de una sesión activa.
Se utiliza ampliamente en los portales de WiFi para invitados para cambiar a un usuario de una VLAN restringida previa a la autenticación a una VLAN de acceso completo después de aceptar las condiciones.
Ejemplos prácticos
Un hotel de 500 habitaciones está migrando a un NAC nativo de la nube. Actualmente utilizan un servidor RADIUS local heredado para el 802.1X (PEAP) del personal y un Captive Portal básico para los huéspedes. Tienen 200 dispositivos IoT (smart TVs, cerraduras de puertas) que se autentican mediante MAB. ¿Cómo deberían secuenciar la migración para minimizar la interrupción a los huéspedes?
- Implementar el NAC en la nube e integrarlo con el IdP existente para el personal. 2. Integrar Purple Guest WiFi con el NAC en la nube para el acceso de invitados. 3. Transición de la Fase 1: Migrar el SSID de invitados al nuevo flujo de Captive Portal. Esto es de bajo riesgo y proporciona un ROI de marketing inmediato. 4. Transición de la Fase 2: Migrar el 802.1X del personal. Asegurar que los endpoints del personal confíen en el nuevo certificado del servidor RADIUS para evitar advertencias. 5. Transición de la Fase 3: Migrar los dispositivos IoT. Crear una política específica en el NAC en la nube para MAB, asegurando que estos dispositivos se ubiquen en una VLAN aislada.
Una gran cadena de tiendas con 150 establecimientos está experimentando una alta latencia (más de 500 ms) durante la fase de ejecución paralela de su migración al NAC en la nube, lo que provoca que los terminales de punto de venta (POS) agoten el tiempo de espera durante la autenticación.
La latencia probablemente se deba a la distancia geográfica entre las tiendas y la región de RADIUS en la nube, o a búsquedas de directorio ineficientes. La solución es: 1. Verificar que el tenant del NAC en la nube esté alojado en la región geográfica óptima. 2. Implementar un proxy RADIUS ligero o un dispositivo perimetral de supervivencia en los hubs regionales para almacenar en caché las autenticaciones y gestionar las terminaciones EAP locales. 3. Asegurar que la integración con el IdP utilice búsquedas rápidas e indexadas (por ejemplo, la integración nativa con Microsoft Entra ID en lugar de consultar un servidor LDAP local a través de una VPN).
Preguntas de práctica
Q1. Su organización está migrando de Cisco ISE a un NAC nativo de la nube. Durante la ejecución en paralelo, observa que un grupo específico de escáneres de códigos de barras más antiguos en su almacén fallan en la autenticación en el NAC de la nube, pero tienen éxito en ISE. ¿Cuál es la causa más probable y cómo debería abordarla?
Sugerencia: Considere cómo gestionan los dispositivos más antiguos el cifrado y la negociación de protocolos.
Ver respuesta modelo
La causa más probable es una discrepancia en los métodos EAP o suites de cifrado admitidos. Es posible que el NAC de la nube haya dejado de admitir protocolos antiguos y menos seguros (como TLS 1.0 o cifrados débiles específicos) que el servidor ISE heredado todavía permitía. Para solucionar esto, debe actualizar el firmware/suplicante de los escáneres de códigos de barras para que admitan protocolos modernos o, si no es posible, configurar una política específica y aislada en el NAC de la nube para permitir temporalmente el protocolo antiguo estrictamente para ese grupo de dispositivos, mitigando el riesgo de seguridad mediante una segmentación de red estricta.
Q2. Un campus universitario quiere implementar WPA3-Enterprise para su red de personal junto con la migración de NAC. Sin embargo, el 15% de los portátiles del personal tienen tarjetas de red inalámbricas más antiguas que no admiten WPA3. ¿Cómo debería diseñar el arquitecto de red los SSIDs?
Sugerencia: Considere los modos de transición y el impacto en el estado de la seguridad.
Ver respuesta modelo
El arquitecto debería configurar el SSID del personal para utilizar el modo de transición WPA3-Enterprise. Esto permite que los dispositivos compatibles se conecten utilizando WPA3-Enterprise, mientras que los dispositivos más antiguos recurren a WPA2-Enterprise. Alternativamente, si se requiere un cumplimiento estricto de la seguridad para departamentos específicos, se puede crear un SSID dedicado exclusivo para WPA3 para los dispositivos compatibles, dejando activo el SSID heredado hasta que se actualice el hardware restante.
Q3. Durante la Fase 1 (Evaluación previa a la migración), descubre que el WiFi para invitados actual depende en gran medida de RADIUS CoA para mover a los usuarios de una VLAN de portal cautivo a una VLAN de acceso a internet. Los nuevos APs de la nube no admiten de manera fiable CoA sobre la WAN. ¿Cuál es el cambio arquitectónico recomendado?
Sugerencia: Considere cómo las plataformas modernas de invitados gestionan la aplicación de políticas sin depender de una conmutación de VLAN local compleja.
Ver respuesta modelo
El enfoque recomendado es abandonar la conmutación de VLAN local y utilizar una plataforma de WiFi para invitados gestionada en la nube (como Purple). En este modelo, el AP introduce todo el tráfico de invitados en una única VLAN de invitados. El portal cautivo y la aplicación de políticas (límite de ancho de banda, filtrado de contenido, tiempo de sesión) se gestionan mediante el firewall integrado del AP o una puerta de enlace en la nube, lo que elimina por completo la necesidad de RADIUS CoA y simplifica la configuración del extremo.
Continúe leyendo esta serie
PPSK WPA3: comparación de características y modelos de implementación
Esta guía de referencia técnica compara PPSK y WPA3-SAE, explicando sus diferencias arquitectónicas y modelos de implementación para entornos multi-inquilino. Ofrece orientación práctica para directores de TI y promotores inmobiliarios sobre cómo lograr redes WiFi seguras y aisladas utilizando las soluciones basadas en identidad de Purple.
Gestión del ancho de banda para el WiFi del personal: modelado, QoS y reducción de tráfico
Esta guía detalla métodos prácticos para gestionar el ancho de banda para el WiFi del personal en entornos empresariales. Cubre el modelado de tráfico, la implementación de QoS y cómo el despliegue de Purple Shield reduce la carga de la red sin necesidad de actualizar la infraestructura.
Cómo reducir el número de SSIDs de WiFi utilizando PSK por dispositivo (iPSK, DPSK, MPSK)
Esta guía de referencia técnica autorizada explica cómo los equipos de TI pueden eliminar la degradación del rendimiento de WiFi causada por la sobrecarga de balizas de SSID colapsando múltiples redes dedicadas en un único SSID mediante el uso de PSK por dispositivo (xPSK). Cubre el panorama de proveedores que incluye Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK y Ubiquiti UniFi PPSK, con orientación práctica de implementación sobre asignación dinámica de VLAN, incorporación de IoT y cumplimiento de PCI DSS. Los operadores de recintos en los sectores de hostelería, retail, estadios y organizaciones del sector público encontrarán orientación de arquitectura práctica y ejemplos de casos reales.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.