
PPSK WiFi: comparación de funciones y modelos de despliegue
Guía técnica de arquitecturas de Clave Precompartida Privada (PPSK) e iPSK: direccionamiento dinámico de VLAN, aislamiento mDNS, incorporación de IoT y recuperación de tiempo de emisión en MDU y residencias de estudiantes.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Seguridad WiFi para Empresas →
Resumen Ejecutivo
La arquitectura de red para edificios multi-inquilino exige un equilibrio específico entre aislamiento, escala y compatibilidad de dispositivos. Las redes WPA2-Personal tradicionales fallan a gran escala porque las contraseñas compartidas comprometen la privacidad de los residentes y desconectan todos los dispositivos cuando se cambian. Por el contrario, 802.1X proporciona una excelente seguridad, pero falla en entornos residenciales debido a que los dispositivos IoT, los altavoces inteligentes y las videoconsolas carecen de los suplicantes necesarios para la autenticación RADIUS.
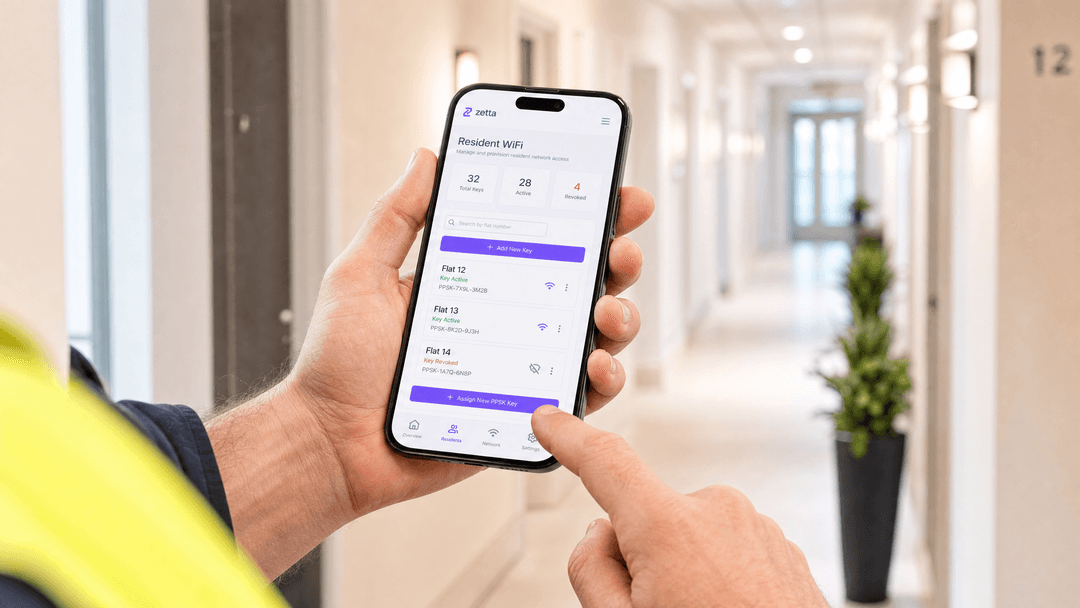
La tecnología PPSK WiFi resuelve este problema estructural. Al emitir una clave precompartida única para cada residente y asociar dicha clave a una VLAN aislada, los operadores pueden ofrecer una experiencia de WiFi segura y de tipo doméstico a través de hardware empresarial compartido. Esta guía detalla la arquitectura, los modelos de implementación y el impacto empresarial de desplegar PPSK en Cisco Meraki, HPE Aruba, Ruckus y otros proveedores líderes, dirigiéndose específicamente a entornos de Build to Rent (BTR), residencias de estudiantes y unidades multifamiliares (MDU).
Análisis técnico detallado
La arquitectura de PPSK
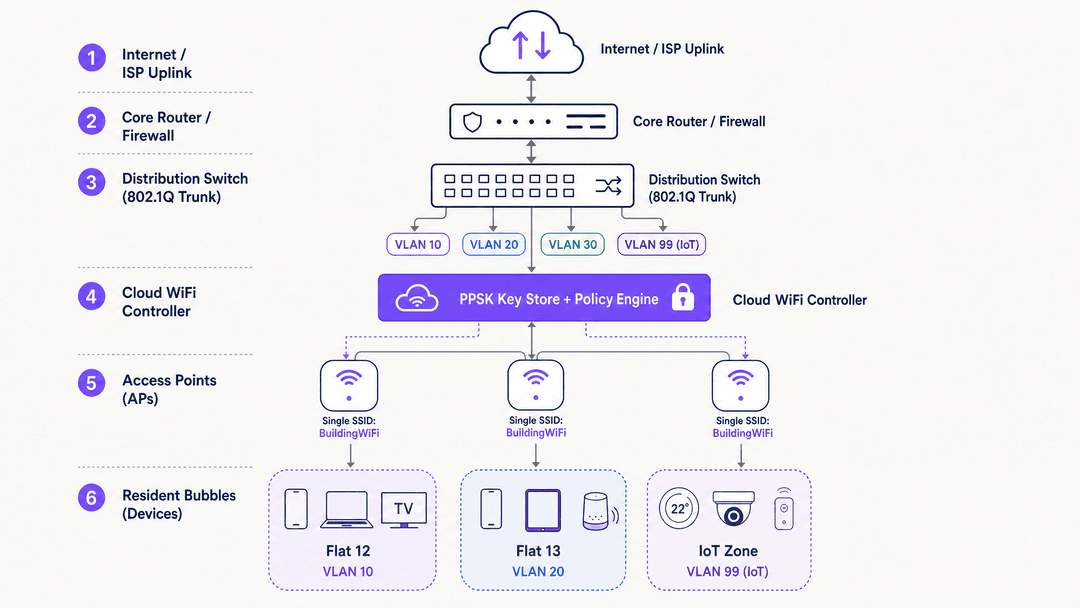
La clave precompartida privada (PPSK) funciona en la capa de WPA-Personal. La innovación fundamental consiste en desacoplar el SSID de una única contraseña. En lugar de tener una sola contraseña para toda la red, el punto de acceso o el controlador en la nube mantiene una base de datos con miles de claves únicas.
Cuando un dispositivo se conecta, presenta su clave durante el protocolo de acuerdo de cuatro vías estándar de WPA2 o WPA3. La red valida la clave y comprueba su política asociada. Un aspecto crucial es que esta política incluye una asignación de VLAN. A continuación, el punto de acceso etiqueta todo el tráfico de ese dispositivo con el ID de VLAN asignado antes de pasarlo al conmutador de distribución.
Esto crea una "burbuja de WiFi" para cada residente. El Dispositivo A y el Dispositivo B, que utilizan la misma clave, se ubican en la VLAN 10 y pueden descubrirse mutuamente a través de mDNS. El Dispositivo C, que utiliza una clave diferente, se ubica en la VLAN 20. El Dispositivo C no puede ver a los Dispositivos A o B ni comunicarse con ellos, incluso si los tres están conectados exactamente al mismo punto de acceso físico.
PPSK frente a 802.1X
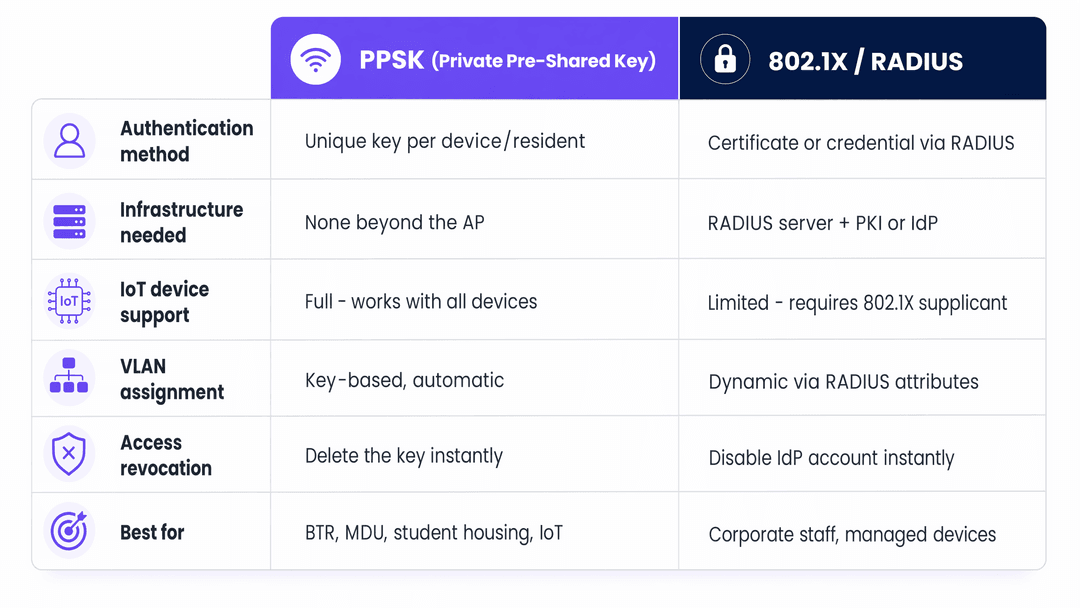
Es un error considerar PPSK como un sustituto directo de 802.1X. Responden a modelos de amenazas diferentes.
El estándar 802.1X con EAP-TLS proporciona autenticación mutua. El cliente verifica la red mediante un certificado de servidor, lo que evita ataques de puntos de acceso no autorizados, y la red verifica al cliente mediante un certificado de cliente. Este es el estándar obligatorio para las redes del personal corporativo donde la filtración de datos es el principal riesgo.
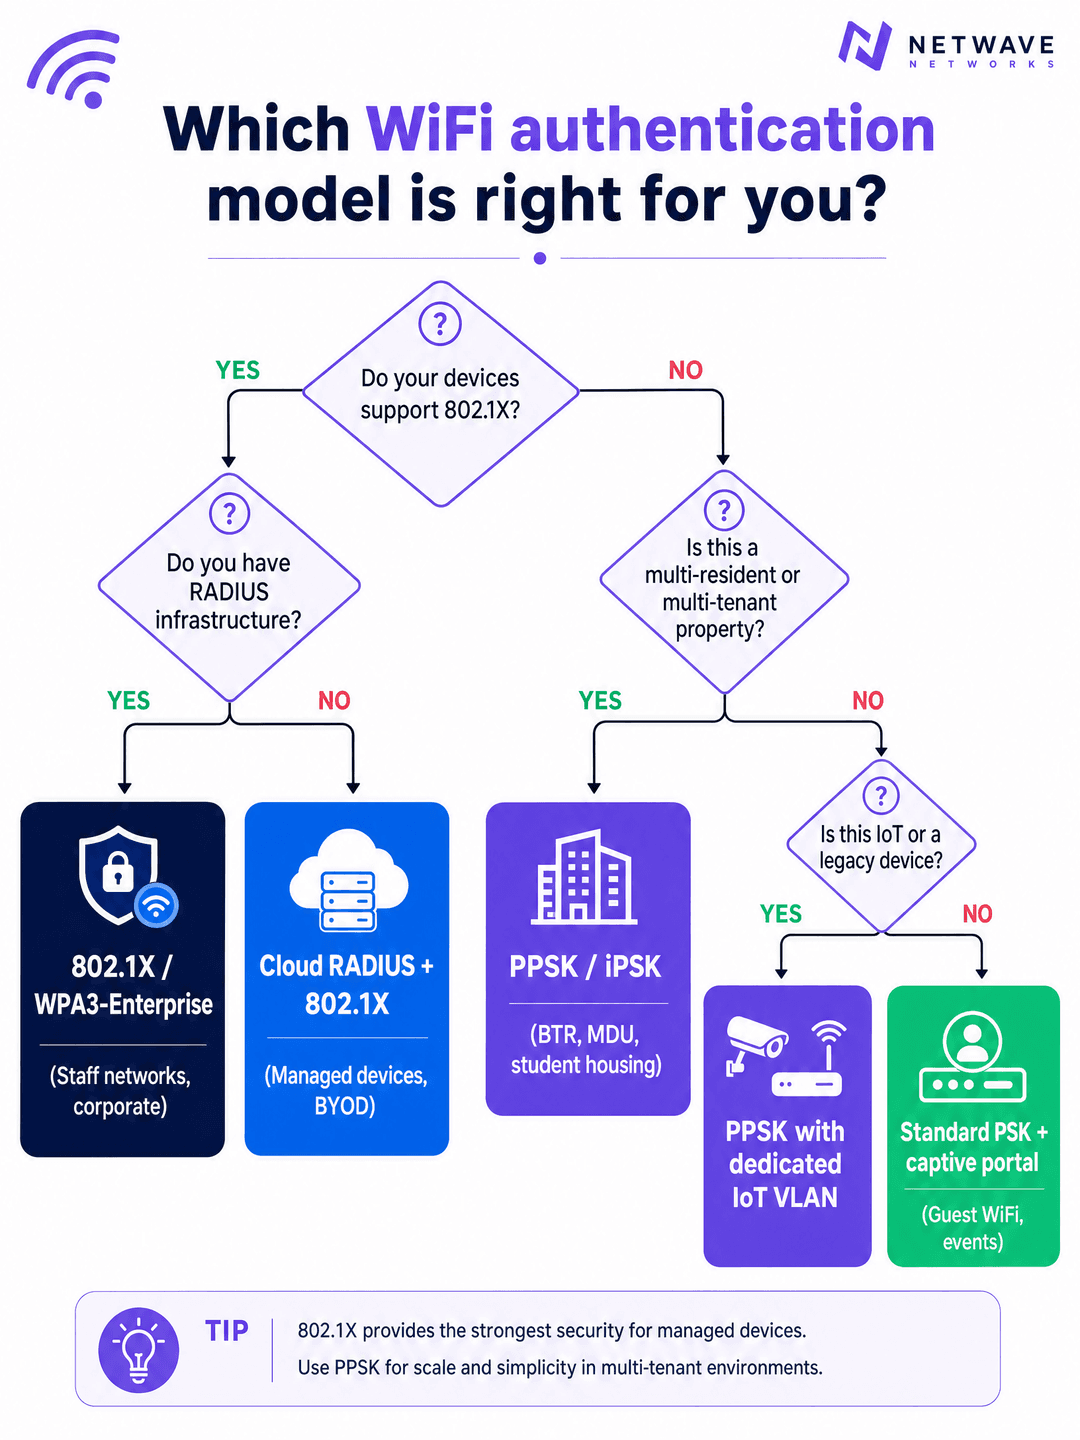
PPSK proporciona aislamiento entre residentes. No ofrece autenticación mutua. Sin embargo, es compatible con el 100 % de los dispositivos con WiFi de fábrica, incluido el hardware de IoT sin interfaz de usuario. Para un operador de BTR, el riesgo principal es que el Residente A acceda a la smart TV del Residente B o vea el tráfico de su red local. PPSK mitiga este riesgo de manera eficaz sin la sobrecarga administrativa que supone una infraestructura de clave pública (PKI).
WPA3 y seguridad hacia adelante
La transición a WPA3 refuerza significativamente las implementaciones de PPSK. WPA3-Personal sustituye el protocolo de acuerdo PSK por la autenticación simultánea de iguales (SAE). SAE utiliza el protocolo de intercambio de claves Dragonfly, que proporciona seguridad hacia adelante.
En una red WPA2-PSK, un atacante que capture el acuerdo inicial y obtenga posteriormente la contraseña podrá descifrar el tráfico capturado. En una red WPA3-SAE, esto es criptográficamente imposible. Si su hardware lo admite, WPA3-SAE debería ser la configuración predeterminada para las nuevas implementaciones de PPSK.
Guía de implementación
La implementación de una arquitectura WiFi multiinquilino requiere el cumplimiento estricto de los principios de segmentación de capa 2.
1. Estrategia de segmentación lógica
Antes de configurar los puntos de acceso, defina la taxonomía de la VLAN. Una implementación estándar de BTR requiere:
- VLANs de residentes: una VLAN por unidad (por ejemplo, VLANs 10 - 210 para un edificio de 200 unidades).
- VLAN de IoT: un segmento dedicado (por ejemplo, VLAN 99) para sistemas de gestión de edificios, climatización y control de accesos.
- VLAN de gestión: un segmento estrictamente aislado para el tráfico de gestión de AP y conmutadores.
- VLAN de invitados: un segmento enrutado a internet para zonas comunes.
2. Selección de hardware y proveedores
PPSK es una función de software, no un estándar IEEE, lo que significa que su implementación varía según el proveedor:
- Cisco Meraki: denominada iPSK (Identity PSK). Se gestiona a través del panel de control de Meraki con políticas por SSID. Altamente escalable.
- HPE Aruba: denominada PPSK o MPSK (Multiple PSK). Compatible de forma nativa en ArubaOS y Aruba Central.
- Ruckus: denominada DPSK (Dynamic PSK). Se gestiona a través de SmartZone o Ruckus Cloud.
- Juniper Mist: denominada ePSK. Se integra estrechamente con la gestión de RF impulsada por IA de Mist.
- Ubiquiti UniFi: denominada PPSK. Añadida en 2023. Nota: actualmente limitada a WPA2; incompatible con bandas de 6 GHz.
3. Gestión del ciclo de vida de las claves
El éxito operativo de una implantación de PPSK depende por completo de la distribución de las claves. Generar claves es sencillo; entregarlas de forma segura a los residentes es complejo.
Integre la generación de claves con el sistema de gestión de propiedades a través de una API. Cuando se firma un contrato de alquiler, el sistema debe llamar a la API del controlador WiFi (por ejemplo, Aruba Central o el panel de Meraki) para generar una clave y asignarla a la VLAN correcta. A continuación, la clave se entrega al residente por correo electrónico o a través de una aplicación segura para residentes. Cuando finaliza el contrato de alquiler, la llamada a la API revoca la clave de forma instantánea.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Mejores prácticas
Planificación de RF y consolidación de SSID
En un entorno de alta densidad, la proliferación de SSID destruye el rendimiento de la red. Cada SSID transmitido por un punto de acceso consume tiempo de emisión para las tramas de gestión. Emitir ocho SSIDs en un pasillo denso puede consumir el 25% del tiempo de emisión disponible antes de que se transmita un solo byte de datos de usuario.
PPSK resuelve esto al permitir que cientos de residentes compartan un único SSID. Las mejores prácticas dictan no transmitir más de tres SSIDs por radio:
Building_Resident(PPSK para inquilinos)Building_Guest(Abierto con Captive Portal para visitantes)Building_IoT(PPSK para infraestructura)
Gestión de CGNAT y agotamiento de IP
Una propiedad de alquiler residencial (BTR) de 200 unidades albergará entre 3000 y 5000 dispositivos concurrentes. Las subredes /24 estándar se agotarán rápidamente. Despliegue subredes /23 o /22 para las VLANs de los residentes.
Dado que las direcciones IPv4 son limitadas, los operadores deben desplegar NAT de calidad de operador (CGNAT). Asegúrese de que el cortafuegos o el router principal que gestiona la traducción NAT tenga suficiente capacidad de tabla de estado para realizar el seguimiento de decenas de miles de conexiones concurrentes. Configure las políticas NAT para permitir NAT de "Tipo 2" o "Moderado" para videoconsolas, ya que una NAT estricta interrumpirá la funcionalidad de los juegos multijugador en línea.
Resolución de problemas y mitigación de riesgos
El modo de fallo del puerto de enlace troncal (Trunk Port)
El fallo de despliegue más común ocurre en la capa del switch. Un punto de acceso está configurado para asociar una clave PPSK a la VLAN 50, pero el puerto del switch que conecta el punto de acceso a la capa de distribución no está configurado para permitir la VLAN 50 en el tronco 802.1Q. El punto de acceso etiqueta el tráfico, el switch lo descarta y el residente se queda sin acceso a internet. Documente y audite meticulosamente todas las listas de VLAN permitidas en los puertos troncales durante la puesta en marcha.
Aislamiento de dispositivos IoT
Los residentes inevitablemente conectarán dispositivos IoT vulnerables y de bajo coste a sus VLAN personales. Aunque PPSK aísla al Residente A del Residente A, no aísla el ordenador portátil del Residente A de la bombilla inteligente comprometida del propio Residente A.
Implemente el aislamiento de clientes en capa 2 dentro de la VLAN del residente siempre que sea posible, pero actúe con precaución: el aislamiento estricto de clientes impide el emparejamiento de Chromecast y altavoces inteligentes. La mitigación óptima es desplegar una VLAN dedicada a IoT para la infraestructura del edificio, aceptando al mismo tiempo el riesgo localizado dentro de las VLAN individuales de los residentes.
ROI e impacto empresarial
Tratar el WiFi como un servicio gestionado en lugar de como una responsabilidad del inquilino ofrece retornos comerciales medibles para los operadores de BTR y alojamiento para estudiantes.
Primas de alquiler: las propiedades con WiFi gestionado disponible desde el primer día obtienen un incremento en el precio del alquiler de 15 a 30 libras por unidad al mes. Para un edificio de 200 unidades, esto genera entre 36 000 y 72 000 libras de NOI anual adicional.
Eficiencia operativa: las redes con contraseña compartida generan continuos tickets de soporte técnico relacionados con el emparejamiento de dispositivos y las rotaciones de contraseñas tras las mudanzas. Los despliegues de PPSK suelen reducir el volumen de soporte relacionado con el WiFi en un 30% al imitar un entorno de red doméstica estándar.
Retención: la fricción durante la mudanza es uno de los principales factores de insatisfacción inicial de los inquilinos. Al eliminar la espera de 7 a 14 días para que acuda un técnico de banda ancha y proporcionar conectividad inmediata, los operadores mejoran la experiencia inicial del residente, lo que repercute directamente en las métricas de retención a largo plazo.
Enlaces internos
Para obtener más información sobre arquitecturas relacionadas, consulte nuestras guías sobre Managed WiFi provider: a comprehensive guide for businesses y Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi. Para implementaciones específicas del sector, revise nuestros modelos de despliegue para Hospitality y Retail, o explore las capacidades analíticas de WiFi Analytics.
Definiciones clave
PPSK (Clave Precompartida Privada)
Mecanismo de autenticación inalámbrica que permite que múltiples contraseñas precompartidas distintas funcionen simultáneamente bajo un único SSID, vinculando cada clave a un usuario específico, grupo de dispositivos o VLAN dinámica.
Control de acceso inalámbrico empresarial y segmentación multiinquilino.
iPSK / DPSK / MPSK
Tecnologías equivalentes de claves múltiples entre los principales fabricantes: Cisco Meraki y Catalyst Identity PSK (iPSK), Ruckus Dynamic PSK (DPSK), HPE Aruba Multi-PSK (MPSK) y Extreme Networks PPSK.
Implementaciones específicas de fabricantes de Claves Precompartidas Privadas.
RFC 2868 Tunnel-Private-Group-ID
Atributo estándar de RADIUS (Atributo 81) que se devuelve en un paquete Access-Accept para indicar al punto de acceso inalámbrico o controlador que asocie la sesión del cliente a una etiqueta VLAN 802.1Q aislada.
Atributo RADIUS del IETF para la asignación dinámica de VLAN.
Sobrecarga de tiempo de emisión de tramas de baliza
Proporción de la capacidad del canal inalámbrico consumida por los AP que transmiten tramas de baliza (beacon frames) de gestión a velocidades de datos obligatorias bajas (1 o 6 Mbps), la cual escala de forma lineal con el número de SSID anunciados.
Eficiencia del espectro de RF 802.11.
Pasarela mDNS / Proxy Bonjour
Servicio de red en controladores y pasarelas inalámbricas que filtra y redirige los anuncios de servicio de DNS de multidifusión (mDNS) exclusivamente entre dispositivos que comparten la misma PPSK o VLAN de apartamento.
Descubrimiento de multidifusión local en microrredes segmentadas.
Cambio de autorización (CoA) de RADIUS
Un mensaje asíncrono enviado en el puerto UDP 3799 desde una plataforma de identidad centralizada como Purple hacia el punto de acceso inalámbrico para desconectar o volver a autenticar instantáneamente una sesión de usuario revocada.
Gestión dinámica de sesiones RFC 3576 / RFC 5176.
Ejemplos prácticos
Una comunidad residencial de alquiler para construir (BTR) de 200 viviendas ofrece actualmente WiFi transmitiendo SSID independientes para cada apartamento. Los residentes se quejan de una alta latencia durante las videollamadas y las consolas de videojuegos no logran mantener la conexión. ¿Cómo debería el equipo de ingeniería de red migrar este espacio a PPSK?
- Sustituir los 200 SSID de apartamentos individuales por un único SSID de alto rendimiento (por ejemplo, Property-Resident-WiFi) que funcione con WPA2/WPA3 Personal PPSK. 2. Configurar el controlador inalámbrico o los AP en la nube con autenticación RADIUS apuntando a Purple RADIUS (puertos 1812/1813) con CoA habilitado en el puerto UDP 3799. 3. Definir conjuntos de VLAN dinámicos (VLAN 100-300) en los switches troncales de subida. 4. Proporcionar credenciales PPSK únicas para cada apartamento mediante la integración con la API de PMS, vinculando todos los teléfonos de los residentes, Smart TV y dispositivos IoT a su VLAN de apartamento asignada. 5. Habilitar la redirección mDNS dentro de cada VLAN aislada para permitir la transmisión de Chromecast y AirPlay mientras se bloquea la visibilidad entre diferentes apartamentos.
Un operador de residencias de estudiantes (PBSA) con 400 residentes informa de que las Smart TV, los Chromecast y las consolas Nintendo Switch no pueden conectarse a su SSID 802.1X WPA3-Enterprise porque estos dispositivos carecen de suplicantes 802.1X de usuario y contraseña. ¿Cómo resuelve esto PPSK?
- Desplegar un SSID para residentes compatible con PPSK junto a la red institucional 802.1X. 2. Generar una PPSK única para cada estudiante a través del portal de incorporación de residentes de Purple en el momento del registro de entrada. 3. Cuando el estudiante introduce la PPSK en su consola de videojuegos o Smart TV, el AP consulta al servidor RADIUS, recibe la etiqueta VLAN del estudiante mediante Tunnel-Private-Group-ID y ubica el dispositivo en la red personal del estudiante. 4. El ordenador portátil y el teléfono del estudiante pueden conectarse a la misma PPSK o red 802.1X y detectar su Smart TV sin problemas.
Preguntas de práctica
Q1. ¿Qué atributo RADIUS utilizan principalmente los puntos de acceso inalámbricos para dirigir a un cliente autenticado mediante PPSK a su VLAN de cliente específica?
Ver respuesta modelo
Q2. ¿Por qué la difusión de 12 SSID residenciales individuales en un punto de acceso degrada la capacidad de la red inalámbrica en comparación con el uso de 1 único SSID PPSK consolidado?
Ver respuesta modelo
Q3. ¿Qué tecnología debe habilitarse en la infraestructura inalámbrica empresarial para permitir que el smartphone de un residente transmita a una smart TV ubicada en la misma VLAN PPSK cuando el aislamiento de clientes de Capa 2 está activo?
Ver respuesta modelo
Continúe leyendo esta serie
Cómo implementar iPSK en Cisco Meraki, HPE Aruba y Ruckus
Esta guía de referencia práctica muestra cómo implementar iPSK en Cisco Meraki, MPSK en HPE Aruba Central y DPSK en Ruckus SmartZone, con un breve apéndice sobre UniFi PPSK. Se centra en la emisión de claves, la asignación de VLAN o de políticas, los flujos de decisión RADIUS y las pruebas de revocación que demuestran que una implementación funciona en un entorno real.
Acuerdo de internet a granel frente a WiFi gestionado: qué modelo se adapta a su edificio
Una referencia práctica de adquisición para responsables de propiedades, TI y operaciones que compara la banda ancha minorista pagada por el residente, un acuerdo de internet a granel y el WiFi gestionado. Aclara la propiedad, la mudanza del residente, la seguridad, el alcance de los costes y la salida contractual, utilizando el marco de internet a granel de EE. UU. y sus equivalentes en el Reino Unido.
Soluciones de WiFi para apartamentos: una guía completa para empresas
Esta guía cubre la arquitectura, el despliegue y el caso de negocio de las soluciones de WiFi para apartamentos en propiedades de alquiler gestionado (Build to Rent) y viviendas plurifamiliares. Explica cómo la tecnología de clave precompartida de identidad (iPSK) crea burbujas de red seguras y aisladas para cada residente, al tiempo que admite dispositivos inteligentes e IoT. Los promotores inmobiliarios, propietarios y operadores de BTR encontrarán orientación de despliegue práctica, datos de ROI y escenarios de implementación resueltos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.