
Power over Ethernet (PoE) para puntos de acceso: una guía de implementación
Esta guía proporciona a técnicos de infraestructura, arquitectos de red y responsables de decisiones de TI una referencia técnica definitiva para desplegar puntos de acceso Power over Ethernet (PoE) en entornos empresariales, incluyendo hoteles, establecimientos comerciales, estadios e instalaciones del sector público. Abarca los estándares IEEE desde el 802.3af hasta el 802.3bt, el cálculo del presupuesto de potencia, los requisitos de cableado, la segmentación de VLAN y el cumplimiento de seguridad, con escenarios de implementación concretos y referencias de ROI medibles. Comprender la arquitectura PoE es fundamental para cualquier despliegue de [Guest WiFi](/guest-wifi) o [WiFi Analytics](/guest-wifi), ya que la fiabilidad de la capa física determina directamente la calidad de la captura de datos, la experiencia del usuario y el tiempo de actividad operativa.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad WiFi para empresas →
PoE power budget and switch capacity calculator
Calculate real-world Power over Ethernet budgets for enterprise WiFi access points. Factor in IEEE classification, cable resistance loss, voltage drop across Ethernet runs, and switch PSU headroom.
1. Access point hardware profile
2. Cabling and switch infrastructure
PoE power budget and switch sizing results
Aggregated electrical draw for 24 APs (WiFi 6E tri-band enterprise AP) over 55m Cat6 UTP (23 AWG) runs.
Planning an enterprise WiFi upgrade or venue deployment?
Eliminate power brownouts, optimise radio cell capacity, and unlock visitor engagement with Purple. Compatible with Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, and UniFi.

Resumen Ejecutivo
Power over Ethernet (PoE) es la capa de infraestructura fundamental en la que se basa cualquier despliegue inalámbrico de calidad empresarial. A medida que los puntos de acceso WiFi 6, WiFi 6E y WiFi 7 exigen presupuestos de energía cada vez mayores - superando en algunos casos los 60 vatios por dispositivo - las consecuencias de una infraestructura PoE infradimensionada son más graves que nunca. Un rendimiento degradado del punto de acceso, interrupciones en el Captive Portal, canalizaciones de análisis rotas y tiempos de inactividad no planificados son síntomas directos de una planificación deficiente de PoE.
Esta guía le proporciona el marco técnico para tomar las decisiones correctas: qué estándar IEEE especificar, cómo calcular los presupuestos de energía de los switches, qué cableado debe utilizar y cómo planificar la segmentación de VLAN para cumplir con las normativas. También vincula estas decisiones con resultados empresariales reales - desde la satisfacción del cliente en entornos de hostelería hasta el análisis del tiempo de permanencia en despliegues de retail. Ya sea que esté acometiendo la reforma de un hotel de 50 habitaciones o la construcción de un centro de conferencias de 2.000 asientos, los principios aquí descritos se aplican en su totalidad.
Análisis Técnico Detallado
Descripción General de los Estándares IEEE PoE
El grupo de trabajo IEEE 802.3 ha definido cuatro estándares PoE progresivos, cada uno de los cuales aumenta la potencia máxima suministrada a través de cableado Ethernet estándar. Comprender estas diferencias no es un ejercicio académico - especificar un estándar incorrecto en la fase de adquisición bloquea su infraestructura en un cuello de botella de rendimiento que limitará su futura hoja de ruta inalámbrica.
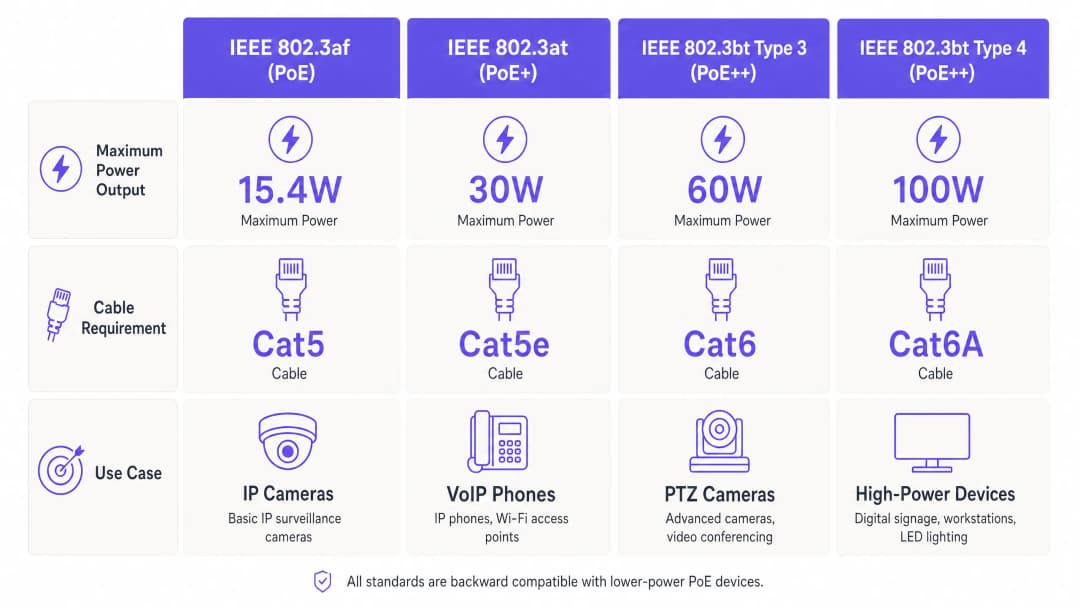
| Estándar | Nombre Común | Salida Máxima PSE | Recepción Máxima PD | Cableado Mínimo | Pares Utilizados |
|---|---|---|---|---|---|
| IEEE 802.3af (2003) | PoE | 15.4 W | 12.9 W | Cat 5 | 2 pares |
| IEEE 802.3at (2009) | PoE+ | 30 W | 25.5 W | Cat 5e | 2 pares |
| IEEE 802.3bt Tipo 3 (2018) | PoE++ | 60 W | 51 W | Cat 6 | 4 pares |
| IEEE 802.3bt Tipo 4 (2018) | PoE++ | 100 W | 71.3 W | Cat 6A | 4 pares |
La diferencia entre la salida del PSE (power sourcing equipment - su switch) y el PD (powered device - su punto de acceso) es crítica. La resistencia del cable provoca una pérdida de energía proporcional a la longitud del tramo y al calibre del conductor. Un puerto PoE+ de 30 vatios al final de un tramo de 100 metros de Cat 5e suministrará aproximadamente 25.5 vatios al dispositivo. Para despliegues de alta densidad donde los puntos de acceso funcionan cerca de su límite de potencia, este margen de pérdida debe tenerse en cuenta en cada cálculo por puerto.
Negociación de Energía a través de LLDP
Los switches PoE modernos y los puntos de acceso utilizan el protocolo Link Layer Discovery Protocol (LLDP) - específicamente las extensiones LLDP-MED - para negociar de forma dinámica los requisitos de potencia. El dispositivo alimentado anuncia su consumo de energía máximo y actual; el switch asigna los recursos correspondientes. Esto evita la asignación excesiva del presupuesto del switch y protege a los dispositivos de un voltaje excesivo. Asegúrese de que el firmware de su switch sea compatible con la negociación de potencia LLDP-MED, especialmente en entornos de múltiples fabricantes, ya que es posible que los AP de terceros no puedan utilizar protocolos propietarios como el CDP de Cisco.
Requisitos de potencia para WiFi 6, 6E y 7
Con cada generación sucesiva de WiFi, los requisitos de potencia de los puntos de acceso modernos de calidad empresarial han aumentado sustancialmente. Un AP WiFi 5 (802.11ac) típico consume entre 12 y 18 vatios, situándose cómodamente dentro del límite de 802.3af. Un AP tri-banda WiFi 6 (802.11ax) con un enlace ascendente de 2.5GbE consume normalmente entre 20 y 30 vatios, lo que requiere PoE+. Los AP WiFi 6E que admiten la banda de 6 GHz necesitan generalmente entre 30 y 40 vatios, entrando en el territorio de 802.3bt Tipo 3. Y los nuevos AP WiFi 7 (802.11be) con operación de enlace múltiple y soporte de canales de 320 MHz ya figuran en las fichas técnicas de los fabricantes con requisitos de entre 40 y 60 vatios. Especificar switches con capacidad 802.3bt hoy en día es una inversión con visión de futuro, no un lujo.
Cálculo del presupuesto de potencia
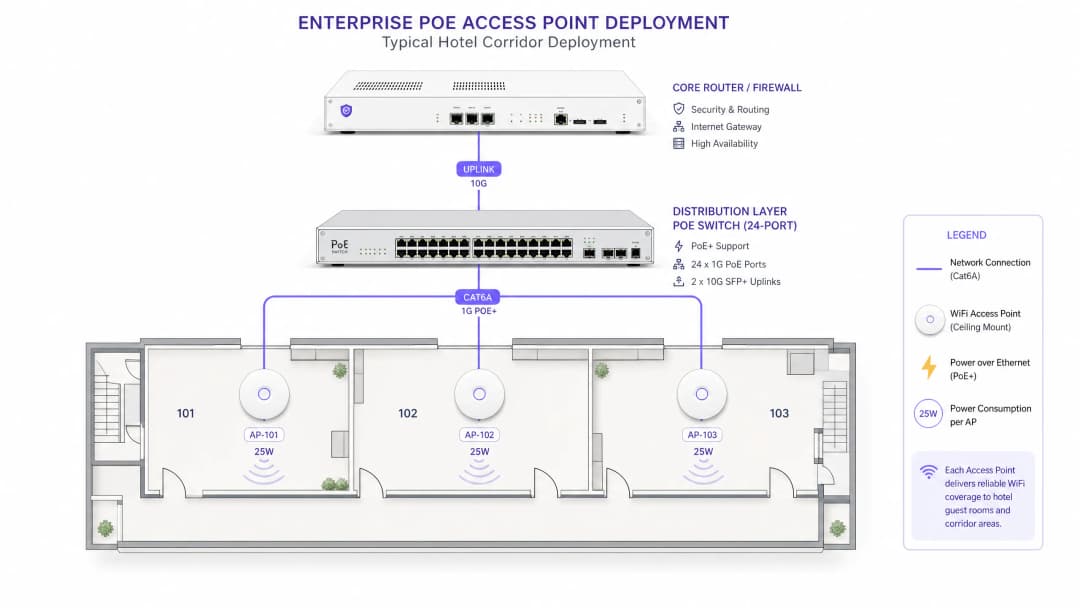
El error de despliegue de PoE más común y costoso es no calcular el presupuesto de potencia total del switch frente al consumo real del dispositivo. Un switch PoE+ de 48 puertos puede ofrecer 30 vatios por puerto, pero su presupuesto de potencia total - el vataje agregado que su fuente de alimentación interna puede entregar a través de todos los puertos PoE simultáneamente - suele ser de 370 a 740 vatios, según el modelo. Desplegar 30 AP que consuman 25 vatios cada uno requiere 750 vatios; un switch con un presupuesto de 740 vatios comenzará a desconectar puertos bajo carga completa.
El cálculo correcto es:
Presupuesto requerido = (número de AP × consumo máximo de potencia por AP) × factor de sobrecarga de 1.25
Este margen de sobrecarga del 25% compensa las pérdidas de eficiencia de la fuente de alimentación, la reducción térmica a temperaturas ambiente elevadas y deja margen para futuras incorporaciones de dispositivos. Valide siempre esta cifra con la especificación de presupuesto de PoE publicada por el fabricante del switch, no con el máximo por puerto.
Arquitectura de cableado para puntos de acceso PoE
La selección de cables es una cuestión de ingeniería térmica y eléctrica, no solo de rendimiento de datos. El estándar IEEE 802.3bt exige especificaciones mínimas para los conductores porque los vatajes más altos generan proporcionalmente más calor dentro del cable. Para los mazos de cables que discurren por falsos techos o conductos, la carga térmica acumulada eleva la temperatura ambiente, degradando tanto la eficiencia de la entrega de energía como la integridad de los datos.Las especificaciones de cableado recomendadas por el estándar PoE son las siguientes. Para despliegues 802.3af, Cat 5e es la opción mínima viable, pero se recomienda Cat 6 para cualquier instalación con una ruta de actualización planificada. Para despliegues 802.3at (PoE+), Cat 6 debe tratarse como la línea base, recomendándose encarecidamente Cat 6A cuando los tendidos de cable superen los 60 metros o se ubiquen en bandejas de alta densidad. Para despliegues 802.3bt a 60 vatios o más, Cat 6A es obligatorio. El estándar ANSI/TIA-568-B2-1 especifica conductores AWG24 como el mínimo para aplicaciones PoE; los conductores AWG23 en Cat 6A proporcionan una resistencia significativamente menor y una mejor disipación del calor.
Para espacios como estadios y grandes centros de conferencias - donde los tendidos de cable desde los armarios IDF hasta los AP montados bajo el asiento o en el techo pueden acercarse al límite de 100 metros - Cat 6A es la única especificación lógica. El coste incremental de material por metro es insignificante en comparación con el coste de mano de obra de volver a tirar el cable.
Segmentación de VLAN y Arquitectura de Red
Cada despliegue de puntos de acceso PoE de clase empresarial debe implementar una segmentación de red basada en VLAN. La arquitectura mínima viable separa tres dominios de tráfico: gestión (interfaces de gestión de switches y AP, accesibles únicamente desde la VLAN del NOC), corporativo (dispositivos del personal autenticados, conectados al directorio corporativo mediante 802.1X), y visitantes (tráfico de visitantes no autenticado o autenticado mediante Captive Portal, aislado de todos los recursos internos).
La plataforma Guest WiFi de Purple funciona de forma nativa dentro de esta arquitectura. El SSID de invitados se asocia a una VLAN dedicada, el tráfico se enruta a la infraestructura en la nube de Purple para la autenticación en el Captive Portal y la captura de datos, y el motor de WiFi Analytics de la plataforma procesa el tiempo de permanencia, las tasas de visitas recurrentes y los datos demográficos completamente dentro del dominio de tráfico de invitados. Esta segmentación no es opcional - es un requisito bajo PCI-DSS 4.0 para cualquier establecimiento que procese pagos con tarjeta, y es fundamental para demostrar el cumplimiento de GDPR en la recopilación de datos de invitados.
Para entornos de healthcare, el modelo de segmentación se amplía aún más: los dispositivos médicos IoT, los sistemas de llamada a enfermeras y el WiFi para pacientes deben ocupar cada uno VLAN independientes con políticas de firewall explícitas entre ellos. Los switches PoE en despliegues sanitarios deben admitir la autenticación basada en puertos 802.1X para evitar conexiones de dispositivos no autorizadas en la capa física.
Guía de Implementación
Fase 1: Estudio de Cobertura y Recopilación de Requisitos
Antes de tomar cualquier decisión de adquisición, realice un estudio de campo estructurado que aborde cuatro dimensiones. En primer lugar, mapee cada ubicación planificada de los AP con su IDF o MDF más cercano, calculando la distancia real del recorrido del cable (incluidos los tramos a través de conductos y falsos techos) en lugar de la distancia en línea recta. En segundo lugar, audite la infraestructura de cableado existente: confirme la categoría del cable, la fecha de instalación y cualquier historial de fallos conocido. En tercer lugar, inventaríe el parque de switches existente: registre las capacidades PoE, la potencia por puerto y el presupuesto total de energía. En cuarto lugar, documente los modelos de AP en evaluación y extraiga de las fichas técnicas de los proveedores su consumo de energía máximo bajo carga de radio completa, no las cifras "típicas".
Para nodos de transporte y grandes complejos del sector público, esta fase de estudio también debería incluir un estudio de propagación de RF para determinar los requisitos de densidad de AP, lo que condiciona directamente el recuento total de puertos PoE y la especificación del switch.
Fase 2: Especificación de switches e infraestructura
Con los datos del estudio de campo en la mano, especifique sus switches PoE utilizando el método de cálculo de presupuesto anterior. Para despliegues en múltiples plantas o edificios, la arquitectura estándar coloca un switch de distribución PoE en cada armario IDF, conectado a los switches principales en el MDF a través de enlaces ascendentes de fibra de 10GbE o 25GbE. Esto mantiene cortos los recorridos de los cables PoE, reduciendo la pérdida de energía y la carga térmica, al tiempo que centraliza la gestión en el núcleo.
Para ofrecer redundancia en entornos críticos como hospitales, aeropuertos o grandes establecimientos de hostelería, especifique switches con fuentes de alimentación redundantes duales. Un único fallo de la PSU en un switch PoE de 48 puertos puede inutilizar simultáneamente una planta entera de puntos de acceso.
Fase 3: Instalación del cableado
Instale el cableado según la norma ANSI/TIA-568-C.2. Los requisitos clave incluyen mantener el radio de curvatura mínimo (cuatro veces el diámetro del cable para Cat 6A), evitar rutas de cable adyacentes a conductos eléctricos de alta tensión (mantener al menos 300 mm de separación) y mantener el llenado de las bandejas por debajo del 50% de su capacidad para permitir un flujo de aire y una disipación de calor adecuados. Pruebe cada tramo frente a los límites de canal de TIA-568-C.2 con un certificador de cableado antes de instalar los switches: encontrar un fallo en esta etapa cuesta minutos; encontrarlo después de montar los AP cuesta horas.
Fase 4: Configuración de los switches
Configure los siguientes parámetros de referencia en sus switches PoE. Active LLDP de forma global y en todos los puertos de acceso. Establezca los niveles de prioridad PoE: asigne prioridad "crítica" a los AP que prestan servicio en las áreas de cobertura principales, "alta" a los AP de cobertura secundaria y "baja" a los dispositivos no críticos como los sensores IoT. Establezca límites de potencia por puerto para que coincidan con el consumo máximo de cada AP más un margen de seguridad del 10%; esto evita que un solo AP defectuoso consuma una parte desproporcionada del presupuesto. Habilite las trampas SNMP para las alertas de umbral de energía PoE y configure su NMS para que alerte cuando la utilización del presupuesto total del switch alcance el 80%.
Para la seguridad de puertos 802.1X, configure el switch para colocar los dispositivos no autenticados en una VLAN restringida en lugar de bloquearlos por completo - esto simplifica la resolución de problemas al tiempo que mantiene la postura de seguridad.
Fase 5: Despliegue y Validación de Access Points
Instale los AP según el plan del estudio de RF. Tras la instalación física, valide el suministro de PoE desde la CLI del switch: confirme la clase de potencia negociada, el consumo real de energía y los anuncios de potencia LLDP para cada puerto. Compare el consumo real con el máximo de la ficha técnica del fabricante - una discrepancia significativa puede indicar un fallo en el cable, una restricción en el presupuesto de potencia o un problema de firmware que hace que el AP funcione en un modo de energía degradado.
Para plataformas como el Guest WiFi de Purple, valide el proceso del Captive Portal de extremo a extremo desde un dispositivo invitado: confirme la visibilidad del SSID, la redirección al portal, la autenticación y la captura de datos antes de dar por finalizada la instalación. Una degradación de energía relacionada con PoE que deshabilite la radio de 5 GHz no será visible de inmediato en la CLI del switch, pero aparecerá en las analíticas de Purple como una caída drástica en el recuento de dispositivos conectados en ese AP.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Buenas Prácticas
Las siguientes buenas prácticas, independientes del fabricante, se derivan de los estándares IEEE, las especificaciones de cableado ANSI/TIA y la experiencia práctica en despliegues empresariales.
Especifique siempre Cat 6A para nuevas instalaciones. Incluso si sus modelos de AP actuales solo requieren PoE+, el coste incremental por metro de Cat 6A sobre Cat 6 suele ser de solo el 15 - 20%. El coste de volver a tender cable para soportar futuros AP con WiFi 7 es exponencialmente mayor. Para cualquier instalación que se prevea que deba prestar servicio durante cinco años o más, Cat 6A es la especificación correcta.
Nunca confíe únicamente en las cifras de vataje por puerto. Verifique siempre el presupuesto total de potencia PoE del switch y calcule el consumo agregado. Esta es la causa más común de fallos de PoE tras la instalación en despliegues empresariales.
Implemente la monitorización de energía PoE como procedimiento operativo estándar. La monitorización basada en SNMP de la utilización de PoE por puerto y total debe formar parte de su configuración estándar de NMS. El análisis de la tendencia de estos datos a lo largo del tiempo detecta fuentes de alimentación que se degradan gradualmente antes de que causen una interrupción del servicio.
Mantenga un margen de maniobra del 20 - 30% en el presupuesto de potencia. Esto no es un sobredimensionamiento inútil - compensa las pérdidas de eficiencia de la fuente de alimentación, la degradación térmica y las futuras adiciones de dispositivos. Un switch que funcione al 95% de su presupuesto de PoE es un incidente de mantenimiento a punto de ocurrir.
Diferencie los dispositivos alimentados por PoE según su nivel de criticidad en su estrategia de VLAN y QoS. Los puntos de acceso que dan servicio al WiFi de invitados principal deben tener una prioridad de PoE más alta que los sensores IoT o la señalización digital. Cuando el switch tenga que liberar carga, querrá que tome la decisión correcta automáticamente.Para explorar más a fondo cómo interactúan las opciones de arquitectura inalámbrica con la escala del recinto, consulte nuestra guía Redes de malla frente a puntos de acceso: ¿cuál es mejor para grandes recintos?, que detalla las ventajas y desventajas entre los despliegues de AP cableados por PoE y las topologías de malla.
Resolución de problemas y mitigación de riesgos
Punto de acceso funcionando en modo degradado
Síntoma: el AP está en línea, pero ciertas funciones específicas - como los puertos USB, las radios secundarias o el enlace ascendente multi-gigabit - no están disponibles. Causa principal: energía PoE insuficiente. El AP recibe menos vatios que su requisito mínimo de funcionamiento y ha desactivado las funciones no esenciales para permanecer en línea. Diagnóstico: compruebe la CLI del conmutador para confirmar la clase de energía negociada y el consumo real de energía; compárelo con la ficha técnica del fabricante. Compruebe la longitud del recorrido y certifique el cable con un comprobador. Resolución: verifique el presupuesto de energía PoE restante del conmutador, actualice el cableado si es necesario o mueva el AP a un puerto de conmutador que admita un estándar PoE superior.
Puertos de conmutador que se apagan bajo carga
Síntoma: los puertos de los AP pierden energía de forma intermitente, especialmente durante las horas de mayor uso, cuando todas las radios están a plena carga. Causa principal: se ha superado el presupuesto total de energía PoE del conmutador. Diagnóstico: compruebe la utilización global de PoE en todo el conmutador a través de SNMP o la CLI; compárela con el presupuesto de energía nominal del conmutador. Resolución: redistribuya los AP entre varios conmutadores, añada un segundo conmutador o sustitúyalo por un modelo de conmutador con un presupuesto de energía superior. Mientras tanto, reduzca los límites de energía por puerto en los dispositivos de menor prioridad.
Conectividad intermitente en recorridos largos
Síntoma: los AP en recorridos de cable que se aproximan a los 90-100 metros muestran una conectividad intermitente o un rendimiento reducido. Causa principal: caída de tensión en recorridos largos y aumento de la resistencia inducido por el calor. Las elevadas temperaturas ambiente en los falsos techos agravan el problema. Diagnóstico: realice pruebas de certificación de cables en los recorridos afectados; compruebe la temperatura ambiente en las bandejas de cables. Resolución: instale extensores PoE o un conmutador intermedio para segmentar el recorrido, o vuelva a trazar el cable para acortar la longitud.
Fallo en la negociación de energía LLDP
Síntoma: el AP se enciende pero consume la energía máxima de la clase en lugar de la energía negociada, asignando en exceso el presupuesto de energía. Causa principal: LLDP-MED no está habilitado en el puerto del conmutador, o el firmware del AP no es compatible con el TLV de energía de LLDP-MED. Resolución: habilite LLDP de forma global y en los puertos individuales del conmutador; actualice el firmware del AP; verifique que se están intercambiando tramas LLDP mediante una captura de paquetes en la VLAN de gestión.
Riesgo de seguridad: conexiones de dispositivos no autorizados
Riesgo: un dispositivo no autorizado se conecta a un puerto de switch PoE en un área pública y obtiene acceso a la red. Mitigación: habilite la autenticación de puerto 802.1X en todos los puertos de switch de la capa de acceso. Para los dispositivos que no admiten un suplicante 802.1X, configure MAC Authentication Bypass (MAB) como alternativa y colóquelos en una VLAN restringida. Para los establecimientos que utilizan el WiFi de invitados de Purple, la capa de Captive Portal proporciona un punto de control de autenticación adicional por encima de la capa de red, lo que garantiza que incluso un dispositivo que obtenga una dirección IP no pueda acceder a Internet hasta que complete el proceso del portal.
-
ROI e impacto comercial
Cuantificación del coste de la subespecificación
El caso de negocio para una especificación PoE correcta se vuelve obvio una vez que se tiene en cuenta el coste total de un fallo. Un punto de acceso que funcione en modo degradado debido a una alimentación insuficiente puede desactivar su radio de 5 GHz, reduciendo a la mitad el rendimiento efectivo y obligando a los clientes a conectarse a la congestionada banda de 2,4 GHz. En un entorno hotelero, esto se correlaciona directamente con las puntuaciones de satisfacción de los huéspedes: la calidad del WiFi se clasifica sistemáticamente entre los tres factores principales en las opiniones de los huéspedes. Los datos de Purple de implementaciones en el sector de la hostelería muestran que los establecimientos con un WiFi de alto rendimiento y estable logran puntuaciones de Net Promoter Scores (NPS) y tasas de repetición de reservas notablemente más altas. Para obtener más información sobre la relación entre la calidad del WiFi y la experiencia del huésped, consulte Cómo mejorar la satisfacción del cliente: la guía definitiva.
La dependencia de los ingresos por analítica de la estabilidad de la infraestructura
La plataforma de WiFi Analytics de Purple captura datos de primera mano de cada sesión de WiFi de invitados: tiempo de permanencia, frecuencia de visitas, datos demográficos de los registros del portal y patrones de movimiento por todo el establecimiento. Estos datos tienen un valor comercial directo: sirven para la segmentación de marketing, las decisiones de personal y la planificación de la distribución de las tiendas. Cada AP que se desconecta debido a un fallo de PoE representa un vacío en esa cadena de datos. En una red de tiendas de 200 ubicaciones, incluso una degradación del 2% en el tiempo de actividad del AP produce una pérdida de datos medible en todo el canal de análisis.
La compensación entre la inversión en infraestructura y el coste operativo
En el momento de la adquisición, el coste incremental de especificar switches compatibles con 802.3bt en lugar de switches 802.3at suele ser del 15 al 25%. El coste de actualizar a switches de mayor capacidad en una implementación de 100 AP dos años después (incluyendo mano de obra, tiempo de inactividad y reconfiguración) supera habitualmente el coste de los switches originales. Para un CTO, el planteamiento correcto no es "¿necesitamos esta capacidad hoy?", sino "¿necesitaremos esta capacidad dentro de la vida útil operativa de esta infraestructura?". Para cualquier implementación en la que se prevea dar soporte a AP de WiFi 6E o WiFi 7, la respuesta es rotundamente sí.
Contexto del sector público y las Smart Cities
Para las organizaciones del sector público que despliegan puntos de acceso PoE para exteriores o semi-exteriores como parte de programas de ciudades inteligentes o inclusión digital, los factores ambientales (temperaturas extremas, ingreso de humedad y la ausencia de infraestructura eléctrica cercana) amplifican las consideraciones de cableado y presupuesto de energía. Esto exige switches PoE de grado industrial con clasificaciones de temperatura extendidas y carcasas con clasificación IP. La creciente práctica de Purple en el sector público, reflejada en el nombramiento de Iain Fox como VP of Public Sector Growth, está directamente comprometida con estos desafíos de despliegue en entornos de ayuntamientos locales, transporte y educación.
Autenticación sin contraseña y sin fricciones a escala
A medida que los recintos avanzan hacia el acceso de invitados sin contraseña, aprovechando tecnologías como Passpoint y OpenRoaming, la infraestructura de puntos de acceso debe soportar la sobrecarga de autenticación asociada. La autenticación basada en WPA3 y 802.1X impone demandas de procesamiento adicionales en los AP, lo que a su vez aumenta el consumo de energía. Garantizar que su infraestructura PoE tenga suficiente margen para soportar estos protocolos de autenticación es parte de preparar su despliegue para el futuro. Para obtener más información sobre cómo funciona este modelo de autenticación en la práctica, consulte Cómo los asistentes de WiFi permiten el acceso sin contraseña en 2026.
Definiciones clave
PSE (Power Sourcing Equipment)
El dispositivo que suministra alimentación a través del cable Ethernet - en despliegues empresariales, se trata del switch PoE o del inyector PoE. El PSE detecta si un dispositivo conectado es compatible con PoE antes de suministrar energía, evitando daños en equipos que no sean PoE.
Los equipos de TI se encuentran con este término al revisar las fichas técnicas de los switches y las especificaciones del presupuesto de potencia. La potencia de salida del PSE es siempre superior a la potencia de recepción del PD debido a las pérdidas del cable - una distinción fundamental para calcular con precisión el presupuesto de potencia.
PD (Powered Device)
El dispositivo que recibe alimentación a través del cable Ethernet - en despliegues inalámbricos, se trata del punto de acceso. El PD comunica su clase de potencia y consumo de corriente al PSE a través de LLDP, lo que permite una asignación dinámica de la potencia.
Relevante al leer las fichas técnicas de los proveedores de APs. La cifra de "potencia requerida" en la ficha técnica de un AP es la cifra de recepción del PD, no la cifra de salida del PSE. Verifique siempre qué cifra está citando el proveedor.
Presupuesto de potencia PoE
La potencia total agregada en vatios que un switch PoE puede suministrar a través de todos sus puertos PoE simultáneamente. Se trata de un límite estricto determinado por la capacidad de la fuente de alimentación interna del switch y es independiente de la potencia máxima por puerto.
La especificación que más se malinterpreta en la adquisición de switches PoE. Un switch PoE+ de 48 puertos con un máximo de 30W por puerto puede tener un presupuesto total de solo 370W - suficiente para aproximadamente 12 APs a plena carga, no para 48.
LLDP-MED (Link Layer Discovery Protocol - Media Endpoint Discovery)
Una extensión del estándar IEEE 802.1AB LLDP que permite a los dispositivos compatibles con PoE anunciar sus requisitos y capacidades de energía al PSE. Permite la negociación dinámica de energía en lugar de la asignación estática basada en clases.
Relevante durante la configuración del switch y la puesta en marcha de los APs. Si LLDP-MED no está habilitado en el puerto del switch, este asignará la potencia máxima de la clase en lugar de la cantidad negociada, consumiendo más presupuesto de potencia de lo necesario.
4PPoE (4-Pair Power over Ethernet)
El método de suministro de energía introducido en IEEE 802.3bt que utiliza los cuatro pares de conductores de un cable Ethernet para transportar energía, lo que permite los niveles de vataje más altos de PoE++ (60W y 100W). Los estándares anteriores utilizaban solo dos pares.
Crucial al especificar el cableado para despliegues 802.3bt. El 4PPoE requiere que los cuatro pares del cable estén intactos y correctamente terminados - un solo par defectuoso evitará que el dispositivo reciba la potencia completa. La certificación del cable debe verificar los cuatro pares.
IDF (Intermediate Distribution Frame)
Un armario de cableado o rack secundario que agrega las conexiones de red de una planta o zona y las conecta mediante un enlace ascendente al marco de distribución principal (MDF). En los despliegues de PoE, el IDF es el lugar donde se ubican los switches PoE de la capa de distribución.
La ubicación del IDF es una decisión de diseño crítica en los despliegues de PoE. Cada metro de tendido de cable entre un IDF y un AP representa una pérdida de energía y una carga térmica. Los IDF mal ubicados obligan a realizar tendidos de cable largos que llevan al límite el suministro de energía PoE.
Clase de prioridad PoE
Un parámetro de configuración del switch que determina qué puertos reciben energía primero cuando el switch se acerca al límite de su presupuesto de energía total. Normalmente consta de tres niveles: crítico, alto y bajo. Los puertos de menor prioridad se apagan primero cuando se agota el presupuesto.
Debe configurarse durante la instalación del switch. A los puntos de acceso que dan servicio a las áreas de cobertura principales se les debe asignar la prioridad "crítica". No configurar la prioridad significa que el switch tomará decisiones arbitrarias durante el agotamiento del presupuesto de energía, lo que podría apagar APs de misión crítica.
Autenticación de puerto 802.1X
Un estándar IEEE para el control de acceso a la red basado en puertos que requiere que los dispositivos se autentiquen antes de que se les conceda acceso a la red. En despliegues de switches PoE, 802.1X evita que dispositivos no autorizados se conecten a los puertos del switch de la capa de acceso y obtengan acceso a la red.
Relevante en cualquier despliegue donde los puertos del switch PoE sean accesibles físicamente para personal ajeno al departamento de TI - tiendas, pasillos de hoteles, salas de conferencias. Sin 802.1X, cualquier dispositivo conectado a un puerto de switch recibe acceso a la red. Este es un requisito de PCI DSS y de seguridad general.
Reducción térmica (Thermal Derating)
La reducción de la capacidad de salida de energía máxima de un switch PoE a temperaturas ambientales elevadas. La mayoría de los switches empresariales están clasificados para una salida PoE completa a 25°C; por encima de este umbral, la fuente de alimentación reduce la salida para evitar el sobrecalentamiento.
Relevante en despliegues donde los switches se ubican en espacios con poca ventilación - falsos techos, cajas de montaje en pared compactas o armarios exteriores. Un switch con una potencia nominal de 740W a 25°C puede entregar solo 600W a 40°C. Tenga en cuenta la reducción térmica en los cálculos del presupuesto de energía para cualquier entorno no climatizado.
Ejemplos prácticos
¿Cómo debe especificarse la infraestructura PoE para un hotel de 200 habitaciones que va a actualizar su red desde una WiFi 4 heredada a WiFi 6? La planta de cableado existente es Cat 5e, instalada hace unos 12 años. El director de TI necesita desplegar 180 puntos de acceso (uno por habitación, más pasillos y zonas comunes) y quiere prepararse para el futuro con WiFi 6E en un plazo de tres años. El presupuesto es limitado y no es viable una sustitución completa del cableado en la Fase 1.
La solución requiere un enfoque por fases que respete la limitación actual del cableado y, al mismo tiempo, cree una vía de actualización viable. En la Fase 1, especifique AP de WiFi 6 con un consumo máximo de 25 vatios o menos; esto mantiene el despliegue dentro de los límites de 802.3at (PoE+) y dentro del límite térmico del cableado Cat 5e existente. Seleccione AP que admitan explícitamente el funcionamiento a 25.5 W (el receptor PD máximo para 802.3at) en lugar de requerir 30 W en el puerto PSE. Para la capa de switch, especifique switches compatibles con 802.3bt, aunque los AP de la Fase 1 solo requieran PoE+. El coste adicional es moderado y se evita la sustitución del switch en la Fase 2. Dimensione cada switch IDF con un presupuesto PoE total mínimo de 740 W para un switch de 24 puertos, lo que admite hasta 24 AP a 25 W con un margen de sobrecarga del 24%. Despliegue un switch por planta en los armarios IDF, conectados mediante enlaces ascendentes de fibra SFP+ de 10GbE al núcleo. En la Fase 2 (12-24 meses), sustituya el cable Cat 5e por Cat 6A en las secciones donde se vayan a desplegar primero los AP de WiFi 6E (normalmente zonas comunes de alta densidad: recepción, restaurante, salas de conferencias). Los switches 802.3bt ya están instalados; simplemente cambie los AP y la infraestructura estará lista. Configure las VLAN desde el primer día: VLAN 10 para gestión, VLAN 20 para personal corporativo, VLAN 30 para guest WiFi. Asocie el Captive Portal de Purple a la VLAN 30 con un ámbito DHCP dedicado y enrutamiento ascendente hacia la nube de Purple.
Una cadena de tiendas minoristas regional con 85 tiendas va a desplegar Purple's Guest WiFi y la plataforma WiFi Analytics en toda su infraestructura. Cada tienda tiene entre 3 y 8 puntos de acceso según la superficie. El gestor de la infraestructura desea una especificación estandarizada de switches PoE que funcione en tiendas de todos los tamaños, minimice el número de SKU y dé soporte a la plataforma de analítica de forma fiable. El cableado actual es una mezcla de Cat 5e y Cat 6, instalado en varios momentos durante la última década. ¿Cómo debe estandarizarse la infraestructura PoE?
Para un parque de tiendas de esta escala, la estandarización en un único SKU de switch es operacionalmente correcta - simplifica la gestión de repuestos, la estandarización de firmware y el soporte del NOC. El enfoque recomendado es especificar un único switch gestionado PoE+ de 8 o 16 puertos (802.3at, presupuesto total mínimo de 120W) como unidad estándar para las tiendas, con una variante de 24 puertos para las tiendas más grandes que superen los 6 APs. La unidad de 8 puertos a 120W admite hasta 4 APs a 25W con un margen de sobrecarga del 20%; la unidad de 16 puertos a 240W admite hasta 8 APs. Ambas unidades deben ser compatibles con 802.3bt en al menos 2 puertos para dar cabida a futuras actualizaciones de APs sin necesidad de sustituir por completo el switch. Para el cableado, realice una auditoría en cada tienda durante la visita de despliegue inicial. En los casos en que exista Cat 5e y las longitudes de tendido sean inferiores a 60 metros, es aceptable para los APs PoE+ actuales. Marque las tiendas con tendidos de Cat 5e de más de 60 metros o con fallos de cable conocidos para la sustitución del cableado, priorizándola en función de los ingresos de la tienda. Configure todos los switches con una plantilla de VLAN estandarizada: VLAN 10 de gestión, VLAN 20 de WiFi de invitados (asociada a la plataforma de Purple), VLAN 30 para sistemas POS (aislada del tráfico de invitados según los requisitos de PCI-DSS). Despliegue una configuración de aprovisionamiento sin intervención (zero-touch provisioning) para que los switches de sustitución puedan enviarse a las tiendas y autoconfigurarse en el primer arranque - algo fundamental para un parque de 85 tiendas donde el soporte de TI in situ es limitado.
Preguntas de práctica
Q1. Está especificando la infraestructura de red para un nuevo centro de conferencias de 350 asientos. El lugar albergará eventos que van desde pequeñas reuniones de juntas directivas hasta conferencias de máxima capacidad con transmisión en vivo. El equipo de TI ha especificado 45 puntos de acceso WiFi 6E, cada uno con un consumo máximo de 35 vatios. El lugar no dispone de cableado previo. Se le ha pedido que especifique la infraestructura de switches PoE. ¿Cuál es el presupuesto total mínimo de PoE requerido en todos los switches y qué categoría de cable se debe especificar?
Sugerencia: Recuerde aplicar el factor de sobrecarga del 25% a su carga calculada, y considere que 35W por AP supera la cifra máxima de recepción del PD de 802.3at que es de 25.5W.
Ver respuesta modelo
El cálculo del presupuesto de PoE mínimo requerido es: 45 APs × 35W = 1.575W de carga básica. Aplicando el factor de sobrecarga del 25%: 1.575W × 1,25 = 1.969W de presupuesto de PoE total mínimo del switch en toda la implementación. Dado que 35W por AP supera el máximo de recepción de un PD 802.3at de 25,5W, los switches deben ser compatibles con IEEE 802.3bt Tipo 3 (60W por puerto). Para el cableado, Cat 6A es obligatorio para implementaciones 802.3bt y es la especificación correcta para una nueva instalación en cualquier caso. Una arquitectura típica distribuiría esto en 3 o 4 ubicaciones IDF con switches 802.3bt de 24 puertos (cada uno con un presupuesto mínimo de 740W), conectados a través de enlaces ascendentes de fibra de 10GbE a un switch principal. Tres switches de 740W proporcionan 2.220W de presupuesto, lo que cumple con el requisito de 1.969W con un margen de seguridad adecuado.
Q2. Durante una auditoría posterior a la instalación de una implementación comercial de 60 AP, descubre que 12 puntos de acceso en el tercer piso están funcionando con su radio de 5GHz desactivada. El switch muestra todos los puertos como "PoE active" sin errores. Los tendidos de cable en el tercer piso tienen una media de 85 metros. ¿Cuál es la causa raíz más probable y cuál es la vía de solución?
Sugerencia: Considere la relación entre la longitud del tendido de cable, la pérdida de potencia y el comportamiento del AP cuando recibe una potencia insuficiente. Que el switch muestre "PoE active" no significa que el AP esté recibiendo la potencia nominal completa.
Ver respuesta modelo
La causa raíz más probable es la caída de tensión y la pérdida de potencia en los tendidos de cable Cat 5e o Cat 6 de 85 metros, lo que provoca que los AP reciban menos de la potencia mínima requerida para su funcionamiento con todas las funciones. Que el switch muestre "PoE active" confirma que se está suministrando energía, pero no confirma la potencia real recibida en el dispositivo. A 85 metros, las pérdidas por resistencia en Cat 5e pueden reducir la potencia entregada entre un 15% y un 20% en comparación con un tendido de 30 metros. Si los AP requieren 25W para un funcionamiento completo (incluida la radio de 5GHz), es posible que solo estén recibiendo entre 20 y 21W, lo que provoca que la radio se desactive como medida de ahorro de energía. Solución: primero, compruebe la CLI del switch para ver el consumo de energía real por puerto y compárelo con el máximo nominal del AP. Segundo, certifique los tendidos de cable: busque valores de resistencia superiores a los límites de TIA-568-C.2. Tercero, reemplace los tendidos de cable con Cat 6A (menor resistencia por metro) o instale switches extensores PoE intermedios para acortar la longitud del tendido. Cuarto, verifique que LLDP-MED esté habilitado para que el switch asigne la clase de potencia correcta.
Q3. Un grupo hotelero planea implementar la plataforma de Guest WiFi de Purple en una propiedad de 150 habitaciones. El arquitecto de red ha propuesto un diseño de red plano con todos los dispositivos (WiFi de invitados, terminales de punto de venta, cámaras IP y dispositivos del personal) en una única VLAN para simplificar la configuración. El hotel procesa pagos con tarjeta en la recepción y en el restaurante. Identifique los riesgos de cumplimiento y seguridad en este diseño y proponga una arquitectura corregida.
Sugerencia: Considere los requisitos de PCI DSS para entornos de datos de titulares de tarjetas, las obligaciones de GDPR para los datos de los invitados y las implicaciones de seguridad de que los dispositivos de los invitados compartan un dominio de difusión con los terminales de punto de venta (POS).
Ver respuesta modelo
El diseño de red plana presenta múltiples fallos críticos de cumplimiento y seguridad. Según PCI DSS 4.0, cualquier red que transporte datos de titulares de tarjetas debe estar segmentada de todo el resto del tráfico de red. Una red plana donde los dispositivos de la red WiFi de invitados comparten una VLAN con los terminales POS significa que el entorno de datos de titulares de tarjetas (CDE) no está aislado; esto es una infracción directa de PCI DSS que resultaría en una evaluación QSA fallida y en la posible pérdida de la capacidad de procesar tarjetas. Según el GDPR, los datos de los invitados recopilados a través del Captive Portal de Purple deben gestionarse en un entorno controlado; una red plana aumenta la superficie de ataque para la exfiltración de datos. La arquitectura corregida requiere un mínimo de cuatro VLAN: VLAN 10 para la gestión de red (switches, APs, cámaras, accesible solo desde el NOC); VLAN 20 para POS y sistemas de pago (el CDE, con reglas de firewall estrictas que solo permiten el tráfico del procesador de pagos); VLAN 30 para la red WiFi de invitados (enrutada a la plataforma de Purple, sin acceso a recursos internos); VLAN 40 para los dispositivos corporativos del personal (autenticados a través de 802.1X, con acceso a los sistemas internos). Cada VLAN requiere una política de firewall explícita entre ella y todas las demás, siendo la VLAN del CDE la que tiene las reglas más restrictivas. Esta arquitectura satisface los requisitos de segmentación de red de PCI DSS y proporciona una postura defendible para la gestión de datos bajo el GDPR.
Preguntas frecuentes
What PoE standard is required for WiFi 6, WiFi 6E, and WiFi 7 access points?
Enterprise dual-band WiFi 6 (802.11ax) access points typically require IEEE 802.3at (PoE+, supplying up to 30W PSE / 25.5W PD). Tri-band WiFi 6E and tri/quad-band WiFi 7 (802.11be) APs with 6 GHz radios, multi-gigabit uplinks, and 4x4 or 8x8 MU-MIMO arrays require IEEE 802.3bt Type 3 (PoE++, up to 60W) or Type 4 (up to 90W). When connected to lower-tier 802.3at or 802.3af switches, these APs negotiate reduced power profiles that shut down the 6 GHz radio or throttle MIMO chains.
What happens when an access point receives insufficient PoE power from a switch?
When an access point detects insufficient wattage during LLDP or CDP negotiation, it enters a hardware fallback mode. Typical fallback symptoms include disabling the 6 GHz radio, reducing 5 GHz and 2.4 GHz transmit power, stepping down 4x4 MIMO to 2x2 MIMO, shutting down secondary mGig Ethernet or USB IoT expansion ports, and triggering spontaneous reboots under peak client association surges.
What is the maximum cable distance for PoE powering wireless access points?
Under IEEE 802.3 and ANSI/TIA-568 standards, the maximum channel length for twisted-pair Ethernet (Cat5e, Cat6, Cat6A) is 100 metres (328 feet), consisting of up to 90 metres of solid horizontal cabling and 10 metres of total patch cord. Exceeding 100 metres increases DC loop resistance, leading to excessive voltage drop below the AP operating threshold and severe radio power starvation.
How do you calculate switch PoE power budget headroom for enterprise WiFi deployments?
Calculate the total raw wattage of all connected access points at maximum draw, add estimated cable resistance dissipation (typically 2W to 4W per 100m run on 2-pair PoE), and incorporate an engineering buffer of 20% for power supply thermal efficiency and inrush currents. For example, 24 WiFi 6E APs drawing 25.5W each require 612W base load plus 122W headroom, demanding a switch power budget of at least 734W.
How do LLDP and CDP power negotiations prevent switch PoE overload?
Hardware classification reserves power in fixed chunks based on IEEE classes (such as reserving a full 30W for Class 4). Link Layer Discovery Protocol (LLDP-MED) and Cisco Discovery Protocol (CDP) allow the AP to dynamically communicate its actual runtime wattage (e.g. 21.4W) to the switch over Layer 2. The switch then adjusts its allocated power pool down to the exact requirement, freeing up unallocated watts for additional access points.
Continúe leyendo esta serie
Cómo configurar políticas NAC para el direccionamiento VLAN en Cisco Meraki
Esta guía autorizada ofrece a los responsables de TI, arquitectos de red y directores de operaciones de recintos un marco práctico y paso a paso para configurar políticas NAC y direccionamiento VLAN en entornos Cisco Meraki. Abarca la implementación de 802.1X, el aislamiento de dispositivos IoT mediante derivación de autenticación MAC y la integración fluida con la plataforma de análisis de WiFi para invitados de Purple para garantizar una segmentación de red segura, conforme a las normativas y de alto rendimiento en despliegues del sector hotelero, comercio minorista y sector público.
Comparativa de puntos de acceso empresariales: Cisco, Aruba, Ruckus y UniFi
Compare los puntos de acceso empresariales de Cisco Meraki, Aruba, Ruckus y UniFi. Evalúe WiFi 6E/7, licencias TCO, rendimiento de RF y arquitecturas de controladores.
Solucionar problemas de conectividad a internet y del adaptador de red en Windows 11 tras la actualización
Solución de problemas de fallos de conexión a internet y WiFi en Windows 11 tras la actualización. Correcciones técnicas paso a paso para pilas TCP/IP corruptas, tiempos de espera de DNS agotados y errores de controladores.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.