
Guías técnicas de WiFi
Guías técnicas detalladas y dirigidas por expertos sobre WiFi para invitados, analíticas, Captive Portals y tecnología para recintos.
473 guides
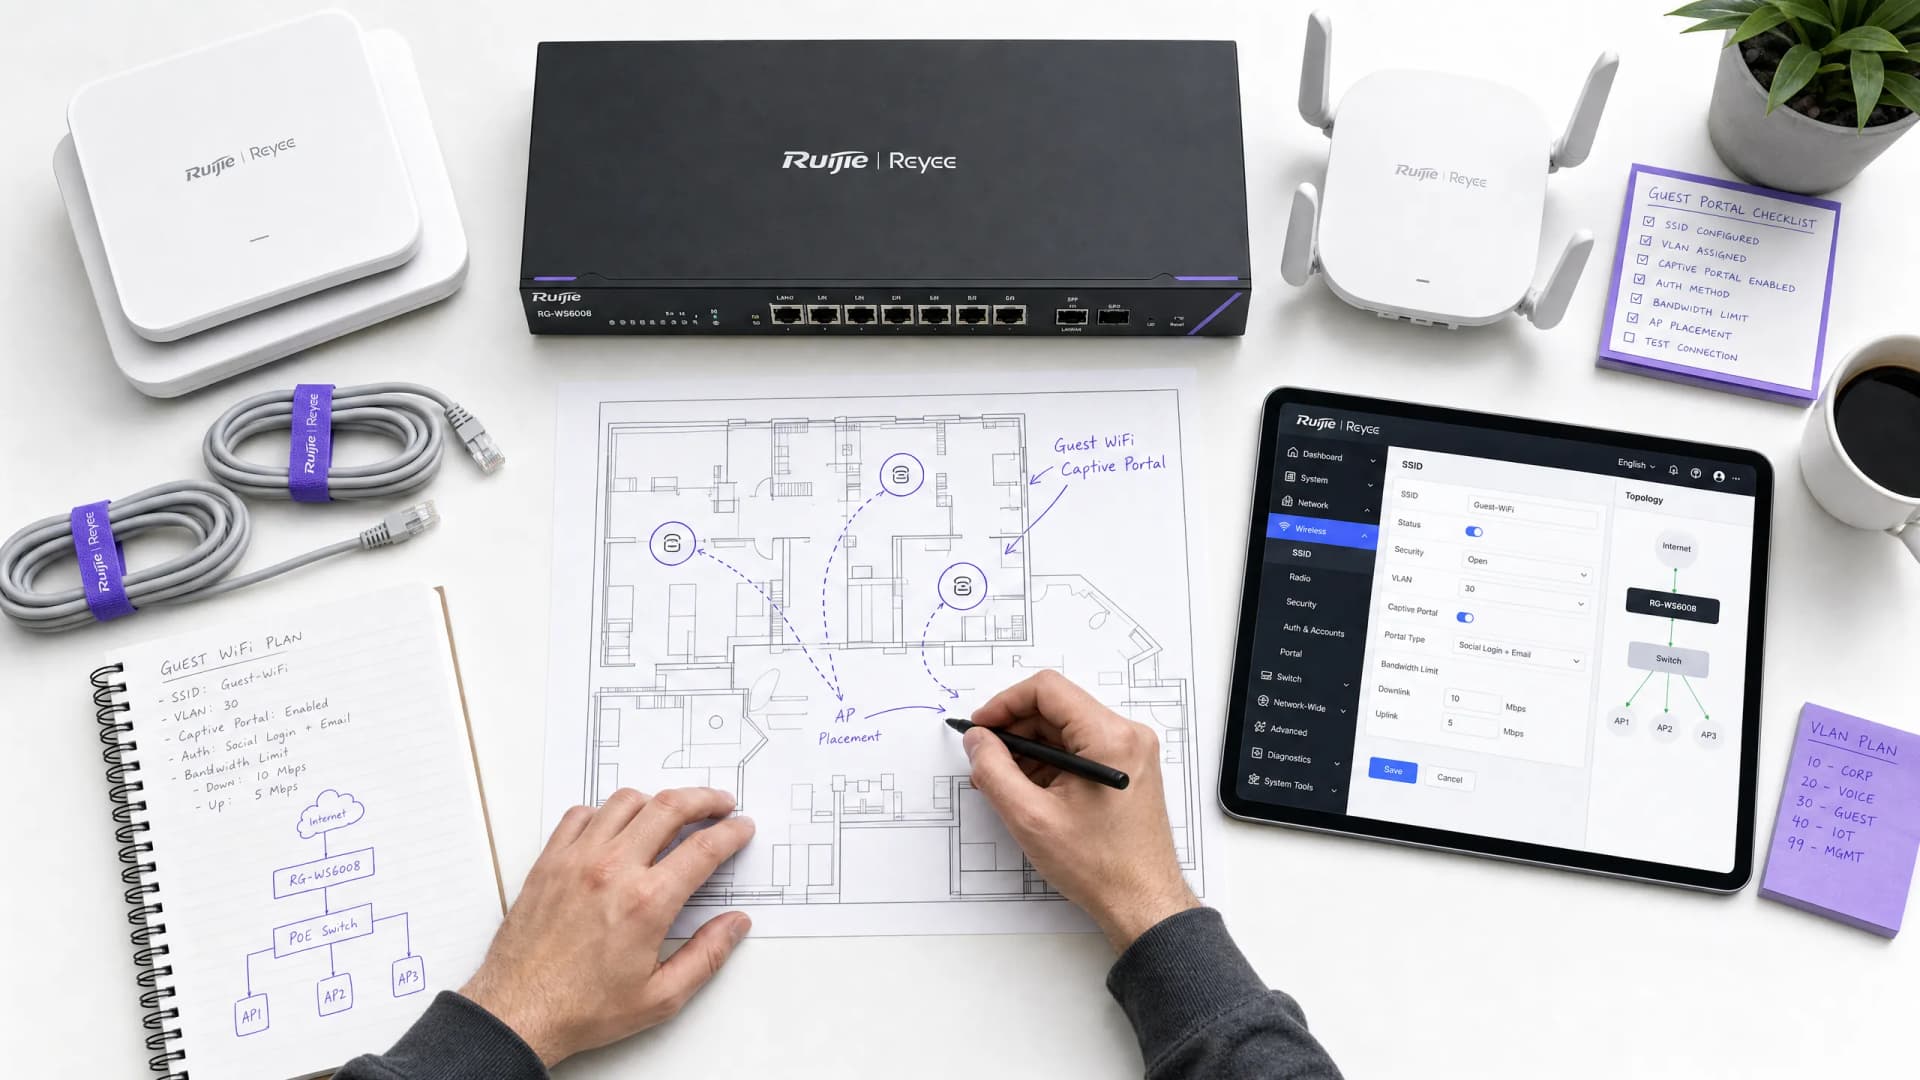
Guía paso a paso: Configuración de controladores inalámbricos Ruijie para Captive Portals de WiFi de invitados
Esta guía proporciona un recorrido técnico completo para configurar controladores inalámbricos y pasarelas Ruijie con el fin de desplegar Captive Portals de WiFi de invitados de nivel empresarial. Cubre la segmentación de VLAN, la autenticación RADIUS externa a través del protocolo WISPr, la configuración de walled garden y la integración perfecta con la plataforma Identity-Based Networks de Purple para capturar datos de origen y generar un valor empresarial medible en entornos de hostelería, comercio minorista y sector público.
Cómo configurar SCEP para BYOD seguro y autenticación de red 802.1X
Esta guía proporciona una referencia técnica completa para configurar SCEP al desplegar la autenticación de red 802.1X basada en certificados. Cubre la transición arquitectónica de contraseñas compartidas a EAP-TLS, la integración con la gestión de dispositivos móviles y la segmentación estricta de la red para un acceso BYOD seguro en entornos empresariales.
Términos y condiciones de WiFi para empleados: fundamentos legales y de conformidad
Esta guía aborda los aspectos fundamentales, legales y técnicos, para la redacción y aplicación de los términos y condiciones de WiFi para empleados en entornos empresariales. Detalla qué incluir en una Política de Uso Aceptable (AUP), cómo cumplir con los requisitos de GDPR y PCI-DSS, y cómo implementar la autenticación basada en la identidad y la segmentación de red para proteger los activos corporativos. Los responsables de TI, los equipos de recursos humanos y los directores de operaciones de hoteles, cadenas de tiendas, estadios y organizaciones del sector público encontrarán directrices prácticas para implementar este trimestre.
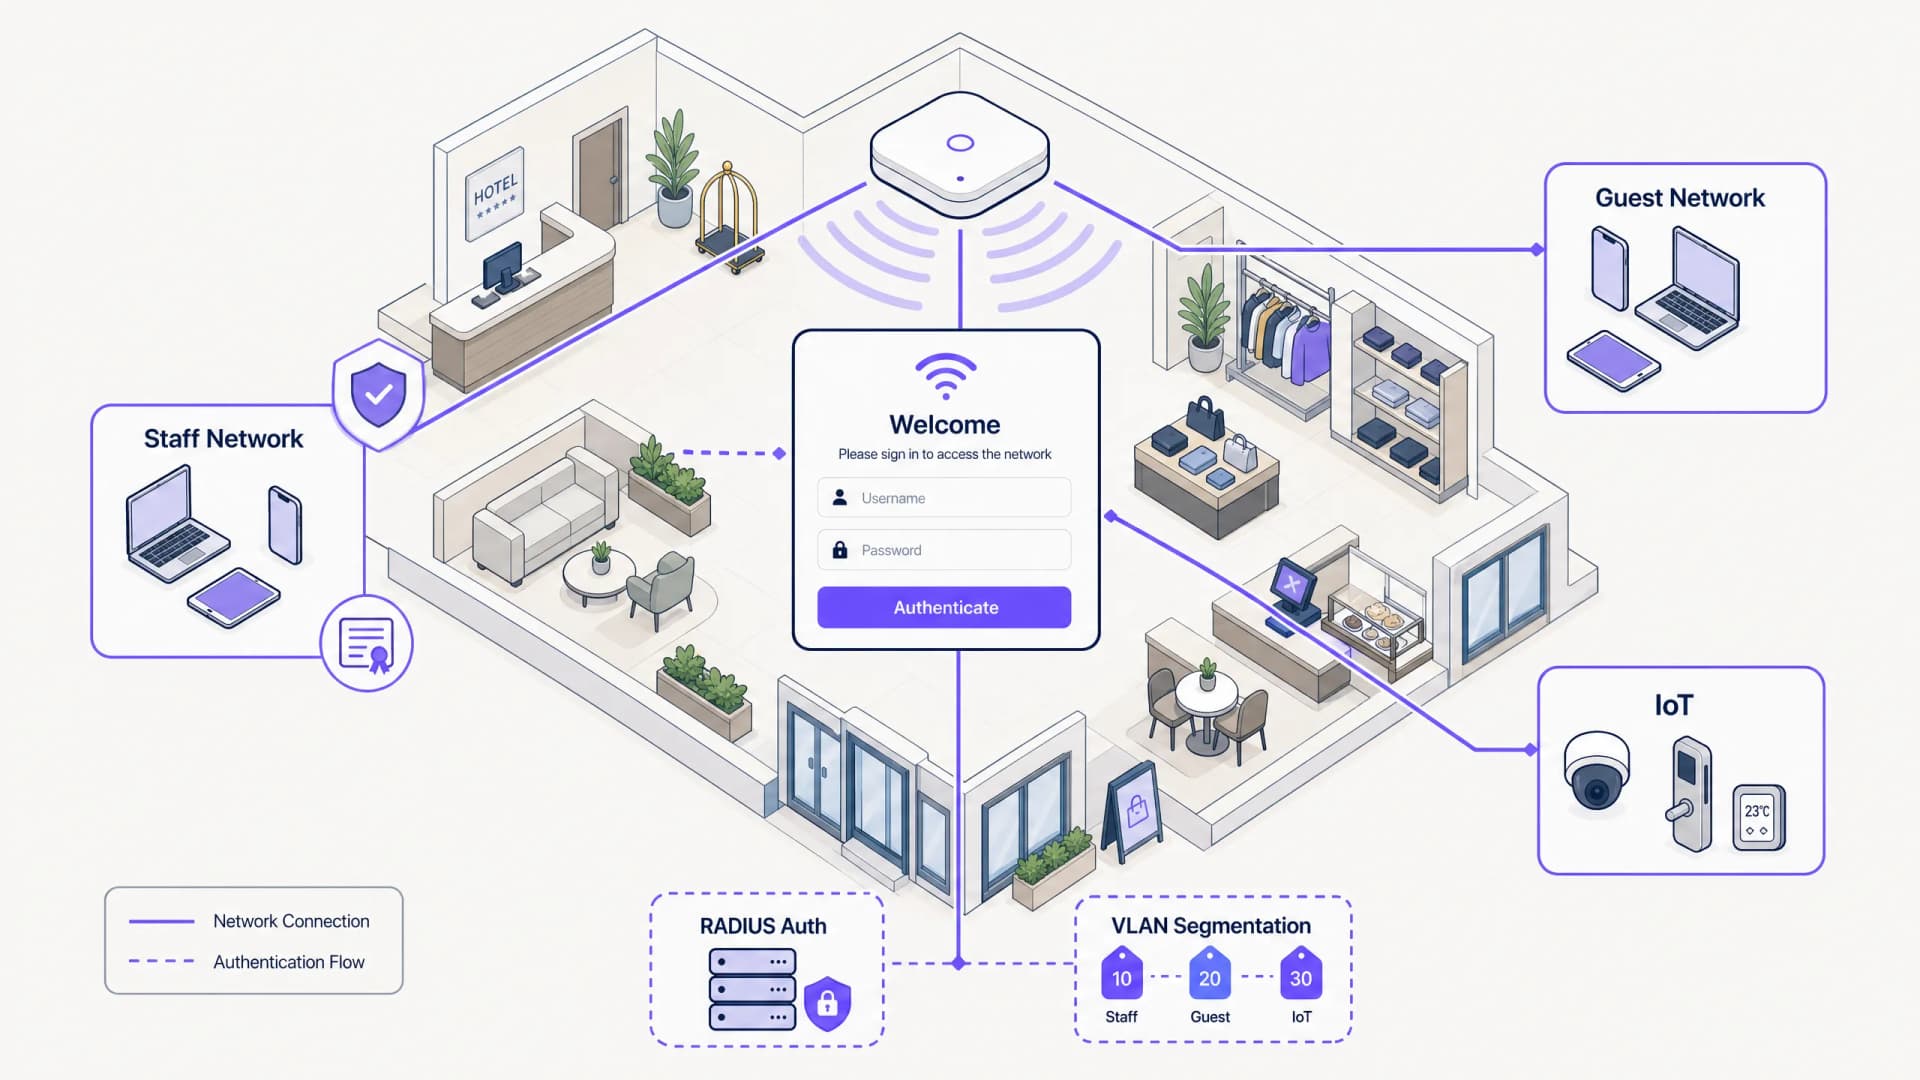
Captive Portal para WiFi del personal: incorporación y autenticación de empleados
Una referencia técnica exhaustiva para líderes de TI sobre el diseño y la implementación de portales cautivos para el WiFi del personal. Esta guía cubre la autenticación EAP-TLS, la incorporación de BYOD, la segmentación de VLAN y la gestión del ancho de banda para mejorar la eficiencia operativa y mitigar los riesgos de seguridad.
Integración del inicio de sesión de WeChat WiFi: capturar el engagement a través de portales cautivos sociales
Esta guía detalla cómo integrar la autenticación de WeChat WiFi en portales cautivos empresariales, abarcando la arquitectura OAuth 2.0, la integración de RADIUS y la implementación paso a paso en hardware Cisco Meraki, HPE Aruba y Juniper Mist. Proporciona a los responsables de TI y arquitectos de red un marco práctico para capturar datos de primera mano de los 1.300 millones de usuarios de WeChat, al tiempo que impulsa el engagement mediante el seguimiento de cuentas oficiales y redirecciones tras el inicio de sesión.
Guía de configuración de SCEP empresarial: autenticación WiFi basada en certificados para educación superior y grandes redes
Esta guía proporciona un plan técnico completo para desplegar la autenticación WiFi basada en certificados mediante SCEP. Cubre la transición arquitectónica de claves previamente compartidas a EAP-TLS, las secuencias de despliegue en plataformas MDM y las estrategias críticas de mitigación de riesgos para redes a gran escala.
Autenticación WiFi empresarial sin Active Directory ni un servidor on-premise
Esta guía explica cómo desplegar una autenticación WiFi segura WPA2/3-Enterprise sin un Active Directory local, Windows NPS o servidor RADIUS. Cubre la incompatibilidad de protocolos entre los proveedores de identidad en la nube y 802.1X, los argumentos a favor de EAP-TLS sobre PEAP-MSCHAPv2 y cómo desplegar un RADIUS en la nube con certificados emitidos por MDM frente a Microsoft Entra ID, Okta o Google Workspace. Escrito para responsables de TI en organizaciones cloud-first y con un uso intensivo de Mac o Chromebook que estén listas para retirar la infraestructura local.
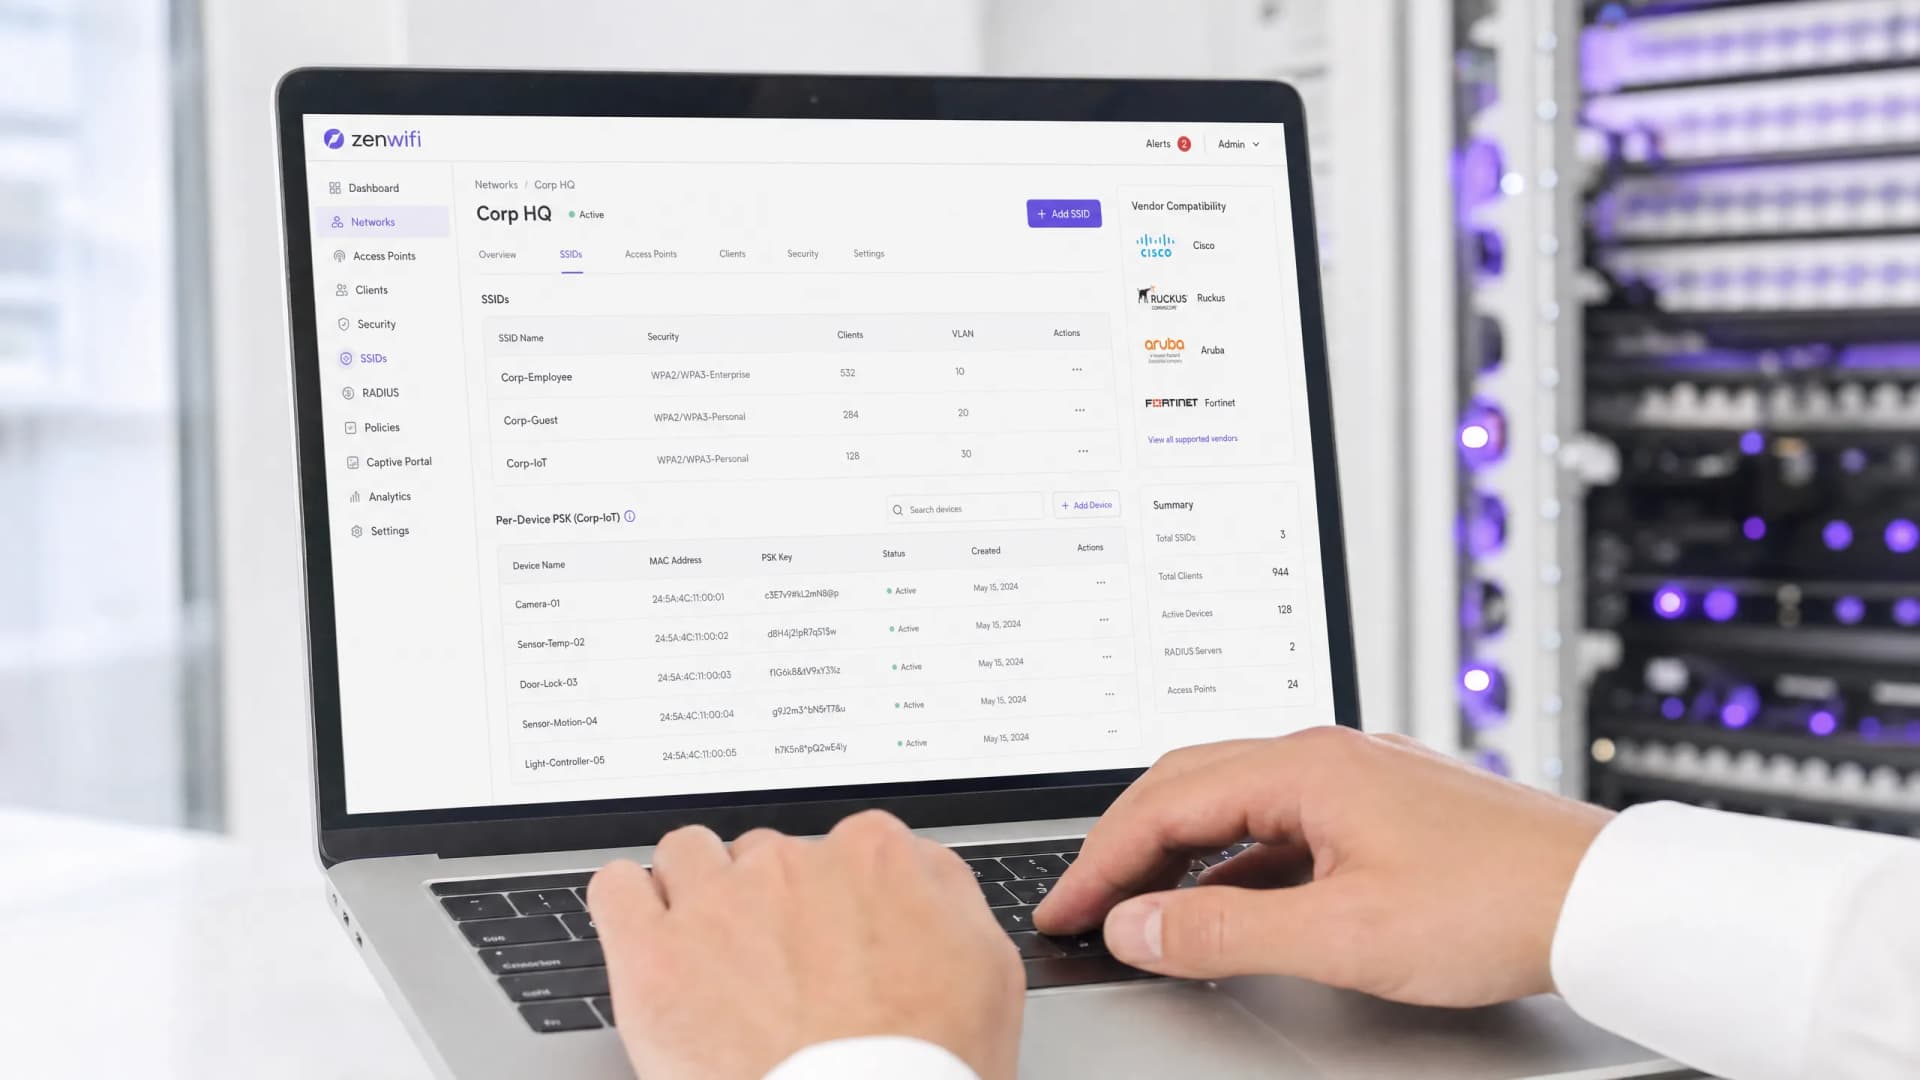
PSK por dispositivo por proveedor: comparación de iPSK, DPSK, MPSK y PPSK (y compatibilidad con WPA3)
Una comparación exhaustiva de las implementaciones de PSK por dispositivo en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet y Ubiquiti UniFi. Descubra cómo afecta WPA3-SAE a las estrategias de claves por dispositivo y cuándo implementar modos de transición frente a la migración a 802.1X.
Cómo reducir el número de SSIDs de WiFi utilizando PSK por dispositivo (iPSK, DPSK, MPSK)
Esta guía de referencia técnica autorizada explica cómo los equipos de TI pueden eliminar la degradación del rendimiento de WiFi causada por la sobrecarga de balizas de SSID colapsando múltiples redes dedicadas en un único SSID mediante el uso de PSK por dispositivo (xPSK). Cubre el panorama de proveedores que incluye Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK y Ubiquiti UniFi PPSK, con orientación práctica de implementación sobre asignación dinámica de VLAN, incorporación de IoT y cumplimiento de PCI DSS. Los operadores de recintos en los sectores de hostelería, retail, estadios y organizaciones del sector público encontrarán orientación de arquitectura práctica y ejemplos de casos reales.
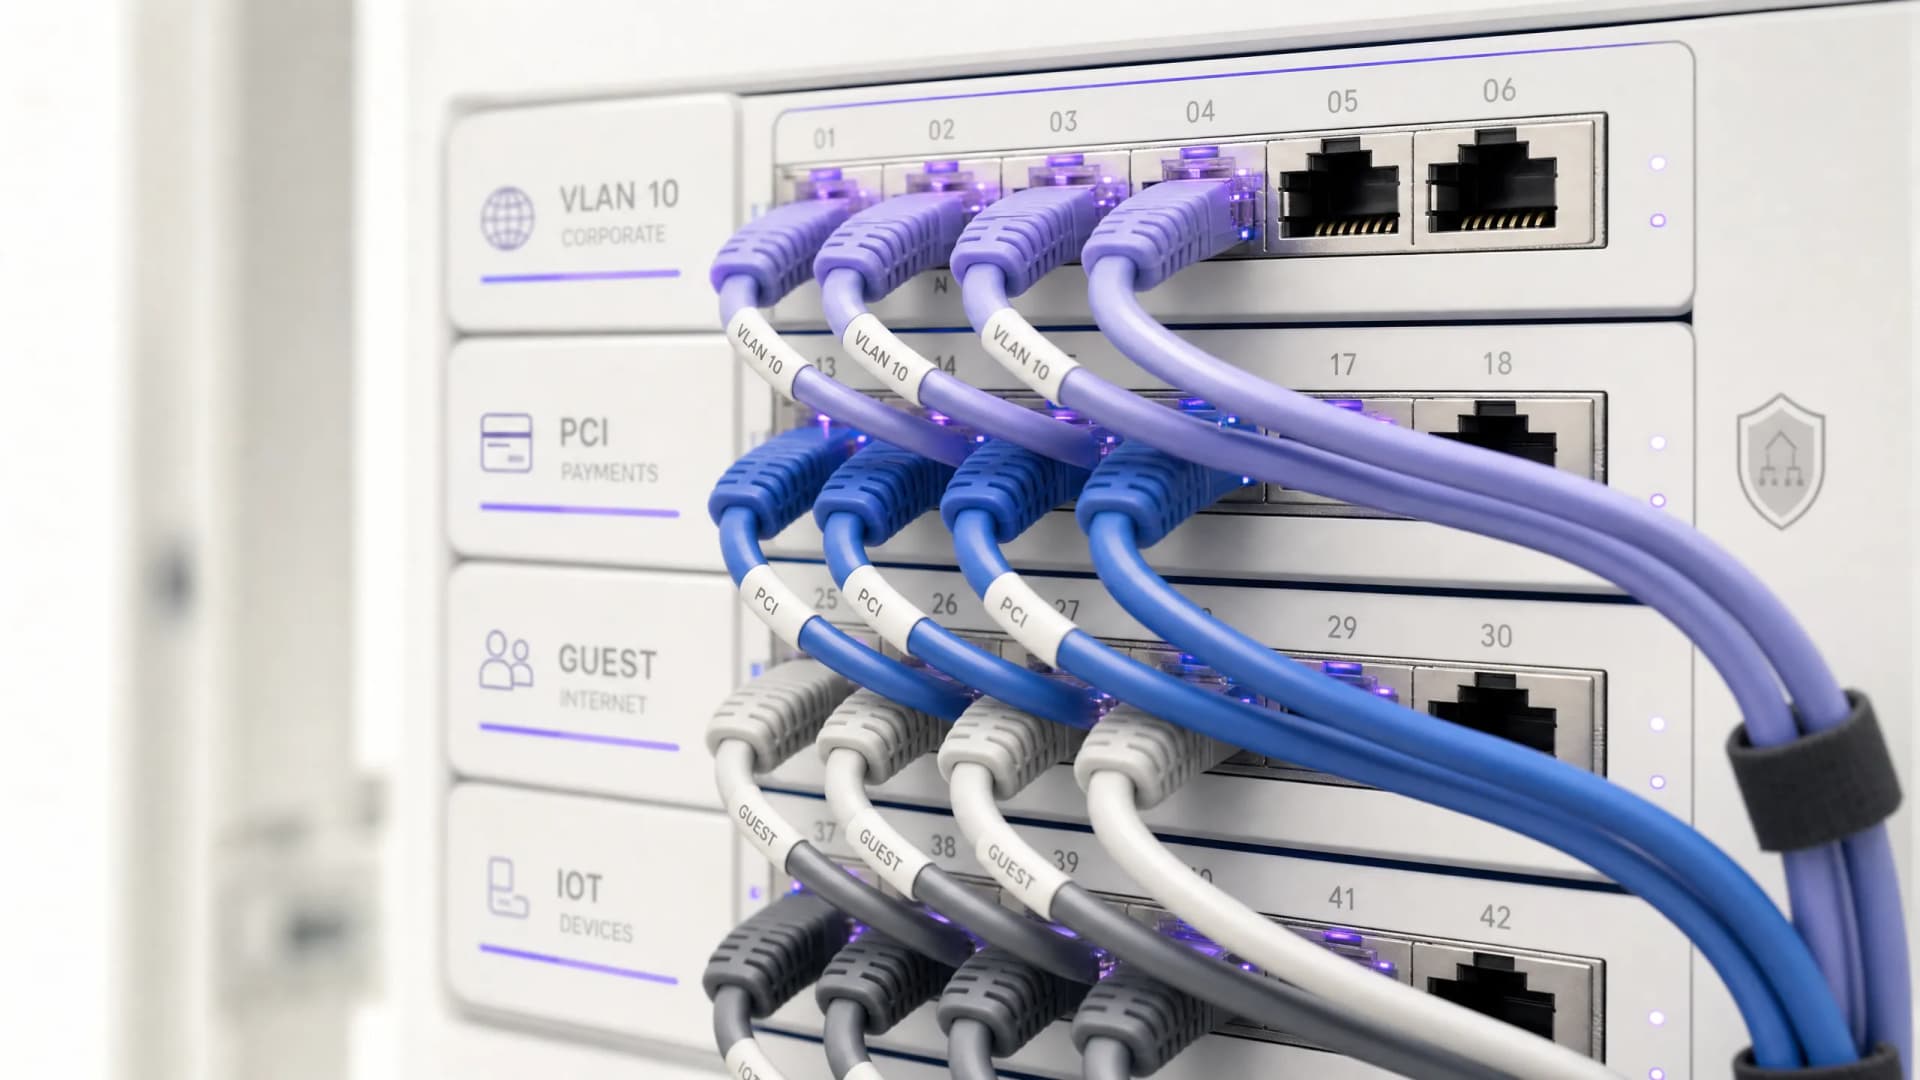
Requisitos legales y de cumplimiento para la infraestructura de WiFi compartida
Esta guía de referencia técnica autorizada describe los requisitos legales, normativos y de arquitectura críticos para implementar y gestionar infraestructuras de WiFi compartidas. Ofrece a los responsables de TI, arquitectos de red y operadores de recintos marcos prácticos para garantizar una sólida protección de datos, un estricto cumplimiento de la seguridad de los pagos y un aislamiento de inquilinos de alto rendimiento utilizando estándares empresariales.
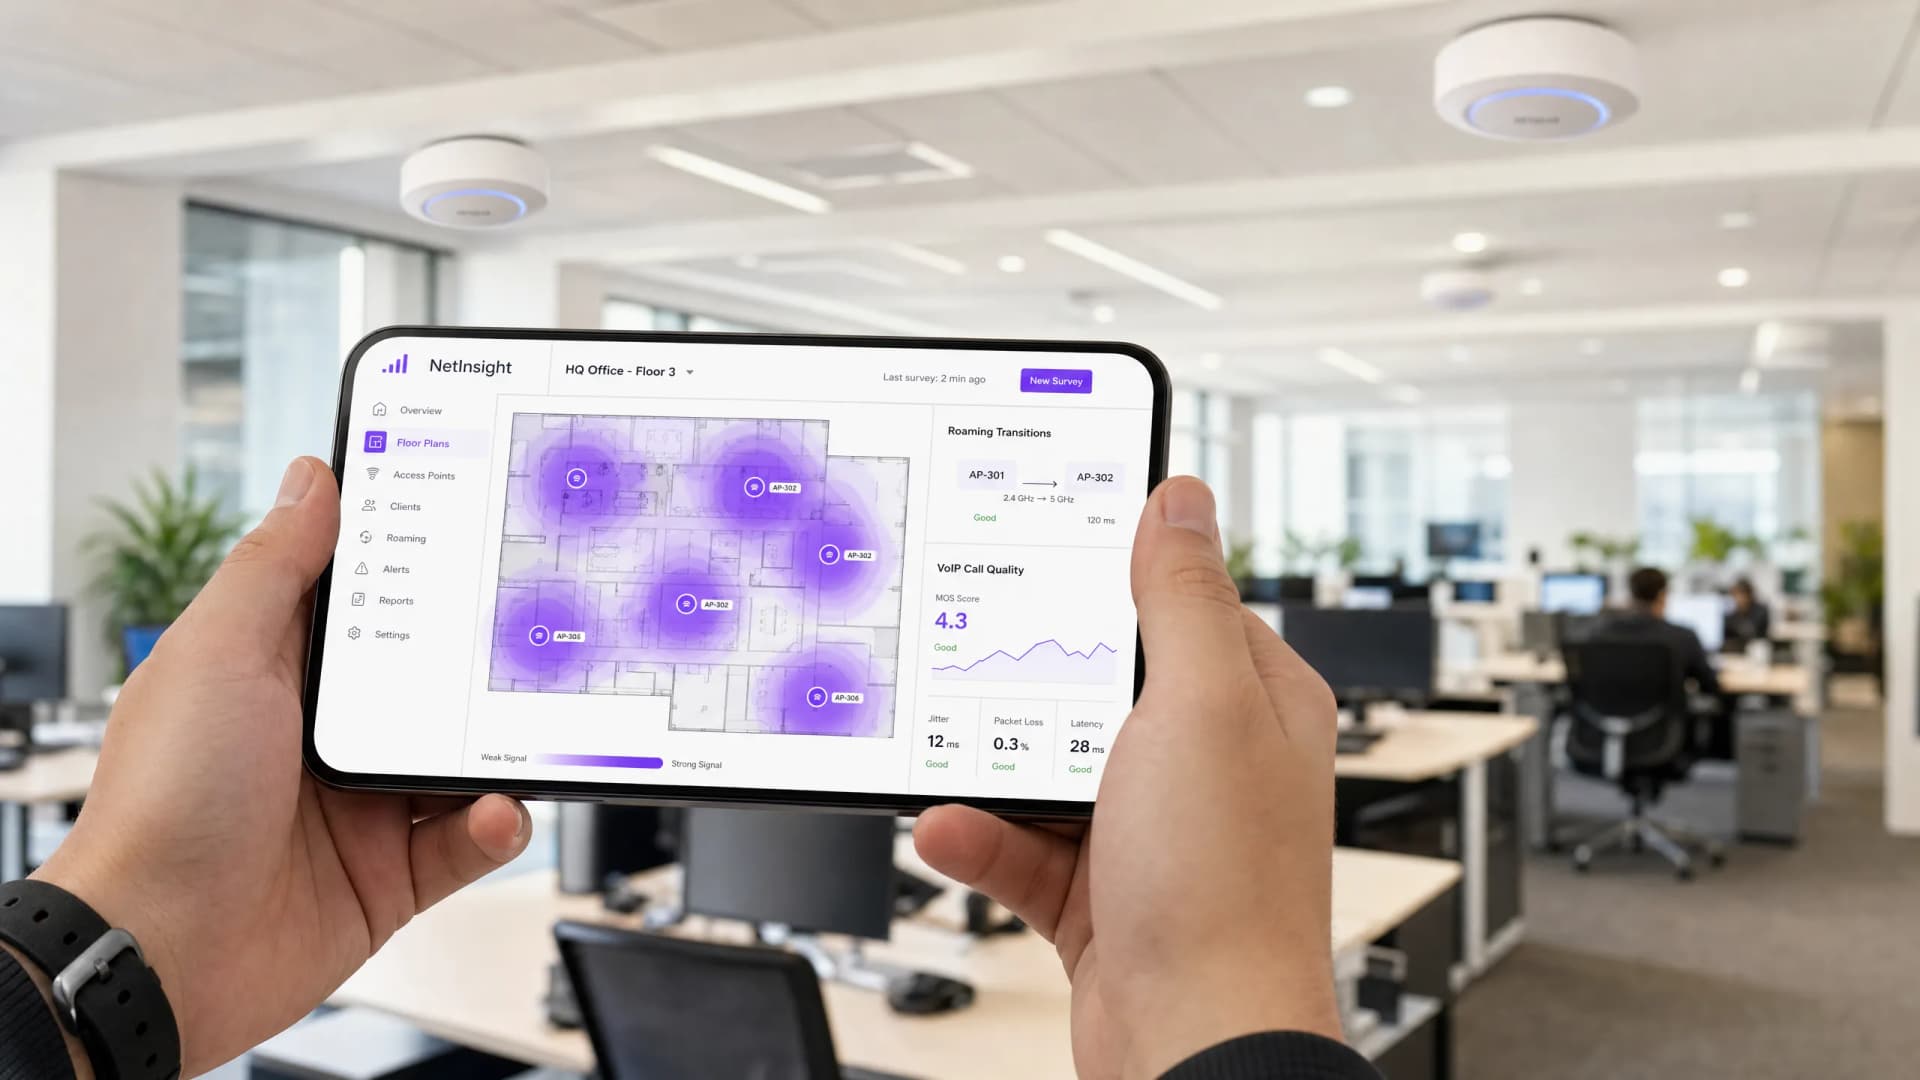
Optimización del roaming para VoIP y videollamadas en redes WiFi corporativas
Esta guía proporciona a directores de TI, arquitectos de redes y CTO una hoja de ruta completa e independiente del proveedor para optimizar el roaming WiFi y ofrecer soporte a videollamadas y VoIP fluidas en redes de personal corporativo. Cubre la pila de protocolos IEEE 802.11k/r/v, la configuración de QoS de WMM, el diseño de celdas de RF y el mapeo de QoS cableado de extremo a extremo necesario para lograr una latencia de transferencia inferior a 50 ms. Aplicable a los sectores de hostelería, retail, sanidad y grandes recintos, esta referencia incluye escenarios de implementación reales, marcos de resolución de problemas y un análisis de ROI medible.
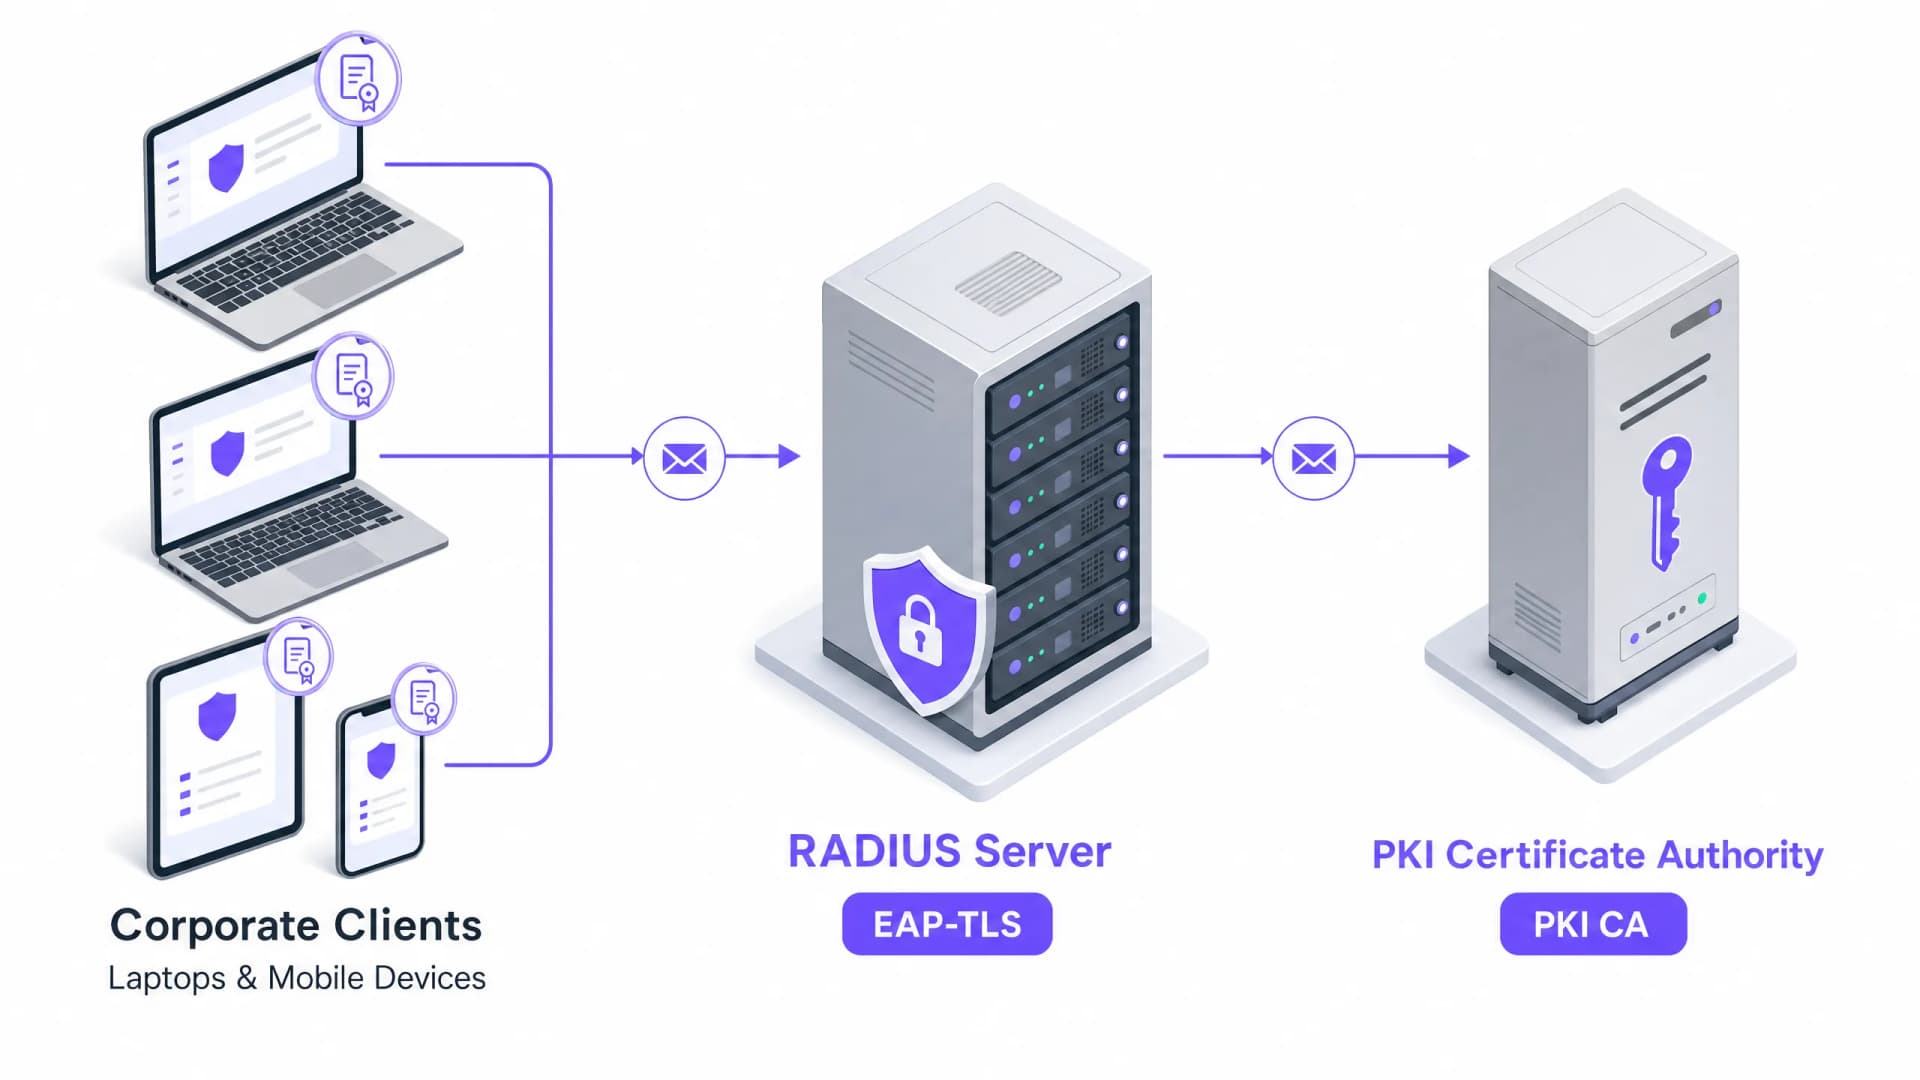
Autenticación basada en certificados para dispositivos corporativos (EAP-TLS)
Esta guía de referencia técnica autorizada cubre la arquitectura, el despliegue y las mejores prácticas operativas de la autenticación basada en certificados EAP-TLS para dispositivos corporativos. Diseñada para arquitectos de TI y líderes de operaciones de recintos, proporciona una hoja de ruta práctica para eliminar los riesgos de las credenciales basadas en contraseñas y lograr un control de acceso a la red 802.1X sólido en entornos empresariales multisitio.
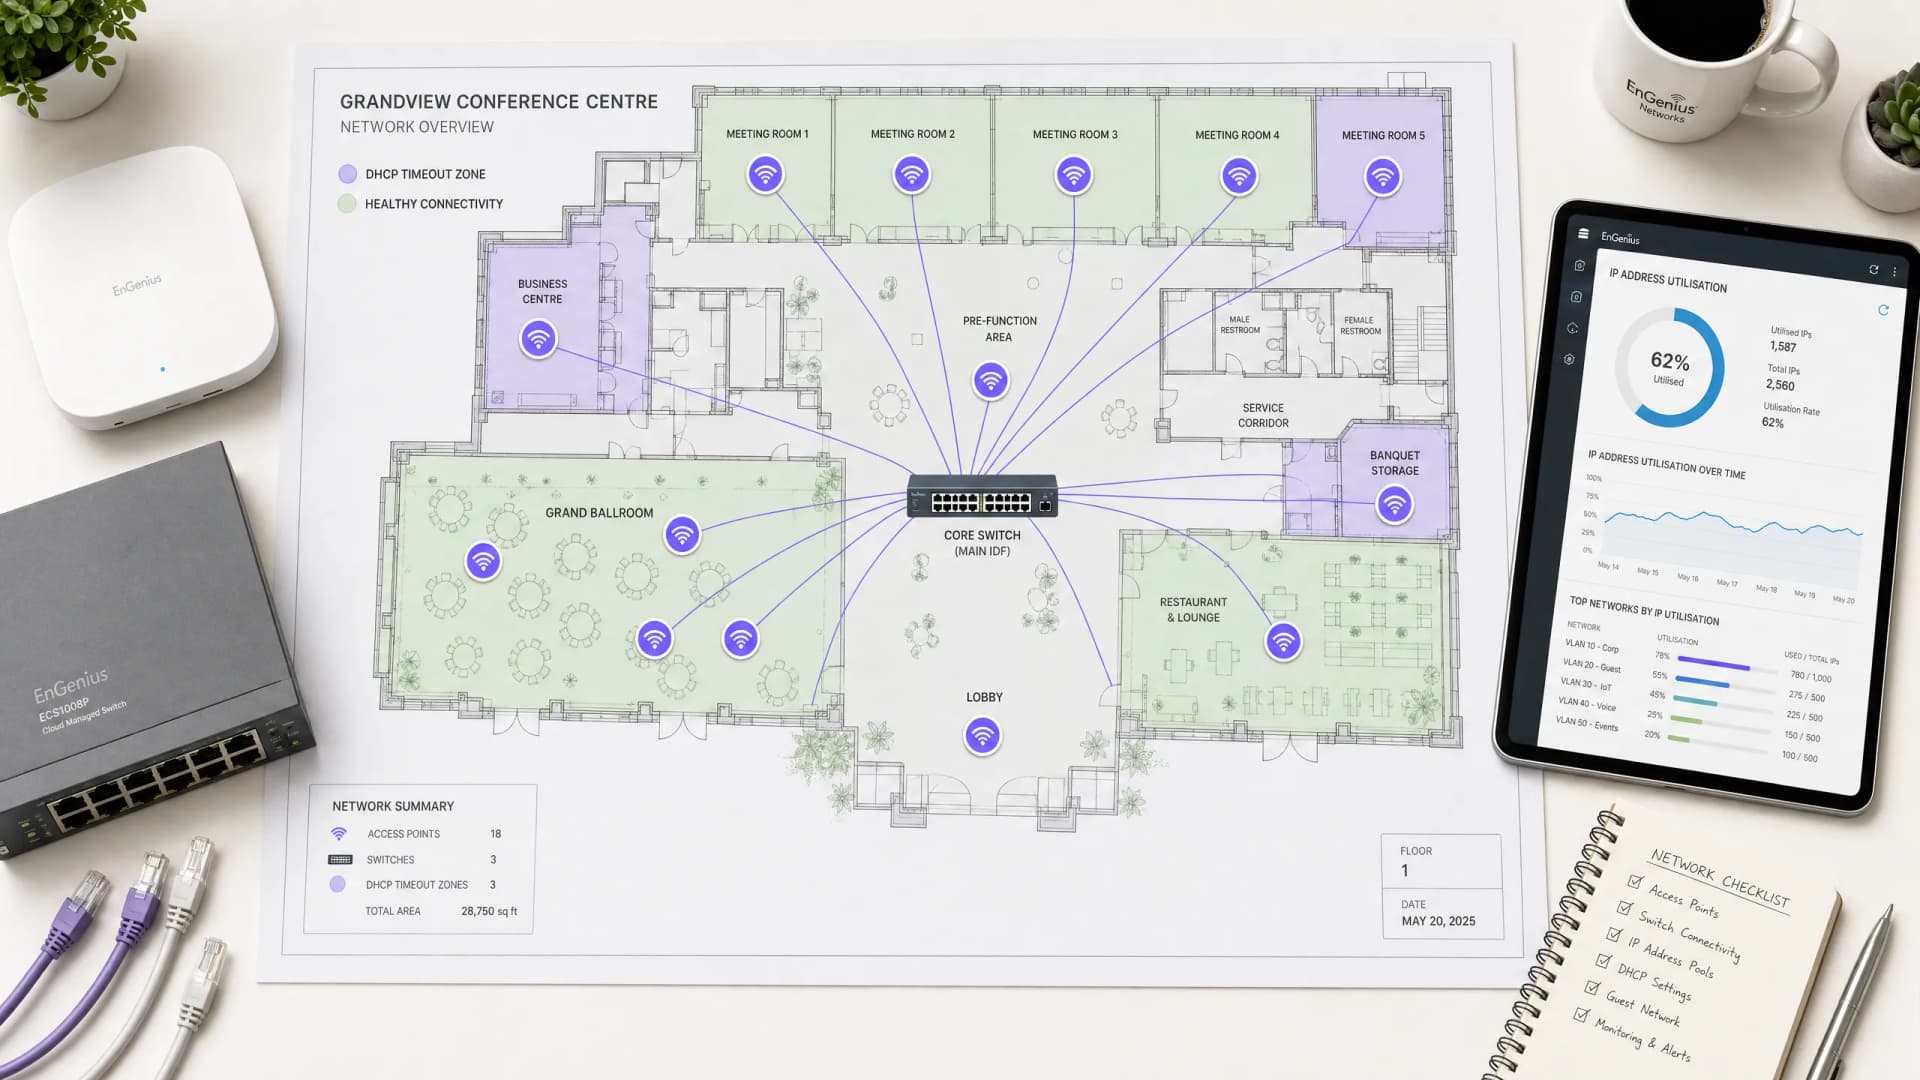
Las 10 causas principales de tiempos de espera de DHCP en redes WiFi de alta densidad
Una referencia técnica para ingenieros de redes, arquitectos empresariales y directores de TI de recintos que resuelven problemas de cuellos de botella en la incorporación de DHCP en entornos de WiFi de alta densidad. Cubre configuraciones incorrectas de retransmisión de IP helper, agotamiento de la base de direcciones de concesión, degradación del tiempo de uso del aire de transmisión, servidores DHCP no autorizados y remediación de múltiples proveedores.
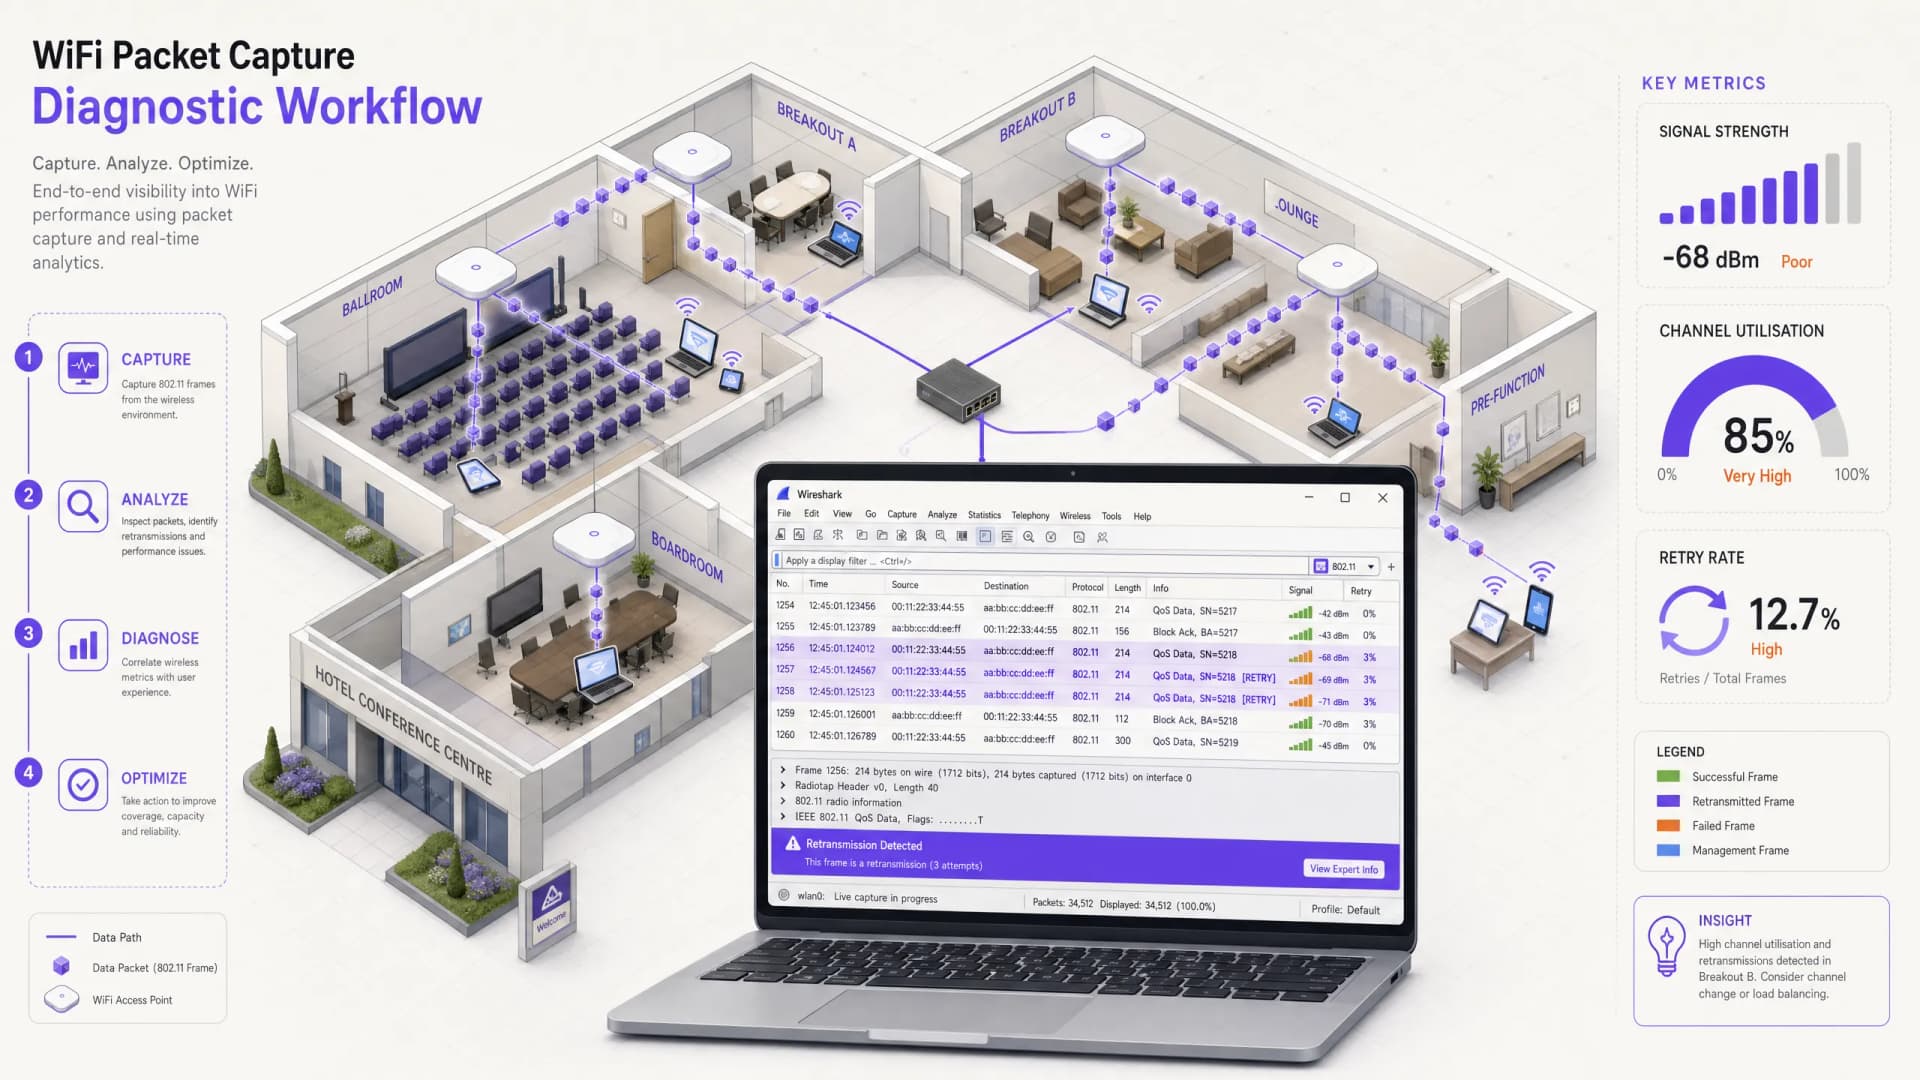
Uso de la captura de paquetes (PCAP) para diagnosticar un rendimiento de WiFi lento
Esta guía de referencia técnica proporciona a los directores de TI, arquitectos de red y directores de operaciones de instalaciones una metodología estructurada a nivel de paquetes para diagnosticar y resolver el rendimiento lento de la WiFi empresarial mediante el análisis de captura de paquetes (PCAP). Al diseccionar tramas de 802.11 sin procesar -incluidas las tasas de retransmisión, la utilización del tiempo de aire y los metadatos de la capa física- los equipos pueden aislar con precisión los cuellos de botella de la capa de RF de los problemas de cableado o de aplicaciones. Aplicable en instalaciones de alta densidad que incluyen hoteles, cadenas de tiendas, estadios y centros de conferencias, esta guía ofrece flujos de trabajo de diagnóstico prácticos, casos de estudio del mundo real y pasos de remediación de configuración para recuperar la capacidad de la red y proteger la experiencia del usuario.
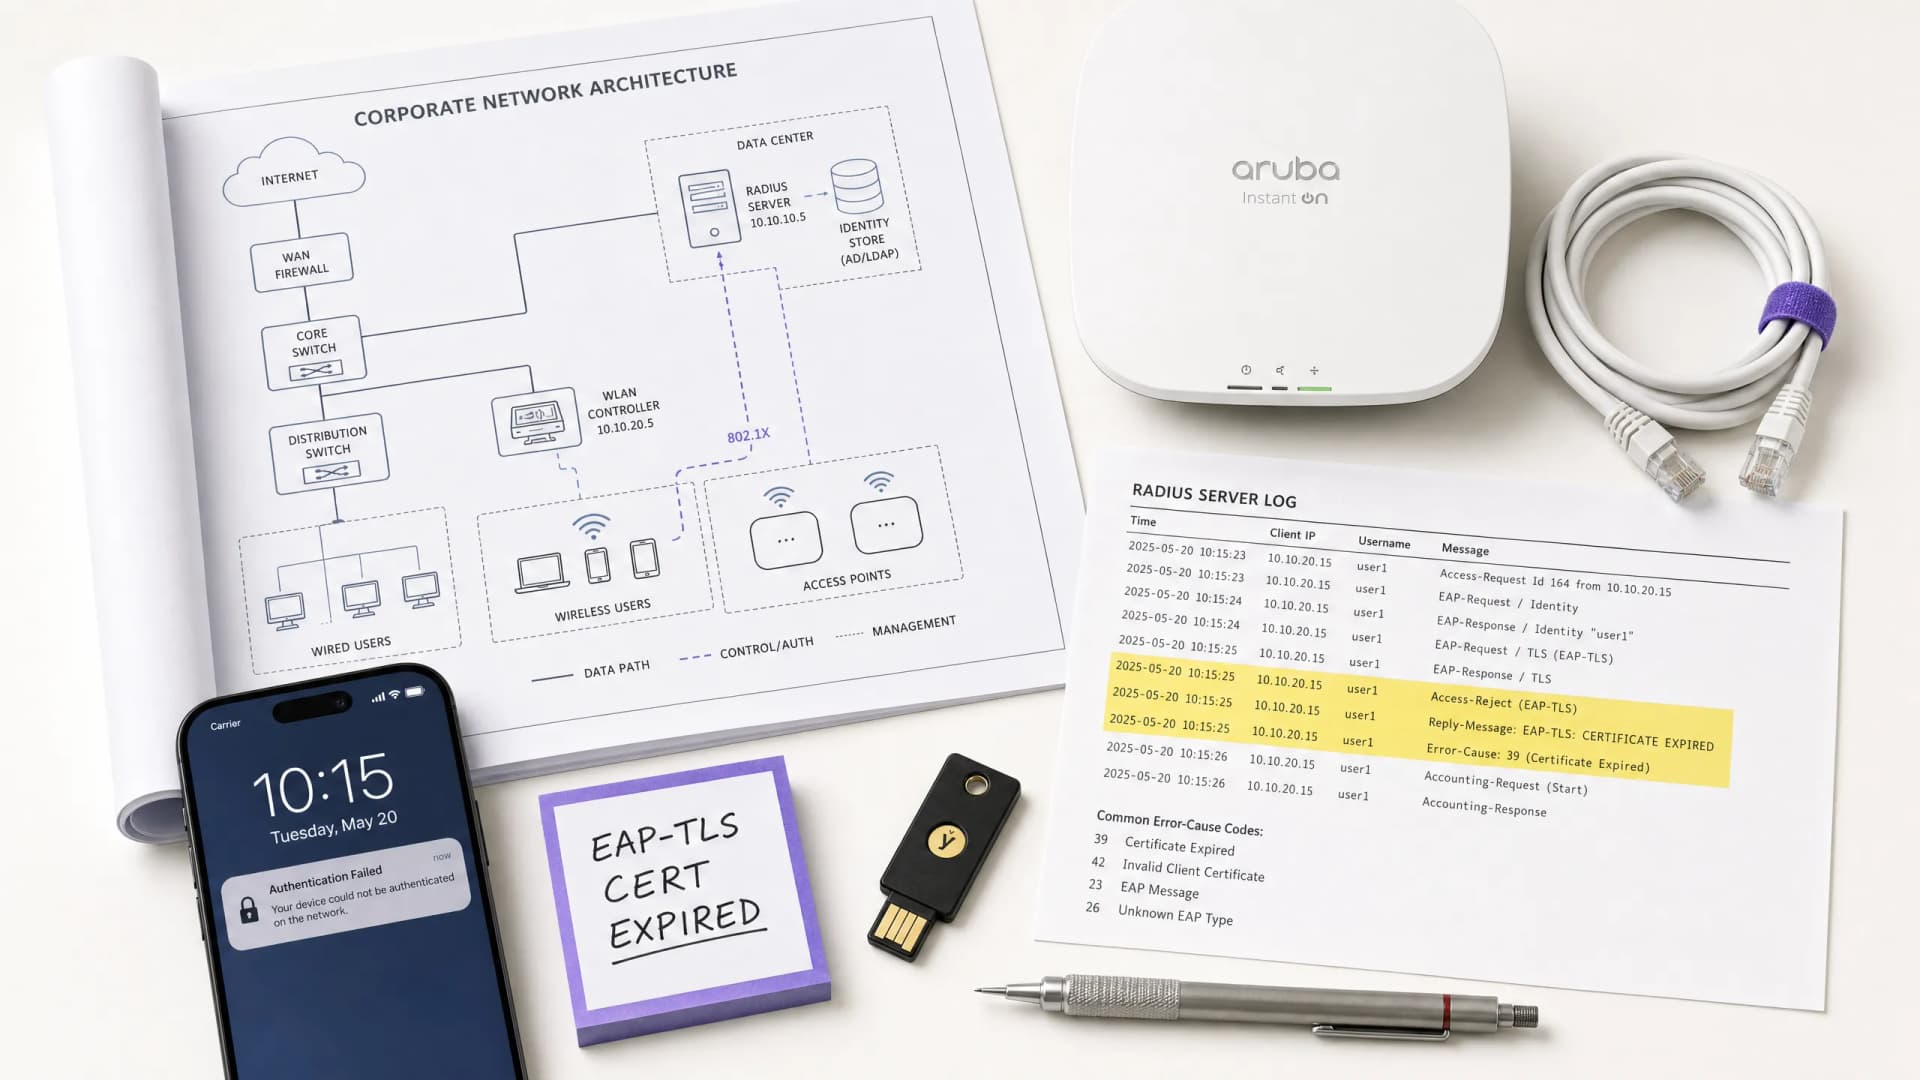
Resolución de problemas de fallos de autenticación 802.1X (RADIUS/EAP)
Guía de diagnóstico paso a paso para resolver errores de autenticación 802.1X, EAP-TLS, PEAP y RADIUS en redes WiFi empresariales.
Guía paso a paso para diagnosticar problemas de roaming de WiFi
Esta guía completa proporciona a los líderes de TI de nivel empresarial y arquitectos de red una metodología autorizada y paso a paso para diagnosticar y resolver problemas de roaming de WiFi. Al combinar análisis técnicos profundos de los estándares IEEE 802.11k/v/r con casos de estudio reales y análisis a nivel de paquetes, esta referencia capacita a los equipos para eliminar el problema del "sticky client" y ofrecer una conectividad móvil fluida. Cubre todo el flujo de trabajo de diagnóstico, desde estudios de cobertura de RF y auditorías de configuración de controladoras hasta análisis de captura de paquetes por el aire (OTA) y validación posterior a la resolución.
Cómo implementar restricciones de tiempo y ancho de banda en la red WiFi para invitados WiFi
Podrá establecer límites de ancho de banda por dispositivo y agregados, tiempos de espera de sesión e inactividad de RADIUS, y horarios de SSID para su red WiFi para invitados WiFi. A continuación, podrá elegir los valores que mejor se adapten a su tipo de establecimiento, probar cada control desde un dispositivo real y solucionar los fallos que con mayor frecuencia impiden que los límites funcionen.
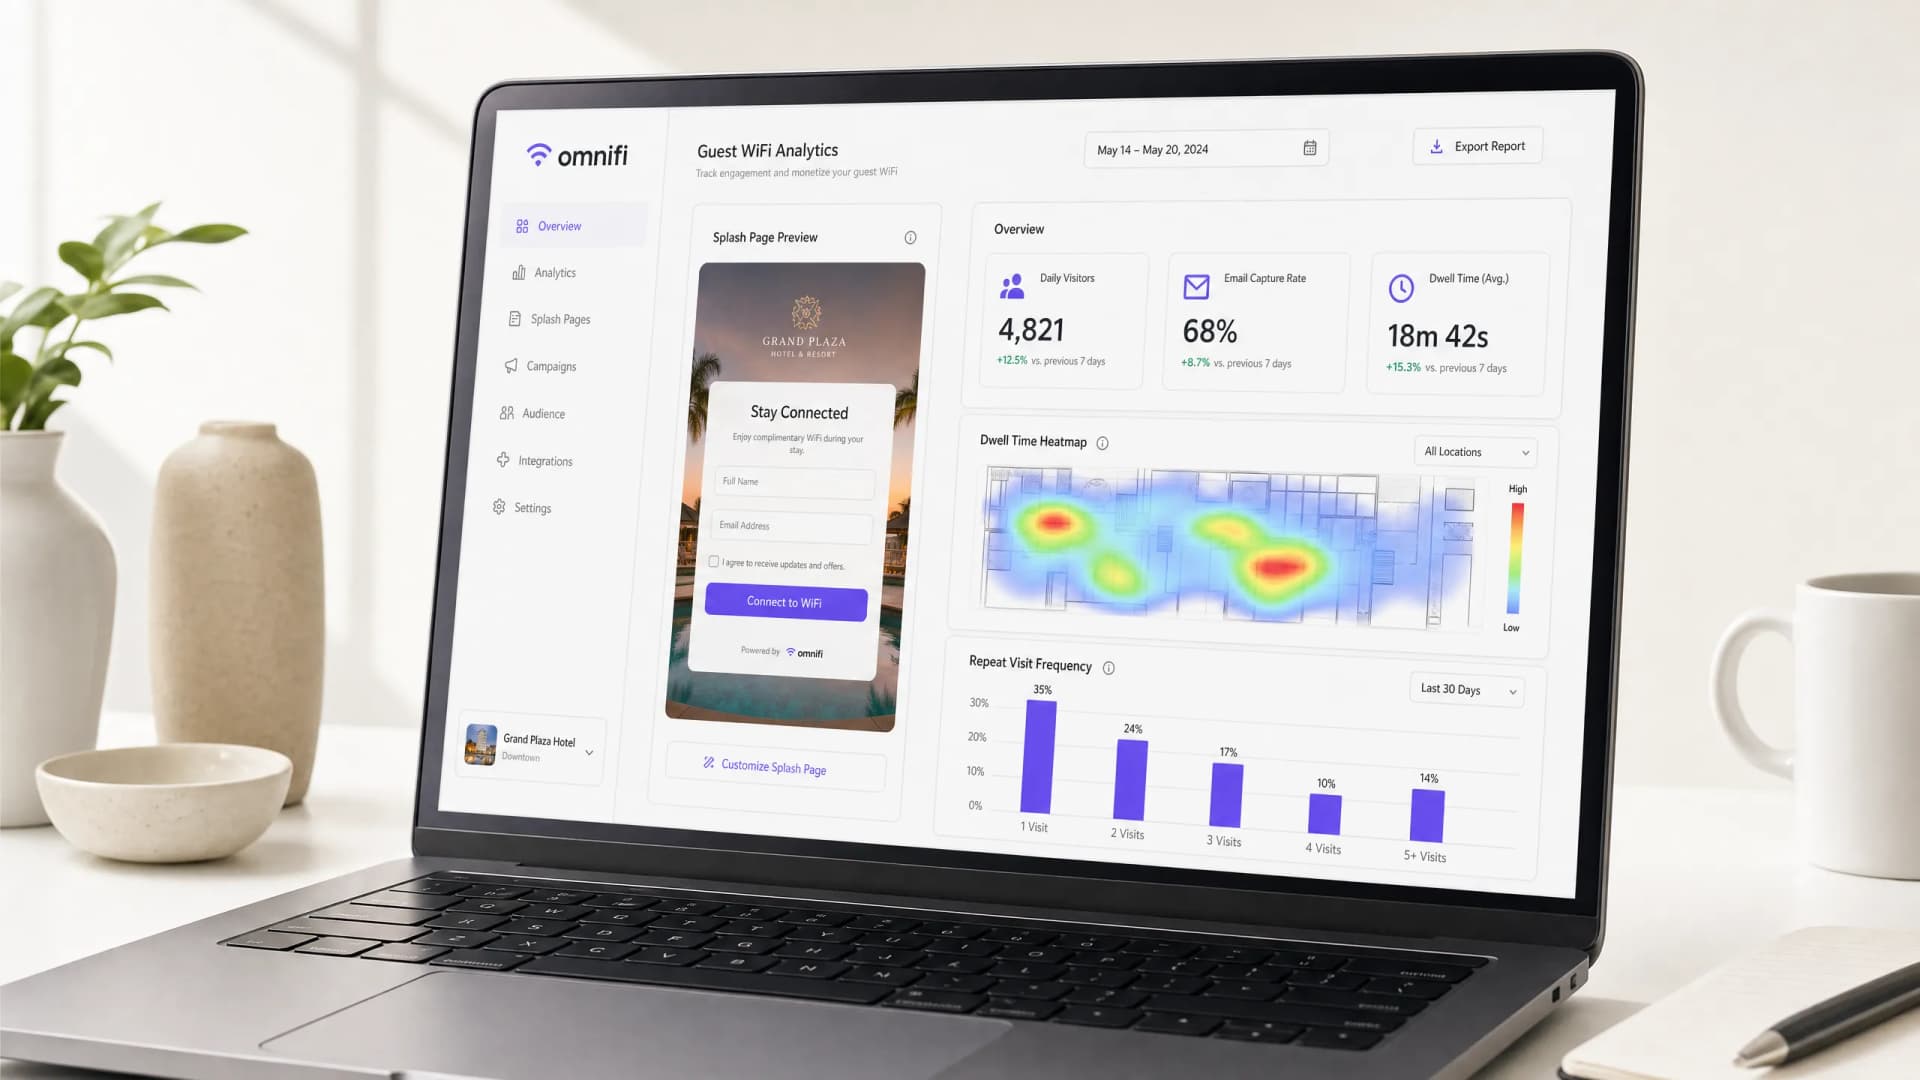
Monetización de WiFi de invitados a través de analítica de datos y páginas de bienvenida
Esta guía de referencia proporciona a directores de TI, arquitectos de red y CTO un marco técnico integral para transformar el WiFi de invitados de un centro de costes a un activo de datos de origen de alto rendimiento. En ella se detallan la arquitectura de red, la integración de analítica de datos, la optimización del Captive Portal y las estrategias de cumplimiento global para impulsar ingresos medibles en el establecimiento.
Responsabilidades legales y filtrado de contenidos en redes WiFi públicas para invitados
Esta guía proporciona a directores de TI, arquitectos de redes y CTO un marco técnico y legal definitivo para implementar el filtrado de contenidos en redes WiFi públicas para invitados. Abarca las obligaciones normativas derivadas de GDPR, la UK Online Safety Act 2023 y PCI DSS, junto con una arquitectura multicapa para filtrado DNS, autenticación mediante Captive Portal, cortafuegos de capa de aplicación y segmentación de VLAN. Los operadores de recintos en los sectores de hostelería, retail, sanidad y transporte encontrarán pasos de implementación prácticos, casos de estudio reales y marcos de decisión para construir una red de invitados de alto rendimiento y legalmente defendible.
Gestión de ancho de banda y calidad de servicio (QoS) en espacios de coworking
Una guía de referencia técnica autorizada para responsables de TI, arquitectos de red y directores de operaciones de instalaciones sobre la implementación de marcos robustos de gestión de ancho de banda y calidad de servicio (QoS) en entornos de coworking. Esta guía detalla la segmentación de red, la priorización del tráfico, las configuraciones independientes del proveedor y las métricas de ROI del mundo real para ofrecer conectividad de nivel empresarial. Cubre los estándares IEEE 802.11e/WMM, el diseño de VLAN, la limitación de velocidad por usuario y las estrategias de resolución de problemas con resultados comerciales medibles.
Buenas prácticas de segmentación de VLAN para entornos multi-inquilino
Esta guía proporciona a directores de TI, arquitectos de red, CTO y directores de operaciones de instalaciones una guía de referencia autorizada e independiente de proveedores para implementar la segmentación de VLAN en entornos WiFi multi-inquilino. Abarca el estándar IEEE 802.1Q, la asignación dinámica de VLAN mediante 802.1X y RADIUS, así como directrices de despliegue paso a paso para sectores como hostelería, retail, estadios y espacios públicos. Una segmentación de VLAN adecuada constituye el control fundamental para el cumplimiento de PCI-DSS y GDPR, la prevención del movimiento lateral y la entrega de conectividad inalámbrica de alto rendimiento a través de una infraestructura física compartida.
Claves dinámicas previamente compartidas (DPSK) para seguridad multi-inquilino
Esta guía de referencia técnica autorizada analiza las claves dinámicas previamente compartidas (DPSK) como una alternativa de alta seguridad y baja fricción a 802.1X para entornos WiFi multi-inquilino. Detalla la arquitectura subyacente, las implementaciones de los fabricantes, la dirección dinámica de VLAN y la automatización del ciclo de vida basada en API. Los responsables de TI y los arquitectos de redes encontrarán directrices prácticas para implementar DPSK con el fin de lograr un aislamiento robusto de los inquilinos, el cumplimiento normativo y una incorporación fluida de los dispositivos.
Por qué su captive portal no se carga en iPhone: solucionar errores de Apple CNA
Solucione los fallos de apertura del captive portal en iPhone e iOS. Descubra cómo Apple CNA, iCloud Private Relay y la aleatorización de direcciones MAC interrumpen los inicios de sesión WiFi, y cómo solucionarlo.
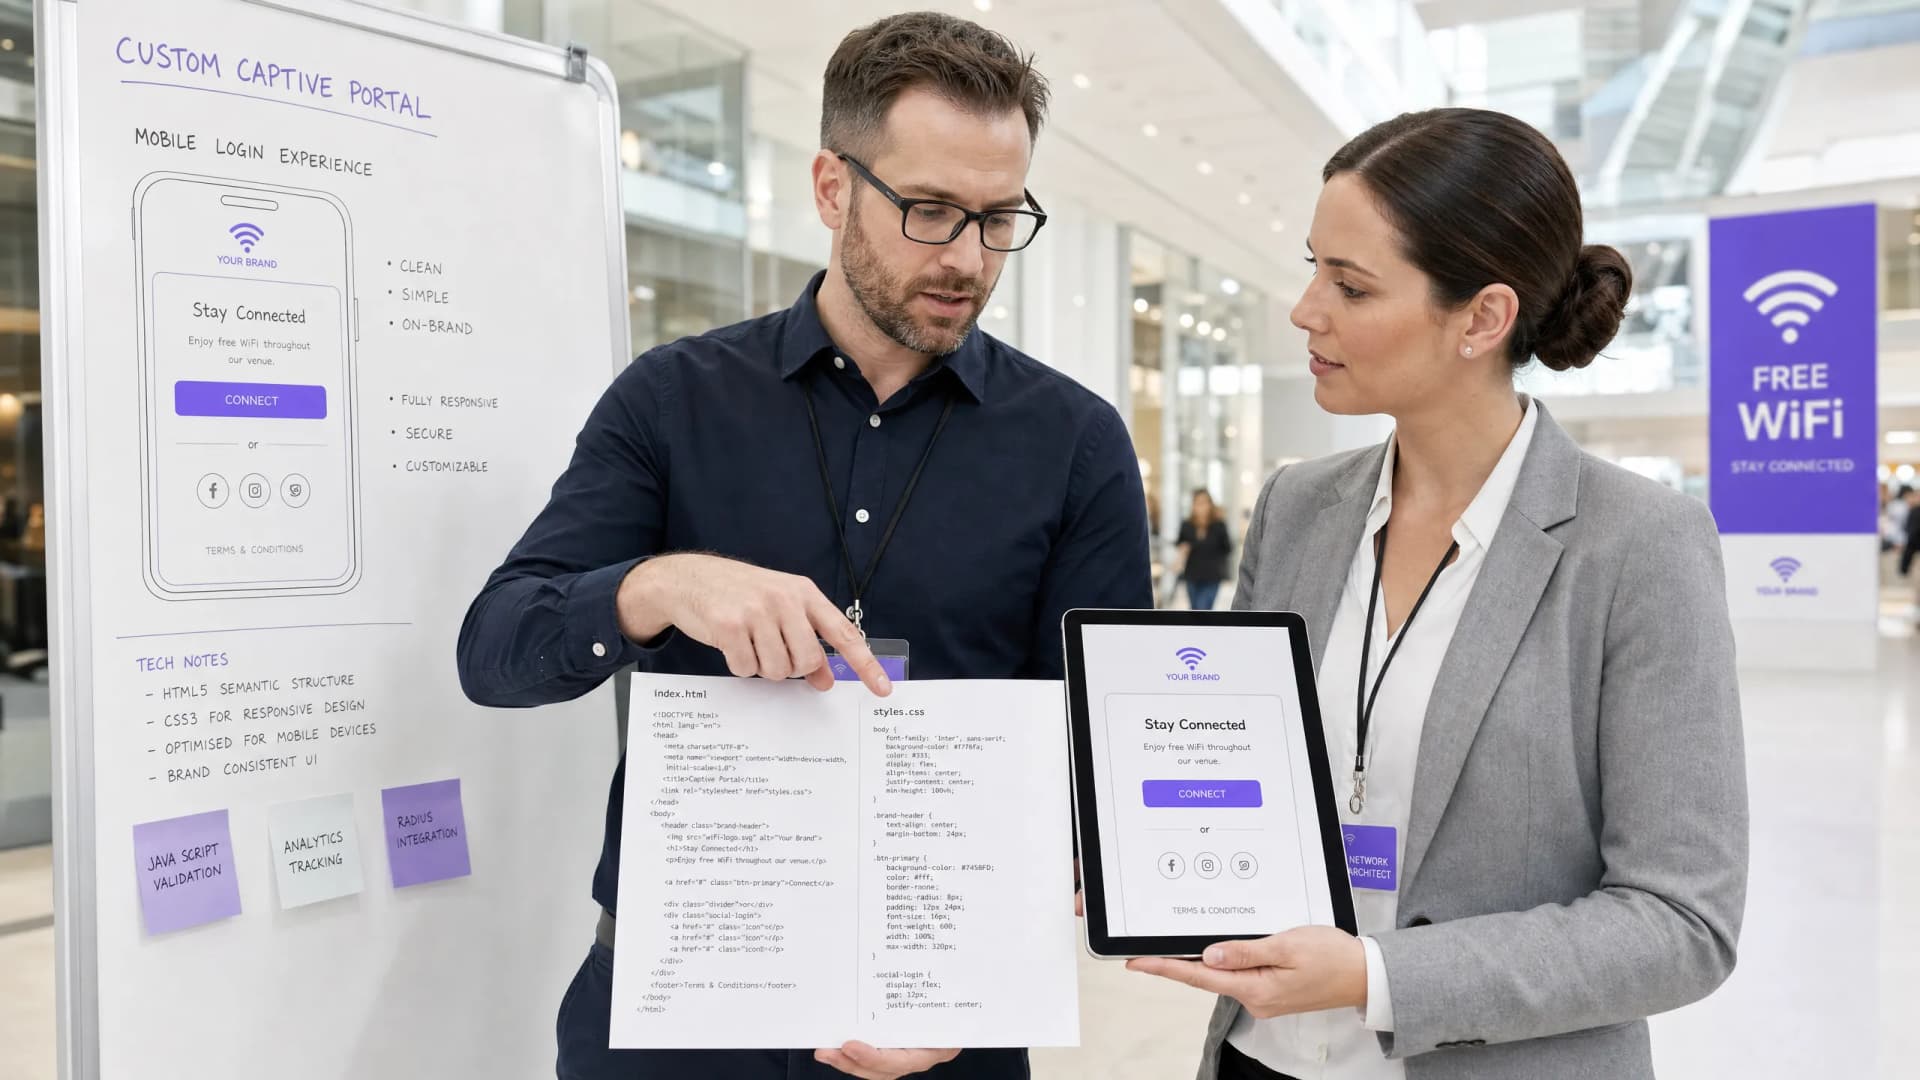
Captive Portal personalizado: Guía de HTML y CSS
Esta guía de referencia técnica autorizada describe los estándares de desarrollo, la arquitectura CSS y las restricciones a nivel de red necesarias para diseñar y codificar una página de inicio de Captive Portal personalizada. Proporciona a los desarrolladores frontend y arquitectos de red estrategias prácticas para navegar por los entornos de Apple CNA y Android webview, garantizando experiencias de WiFi para invitados píxel-perfect, conformes y de alto rendimiento.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
