
Configuración de políticas RADIUS para un control de acceso a la red detallado
Esta guía autorizada ofrece a los gerentes de TI, arquitectos de red y directores de operaciones de establecimientos un plan técnico completo para configurar políticas RADIUS con el fin de lograr un control de acceso a la red detallado. Cubre la arquitectura 802.1X, la asignación dinámica de VLAN, la selección del método EAP y estrategias de despliegue por fases. Escenarios de implementación reales en los sectores de hotelería y retail demuestran cómo estas técnicas ofrecen un ROI medible en cumplimiento, seguridad y operación.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →

Resumen Ejecutivo
Para los recintos empresariales - desde grandes complejos comerciales hasta estadios de alta densidad - la seguridad de la red y la experiencia del usuario están profundamente entrelazadas. La configuración de políticas RADIUS para un control de acceso a la red detallado proporciona el mecanismo para segmentar dinámicamente el tráfico, garantizando que los activos corporativos permanezcan aislados de las redes de invitados y de los dispositivos IoT vulnerables. Esto ya no es una actualización opcional; es un requisito fundamental impulsado por mandatos de cumplimiento que incluyen PCI-DSS y GDPR.
Esta guía proporciona un plan técnico detallado para implementar el control de acceso basado en RADIUS. Examinamos la arquitectura de la autenticación 802.1X, los mecanismos de asignación dinámica de VLAN a través de atributos específicos del proveedor (VSA) y la integración de proveedores de identidad, incluidos Active Directory, Entra ID y el proveedor de identidad OpenRoaming de Purple. Al ir más allá de las claves precompartidas básicas (PSK) hacia la aplicación de políticas sensibles al contexto, los líderes de TI pueden mitigar el riesgo, optimizar las operaciones y aprovechar plataformas como Purple para transformar el WiFi de invitados de un centro de costos a un activo estratégico. Se centra principalmente en estrategias prácticas e independientes del proveedor que ofrecen un ROI medible y resiliencia operativa.
Análisis técnico detallado
Arquitectura de acceso sensible al contexto
En su núcleo, la configuración de políticas RADIUS para un control de acceso a la red de grano fino se basa en el estándar IEEE 802.1X. Este marco facilita el control de acceso a la red basado en puertos, lo que garantiza que solo los dispositivos autenticados y autorizados ingresen a segmentos de red específicos. Esta arquitectura consta de tres componentes principales: el suplicante (dispositivo cliente), el autenticador (punto de acceso inalámbrico o switch) y el servidor de autenticación (RADIUS).
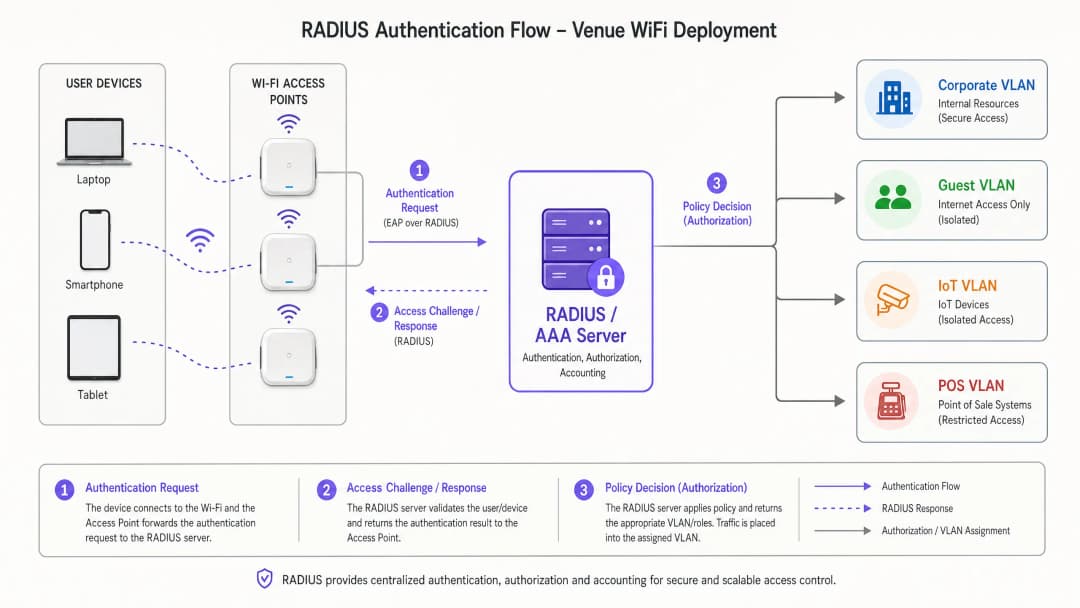
Cuando un dispositivo se conecta, el autenticador encapsula los mensajes del Protocolo de Autenticación Extensible (EAP) y los reenvía al servidor RADIUS. El servidor RADIUS evalúa las credenciales comparándolas con un almacén de identidades, como Active Directory, LDAP o un proveedor de identidad basado en la nube. Un aspecto crucial es que las implementaciones modernas de RADIUS no se limitan a devolver mensajes Access-Accept o Access-Reject. Devuelven atributos específicos del proveedor (VSA) que determinan el contexto de red del usuario: asignación de VLAN, aplicación de Listas de Control de Acceso (ACL) y parámetros de limitación de ancho de banda.
Para implementaciones empresariales, comprender las Frecuencias WiFi: una guía de frecuencias WiFi en 2026 es esencial, ya que las características de la capa física afectan directamente el rendimiento de los intercambios de autenticación en entornos de alta densidad.
Asignación dinámica de VLAN y microsegmentación
La aplicación más potente de las políticas RADIUS es la asignación dinámica de VLAN. En lugar de transmitir múltiples SSIDs para diferentes grupos de usuarios - lo que degrada el rendimiento de RF debido a la sobrecarga de balizas - un único SSID habilitado para 802.1X puede dar servicio a todos los usuarios corporativos. El servidor RADIUS determina la VLAN adecuada según la pertenencia al grupo del usuario y los factores contextuales.
Por ejemplo, cuando un miembro del equipo de finanzas se autentica, el servidor RADIUS indica al punto de acceso que coloque su tráfico en la VLAN 10. Cuando un dispositivo IoT se autentica a través del Bypass de Autenticación MAC (MAB), se coloca en una VLAN 40 aislada con ACLs estrictas. Este enfoque reduce significativamente la superficie de ataque al tiempo que simplifica el entorno de RF. Para conocer implementaciones de proveedores específicos, consulte Cómo configurar políticas NAC para el direccionamiento de VLAN en Cisco Meraki.

Selección de métodos EAP
La selección de los métodos EAP tiene un impacto significativo tanto en la postura de seguridad como en la complejidad operativa. La siguiente tabla resume las opciones clave:
| Método EAP | Mecanismo de autenticación | Caso de uso recomendado | Nivel de seguridad |
|---|---|---|---|
| EAP-TLS | Basado en certificado mutuo | Dispositivos corporativos administrados con MDM | El más alto |
| PEAP-MSCHAPv2 | Certificado de servidor + usuario/contraseña | BYOD, dispositivos del personal | Alto |
| EAP-TTLS | Certificado de servidor + credenciales internas | Entornos mixtos | Alto |
| MAB | Dirección MAC como credencial | IoT sin interfaz, dispositivos heredados | Bajo (usar con ACL estrictas) |
Evite por completo los protocolos heredados como LEAP y EAP-MD5; son criptográficamente débiles y no deben aparecer en ninguna implementación moderna.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación
Implementar una infraestructura RADIUS sólida requiere una planificación cuidadosa y una ejecución por fases. Los siguientes pasos describen un enfoque independiente del proveedor para configurar políticas de RADIUS para un control de acceso a la red detallado.
Paso 1: Integración de la fuente de identidad
La base de cualquier política es un directorio de identidad limpio y bien estructurado. Ya sea que se utilice Active Directory local o soluciones nativas de la nube como Entra ID u Okta, los grupos de directorio deben asignarse directamente a sus segmentos de red deseados.
- Auditar grupos existentes: Asegúrese de que los grupos de usuarios sean lógicos y mutuamente excluyentes siempre que sea posible. Elimine las cuentas heredadas y consolide los grupos redundantes.
- Definir niveles de acceso: Establezca niveles claros - ejecutivo, personal, contratista, invitado, IoT - cada uno con derechos de acceso documentados.
- Integrar Purple como proveedor de identidad: Para redes orientadas al público, Purple actúa como un proveedor de identidad gratuito para servicios como OpenRoaming bajo una licencia Connect. Esto cierra la brecha de manera fluida entre el acceso público de Guest WiFi y los marcos de autenticación seguros, eliminando la necesidad de los Captive Portals tradicionales para los usuarios frecuentes.
Paso 2: Configuración de políticas y mapeo de atributos
Configure el servidor RADIUS para evaluar las solicitudes entrantes en función de múltiples factores contextuales en lugar de solo las credenciales.
- Protocolos de autenticación: Exija EAP-TLS para dispositivos corporativos. Implemente PEAP-MSCHAPv2 para BYOD. Aplique estos protocolos mediante políticas de RADIUS, rechazando las conexiones que intenten utilizar métodos más débiles.
- Coincidencia de condiciones: Cree políticas que evalúen
NAS-IP-Address(la IP del autenticador),Called-Station-Id(SSID) y la hora del día. El perfil de acceso de un contratista a las 02:00 debe ser físicamente diferente de su perfil a las 09:00. - Perfiles de aplicación: Defina los atributos RADIUS que se devolverán. Los atributos estándar de asignación de VLAN son:
Tunnel-Type=VLAN,Tunnel-Medium-Type=802yTunnel-Private-Group-Id=[VLAN_ID].
Paso 3: Lanzamiento gradual y monitoreo
Nunca implemente la aplicación de 802.1X en toda la empresa de forma simultánea.
- Modo de monitoreo: Implemente políticas en modo de monitoreo o auditoría, donde se registran las fallas de autenticación pero aún se concede el acceso. Esto identifica suplicantes mal configurados y dispositivos heredados antes de que comience la aplicación obligatoria.
- Aplicación dirigida: Habilite la aplicación por ubicación o por departamento, resolviendo los problemas antes de ampliar el alcance.
- Integración de analíticas: Aproveche plataformas como WiFi Analytics de Purple para monitorear las tasas de éxito de la autenticación, la duración de las sesiones y el comportamiento de roaming. Estos datos son críticos para identificar brechas de cobertura y cuellos de botella en la autenticación.
Mejores prácticas
Al configurar políticas de RADIUS para un control de acceso a la red detallado, el cumplimiento de los estándares de la industria garantiza la estabilidad y seguridad a largo plazo.
Autenticación basada en certificados (EAP-TLS): Implemente EAP-TLS siempre que sea posible. Esto elimina por completo los riesgos asociados con el robo de credenciales y la fatiga de contraseñas. Las plataformas de gestión de dispositivos móviles (MDM) pueden automatizar el aprovisionamiento de certificados a escala.
Mitigar la aleatorización de MAC: Los sistemas operativos móviles modernos utilizan la aleatorización de direcciones MAC para proteger la privacidad del usuario. Para implementaciones de Guest WiFi, asegúrese de que su Captive Portal y los sistemas de contabilidad de RADIUS manejen las direcciones MAC cambiantes sin problemas - por ejemplo, confiando en tokens de sesión generados durante el registro inicial o perfiles de dispositivos persistentes.
Redundancia y conmutación por error: RADIUS es un componente de infraestructura crítico. Implemente servidores RADIUS en clústeres de alta disponibilidad en ubicaciones geográficamente diversas. Configure los autenticadores con direcciones IP de servidores primarios y secundarios, y establezca valores agresivos de tiempo de espera y reintento para minimizar los retrasos de autenticación durante los eventos de conmutación por error.
Aprovechar los datos contextuales: Incorpore datos de ubicación en las decisiones de políticas. A un contratista se le podría otorgar acceso a los recursos internos cuando está conectado a un AP en el bloque de ingeniería, pero restringirse al acceso exclusivo a internet cuando se conecta en la cafetería. Las tecnologías analizadas en BLE Low Energy Explained for Enterprise pueden aumentar este contexto de ubicación con datos de posicionamiento precisos.
Solución de problemas y mitigación de riesgos
La complejidad de las implementaciones de 802.1X introduce modos de falla específicos. La mitigación proactiva de riesgos es esencial para mantener el tiempo de actividad.
Modos de falla comunes
| Modo de falla | Causa raíz | Mitigación |
|---|---|---|
| Falla de autenticación masiva | Certificado CA raíz o servidor RADIUS expirado | Gestión del ciclo de vida del certificado con alertas automáticas a los 90/60/30 días |
| Falla de dispositivo individual | Desconfiguración del suplicante o falta de CA raíz | Perfil inalámbrico enviado por MDM con el almacén de confianza correcto |
| Tiempo de espera de EAP agotado | Alta latencia de WAN a RADIUS centralizado | Optimizar la ruta WAN; considerar RADIUS distribuido o proxy RADIUS |
| Falla de dispositivo IoT | El dispositivo no es compatible con 802.1X | Implementar MAB con aislamiento estricto de VLAN y ACL |
Para empresas distribuidas, la arquitectura analizada en SD WAN vs MPLS: 2026 Enterprise Network Guide es directamente relevante para garantizar una conectividad de baja latencia para los servicios AAA centralizados en múltiples sitios.
ROI e Impacto Comercial
Invertir el esfuerzo de ingeniería requerido para configurar políticas RADIUS para un control de acceso a la red detallado genera retornos sustanciales y medibles en múltiples dimensiones.
Reducción de los gastos operativos: Consolidar múltiples SSIDs en una sola red 802.1X con asignación dinámica de VLAN reduce la interferencia de RF, mejora el tiempo de aire disponible y simplifica la gestión continua. Los equipos reportan una reducción significativa en los tickets de soporte técnico relacionados con la conectividad WiFi una vez que se implementa un despliegue estable de 802.1X.
Mejora en la postura de cumplimiento: Para sectores como el Comercio minorista y la Salud, la segmentación estricta de la red es un requisito regulatorio - PCI-DSS y HIPAA respectivamente. Las políticas RADIUS brindan los controles verificables y auditables necesarios para superar las auditorías de cumplimiento y evitar fuertes penalizaciones financieras. Para las organizaciones del sector público, las obligaciones de GDPR en torno a la segregación de datos se abordan de manera similar.
Experiencia de usuario mejorada: La autenticación fluida y segura - particularmente a través de EAP-TLS o OpenRoaming - elimina la fricción de Captive Portal para los usuarios corporativos que regresan y los invitados VIP. En los sectores de Hospitalidad y Transporte, esto impacta directamente en las métricas de satisfacción y en la retención de clientes.
Definiciones clave
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de Autenticación, Autorización y Contabilidad (AAA) para los usuarios que se conectan y utilizan un servicio de red. Definido en RFC 2865.
El motor principal para el control de acceso a redes empresariales, que determina quién ingresa a la red, a qué puede acceder y registra la actividad para fines de auditoría.
IEEE 802.1X
Un estándar IEEE para el Control de Acceso a Redes basado en puertos (PNAC). Proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una LAN o WLAN, bloqueando todo el tráfico hasta que se complete la autenticación.
El estándar que obliga a un dispositivo a demostrar su identidad antes de permitirle enviar cualquier tráfico de datos en la red. El mecanismo de ejecución que hace que las políticas de RADIUS sean aplicables.
EAP (Protocolo de Autenticación Extensible)
Un marco de autenticación utilizado con frecuencia en redes inalámbricas y conexiones punto a punto. Proporciona una capa de transporte para los métodos de autenticación (métodos EAP) como TLS o MSCHAPv2.
El contenedor que transporta las credenciales de autenticación reales entre el cliente y el servidor RADIUS. La elección del método EAP determina el nivel de seguridad del intercambio de autenticación.
VSA (Atributo Específico del Proveedor)
Atributos dentro de un mensaje RADIUS que permiten a los proveedores admitir atributos extendidos no definidos en las RFC base de RADIUS. Se utilizan para transmitir instrucciones de políticas de red desde el servidor RADIUS al autenticador.
El mecanismo mediante el cual RADIUS indica al hardware de red que asigne a un usuario a una VLAN específica, aplique un rol de firewall o aplique límites de ancho de banda. Sin VSAs, RADIUS solo puede permitir o denegar el acceso.
Asignación Dinámica de VLAN
El proceso mediante el cual un servidor RADIUS indica a un punto de acceso o switch que coloque el tráfico de un usuario en una VLAN específica según su identidad, membresía de grupo o atributos contextuales.
La técnica clave para la microsegmentación de red. Permite que una sola infraestructura física admita de manera segura múltiples grupos de usuarios distintos sin transmitir múltiples SSIDs.
Suplicante
El cliente de software en un dispositivo de usuario final (computadora portátil, teléfono inteligente, dispositivo IoT) que inicia y negocia el intercambio de autenticación 802.1X con el autenticador de red.
Integrado en los sistemas operativos modernos (Windows, macOS, iOS, Android). Los suplicantes mal configurados - particularmente los ajustes incorrectos de confianza de certificados - son la fuente más común de problemas de conectividad 802.1X.
Autenticador
El dispositivo de red (punto de acceso inalámbrico o switch Ethernet) que actúa como el punto de ejecución en una implementación 802.1X. Retransmite los mensajes EAP entre el suplicante y el servidor RADIUS, y aplica la decisión de la política.
El guardián. El autenticador bloquea todo el tráfico de un puerto o asociación inalámbrica hasta que el servidor RADIUS devuelve un mensaje de Access-Accept, momento en el cual aplica las VSAs devueltas.
MAB (Bypass de Autenticación MAC)
Un método de autenticación alternativo donde la dirección MAC del dispositivo de red se envía como su credencial al servidor RADIUS. Se utiliza para dispositivos que no admiten suplicantes 802.1X.
Una herramienta operativa necesaria para dispositivos IoT heredados y sin interfaz, pero intrínsecamente menos segura que la autenticación criptográfica. Siempre debe combinarse con un aislamiento estricto de VLAN y ACLs.
EAP-TLS (Seguridad de la Capa de Transporte de EAP)
Un método EAP basado en certificados que proporciona autenticación mutua entre el cliente y el servidor RADIUS utilizando certificados X.509. Se considera el método EAP más seguro disponible.
El método de autenticación recomendado para dispositivos gestionados por la empresa. Elimina por completo los riesgos de credenciales basados en contraseñas. Requiere una infraestructura PKI y MDM para el aprovisionamiento de certificados.
Ejemplos resueltos
Un gran centro de conferencias necesita proporcionar acceso WiFi seguro y segmentado para el personal del evento, los expositores y los asistentes generales. Actualmente transmiten tres SSID independientes, lo que está causando una interferencia significativa de cocanal y un bajo rendimiento en las salas de exhibición de alta densidad.
El establecimiento realiza la transición a un único SSID habilitado para 802.1X llamado "Conference_Secure". Implementan un servidor RADIUS integrado con su base de datos de gestión de eventos.
- El personal del evento se autentica utilizando sus credenciales corporativas a través de PEAP-MSCHAPv2. La política RADIUS coincide con su grupo de Active Directory y devuelve Tunnel-Private-Group-Id=10 (VLAN de personal), otorgando acceso a los sistemas internos de gestión de AV.
- A los expositores se les proporcionan credenciales únicas y limitadas en el tiempo vinculadas a la reserva de su stand. Tras la autenticación, el servidor RADIUS devuelve Tunnel-Private-Group-Id=20 (VLAN de expositores), que tiene ACL que permiten el acceso a servidores de presentación específicos y salida a internet.
- Los asistentes generales utilizan un SSID abierto independiente con un Captive Portal integrado con Purple para la recopilación de datos de marketing, la gestión del consentimiento y el acceso básico a internet.
El resultado es una reducción del 40% en la sobrecarga de tramas de gestión, un rendimiento de datos notablemente mejorado en las salas de exhibición y un historial de auditoría claro para fines de cumplimiento.
Una cadena de retail necesita asegurar miles de terminales de punto de venta (POS) inalámbricos en 500 ubicaciones. Actualmente utilizan WPA2-PSK, y al departamento de TI le preocupa el riesgo operativo de rotar la clave precompartida en los 500 sitios, así como los hallazgos de las auditorías de PCI DSS.
El equipo de TI despliega una infraestructura RADIUS centralizada y configura los terminales POS para la autenticación EAP-TLS.
- Una solución MDM inserta un certificado de cliente único en cada terminal POS durante el aprovisionamiento.
- Los puntos de acceso inalámbricos de cada tienda se configuran para reenviar las solicitudes de autenticación a los servidores RADIUS centrales a través de la infraestructura SD-WAN.
- La política RADIUS verifica el certificado del cliente con la PKI interna y devuelve atributos para ubicar el dispositivo en la VLAN de POS aislada (VLAN 50), satisfaciendo los requisitos de segmentación de red de PCI DSS.
- Se mantiene una lista de revocación de certificados (CRL), lo que permite al departamento de TI poner en cuarentena de forma instantánea un terminal perdido o robado mediante la revocación de su certificado, sin afectar a ningún otro dispositivo.
Preguntas de práctica
Q1. Un hospital necesita implementar nuevas bombas de infusión inalámbricas en tres salas. Estos dispositivos no son compatibles con suplicantes 802.1X. El CISO requiere que estos dispositivos estén completamente aislados de la red corporativa y que solo puedan comunicarse con el servidor de gestión clínica específico en la dirección 10.5.1.20. ¿Cómo debe configurar la política de control de acceso a la red?
Sugerencia: Considere cómo se pueden identificar los dispositivos sin capacidades 802.1X y el principio de privilegio mínimo al definir la ACL.
Ver respuesta modelo
Implemente MAC Authentication Bypass (MAB). Registre las direcciones MAC de todas las bombas de infusión en la base de datos RADIUS durante el proceso de aprovisionamiento. Cree una política de RADIUS específica que coincida con estas direcciones MAC y devuelva VSAs asignándolas a una VLAN de IoT aislada (por ejemplo, la VLAN 60). Aplique ACLs estrictas a esta VLAN que permitan el tráfico saliente únicamente hacia la dirección 10.5.1.20 en los puertos de gestión clínica requeridos, y bloquee todo el demás tráfico inter-VLAN y de internet. Adicionalmente, configure DHCP snooping e inspección ARP dinámica en la VLAN de IoT para prevenir ataques de spoofing.
Q2. Tras una adquisición reciente, una empresa cuenta ahora con dos dominios de Active Directory independientes: corp.acme.com y corp.legacy.com. Quieren que todos los empleados de ambas entidades utilicen el mismo SSID "ACME_Corporate" sin migrar el dominio heredado. ¿Cómo puede RADIUS facilitar esto?
Sugerencia: Piense en cómo RADIUS gestiona el enrutamiento de autenticación según el dominio de identidad y cómo los servidores de políticas pueden actuar como proxy de las solicitudes hacia diferentes directorios backend.
Ver respuesta modelo
Configure la infraestructura de RADIUS (utilizando un servidor de políticas como Cisco ISE, Aruba ClearPass o un proxy RADIUS) para evaluar el sufijo de dominio proporcionado en la identidad EAP del usuario; por ejemplo, usuario@corp.acme.com frente a usuario@corp.legacy.com. Cree políticas de enrutamiento que reenvíen las solicitudes de autenticación al dominio de Active Directory de backend correspondiente según el dominio. Defina perfiles de cumplimiento estandarizados que devuelvan VSAs de VLAN coherentes independientemente del dominio de backend, garantizando que los usuarios de ambas entidades reciban la asignación de red correcta. Este enfoque evita una migración de directorios disruptiva al tiempo que mantiene una experiencia de usuario unificada.
Q3. Está diseñando la red WiFi para un estadio con capacidad para 60,000 personas. El diseño actual del cliente especifica 8 SSIDs independientes para diferentes funciones del personal: Boletaje, Seguridad, Concesiones, Servicios Médicos, Prensa, Operaciones, VIP y Mantenimiento. ¿Cuál es su recomendación y por qué?
Sugerencia: Considere el impacto del consumo de recursos que generan las tramas de gestión en el rendimiento inalámbrico dentro de un entorno de RF de alta densidad.
Ver respuesta modelo
Se aconseja encarecidamente no transmitir por transmisión abierta (broadcast) 8 SSIDs. En un entorno de alta densidad, cada SSID genera tramas de beacon en cada punto de acceso a intervalos regulares, lo que consume una cantidad significativa de tiempo de transmisión en el aire y reduce la capacidad disponible para el tráfico de datos real. La recomendación es consolidar todas las funciones del personal en un único SSID habilitado para 802.1X. Utilice la asignación dinámica de VLAN mediante RADIUS para segmentar el tráfico en el backend: cuando un dispositivo de boletaje se autentica, RADIUS lo coloca en la VLAN de Boletaje; cuando un dispositivo de servicios médicos se autentica, se dirige a la VLAN de Servicios Médicos con las ACLs adecuadas. Esto proporciona la separación lógica requerida mientras se optimiza el entorno físico de RF. Un SSID abierto independiente con un Captive Portal puede gestionar el acceso del público general.
Continúe leyendo esta serie
PPSK WPA3: comparación de características y modelos de implementación
Esta guía de referencia técnica compara PPSK y WPA3-SAE, explicando sus diferencias de arquitectura y modelos de implementación para entornos multiinquilino. Proporciona orientación práctica para gerentes de TI y desarrolladores inmobiliarios sobre cómo lograr redes WiFi seguras y aisladas mediante las soluciones basadas en la identidad de Purple.
Administración del ancho de banda para WiFi de personal: modelado, QoS y reducción de tráfico
Esta guía detalla métodos prácticos para administrar el ancho de banda del WiFi de personal en espacios corporativos. Cubre la implementación de modelado de tráfico y QoS, así como la manera en que el despliegue de Purple Shield reduce la carga de la red sin necesidad de actualizar la infraestructura.
Cómo reducir el número de SSIDs de WiFi utilizando PSK por dispositivo (iPSK, DPSK, MPSK)
Esta guía de referencia técnica autorizada explica cómo los equipos de TI pueden eliminar la degradación del rendimiento de WiFi causada por la sobrecarga de balizas (beacon overhead) de SSID mediante la unificación de múltiples redes dedicadas en un solo SSID utilizando PSK por dispositivo (xPSK). Cubre el panorama de proveedores que incluye Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK y Ubiquiti UniFi PPSK, con orientación práctica de implementación sobre asignación dinámica de VLAN, incorporación de IoT y cumplimiento de PCI DSS. Los operadores de recintos en los sectores de hotelería, comercio minorista, estadios y organizaciones del sector público encontrarán orientación de arquitectura aplicable y ejemplos prácticos del mundo real.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.