
Configuration des politiques RADIUS pour un contrôle d'accès réseau granulaire
Ce guide de référence fournit aux responsables informatiques, aux architectes réseau et aux directeurs de l'exploitation des sites un modèle technique complet pour configurer les politiques RADIUS afin d'obtenir un contrôle d'accès réseau granulaire. Il couvre l'architecture 802.1X, l'attribution dynamique de VLAN, la sélection de la méthode EAP et les stratégies de déploiement progressif. Des scénarios de mise en œuvre réels dans les secteurs de l'hôtellerie et du commerce démontrent comment ces techniques offrent une conformité, une sécurité et un ROI opérationnel mesurables.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →

Résumé exécutif
Pour les sites d'entreprise - des grands complexes commerciaux aux stades à forte densité - la sécurité du réseau et l'expérience utilisateur sont profondément liées. La configuration de politiques RADIUS pour un contrôle d'accès réseau granulaire fournit le mécanisme nécessaire pour segmenter dynamiquement le trafic, garantissant que les actifs de l'entreprise restent isolés des réseaux invités et des appareils IoT vulnérables. Ce n'est plus une mise à niveau facultative ; c'est une exigence fondamentale dictée par les mandats de conformité, notamment PCI DSS et le GDPR.
Ce guide fournit un plan technique approfondi pour le déploiement d'un contrôle d'accès basé sur RADIUS. Nous examinons l'architecture de l'authentification IEEE 802.1X, les mécanismes d'attribution dynamique de VLAN via des attributs spécifiques au fournisseur (VSA), et l'intégration des fournisseurs d'identité, notamment Active Directory, Microsoft Entra ID et le fournisseur d'identité OpenRoaming de Purple. En allant au-delà des simples clés pré-partagées (PSK) pour s'orienter vers une application de politiques contextuelles, les responsables informatiques peuvent atténuer les risques, simplifier les opérations et exploiter des plateformes comme Purple pour transformer le WiFi invité d'un centre de coûts en un atout stratégique. Il se concentre principalement sur des stratégies concrètes et indépendantes des fournisseurs qui offrent un ROI mesurable et une résilience opérationnelle.
Analyse technique approfondie
Architecture de l'accès contextuel
À la base, la configuration de politiques RADIUS pour un contrôle d'accès réseau granulaire repose sur la norme IEEE 802.1X. Ce framework facilite le contrôle d'accès réseau basé sur les ports, garantissant que seuls les appareils authentifiés et autorisés accèdent à des segments de réseau spécifiques. Cette architecture se compose de trois éléments principaux : le supplicant (appareil client), l'authentificateur (point d'accès WiFi ou commutateur) et le serveur d'authentification (RADIUS).
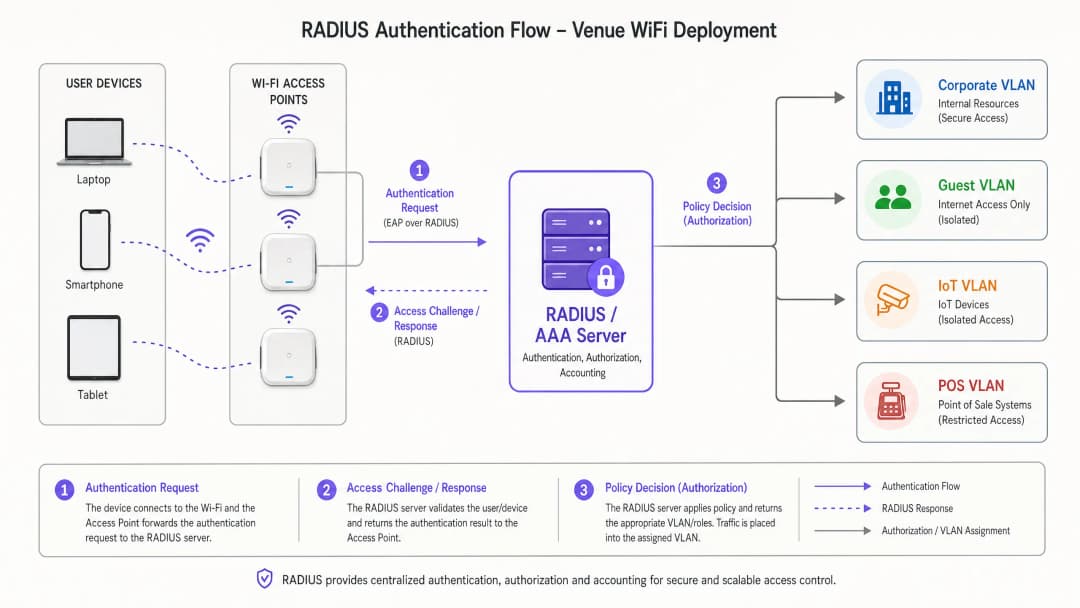
Lorsqu'un appareil se connecte, l'authentificateur encapsule les messages EAP (Extensible Authentication Protocol) et les transmet au serveur RADIUS. Le serveur RADIUS évalue les identifiants par rapport à un annuaire d'identités - comme Active Directory, LDAP ou un fournisseur d'identité cloud. De plus, les implémentations RADIUS modernes ne se contentent pas de renvoyer des messages Access-Accept ou Access-Reject. Elles renvoient des attributs spécifiques au fournisseur (VSA) qui déterminent le contexte réseau de l'utilisateur : attribution de VLAN, application de listes de contrôle d'accès (ACL) et paramètres de limitation de bande passante.
Pour les déploiements d'entreprise, comprendre les WiFi Frequencies: A Guide to WiFi Frequencies in 2026 est essentiel, car les caractéristiques de la couche physique ont un impact direct sur les performances des processus d'authentification dans les environnements à haute densité.
Attribution dynamique de VLAN et micro-segmentation
L'application la plus puissante des politiques RADIUS est l'attribution dynamique de VLAN. Au lieu de diffuser plusieurs SSID pour différents groupes d'utilisateurs - ce qui dégrade les performances RF en raison de la surcharge des balises (beacons) - un seul SSID compatible 802.1X peut desservir tous les utilisateurs de l'entreprise. Le serveur RADIUS détermine le VLAN approprié en fonction de l'appartenance de l'utilisateur à un groupe et de facteurs contextuels.
Par exemple, lorsqu'un membre de l'équipe financière s'authentifie, le serveur RADIUS ordonne au point d'accès de placer son trafic sur le VLAN 10. Lorsqu'un appareil IoT s'authentifie via le bypass d'authentification MAC (MAB), il est placé sur un VLAN 40 isolé avec des ACL strictes. Cette approche réduit considérablement la surface d'attaque tout en simplifiant l'environnement RF. Pour des implémentations spécifiques aux fournisseurs, voir How to Configure NAC Policies for VLAN Steering in Cisco Meraki.

Sélection des méthodes EAP
Le choix des méthodes EAP a un impact significatif à la fois sur le niveau de sécurité et sur la complexité opérationnelle. Le tableau ci-dessous résume les principales options :
| Méthode EAP | Mécanisme d'authentification | Cas d'usage recommandé | Niveau de sécurité |
|---|---|---|---|
| EAP-TLS | Basé sur des certificats mutuels | Appareils d'entreprise gérés via MDM | Le plus élevé |
| PEAP-MSCHAPv2 | Certificat serveur + nom d'utilisateur/mot de passe | BYOD, appareils du personnel | Élevé |
| EAP-TTLS | Certificat serveur + identifiants internes | Environnements mixtes | Élevé |
| MAB | Adresse MAC comme identifiant | Objets connectés IoT sans écran, anciens appareils | Faible (à utiliser avec des ACL strictes) |
Évitez totalement les protocoles obsolètes tels que LEAP et EAP-MD5 ; ils sont faibles sur le plan cryptographique et ne doivent figurer dans aucun déploiement moderne.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Le déploiement d'une infrastructure RADIUS robuste nécessite une planification minutieuse et une exécution progressive. Les étapes suivantes décrivent une approche universelle pour configurer des politiques RADIUS pour un contrôle d'accès réseau granulaire.
Étape 1 : Intégration de la source d'identité
La base de toute politique est un répertoire d'identités propre et bien structuré. Que vous utilisiez un Active Directory sur site ou des solutions cloud-natives comme Microsoft Entra ID ou Okta, les groupes de répertoires doivent correspondre directement aux segments de réseau souhaités.
- Auditer les groupes existants : Assurez-vous que les groupes d'utilisateurs sont logiques et mutuellement exclusifs dans la mesure du possible. Supprimez les anciens comptes et fusionnez les groupes redondants.
- Définir les niveaux d'accès : Établissez des niveaux d'accès clairs - cadres, personnel, prestataires, invités, IoT - chacun avec des droits d'accès documentés.
- Intégrer Purple comme fournisseur d'identité : Pour les réseaux ouverts au public, Purple agit comme un fournisseur d'identité gratuit pour des services tels que OpenRoaming sous une licence Connect. Cela comble de manière fluide le fossé entre l'accès public Guest WiFi et les frameworks d'authentification sécurisés, éliminant ainsi le besoin de Captive Portals traditionnels pour les utilisateurs récurrents.
Étape 2 : Configuration des politiques et mappage des attributs
Configurez le serveur RADIUS pour évaluer les requêtes entrantes en fonction de multiples facteurs contextuels plutôt que sur les seuls identifiants.
- Protocoles d'authentification : Imposez EAP-TLS pour les appareils d'entreprise. Déployez PEAP-MSCHAPv2 pour le BYOD. Appliquez ces règles via les politiques RADIUS en rejetant les tentatives de connexion utilisant des méthodes plus faibles.
- Correspondance des conditions : Créez des politiques qui évaluent l'adresse
NAS-IP-Address(l'IP de l'authentificateur), leCalled-Station-Id(SSID) et l'heure de la journée. Le profil d'accès d'un prestataire à 02h00 doit être physiquement différent de son profil à 09h00. - Profils d'application : Définissez les attributs RADIUS à renvoyer. Les attributs d'attribution standard de VLAN sont :
Tunnel-Type=VLAN,Tunnel-Medium-Type=802etTunnel-Private-Group-Id=[VLAN_ID].
Étape 3 : Déploiement progressif et surveillance
N'appliquez jamais l'application stricte du 802.1X sur l'ensemble de l'entreprise simultanément.
- Mode surveillance : Déployez les politiques en mode surveillance ou audit, où les échecs d'authentification sont enregistrés mais l'accès reste accordé. Cela permet d'identifier les clients d'authentification mal configurés et les anciens appareils avant le début de l'application stricte.
- Application ciblée : Activez l'application au niveau de chaque site ou département, afin de résoudre les problèmes avant d'étendre la portée.
- Intégration analytique : Tirez parti de plateformes telles que WiFi Analytics de Purple pour surveiller les taux de réussite d'authentification, les durées de session et le comportement d'itinérance. Ces données sont cruciales pour identifier les zones de couverture insuffisante et les goulots d'étranglement d'authentification.
Bonnes Pratiques
Lors de la configuration des politiques RADIUS pour un contrôle d'accès réseau granulaire, le respect des normes du secteur garantit la stabilité et la sécurité à long terme.
Authentification par certificat (EAP-TLS) : Déployez EAP-TLS partout où cela est possible. Cela élimine complètement les risques liés au vol d'identifiants et à la lassitude face aux mots de passe. Les plateformes de gestion des terminaux mobiles (MDM) peuvent automatiser l'attribution des certificats à grande échelle.
Atténuer la randomisation des adresses MAC : Les systèmes d'exploitation mobiles modernes utilisent la randomisation des adresses MAC pour protéger la vie privée des utilisateurs. Pour les déploiements de Guest WiFi, assurez-vous que votre Captive Portal et vos systèmes de comptabilisation RADIUS gèrent la modification des adresses MAC de manière fluide - par exemple, en s'appuyant sur des jetons de session générés lors de l'enregistrement initial ou sur des profils d'appareils persistants.
Redondance et basculement : RADIUS est un composant d'infrastructure essentiel. Déployez les serveurs RADIUS au sein de clusters hautement disponibles sur des sites géographiquement diversifiés. Configurez les authentificateurs avec des adresses IP de serveurs primaires et secondaires, et établissez des valeurs agressives de délai d'expiration et de tentative afin de minimiser les retards d'authentification lors des événements de basculement.
Exploiter les données contextuelles : Incorporez les données de localisation dans les décisions de politique. Un prestataire externe peut se voir accorder l'accès aux ressources internes lorsqu'il est connecté à un point d'accès du pôle ingénierie, mais être limité à un accès Internet uniquement lorsqu'il se connecte dans la cafétéria. Les technologies présentées dans BLE Low Energy Explained for Enterprise peuvent enrichir ce contexte de localisation grâce à des données de positionnement précises.
Dépannage et atténuation des risques
La complexité des déploiements 802.1X introduit des modes de défaillance spécifiques. Une atténuation proactive des risques est essentielle pour maintenir la continuité d'activité.
Modes de défaillance courants
| Mode de défaillance | Cause racine | Atténuation |
|---|---|---|
| Échec d'authentification de masse | Serveur RADIUS expiré ou certificat de l'autorité de certification racine expiré | Gestion du cycle de vie des certificats avec alertes automatisées à 90, 60 et 30 jours |
| Défaillance d'un appareil individuel | Mauvaise configuration du demandeur (supplicant) ou autorité de certification racine manquante | Profil sans fil poussé par MDM avec un magasin de confiance correct |
| Délai d'expiration EAP dépassé | Latence WAN élevée vers le serveur RADIUS centralisé | Optimiser le chemin WAN ; envisager un RADIUS distribué ou un proxy RADIUS |
| Défaillance d'un appareil IoT | L'appareil ne prend pas en charge le 802.1X | Déployer le MAB avec une isolation VLAN stricte et des ACL |
Pour les entreprises distribuées, l'architecture présentée dans SD WAN vs MPLS: 2026 Enterprise Network Guide est directement pertinente pour garantir une connectivité à faible latence pour les services AAA centralisés sur plusieurs sites.
ROI et impact commercial
L'investissement technique requis pour configurer des politiques RADIUS pour un contrôle d'accès réseau granulaire génère des rendements substantiels et mesurables dans plusieurs dimensions.
Réduction des coûts opérationnels : La consolidation de plusieurs SSIDs en un seul réseau 802.1X avec attribution dynamique de VLAN réduit les interférences RF, améliore le temps d'antenne disponible et simplifie la gestion continue. Les équipes constatent une réduction significative des tickets de support liés à la connectivité WiFi une fois qu'un déploiement 802.1X stable est en place.
Amélioration de la conformité : Pour les secteurs tels que le Commerce de détail et la Santé, une segmentation stricte du réseau est une exigence réglementaire - PCI-DSS et HIPAA respectivement. Les politiques RADIUS fournissent les contrôles vérifiables et auditables nécessaires pour réussir les audits de conformité et éviter de lourdes sanctions financières. Pour les organisations du secteur public, les obligations du GDPR concernant la ségrégation des données sont traitées de la même manière.
Expérience utilisateur améliorée : Une authentification transparente et sécurisée - en particulier via EAP-TLS ou OpenRoaming - élimine les frictions liées au Captive Portal pour les utilisateurs d'entreprise réguliers et les invités VIP. Dans les secteurs de l'Hôtellerie et du Transport, cela a un impact direct sur les mesures de satisfaction et de fidélisation.
Définitions clés
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilisation (AAA) pour les utilisateurs qui se connectent et utilisent un service réseau. Défini dans la RFC 2865.
Le moteur central pour le contrôle d'accès au réseau d'entreprise, déterminant qui accède au réseau, à quoi ils peuvent accéder, et enregistrant l'activité à des fins d'audit.
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès au réseau basé sur les ports (PNAC). Elle fournit un mécanisme d'authentification aux appareils souhaitant se connecter à un réseau local ou réseau WiFi, bloquant tout le trafic jusqu'à ce que l'authentification soit terminée.
La norme qui oblige un appareil à prouver son identité avant d'être autorisé à envoyer du trafic de données sur le réseau. Le mécanisme d'application qui rend les politiques RADIUS applicables.
EAP (Extensible Authentication Protocol)
Un cadre d'authentification fréquemment utilisé dans les réseaux WiFi et les connexions point à point. Il fournit une couche de transport pour les méthodes d'authentification (méthodes EAP) telles que TLS ou MSCHAPv2.
L'enveloppe qui transporte les informations d'authentification réelles entre le client et le serveur RADIUS. Le choix de la méthode EAP détermine le niveau de sécurité de l'échange d'authentification.
VSA (Vendor-Specific Attribute)
Attributs au sein d'un message RADIUS qui permettent aux fournisseurs de prendre en charge des attributs étendus non définis dans les RFC RADIUS de base. Utilisés pour transmettre des instructions de politique réseau du serveur RADIUS vers l'authentificateur.
Le mécanisme par lequel RADIUS ordonne au matériel réseau d'attribuer un utilisateur à un VLAN spécifique, d'appliquer un rôle de pare-feu ou d'imposer des limites de bande passante. Sans VSA, RADIUS ne peut qu'autoriser ou refuser l'accès.
Dynamic VLAN Assignment
Le processus par lequel un serveur RADIUS ordonne à un point d'accès ou à un commutateur de placer le trafic d'un utilisateur sur un VLAN spécifique en fonction de son identité, de son appartenance à un groupe ou d'attributs contextuels.
La technique clé pour la micro-segmentation du réseau. Permet à une seule infrastructure physique de prendre en charge de manière sécurisée plusieurs groupes d'utilisateurs distincts sans diffuser plusieurs SSID.
Supplicant
Le client logiciel sur un appareil d'utilisateur final (ordinateur portable, smartphone, appareil IoT) qui initie et négocie l'échange d'authentification 802.1X avec l'authentificateur réseau.
Intégré dans les systèmes d'exploitation modernes (Windows, macOS, iOS, Android). Les supplicants mal configurés - en particulier les paramètres de confiance de certificat incorrects - sont la source la plus courante de problèmes de connectivité 802.1X.
Authentificateur
L'appareil réseau (point d'accès WiFi ou commutateur Ethernet) qui agit comme point d'application dans un déploiement 802.1X. Il relaye les messages EAP entre le supplicant et le serveur RADIUS, et applique la décision de politique.
Le gardien. L'authentificateur bloque tout le trafic provenant d'un port ou d'une association WiFi jusqu'à ce que le serveur RADIUS renvoie un message Access-Accept, moment auquel il applique les VSA renvoyés.
MAB (MAC Authentication Bypass)
Une méthode d'authentification de secours où l'adresse MAC de l'appareil réseau est soumise comme identifiant au serveur RADIUS. Utilisée pour les appareils qui ne prennent pas en charge les supplicants 802.1X.
Un outil opérationnel nécessaire pour les appareils IoT hérités et sans interface utilisateur, mais intrinsèquement moins sécurisé que l'authentification cryptographique. Devrait toujours être associé à une isolation VLAN stricte et à des ACL.
EAP-TLS (EAP Transport Layer Security)
Une méthode EAP basée sur des certificats qui fournit une authentification mutuelle entre le client et le serveur RADIUS à l'aide de certificats X.509. Considérée comme la méthode EAP la plus sécurisée disponible.
La méthode d'authentification recommandée pour les appareils gérés par l'entreprise. Élimine entièrement les risques liés aux identifiants basés sur des mots de passe. Nécessite une infrastructure PKI et un MDM pour le déploiement des certificats.
Exemples concrets
Un grand centre de conférences doit fournir un accès WiFi sécurisé et segmenté pour le personnel de l'événement, les exposants et les participants généraux. Il diffuse actuellement trois SSID distincts, ce qui provoque d'importantes interférences cocanal et des performances médiocres dans les halls d'exposition à haute densité.
Le site passe à un seul SSID compatible 802.1X nommé "Conference_Secure". Il met en œuvre un serveur RADIUS intégré à sa base de données de gestion des événements.
- Le personnel de l'événement s'authentifie à l'aide de ses identifiants d'entreprise via PEAP-MSCHAPv2. La politique RADIUS correspond à son groupe Active Directory et renvoie Tunnel-Private-Group-Id=10 (VLAN personnel), accordant l'accès aux systèmes de gestion audiovisuelle internes.
- Les exposants reçoivent des identifiants uniques à durée limitée, liés à leur réservation de stand. Lors de l'authentification, le serveur RADIUS renvoie Tunnel-Private-Group-Id=20 (VLAN exposant), qui possède des ACL autorisant l'accès à des serveurs de présentation spécifiques et à la sortie Internet.
- Les participants généraux utilisent un SSID ouvert distinct avec un Captive Portal intégré à Purple pour la collecte de données marketing, la gestion du consentement et l'accès Internet de base.
Le résultat est une réduction de 40 % de la surcharge des trames de gestion, un débit nettement amélioré dans les halls d'exposition et une piste d'audit claire à des fins de conformité.
Une chaîne de magasins doit sécuriser des milliers de terminaux de point de vente (POS) sans fil répartis sur 500 sites. Elle utilise actuellement le WPA2-PSK, et le service informatique s'inquiète du risque opérationnel lié à la rotation de la clé pré-partagée sur 500 sites, ainsi que des conclusions d'audit PCI DSS.
L'équipe informatique déploie une infrastructure RADIUS centralisée et configure les terminaux POS pour l'authentification EAP-TLS.
- Une solution MDM transmet un certificat client unique à chaque terminal POS lors de sa configuration.
- Les points d'accès sans fil de chaque magasin sont configurés pour transférer les demandes d'authentification aux serveurs RADIUS centraux via l'architecture SD-WAN.
- La politique RADIUS vérifie le certificat client par rapport à la PKI interne et renvoie des attributs pour placer l'appareil sur le VLAN POS isolé (VLAN 50), répondant ainsi aux exigences de segmentation réseau de la norme PCI DSS.
- Une liste de révocation de certificats (CRL) est maintenue, permettant au service informatique de mettre instantanément en quarantaine un terminal perdu ou volé en révoquant son certificat - sans aucun impact sur les autres appareils.
Questions d'entraînement
Q1. Un hôpital doit déployer de nouvelles pompes à perfusion sans fil dans trois services. Ces appareils ne prennent pas en charge les supplicants 802.1X. Le CISO exige que ces appareils soient complètement isolés du réseau de l'entreprise et ne puissent communiquer qu'avec le serveur de gestion clinique spécifique à l'adresse 10.5.1.20. Comment devez-vous configurer la politique de contrôle d'accès au réseau ?
Conseil : Considérez comment les appareils dépourvus de fonctionnalités 802.1X peuvent être identifiés et appliquez le principe du moindre privilège lors de la définition de l'ACL.
Voir la réponse type
Mettez en œuvre le MAC Authentication Bypass (MAB). Enregistrez les adresses MAC de toutes les pompes à perfusion dans la base de données RADIUS lors de la phase de provisionnement. Créez une politique RADIUS spécifique qui correspond à ces adresses MAC et renvoie des VSAs les attribuant à un VLAN IoT isolé (par exemple, le VLAN 60). Appliquez des ACLs strictes à ce VLAN pour autoriser le trafic sortant uniquement vers l'adresse 10.5.1.20 sur les ports de gestion clinique requis, et bloquer tout autre trafic inter-VLAN et internet. De plus, configurez le DHCP snooping et le dynamic ARP inspection sur le VLAN IoT pour empêcher les attaques d'usurpation.
Q2. À la suite d'une acquisition récente, une entreprise dispose désormais de deux domaines Active Directory distincts : corp.acme.com et corp.legacy.com. Elle souhaite que tous les employés des deux entités utilisent le même SSID « ACME_Corporate » sans migrer le domaine hérité. Comment RADIUS peut-il faciliter cela ?
Conseil : Pensez à la manière dont RADIUS gère le routage de l'authentification en fonction du domaine d'identité (realm) et à la manière dont les serveurs de politique peuvent relayer les requêtes vers différents annuaires d'arrière-plan.
Voir la réponse type
Configurez l'infrastructure RADIUS (en utilisant un serveur de politique tel que Cisco ISE, Aruba ClearPass ou un proxy RADIUS) pour évaluer le suffixe de domaine (realm) fourni dans l'identité EAP de l'utilisateur - par exemple, user@corp.acme.com par rapport à user@corp.legacy.com. Créez des politiques de routage qui transfèrent les demandes d'authentification au domaine Active Directory d'arrière-plan approprié en fonction du domaine. Définissez des profils d'application standardisés qui renvoient des VSAs de VLAN cohérents quel que soit le domaine d'arrière-plan, garantissant ainsi que les utilisateurs des deux entités reçoivent le placement réseau correct. Cette approche évite une migration d'annuaire disruptive tout en maintenant une expérience utilisateur unifiée.
Q3. Vous concevez le WiFi pour un stade de 60 000 places. La conception actuelle du client spécifie 8 SSIDs distincts pour différentes fonctions du personnel : Billetterie, Sécurité, Concessions, Médical, Médias, Opérations, VIP et Maintenance. Quelle est votre recommandation et pourquoi ?
Conseil : Considérez l'impact de la surcharge des trames de gestion sur les performances sans fil dans un environnement RF à haute densité.
Voir la réponse type
Il est fortement déconseillé de diffuser 8 SSIDs. Dans un environnement à haute densité, chaque SSID génère des trames de balise (beacon frames) sur chaque point d'accès à intervalles réguliers, consommant un temps d'antenne important et réduisant la capacité disponible pour le trafic de données réel. La recommandation est de regrouper toutes les fonctions du personnel sur un seul SSID compatible 802.1X. Utilisez l'attribution dynamique de VLAN par RADIUS pour segmenter le trafic en arrière-plan - lorsqu'un appareil de billetterie s'authentifie, RADIUS le place sur le VLAN Billetterie ; lorsqu'un appareil médical s'authentifie, il va sur le VLAN Médical avec les ACLs appropriées. Cela fournit la séparation logique requise tout en optimisant l'environnement RF physique. Un SSID ouvert distinct avec un Captive Portal peut gérer l'accès du grand public.
Continuer la lecture de cette série
PPSK WPA3 : comparaison des fonctionnalités et des modèles de déploiement
Ce guide de référence technique compare le PPSK et le WPA3-SAE, en expliquant leurs différences architecturales et leurs modèles de déploiement pour les environnements multi-locataires. Il fournit des conseils pratiques aux responsables informatiques et aux promoteurs immobiliers pour mettre en œuvre des réseaux WiFi sécurisés et isolés grâce aux solutions basées sur l'identité de Purple.
Gestion de la bande passante pour le WiFi du personnel : lissage, QoS et réduction du trafic
Ce guide détaille les méthodes pratiques pour gérer la bande passante du WiFi du personnel dans les établissements d'entreprise. Il aborde le lissage du trafic, la mise en œuvre de la QoS et la manière dont le déploiement de Purple Shield réduit la charge réseau sans nécessiter de mise à niveau de l'infrastructure.
Comment réduire le nombre de SSIDs WiFi grâce au PSK par appareil (iPSK, DPSK, MPSK)
Ce guide de référence technique faisant autorité explique comment les équipes informatiques peuvent éliminer la dégradation des performances WiFi causée par la surcharge des balises SSID en regroupant plusieurs réseaux dédiés en un seul SSID à l'aide du PSK par appareil (xPSK). Il couvre le paysage des constructeurs à travers Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK et Ubiquiti UniFi PPSK, avec des conseils pratiques de mise en œuvre sur l'attribution dynamique de VLAN, l'intégration de l'IoT et la conformité PCI DSS. Les exploitants de sites dans l'hôtellerie, le commerce de détail, les stades et les organisations du secteur public y trouveront des conseils d'architecture exploitables et des exemples concrets.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.