
Configurando Politicas de RADIUS para Controle de Acesso a Rede Granular
Este guia definitivo fornece a gerentes de TI, arquitetos de rede e diretores de operacoes de locais um roteiro tecnico completo para configurar politicas de RADIUS para alcancar um controle de acesso a rede granular. Ele abrange arquitetura 802.1X, atribuicao dinamica de VLAN, selecao de metodo de EAP e estrategias de implantacao em fases. Cenarios reais de implementacao nos setores de hotelaria e varejo demonstram como essas tecnicas entregam conformidade, seguranca e ROI operacional mensuraveis.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Enterprise WiFi Security Guide →

Resumo Executivo
Para locais corporativos - de grandes complexos de varejo a estádios de alta densidade - a segurança de rede e a experiência do usuário estão profundamente interligadas. A configuração de políticas RADIUS para controle de acesso à rede refinado fornece o mecanismo para segmentar dinamicamente o tráfego, garantindo que os ativos corporativos permaneçam isolados das redes de convidados e de dispositivos IoT vulneráveis. Isso não é mais uma atualização opcional; é um requisito fundamental impulsionado por mandatos de conformidade, incluindo PCI-DSS e GDPR.
Este guia fornece um modelo técnico detalhado para a implantação de controle de acesso baseado em RADIUS. Examinamos a arquitetura de autenticação IEEE 802.1X, os mecanismos de atribuição dinâmica de VLAN por meio de atributos específicos do fornecedor (VSAs) e a integração de provedores de identidade, incluindo Active Directory, Entra ID e o provedor de identidade OpenRoaming da Purple. Ao ir além das chaves pré-compartilhadas (PSKs) básicas em direção à aplicação de políticas baseadas em contexto, os líderes de TI podem mitigar riscos, otimizar operações e aproveitar plataformas como a Purple para transformar o WiFi de convidados de um centro de custo em um ativo estratégico. O foco está principalmente em estratégias práticas e neutras em relação a fornecedores que entregam ROI mensurável e resiliência operacional.
Análise Técnica Detalhada
Arquitetura de Acesso Consciente de Contexto
Em sua essência, a configuração de políticas RADIUS para controle de acesso à rede detalhado baseia-se no padrão IEEE 802.1X. Esta estrutura facilita o controle de acesso à rede baseado em portas, garantindo que apenas dispositivos autenticados e autorizados tenham acesso a segmentos de rede específicos. Esta arquitetura consiste em três componentes principais: o suplicante (dispositivo cliente), o autenticador (ponto de acesso sem fio ou switch) e o servidor de autenticação (RADIUS).
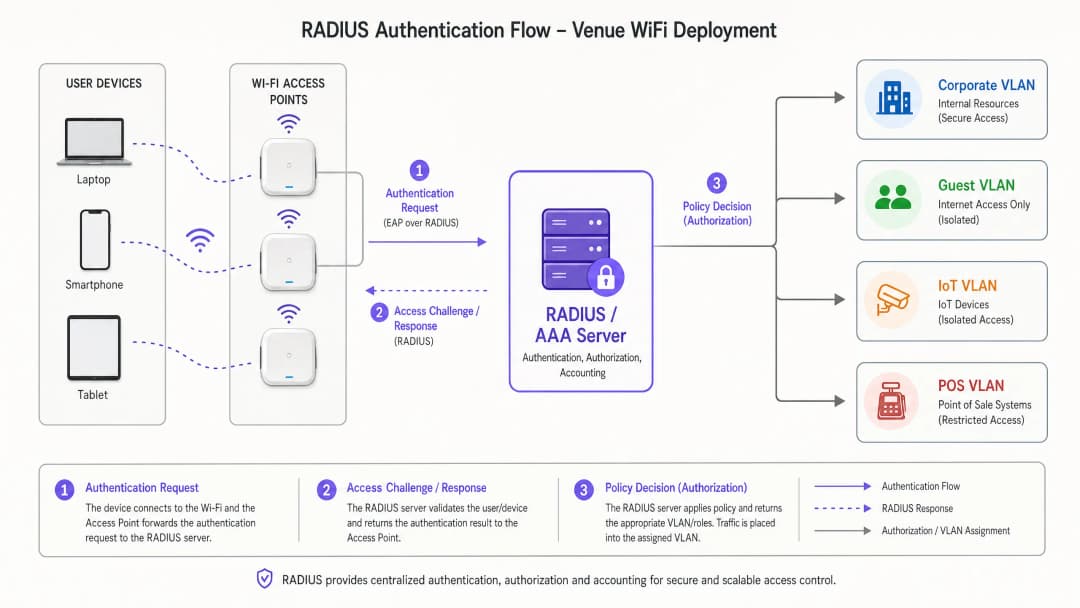
Quando um dispositivo se conecta, o autenticador encapsula as mensagens do Extensible Authentication Protocol (EAP) e as encaminha para o servidor RADIUS. O servidor RADIUS avalia as credenciais em relação a um repositório de identidades - como Active Directory, LDAP ou um provedor de identidade baseado em nuvem. Fundamentalmente, as implementações modernas de RADIUS não retornam apenas mensagens Access-Accept ou Access-Reject. Elas retornam atributos específicos do fornecedor (VSAs) que determinam o contexto de rede do usuário: atribuição de VLAN, aplicação de Lista de Controle de Acesso (ACL) e parâmetros de limitação de largura de banda.
Para implantações corporativas, compreender as WiFi Frequencies: A Guide to WiFi Frequencies in 2026 é essencial, pois as características da camada física impactam diretamente o desempenho dos handshakes de autenticação em ambientes de alta densidade.
Atribuição Dinâmica de VLAN e Micro-Segmentação
A aplicação mais poderosa das políticas RADIUS é a atribuição dinâmica de VLAN. Em vez de transmitir múltiplos SSIDs para diferentes grupos de usuários - o que degrada o desempenho de RF devido ao overhead de beacons - um único SSID habilitado para 802.1X pode atender a todos os usuários corporativos. O servidor RADIUS determina a VLAN apropriada com base na associação de grupo do usuário e em fatores contextuais.
Por exemplo, quando um membro da equipe de finanças se autentica, o servidor RADIUS instrui o ponto de acesso a colocar o tráfego dele na VLAN 10. Quando um dispositivo IoT se autentica via MAC Authentication Bypass (MAB), ele é colocado em uma VLAN 40 isolada com ACLs rígidas. Essa abordagem reduz significativamente a superfície de ataque, ao mesmo tempo que simplifica o ambiente de RF. Para implementações específicas de fornecedores, consulte How to Configure NAC Policies for VLAN Steering in Cisco Meraki.

Seleção de Métodos EAP
A seleção dos métodos EAP tem um impacto significativo tanto na postura de segurança quanto na complexidade operacional. A tabela abaixo resume as principais opções:
| Método EAP | Mecanismo de Autenticação | Caso de Uso Recomendado | Nível de Segurança |
|---|---|---|---|
| EAP-TLS | Baseado em certificado mútuo | Dispositivos corporativos gerenciados com MDM | O mais alto |
| PEAP-MSCHAPv2 | Certificado do servidor + usuário/senha | BYOD, dispositivos de funcionários | Alto |
| EAP-TTLS | Certificado do servidor + credenciais internas | Ambientes mistos | Alto |
| MAB | Endereço MAC como credencial | IoT sem interface gráfica, dispositivos legados | Baixo (usar com ACLs restritas) |
Evite completamente protocolos legados como LEAP e EAP-MD5; eles são criptograficamente fracos e não devem constar em nenhuma implantação moderna.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
A implantação de uma infraestrutura RADIUS robusta exige planejamento cuidadoso e execução em fases. As etapas a seguir descrevem uma abordagem neutra de fornecedor para configurar políticas RADIUS para controle de acesso à rede detalhado.
Etapa 1: Integração de Fonte de Identidade
A base de qualquer política é um diretório de identidade limpo e bem estruturado. Seja usando o Active Directory local ou soluções nativas em nuvem como Entra ID ou Okta, os grupos de diretório devem ser mapeados diretamente para os segmentos de rede desejados.
- Auditar grupos existentes: Garanta que os grupos de usuários sejam lógicos e mutuamente exclusivos sempre que possível. Remova contas legadas e consolide grupos sobrepostos.
- Definir níveis de acesso: Estabeleça níveis claros - executivo, funcionários, prestadores de serviços, visitantes, IoT - cada um com direitos de acesso documentados.
- Integrar a Purple como provedora de identidade: Para redes públicas, a Purple atua como uma provedora de identidade gratuita para serviços como OpenRoaming sob uma licença Connect. Isso preenche perfeitamente a lacuna entre o acesso público de WiFi para Visitantes (/guest-wifi) e frameworks de autenticação seguros, eliminando a necessidade de Captive Portals tradicionais para usuários recorrentes.
Etapa 2: Configuração de Políticas e Mapeamento de Atributos
Configure o servidor RADIUS para avaliar as solicitações recebidas com base em múltiplos fatores contextuais, em vez de apenas credenciais.
- Protocolos de autenticação: Exija EAP-TLS para dispositivos corporativos. Implante PEAP-MSCHAPv2 para BYOD. Imponha esses protocolos por meio de políticas RADIUS, rejeitando conexões que tentem usar métodos mais fracos.
- Correspondência de condições: Crie políticas que avaliem
NAS-IP-Address(o IP do autenticador),Called-Station-Id(SSID) e a hora do dia. O perfil de acesso de um prestador de serviços às 02:00 deve ser fisicamente diferente do seu perfil às 09:00. - Perfis de aplicação: Defina os atributos RADIUS a serem retornados. Os atributos padrão de atribuição de VLAN são:
Tunnel-Type=VLAN,Tunnel-Medium-Type=802eTunnel-Private-Group-Id=[VLAN_ID].
Etapa 3: Implantação Gradual e Monitoramento
Nunca implemente a imposição de 802.1X em toda a empresa simultaneamente.
- Modo de monitoramento: Implante políticas em modo de monitoramento ou auditoria, onde as falhas de autenticação são registradas, mas o acesso ainda é concedido. Isso identifica solicitantes mal configurados e dispositivos legados antes que a aplicação comece.
- Aplicação direcionada: Ative a aplicação de políticas por local ou por departamento, resolvendo problemas antes de expandir o escopo.
- Integração de analytics: Aproveite plataformas como o WiFi Analytics da Purple para monitorar taxas de sucesso de autenticação, durações de sessão e comportamento de roaming. Esses dados são essenciais para identificar falhas de cobertura e gargalos de autenticação.
Boas Práticas
Ao configurar políticas RADIUS para controle de acesso à rede detalhado, a adesão aos padrões do setor garante estabilidade e segurança a longo prazo.
Autenticação baseada em certificado (EAP-TLS): Implante EAP-TLS sempre que possível. Isso elimina completamente os riscos associados ao roubo de credenciais e à fadiga de senhas. Plataformas de Gerenciamento de Dispositivos Móveis (MDM) podem automatizar o fornecimento de certificados em escala.
Mitigar a randomização de MAC: Os sistemas operacionais móveis modernos usam a randomização de endereços MAC para proteger a privacidade do usuário. Para implantações de Guest WiFi, certifique-se de que seu Captive Portal e os sistemas de tarifação RADIUS lidem com a mudança de endereços MAC de forma suave - por exemplo, dependendo de tokens de sessão gerados durante a integração inicial ou de perfis de dispositivos persistentes.
Redundância e failover: O RADIUS é um componente de infraestrutura crítico. Implante servidores RADIUS em clusters de alta disponibilidade em locais geograficamente diversos. Configure os autenticadores com IPs de servidores primários e secundários e estabeleça valores agressivos de timeout e repetição para minimizar atrasos de autenticação durante eventos de failover.
Aproveite dados contextuais: Incorpore dados de localização nas decisões de política. Um prestador de serviços pode ter acesso concedido a recursos internos quando conectado a um AP no bloco de engenharia, mas ter acesso restrito apenas à internet ao se conectar no refeitório. As tecnologias discutidas em BLE Low Energy Explained for Enterprise podem aumentar esse contexto de localização com dados de posicionamento precisos.
Resolução de Problemas e Mitigação de Riscos
A complexidade das implantações 802.1X introduz modos de falha específicos. A mitigação proativa de riscos é essencial para manter o tempo de atividade.
Modos de Falha Comuns
| Modo de Falha | Causa Raiz | Mitigação |
|---|---|---|
| Falha de autenticação em massa | Servidor RADIUS expirado ou certificado de CA raiz | Gerenciamento do ciclo de vida de certificados com alertas automatizados em 90/60/30 dias |
| Falha em dispositivo individual | Configuração incorreta do suplicante ou ausência de CA raiz | Perfil de rede sem fio enviado por MDM com o repositório de confiança correto |
| Timeout de EAP | Alta latência de WAN para RADIUS centralizado | Otimize o caminho da WAN; considere RADIUS distribuído ou proxy RADIUS |
| Falha em dispositivo IoT | O dispositivo não suporta 802.1X | Implante MAB com isolamento estrito de VLAN e ACLs |
Para empresas distribuídas, a arquitetura discutida em SD WAN vs MPLS: 2026 Enterprise Network Guide é diretamente relevante para garantir conectividade de baixa latência para serviços AAA centralizados em vários locais.
ROI e Impacto nos Negócios
Investir o esforço de engenharia necessário para configurar políticas RADIUS para controle de acesso à rede refinado gera retornos substanciais e mensuráveis em múltiplas dimensões.
Redução de custos operacionais: A consolidação de múltiplos SSIDs em uma única rede 802.1X com atribuição dinâmica de VLAN reduz a interferência de RF, melhora o tempo de transmissão disponível e simplifica o gerenciamento contínuo. As equipes relatam uma redução significativa nos chamados de suporte relacionados à conectividade WiFi assim que uma implantação estável do 802.1X é estabelecida.
Melhoria na postura de conformidade: Para setores como Varejo e Saúde, a segmentação estrita de rede é um requisito regulatório - PCI-DSS e HIPAA, respectivamente. As políticas RADIUS fornecem os controles verificáveis e auditáveis necessários para passar em auditorias de conformidade e evitar pesadas penalidades financeiras. Para organizações do setor público, as obrigações da GDPR sobre segregação de dados são atendidas de forma semelhante.
Melhoria na experiência do usuário: A autenticação segura e contínua - particularmente via EAP-TLS ou OpenRoaming - elimina o atrito do Captive Portal para usuários corporativos recorrentes e convidados VIP. Em locais de Hospitalidade e Transporte, isso afeta diretamente as métricas de satisfação e o engajamento recorrente.
Definições principais
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gerenciamento centralizado de Autenticação, Autorização e Contabilização (AAA) para usuários que se conectam e utilizam um serviço de rede. Definido na RFC 2865.
O mecanismo central para controle de acesso à rede corporativa, determinando quem entra na rede, o que pode acessar e registrando a atividade para fins de auditoria.
IEEE 802.1X
Um padrão IEEE para Controle de Acesso à Rede baseado em porta (PNAC). Ele fornece um mecanismo de autenticação para dispositivos que desejam se conectar a uma LAN ou WLAN, bloqueando todo o tráfego até que a autenticação seja concluída.
O padrão que força um dispositivo a provar sua identidade antes de ter permissão para enviar qualquer tráfego de dados na rede. O mecanismo de aplicação que torna as políticas de RADIUS acionáveis.
EAP (Extensible Authentication Protocol)
Uma estrutura de autenticação frequentemente utilizada em redes sem fio e conexões ponto a ponto. Ela fornece uma camada de transporte para métodos de autenticação (métodos EAP), como TLS ou MSCHAPv2.
O envelope que transporta as credenciais de autenticação reais entre o cliente e o servidor RADIUS. A escolha do método EAP determina o nível de segurança da troca de autenticação.
VSA (Vendor-Specific Attribute)
Atributos dentro de uma mensagem RADIUS que permitem aos fornecedores suportar atributos estendidos não definidos nas RFCs base do RADIUS. Utilizados para transmitir instruções de política de rede do servidor RADIUS para o autenticador.
O mecanismo pelo qual o RADIUS instrui o hardware de rede a atribuir um usuário a uma VLAN específica, aplicar uma função de firewall ou impor limites de largura de banda. Sem VSAs, o RADIUS só pode permitir ou negar o acesso.
Dynamic VLAN Assignment
O processo no qual um servidor RADIUS instrui um ponto de acesso ou switch a direcionar o tráfego de um usuário para uma VLAN específica com base em sua identidade, associação de grupo ou atributos contextuais.
A técnica chave para micro-segmentação de rede. Permite que uma única infraestrutura física suporte de forma segura múltiplos grupos de usuários distintos sem transmitir múltiplos SSIDs.
Supplicant
O cliente de software em um dispositivo de usuário final (laptop, smartphone, dispositivo IoT) que inicia e negocia a troca de autenticação 802.1X com o autenticador de rede.
Integrado aos sistemas operacionais modernos (Windows, macOS, iOS, Android). Supplicants mal configurados - particularmente configurações incorretas de confiança de certificado - são a fonte mais comum de problemas de conectividade 802.1X.
Authenticator
O dispositivo de rede (ponto de acesso sem fio ou switch Ethernet) que atua como o ponto de aplicação em uma implantação 802.1X. Ele retransmite mensagens EAP entre o supplicant e o servidor RADIUS e aplica a decisão de política.
O guardião. O autenticador bloqueia todo o tráfego de uma porta ou associação sem fio até que o servidor RADIUS retorne uma mensagem de Access-Accept, momento em que ele aplica os VSAs retornados.
MAB (MAC Authentication Bypass)
Um método de autenticação de contingência onde o endereço MAC do dispositivo de rede é enviado como sua credencial para o servidor RADIUS. Utilizado para dispositivos que não suportam supplicants 802.1X.
Uma ferramenta operacional necessária para dispositivos IoT legados e sem interface de usuário, mas inerentemente menos segura do que a autenticação criptográfica. Deve sempre ser combinada com isolamento estrito de VLAN e ACLs.
EAP-TLS (EAP Transport Layer Security)
Um método EAP baseado em certificado que fornece autenticação mútua entre o cliente e o servidor RADIUS usando certificados X.509. Considerado o método EAP mais seguro disponível.
O método de autenticação recomendado para dispositivos gerenciados pela empresa. Elimina completamente os riscos de credenciais baseadas em senha. Requer uma infraestrutura PKI e MDM para provisionamento de certificados.
Exemplos práticos
Um grande centro de conferencias precisa fornecer acesso WiFi seguro e segmentado para a equipe do evento, expositores e publico geral. Eles atualmente transmitem tres SSIDs separados, o que esta causando interferencia de co-canal significativa e baixo desempenho em pavilhoes de exposicao de alta densidade.
O local faz a transicao para um unico SSID habilitado para 802.1X chamado "Conference_Secure". Eles implementam um servidor RADIUS integrado ao banco de dados de gestao do evento.
- A equipe do evento se autentica usando suas credenciais corporativas via PEAP-MSCHAPv2. A politica de RADIUS corresponde ao seu grupo do Active Directory e retorna Tunnel-Private-Group-Id=10 (VLAN da Equipe), concedendo acesso aos sistemas internos de gestao de AV.
- Os expositores recebem credenciais exclusivas e com limite de tempo vinculadas a reserva de seu estande. Apos a autenticacao, o servidor RADIUS retorna Tunnel-Private-Group-Id=20 (VLAN do Expositor), que possui ACLs que permitem o acesso a servidores de apresentacao especificos e saida de internet.
- O publico geral usa um SSID aberto separado com um Captive Portal integrado ao Purple para coleta de dados de marketing, gestao de consentimento e acesso basico a internet.
O resultado e uma reducao de 40% no overhead de quadros de gerenciamento, melhoria mensuravel no throughput nos pavilhoes de exposicao e uma trilha de auditoria clara para fins de conformidade.
Uma rede de varejo precisa proteger milhares de terminais de Ponto de Venda (POS) sem fio em 500 locais. Eles estao usando atualmente WPA2-PSK, e a equipe de TI esta preocupada com o risco operacional de rotacionar a chave pre-compartilhada em 500 locais, bem como com as constatacoes de auditoria do PCI DSS.
A equipe de TI implanta uma infraestrutura de RADIUS centralizada e configura os terminais de POS para autenticacao EAP-TLS.
- Uma solucao de MDM envia um certificado de cliente exclusivo para cada terminal de POS durante o provisionamento.
- Os pontos de acesso sem fio de cada loja sao configurados para encaminhar solicitacoes de autenticacao aos servidores RADIUS centrais atraves da infraestrutura de SD-WAN.
- A politica de RADIUS verifica o certificado do cliente em relacao a PKI interna e retorna atributos para colocar o dispositivo na VLAN de POS isolada (VLAN 50), atendendo aos requisitos de segmentacao de rede do PCI DSS.
- Uma lista de revogacao de certificados (CRL) e mantida, permitindo que a TI coloque instantaneamente em quarentena um terminal perdido ou roubado ao revogar seu certificado - sem impactar nenhum outro dispositivo.
Questões práticas
Q1. Um hospital precisa implantar novas bombas de infusão sem fio em três alas. Esses dispositivos não oferecem suporte a suplicantes 802.1X. O CISO exige que esses dispositivos sejam totalmente isolados da rede corporativa e possam se comunicar apenas com o servidor de gerenciamento clínico específico em 10.5.1.20. Como você deve configurar a política de controle de acesso à rede?
Dica: Considere como dispositivos sem recursos 802.1X podem ser identificados e o princípio do menor privilégio ao definir a ACL.
Ver resposta modelo
Implemente o MAC Authentication Bypass (MAB). Registre os endereços MAC de todas as bombas de infusão no banco de dados RADIUS durante o processo de provisionamento. Crie uma política RADIUS específica que corresponda a esses endereços MAC e retorne VSAs atribuindo-os a uma VLAN de IoT isolada (por exemplo, VLAN 60). Aplique ACLs rígidas a essa VLAN permitindo o tráfego de saída apenas para 10.5.1.20 nas portas de gerenciamento clínico exigidas, e bloqueando todo o outro tráfego inter-VLAN e de internet. Adicionalmente, configure DHCP snooping e dynamic ARP inspection na VLAN de IoT para evitar ataques de spoofing.
Q2. Após uma aquisição recente, uma empresa agora possui dois domínios Active Directory distintos: corp.acme.com e corp.legacy.com. Eles querem que todos os funcionários de ambas as entidades usem o mesmo SSID "ACME_Corporate" sem migrar o domínio legado. Como o RADIUS pode facilitar isso?
Dica: Pense em como o RADIUS lida com o roteamento de autenticação com base no domínio de identidade (realm) e como os servidores de política podem atuar como proxy para solicitações para diferentes diretórios de backend.
Ver resposta modelo
Configure a infraestrutura RADIUS (usando um servidor de políticas como Cisco ISE, Aruba ClearPass ou um proxy RADIUS) para avaliar o sufixo do domínio (realm) fornecido na identidade EAP do usuário - por exemplo, user@corp.acme.com versus user@corp.legacy.com. Crie políticas de roteamento que encaminhem as solicitações de autenticação para o domínio do Active Directory de backend apropriado com base no domínio. Defina perfis de aplicação padronizados que retornem VSAs de VLAN consistentes, independentemente do domínio de backend, garantindo que os usuários de ambas as entidades recebam o posicionamento de rede correto. Essa abordagem evita uma migração de diretório complexa e mantém uma experiência de usuário unificada.
Q3. Você está projetando o WiFi para um estádio de 60.000 assentos. O projeto atual do cliente especifica 8 SSIDs separados para diferentes funções de funcionários: Bilheteria, Segurança, Concessões, Médico, Mídia, Operações, VIP e Manutenção. Qual é a sua recomendação e por quê?
Dica: Considere o impacto do overhead de frames de gerenciamento no desempenho sem fio em um ambiente RF de alta densidade.
Ver resposta modelo
Recomende fortemente contra a transmissão de 8 SSIDs. Em um ambiente de alta densidade, cada SSID gera frames de beacon em cada ponto de acesso em intervalos regulares, consumindo um tempo de transmissão significativo e reduzindo a capacidade disponível para o tráfego de dados real. A recomendação é consolidar todas as funções de funcionários em um único SSID habilitado para 802.1X. Utilize a atribuição dinâmica de VLAN via RADIUS para segmentar o tráfego no backend - quando um dispositivo de bilheteria se autentica, o RADIUS o coloca na VLAN de Bilheteria; quando um dispositivo médico se autentica, ele vai para a VLAN Médica com as ACLs apropriadas. Isso fornece a separação lógica necessária enquanto otimiza o ambiente de RF físico. Um SSID aberto separado com um Captive Portal pode lidar com o acesso do público em geral.
Continue a ler esta série
PPSK wpa3: comparando recursos e modelos de implantação
Este guia de referência técnica compara PPSK e WPA3-SAE, explicando suas diferenças de arquitetura e modelos de implantação para ambientes multi-tenant. Ele fornece orientações práticas para gerentes de TI e desenvolvedores imobiliários sobre como obter redes WiFi seguras e isoladas usando as soluções baseadas em identidade da Purple.
Gerenciamento de Largura de Banda para WiFi de Funcionários: Modelagem, QoS e Redução de Tráfego
Este guia detalha métodos práticos para gerenciar a largura de banda do WiFi de funcionários em locais corporativos. Ele aborda a modelagem de tráfego, a implementação de QoS e como a implantação do Purple Shield reduz a carga da rede sem a necessidade de atualizações de infraestrutura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
Este guia de referência técnica definitivo explica como as equipes de TI podem eliminar a degradação de desempenho do WiFi causada pela sobrecarga de beacons de SSID, colapsando múltiplas redes dedicadas em um único SSID usando PSK por dispositivo (xPSK). O guia abrange o cenário de fornecedores entre Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, com orientações práticas de implementação em atribuição dinâmica de VLAN, integração de IoT e conformidade com PCI DSS. Operadores de locais em hospitalidade, varejo, estádios e organizações do setor público encontrarão orientações de arquitetura acionáveis e exemplos práticos do mundo real.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.