
बारीक नेटवर्क एक्सेस कंट्रोल के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करना
यह आधिकारिक गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू संचालन निदेशकों को बारीक नेटवर्क एक्सेस कंट्रोल प्राप्त करने के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करने के लिए एक संपूर्ण तकनीकी खाका प्रदान करती है। इसमें 802.1X आर्किटेक्चर, डायनेमिक VLAN असाइनमेंट, EAP विधि चयन और चरणबद्ध परिनियोजन रणनीतियाँ शामिल हैं। हॉस्पिटैलिटी और रिटेल के वास्तविक कार्यान्वयन परिदृश्य यह प्रदर्शित करते हैं कि कैसे ये तकनीकें मापने योग्य अनुपालन, सुरक्षा और परिचालन ROI प्रदान करती हैं।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi Security Guide →

कार्यकारी सारांश (Executive Summary)
बड़े रिटेल परिसरों से लेकर उच्च-घनत्व वाले स्टेडियमों जैसे उद्यम स्थानों के लिए - नेटवर्क सुरक्षा और उपयोगकर्ता अनुभव आपस में गहराई से जुड़े हुए हैं। बारीक नेटवर्क एक्सेस नियंत्रण के लिए RADIUS नीतियों को कॉन्फ़िगर करना डायनामिक रूप से ट्रैफ़िक को विभाजित करने का तंत्र प्रदान करता है, जिससे यह सुनिश्चित होता है कि कॉर्पोरेट संपत्तियां अतिथि नेटवर्क और संवेदनशील IoT उपकरणों से अलग रहें। यह अब कोई वैकल्पिक अपग्रेड नहीं है; यह PCI DSS और GDPR सहित अनुपालन आवश्यकताओं द्वारा संचालित एक मौलिक आवश्यकता है।
यह गाइड RADIUS-आधारित एक्सेस नियंत्रण को तैनात करने के लिए एक गहन तकनीकी खाका प्रदान करती है। हम IEEE 802.1X प्रमाणीकरण के आर्किटेक्चर, वेंडर-विशिष्ट विशेषताओं (VSAs) के माध्यम से डायनामिक VLAN असाइनमेंट के तंत्र, और Active Directory, Entra ID (Microsoft Entra ID), और Purple के OpenRoaming पहचान प्रदाता सहित पहचान प्रदाताओं के एकीकरण की जांच करते हैं। बुनियादी प्री-शेयर्ड कीज़ (PSKs) से आगे बढ़कर संदर्भ-जागरूक नीति प्रवर्तन की ओर जाकर, IT लीडर जोखिम को कम कर सकते हैं, संचालन को सुव्यवस्थित कर सकते हैं, और अतिथि WiFi को लागत केंद्र से एक रणनीतिक संपत्ति में बदलने के लिए Purple जैसे प्लेटफॉर्म का लाभ उठा सकते हैं। यह मुख्य रूप से कार्रवाई योग्य, वेंडर-तटस्थ रणनीतियों पर केंद्रित है जो मापने योग्य ROI और परिचालन लचीलापन प्रदान करती हैं।
तकनीकी गहन विश्लेषण
संदर्भ-जागरूक (Context-Aware) एक्सेस की वास्तुकला
इसके मूल में, बारीक नेटवर्क एक्सेस नियंत्रण के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करना IEEE 802.1X मानक पर निर्भर करता है। यह फ्रेमवर्क पोर्ट-आधारित नेटवर्क एक्सेस नियंत्रण की सुविधा प्रदान करता है, जिससे यह सुनिश्चित होता है कि केवल प्रमाणित और अधिकृत डिवाइस ही विशिष्ट नेटवर्क सेगमेंट में प्रवेश पा सकें। इस वास्तुकला में तीन प्राथमिक घटक होते हैं: सप्लीकेंट (क्लाइंट डिवाइस), ऑथेंटिकेटर (वायरलेस एक्सेस पॉइंट या स्विच), और ऑथेंटिकेशन सर्वर (RADIUS)।
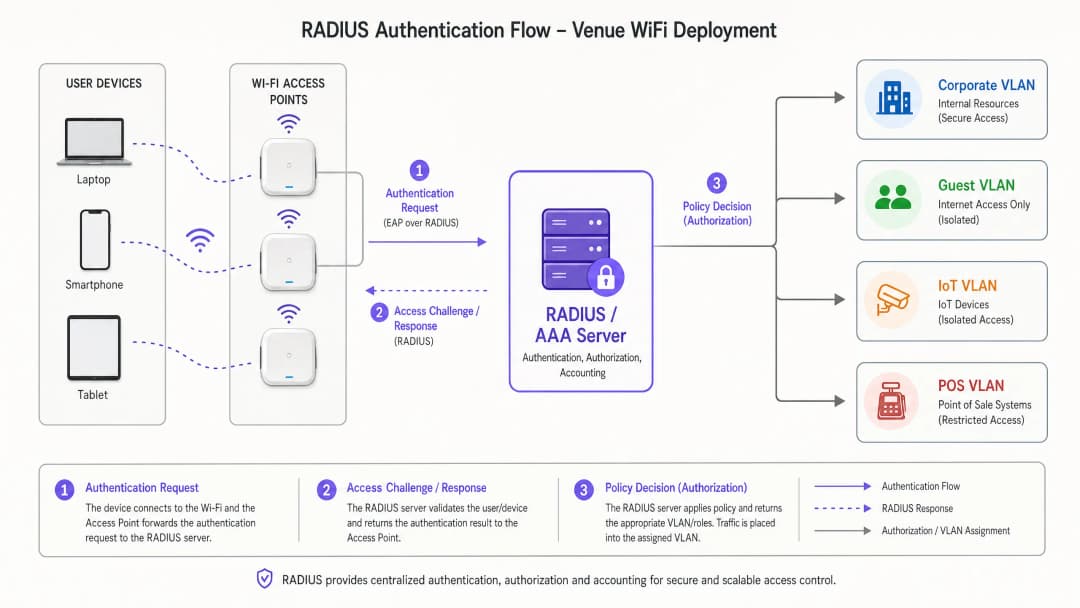
जब कोई डिवाइस कनेक्ट होता है, तो ऑथेंटिकेटर Extensible Authentication Protocol (EAP) संदेशों को समाहित (encapsulate) करता है और उन्हें RADIUS सर्वर पर अग्रेषित करता है। RADIUS सर्वर किसी पहचान स्टोर - जैसे Active Directory, LDAP, या क्लाउड-आधारित पहचान प्रदाता के विरुद्ध क्रेडेंशियल का मूल्यांकन करता है। महत्वपूर्ण बात यह है कि आधुनिक RADIUS कार्यान्वयन केवल Access-Accept या Access-Reject संदेश ही नहीं लौटाते हैं। वे वेंडर-विशिष्ट विशेषताएँ (VSAs) भी लौटाते हैं जो उपयोगकर्ता के नेटवर्क संदर्भ को निर्धारित करती हैं: जैसे VLAN असाइनमेंट, एक्सेस कंट्रोल लिस्ट (ACL) अनुप्रयोग, और बैंडविड्थ थ्रॉटलिंग पैरामीटर।
एंटरप्राइज डिप्लॉयमेंट के लिए, WiFi Frequencies: A Guide to WiFi Frequencies in 2026 को समझना आवश्यक है, क्योंकि भौतिक परत (physical layer) की विशेषताएं सीधे तौर पर उच्च-घनत्व वाले वातावरण में प्रमाणीकरण हैंडशेक के प्रदर्शन को प्रभावित करती हैं।
डायनेमिक VLAN असाइनमेंट और माइक्रो-सेगमेंटेशन
RADIUS पॉलिसियों का सबसे शक्तिशाली अनुप्रयोग डायनेमिक VLAN असाइनमेंट है। विभिन्न उपयोगकर्ता समूहों के लिए एकाधिक SSIDs प्रसारित करने के बजाय - जो बीकन ओवरहेड के कारण RF प्रदर्शन को कम करता है - एक एकल 802.1X-सक्षम SSID सभी कॉर्पोरेट उपयोगकर्ताओं की सेवा कर सकता है। RADIUS सर्वर उपयोगकर्ता की समूह सदस्यता और प्रासंगिक कारकों के आधार पर उपयुक्त VLAN का निर्धारण करता है।
उदाहरण के लिए, जब वित्त टीम का कोई सदस्य प्रमाणित होता है, तो RADIUS सर्वर एक्सेस पॉइंट को उनके ट्रैफ़िक को VLAN 10 पर रखने का निर्देश देता है। जब कोई IoT डिवाइस MAC Authentication Bypass (MAB) के माध्यम से प्रमाणित होता है, तो उसे सख्त ACLs के साथ एक पृथक VLAN 40 पर रखा जाता है। यह दृष्टिकोण RF वातावरण को सरल बनाते हुए हमले की संभावनाओं को काफी कम कर देता है। विशिष्ट वेंडर कार्यान्वयन के लिए, How to Configure NAC Policies for VLAN Steering in Cisco Meraki देखें।

EAP विधियों का चयन
EAP विधियों के चयन का सुरक्षा स्थिति और परिचालन जटिलता दोनों पर महत्वपूर्ण प्रभाव पड़ता है। नीचे दी गई तालिका प्रमुख विकल्पों को संक्षेप में प्रस्तुत करती है:
| EAP Method | Authentication Mechanism | Recommended Use Case | Security Level |
|---|---|---|---|
| EAP-TLS | Mutual certificate-based | MDM के साथ कॉर्पोरेट प्रबंधित डिवाइस | उच्चतम |
| PEAP-MSCHAPv2 | सर्वर प्रमाणपत्र + उपयोगकर्ता नाम/पासवर्ड | BYOD, स्टाफ डिवाइस | उच्च |
| EAP-TTLS | सर्वर प्रमाणपत्र + आंतरिक क्रेडेंशियल | मिश्रित वातावरण | उच्च |
| MAB | क्रेडेंशियल के रूप में MAC पता | हेडलेस IoT, लीगेसी डिवाइस | कम (सख्त ACLs के साथ उपयोग करें) |
LEAP और EAP-MD5 जैसे लीगेसी प्रोटोकॉल से पूरी तरह बचें; ये तकनीकी रूप से कमजोर हैं और किसी भी आधुनिक परिनियोजन में दिखाई नहीं देने चाहिए।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
एक मजबूत RADIUS इन्फ्रास्ट्रक्चर को तैनात करने के लिए सावधानीपूर्वक योजना और चरणबद्ध निष्पादन की आवश्यकता होती है। निम्नलिखित चरण बारीक नेटवर्क एक्सेस कंट्रोल के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करने के लिए एक वेंडर-न्यूट्रल दृष्टिकोण को रेखांकित करते हैं।
चरण 1: आइडेंटिटी सोर्स इंटीग्रेशन
किसी भी पॉलिसी की नींव एक साफ, सुव्यवस्थित आइडेंटिटी डायरेक्टरी होती है। चाहे ऑन-प्रिमाइसेस Active Directory का उपयोग कर रहे हों या Microsoft Entra ID या Okta जैसे क्लाउड-नेटिव समाधानों का, डायरेक्टरी समूहों को सीधे आपके वांछित नेटवर्क सेगमेंट से मैप किया जाना चाहिए।
- मौजूदा समूहों का ऑडिट करें: यह सुनिश्चित करें कि उपयोगकर्ता समूह तार्किक हों और जहां संभव हो पारस्परिक रूप से अनन्य हों। लीगेसी खातों को हटाएं और ओवरलैप करने वाले समूहों को समेकित करें।
- एक्सेस टियर को परिभाषित करें: स्पष्ट टियर स्थापित करें - कार्यकारी, स्टाफ, ठेकेदार, अतिथि, IoT - प्रत्येक के लिए लिखित एक्सेस अधिकार हों।
- आइडेंटिटी प्रोवाइडर के रूप में Purple को एकीकृत करें: सार्वजनिक नेटवर्क के लिए, Purple Connect लाइसेंस के तहत OpenRoaming जैसी सेवाओं के लिए एक मुफ्त आइडेंटिटी प्रोवाइडर के रूप में कार्य करता है। यह सार्वजनिक Guest WiFi एक्सेस और सुरक्षित प्रमाणीकरण फ्रेमवर्क के बीच के अंतर को सहजता से पाटता है, जिससे लौटने वाले उपयोगकर्ताओं के लिए पारंपरिक Captive Portals की आवश्यकता समाप्त हो जाती है।
चरण 2: पॉलिसी कॉन्फ़िगरेशन और एट्रिब्यूट मैपिंग
RADIUS सर्वर को केवल क्रेडेंशियल के बजाय कई प्रासंगिक कारकों के आधार पर इनकमिंग अनुरोधों का मूल्यांकन करने के लिए कॉन्फ़िगर करें।
- प्रमाणीकरण प्रोटोकॉल: कॉर्पोरेट उपकरणों के लिए EAP-TLS अनिवार्य करें। BYOD के लिए PEAP-MSCHAPv2 तैनात करें। इन्हें RADIUS पॉलिसियों के माध्यम से लागू करें, कमजोर तरीकों का प्रयास करने वाले कनेक्शनों को अस्वीकार करें।
- कंडीशन मैचिंग: ऐसी पॉलिसियां बनाएं जो
NAS-IP-Address(प्रमाणक का IP),Called-Station-Id(SSID) और दिन के समय का मूल्यांकन करें। एक ठेकेदार का 02:00 बजे का एक्सेस प्रोफाइल उनके 09:00 बजे के प्रोफाइल से भौतिक रूप से भिन्न होना चाहिए। - एन्फोर्समेंट प्रोफाइल: लौटाए जाने वाले RADIUS एट्रिब्यूट्स को परिभाषित करें। मानक VLAN असाइनमेंट एट्रिब्यूट्स हैं:
Tunnel-Type=VLAN,Tunnel-Medium-Type=802, औरTunnel-Private-Group-Id=[VLAN_ID]।
चरण 3: चरणबद्ध रोलआउट और मॉनिटरिंग
पूरे उद्यम में एक साथ कभी भी 802.1X एन्फोर्समेंट लागू न करें।
- मॉनिटर मोड: पॉलिसियों को मॉनिटर या ऑडिट मोड में तैनात करें जहां प्रमाणीकरण विफलताओं को लॉग किया जाता है लेकिन एक्सेस अभी भी प्रदान किया जाता है। यह एन्फोर्समेंट शुरू होने से पहले गलत तरीके से कॉन्फ़िगर किए गए सप्लिकेंट्स और लीगेसी उपकरणों की पहचान करता है।
- लक्षित प्रवर्तन: प्रति-स्थान या प्रति-विभाग के आधार पर प्रवर्तन सक्षम करें, जिससे दायरे का विस्तार करने से पहले समस्याओं का समाधान किया जा सके।
- एनालिटिक्स एकीकरण: प्रमाणीकरण सफलता दर, सत्र अवधि और रोमिंग व्यवहार की निगरानी के लिए Purple के WiFi Analytics जैसे प्लेटफॉर्म का लाभ उठाएं। यह डेटा कवरेज अंतराल और प्रमाणीकरण बाधाओं की पहचान करने के लिए महत्वपूर्ण है।
सर्वोत्तम प्रथाएं
बारीक नेटवर्क एक्सेस कंट्रोल के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करते समय, उद्योग मानकों का पालन करना दीर्घकालिक स्थिरता और सुरक्षा सुनिश्चित करता है।
प्रमाणपत्र-आधारित प्रमाणीकरण (EAP-TLS): जहाँ भी संभव हो EAP-TLS तैनात करें। यह क्रेडेंशियल चोरी और पासवर्ड की थकान से जुड़े जोखिमों को पूरी तरह से समाप्त करता है। Mobile Device Management (MDM) प्लेटफॉर्म बड़े पैमाने पर प्रमाणपत्र प्रावधान को स्वचालित कर सकते हैं।
MAC रैंडमाइजेशन को कम करना: आधुनिक मोबाइल ऑपरेटिंग सिस्टम उपयोगकर्ता की गोपनीयता की रक्षा के लिए MAC एड्रेस रैंडमाइजेशन का उपयोग करते हैं। Guest WiFi तैनाती के लिए, यह सुनिश्चित करें कि आपके Captive Portal और RADIUS अकाउंटिंग सिस्टम बदलते MAC एड्रेस को सुचारू रूप से संभालते हैं - उदाहरण के लिए, शुरुआती ऑनबोर्डिंग के दौरान उत्पन्न सत्र टोकन या लगातार डिवाइस प्रोफाइल पर भरोसा करके।
अतिरिक्तता और फेलओवर: RADIUS एक महत्वपूर्ण बुनियादी ढांचा घटक है। भौगोलिक रूप से विविध स्थानों पर अत्यधिक उपलब्ध क्लस्टर में RADIUS सर्वर तैनात करें। प्राथमिक और माध्यमिक सर्वर IP के साथ प्रमाणीकरणकर्ताओं को कॉन्फ़िगर करें, और फेलओवर घटनाओं के दौरान प्रमाणीकरण देरी को कम करने के लिए आक्रामक टाइमआउट और पुनः प्रयास मान स्थापित करें।
प्रासंगिक डेटा का लाभ उठाएं: पॉलिसी निर्णयों में स्थान डेटा को शामिल करें। एक ठेकेदार को इंजीनियरिंग ब्लॉक में एक AP से कनेक्ट होने पर आंतरिक संसाधनों तक पहुंच प्रदान की जा सकती है, लेकिन कैफेटेरिया में कनेक्ट होने पर केवल-इंटरनेट पहुंच तक सीमित किया जा सकता है। BLE Low Energy Explained for Enterprise में चर्चा की गई प्रौद्योगिकियां इस स्थान संदर्भ को सटीक पोजिशनिंग डेटा के साथ बढ़ा सकती हैं।
समस्या निवारण और जोखिम न्यूनीकरण
802.1X तैनाती की जटिलता विशिष्ट विफलता मोड पेश करती है। अपटाइम बनाए रखने के लिए सक्रिय जोखिम न्यूनीकरण आवश्यक है।
सामान्य विफलता मोड
| विफलता मोड | मूल कारण | न्यूनीकरण |
|---|---|---|
| सामूहिक प्रमाणीकरण विफलता | समाप्त हो चुका RADIUS सर्वर या रूट CA प्रमाणपत्र | 90/60/30 दिनों पर स्वचालित अलर्ट के साथ प्रमाणपत्र जीवनचक्र प्रबंधन |
| व्यक्तिगत डिवाइस विफलता | सप्लीकेंट गलत कॉन्फ़िगरेशन या लापता रूट CA | सही ट्रस्ट स्टोर के साथ MDM-पुश किया गया वायरलेस प्रोफाइल |
| EAP टाइमआउट | केंद्रीकृत RADIUS के लिए उच्च WAN विलंबता | WAN पथ को अनुकूलित करें; वितरित RADIUS या RADIUS प्रॉक्सी पर विचार करें |
| IoT डिवाइस विफलता | डिवाइस 802.1X का समर्थन नहीं करता है | सख्त VLAN अलगाव और ACLs के साथ MAB तैनात करें |
वितरित उद्यमों के लिए, SD WAN vs MPLS: 2026 Enterprise Network Guide में चर्चा की गई आर्किटेक्चर सीधे तौर पर कई साइटों पर केंद्रीकृत AAA सेवाओं के लिए कम-विलंबता कनेक्टिविटी सुनिश्चित करने के लिए प्रासंगिक है।
ROI और व्यावसायिक प्रभाव
बारीक नेटवर्क एक्सेस कंट्रोल के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करने के लिए आवश्यक इंजीनियरिंग प्रयास का निवेश करने से कई आयामों में पर्याप्त, मापने योग्य लाभ मिलते हैं।
कम परिचालन ओवरहेड: गतिशील VLAN असाइनमेंट के साथ कई SSIDs को एकल 802.1X नेटवर्क में समेकित करने से RF व्यवधान कम होता है, उपलब्ध एयरटाइम में सुधार होता है और निरंतर प्रबंधन सरल हो जाता है। टीमें रिपोर्ट करती हैं कि एक बार स्थिर 802.1X परिनियोजन स्थापित हो जाने पर WiFi कनेक्टिविटी से संबंधित हेल्पडेस्क टिकटों में महत्वपूर्ण कमी आती है।
बेहतर अनुपालन स्थिति: Retail और Healthcare जैसे क्षेत्रों के लिए, सख्त नेटवर्क सेगमेंटेशन एक नियामक आवश्यकता है - क्रमशः PCI-DSS और HIPAA। RADIUS पॉलिसियां अनुपालन ऑडिट पास करने और भारी वित्तीय जुर्माने से बचने के लिए आवश्यक सत्यापन योग्य, ऑडिट योग्य नियंत्रण प्रदान करती हैं। सार्वजनिक क्षेत्र के संगठनों के लिए, डेटा अलगाव से जुड़े GDPR दायित्वों को भी इसी तरह संबोधित किया जाता है।
बेहतर उपयोगकर्ता अनुभव: निर्बाध, सुरक्षित प्रमाणीकरण - विशेष रूप से EAP-TLS या OpenRoaming के माध्यम से - लौटने वाले कॉर्पोरेट उपयोगकर्ताओं और VIP मेहमानों के लिए Captive Portal की बाधाओं को समाप्त करता है। Hospitality और Transport स्थानों में, यह सीधे तौर पर संतुष्टि मेट्रिक्स और बार-बार जुड़ने की दर को प्रभावित करता है।
मुख्य परिभाषाएं
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो उन उपयोगकर्ताओं के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है जो नेटवर्क सेवा से जुड़ते हैं और उसका उपयोग करते हैं। इसे RFC 2865 में परिभाषित किया गया है।
एंटरप्राइज नेटवर्क एक्सेस कंट्रोल के लिए मुख्य इंजन, जो यह तय करता है कि नेटवर्क पर कौन आ सकता है, वे किस तक पहुंच सकते हैं, और ऑडिट उद्देश्यों के लिए गतिविधि को लॉग करता है।
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल (PNAC) के लिए एक IEEE मानक। यह उन उपकरणों को प्रमाणीकरण तंत्र प्रदान करता है जो LAN या WLAN से जुड़ना चाहते हैं, और प्रमाणीकरण पूरा होने तक सभी ट्रैफ़िक को ब्लॉक कर देता है।
वह मानक जो किसी डिवाइस को नेटवर्क पर कोई भी डेटा ट्रैफ़िक भेजने की अनुमति देने से पहले अपनी पहचान साबित करने के लिए बाध्य करता है। वह प्रवर्तन तंत्र जो RADIUS नीतियों को क्रियाशील बनाता है।
EAP (एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल)
एक प्रमाणीकरण ढांचा जो अक्सर वायरलेस नेटवर्क और पॉइंट-टू-पॉइंट कनेक्शन में उपयोग किया जाता है। यह TLS या MSCHAPv2 जैसी प्रमाणीकरण विधियों (EAP विधियों) के लिए एक ट्रांसपोर्ट लेयर प्रदान करता है।
वह लिफाफा जो क्लाइंट और RADIUS सर्वर के बीच वास्तविक प्रमाणीकरण क्रेडेंशियल ले जाता है। EAP विधि का चयन प्रमाणीकरण एक्सचेंज के सुरक्षा स्तर को निर्धारित करता है।
VSA (वेंडर-स्पेसिफिक एट्रिब्यूट)
एक RADIUS संदेश के भीतर एट्रिब्यूट्स जो वेंडर्स को उन विस्तारित एट्रिब्यूट्स का समर्थन करने की अनुमति देते हैं जो बेस RADIUS RFC में परिभाषित नहीं हैं। इसका उपयोग RADIUS सर्वर से ऑथेंटिकेटर तक नेटवर्क नीति निर्देशों को संप्रेषित करने के लिए किया जाता है।
वह तंत्र जिसके द्वारा RADIUS नेटवर्क हार्डवेयर को किसी उपयोगकर्ता को एक विशिष्ट VLAN पर असाइन करने, फ़ायरवॉल भूमिका लागू करने, या बैंडविड्थ सीमा लागू करने का निर्देश देता है। VSA के बिना, RADIUS केवल पहुंच की अनुमति दे सकता है या अस्वीकार कर सकता है।
डायनेमिक VLAN असाइनमेंट
वह प्रक्रिया जहां एक RADIUS सर्वर किसी एक्सेस पॉइंट या स्विच को उपयोगकर्ता की पहचान, समूह सदस्यता, या प्रासंगिक एट्रिब्यूट्स के आधार पर उनके ट्रैफ़िक को एक विशिष्ट वर्चुअल LAN पर रखने का निर्देश देता है।
नेटवर्क माइक्रो-सेगमेंटेशन के लिए प्रमुख तकनीक। एक ही भौतिक बुनियादी ढांचे को बिना कई SSID प्रसारित किए कई अलग-अलग उपयोगकर्ता समूहों का सुरक्षित रूप से समर्थन करने की अनुमति देता है।
सप्लिकेंट (Supplicant)
एंड-यूज़र डिवाइस (लैपटॉप, स्मार्टफोन, IoT डिवाइस) पर क्लाइंट सॉफ़्टवेयर जो नेटवर्क ऑथेंटिकेटर के साथ 802.1X प्रमाणीकरण एक्सचेंज शुरू करता है और बातचीत करता है।
आधुनिक ऑपरेटिंग सिस्टम (Windows, macOS, iOS, Android) में निर्मित। गलत तरीके से कॉन्फ़िगर किए गए सप्लिकेंट - विशेष रूप से गलत प्रमाणपत्र ट्रस्ट सेटिंग्स - 802.1X कनेक्टिविटी समस्याओं का सबसे आम स्रोत हैं।
ऑथेंटिकेटर
नेटवर्क डिवाइस (वायरलेस एक्सेस पॉइंट या ईथरनेट स्विच) जो 802.1X परिनियोजन में प्रवर्तन बिंदु के रूप में कार्य करता है। यह सप्लिकेंट और RADIUS सर्वर के बीच EAP संदेशों को रिले करता है, और नीतिगत निर्णय को लागू करता है।
द्वारपाल। ऑथेंटिकेटर किसी पोर्ट या वायरलेस एसोसिएशन से आने वाले सभी ट्रैफ़िक को तब तक ब्लॉक करता है जब तक कि RADIUS सर्वर एक Access-Accept संदेश वापस नहीं करता, जिसके बाद यह प्राप्त हुए VSA को लागू करता है।
MAB (MAC प्रमाणीकरण बाईपास)
एक फॉलबैक प्रमाणीकरण विधि जहां नेटवर्क डिवाइस का MAC पता RADIUS सर्वर पर उसके क्रेडेंशियल के रूप में सबमिट किया जाता है। इसका उपयोग उन उपकरणों के लिए किया जाता है जो 802.1X सप्लिकेंट का समर्थन नहीं करते हैं।
पुराने और बिना स्क्रीन वाले (headless) IoT उपकरणों के लिए एक आवश्यक परिचालन उपकरण, लेकिन स्वाभाविक रूप से क्रिप्टोग्राफिक प्रमाणीकरण की तुलना में कम सुरक्षित है। इसे हमेशा सख्त VLAN अलगाव और ACL के साथ जोड़ा जाना चाहिए।
EAP-TLS (EAP ट्रांसपोर्ट लेयर सिक्योरिटी)
एक प्रमाणपत्र-आधारित EAP विधि जो X.509 प्रमाणपत्रों का उपयोग करके क्लाइंट और RADIUS सर्वर के बीच पारस्परिक प्रमाणीकरण प्रदान करती है। इसे उपलब्ध सबसे सुरक्षित EAP विधि माना जाता है।
कॉर्पोरेट-प्रबंधित उपकरणों के लिए अनुशंसित प्रमाणीकरण विधि। पासवर्ड-आधारित क्रेडेंशियल जोखिमों को पूरी तरह से समाप्त करता है। प्रमाणपत्र प्रावधान के लिए PKI बुनियादी ढांचे और MDM की आवश्यकता होती है।
हल किए गए उदाहरण
एक बड़े सम्मेलन केंद्र को इवेंट स्टाफ, प्रदर्शकों और सामान्य उपस्थित लोगों के लिए सुरक्षित, खंडित WiFi एक्सेस प्रदान करने की आवश्यकता है। वे वर्तमान में तीन अलग-अलग SSID प्रसारित कर रहे हैं, जिससे उच्च-घनत्व वाले प्रदर्शनी हॉलों में महत्वपूर्ण सह-चैनल हस्तक्षेप और खराब प्रदर्शन हो रहा है।
वेन्यू 'Conference_Secure' नाम के एक एकल, 802.1X-सक्षम SSID पर स्विच करता है। वे अपने इवेंट प्रबंधन डेटाबेस के साथ एकीकृत एक RADIUS सर्वर लागू करते हैं।
- इवेंट स्टाफ PEAP-MSCHAPv2 के माध्यम से अपने कॉर्पोरेट क्रेडेंशियल का उपयोग करके प्रमाणित होता है। RADIUS पॉलिसी उनके Active Directory समूह से मेल खाती है और Tunnel-Private-Group-Id=10 (स्टाफ VLAN) लौटाती है, जिससे आंतरिक AV प्रबंधन प्रणालियों तक पहुंच मिलती है।
- प्रदर्शकों को उनके स्टैंड बुकिंग से जुड़े अद्वितीय, समय-सीमित क्रेडेंशियल प्रदान किए जाते हैं। प्रमाणीकरण पर, RADIUS सर्वर Tunnel-Private-Group-Id=20 (प्रदर्शक VLAN) लौटाता है, जिसमें विशिष्ट प्रेजेंटेशन सर्वर और इंटरनेट निकास तक पहुंच की अनुमति देने वाले ACLs होते हैं।
- सामान्य उपस्थित लोग मार्केटिंग डेटा संग्रह, सहमति प्रबंधन और बुनियादी इंटरनेट एक्सेस के लिए Purple के साथ एकीकृत Captive Portal वाले एक अलग ओपन SSID का उपयोग करते हैं।
परिणामस्वरूप प्रबंधन फ्रेम ओवरहेड में 40% की कमी आती है, प्रदर्शनी हॉलों में थ्रूपुट में मापने योग्य सुधार होता है, और अनुपालन उद्देश्यों के लिए एक स्पष्ट ऑडिट ट्रेल प्राप्त होता है।
एक रिटेल चेन को 500 स्थानों पर हजारों वायरलेस पॉइंट ऑफ़ सेल (POS) टर्मिनलों को सुरक्षित करने की आवश्यकता है। वे वर्तमान में WPA2-PSK का उपयोग कर रहे हैं, और IT विभाग 500 साइटों पर प्री-शेयर्ड की को रोटेट करने के परिचालन जोखिम के साथ-साथ PCI DSS ऑडिट निष्कर्षों के बारे में चिंतित है।
IT टीम एक केंद्रीकृत RADIUS इन्फ्रास्ट्रक्चर तैनात करती है और POS टर्मिनलों को EAP-TLS प्रमाणीकरण के लिए कॉन्फ़िगर करती है।
- एक MDM समाधान प्रोविजनिंग के दौरान प्रत्येक POS टर्मिनल पर एक अद्वितीय क्लाइंट प्रमाणपत्र भेजता है।
- प्रत्येक स्टोर पर वायरलेस एक्सेस पॉइंट्स को SD-WAN फैब्रिक पर केंद्रीय RADIUS सर्वरों को प्रमाणीकरण अनुरोध अग्रेषित करने के लिए कॉन्फ़िगर किया गया है।
- RADIUS पॉलिसी आंतरिक PKI के खिलाफ क्लाइंट प्रमाणपत्र की पुष्टि करती है और डिवाइस को पृथक POS VLAN (VLAN 50) पर रखने के लिए विशेषताएँ लौटाती है, जो PCI DSS नेटवर्क विभाजन आवश्यकताओं को पूरा करती है।
- एक प्रमाणपत्र निरसन सूची (CRL) बनाए रखी जाती है, जिससे IT विभाग किसी खोए या चोरी हुए टर्मिनल के प्रमाणपत्र को रद्द करके उसे तुरंत क्वारंटाइन कर सकता है - बिना किसी अन्य डिवाइस को प्रभावित किए।
अभ्यास प्रश्न
Q1. एक अस्पताल को तीन वार्डों में नए वायरलेस इन्फ्यूजन पंप तैनात करने की आवश्यकता है। ये डिवाइस 802.1X सप्लीकेंट्स का समर्थन नहीं करते हैं। CISO की आवश्यकता है कि ये डिवाइस कॉर्पोरेट नेटवर्क से पूरी तरह से अलग हों और केवल 10.5.1.20 पर विशिष्ट क्लिनिकल प्रबंधन सर्वर के साथ संवाद कर सकें। आपको नेटवर्क एक्सेस कंट्रोल पॉलिसी को कैसे कॉन्फ़िगर करना चाहिए?
संकेत: विचार करें कि 802.1X क्षमताओं के बिना उपकरणों की पहचान कैसे की जा सकती है और ACL को परिभाषित करते समय न्यूनतम विशेषाधिकार का सिद्धांत क्या होना चाहिए।
मॉडल उत्तर देखें
MAC Authentication Bypass (MAB) लागू करें। प्रोविज़निंग प्रक्रिया के दौरान RADIUS डेटाबेस में सभी इन्फ्यूजन पंपों के MAC पते पंजीकृत करें। एक विशिष्ट RADIUS नीति बनाएं जो इन MAC पतों से मेल खाती हो और उन्हें एक पृथक IoT VLAN (जैसे, VLAN 60) में असाइन करने वाले VSAs वापस करती हो। आवश्यक क्लिनिकल प्रबंधन पोर्ट पर केवल 10.5.1.20 पर आउटबाउंड ट्रैफ़िक की अनुमति देने वाले और अन्य सभी इंटर-VLAN और इंटरनेट ट्रैफ़िक को ब्लॉक करने वाले इस VLAN पर सख्त ACLs लागू करें। इसके अतिरिक्त, स्पूफिंग हमलों को रोकने के लिए IoT VLAN पर DHCP स्नूपिंग और डायनेमिक ARP इंस्पेक्शन कॉन्फ़िगर करें।
Q2. हाल ही में हुए एक अधिग्रहण के बाद, एक एंटरप्राइज के पास अब दो अलग-अलग Active Directory डोमेन हैं: corp.acme.com और corp.legacy.com। वे चाहते हैं कि दोनों संस्थाओं के सभी कर्मचारी लीगेसी डोमेन को माइग्रेट किए बिना एक ही 'ACME_Corporate' SSID का उपयोग करें। RADIUS इसे कैसे सुगम बना सकता है?
संकेत: इस बात पर विचार करें कि RADIUS पहचान डोमेन (identity realm) के आधार पर प्रमाणीकरण रूटिंग को कैसे संभालता है और पॉलिसी सर्वर विभिन्न बैकएंड डायरेक्टरीज़ में अनुरोधों को कैसे प्रॉक्सी कर सकते हैं।
मॉडल उत्तर देखें
उपयोगकर्ता की EAP पहचान में प्रदान किए गए डोमेन प्रत्यय (realm suffix) का मूल्यांकन करने के लिए RADIUS इन्फ्रास्ट्रक्चर (Cisco ISE, Aruba ClearPass, या RADIUS प्रॉक्सी जैसे पॉलिसी सर्वर का उपयोग करके) को कॉन्फ़िगर करें - उदाहरण के लिए, user@corp.acme.com बनाम user@corp.legacy.com। रूटिंग नीतियां बनाएं जो डोमेन के आधार पर उपयुक्त बैकएंड Active Directory डोमेन पर प्रमाणीकरण अनुरोधों को अग्रेषित करती हैं। मानकीकृत प्रवर्तन प्रोफ़ाइल (enforcement profiles) को परिभाषित करें जो बैकएंड डोमेन की परवाह किए बिना लगातार VLAN VSAs वापस करती हैं, जिससे यह सुनिश्चित होता है कि दोनों संस्थाओं के उपयोगकर्ताओं को सही नेटवर्क प्लेसमेंट मिले। यह दृष्टिकोण एक एकीकृत उपयोगकर्ता अनुभव को बनाए रखते हुए एक विघटनकारी डायरेक्टरी माइग्रेशन से बचाता है।
Q3. आप 60,000 सीटों वाले स्टेडियम के लिए WiFi डिजाइन कर रहे हैं। क्लाइंट का वर्तमान डिज़ाइन विभिन्न स्टाफ कार्यों के लिए 8 अलग SSIDs निर्दिष्ट करता है: टिकटिंग, सुरक्षा, रियायतें (concessions), चिकित्सा, मीडिया, संचालन, VIP और रखरखाव। आपकी क्या सिफारिश है और क्यों?
संकेत: उच्च-घनत्व वाले RF वातावरण में वायरलेस प्रदर्शन पर प्रबंधन फ़्रेम ओवरहेड के प्रभाव पर विचार करें।
मॉडल उत्तर देखें
8 SSIDs प्रसारित न करने की दृढ़ता से सलाह दी जाती है। उच्च-घनत्व वाले वातावरण में, प्रत्येक SSID नियमित अंतराल पर हर एक्सेस पॉइंट पर बीकन फ़्रेम उत्पन्न करता है, जिससे महत्वपूर्ण एयरटाइम की खपत होती है और वास्तविक डेटा ट्रैफ़िक के लिए उपलब्ध क्षमता कम हो जाती है। सिफारिश यह है कि सभी स्टाफ कार्यों को एक ही 802.1X-सक्षम SSID पर समेकित किया जाए। बैकएंड पर ट्रैफ़िक को विभाजित करने के लिए RADIUS डायनेमिक VLAN असाइनमेंट का उपयोग करें - जब कोई टिकटिंग डिवाइस प्रमाणित होता है, तो RADIUS इसे टिकटिंग VLAN पर रखता है; जब कोई मेडिकल डिवाइस प्रमाणित होता है, तो यह उचित ACLs के साथ मेडिकल VLAN पर जाता है। यह भौतिक RF वातावरण को अनुकूलित करते हुए आवश्यक तार्किक अलगाव प्रदान करता है। Captive Portal वाला एक अलग खुला SSID सामान्य सार्वजनिक पहुंच को संभाल सकता है।
इस श्रृंखला में आगे पढ़ें
PPSK WPA3: सुविधाओं और परिनियोजन मॉडलों की तुलना
यह तकनीकी संदर्भ गाइड PPSK और WPA3-SAE की तुलना करती है, मल्टी-टेनेंट वातावरण के लिए उनके आर्किटेक्चरल अंतर और परिनियोजन मॉडल की व्याख्या करती है। यह IT प्रबंधकों और प्रॉपर्टी डेवलपर्स को Purple के पहचान-आधारित समाधानों का उपयोग करके सुरक्षित, पृथक WiFi नेटवर्क प्राप्त करने पर व्यावहारिक मार्गदर्शन प्रदान करती है.
Staff WiFi के लिए बैंडविड्थ प्रबंधित करना: शेपिंग, QoS और ट्रैफ़िक को कम करना
यह गाइड एंटरप्राइज़ स्थानों में staff WiFi के लिए बैंडविड्थ प्रबंधित करने के व्यावहारिक तरीकों का विवरण देती है। इसमें ट्रैफ़िक शेपिंग, QoS कार्यान्वयन, और बुनियादी ढांचे के अपग्रेड की आवश्यकता के बिना Purple Shield को तैनात करने से नेटवर्क लोड कैसे कम होता है, यह शामिल है।
प्रति-डिवाइस PSK (iPSK, DPSK, MPSK) का उपयोग करके WiFi SSID की संख्या कैसे कम करें
यह आधिकारिक तकनीकी संदर्भ गाइड बताती है कि कैसे IT टीमें प्रति-डिवाइस PSK (xPSK) का उपयोग करके कई विशिष्ट उद्देश्यों के लिए बनाए गए नेटवर्क को एक सिंगल SSID में मिलाकर SSID बीकन ओवरहेड के कारण होने वाले WiFi परफॉर्मेंस के नुकसान को समाप्त कर सकती हैं। इसमें Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK और Ubiquiti UniFi PPSK के वेंडर परिदृश्य को शामिल किया गया है, जिसमें डायनेमिक VLAN असाइनमेंट, IoT ऑनबोर्डिंग और PCI DSS अनुपालन पर व्यावहारिक कार्यान्वयन मार्गदर्शन दिया गया है। हॉस्पिटैलिटी, रिटेल, स्टेडियम और सार्वजनिक क्षेत्र के संगठनों के वेन्यू ऑपरेटरों को इसमें व्यावहारिक आर्किटेक्चर मार्गदर्शन और वास्तविक दुनिया के व्यावहारिक उदाहरण मिलेंगे।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।