
Konfigurieren von RADIUS-Richtlinien für eine fein abgestufte Netzwerkzugriffskontrolle
Dieser maßgebliche Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Standortbetriebs eine vollständige technische Vorlage für die Konfiguration von RADIUS-Richtlinien, um eine fein abgestufte Netzwerkzugriffskontrolle zu erreichen. Er deckt die 802.1X-Architektur, die dynamische VLAN-Zuweisung, die Auswahl von EAP-Methoden und schrittweise Bereitstellungsstrategien ab. Praxisnahe Implementierungsszenarien aus dem Hotel- und Gastgewerbe sowie dem Einzelhandel zeigen, wie diese Techniken messbare Compliance, Sicherheit und betrieblichen ROI liefern.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Security Guide →

Executive Summary
Für Enterprise-Standorte - von großen Einkaufszentren bis hin zu stark frequentierten Stadien - sind Netzwerksicherheit und Benutzererfahrung eng miteinander verknüpft. Die Konfiguration von RADIUS-Richtlinien für eine fein abgestufte Netzwerkzugriffskontrolle bietet den Mechanismus zur dynamischen Segmentierung des Datenverkehrs. Dadurch wird sichergestellt, dass Unternehmensdaten von Gastnetzwerken und anfälligen IoT-Geräten isoliert bleiben. Dies ist kein optionales Upgrade mehr, sondern eine grundlegende Anforderung, die durch Compliance-Vorgaben wie PCI-DSS und GDPR vorangetrieben wird.
Dieser Leitfaden bietet einen tiefgehenden technischen Entwurf für die Bereitstellung einer RADIUS-basierten Zugriffskontrolle. Wir untersuchen die Architektur der IEEE 802.1X-Authentifizierung, die Mechanismen der dynamischen VLAN-Zuweisung durch herstellerspezifische Attribute (VSAs) und die Integration von Identity-Providern wie Active Directory, Entra ID und dem OpenRoaming-Identity-Provider von Purple. Durch den Übergang von einfachen Pre-Shared Keys (PSKs) hin zu einer kontextsensitiven Richtliniendurchsetzung können IT-Verantwortliche Risiken minimieren, Abläufe rationalisieren und Plattformen wie Purple nutzen, um das Gast-WiFi von einem Kostenfaktor in ein strategisches Asset zu verwandeln. Der Fokus liegt primär auf umsetzbaren, herstellerneutralen Strategien, die einen messbaren ROI und betriebliche Resilienz liefern.
Technische Detailanalyse
Architektur des kontextbasierten Zugriffs
Im Kern basiert die Konfiguration von RADIUS-Richtlinien für eine präzise Netzwerkzugriffskontrolle auf dem IEEE 802.1X-Standard. Dieses Framework ermöglicht eine portbasierte Netzwerkzugriffskontrolle und stellt sicher, dass nur authentifizierte und autorisierte Geräte Zugriff auf bestimmte Netzwerksegmente erhalten. Diese Architektur besteht aus drei Hauptkomponenten: dem Supplicant (Client-Gerät), dem Authenticator (Wireless Access Point oder Switch) und dem Authentifizierungsserver (RADIUS).
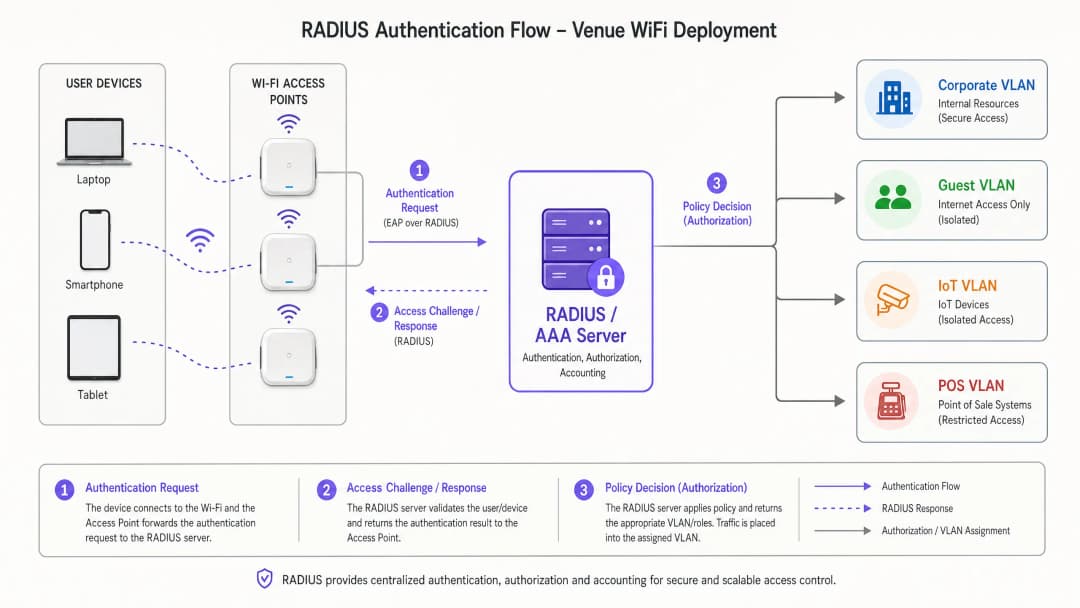
Wenn sich ein Gerät verbindet, kapselt der Authenticator EAP-Nachrichten (Extensible Authentication Protocol) und leitet sie an den RADIUS-Server weiter. Der RADIUS-Server gleicht die Anmeldedaten mit einem Identitätsspeicher ab - beispielsweise Active Directory, LDAP oder einem cloudbasierten Identitätsanbieter. Entscheidend ist, dass moderne RADIUS-Implementierungen nicht nur einfache "Access-Accept"- oder "Access-Reject"-Nachrichten zurückgeben. Sie senden herstellerspezifische Attribute (VSAs) zurück, die den Netzwerkkontext des Benutzers bestimmen: VLAN-Zuweisung, Anwendung von Zugriffskontrolllisten (ACLs) und Parameter zur Bandbreitendrosselung.
Für Enterprise-Bereitstellungen ist das Verständnis unseres Ratgebers über WiFi Frequencies: A Guide to WiFi Frequencies in 2026 von entscheidender Bedeutung, da die Eigenschaften der physikalischen Schicht direkten Einfluss auf die Performance von Authentifizierungs-Handshakes in Umgebungen mit hoher Dichte haben.
Dynamische VLAN-Zuweisung und Mikrosegmentierung
Die leistungsstärkste Anwendung von RADIUS-Richtlinien ist die dynamische VLAN-Zuweisung. Anstatt mehrere SSIDs für verschiedene Benutzergruppen auszustrahlen - was die HF-Leistung aufgrund des Beacon-Overheads beeinträchtigt -, kann eine einzige 802.1X-fähige SSID für alle Unternehmensbenutzer genutzt werden. Der RADIUS-Server bestimmt das entsprechende VLAN basierend auf der Gruppenmitgliedschaft des Benutzers und kontextuellen Faktoren.
Wenn sich beispielsweise ein Mitglied des Finanzteams authentifiziert, weist der RADIUS-Server den Access Point an, dessen Datenverkehr in VLAN 10 zu leiten. Authentifiziert sich ein IoT-Gerät über MAC-Authentication-Bypass (MAB), wird es in ein isoliertes VLAN 40 mit strengen ACLs verschoben. Dieser Ansatz reduziert die Angriffsfläche erheblich und vereinfacht gleichzeitig die HF-Umgebung. Spezifische Herstellerimplementierungen finden Sie unter How to Configure NAC Policies for VLAN Steering in Cisco Meraki.

Auswahl der EAP-Methoden
Die Auswahl der EAP-Methoden hat erhebliche Auswirkungen sowohl auf das Sicherheitsniveau als auch auf die betriebliche Komplexität. Die folgende Tabelle fasst die wichtigsten Optionen zusammen:
| EAP-Methode | Authentifizierungsmechanismus | Empfohlener Anwendungsfall | Sicherheitsstufe |
|---|---|---|---|
| EAP-TLS | Gegenseitige zertifikatsbasierte Authentifizierung | Vom Unternehmen verwaltete Geräte mit MDM | Höchste |
| PEAP-MSCHAPv2 | Serverzertifikat + Benutzername/Passwort | BYOD, Mitarbeitergeräte | Hoch |
| EAP-TTLS | Serverzertifikat + interne Anmeldedaten | Gemischte Umgebungen | Hoch |
| MAB | MAC-Adresse als Anmeldedatensatz | Headless-IoT, Legacy-Geräte | Niedrig (mit strengen ACLs verwenden) |
Vermeiden Sie veraltete Protokolle wie LEAP und EAP-MD5 vollständig - diese sind kryptografisch schwach und sollten in keiner modernen Implementierung verwendet werden.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch
Die Bereitstellung einer robusten RADIUS-Infrastruktur erfordert eine sorgfältige Planung und eine schrittweise Durchführung. Die folgenden Schritte beschreiben einen herstellerunabhängigen Ansatz zur Konfiguration von RADIUS-Richtlinien für eine differenzierte Netzwerkzugriffskontrolle.
Schritt 1: Integration der Identitätsquelle
Die Grundlage jeder Richtlinie ist ein sauberes, gut strukturiertes Identitätsverzeichnis. Unabhängig davon, ob Sie ein lokales Active Directory oder Cloud-native Lösungen wie Entra ID oder Okta verwenden, müssen Verzeichnisgruppen direkt Ihren gewünschten Netzwerksegmenten zugeordnet werden.
- Bestehende Gruppen überprüfen: Stellen Sie sicher, dass Benutzergruppen logisch sind und sich nach Möglichkeit gegenseitig ausschließen. Entfernen Sie veraltete Konten und legen Sie überschneidende Gruppen zusammen.
- Zugriffsstufen definieren: Richten Sie klare Stufen ein - Führungskräfte, Mitarbeiter, externe Dienstleister, Gäste, IoT - jeweils mit dokumentierten Zugriffsrechten.
- Purple als Identitätsanbieter integrieren: Für öffentlich zugängliche Netzwerke fungiert Purple als kostenloser Identitätsanbieter für Dienste wie OpenRoaming unter einer Connect-Lizenz. Dies schließt nahtlos die Lücke zwischen dem öffentlichen Guest WiFi-Zugang und sicheren Authentifizierungs-Frameworks, sodass herkömmliche Captive Portals für wiederkehrende Benutzer überflüssig werden.
Schritt 2: Richtlinienkonfiguration und Attributzuordnung
Konfigurieren Sie den RADIUS-Server so, dass eingehende Anfragen auf der Grundlage mehrerer kontextueller Faktoren und nicht nur anhand der Anmeldedaten allein bewertet werden.
- Authentifizierungsprotokolle: Schreiben Sie EAP-TLS für Unternehmensgeräte vor. Stellen Sie PEAP-MSCHAPv2 für BYOD bereit. Setzen Sie diese über RADIUS-Richtlinien durch und weisen Sie Verbindungsversuche mit schwächeren Methoden ab.
- Bedingungsabgleich: Erstellen Sie Richtlinien, die die
NAS-IP-Address(die IP des Authenticators), dieCalled-Station-Id(SSID) und die Tageszeit auswerten. Das Zugriffsprofil eines externen Dienstleisters um 02:00 Uhr sollte sich physisch von seinem Profil um 09:00 Uhr unterscheiden. - Durchsetzungsprofile: Definieren Sie die zurückzugebenden RADIUS-Attribute. Die Standardattribute für die VLAN-Zuweisung sind:
Tunnel-Type=VLAN,Tunnel-Medium-Type=802undTunnel-Private-Group-Id=[VLAN_ID].
Schritt 3: Phasenweise Einführung und Überwachung
Führen Sie eine 802.1X-Durchsetzung niemals gleichzeitig im gesamten Unternehmen ein.
- Überwachungsmodus: Stellen Sie Richtlinien im Überwachungs- oder Audit-Modus bereit, bei dem Authentifizierungsfehler zwar protokolliert, aber dennoch Zugriff gewährt wird. Dies identifiziert falsch konfigurierte Supplicants und ältere Geräte, bevor die Durchsetzung beginnt.
- Zielgerichtete Durchsetzung: Aktivieren Sie die Durchsetzung standort- oder abteilungsbezogen, um Probleme zu lösen, bevor Sie den Umfang erweitern.
- Analytics-Integration: Nutzen Sie Plattformen wie die WiFi Analytics von Purple, um Erfolgsquoten bei der Authentifizierung, Sitzungsdauer und das Roaming-Verhalten zu überwachen. Diese Daten sind entscheidend, um Abdeckungslücken und Engpässe bei der Authentifizierung zu identifizieren.
Best Practices
Bei der Konfiguration von RADIUS-Richtlinien für eine fein abgestufte Netzwerkzugriffskontrolle gewährleistet die Einhaltung von Branchenstandards langfristige Stabilität und Sicherheit.
Zertifikatsbasierte Authentifizierung (EAP-TLS): Setzen Sie EAP-TLS ein, wo immer dies möglich ist. Dies eliminiert Risiken im Zusammenhang mit dem Diebstahl von Anmeldedaten und Passwort-Müdigkeit vollständig. Mobile Device Management (MDM) Plattformen können die Bereitstellung von Zertifikaten in großem Maßstab automatisieren.
MAC-Randomisierung abschwächen: Moderne mobile Betriebssysteme nutzen die Randomisierung von MAC-Adressen, um die Privatsphäre der Benutzer zu schützen. Stellen Sie bei Implementierungen für Guest WiFi sicher, dass Ihre Captive Portal- und RADIUS-Accounting-Systeme mit wechselnden MAC-Adressen reibungslos umgehen - zum Beispiel durch die Nutzung von Sitzungs-Tokens, die während der ersten Registrierung generiert werden, oder durch persistente Geräteprofile.
Redundanz und Failover: RADIUS ist eine kritische Infrastrukturkomponente. Stellen Sie RADIUS-Server in hochverfügbaren Clustern an geografisch verteilten Standorten bereit. Konfigurieren Sie Authentifikatoren mit primären und sekundären Server-IPs und richten Sie aggressive Timeout- und Wiederholungswerte ein, um Authentifizierungsverzögerungen bei Failover-Ereignissen zu minimieren.
Kontextbezogene Daten nutzen: Beziehen Sie Standortdaten in Richtlinienentscheidungen ein. Einem externen Mitarbeiter kann der Zugriff auf interne Ressourcen gewährt werden, wenn er mit einem AP im Entwicklungsgebäude verbunden ist, während er beim Verbinden in der Cafeteria auf reinen Internetzugang beschränkt wird. Die in BLE Low Energy Explained for Enterprise beschriebenen Technologien können diesen Standortkontext durch präzise Positionsdaten erweitern.
Fehlerbehebung und Risikominderung
Die Komplexität von 802.1X-Implementierungen bringt spezifische Fehlermodi mit sich. Eine proaktive Risikominderung ist unerlässlich, um die Betriebszeit aufrechtzuerhalten.
Häufige Fehlermodi
| Fehlermodus | Ursache | Risikominderung |
|---|---|---|
| Massenhafter Authentifizierungsfehler | Abgelaufenes RADIUS-Server- oder Root-CA-Zertifikat | Zertifikats-Lifecycle-Management mit automatisierten Benachrichtigungen nach 90/60/30 Tagen |
| Ausfall einzelner Geräte | Fehlkonfiguration des Supplicants oder fehlende Root-CA | Über MDM bereitgestelltes Wireless-Profil mit korrektem Trust-Store |
| EAP-Timeout | Hohe WAN-Latenz zum zentralisierten RADIUS-Server | WAN-Pfad optimieren; verteilte RADIUS-Server oder RADIUS-Proxys in Betracht ziehen |
| Ausfall von IoT-Geräten | Gerät unterstützt kein 802.1X | MAB mit strenger VLAN-Isolierung und ACLs bereitstellen |
Für verteilte Unternehmen ist die in SD WAN vs MPLS: 2026 Enterprise Network Guide beschriebene Architektur direkt relevant, um eine Konnektivität mit geringer Latenz für zentralisierte AAA-Dienste über mehrere Standorte hinweg sicherzustellen.
ROI und geschäftliche Auswirkungen
Die Investition des Entwicklungsaufwands für die Konfiguration von RADIUS-Richtlinien zur feingranularen Netzwerk-Zugriffskontrolle bringt erhebliche, messbare Vorteile in mehreren Bereichen.
Reduzierter betrieblicher Aufwand: Die Zusammenführung mehrerer SSIDs in ein einziges 802.1X-Netzwerk mit dynamischer VLAN-Zuweisung reduziert Funkstörungen, verbessert die verfügbare Sendezeit und vereinfacht die laufende Verwaltung. Teams berichten von einer deutlichen Reduzierung der Support-Tickets im Zusammenhang mit der WiFi-Konnektivität, sobald eine stabile 802.1X-Bereitstellung implementiert ist.
Verbesserte Compliance: In Branchen wie dem Einzelhandel und dem Gesundheitswesen ist eine strikte Netzwerksegmentierung eine regulatorische Anforderung - nach PCI-DSS beziehungsweise HIPAA. RADIUS-Richtlinien bieten die nachweisbaren, prüfbaren Kontrollen, die erforderlich sind, um Compliance-Audits zu bestehen und empfindliche Geldstrafen zu vermeiden. Für Organisationen des öffentlichen Sektors werden die DSGVO-Verpflichtungen zur Datentrennung in ähnlicher Weise erfüllt.
Optimiertes Nutzungserlebnis: Eine nahtlose, sichere Authentifizierung - insbesondere über EAP-TLS oder OpenRoaming - eliminiert die Reibung durch ein Captive Portal für wiederkehrende Unternehmensnutzer und VIP-Gäste. In Betrieben im Bereich Hotellerie und Transportwesen wirkt sich dies direkt auf die Zufriedenheitswerte und die Kundenbindung aus.
Schlüsseldefinitionen
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentrale Verwaltung von Authentifizierung, Autorisierung und Accounting (AAA) für Benutzer bietet, die eine Verbindung zu einem Netzwerkdienst herstellen und diesen nutzen. Definiert in RFC 2865.
Das Kernstück für die Netzwerk-Zugriffskontrolle in Unternehmen, das bestimmt, wer auf das Netzwerk zugreifen darf und worauf zugegriffen werden kann, und das die Aktivitäten zu Revisionszwecken protokolliert.
IEEE 802.1X
Ein IEEE-Standard für portbasierte Netzwerk-Zugriffskontrolle (PNAC). Er bietet einen Authentifizierungsmechanismus für Geräte, die eine Verbindung zu einem LAN oder WLAN herstellen möchten, und blockiert den gesamten Datenverkehr, bis die Authentifizierung abgeschlossen ist.
Der Standard, der ein Gerät dazu zwingt, seine Identität nachzuweisen, bevor es Datenverkehr über das Netzwerk senden darf. Der Durchsetzungsmechanismus, der RADIUS-Richtlinien umsetzbar macht.
EAP (Extensible Authentication Protocol)
Ein Authentifizierungs-Framework, das häufig in drahtlosen Netzwerken und Point-to-Point-Verbindungen verwendet wird. Es dient als Transportschicht für Authentifizierungsmethoden (EAP-Methoden) wie TLS oder MSCHAPv2.
Der Umschlag, der die eigentlichen Authentifizierungsdaten zwischen dem Client und dem RADIUS-Server transportiert. Die Wahl der EAP-Methode bestimmt das Sicherheitsniveau des Authentifizierungsaustauschs.
VSA (Vendor-Specific Attribute)
Attribute innerhalb einer RADIUS-Nachricht, die es Herstellern ermöglichen, erweiterte Attribute zu unterstützen, die in den Basis-RADIUS-RFCs nicht definiert sind. Wird verwendet, um Anweisungen zur Netzwerkrichtlinie vom RADIUS-Server an den Authenticator zu übermitteln.
Der Mechanismus, mit dem RADIUS die Netzwerkhardware anweist, einen Benutzer einem bestimmten VLAN zuzuweisen, eine Firewall-Rolle anzuwenden oder Bandbreitenbegrenzungen durchzusetzen. Ohne VSAs kann RADIUS den Zugriff nur erlauben oder verweigern.
Dynamic VLAN Assignment
Der Prozess, bei dem ein RADIUS-Server einen Access Point oder Switch anweist, den Datenverkehr eines Benutzers basierend auf dessen Identität, Gruppenmitgliedschaft oder Kontextattributen in ein bestimmtes virtuelles LAN (VLAN) zu leiten.
Die Schlüsseltechnik für die Netzwerkmikrosegmentierung. Ermöglicht es einer einzigen physischen Infrastruktur, mehrere unterschiedliche Benutzergruppen sicher zu unterstützen, ohne mehrere SSIDs auszustrahlen.
Supplicant
Der Software-Client auf einem Endgerät (Laptop, Smartphone, IoT-Gerät), der den 802.1X-Authentifizierungsaustausch mit dem Netzwerk-Authenticator initiiert und verhandelt.
Integrierter Bestandteil moderner Betriebssysteme (Windows, macOS, iOS, Android). Falsch konfigurierte Supplicants - insbesondere fehlerhafte Einstellungen für das Zertifikatsvertrauen - sind die häufigste Ursache für Verbindungsprobleme mit 802.1X.
Authenticator
Das Netzwerkgerät (Wireless Access Point oder Ethernet-Switch), das als Durchsetzungspunkt in einer 802.1X-Bereitstellung fungiert. Es leitet EAP-Nachrichten zwischen dem Supplicant und dem RADIUS-Server weiter und setzt die Richtlinienentscheidung durch.
Der Gatekeeper. Der Authenticator blockiert den gesamten Datenverkehr von einem Port oder einer drahtlosen Verbindung, bis der RADIUS-Server eine Access-Accept-Nachricht zurückgibt, woraufhin er die zurückgegebenen VSAs anwendet.
MAB (MAC Authentication Bypass)
Eine Fallback-Authentifizierungsmethode, bei der die MAC-Adresse des Netzwerkgeräts als Anmeldedaten an den RADIUS-Server übermittelt wird. Wird für Geräte verwendet, die keine 802.1X-Supplicants unterstützen.
Ein notwendiges Betriebswerkzeug für ältere und kopflose IoT-Geräte, jedoch von Natur aus weniger sicher als eine kryptografische Authentifizierung. Sollte immer mit einer strengen VLAN-Isolierung und ACLs kombiniert werden.
EAP-TLS (EAP Transport Layer Security)
Eine zertifikatsbasierte EAP-Methode, die eine gegenseitige Authentifizierung zwischen dem Client und dem RADIUS-Server mithilfe von X.509-Zertifikaten bietet. Gilt als die sicherste verfügbare EAP-Methode.
Die empfohlene Authentifizierungsmethode für verwaltete Unternehmensgeräte. Eliminiert passwortbasierte Risiken für Anmeldedaten vollständig. Erfordert eine PKI-Infrastruktur und MDM für die Zertifikatsbereitstellung.
Ausgearbeitete Beispiele
Ein großes Konferenzzentrum muss einen sicheren, segmentierten WiFi-Zugang für Event-Mitarbeiter, Aussteller und allgemeine Teilnehmer bereitstellen. Derzeit werden drei separate SSIDs ausgestrahlt, was zu erheblichen Gleichkanalstörungen und schlechter Leistung in hochgradig ausgelasteten Messehallen führt.
Der Veranstaltungsort wechselt zu einer einzigen, 802.1X-fähigen SSID namens "Conference_Secure". Sie implementieren einen RADIUS-Server, der in ihre Event-Management-Datenbank integriert ist.
- Event-Mitarbeiter authentifizieren sich mit ihren Unternehmensanmeldedaten über PEAP-MSCHAPv2. Die RADIUS-Richtlinie gleicht ihre Active Directory-Gruppe ab und gibt Tunnel-Private-Group-Id=10 (Mitarbeiter-VLAN) zurück, was den Zugriff auf interne AV-Managementsysteme ermöglicht.
- Ausstellern werden eindeutige, zeitlich begrenzte Anmeldedaten zur Verfügung gestellt, die an ihre Standbuchung gebunden sind. Nach der Authentifizierung gibt der RADIUS-Server Tunnel-Private-Group-Id=20 (Aussteller-VLAN) zurück, das über ACLs verfügt, die den Zugriff auf bestimmte Präsentationsserver und den Internet-Ausgang erlauben.
- Allgemeine Teilnehmer nutzen eine separate offene SSID mit einem in Purple integrierten Captive Portal für die Erfassung von Marketingdaten, das Einwilligungsmanagement und den einfachen Internetzugang.
Das Ergebnis ist eine Reduzierung des Overheads für Management-Frames um 40 %, eine messbar verbesserte Durchsatzrate in den Messehallen und ein klarer Audit-Trail für Compliance-Zwecke.
Eine Einzelhandelskette muss Tausende von drahtlosen Kassenterminals (POS) an 500 Standorten sichern. Sie verwenden derzeit WPA2-PSK, und die IT-Abteilung ist besorgt über das betriebliche Risiko der Rotation des Pre-Shared Keys über 500 Standorte hinweg sowie über die Ergebnisse von PCI DSS-Audits.
Das IT-Team stellt eine zentralisierte RADIUS-Infrastruktur bereit und konfiguriert die POS-Terminals für die EAP-TLS-Authentifizierung.
- Eine MDM-Lösung überträgt während der Bereitstellung ein eindeutiges Client-Zertifikat auf jedes POS-Terminal.
- Die Wireless Access Points an jedem Standort sind so konfiguriert, dass sie Authentifizierungsanfragen über die SD-WAN-Infrastruktur an die zentralen RADIUS-Server weiterleiten.
- Die RADIUS-Richtlinie überprüft das Client-Zertifikat anhand der internen PKI und gibt Attribute zurück, um das Gerät im isolierten POS-VLAN (VLAN 50) zu platzieren, wodurch die Anforderungen an die Netzwerksegmentierung gemäß PCI DSS erfüllt werden.
- Es wird eine Zertifikatswiderrufsliste (CRL) geführt, mit der die IT-Abteilung ein verlorenes oder gestohlenes Terminal sofort unter Quarantäne stellen kann, indem sie dessen Zertifikat widerruft - ohne Auswirkungen auf andere Geräte.
Übungsfragen
Q1. Ein Krankenhaus muss neue kabellose Infusionspumpen auf drei Stationen bereitstellen. Diese Geräte unterstützen keine 802.1X-Supplicants. Der CISO verlangt, dass diese Geräte vollständig vom Unternehmensnetzwerk isoliert werden und nur mit dem spezifischen klinischen Managementserver unter 10.5.1.20 kommunizieren können. Wie sollten Sie die Richtlinie zur Netzwerkzugriffskontrolle konfigurieren?
Hinweis: Überlegen Sie, wie Geräte ohne 802.1X-Funktionen identifiziert werden können, und berücksichtigen Sie das Prinzip der minimalen Rechtevergabe bei der Definition der ACL.
Musterlösung anzeigen
Implementieren Sie MAC Authentication Bypass (MAB). Registrieren Sie die MAC-Adressen aller Infusionspumpen während des Bereitstellungsprozesses in der RADIUS-Datenbank. Erstellen Sie eine spezifische RADIUS-Richtlinie, die mit diesen MAC-Adressen übereinstimmt und VSAs zurückgibt, die sie einem isolierten IoT-VLAN (z. B. VLAN 60) zuweisen. Wenden Sie strenge ACLs auf dieses VLAN an, die ausgehenden Datenverkehr nur zu 10.5.1.20 auf den erforderlichen klinischen Management-Ports zulassen und allen anderen Inter-VLAN- und Internet-Datenverkehr blockieren. Konfigurieren Sie zusätzlich DHCP Snooping und Dynamic ARP Inspection auf dem IoT-VLAN, um Spoofing-Angriffe zu verhindern.
Q2. Nach einer kürzlichen Übernahme verfügt ein Unternehmen nun über zwei unterschiedliche Active Directory-Domänen: corp.acme.com und corp.legacy.com. Es soll erreicht werden, dass alle Mitarbeiter beider Unternehmen dieselbe SSID "ACME_Corporate" nutzen, ohne die Legacy-Domäne zu migrieren. Wie kann RADIUS dies ermöglichen?
Hinweis: Überlegen Sie, wie RADIUS das Authentifizierungs-Routing basierend auf dem Identity-Realm handhabt und wie Richtlinienserver Anfragen an verschiedene Backend-Verzeichnisse weiterleiten können.
Musterlösung anzeigen
Konfigurieren Sie die RADIUS-Infrastruktur (unter Verwendung eines Richtlinienservers wie Cisco ISE, Aruba ClearPass oder eines RADIUS-Proxys) so, dass das in der EAP-Identität des Benutzers angegebene Realm-Suffix ausgewertet wird - beispielsweise user@corp.acme.com im Vergleich zu user@corp.legacy.com. Erstellen Sie Routing-Richtlinien, die Authentifizierungsanfragen basierend auf dem Realm an die entsprechende Backend-Active-Directory-Domäne weiterleiten. Definieren Sie standardisierte Durchsetzungsprofile, die unabhängig von der Backend-Domäne konsistente VLAN-VSAs zurückgeben, um sicherzustellen, dass Benutzer beider Unternehmen die richtige Netzwerkplatzierung erhalten. Dieser Ansatz vermeidet eine störende Verzeichnis-Migration und sorgt gleichzeitig für ein einheitliches Benutzererlebnis.
Q3. Sie entwerfen das WiFi für ein Stadion mit 60.000 Sitzplätzen. Der aktuelle Entwurf des Kunden sieht 8 separate SSIDs für verschiedene Mitarbeiterfunktionen vor: Ticketverkauf, Sicherheit, Konzessionen, Medizin, Medien, Betrieb, VIP und Wartung. Was ist Ihre Empfehlung und warum?
Hinweis: Berücksichtigen Sie die Auswirkungen des Overheads durch Management-Frames auf die Wireless-Leistung in einer RF-Umgebung mit hoher Dichte.
Musterlösung anzeigen
Raten Sie dringend von der Ausstrahlung von 8 SSIDs ab. In einer Umgebung mit hoher Dichte erzeugt jede SSID in regelmäßigen Abständen Beacon-Frames auf jedem Access Point, was erhebliche Sendezeit verbraucht und die für den tatsächlichen Datenverkehr verfügbare Kapazität verringert. Die Empfehlung lautet, alle Mitarbeiterfunktionen auf einer einzigen 802.1X-fähigen SSID zu konsolidieren. Nutzen Sie die dynamische VLAN-Zuweisung über RADIUS, um den Datenverkehr im Backend zu segmentieren - wenn sich ein Ticketgerät authentifiziert, weist RADIUS es dem Ticket-VLAN zu; wenn sich ein medizinisches Gerät authentifiziert, kommt es mit entsprechenden ACLs in das Medizin-VLAN. Dies bietet die erforderliche logische Trennung und optimiert gleichzeitig die physische RF-Umgebung. Eine separate offene SSID mit einem Captive Portal kann den allgemeinen öffentlichen Zugang abdecken.
Weiterlesen in dieser Reihe
PPSK WPA3: Vergleich von Funktionen und Bereitstellungsmodellen
Dieser technische Leitfaden vergleicht PPSK und WPA3-SAE und erläutert deren architektonische Unterschiede sowie Bereitstellungsmodelle für Multi-Tenant-Umgebungen. Er bietet IT-Managern und Projektentwicklern praktische Anleitungen zur Einrichtung sicherer, isolierter WiFi-Netzwerke mithilfe der identitätsbasierten Lösungen von Purple.
Verwalten der Bandbreite für das Staff WiFi: Shaping, QoS und Reduzierung des Traffics
Dieser Leitfaden beschreibt praktische Methoden zur Bandbreitenverwaltung für das Staff WiFi in Unternehmen. Er behandelt Traffic Shaping, QoS-Implementierung und wie der Einsatz von Purple Shield die Netzwerklast ohne Hardware-Upgrades reduziert.
So reduzieren Sie die Anzahl der WiFi SSIDs mit Per-Device PSK (iPSK, DPSK, MPSK)
Dieser maßgebliche technische Referenzleitfaden erklärt, wie IT-Teams die durch den SSID-Beacon-Overhead verursachte WiFi-Leistungsbeeinträchtigung eliminieren können, indem sie mehrere zweckgebundene Netzwerke mithilfe von Per-Device PSK (xPSK) in einer einzigen SSID zusammenfassen. Er deckt die Herstellerlandschaft mit Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK und Ubiquiti UniFi PPSK ab und bietet praktische Implementierungshinweise zur dynamischen VLAN-Zuweisung, zum IoT-Onboarding und zur PCI-DSS-Compliance. Betreiber von Veranstaltungsorten in der Hotellerie, im Einzelhandel, in Stadien und in Organisationen des öffentlichen Sektors finden hier umsetzbare Architekturrichtlinien und praxisnahe Beispiele.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.