
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
473 guides

University Campus WiFi : eduroam, résidences universitaires et BYOD à grande échelle
Cette architecture de référence fournit des stratégies de déploiement avancées pour le WiFi des campus universitaires, couvrant les mécanismes de fédération eduroam, la micro-segmentation VLAN par chambre dans les résidences universitaires et l'intégration automatisée des certificats BYOD à grande échelle. Elle apporte aux responsables informatiques et aux architectes réseau des conseils neutres vis-à-vis des fournisseurs et immédiatement exploitables pour renforcer la sécurité, réduire la charge du support technique et offrir une expérience de connectivité fluide dans les environnements académiques et résidentiels.

Automatisation du marketing axée sur les événements et déclenchée par la présence WiFi
Ce guide de référence d'architecture fournit aux responsables informatiques et opérationnels chevronnés un modèle pour concevoir une automatisation du marketing axée sur les événements et déclenchée par la présence WiFi. Il couvre les exigences d'infrastructure, la gestion de la latence, les stratégies de déduplication et les cadres de conformité en matière de confidentialité nécessaires aux déploiements à l'échelle de l'entreprise.

Mailchimp Plus Purple : Marketing par e-mail automatisé à partir des inscriptions WiFi
Ce guide de référence détaille comment intégrer la plateforme de WiFi invité de Purple avec Mailchimp pour automatiser le marketing par e-mail à partir des inscriptions WiFi. Il couvre la configuration de l'architecture, les stratégies de marquage pour la segmentation et la mise en œuvre de parcours de bienvenue automatisés afin de convertir les visiteurs physiques en audiences digitales engagées.

Déploiement WiFi en extérieur : étanchéité, PoE et options mesh
Ce guide de référence détaille les aspects techniques essentiels pour le déploiement de WiFi en extérieur, en se concentrant sur l'étanchéité (indices IP), les stratégies Power over Ethernet (PoE) pour les grandes longueurs de câble, et les compromis architecturaux entre le mesh et le raccordement filaire. Il fournit des recommandations concrètes aux responsables informatiques pour garantir une connectivité résiliente et performante dans des environnements extérieurs difficiles.
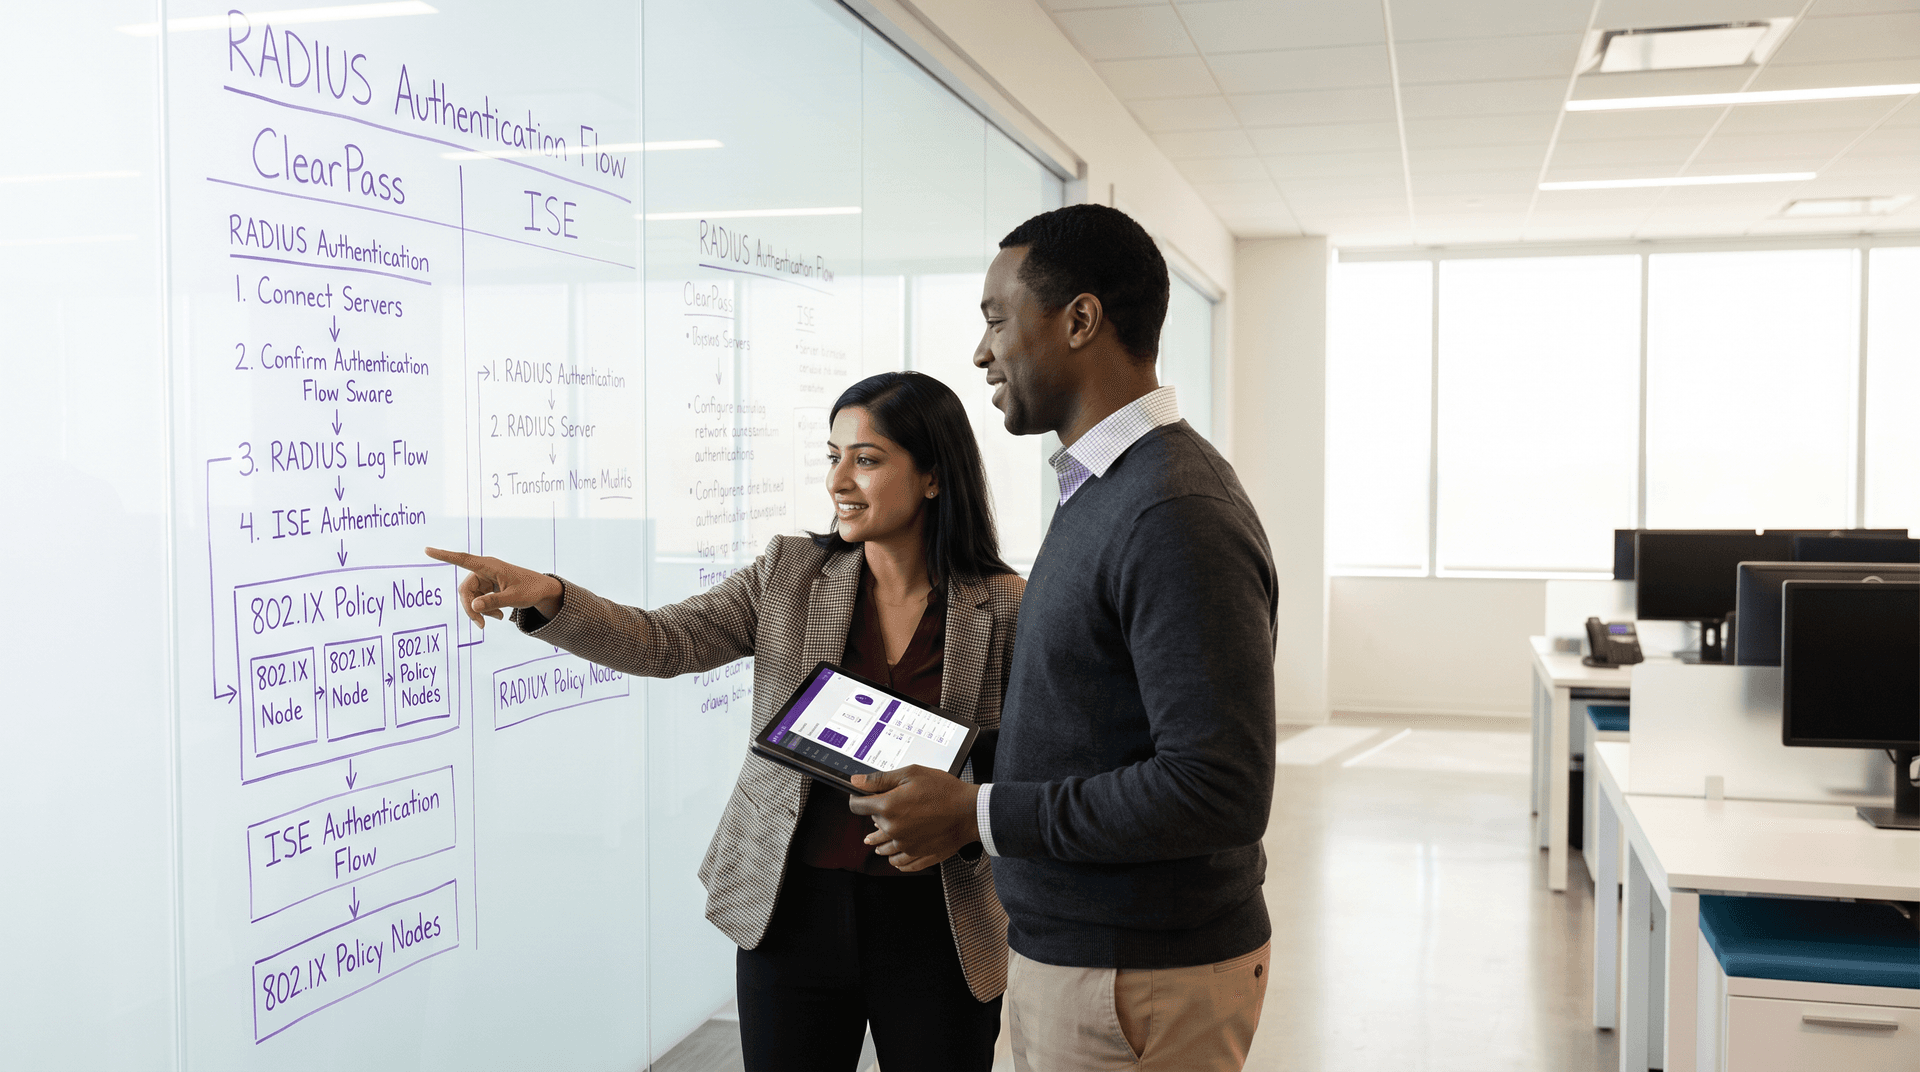
Aruba ClearPass vs Cisco ISE : comparaison des plateformes NAC d'entreprise
Comparez Aruba ClearPass Policy Manager et Cisco ISE. Évaluez le RADIUS AAA multi-constructeur, les moteurs de politiques 802.1X, les coûts de licence et l'intégration du WiFi invité.

Connecter les événements WiFi à plus de 1 500 applications avec Zapier et Purple
Ce guide détaille l'architecture technique et la mise en œuvre pratique de l'intégration de Purple WiFi avec Zapier. Il fournit aux exploitants de sites et aux équipes informatiques des recettes exploitables pour automatiser la synchronisation du CRM, les communications avec les clients et les alertes opérationnelles sans écrire de code personnalisé.

Vérification de l'âge sur le WiFi invité : Conformité pour les établissements de jeux, d'alcool et pour adultes
Ce guide de référence technique examine la mise en œuvre de la vérification de l'âge sur les réseaux WiFi invités pour les établissements à haut risque tels que les casinos, les bars et les stades. Il détaille les stratégies de conformité, les modèles de déploiement d'architecture et l'équilibre entre les exigences réglementaires et la friction lors de l'onboarding des utilisateurs.

Le fonctionnement de la technologie WiFi 7 MLO : Multi-Link Operation pour une itinérance fluide
Ce guide de référence technique propose une analyse approfondie de la technologie WiFi 7 Multi-Link Operation (MLO) destinée aux architectes de réseaux d'entreprise et aux responsables informatiques. Il décrypte les trois modes de fonctionnement MLO (eMLSR, NSTR et STR), explique comment le MLO remplace l'ancien système de pilotage des bandes (band steering), et fournit des conseils de déploiement concrets appuyés par des données d'essais en conditions réelles de la Wireless Broadband Alliance. Les exploitants de sites dans les secteurs de l'hôtellerie, du commerce de détail et des grands espaces publics y trouveront des stratégies de mise en œuvre concrètes et des preuves de ROI pour soutenir leurs décisions d'investissement dans le WiFi 7.
Détection des Rogue AP : Protéger le WiFi des sites contre les attaques par usurpation d'identité
Ce guide fournit une référence technique complète pour les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites sur le déploiement de systèmes de prévention des intrusions sans fil (WIPS) afin de détecter et de neutraliser les points d'accès non autorisés (rogue AP) et les attaques de type « evil twin ». Il couvre les méthodologies de détection, les contre-mesures légales, les exigences de conformité et les scénarios d'implémentation réels dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public. Les organisations qui mettent en œuvre les stratégies décrites ici renforceront leur posture de sécurité sans fil, réduiront les risques de conformité et protégeront à la fois leur infrastructure et leurs utilisateurs contre les menaces d'usurpation de WiFi.

Microsoft Dynamics 365 et enrichissement des données Guest WiFi
Ce guide de référence technique détaille l'architecture, la modélisation des données et le mappage des champs requis pour intégrer les données de Guest WiFi avec Microsoft Dynamics 365. Il fournit des stratégies de mise en œuvre exploitables pour les responsables informatiques et les architectes réseau afin d'enrichir les profils clients unifiés et de générer un ROI mesurable dans les points de vente physiques.

WiFi invité ISO 27001 : un guide de conformité
Cette référence technique de référence associe directement les déploiements de WiFi invité aux contrôles ISO 27001:2022, en détaillant les exigences de ségrégation de réseau, de journalisation et de traitement des risques. Elle fournit des conseils pratiques aux responsables informatiques et aux architectes réseau sur la génération de preuves prêtes pour l'audit et l'exploitation des attestations SOC 2 des fournisseurs pour satisfaire aux mandats d'assurance des fournisseurs du SMSI.

Filtrage DNS pour le WiFi invité : Bloquer les logiciels malveillants et les contenus inappropriés
Ce guide fournit aux responsables informatiques, architectes réseau et directeurs de sites une référence technique définitive pour le déploiement du filtrage DNS sur les réseaux WiFi invités. Il couvre l'architecture du blocage des menaces au niveau DNS, une comparaison des principaux services DNS cloud du marché, un guide de mise en œuvre étape par étape et des études de cas réels dans les secteurs de l'hôtellerie et du commerce de détail. Le filtrage DNS est la première ligne de défense la plus rentable contre les logiciels malveillants, le phishing et les contenus inappropriés sur les réseaux publics. Ce guide prépare les équipes à le déployer en toute confiance et en conformité avec les exigences PCI-DSS, GDPR et HIPAA.

Planification du budget PoE pour les déploiements WiFi multi-sites
Ce guide fournit un cadre pratique pour calculer les budgets Power over Ethernet (PoE) sur les déploiements WiFi multi-sites. Il couvre la transition vers le PoE++ pour le WiFi 6E et 7, les stratégies de dimensionnement des commutateurs et les méthodes pour pérenniser l'infrastructure tout en atténuant les risques de sursouscription d'alimentation.

Expirations de session WiFi invité : Équilibrer UX et sécurité
Ce guide fournit un cadre pratique pour configurer les expirations de session WiFi invité, équilibrant une expérience utilisateur fluide avec une sécurité robuste. Il couvre les délais d'inactivité, les expirations absolues, les stratégies de réauthentification et les scénarios de déploiement spécifiques à l'industrie pour les responsables informatiques et de sites.
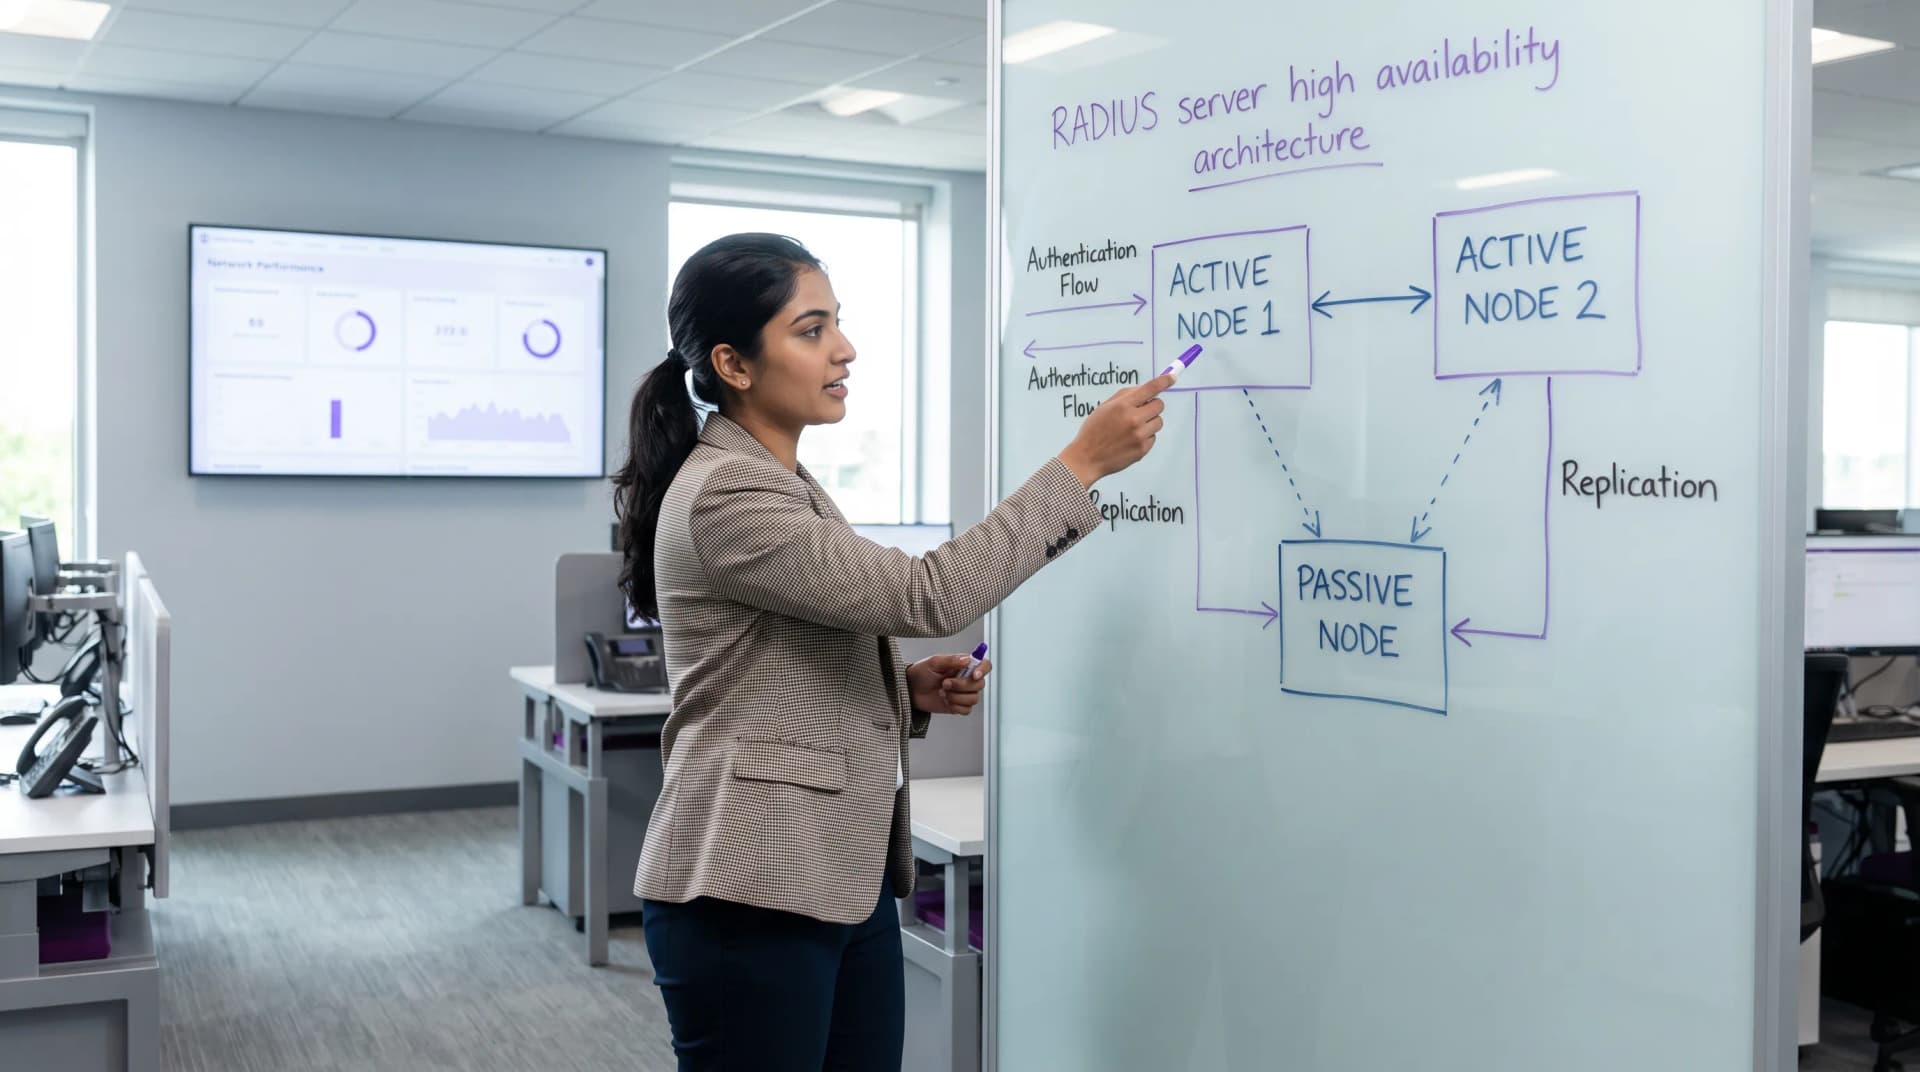
Haute disponibilité du serveur RADIUS : Actif-Actif vs Actif-Passif
Un guide de référence technique incontournable pour les responsables informatiques et les architectes réseau évaluant les architectures de haute disponibilité RADIUS. Il compare les déploiements Actif-Actif et Actif-Passif, détaille les exigences de réplication de base de données et explique comment Cloud RADIUS réduit la latence de basculement pour les sites d'entreprise.
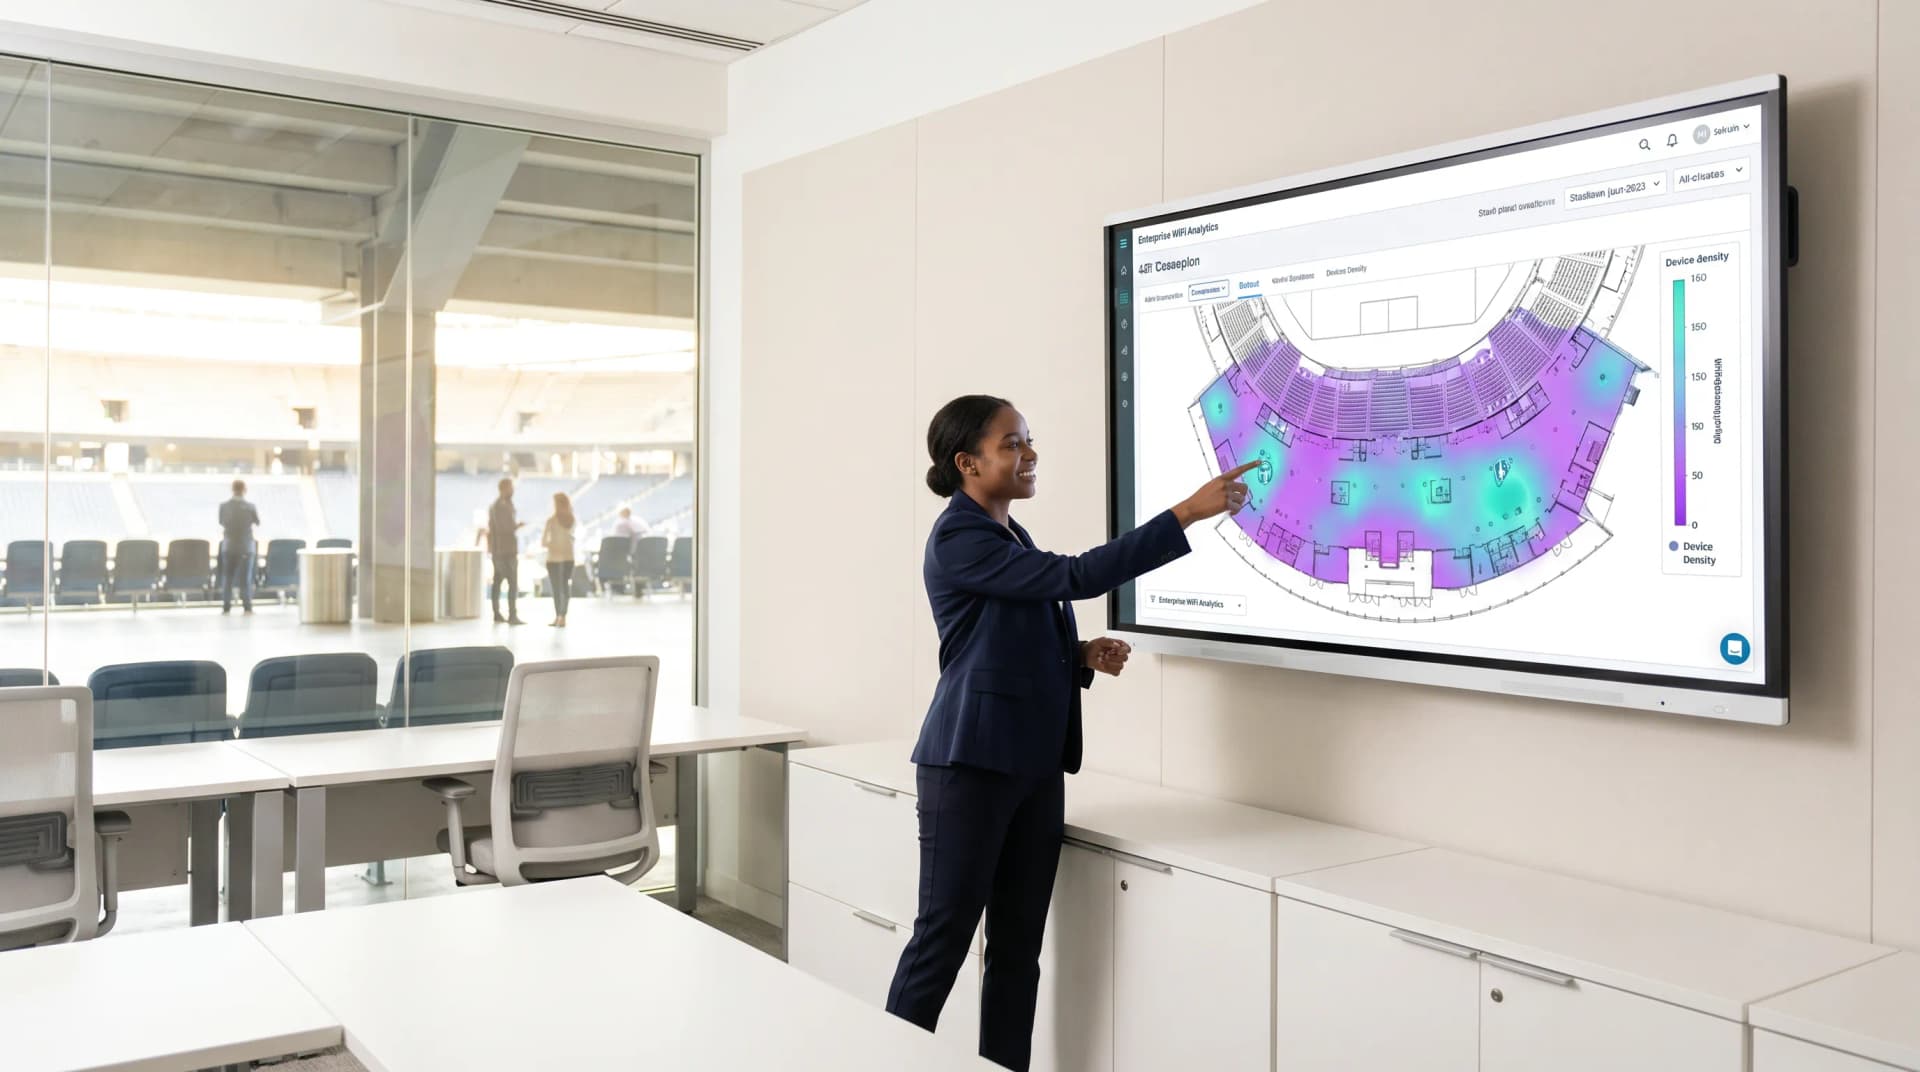
OFDMA expliqué : comment le WiFi 6 gère les environnements denses
Maîtrisez le WiFi 6 OFDMA, les Resource Units (RU) et l'espacement des sous-porteuses. Découvrez comment la norme 802.11ax élimine la latence de contention et optimise la capacité des sites à haute densité.

Network Onboarding UX : Concevoir une expérience de configuration WiFi fluide
Ce guide fournit un cadre technique complet pour concevoir une expérience d'intégration (onboarding) fluide sur un réseau WiFi. Il couvre les mécanismes de détection de Captive Portal sur iOS, Android, Windows et macOS, et détaille l'enrôlement de certificats en libre-service pour les réseaux d'entreprise 802.1X. Il apporte aux responsables informatiques, architectes réseau et directeurs de sites des stratégies concrètes pour réduire la charge du support technique, améliorer les taux de réussite de première connexion et maintenir la conformité GDPR et PCI DSS dans les secteurs de l'hôtellerie, du commerce de détail et des campus.

Authentification WiFi Microsoft Entra ID (Azure AD) : Guide d'intégration d'entreprise
Ce guide technique fournit aux ingénieurs réseau, architectes informatiques et administrateurs systèmes un modèle de référence pour intégrer Microsoft Entra ID (anciennement Azure AD) à l'infrastructure WiFi d'entreprise 802.1X. Apprenez à éliminer les serveurs RADIUS sur site, à déployer des certificats EAP-TLS sans mot de passe via Microsoft Intune SCEP et Cloud PKI, et à automatiser l'assignation dynamique de VLAN à l'aide des groupes de sécurité Entra ID.

Authentification WiFi sans mot de passe : dépasser les clés pré-partagées
Ce guide propose aux responsables informatiques, architectes réseau et directeurs d'exploitation de sites une feuille de route pratique pour éliminer les mots de passe WiFi partagés et migrer vers une authentification basée sur l'identité et les certificats. Il aborde les failles de sécurité et de conformité des réseaux basés sur PSK, l'architecture technique de 802.1X et EAP-TLS, ainsi que le rôle de l'Identity PSK (iPSK) en tant que technologie de transition essentielle pour l'IoT et les appareils existants. Les exploitants de sites dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public y trouveront des stratégies de migration exploitables, des scénarios de déploiement réels et des résultats commerciaux mesurables pour justifier l'investissement.

Segmentation des appareils IoT sur le WiFi : isoler les appareils non standard
Ce guide propose des stratégies pratiques de niveau entreprise pour segmenter en toute sécurité les appareils IoT non standard sur les réseaux WiFi des sites. Découvrez comment implémenter l'isolation VLAN, l'authentification basée sur le MAC et des politiques de pare-feu strictes pour protéger votre infrastructure centrale contre les appareils intelligents vulnérables.

Cloud RADIUS vs RADIUS sur site : guide de décision pour les équipes informatiques
Comparez le Cloud RADIUS et le RADIUS sur site (FreeRADIUS, NPS) pour la sécurité WiFi d'entreprise 802.1X. Comparaison d'architecture, analyse du TCO, intégration SCEP EAP-TLS et résilience WAN.

Onboarding WiFi BYOD : Gérer les appareils non gérés dans l'hôtellerie et le commerce de détail
Ce guide de référence technique fournit des stratégies exploitables pour l'onboarding des appareils personnels des employés (BYOD) sur les réseaux WiFi d'entreprise dans les secteurs de l'hôtellerie et du commerce de détail, sans nécessiter d'inscription complète à un MDM. Il couvre les flux d'inscription de certificats en libre-service, l'authentification 802.1X et l'application des politiques pour garantir un accès sécurisé aux appareils non gérés.

Okta et RADIUS : Étendre votre fournisseur d'identité à l'authentification WiFi
Ce guide fournit une référence technique complète pour les administrateurs informatiques des organisations centrées sur Okta qui souhaitent étendre leur fournisseur d'identité cloud à l'authentification WiFi à l'aide de l'agent Okta RADIUS. Il couvre l'architecture d'authentification complète, les compromis d'application du MFA, l'attribution dynamique de VLAN via le mappage d'attributs RADIUS, et la décision critique entre l'EAP-TTLS basé sur mot de passe et l'EAP-TLS basé sur certificat. Les gestionnaires de sites et les équipes informatiques d'entreprise y trouveront des conseils de déploiement exploitables, des études de cas réels issues de l'hôtellerie et du commerce de détail, ainsi qu'un cadre clair pour intégrer Okta RADIUS aux côtés de solutions de WiFi invité dédiées.

PEAP-MSCHAPv2 : Pourquoi il est encore courant, pourquoi il est risqué et comment s'en affranchir
Un guide de référence technique complet détaillant les vulnérabilités de sécurité critiques de PEAP-MSCHAPv2, y compris les attaques de type evil twin et la capture d'identifiants. Il fournit une feuille de route pratique et neutre vis-à-vis des fournisseurs pour aider les équipes informatiques à migrer les réseaux WiFi d'entreprise vers une authentification sécurisée EAP-TLS basée sur des certificats.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
