
MAC address filtering vulnerability & architecture advisor
Audit your wireless network access controls against modern spoofing attacks and mobile MAC randomisation. Select your current configuration to model your exposure rating, administrative overhead, and zero-trust migration path.
Defines compliance standards and device diversity.
Primary mechanism controlling client association.
Determines private MAC randomisation behaviour.
Assessment results
Replace static MAC tables. Modern mobile operating systems (iOS 14+ and Android 10+ by default, Windows when enabled) present private MAC addresses, causing persistent authentication drops, and any allowed MAC can be spoofed in seconds. For corporate devices, transition to 802.1X EAP-TLS with Cloud RADIUS. For headless IoT hardware, deploy Identity PSK (iPSK) with dynamic VLAN steering.
In a corporate enterprise office, your team spends approximately 19 hours monthly adding MAC addresses and resolving false lockouts caused by randomised private addresses. ISO 27001 access control evidence covers who connected and on what credential.
Request an enterprise WiFi security architecture assessment
Consult with a Purple wireless security specialist to replace obsolete MAC filters with 802.1X Cloud RADIUS, Passpoint guest access, and dynamic iPSK segmentation.
Complete the details below to receive a personalised wireless security blueprint and zero-trust migration plan tailored to your network topology.
what is mac address filtering के बारे में अधिकांश सलाह अभी भी इसे एक समझदारी भरे WiFi सुरक्षा सेटिंग की तरह मानती हैं। यह पुराना हो चुका है।
MAC फ़िल्टरिंग एक आधुनिक सुरक्षा नियंत्रण नहीं है। यह एक डिवाइस सूची है। आपका राउटर या एक्सेस पॉइंट एक हार्डवेयर आइडेंटिफायर की जांच करता है, फिर तय करता है कि उस डिवाइस को नेटवर्क पर अनुमति दी जाए या नहीं। यह तब समझ में आता था जब वायरलेस नेटवर्क छोटे थे, उपकरणों की संख्या कम थी, और अधिकांश एडमिन एक ही समय में कर्मचारियों, मेहमानों, ठेकेदारों, किरायेदारों और अप्रबंधित एंडपॉइंट्स को प्रबंधित करने के बजाय पास के आकस्मिक कनेक्शनों को बाहर रखने की कोशिश कर रहे थे।
वर्तमान व्यावसायिक नेटवर्क में, वह मॉडल तेजी से विफल हो जाता है। यह जिस आइडेंटिफायर पर निर्भर करता है वह गुप्त नहीं है, उसकी नकल की जा सकती है, और अक्सर आधुनिक डिवाइसों पर स्थिर नहीं रहता है। एडमिन का काम भी बिल्कुल गलत दिशा में बढ़ता है। हर नया फोन, बदला गया लैपटॉप, बदला गया एडाप्टर, या गेस्ट डिवाइस एक "सरल नियंत्रण" को मैन्युअल सूची रखरखाव में बदल देता है।
यही कारण है कि अधिकांश गंभीर वायरलेस डिज़ाइन अब एक्सेस को identity, certificates, SSO, या role-based policy से जोड़ते हैं, न कि किसी परिवर्तनशील हार्डवेयर एड्रेस से। MAC फ़िल्टरिंग अभी भी उत्पादों में मौजूद है क्योंकि कुछ विशेष मामलों में इसकी आवश्यकता होती है। लेकिन इसे एंटरप्राइज़, हॉस्पिटैलिटी, रिटेल, या हेल्थकेयर WiFi के लिए प्राथमिक नियंत्रण के रूप में मानना एक पुरानी आदत है, न कि एक मजबूत डिज़ाइन विकल्प।
क्या 2026 में भी MAC एड्रेस फ़िल्टरिंग प्रासंगिक है
यदि कोई आपसे कहता है कि MAC filtering WiFi को सुरक्षित करने का एक मजबूत तरीका है, तो उसे तुरंत चुनौती दें।
यूके वायरलेस प्रैक्टिस में, MAC address फ़िल्टरिंग को एक मजबूत सुरक्षा नियंत्रण के बजाय डिवाइस के लिए एक एक्सेस-कंट्रोल लिस्ट के रूप में समझा जाना सबसे बेहतर है। जब कोई डिवाइस WiFi नेटवर्क में शामिल होने का प्रयास करता है, तो राउटर या एक्सेस पॉइंट डिवाइस के MAC address की जांच करता है, फिर अलाउलिस्ट या ब्लॉकलिस्ट के आधार पर कनेक्शन की अनुमति देता है या ब्लॉक करता है। समस्या सरल है। MAC address गुप्त नहीं होता है, यह WiFi एसोसिएशन के दौरान प्लेनटेक्स्ट में भेजा जाता है, और इसे आसानी से नकली (spoof) बनाया जा सकता है, इसलिए यह नियंत्रण एन्क्रिप्शन या वास्तविक पहचान आश्वासन के बजाय बुनियादी डिवाइस प्रवेश में मदद करता है, जैसा कि इस MAC फ़िल्टरिंग अवलोकन में समझाया गया है।
वह एकल बिंदु आपके इस फीचर के बारे में सोचने के तरीके को बदल देता है। यह एक भरोसेमंद बैज सिस्टम के बजाय दरवाज़े पर रखी क्लिपबोर्ड सूची के अधिक करीब है। यदि आइडेंटिफायर को देखा और कॉपी किया जा सकता है, तो नेटवर्क यह सत्यापित नहीं कर रहा है कि यूज़र कौन है। यह केवल यह जाँच रहा है कि प्रस्तुत किया गया लेबल सूची में से किसी एक से मेल खाता है या नहीं।
यह कहाँ अभी भी उपयुक्त है
अभी भी कुछ बहुत ही सीमित मामले हैं जहाँ MAC फ़िल्टरिंग उपयोगी हो सकती है:
- छोटे स्टेटिक सेटअप जहाँ डिवाइसों की संख्या शायद ही कभी बदलती है
- बुनियादी एडमिशन कंट्रोल उन पुराने एंडपॉइंट्स के लिए जो मजबूत प्रमाणीकरण नहीं कर सकते
- प्रशासनिक सुविधा जब आप लोकल नेटवर्क से अनजाने या आकस्मिक कनेक्शनों को दूर रखना चाहते हैं
ये केवल सीमित उपयोग के मामले हैं, कोई व्यापक सुरक्षा रणनीति नहीं।
MAC फ़िल्टरिंग आकस्मिक एक्सेस को कम कर सकती है। यह आधुनिक ऑथेंटिकेशन का स्थान नहीं ले सकती।
यह कहाँ उपयुक्त नहीं है
गैस्ट WiFi, स्टाफ नेटवर्क, शेयर्ड वर्कस्पेस, वेन्यू और मल्टी-टेनेंट साइटों के लिए, MAC फ़िल्टरिंग गलत प्राथमिक टूल है। यह उपयोगकर्ता की पहचान साबित नहीं करता है, एन्क्रिप्टेड ऑथेंटिकेशन को रिप्लेस नहीं करता है, और डिवाइस बदलने पर हर बार बाधा पैदा करता है।
2026 के मानकों के अनुसार, सवाल यह नहीं है कि MAC फ़िल्टरिंग मौजूद है या नहीं। यह है। मुख्य सवाल यह है कि क्या इसे आपके एक्सेस डिज़ाइन के केंद्र में होना चाहिए। अधिकांश व्यावसायिक नेटवर्कों के लिए, इसका उत्तर ना है।
MAC एड्रेस फ़िल्टरिंग वास्तव में कैसे काम करती है
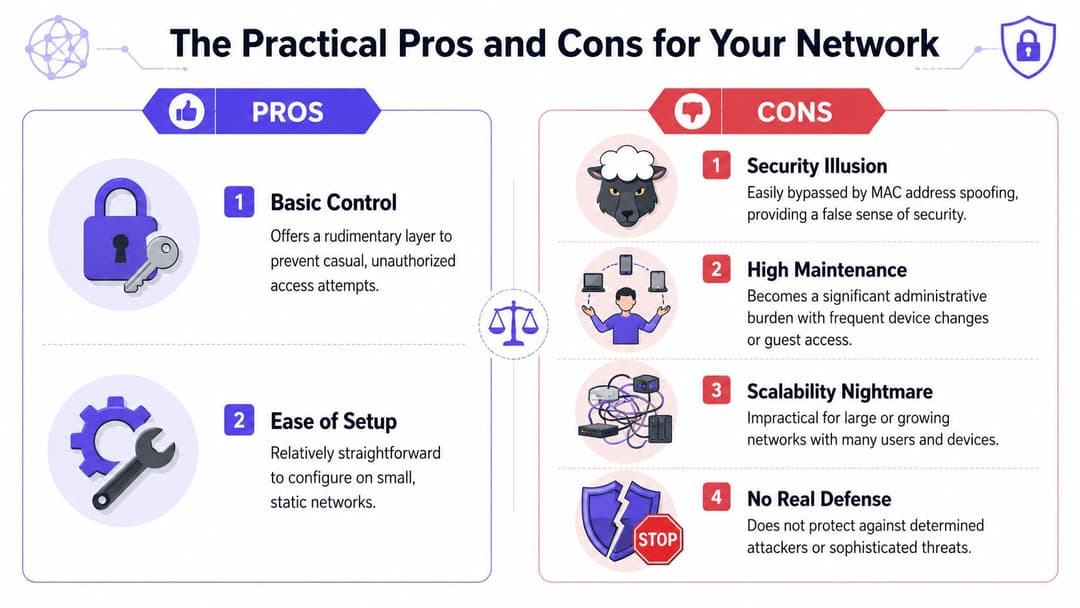
MAC फ़िल्टरिंग को समझाने का सबसे आसान तरीका एक नाइट क्लब के बाउंसर के बारे में सोचना है जो कागजी गेस्ट लिस्ट का उपयोग कर रहा है।
एक डिवाइस WiFi से जुड़ने का प्रयास करता है। एक्सेस पॉइंट उसका MAC एड्रेस देखता है और एक स्टोर की गई सूची से उसका मिलान करता है। यदि एड्रेस स्वीकृत है, तो डिवाइस को एंट्री मिल जाती है। यदि यह डिनाइ लिस्ट में है, या अलाउ लिस्ट में नहीं है, तो डिवाइस को रिजेक्ट कर दिया जाता है।
MAC एड्रेस क्या होता है
एक MAC address एक हार्डवेयर आइडेंटिफायर है जो नेटवर्क इंटरफ़ेस से जुड़ा होता है। WiFi एक्सेस कंट्रोल में, यह एक डिवाइस लेबल की तरह काम करता है, किसी सीक्रेट क्रेडेंशियल की तरह नहीं।
यह अंतर महत्वपूर्ण है। एक्सेस पॉइंट डिवाइस से गहरे भरोसे को साबित करने के लिए नहीं कह रहा है। यह केवल एक दिखाई देने वाले आइडेंटिफायर की तुलना एक स्थानीय नियम से कर रहा है।
दो सामान्य मोड
अधिकांश राउटर और एक्सेस पॉइंट MAC फ़िल्टरिंग के दो व्यापक प्रकारों का समर्थन करते हैं:
अनुमति सूची (Allowlist) मोड
केवल सूचीबद्ध MAC एड्रेस को ही कनेक्ट करने की अनुमति है। यह अधिक सख्त और आम विकल्प है जब एडमिन जानबूझकर MAC फ़िल्टरिंग का उपयोग करते हैं।अवरोध सूची (Blocklist) मोड
ज्ञात MAC एड्रेस को अस्वीकार कर दिया जाता है, जबकि अन्य सभी को अनुमति दी जाती है। कुछ तदर्थ (ad hoc) परिदृश्यों में इसे प्रबंधित करना आसान है, लेकिन एक नियंत्रण के रूप में यह कमजोर है क्योंकि डिफ़ॉल्ट अभी भी अज्ञात उपकरणों के लिए खुला है।
कनेक्शन के दौरान क्या होता है
वास्तविक प्रक्रिया अत्यंत सरल है:
- क्लाइंट WiFi नेटवर्क के साथ एसोसिएशन शुरू करता है।
- AP उस प्रक्रिया के दौरान प्रस्तुत क्लाइंट MAC एड्रेस को पढ़ता है।
- AP अपनी स्थानीय नीति की जाँच करता है यह देखने के लिए कि एड्रेस को अनुमति दी गई है या अस्वीकार किया गया है।
- AP उस मिलान परिणाम के आधार पर एक्सेस की अनुमति देता है या ब्लॉक करता है।
यही पूरी प्रक्रिया है। इसके पीछे कोई जादुई तकनीक नहीं है।
यह क्या नहीं करता है
MAC फ़िल्टरिंग को अक्सर उन सुरक्षा उपायों का श्रेय मिल जाता है जो वह वास्तव में प्रदान नहीं करता।
यह ट्रैफ़िक को एन्क्रिप्ट नहीं करता है। यह डिवाइस का उपयोग करने वाले व्यक्ति को सत्यापित नहीं करता है। यह डिवाइस की स्थिति, अनुपालन स्थिति, या निर्देशिका सदस्यता का आश्वासन नहीं देता है। यह गेस्ट ऑनबोर्डिंग का समाधान नहीं करता है। यह कर्मचारियों के एक्सेस निर्णयों के लिए उपयोगी पहचान ट्रेल नहीं बनाता है।
व्यावहारिक नियम: MAC filtering को डिवाइस एडमिशन लॉजिक के रूप में मानें, ऑथेंटिकेशन के रूप में नहीं।
यही कारण है कि MAC फ़िल्टरिंग के उसी यूके-केंद्रित स्पष्टीकरण में वास्तविक वायरलेस सुरक्षा के लिए WPA2 या WPA3 जैसे अधिक मजबूत तरीकों की लंबे समय से सिफारिश की गई है। एक बार जब आप इसे एक ट्रस्ट सिस्टम के बजाय एक कागजी अतिथि सूची के रूप में देखते हैं, तो इसके बाकी समझौतों का आकलन करना बहुत आसान हो जाता है।
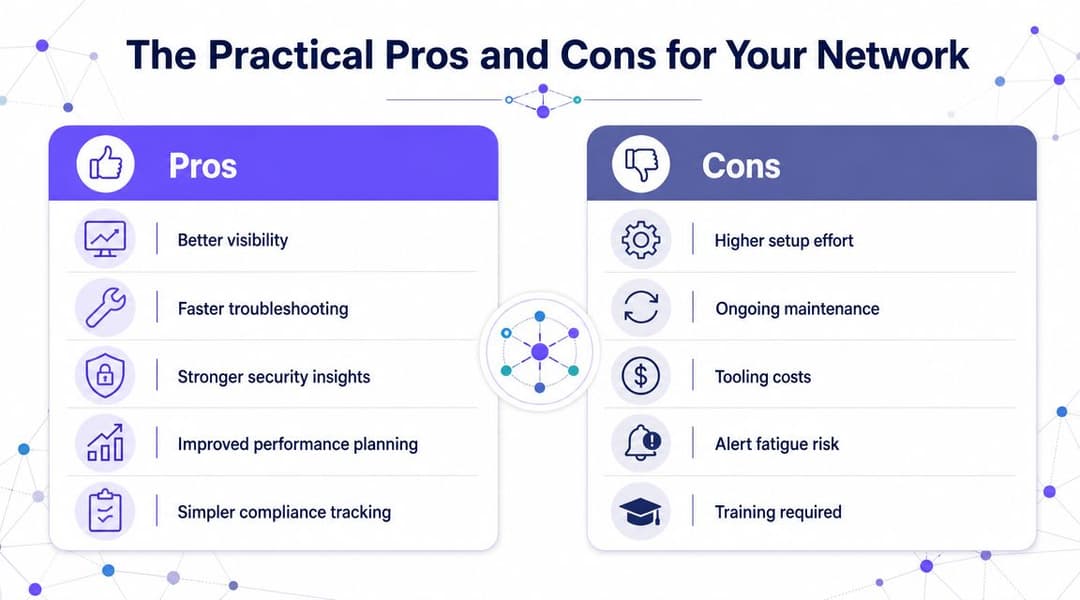
आपके नेटवर्क के लिए इसके व्यावहारिक फायदे और नुकसान
व्यावसायिक वातावरण में MAC filtering के खिलाफ सबसे बड़ा तर्क आमतौर पर सैद्धांतिक सुरक्षा नहीं है। यह ऑपरेशन्स है।
कोई सुविधा तकनीकी रूप से मान्य हो सकती है और फिर भी वह गलत उत्तर हो सकती है क्योंकि एडमिन की लागत कभी समाप्त नहीं होती है। MAC फ़िल्टरिंग इसी श्रेणी में आती है। प्रत्येक स्वीकृत डिवाइस की पहचान की जानी चाहिए, दर्ज किया जाना चाहिए, और अनुमति सूची या ब्लॉक सूची में बनाए रखा जाना चाहिए। यदि कोई लैपटॉप बदला जाता है, वायरलेस एडाप्टर बदलता है, या कोई उपयोगकर्ता नया फोन लाता है, तो सूची पर ध्यान देने की आवश्यकता होती है।
कुछ गिने-चुने लाभ
MAC फ़िल्टरिंग के कुछ व्यावहारिक लाभ अवश्य हैं।
सरल अवधारणा
जूनियर एडमिन और गैर-विशेषज्ञ मैनेजर आमतौर पर इसे जल्दी समझ जाते हैं। एक डिवाइस या तो सूची में है या नहीं है।छोटे स्थिर वातावरण के लिए उपयोगी
यदि आपके पास कुछ ही निश्चित डिवाइस हैं और बदलाव (चर्न) न के बराबर है, तो इसे प्रबंधित किया जा सकता है।सीमित पॉलिसी अपवादों के लिए अच्छा है
जब अधिक मजबूत तरीके उपलब्ध न हों, तो कुछ लेगेसी एंडपॉइंट्स को अभी भी एक पूरक नियंत्रण की आवश्यकता होती है।
बड़ी परिचालन संबंधी समस्याएं
समस्या तब शुरू होती है जब नेटवर्क का सामना वास्तविक जीवन की परिस्थितियों से होता है।
वेंडर मार्गदर्शन के अनुसार प्रशासकों को प्रत्येक क्लाइंट MAC एड्रेस की पहले से पहचान करनी होगी और प्रत्येक को अनुमति सूची या ब्लॉक सूची में जोड़ना होगा। यही कारण है कि यह सुविधा केवल तभी सबसे व्यावहारिक होती है जब डिवाइसों की संख्या कम और स्थिर हो, जैसा कि Belkin के MAC फ़िल्टरिंग मार्गदर्शन में उल्लेख किया गया है।
दैनिक व्यवस्थापन में इसका अर्थ यह है:
- स्टाफ़ चर्न से टिकट चर्न बढ़ता है
नए शामिल होने वाले, जाने वाले, रिप्लेसमेंट और अस्थायी कर्मचारी सभी सूची में बदलाव का कारण बनते हैं। - BYOD स्प्रेडशीट के काम में बदल जाता है
फ़ोन, टैबलेट और व्यक्तिगत लैपटॉप रखरखाव के बोझ को कई गुना बढ़ा देते हैं। - गेस्ट एक्सेस अव्यावहारिक हो जाता है
एक होटल, क्लिनिक, या रिटेल स्थान समझदारी से अस्थायी उपकरणों को एक-एक करके पहले से पंजीकृत नहीं कर सकता। - हार्डवेयर में बदलाव एक्सेस को बाधित करते हैं
एक यूज़र डिवाइस बदलता है और अचानक "WiFi काम नहीं कर रहा" की समस्या आती है, जबकि वास्तविक समस्या पुरानी हो चुकी पॉलिसी होती है।
यदि आपके एक्सेस मेथड को सामान्य यूज़र्स को ऑनलाइन रखने के लिए लगातार मैन्युअल एडिटिंग की आवश्यकता होती है, तो यह स्केल नहीं हो रहा है। यह बिखर रहा है।
पहचान-आधारित एक्सेस बेहतर तरीके से क्यों स्केल करता है
इसके विपरीत, आधुनिक एक्सेस सिस्टम हार्डवेयर आइडेंटिफायर जो बदल सकता है, के बजाय यूज़र, सर्टिफिकेट, या डायरेक्ट्री स्थिति से एडमिशन को जोड़ते हैं। इसका मतलब है कि ऑनबोर्डिंग, निरस्तीकरण, और भूमिका परिवर्तन हस्तलिखित डिवाइस इन्वेंट्री के बजाय Microsoft Entra ID, Google Workspace, या Okta जैसे आइडेंटिटी सिस्टम का पालन करते हैं।
मल्टी-डिवाइस UK व्यावसायिक वातावरण के लिए, डिज़ाइन नियम उसी अनुमति सूची और ब्लॉक सूची पर वेंडर मार्गदर्शन में सीधा है। MAC फ़िल्टरिंग का उपयोग केवल विरासत एंडपॉइंट्स के लिए एक पूरक नीति के रूप में करें, और मेहमानों, कर्मचारियों और साझा वातावरण के लिए अधिक मजबूत नियंत्रणों को प्राथमिकता दें।
MAC फ़िल्टरिंग एक सुरक्षा उपकरण के रूप में क्यों विफल हो जाती है
इसके ऑपरेशनल नुकसान परेशान करने वाले हैं। इसकी सुरक्षा कमजोरियां और भी बदतर हैं।
MAC फ़िल्टरिंग एक प्राथमिक सुरक्षा टूल के रूप में विफल हो जाती है क्योंकि यह एक ऐसे मान पर भरोसा करती है जिसकी हमलावर नकल कर सकते हैं और आधुनिक डिवाइस तेजी से इसे जानबूझकर बदलते रहते हैं। यह कॉम्बिनेशन इसे सक्रिय दुरुपयोग और सामान्य डिवाइस व्यवहार दोनों के खिलाफ कमजोर बनाता है।
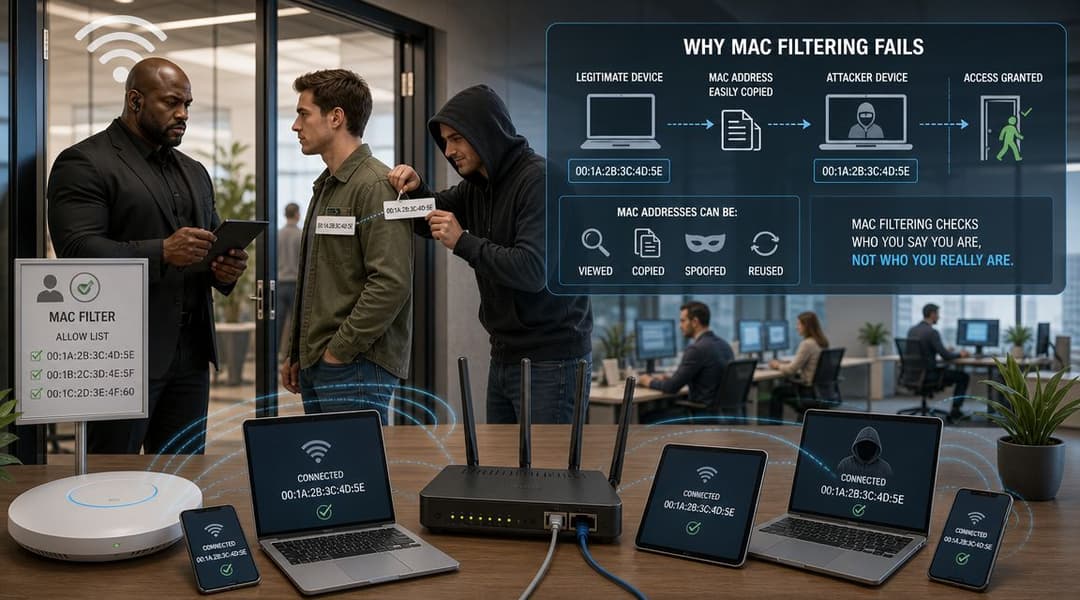
स्पूफ़िंग सीधे सुरक्षा को बायपास कर देती है
एक MAC पते को स्पूफ़ किया जा सकता है। व्यवहार में, इसका मतलब है कि कोई डिवाइस फ़ैक्टरी-असाइन किए गए पते से भिन्न MAC पता प्रस्तुत कर सकता है। यदि कोई हमलावर स्वीकृत पते को जान लेता है, तो फ़िल्टर धोखेबाज़ को स्वीकार कर सकता है क्योंकि नेटवर्क लेबल की जाँच कर रहा है, वास्तविक पहचान साबित नहीं कर रहा है।
UK नेटवर्क के लिए, MAC फ़िल्टरिंग एक स्टैंडअलोन नियंत्रण के रूप में कमजोर है क्योंकि MAC एड्रेस को स्पूफ़ किया जा सकता है, और यह दृष्टिकोण पासकी-आधारित या सर्टिफिकेट-आधारित एक्सेस विधियों की तुलना में बायपास करना आसान बनाता है, जैसा कि 2026 में MAC एड्रेस फ़िल्टरिंग पर Portnox की चर्चा में समझाया गया है।
यह कमजोरी उन वातावरणों में अधिक मायने रखती है जिन्हें ऑडिटेबिलिटी की आवश्यकता होती है। कोई वेन्यू या एंटरप्राइज केवल "एक ज्ञात डिवाइस कनेक्टेड" नहीं चाहता है। वह यह जानना चाहता है कि किस गैस्ट, कर्मचारी, ठेकेदार या टेनेंट ने किस पॉलिसी के तहत किस नेटवर्क को एक्सेस किया है।
रैंडमाइजेशन दूसरी तरफ से इस मॉडल को विफल कर देता है
आधुनिक डिवाइस प्राइवेसी के लिए MAC address को रैंडमाइज़ भी करते हैं। इसका मतलब है कि जिस आइडेंटिफायर पर आपका फ़िल्टर निर्भर करता है, वह शायद उस तरह से स्थिर न रहे जैसा पुराने WiFi डिज़ाइनों में माना जाता था।
यह कोई बग नहीं है। यह एक प्राइवेसी फीचर है। डिवाइस निर्माताओं ने पैसिव ट्रैकिंग को कठिन बनाने के लिए इसे पेश किया है। यह उपयोगकर्ताओं के लिए तो अच्छा है, लेकिन यह इस विचार पर बने किसी भी एक्सेस मॉडल को कमजोर करता है कि हार्डवेयर एड्रेस एक स्थायी पहचान का आधार है।
यदि आप वर्तमान फोन और लैपटॉप का उपयोग कर रहे हैं, तो यह समझना कि रैंडमाइज्ड MAC एड्रेस WiFi संचालन को कैसे प्रभावित करते हैं अब बुनियादी वायरलेस एडमिनिस्ट्रेशन का हिस्सा है।
सुरक्षा का दावा क्यों विफल हो जाता है
इन दोनों सच्चाइयों को एक साथ रखें तो MAC फ़िल्टरिंग का महत्व तेज़ी से समाप्त हो जाता है:
- यदि MAC दृश्यमान है, तो यह गुप्त नहीं है
- यदि MAC की नकल की जा सकती है, तो यह भरोसेमंद नहीं है
- यदि गोपनीयता के लिए MAC बदलता है, तो यह स्थिर नहीं है
- यदि यह गुप्त, भरोसेमंद, या स्थिर नहीं है, तो यह आपका मुख्य पहचान संकेत नहीं हो सकता
ऐसी सुरक्षा जो परिवर्तनशील डिवाइस लेबल पर निर्भर करती है, वह हमेशा कमजोर रहेगी।
यही कारण है कि MAC फ़िल्टरिंग अक्सर कंट्रोल का एक गलत एहसास पैदा करती है। यह कुछ सामान्य कनेक्शन प्रयासों को रोक सकती है, लेकिन यह एंटरप्राइज, गैस्ट या शेयर्ड-एक्सेस WiFi के लिए एक गंभीर बाधा के रूप में टिक नहीं पाती है।
सुरक्षित नेटवर्क एक्सेस के लिए आधुनिक विकल्प
एक बेहतर डिज़ाइन की शुरुआत सवाल को बदलने से होती है। यह मत पूछिए, “मुझे किस हार्डवेयर एड्रेस पर भरोसा करना चाहिए?” बल्कि यह पूछिए, “इस यूज़र या डिवाइस को यह कैसे साबित करना चाहिए कि वे कौन हैं, और इसके आधार पर उन्हें क्या एक्सेस मिलना चाहिए?”
वह बदलाव पहचान-आधारित पहुंच की ओर ले जाता है। डिवाइस लेबलों का पीछा करने के बजाय, आप उन तरीकों का उपयोग करके लोगों और प्रबंधित एंडपॉइंट्स को प्रमाणित करते हैं जो आधुनिक नेटवर्क के लिए डिज़ाइन किए गए हैं।
कर्मचारियों की पहुंच के लिए WPA3-Enterprise और 802.1X
कर्मचारी WiFi के लिए, WPA3-Enterprise के साथ 802.1X मानक दिशा है। एक्सेस उपयोगकर्ता क्रेडेंशियल, सर्टिफिकेट या दोनों से जुड़ा होता है, जो अक्सर Microsoft Entra ID, Okta, या Google Workspace जैसे डायरेक्टरी और SSO सिस्टम द्वारा समर्थित होता है।
यह कई ऐसी समस्याओं को हल करता है जिन्हें MAC फ़िल्टरिंग कभी हल नहीं कर सकती थी:
- एक्सेस उपयोगकर्ता पहचान का अनुसरण करता है
- निर्देशिका स्थिति बदलने पर निरसन होता है
- नीति भूमिका, समूह, डिवाइस प्रकार, या स्थान के अनुसार भिन्न हो सकती है
- ऑडिट ट्रेल “SSID पर देखा गया MAC पता” की तुलना में कहीं अधिक सार्थक हैं
अतिथि और सार्वजनिक WiFi के लिए OpenRoaming और Passpoint
गैस्ट WiFi को सुरक्षा और सुविधा दोनों की आवश्यकता होती है। पारंपरिक Captive Portal और साझा पासवर्ड बाधाएं पैदा करते हैं। MAC फ़िल्टरिंग और भी कम उपयुक्त है क्योंकि गैस्ट डिवाइस अस्थायी होते हैं और अक्सर प्राइवेसी-रैंडमाइज्ड होते हैं।
OpenRoaming और Passpoint अनुभव को आगे बढ़ाते हैं। यूज़र एक विश्वसनीय आइडेंटिटी फ़्लो के माध्यम से एक बार प्रमाणित होते हैं और फिर भागीदार परिवेशों में सुरक्षित और स्वचालित रूप से कनेक्ट होते हैं। यह वेन्यू को कमज़ोर हार्डवेयर-एड्रेस लॉजिक पर भरोसा किए बिना पहले पैकेट से ही एन्क्रिप्टेड कनेक्टिविटी प्रदान करता है।
व्यापक नेटवर्क एक्सेस नियंत्रण दृष्टिकोण का मूल्यांकन करने वाली टीमों के लिए, यह प्रमुख विभाजन रेखा है। डिवाइस-सूची नियंत्रण स्थिर होते हैं। पहचान-आधारित ऑनबोर्डिंग गतिशील और नीति-संचालित होती है।
पुराने और बिना स्क्रीन वाले (headless) डिवाइसेज के लिए iPSK
कुछ डिवाइस अभी भी 802.1X नहीं कर सकते हैं। प्रिंटर, सेंसर, स्कैनर, साइनेज यूनिट और कुछ IoT एंडपॉइंट अक्सर इसी श्रेणी में आते हैं।
यहीं पर Individual Pre-Shared Keys (iPSK) मदद करते हैं। हर चीज़ के लिए एक साझा पासवर्ड के बजाय, प्रत्येक डिवाइस या डिवाइस के वर्ग को अपना स्वयं का क्रेडेंशियल और नीति मिलती है। यह आपको MAC अनुमति सूची की तुलना में कहीं बेहतर अलगाव, निरसन और परिचालन नियंत्रण प्रदान करता है।
एक्सेस कंट्रोल विधियों की तुलना
| फ़ीचर | MAC Address फ़िल्टरिंग | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | Individual PSK (iPSK) |
|---|---|---|---|---|
| प्राथमिक ट्रस्ट मॉडल | डिवाइस एड्रेस | यूज़र या डिवाइस पहचान | फ़ेडरेटेड या प्लेटफ़ॉर्म पहचान | प्रति-डिवाइस या प्रति-पॉलिसी क्रेडेंशियल |
| स्टाफ़ WiFi के लिए उपयुक्त | कमज़ोर विकल्प | मजबूत विकल्प | सीमित | गैर-802.1X डिवाइस के लिए उपयोगी |
| गेस्ट WiFi के लिए उपयुक्त | खराब विकल्प | आमतौर पर गेस्ट मॉडल नहीं | मजबूत विकल्प | सीमित |
| डिवाइस के बार-बार बदलने (चर्न) को अच्छी तरह संभालता है | नहीं | हाँ | हाँ | MAC सूचियों से बेहतर |
| मजबूत पॉलिसी नियंत्रण का समर्थन करता है | सीमित | हाँ | हाँ | हाँ |
| प्राइवेसी-रैंडमाइज्ड डिवाइस के साथ अच्छी तरह काम करता है | खराब | बेहतर | बेहतर | बेहतर |
| प्रशासनिक बोझ | मैन्युअल सूची रखरखाव | केंद्रीकृत पहचान प्रबंधन | केंद्रीकृत ऑनबोर्डिंग | प्रति डिवाइस या पॉलिसी प्रबंधित |
एक व्यावहारिक माइग्रेशन का मार्ग
यदि आप किसी लाइव एनवायरनमेंट में MAC filtering को बदल रहे हैं, तो केवल पूर्ण विकल्पों के बारे में न सोचें। यूज़र और डिवाइस श्रेणी के आधार पर सोचें:
- कर्मचारी और ठेकेदार डायरेक्टरी-समर्थित ऑथेंटिकेशन के साथ 802.1X पर स्थानांतरित होते हैं।
- मेहमान और सार्वजनिक उपयोगकर्ता Passpoint या OpenRoaming-शैली के ऑनबोर्डिंग पर स्थानांतरित होते हैं।
- विरासत (लीगेसी) और हेडलेस डिवाइस iPSK या सर्टिफिकेट-आधारित विकल्पों पर स्थानांतरित होते हैं जहां समर्थित हो।
- असाधारण पुराने एंडपॉइंट्स अस्थायी रूप से MAC-आधारित नियमों को रख सकते हैं, लेकिन केवल एक पूरक के रूप में।
इस क्षेत्र में एक उदाहरण Purple है, जो आइडेंटिटी-आधारित गेस्ट और स्टाफ एक्सेस, OpenRoaming और Passpoint, और पुराने परिवेशों के लिए iPSK जैसे विकल्पों का समर्थन करता है। जब आपका नेटवर्क डिवाइस सूचियों से बड़ा हो जाता है, तो मूल्यांकन करने के लिए यह सही श्रेणी का समाधान है।
हॉस्पिटैलिटी, रिटेल और हेल्थकेयर के लिए व्यावहारिक मार्गदर्शन
विभिन्न क्षेत्र अलग-अलग कारणों से समान MAC फ़िल्टरिंग सीमाओं का सामना करते हैं। होटलों को मेहमानों के आने-जाने में कठिनाई होती है। खुदरा विक्रेताओं को ग्राहक, कर्मचारी और परिचालन ट्रैफ़िक के बीच विभाजन की आवश्यकता होती है। स्वास्थ्य सेवा संगठनों को इस बात को लेकर अधिक मजबूत आश्वासन की आवश्यकता होती है कि कौन और क्या कनेक्ट हो रहा है।
ऐतिहासिक रूप से, आधुनिक एन्क्रिप्टेड ऑथेंटिकेशन मानक बनने से पहले MAC फ़िल्टरिंग एक शुरुआती WiFi एक्सेस-कंट्रोल मील के पत्थर के रूप में उभरा। यह तब समझ में आता था जब वायरलेस नेटवर्क सरल और छोटे थे। लेकिन 2010 के दशक तक, सुरक्षा शिक्षक पहले से ही इसकी सीमाओं को उजागर कर रहे थे क्योंकि MAC एड्रेस को मैन्युअल रूप से बदला जा सकता है, यही कारण है कि वर्तमान UK एंटरप्राइज और वेन्यू नेटवर्क आमतौर पर इसे अधिकतम पूरक के रूप में मानते हैं, जैसा कि MAC फ़िल्टरिंग सीमाओं की Smallstep की व्याख्या में उल्लेख किया गया है।
आतिथ्य (हॉस्पिटैलिटी)
होटल, रेस्तरां, बार, और इवेंट वेन्यू एक क्यूरेटेड MAC सूची पर गेस्ट एक्सेस नहीं चला सकते। यूज़र बेस अस्थायी है, डिवाइस अनमैनेज्ड हैं, और सपोर्ट का बोझ लगातार बना रहेगा।
एक बेहतर मॉडल इस तरह दिखता है:
- Passpoint या समान पासवर्ड रहित ऑनबोर्डिंग के माध्यम से गेस्ट एक्सेस
- 802.1X और SSO-समर्थित पहचान के माध्यम से कर्मचारी एक्सेस
- जहां आवश्यकता हो वहां भूमिका-आधारित नीति या iPSK के साथ अलग किए गए बैक-ऑफ़िस डिवाइस
यदि आप अभी भी हॉस्पिटैलिटी में MAC filtering देखते हैं, तो यह आमतौर पर मुख्य नेटवर्क डिज़ाइन के बजाय एक सीमित पुराने अपवाद से जुड़ा होता है।
रिटेल
रिटेल नेटवर्कों को स्पष्ट विभाजन की आवश्यकता होती है। पॉइंट ऑफ सेल, हैंडहेल्ड स्टॉक डिवाइस, स्टाफ मोबाइल, डिजिटल साइनेज और कस्टमर WiFi को किसी डिवाइस लिस्ट के पीछे नहीं होना चाहिए जो एक्सेस पॉलिसी होने का नाटक कर रही हो।
इसके बजाय पहचान और सेगमेंटेशन का उपयोग करें:
- स्टाफ की पहचान स्टाफ नेटवर्क से मैप होती है
- ऑपरेशनल डिवाइसों को कड़ाई से सीमित एक्सेस मिलता है
- कस्टमर ट्रैफ़िक आंतरिक सिस्टम से अलग रहता है
फिक्स्ड टर्मिनलों के लिए MAC filtering आकर्षक लग सकती है, लेकिन iPSK या सर्टिफिकेट-समर्थित दृष्टिकोणों को प्रबंधित करना और आसानी से रिवोक करना अधिक आसान है।
हेल्थकेयर
हेल्थकेयर वातावरण में कमजोर पहचान के लिए बिल्कुल भी गुंजाइश नहीं होती है। क्लीनिकल वर्कफ़्लो, शेयर्ड डिवाइस, रोमिंग स्टाफ, और संवेदनशील सिस्टम सभी हार्डवेयर-एड्रेस जांच की तुलना में अधिक मजबूत नियंत्रणों की मांग करते हैं।
हेल्थकेयर में, “ज्ञात डिवाइस” का मतलब “सही पॉलिसी के तहत ऑथराइज्ड यूज़र” नहीं होता है।
यही मुख्य डिज़ाइन सिद्धांत है। यदि किसी वार्ड टैबलेट को बदला जाता है, उधार लिया जाता है, या रीकॉन्फ़िगर किया जाता है, तो MAC फ़िल्टरिंग आपको इस बारे में बहुत कम जानकारी देती है कि कनेक्शन पर भरोसा किया जाना चाहिए या नहीं। पहचान-आधारित एक्सेस और सेगमेंटेड डिवाइस पॉलिसी कहीं अधिक सुरक्षित विकल्प हैं।
डिवाइस सूचियों से आगे बढ़कर पहचान-आधारित सुरक्षा अपनाना
MAC filtering बेकार नहीं है। यह अब मुख्य समाधान के रूप में पर्याप्त नहीं रह गया है।
यह WiFi प्रशासन के एक प्रारंभिक चरण से आया है जब नेटवर्क छोटे थे और खतरे का मॉडल सरल था। आज के परिवेश गतिशील, साझा, गोपनीयता के प्रति जागरूक और नीति-भारी हैं। निश्चित डिवाइस पहचानकर्ताओं के इर्द-गिर्द बनाया गया नियंत्रण उस वास्तविकता के साथ तालमेल नहीं रख सकता।
व्यापक सबक नेटवर्किंग के बाहर भी दिखाई देता है। सुविधाओं की टीमों ने भौतिक पहुंच (फिजिकल एक्सेस) में भी यही बात सीखी है। पुराने सिस्टम स्थिर सूचियों और साझा क्रेडेंशियल पर निर्भर थे, जबकि नए प्लेटफॉर्म पहचान, ऑटोमेशन और पॉलिसी का उपयोग करते हैं। यदि आप गैर-नेटवर्क उदाहरण चाहते हैं, तो स्वचालित जिम एक्सेस समाधान के लिए यह मार्गदर्शिका मैन्युअल प्रवेश नियमों से अधिक स्मार्ट एक्सेस कंट्रोल की ओर समान बदलाव को दर्शाती है।
WiFi के लिए, आधुनिक डिज़ाइन सिद्धांत सरल है। पहचान पर भरोसा करें, न कि किसी परिवर्तनशील हार्डवेयर लेबल पर। उन तरीकों का उपयोग करें जो यह साबित कर सकें कि कोई व्यक्ति या प्रबंधित डिवाइस कौन है, पॉलिसी को लगातार लागू करें, और स्थिति बदलने पर एक्सेस को सफाई से निरस्त करें। यदि आप अपने वायरलेस रोडमैप की समीक्षा कर रहे हैं, तो सुरक्षित वायरलेस नेटवर्किंग पर यह व्यापक दृष्टिकोण शुरू करने के लिए सही जगह है।
इसका व्यावहारिक परिणाम बेहतर सुरक्षा और कम एडमिन परेशानी है। आप सूचियों को एडिट करने में कम समय बिताते हैं और स्टाफ, मेहमानों, किरायेदारों और डिवाइसों पर वास्तविक पॉलिसी लागू करने में अधिक समय बिताते हैं।
यदि आप MAC फ़िल्टरिंग को अधिक आधुनिक एक्सेस मॉडल से बदल रहे हैं, तो पासवर्डलेस गेस्ट एक्सेस, आइडेंटिटी प्रोवाइडर्स से जुड़े स्टाफ ऑथेंटिकेशन, OpenRoaming और Passpoint सपोर्ट, और पुराने डिवाइसों के लिए पॉलिसी विकल्पों का मूल्यांकन करने के लिए Purple एक बेहतरीन प्लेटफ़ॉर्म है।



