
Enterprise SD-WAN vs MPLS architecture & cost advisor
Compare enterprise WAN topologies, evaluate annual circuit cost savings, and design local internet breakout policies for multi-site branch and venue WiFi networks.
Restaurant groups, distributed retailers, or regional financial branches.
Rigid private circuits connecting branches to central data centres. High recurring cost.
Defines direct internet breakout and bandwidth offload rules.
Informs topology design and SLA requirements.
Architectural recommendation: Hybrid SD-WAN with Direct Internet Access (DIA) breakout
Immediate local breakout for guest WiFi and SaaS at the branch edge. Eliminates 45% to 65% of expensive MPLS backhaul bandwidth.
Replace secondary MPLS backup circuits with business broadband and 5G. Keep primary MPLS for synchronous ERP and latency-sensitive VoIP until circuit renewal.
High footfall venues demand local captive portal splash redirection. Backhauling guest traffic across private WAN links increases cost and introduces compliance exposure.
Sequence the migration by circuit renewal date. Cutting a contract mid-term usually forfeits more in termination fees than the first year of underlay saving returns.
Cost basis: 30 sites at $1,100 per site per month for full MPLS against $380 for an SD-WAN underlay. Your selected architecture is modelled at $1,100 per site per month, so today's run rate is $396,000 a year. These are illustrative market rates for modelling, not a quote.
Technical comparison: SD-WAN vs traditional MPLS vs hybrid WAN
| Feature | Traditional MPLS | Hybrid WAN (recommended) | Pure broadband SD-WAN |
|---|---|---|---|
| Cost per Mbps | High ($10 to $25 / Mbps) | Optimised ($2 to $6 / Mbps) | Lowest ($0.50 to $2 / Mbps) |
| Cloud SaaS routing | Backhauled via data centre | Direct local breakout (DIA) | Direct local breakout (DIA) |
| Latency guarantees | Strict telco SLA | Selective SLA on critical paths | Application path steering |
| Branch provisioning | 60 to 90 business days | 5 to 10 days for internet leg | 3 to 7 days zero-touch |
| Guest WiFi isolation | Chokes core circuit if backhauled | Complete local offload | Complete local offload |
Compatible SD-WAN & branch gateway ecosystems:
Planning an SD-WAN migration or venue WiFi deployment?
Consult with our network specialists to design direct internet breakout, captive portal integration, and centralised footfall analytics.
आपका नेटवर्क शायद उस तरीके के लिए डिज़ाइन नहीं किया गया था जिस तरह से अब व्यवसाय संचालित होता है।
कुछ साल पहले, अधिकांश ट्रैफ़िक कंपनी के दायरे के भीतर रहता था। आज ऐसा नहीं है। होटल के मेहमान बिना किसी रुकावट के WiFi की उम्मीद करते हैं, रिटेल ब्रांच क्लाउड-आधारित PoS और एनालिटिक्स पर निर्भर हैं, और क्लीनिकल टीमों को उन प्रणालियों तक विश्वसनीय पहुंच की आवश्यकता होती है जिनमें व्यवधान बर्दाश्त नहीं किया जा सकता। साथ ही, IT टीमों पर कैरियर खर्च को कम करने, लचीलापन सुधारने और एक्सेस कंट्रोल को सख्त करने का दबाव है।
यही कारण है कि SD-WAN बनाम MPLS का निर्णय महत्वपूर्ण है। यह नेटवर्किंग विशेषज्ञों के लिए कोई फीचर तुलना नहीं है। यह एक ऑपरेटिंग मॉडल का निर्णय है जो एप्लिकेशन प्रदर्शन, ब्रांच रोलआउट, अनुपालन स्थिति और व्यवसाय कितनी तेज़ी से साइटों को खोल, अधिग्रहित या पुनर्गठित कर सकता है, इस बात को प्रभावित करता है।
आधुनिक नेटवर्क चौराहा
लंबे समय तक, MPLS एक सुरक्षित उत्तर था। यह 1990 के दशक के अंत में विकसित होने के बाद, 2000 के दशक की शुरुआत तक एंटरप्राइज WAN के लिए स्वर्ण मानक बन गया, और इसने लगभग दो दशकों तक एंटरप्राइज WAN पर अपना दबदबा बनाए रखा क्योंकि इसने महत्वपूर्ण अनुप्रयोगों के लिए अपटाइम और निरंतर प्रदर्शन प्रदान किया, जैसा कि MPLS और SD-WAN के विकास की Pure IP की समीक्षा में रेखांकित किया गया है। वह इतिहास महत्वपूर्ण है क्योंकि कई संगठन अभी भी उन मान्यताओं के आधार पर तैयार किए गए WAN डिज़ाइन का उपयोग कर रहे हैं।
समस्या यह है कि वे धारणाएँ बदल गईं।
क्लाउड प्लेटफॉर्म, SaaS, वितरित टीमों, अतिथि सेवाओं, मोबाइल वर्कफ़्लो और ब्रांच-हैवी ऑपरेशन्स ने ट्रैफ़िक पैटर्न को पुराने हब-एंड-स्पोक मॉडल से दूर कर दिया। MPLS ऐसे वातावरण के लिए नहीं बनाया गया था जहाँ उपयोगकर्ता एक जगह बैठते हैं, एप्लिकेशन कहीं और रहते हैं, और ग्राहक एज पर डिजिटल सेवाओं की उम्मीद करते हैं।
SD-WAN का उदय इसलिए हुआ क्योंकि व्यवसायों को एक ऐसे WAN की आवश्यकता थी जो कैरियर प्रोविजनिंग चक्रों की तुलना में तेज़ी से अनुकूलित हो सके। इसने IT टीमों को कई ट्रांसपोर्ट प्रकारों का उपयोग करने, ट्रैफ़िक को बुद्धिमानी से चलाने और हर एप्लिकेशन को एक ही लेन में रखने जैसा व्यवहार बंद करने का एक तरीका दिया।
MPLS ने अपने युग की उद्यम समस्या का समाधान किया। SD-WAN उस क्लाउड-वितरित समस्या का समाधान करता है जो आज अधिकांश व्यवसायों के पास है।
इसका मतलब यह नहीं है कि MPLS अप्रचलित हो गया है। इसका मतलब यह है कि बाइनरी फ्रेमिंग आमतौर पर गलत होती है। वास्तविक वातावरण में, विशेष रूप से हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और मल्टी-साइट संचालन में, बेहतर सवाल यह नहीं है कि "कौन जीतता है?" बल्कि यह है कि "कौन सा ट्रैफिक डिटरमिनिस्टिक परफॉर्मेंस का हकदार है, और किस ट्रैफिक को लचीलेपन और कम लागत वाले ट्रांसपोर्ट से अधिक लाभ होता है?"
यह वह चौराहा है जिस पर अधिकांश CTO अभी खड़े हैं।
बुनियादी आर्किटेक्चर को समझना
उच्च स्तर पर, MPLS और SD-WAN WAN समस्या के विभिन्न हिस्सों को हल करते हैं।
MPLS वास्तव में क्या है
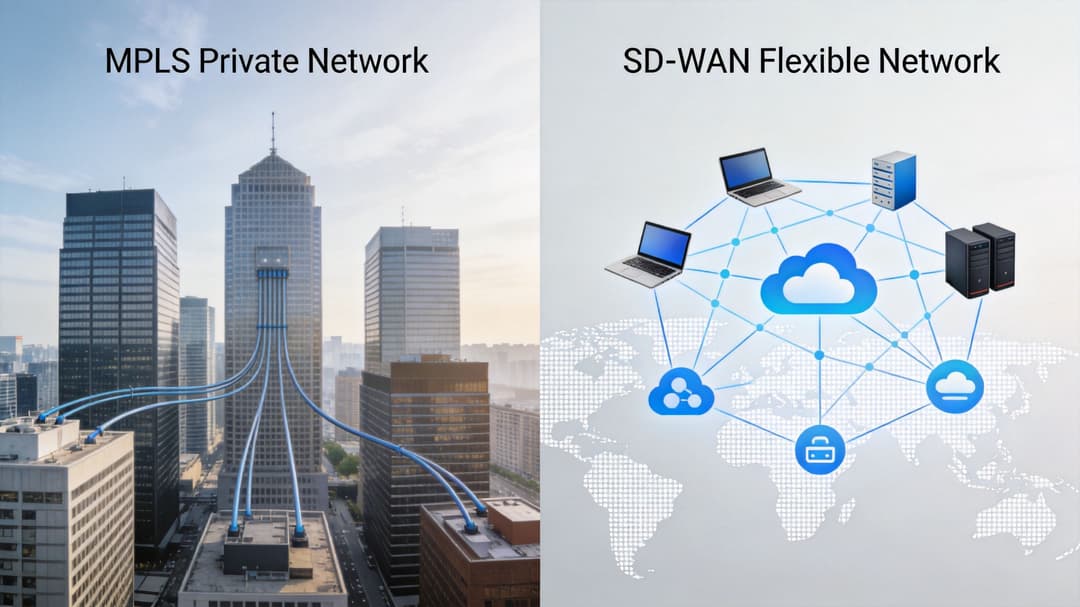
MPLS को कैरियर द्वारा संचालित एक निजी मोटरवे के रूप में समझें। ट्रैफ़िक पहले से तैयार किए गए पथों पर चलता है, और प्रदाता यह नियंत्रित करता है कि उस नेटवर्क पर पैकेट को कैसे प्राथमिकता दी जाए। यही कारण है कि उन परिवेशों में MPLS की इतनी मजबूत प्रतिष्ठा है जहाँ लचीलेपन से अधिक अनुमान लगाने की क्षमता मायने रखती है।
व्यवहार में, MPLS कैरियर-प्रबंधित, नीति-संचालित और विश्वसनीयता के आधार पर संरचित होता है। यदि आपको महत्वपूर्ण प्रणालियों के लिए ब्रांच-टू-डेटा-सेंटर कनेक्टिविटी की आवश्यकता है, तो यह आपको एक नियंत्रित पथ और एक सेवा मॉडल प्रदान करता है जिसे अधिकांश IT लीडर अच्छी तरह समझते हैं।
इसका नुकसान नियंत्रण और बदलाव की गति है। यदि व्यवसाय नए स्थान जोड़ता है, एप्लिकेशन पैटर्न बदलता है, या अलग प्राथमिकता की आवश्यकता होती है, तो आपकी टीम अक्सर प्रदाता की समय-सीमा और संचालन मॉडल पर निर्भर करती है।
SD-WAN वास्तव में क्या है
SD-WAN एक सॉफ्टवेयर ओवरले है जो एक या अधिक अंडरले ट्रांसपोर्ट के ऊपर काम करता है। उन अंडरले में ब्रॉडबैंड, LTE, या यहाँ तक कि स्वयं MPLS भी शामिल हो सकता है। मुख्य बदलाव यह है कि इंटेलिजेंस सॉफ्टवेयर में चली जाती है, जहाँ ट्रैफ़िक पॉलिसियों को केंद्रीय रूप से प्रबंधित किया जा सकता है और एप्लिकेशन आवश्यकताओं और वास्तविक नेटवर्क स्थितियों के आधार पर समायोजित किया जा सकता है।
एक उपयोगी मानसिक मॉडल एक निश्चित मार्ग के बजाय सैटेलाइट नेविगेशन का है। एक सर्वोत्तम पथ मान लेने के बजाय, SD-WAN लगातार उपलब्ध लिंक का मूल्यांकन करता है और आपके द्वारा निर्धारित नीति के अनुसार ट्रैफ़िक को निर्देशित करता है।
यह बात SD-WAN को विशेष रूप से क्लाउड-heavy संगठनों, ब्रांच एस्टेट और उन व्यवसायों के लिए आकर्षक बनाती है जिन्हें निजी सर्किट लीड समय की प्रतीक्षा किए बिना नए साइटों को तेज़ी से ऑनलाइन लाने की आवश्यकता होती है।
जहाँ लोग तुलना को गलत समझते हैं
सबसे आम गलती यह है कि हर परिदृश्य में SD-WAN बनाम MPLS को एक-दूसरे के सीधे विकल्प के रूप में माना जाता है। वे ऐसे नहीं हैं।
एक प्राइवेट कैरियर नियंत्रण के साथ ट्रांसपोर्ट आर्किटेक्चर है। दूसरा एक सॉफ्टवेयर नियंत्रण लेयर है जो कई ट्रांसपोर्ट प्रकारों का उपयोग कर सकता है। कई वास्तविक डिप्लॉयमेंट में, SD-WAN पहले दिन ही MPLS को रीप्लेस नहीं करता है। यह इसके इर्द-गिर्द, इंटरनेट लिंक और मोबाइल बैकअप पथों के साथ तालमेल बनाता है।
अवधारणा को समझने का एक आसान तरीका:
- MPLS तब उपयुक्त होता है जब व्यवसाय महत्वपूर्ण फ़्लो के एक निर्धारित सेट के लिए स्थिर, कैरियर-समर्थित प्रदर्शन को महत्व देता है।
- SD-WAN तब उपयुक्त होता है जब व्यवसाय को चपलता, केंद्रीय पॉलिसी नियंत्रण और क्लाउड व ब्रांच कनेक्टिविटी के साथ बेहतर तालमेल की आवश्यकता होती है।
- हाइब्रिड तब उपयुक्त होता है जब ये दोनों बातें सच हों, और अक्सर ऐसा ही होता है।
मुख्य तुलना SD-WAN बनाम MPLS
300 स्टोर, क्लिनिक या होटल साइटों वाला एक CTO शायद ही कभी दो स्पष्ट आरेखों के बीच चयन कर रहा होता है। निर्णय यह होता है कि क्या WAN प्रत्येक ब्रांच की समस्या को कैरियर टिकट या सुरक्षा अपवाद में बदले बिना क्लाउड ऐप्स, अतिथि सेवाओं, भुगतान ट्रैफ़िक, VoIP और स्थानीय संचालन का समर्थन करेगा।
sd wan बनाम mpls के लिए यह व्यावहारिक ढांचा है।
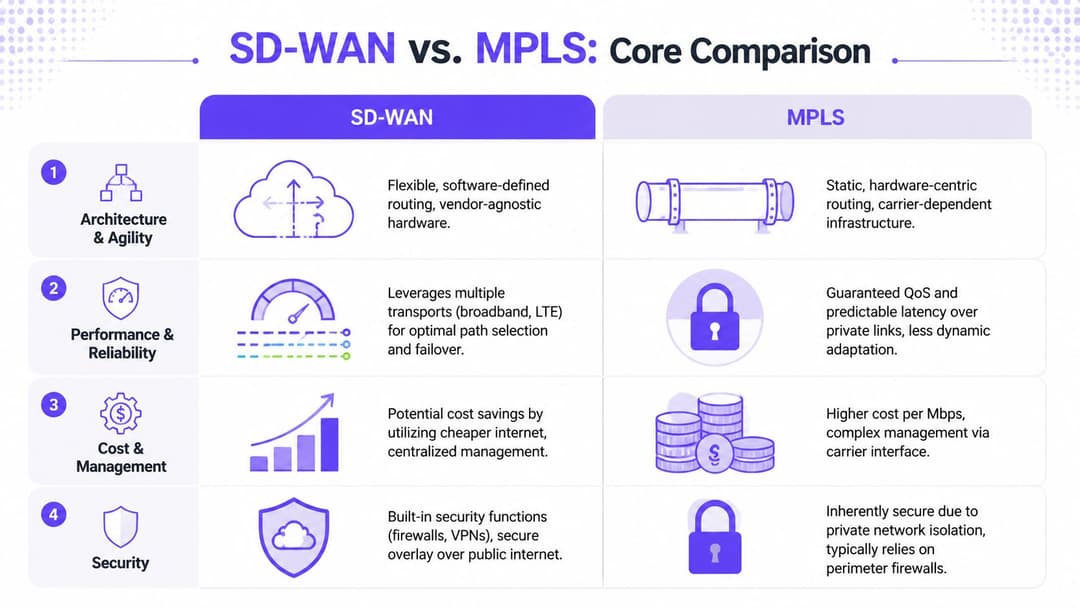
| विशेषता | MPLS (Multi-Protocol Label Switching) | SD-WAN (Software-Defined WAN) |
|---|---|---|
| आर्किटेक्चर | निजी, कैरियर-प्रबंधित WAN पथ | कई ट्रांसपोर्ट में फैला सॉफ्टवेयर ओवरले |
| चपलता | बदलाव में धीमा, प्रदाता पर निर्भर | तेज़ नीति परिवर्तन और ब्रांच रोलआउट |
| प्रदर्शन दृष्टिकोण | निश्चित प्राथमिकता के साथ निर्धारित पथ | लिंक स्थितियों के आधार पर रीयल-टाइम पथ चयन |
| क्लाउड अनुकूलता | प्रत्यक्ष क्लाउड एक्सेस के लिए कम स्वाभाविक | SaaS और इंटरनेट-प्रथम ट्रैफिक के साथ बेहतर संरेखित |
| सुरक्षा स्थिति | सार्वजनिक इंटरनेट से अंतर्निहित अलगाव | व्यापक प्रदर्शन, मजबूत डिजाइन और नियंत्रण पर निर्भर |
| लागत मॉडल | प्रीमियम निजी कनेक्टिविटी | कम लागत वाले ट्रांसपोर्ट विकल्प, साथ ही प्लेटफॉर्म और परिचालन संबंधी विचार |
| सबसे उपयुक्त | पूर्वानुमानित व्यवहार की आवश्यकता वाले महत्वपूर्ण अनुप्रयोग | लचीलेपन और दृश्यता की आवश्यकता वाले वितरित एस्टेट |
आर्किटेक्चर और चपलता
MPLS उन स्थिर वातावरणों में अच्छी तरह से काम करता है जहाँ एप्लिकेशन पथ, ब्रांच प्राथमिकताएँ और बदलाव की समय-सीमाएँ पूर्वानुमेय होती हैं। यह तब प्रतिबंधात्मक हो जाता है जब व्यवसाय नई साइटें जोड़ रहा हो, नई क्लाउड सेवाएँ शुरू कर रहा हो, या ऐसे अधिग्रहणों को शामिल कर रहा हो जो मिश्रित एक्सेस प्रदाताओं और असमान स्थानीय कनेक्टिविटी को साथ लाते हैं।
SD-WAN एंटरप्राइज़ को अधिक प्रत्यक्ष नियंत्रण प्रदान करता है। नेटवर्क टीमें केंद्रीय रूप से नीति निर्धारित कर सकती हैं, इसे पूरे एस्टेट में लागू कर सकती हैं, और कैरियर द्वारा क्लासेज या सर्किट को फिर से कॉन्फ़िगर करने की प्रतीक्षा किए बिना पाथ सिलेक्शन को समायोजित कर सकती हैं।
वह अंतर ग्राहक-सामना करने वाले संचालन में जल्दी दिखाई देता है:
- Retail साइटों को तेजी से टर्न-अप, विश्वसनीय कार्ड लेनदेन और स्टोर सिस्टम को गेस्ट या पार्टनर एक्सेस से अलग करने के लिए पर्याप्त लचीलेपन की आवश्यकता होती है।
- Hospitality स्थानों में PMS ट्रैफ़िक, स्टाफ एप्लिकेशन, गेस्ट WiFi, स्ट्रीमिंग और बिल्डिंग सिस्टम का एक जटिल मिश्रण होता है।
- Healthcare शाखाओं और क्लीनिकों को क्लीनिकल प्लेटफ़ॉर्म तक अनुमानित पहुंच की आवश्यकता होती है, लेकिन उन्हें महीनों के WAN रिडिजाइन के बिना नए स्थान और थर्ड-पार्टी कनेक्शन जोड़ने की भी आवश्यकता होती है।
इस तरह के एस्टेट के लिए, नेटवर्क आधुनिकीकरण के बड़े-बड़े दावों की तुलना में वितरित व्यवसायों के लिए व्यावहारिक SD-WAN लाभ अधिक मायने रखते हैं।
प्रदर्शन और QoS
प्रदर्शन से जुड़ी चर्चाएं अक्सर एक गलत शॉर्टकट बनकर रह जाती हैं। MPLS को एक प्रीमियम विकल्प के रूप में माना जाता है और SD-WAN को बेहतर मार्केटिंग वाले इंटरनेट एक्सेस के रूप में। यह इस बात को नजरअंदाज करता है कि लोड होने पर प्रत्येक मॉडल कैसा व्यवहार करता है।
MPLS को परिभाषित क्लासेस ऑफ सर्विस और प्रेडिक्टेबल फ़ॉरवर्डिंग व्यवहार के आसपास बनाया गया है। यदि किसी वॉयस प्लेटफॉर्म, ट्रांजैक्शन फ्लो, या ब्रांच-टू-डेटा-सेंटर एप्लिकेशन को एक ज्ञात प्राथमिकता वर्ग में रहना चाहिए, तो MPLS अभी भी संचालन टीमों को एक बहुत ही नियंत्रित वातावरण देता है। यह उन संपत्तियों में मायने रखता है जहाँ कुछ एप्लिकेशन अधिकांश व्यावसायिक जोखिम उठाते हैं।
SD-WAN तब अधिक मजबूत साबित होता है जब लिंक की स्थितियाँ बदलती हैं और ट्रैफ़िक पैटर्न कम व्यवस्थित होते हैं। यह उपलब्ध पथों पर पैकेट हानि, जिटर और लेटेंसी का मूल्यांकन कर सकता है और नीति और वास्तविक लिंक स्वास्थ्य के आधार पर ट्रैफ़िक को निर्देशित कर सकता है। व्यवहार में, यह क्लाउड-हैवी ब्रांचों को एक स्थिर डिज़ाइन की तुलना में बहुत अधिक मदद करता है।
परिचालन अंतर सरल है - MPLS ज्ञात प्राथमिकताओं को अच्छी तरह से सुरक्षित रखता है। दिन के दौरान प्राथमिकताओं में बदलाव होने पर SD-WAN बेहतर तरीके से ढल जाता है।
यही कारण है कि एंड-यूज़र-फेसिंग व्यवसाय अक्सर हाइब्रिड डिज़ाइन की ओर झुकते हैं। एक होटल भुगतान और वॉयस ट्रैफ़िक को अत्यधिक नियंत्रित पथों पर रख सकता है, जबकि गेस्ट इंटरनेट और SaaS ट्रैफ़िक को ब्रॉडबैंड पर भेज सकता है। एक रिटेलर POS और इन्वेंट्री फ्लो की सुरक्षा कर सकता है जबकि डिजिटल साइनेज, एनालिटिक्स अपलोड और गेस्ट सेवाओं को सस्ता इंटरनेट पाथ दे सकता है। एक क्लिनिक क्लीनिकल सिस्टम के लिए सख्त हैंडलिंग को बनाए रख सकता है और सहयोग तथा बैकअप लिंक के लिए लचीला इंटरनेट-आधारित एक्सेस जोड़ सकता है।
सुरक्षा मॉडल
सुरक्षा संबंधी निर्णय तब बिगड़ जाते हैं जब टीमें निजी ट्रांसपोर्ट को इस तरह से देखती हैं जैसे कि वह एक सुरक्षा आर्किटेक्चर के समान ही हो।
MPLS सार्वजनिक इंटरनेट पर जोखिम को कम करता है। यह उपयोगी है, विशेष रूप से लेगेसी अनुप्रयोगों और ब्रांचों तथा डेटा केंद्रों के बीच कड़ाई से नियंत्रित ईस्ट-वेस्ट ट्रैफ़िक के लिए। लेकिन MPLS अकेले पहचान, विभाजन, डिवाइस ट्रस्ट या ऑडिट आवश्यकताओं को हल नहीं करता है।
SD-WAN आमतौर पर अधिक प्रत्यक्ष इंटरनेट उपयोग, अधिक पॉलिसी पॉइंट और क्लाउड सुरक्षा सेवाओं के साथ अधिक एकीकरण पेश करता है। यह टीमों को अधिक लचीलापन देता है, लेकिन यह डिज़ाइन अनुशासन पर भी अधिक दबाव डालता है। ब्रांच फ़ायरवॉलिंग, सेगमेंटेशन, सर्टिफिकेट मैनेजमेंट, पॉलिसी कंसिस्टेंसी और सिक्योर लोकल ब्रेकआउट सभी का सही होना आवश्यक है।
जैसा कि Zscaler's analysis of SD-WAN versus MPLS security trade-offs में चर्चा की गई है, SD-WAN एन्क्रिप्टेड टनल का उपयोग करने और क्लाउड-डिलीवर सुरक्षा नियंत्रणों के साथ निकटता से एकीकृत होने के बाद भी MPLS की तुलना में अटैक सरफेस को बढ़ाता है। यह अंतर स्वास्थ्य सेवा और GDPR-संवेदनशील हॉस्पिटैलिटी ऑपरेशन्स जैसे विनियमित वातावरणों में अधिक मायने रखता है, जहां टीमों को कई साइटों पर ऑडिटेबिलिटी, एक्सेस कंट्रोल और मजबूत पहचान प्रशासन की आवश्यकता होती है।
व्यावहारिक गलती आर्किटेक्चर के अनुसार भिन्न होती है:
- MPLS-led estates अक्सर यह मान लेते हैं कि निजी कनेक्टिविटी ही पर्याप्त है और वे पहचान नीति, सेगमेंटेशन और उपयोगकर्ता पहुंच समीक्षाओं को बहुत ढीला छोड़ देते हैं।
- SD-WAN-led estates ब्रांच कनेक्टिविटी पर तेजी से आगे बढ़ सकते हैं और बाद में ही उन्हें असंगत फ़ायरवॉल नियम, कमजोर स्थानीय ब्रेकआउट या खराब परिचालन नियंत्रण का पता चलता है।
- Hybrid estates को स्पष्ट नीति स्वामित्व की आवश्यकता होती है, क्योंकि अंडरले प्रत्येक साइट के अनुसार भिन्न हो सकता है जबकि सुरक्षा मानक भिन्न नहीं हो सकते।
उन स्थानों और उद्यमों के लिए जो सीधे एंड-यूज़र्स को सेवा प्रदान करते हैं, अधिक उपयोगी सवाल यह नहीं है कि सिद्धांत रूप में कौन सा ट्रांसपोर्ट अधिक सुरक्षित है। बल्कि यह है कि पॉलिसी कहाँ रहती है। यदि गेस्ट, स्टाफ, कॉन्ट्रैक्टर, IoT डिवाइस और बिजनेस-क्रिटिकल ऐप्स एक ही फिजिकल साइट को साझा करते हैं, तो विजेता डिज़ाइन वह है जो उन सभी पर पहचान, एक्सेस और सेगमेंटेशन को लगातार लागू करता है।
यही वह जगह है जहां Purple जैसे प्लेटफ़ॉर्म दोनों में से किसी भी WAN मॉडल के ऊपर मूल्य जोड़ते हैं। MPLS या SD-WAN यह निर्धारित करता है कि ट्रैफ़िक कैसे चलता है। एक पहचान-आधारित प्लेटफ़ॉर्म यह निर्धारित करता है कि उपयोगकर्ता कैसे प्रमाणित होते हैं, सहमति के साथ कौन सा डेटा कैप्चर किया जाता है, गेस्ट और परिचालन ट्रैफ़िक को कैसे अलग किया जाता है, और वेन्यू ऑपरेटर कनेक्टिविटी को मापने योग्य व्यावसायिक परिणामों में कैसे बदलते हैं। हॉस्पिटैलिटी, रिटेल और हेल्थकेयर के लिए, वह परत अक्सर नीचे के ट्रांसपोर्ट जितनी ही मायने रखती है।
स्वामित्व की कुल लागत का विश्लेषण करना
एक होटल समूह जो 80 साइटों पर गेस्ट WiFi शुरू कर रहा है, एक रिटेलर जो कम समय के नोटिस पर स्टोर खोल रहा है, और एक स्वास्थ्य सेवा प्रदाता जो क्लीनिकों को जोड़ रहा है, सभी पहले एक ही सवाल पूछते हैं: लाइव होने के बाद यह नेटवर्क वास्तव में हमारे लिए क्या लागत लाएगा?
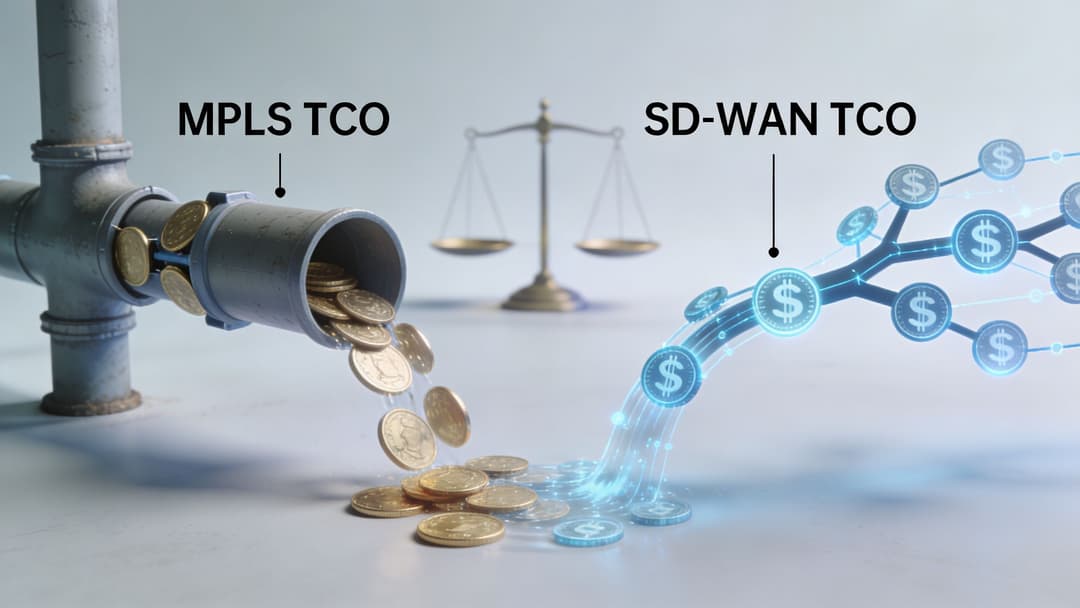
sd wan vs mpls के लिए यह सही फ्रेमिंग है। सर्किट की कीमत मायने रखती है, लेकिन यह केवल एक लाइन आइटम है। MPLS आमतौर पर निजी कनेक्टिविटी और कड़े सर्विस एश्योरेंस के बदले अधिक रिकरिंग कैरियर लागत लाता है। SD-WAN अक्सर ट्रांसपोर्ट खर्च को कम करता है, लेकिन यदि टीमें लाइसेंसिंग, एज हार्डवेयर, सुरक्षा नियंत्रण, स्थानीय इंटरनेट ब्रेकआउट डिज़ाइन और दैनिक संचालन को कम आंकती हैं, तो यह बचत कम हो सकती है।
जहाँ SD-WAN आमतौर पर पैसे बचाता है
Lightyear's cost comparison of SD-WAN and MPLS के अनुसार, विक्रेता रिपोर्ट करते हैं कि जब संगठन ऑल-प्राइवेट WAN डिज़ाइन को ब्रॉडबैंड, LTE और हाइब्रिड एक्सेस के मिश्रण से बदलते हैं, तो MPLS की तुलना में 20-70% की बचत होती है। व्यवहार में, मैं उन बचतों को सबसे तेजी से उन शाखा-प्रधान संपत्तियों में देखता हूं जहां ट्रैफ़िक केंद्रीय डेटा सेंटर पर वापस जाने के बजाय SaaS प्लेटफ़ॉर्म, पब्लिक क्लाउड और इंटरनेट सेवाओं की ओर जा रहा है।
SD-WAN अर्थशास्त्र आमतौर पर तब बेहतर होता है जब:
- अधिकांश ब्रांच ट्रैफ़िक क्लाउड-बाउंड है
- साइटों को बड़े पैमाने पर कम लागत वाली कनेक्टिविटी की आवश्यकता होती है
- व्यवसाय को तेज़ी से साइट टर्न-अप की आवश्यकता होती है
- एप्लिकेशन प्रदर्शन को प्रभावित किए बिना विभिन्न एक्सेस प्रकारों का उपयोग किया जा सकता है
ग्राहकों से सीधे जुड़ने वाले व्यवसायों के लिए, लागत का एक और पहलू भी है। अतिथि ऑनबोर्डिंग, Captive Portal ट्रैफ़िक, एनालिटिक्स संग्रह, और डिजिटल एंगेजमेंट सेवाओं को शायद ही कभी प्रत्येक साइट पर महंगे निजी ट्रांसपोर्ट की आवश्यकता होती है। Purple जैसा प्लेटफॉर्म किसी भी WAN मॉडल के ऊपर काम कर सकता है, लेकिन ट्रांसपोर्ट का निर्णय इस बात को प्रभावित करता है कि आप उन सेवाओं का समर्थन करने के लिए कितना खर्च करते हैं जो सीधे अतिथि अनुभव, फुटफॉल अंतर्दृष्टि, और मार्केटिंग मूल्य को प्रभावित करती हैं। आर्किटेक्चर की तुलना करने वाली टीमें अक्सर इसे वितरित स्थलों के लिए व्यावहारिक SD-WAN परिनियोजन परिदृश्यों में अधिक स्पष्ट रूप से देखती हैं।
जहाँ MPLS अभी भी अपनी लागत वसूल करता है
MPLS अभी भी सही वित्तीय निर्णय हो सकता है जब असंगत प्रदर्शन सीधे परिचालन संबंधी समस्या पैदा करता है। यही विश्लेषण यह भी बताता है कि MPLS आमतौर पर आरक्षित बैंडविड्थ और SLA-समर्थित निजी नेटवर्क के माध्यम से कम, अधिक पूर्वानुमानित लेटेंसी और स्थिर जिटर प्रदान करता है।
यह तब महत्वपूर्ण होता है जब कोई साइट एप्लिकेशन व्यवहार में उतार-चढ़ाव को बर्दाश्त नहीं कर सकती। सुविधाओं के बीच एक अस्पताल लिंक, महत्वपूर्ण व्यावसायिक प्रणालियों का समर्थन करने वाला एक क्षेत्रीय हब, या कड़े नियंत्रित परिचालन ट्रैफ़िक वाला स्थान प्रीमियम को सही ठहरा सकता है क्योंकि व्यवधान की लागत सर्किट की लागत से अधिक होती है।
हाइब्रिड अर्थशास्त्र अक्सर सबसे अधिक समझदारी भरा क्यों होता है
सबसे मजबूत लागत मॉडल अक्सर चयनात्मक होता है। महंगी कनेक्टिविटी का उपयोग वहां करें जहां खराब प्रदर्शन वास्तविक व्यावसायिक जोखिम पैदा करता है। कम लागत वाले लिंक का उपयोग वहां करें जहां नियतात्मक परिवहन की तुलना में नीति नियंत्रण अधिक मायने रखता है।
कई उद्यमों के लिए, इसका मतलब संवेदनशील आंतरिक एप्लिकेशनों के लिए MPLS को रखना और वितरित साइटों पर इंटरनेट, SaaS, गेस्ट एक्सेस, एनालिटिक्स संग्रह और अन्य सेवाओं के लिए SD-WAN का उपयोग करना है। वही स्रोत यह भी बताता है कि हाइब्रिड डिज़ाइन ऑल-MPLS दृष्टिकोण की तुलना में WAN इन्फ्रास्ट्रक्चर की लागत को 30 - 50% तक कम कर सकते हैं।
मिश्रित साइट प्रकारों और मिश्रित ट्रैफ़िक क्लासेज वाले CTO के लिए यह आमतौर पर सबसे तर्कसंगत सिफारिश है:
- उन वर्कफ़्लो के लिए निजी परिवहन रखें जिनके प्रदर्शन में गिरावट आने पर स्पष्ट परिचालन या वित्तीय नुकसान होता है।
- क्लाउड और इंटरनेट ट्रैफ़िक को नीति-संचालित कम-लागत वाले सर्किट पर स्थानांतरित करें।
- ऐसे ट्रैफ़िक के लिए MPLS दरों का भुगतान करने से बचें जिससे MPLS से कोई वास्तविक लाभ नहीं मिलता है।
जब ट्रैफ़िक को व्यावसायिक प्रभाव के आधार पर वर्गीकृत किया जाता है, तो लागत नियंत्रण में सुधार होता है। यही वह बिंदु है जिसे कई WAN प्रोजेक्ट नजरअंदाज कर देते हैं।
वास्तविक दुनिया के उपयोग के मामले और परिनियोजन परिदृश्य
300 साइटों वाले एक CTO के पास शायद ही कभी केवल एक WAN समस्या होती है। उनके पास आमतौर पर एक साथ तीन समस्याएं होती हैं। एक रिटेल ब्रांच को सस्ते, तेज़ टर्न-अप की आवश्यकता होती है। एक अस्पताल साइट को क्लिनिकल सिस्टम के लिए पूर्वानुमेय व्यवहार की आवश्यकता होती है। एक होटल को हर लोकेशन का अत्यधिक निर्माण किए बिना अतिथि WiFi, स्टाफ ऐप्स, पेमेंट ट्रैफ़िक और ब्रांड मानकों का समर्थन करने की आवश्यकता होती है।
यही कारण है कि सही डिज़ाइन आमतौर पर व्यवसाय मॉडल और साइट की भूमिका से शुरू होता है, न कि SD-WAN या MPLS के प्रति निष्ठा से।
कई शाखाओं वाली खुदरा श्रृंखला
रिटेल अक्सर SD-WAN के लिए सबसे स्पष्ट विकल्प होता है। स्टोर सीमित समय-सीमा में खुलते हैं, सर्किट मकान मालिक और भूगोल के अनुसार भिन्न होते हैं, और ट्रैफ़िक का एक बड़ा हिस्सा इंटरनेट-बाउंड होता है, जिसमें SaaS, इन्वेंट्री प्लेटफॉर्म, डिजिटल साइनेज और गेस्ट WiFi शामिल हैं।
उस मॉडल में, SD-WAN नेटवर्क टीम को व्यावहारिक नियंत्रण देता है। कई स्थानों पर निजी सर्किट की तुलना में ब्रॉडबैंड और वायरलेस लिंक प्राप्त करना आसान होता है। पॉलिसी-आधारित रूटिंग भी टीम को भुगतान ट्रैफ़िक और व्यावसायिक ऐप्स को प्राथमिकता देने की अनुमति देती है, जबकि गेस्ट एक्सेस को सीमित रखती है। यदि एक एक्सेस लिंक खराब हो जाता है, तो कैरियर के हस्तक्षेप की प्रतीक्षा किए बिना ट्रैफ़िक को शिफ्ट किया जा सकता है।
व्यावसायिक परिणाम सरल है - तेज़ साइट एक्टिवेशन, एकल प्रदाता पर कम निर्भरता, और ग्राहकों से जुड़े अपटाइम पर बेहतर नियंत्रण।
अस्पताल या क्लिनिकल नेटवर्क
स्वास्थ्य सेवा कम क्षमाशील है।
सामान्य SaaS उपयोग वाले क्लिनिक के लिए विविध अंडरले के साथ SD-WAN पर काम करना बेहतर हो सकता है। इमेजिंग ट्रांसफर, इंटर-फैसिलिटी सिस्टम एक्सेस, या कड़े नियंत्रण वाले ऑपरेशनल वर्कफ़्लो चलाने वाला अस्पताल अक्सर MPLS को डिज़ाइन में रखता है क्योंकि ट्रांसपोर्ट कंसिस्टेंसी अभी भी मायने रखती है। सुरक्षा टीमें भी कुछ ट्रैफ़िक श्रेणियों के लिए अधिक स्पष्ट अलगाव पसंद करती हैं, विशेष रूप से जहाँ अनुपालन समीक्षा और ऑडिट आवश्यकताएं सख्त होती हैं।
मैं सभी हेल्थकेयर साइटों को एक समान मानने की सलाह नहीं दूंगा। महत्वपूर्ण सुविधाओं, क्षेत्रीय केंद्रों और संवेदनशील ऑपरेशनल ट्रैफ़िक ले जाने वाले स्थानों के लिए आमतौर पर छोटी आउटपेशेंट साइटों की तुलना में एक अलग ट्रांसपोर्ट पॉलिसी होनी चाहिए। व्यावहारिक रूप से, यह अक्सर एक हाइब्रिड डिज़ाइन की ओर ले जाता है जहाँ MPLS चुनिंदा आंतरिक अनुप्रयोगों को ले जाता है और SD-WAN इंटरनेट एक्सेस, क्लाउड सेवाओं और कम संवेदनशील ब्रांच ट्रैफ़िक को संभालता है।
मिश्रित संपदा वाला आतिथ्य समूह
हॉस्पिटैलिटी सेक्टर सभी के लिए एक जैसी WAN डिज़ाइन सीमाओं को उजागर करता है। एक रिसॉर्ट, एक सिटी होटल, एक कॉन्फ्रेंस वेन्यू और एक हेड ऑफिस एक जैसा ट्रैफ़िक जेनरेट नहीं करते हैं और न ही उनके पास एक जैसा परिचालन जोखिम होता है।
गेस्ट WiFi, स्ट्रीमिंग, लॉयल्टी ऐप्स और क्लाउड-मैनेज्ड सेवाएं SD-WAN के लिए बेहद अनुकूल हैं क्योंकि उन्हें कम लागत वाले बैंडविड्थ और लचीले पाथ सिलेक्शन का लाभ मिलता है। प्रॉपर्टी-मैनेजमेंट सिस्टम, पेमेंट एनवायरनमेंट, वॉयस सर्विसेज और कुछ बैक-ऑफिस वर्कफ़्लो बड़ी साइटों पर MPLS या सुरक्षित निजी पाथ को सही ठहरा सकते हैं जहाँ डाउनटाइम से सीधे राजस्व और गेस्ट एक्सपीरियंस प्रभावित होता है।
यह वह जगह भी है जहाँ ओवरले प्लेटफॉर्म महत्वपूर्ण होता है। इन्फ्रास्ट्रक्चर पैकेट को एक साइट से दूसरी साइट तक पहुँचाता है। Purple जैसा एक पहचान-आधारित नेटवर्किंग प्लेटफॉर्म उस परत के ऊपर काम करता है और कनेक्टिविटी को एक व्यावसायिक सेवा में बदल देता है। SD-WAN या MPLS दोनों में से किसी के भी ऊपर, Purple अतिथि एक्सेस यात्राओं, उपयोगकर्ता पहचान, नीति प्रवर्तन, एनालिटिक्स, और स्थल-स्तरीय अंतर्दृष्टि का समर्थन कर सकता है जिसका उपयोग मार्केटिंग, ऑपरेशन्स और IT कर सकते हैं। ग्राहकों से सीधे जुड़ने वाले व्यवसायों के लिए, यह अंतर मायने रखता है। WAN का चुनाव ट्रांसपोर्ट इकोनॉमिक्स और प्रदर्शन को प्रभावित करता है। पहचान की परत उपयोगकर्ता के अनुभव, डेटा कैप्चर, और व्यवसाय को प्रत्येक स्थान से मिलने वाले मूल्य को प्रभावित करती है।
ब्रांच-हैवी एस्टेट, महत्वपूर्ण साइटों या हाइब्रिड वेन्यू पोर्टफोलियो की तुलना करने वाली टीमों के लिए, ये सामान्य एंटरप्राइज़ SD-WAN परिनियोजन पैटर्न एक उपयोगी बेंचमार्क प्रदान करते हैं।
एक मिश्रित एस्टेट आमतौर पर एक मिश्रित समाधान की ओर ले जाता है। यह अनिर्णय नहीं है - यह एक अच्छी वास्तुकला (architecture) है।
परिनियोजन और माइग्रेशन रणनीतियाँ
एक सफल WAN माइग्रेशन आमतौर पर सबसे महंगी गलती से बचकर शुरू होता है - इस प्रोजेक्ट को पूरी तरह से बदलने (rip-and-replace) के अभ्यास के रूप में मानना।
ट्रैफिक वर्गीकरण से शुरुआत करें
ट्रांसपोर्ट बदलने से पहले, परिचालन प्रभावों के आधार पर एप्लिकेशन्स और उपयोगकर्ता समूहों को वर्गीकृत करें।
इस बात से शुरुआत न करें कि "हम MPLS को कितनी जल्दी हटा सकते हैं?" बल्कि इस तरह के सवालों से शुरुआत करें:
- यदि लेटेंसी असंगत हो जाती है, तो व्यवसाय को क्या नुकसान पहुँचता है
- कौन से एप्लिकेशन मुख्य रूप से SaaS और इंटरनेट-बाउंड हैं
- कौन सी साइटें साधारण शाखाएं हैं और कौन सी क्रिटिकल हब हैं
- अनुपालन और ऑडिट आवश्यकताएं कहाँ सख्त डिज़ाइन बाधाएं पैदा करती हैं
यह अभ्यास आमतौर पर प्रकट करता है कि सारा ट्रैफ़िक एक ही अंडरले के योग्य नहीं होता है।
सबसे पहले पूरी संपदा पर SD-WAN लेयर करें
सबसे कम जोखिम वाला रास्ता अक्सर MPLS को उस ट्रैफ़िक के लिए बनाए रखते हुए SD-WAN को एक ओवरले के रूप में तैनात करना होता है जो पहले से ही इस पर निर्भर है। यह आपकी टीम को तुरंत विजिबिलिटी, केंद्रीय नीति नियंत्रण और पथ-चयन के लाभ देता है, बिना किसी विघटनकारी बदलाव के।
यह व्यवसाय को अनुबंध परिवर्तनों या डीकमिशन योजनाओं के लिए प्रतिबद्ध होने से पहले वास्तविक एप्लिकेशन व्यवहार को मान्य करने का समय भी देता है।
साइट वर्ग के अनुसार माइग्रेट करें, विचारधारा के अनुसार नहीं
व्यावहारिक रोलआउट साइट प्रकार के अनुसार होता है:
- पहले सरल ब्रांच। छोटे कार्यालय, स्टोर, या कम जोखिम वाले स्थल शुरुआती तौर पर अच्छे उम्मीदवार बनते हैं।
- इसके बाद मिश्रित-ट्रैफ़िक वाले स्थान। क्लाउड और आंतरिक ट्रैफ़िक दोनों वाली साइटें ऐसी जगहें हैं जहाँ हाइब्रिड पॉलिसी अपनी उपयोगिता साबित करती है।
- अंत में महत्वपूर्ण स्थान। अस्पतालों, क्षेत्रीय केंद्रों और परिचालन केंद्रों को अधिक लंबे सत्यापन समय की आवश्यकता होती है।
यह दृष्टिकोण वेंडर कोऑर्डिनेशन में भी मदद करता है। आपके इंटरनेट प्रदाता, SD-WAN प्लेटफ़ॉर्म, फ़ायरवॉल स्टैक और ब्रांच स्विचिंग एस्टेट सभी एक ही गति से आगे नहीं बढ़ेंगे।
संचालन को प्रबंधनीय रखें
माइग्रेशन योजना के लिए केवल एक तकनीकी डिज़ाइन ही नहीं, बल्कि एक ऑपरेटिंग मॉडल की भी आवश्यकता होती है। इसमें यह शामिल है कि नीति का मालिक कौन है, पथ की गुणवत्ता की निगरानी कौन करता है, फेलओवर का परीक्षण कैसे किया जाता है, और ब्रांच के परिवर्तनों को कैसे मंजूरी दी जाती है।
दैनिक जटिलता को कम करने का प्रयास करने वाली टीमों के लिए, परिचालन परिवेश में SD-WAN प्रबंधन के लिए यह मार्गदर्शिका एक उपयोगी दृष्टिकोण है। केंद्रीय नियंत्रण केवल तभी मूल्य प्रदान करता है जब आपकी टीम इसके चारों ओर नीतियों और घटनाओं को संभालने के तौर-तरीकों को मानकीकृत करती है।
माइग्रेशन तब विफल हो जाते हैं जब आर्किटेक्चर तो बदल जाता है लेकिन संचालन नहीं बदलता।
निर्णय चेकलिस्ट और अंतिम सिफारिशें
डिजिटल चेक-इन, गेस्ट WiFi, स्टाफ हैंडहेल्ड और क्लाउड PMS को लागू करने वाले होटल समूह की WAN आवश्यकताएं एक निश्चित संख्या में फिक्स्ड साइटों को जोड़ने वाले निर्माता जैसी नहीं होती हैं। यही कारण है कि SD-WAN बनाम MPLS में सही उत्तर व्यावसायिक निर्भरता से शुरू होता है, न कि वेंडर की स्थिति से।
ट्रांसपोर्ट का विकल्प ब्रांच में राजस्व, सपोर्ट लोड और जोखिम को प्रभावित करता है।
चुनने से पहले इस चेकलिस्ट का उपयोग करें
कौन सा ट्रैफिक सबसे ज्यादा मायने रखता है यदि एस्टेट SaaS, पब्लिक क्लाउड और इंटरनेट-फेसिंग सेवाओं पर बहुत अधिक निर्भर करता है, तो SD-WAN आमतौर पर बेहतर नियंत्रण और बेहतर अर्थव्यवस्था प्रदान करता है। यदि उच्चतम व्यावसायिक जोखिम वाला ट्रैफिक निश्चित साइटों के बीच रहता है और उसके लिए अत्यधिक पूर्वानुमानित व्यवहार की आवश्यकता होती है, तो MPLS अभी भी अपनी जगह रखता है।
आप किस तरह की साइटें चलाते हैं
स्थिर कार्यालयों की एक छोटी संख्या पारंपरिक WAN मॉडल पर अच्छी तरह से काम कर सकती है। बड़े ब्रांच एस्टेट, रिटेल पोर्टफोलियो, होटल समूह, क्लीनिक और मिश्रित-उपयोग वाले स्थान आमतौर पर केंद्रीय नीति नियंत्रण और तेज़ टर्न-अप से लाभान्वित होते हैं।व्यवसाय में कितनी बार बदलाव होता है
अतिथि सेवाओं, भुगतान प्रणालियों, कर्मचारी अनुप्रयोगों, सुरक्षा नीति, या डिजिटल अनुभव टूलिंग में बार-बार होने वाले बदलाव टीमों को SD-WAN की ओर ले जाते हैं। कैरियर-निर्धारित नीति को समायोजित करना धीमा होता है और इसे बदलना आमतौर पर अधिक महंगा होता है।व्यावहारिक रूप से सुरक्षा का स्वामित्व किसके पास है
MPLS सेगमेंटेशन, पहचान नियंत्रण, या साइट-स्तरीय प्रवर्तन की आवश्यकता को समाप्त नहीं करता है। SD-WAN भी अपने आप में अनुपालन का समाधान नहीं करता है। स्वास्थ्य सेवा, आतिथ्य और रिटेल में, मुख्य प्रश्न यह है कि आप उपयोगकर्ताओं को कैसे अलग करते हैं, एक्सेस निर्णयों को कैसे साबित करते हैं, और हर स्थान पर संचालन को कैसे सुसंगत रखते हैं।आपकी संचालन टीम क्या समर्थन कर सकती है
कागज पर अच्छा दिखने वाला डिज़ाइन भी विफल हो सकता है यदि टीम पथ गुणवत्ता की निगरानी नहीं कर सकती, मानकों को लागू नहीं कर सकती, और घटनाओं का शीघ्र समाधान नहीं कर सकती। बेहतर आर्किटेक्चर वह है जिसे आपकी नेटवर्क और सुरक्षा टीमें हर दिन अच्छी तरह से चला सकें।
QoS का प्रश्न जो आमतौर पर इसे तय करता है
वास्तविक निर्णय बिंदु यह नहीं है कि कौन सी तकनीक नई है। यह इस बात पर निर्भर करता है कि आपके WAN को निश्चित क्लासेज ऑफ़ सर्विस की आवश्यकता है या रियल-टाइम पाथ निर्णयों की।
MPLS अभी भी तब एक अच्छा विकल्प है जब अनुप्रयोगों के एक सीमित सेट को ज्ञात साइटों पर कड़े नियंत्रित तरीके से सेवा मिलनी चाहिए। SD-WAN आमतौर पर तब अधिक मजबूत होता है जब दिन के दौरान अनुप्रयोगों की मांग बदलती रहती है, शाखा के अनुसार इंटरनेट प्रदर्शन में भिन्नता होती है, और उपयोगकर्ता का अनुभव उस समय उपलब्ध सर्वोत्तम पथ चुनने पर निर्भर करता है। हॉस्पिटैलिटी स्थलों, शॉपिंग सेंटरों और स्वास्थ्य सेवा साइटों के लिए, यह अंतर लॉगिन विश्वसनीयता, भुगतान प्रदर्शन, आवाज की गुणवत्ता और कर्मचारियों द्वारा उपयोग किए जाने वाले क्लाउड अनुप्रयोगों की प्रतिक्रियाशीलता में दिखाई देता है।
यदि दोनों स्थितियाँ मौजूद हैं, तो दोनों का उपयोग करें। यह अक्सर सबसे अच्छा डिज़ाइन होता है।
अंतिम सिफारिश
वहाँ MPLS का उपयोग करें जहाँ अस्थिर प्रदर्शन से स्पष्ट व्यावसायिक जोखिम पैदा हो सकता है। वहाँ SD-WAN का उपयोग करें जहाँ लचीलापन, दृश्यता और क्लाउड एक्सेस प्राइवेट ट्रांसपोर्ट से अधिक महत्वपूर्ण हैं। MPLS को उस ट्रैफ़िक के लिए रखें जिसे इसकी आवश्यकता है। बाकी सब कुछ पॉलिसी-संचालित लिंक पर ले जाएँ जिनकी लागत कम है और जो तेज़ी से स्केल होते हैं।
ग्राहक-उन्मुख व्यवसायों के लिए, मूल्यांकन करने के लिए एक और लेयर है। अंडरले ट्रैफ़िक को साइट से साइट या साइट से क्लाउड पर ले जाता है। यह अपने आप में यह तय नहीं करता है कि किसे नेटवर्क से जुड़ना चाहिए, वे कहाँ तक पहुँच सकते हैं, या अतिथि और स्टाफ एक्सेस को कैसे अलग किया जाना चाहिए। यहीं पर एक पहचान-आधारित प्लेटफॉर्म काम आता है।
यदि आप होटल, रिटेल स्टोर, क्लीनिक, आवासीय स्थल, या बहु-किरायेदार स्थल चलाते हैं, तो Purple ट्रांसपोर्ट के चुनाव से ऊपर काम करता है और उपयोगकर्ता व एक्सेस परत को संभालता है। यह विभिन्न नेटवर्क विक्रेताओं के बीच मेहमानों और कर्मचारियों के लिए पासवर्ड रहित और पहचान-आधारित पहुंच का समर्थन करता है, चाहे अंडरले MPLS हो, SD-WAN हो, या हाइब्रिड हो। यह CTOs को एक स्पष्ट निर्णय ढांचा प्रदान करता है। ट्रांसपोर्ट प्रदर्शन और परिचालन लागत के लिए WAN चुनें। उपयोगकर्ता नियंत्रण, विभाजन, और स्थल अनुभव के लिए एक्सेस प्लेटफॉर्म चुनें।
2026 में परिपक्व अनुशंसा चुनिंदा और व्यावहारिक है। एप्लिकेशन व्यवहार, साइट प्रकार और परिचालन वास्तविकता के आसपास निर्माण करें। ऐसे ट्रैफ़िक के लिए निजी-नेटवर्क दरों का भुगतान करने से बचें जो प्रबंधित इंटरनेट पथों पर अच्छा प्रदर्शन करता है। महत्वपूर्ण सेवाओं को सस्ते लिंक पर तब तक धकेलने से बचें जब तक कि परीक्षण यह साबित न कर दे कि उपयोगकर्ता अनुभव बना रहता है।



