
Cisco Meraki बनाम Aruba: Guest WiFi के लिए एक तकनीकी तुलना
एंटरप्राइज guest WiFi डिप्लॉयमेंट के लिए Cisco Meraki और HPE Aruba की एक आधिकारिक तकनीकी तुलना। यह गाइड IT प्रबंधकों और आर्किटेक्ट्स को आर्किटेक्चर, ऑथेंटिकेशन, नेटवर्क सेगमेंटेशन और हार्डवेयर-अज्ञेयवादी एनालिटिक्स एकीकरण पर व्यावहारिक अंतर्दृष्टि प्रदान करती है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Guest WiFi गाइड →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
कार्यकारी सारांश (Executive Summary)
हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरण में CTOs और नेटवर्क आर्किटेक्ट्स के लिए, सही एंटरप्राइज वायरलेस इन्फ्रास्ट्रक्चर का चयन करना एक महत्वपूर्ण निर्णय है जो अगले रिफ्रेश चक्र के लिए परिचालन ओवरहेड और गेस्ट अनुभव को निर्धारित करता है। यह तकनीकी गाइड दो मार्केट लीडर्स की तुलना करती है: Cisco Meraki और HPE Aruba।
हालांकि दोनों प्लेटफॉर्म मजबूत WiFi 6/6E प्रदर्शन प्रदान करते हैं, लेकिन वे अपने मैनेजमेंट आर्किटेक्चर और नेटवर्क एक्सेस कंट्रोल के दृष्टिकोण में मौलिक रूप से भिन्न हैं। Cisco Meraki क्लाउड-फर्स्ट, जीरो-टच प्रोविजनिंग मॉडल पर निर्भर करता है जो वितरित मल्टी-साइट डिप्लॉयमेंट में उत्कृष्ट है। HPE Aruba ClearPass के माध्यम से हाइब्रिड डिप्लॉयमेंट लचीलापन और परिष्कृत भूमिका-आधारित नीति प्रवर्तन प्रदान करता है, जो इसे उच्च-घनत्व, जटिल RF वातावरण के लिए मानक बनाता है।
चुने गए अंतर्निहित हार्डवेयर के बावजूद, एंटरप्राइज ऑपरेटरों को अपने गेस्ट इंटेलिजेंस लेयर को अलग रखना चाहिए। Purple जैसे हार्डवेयर-अज्ञेयवादी प्लेटफॉर्म को एकीकृत करके, संगठन अनुपालन सुनिश्चित करते हैं, अपने WiFi Analytics निरंतरता को बनाए रखते हैं, और किसी भी हार्डवेयर रिफ्रेश चक्र में उन्नत पहचान प्रोविजनिंग को सक्षम करते हैं।
तकनीकी गहन विश्लेषण: आर्किटेक्चर और ऑथेंटिकेशन
मैनेजमेंट प्लेन आर्किटेक्चर
दोनों वेंडर्स के बीच सबसे महत्वपूर्ण आर्किटेक्चरल अंतर उनके मैनेजमेंट प्लेन में है।
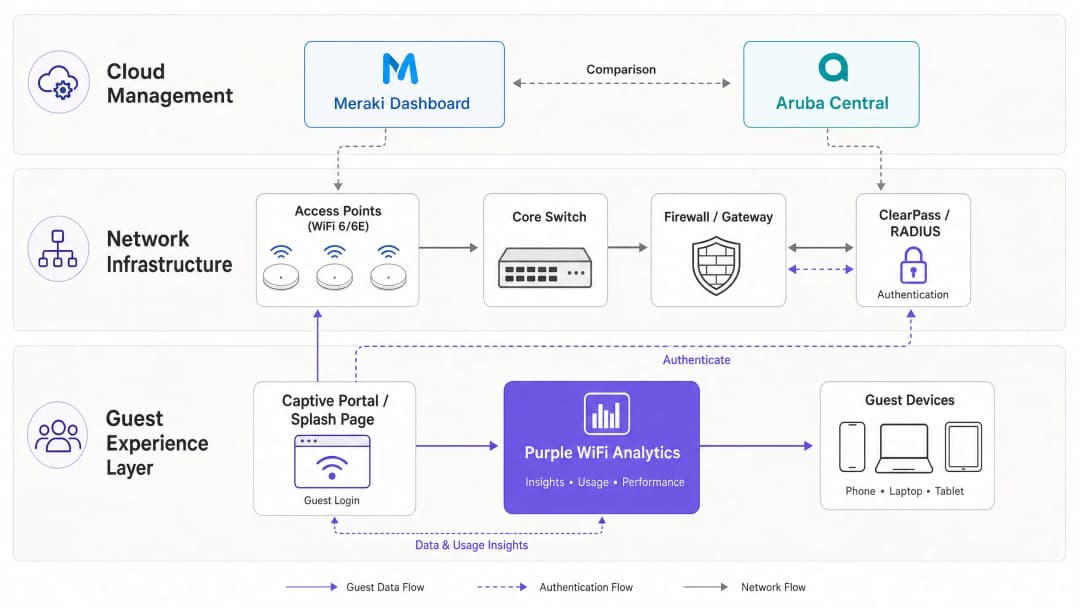
Cisco Meraki पूरी तरह से क्लाउड-प्रबंधित आर्किटेक्चर का उपयोग करता है। Meraki डैशबोर्ड सभी कॉन्फ़िगरेशन, मॉनिटरिंग और फर्मवेयर प्रबंधन के लिए एकल विंडो के रूप में कार्य करता है। एक्सेस पॉइंट्स (APs) "हेडलेस" हैं और नीति अपडेट प्राप्त करने के लिए Meraki क्लाउड से कनेक्टिविटी की आवश्यकता होती है। यह मॉडल वास्तविक जीरो-टच प्रोविजनिंग को सक्षम बनाता है: APs को दूरस्थ Retail शाखाओं में भेजा जा सकता है, PoE स्विच में प्लग किया जा सकता है, और वे स्वचालित रूप से अपने कॉन्फ़िगरेशन टेम्पलेट खींच लेंगे।
HPE Aruba एक हाइब्रिड दृष्टिकोण प्रदान करता है। जबकि Aruba Central, Meraki के समान क्लाउड प्रबंधन प्रदान करता है, वहीं Aruba ऑन-प्रिमाइसेस कंट्रोलर्स (मोबिलिटी कंट्रोलर्स) का भी समर्थन करता है। यह कई Healthcare और सार्वजनिक क्षेत्र के डिप्लॉयमेंट के लिए एक आवश्यक आवश्यकता है जहां डेटा संप्रभुता या सख्त NHS गवर्नेंस पब्लिक क्लाउड के माध्यम से प्रबंधन ट्रैफ़िक को रूट करने से रोकता है।
गेस्ट ऑथेंटिकेशन और नेटवर्क एक्सेस कंट्रोल
गेस्ट ऑनबोर्डिंग वह जगह है जहाँ नेटवर्क नीति उपयोगकर्ता अनुभव से मिलती है।
Meraki गेस्ट एक्सेस को इन-बिल्ट स्पैश पेजों या बाहरी RADIUS एकीकरण के माध्यम से प्रबंधित करता है। इसका मूल Captive Portal व्यावहारिक तो है लेकिन इसमें आधुनिक GDPR अनुपालन के लिए आवश्यक परिष्कृत डेटा कैप्चर और सहमति प्रबंधन की कमी है। एंटरप्राइज डिप्लॉयमेंट के लिए, मानक आर्किटेक्चर में एक बाहरी Captive Portal URL (जैसे कि Purple) को इंगित करते हुए, "Sign-on with" आवश्यकता के साथ Meraki SSID को कॉन्फ़िगर करना और RADIUS के माध्यम से प्रमाणित करना शामिल है।
Aruba इसे ClearPass Policy Manager के माध्यम से संभालता है, जो एक समर्पित नेटवर्क एक्सेस कंट्रोल (NAC) उपकरण है। ClearPass Guest सेल्फ-रजिस्ट्रेशन, स्पॉन्सर अप्रूवल और विस्तृत भूमिका-आधारित एक्सेस कंट्रोल (RBAC) के लिए व्यापक क्षमताएं प्रदान करता है। हालाँकि, ClearPass एक जटिल और अलग उत्पाद है जिसे प्रभावी ढंग से प्रबंधित करने के लिए विशिष्ट लाइसेंसिंग और विशेषज्ञता की आवश्यकता होती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड: एंटरप्राइज डिप्लॉयमेंट के लिए सर्वोत्तम प्रथाएं
1. नेटवर्क सेगमेंटेशन और VLAN डिजाइन
सुरक्षा और PCI-DSS अनुपालन के लिए उचित नेटवर्क सेगमेंटेशन अनिवार्य है। गेस्ट ट्रैफ़िक को कॉर्पोरेट, IoT और पॉइंट-ऑफ़-सेल (PoS) नेटवर्क से अलग किया जाना चाहिए।
- Meraki कार्यान्वयन: एक समर्पित गेस्ट SSID बनाएं और इसे एक विशिष्ट VLAN (जैसे, VLAN 100) में असाइन करें। स्थानीय LAN सबनेट पर ट्रैफ़िक को स्पष्ट रूप से अस्वीकार करने के लिए Meraki के Layer 3/7 फ़ायरवॉल नियमों का उपयोग करें, जिससे यह सुनिश्चित हो सके कि गेस्ट के पास केवल इंटरनेट एक्सेस ही हो।
- Aruba कार्यान्वयन: Aruba के भूमिका-आधारित फ़ायरवॉल का उपयोग करें। SSID को 'Guest' भूमिका असाइन करें, और ऐसी नीतियां परिभाषित करें जो WAN पर HTTP/HTTPS ट्रैफ़िक की अनुमति देने से पहले RFC 1918 प्राइवेट IP स्पेस के लिए लक्षित किसी भी ट्रैफ़िक को ड्रॉप कर दें।
सेगमेंटेशन रणनीतियों के बारे में गहराई से जानने के लिए, Comparing Controller-Based vs. Cloud-Managed Access Points पर हमारी गाइड देखें।
2. हाई-डेंसिटी RF डिजाइन
Hospitality परिवेशों (सम्मेलन केंद्रों) या Transport हब में, AP प्लेसमेंट और चैनल योजना अत्यंत महत्वपूर्ण होती है।
- 5 GHz बैंड में भीड़ को कम करने के लिए Meraki MR57 या Aruba AP-635 जैसे WiFi 6E (6 GHz) APs को डिप्लॉय करें।
- पुराने IoT उपकरणों के लिए बुनियादी कवरेज प्रदान करने के लिए 2.4 GHz रेडियो को सीमित करें, जबकि गेस्ट उपकरणों को 5 GHz और 6 GHz बैंड की ओर निर्देशित करें।
- Aruba की ClientMatch तकनीक ऐतिहासिक रूप से हाई-डेंसिटी वाले वातावरण में उत्कृष्ट क्लाइंट स्टीयरिंग प्रदान करती है, जबकि Meraki का Auto RF वितरित साइटों के लिए डायनेमिक चैनल और पावर असाइनमेंट को प्रभावी ढंग से संभालता है।

समस्या निवारण और जोखिम न्यूनीकरण
सामान्य विफलता मोड
- Captive Portal रीडायरेक्ट विफलताएं: यह अक्सर प्रमाणीकरण से पहले आक्रामक HTTPS इंटरसेप्शन (HSTS) या DNS रिज़ॉल्यूशन समस्याओं के कारण होता है। सुनिश्चित करें कि आपके Walled Garden में Captive Portal प्लेटफ़ॉर्म, पहचान प्रदाताओं (Apple, Google, Facebook) और सर्टिफ़िकेट रिवोकेशन लिस्ट (CRLs) के लिए आवश्यक डोमेन शामिल हैं।
- VLAN लीकिंग: गलत तरीके से कॉन्फ़िगर किए गए स्विच ट्रंक पोर्ट अतिथि ट्रैफ़िक को कॉर्पोरेट नेटवर्क में शामिल होने की अनुमति दे सकते हैं। AP अपलिंक के लिए हमेशा स्पष्ट रूप से टैग किए गए VLANs का उपयोग करें और अतिथि ट्रैफ़िक के लिए मूल VLAN का उपयोग करने से बचें।
- हाइब्रिड वातावरण में असममित रूटिंग: वेंडर को माइग्रेट या मिक्स करते समय, सुनिश्चित करें कि अतिथि सबनेट के लिए डिफ़ॉल्ट गेटवे सुसंगत है और ड्रॉप किए गए स्टेटफुल कनेक्शन से बचने के लिए NAT को सही ढंग से संभालता है।
ROI और व्यावसायिक प्रभाव
एंटरप्राइज़ WiFi को तैनात करना एक महत्वपूर्ण CapEx और OpEx निवेश है। ROI उत्पन्न करने के लिए, नेटवर्क को केवल बुनियादी कनेक्टिविटी प्रदान करने से अधिक कुछ करना होगा।
Meraki या Aruba के ऊपर Purple के हार्डवेयर-एग्नोस्टिक प्लेटफ़ॉर्म को लेयर करके, स्थान लागत केंद्र को राजस्व उत्पन्न करने वाली संपत्ति में बदल देते हैं। Purple का प्रोफ़ाइल-आधारित प्रमाणीकरण (440 मिलियन से अधिक वैश्विक उपयोगकर्ताओं के साथ) प्रथम-पक्ष डेटा कैप्चर करते समय बाधाओं को कम करता है। यह रिटेल मीडिया मुद्रीकरण, लक्षित विपणन और गहन फुटफ़ॉल एनालिटिक्स को सक्षम बनाता है।
जैसा कि हमारे हालिया प्लेबुक How To Improve Guest Satisfaction: The Ultimate Playbook में उल्लेख किया गया है, निर्बाध कनेक्टिविटी आधारभूत आवश्यकता है; बुद्धिमान जुड़ाव अंतर पैदा करने वाला कारक है।
तकनीकी ब्रीफिंग सुनें
इस तुलना के 10 मिनट के विस्तृत विश्लेषण के लिए, हमारे सीनियर आर्किटेक्ट ब्रीफिंग पॉडकास्ट को सुनें:
मुख्य परिभाषाएं
जीरो-टच प्रोविज़निंग (ZTP)
साइट पर पहुंचने से पहले क्लाउड के माध्यम से नेटवर्क हार्डवेयर को कॉन्फ़िगर करने की क्षमता, जिससे यह इंटरनेट से कनेक्ट होने पर अपने कॉन्फ़िगरेशन को स्वचालित रूप से डाउनलोड कर सके।
प्रत्येक साइट पर इंजीनियरों को भेजे बिना सैकड़ों रिटेल शाखाओं में WiFi डिप्लॉय करने वाली IT टीमों के लिए महत्वपूर्ण है।
नेटवर्क एक्सेस कंट्रोल (NAC)
एक सुरक्षा समाधान जो नेटवर्क तक पहुँचने का प्रयास करने वाले उपकरणों और उपयोगकर्ताओं पर नीति लागू करता है, यह सुनिश्चित करता है कि केवल अधिकृत संस्थाओं को ही प्रवेश मिले।
Aruba ClearPass एक समर्पित NAC है - यह उपयोगकर्ता की भूमिका, डिवाइस के प्रकार और स्थान के आधार पर यह निर्धारित करता है कि वह क्या एक्सेस कर सकता है।
वॉल्ड गार्डन (Walled Garden)
IP एड्रेस या डोमेन की एक सीमित सूची जिसे कोई उपयोगकर्ता कैप्टिव पोर्टल पर पूरी तरह से ऑथेंटिकेट होने से पहले एक्सेस कर सकता है।
पूर्ण इंटरनेट एक्सेस देने से पहले उपयोगकर्ताओं को Purple स्प्लैश पेज, पहचान प्रदाताओं (जैसे सोशल लॉगिन के लिए Google/Facebook), और सर्टिफिकेट सत्यापन सर्वर तक पहुँचने की अनुमति देने के लिए आवश्यक है।
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा से जुड़ने वाले उपयोगकर्ताओं के लिए केंद्रीकृत ऑथेंटिकेशन, ऑथराइजेशन और अकाउंटिंग (AAA) प्रबंधन प्रदान करता है।
Meraki और Aruba द्वारा Purple या ClearPass के साथ संवाद करने के लिए उपयोग किया जाने वाला मानक प्रोटोकॉल यह सत्यापित करने के लिए कि क्या किसी अतिथि को WiFi पर अनुमति दी जानी चाहिए।
VLAN (Virtual Local Area Network)
एक लॉजिकल सबनेटवर्क जो विभिन्न भौतिक LANs से उपकरणों के संग्रह को समूहीकृत करता है, जिससे उनके ब्रॉडकास्ट ट्रैफ़िक को अलग किया जा सके।
Guest WiFi ट्रैफ़िक को संवेदनशील बैक-ऑफिस या पॉइंट ऑफ़ सेल (PoS) सिस्टम से पूरी तरह से अलग रखने की प्राथमिक विधि।
WiFi 6E (6 GHz में 802.11ax)
WiFi 6 मानक का एक विस्तार जो नए उपलब्ध 6 GHz स्पेक्ट्रम का उपयोग करता है, जिससे व्यापक चैनल और कम हस्तक्षेप मिलता है।
स्टेडियम जैसे उच्च-घनत्व वाले स्थानों को भविष्य के लिए तैयार करने के लिए महत्वपूर्ण है, जिससे यह सुनिश्चित हो सके कि नेटवर्क बिना किसी लीगेसी डिवाइस की भीड़ के हजारों एक साथ होने वाले कनेक्शन को संभाल सके।
Captive Portal
एक वेब पेज जिसे सार्वजनिक-पहुंच वाले नेटवर्क के उपयोगकर्ता को एक्सेस मिलने से पहले देखना और उसके साथ इंटरैक्ट करना आवश्यक होता है।
मुख्य अतिथि संपर्क बिंदु जहां शर्तें स्वीकार की जाती हैं, मार्केटिंग सहमति एकत्र की जाती है, और ब्रांड जुड़ाव होता है।
प्रोफ़ाइल-आधारित प्रमाणीकरण
एक तरीका जिसमें उपयोगकर्ता एक बार प्रमाणित होते हैं और बाद में क्रेडेंशियल को बार-बार दर्ज किए बिना विभिन्न स्थानों के नेटवर्क पर मूल रूप से पहचान लिए जाते हैं।
44 करोड़ से अधिक उपयोगकर्ताओं के वैश्विक नेटवर्क का लाभ उठाकर, एक निर्बाध अतिथि अनुभव बनाने के लिए Purple का दृष्टिकोण।
हल किए गए उदाहरण
एक 400-कमरों वाले रिज़ॉर्ट होटल को आवास ब्लॉकों, एक हाई-डेंसिटी कॉन्फ्रेंस सेंटर और आउटडोर पूल क्षेत्रों में guest WiFi डिप्लॉय करने की आवश्यकता है। उनके पास दो इंजीनियरों की एक छोटी IT टीम है और उन्हें GDPR-अनुरूप मार्केटिंग डेटा कैप्चर की आवश्यकता है।
आवास ब्लॉकों में Cisco Meraki MR46 APs और हाई-डेंसिटी सपोर्ट के लिए कॉन्फ्रेंस सेंटर में MR57 (WiFi 6E) APs डिप्लॉय करें। जीरो-टच प्रोविज़निंग और एकीकृत प्रबंधन के लिए Meraki डैशबोर्ड का उपयोग करें, जिससे छोटी IT टीम पर बोझ कम हो सके। मार्केटिंग आवश्यकता के लिए, Purple WiFi की ओर इशारा करते हुए एक कस्टम स्प्लैश URL का उपयोग करने के लिए Meraki Guest SSID को कॉन्फ़िगर करें। Purple कैप्टिव पोर्टल, GDPR सहमति और डेटा कैप्चर को संभालेगा, जो ऑथेंटिकेशन के लिए RADIUS के माध्यम से Meraki के साथ एकीकृत होगा।
एक बड़े सार्वजनिक-क्षेत्र के अस्पताल ट्रस्ट को रोगियों और आगंतुकों के लिए guest WiFi की आवश्यकता है। सख्त NHS डेटा गवर्नेंस यह आदेश देता है कि कोई भी नेटवर्क प्रबंधन ट्रैफ़िक सार्वजनिक क्लाउड से होकर नहीं गुजर सकता है। उन्हें एक अलग SSID पर कर्मचारियों के BYOD एक्सेस के लिए मौजूदा Active Directory के साथ एकीकृत करने की भी आवश्यकता है।
ऑन-प्रिमाइसेस Aruba मोबिलिटी कंट्रोलर्स द्वारा प्रबंधित HPE Aruba AP-515 एक्सेस पॉइंट्स डिप्लॉय करें। यह सुनिश्चित करता है कि सभी प्रबंधन और नियंत्रण प्लेन ट्रैफ़िक अस्पताल के डेटा सेंटर के भीतर ही रहें। जटिल NAC आवश्यकताओं को संभालने के लिए ClearPass पॉलिसी मैनेजर डिप्लॉय करें: कर्मचारियों के BYOD के लिए AD के साथ एकीकृत करना, और रोगियों के लिए एक सुरक्षित, खंडित guest पोर्टल प्रदान करना। ऑन-प्रैम प्रबंधन की बाधा का उल्लंघन किए बिना उन्नत एनालिटिक्स और निर्बाध रोमिंग (जैसे OpenRoaming) प्रदान करने के लिए ClearPass के माध्यम से Purple को अभी भी एकीकृत किया जा सकता है।
अभ्यास प्रश्न
Q1. 150 छोटी शाखाओं वाली एक रिटेल चेन को अतिथि WiFi तैनात करने की आवश्यकता है। उनके पास शाखा स्तर पर कोई समर्पित IT कर्मचारी नहीं है और वे एक छोटी केंद्रीय टीम पर निर्भर हैं। कौन सा प्लेटफॉर्म आर्किटेक्चर अधिक उपयुक्त है?
संकेत: ऑन-साइट तकनीकी विशेषज्ञता के बिना 150 स्थानों पर हार्डवेयर तैनात करने के परिचालन ओवरहेड पर विचार करें।
मॉडल उत्तर देखें
Cisco Meraki अनुशंसित दृष्टिकोण है। इसका क्लाउड-ओनली आर्किटेक्चर और ज़ीरो-टच प्रोविज़निंग केंद्रीय IT टीम को डैशबोर्ड में टेम्पलेट कॉन्फ़िगर करने की अनुमति देता है। हार्डवेयर को सीधे शाखाओं में भेजा जा सकता है, स्टोर कर्मचारियों द्वारा प्लग इन किया जा सकता है, और यह स्वचालित रूप से अपना कॉन्फ़िगरेशन डाउनलोड कर लेगा, जिससे परिनियोजन जटिलता और लागत काफी कम हो जाएगी।
Q2. आप एक होटल में अतिथि WiFi नेटवर्क कॉन्फ़िगर कर रहे हैं। आपको यह सुनिश्चित करना होगा कि अतिथि उसी भौतिक नेटवर्क इंफ्रास्ट्रक्चर पर स्थित होटल के आरक्षण प्रणाली सर्वर तक न पहुंच सकें। मानक दृष्टिकोण क्या है?
संकेत: लेयर 2 आइसोलेशन और लेयर 3 बाउंड्री कंट्रोल के बारे में सोचें।
मॉडल उत्तर देखें
मानक दृष्टिकोण सख्त नेटवर्क सेगमेंटेशन है। अतिथि SSID को एक समर्पित VLAN (जैसे, VLAN 200) से मैप किया जाना चाहिए, जो कॉर्पोरेट VLAN (जैसे, VLAN 10) से पूरी तरह अलग हो। इसके अतिरिक्त, लेयर 3/7 फ़ायरवॉल नियमों को AP या गेटवे स्तर पर लागू किया जाना चाहिए ताकि अतिथि VLAN से RFC 1918 निजी IP पते (आंतरिक नेटवर्क) के लिए लक्षित किसी भी ट्रैफ़िक को स्पष्ट रूप से अस्वीकार किया जा सके, जिससे केवल सार्वजनिक इंटरनेट के लिए लक्षित ट्रैफ़िक की अनुमति मिल सके।
Q3. एक स्थान मार्केटिंग उद्देश्यों के लिए अतिथि डेटा कैप्चर करना चाहता है और GDPR अनुपालन सुनिश्चित करना चाहता है। उद्यम आवश्यकताओं के लिए हार्डवेयर विक्रेताओं द्वारा प्रदान किए गए मूल स्प्लैश पेजों पर पूरी तरह से भरोसा करना अक्सर अपर्याप्त क्यों होता है?
संकेत: नेटवर्क एक्सेस कंट्रोल और डेटा गोपनीयता/सहमति प्रबंधन के बीच अंतर पर विचार करें।
मॉडल उत्तर देखें
मूल विक्रेता स्प्लैश पेज मुख्य रूप से बुनियादी नेटवर्क एक्सेस कंट्रोल (नियम और शर्तें स्वीकार करना) के लिए डिज़ाइन किए गए हैं। उनमें आम तौर पर आधुनिक मार्केटिंग और अनुपालन के लिए आवश्यक परिष्कृत सुविधाओं की कमी होती है, जैसे विस्तृत सहमति प्रबंधन, डेटा प्रतिधारण नीतियां, राइट-टू-इरेज़र वर्कफ़्लो, सोशल लॉगिन इंटीग्रेशन और सहज CRM सिंक्रोनाइज़ेशन। जटिल अनुपालन बोझ को संभालने और अंतर्निहित हार्डवेयर से अतिथि इंटेलिजेंस लेयर को अलग करने के लिए Purple जैसे ओवरले प्लेटफ़ॉर्म की आवश्यकता होती है।
अक्सर पूछे जाने वाले प्रश्न
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
इस श्रृंखला में आगे पढ़ें
WLC (Wireless LAN Controller) क्या है और क्या आपको अभी भी इसकी आवश्यकता है?
यह व्यापक गाइड Wireless LAN Controller (WLCs) के विकास का पता लगाती है और 2026 में सही आर्किटेक्चर निर्धारित करने के लिए एक तकनीकी ढांचा प्रदान करती है। इसमें पारंपरिक हार्डवेयर, क्लाउड-मैनेज्ड और कंट्रोलर-लेस मॉडल शामिल हैं, जो अनुपालन, स्केलेबिलिटी और गेस्ट अनुभव पर उनके प्रभाव का विवरण देते हैं।
Mesh Network बनाम Access Points: बड़े स्थानों के लिए कौन सा बेहतर है?
यह तकनीकी गाइड बड़े पैमाने के स्थानों के लिए मेश नेटवर्क और पारंपरिक वायर्ड एक्सेस पॉइंट्स के बीच एक निश्चित तुलना प्रदान करती है, जिसमें आर्किटेक्चर, प्रदर्शन ट्रेड-ऑफ और तैनाती रणनीति शामिल है। यह IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs को हॉस्पिटैलिटी, रिटेल, इवेंट्स और सार्वजनिक क्षेत्र के वातावरण के लिए उच्च-प्रदर्शन, अनुपालन वाले WiFi बुनियादी ढांचे को डिजाइन करने के लिए व्यावहारिक रूपरेखा से लैस करती है। यह गाइड इन आर्किटेक्चरल निर्णयों को Purple के हार्डवेयर-अज्ञेयवादी गेस्ट WiFi और एनालिटिक्स प्लेटफॉर्म पर भी मैप करती है, जो यह प्रदर्शित करता है कि कैसे सही बुनियादी ढांचे का चयन मापने योग्य व्यावसायिक परिणामों को संचालित करता है।
Controller-Based बनाम Cloud-Managed Access Points की तुलना
यह तकनीकी संदर्भ मार्गदर्शिका एंटरप्राइज़ वातावरण के लिए controller-based और cloud-managed Access Point आर्किटेक्चर की तुलना करती है। यह IT लीडर्स को डेप्लॉयमेंट मॉडल, कुल स्वामित्व लागत, और Purple जैसे गेस्ट इंटेलिजेंस प्लेटफॉर्म के साथ एकीकरण क्षमताओं के मूल्यांकन के लिए एक वेंडर-न्यूट्रल ढांचा प्रदान करती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।