
Cisco Meraki में VLAN स्टीयरिंग के लिए NAC नीतियों को कैसे कॉन्फ़िगर करें
यह आधिकारिक मार्गदर्शिका IT लीडर्स, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस डायरेक्टर्स को Cisco Meraki वातावरण में NAC नीतियों और VLAN स्टीयरिंग को कॉन्फ़िगर करने के लिए एक व्यावहारिक, चरण-दर-चरण ढांचा प्रदान करती है। इसमें 802.1X कार्यान्वयन, MAC प्रमाणीकरण बाईपास के माध्यम से IoT डिवाइस अलगाव, और हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के परिनियोजन में सुरक्षित, अनुपालन और उच्च-प्रदर्शन नेटवर्क विभाजन सुनिश्चित करने के लिए Purple के गेस्ट WiFi एनालिटिक्स प्लेटफॉर्म के साथ निर्बाध एकीकरण शामिल है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: एंटरप्राइज WiFi सुरक्षा मार्गदर्शिका →
Cisco Meraki NAC policy and dynamic VLAN steering evaluator
Evaluate RADIUS attribute payloads, calculate subnet host capacity with broadcast headroom, and generate turnkey Meraki MR policy configurations.
Role-based authorization profile
RADIUS Access-Accept payload breakdown
These attributes are returned by the RADIUS server upon authentication and parsed by the Cisco Meraki MR access point.
Executive Summary
Enterprise venues - from high-density stadiums to sprawling hospitality complexes - cannot afford to run on a flat network. Broadcasting multiple SSIDs to segment traffic degrades RF performance, wastes valuable airtime, and creates an administrative burden that scales poorly across multi-site deployments. The modern standard is dynamic segmentation: broadcasting a single, secure SSID and relying on Network Access Control (NAC) to automatically profile, authenticate, and steer devices into the correct VLAN.
This guide provides senior IT architects and operations directors with a practical blueprint for configuring NAC policies for VLAN steering in Cisco Meraki. We bypass academic theory to focus on deployment realities: enforcing IEEE 802.1X for corporate devices, utilising MAC Authentication Bypass (MAB) for headless IoT systems, and seamlessly integrating with Guest WiFi platforms like Purple to ensure secure, compliant access in Retail, Hospitality, and other enterprise environments. By mastering these configurations, organisations can mitigate security risks, ensure PCI-DSS compliance, and optimise network throughput - all from a single, centrally managed SSID.
Technical Deep-Dive
The Architecture of Dynamic VLAN Steering
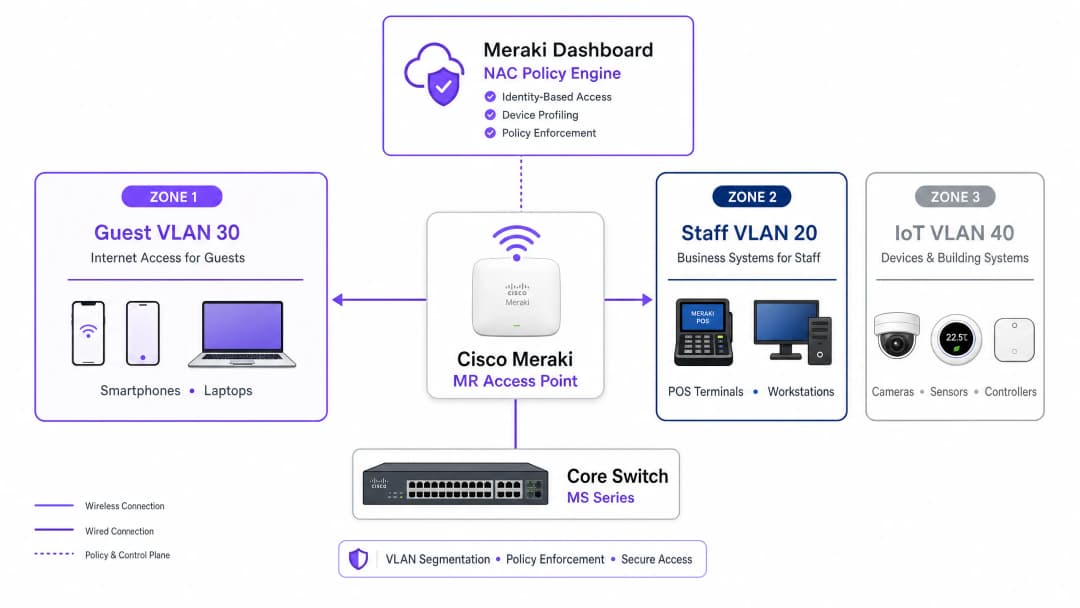
VLAN steering in a Meraki environment relies on the interaction between three core components: the Meraki Access Point (acting as the authenticator), the client device (the supplicant), and the NAC/RADIUS server (the authentication server). This three-party model is defined by the IEEE 802.1X standard and forms the backbone of any enterprise-grade access control deployment.
When a device associates with the network, the AP intercepts the traffic and forwards an Access-Request to the RADIUS server. Upon successful authentication, the RADIUS server responds with an Access-Accept message. Crucially, for VLAN steering to occur, this message must contain specific IETF standard RADIUS attributes that instruct the AP which VLAN to apply:
| RADIUS Attribute | ID | Value | Purpose |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | Specifies the tunnelling protocol |
| Tunnel-Medium-Type | 65 | 6 (802) | Specifies the transport medium |
| Tunnel-Private-Group-ID | 81 | e.g., 20 |
Specifies the target VLAN ID |
When the Meraki AP receives these attributes, it dynamically tags the client's traffic with the designated VLAN ID before forwarding it over the switchport. This process is transparent to the end user and completes within milliseconds of association.
प्रमाणीकरण तंत्र (Authentication Mechanisms)
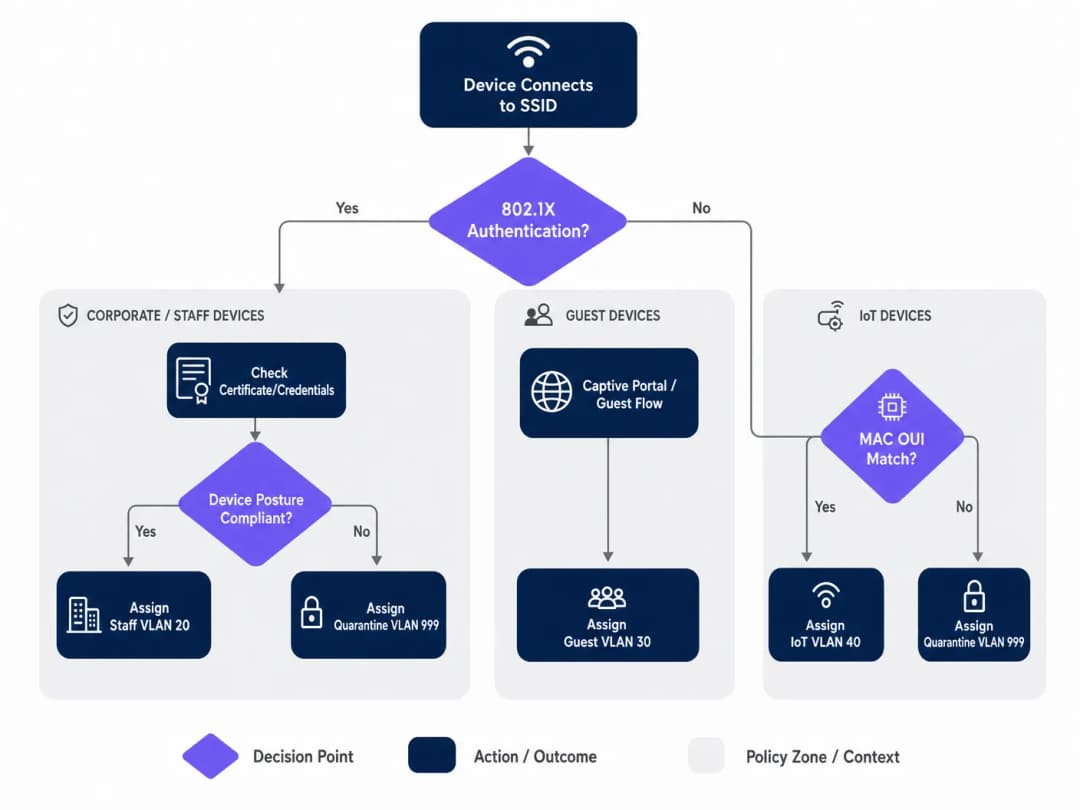
एंटरप्राइज नेटवर्क को आम तौर पर प्रमाणीकरण के लिए बहु-स्तरीय दृष्टिकोण की आवश्यकता होती है, क्योंकि किसी भी स्थान पर डिवाइसों की संख्या विषम होती है। इसके तीन प्राथमिक तंत्र हैं:
IEEE 802.1X (EAP-TLS या PEAP) कॉर्पोरेट और स्टाफ डिवाइस के लिए स्वर्ण मानक है। प्रमाणीकरण डिजिटल प्रमाणपत्रों (EAP-TLS) या सुरक्षित क्रेडेंशियल्स (PEAP) पर आधारित होता है, जो मजबूत एन्क्रिप्शन और पहचान सत्यापन प्रदान करता है। संगठन के MDM प्लेटफॉर्म द्वारा प्रबंधित किसी भी डिवाइस के लिए यह अनुशंसित दृष्टिकोण है।
MAC Authentication Bypass (MAB) हेडलेस डिवाइस - जैसे IP कैमरे, POS टर्मिनल, बिल्डिंग मैनेजमेंट सेंसर, और स्मार्ट TV - के लिए आवश्यक है जो 802.1X सप्लीकेंट नहीं चला सकते हैं। MAC पते का उपयोग पहचानकर्ता के रूप में किया जाता है। हालांकि यह प्रमाणपत्र-आधारित प्रमाणीकरण की तुलना में कम सुरक्षित है (क्योंकि MAC पतों को स्पूफ किया जा सकता है), MAB को सख्त VLAN ACLs के साथ मिलाने पर पृथक IoT सेगमेंट के लिए एक स्वीकार्य सुरक्षा स्थिति मिलती है। इस विषय के व्यापक विवरण के लिए, NAC और MPSK के साथ IoT डिवाइस सुरक्षा प्रबंधित करने पर हमारी गाइड देखें।
Captive Portal प्रमाणीकरण का उपयोग गेस्ट एक्सेस के लिए किया जाता है। डिवाइस को तब तक एक प्रतिबंधित प्री-ऑथेंटिकेशन स्थिति में रखा जाता है जब तक कि उपयोगकर्ता लॉगिन प्रक्रिया को पूरा नहीं कर लेता - आमतौर पर सोशल लॉगिन, ईमेल पंजीकरण, या एक सरल क्लिक-थ्रू - जो Purple जैसे प्लेटफॉर्म द्वारा होस्ट किया जाता है। यह डिवाइस को एक पृथक गेस्ट VLAN में ले जाने के साथ-साथ प्रथम-पक्ष डेटा को कैप्चर करता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
चरण 1: अपनी VLAN आर्किटेक्चर की योजना बनाएं
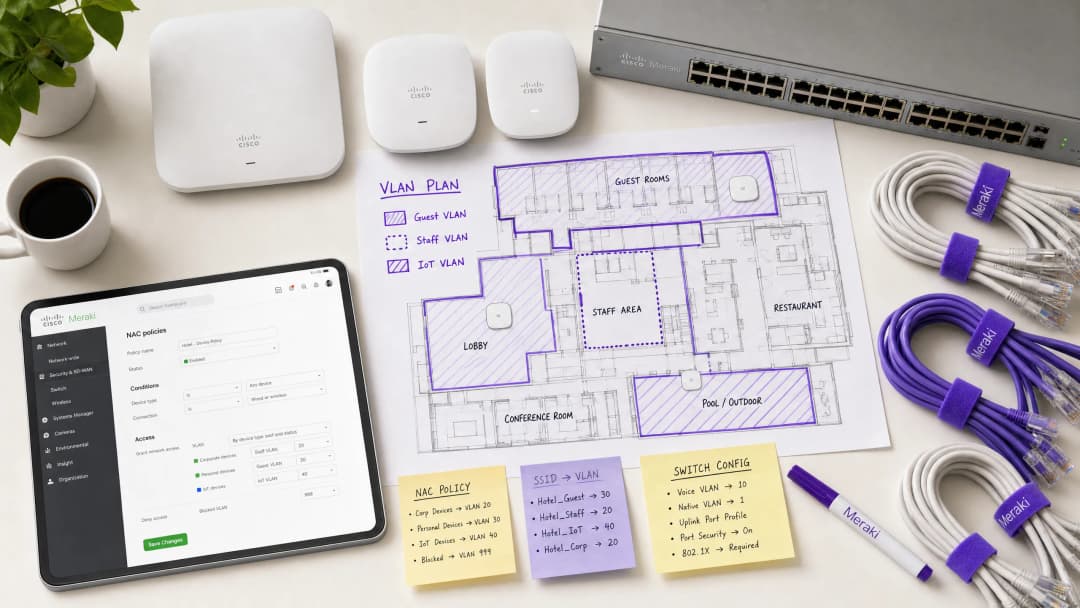
Meraki डैशबोर्ड को छूने से पहले, अपनी VLAN सेगमेंटेशन रणनीति को परिभाषित करें। एक विशिष्ट एंटरप्राइज वेन्यू परिनियोजन निम्नलिखित संरचना का उपयोग करता है:
| VLAN ID | नाम | उद्देश्य | प्रमाणीकरण विधि |
|---|---|---|---|
| 10 | मैनेजमेंट | नेटवर्क इंफ्रास्ट्रक्चर | स्टेटिक |
| 20 | स्टाफ | कॉर्पोरेट डिवाइस, आंतरिक सिस्टम | 802.1X (EAP-TLS) |
| 30 | गेस्ट | विज़िटर इंटरनेट एक्सेस | Captive Portal (Purple) |
| 40 | IoT | कैमरे, सेंसर, स्मार्ट डिवाइस | MAB |
| 50 | POS | भुगतान टर्मिनल (PCI स्कोप) | 802.1X (प्रमाणपत्र) |
| 999 | क्वारंटाइन | विफल प्रमाणीकरण, अज्ञात डिवाइस | कोई नहीं |
चरण 2: स्विच इंफ्रास्ट्रक्चर को कॉन्फ़िगर करें
वायरलेस सेटिंग्स को कॉन्फ़िगर करने से पहले, वायर्ड इंफ्रास्ट्रक्चर को तैयार किया जाना चाहिए। Meraki APs से कनेक्ट होने वाले स्विच पोर्ट को ट्रंक पोर्ट के रूप में कॉन्फ़िगर किया जाना चाहिए, जिससे उन सभी VLANs की अनुमति मिल सके जिन्हें AP गतिशील रूप से असाइन कर सकता है। विफल परिनियोजनों में यह सबसे आम भूल है।
Meraki डैशबोर्ड में, Switch > Monitor > Switch ports पर जाएं, अपने APs से जुड़े पोर्ट्स का चयन करें, Type को Trunk पर सेट करें, Native VLAN (आमतौर पर आपका मैनेजमेंट VLAN) को कॉन्फ़िगर करें, और Allowed VLANs फ़ील्ड में, सभी संभावित क्लाइंट VLANs (जैसे, 20,30,40,50,999) को स्पष्ट रूप से निर्दिष्ट करें।
चरण 3: 802.1X के लिए Meraki SSID कॉन्फ़िगर करें
Wireless > Configure > Access control पर जाएं और लक्षित SSID का चयन करें। Network access के तहत, Enterprise with 802.1X चुनें। नीचे RADIUS servers अनुभाग पर स्क्रॉल करें और अपने NAC सर्वर का विवरण जोड़ें: IP एड्रेस, पोर्ट (प्रमाणीकरण के लिए डिफॉल्ट 1812, अकाउंटिंग के लिए 1813), और शेयर्ड सीक्रेट। अतिरेक (redundancy) के लिए, एक द्वितीयक RADIUS सर्वर जोड़ें।
चरण 4: VLAN टैगिंग के लिए RADIUS ओवरराइड सक्षम करें
यह वह महत्वपूर्ण चरण है जो Meraki AP को NAC सर्वर से VLAN असाइनमेंट स्वीकार करने में सक्षम बनाता है। उसी Access control पेज पर, Addressing and traffic अनुभाग पर स्क्रॉल करें। Client IP assignment को Bridge mode पर सेट करें - यह सुनिश्चित करता है कि क्लाइंट को उनके असाइन किए गए VLAN पर स्थानीय DHCP सर्वर से IP एड्रेस मिले, न कि AP के NAT से। VLAN tagging के तहत, Use VLAN tag from RADIUS चुनें।
चरण 5: Purple के साथ गेस्ट एक्सेस कॉन्फ़िगर करें
गेस्ट नेटवर्क के लिए, ओपन एसोसिएशन और Captive Portal एकीकरण के साथ कॉन्फ़िगर किया गया एक अलग SSID बनाएं। Network access को Open (no encryption) पर सेट करें और Splash page को अपने Purple पोर्टल URL पर इंगित करने के लिए कॉन्फ़िगर करें। पूर्व-प्रमाणित सभी ट्रैफ़िक को एक समर्पित, पृथक गेस्ट VLAN (जैसे, VLAN 30) में असाइन करने के लिए VLAN tagging सेट करें और गेस्ट डिवाइसों के बीच पार्श्व गतिविधि को रोकने के लिए Client isolation सक्षम करें। Purple का WiFi Analytics प्लेटफ़ॉर्म प्रमाणीकरण प्रवाह और डेटा कैप्चर को संभालेगा।
सर्वोत्तम प्रथाएं
महत्वपूर्ण प्रमाणीकरण VLANs के साथ फेल-क्लोज्ड स्थिति लागू करें। यदि RADIUS सर्वर पहुंच योग्य नहीं रहता है, तो ओपन फेल न हों और पूर्ण नेटवर्क एक्सेस न दें। एक महत्वपूर्ण प्रमाणीकरण VLAN कॉन्फ़िगर करें जो बुनियादी इंटरनेट कनेक्टिविटी प्रदान करता है लेकिन NAC सर्वर के रीस्टोर होने तक सभी आंतरिक संसाधनों तक पहुंच को ब्लॉक कर देता है। यह विशेष रूप से रिटेल वातावरण के लिए महत्वपूर्ण है जहां POS टर्मिनलों को RADIUS आउटेज के दौरान भी भुगतान संसाधित करना जारी रखना चाहिए।
निर्बाध रोमिंग के लिए फास्ट BSS ट्रांज़िशन (802.11r) सक्षम करें। डायनेमिक VLAN असाइनमेंट रोमिंग के दौरान विलंबता (latency) ला सकता है क्योंकि डिवाइस को प्रत्येक AP पर फिर से प्रमाणित करना पड़ता है। 802.11r सक्षम करना पूरे स्थान पर वॉयस और वीडियो एप्लिकेशन के लिए निर्बाध हैंडऑफ़ सुनिश्चित करता है। यह हॉस्पिटैलिटी वातावरण के लिए गैर-परक्राम्य है जहां मेहमान लगातार प्रॉपर्टी में घूमते रहते हैं। WiFi Frequencies: A Guide to WiFi Frequencies in 2026 को समझना भी घने परिनियोजन के लिए चैनल योजना को अनुकूलित करने में मदद कर सकता है।
IoT ट्रैफ़िक को आक्रामक रूप से सेगमेंट करें। IoT डिवाइसों को कभी भी कॉर्पोरेट या गेस्ट ट्रैफ़िक के साथ न मिलाएं। इन डिवाइसों की पहचान करने के लिए MAB का उपयोग करें और उन्हें सख्त Layer 3 फ़ायरवॉल नियमों वाले समर्पित VLANs में भेजें जो केवल डिवाइस संचालन के लिए आवश्यक विशिष्ट पोर्ट और गंतव्यों की अनुमति देते हैं। एक समझौता किया गया IP कैमरा कभी भी आपके POS नेटवर्क या कॉर्पोरेट फ़ाइल सर्वर तक पहुँचने में सक्षम नहीं होना चाहिए।
कॉर्पोरेट SSIDs पर WPA3 लागू करें। जहाँ डिवाइस कम्पैटिबिलिटी अनुमति देती है, वहाँ WPA3-Enterprise का उपयोग करने के लिए कॉर्पोरेट SSIDs को कॉन्फ़िगर करें। यह मजबूत एन्क्रिप्शन प्रदान करता है और WPA2 PMKID हमलों से जुड़े खतरों को समाप्त करता है।
समस्या निवारण और जोखिम न्यूनीकरण
सामान्य विफलता के प्रकार
क्लाइंट IP एड्रेस प्राप्त करने में विफल रहते हैं। यह लगभग हमेशा एक स्विचपोर्ट कॉन्फ़िगरेशन समस्या होती है। सत्यापित करें कि AP से जुड़ा स्विचपोर्ट ट्रंक के रूप में कॉन्फ़िगर किया गया है और गतिशील रूप से असाइन किए गए VLAN को उस ट्रंक पर अनुमति दी गई है। इसके अलावा, सत्यापित करें कि DHCP सर्वर के पास उस VLAN के लिए एक सक्रिय स्कोप है और DHCP रिले एजेंट (यदि लागू हो) सही ढंग से कॉन्फ़िगर किया गया है।
अथॉन्टिकेशन टाइमआउट। यदि 802.1X हैंडशेक के दौरान डिवाइस टाइमआउट हो रहे हैं, तो Meraki APs और RADIUS सर्वर के बीच नेटवर्क लेटेंसी की जांच करें। उच्च लेटेंसी के कारण EAP टाइमर समाप्त हो सकते हैं। यदि ऐसा हो रहा है तो Meraki डैशबोर्ड का इवेंट लॉग एक 8021x_auth_timeout इवेंट दिखाएगा।
गलत VLAN असाइनमेंट। RADIUS Access-Accept संदेश देखने के लिए Meraki डैशबोर्ड के इवेंट लॉग का उपयोग करें। सत्यापित करें कि NAC सर्वर सही Tunnel-Private-Group-ID एट्रिब्यूट भेज रहा है। यदि यह गायब है या गलत है, तो समस्या NAC पॉलिसी कॉन्फ़िगरेशन में है, न कि Meraki AP में। अधिकांश NAC प्लेटफॉर्म (Cisco ISE, ClearPass) विस्तृत RADIUS अथॉन्टिकेशन लॉग प्रदान करते हैं जो दिखाएंगे कि वास्तव में कौन से एट्रिब्यूट लौटाए गए थे।
MAC रैंडमाइजेशन का MAB को बाधित करना। आधुनिक iOS और Android डिवाइस डिफ़ॉल्ट रूप से अपने MAC एड्रेस को रैंडमाइज करते हैं। Purple द्वारा प्रबंधित गेस्ट नेटवर्क के लिए, इसे Captive Portal फ़्लो के माध्यम से आसानी से संभाला जाता है - पहचान उपयोगकर्ता के लॉगिन द्वारा स्थापित की जाती है, न कि MAC एड्रेस द्वारा। MAB का उपयोग करने वाले IoT डिवाइसों के लिए, सुनिश्चित करें कि एंडपॉइंट डेटाबेस में वास्तविक हार्डवेयर MAC एड्रेस पंजीकृत है, क्योंकि ये डिवाइस रैंडमाइज नहीं होते हैं।
ROI और व्यावसायिक प्रभाव
NAC-संचालित VLAN स्टीयरिंग को लागू करना विभिन्न आयामों में एंटरप्राइज स्थानों के लिए मापने योग्य व्यावसायिक मूल्य प्रदान करता है:
| व्यावसायिक परिणाम | तंत्र | मापने योग्य प्रभाव |
|---|---|---|
| परिचालन ओवरहेड में कमी | प्रबंधित करने के लिए कम SSIDs | SSID संख्या में 60 - 70% की कमी |
| संवर्धित सुरक्षा स्थिति | स्वचालित माइक्रो-सेगमेंटेशन | उल्लंघनों के लिए सीमित ब्लास्ट रेडियस |
| अनुपालन सक्षमता | पहचान-आधारित एक्सेस कंट्रोल | PCI DSS, GDPR, ISO 27001 संरेखण |
| गेस्ट डेटा कैप्चर | Purple Captive Portal एकीकरण | बड़े पैमाने पर फर्स्ट-पार्टी डेटा |
| नेटवर्क प्रदर्शन | कम प्रबंधन फ़्रेम ओवरहेड | उच्च-घनत्व वाले क्षेत्रों में बेहतर थ्रूपुट |
Healthcare और Transport ऑपरेटरों के लिए, केवल अनुपालन (compliance) का तर्क ही इस निवेश को सही साबित करता है। यह प्रदर्शित करने की क्षमता कि रोगियों के रिकॉर्ड पूरी तरह से एक अलग VLAN पर हैं, या टिकटिंग सिस्टम सार्वजनिक WiFi से अलग हैं, एक महत्वपूर्ण जोखिम शमन (risk mitigation) है जो आंतरिक ऑडिट और बाहरी नियामक आवश्यकताओं दोनों को संतुष्ट करता है।
आतिथ्य (hospitality) और खुदरा (retail) ऑपरेटरों के लिए, Purple के गेस्ट WiFi प्लेटफ़ॉर्म के साथ एकीकरण गेस्ट नेटवर्क को एक लागत केंद्र से राजस्व उत्पन्न करने वाली संपत्ति में बदल देता है। प्रत्येक प्रमाणित गेस्ट सत्र एक डेटा पॉइंट बन जाता है, जो मार्केटिंग ऑटोमेशन, लॉयल्टी प्रोग्राम और वेन्यू एनालिटिक्स में फीड होता है - यह सब तब होता है जब अंतर्निहित NAC नीति यह सुनिश्चित करती है कि गेस्ट ट्रैफ़िक कभी भी आंतरिक सिस्टम को स्पर्श न करे।
-
ब्रीफिंग सुनें
परिनियोजन (deployment) रणनीतियों और सामान्य गलतियों के बारे में गहराई से जानने के लिए, हमारा 10 मिनट का तकनीकी ब्रीफिंग पॉडकास्ट सुनें:
मुख्य परिभाषाएं
Network Access Control (NAC)
एक सुरक्षा आर्किटेक्चर जो नेटवर्क संसाधनों तक पहुँचने का प्रयास करने वाले उपकरणों पर नीति लागू करता है, आमतौर पर पहुँच प्रदान करने और नेटवर्क सेगमेंट असाइन करने से पहले पहचान, डिवाइस की स्थिति और अनुपालन स्थिति का मूल्यांकन करता है।
IT टीमें केंद्रीय नीति इंजन के रूप में कार्य करने के लिए NAC प्लेटफॉर्म (जैसे Cisco ISE या Aruba ClearPass) तैनात करती हैं, जो यह तय करता है कि कोई डिवाइस किस VLAN में आता है, यह इस बात पर आधारित होता है कि वह डिवाइस कौन है या क्या है, और वह किस स्थिति में है।
VLAN Steering (डायनेमिक VLAN असाइनमेंट)
सफल प्रमाणीकरण के बाद किसी क्लाइंट डिवाइस को स्वचालित रूप से एक विशिष्ट वर्चुअल लोकल एरिया नेटवर्क (VLAN) में असाइन करने की प्रक्रिया, चाहे वे किसी भी भौतिक पोर्ट या SSID से कनेक्ट हों।
अतिथि, कर्मचारियों और IoT डिवाइस समूहों के बीच सख्त सुरक्षा विभाजन बनाए रखते हुए प्रसारित SSIDs की संख्या को कम करने के लिए उच्च-घनत्व वाले स्थानों के लिए आवश्यक है।
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक जो Extensible Authentication Protocol (EAP) ढांचे का उपयोग करके LAN या WLAN से जुड़ने के इच्छुक उपकरणों को एक प्रमाणीकरण तंत्र प्रदान करता है।
कॉर्पोरेट लैपटॉप और स्टाफ स्मार्टफोन को प्रमाणित करने के लिए सबसे बेहतरीन मानक, यह सुनिश्चित करता है कि केवल वैध क्रेडेंशियल या प्रमाणपत्र वाले सत्यापित उपयोगकर्ता ही आंतरिक संसाधनों तक पहुँच सकें।
MAC Authentication Bypass (MAB)
एक फ़ॉलबैक प्रमाणीकरण विधि जहाँ डिवाइस के MAC पते को उसकी पहचान क्रेडेंशियल के रूप में उपयोग किया जाता है जब वह 802.1X का समर्थन नहीं कर सकता है। MAC पते को RADIUS सर्वर पर उपयोगकर्ता नाम और पासवर्ड दोनों के रूप में भेजा जाता है।
उपयोगकर्ता के हस्तक्षेप की आवश्यकता के बिना सुरक्षित, खंडित नेटवर्क पर बिना स्क्रीन वाले IoT उपकरणों - जैसे प्रिंटर, कैमरा, सेंसर और POS टर्मिनलों - को ऑनबोर्ड करने के लिए महत्वपूर्ण है।
RADIUS (रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा से जुड़ने वाले उपयोगकर्ताओं और उपकरणों के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है।
NAC सर्वर के साथ संवाद करने के लिए Meraki AP द्वारा उपयोग किया जाने वाला प्रोटोकॉल। AP एक्सेस-रिक्वेस्ट संदेश भेजता है; NAC सर्वर एक्सेस-एक्सेप्ट (VLAN विशेषताओं सहित) या एक्सेस-रिजेक्ट के साथ प्रतिक्रिया करता है।
Captive Portal
एक वेब पेज जिसे सार्वजनिक-पहुँच नेटवर्क के उपयोगकर्ता को पूर्ण नेटवर्क पहुँच प्रदान करने से पहले देखने और उसके साथ इंटरैक्ट करने के लिए बाध्य होना पड़ता है। आमतौर पर शर्तों की स्वीकृति, लॉगिन या डेटा कैप्चर के लिए उपयोग किया जाता है।
हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के परिवेशों में अतिथि उपयोगकर्ताओं को ऑनबोर्ड करने की प्राथमिक विधि। Purple जैसे प्लेटफॉर्म Captive Portal को होस्ट करते हैं, एनालिटिक्स डेटा कैप्चर करते हैं और सेवा की शर्तों को लागू करते हैं।
क्लाइंट आइसोलेशन
एक वायरलेस सुरक्षा सुविधा जो एक ही SSID या VLAN से जुड़े उपकरणों को एक-दूसरे के साथ सीधे संवाद करने से रोकती है, जिससे सभी ट्रैफ़िक गेटवे के माध्यम से जाने के लिए बाध्य होते हैं।
दुर्भावनापूर्ण तत्वों को अन्य मेहमानों के उपकरणों को स्कैन करने या उन पर हमला करने से रोकने के लिए गेस्ट VLANs के लिए एक अनिवार्य सेटिंग। इसे किसी भी ऐसे SSID पर सक्षम किया जाना चाहिए जहाँ अविश्वसनीय उपकरणों की उम्मीद हो।
फ़ास्ट BSS ट्रांज़िशन (802.11r)
एक IEEE 802.11 संशोधन जो प्रमाणीकरण कुंजियों को पहले से कैश करके एक एक्सेस पॉइंट से दूसरे पर त्वरित और सुरक्षित हैंडओवर सक्षम बनाता है, जिससे रोमिंग विलंबता सैकड़ों मिलीसेकंड से घटकर 50ms से कम हो जाती है।
उन स्थानों पर जहाँ उपयोगकर्ता गतिशील हैं, 802.1X और डायनेमिक VLAN असाइनमेंट का उपयोग करते समय इसे सक्षम किया जाना चाहिए, ताकि उपयोगकर्ताओं के एक्सेस पॉइंट के बीच घूमने पर वॉयस कॉल या वीडियो स्ट्रीम को कटने से रोका जा सके।
EAP-TLS (एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल - ट्रांसपोर्ट लेयर सिक्योरिटी)
802.1X फ्रेमवर्क के भीतर एक पारस्परिक प्रमाणीकरण (mutual authentication) विधि जो क्लाइंट और प्रमाणीकरण सर्वर दोनों पर डिजिटल प्रमाणपत्रों का उपयोग करती है, जो वायरलेस प्रमाणीकरण के लिए उच्चतम स्तर की सुरक्षा प्रदान करती है।
PCI DSS-दायरे वाले उपकरणों और किसी भी ऐसे परिवेश के लिए अनुशंसित प्रमाणीकरण विधि जहाँ क्रेडेंशियल चोरी एक महत्वपूर्ण जोखिम है। क्लाइंट प्रमाणपत्र जारी करने और प्रबंधित करने के लिए एक PKI इन्फ्रास्ट्रक्चर की आवश्यकता होती है।
हल किए गए उदाहरण
एक 400 कमरों वाले होटल को एक सुरक्षित वायरलेस नेटवर्क तैनात करने की आवश्यकता है। उन्हें कर्मचारियों के लिए आंतरिक बुकिंग प्रणालियों तक सुरक्षित रूप से पहुंचने, मेहमानों के लिए एक ब्रांडेड कैप्टिव पोर्टल के माध्यम से इंटरनेट का उपयोग करने, और कमरों में स्मार्ट TV को एक स्थानीय मीडिया सर्वर से जोड़ने की आवश्यकता है। वे उच्च-घनत्व वाले क्षेत्रों में इष्टतम प्रदर्शन सुनिश्चित करने के लिए SSID ब्रॉडकास्ट ओवरहेड को कम करना चाहते हैं।
IT टीम को दो SSID तैनात करने चाहिए। SSID 1: 'Hotel_Secure' जो 802.1X के लिए कॉन्फ़िगर किया गया है। कर्मचारी होटल के PKI द्वारा जारी कॉर्पोरेट प्रमाणपत्रों के साथ EAP-TLS का उपयोग करके प्रमाणित करते हैं। NAC सर्वर (Cisco ISE) कर्मचारी की पहचान को पहचानता है और RADIUS विशेषताओं को वापस करता है जो उन्हें VLAN 20 (स्टाफ) में असाइन करता है, जिसके पास PMS और बुकिंग प्रणालियों तक पूर्ण पहुंच है। स्मार्ट TV, जिनमें 802.1X क्षमताएं नहीं हैं, उन्हें MAC प्रमाणीकरण बाईपास (MAB) का उपयोग करके प्रोफाइल किया जाता है। NAC सर्वर TV के MAC OUI प्रीफिक्स को पहचानता है और उन्हें VLAN 40 (IoT) में असाइन करता है, जिसमें केवल पोर्ट 8080 पर मीडिया सर्वर और इंटरनेट तक पहुंच की अनुमति देने वाले ACL हैं। SSID 2: 'Hotel_Guest' जिसे Purple कैप्टिव पोर्टल के साथ ओपन के रूप में कॉन्फ़िगर किया गया है। मेहमान कनेक्ट होते हैं, उन्हें Purple स्प्लैश पेज पर रीडायरेक्ट किया जाता है, और सफल सोशल लॉगिन या ईमेल पंजीकरण पर, उन्हें क्लाइंट अलगाव सक्षम होने के साथ VLAN 30 (गेस्ट) में असाइन किया जाता है। Purple प्लेटफॉर्म होटल के CRM और मार्केटिंग ऑटोमेशन के लिए प्रथम-पक्ष डेटा कैप्चर करता है।
एक रिटेल चेन 50 स्थानों पर नए वायरलेस पॉइंट-ऑफ-सेल (POS) टर्मिनलों को रोल आउट कर रही है। PCI DSS आवश्यकताओं का अनुपालन करने के लिए इन उपकरणों को कड़ाई से विभाजित किया जाना चाहिए। हालांकि, IT टीम इस बात को लेकर चिंतित है कि यदि व्यस्त व्यावसायिक घंटों के दौरान केंद्रीय RADIUS सर्वर ऑफ़लाइन हो जाता है तो क्या होगा।
POS टर्मिनलों को मजबूत पहचान सत्यापन सुनिश्चित करने के लिए प्रमाणपत्र-आधारित प्रमाणीकरण (EAP-TLS) का उपयोग करते हुए, 802.1X-सक्षम SSID से कनेक्ट होना चाहिए। NAC नीति इन उपकरणों को एक समर्पित, अत्यधिक प्रतिबंधित POS VLAN (VLAN 50) में स्टीयर करेगी, जिसमें लेयर 3 फ़ायरवॉल नियम केवल आवश्यक पोर्ट पर भुगतान गेटवे IP के लिए ट्रैफ़िक की अनुमति देते हैं। RADIUS सर्वर विफलता के जोखिम को कम करने के लिए, IT टीम को Meraki एक्सेस पॉइंट्स पर एक क्रिटिकल ऑथेंटिकेशन VLAN कॉन्फ़िगर करना होगा। यदि AP कॉन्फ़िगर किए गए टाइमआउट के भीतर RADIUS सर्वर तक नहीं पहुंच पाता है, तो यह स्वचालित रूप से POS टर्मिनलों को इस क्रिटिकल VLAN में डाल देगा। इस VLAN को सख्त ACL के साथ कॉन्फ़िगर किया जाना चाहिए जो केवल आवश्यक भुगतान प्रसंस्करण गेटवे तक ट्रैफ़िक की अनुमति देते हैं, जिससे यह सुनिश्चित होता है कि अन्य सभी नेटवर्क पहुंच को ब्लॉक करते हुए लेनदेन जारी रह सकें। प्रत्येक स्थान पर एक सेकेंडरी RADIUS सर्वर अतिरेक की एक अतिरिक्त परत प्रदान करता है।
अभ्यास प्रश्न
Q1. एक अस्पताल के IT निदेशक ने रिपोर्ट किया कि नए स्थापित वायरलेस IP कैमरे 'Med_Secure' SSID से कनेक्ट होने में विफल हो रहे हैं, जिसे 802.1X के लिए कॉन्फ़िगर किया गया है। कैमरे प्रमाणपत्र-आधारित प्रमाणीकरण का समर्थन नहीं करते हैं और उनका कोई उपयोगकर्ता इंटरफ़ेस नहीं है। इन डिवाइसों को सुरक्षित रूप से ऑनबोर्ड करने के लिए नेटवर्क आर्किटेक्चर को कैसे समायोजित किया जाना चाहिए?
संकेत: इस बात पर विचार करें कि जब हेडलेस डिवाइस 802.1X सप्लीकेंट नहीं चला सकते हैं, तो उनका प्रोफाइल कैसे बनाया जाता है और उन्हें कैसे प्रमाणित किया जाता है।
मॉडल उत्तर देखें
IT टीम को NAC सर्वर पर MAC Authentication Bypass (MAB) का उपयोग करना चाहिए। कैमरों के MAC पते को एंडपॉइंट डेटाबेस में जोड़ा जाना चाहिए और 'IoT_Camera' के रूप में प्रोफाइल किया जाना चाहिए। जब कोई कैमरा कनेक्ट करने का प्रयास करता है, तो NAC सर्वर प्रमाणीकरण क्रेडेंशियल के रूप में MAC पते का उपयोग करेगा और कैमरे को एक अलग IoT VLAN में भेजने के लिए RADIUS विशेषताएँ वापस करेगा। इस VLAN पर सख्त लेयर 3 ACLs लागू किए जाने चाहिए, जो केवल कैमरा प्रबंधन सर्वर पर ट्रैफ़िक की अनुमति देते हैं और अन्य सभी आंतरिक नेटवर्क एक्सेस को ब्लॉक करते हैं। अस्पताल को एक माध्यमिक प्रोफाइलिंग विधि के रूप में DHCP फ़िंगरप्रिंटिंग का उपयोग करने पर भी विचार करना चाहिए ताकि यह सत्यापित किया जा सके कि डिवाइस का प्रकार पंजीकृत MAC पते के लिए अपेक्षित प्रोफाइल से मेल खाता है।
Q2. एक रिटेल चेन में नेटवर्क ऑडिट के दौरान, यह पता चला है कि डायनेमिक VLAN पर कर्मचारियों के लैपटॉप 802.1X के माध्यम से सफलतापूर्वक प्रमाणित हो रहे हैं (इवेंट लॉग सही VLAN ID के साथ Access-Accept संदेश दिखाता है) लेकिन उन्हें IP पते नहीं मिल रहे हैं। एक अलग SSID पर अतिथि डिवाइस सामान्य रूप से काम कर रहे हैं। सबसे संभावित कॉन्फ़िगरेशन त्रुटि क्या है और आप इसे कैसे हल करेंगे?
संकेत: प्रमाणीकरण सफल हो रहा है - समस्या VLAN टैग लागू होने के बाद डेटा पथ में है।
मॉडल उत्तर देखें
सबसे संभावित समस्या यह है कि Meraki AP को कोर स्विच से जोड़ने वाला भौतिक स्विचपोर्ट सही ढंग से कॉन्फ़िगर नहीं किया गया है। हालाँकि AP क्लाइंट को सफलतापूर्वक प्रमाणित कर रहा है और ट्रैफ़िक को Staff VLAN ID के साथ टैग कर रहा है, लेकिन स्विचपोर्ट संभवतः एक एक्सेस पोर्ट (या एक ट्रंक पोर्ट जिसमें अनुमति दी गई सूची में Staff VLAN गायब है) के रूप में कॉन्फ़िगर किया गया है। स्विचपोर्ट को ट्रंक के रूप में कॉन्फ़िगर किया जाना चाहिए, और डायनेमिक रूप से असाइन किए गए Staff VLAN को स्पष्ट रूप से अनुमत VLANs में सूचीबद्ध किया जाना चाहिए। IT टीम को Meraki डैशबोर्ड में Switch > Monitor > Switch ports पर जाना चाहिए, AP से जुड़े पोर्ट का चयन करना चाहिए, सत्यापित करना चाहिए कि यह ट्रंक प्रकार पर सेट है, और पुष्टि करनी चाहिए कि Allowed VLANs फ़ील्ड में Staff VLAN ID शामिल है।
Q3. एक स्टेडियम इवेंट के दौरान 50,000 प्रशंसकों को निर्बाध WiFi प्रदान करना चाहता है और साथ ही पॉइंट-ऑफ-सेल टर्मिनलों और डिजिटल साइनेज को सुरक्षित रूप से जोड़ना चाहता है। वर्तमान नेटवर्क टीम ट्रैफ़िक को अलग करने के लिए पांच अलग-अलग SSIDs प्रसारित करने का प्रस्ताव करती है। उच्च-घनत्व वाले वातावरण के लिए यह एक खराब डिज़ाइन क्यों है, और अनुशंसित आर्किटेक्चर क्या है?
संकेत: उच्च-घनत्व वाले वातावरण में वायरलेस एयरटाइम पर प्रबंधन फ़्रेमों के प्रभाव पर विचार करें।
मॉडल उत्तर देखें
पांच SSIDs प्रसारित करने से अत्यधिक प्रबंधन फ़्रेम ओवरहेड उत्पन्न होता है - प्रत्येक SSID को प्रत्येक एक्सेस पॉइंट द्वारा नियमित अंतराल पर प्रसारित अपने स्वयं के बीकन फ़्रेम की आवश्यकता होती है। सैकड़ों AP वाले स्टेडियम जैसे उच्च-घनत्व वाले वातावरण में, यह प्रबंधन फ़्रेम ओवरहेड उपलब्ध एयरटाइम का एक महत्वपूर्ण हिस्सा खा जाता है, जिससे उपयोगकर्ता डेटा के लिए उपलब्ध थ्रूपुट सीधे कम हो जाता है। अनुशंसित दृष्टिकोण अधिकतम दो SSIDs प्रसारित करना है: 50,000 प्रशंसकों के लिए Purple कैप्टिव पोर्टल के साथ एक ओपन WiFi SSID, जो उन्हें क्लाइंट आइसोलेशन के साथ एक गेस्ट VLAN पर ले जाता है; और सभी कॉर्पोरेट डिवाइसों के लिए एक 802.1X-सक्षम सुरक्षित SSID। इसके बाद NAC नीति अतिरिक्त SSIDs की आवश्यकता के बिना, उनकी पहचान के आधार पर POS टर्मिनलों को PCI-अनुपालन वाले VLAN में और डिजिटल साइनेज को एक IoT VLAN में गतिशील रूप से निर्देशित करेगी।
अक्सर पूछे जाने वाले प्रश्न
What RADIUS attributes are required for dynamic VLAN assignment in Cisco Meraki MR access points?
Dynamic VLAN steering in Cisco Meraki relies on standard RFC 2868 and RFC 3580 attributes returned in the RADIUS Access-Accept packet. The RADIUS server must return: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID> or <VLAN_NAME>. On the Meraki Dashboard, the target SSID must be set to Bridge mode with VLAN tagging enabled.
What is the difference between Meraki Group Policies and dynamic RADIUS VLAN steering?
Dynamic VLAN steering operates at Layer 2 by tagging client frames into specific 802.1Q broadcast domains and isolated IP subnets. Meraki Group Policies operate at Layer 7 by applying custom firewall rules, bandwidth limits, and splash page behaviors. Group policies can be assigned via the RADIUS Filter-Id attribute, allowing network administrators to combine network subnet isolation with application-aware filtering.
How does Cisco Meraki handle RADIUS Change of Authorization (CoA RFC 5176) during posture reassessment?
Cisco Meraki MR access points natively support RFC 5176 disconnect messages (DM) and Change of Authorization (CoA) on UDP port 3799. When an endpoint fails security posture or completes captive portal authentication, the NAC server sends a CoA packet that triggers the AP to re-evaluate client permissions or steer the device to a quarantine VLAN without requiring client disconnect.
Can dynamic VLAN steering be combined with 802.1X EAP-TLS and MAC Authentication Bypass (MAB)?
Yes. Meraki SSIDs configured with WPA2 or WPA3 Enterprise authenticate managed endpoints using 802.1X EAP-TLS certificates and headless IoT devices using MAC Authentication Bypass (MAB). The centralized RADIUS or NAC server evaluates client identity and device profiling fingerprints, returning role-specific VLAN tags such as VLAN 20 for employees and VLAN 70 for medical IoT.
What common switchport misconfigurations cause Meraki dynamic VLAN steering failures?
The most frequent issue is failing to trunk required dynamic VLANs on the upstream switchport connecting to the Meraki MR access point. Switch interfaces must be configured as 802.1Q trunks allowing all dynamic VLAN IDs. If an assigned VLAN is missing from the switch trunk allowed list, client DHCP discovery packets are dropped at the switch, leaving devices without an IP address.
How does Purple integrate with Cisco Meraki NAC policies for automated guest and visitor isolation?
Purple functions as an enterprise cloud RADIUS and captive portal platform that integrates directly with Cisco Meraki. Upon visitor authentication and marketing consent capture, Purple returns dynamic RADIUS attributes and Filter-Id policies to isolate guest traffic into dedicated VLANs, apply per-user bandwidth shaping, and enforce zero trust segmentation.
इस श्रृंखला में आगे पढ़ें
Access Points के लिए Power over Ethernet (PoE): एक कार्यान्वयन गाइड
यह गाइड इंफ्रास्ट्रक्चर तकनीशियनों, नेटवर्क आर्किटेक्ट्स और IT निर्णयकर्ताओं को होटल, रिटेल एस्टेट, स्टेडियम और सार्वजनिक-क्षेत्र की सुविधाओं सहित एंटरप्राइज स्थानों पर Power over Ethernet (PoE) access points को तैनात करने के लिए एक निश्चित तकनीकी संदर्भ प्रदान करती है। यह 802.3af से लेकर 802.3bt तक के IEEE मानकों, पावर बजट गणना, केबलिंग आवश्यकताओं, VLAN सेगमेंटेशन और सुरक्षा अनुपालन को कवर करती है, जिसमें ठोस कार्यान्वयन परिदृश्य और मापने योग्य ROI बेंचमार्क शामिल हैं। PoE आर्किटेक्चर को समझना किसी भी [Guest WiFi](/guest-wifi) या [WiFi Analytics](/guest-wifi) परिनियोजन के लिए बुनियादी है, क्योंकि फिजिकल लेयर की विश्वसनीयता सीधे डेटा कैप्चर की गुणवत्ता, उपयोगकर्ता अनुभव और परिचालन अपटाइम को निर्धारित करती है।
Enterprise Access Points का चयन: Cisco, Aruba, Ruckus, UniFi की तुलना
Cisco Meraki, Aruba, Ruckus, और UniFi enterprise access points की तुलना करें। WiFi 6E/7, TCO लाइसेंसिंग, RF प्रदर्शन और कंट्रोलर आर्किटेक्चर का मूल्यांकन करें।
अपग्रेड के बाद Windows 11 इंटरनेट कनेक्टिविटी और नेटवर्क एडॉप्टर की समस्याओं को ठीक करें
अपग्रेड के बाद Windows 11 WiFi और इंटरनेट कनेक्टिविटी की समस्याओं का समाधान करें। दूषित TCP/IP स्टैक, DNS टाइमआउट और ड्राइवर त्रुटियों के लिए चरण-दर-चरण तकनीकी समाधान।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।